
Taille et part du marché de la sécurité des pipelines CI/CD
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.18 Milliards de dollars |
| Taille du Marché (2031) | 6.98 Milliards de dollars |
| Growth Rate (2026 - 2031) | 26.21 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché de la sécurité des pipelines CI/CD par Mordor Intelligence
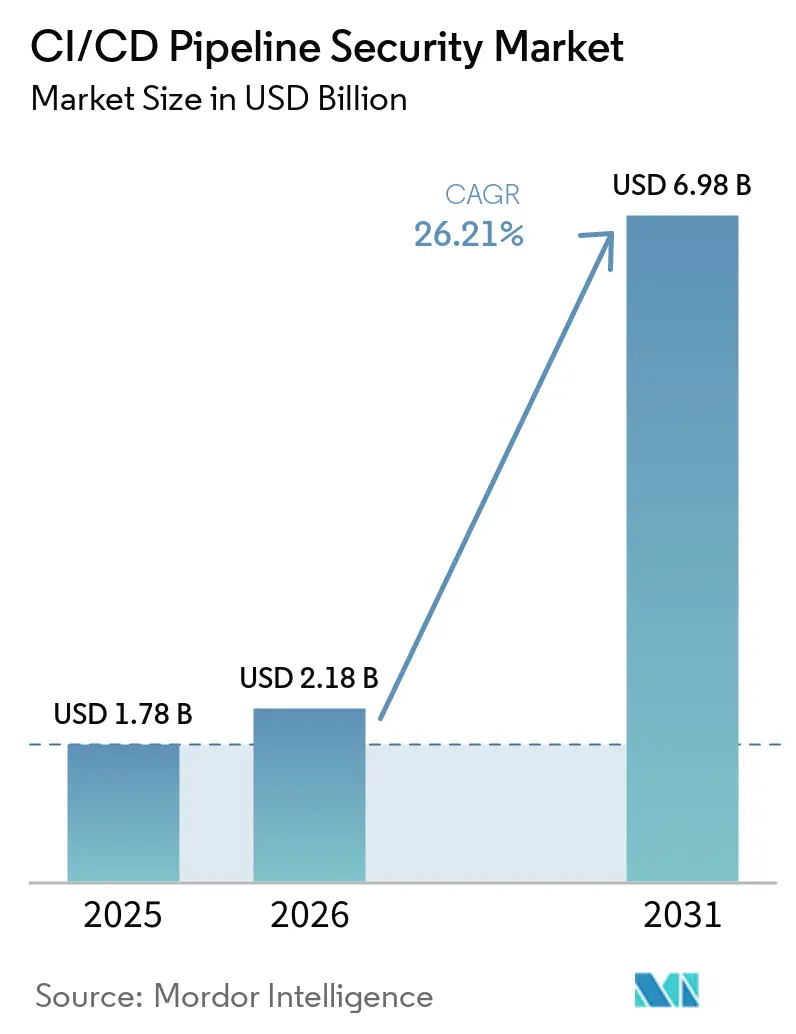
La taille du marché de la sécurité des pipelines CI/CD était évaluée à 1,78 milliard USD en 2025 et devrait croître de 2,18 milliards USD en 2026 pour atteindre 6,98 milliards USD d'ici 2031, à un CAGR de 26,21 % pendant la période de prévision (2026-2031). Les attaquants ciblent de plus en plus les systèmes de build car un pipeline compromis peut affecter de nombreux déploiements en production. La compromission de la chaîne d'approvisionnement est devenue une méthode d'attaque reproductible plutôt qu'un risque logiciel isolé. Les exigences réglementaires intègrent les contrôles de pipeline dans les processus d'approvisionnement et d'assurance fournisseurs. Les agents de codage IA élargissent également le nombre d'identités, d'invites et d'informations d'identification opérant dans les flux de travail de développement. Ces conditions soutiennent la demande de contrôles intégrés adaptés aux processus de développement établis.
Principaux enseignements du rapport
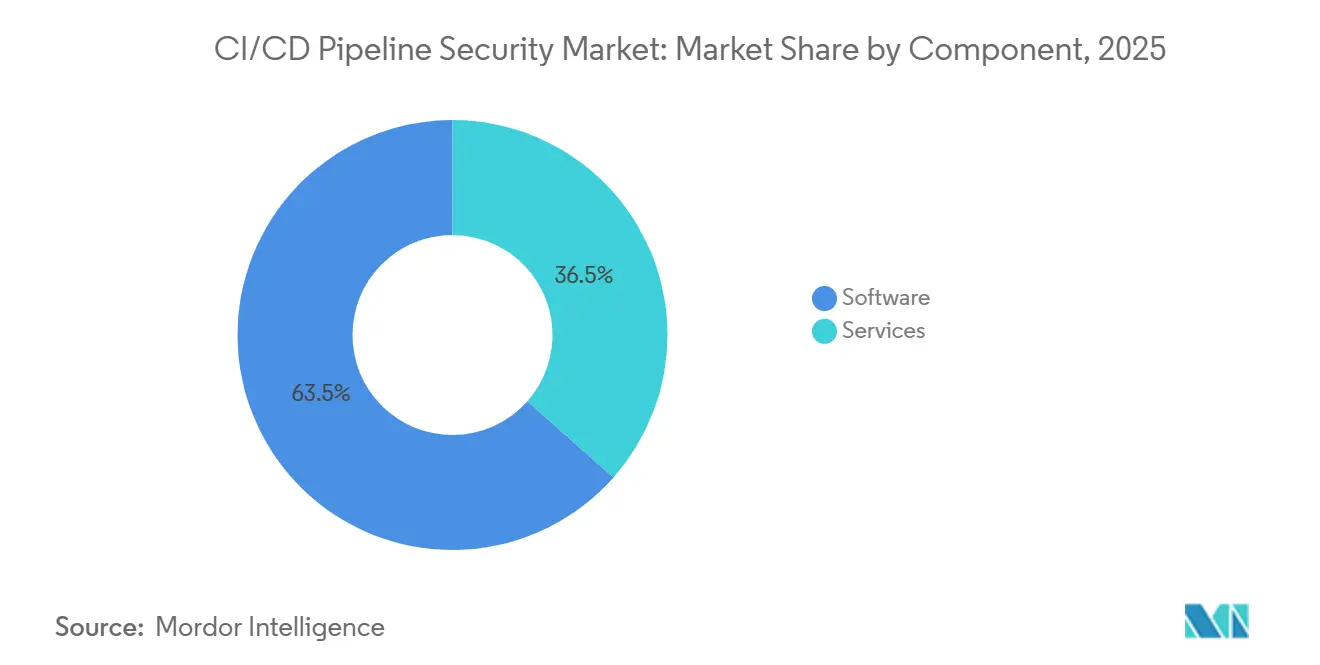
- Par composant, les logiciels détenaient 63,48 % du marché de la sécurité des pipelines CI/CD en 2025, tandis que les services devraient se développer à un CAGR de 27,93 % jusqu'en 2031.
- Par mode de déploiement, le déploiement basé sur le cloud détenait 71,28 % du total en 2025 et devrait croître à un CAGR de 28,31 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 69,53 % des revenus du marché de la sécurité des pipelines CI/CD en 2025, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 27,84 % jusqu'en 2031.
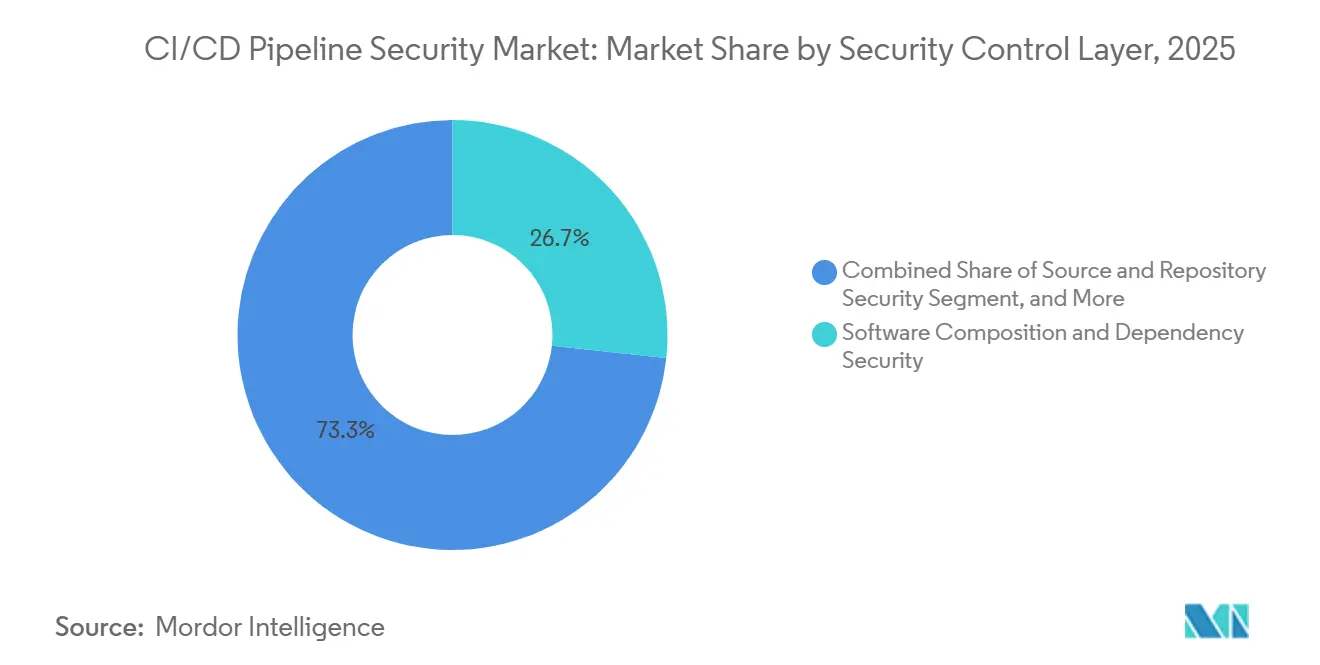
- Par couche de contrôle de sécurité, la sécurité de la composition logicielle et des dépendances représentait 26,71 % en 2025, tandis que la sécurité des secrets et des identités non humaines devrait se développer à un CAGR de 28,62 % jusqu'en 2031.
- Par secteur vertical, les technologies de l'information et les télécommunications détenaient 27,64 % en 2025, tandis que le commerce de détail et le commerce électronique devraient croître à un CAGR de 29,17 % jusqu'en 2031.
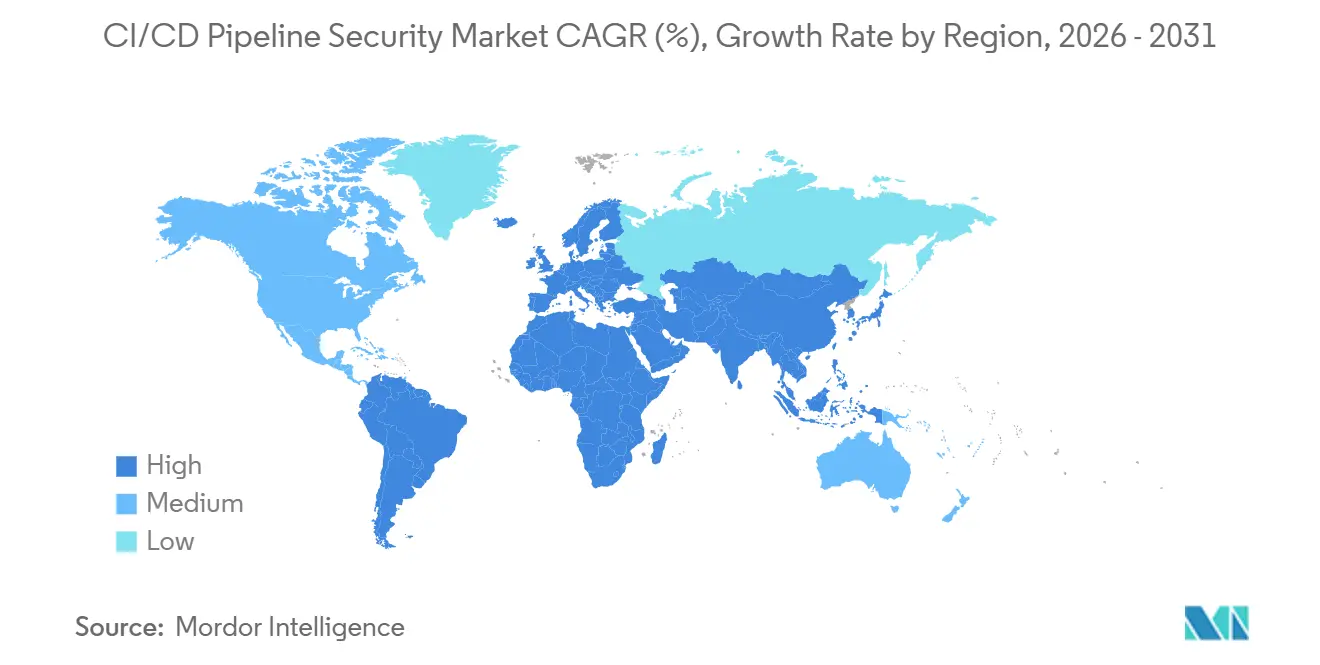
- Par géographie, l'Amérique du Nord détenait 44,76 % en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 28,54 % jusqu'en 2031 sur le marché de la sécurité des pipelines CI/CD.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la sécurité des pipelines CI/CD
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Exposition aux attaques sur la chaîne d'approvisionnement logicielle | +5.8% | Mondial | Court terme (≤ 2 ans) |
| Contrôles de sécurité imposés par la conformité dans les pipelines CI/CD | +5.3% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Code généré par l'IA et expansion des pipelines agentiques | +4.9% | Mondial, avec une intensité précoce en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Complexité des versions cloud-native et Kubernetes | +3.7% | Amérique du Nord, Europe, Asie-Pacifique | Moyen terme (2-4 ans) |
| Retour d'information développeur en décalage à gauche et remédiation automatisée | +2.9% | Mondial | Moyen terme (2-4 ans) |
| Exigences de preuves clients et d'approvisionnement | +2.4% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exposition aux attaques sur la chaîne d'approvisionnement logicielle
La compromission de la chaîne d'approvisionnement est désormais la deuxième voie d'intrusion initiale la plus courante dans le monde. Le marché de la sécurité des pipelines CI/CD réagit car les attaquants peuvent obtenir un accès plus large via un environnement de build compromis. ReversingLabs a signalé une hausse de 73 % des logiciels malveillants open source en 2025. Sonatype a enregistré un nouveau paquet malveillant toutes les 6 minutes au premier trimestre 2026. Il est rapporté que le volume de paquets malveillants a augmenté de 156 % d'une année sur l'autre. Le CERT-FR a documenté une compromission npm en 2025 qui s'est propagée à plus de 700 paquets en 72 heures et a affecté plus de 25 000 référentiels GitHub. Cette exposition accroît la valeur de la surveillance comportementale en complément de l'analyse des dépendances.
Contrôles de sécurité imposés par la conformité dans les pipelines CI/CD
Les exigences de conformité transforment les contrôles de pipeline en obligations légales et d'assurance fournisseurs. Le NIST a publié ses orientations DevSecOps Practices en mars 2026 avec la participation de 14 entreprises technologiques.[1]Institut national des normes et de la technologie, "SP 1800-44, Développement logiciel sécurisé, sécurité et opérations DevSecOps Practices," Institut national des normes et de la technologie, csrc.nist.gov Les orientations identifient les contrôles CI/CD comme une voie pratique pour mettre en œuvre le cadre de développement logiciel sécurisé. La loi européenne sur la résilience cybernétique exige le signalement des vulnérabilités activement exploitées à l'ENISA dans les 24 heures, en vigueur à partir du 11 septembre 2026. Les nomenclatures logicielles automatisées et le suivi des vulnérabilités basé sur les pipelines peuvent soutenir ce processus de signalement. Le marché de la sécurité des pipelines CI/CD bénéficie également lorsque les acheteurs d'entreprise demandent des preuves de sécurité à leurs fournisseurs de logiciels. Cette pression peut étendre l'adoption aux fournisseurs plus petits qui retarderaient autrement leurs investissements.
Code généré par l'IA et expansion des pipelines agentiques
Les agents IA dans les flux de travail de développement posent des problèmes de sécurité que les outils plus anciens n'étaient pas conçus pour traiter. Microsoft a signalé en juin 2026 que du contenu GitHub non fiable pouvait exposer les secrets des exécuteurs via l'action GitHub Claude Code.[2]Microsoft Security, "Sécurisation des pipelines CI/CD dans un monde agentique, cas de l'action GitHub Claude Code," Blog Microsoft Security, microsoft.com Le problème a nécessité plusieurs cycles de correctifs sur les versions de Claude Code. La Cloud Security Alliance a rapporté que 57 % des organisations avaient déployé des agents IA auto-hébergés dans des flux de travail CI/CD début 2026. L'association a également constaté que les commits assistés par IA exposaient des secrets à près du double du taux des commits uniquement humains. Cela crée une demande pour des vérifications de confiance des agents, une gestion sécurisée des invites et une observation en temps réel des acteurs de flux de travail automatisés. Ces besoins ajoutent une couche de demande distincte au marché de la sécurité des pipelines CI/CD.
Complexité des versions cloud-native et Kubernetes
Les versions conteneurisées créent de nombreux artefacts qui doivent être examinés à travers le code, la configuration et les paramètres d'exécution. Chaque image de conteneur, chart Helm et fichier d'infrastructure en tant que code a ses propres dépendances et besoins de provenance. Cet environnement rend l'analyse ponctuelle moins efficace lorsque les contrôles ne sont pas placés dans le flux de travail de publication. Une revue de projets publics a révélé que des dépendances non épinglées ou mutables affectaient 55 % des projets examinés. La même revue a trouvé des permissions trop larges ou non déclarées dans 54 % des projets. Des cycles de publication plus rapides peuvent introduire de nouveaux chemins de mauvaise configuration avant que les équipes de sécurité ne les examinent. Le marché de la sécurité des pipelines CI/CD bénéficie d'outils qui connectent le code, les artefacts, les permissions et l'activité de build.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Fatigue liée aux faux positifs et compromis sur la vélocité de build | -2.1% | Mondial | Court terme (≤ 2 ans) |
| Fragmentation de la chaîne d'outils de pipeline et charge d'intégration | -1.7% | Mondial | Moyen terme (2-4 ans) |
| Pénurie de spécialistes DevSecOps et en sécurité de la chaîne d'approvisionnement logicielle | -1.1% | Asie-Pacifique et Amérique du Sud, écart le plus élevé, Amérique du Nord et Europe, pression liée aux salaires | Long terme (≥ 4 ans) |
| Exposition des exécuteurs auto-hébergés et des accès privilégiés | -0.8% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Fatigue liée aux faux positifs et compromis sur la vélocité de build
La surcharge d'alertes peut amener les équipes à désactiver les contrôles de sécurité ou à les mettre en mode avertissement uniquement. Plus de 71 % des équipes de développement ont signalé qu'une grande partie de leur volume d'alertes de sécurité était du bruit. Les faux positifs, les résultats en double et les recommandations peu claires ralentissent tous les temps de réponse. Les outils d'analyse statique et d'analyse de composition hérités peuvent produire des taux de faux positifs supérieurs à 40 %. Les développeurs peuvent déprioritiser les alertes lorsque les outils n'indiquent pas l'exploitabilité ou la pertinence commerciale. Cela peut affaiblir le signal de risque même après qu'une organisation a déployé des contrôles. Le marché de la sécurité des pipelines CI/CD dépend donc d'une priorisation précise et de flux de travail de remédiation utilisables.
Fragmentation de la chaîne d'outils de pipeline et charge d'intégration
Les organisations exploitent souvent plusieurs produits de sécurité et de pipeline qui ne partagent pas les formats d'alerte ni les modèles d'identité. Des outils séparés nécessitent une authentification d'interface de programmation d'application distincte et une maintenance continue des connecteurs. Cela peut empêcher les équipes de former une vue consolidée du risque de publication. Le travail d'intégration augmente également lorsque les fournisseurs révisent les interfaces de programmation d'application ou les modèles de données. Les acheteurs exigent de plus en plus la compatibilité avec GitHub Actions, GitLab CI, Jenkins ou CircleCI avant de sélectionner de nouveaux contrôles. Cette exigence protège les intégrations existantes mais peut ralentir l'adoption de nouveaux produits. Elle peut également limiter le rythme auquel le marché de la sécurité des pipelines CI/CD convertit l'intérêt en déploiements actifs.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels sont en tête, tandis que les services croissent plus vite
Les logiciels détenaient 63,48 % de la part du marché de la sécurité des pipelines CI/CD en 2025. Les acheteurs ont privilégié les contrôles intégrés dans les plateformes CI/CD plutôt que les scanners séparés qui ajoutent des étapes au flux de travail. GitHub Advanced Security, les modules de sécurité GitLab et JFrog Advanced Security reflètent ce modèle d'achat centré sur la plateforme. Une console partagée peut aider les équipes de sécurité à gérer plusieurs couches de contrôle sous une seule licence. Cette approche peut réduire la nécessité de réconcilier les résultats d'applications déconnectées. Les logiciels prennent également en charge les politiques centralisées, les rapports et les retours aux développeurs. Ces capacités sont importantes là où de grands programmes de publication doivent appliquer des contrôles cohérents sur l'ensemble des référentiels. Le secteur de la sécurité des pipelines CI/CD accorde donc une grande valeur aux outils qui fonctionnent dans les processus de build normaux. L'intégration à la plateforme peut également améliorer l'adoption lorsque les développeurs évitent de passer d'un écran à l'autre.
Les services devraient croître à un CAGR de 27,93 % jusqu'en 2031. De nombreuses organisations manquent de personnel interne capable de configurer et d'exploiter des contrôles de chaîne d'approvisionnement. Les services gérés se concentrent de plus en plus sur la surveillance récurrente plutôt que sur le travail de déploiement ponctuel. Les agents de codage IA créent également des exigences de surveillance comportementale que les équipes internes peuvent ne pas être prêtes à gérer. Le NIST a noté que la mise en œuvre des pratiques DevSecOps alignées sur le cadre de développement logiciel sécurisé peut nécessiter une expertise externe et des partenariats technologiques. Cela soutient la demande continue de détection et de réponse gérées dans les environnements de pipeline. Les services peuvent aider les entreprises à affiner leurs politiques sans faire peser toute la charge opérationnelle sur les développeurs. Le marché de la sécurité des pipelines CI/CD pourrait donc voir les revenus des logiciels renforcés par un soutien opérationnel récurrent. Cette relation reflète les limites pratiques de la capacité DevSecOps interne.


Par mode de déploiement : la livraison basée sur le cloud détient à la fois l'échelle et la croissance
Le déploiement basé sur le cloud détenait 71,28 % du marché de la sécurité des pipelines CI/CD en 2025. Il devrait également croître à un CAGR de 28,31 % jusqu'en 2031. Les exécuteurs gérés sur GitHub, GitLab et AWS CodeBuild ont déplacé l'activité de build vers des environnements de livraison cloud. Les contrôles SaaS peuvent utiliser la même couche d'accès et d'authentification que le pipeline. Cela réduit le travail de gestion des certificats par rapport à de nombreuses implémentations sur site. La feuille de route de GitHub pour mars 2026 incluait un pare-feu de sortie de couche 7 pour les exécuteurs hébergés. Elle incluait également une télémétrie d'exécution quasi en temps réel pour les utilisateurs d'entreprise.[3]GitHub, Inc., "Ce qui arrive à notre feuille de route de sécurité GitHub Actions 2026," Blog GitHub, github.blog Ces fonctionnalités renforcent l'argumentaire opérationnel en faveur des contrôles de sécurité basés sur le cloud. Elles soutiennent également le marché de la sécurité des pipelines CI/CD à mesure que les systèmes de build hébergés se développent.
La livraison sur site reste pertinente pour les utilisateurs de la défense, des services financiers et des infrastructures critiques. Les exigences de souveraineté des données et d'isolation physique peuvent encore empêcher l'adoption complète du SaaS. Sa position est en déclin à mesure que les organisations réglementées adoptent des architectures hybrides. La livraison hybride sert les entreprises ayant des pipelines hérités et une orchestration cloud-native en parallèle. Elle peut offrir plus de flexibilité qu'un modèle de déploiement unique. Elle peut également répondre aux règles d'hébergement national pour les systèmes de build d'applications critiques. Les exigences nationales en matière de logiciels souverains peuvent faire du déploiement hybride la seule option conforme. Le secteur de la sécurité des pipelines CI/CD conserve une demande sur tous les modèles de déploiement car les obligations de sécurité restent similaires. Cependant, le modèle cloud offre l'intégration la plus large avec les plateformes de développement gérées.
Par taille d'organisation : les grandes entreprises sont en tête, tandis que les PME élargissent leur accès
Les grandes entreprises ont capturé 69,53 % du marché de la sécurité des pipelines CI/CD en 2025. Ces organisations gèrent un grand nombre d'équipes, de référentiels et de registres d'artefacts. Leurs besoins vont au-delà du déploiement d'un seul outil vers une gouvernance de politique coordonnée. Les acheteurs d'entreprise exigent souvent une génération centralisée de nomenclatures logicielles et des preuves prêtes pour l'audit. Ils ont également des environnements multi-cloud et multi-unités commerciales complexes. Cette complexité rend les services professionnels importants lors de l'intégration et du déploiement opérationnel. La gestion centralisée des politiques peut aider les entreprises à appliquer des normes sur des piles CI/CD sélectionnées indépendamment. Ces acheteurs privilégient généralement la capacité au niveau de la plateforme et la profondeur des rapports. Le marché de la sécurité des pipelines CI/CD continue de tirer sa plus grande base de revenus de ce groupe.
Les petites et moyennes entreprises devraient croître à un CAGR de 27,84 % jusqu'en 2031. La tarification SaaS au niveau développeur et la facturation à l'usage réduisent le coût d'entrée pour les petites équipes. Endor Labs a lancé AURI en mars 2026 avec un niveau gratuit pour les développeurs individuels et les agents de codage IA. L'offre prend en charge les intégrations avec Cursor, Claude Code et Visual Studio Code. Les acheteurs plus importants peuvent également demander des nomenclatures logicielles et des attestations à leurs fournisseurs. Beaucoup de ces fournisseurs sont des organisations logicielles plus petites. Cela crée une pression d'adoption via les relations commerciales plutôt que par la réglementation directe. Le marché de la sécurité des pipelines CI/CD peut donc atteindre les PME à la fois par le conditionnement des produits et les exigences des clients. Les organisations plus petites peuvent adopter des contrôles ciblés avant de passer à des plateformes plus larges.
Par couche de contrôle de sécurité : la sécurité des dépendances est en tête, tandis que la protection des identités progresse
La sécurité de la composition logicielle et des dépendances détenait 26,71 % de la part du marché de la sécurité des pipelines CI/CD en 2025. Les entreprises continuent d'investir dans cette couche car les dépendances open source restent une voie d'attaque courante. Sonatype a enregistré un nouveau paquet malveillant toutes les 6 minutes au premier trimestre 2026.[4]Sonatype, "État de la chaîne d'approvisionnement logicielle 2026," Sonatype, sonatype.com Il est rapporté que le volume de paquets malveillants a augmenté de 156 % d'une année sur l'autre. L'analyse des dépendances seule ne répond pas à toutes les menaces du système de build. La sécurité des sources et des référentiels, les contrôles des flux de travail et des exécuteurs, et la sécurité des conteneurs gagnent également en attention. La signature des artefacts et les contrôles de provenance soutiennent des preuves de publication plus solides. Des compromissions récentes ont montré que les couches au-dessus et en dessous du graphe de dépendances peuvent être ciblées indépendamment. Le secteur de la sécurité des pipelines CI/CD s'étend donc de la revue des paquets à une protection plus large du pipeline.
La sécurité des secrets et des identités non humaines devrait se développer à un CAGR de 28,62 % jusqu'en 2031. Les agents de codage IA peuvent accumuler des informations d'identification plus rapidement que les processus de gouvernance manuelle ne peuvent les examiner. Silverfort a constaté que 80 % des identités non humaines présentaient des problèmes de posture élevés ou critiques. Ces problèmes incluaient l'exposition au vol d'informations d'identification, des permissions excessives et des pratiques de rotation faibles. L'OWASP Non-Human Identity Top 10 devient un point de référence pour la gouvernance des identités. Il est aligné sur le cadre de cybersécurité NIST 2.0. D'autres couches émergentes incluent la provenance des modèles IA et la sécurité des serveurs de protocole de contexte de modèle. Ces catégories en sont à leurs premiers stades de développement en 2026. Elles pourraient devenir plus distinctes à mesure que les pratiques de développement agentique mûrissent.

Par secteur vertical : les technologies de l'information et les télécommunications sont en tête, tandis que le commerce de détail et le commerce électronique croissent le plus vite
Les technologies de l'information et les télécommunications détenaient 27,64 % du marché de la sécurité des pipelines CI/CD en 2025. Le secteur utilise depuis longtemps des pratiques DevOps à haute vélocité sur des infrastructures cloud complexes. Les opérateurs de télécommunications ont également des obligations d'infrastructure critique qui augmentent les besoins en sécurité de la chaîne d'approvisionnement. Le gouvernement, l'administration publique, les services bancaires, financiers et d'assurance (BFSI), et la santé forment le prochain groupe établi d'utilisateurs. Chacun fait face à des exigences de conformité qui peuvent faire des contrôles de pipeline une dépense d'exploitation nécessaire. Les obligations des fournisseurs fédéraux américains, la loi sur la résilience opérationnelle numérique et les orientations en matière de cybersécurité des dispositifs médicaux soutiennent cette demande. Les grands environnements distribués ont également besoin de preuves traçables de ce qui est entré en production. Cela donne au secteur de la sécurité des pipelines CI/CD un rôle clair dans la gouvernance réglementée des publications. L'adoption précoce du secteur soutient sa position de revenus de premier plan.
Le commerce de détail et le commerce électronique devraient croître à un CAGR de 29,17 % jusqu'en 2031. Les marchands numériques traitent des données consommateurs et mettent à jour leurs services à un rythme rapide. Les bibliothèques de paiement et de paiement en ligne en font également des cibles visibles pour les attaques sur la chaîne d'approvisionnement. Google Cloud a décrit une activité de compromission de la chaîne d'approvisionnement incluant des enregistreurs web déployés via des bibliothèques tierces compromises. Cette menace peut orienter les investissements vers des contrôles placés avant que les publications n'atteignent les systèmes de commerce. La fabrication industrielle, le transport et la logistique, et l'énergie et les services publics utilisent également davantage d'opérations définies par logiciel. Ces secteurs adoptent des contrôles de pipeline là où ils n'en avaient guère besoin auparavant. Les médias, l'éducation, les institutions de recherche et le pétrole et gaz restent à des stades d'adoption plus précoces. Les exigences d'assurance fournisseurs peuvent augmenter leur utilisation du marché de la sécurité des pipelines CI/CD au fil du temps.
Analyse géographique
L'Amérique du Nord détenait 44,76 % du marché de la sécurité des pipelines CI/CD en 2025. La région combine une grande base d'entreprises cloud-native avec un écosystème dense de fournisseurs de logiciels indépendants. Les exigences d'approvisionnement fédéral rendent également l'attestation logicielle importante pour les fournisseurs gouvernementaux. Le cadre de développement logiciel sécurisé du NIST soutient une base commune pour la mise en œuvre de pratiques de développement sécurisées. L'ordonnance exécutive 14028 et l'ordonnance exécutive 14306 renforcent le cadre politique pour les fournisseurs de logiciels fédéraux. Le Canada et le Mexique ajoutent de la demande via des chaînes d'approvisionnement liées aux entreprises américaines. Les relations dans l'automobile et les services financiers sont importantes dans cette activité transfrontalière. L'Amérique du Nord a également une forte concentration de fournisseurs spécialisés. Cette proximité favorise l'adoption des produits et la pression concurrentielle.
L'Europe connaît une forte demande réglementaire sur des marchés logiciels matures. La loi sur la résilience cybernétique crée une exigence de signalement de 24 heures pour les vulnérabilités activement exploitées à partir du 11 septembre 2026. La surveillance intégrée aux pipelines et les nomenclatures logicielles automatisées peuvent soutenir le processus de signalement requis. L'Allemagne a mené l'adoption européenne dans l'évaluation fournie, avec 76,7 % des entreprises appliquant des contrôles de sécurité pendant la phase de build. Le Royaume-Uni a des exigences distinctes pour les fabricants d'appareils connectés en vertu de sa loi sur la sécurité des produits et l'infrastructure des télécommunications. NIS2 relève également les attentes en matière de chaîne d'approvisionnement dans 18 secteurs critiques. Ces obligations qui se chevauchent font de la conformité une source majeure de demande pour les outils de sécurité des pipelines CI/CD.
L'Asie-Pacifique devrait croître à un CAGR de 28,54 % jusqu'en 2031. Le Japon a annoncé un système d'évaluation de la sécurité de la chaîne d'approvisionnement en décembre 2025 avec des niveaux de certification 3 étoiles et 4 étoiles prévus pour l'exercice fiscal 2026.[5]Ministère de l'Économie, du Commerce et de l'Industrie, "Projet de politique du système d'évaluation de la sécurité de la chaîne d'approvisionnement," Ministère de l'Économie, du Commerce et de l'Industrie, meti.go.jp Le cadre peut diffuser les exigences fournisseurs dans les chaînes de valeur de l'automobile, des semi-conducteurs et de l'électronique grand public. Le secteur des services technologiques indien fait face à des exigences de sécurité de la part de clients américains et européens. La Corée du Sud inclut les contrôles de la chaîne d'approvisionnement dans son régime de certification ISMS-P pour les organisations traitant des données personnelles. La Chine développe également des approches de vérification parallèles au sein de son écosystème cloud-native domestique. L'Amérique du Sud et le Moyen-Orient et l'Afrique restent des régions à un stade plus précoce. Le Brésil et les Émirats arabes unis sont les pays les plus développés dans leurs régions respectives, soutenus en grande partie par les normes mondiales des entreprises.

Paysage concurrentiel
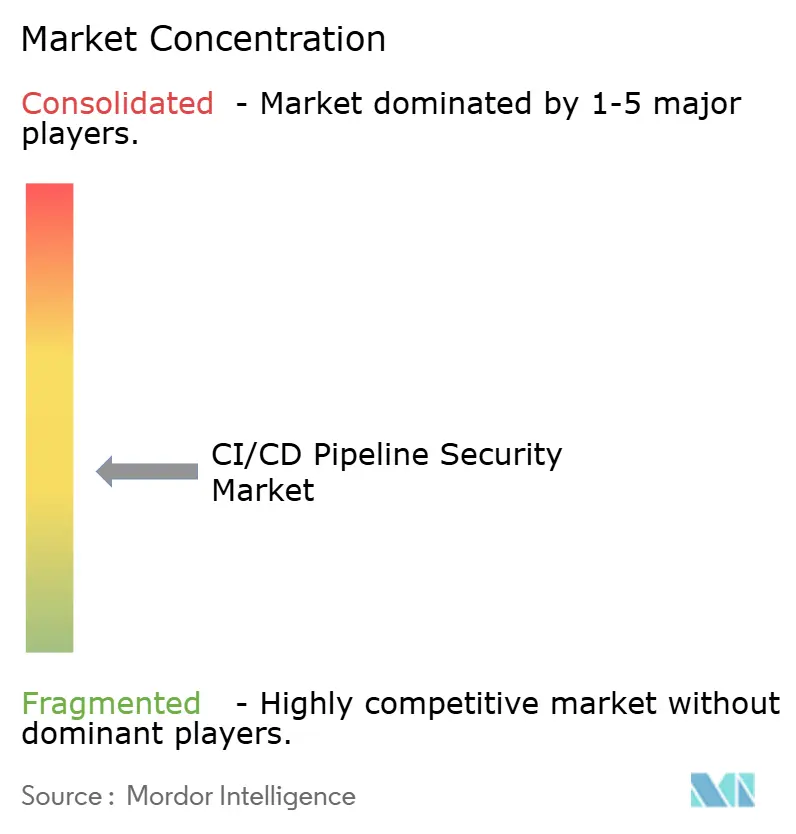
Le marché de la sécurité des pipelines CI/CD reste modérément fragmenté, avec plus de 25 fournisseurs actifs dans des domaines de capacités qui se chevauchent. La gestion de la posture de sécurité des applications, la gestion des secrets, les nomenclatures logicielles, la sécurité des conteneurs et la surveillance des pipelines sont tous des domaines contestés. Les fournisseurs spécialisés se différencient par la précision de détection, l'intégration des flux de travail et la remédiation automatisée. L'accent concurrentiel se déplace de l'analyse ponctuelle vers la gestion continue de la posture, soutenue par des preuves. Les fournisseurs de plateformes peuvent utiliser des relations d'entreprise établies pour étendre leur couverture. Palo Alto Networks a introduit un module de sécurité de la chaîne d'approvisionnement logicielle dans Cortex Cloud en août 2026. Le module comprend des scores de confiance de la chaîne d'approvisionnement et un centre de menaces d'attaque. Cette approche relie les vulnérabilités nouvellement divulguées et les paquets malveillants aux environnements clients. Elle reflète la pression exercée sur les produits ponctuels pour montrer une couverture plus forte des flux de travail.
La gouvernance des agents IA reste un domaine de produit ouvert au sein du marché de la sécurité des pipelines CI/CD. Aucun fournisseur n'avait une couverture complète pour les contrôles de sécurité régissant les agents IA dans les flux de travail CI/CD en 2026. OX Security a lancé sa plateforme de protection des applications native IA en juillet 2026.[6]OX Security, "OX Security lance la première plateforme AINAPP," OX Security, ox.security La plateforme couvrait le cycle de vie du développement agentique des invites jusqu'à l'exécution. Cycode a publié une analyse de code agentique en septembre 2026 utilisant une analyse déterministe et agentique. JFrog a également annoncé une intégration en septembre 2026 avec Wiz pour connecter la provenance des artefacts avec la visibilité de l'exécution cloud. Ces mouvements montrent que les feuilles de route produits convergent autour de preuves connectées au moment du build et à l'exécution.
La conformité aux cadres devient plus importante dans les appels d'offres des entreprises. La provenance SLSA, la signature sans clé Sigstore et les formats de nomenclatures logicielles alignés sur l'ENISA peuvent servir de signaux d'évaluation. Cela est particulièrement pertinent dans les processus d'achat européens et fédéraux américains. Le marché de la sécurité des pipelines CI/CD a également de la place pour les fournisseurs qui réduisent les faux positifs sans retarder les publications. Les clients veulent des preuves que les contrôles s'adapteront aux piles d'orchestration existantes. La feuille de route 2026 de GitHub a ajouté des contrôles d'exécution pilotés par politique et des secrets délimités pour les flux de travail. Ces fonctionnalités de plateforme élèvent le standard pour les fournisseurs indépendants. Le marché de la sécurité des pipelines CI/CD récompensera probablement les fournisseurs qui combinent des flux de travail développeur utilisables avec des preuves de sécurité auditables.
Leaders du secteur de la sécurité des pipelines CI/CD
-
Legit Security Ltd.
-
Cycode, Inc.
-
Xygeni, Inc.
-
Scribe Security Ltd.
-
Endor Labs, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : Palo Alto Networks, Inc. a introduit la sécurité de la chaîne d'approvisionnement logicielle en tant que module dédié dans Cortex Cloud le 5 août 2026, intégrant des scores de confiance de la chaîne d'approvisionnement, évaluant l'intégrité logicielle de 0 à 100 sur la base de la sécurité des dépendances SBOM et de la provenance de l'environnement de build, ainsi qu'un centre de menaces d'attaque de la chaîne d'approvisionnement qui cartographie en continu les CVE nouvellement divulguées et les paquets malveillants dans les environnements clients.
- Juillet 2026 : OX Security, Inc. a lancé sa plateforme de protection des applications native IA le 28 juillet 2026, la première plateforme de sécurité régissant le cycle de vie complet du développement agentique de l'invite à l'exécution, établissant une catégorie qui intègre la gouvernance des utilisateurs IA, la sécurité du code, l'application cloud et les tests de pénétration agentiques dans un lac de contexte unique où chaque résultat porte la lignée de la décision au risque de production.
- Mars 2026 : GitHub, Inc. a publié sa feuille de route de sécurité GitHub Actions 2026 le 26 mars 2026, annonçant le verrouillage déterministe des dépendances sur les SHA de commit, les contrôles d'exécution pilotés par politique, les secrets délimités liés à des identités de flux de travail spécifiques, et un pare-feu de sortie natif de couche 7 pour les exécuteurs hébergés par GitHub, répondant directement aux vecteurs d'attaque récents sur la chaîne d'approvisionnement CI/CD.
- Mars 2026 : Endor Labs, Inc. a lancé AURI le 3 mars 2026, une plateforme unifiée d'intelligence de sécurité pour le développement logiciel agentique, offrant un niveau développeur gratuit via l'intégration MCP avec Cursor, Claude Code et Visual Studio Code, tout en s'étendant aux pipelines CI/CD et aux flux de travail pour les déploiements d'entreprise. La plateforme couvre plus de 5 millions d'applications et effectue plus de 1 million d'analyses de sécurité par semaine.


Périmètre du rapport mondial sur le marché de la sécurité des pipelines CI/CD
Le marché de la sécurité des pipelines CI/CD comprend des solutions de sécurité spécialisées conçues pour protéger les pipelines d'intégration continue et de déploiement continu contre les vulnérabilités, les mauvaises configurations et les attaques adversariales tout au long du cycle de vie de livraison logicielle. Ces plateformes fournissent des capacités telles que l'analyse du pipeline en tant que code, la détection de secrets dans les configurations de build, la vérification de l'intégrité du processus de build, la signature des artefacts et le suivi de la provenance, l'évaluation des vulnérabilités des dépendances lors des builds, et la surveillance en temps réel de l'exécution du pipeline pour prévenir les attaques sur la chaîne d'approvisionnement, le vol d'informations d'identification, l'injection de code non autorisée et les artefacts de build compromis d'atteindre les environnements de production, permettant aux organisations de maintenir des pratiques de livraison logicielle sécurisées, de se conformer aux exigences réglementaires et de s'assurer que seul le code fiable et validé progresse à travers les déploiements de développement, de staging et de production.
Le rapport sur le marché de la sécurité des pipelines CI/CD est segmenté par composant (logiciels et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), couche de contrôle de sécurité (sécurité des sources et des référentiels, sécurité des flux de travail CI/CD et des exécuteurs, sécurité de la composition logicielle et des dépendances, sécurité des conteneurs et de l'infrastructure en tant que code, intégrité des artefacts, signature et provenance, sécurité des secrets et des identités non humaines, et autres couches de contrôle de sécurité), secteur vertical (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, services bancaires, financiers et d'assurance (BFSI), et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Sécurité des sources et des référentiels |
| Sécurité des flux de travail CI/CD et des exécuteurs |
| Sécurité de la composition logicielle et des dépendances |
| Sécurité des conteneurs et de l'infrastructure en tant que code |
| Intégrité des artefacts, signature et provenance |
| Sécurité des secrets et des identités non humaines |
| Autres couches de contrôle de sécurité |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Services bancaires, financiers et d'assurance (BFSI) |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par couche de contrôle de sécurité | Sécurité des sources et des référentiels | ||
| Sécurité des flux de travail CI/CD et des exécuteurs | |||
| Sécurité de la composition logicielle et des dépendances | |||
| Sécurité des conteneurs et de l'infrastructure en tant que code | |||
| Intégrité des artefacts, signature et provenance | |||
| Sécurité des secrets et des identités non humaines | |||
| Autres couches de contrôle de sécurité | |||
| Par secteur vertical | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Services bancaires, financiers et d'assurance (BFSI) | |||
| Autres secteurs verticaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité des pipelines CI/CD ?
La taille du marché de la sécurité des pipelines CI/CD était évaluée à 1,78 milliard USD en 2025 et devrait croître de 2,18 milliards USD en 2026 pour atteindre 6,98 milliards USD d'ici 2031, à un CAGR de 26,21 % pendant la période de prévision (2026-2031).
Qu'est-ce qui stimule la demande de sécurité des pipelines CI/CD ?
Les attaques sur la chaîne d'approvisionnement, les obligations de conformité, la complexité des versions cloud-native et les agents de codage IA augmentent le besoin de contrôles de pipeline.
Quel composant est en tête des dépenses en sécurité des pipelines CI/CD ?
Les logiciels étaient en tête avec 63,48 % des revenus en 2025 car les acheteurs privilégient les contrôles de plateforme intégrés et la gestion centralisée.
Quel modèle de déploiement croît le plus vite ?
Le déploiement basé sur le cloud détenait 71,28 % en 2025 et devrait croître à un CAGR de 28,31 % jusqu'en 2031.
Quelle région croît le plus vite pour la sécurité des pipelines CI/CD ?
L'Asie-Pacifique devrait croître à un CAGR de 28,54 % jusqu'en 2031, soutenue par de nouvelles exigences en matière de chaîne d'approvisionnement et les demandes des clients mondiaux.
Quel secteur vertical d'utilisateurs finaux se développe le plus vite ?
Le commerce de détail et le commerce électronique devraient croître à un CAGR de 29,17 % jusqu'en 2031 en raison des risques liés aux bibliothèques de paiement, des responsabilités en matière de données consommateurs et des cycles de publication rapides.
Dernière mise à jour de la page le:



