
CI/CD Pipeline Security Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.18 Milliarden US-Dollar |
| Marktgröße (2031) | 6.98 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 26.21 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
CI/CD Pipeline Security Marktanalyse von Mordor Intelligence
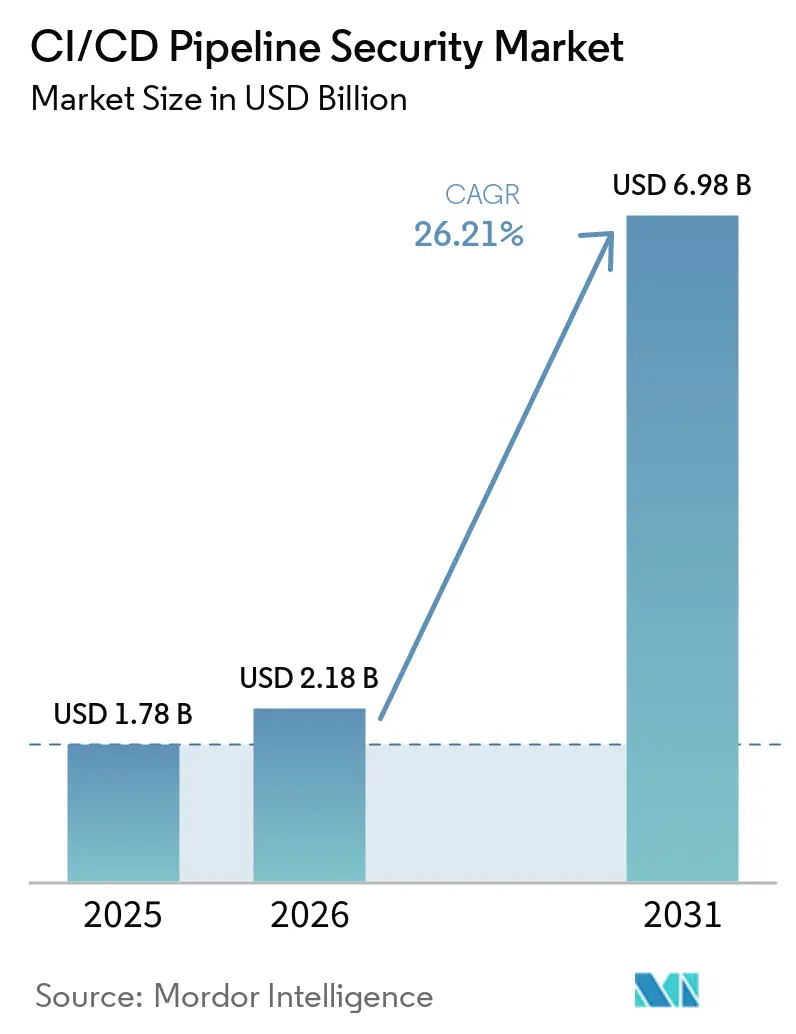
Die Marktgröße für CI/CD Pipeline Security wurde im Jahr 2025 auf 1,78 Milliarden USD geschätzt und soll von 2,18 Milliarden USD im Jahr 2026 auf 6,98 Milliarden USD bis 2031 wachsen, bei einer CAGR von 26,21 % während des Prognosezeitraums (2026–2031). Angreifer nehmen zunehmend Build-Systeme ins Visier, da eine einzige kompromittierte Pipeline viele Produktionsbereitstellungen beeinträchtigen kann. Die Kompromittierung von Lieferketten hat sich von einem isolierten Softwarerisiko zu einer wiederholbaren Angriffsmethode entwickelt. Regulatorische Anforderungen verlagern Pipeline-Kontrollen in Beschaffungs- und Lieferantensicherungsprozesse. KI-Coding-Agenten erweitern zudem die Anzahl der Identitäten, Eingabeaufforderungen und Anmeldeinformationen, die innerhalb von Entwicklungs-Workflows operieren. Diese Bedingungen fördern die Nachfrage nach integrierten Kontrollen, die in etablierte Entwicklerprozesse passen.
Wichtigste Erkenntnisse des Berichts
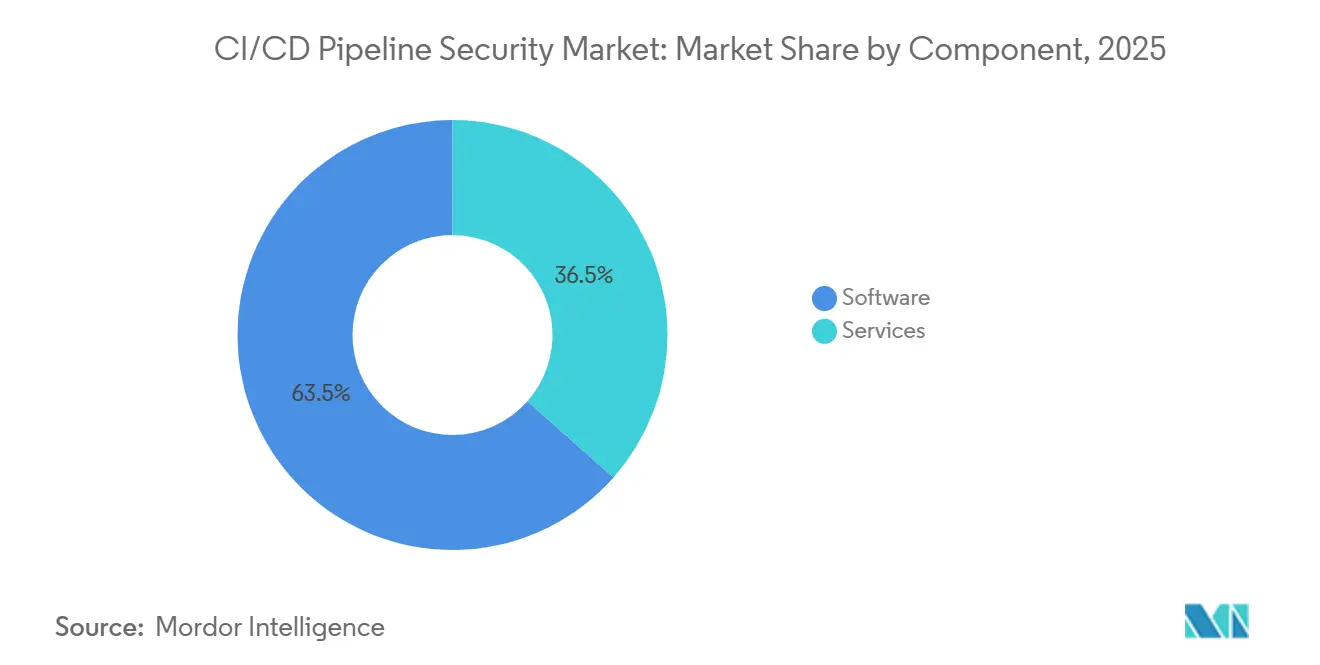
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 63,48 % am CI/CD Pipeline Security Markt, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 27,93 % wachsen werden.
- Nach Bereitstellungsmodus hielt die cloudbasierte Bereitstellung im Jahr 2025 einen Anteil von 71,28 % am Gesamtmarkt und soll bis 2031 mit einer CAGR von 28,31 % wachsen.
- Nach Unternehmensgröße entfielen im Jahr 2025 69,53 % des Umsatzes im CI/CD Pipeline Security Markt auf Großunternehmen, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 27,84 % wachsen werden.
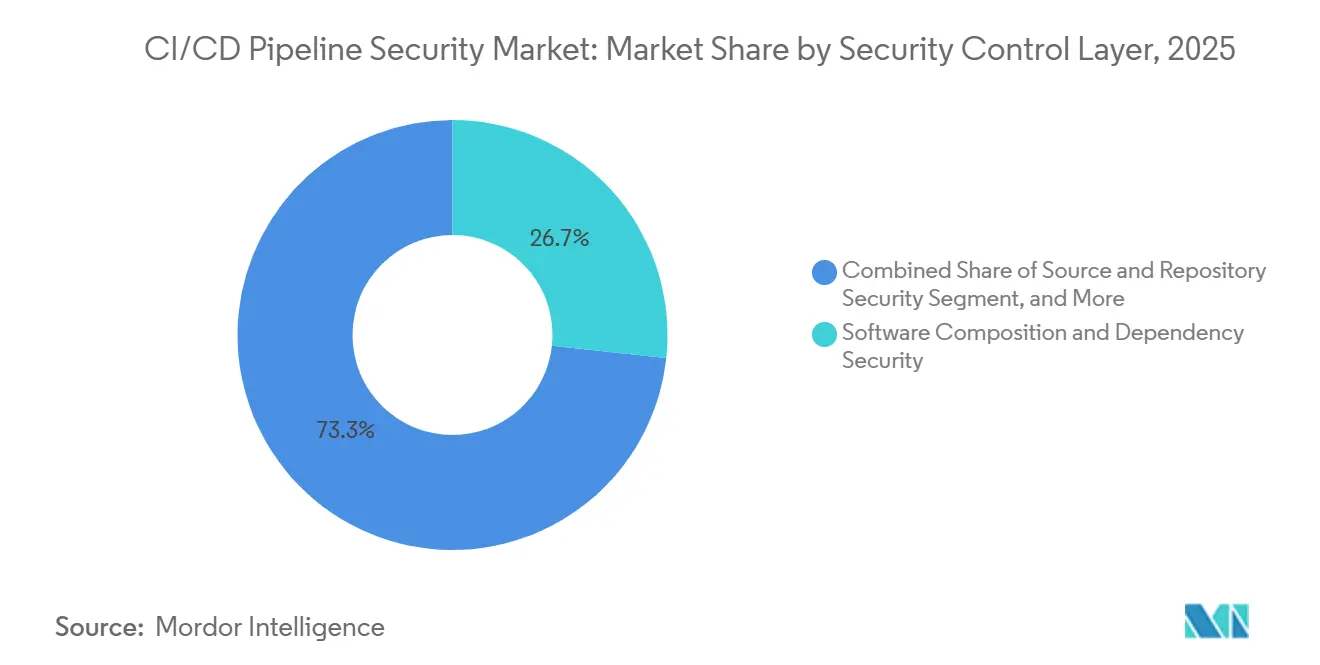
- Nach Sicherheitskontrollebene entfielen im Jahr 2025 26,71 % auf Software-Komposition und Abhängigkeitssicherheit, während Secrets- und Non-Human-Identity-Sicherheit bis 2031 voraussichtlich mit einer CAGR von 28,62 % wachsen wird.
- Nach Branchenvertikale hielt IT und Telekommunikation im Jahr 2025 einen Anteil von 27,64 %, während Einzelhandel und E-Commerce bis 2031 voraussichtlich mit einer CAGR von 29,17 % wachsen wird.
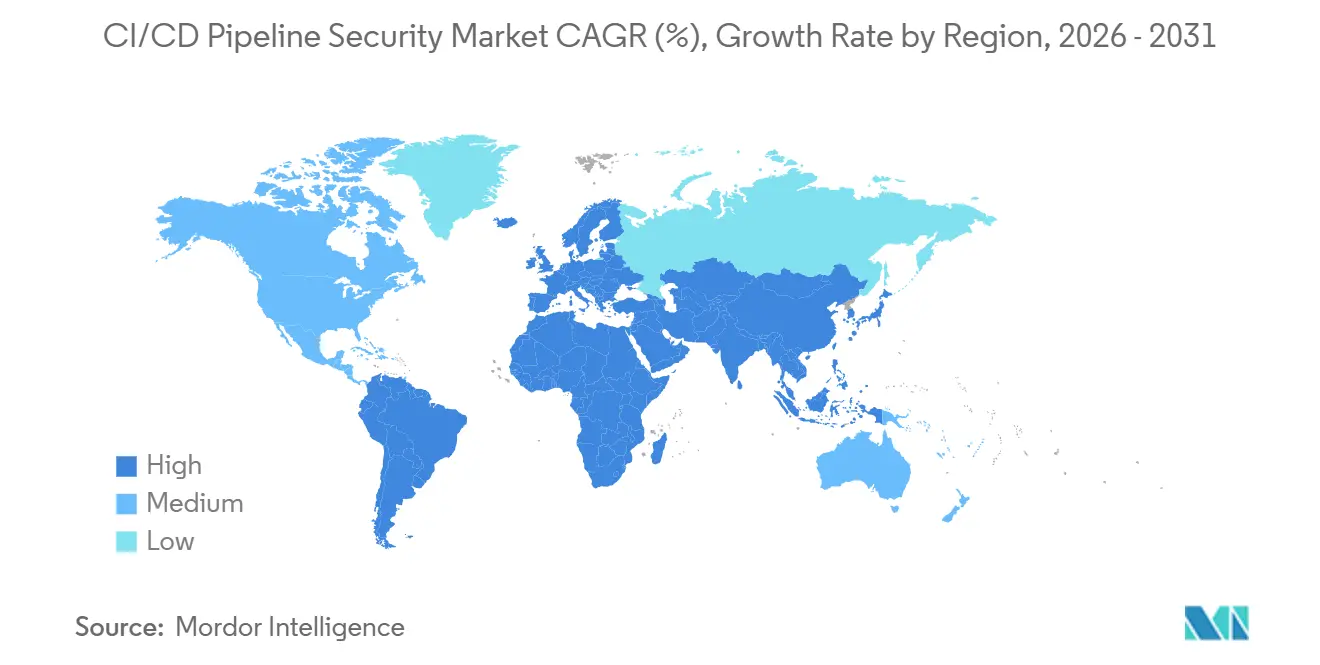
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 44,76 %, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 28,54 % im CI/CD Pipeline Security Markt wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale CI/CD Pipeline Security Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Gefährdung durch Software-Lieferketten-Angriffe | +5.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Compliance-gesteuerte Sicherheitsgates in CI/CD | +5.3% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| KI-generierter Code und Erweiterung agentischer Pipelines | +4.9% | Global, mit früher Intensität in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Cloud-native und Kubernetes-Release-Komplexität | +3.7% | Nordamerika, Europa, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Shift-Left-Entwickler-Feedback und automatisierte Behebung | +2.9% | Global | Mittelfristig (2–4 Jahre) |
| Kunden- und Beschaffungsnachweisanforderungen | +2.4% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Gefährdung durch Software-Lieferketten-Angriffe
Die Kompromittierung von Lieferketten ist weltweit zum zweithäufigsten initialen Angriffsweg geworden. Der CI/CD Pipeline Security Markt reagiert darauf, weil Angreifer durch eine kompromittierte Build-Umgebung einen breiteren Zugang erlangen können. ReversingLabs meldete im Jahr 2025 einen Anstieg von Open-Source-Malware um 73 %. Sonatype verzeichnete im ersten Quartal 2026 alle 6 Minuten ein neues schädliches Paket. Berichten zufolge stieg das Volumen schädlicher Pakete um 156 % im Jahresvergleich. CERT-FR dokumentierte im Jahr 2025 eine npm-Kompromittierung, die sich innerhalb von 72 Stunden über mehr als 700 Pakete verbreitete und über 25.000 GitHub-Repositories betraf. Diese Gefährdung erhöht den Wert von Verhaltensüberwachung in Ergänzung zur Abhängigkeitsüberprüfung.
Compliance-gesteuerte Sicherheitsgates in CI/CD
Compliance-Anforderungen wandeln Pipeline-Kontrollen in rechtliche und lieferantenbezogene Sicherungspflichten um. Das NIST veröffentlichte im März 2026 seine aktuelle DevSecOps-Praktiken-Leitlinie unter Beteiligung von 14 Technologieunternehmen.[1]Nationales Institut für Standards und Technologie, "SP 1800-44, Sichere Softwareentwicklung, Sicherheit und Betrieb – DevSecOps-Praktiken," Nationales Institut für Standards und Technologie, csrc.nist.gov Die Leitlinie identifiziert CI/CD-Kontrollen als praktischen Weg zur Umsetzung des Secure Software Development Framework. Der EU Cyber Resilience Act verpflichtet zur Meldung aktiv ausgenutzter Schwachstellen an ENISA innerhalb von 24 Stunden, gültig ab dem 11. September 2026. Automatisierte Software-Stücklisten und pipeline-basiertes Schwachstellen-Tracking können diesen Meldeprozess unterstützen. Der CI/CD Pipeline Security Markt profitiert auch dann, wenn Unternehmenskäufer Sicherheitsnachweise von Softwarelieferanten anfordern. Dieser Druck kann die Akzeptanz auf kleinere Lieferanten ausweiten, die Investitionen andernfalls verzögern würden.
KI-generierter Code und Erweiterung agentischer Pipelines
KI-Agenten innerhalb von Entwicklungs-Workflows stellen Sicherheitsprobleme dar, für die ältere Tools nicht ausgelegt waren. Microsoft berichtete im Juni 2026, dass nicht vertrauenswürdige GitHub-Inhalte Runner-Secrets über die Claude Code GitHub Action offenlegen könnten.[2]Microsoft Security, "Sicherung von CI/CD in einer agentischen Welt – Claude Code GitHub Action Fallstudie," Microsoft Security Blog, microsoft.com Das Problem erforderte mehrere Patch-Zyklen über verschiedene Claude Code-Versionen hinweg. Die Cloud Security Alliance berichtete, dass 57 % der Organisationen bis Anfang 2026 selbst gehostete KI-Agenten in CI/CD-Workflows eingesetzt hatten. Der Verband stellte außerdem fest, dass KI-gestützte Commits Secrets mit nahezu doppelter Rate im Vergleich zu rein menschlichen Commits offenlegten. Dies schafft Nachfrage nach Agenten-Vertrauensprüfungen, sicherem Prompt-Handling und Laufzeitbeobachtung automatisierter Workflow-Akteure. Diese Anforderungen fügen dem CI/CD Pipeline Security Markt eine eigenständige Nachfrageschicht hinzu.
Cloud-native und Kubernetes-Release-Komplexität
Containerisierte Releases erzeugen viele Artefakte, die über Code, Konfiguration und Laufzeiteinstellungen hinweg überprüft werden müssen. Jedes Container-Image, jedes Helm-Chart und jede Infrastructure-as-Code-Datei hat eigene Abhängigkeiten und Herkunftsanforderungen. Diese Umgebung macht punktuelle Scans weniger effektiv, wenn Kontrollen nicht im Release-Workflow platziert sind. Eine Überprüfung öffentlicher Projekte ergab, dass nicht fixierte oder veränderliche Abhängigkeiten 55 % der überprüften Projekte betrafen. Dieselbe Überprüfung fand in 54 % der Projekte zu weitreichende oder nicht deklarierte Berechtigungen. Schnellere Release-Zyklen können neue Fehlkonfigurationspfade einführen, bevor Sicherheitsteams diese überprüfen. Der CI/CD Pipeline Security Markt profitiert von Tools, die Code, Artefakte, Berechtigungen und Build-Aktivitäten miteinander verbinden.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Ermüdung durch Falsch-Positive und Kompromisse bei der Build-Geschwindigkeit | -2.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Fragmentierung der Pipeline-Toolchain und Integrationsaufwand | -1.7% | Global | Mittelfristig (2–4 Jahre) |
| Mangel an DevSecOps- und Software-Lieferketten-Spezialisten | -1.1% | Asiatisch-pazifischer Raum und Südamerika mit der größten Lücke, Nordamerika und Europa mit lohnkostengetriebenem Druck | Langfristig (≥ 4 Jahre) |
| Gefährdung durch selbst gehostete Runner und privilegierten Zugriff | -0.8% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ermüdung durch Falsch-Positive und Kompromisse bei der Build-Geschwindigkeit
Eine Überlastung durch Warnmeldungen kann dazu führen, dass Teams Sicherheitsgates deaktivieren oder auf den reinen Warnmodus umstellen. Mehr als 71 % der Entwicklungsteams berichteten, dass ein Großteil ihres Sicherheitswarnungsvolumens aus Rauschen bestand. Falsch-Positive, doppelte Befunde und unklare Empfehlungen verlangsamen allesamt die Reaktionszeiten. Ältere statische Analyse- und Kompositionsanalyse-Tools können Falsch-Positiv-Raten von über 40 % aufweisen. Entwickler priorisieren Warnmeldungen möglicherweise nicht, wenn die Tools keine Ausnutzbarkeit oder geschäftliche Relevanz aufzeigen. Dies kann das Risikosignal abschwächen, selbst nachdem eine Organisation Kontrollen eingeführt hat. Der CI/CD Pipeline Security Markt ist daher auf eine genaue Priorisierung und nutzbare Behebungs-Workflows angewiesen.
Fragmentierung der Pipeline-Toolchain und Integrationsaufwand
Organisationen betreiben häufig mehrere Sicherheits- und Pipeline-Produkte, die keine gemeinsamen Warnformate oder Identitätsmodelle verwenden. Separate Tools erfordern separate Programmierschnittstellen-Authentifizierung und laufende Connector-Wartung. Dies kann Teams daran hindern, eine konsolidierte Sicht auf das Release-Risiko zu gewinnen. Der Integrationsaufwand wächst zudem, wenn Anbieter Programmierschnittstellen oder Datenmodelle überarbeiten. Käufer fordern zunehmend Kompatibilität mit GitHub Actions, GitLab CI, Jenkins oder CircleCI, bevor sie neue Kontrollen auswählen. Diese Anforderung schützt bestehende Integrationen, kann jedoch die Einführung neuer Produkte verlangsamen. Sie kann auch das Tempo begrenzen, mit dem der CI/CD Pipeline Security Markt Interesse in aktive Bereitstellungen umwandelt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt, während Dienstleistungen schneller wachsen
Software hielt im Jahr 2025 einen Marktanteil von 63,48 % am CI/CD Pipeline Security Markt. Käufer bevorzugten in CI/CD-Plattformen eingebettete Kontrollen gegenüber separaten Scannern, die zusätzliche Workflow-Schritte erfordern. GitHub Advanced Security, GitLab-Sicherheitsmodule und JFrog Advanced Security spiegeln dieses plattformzentrierte Kaufmuster wider. Eine gemeinsame Konsole kann Sicherheitsteams dabei helfen, mehrere Kontrollebenen unter einer einzigen Lizenz zu verwalten. Dieser Ansatz kann den Bedarf reduzieren, Befunde aus nicht verbundenen Anwendungen abzugleichen. Software unterstützt zudem zentralisierte Richtlinien, Berichterstattung und Entwickler-Feedback. Diese Fähigkeiten sind wichtig, wo große Release-Programme konsistente Kontrollen über Repositories hinweg anwenden müssen. Die CI/CD Pipeline Security Branche legt daher großen Wert auf Tools, die innerhalb normaler Build-Prozesse funktionieren. Die Plattformintegration kann auch die Akzeptanz verbessern, wenn Entwickler den Wechsel zwischen Bildschirmen vermeiden.
Dienstleistungen sollen bis 2031 mit einer CAGR von 27,93 % wachsen. Vielen Organisationen fehlt internes Personal, das Lieferketten-Kontrollen konfigurieren und betreiben kann. Verwaltete Dienste konzentrieren sich zunehmend auf wiederkehrende Überwachung statt auf einmalige Bereitstellungsarbeiten. KI-Coding-Agenten schaffen zudem Verhaltensüberwachungsanforderungen, auf die interne Teams möglicherweise noch nicht vorbereitet sind. Das NIST stellte fest, dass die Operationalisierung von Secure Software Development Framework-konformen DevSecOps-Praktiken externe Expertise und Technologiepartnerschaften erfordern kann. Dies unterstützt die anhaltende Nachfrage nach verwalteter Erkennung und Reaktion in Pipeline-Umgebungen. Dienstleistungen können Unternehmen dabei helfen, Richtlinien zu optimieren, ohne die volle Betriebslast auf Entwickler zu verlagern. Der CI/CD Pipeline Security Markt könnte daher Software-Umsätze durch wiederkehrende operative Unterstützung ergänzt sehen. Diese Beziehung spiegelt die praktischen Grenzen interner DevSecOps-Kapazitäten wider.


Nach Bereitstellungsmodus: Cloudbasierte Bereitstellung hält sowohl Umfang als auch Wachstum
Die cloudbasierte Bereitstellung hielt im Jahr 2025 einen Anteil von 71,28 % am CI/CD Pipeline Security Markt. Sie soll bis 2031 auch mit einer CAGR von 28,31 % wachsen. Verwaltete Runner auf GitHub, GitLab und AWS CodeBuild haben Build-Aktivitäten in Cloud-Bereitstellungsumgebungen verlagert. SaaS-Kontrollen können dieselbe Zugriffs- und Authentifizierungsschicht wie die Pipeline nutzen. Dies reduziert den Zertifikatsverwaltungsaufwand im Vergleich zu vielen On-Premises-Implementierungen. GitHubs Roadmap vom März 2026 umfasste eine Layer-7-Egress-Firewall für gehostete Runner. Sie umfasste auch nahezu echtzeitfähige Ausführungstelemetrie für Unternehmensnutzer.[3]GitHub, Inc., "Was in unserer GitHub Actions Sicherheits-Roadmap 2026 geplant ist," GitHub Blog, github.blog Diese Funktionen stärken den operativen Fall für cloudbasierte Sicherheitskontrollen. Sie unterstützen auch den CI/CD Pipeline Security Markt, da gehostete Build-Systeme expandieren.
Die On-Premises-Bereitstellung bleibt für Nutzer aus den Bereichen Verteidigung, Finanzdienstleistungen und kritische Infrastruktur relevant. Datensouveränität und Air-Gap-Anforderungen können eine vollständige SaaS-Einführung nach wie vor verhindern. Ihre Position nimmt ab, da regulierte Organisationen hybride Architekturen einführen. Die hybride Bereitstellung bedient Unternehmen mit Legacy-Pipelines und cloud-nativer Orchestrierung parallel. Sie kann mehr Flexibilität bieten als ein einzelnes Bereitstellungsmodell. Sie kann auch inländische Hosting-Anforderungen für kritische Anwendungs-Build-Systeme erfüllen. Nationale Anforderungen an souveräne Software können die hybride Bereitstellung zur einzigen konformen Option machen. Die CI/CD Pipeline Security Branche behält die Nachfrage über alle Bereitstellungsmodelle hinweg, da Sicherheitsverpflichtungen ähnlich bleiben. Das Cloud-Modell bietet jedoch die breiteste Integration mit verwalteten Entwicklungsplattformen.
Nach Unternehmensgröße: Großunternehmen führen, während KMU den Zugang ausweiten
Großunternehmen erfassten im Jahr 2025 69,53 % des CI/CD Pipeline Security Marktes. Diese Organisationen verwalten eine große Anzahl von Teams, Repositories und Artefakt-Registries. Ihre Anforderungen gehen über die Bereitstellung einzelner Tools hinaus hin zu koordinierter Richtlinien-Governance. Unternehmenskäufer fordern häufig eine zentralisierte Erstellung von Software-Stücklisten und prüfungsfähige Nachweise. Sie verfügen auch über komplexe Multi-Cloud- und Multi-Geschäftsbereich-Umgebungen. Diese Komplexität macht professionelle Dienstleistungen während der Integration und des operativen Rollouts wichtig. Zentrales Richtlinienmanagement kann Unternehmen dabei helfen, Standards über unabhängig ausgewählte CI/CD-Stacks hinweg anzuwenden. Diese Käufer priorisieren typischerweise Fähigkeiten auf Plattformebene und Berichtstiefe. Der CI/CD Pipeline Security Markt bezieht seine größte Umsatzbasis weiterhin aus dieser Gruppe.
Kleine und mittelständische Unternehmen sollen bis 2031 mit einer CAGR von 27,84 % wachsen. SaaS-Preisgestaltung auf Entwicklerebene und nutzungsbasierte Abrechnung senken die Einstiegskosten für kleinere Teams. Endor Labs führte im März 2026 AURI mit einem kostenlosen Tarif für einzelne Entwickler und KI-Coding-Agenten ein. Das Angebot unterstützt Integrationen mit Cursor, Claude Code und Visual Studio Code. Größere Käufer können auch Software-Stücklisten und Attestierungen von ihren Lieferanten anfordern. Viele dieser Lieferanten sind kleinere Softwareorganisationen. Dies schafft Einführungsdruck durch Geschäftsbeziehungen statt durch direkte Regulierung. Der CI/CD Pipeline Security Markt kann KMU daher sowohl durch Produktverpackung als auch durch Kundenanforderungen erreichen. Kleinere Organisationen können fokussierte Kontrollen einführen, bevor sie zu umfassenderen Plattformen wechseln.
Nach Sicherheitskontrollebene: Abhängigkeitssicherheit führt, während Identitätsschutz zunimmt
Software-Komposition und Abhängigkeitssicherheit hielten im Jahr 2025 einen Marktanteil von 26,71 % am CI/CD Pipeline Security Markt. Unternehmen investieren weiterhin in diese Schicht, da Open-Source-Abhängigkeiten ein häufiger Angriffsweg bleiben. Sonatype verzeichnete im ersten Quartal 2026 alle 6 Minuten ein neues schädliches Paket.[4]Sonatype, "State of the Software Supply Chain 2026," Sonatype, sonatype.com Berichten zufolge stieg das Volumen schädlicher Pakete um 156 % im Jahresvergleich. Abhängigkeitsscans allein adressieren nicht jede Build-System-Bedrohung. Quell- und Repository-Sicherheit, Workflow- und Runner-Kontrollen sowie Container-Sicherheit gewinnen ebenfalls an Aufmerksamkeit. Artefakt-Signierung und Herkunftskontrollen unterstützen stärkere Release-Nachweise. Jüngste Kompromittierungen haben gezeigt, dass Schichten ober- und unterhalb des Abhängigkeitsgraphen unabhängig voneinander angegriffen werden können. Die CI/CD Pipeline Security Branche erweitert sich daher von der Paketüberprüfung hin zu einem umfassenderen Pipeline-Schutz.
Secrets- und Non-Human-Identity-Sicherheit soll bis 2031 mit einer CAGR von 28,62 % wachsen. KI-Coding-Agenten können Anmeldeinformationen schneller ansammeln, als manuelle Governance-Prozesse diese überprüfen können. Silverfort stellte fest, dass 80 % der nicht-menschlichen Identitäten hohe oder kritische Sicherheitsprobleme aufwiesen. Diese Probleme umfassten die Gefährdung durch Diebstahl von Anmeldeinformationen, übermäßige Berechtigungen und schwache Rotationspraktiken. Das OWASP Non-Human Identity Top 10 wird zu einem Referenzpunkt für Identity Governance. Es ist auf das NIST Cybersecurity Framework 2.0 abgestimmt. Weitere aufkommende Schichten umfassen KI-Modell-Herkunft und Model Context Protocol-Server-Sicherheit. Diese Kategorien befinden sich im Jahr 2026 noch in einem frühen Entwicklungsstadium. Sie könnten mit der Reifung agentischer Entwicklungspraktiken eigenständiger werden.

Nach Branchenvertikale: IT und Telekommunikation führt, während Einzelhandel und E-Commerce am schnellsten wächst
IT und Telekommunikation hielt im Jahr 2025 einen Anteil von 27,64 % am CI/CD Pipeline Security Markt. Der Sektor nutzt seit langem hochfrequente DevOps-Praktiken über komplexe Cloud-Infrastrukturen hinweg. Telekommunikationsbetreiber haben zudem Verpflichtungen zur kritischen Infrastruktur, die den Bedarf an Lieferkettensicherheit erhöhen. Regierung, öffentliche Verwaltung, BFSI und Gesundheitswesen bilden die nächste etablierte Nutzergruppe. Jede steht vor Compliance-Anforderungen, die Pipeline-Kontrollen zu einer notwendigen Betriebsausgabe machen können. US-amerikanische Bundeslieferantenverpflichtungen, der Digital Operational Resilience Act und Leitlinien zur Cybersicherheit von Medizinprodukten unterstützen diese Nachfrage. Große verteilte Umgebungen benötigen zudem nachvollziehbare Nachweise darüber, was in die Produktion gelangt ist. Dies gibt der CI/CD Pipeline Security Branche eine klare Rolle in der regulierten Release-Governance. Die frühe Einführung des Sektors unterstützt seine führende Umsatzposition.
Einzelhandel und E-Commerce soll bis 2031 mit einer CAGR von 29,17 % wachsen. Digitale Händler verarbeiten Verbraucherdaten und aktualisieren Dienste in einem schnellen Tempo. Zahlungs- und Checkout-Bibliotheken machen sie auch zu sichtbaren Zielen für Lieferkettenangriffe. Google Cloud beschrieb Lieferketten-Kompromittierungsaktivitäten, die Web-Skimmer umfassten, die über kompromittierte Drittanbieter-Bibliotheken eingesetzt wurden. Diese Bedrohung kann Investitionen in Kontrollen verlagern, die vor dem Erreichen von Handelssystemen durch Releases platziert werden. Industrielle Fertigung, Transport und Logistik sowie Energie und Versorgungsunternehmen nutzen ebenfalls mehr softwaredefinierte Betriebsabläufe. Diese Sektoren führen Pipeline-Kontrollen ein, wo sie zuvor kaum Bedarf hatten. Medien, Bildung, Forschungseinrichtungen und Öl und Gas befinden sich noch in früheren Einführungsphasen. Lieferantensicherungsanforderungen können ihre Nutzung des CI/CD Pipeline Security Marktes im Laufe der Zeit erhöhen.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 44,76 % am CI/CD Pipeline Security Markt. Die Region kombiniert eine große cloud-native Unternehmensbasis mit einem dichten Ökosystem unabhängiger Softwareanbieter. Bundesbeschaffungsanforderungen machen Software-Attestierung auch für Regierungslieferanten wichtig. Das Secure Software Development Framework des NIST unterstützt eine gemeinsame Grundlage für die Implementierung sicherer Entwicklungspraktiken. Executive Order 14028 und Executive Order 14306 stärken den politischen Rahmen für Bundeslieferanten von Software. Kanada und Mexiko tragen durch Lieferketten, die mit US-amerikanischen Unternehmen verbunden sind, zur Nachfrage bei. Automobil- und Finanzdienstleistungsbeziehungen sind bei dieser grenzüberschreitenden Aktivität wichtig. Nordamerika verfügt auch über eine hohe Konzentration von Spezialanbietern. Diese Nähe fördert die Produktakzeptanz und den Wettbewerbsdruck.
Europa verzeichnet eine starke regulatorische Nachfrage in reifen Softwaremärkten. Der Cyber Resilience Act schafft ab dem 11. September 2026 eine 24-Stunden-Meldepflicht für aktiv ausgenutzte Schwachstellen. Pipeline-integrierte Überwachung und automatisierte Software-Stücklisten können den erforderlichen Meldeprozess unterstützen. Deutschland führte die europäische Einführung in der vorliegenden Bewertung an, wobei 76,7 % der Unternehmen Sicherheitskontrollen während der Build-Phase anwenden. Das Vereinigte Königreich hat separate Anforderungen für Hersteller vernetzter Geräte im Rahmen seines Product Security and Telecommunications Infrastructure Act. NIS2 erhöht auch die Lieferkettenerwartungen in 18 kritischen Sektoren. Diese überlappenden Verpflichtungen machen Compliance zu einer wichtigen Nachfragequelle für CI/CD Pipeline Security Tools.
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 28,54 % wachsen. Japan kündigte im Dezember 2025 ein Bewertungssystem für Lieferkettensicherheit an, mit geplanten 3-Sterne- und 4-Sterne-Zertifizierungsstufen für das Geschäftsjahr 2026.[5]Ministerium für Wirtschaft, Handel und Industrie, "Entwurf der Richtlinie für das Bewertungssystem zur Lieferkettensicherheit," Ministerium für Wirtschaft, Handel und Industrie, meti.go.jp Der Rahmen kann Lieferantenanforderungen durch Automobil-, Halbleiter- und Unterhaltungselektronik-Wertschöpfungsketten verbreiten. Indiens Technologiedienstleistungssektor steht vor Sicherheitsanforderungen von US-amerikanischen und europäischen Kunden. Südkorea integriert Lieferketten-Kontrollen in sein ISMS-P-Zertifizierungsregime für Organisationen, die personenbezogene Daten verarbeiten. China entwickelt auch parallele Verifizierungsansätze innerhalb seines inländischen cloud-nativen Ökosystems. Südamerika sowie der Nahe Osten und Afrika bleiben Regionen in früheren Entwicklungsstadien. Brasilien und die Vereinigten Arabischen Emirate sind die am weitesten entwickelten Länder in ihren jeweiligen Regionen, hauptsächlich unterstützt durch globale Unternehmensstandards.

Wettbewerbslandschaft
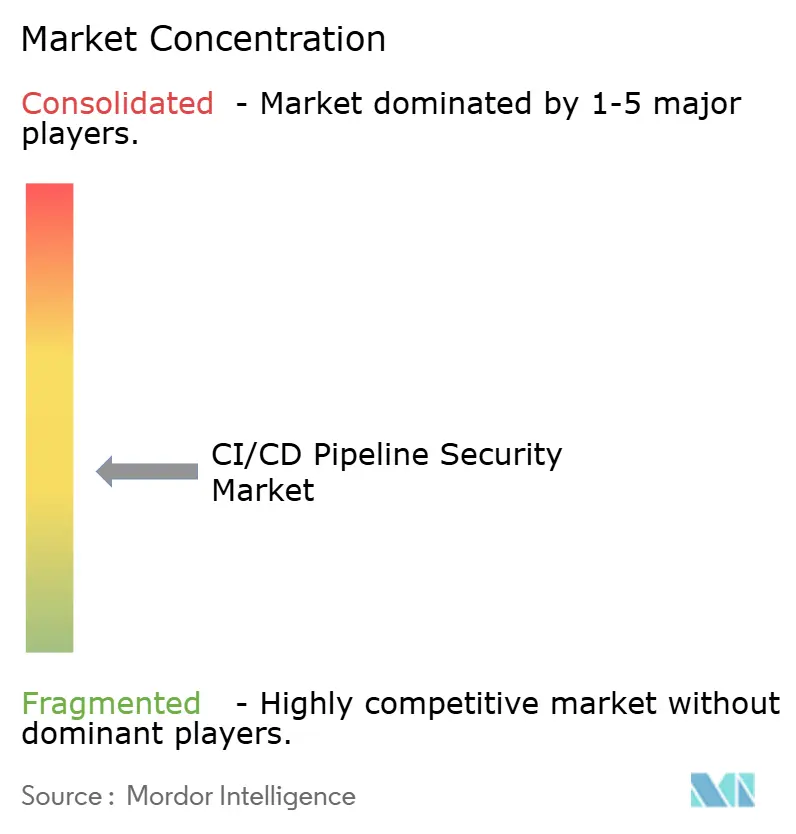
Der CI/CD Pipeline Security Markt bleibt mäßig fragmentiert, mit mehr als 25 aktiven Anbietern in überlappenden Fähigkeitsbereichen. Application Security Posture Management, Secrets Management, Software-Stücklisten, Container-Sicherheit und Pipeline-Überwachung sind allesamt umkämpfte Bereiche. Spezialisierte Anbieter konkurrieren durch Erkennungsgenauigkeit, Workflow-Integration und automatisierte Behebung. Der Wettbewerbsfokus verlagert sich von einmaligen Scans hin zu kontinuierlichem Posture Management, unterstützt durch Nachweise. Plattformanbieter können etablierte Unternehmensbeziehungen nutzen, um ihre Abdeckung zu erweitern. Palo Alto Networks führte im August 2026 ein Software Supply Chain Security-Modul in Cortex Cloud ein. Das Modul umfasst Supply Chain Trust Scores und ein Attack Threat Center. Dieser Ansatz verknüpft neu bekannt gewordene Schwachstellen und schädliche Pakete mit Kundenumgebungen. Er spiegelt den Druck auf Einzelprodukte wider, eine stärkere Workflow-Abdeckung nachzuweisen.
Die Governance von KI-Agenten bleibt ein offener Produktbereich innerhalb des CI/CD Pipeline Security Marktes. Kein Anbieter verfügte im Jahr 2026 über eine vollständige Abdeckung für Sicherheitskontrollen, die KI-Agenten in CI/CD-Workflows steuern. OX Security startete im Juli 2026 seine KI-native Anwendungsschutzplattform.[6]OX Security, "OX Security startet erste AINAPP-Plattform," OX Security, ox.security Die Plattform deckte den agentischen Entwicklungslebenszyklus von Prompts bis zur Laufzeit ab. Cycode veröffentlichte im September 2026 agentisches Code-Scanning unter Verwendung deterministischer und agentischer Analyse. JFrog kündigte ebenfalls eine Integration mit Wiz im September 2026 an, um Artefakt-Herkunft mit Cloud-Laufzeittransparenz zu verbinden. Diese Schritte zeigen, dass Produkt-Roadmaps auf verbundene Build-Zeit- und Laufzeitnachweise konvergieren.
Die Konformität mit Frameworks wird in Unternehmensausschreibungen immer wichtiger. SLSA-Herkunft, Sigstore-schlüsselloses Signieren und ENISA-konforme Software-Stücklisten-Formate können als Bewertungssignale dienen. Dies ist besonders relevant in europäischen und US-amerikanischen Bundesbeschaffungsprozessen. Der CI/CD Pipeline Security Markt bietet auch Raum für Anbieter, die Falsch-Positive reduzieren, ohne Releases zu verzögern. Kunden möchten Nachweise, dass Kontrollen in bestehende Orchestrierungs-Stacks passen. GitHubs Roadmap 2026 fügte richtliniengesteuerte Ausführungskontrollen und auf Workflows beschränkte Secrets hinzu. Diese Plattformfunktionen erhöhen den Standard für unabhängige Anbieter. Der CI/CD Pipeline Security Markt wird voraussichtlich Anbieter belohnen, die nutzbare Entwickler-Workflows mit prüfbaren Sicherheitsnachweisen kombinieren.
CI/CD Pipeline Security Branchenführer
Legit Security Ltd.
Cycode, Inc.
Xygeni, Inc.
Scribe Security Ltd.
Endor Labs, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- August 2026: Palo Alto Networks, Inc. führte am 5. August 2026 Software Supply Chain Security als dediziertes Modul innerhalb von Cortex Cloud ein und integrierte Supply Chain Trust Scores, die die Software-Integrität auf einer Skala von 0 bis 100 basierend auf der SBOM-Abhängigkeitssicherheit und der Build-Umgebungs-Herkunft bewerten, sowie ein Supply Chain Attack Threat Center, das kontinuierlich neu bekannt gewordene CVEs und schädliche Pakete den Kundenumgebungen zuordnet.
- Juli 2026: OX Security, Inc. startete am 28. Juli 2026 seine KI-native Anwendungsschutzplattform, die erste Sicherheitsplattform, die den vollständigen agentischen Entwicklungslebenszyklus von Prompt bis Laufzeit steuert und eine Kategorie etabliert, die KI-Nutzer-Governance, Code-Sicherheit, Cloud-Durchsetzung und agentische Penetrationstests in einem einzigen Kontext-Lake integriert, in dem jeder Befund eine Herkunft von der Entscheidung bis zum Produktionsrisiko trägt.
- März 2026: GitHub, Inc. veröffentlichte am 26. März 2026 seine GitHub Actions Sicherheits-Roadmap 2026 und kündigte deterministisches Abhängigkeits-Locking auf Commit-SHAs, richtliniengesteuerte Ausführungskontrollen, auf spezifische Workflow-Identitäten beschränkte Secrets sowie eine native Layer-7-Egress-Firewall für GitHub-gehostete Runner an, die direkt auf jüngste CI/CD-Lieferketten-Angriffsvektoren abzielt.
- März 2026: Endor Labs, Inc. startete am 3. März 2026 AURI, eine einheitliche Sicherheitsintelligenz-Plattform für agentische Softwareentwicklung, die einen kostenlosen Entwicklertarif über MCP-Integration mit Cursor, Claude Code und Visual Studio Code anbietet und sich gleichzeitig über CI/CD-Pipelines und Workflows für Unternehmensbereitstellungen erstreckt. Die Plattform deckt mehr als 5 Millionen Anwendungen ab und führt über 1 Million Sicherheitsscans pro Woche durch.


Umfang des globalen CI/CD Pipeline Security Marktberichts
Der CI/CD Pipeline Security Markt umfasst spezialisierte Sicherheitslösungen, die darauf ausgelegt sind, Pipelines für kontinuierliche Integration und kontinuierliche Bereitstellung vor Schwachstellen, Fehlkonfigurationen und gegnerischen Angriffen während des gesamten Software-Bereitstellungslebenszyklus zu schützen. Diese Plattformen bieten Fähigkeiten wie Pipeline-as-Code-Scanning, Secrets-Erkennung in Build-Konfigurationen, Überprüfung der Build-Prozessintegrität, Artefakt-Signierung und Herkunftsverfolgung, Bewertung von Abhängigkeitsschwachstellen während Builds sowie Laufzeitüberwachung der Pipeline-Ausführung, um Lieferkettenangriffe, Diebstahl von Anmeldeinformationen, unbefugte Code-Einschleusung und kompromittierte Build-Artefakte daran zu hindern, Produktionsumgebungen zu erreichen. Dies ermöglicht es Organisationen, sichere Software-Bereitstellungspraktiken aufrechtzuerhalten, regulatorische Anforderungen zu erfüllen und sicherzustellen, dass nur vertrauenswürdiger, validierter Code durch Entwicklungs-, Staging- und Produktionsbereitstellungen fortschreitet.
Der CI/CD Pipeline Security Marktbericht ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Sicherheitskontrollebene (Quell- und Repository-Sicherheit, CI/CD-Workflow- und Runner-Sicherheit, Software-Komposition und Abhängigkeitssicherheit, Container- und Infrastructure-as-Code-Sicherheit, Artefaktintegrität, Signierung und Herkunft, Secrets- und Non-Human-Identity-Sicherheit sowie weitere Sicherheitskontrollebenen), Branchenvertikale (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Quell- und Repository-Sicherheit |
| CI/CD-Workflow- und Runner-Sicherheit |
| Software-Komposition und Abhängigkeitssicherheit |
| Container- und Infrastructure-as-Code-Sicherheit |
| Artefaktintegrität, Signierung und Herkunft |
| Secrets- und Non-Human-Identity-Sicherheit |
| Weitere Sicherheitskontrollebenen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Sicherheitskontrollebene | Quell- und Repository-Sicherheit | ||
| CI/CD-Workflow- und Runner-Sicherheit | |||
| Software-Komposition und Abhängigkeitssicherheit | |||
| Container- und Infrastructure-as-Code-Sicherheit | |||
| Artefaktintegrität, Signierung und Herkunft | |||
| Secrets- und Non-Human-Identity-Sicherheit | |||
| Weitere Sicherheitskontrollebenen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der CI/CD Pipeline Security Markt?
Die Marktgröße für CI/CD Pipeline Security wurde im Jahr 2025 auf 1,78 Milliarden USD geschätzt und soll von 2,18 Milliarden USD im Jahr 2026 auf 6,98 Milliarden USD bis 2031 wachsen, bei einer CAGR von 26,21 % während des Prognosezeitraums (2026–2031).
Was treibt die Nachfrage nach CI/CD Pipeline Security an?
Lieferkettenangriffe, Compliance-Verpflichtungen, cloud-native Release-Komplexität und KI-Coding-Agenten erhöhen den Bedarf an Pipeline-Kontrollen.
Welche Komponente führt bei den CI/CD Pipeline Security Ausgaben?
Software führte im Jahr 2025 mit einem Umsatzanteil von 63,48 %, da Käufer eingebettete Plattformkontrollen und zentralisiertes Management bevorzugen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die cloudbasierte Bereitstellung hielt im Jahr 2025 einen Anteil von 71,28 % und soll bis 2031 mit einer CAGR von 28,31 % wachsen.
Welche Region wächst am schnellsten im Bereich CI/CD Pipeline Security?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 28,54 % wachsen, unterstützt durch neue Lieferkettensicherheitsanforderungen und globale Kundenanforderungen.
Welche Endnutzer-Vertikale wächst am schnellsten?
Einzelhandel und E-Commerce soll bis 2031 mit einer CAGR von 29,17 % wachsen, aufgrund von Risiken bei Zahlungsbibliotheken, Verantwortlichkeiten für Verbraucherdaten und schnellen Release-Zyklen.
Seite zuletzt aktualisiert am:



