
Tamanho e Participação do Mercado de Segurança de Pipeline CI/CD
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
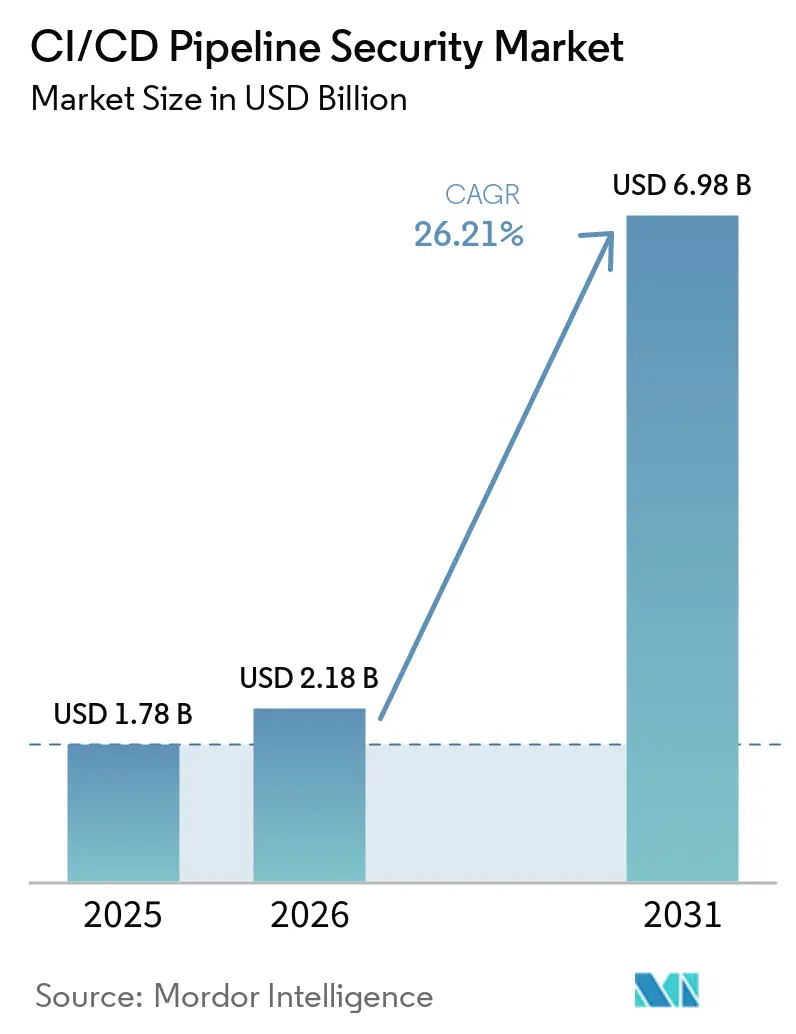
| Tamanho do Mercado (2026) | 2.18 Bilhões de dólares |
| Tamanho do Mercado (2031) | 6.98 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 26.21 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Pipeline CI/CD por Mordor Intelligence
O tamanho do mercado de segurança de pipeline CI/CD foi avaliado em 1,78 bilhões de USD em 2025 e estima-se que cresça de 2,18 bilhões de USD em 2026 para atingir 6,98 bilhões de USD até 2031, a um CAGR de 26,21% durante o período de previsão (2026-2031). Os invasores visam cada vez mais os sistemas de build porque um pipeline comprometido pode afetar muitas implantações em produção. O comprometimento da cadeia de suprimentos tornou-se um método de ataque recorrente, e não um risco isolado de software. Os requisitos regulatórios estão incorporando os controles de pipeline nos processos de aquisição e garantia de fornecedores. Os agentes de codificação de IA também expandem o número de identidades, prompts e credenciais que operam nos fluxos de trabalho de desenvolvimento. Essas condições sustentam a demanda por controles integrados que se encaixem nos processos estabelecidos pelos desenvolvedores.
Principais Conclusões do Relatório
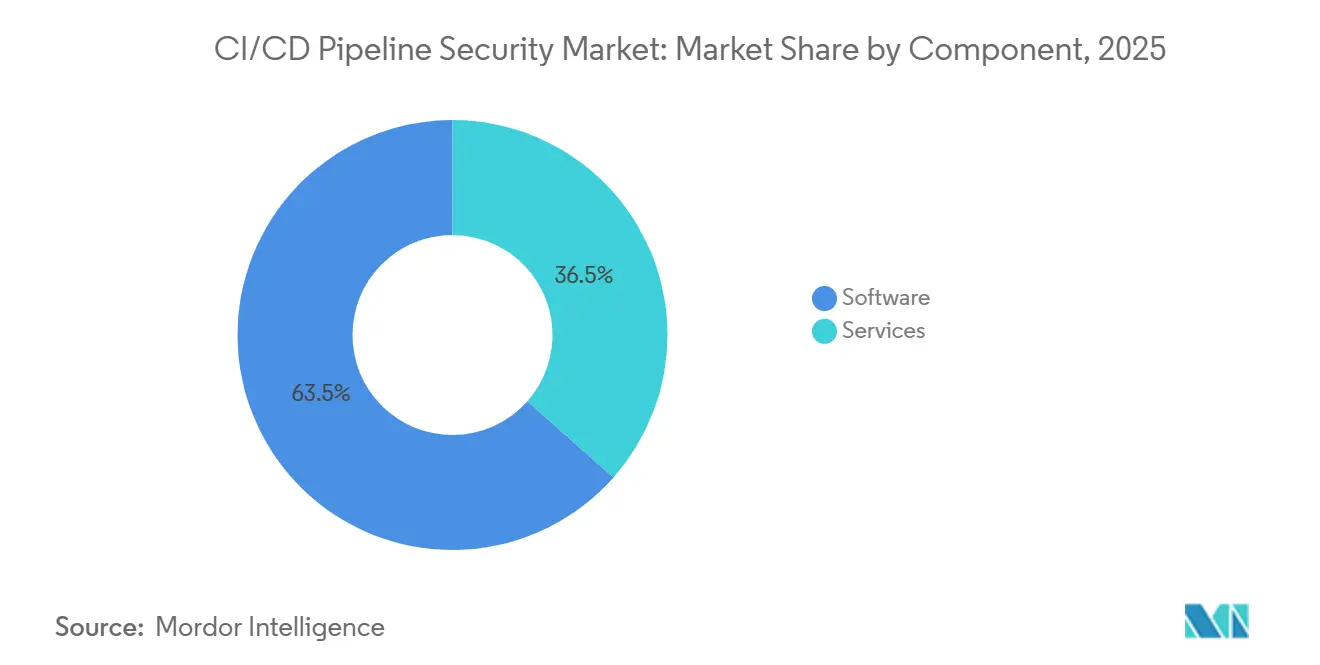
- Por componente, o software detinha 63,48% do mercado de segurança de pipeline CI/CD em 2025, enquanto os serviços devem se expandir a um CAGR de 27,93% até 2031.
- Por modo de implantação, a implantação baseada em nuvem detinha 71,28% do total em 2025 e deve crescer a um CAGR de 28,31% até 2031.
- Por tamanho de organização, as grandes empresas responderam por 69,53% da receita no mercado de segurança de pipeline CI/CD em 2025, enquanto as pequenas e médias empresas devem avançar a um CAGR de 27,84% até 2031.
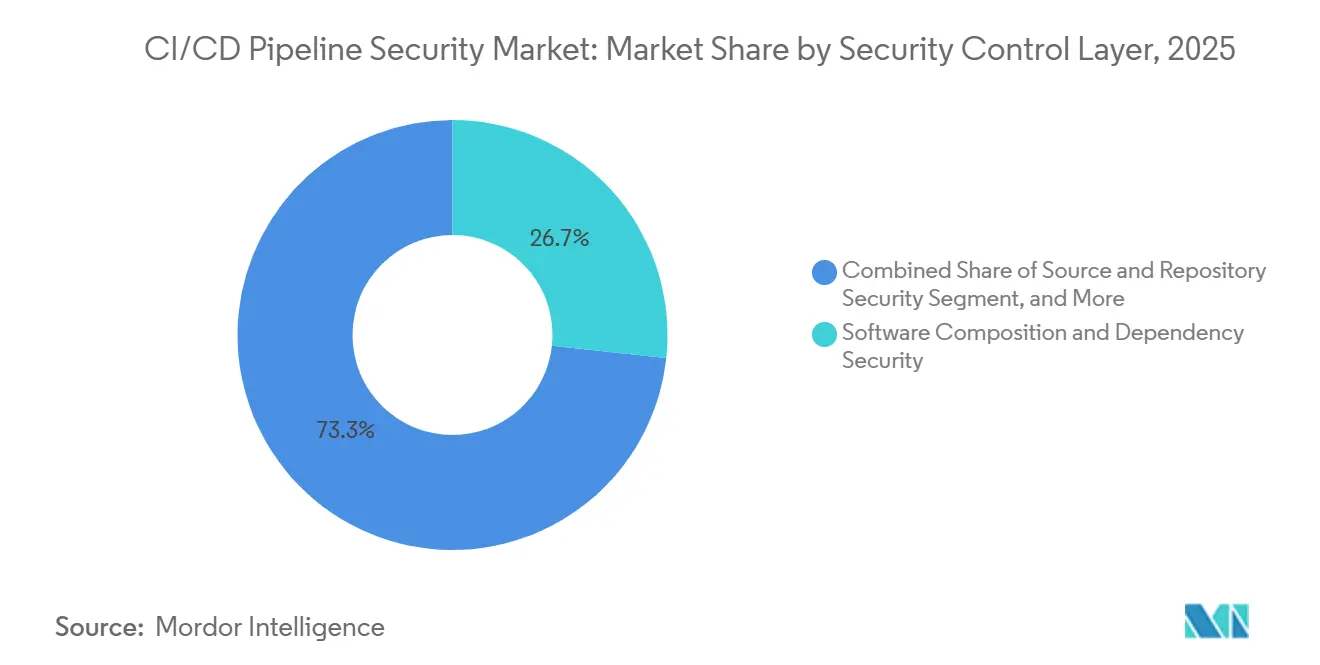
- Por camada de controle de segurança, a segurança de composição de software e dependências respondeu por 26,71% em 2025, enquanto a segurança de segredos e identidades não humanas deve se expandir a um CAGR de 28,62% até 2031.
- Por vertical da indústria, TI e telecomunicações detinham 27,64% em 2025, enquanto o varejo e o comércio eletrônico devem crescer a um CAGR de 29,17% até 2031.
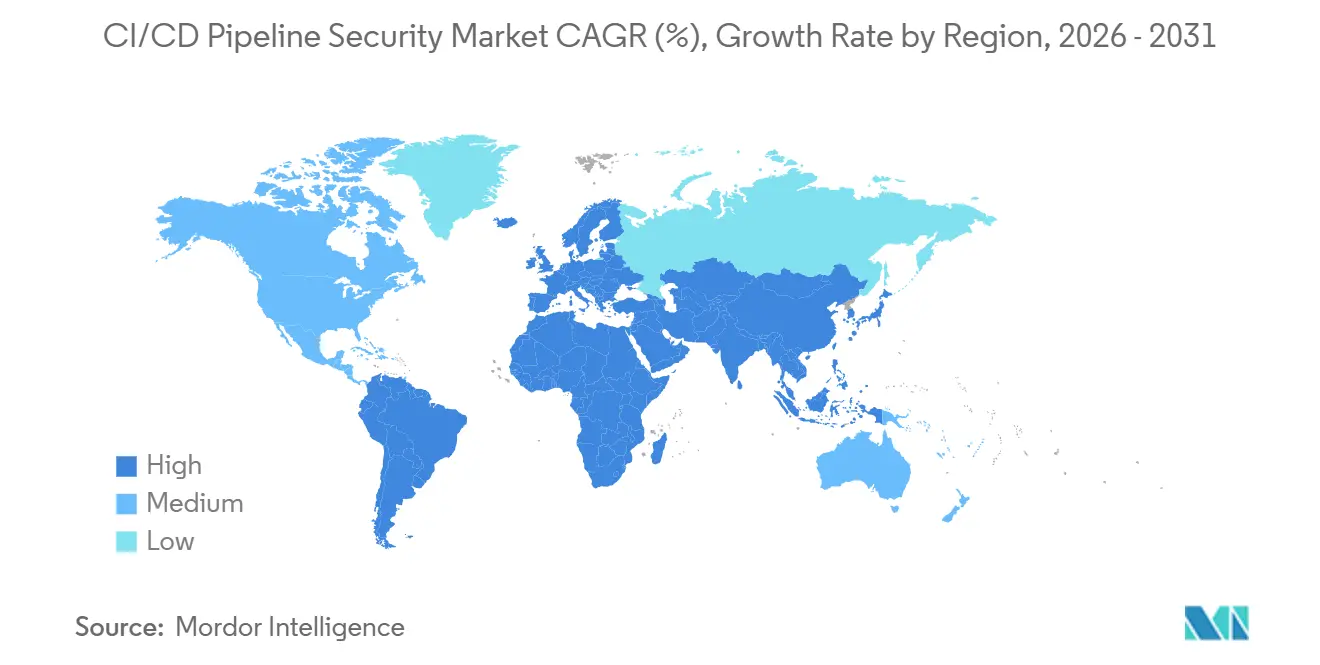
- Por geografia, a América do Norte detinha 44,76% em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 28,54% até 2031 no mercado de segurança de pipeline CI/CD.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Segurança de Pipeline CI/CD
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Exposição a Ataques à Cadeia de Suprimentos de Software | +5.8% | Global | Curto prazo (≤ 2 anos) |
| Portais de Segurança Orientados por Conformidade em CI/CD | +5.3% | América do Norte e Europa, com expansão para Ásia-Pacífico e Oriente Médio e África | Médio prazo (2-4 anos) |
| Código Gerado por IA e Expansão de Pipelines Agênticos | +4.9% | Global, com intensidade inicial na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Complexidade de Lançamentos Nativos em Nuvem e Kubernetes | +3.7% | América do Norte, Europa, Ásia-Pacífico | Médio prazo (2-4 anos) |
| Feedback Shift-Left para Desenvolvedores e Remediação Automatizada | +2.9% | Global | Médio prazo (2-4 anos) |
| Requisitos de Evidência de Clientes e Aquisições | +2.4% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Exposição a Ataques à Cadeia de Suprimentos de Software
O comprometimento da cadeia de suprimentos é atualmente a segunda via de violação inicial mais comum no mundo. O mercado de segurança de pipeline CI/CD está respondendo porque os invasores podem obter acesso mais amplo por meio de um ambiente de build comprometido. A ReversingLabs reportou um aumento de 73% em malware de código aberto durante 2025. A Sonatype registrou um novo pacote malicioso a cada 6 minutos no primeiro trimestre de 2026. Relata-se que o volume de pacotes maliciosos aumentou 156% em relação ao ano anterior. O CERT-FR documentou um comprometimento de npm em 2025 que se propagou por mais de 700 pacotes em 72 horas e afetou mais de 25.000 repositórios no GitHub. Essa exposição aumenta o valor do monitoramento comportamental em conjunto com a varredura de dependências.
Portais de Segurança Orientados por Conformidade em CI/CD
Os requisitos de conformidade estão transformando os controles de pipeline em obrigações legais e de garantia de fornecedores. O NIST publicou sua orientação ao vivo sobre Práticas de DevSecOps em março de 2026, com a participação de 14 empresas de tecnologia.[1]Instituto Nacional de Padrões e Tecnologia, "SP 1800-44, Desenvolvimento Seguro de Software, Segurança e Operações - Práticas de DevSecOps," Instituto Nacional de Padrões e Tecnologia, csrc.nist.gov A orientação identifica os controles de CI/CD como uma rota prática para implementar o Framework de Desenvolvimento Seguro de Software. A Lei de Resiliência Cibernética da UE exige a notificação de vulnerabilidades ativamente exploradas à ENISA em até 24 horas, com vigência a partir de 11 de setembro de 2026. Listas de materiais de software automatizadas e rastreamento de vulnerabilidades baseado em pipeline podem apoiar esse processo de notificação. O mercado de segurança de pipeline CI/CD também se beneficia quando compradores corporativos solicitam evidências de segurança de fornecedores de software. Essa pressão pode estender a adoção a fornecedores menores que, de outra forma, adiaria o investimento.
Código Gerado por IA e Expansão de Pipelines Agênticos
Os agentes de IA nos fluxos de trabalho de desenvolvimento apresentam problemas de segurança que as ferramentas mais antigas não foram projetadas para resolver. A Microsoft relatou em junho de 2026 que conteúdo não confiável do GitHub poderia expor segredos de runners por meio da GitHub Action do Claude Code.[2]Microsoft Security, "Protegendo CI/CD em um Mundo Agêntico - Caso da GitHub Action do Claude Code," Blog de Segurança da Microsoft, microsoft.com O problema exigiu múltiplos ciclos de correção nas versões do Claude Code. A Cloud Security Alliance relatou que 57% das organizações haviam implantado agentes de IA auto-hospedados em fluxos de trabalho de CI/CD no início de 2026. A associação também constatou que commits assistidos por IA expunham segredos a quase o dobro da taxa dos commits exclusivamente humanos. Isso cria demanda por verificações de confiança de agentes, tratamento seguro de prompts e observação em tempo de execução de atores automatizados de fluxo de trabalho. Essas necessidades adicionam uma camada distinta de demanda ao mercado de segurança de pipeline CI/CD.
Complexidade de Lançamentos Nativos em Nuvem e Kubernetes
Os lançamentos em contêineres criam muitos artefatos que devem ser revisados em código, configuração e configurações de tempo de execução. Cada imagem de contêiner, chart Helm e arquivo de infraestrutura como código tem suas próprias dependências e necessidades de proveniência. Esse ambiente torna a varredura pontual menos eficaz quando os controles não são inseridos no fluxo de trabalho de lançamento. Uma revisão de projetos públicos constatou que dependências não fixadas ou mutáveis afetavam 55% dos projetos revisados. A mesma revisão encontrou permissões excessivamente amplas ou não declaradas em 54% dos projetos. Ciclos de lançamento mais rápidos podem introduzir novos caminhos de configuração incorreta antes que as equipes de segurança os revisem. O mercado de segurança de pipeline CI/CD se beneficia de ferramentas que conectam código, artefatos, permissões e atividade de build.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Fadiga de Falsos Positivos e Compensações de Velocidade de Build | -2.1% | Global | Curto prazo (≤ 2 anos) |
| Fragmentação do Conjunto de Ferramentas de Pipeline e Carga de Integração | -1.7% | Global | Médio prazo (2-4 anos) |
| Escassez de Especialistas em DevSecOps e Segurança da Cadeia de Suprimentos de Software | -1.1% | Ásia-Pacífico e América do Sul com maior lacuna; América do Norte e Europa com pressão salarial | Longo prazo (≥ 4 anos) |
| Exposição de Runners Auto-Hospedados e Acesso Privilegiado | -0.8% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Fadiga de Falsos Positivos e Compensações de Velocidade de Build
A sobrecarga de alertas pode levar as equipes a desativar os portais de segurança ou configurá-los apenas para modo de aviso. Mais de 71% das equipes de desenvolvimento relataram que grande parte do volume de alertas de segurança era ruído. Falsos positivos, descobertas duplicadas e recomendações pouco claras retardam os tempos de resposta. Ferramentas legadas de análise estática e análise de composição podem produzir taxas de falsos positivos acima de 40%. Os desenvolvedores podem despriorizar alertas quando as ferramentas não mostram explorabilidade ou relevância para os negócios. Isso pode enfraquecer o sinal de risco mesmo após uma organização ter implantado controles. O mercado de segurança de pipeline CI/CD, portanto, depende de priorização precisa e fluxos de trabalho de remediação utilizáveis.
Fragmentação do Conjunto de Ferramentas de Pipeline e Carga de Integração
As organizações frequentemente operam múltiplos produtos de segurança e pipeline que não compartilham formatos de alerta ou modelos de identidade. Ferramentas separadas exigem autenticação de interface de programação de aplicações separada e manutenção contínua de conectores. Isso pode impedir que as equipes formem uma visão consolidada do risco de lançamento. O trabalho de integração também cresce quando os fornecedores revisam interfaces de programação de aplicações ou modelos de dados. Os compradores exigem cada vez mais compatibilidade com GitHub Actions, GitLab CI, Jenkins ou CircleCI antes de selecionar novos controles. Esse requisito protege as integrações existentes, mas pode retardar a adoção de novos produtos. Também pode limitar o ritmo com que o mercado de segurança de pipeline CI/CD converte interesse em implantações ativas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Software Lidera, Enquanto os Serviços Crescem Mais Rapidamente
O software detinha 63,48% da participação do mercado de segurança de pipeline CI/CD em 2025. Os compradores preferiram controles incorporados nas plataformas de CI/CD em vez de scanners separados que adicionam etapas ao fluxo de trabalho. O GitHub Advanced Security, os módulos de segurança do GitLab e o JFrog Advanced Security refletem esse padrão de compra centrado em plataforma. Um console compartilhado pode ajudar as equipes de segurança a gerenciar várias camadas de controle sob uma única licença. Essa abordagem pode reduzir a necessidade de reconciliar descobertas de aplicações desconectadas. O software também suporta políticas centralizadas, relatórios e feedback para desenvolvedores. Essas capacidades são importantes onde grandes programas de lançamento devem aplicar controles consistentes em repositórios. O setor de segurança de pipeline CI/CD, portanto, atribui grande valor a ferramentas que funcionam dentro dos processos normais de build. A integração com a plataforma também pode melhorar a adoção quando os desenvolvedores evitam alternar entre telas.
Os serviços devem crescer a um CAGR de 27,93% até 2031. Muitas organizações carecem de pessoal interno capaz de configurar e operar controles de cadeia de suprimentos. Os serviços gerenciados estão cada vez mais focados em monitoramento recorrente, em vez de trabalho de implantação pontual. Os agentes de codificação de IA também criam requisitos de monitoramento de comportamento que as equipes internas podem não estar prontas para gerenciar. O NIST observou que a operacionalização de práticas de DevSecOps alinhadas ao Framework de Desenvolvimento Seguro de Software pode exigir expertise externa e parcerias tecnológicas. Isso sustenta a demanda contínua por detecção e resposta gerenciadas em ambientes de pipeline. Os serviços podem ajudar as empresas a ajustar políticas sem colocar toda a carga operacional sobre os desenvolvedores. O mercado de segurança de pipeline CI/CD pode, portanto, ver a receita de software reforçada por suporte operacional recorrente. Essa relação reflete os limites práticos da capacidade interna de DevSecOps.


Por Modo de Implantação: A Entrega Baseada em Nuvem Detém Tanto Escala Quanto Crescimento
A implantação baseada em nuvem detinha 71,28% do mercado de segurança de pipeline CI/CD em 2025. Também deve crescer a um CAGR de 28,31% até 2031. Runners gerenciados no GitHub, GitLab e AWS CodeBuild transferiram a atividade de build para ambientes de entrega em nuvem. Os controles de SaaS podem usar a mesma camada de acesso e autenticação que o pipeline. Isso reduz o trabalho de gerenciamento de certificados em comparação com muitas implementações locais. O roteiro do GitHub para março de 2026 incluiu um firewall de saída de Camada 7 para runners hospedados. Também incluiu telemetria de execução em tempo quase real para usuários corporativos.[3]GitHub, Inc., "O Que Está Por Vir no Nosso Roteiro de Segurança do GitHub Actions 2026," Blog do GitHub, github.blog Esses recursos fortalecem o argumento operacional para controles de segurança baseados em nuvem. Eles também apoiam o mercado de segurança de pipeline CI/CD à medida que os sistemas de build hospedados se expandem.
A entrega local permanece relevante para usuários de defesa, serviços financeiros e infraestrutura crítica. A soberania de dados e os requisitos de isolamento total ainda podem impedir a adoção completa de SaaS. Sua posição está diminuindo à medida que organizações regulamentadas adotam arquiteturas híbridas. A entrega híbrida atende empresas com pipelines legados e orquestração nativa em nuvem em paralelo. Pode oferecer mais flexibilidade do que um único modelo de implantação. Também pode atender às regras de hospedagem doméstica para sistemas de build de aplicações críticas. Os requisitos nacionais de software soberano podem tornar a implantação híbrida a única opção em conformidade. O setor de segurança de pipeline CI/CD mantém demanda em todos os modelos de implantação porque as obrigações de segurança permanecem semelhantes. No entanto, o modelo em nuvem oferece a integração mais ampla com plataformas de desenvolvimento gerenciadas.
Por Tamanho de Organização: Grandes Empresas Lideram, Enquanto as PMEs Ampliam o Acesso
As grandes empresas capturaram 69,53% do mercado de segurança de pipeline CI/CD em 2025. Essas organizações gerenciam grandes números de equipes, repositórios e registros de artefatos. Suas necessidades vão além da implantação de uma única ferramenta para a governança coordenada de políticas. Os compradores corporativos frequentemente exigem geração centralizada de lista de materiais de software e evidências prontas para auditoria. Eles também têm ambientes complexos de múltiplas nuvens e múltiplas unidades de negócios. Essa complexidade torna os serviços profissionais importantes durante a integração e a implantação operacional. O gerenciamento central de políticas pode ajudar as empresas a aplicar padrões em pilhas de CI/CD selecionadas de forma independente. Esses compradores geralmente priorizam a capacidade em nível de plataforma e a profundidade dos relatórios. O mercado de segurança de pipeline CI/CD continua a extrair sua maior base de receita desse grupo.
As pequenas e médias empresas devem crescer a um CAGR de 27,84% até 2031. Os preços de SaaS para desenvolvedores e a cobrança baseada em uso reduzem o custo de entrada para equipes menores. A Endor Labs lançou o AURI em março de 2026 com um nível gratuito para desenvolvedores individuais e agentes de codificação de IA. A oferta suporta integrações com Cursor, Claude Code e Visual Studio Code. Compradores maiores também podem solicitar listas de materiais de software e atestados de seus fornecedores. Muitos desses fornecedores são organizações de software menores. Isso cria pressão de adoção por meio de relacionamentos comerciais, e não de regulamentação direta. O mercado de segurança de pipeline CI/CD pode, portanto, alcançar as PMEs tanto por meio de embalagem de produtos quanto de requisitos de clientes. Organizações menores podem adotar controles focados antes de migrar para plataformas mais amplas.
Por Camada de Controle de Segurança: Segurança de Dependências Lidera, Enquanto a Proteção de Identidade Cresce
A segurança de composição de software e dependências detinha 26,71% da participação do mercado de segurança de pipeline CI/CD em 2025. As empresas continuam a investir nessa camada porque as dependências de código aberto permanecem uma rota de ataque comum. A Sonatype registrou um novo pacote malicioso a cada 6 minutos durante o primeiro trimestre de 2026.[4]Sonatype, "Estado da Cadeia de Suprimentos de Software 2026," Sonatype, sonatype.com Relata-se que o volume de pacotes maliciosos cresceu 156% em relação ao ano anterior. A varredura de dependências por si só não aborda todas as ameaças ao sistema de build. A segurança de fonte e repositório, os controles de fluxo de trabalho e runner, e a segurança de contêineres também estão ganhando atenção. A assinatura de artefatos e os controles de proveniência suportam evidências mais sólidas de lançamento. Comprometimentos recentes mostraram que camadas acima e abaixo do grafo de dependências podem ser visadas de forma independente. O setor de segurança de pipeline CI/CD está, portanto, expandindo-se da revisão de pacotes para uma proteção mais ampla do pipeline.
A segurança de segredos e identidades não humanas deve se expandir a um CAGR de 28,62% até 2031. Os agentes de codificação de IA podem acumular credenciais mais rapidamente do que os processos de governança manual conseguem revisá-las. A Silverfort constatou que 80% das identidades não humanas tinham problemas de postura altos ou críticos. Esses problemas incluíam exposição a roubo de credenciais, permissões excessivas e práticas de rotação fracas. O OWASP Non-Human Identity Top 10 está se tornando um ponto de referência para a governança de identidades. Está alinhado com o NIST Cybersecurity Framework 2.0. Outras camadas emergentes incluem a proveniência de modelos de IA e a segurança de servidores do Model Context Protocol. Essas categorias estão em seus estágios iniciais de desenvolvimento em 2026. Podem se tornar mais distintas à medida que as práticas de desenvolvimento agêntico amadurecem.

Por Vertical da Indústria: TI e Telecomunicações Lidera, Enquanto Varejo e Comércio Eletrônico Cresce Mais Rapidamente
TI e telecomunicações detinham 27,64% do mercado de segurança de pipeline CI/CD em 2025. O setor há muito utiliza práticas de DevOps de alta velocidade em infraestrutura de nuvem complexa. As operadoras de telecomunicações também têm obrigações de infraestrutura crítica que aumentam as necessidades de segurança da cadeia de suprimentos. Governo, administração pública, BFSI e saúde formam o próximo grupo estabelecido de usuários. Cada um enfrenta requisitos de conformidade que podem tornar os controles de pipeline uma despesa operacional necessária. As obrigações de fornecedores federais dos EUA, o Regulamento de Resiliência Operacional Digital e as orientações de cibersegurança para dispositivos médicos sustentam essa demanda. Ambientes distribuídos de grande porte também precisam de evidências rastreáveis do que entrou em produção. Isso confere ao setor de segurança de pipeline CI/CD um papel claro na governança regulamentada de lançamentos. A adoção antecipada do setor sustenta sua posição de receita líder.
O varejo e o comércio eletrônico devem crescer a um CAGR de 29,17% até 2031. Os comerciantes digitais lidam com dados de consumidores e atualizam serviços em ritmo acelerado. As bibliotecas de pagamento e checkout também os tornam alvos visíveis para ataques à cadeia de suprimentos. O Google Cloud descreveu atividades de comprometimento da cadeia de suprimentos que incluíam web skimmers implantados por meio de bibliotecas de terceiros comprometidas. Essa ameaça pode direcionar investimentos para controles inseridos antes que os lançamentos alcancem os sistemas de comércio. A manufatura industrial, o transporte e a logística, e a energia e os serviços públicos também utilizam mais operações definidas por software. Esses setores estão adotando controles de pipeline onde tinham pouca necessidade anterior. Mídia, educação, instituições de pesquisa e petróleo e gás permanecem em estágios mais iniciais de adoção. Os requisitos de garantia de fornecedores podem aumentar o uso do mercado de segurança de pipeline CI/CD ao longo do tempo.
Análise Geográfica
A América do Norte detinha 44,76% do mercado de segurança de pipeline CI/CD em 2025. A região combina uma grande base de empresas nativas em nuvem com um denso ecossistema de fornecedores independentes de software. Os requisitos de aquisição federal também tornam o atestado de software importante para fornecedores governamentais. O Framework de Desenvolvimento Seguro de Software do NIST suporta uma base comum para implementar práticas de desenvolvimento seguro. A Ordem Executiva 14028 e a Ordem Executiva 14306 reforçam o ambiente de políticas para fornecedores de software federal. Canadá e México adicionam demanda por meio de cadeias de suprimentos vinculadas a empresas dos EUA. Os relacionamentos automotivos e de serviços financeiros são importantes nessa atividade transfronteiriça. A América do Norte também tem uma alta concentração de fornecedores especializados. Essa proximidade apoia a adoção de produtos e a pressão competitiva.
A Europa está vendo forte demanda regulatória em mercados de software maduros. A Lei de Resiliência Cibernética cria um requisito de notificação em 24 horas para vulnerabilidades ativamente exploradas a partir de 11 de setembro de 2026. O monitoramento integrado ao pipeline e as listas de materiais de software automatizadas podem apoiar o processo de notificação exigido. A Alemanha liderou a adoção europeia na avaliação fornecida, com 76,7% das empresas aplicando controles de segurança durante a fase de build. O Reino Unido tem requisitos separados para fabricantes de dispositivos conectados sob sua Lei de Segurança de Produtos e Infraestrutura de Telecomunicações. A NIS2 também eleva as expectativas da cadeia de suprimentos em 18 setores críticos. Essas obrigações sobrepostas tornam a conformidade uma importante fonte de demanda por ferramentas de segurança de pipeline CI/CD.
A Ásia-Pacífico deve crescer a um CAGR de 28,54% até 2031. O Japão anunciou um sistema de avaliação de segurança da cadeia de suprimentos em dezembro de 2025, com níveis de certificação de 3 estrelas e 4 estrelas planejados para o ano fiscal de 2026.[5]Ministério da Economia, Comércio e Indústria, "Rascunho de Política do Sistema de Avaliação de Segurança da Cadeia de Suprimentos," Ministério da Economia, Comércio e Indústria, meti.go.jp O framework pode disseminar requisitos de fornecedores pelas cadeias de valor automotiva, de semicondutores e de eletrônicos de consumo. O setor de serviços de tecnologia da Índia enfrenta requisitos de segurança de clientes dos EUA e da Europa. A Coreia do Sul inclui controles de cadeia de suprimentos em seu regime de certificação ISMS-P para organizações que lidam com dados pessoais. A China também está desenvolvendo abordagens de verificação paralelas em seu ecossistema nativo em nuvem doméstico. A América do Sul e o Oriente Médio e África permanecem regiões em estágio mais inicial. O Brasil e os Emirados Árabes Unidos são os países mais desenvolvidos em suas respectivas regiões, apoiados em grande parte por padrões corporativos globais.

Cenário Competitivo
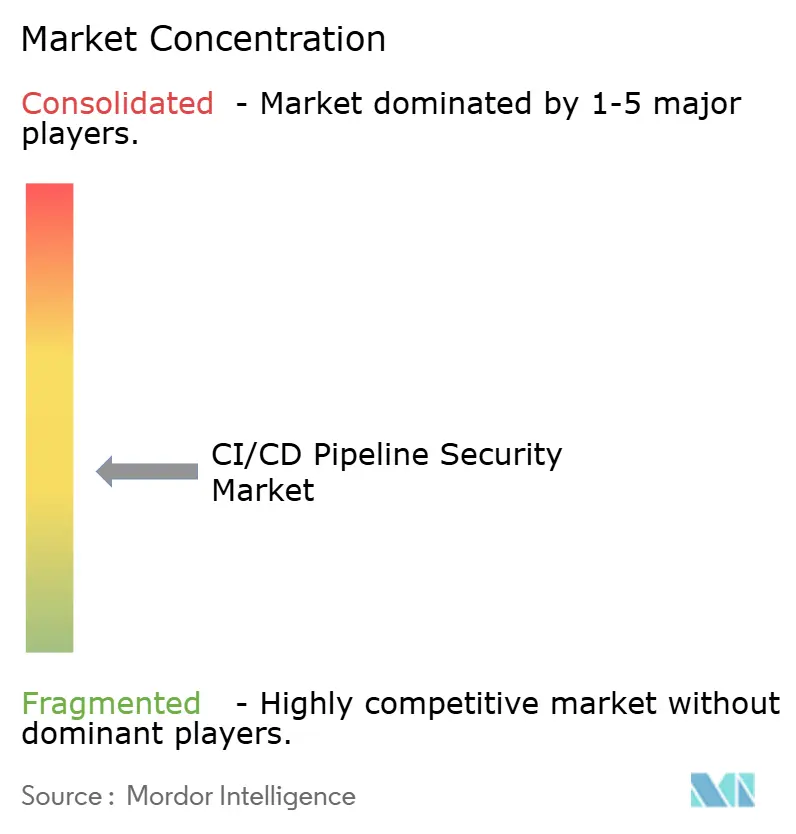
O mercado de segurança de pipeline CI/CD permanece moderadamente fragmentado, com mais de 25 fornecedores ativos em áreas de capacidade sobrepostas. Gerenciamento de postura de segurança de aplicações, gerenciamento de segredos, listas de materiais de software, segurança de contêineres e monitoramento de pipeline são todas áreas disputadas. Os fornecedores especializados competem por meio de precisão de detecção, integração de fluxo de trabalho e remediação automatizada. O foco competitivo está mudando da varredura pontual para o gerenciamento contínuo de postura, apoiado por evidências. Os fornecedores de plataforma podem usar relacionamentos corporativos estabelecidos para ampliar sua cobertura. A Palo Alto Networks introduziu um módulo de Segurança da Cadeia de Suprimentos de Software no Cortex Cloud em agosto de 2026. O módulo inclui Pontuações de Confiança da Cadeia de Suprimentos e um Centro de Ameaças de Ataque. Essa abordagem vincula vulnerabilidades recém-divulgadas e pacotes maliciosos aos ambientes dos clientes. Reflete a pressão sobre produtos pontuais para demonstrar cobertura mais ampla do fluxo de trabalho.
A governança de agentes de IA permanece uma área de produto em aberto no mercado de segurança de pipeline CI/CD. Nenhum fornecedor tinha cobertura completa para controles de segurança que governam agentes de IA em fluxos de trabalho de CI/CD durante 2026. A OX Security lançou sua Plataforma de Proteção de Aplicações Nativa de IA em julho de 2026.[6]OX Security, "OX Security Lança a Primeira Plataforma AINAPP," OX Security, ox.security A plataforma cobriu o ciclo de vida de desenvolvimento agêntico desde os prompts até o tempo de execução. A Cycode lançou varredura de código agêntico em setembro de 2026 usando análise determinística e agêntica. A JFrog também anunciou uma integração em setembro de 2026 com a Wiz para conectar a proveniência de artefatos com a visibilidade do tempo de execução em nuvem. Esses movimentos mostram que os roteiros de produtos estão convergindo em torno de evidências conectadas de tempo de build e tempo de execução.
A conformidade com frameworks está se tornando mais importante nas solicitações de proposta corporativas. A proveniência SLSA, a assinatura sem chave do Sigstore e os formatos de lista de materiais de software alinhados à ENISA podem servir como sinais de avaliação. Isso é particularmente relevante nos processos de compra federal europeu e dos EUA. O mercado de segurança de pipeline CI/CD também tem espaço para fornecedores que reduzem falsos positivos sem atrasar os lançamentos. Os clientes querem evidências de que os controles se encaixarão nas pilhas de orquestração existentes. O roteiro do GitHub para 2026 adicionou controles de execução orientados por políticas e segredos com escopo para fluxos de trabalho. Esses recursos de plataforma elevam o padrão para provedores independentes. O mercado de segurança de pipeline CI/CD provavelmente recompensará os fornecedores que combinam fluxos de trabalho de desenvolvedor utilizáveis com evidências de segurança auditáveis.
Líderes do Setor de Segurança de Pipeline CI/CD
Legit Security Ltd.
Cycode, Inc.
Xygeni, Inc.
Scribe Security Ltd.
Endor Labs, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A Palo Alto Networks, Inc. introduziu a Segurança da Cadeia de Suprimentos de Software como um módulo dedicado no Cortex Cloud em 5 de agosto de 2026, incorporando Pontuações de Confiança da Cadeia de Suprimentos, que avaliam a integridade do software de 0 a 100 com base na segurança de dependências do SBOM e na proveniência do ambiente de build, e um Centro de Ameaças de Ataque à Cadeia de Suprimentos que mapeia continuamente CVEs recém-divulgados e pacotes maliciosos para os ambientes dos clientes.
- Julho de 2026: A OX Security, Inc. lançou sua Plataforma de Proteção de Aplicações Nativa de IA em 28 de julho de 2026, a primeira plataforma de segurança que governa o ciclo de vida completo de desenvolvimento agêntico desde o prompt até o tempo de execução, estabelecendo uma categoria que integra governança de usuários de IA, segurança de código, aplicação em nuvem e testes de penetração agênticos em um único lago de contexto onde cada descoberta carrega a linhagem desde a decisão até o risco em produção.
- Março de 2026: A GitHub, Inc. publicou seu Roteiro de Segurança do GitHub Actions 2026 em 26 de março de 2026, anunciando bloqueio determinístico de dependências para commits de SHAs, controles de execução orientados por políticas, segredos com escopo vinculados a identidades específicas de fluxo de trabalho e um firewall de saída nativo de Camada 7 para runners hospedados no GitHub, abordando diretamente vetores recentes de ataque à cadeia de suprimentos de CI/CD.
- Março de 2026: A Endor Labs, Inc. lançou o AURI em 3 de março de 2026, uma plataforma unificada de inteligência de segurança para desenvolvimento de software agêntico, oferecendo um nível gratuito para desenvolvedores por meio de integração MCP com Cursor, Claude Code e Visual Studio Code, enquanto se estende por pipelines e fluxos de trabalho de CI/CD para implantações corporativas. A plataforma cobre mais de 5 milhões de aplicações e realiza mais de 1 milhão de varreduras de segurança por semana.


Escopo do Relatório do Mercado Global de Segurança de Pipeline CI/CD
O mercado de segurança de pipeline CI/CD compreende soluções de segurança especializadas projetadas para proteger pipelines de integração contínua e implantação contínua contra vulnerabilidades, configurações incorretas e ataques adversariais ao longo do ciclo de vida de entrega de software. Essas plataformas fornecem capacidades como varredura de pipeline como código, detecção de segredos em configurações de build, verificação de integridade do processo de build, assinatura de artefatos e rastreamento de proveniência, avaliação de vulnerabilidades de dependências durante os builds e monitoramento em tempo de execução da execução do pipeline para prevenir ataques à cadeia de suprimentos, roubo de credenciais, injeção não autorizada de código e artefatos de build comprometidos de alcançar ambientes de produção, permitindo que as organizações mantenham práticas seguras de entrega de software, cumpram requisitos regulatórios e garantam que apenas código confiável e validado avance pelos estágios de desenvolvimento, homologação e implantação em produção.
O Relatório do Mercado de Segurança de Pipeline CI/CD é Segmentado por Componente (Software e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Camada de Controle de Segurança (Segurança de Fonte e Repositório, Segurança de Fluxo de Trabalho e Runner de CI/CD, Segurança de Composição de Software e Dependências, Segurança de Contêineres e Infraestrutura como Código, Integridade, Assinatura e Proveniência de Artefatos, Segurança de Segredos e Identidades Não Humanas e Outras Camadas de Controle de Segurança), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Educação e Instituições de Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Segurança de Fonte e Repositório |
| Segurança de Fluxo de Trabalho e Runner de CI/CD |
| Segurança de Composição de Software e Dependências |
| Segurança de Contêineres e Infraestrutura como Código |
| Integridade, Assinatura e Proveniência de Artefatos |
| Segurança de Segredos e Identidades Não Humanas |
| Outras Camadas de Controle de Segurança |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Educação e Instituições de Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Camada de Controle de Segurança | Segurança de Fonte e Repositório | ||
| Segurança de Fluxo de Trabalho e Runner de CI/CD | |||
| Segurança de Composição de Software e Dependências | |||
| Segurança de Contêineres e Infraestrutura como Código | |||
| Integridade, Assinatura e Proveniência de Artefatos | |||
| Segurança de Segredos e Identidades Não Humanas | |||
| Outras Camadas de Controle de Segurança | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Educação e Instituições de Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança de pipeline CI/CD?
O tamanho do mercado de segurança de pipeline CI/CD foi avaliado em 1,78 bilhões de USD em 2025 e estima-se que cresça de 2,18 bilhões de USD em 2026 para atingir 6,98 bilhões de USD até 2031, a um CAGR de 26,21% durante o período de previsão (2026-2031).
O que está impulsionando a demanda por segurança de pipeline CI/CD?
Ataques à cadeia de suprimentos, obrigações de conformidade, complexidade de lançamentos nativos em nuvem e agentes de codificação de IA estão aumentando a necessidade de controles de pipeline.
Qual componente lidera os gastos com segurança de pipeline CI/CD?
O software liderou com 63,48% da receita em 2025, pois os compradores preferem controles de plataforma incorporados e gerenciamento centralizado.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação baseada em nuvem detinha 71,28% em 2025 e deve crescer a um CAGR de 28,31% até 2031.
Qual região está crescendo mais rapidamente no mercado de segurança de pipeline CI/CD?
A Ásia-Pacífico deve crescer a um CAGR de 28,54% até 2031, apoiada por novos requisitos de cadeia de suprimentos e demandas de clientes globais.
Qual vertical de usuário final está se expandindo mais rapidamente?
O varejo e o comércio eletrônico devem crescer a um CAGR de 29,17% até 2031 devido a riscos de bibliotecas de pagamento, responsabilidades com dados de consumidores e ciclos de lançamento acelerados.
Página atualizada pela última vez em:



