
CI/CDパイプラインセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
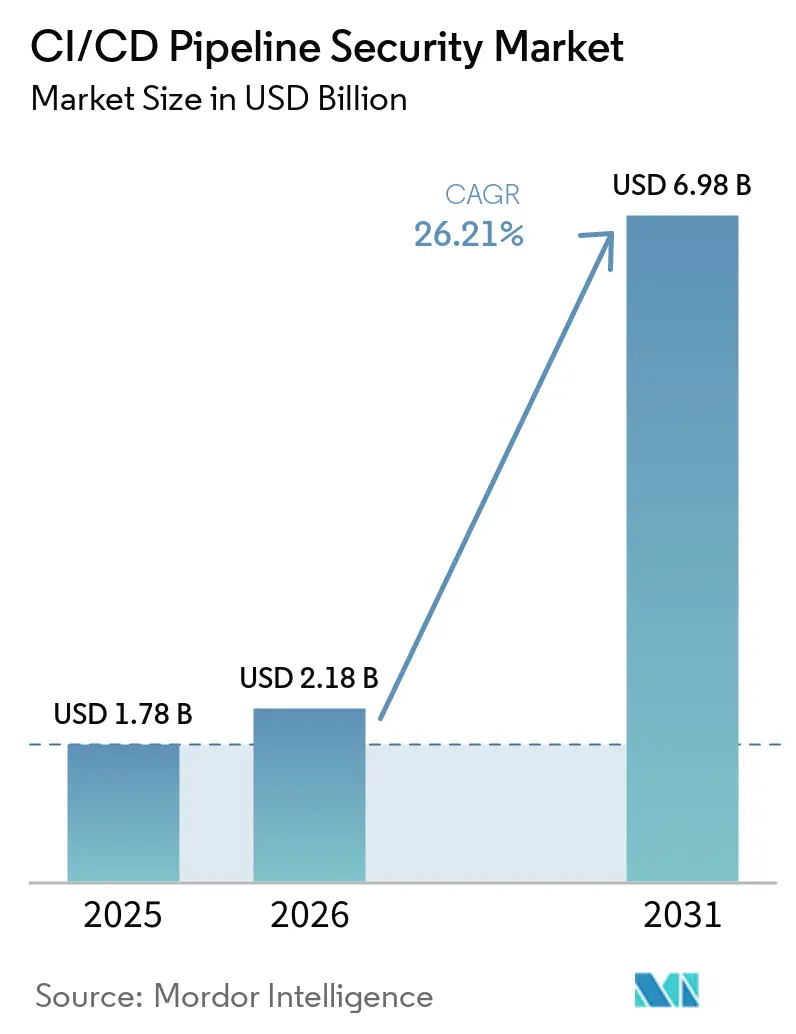
| 市場規模 (2026) | 2.18 十億米ドル |
| 市場規模 (2031) | 6.98 十億米ドル |
| Growth Rate (2026 - 2031) | 26.21 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるCI/CDパイプラインセキュリティ市場分析
CI/CDパイプラインセキュリティ市場規模は2025年に1.78 ビリオン 米ドルと評価され、2026年の2.18 ビリオン 米ドルから2031年には6.98 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは26.21%です。攻撃者はビルドシステムを標的とすることが増えており、侵害されたパイプライン1つが多くの本番デプロイメントに影響を与える可能性があります。サプライチェーンの侵害は、孤立したソフトウェアリスクではなく、繰り返し可能な攻撃手法となっています。規制要件により、パイプラインコントロールが調達およびサプライヤー保証プロセスに組み込まれるようになっています。AIコーディングエージェントも、開発ワークフロー内で動作するアイデンティティ、プロンプト、クレデンシャルの数を増加させています。これらの状況が、確立された開発者プロセスに適合した統合コントロールへの需要を支えています。
主要レポートのポイント
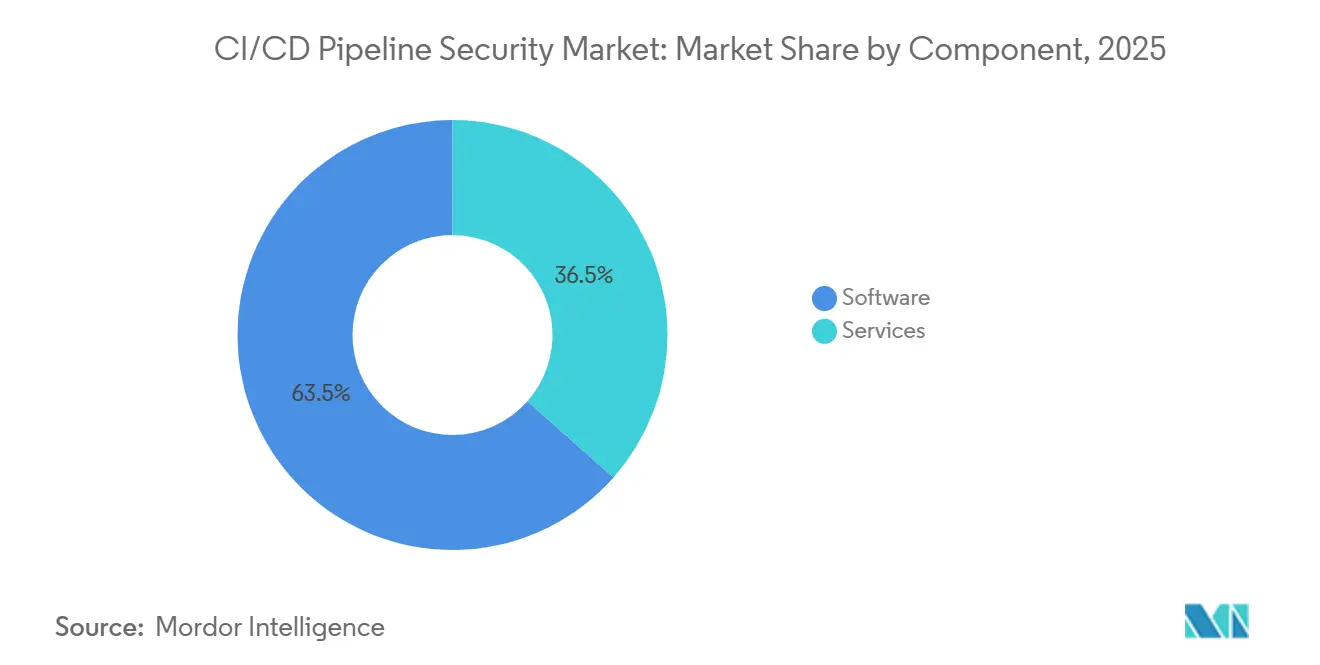
- コンポーネント別では、ソフトウェアが2025年のCI/CDパイプラインセキュリティ市場の63.48%を占め、サービスは2031年までに27.93%のCAGRで拡大する見込みです。
- デプロイメントモード別では、クラウドベースのデプロイメントが2025年に全体の71.28%を占め、2031年までに28.31%のCAGRで成長する見込みです。
- 組織規模別では、大企業が2025年のCI/CDパイプラインセキュリティ市場において収益の69.53%を占め、中小企業は2031年までに27.84%のCAGRで成長する見込みです。
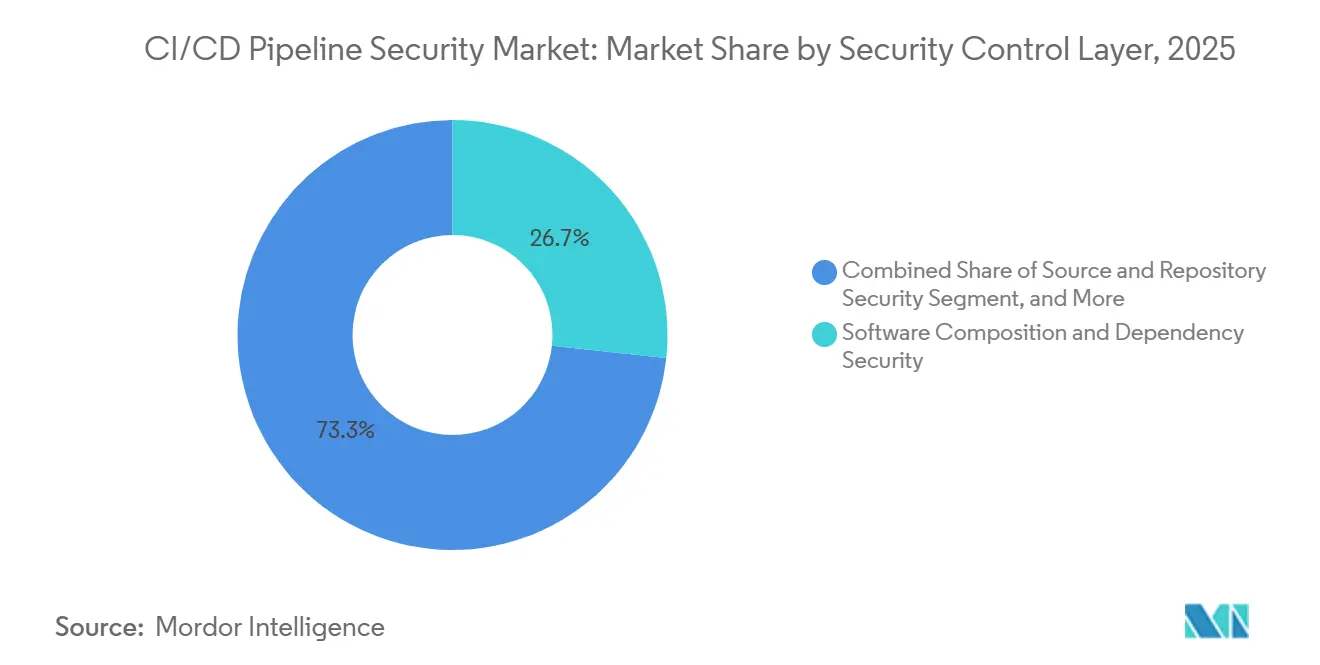
- セキュリティコントロールレイヤー別では、ソフトウェアコンポジションおよび依存関係セキュリティが2025年に26.71%を占め、シークレットおよび非人間アイデンティティセキュリティは2031年までに28.62%のCAGRで拡大する見込みです。
- 業種別では、ITおよび通信が2025年に27.64%を占め、小売・eコマースは2031年までに29.17%のCAGRで成長する見込みです。
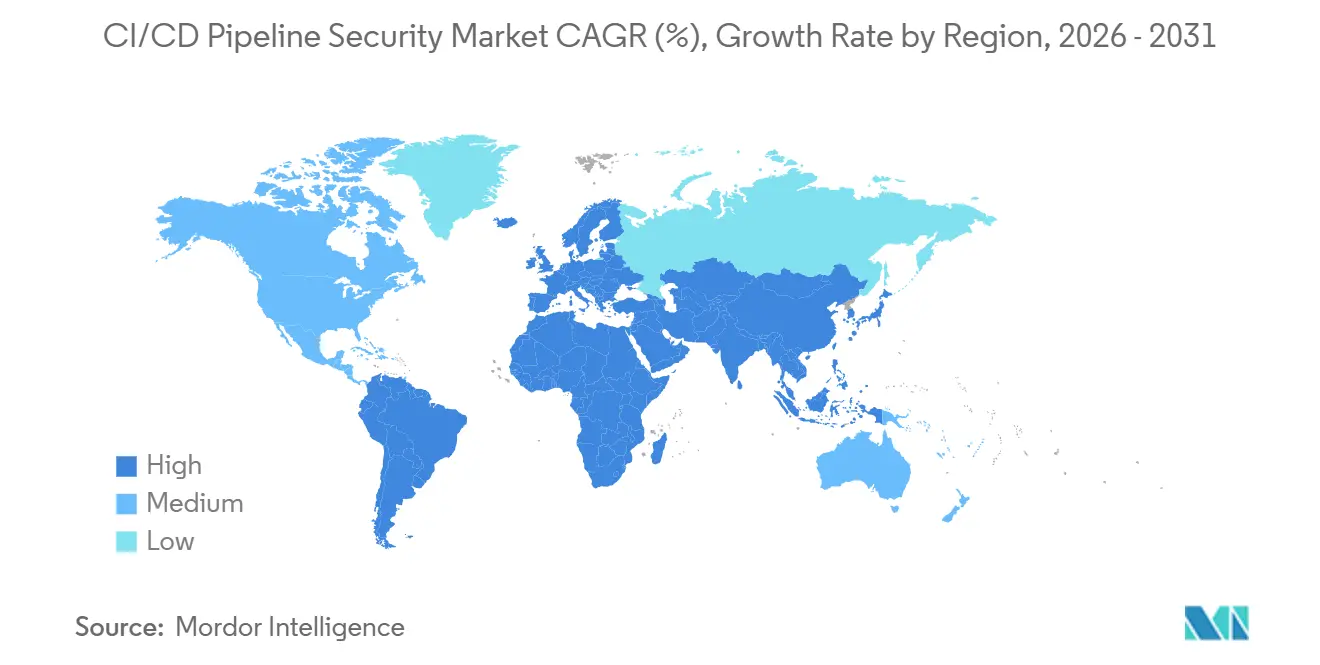
- 地域別では、北米が2025年に44.76%を占め、アジア太平洋地域はCI/CDパイプラインセキュリティ市場におて2031年までに28.54%のCAGRで拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルCI/CDパイプラインセキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ソフトウェアサプライチェーン攻撃へのエクスポージャー | +5.8% | グローバル | 短期(2年以内) |
| CI/CDにおけるコンプライアンス主導のセキュリティゲート | +5.3% | 北米およびヨーロッパ、アジア太平洋地域および中東・アフリカへの波及 | 中期(2~4年) |
| AIが生成したコードとエージェント型パイプラインの拡大 | +4.9% | グローバル、北米およびアジア太平洋地域での早期集中 | 短期(2年以内) |
| クラウドネイティブおよびKubernetesリリースの複雑性 | +3.7% | 北米、ヨーロッパ、アジア太平洋地域 | 中期(2~4年) |
| シフトレフト開発者フィードバックと自動修復 | +2.9% | グローバル | 中期(2~4年) |
| 顧客および調達のエビデンス要件 | +2.4% | 北米およびヨーロッパ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ソフトウェアサプライチェーン攻撃へのエクスポージャー
サプライチェーンの侵害は現在、世界で2番目に多い初期侵害経路となっています。CI/CDパイプラインセキュリティ市場が対応しているのは、攻撃者が侵害されたビルド環境を通じてより広範なアクセスを獲得できるためです。ReversingLabsは2025年にオープンソースマルウェアが73%増加したと報告しました。Sonatypeは2026年第1四半期に6分ごとに1件の新たな悪意あるパッケージを記録しました。悪意あるパッケージの量は前年比156%増加したと報告されています。CERT-FRは、2025年のnpmの侵害が72時間以内に700以上のパッケージに広がり、25,000以上のGitHubリポジトリに影響を与えたことを記録しました。このエクスポージャーにより、依存関係スキャンと並行した行動監視の価値が高まっています。
CI/CDにおけるコンプライアンス主導のセキュリティゲート
コンプライアンス要件により、パイプラインコントロールが法的およびサプライヤー保証の義務へと変わりつつあります。NISTは2026年3月に14社のテクノロジー企業の参加を得て、DevSecOpsプラクティスのライブガイダンスを公開しました。[1]米国国立標準技術研究所、「SP 1800-44、セキュアソフトウェア開発、セキュリティ、およびオペレーションDevSecOpsプラクティス」、米国国立標準技術研究所、csrc.nist.gov このガイダンスは、セキュアソフトウェア開発フレームワークを実装するための実践的な経路としてCI/CDコントロールを特定しています。EUサイバーレジリエンス法は、2026年9月11日から有効となり、積極的に悪用された脆弱性を24時間以内にENISAに報告することを義務付けています。自動化されたソフトウェア部品表とパイプラインベースの脆弱性追跡は、この報告プロセスを支援できます。CI/CDパイプラインセキュリティ市場は、企業の買い手がソフトウェアサプライヤーにセキュリティのエビデンスを要求する場合にも恩恵を受けます。この圧力により、本来であれば投資を遅らせるような小規模サプライヤーへの採用が拡大する可能性があります。
AIが生成したコードとエージェント型パイプラインの拡大
開発ワークフローのAIエージェントは、従来のツールが対処するよう設計されていなかったセキュリティ上の問題を引き起こします。Microsoftは2026年6月に、信頼されていないGitHubコンテンツがClaude Code GitHub Actionを通じてランナーシークレットを露出させる可能性があると報告しました。[2]Microsoft Security、「エージェント型ワールドにおけるCI/CDのセキュリティ確保、Claude Code GitHub Actionのケース」、Microsoft Security Blog、microsoft.com この問題はClaude Codeの複数バージョンにわたる複数のパッチサイクルを必要としました。クラウドセキュリティアライアンスは、2026年初頭までに組織の57%がCI/CDワークフローにセルフホスト型AIエージェントを導入していたと報告しました。同団体はまた、AIによるコミットが人間のみのコミットの約2倍の速度でシークレットを露出させることも発見しました。これにより、エージェントの信頼チェック、セキュアなプロンプト処理、および自動化されたワークフローアクターのランタイム観察への需要が生まれています。これらのニーズは、CI/CDパイプラインセキュリティ市場に独自の需要レイヤーを追加しています。
クラウドネイティブおよびKubernetesリリースの複雑性
コンテナ化されたリリースは、コード、設定、ランタイム設定にわたってレビューが必要な多くのアーティファクトを生成します。各コンテナイメージ、Helmチャート、およびインフラストラクチャー・アズ・コードファイルには、それぞれ固有の依存関係とプロベナンスのニーズがあります。この環境では、コントロールがリリースワークフローに配置されていない場合、ポイントインタイムスキャンの効果が低下します。公開プロジェクトのレビューでは、レビューされたプロジェクトの55%でピン留めされていないまたは変更可能な依存関係が影響を与えていることが判明しました。同じレビューで、プロジェクトの54%で過度に広範または未宣言の権限が見つかりました。リリースサイクルの高速化により、セキュリティチームがレビューする前に新たな設定ミスのパスが導入される可能性があります。CI/CDパイプラインセキュリティ市場は、コード、アーティファクト、権限、およびビルドアクティビティを接続するツールから恩恵を受けています。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 誤検知疲労とビルド速度のトレードオフ | -2.1% | グローバル | 短期(2年以内) |
| パイプラインツールチェーンの断片化と統合負担 | -1.7% | グローバル | 中期(2~4年) |
| DevSecOpsおよびソフトウェアサプライチェーンスペシャリストの不足 | -1.1% | アジア太平洋地域および南米でギャップが最大、北米およびヨーロッパでは賃金主導の圧力 | 長期(4年以上) |
| セルフホスト型ランナーおよび特権アクセスのエクスポージャー | -0.8% | グローバル | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
誤検知疲労とビルド速度のトレードオフ
アラートの過負荷により、チームがセキュリティゲートをオフにしたり、警告のみモードに設定したりする可能性があります。開発チームの71%以上が、セキュリティアラートの大部分がノイズであると報告しました。誤検知、重複した検出結果、および不明確な推奨事はすべて応答時間を遅らせます。レガシーの静的解析およびコンポジション解析ツールは、40%を超える誤検知率を生成する可能性があります。ツールが悪用可能性やビジネスへの関連性を示さない場合、開発者はアラートを優先度を下げる可能性があります。これにより、組織がコントロールを導入した後でもリスクシグナルが弱まる可能性があります。したがって、CI/CDパイプラインセキュリティ市場は、正確な優先順位付けと使いやすい修復ワークフローに依存しています。
パイプラインツールチェーンの断片化と統合負担
組織は多くの場合、アラート形式やアイデンティティモデルを共有しない複数のセキュリティおよびパイプライン製品を運用しています。個別のツールには、個別のアプリケーションプログラミングインターフェース認証と継続的なコネクタメンテナンスが必要です。これにより、チームがリリースリスクの統合ビューを形成することが妨げられる可能性があります。ベンダーがアプリケーションプログラミングインターフェースやデータモデルを改訂すると、統合作業も増加します。買い手は新しいコントロールを選択する前に、GitHub Actions、GitLab CI、Jenkins、またはCircleCIとの互換性をますます要求するようになっています。この要件は既存の統合を保護しますが、新製品の採用を遅らせる可能性があります。また、CI/CDパイプラインセキュリティ市場が関心をアクティブなデプロイメントに転換するペースを制限する可能性もあります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアがリード、サービスはより速く成長
ソフトウェアは2025年のCI/CDパイプラインセキュリティ市場シェアの63.48%を占めました。買い手は、ワークフローステップを追加する個別のスキャナーよりも、CI/CDプラットフォームに組み込まれたコントロールを好みました。GitHub Advanced Security、GitLabセキュリティモジュール、およびJFrog Advanced Securityは、このプラットフォーム中心の購買パターンを反映しています。共有コンソールにより、セキュリティチームは1つのライセンスで複数のコントロールレイヤーを管理できます。このアプローチにより、切断されたアプリケーションからの検出結果を照合する必要性を減らすことができます。ソフトウェアはまた、集中型ポリシー、レポート、および開発者フィードバックをサポートします。これらの機能は、大規模なリリースプログラムがリポジトリ全体に一貫したコントロールを適用する必要がある場合に重要です。したがって、CI/CDパイプラインセキュリティ業界は、通常のビルドプロセス内で機能するツールに強い価値を置いています。プラットフォーム統合は、開発者が画面を切り替えることを避ける場合に採用を改善することもできます。
サービスは2031年までに27.93%のCAGRで成長する見込みです。多くの組織は、サプライチェーンコントロールを設定・運用できる内部スタッフを欠いています。マネージドサービスは、一度限りのデプロイメント作業ではなく、定期的な監視にますます焦点を当てています。AIコーディングエージェントも、内部チームが管理する準備ができていない可能性のある行動監視要件を生み出しています。NISTは、セキュアソフトウェア開発フレームワークに準拠したDevSecOpsプラクティスの運用化には、外部の専門知識とテクノロジーパートナーシップが必要になる可能性があると指摘しました。これにより、イプライン環境でのマネージド検出・対応への継続的な需要が支えられています。サービスは、開発者に全運用負担をかけることなく、企業がポリシーを調整するのに役立ちます。したがって、CI/CDパイプラインセキュリティ市場では、ソフトウェア収益が定期的な運用サポートによって強化される可能性があります。この関係は、社内DevSecOps能力の実際的な限界を反映しています。


デプロイメントモード別:クラウドベースのデリバリーが規模と成長の両方を維持
クラウドベースのデプロイメントは2025年のCI/CDパイプラインセキュリティ市場の71.28%を占めました。また、2031年までに28.31%のCAGRで成長する見込みです。GitHub、GitLab、およびAWS CodeBuildのマネージドランナーにより、ビルドアクティビティがクラウドデリバリー環境に移行しました。SaaSコントロールは、パイプラインと同じアクセスおよび認証レイヤーを使用できます。これにより、多くのオンプレミス実装と比較して証明書管理作業が削減されます。GitHubの2026年3月のロードマップには、ホスト型ランナー向けのレイヤー7エグレスファイアウォールが含まれていました。また、エンタープライズユーザー向けのほぼリアルタイムの実行テレメトリも含まれていました。[3]GitHub, Inc.、「GitHub Actions 2026セキュリティロードマップに追加される予定のもの」、GitHub Blog、github.blog これらの機能により、クラウドベースのセキュリティコントロールの運用上のケースが強化されます。また、ホスト型ビルドシステムの拡大に伴い、CI/CDパイプラインセキュリティ市場もサポートされます。
オンプレミスのデリバリーは、防衛、金融サービス、および重要インフラのユーザーにとって引き続き関連性があります。データ主権とエアギャップの要件により、完全なSaaS採用が妨げられる場合があります。規制を受けた組織がハイブリッドアーキテクチャを採用するにつれて、その地位は低下しています。ハイブリッドデリバリーは、レガシーパイプラインとクラウドネイティブオーケストレーションを並行して持つ企業に対応しています。単一のデプロイメントモデルよりも柔軟性を提供できます。また、重要なアプリケーションビルドシステムの国内ホスティングルールを満たすこともできます。ソブリンソフトウェアに関する国家要件により、ハイブリッドデプロイメントが唯一のコンプライアンス対応オプションとなる場合があります。セキュリティ義務は同様であるため、CI/CDパイプラインセキュリティ業界はすべてのデプロイメントモデルにわたって需要を維持しています。ただし、クラウドモデルはマネージド開発プラットフォームとの最も広範な統合を提供します。
組織規模別:大企業がリード、中小企業はアクセスを拡大
大企業は2025年のCI/CDパイプラインセキュリティ市場の69.53%を占めました。これらの組織は、多数のチームリポジトリ、およびアーティファクトレジストリを管理しています。そのニーズは、単一ツールのデプロイメントを超えて、調整されたポリシーガバナンスにまで及びます。エンタープライズの買い手は多くの場合、集中型のソフトウェア部品表の生成と監査対応のエビデンスを必要とします。また、複雑なマルチクラウドおよびマルチビジネスユニット環境も持っています。その複雑さにより、統合および運用展開中にプロフェッショナルサービスが重要になります。集中型ポリシー管理により、企業は独立して選択されたCI/CDスタック全体に標準を適用できます。これらの買い手は通常、プラットフォームレベルの機能とレポートの深さを優先します。CI/CDパイプラインセキュリティ市場は、このグループから最大の収益基盤を引き続き引き出しています。
中小企業は2031年までに27.84%のCAGRで成長する見込みです。開発者向けSaaS価格と使用量ベースの課金により、小規模チームの参入コストが低下しています。Endor Labsは2026年3月に、個人開発者とAIコーディングエージェント向けの無料ティアを備えたAURIを導入しました。このオファリングは、Cursor、Claude Code、およびVisual Studio Codeとの統合をサポートしています。大規模な買い手もサプライヤーにソフトウェア部品表と証明を要求できます。これらのサプライヤーの多くは小規模なソフトウェア組織です。これにより、直接的な規制ではなく、商業的な関係を通じて採用圧力が生まれます。したがって、CI/CDパイプラインセキュリティ市場は、製品パッケージと顧客要件の両方を通じて中小企業にリーチできます。小規模な組織は、より広範なプラットフォームに移行する前に、焦点を絞ったコントロールを採用する可能性があります。
セキュリティコントロールレイヤー別:依存関係セキュリティがリード、アイデンティティ保護が台頭
ソフトウェアコンポジションおよび依存関係セキュリティは2025年のCI/CDパイプラインセキュリティ市場シェアの26.71%を占めました。オープンソースの依存関係が一般的な攻撃経路であり続けるため、企業はこのレイヤーへの投資を続けています。Sonatypeは2026年第1四半期に6分ごとに1件の新たな悪意あるパッケージを記録しました。[4]Sonatype、「2026年ソフトウェアサプライチェーンの現状」、Sonatype、sonatype.com 悪意あるパッケージの量は前年比156%増加したと報告されています。依存関係スキャンだけでは、すべてのビルドシステムの脅威に対処できるわけではありません。ソースおよびリポジトリセキュリティ、ワークフローおよびランナーコントロール、コンテナセキュリティも注目を集めています。アーティファクト署名とプロベナンスコントロールは、リリースのより強力なエビデンスをサポートします。最近の侵害では、依存関係グラフの上下のレイヤーが独立して標的にされる可能性があることが示されています。したがって、CI/CDパイプラインセキュリティ業界は、パッケージレビューからより広範なパイプライン保護へと拡大しています。
シークレットおよび非人間アイデンティティセキュリティは2031年までに28.62%のCAGRで拡大する見込みです。AIコーディングエージェントは、手動のガバナンスプロセスがレビューできるよりも速くレデンシャルを蓄積できます。Silverfortは、非人間アイデンティティの80%が高または重大なポスチャー問題を抱えていることを発見しました。これらの問題には、クレデンシャル盗難へのエクスポージャー、過剰な権限、および弱いローテーション慣行が含まれていました。OWASP非人間アイデンティティトップ10は、アイデンティティガバナンスの参照点となりつつあります。これはNISTサイバーセキュリティフレームワーク2.0と整合しています。その他の新興レイヤーには、AIモデルのプロベナンスとモデルコンテキストプロトコルサーバーセキュリティが含まれます。これらのカテゴリーは2026年において開発の初期段階にあります。エージェント型開発プラクティスが成熟するにつれて、より明確になる可能性があります。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
業種別:ITおよび通信がリード、小売・eコマースが最速成長
ITおよび通信は2025年のCI/CDパイプラインセキュリティ市場の27.64%を占めました。このセクターは長い間、複雑なクラウドインフラ全体で高速のDevOpsプラクティスを使用してきました。通信事業者はまた、サプライチェーンセキュリティのニーズを高める重要インフラの義務を持っています。政府・公共行政、BFSI、およびヘルスケアが次の確立されたユーザーグループを形成しています。それぞれがパイプラインコントロールを必要な運用費用にする可能性のあるコンプライアンス要件に直面しています。米国連邦サプライヤーの義務、デジタル運用レジリエンス法、および医療機器サイバーセキュリティガイダンスがこの需要を支えています。大規模な分散環境では、本番環境に何が入ったかの追跡可能なエビデンスも必要です。これにより、CI/CDパイプラインセキュリティ業界は規制されたリリースガバナンスにおいて明確な役割を持ちます。このセクターの早期採用が、その主要な収益ポジションを支えています。
小売・eコマースは2031年までに29.17%のCAGRで成長する見込みです。デジタル商人は消費者データを扱い、高速でサービスを更新します。決済およびチェックアウトライブラリも、サプライチェーン攻撃の目立つ標的となっています。Google Cloudは、侵害されたサードパーティライブラリを通じて展開されたウェブスキマーを含むサプライチェーン侵害活動を説明しました。この脅威により、リリースがコマースシステムに到達する前に配置されたコントロールへの投資が促進される可能性があります。産業製造、輸送・物流、エネルギー・ユーティリティも、よりソフトウェア定義の運用を使用するようになっています。これらのセクターは、以前はほとんど必要性がなかった場所でパイプラインコントロールを採用しています。メディア、教育、研究関、および石油・ガスは、より早い採用段階にとどまっています。サプライヤー保証要件により、時間の経過とともにCI/CDパイプラインセキュリティ市場の使用が増加する可能性があります。
地域分析
北米は2025年のCI/CDパイプラインセキュリティ市場の44.76%を占めました。この地域は、大規模なクラウドネイティブエンタープライズベースと密度の高い独立系ソフトウェアベンダーエコシステムを組み合わせています。連邦調達要件により、政府サプライヤーにとってソフトウェアの証明も重要になっています。NISTのセキュアソフトウェア開発フレームワークは、セキュアな開発プラクティスを実装するための共通基盤をサポートしています。大統領令14028および大統領令14306は、連邦ソフトウェアサプライヤーの政策設定を強化しています。カナダとメキシコは、米国企業に関連するサプライチェーンを通じて需要を追加しています。自動車および金融サービスの関係は、その国境を越えた活動において重要です。北米にはまた、スペシャリストベンダーの高い集中度があります。この近接性は、製品採用と競争圧力を支えています。
ヨーロッパでは、成熟したソフトウェア市場全体で強力な規制需要が見られます。サイバーレジリエンス法は、2026年9月11日から積極的に悪用された脆弱性に対して24時間の報告要件を設けています。パイプライン統合型の監視と自動化されたソフトウェア部品表は、必要な報告プロセスをサポートできます。ドイツは提供された評価においてヨーロッパの採用をリードしており、企業の76.7%がビルドフェーズ中にセキュリティコントロールを適用しています。英国は、製品セキュリティおよび通信インフラ法の下で接続デバイスメーカーに対して個別の要件を持っています。NIS2はまた、18の重要セクター全体でサプライチェーンへの期待を高めています。これらの重複する義務により、コンプライアンスがCI/CDパイプラインセキュリティツールへの需要の主要な源となっています。
アジア太平洋地域は2031年までに28.54%のCAGRで成長する見込みです。日本は2025年12月に、2026年度に3つ星および4つ星の認証レベルを計画したサプライチェーンセキュリティ評価システムを発表しました。[5]経済産業省、「サプライチェーンセキュリティ評価システム政策草案」、経済産業省、meti.go.jp このフレームワークにより、自動車、半導体、および家電バリューチェーン全体にサプライヤー要件が広がる可能性があります。インドのテクノロジーサービスセクターは、米国および欧州のクライアントからのセキュリティ要件に直面しています。韓国は、個人データを扱う組織のISMS-P認証制度内にサプライチェーンコントロールを含めています。中国もまた、国内のクラウドネイティブエコシステム内で並行した検証アプローチを開発しています。南米および中東・アフリカは、より早期段階の地域にとどまっています。ブラジルとアラブ首長国連邦は、主にグローバルエンタープライズ標準に支えられ、それぞれの地域で最も発展した国です。

競合環境
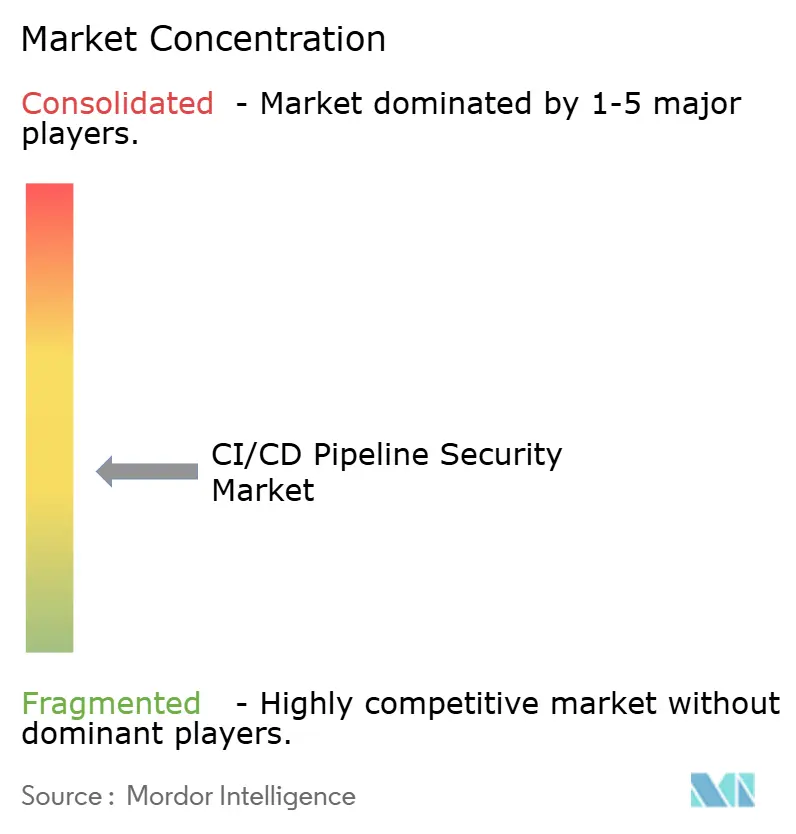
CI/CDパイプラインセキュリティ市場は、重複する能力領域にわたって25以上のアクティブなベンダーが存在し、中程度に断片化されたままです。アプリケーションセキュリティポスチャー管理、シークレット管理、ソフトウェア部品表、コンテナセキュリティ、およびパイプライン監視はすべて競争が激しい領域です。スペシャリストベンダーは、検出精度、ワークフロー統合、および自動修復を通じて競争しています。競争の焦点は、一度限りのスキャンからエビデンスに支えられた継続的なポスチャー管理へとシフトしています。プラットフォームベンダーは、確立されたエンタープライズ関係を活用してカバレッジを拡大できます。Palo Alto Networksは2026年8月にCortex CloudにソフトウェアサプライチェーンセキュリティモジュールをCortex Cloudに導入しました。このモジュールには、サプライチェーントラストスコアと攻撃脅威センターが含まれています。このアプローチは、新たに開示された脆弱性と悪意あるパッケージを顧客環境に結び付けます。これは、ポイント製品がより強力なワークフローカバレッジを示すよう求める圧力を反映しています。
AIエージェントガバナンスは、CI/CDパイプラインセキュリティ市場内でオープンな製品領域のままです。2026年中に、CI/CDワークフロー内のAIエージェントを管理するセキュリティコントロールの完全なカバレッジを持つサプライヤーはいませんでした。OX Securityは2026年7月にAIネイティブアプリケーション保護プラットフォームを立ち上げました。[6]OX Security、「OX SecurityがAINAPPプラットフォームを初めて立ち上げ」、OX Security、ox.security このプラットフォームは、プロンプトからランタイムまでのエージェント型開発ライフサイクルをカバーしました。Cycodeは2026年9月に決定論的およびエージェント型分析を使用したエージェント型コードスキャンをリリースしました。JFrogはまた、アーティファクトのプロベナンスとクラウドランタイムの可視性を接続するためのWizとの2026年9月の統合を発表しました。これらの動きは、製品ロードマップがビルド時とランタイムの接続されたエビデンスを中心に収束していることを示しています。
フレームワーク適合性は、エンタープライズの提案依頼においてより重要になっています。SLSAプロベナンス、Sigstoreキーレス署名、およびENISA準拠のソフトウェア部品表フォーマットは、評価シグナルとして機能できます。これは特に、ヨーロッパおよび米国連邦の購買プロセスに関連しています。CI/CDパイプラインセキュリティ市場には、リリースを遅らせることなく誤検知を減らすベンダーの余地もあります。顧客は、コントロールが既存のオーケストレーションスタックに適合するというエビデンスを求めています。GitHubの2026年ロードマップには、ポリシー主導の実行コントロールとワークフロー向けのスコープ付きシークレットが追加されました。これらのプラットフォーム機能は、独立したプロバイダーの標準を引き上げます。CI/CDパイプラインセキュリティ市場は、使いやすい開発者ワークフローと監査可能なセキュリティエビデンスを組み合わせるベンダーを報いる可能性が高いです。
CI/CDパイプラインセキュリティ業界リーダー
Legit Security Ltd.
Cycode, Inc.
Xygeni, Inc.
Scribe Security Ltd.
Endor Labs, Inc.
- *免責事項:主要選手の並び順不同

最近の業界動向
- 2026年8月:Palo Alto Networks, Inc.は2026年8月5日に、Cortex Cloud内の専用モジュールとしてソフトウェアサプライチェーンセキュリティを導入しました。SBOMの依存関係セキュリティとビルド環境のプロベナンスに基づいてソフトウェアの整合性を0から100でスコアリングするサプライチェーントラストスコアと、新たに開示されたCVEと悪意あるパッケージを顧客環境に継続的にマッピングするサプライチェーン攻撃脅威センターが組み込まれています。
- 2026年7月:OX Security, Inc.は2026年7月28日にAIネイティブアプリケーション保護プラットフォームを立ち上げました。これプロンプトからランタイムまでの完全なエージェント型開発ライフサイクルを管理する初のセキュリティプラットフォームであり、AIユーザーガバナンス、コードセキュリティ、クラウド施行、およびエージェント型ペネトレーションテストを、各検出結果が意思決定から本番リスクまでの系譜を持つ単一のコンテキストレイクに統合するカテゴリーを確立しました。
- 2026年3月:GitHub, Inc.は2026年3月26日にGitHub Actions 2026セキュリティロードマップを公開し、コミットSHAへの決定論的依存関係ロック、ポリシー主導の実行コントロール、特定のワークフローアイデンティティにバインドされたスコープ付きシークレット、およびGitHubホスト型ランナー向けのネイティブレイヤー7エグレスファイアウォールを発表し、最近のCI/CDサプライチェーン攻撃ベクターに直接対処しました。
- 2026年3月:Endor Labs, Inc.は2026年3月3日にAURIを立ち上げました。これはエージェント型ソフトウェア開発のための統合セキュリティインテリジェンスプラットフォームであり、Cursor、Claude Code、およびVisual Studio CodeとのMCP統合を通じて無料の開発者ティアを提供し、エンタープライズデプロイメント向けにCI/CDパイプラインとワークフロー全体に拡張されます。このプラットフォームは500万以上のアプリケーションをカバーし、週に100万回以上のセキュリティスキャンを実施しています。


グローバルCI/CDパイプラインセキュリティ市場レポートの範囲
CI/CDパイプラインセキュリティ市場は、ソフトウェアデリバリーライフサイクル全体にわたって、継続的インテグレーションおよび継続的デプロイメントパイプラインを脆弱性、設定ミス、および敵対的攻撃から保護するために設計された専門的なセキュリティソリューションで構成されています。これらのプラットフォームは、パイプライン・アズ・コードスキャン、ビルド設定でのシークレット検出、ビルドプロセスの整合性検証、アーティファクト署名とプロベナンス追跡、ビルド中の依存関係脆弱性評価、およびパイプライン実行のランタイム監視などの機能を提供し、サプライチェーン攻撃、クレデンシャル盗難、不正なコードインジェクション、および侵害されたビルドアーティファクトが本番環境に到達するのを防ぎ、組織がセキュアなソフトウェアデリバリープラクティスを維持し、規制要件に準拠し、信頼された検証済みのコードのみが開発、ステージング、および本番デプロイメントを通じて進むことを保証できるようにします。
CI/CDパイプラインセキュリティ市場レポートは、コンポーネント(ソフトウェア、サービス)、デプロイメントモード(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、セキュリティコントロールレイヤー(ソースおよびリポジトリセキュリティ、CI/CDワークフローおよびランナーセキュリティ、ソフトウェアコンポジションおよび依存関係セキュリティ、コンテナおよびインフラストラクチャー・アズ・コードセキュリティ、アーティファクトの整合性・署名・プロベナンス、シークレットおよび非人間アイデンティティセキュリティ、その他のセキュリティコントロールレイヤー)、業種(政府・公共行政、産業製造、小売・eコマース、輸送・物流、エネルギー・ユーティリティ、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、ヨーロッパ、アジア太平洋地域、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| ソースおよびリポジトリセキュリティ |
| CI/CDワークフローおよびランナーセキュリティ |
| ソフトウェアコンポジションおよび依存関係セキュリティ |
| コンテナおよびインフラストラクチャー・アズ・コードセキュリティ |
| アーティファクトの整合性・署名・プロベナンス |
| シークレットおよび非人間アイデンティティセキュリティ |
| その他のセキュリティコントロールレイヤー |
| 政府・公共行政 |
| 産業製造 |
| 小売・eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| ヨーロッパその他 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋地域その他 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| デプロイメントモード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| セキュリティコントロールレイヤー別 | ソースおよびリポジトリセキュリティ | ||
| CI/CDワークフローおよびランナーセキュリティ | |||
| ソフトウェアコンポジションおよび依存関係セキュリティ | |||
| コンテナおよびインフラストラクチャー・アズ・コードセキュリティ | |||
| アーティファクトの整合性・署名・プロベナンス | |||
| シークレットおよび非人間アイデンティティセキュリティ | |||
| その他のセキュリティコントロールレイヤー | |||
| 業種別 | 政府・公共行政 | ||
| 産業製造 | |||
| 小売・eコマース | |||
| 輸送・物流 | |||
| エネルギー・ユーティリティ | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| 教育・研究機関 | |||
| ヘルスケア・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| ヨーロッパその他 | |||
| アジア太平洋地域 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋地域その他 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| アフリカその他 | |||


レポートで回答される主要な質問
CI/CDパイプラインセキュリティ市場の規模はどのくらいですか?
CI/CDパイプラインセキュリティ市場規模は2025年に1.78 ビリオン 米ドルと評価され、2026年の2.18 ビリオン 米ドルから2031年には6.98 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは26.21%です。
CI/CDパイプラインセキュリティへの需要を促進しているものは何ですか?
サプライチェーン攻撃、コンプライアンス義務、クラウドネイティブリリースの複雑性、およびAIコーディングエージェントが、パイプラインコントロールの必要性を高めています。
CI/CDパイプラインセキュリティ支出をリードしているコンポーネントはどれですか?
ソフトウェアは2025年の収益の63.48%をリードしました。これは、買い手が組み込みプラットフォームコントロールと集中管理を好むためです。
最も速く成長しているデプロイメントモデルはどれですか?
クラウドベースのデプロイメントは2025年に71.28%を占め、2031年までに28.31%のCAGRで成長する見込みです。
CI/CDパイプラインセキュリティで最も速く成長している地域はどこですか?
アジア太平洋地域は、新たなサプライチェーン要件とグローバルな顧客需要に支えられ、2031年までに28.54%のCAGRで成長する見込みです。
最も速く拡大しているエンドユーザー業種はどれですか?
小売・eコマースは、決済ライブラリのリスク、消費者データの責任、および高速リリースサイクルにより、2031年までに29.17%のCAGRで成長する見込みです。
最終更新日:



