
Tamaño y Participación del Mercado de Seguridad de Pipelines CI/CD
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 2.18 Mil millones de dólares |
| Tamaño del Mercado (2031) | 6.98 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 26.21 % |
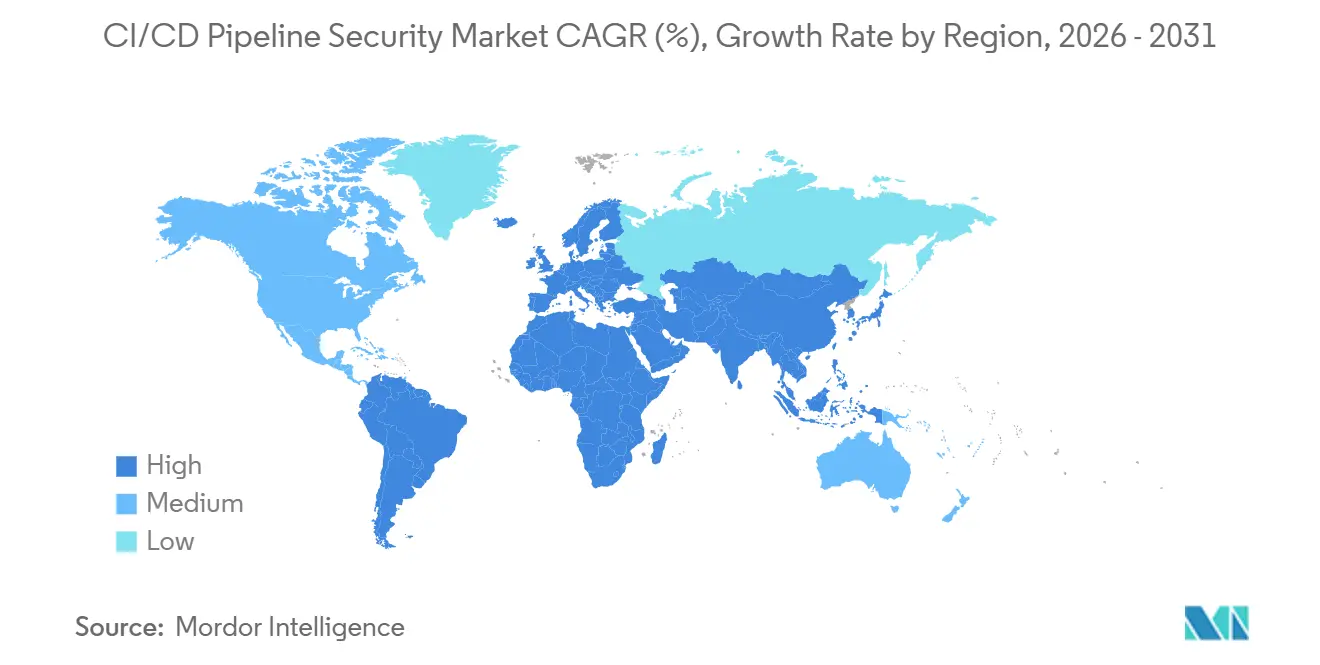
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
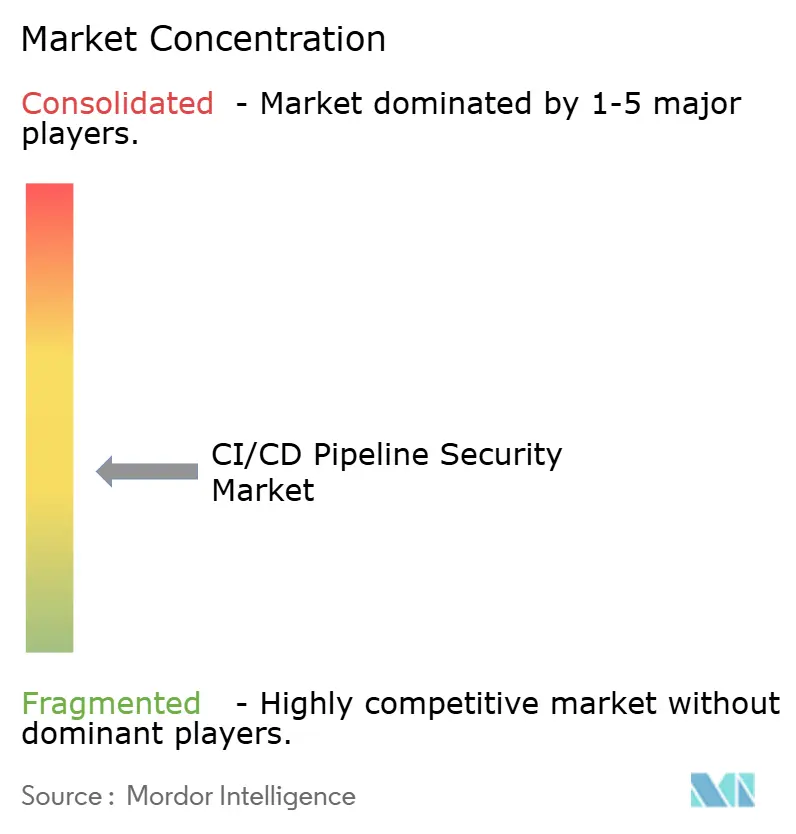
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Pipelines CI/CD por Mordor Intelligence
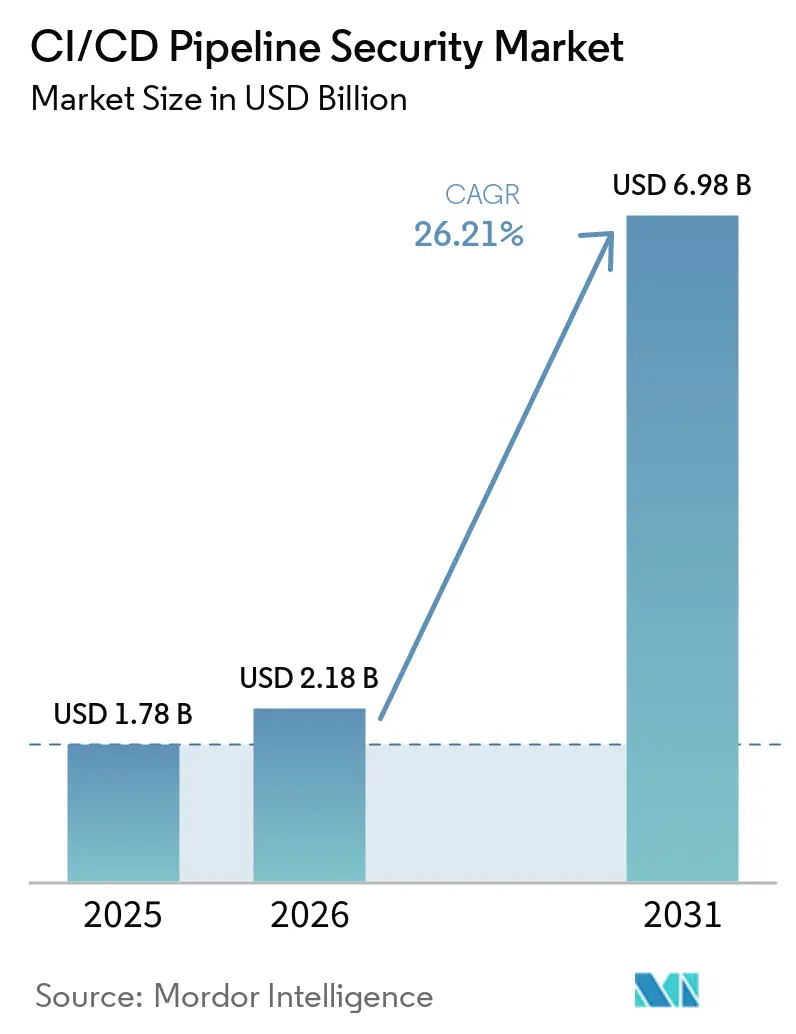
El tamaño del mercado de seguridad de pipelines CI/CD fue valorado en 1,78 mil millones de USD en 2025 y se estima que crecerá desde 2,18 mil millones de USD en 2026 hasta alcanzar los 6,98 mil millones de USD en 2031, a una CAGR del 26,21% durante el período de pronóstico (2026-2031). Los atacantes apuntan cada vez más a los sistemas de compilación porque un pipeline comprometido puede afectar a muchos despliegues en producción. El compromiso de la cadena de suministro se ha convertido en un método de ataque repetible en lugar de un riesgo de software aislado. Los requisitos regulatorios están incorporando los controles de pipeline en los procesos de adquisición y aseguramiento de proveedores. Los agentes de codificación de inteligencia artificial también amplían el número de identidades, instrucciones y credenciales que operan dentro de los flujos de trabajo de desarrollo. Estas condiciones respaldan la demanda de controles integrados que se adapten a los procesos establecidos de los desarrolladores.
Conclusiones Clave del Informe
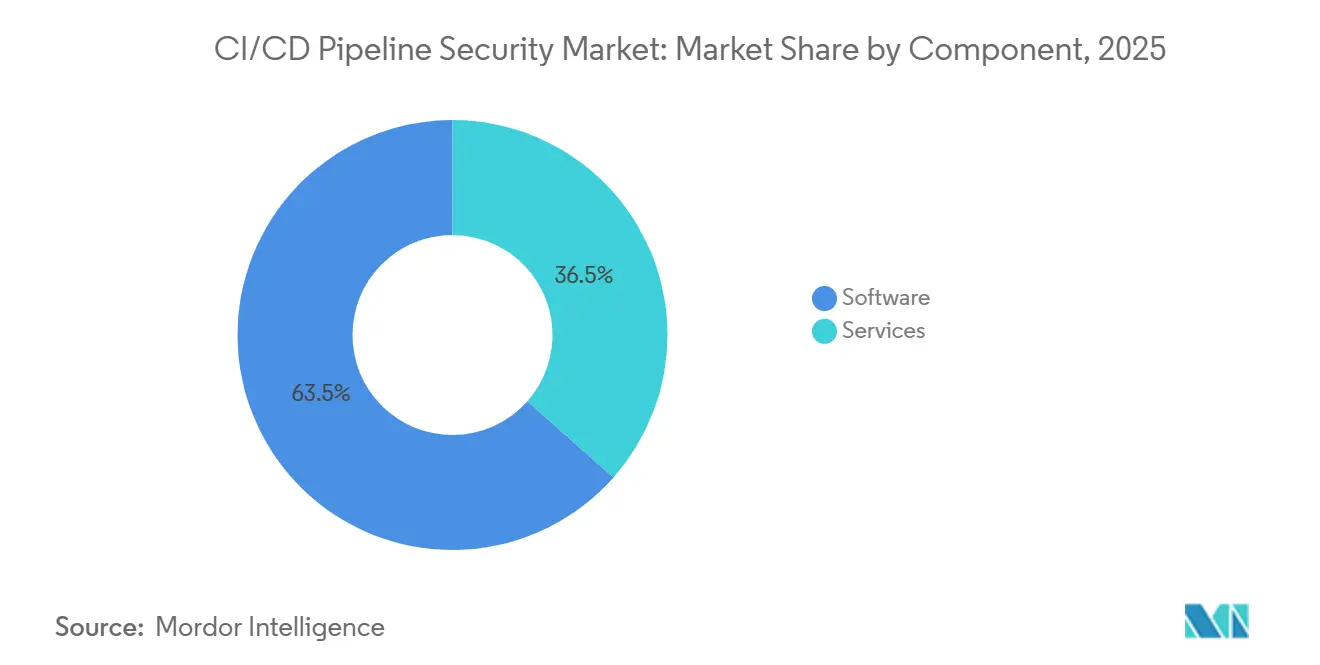
- Por componente, el software representó el 63,48% del mercado de seguridad de pipelines CI/CD en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 27,93% hasta 2031.
- Por modo de implementación, la implementación basada en la nube representó el 71,28% del total en 2025 y se espera que crezca a una CAGR del 28,31% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 69,53% de los ingresos en el mercado de seguridad de pipelines CI/CD en 2025, mientras que se proyecta que las pequeñas y medianas empresas avancen a una CAGR del 27,84% hasta 2031.
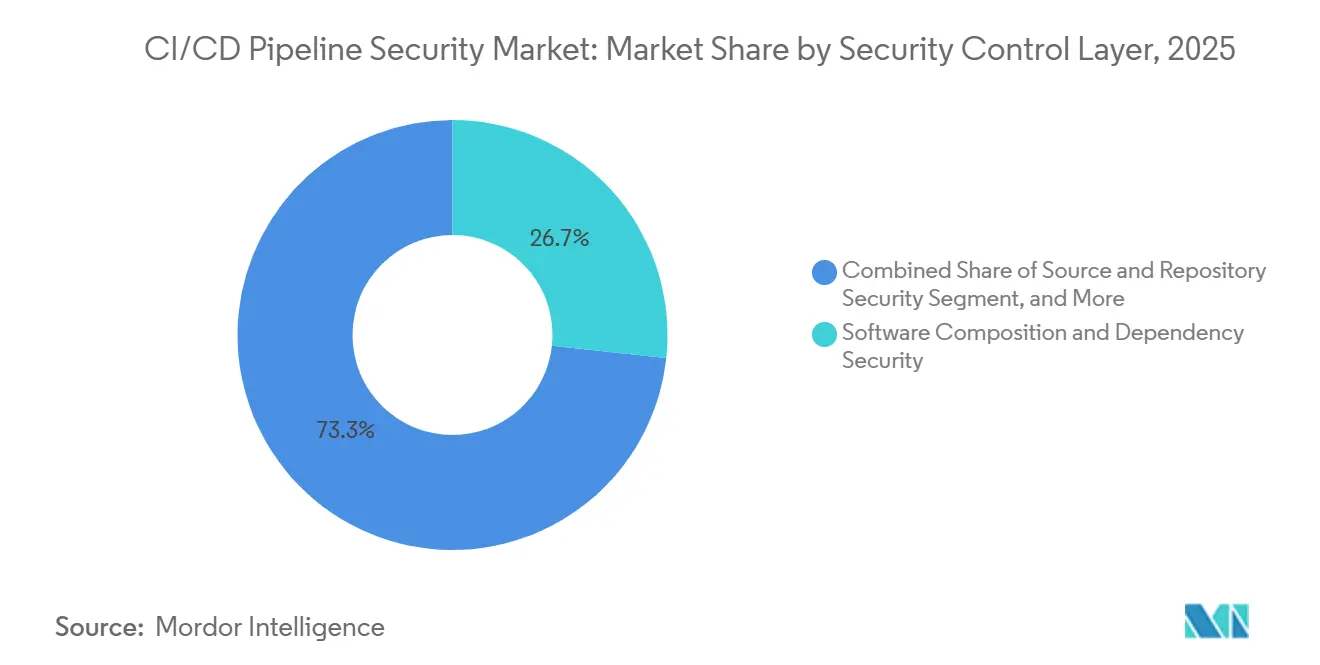
- Por capa de control de seguridad, la seguridad de composición de software y dependencias representó el 26,71% en 2025, mientras que se espera que la seguridad de secretos e identidades no humanas se expanda a una CAGR del 28,62% hasta 2031.
- Por vertical industrial, TI y telecomunicaciones representaron el 27,64% en 2025, mientras que se proyecta que el comercio minorista y el comercio electrónico crezcan a una CAGR del 29,17% hasta 2031.
- Por geografía, América del Norte representó el 44,76% en 2025, mientras que se espera que Asia-Pacífico se expanda a una CAGR del 28,54% hasta 2031 en el mercado de seguridad de pipelines CI/CD.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Seguridad de Pipelines CI/CD
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Exposición a Ataques a la Cadena de Suministro de Software | +5.8% | Global | Corto plazo (≤ 2 años) |
| Controles de Seguridad Impulsados por el Cumplimiento Normativo en CI/CD | +5.3% | América del Norte y Europa, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Código Generado por IA y Expansión de Pipelines Agénticos | +4.9% | Global, con mayor intensidad inicial en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Complejidad de Lanzamientos Nativos en la Nube y Kubernetes | +3.7% | América del Norte, Europa, Asia-Pacífico | Mediano plazo (2-4 años) |
| Retroalimentación de Desarrolladores con Desplazamiento a la Izquierda y Remediación Automatizada | +2.9% | Global | Mediano plazo (2-4 años) |
| Requisitos de Evidencia de Clientes y Adquisiciones | +2.4% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Exposición a Ataques a la Cadena de Suministro de Software
El compromiso de la cadena de suministro es ahora la segunda vía de brecha inicial más común en todo el mundo. El mercado de seguridad de pipelines CI/CD está respondiendo porque los atacantes pueden obtener un acceso más amplio a través de un entorno de compilación comprometido. ReversingLabs reportó un aumento del 73% en el malware de código abierto durante 2025. Sonatype registró un nuevo paquete malicioso cada 6 minutos en el primer trimestre de 2026. Se informa que el volumen de paquetes maliciosos aumentó un 156% interanual. CERT-FR documentó un compromiso de npm en 2025 que se propagó a través de más de 700 paquetes en 72 horas y afectó a más de 25.000 repositorios de GitHub. Esta exposición aumenta el valor del monitoreo de comportamiento junto con el análisis de dependencias.
Controles de Seguridad Impulsados por el Cumplimiento Normativo en CI/CD
Los requisitos de cumplimiento normativo están convirtiendo los controles de pipeline en obligaciones legales y de aseguramiento de proveedores. El NIST publicó su guía en vivo de Prácticas DevSecOps en marzo de 2026 con la participación de 14 empresas tecnológicas.[1]Instituto Nacional de Estándares y Tecnología, "SP 1800-44, Desarrollo Seguro de Software, Seguridad y Operaciones, Prácticas DevSecOps," Instituto Nacional de Estándares y Tecnología, csrc.nist.gov La guía identifica los controles CI/CD como una ruta práctica para implementar el Marco de Desarrollo Seguro de Software. La Ley de Resiliencia Cibernética de la UE exige la notificación de vulnerabilidades explotadas activamente a ENISA en un plazo de 24 horas, con vigencia a partir del 11 de septiembre de 2026. Las listas de materiales de software automatizadas y el seguimiento de vulnerabilidades basado en pipelines pueden respaldar este proceso de notificación. El mercado de seguridad de pipelines CI/CD también se beneficia cuando los compradores empresariales solicitan evidencia de seguridad a sus proveedores de software. Esa presión puede extender la adopción a proveedores más pequeños que de otro modo retrasarían la inversión.
Código Generado por IA y Expansión de Pipelines Agénticos
Los agentes de inteligencia artificial dentro de los flujos de trabajo de desarrollo plantean problemas de seguridad que las herramientas más antiguas no fueron diseñadas para abordar. Microsoft informó en junio de 2026 que el contenido no confiable de GitHub podía exponer secretos del ejecutor a través de la Acción de GitHub de Claude Code.[2]Microsoft Security, "Asegurando CI/CD en un Mundo Agéntico, Caso de la Acción de GitHub de Claude Code," Blog de Seguridad de Microsoft, microsoft.com El problema requirió múltiples ciclos de parches en las versiones de Claude Code. La Alianza de Seguridad en la Nube informó que el 57% de las organizaciones habían desplegado agentes de inteligencia artificial autohospedados en flujos de trabajo CI/CD a principios de 2026. La asociación también encontró que las confirmaciones asistidas por inteligencia artificial exponían secretos a casi el doble de la tasa de las confirmaciones realizadas únicamente por humanos. Esto crea demanda de verificaciones de confianza de agentes, manejo seguro de instrucciones y observación en tiempo de ejecución de los actores de flujos de trabajo automatizados. Estas necesidades añaden una capa de demanda diferenciada al mercado de seguridad de pipelines CI/CD.
Complejidad de Lanzamientos Nativos en la Nube y Kubernetes
Los lanzamientos en contenedores crean muchos artefactos que deben revisarse en código, configuración y ajustes de tiempo de ejecución. Cada imagen de contenedor, gráfico Helm y archivo de infraestructura como código tiene sus propias dependencias y necesidades de procedencia. Este entorno hace que el análisis puntual sea menos efectivo cuando los controles no se colocan en el flujo de trabajo de lanzamiento. Una revisión de proyectos públicos encontró que las dependencias no fijadas o mutables afectaban al 55% de los proyectos revisados. La misma revisión encontró permisos excesivamente amplios o no declarados en el 54% de los proyectos. Los ciclos de lanzamiento más rápidos pueden introducir nuevas rutas de configuración incorrecta antes de que los equipos de seguridad las revisen. El mercado de seguridad de pipelines CI/CD se beneficia de herramientas que conectan código, artefactos, permisos y actividad de compilación.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Fatiga por Falsos Positivos y Compromisos con la Velocidad de Compilación | -2.1% | Global | Corto plazo (≤ 2 años) |
| Fragmentación de la Cadena de Herramientas de Pipeline y Carga de Integración | -1.7% | Global | Mediano plazo (2-4 años) |
| Escasez de Especialistas en DevSecOps y Seguridad de la Cadena de Suministro de Software | -1.1% | Asia-Pacífico y América del Sur, mayor brecha; América del Norte y Europa, presión salarial | Largo plazo (≥ 4 años) |
| Exposición de Ejecutores Autohospedados y Acceso Privilegiado | -0.8% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Fatiga por Falsos Positivos y Compromisos con la Velocidad de Compilación
La sobrecarga de alertas puede llevar a los equipos a desactivar las puertas de seguridad o configurarlas en modo de solo advertencia. Más del 71% de los equipos de desarrollo informaron que gran parte del volumen de alertas de seguridad era ruido. Los falsos positivos, los hallazgos duplicados y las recomendaciones poco claras ralentizan los tiempos de respuesta. Las herramientas heredadas de análisis estático y análisis de composición pueden producir tasas de falsos positivos superiores al 40%. Los desarrolladores pueden desestimar las alertas cuando las herramientas no muestran la explotabilidad o la relevancia para el negocio. Esto puede debilitar la señal de riesgo incluso después de que una organización haya desplegado controles. El mercado de seguridad de pipelines CI/CD depende, por tanto, de una priorización precisa y de flujos de trabajo de remediación utilizables.
Fragmentación de la Cadena de Herramientas de Pipeline y Carga de Integración
Las organizaciones suelen operar múltiples productos de seguridad y pipeline que no comparten formatos de alerta ni modelos de identidad. Las herramientas separadas requieren autenticación de interfaz de programación de aplicaciones independiente y mantenimiento continuo de conectores. Esto puede impedir que los equipos formen una visión consolidada del riesgo de lanzamiento. El trabajo de integración también crece cuando los proveedores revisan las interfaces de programación de aplicaciones o los modelos de datos. Los compradores requieren cada vez más compatibilidad con GitHub Actions, GitLab CI, Jenkins o CircleCI antes de seleccionar nuevos controles. Ese requisito protege las integraciones existentes, pero puede ralentizar la adopción de nuevos productos. También puede limitar el ritmo al que el mercado de seguridad de pipelines CI/CD convierte el interés en despliegues activos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Lidera, Mientras que los Servicios Crecen Más Rápido
El software representó el 63,48% de la participación del mercado de seguridad de pipelines CI/CD en 2025. Los compradores prefirieron los controles integrados en las plataformas CI/CD sobre los escáneres independientes que añaden pasos al flujo de trabajo. GitHub Advanced Security, los módulos de seguridad de GitLab y JFrog Advanced Security reflejan este patrón de compra centrado en la plataforma. Una consola compartida puede ayudar a los equipos de seguridad a gestionar varias capas de control bajo una sola licencia. Este enfoque puede reducir la necesidad de conciliar hallazgos de aplicaciones desconectadas. El software también admite políticas centralizadas, informes y retroalimentación para desarrolladores. Estas capacidades son importantes donde los grandes programas de lanzamiento deben aplicar controles consistentes en todos los repositorios. La industria de seguridad de pipelines CI/CD, por tanto, otorga un gran valor a las herramientas que funcionan dentro de los procesos de compilación normales. La integración en la plataforma también puede mejorar la adopción cuando los desarrolladores evitan cambiar entre pantallas.
Se proyecta que los servicios crecerán a una CAGR del 27,93% hasta 2031. Muchas organizaciones carecen de personal interno que pueda configurar y operar controles de cadena de suministro. Los servicios gestionados se centran cada vez más en el monitoreo recurrente en lugar del trabajo de despliegue puntual. Los agentes de codificación de inteligencia artificial también crean requisitos de monitoreo de comportamiento que los equipos internos pueden no estar preparados para gestionar. El NIST señaló que la puesta en práctica de las prácticas DevSecOps alineadas con el Marco de Desarrollo Seguro de Software puede requerir experiencia externa y asociaciones tecnológicas. Esto respalda la demanda continua de detección y respuesta gestionadas en entornos de pipeline. Los servicios pueden ayudar a las empresas a ajustar las políticas sin imponer toda la carga operativa a los desarrolladores. El mercado de seguridad de pipelines CI/CD puede, por tanto, ver los ingresos por software reforzados por el soporte operativo recurrente. Esta relación refleja los límites prácticos de la capacidad interna de DevSecOps.


Por Modo de Implementación: La Entrega Basada en la Nube Mantiene Tanto Escala como Crecimiento
La implementación basada en la nube representó el 71,28% del mercado de seguridad de pipelines CI/CD en 2025. También se proyecta que crecerá a una CAGR del 28,31% hasta 2031. Los ejecutores gestionados en GitHub, GitLab y AWS CodeBuild han trasladado la actividad de compilación a entornos de entrega en la nube. Los controles de software como servicio pueden utilizar la misma capa de acceso y autenticación que el pipeline. Esto reduce el trabajo de gestión de certificados en comparación con muchas implementaciones locales. La hoja de ruta de GitHub de marzo de 2026 incluyó un cortafuegos de salida de Capa 7 para ejecutores alojados. También incluyó telemetría de ejecución casi en tiempo real para usuarios empresariales.[3]GitHub, Inc., "Lo que Viene en Nuestra Hoja de Ruta de Seguridad de GitHub Actions 2026," Blog de GitHub, github.blog Estas características refuerzan el argumento operativo a favor de los controles de seguridad basados en la nube. También respaldan el mercado de seguridad de pipelines CI/CD a medida que se expanden los sistemas de compilación alojados.
La entrega local sigue siendo relevante para los usuarios de defensa, servicios financieros e infraestructura crítica. La soberanía de datos y los requisitos de aislamiento de red aún pueden impedir la adopción completa de software como servicio. Su posición está disminuyendo a medida que las organizaciones reguladas adoptan arquitecturas híbridas. La entrega híbrida sirve a empresas con pipelines heredados y orquestación nativa en la nube en paralelo. Puede ofrecer más flexibilidad que un único modelo de implementación. También puede cumplir con las normas de alojamiento doméstico para los sistemas de compilación de aplicaciones críticas. Los requisitos nacionales de software soberano pueden hacer que la implementación híbrida sea la única opción conforme. La industria de seguridad de pipelines CI/CD mantiene demanda en todos los modelos de implementación porque las obligaciones de seguridad siguen siendo similares. Sin embargo, el modelo en la nube ofrece la integración más amplia con las plataformas de desarrollo gestionadas.
Por Tamaño de Organización: Las Grandes Empresas Lideran, Mientras que las Pymes Amplían el Acceso
Las grandes empresas capturaron el 69,53% del mercado de seguridad de pipelines CI/CD en 2025. Estas organizaciones gestionan grandes cantidades de equipos, repositorios y registros de artefactos. Sus necesidades van más allá del despliegue de una sola herramienta hacia una gobernanza de políticas coordinada. Los compradores empresariales suelen requerir la generación centralizada de listas de materiales de software y evidencia lista para auditoría. También tienen entornos complejos de múltiples nubes y múltiples unidades de negocio. Esa complejidad hace que los servicios profesionales sean importantes durante la integración y el despliegue operativo. La gestión centralizada de políticas puede ayudar a las empresas a aplicar estándares en pilas CI/CD seleccionadas de forma independiente. Estos compradores suelen priorizar la capacidad a nivel de plataforma y la profundidad de los informes. El mercado de seguridad de pipelines CI/CD continúa obteniendo su mayor base de ingresos de este grupo.
Se proyecta que las pequeñas y medianas empresas crecerán a una CAGR del 27,84% hasta 2031. Los precios de software como servicio para desarrolladores y la facturación basada en el uso reducen el costo de entrada para equipos más pequeños. Endor Labs introdujo AURI en marzo de 2026 con un nivel gratuito para desarrolladores individuales y agentes de codificación de inteligencia artificial. La oferta admite integraciones con Cursor, Claude Code y Visual Studio Code. Los compradores más grandes también pueden solicitar listas de materiales de software y atestaciones a sus proveedores. Muchos de esos proveedores son organizaciones de software más pequeñas. Esto crea presión de adopción a través de relaciones comerciales en lugar de regulación directa. El mercado de seguridad de pipelines CI/CD puede, por tanto, llegar a las pymes tanto a través del empaquetado de productos como de los requisitos de los clientes. Las organizaciones más pequeñas pueden adoptar controles específicos antes de pasar a plataformas más amplias.
Por Capa de Control de Seguridad: La Seguridad de Dependencias Lidera, Mientras que la Protección de Identidades Crece
La seguridad de composición de software y dependencias representó el 26,71% de la participación del mercado de seguridad de pipelines CI/CD en 2025. Las empresas continúan invirtiendo en esta capa porque las dependencias de código abierto siguen siendo una ruta de ataque común. Sonatype registró un nuevo paquete malicioso cada 6 minutos durante el primer trimestre de 2026.[4]Sonatype, "Estado de la Cadena de Suministro de Software 2026," Sonatype, sonatype.com Se informa que el volumen de paquetes maliciosos creció un 156% interanual. El análisis de dependencias por sí solo no aborda todas las amenazas del sistema de compilación. La seguridad de fuente y repositorio, los controles de flujo de trabajo y ejecutores, y la seguridad de contenedores también están ganando atención. La firma de artefactos y los controles de procedencia respaldan una evidencia más sólida del lanzamiento. Los compromisos recientes han demostrado que las capas por encima y por debajo del gráfico de dependencias pueden ser atacadas de forma independiente. La industria de seguridad de pipelines CI/CD se está expandiendo, por tanto, desde la revisión de paquetes hacia una protección más amplia del pipeline.
Se proyecta que la seguridad de secretos e identidades no humanas se expandirá a una CAGR del 28,62% hasta 2031. Los agentes de codificación de inteligencia artificial pueden acumular credenciales más rápido de lo que los procesos de gobernanza manual pueden revisarlas. Silverfort encontró que el 80% de las identidades no humanas tenían problemas de postura altos o críticos. Esos problemas incluían exposición al robo de credenciales, permisos excesivos y prácticas de rotación débiles. El OWASP Top 10 de Identidades No Humanas se está convirtiendo en un punto de referencia para la gobernanza de identidades. Está alineado con el Marco de Ciberseguridad 2.0 del NIST. Otras capas emergentes incluyen la procedencia de modelos de inteligencia artificial y la seguridad del servidor del Protocolo de Contexto de Modelos. Estas categorías se encuentran en sus primeras etapas de desarrollo en 2026. Pueden volverse más diferenciadas a medida que las prácticas de desarrollo agéntico maduren.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Vertical Industrial: TI y Telecomunicaciones Lidera, Mientras que el Comercio Minorista y el Comercio Electrónico Crece Más Rápido
TI y telecomunicaciones representaron el 27,64% del mercado de seguridad de pipelines CI/CD en 2025. El sector ha utilizado durante mucho tiempo prácticas DevOps de alta velocidad en infraestructuras de nube complejas. Los operadores de telecomunicaciones también tienen obligaciones de infraestructura crítica que aumentan las necesidades de seguridad de la cadena de suministro. El gobierno, la administración pública, la banca, los servicios financieros y los seguros, y la atención médica forman el siguiente grupo establecido de usuarios. Cada uno enfrenta requisitos de cumplimiento normativo que pueden hacer de los controles de pipeline un gasto operativo necesario. Las obligaciones de los proveedores federales de los Estados Unidos, la Ley de Resiliencia Operativa Digital y la guía de ciberseguridad para dispositivos médicos respaldan esta demanda. Los grandes entornos distribuidos también necesitan evidencia rastreable de lo que entró en producción. Esto le da a la industria de seguridad de pipelines CI/CD un papel claro en la gobernanza de lanzamientos regulados. La adopción temprana del sector respalda su posición de ingresos líder.
Se proyecta que el comercio minorista y el comercio electrónico crecerán a una CAGR del 29,17% hasta 2031. Los comerciantes digitales manejan datos de consumidores y actualizan servicios a un ritmo rápido. Las bibliotecas de pago y pago también los convierten en objetivos visibles para los ataques a la cadena de suministro. Google Cloud describió actividad de compromiso de la cadena de suministro que incluía registradores web desplegados a través de bibliotecas de terceros comprometidas. Esta amenaza puede orientar la inversión hacia controles colocados antes de que los lanzamientos lleguen a los sistemas de comercio. La manufactura industrial, el transporte y la logística, y la energía y los servicios públicos también utilizan operaciones más definidas por software. Estos sectores están adoptando controles de pipeline donde antes tenían poca necesidad. Los medios de comunicación, la educación, las instituciones de investigación y el petróleo y gas se encuentran en etapas de adopción más tempranas. Los requisitos de aseguramiento de proveedores pueden aumentar su uso del mercado de seguridad de pipelines CI/CD con el tiempo.
Análisis Geográfico
América del Norte representó el 44,76% del mercado de seguridad de pipelines CI/CD en 2025. La región combina una gran base de empresas nativas en la nube con un denso ecosistema de proveedores independientes de software. Los requisitos de adquisición federal también hacen que la atestación de software sea importante para los proveedores gubernamentales. El Marco de Desarrollo Seguro de Software del NIST respalda una base común para implementar prácticas de desarrollo seguro. La Orden Ejecutiva 14028 y la Orden Ejecutiva 14306 refuerzan el marco de política para los proveedores de software federal. Canadá y México añaden demanda a través de cadenas de suministro vinculadas a empresas estadounidenses. Las relaciones en los sectores automotriz y de servicios financieros son importantes en esa actividad transfronteriza. América del Norte también tiene una alta concentración de proveedores especializados. Esta proximidad favorece la adopción de productos y la presión competitiva.
Europa está experimentando una fuerte demanda regulatoria en mercados de software maduros. La Ley de Resiliencia Cibernética crea un requisito de notificación de 24 horas para las vulnerabilidades explotadas activamente a partir del 11 de septiembre de 2026. El monitoreo integrado en el pipeline y las listas de materiales de software automatizadas pueden respaldar el proceso de notificación requerido. Alemania lideró la adopción europea en la evaluación proporcionada, con el 76,7% de las empresas aplicando controles de seguridad durante la fase de compilación. El Reino Unido tiene requisitos separados para los fabricantes de dispositivos conectados bajo su Ley de Seguridad de Productos e Infraestructura de Telecomunicaciones. NIS2 también eleva las expectativas de la cadena de suministro en 18 sectores críticos. Estas obligaciones superpuestas hacen del cumplimiento normativo una fuente importante de demanda para las herramientas de seguridad de pipelines CI/CD.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 28,54% hasta 2031. Japón anunció un sistema de evaluación de seguridad de la cadena de suministro en diciembre de 2025 con niveles de certificación de 3 estrellas y 4 estrellas previstos para el año fiscal 2026.[5]Ministerio de Economía, Comercio e Industria, "Borrador de Política del Sistema de Evaluación de Seguridad de la Cadena de Suministro," Ministerio de Economía, Comercio e Industria, meti.go.jp El marco puede extender los requisitos de proveedores a través de las cadenas de valor automotriz, de semiconductores y de electrónica de consumo. El sector de servicios tecnológicos de India enfrenta requisitos de seguridad de clientes estadounidenses y europeos. Corea del Sur incluye controles de cadena de suministro dentro de su régimen de certificación ISMS-P para organizaciones que manejan datos personales. China también está desarrollando enfoques de verificación paralelos dentro de su ecosistema nativo en la nube doméstico. América del Sur y Oriente Medio y África siguen siendo regiones en etapas más tempranas. Brasil y los Emiratos Árabes Unidos son los países más desarrollados en sus respectivas regiones, respaldados en gran medida por los estándares empresariales globales.

Panorama Competitivo
El mercado de seguridad de pipelines CI/CD sigue siendo moderadamente fragmentado, con más de 25 proveedores activos en áreas de capacidad superpuestas. La gestión de la postura de seguridad de aplicaciones, la gestión de secretos, las listas de materiales de software, la seguridad de contenedores y el monitoreo de pipelines son todas áreas en disputa. Los proveedores especializados compiten a través de la precisión de detección, la integración de flujos de trabajo y la remediación automatizada. El enfoque competitivo está pasando del análisis puntual a la gestión continua de la postura, respaldada por evidencia. Los proveedores de plataformas pueden utilizar las relaciones empresariales establecidas para ampliar su cobertura. Palo Alto Networks introdujo un módulo de Seguridad de la Cadena de Suministro de Software en Cortex Cloud en agosto de 2026. El módulo incluye Puntuaciones de Confianza de la Cadena de Suministro y un Centro de Amenazas de Ataque. Este enfoque vincula las vulnerabilidades y los paquetes maliciosos recién divulgados con los entornos de los clientes. Refleja la presión sobre los productos puntuales para mostrar una cobertura de flujo de trabajo más sólida.
La gobernanza de agentes de inteligencia artificial sigue siendo un área de producto abierta dentro del mercado de seguridad de pipelines CI/CD. Ningún proveedor tenía cobertura completa para los controles de seguridad que gobiernan los agentes de inteligencia artificial en los flujos de trabajo CI/CD durante 2026. OX Security lanzó su Plataforma de Protección de Aplicaciones Nativa de Inteligencia Artificial en julio de 2026.[6]OX Security, "OX Security Lanza la Primera Plataforma AINAPP," OX Security, ox.security La plataforma cubrió el ciclo de vida del desarrollo agéntico desde las instrucciones hasta el tiempo de ejecución. Cycode lanzó el análisis de código agéntico en septiembre de 2026 utilizando análisis determinístico y agéntico. JFrog también anunció una integración en septiembre de 2026 con Wiz para conectar la procedencia de artefactos con la visibilidad del tiempo de ejecución en la nube. Estos movimientos muestran que las hojas de ruta de productos están convergiendo en torno a evidencia conectada de tiempo de compilación y tiempo de ejecución.
La conformidad con los marcos de referencia se está volviendo más importante en las solicitudes de propuesta empresariales. La procedencia SLSA, la firma sin clave de Sigstore y los formatos de listas de materiales de software alineados con ENISA pueden servir como señales de evaluación. Esto es particularmente relevante en los procesos de compra federales europeos y estadounidenses. El mercado de seguridad de pipelines CI/CD también tiene espacio para proveedores que reduzcan los falsos positivos sin retrasar los lanzamientos. Los clientes quieren evidencia de que los controles se adaptarán a las pilas de orquestación existentes. La hoja de ruta de GitHub para 2026 añadió controles de ejecución basados en políticas y secretos con alcance para flujos de trabajo. Estas características de plataforma elevan el estándar para los proveedores independientes. Es probable que el mercado de seguridad de pipelines CI/CD recompense a los proveedores que combinen flujos de trabajo de desarrolladores utilizables con evidencia de seguridad auditable.
Líderes de la Industria de Seguridad de Pipelines CI/CD
Legit Security Ltd.
Cycode, Inc.
Xygeni, Inc.
Scribe Security Ltd.
Endor Labs, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: Palo Alto Networks, Inc. introdujo la Seguridad de la Cadena de Suministro de Software como un módulo dedicado dentro de Cortex Cloud el 5 de agosto de 2026, incorporando Puntuaciones de Confianza de la Cadena de Suministro, que puntúan la integridad del software de 0 a 100 basándose en la seguridad de dependencias de la lista de materiales de software y la procedencia del entorno de compilación, y un Centro de Amenazas de Ataque a la Cadena de Suministro que mapea continuamente los CVE recién divulgados y los paquetes maliciosos a los entornos de los clientes.
- Julio de 2026: OX Security, Inc. lanzó su Plataforma de Protección de Aplicaciones Nativa de Inteligencia Artificial el 28 de julio de 2026, la primera plataforma de seguridad que gobierna el ciclo de vida completo del desarrollo agéntico desde la instrucción hasta el tiempo de ejecución, estableciendo una categoría que integra la gobernanza de usuarios de inteligencia artificial, la seguridad del código, la aplicación en la nube y las pruebas de penetración agénticas en un único lago de contexto donde cada hallazgo lleva el linaje desde la decisión hasta el riesgo de producción.
- Marzo de 2026: GitHub, Inc. publicó su Hoja de Ruta de Seguridad de GitHub Actions 2026 el 26 de marzo de 2026, anunciando el bloqueo determinístico de dependencias a confirmaciones SHA, controles de ejecución basados en políticas, secretos con alcance vinculados a identidades de flujo de trabajo específicas y un cortafuegos de salida nativo de Capa 7 para ejecutores alojados en GitHub, abordando directamente los vectores de ataque recientes a la cadena de suministro CI/CD.
- Marzo de 2026: Endor Labs, Inc. lanzó AURI el 3 de marzo de 2026, una plataforma unificada de inteligencia de seguridad para el desarrollo de software agéntico, que ofrece un nivel gratuito para desarrolladores a través de la integración MCP con Cursor, Claude Code y Visual Studio Code, al tiempo que se extiende a través de pipelines CI/CD y flujos de trabajo para despliegues empresariales. La plataforma cubre más de 5 millones de aplicaciones y realiza más de 1 millón de análisis de seguridad por semana.


Alcance del Informe Global del Mercado de Seguridad de Pipelines CI/CD
El mercado de seguridad de pipelines CI/CD comprende soluciones de seguridad especializadas diseñadas para proteger los pipelines de integración continua y despliegue continuo de vulnerabilidades, configuraciones incorrectas y ataques adversariales a lo largo del ciclo de vida de entrega de software. Estas plataformas proporcionan capacidades como el análisis de pipeline como código, la detección de secretos en configuraciones de compilación, la verificación de la integridad del proceso de compilación, la firma de artefactos y el seguimiento de procedencia, la evaluación de vulnerabilidades de dependencias durante las compilaciones y el monitoreo en tiempo de ejecución de la ejecución del pipeline para prevenir ataques a la cadena de suministro, el robo de credenciales, la inyección de código no autorizado y los artefactos de compilación comprometidos que llegan a los entornos de producción, permitiendo a las organizaciones mantener prácticas seguras de entrega de software, cumplir con los requisitos regulatorios y garantizar que solo el código confiable y validado avance a través de los despliegues de desarrollo, preparación y producción.
El Informe del Mercado de Seguridad de Pipelines CI/CD está Segmentado por Componente (Software y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Capa de Control de Seguridad (Seguridad de Fuente y Repositorio, Seguridad de Flujo de Trabajo CI/CD y Ejecutores, Seguridad de Composición de Software y Dependencias, Seguridad de Contenedores e Infraestructura como Código, Integridad de Artefactos, Firma y Procedencia, Seguridad de Secretos e Identidades No Humanas, y Otras Capas de Control de Seguridad), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Educación e Instituciones de Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Seguridad de Fuente y Repositorio |
| Seguridad de Flujo de Trabajo CI/CD y Ejecutores |
| Seguridad de Composición de Software y Dependencias |
| Seguridad de Contenedores e Infraestructura como Código |
| Integridad de Artefactos, Firma y Procedencia |
| Seguridad de Secretos e Identidades No Humanas |
| Otras Capas de Control de Seguridad |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| TI y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Educación e Instituciones de Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Capa de Control de Seguridad | Seguridad de Fuente y Repositorio | ||
| Seguridad de Flujo de Trabajo CI/CD y Ejecutores | |||
| Seguridad de Composición de Software y Dependencias | |||
| Seguridad de Contenedores e Infraestructura como Código | |||
| Integridad de Artefactos, Firma y Procedencia | |||
| Seguridad de Secretos e Identidades No Humanas | |||
| Otras Capas de Control de Seguridad | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| TI y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Educación e Instituciones de Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad de pipelines CI/CD?
El tamaño del mercado de seguridad de pipelines CI/CD fue valorado en 1,78 mil millones de USD en 2025 y se estima que crecerá desde 2,18 mil millones de USD en 2026 hasta alcanzar los 6,98 mil millones de USD en 2031, a una CAGR del 26,21% durante el período de pronóstico (2026-2031).
¿Qué está impulsando la demanda de seguridad de pipelines CI/CD?
Los ataques a la cadena de suministro, las obligaciones de cumplimiento normativo, la complejidad de los lanzamientos nativos en la nube y los agentes de codificación de inteligencia artificial están aumentando la necesidad de controles de pipeline.
¿Qué componente lidera el gasto en seguridad de pipelines CI/CD?
El software lideró con el 63,48% de los ingresos en 2025 porque los compradores prefieren los controles de plataforma integrados y la gestión centralizada.
¿Qué modelo de implementación está creciendo más rápido?
La implementación basada en la nube representó el 71,28% en 2025 y se proyecta que crecerá a una CAGR del 28,31% hasta 2031.
¿Qué región está creciendo más rápido en seguridad de pipelines CI/CD?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 28,54% hasta 2031, respaldada por nuevos requisitos de cadena de suministro y demandas de clientes globales.
¿Qué vertical de usuario final se está expandiendo más rápido?
Se proyecta que el comercio minorista y el comercio electrónico crecerán a una CAGR del 29,17% hasta 2031 debido a los riesgos de las bibliotecas de pago, las responsabilidades sobre los datos de los consumidores y los ciclos de lanzamiento rápidos.
Última actualización de la página el:



