
Tamaño y Cuota del Mercado de Ciberseguridad de Corea del Sur
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
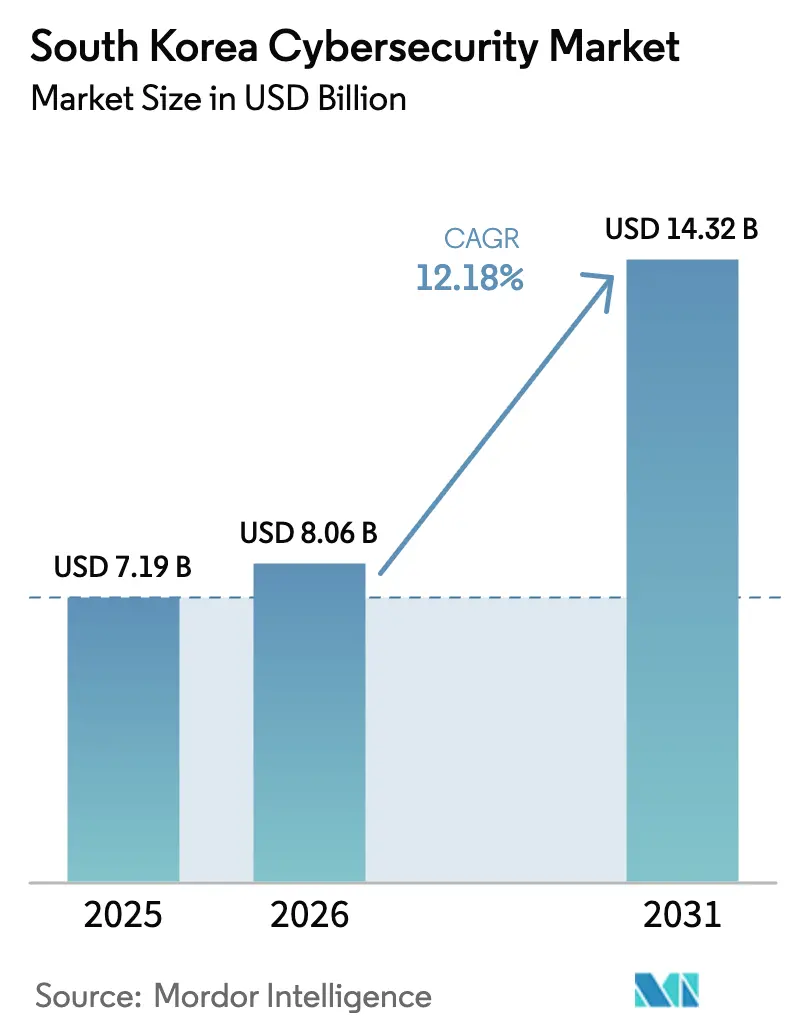
| Tamaño del mercado en el año base (2025) | 7.19 Mil millones de dólares |
| Tamaño del Mercado (2026) | 8.06 Mil millones de dólares |
| Tamaño del Mercado (2031) | 14.32 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 12.18 % |
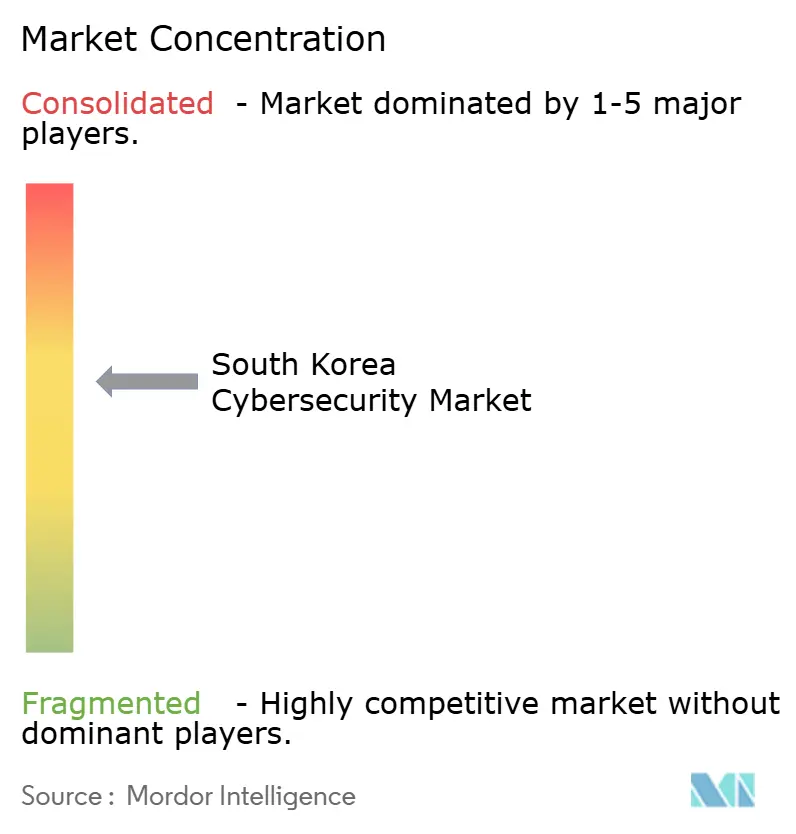
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Corea del Sur por Mordor Intelligence
El tamaño del mercado de ciberseguridad de Corea del Sur fue valorado en USD 7,19 mil millones en 2025 y se estima que crecerá desde USD 8,06 mil millones en 2026 hasta alcanzar USD 14,32 mil millones en 2031, a una CAGR del 12,18% durante el período de pronóstico (2026-2031). La escalada de ataques patrocinados por el Estado, la expansión del 5G y el despliegue de computación en el borde, y el programa de cloud-first Digital New Deal del gobierno se combinan para acelerar el gasto en seguridad. Las grandes empresas siguen siendo los mayores compradores, aunque las pequeñas y medianas empresas (PyMEs) están aumentando rápidamente sus presupuestos a medida que se endurecen los mandatos de ciberseguros y las multas por brechas de seguridad. Los proveedores que ofrecen arquitecturas de confianza cero centradas en la identidad y servicios de detección y respuesta gestionados están captando la mayor parte del crecimiento. Los campeones locales AhnLab, SK Shieldus y Samsung SDS están escalando la analítica impulsada por IA para defenderse de los 1,62 millones de sondeos hostiles diarios registrados en 2024, mientras que los líderes globales Palo Alto Networks y Cisco profundizan sus alianzas para ofrecer plataformas SASE unificadas. La creciente inflación salarial entre los escasos especialistas en seguridad, junto con la fuerte dependencia de herramientas importadas, sigue elevando el costo total de propiedad entre un 15% y un 25% por encima de las alternativas nacionales, dejando espacio para soluciones resistentes a la computación cuántica desarrolladas localmente.
Conclusiones Clave del Informe
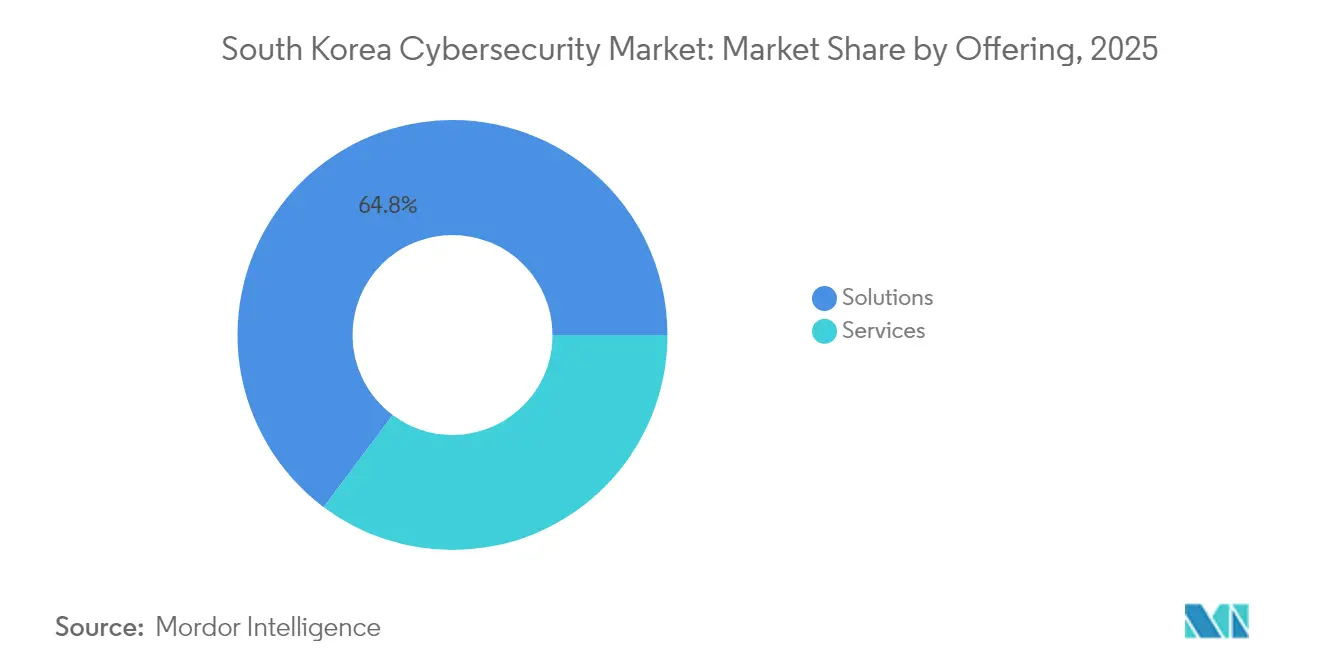
- Por oferta, las soluciones retuvieron el 64,78% de la cuota del mercado de ciberseguridad de Corea del Sur en 2025, mientras que los servicios gestionados se proyecta que registrarán la CAGR más rápida del 14,21% hasta 2031.
- Por modo de implementación, los modelos en la nube representaron el 52,27% del tamaño del mercado de ciberseguridad de Corea del Sur en 2025 y se prevé que avancen a una CAGR del 15,42% hasta 2031.
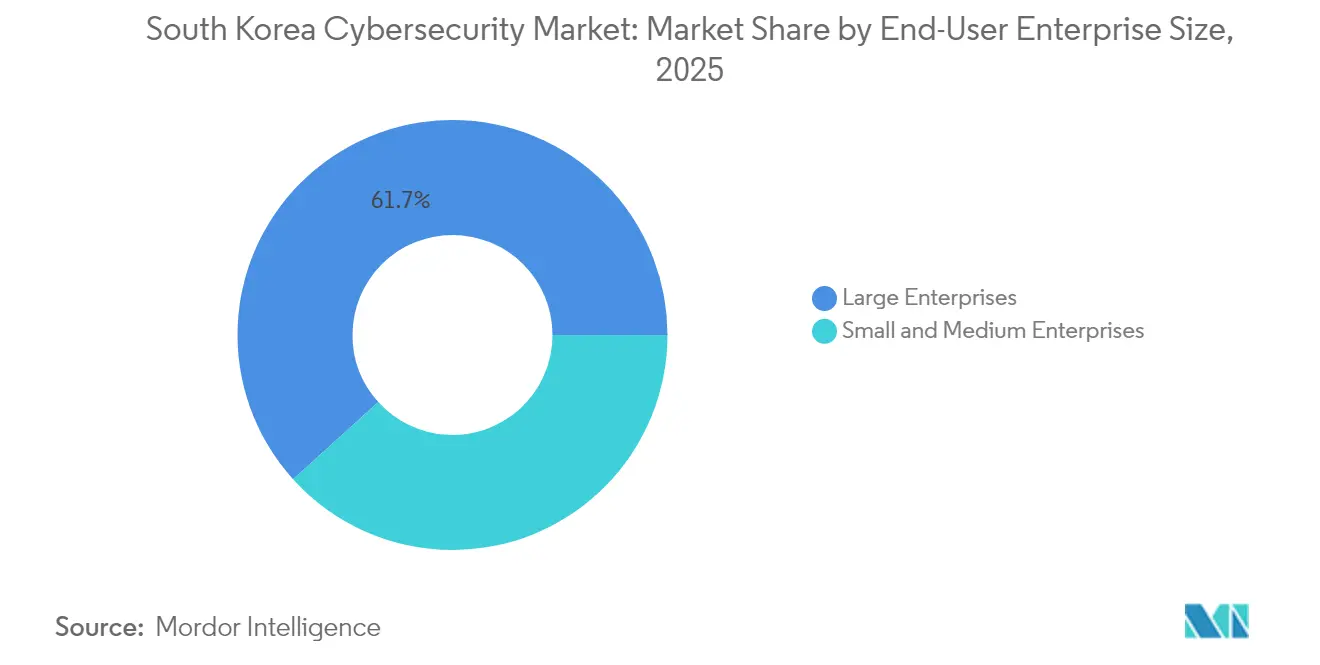
- Por tamaño de empresa del usuario final, las grandes empresas mantuvieron una cuota de ingresos del 61,70% en 2025; se pronostica que las PyMEs serán las de mayor crecimiento con una CAGR del 13,78%.
- Por vertical de usuario final, el BFSI lideró con una cuota de ingresos del 31,40% en 2025, mientras que la sanidad se perfila para una CAGR del 15,28% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado de Ciberseguridad de Corea del Sur
Análisis de Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de ciberespionaje patrocinado por el Estado procedente de Corea del Norte | +3.2% | Nacional, área metropolitana de Seúl | Largo plazo (≥ 4 años) |
| Expansión del 5G y la computación en el borde que amplía la superficie de ataque | +2.8% | Nacional, principales ciudades | Mediano plazo (2–4 años) |
| Digital New Deal y mandato de cloud-first | +2.5% | Nacional | Mediano plazo (2–4 años) |
| Demanda de seguridad en fábricas inteligentes y redes OT | +1.9% | Zonas industriales | Largo plazo (≥ 4 años) |
| Transición empresarial hacia la confianza cero y SASE | +1.4% | Nacional | Corto plazo (≤ 2 años) |
| Multas más estrictas por incumplimiento de la PIPA y la Ley de Redes | +1.1% | Nacional | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ciberespionaje Patrocinado por el Estado Procedente de Corea del Norte
Los sondeos hostiles diarios promediaron 1,62 millones en 2024, consolidando la tensión geopolítica como el principal catalizador de crecimiento para el mercado de ciberseguridad de Corea del Sur [1] Personal de Korea JoongAng Daily, "Corea del Sur se enfrenta a 1,6 millones de ciberataques diarios", koreajoongangdaily.joins.com. La brecha de seguridad de SK Telecom en abril de 2025, orquestada con el malware BPFdoor, filtró 26,96 millones de registros y borró USD 494,6 millones en capitalización de mercado, desencadenando una búsqueda de amenazas obligatoria en las empresas de telecomunicaciones y los contratistas de defensa. El Servicio Nacional de Inteligencia monitorea actualmente 3.200 instalaciones críticas, mientras que los principales contratistas de defensa refuerzan la analítica de comportamiento basada en IA que demanda precios premium.
Expansión del 5G y la Computación en el Borde que Amplía la Superficie de Ataque
La instalación de 80.000 estaciones base de 5G en 2024 y la rápida adopción de la computación en el borde expusieron 36 vulnerabilidades heredadas de LTE, ampliando las oportunidades para ataques laterales. Operadores como SK Telecom están implementando cortafuegos de nivel operador para aislar el tráfico, y las empresas están añadiendo microsegmentación para proteger los puntos finales de IoT. La demanda de fuentes de inteligencia en tiempo casi real está impulsando los ingresos de las plataformas de analítica de redes entregadas en la nube.
Digital New Deal y Mandato de Cloud-First
Los desembolsos gubernamentales de KRW 58,2 billones (USD 44,8 mil millones) hasta 2025 han integrado la migración a la nube en cada licitación pública. La división de nube de Samsung SDS creció un 23% hasta KRW 652,9 mil millones (USD 502,2 millones) en el primer trimestre de 2025 impulsada por estos contratos. La política exige una gestión integral de la postura de seguridad, impulsando la adopción de suites CSPM y CWPP que aplican automáticamente el cifrado y los controles de acceso.
Demanda de Seguridad en Fábricas Inteligentes y Redes OT
Con el objetivo de alcanzar 30.000 fábricas inteligentes para 2025, la modernización industrial de Corea del Sur está chocando con redes OT escasamente protegidas. Korea Electric Power Corporation soportó 34 incidentes en el primer semestre de 2024, lo que impulsó el despliegue de cortafuegos reforzados y detección de anomalías en las redes eléctricas. Fabricantes como Hyundai y LG están canalizando presupuesto hacia IPS industriales y monitoreo de gemelos digitales para proteger la propiedad intelectual.
Análisis de Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Déficit de talento en ciberseguridad e inflación salarial | –2.1% | Nacional, corredor de Seúl | Largo plazo (≥ 4 años) |
| La dependencia de importaciones eleva el TCO y el riesgo en la cadena de suministro | –1.7% | Nacional | Mediano plazo (2–4 años) |
| Baja concienciación en seguridad entre las PyMEs fuera de Seúl | –1.3% | Ciudades secundarias | Mediano plazo (2–4 años) |
| Reticencia cultural a revelar brechas de seguridad | –0.9% | Nacional | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Déficit de Talento en Ciberseguridad e Inflación Salarial
Los analistas cualificados ganan entre KRW 58 y 96 millones (USD 44.600–73.800) anuales y las vacantes crecen un 15% al año, lo que presiona los presupuestos y ralentiza los despliegues complejos. Las universidades ofrecen formación práctica limitada, por lo que las empresas recurren a los servicios gestionados; sin embargo, la automatización no puede compensar completamente la brecha.
La Dependencia de Importaciones Eleva el TCO y el Riesgo en la Cadena de Suministro
Las herramientas extranjeras cuestan entre un 15% y un 25% más a lo largo de su ciclo de vida debido a las tarifas de licencias y soporte, y las fricciones geopolíticas amenazan las actualizaciones y parches. Los incentivos gubernamentales fomentan la I+D nacional, pero la profundidad funcional aún está por detrás de los productos importados, lo que obliga a los operadores a adoptar arquitecturas híbridas que complican la gobernanza.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Los Servicios se Aceleran a Pesar del Dominio de las Soluciones
Las soluciones continuaron generando el 64,78% de los ingresos de 2025 para el mercado de ciberseguridad de Corea del Sur, beneficiándose de las actualizaciones sostenidas del perímetro y los ciclos de renovación de las plataformas de identidad. Los servicios de seguridad gestionados, sin embargo, proyectan una CAGR del 14,21% hasta 2031 a medida que los clientes externalizan la monitorización 24×7 y la respuesta a incidentes. La brecha de seguridad de SK Telecom impulsó una oleada de auditorías externas, incrementando la demanda de análisis forense y compromisos de remediación. Los dispositivos de seguridad de red siguen siendo la clase de solución de mayor valor, aunque las suites XDR unificadas que consolidan la analítica de puntos finales, correo electrónico y nube en una sola consola están ganando adopción. El impulso en financiación es evidente en la ronda de USD 8,5 millones de AI SPERA, que escalará la detección automatizada para clientes medianos.
Los proveedores de servicios están agrupando la consultoría de cumplimiento normativo para guiar a las organizaciones a través de las obligaciones de la PIPA y la Ley de Redes, un camino atractivo para las PyMEs que no pueden mantener asesoría jurídica interna. Como resultado, el tamaño del mercado de ciberseguridad de Corea del Sur captado por los servicios se proyecta que ampliará su cuota de forma incremental cada año, mejorando la combinación de márgenes para los integradores y las empresas de telecomunicaciones.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa compra del informe


Por Modo de Implementación: La Transformación en la Nube se Acelera
Los despliegues en la nube representaron el 52,27% de los ingresos en 2025 y se expanden a una CAGR del 15,42% a medida que las cargas de trabajo del gobierno, el BFSI y la sanidad migran. Las actualizaciones de Prisma SASE en 2025 subrayan el giro hacia plataformas de un solo proveedor que combinan puerta de enlace web segura, acceso a la red de confianza cero y servicios SD-WAN. El mercado de ciberseguridad de Corea del Sur se beneficia del parcheo automático y el escalado elástico, aunque la confusión sobre la responsabilidad compartida sigue generando configuraciones incorrectas.
Las topologías híbridas siguen dominando los segmentos de infraestructura crítica que deben mantener controles locales por razones de latencia o soberanía. En consecuencia, los proveedores que ofrecen una aplicación de políticas coherente en nubes y centros de datos están asegurando contratos más largos. Los módulos automatizados de CSPM y seguridad de contenedores ahora se entregan preintegrados, reduciendo los tiempos de despliegue en un 30% e influyendo así en las decisiones de compra.
Por Tamaño de Empresa del Usuario Final: El Crecimiento de las PyMEs Supera las Inversiones Empresariales
Las grandes empresas mantuvieron el 61,70% de los ingresos de 2025, pero las PyMEs están proyectadas para registrar una CAGR del 13,78% a medida que las cláusulas de ciberseguros imponen controles básicos. Webcash y SK Shieldus han empaquetado la defensa de puntos finales, el filtrado de correo electrónico y la copia de seguridad cifrada en suscripciones mensuales, eliminando el gasto de capital inicial para las empresas más pequeñas. Este modelo de precios escalonado reduce los ciclos de ventas y se espera que eleve el tamaño del mercado de ciberseguridad de Corea del Sur dentro del segmento PyME a más de USD 2,28 mil millones para 2031.
Las grandes empresas profundizan en la búsqueda de amenazas impulsada por IA y la automatización SOAR, integrando manuales de procedimientos que reducen el tiempo de permanencia del atacante en un 45%. Muchas adoptan un enfoque cogestionado, manteniendo la estrategia central internamente mientras externalizan los picos de análisis de registros a los MSSP. El doble enfoque permite a los proveedores realizar ventas cruzadas de módulos avanzados una vez que los controles fundamentales están maduros.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa compra del informe
Por Vertical de Usuario Final: El Auge de la Sanidad Desafía el Liderazgo del BFSI
El BFSI retuvo el 31,40% del gasto en 2025, pero los hospitales afectados por ransomware están captando presupuestos con mayor rapidez, con una perspectiva de CAGR del 15,28%. Las pérdidas diarias de USD 2 millones durante las interrupciones de hospitales en el extranjero sacudieron a los consejos de administración coreanos, que aceleraron el despliegue del aislamiento de puntos finales y las copias de seguridad inmutables. El crecimiento de la telemedicina y los dispositivos conectados amplían el plano de amenazas, impulsando la demanda de segmentación de confianza cero en torno a los registros de pacientes.
Los bancos y las aseguradoras mantienen altos desembolsos en analítica antifraude, autenticación multifactor y blindaje de pagos móviles. Los operadores de telecomunicaciones, las empresas de servicios públicos y los integradores de defensa, por su parte, hacen hincapié en las medidas de protección específicas para redes OT que se ajustan a los marcos IEC 62443. Se pronostica que la cuota del mercado de ciberseguridad de Corea del Sur correspondiente a los usuarios industriales aumentará gradualmente una vez que los proyectos piloto de fábricas inteligentes se consoliden en despliegues a escala.
Análisis Geográfico
El conglomerado metropolitano de Seúl representó aproximadamente el 59,10% de los ingresos de 2025, impulsado por la sede de ministerios, bancos e hiperescaladores que operan colectivamente la red más densa de activos críticos. La concentración fomenta un ecosistema virtuoso: mano de obra cualificada, financiación de capital riesgo y MSSP maduros se ubican juntos, elevando los estándares de seguridad y atrayendo más inversión. Por el contrario, las PyMEs en Busan, Daegu e Incheon están rezagadas en concienciación, dejando bolsas de vulnerabilidad que los atacantes explotan cada vez más.
El auge de Busan como ciudad portuaria de fintech y cadena de bloques introduce demandas específicas de auditorías de contratos inteligentes, mientras que sus centros logísticos adoptan el monitoreo de amenazas en la cadena de suministro. El clúster automotriz de Daegu está canalizando presupuestos hacia la protección de cortafuegos SCADA y la detección de anomalías a medida que despliega infraestructura de fábricas inteligentes. Los laboratorios nacionales impulsan la investigación de vanguardia: el Instituto Coreano de Ciencia y Tecnología superó un umbral de pérdida de fotones del 14% para la corrección de errores cuánticos en 2024, avanzando materialmente en las capacidades domésticas de criptografía resistente a la computación cuántica que se incorporarán a futuras adquisiciones estatales. Los fondos de igualación del gobierno en el marco del Digital New Deal están incentivando los incubadores de seguridad regionales, aunque la escasez de talento fuera de Seúl sigue obstaculizando los plazos de los proyectos. El mercado de ciberseguridad de Corea del Sur muestra, por tanto, una bifurcación en la que las organizaciones metropolitanas migran hacia marcos de confianza cero y SASE antes que sus homólogas regionales, reforzando la adopción de servicios gestionados en las provincias periféricas.
Panorama regulatorio
El entorno de cumplimiento de ciberseguridad de Corea del Sur está anclado en la Ley de Protección de Información Personal (PIPA) y la Ley de Redes, con una presión de aplicación en aumento tras filtraciones de alto impacto y actividad vinculada a actores estatales. En febrero de 2026, se aprobaron enmiendas a la PIPA con una fecha de entrada en vigor declarada del 11 de septiembre de 2026, elevando el techo máximo de sanción administrativa al 10% de los ingresos. Este cambio está impulsando la atención a nivel de directorio hacia la ingeniería de privacidad, la preparación para respuesta a incidentes y los controles de riesgo de terceros.
En paralelo, la Ley de Fomento de la Industria de la Inteligencia Artificial y Garantía de Confianza (Ley Marco de IA) entró en vigor el 22 de enero de 2026, introduciendo obligaciones de seguridad para la IA de alto impacto. Ahora exige a los proveedores de seguridad y a los grandes adoptantes agregar controles de gobernanza, transparencia y riesgo de modelo en los programas de ciberseguridad. El 12 de marzo de 2026, la Asamblea Nacional aprobó enmiendas a la Ley de Redes y a la Ley de Negocios de Telecomunicaciones que ampliaron las facultades de investigación y fortalecieron las responsabilidades del CISO. En junio de 2026, el MSIT y el Servicio Nacional de Inteligencia (NIS) emitieron una hoja de ruta de seguridad de la cadena de suministro de software que elevó las expectativas respecto a la documentación tipo SBOM y los controles de procedencia del software para compradores públicos y regulados.
Análisis de la cadena de valor
La demanda está determinada por compradores regulados y sujetos a inspecciones intensivas, en particular los operadores de Infraestructura de Información Crítica (CII) en telecomunicaciones, finanzas, energía y salud. Aquí, los controles de seguridad y la auditabilidad impulsan la adquisición de capacidades de monitoreo, gestión de vulnerabilidades y respuesta a incidentes. Las verificaciones de vulnerabilidades y la actividad de respuesta a parches coordinadas por el MSIT en cerca de 1.200 grandes empresas privadas respaldan un ciclo recurrente de evaluación, remediación y monitoreo gestionado, con MSSP y proveedores afiliados a operadoras de telecomunicaciones que empaquetan servicios 24x7 tanto para grandes empresas como para pymes con recursos limitados.
Del lado de la oferta, los proveedores de plataformas globales y los líderes nacionales alimentan productos y telemetría hacia integradores de sistemas locales, socios de nube y proveedores de servicios gestionados que ofrecen implementación, operaciones de SOC y consultoría de cumplimiento. La Asociación de la Industria de Seguridad de la Información de Corea (KISIA), con una base de membresía de más de 200 empresas, actúa como coordinador clave del ecosistema a través de programas industriales y apoyo a startups globales. La hoja de ruta de seguridad de la cadena de suministro de software del MSIT-NIS de junio de 2026 endurece las expectativas ascendentes para los flujos de trabajo de SBOM y procedencia, integrando a editores de software, mercados en la nube e integradores en servicios más sólidos de verificación, pruebas y garantía continua en toda la cadena de valor.
Panorama Competitivo
El sector sigue estando moderadamente fragmentado: los tres principales proveedores locales más cinco grandes actores globales controlan apenas menos del 60% del gasto, manteniendo los precios competitivos y permitiendo que emerjan especialistas de nicho. AhnLab domina el ámbito de los puntos finales con telemetría adaptada al idioma coreano, SK Shieldus aprovecha su alcance en telecomunicaciones para agrupar la seguridad de red con los servicios 5G, y Samsung SDS convierte los contratos en la nube en ingresos de seguridad recurrentes. Entre los actores globales, Palo Alto Networks lidera los despliegues SASE, Cisco integra las defensas de campus y centros de datos, y Microsoft incorpora la telemetría de identidad y productividad en la analítica de Sentinel.
Las adquisiciones y las empresas conjuntas están elevando la integridad de las plataformas. CrowdStrike y Fortinet se aliaron en enero de 2025 para integrar las señales de los puntos finales en la aplicación de políticas de cortafuegos, anticipándose a la escalada de amenazas. El dispositivo Quantum Force de Check Point amplió el rendimiento cuatro veces mediante chips de descarga de IA, captando pruebas de concepto en el sector de las telecomunicaciones. Las solicitudes de patentes nacionales aumentaron un 18% en 2024, lideradas por esquemas de firma resistente a la computación cuántica y motores NIDS de aprendizaje profundo no supervisado, lo que sugiere que la profundidad de la propiedad intelectual se convertirá en una ventaja competitiva central para los contendientes locales.
La alineación regulatoria con la próxima Ley Básica de IA obliga a los proveedores a divulgar la procedencia del modelo y los controles de sesgo, favoreciendo a aquellos con procesos de desarrollo transparentes. Se espera que los proveedores capaces de incorporar la explicabilidad en las alertas de detección ganen las licitaciones del sector público.
Líderes de la Industria de Ciberseguridad de Corea del Sur
IBM Corporation
Check Point Software Technologies Ltd
AVG Technologies (Avast Software s.r.o.)
Fortinet Inc.
Palo Alto Networks Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
El endurecimiento regulatorio y el escrutinio de la cadena de suministro están creando espacio para soluciones y servicios que reduzcan la carga de cumplimiento mientras mejoran la garantía verificable en entornos híbridos. La hoja de ruta de seguridad de la cadena de suministro de software del MSIT-NIS de junio de 2026 eleva la demanda de herramientas alineadas con SBOM, verificación de integridad del software y monitoreo continuo de controles que puedan integrarse en los flujos de adquisición y DevSecOps, especialmente para el sector público y otros compradores regulados. Al mismo tiempo, la realidad operativa de altos volúmenes de ataques (1,62 millones de sondeos hostiles diarios registrados en 2024) respalda la adopción continua de detección y respuesta gestionadas, gestión de exposición y remediación automatizada que pueden operar con personal interno limitado.
Una segunda área de oportunidad es la seguridad y gobernanza de la IA, donde la Ley Marco de IA (vigente desde el 22 de enero de 2026) y el cambio más amplio hacia defensas habilitadas por IA aumentan los requisitos de transparencia, salvaguardas y operaciones de modelos seguras. Las asociaciones que localizan la seguridad en la nube y SASE para la soberanía de datos y las normas sectoriales de Corea proporcionan una vía práctica para escalar estos controles; por ejemplo, la asociación de Megazone Cloud en marzo de 2026 con Check Point para ofrecer servicios de seguridad optimizados con IA, incluidas salvaguardas para LLM, indica demanda de capacidades empaquetadas de seguridad de IA y de nube. Los programas de mercado que consolidan la gestión de vulnerabilidades también abren espacio para la integración de herramientas, ya que el enfoque del centro de gestión de vulnerabilidades de KISA y la expansión de las iniciativas de recompensas por errores y divulgación de vulnerabilidades aumentan la necesidad de automatización de triaje, distribución segura de parches e informes de nivel empresarial tanto en el sector público como privado.
Desarrollos recientes del sector
- Abril de 2026: Fortinet y LG Uplus comercializarán Sovereign SASE para fines de 2026 para los sectores financiero y público de Corea. El lanzamiento de Sovereign SASE adaptado a las necesidades de cumplimiento coreanas amplía la arquitectura de seguridad enfocada en el mercado local. La iniciativa fortalece el tejido local de ciberseguridad y las ofertas de seguridad alineadas con la normativa en el mercado surcoreano.
- Marzo de 2026: Megazone Cloud se asoció con Check Point para brindar servicios de seguridad optimizados con IA, incluidas salvaguardas para LLM. La asociación ofrece servicios de seguridad impulsados por IA para implementaciones empresariales en Corea del Sur. Mejora la pila de seguridad local con controles avanzados de IA y potencial integración de SASE.
- Marzo de 2026: LG Uplus firmó un memorando de entendimiento con Fortinet para desarrollar servicios de seguridad de próxima generación, incluidas capacidades SASE. La colaboración con una importante operadora de telecomunicaciones amplía los servicios de seguridad respaldados por telecomunicaciones en Corea del Sur. Abre el camino hacia soluciones de seguridad respaldadas por telecomunicaciones a nivel nacional y una posible adopción por el sector público.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Este mercado mide los ingresos obtenidos por soluciones y servicios de ciberseguridad utilizados por organizaciones que operan en Corea del Sur para prevenir, detectar y responder a amenazas cibernéticas en sus entornos de TI, incluidas las implementaciones locales y en la nube.
Exclusiones de alcance: se excluyen las aplicaciones de seguridad exclusivamente para consumidores y el trabajo de seguridad freelance informal cuando no se facturan como gasto empresarial en ciberseguridad.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Redes
- Seguridad de Puntos Finales
- Otros Servicios
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Local
- Nube
- Por Vertical de Usuario Final
- BFSI
- Sanidad
- TI y Telecomunicaciones
- Industrial y Defensa
- Manufactura
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Manufactura
- Otros
- Por Tamaño de Empresa del Usuario Final
- Pequeñas y Medianas Empresas (PyMEs)
- Grandes Empresas
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
El trabajo documental comienza con la construcción de una visión clara de las señales de demanda y la dirección de las políticas en Corea del Sur, de modo que los insumos del modelo estén anclados a la actividad real. Nos basamos en fuentes públicas como los comunicados de la Agencia de Internet y Seguridad de Corea (KISA), publicaciones del Ministerio de Ciencia y TIC (MSIT), series macroeconómicas del Banco de Corea e indicadores empresariales y de TIC de Statistics Korea (KOSTAT). Cuando fue necesario, también revisamos indicadores de la economía digital de la OCDE y documentos de estrategia y orientación cibernética nacional que determinan el gasto impulsado por el cumplimiento.
Del lado de la oferta, revisamos informes corporativos, presentaciones para inversionistas, portales de licitaciones y coberturas de prensa confiables para identificar patrones de compra comunes y cómo se desplaza el gasto entre soluciones y servicios. Se utilizó una suscripción de pago a datos financieros e inteligencia empresarial para estandarizar la divulgación de ingresos y los vínculos de propiedad, y se consultó de forma selectiva una base de datos de patentes para comprender dónde se concentraba la innovación de productos. Las fuentes mencionadas aquí son solo ilustrativas, y se utilizaron otras fuentes públicas y de suscripción para recopilar datos, validar insumos y aclarar dudas pendientes.
Entrevistas y encuestas primarias
El trabajo primario se utilizó para poner a prueba los supuestos documentales, especialmente en torno a la distribución presupuestaria entre seguridad local y en la nube, la proporción de servicios, y el ritmo de sustitución frente a nuevas implementaciones. Hablamos con una combinación de compradores y expertos del lado de la prestación de servicios en industrias reguladas y comerciales, y volvimos a verificar los insumos con especialistas que siguen las tendencias de incidentes y los requisitos de cumplimiento dentro de Corea del Sur. Cuando la retroalimentación divergía según el sector o el tamaño de la empresa, esas diferencias se incorporaron a las variables finales antes de aprobar el modelo.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 27% | Directivos (CXO): 13% |
| Nivel medio: 58% | Líderes funcionales/de unidad: 40% |
| Actores más pequeños: 15% | Gerentes: 47% |
Dimensionamiento y pronóstico de mercado
Para el dimensionamiento, comenzamos con una construcción de arriba hacia abajo que reconstruye el gasto en ciberseguridad de Corea del Sur a partir del conjunto más amplio de gasto en TIC, y luego lo filtramos utilizando factores de adopción e intensidad por industria y tamaño de empresa. Los insumos clave incluyen el ritmo de migración de cargas de trabajo a la nube, la presión regulatoria y de auditoría en BFSI e infraestructura crítica, la frecuencia de incidentes y los requisitos de preparación para la respuesta, la duración típica de los contratos, y la combinación entre licencias únicas y servicios recurrentes. Debido a que los servicios pueden empaquetarse, utilizamos rangos basados en entrevistas para asignar servicios gestionados y profesionales sin doble contabilización.
Esos totales se corroboran luego con verificaciones selectivas de abajo hacia arriba. Esto incluye muestrear la exposición de ingresos de los proveedores a Corea del Sur, revisar anuncios de contratos y licitaciones públicas, y usar aproximaciones aproximadas de ASP por volumen para categorías de seguridad comunes. Cuando la visibilidad de los proveedores deja vacíos, los llenamos mediante verificaciones de canal y desgloses presupuestarios del lado del comprador, y luego repetimos los cálculos para probar si el gasto implícito por empresa sigue siendo realista. Los pronósticos se elaboran mediante análisis de escenarios, en los que el crecimiento del presupuesto macro de TI, la adopción de la nube y la urgencia impulsada por amenazas se ajustan en trayectorias base, conservadora y agresiva. La trayectoria final se alinea con lo que los entrevistados consideraron alcanzable bajo los ciclos de adquisición actuales.
Validación de datos y ciclo de actualización
La validación se realiza en capas para que las cifras finales no dependan de una sola fuente. Comparamos los resultados con señales independientes como la dirección del gasto en TIC, indicios presupuestarios públicos y el gasto de seguridad implícito por empleado en las principales verticales, y luego se investigan las anomalías antes de la aprobación final. Si una variable genera un salto poco realista, se revisa el supuesto y, cuando es necesario, se realizan entrevistas de seguimiento para confirmar qué cambió.
Cada informe se actualiza anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos relevantes, como cambios regulatorios importantes o cambios abruptos en la adopción de la nube. Antes de la entrega, un analista completa una nueva revisión para incorporar datos públicos recientemente publicados y desarrollos recientes del mercado, de modo que los clientes reciban una visión actualizada.
Tamaño del mercado de ciberseguridad de Corea del Sur de Mordor Intelligence en comparación con otras estimaciones publicadas
Los tamaños de mercado publicados para la ciberseguridad de Corea del Sur pueden variar incluso cuando la etiqueta del tema parece la misma, porque el gasto contabilizado a menudo depende de qué se considera ciberseguridad y de cómo se manejan los servicios y la seguridad en la nube. Las diferencias también provienen del año utilizado como base, el momento del tipo de cambio, y si las estimaciones se inclinan hacia un escenario conservador o de expansión.
En la práctica, las mayores brechas suelen aparecer en tres áreas: si se mezclan la seguridad física y la seguridad del consumidor, si los servicios gestionados se contabilizan de forma total o parcial cuando se empaquetan dentro de la externalización de TI, y qué tan rápido se supone que escala el gasto en seguridad en la nube con la migración a la nube. Algunas estimaciones también suavizan el crecimiento utilizando tasas de crecimiento globales genéricas, lo que puede pasar por alto los ciclos de adquisición locales y los cambios abruptos impulsados por el gobierno.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 7,19 mil millones de USD (2025) | |
| Editor de Encuestas Sectoriales A | 5,10 mil millones de USD (2025) | A menudo se enfoca en los ingresos por productos de seguridad de la información y subestima los servicios, y puede excluir la seguridad entregada en la nube que se compra como parte de suscripciones más amplias de nube. |
| Consultora Regional B | 8,90 mil millones de USD (2025) | Tiende a incorporar servicios de TI adyacentes y algo de trabajo de riesgo digital no cibernético en el total, y puede aplicar un aumento agresivo de la seguridad en la nube sin verificaciones presupuestarias del lado del comprador. |
La dispersión en la tabla se explica principalmente por cómo se tratan los servicios y si el trabajo de TI y riesgo adyacente se incluye en el mismo grupo de gasto. Cuando los servicios gestionados y profesionales se contabilizan solo cuando se contratan como trabajo de seguridad dedicado, y la seguridad en la nube se vincula a indicadores de adopción empresarial en Corea del Sur, el total se mantiene más consistente año tras año, que es como se construyó la estimación en Mordor Intelligence.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de ciberseguridad de Corea del Sur?
El mercado está valorado en USD 8,06 mil millones en 2026 y se prevé que se expanda a una CAGR del 12,18% hasta 2031.
¿Qué segmento crece más rápido dentro del mercado?
Los servicios de seguridad gestionados registran el ritmo más rápido con una CAGR del 14,21%, impulsados por la escasez de talento y las necesidades de monitorización 24×7.
¿Cuál es la magnitud de la oportunidad en el modo de implementación en la nube?
Los modelos en la nube ya mantienen una cuota de ingresos del 52,27% y se proyecta que crezcan a una CAGR del 15,42% a medida que el Digital New Deal exige estrategias de cloud-first.
¿Por qué se está acelerando el gasto en seguridad sanitaria?
Los hospitales sufrieron pérdidas multimillonarias por ransomware, impulsando al sector hacia una CAGR del 15,28% hasta 2031.
¿Qué frena más el crecimiento del mercado?
Una grave escasez de talento en ciberseguridad infla los salarios y limita el rendimiento de los proyectos, restando un estimado de 2,1 puntos porcentuales a los pronósticos de CAGR.
Última actualización de la página el:



