
Marktgröße und Marktanteil für Benutzeraktivitätsüberwachung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
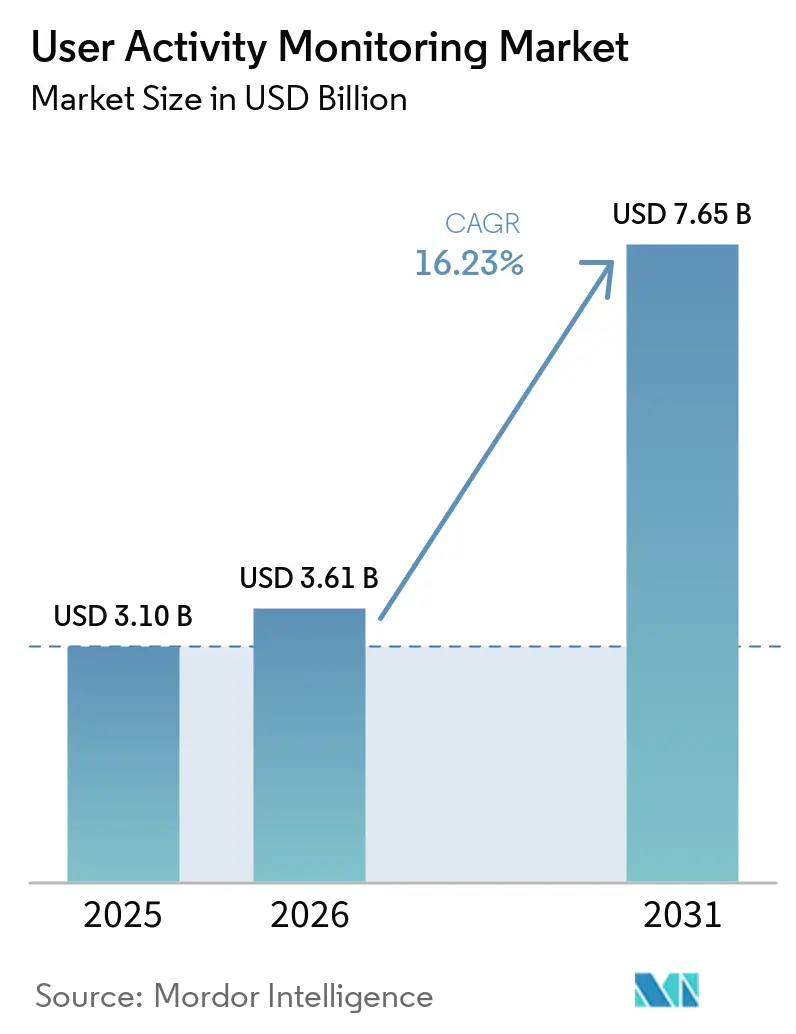
| Marktgröße (2026) | 3.61 Milliarden US-Dollar |
| Marktgröße (2031) | 7.65 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 16.23 % |
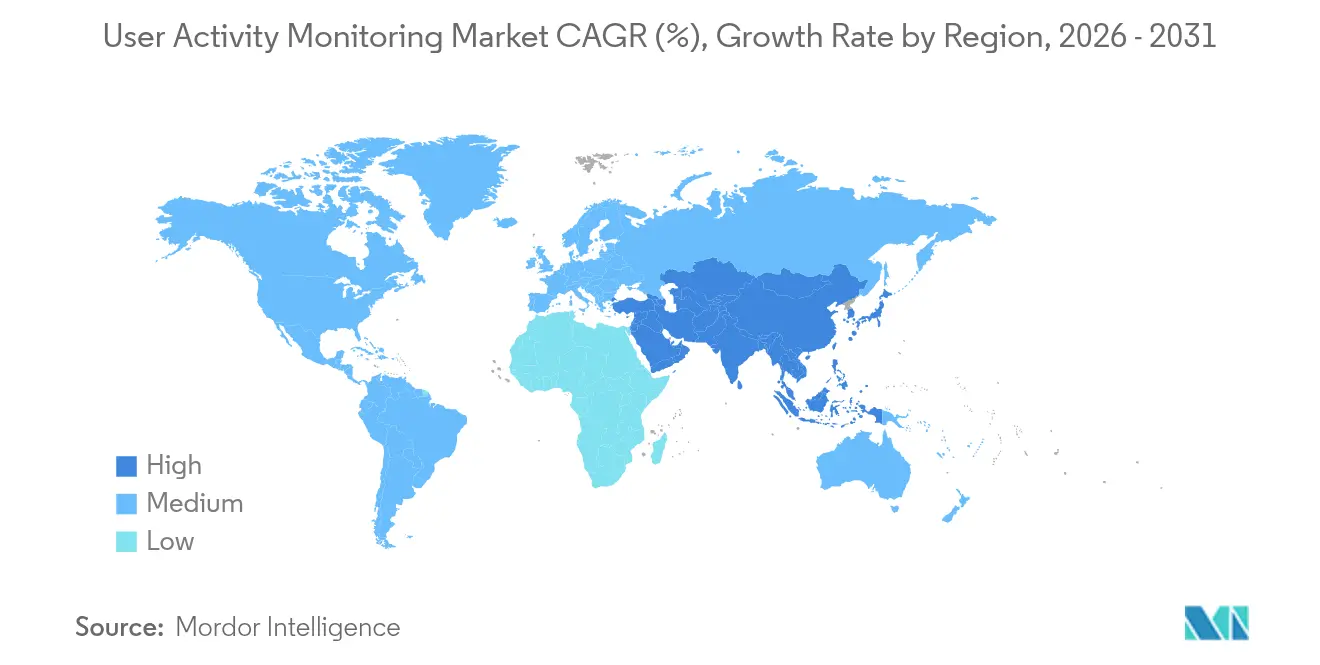
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Benutzeraktivitätsüberwachung von Mordor Intelligence
Die Marktgröße für Benutzeraktivitätsüberwachung im Jahr 2026 wird auf 3,61 Milliarden USD geschätzt und wächst ausgehend vom Wert des Jahres 2025 in Höhe von 3,1 Milliarden USD mit Projektionen für 2031 von 7,65 Milliarden USD bei einer CAGR von 16,23 % über den Zeitraum 2026–2031. Der Wachstumspfad signalisiert eine klare Verlagerung von perimeterorientierten Sicherheitsmaßnahmen hin zur kontinuierlichen Verifikation, da Zero-Trust-Programme die Echtzeit-Überprüfung jeder privilegierten Aktion in hybriden Umgebungen fördern. Rasante Cloud-Migration, steigende Anforderungen der Cyberversicherungen sowie die Konvergenz von Betriebstechnologie mit herkömmlichen IT-Netzwerken erweitern gemeinsam die adressierbare Nachfrage im Markt für Benutzeraktivitätsüberwachung, insbesondere in Branchen mit engen Prüfungsfristen. Unterdessen differenzieren sich Anbieter durch integrierte Analysen, regulierungsspezifisches Reporting und offene APIs, die es Unternehmen ermöglichen, Überwachungs-Feeds in umfassendere Observierbarkeits-Pipelines einzubetten. Diese Verschiebung begünstigt Lösungen, die elastisch skalieren, den Alarmkontext automatisch anreichern und regionale Datenschutzvorgaben einhalten, ohne die Erkennungstiefe zu beeinträchtigen.
Wichtigste Erkenntnisse des Berichts
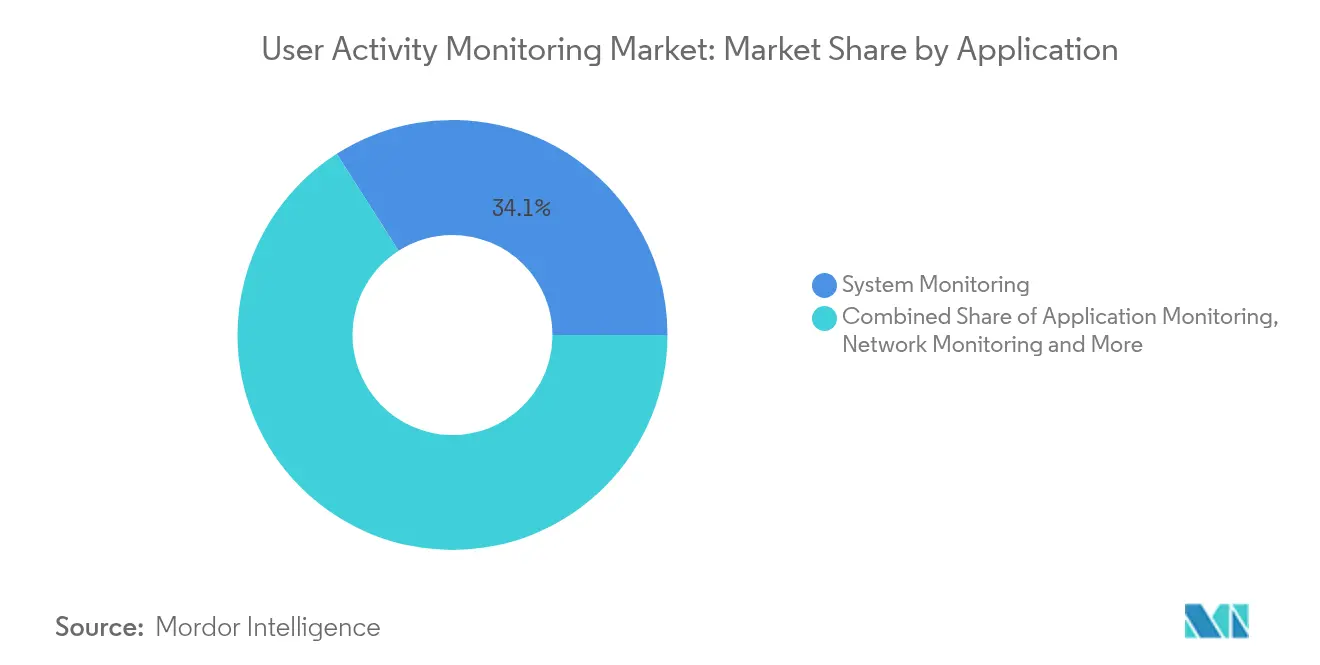
- Nach Anwendung führte die Systemüberwachung im Jahr 2025 mit einem Marktanteil von 34,05 % im Markt für Benutzeraktivitätsüberwachung, während die Datenbanküberwachung bis 2031 mit einer CAGR von 18,05 % wachsen soll.
- Nach Bereitstellungsmodell behielt On-Premise im Jahr 2025 einen Anteil von 50,75 % an der Marktgröße für Benutzeraktivitätsüberwachung, während die Cloud-Bereitstellung bis 2031 mit einer CAGR von 23,18 % expandieren soll.
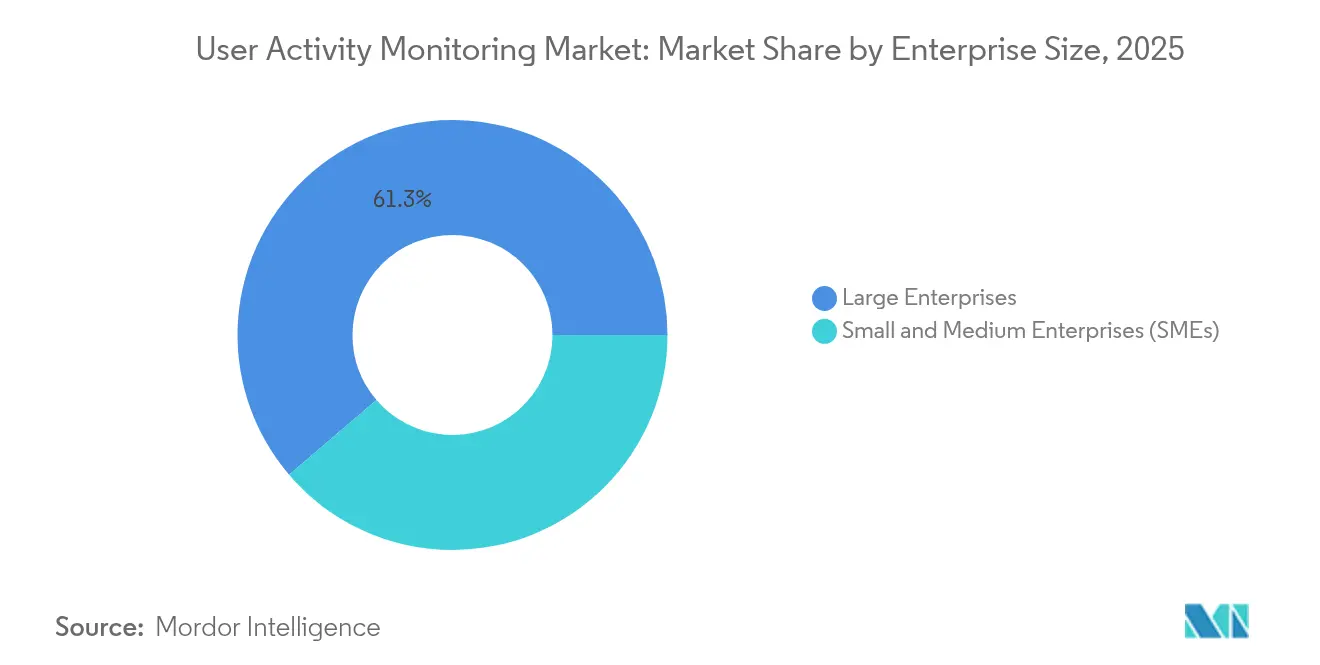
- Nach Unternehmensgröße entfielen 61,25 % des Marktanteils für Benutzeraktivitätsüberwachung im Jahr 2025 auf Großunternehmen; kleine und mittlere Unternehmen wachsen bis 2031 mit einer CAGR von 19,65 %.
- Nach Endbenutzerbranche hielt das BFSI-Segment im Jahr 2025 einen Anteil von 29,15 % an der Marktgröße für Benutzeraktivitätsüberwachung, während das Gesundheitswesen bis 2031 mit einer prognostizierten CAGR von 19,12 % wachsen soll.
- Nach Geografie dominierte Nordamerika im Jahr 2025 mit einem Umsatzanteil von 44,15 %, während die Region Asien-Pazifik über den Prognosezeitraum eine CAGR von 17,74 % erzielen soll.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Einfluss |
|---|---|---|---|
| Expansion von Remote- und Hybrid-Belegschaften | +3.2% | Global; stärkste Ausprägung in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Steigende Insider-Bedrohungen und Compliance-Anforderungen | +4.1% | Global; BFSI- und Gesundheitssektor führend | Kurzfristig (≤ 2 Jahre) |
| Verlagerung zu Zero-Trust-Sicherheitsarchitekturen | +3.8% | Nordamerika und EU führend; Asien-Pazifik folgt | Mittelfristig (2–4 Jahre) |
| Bedarf an einheitlichen Observierbarkeits-Stacks | +2.9% | Unternehmenseinsatz weltweit | Langfristig (≥ 4 Jahre) |
| Durch Cyberversicherungen angetriebene Echtzeit-Risikobewertung | +2.1% | Vorwiegend Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| KI-native Monetarisierung von Produktivitätsanalysen | +1.4% | Technologiesektor weltweit | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Remote- und Hybrid-Belegschaften
Staatliche und private Arbeitgeber unterstützen inzwischen dauerhafte verteilte Personalmodelle, was zu Transparenzlücken führt, die herkömmliche Perimeterwerkzeuge nicht schließen können. Das Verteidigungsministerium der Vereinigten Staaten stellte im Haushaltsjahr 2025 469,8 Millionen USD für Programme zur kontinuierlichen Diagnose und Schadensbegrenzung bereit, die Aktivitäten in Heimbüros und klassifizierten Einrichtungen gleichermaßen überwachen. Ähnliche Entwicklungen im Bankensektor zwingen Institutionen, Cloud-native Plattformen zur Benutzeraktivitätsüberwachung einzuführen, die das Verhalten unabhängig vom Standort als Ausgangsbasis erfassen können. Anbieter reagieren mit leichtgewichtigen Agenten, die Schwellenwerte dynamisch anpassen, wenn Mitarbeiter zwischen Netzwerken, Coworking-Spaces und nicht verwalteten Geräten wechseln. Die damit verbundenen Produktivitätsgewinne schaffen Unterstützung auf Vorstandsebene für Investitionen, die legitime Fernarbeit in Echtzeit von Credential-Missbrauch unterscheiden.
Steigende Insider-Bedrohungen und Compliance-Anforderungen
Finanzregulatoren, darunter die SIFMA (Securities Industry and Financial Markets Association), überarbeiteten im Jahr 2024 ihre Best-Practice-Leitfäden, um eine detaillierte Nachverfolgung des Verhaltens privilegierter Benutzer für die Prüfungsverteidigung zu verlangen. Analysen von Bankverlusten führen erhebliche Teile des Betrugs auf Insider zurück, was das Interesse an KI-gestützter Anomalieerkennung steigert, die subtile Abweichungen wie Datenabrufe außerhalb der Geschäftszeiten hervorhebt. Im verarbeitenden Gewerbe besteht eine ähnliche Dringlichkeit, da 52 % der Malware-Vorfälle Ransomware beinhalten, die häufig mit kompromittierten internen Konten beginnt. Compliance-Teams fordern daher detaillierte Prüfpfade, die jeden Tastendruck während Untersuchungen rekonstruieren können, was Organisationen dazu veranlasst, die Benutzeraktivitätsüberwachung als Betriebskosten ähnlich wie Firewalls zu betrachten und nicht als optionales Werkzeug.
Verlagerung zu Zero-Trust-Sicherheitsarchitekturen
Die Exekutivverordnung 14028 verpflichtet US-Bundesbehörden zur Implementierung von Zero-Trust bis 2027 und bettet die Analyse von Benutzerverhalten in Echtzeit-Richtlinienentscheidungen ein. Benchmarks zeigen, dass kombinierte Single-Sign-On- und Zero-Trust-Designs sich in 30,03 Millisekunden authentifizieren und dabei zweistellige Anomalien innerhalb von Stunden kennzeichnen, was belegt, dass wirksame Kontrollen nahtlose Analysen statt geplanter Audits erfordern. Japanische Unternehmen schlagen eine ähnliche Richtung ein, da 77,7 % Cloud-Dienste nutzen, jedoch Schwierigkeiten haben, automatisierte Service-Identitäten zu überwachen, was die Nachfrage nach Plattformen steigert, die das Identitätsmanagement mit kontinuierlicher Kontextbewertung verknüpfen. Anbieter, die offene API-Schnittstellen für Identitätsplattformen und Endpunkt-Telemetrie bereitstellen, gewinnen einen Vorteil, da sie Sicherheitsteams ermöglichen, Ablehnung oder Eskalationsmaßnahmen sofort zu orchestrieren.
Bedarf an einheitlichen Observierbarkeits-Stacks
Splunks Cloud-ARR für das Geschäftsjahr 2024 stieg um 23 % auf 2,186 Milliarden USD, da Kunden eine einzige Konsole für Performance- und Sicherheitsanalysen anstrebten. Betreiber möchten eine direkte Korrelation zwischen einem fehlgeschlagenen Datenbankschreibvorgang, einem CPU-Anstieg und dem Benutzer, der beides innerhalb von Millisekunden ausgelöst hat, herstellen – anstatt zwischen isolierten Dashboards zu wechseln. Ciscos Angebot von 28 Milliarden USD für Splunk verdeutlicht die Nachfrage nach einer Konvergenz von SIEM, Anwendungsleistungsmanagement und Funktionen zur Benutzeraktivitätsüberwachung. Diese Ausrichtung unterstützt die Compliance, da Prüfer zunehmend den Nachweis verlangen, dass Unternehmen den gesamten Stack überwachen und nicht nur isolierte Schichten.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Einfluss |
|---|---|---|---|
| Widerstand von Mitarbeitern und Betriebsräten gegen Datenschutzeingriffe | -2.8% | Europa, mit Auswirkungen auf multinationale Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Hohe Gesamtbetriebskosten für multimodale Datenerfassung | -1.9% | Weltweit; KMU-Budgets am stärksten betroffen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Widerstand von Mitarbeitern und Betriebsräten gegen Datenschutzeingriffe
Das KI-Gesetz der EU (EU AI Act) kategorisiert viele Überwachungslösungen als hochriskant und verpflichtet Unternehmen zur Durchführung von Folgenabschätzungen, zur Gewährleistung menschlicher Aufsicht und zur Zahlung von Bußgeldern von bis zu 35 Millionen EUR bei Verstößen.[1] Betriebsräte stellen häufig Bereitstellungen in Frage, die detaillierte Tastatureingaben ohne Mitarbeiterbeteiligung protokollieren, und zwingen Unternehmen, Datenschutz-by-Design-Modelle einzusetzen, die Daten anonymisieren, bis ein Untersuchungsauslöser eintritt. Multinationale Unternehmen orientieren sich dann an der strengsten Rechtsordnung, um Richtlinienfragmentierung zu vermeiden, und reduzieren gelegentlich die Analysetiefe in Regionen, die tatsächlich tiefgreifendere Überprüfungen erlauben. Anbieter investieren in Differenzielle Privatsphäre, lokale Speicherarchitekturen und rollenbasierte Maskierung, um die europäische Marktfähigkeit aufrechtzuerhalten und dabei akzeptable Richtig-Positiv-Raten bei der Erkennung andernorts zu bewahren.
Hohe Gesamtbetriebskosten für multimodale Datenerfassung
Umfassende Transparenz erfordert Endpunkt-, Netzwerk-, Datei- und Datenbanktelemetrie, die in Echtzeit gestreamt wird, was Rechen-, Speicher- und Lizenzkosten verursacht, die kleinere Organisationen abschrecken können.[2] Engpässe in der Halbleiter-Lieferkette können die Hardwarekosten erhöhen, da die weltweiten Ausgaben für die Wafer-Fertigung zwischen 2024 und 2032 2,3 Billionen USD erreichen. Obwohl Cloud-Modelle Investitionen von Kapital- auf Betriebsbudgets verlagern, können Datensouveränitätsvorschriften die lokale Datenspeicherung vorschreiben und Unternehmen zu hybriden Architekturen zwingen, die Erfassungs-Pipelines sowohl lokal als auch in der öffentlichen Cloud replizieren. KMUs priorisieren daher modulare Pakete, die es ihnen ermöglichen, mit hochwertigen Assets wie Datenbanken zu beginnen und die Abdeckung bei ausreichendem Budget auf den gesamten Stack auszuweiten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Anwendung:
Datenbanküberwachung treibt Innovationen voranDie Datenbanküberwachung weist bis 2031 mit 18,05 % die höchste CAGR auf, obwohl die Systemüberwachung im Jahr 2025 mit 34,05 % den größten Marktanteil im Markt für Benutzeraktivitätsüberwachung innehatte. Die Marktgröße für Benutzeraktivitätsüberwachung im Bereich der Datenbankaufsicht soll sich rasch ausweiten, da strukturierte Datensätze regulierte Kunden- und Finanzdaten enthalten, die bei Datenschutzverletzungen hohe Strafen nach sich ziehen. Anbieter integrieren Abfrage-Profiling und Berechtigungseskalationsalarme, um den Erwartungen der Prüfer an präzise Beweiskette-Nachweise gerecht zu werden. Ergänzende Modalitäten – Datei-, Netzwerk- und Anwendungsüberwachung – reifen weiter heran, doch Käufer bestehen zunehmend auf einer einheitlichen Konsole, die eine Transaktion vom ersten Antrag bis zum abschließenden Schreibvorgang nachverfolgen kann.
Organisationen übernehmen daher Plattformen, die Benutzeridentitäten, Prozess-IDs und SQL-Anweisungen in einer einzigen Zeitachse zusammenführen, wodurch die mittlere Vorfallsbehebungszeit verkürzt und die Berichtserstellung für Standards wie PCI DSS und Basel III verbessert wird. Die Systemüberwachung bleibt relevant, da sie jeden Endpunkt abdeckt, einschließlich nicht verwalteter privater Geräte, die inzwischen im Rahmen von Bring-your-own-Device-Richtlinien zugelassen sind. Die Anwendungsüberwachung gewinnt innerhalb von DevSecOps-Pipelines an Bedeutung und ermöglicht es Entwicklungsteams, durch die Erkennung riskanter Verhaltensweisen in der Staging-Phase statt nach der Produktionseröffnung früher einzugreifen.



Nach Bereitstellungsmodell:
Cloud-Beschleunigung gestaltet Architektur neuDie Cloud-Bereitstellung weist eine CAGR von 23,18 % auf, da Unternehmen Telemetrie-Workloads parallel zur umfassenderen Software-Modernisierung aus dem lokalen Betrieb verlagern. On-Premise machte im Jahr 2025 noch immer 50,75 % der Marktgröße für Benutzeraktivitätsüberwachung aus, da traditionelle Branchen und Regierungen sensible Workloads häufig hinter strengen Firewalls vorhalten. Die Adoptionsraten beschleunigen sich in Europa, wo 45,2 % der Unternehmen im Jahr 2023 Cloud-Dienste erwarben. Hybridmodelle entwickeln sich zum Standard: Sensible Protokolldaten werden lokal gespeichert, um Souveränitätsanforderungen zu erfüllen, während weniger risikoreiche Datenströme in regionale Cloud-Zonen für elastische Verarbeitung geleitet werden.
Diese geteilte Architektur veranlasst Anbieter, agentenbasierte Erfassung zu entwickeln, die Daten selektiv basierend auf Tagging-Regeln weiterleitet. Innovationen wie Edge-native Vorverarbeitung komprimieren Nutzdaten, bevor sie die Kollektoren erreichen, und senken so Ausgangsgebühren und Latenz. Mit sinkenden Netzwerkbandbreitenkosten und der Einführung von Datenschutztresoren durch Hyperscaler migrieren immer mehr Kunden den Kaltdatenspeicher in Objekt-Repositories, während analytische Hot-Cluster in der Nähe von Echtzeit-Datenquellen verbleiben.
Nach Unternehmensgröße:
KMU-Adoption beschleunigt sichGroßunternehmen erzielten im Jahr 2025 einen Umsatzanteil von 61,25 %, während KMUs mit einer CAGR von 19,65 % wachsen und damit die Käuferstruktur des Marktes für Benutzeraktivitätsüberwachung verschieben. Die Erschwinglichkeit verbesserte sich durch Abonnementmodelle, die unterhalb dreistelliger monatlicher USD-Beträge beginnen und die hohen Vorablizengebühren beseitigen, die kleinere Unternehmen früher ausschlossen. Cyberversicherungsanbieter erwarten inzwischen Protokollaufbewahrung und Überwachung privilegierter Zugriffe als Mindestvoraussetzungen für Versicherungsschutz, was selbst Kleinstunternehmen zur Einführung von Basistelemetrie verpflichtet.
Unternehmenskäufer geben weiterhin absolut gesehen am meisten aus und verlangen native Integration mit Sicherheitsorchestrierungsplattformen, Asset-Management-Datenbanken und Data Lakes. Erweiterte Funktionen wie Container-fähige Nachverfolgung und Videoaufzeichnung von Remote-Sitzungen sind für KMUs optional, für multinationale Konzerne mit Tausenden privilegierter Auftragnehmer jedoch Standard. Die beobachtete Konvergenz von Compliance und Betrieb lässt darauf schließen, dass künftige Pakete Governance-Dashboards bündeln werden, die für Finanz- und Rechtsteams ohne separate Werkzeuge zugänglich sind.

Nach Endbenutzerbranche:
Gesundheitswesen führt beim WachstumBFSI blieb im Jahr 2025 mit einem Umsatzanteil von 29,15 % das größte vertikale Segment, gestützt durch umfangreiche regulatorische Rahmenbedingungen wie den New York DFS Part 500-Regelrahmen. Das Gesundheitswesen soll jedoch bis 2031 mit einer CAGR von 19,12 % wachsen, nachdem vorgeschlagene Aktualisierungen der HIPAA-Sicherheitsregel im Januar 2025 Multi-Faktor-Authentifizierung und erweiterte Prüfkontrollen vorschreiben. Anbieter übernehmen agentenlose Erkennung, die den Zugriff auf elektronische Patientendaten (ePHI) in elektronischen Krankenaktensystemen, medizinischen IoT-Geräten und Drittanbieter-Abrechnungsportalen erfasst.
Das verarbeitende Gewerbe steht vor einem eigenen Bedrohungsprofil, das von Ransomware-Gruppen dominiert wird, die auf Betriebstechnologie abzielen. Energieversorger investieren stark in Sicherheitsprogramme zur Netzmodernisierung und integrieren Benutzeraktivitätstelemetrie von SCADA-Konsolen und Feldlaptops, um die Implementierungspläne des Energieministeriums zu erfüllen. Regierungsbehörden entsprechen den Anforderungen des 10 USC 2224-Mandats für automatisierte Insider-Erkennung in klassifizierten Netzwerken, was weiter belegt, dass sektorspezifische Vorschriften die wichtigsten Budgettreiber bleiben.
Geografische Analyse
Markt für Benutzeraktivitätsüberwachung in Nordamerika
Nordamerika erwirtschaftete 44,15 % des Umsatzes im Jahr 2025 und profitierte dabei von frühen Zero-Trust-Mandaten, einer starken Verbreitung von Cyber-Versicherungen sowie einer Vielzahl von Gesetzen auf Bundesstaatsebene, die mittlerweile eine kontinuierliche Überwachung im Rahmen von Verträgen mit dem öffentlichen Sektor vorschreiben. Bundesbehörden richten sich nach der Executive Order 14144, und der Energy Modernization Cybersecurity Implementation Plan umreißt 32 Initiativen, die Telemetriesensoren in Umspannwerken und Cloud-Edge-Knoten finanzieren. Anbieter-Ökosysteme konzentrieren sich rund um Washington, D.C., und das Silicon Valley, was eine schnelle Weiterentwicklung von Funktionen und robuste Kundenerfolgs-Communities fördert, die Bereitstellungszeiten verkürzen.
Markt für Benutzeraktivitätsüberwachung im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist die am schnellsten wachsende Region mit einer CAGR von 17,74 % bis 2031. Chinas Verordnung zur Verwaltung der Netzwerkdatensicherheit, die im Januar 2025 in Kraft trat, verpflichtet nahezu jedes große Unternehmen zur Durchführung von Risikobewertungen und zur Führung von Benutzeraktivitätsprotokollen, während Indiens Gesetz zum Schutz digitaler personenbezogener Daten die Meldefristen bei Datenschutzverletzungen verkürzt und eine Einwilligungsverfolgung vorschreibt. Umfragen der Cloud Security Alliance in Japan ergeben, dass 46 % der Unternehmen Schwierigkeiten haben, nicht-menschliche Identitäten zu überwachen, was das Interesse an identitätszentrierten Lösungen fördert, die in Public-Cloud-Ökosysteme integriert sind. Start-ups aus Singapur und Südkorea konzentrieren sich auf mehrsprachige Suchoberflächen in natürlicher Sprache, die für heterogene IT-Umgebungen in der gesamten Region geeignet sind.
Markt für Benutzeraktivitätsüberwachung in EMEA und LATAM
Europa verzeichnet eine stetige Akzeptanz inmitten datenschutzrechtlicher Komplexitäten. Die Marktgröße für Benutzeraktivitätsüberwachung in Deutschland, Frankreich und den nordischen Ländern wächst, da Unternehmen Betriebsratsgenehmigungen durch den Einsatz datenschutzfreundlicher Analysen aushandeln. Mit dem Inkrafttreten des EU-KI-Gesetzes im August 2026 investieren Anbieter frühzeitig in algorithmische Erklärbarkeit und Kontrollen mit menschlicher Aufsicht, um den Zugang zu kontinentalen Käufern zu sichern. Schwellenländer in Lateinamerika, dem Nahen Osten und Afrika verankern zunehmend Überwachungsklauseln in Datenschutzrichtlinien, obwohl Budgetbeschränkungen die Präferenz auf SaaS-Plattformen lenken, die in regionalen Rechenzentren gehostet werden.
Regulatorisches Umfeld
Bereitstellungen von User Activity Monitoring (UAM) liegen an der Schnittstelle von Kontrollkatalogen der Cybersicherheit und Vorschriften zum Schutz der Privatsphäre von Arbeitnehmern. In den Vereinigten Staaten enthält NIST SP 800-53 Rev. 5 Kontrollen, die eine Überwachung auf untypische Kontonutzung und die Meldung verdächtiger Aktivitäten vorschreiben und so auditfähiges UAM in staatsnahen Umgebungen unterstützen. In der Europäischen Union ordnet der EU AI Act (Verordnung 2024/1689) viele KI-gestützte Anwendungsfälle der Arbeitsplatzüberwachung der Hochrisikokategorie zu. Seine Pflichten, einschließlich menschlicher Aufsicht, Transparenz und Aufzeichnungspflicht, werden ab dem 2. August 2026 wirksam und prägen, wie Anbieter Analysefunktionen bündeln und wie Käufer ihre Governance dokumentieren.
Auch Datenschutz- und arbeitsrechtliche Einschränkungen beeinflussen die Gestaltung von Funktionen und die Rollout-Praxis. Auf der DSGVO basierende Anforderungen lenken Organisationen zu einer Rechtsgrundlage für die Verarbeitung, zu mitarbeiterseitiger Transparenz und zu Datenschutz-Folgenabschätzungen bei systematischer Überwachung. Dies erhöht wiederum die Nachfrage nach Privacy-by-Design-Kontrollen wie rollenbasierter Maskierung und minimierter Erfassung. Branchenvorschriften sorgen für zusätzliche Spezifität, darunter im Gesundheitswesen ausgelöste Erweiterungen von Audits im Zusammenhang mit vorgeschlagenen Aktualisierungen der HIPAA Security Rule (Januar 2025), sowie Regelungen zur operativen Resilienz und zum Finanzdatenschutz, die die Erwartungen an beweiskräftige Protokolle und Aufbewahrungsdisziplin erhöhen. Dies festigt UAM als Compliance-Kontrolle und nicht als optionales Werkzeug.
Wettbewerbslandschaft
Marktkonzentration
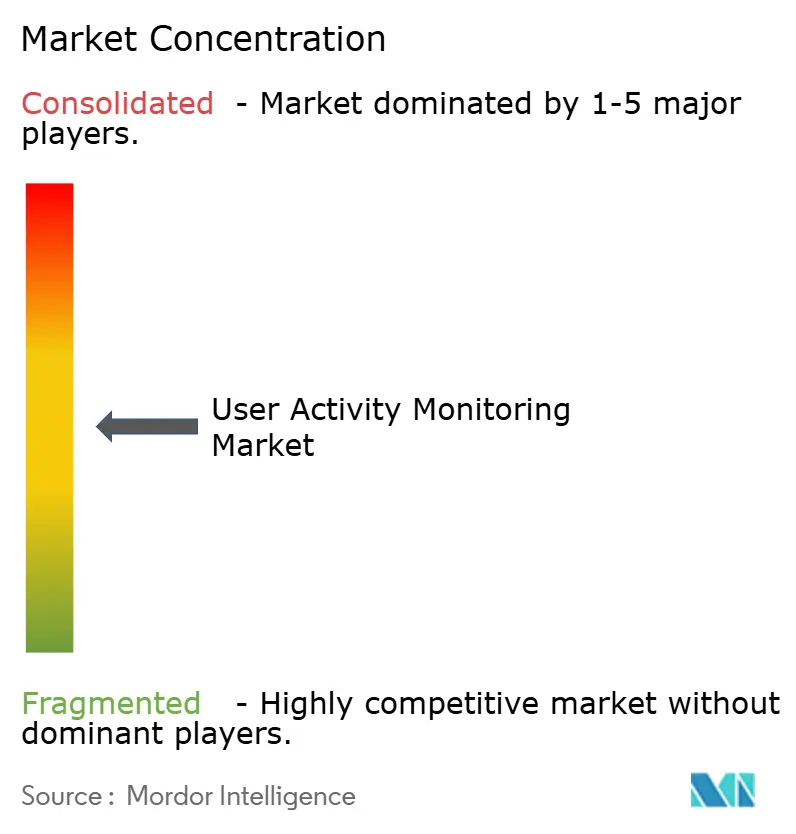
Der Markt für Benutzeraktivitätsüberwachung bleibt mäßig fragmentiert, wobei bekannte Namen wie Microsoft, IBM, Cisco, Splunk und Broadcom gegen Spezialisten wie CyberArk, Forcepoint und ObserveIT konkurrieren. Ciscos geplante Integration von Splunk signalisiert eine strategische Wette, dass Sicherheitskäufer eine durchgängige Observierbarkeit gegenüber Einzellösungen bevorzugen. Etablierte Anbieter erweitern ihre Fähigkeiten im Bereich maschinelles Lernen und fügen Kontext von Identitätsanbietern und Konfigurationsmanagement-Datenbanken hinzu, um die Alarmmüdigkeit zu reduzieren.
Spezialisten differenzieren sich durch Tiefe statt Breite. CyberArk legt den Schwerpunkt auf die Aufzeichnung privilegierter Sitzungen und die Just-in-Time-Ausstellung von Anmeldeinformationen und sichert damit Verträge in Verteidigungs- und Energiesektoren, die die Einhaltung der Standards des Nationalen Instituts für Standards und Technologie (National Institute of Standards and Technology) fordern. Newcomer im Bereich Insider-Risiken nutzen lokale Algorithmen für Differenzielle Privatsphäre, sodass persönliche Identifikatoren verschlüsselt bleiben, bis ein Alarmschwellenwert überschritten wird, was europäische Betriebsräte zufriedenstellt und gleichzeitig die forensische Integrität wahrt.
Open-Source-Projekte, darunter Wazuh und Elastic Security, dringen in kostensensitive Segmente vor, insbesondere bei KMUs, die grundlegende Dateiintegritätsüberwachung benötigen. Partnerschaften sind entscheidend: Cloud-Anbieter bündeln grundlegende Protokollaufbewahrung in umfassendere Workload-Schutzplattformen, was unabhängige Anbieter vor die Herausforderung stellt, zusätzliche Ausgaben zu rechtfertigen. Insgesamt hängen erfolgreiche Strategien von der Interoperabilität mit SIEM-Systemen (Security Information and Event Management), Niedriglatenzverarbeitung und transparenten Preismodellen ab, die vorhersehbar mit dem Datenvolumen skalieren und nicht auf statischen Benutzeranzahlen basieren.
Marktführer im Bereich Benutzeraktivitätsüberwachung
-
Micro Focus International PLC
-
Splunk Inc.
-
Imperva Inc.
-
CyberArk Software Ltd.
-
Centrify Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Benutzeraktivitätsüberwachung Unternehmen in diesem Bericht
- Micro Focus International PLC
- Splunk Inc.
- Forcepoint LLC
- Imperva Inc.
- CyberArk Software Ltd.
- Delinea (Centrify)
- Securonix Inc.
- Netwrix Corporation
- LogRhythm Inc.
- Teramind Inc.
- SolarWinds Corp.
- Rapid7 Inc.
- Proofpoint Inc.
- ObserveIT
- ManageEngine (Zoho)
- ActivTrak Inc.
- Ekran System Inc.
- Veriato Inc.
- IBM Corporation
- Microsoft Corporation
Lesen Sie die Analyse der Benutzeraktivitätsüberwachung-Unternehmen
Marktchancen und Zukunftsaussichten
Eine zentrale Marktlücke ist datenschutzfreundliches Monitoring, das dennoch belastbare forensische Analysen über hybride Endpunkte, SaaS- und Cloud-Workloads hinweg unterstützt. Die Compliance-Belastung durch den EU AI Act, einschließlich der Hochrisiko-Governance ab August 2026 für viele beschäftigungsbezogene KI-Systeme, sowie die durch DSGVO-Datenschutz-Folgenabschätzungen ausgelöste Prüfung drängen Käufer zu Ansätzen, die die Erfassung roher personenbezogener Inhalte reduzieren und dabei Verhaltenssignale bewahren. Dies schafft Spielraum für Anbieter, die konfigurierbare Datenminimierung, Erklärbarkeit und regionsbewusste Standardaufbewahrungsfristen liefern können, ohne Workflows zur Vorfallsrekonstruktion zu beeinträchtigen.
Eine weitere Chance ist die tiefere Konvergenz von UAM-Telemetrie mit breiterer Observability und automatisierten Betriebsabläufen. Ciscos Schritt zur Integration von Splunk spiegelt die anhaltende Käuferpräferenz für konsolidierte Analysen wider, bei denen Nutzeraktionen, Anwendungsverhalten und Infrastruktursignale innerhalb eines Workflows korrelieren. Dies begünstigt UAM-Produkte mit offenen APIs und nativen Konnektoren zu SIEM- und Observability-Stacks. Auf der Erkennungsseite erweitert sich sitzungsbasierte Verhaltenstelemetrie über Mitarbeiter- und privilegierte Zugriffskontexte hinaus auf Web- und Anwendungsinteraktionen. Cloudflares Einführung von Precursor im Juli 2026, das auf vollständiger, sitzungsbasierter Verhaltensvalidierung mittels Echtzeit-Browser-Telemetrie aufbaut, deutet auf den Bedarf von Unternehmen an kontinuierlicher verhaltensbasierter Erkennung hin, die ohne Erfassung von Tastatureingaben funktionieren kann – ein Muster, das UAM-Anbieter in breitere Anwendungsfälle für Sitzungsüberwachung und Anomalieerkennung übertragen können.
Neueste Industrielle Entwicklungen in Markt für Benutzeraktivitätsüberwachung
- Juli 2026: Splunk kündigte die allgemeine Verfügbarkeit von Splunk Agent Launchpad an, einer No-Code-Funktion zum Erstellen von KI-Agenten innerhalb der Splunk-Umgebung. Dies erweitert Automatisierungspfade für Sicherheits- und IT-Workflows, indem Maschinendaten, einschließlich Aktivitäts- und Ereignistelemetrie, durch konfigurierbare Agenten statt manueller Playbooks in Aktionen umgewandelt werden.
- April 2026: Thales stellte Imperva für Google Cloud vor und bringt Imperva-Funktionen für Anwendungssicherheit direkt in Google Cloud mittels cloud-nativer Traffic-Integration ein. Dieser Schritt richtet UAM-nahes Monitoring und Schutz an dem Ort aus, an dem Workloads ausgeführt werden, und reduziert die Reibung für cloud-first-Käufer, die integrierte Sichtbarkeit und Durchsetzung ohne separate Routing-Architekturen wünschen.
- Januar 2025: HHS schlug Aktualisierungen der HIPAA Security Rule vor, die die Anforderungen an Multi-Faktor-Authentifizierung und Audit-Kontrollen für ePHI-Systeme verschärfen. Gesundheitsdienstleister und ihre Anbieter stehen vor einem klareren Mandat, Audit-Trails und Zugriffsüberwachung über klinische Anwendungen und verbundene Umgebungen hinweg auszubauen, was die Nachfrage nach Monitoring erhöht, das Compliance-Berichterstattung und Untersuchungen unterstützt.
Markt für Benutzeraktivitätsüberwachung Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Software und zugehörige Dienste, die Benutzeraktionen auf Endpunkten und Geschäftssystemen aufzeichnen und analysieren, um Sicherheitsüberwachung, Compliance-Nachweise und Untersuchungen von Insider-Risiken in Organisationen zu unterstützen.
Ausschlüsse aus dem Geltungsbereich: Wir schließen grundlegende Zeiterfassungs- und Anwesenheitstools aus, die keine sicherheitsrelevante Ereignisprotokollierung, Alarmierung oder Untersuchungsunterstützung bieten.
Segmentierungsübersicht
- Nach Anwendung
- Systemüberwachung
- Anwendungsüberwachung
- Dateiüberwachung
- Netzwerküberwachung
- Datenbanküberwachung
- Sonstige
- Nach Bereitstellungsmodell
- On-Premise
- Cloud
- Hybrid
- Nach Unternehmensgröße
- Kleine und Mittlere Unternehmen (KMU)
- Großunternehmen
- Nach Endbenutzerbranche
- BFSI
- Einzelhandel und E-Commerce
- IT und Telekommunikation
- Gesundheitswesen und Biowissenschaften
- Verarbeitendes Gewerbe
- Regierung und Verteidigung
- Energie und Versorgungsunternehmen
- Sonstige
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Italien
- Spanien
- Übriges Europa
- Asien-Pazifik
- China
- Indien
- Japan
- Südkorea
- Australien
- Übriger Asien-Pazifik-Raum
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Ägypten
- Nigeria
- Übriges Afrika
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit öffentlichen Signalen, die zeigen, wie sich die Nachfrage nach Benutzertransparenz und Prüfpfaden in verschiedenen Regionen und Branchen verändert. Wir prüfen Materialien wie NIST-Leitlinien, CISA-Empfehlungen, SEC-Anforderungen zur Offenlegung von Cybersicherheit sowie Datenschutz- und Arbeitsplatzüberwachungserwartungen, die in FTC- und EEOC-Ressourcen widergespiegelt werden und dabei helfen, zu definieren, was Käufer als notwendige Kontrollen betrachten.
Um den Kontext für Einführung und Budgetierung zu fundieren, beziehen wir uns auch auf öffentliche Berichte über Datenschutzverletzungen und Erkenntnisse aus Vorfllen, einschließlich staatlicher und öffentlicher Sicherheitsbulletins sowie Arbeits- und Datenschutzgesetze und begutachtete Sicherheits- und digitale Forensikforschung, soweit verfügbar. Unternehmensberichte, Investorenpräsentationen, Produktdokumentation und seriöse Presseberichte werden verwendet, um Verpackungsänderungen und Bereitstellungsmuster zu verstehen. Anschließend führen wir gezielte Überprüfungen mithilfe kostenpflichtiger Abonnements für Unternehmensfinanzdaten und -informationen, Patentdatenbanken und einem globalen Vertrags- und Ausschreibungsdatensatz durch. Die hier aufgeführten Quellen sind nur illustrativ, und viele weitere öffentliche Referenzen wurden verwendet, um Daten zu sammeln, Annahmen zu überprüfen und Lücken zu klären.
Primärinterviews und Umfragen
Primärforschung wird eingesetzt, um das zu überprüfen, was wir in öffentlichen Quellen sehen, insbesondere dort, wo Preisgestaltung, Bereitstellungsmix und Kaufauslöser nicht direkt sichtbar sind. Wir sprechen mit einer Mischung aus Lösungsanbietern, Kanalpartnern und Unternehmenskäufern, darunter Sicherheitsverantwortliche, IT-Betrieb und Compliance-Verantwortliche, in Nord- und Südamerika, EMEA und APAC. Dies trägt dazu bei, dass regionale Einführungsmuster und Budgetzeitpläne im endgültigen Modell berücksichtigt werden.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Oberste Ebene: 26 % | CXOs: 13 % | APAC: 43 % |
| Mittlere Ebene: 60 % | Funktions-/Bereichsleiter: 34 % | EMEA: 34 % |
| Kleinere Anbieter: 14 % | Manager: 53 % | Amerika: 23 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-down-Ansatz, bei dem die Ausgaben für Unternehmenssicherheit und Compliance-Software auf den Anteil gefiltert werden, der realistischerweise durch Benutzeraktivitätsüberwachung adressierbar ist. Die Aufteilung wird anhand von Indikatoren wie der Intensität von Remote- und Hybrid-Belegschaften, dem Anteil regulierter Branchen an den IT-Ausgaben, dem Wachstum des Endpunkt- und Identitäts-Footprints sowie der Reife von Insider-Risiko- und Prüfprogrammen vorgenommen.
Diese Gesamtwerte werden dann durch gezielte Bottom-up-Überprüfungen bestätigt. Wir analysieren typische Preise pro Benutzer oder Endpunkt, erwartete Lizenzanzahlen nach Organisationsgröße und Kanal-Feedback zu Verlängerungs- und Erweiterungszyklen. Wir passen auch dort an, wo öffentliche Umsatzlinien benachbarte Sicherheitsprodukte bündeln. Für die Prognose wird eine Szenarioanalyse verwendet, wobei die Annahmen durch Expertenfeedback zu politisch getriebenem Bedarf, dem Zeitplan der Cloud-Migration und der Geschwindigkeit, mit der Käufer von der einfachen Protokollierung zu höherwertigen Analysen und Alarmierungen wechseln, geprägt werden. Das Modell wird aktualisiert, wenn klare Signale auftreten, darunter regulatorische Fristen, schnelle Änderungen bei den Regeln zur Arbeitsplatzüberwachung oder eine sprunghafte Veränderung der durchschnittlichen Vertragsgröße.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden anhand unabhängiger Signale überprüft, wie z. B. Budgettrends für Sicherheitssoftware, veröffentlichte Muster bei Datenschutzverletzungen und Insider-Vorfällen sowie Einführungshinweise aus Stellenausschreibungen und Beschaffungssprache. Wenn eine Zahl im regionalen Vergleich oder im Jahresvergleich auffällig erscheint, überprüfen wir die Eingaben erneut, bestätigen den Währungszeitpunkt und überarbeiten die Annahmen, die Einführung und Preisgestaltung steuern.
Vor der Freigabe durchläuft das Modell eine mehrstufige interne Überprüfung, bei der Berechnungen, Quellenhinweise und Logik von einem weiteren Analysten erneut gelesen und dann mit der Marktdefinition abgeglichen werden. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten. Nach diesen Aktualisierungen können Befragte erneut kontaktiert werden, um zu bestätigen, ob die Änderung vorübergehend oder strukturell ist. Unmittelbar vor der Lieferung führen wir einen abschließenden Durchgang durch, damit die neuesten öffentlichen Aktualisierungen in den Zahlen berücksichtigt werden.
Marktgröße der Benutzeraktivitätsüberwachung von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Benutzeraktivitätsüberwachung können stark variieren, da jeder Herausgeber die Grenze unterschiedlich zieht, was als Überwachung im Vergleich zu breiterem Insider-Risiko, Analysen oder sogar HR-Tracking gilt. Unterschiede treten auch auf, wenn eine Schätzung vom Anbieter gemeldete Kategorieeinnahmen verwendet, während eine andere stärker auf die Kaufabsicht der Käufer oder eine einzelne Region setzt und diese dann hochrechnet.
Wesentliche Treiber für Abweichungen sind in der Regel Umfang und Preislogik, z. B. ob Sitzungsaufzeichnung und forensische Protokollierung erforderlich sind, wie Cloud-Abonnements annualisiert werden und wie Dienste im Vergleich zu reinen Software-Gesamtwerten behandelt werden. Einige Schätzungen aktualisieren sich auch schneller oder langsamer, was wichtig ist, wenn sich Vertragsgrößen und Bereitstellungsmix nach Richtlinienaktualisierungen schnell verschieben – und deshalb zeigt die nachstehende Tabelle eine Bandbreite.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 2,186 Milliarden USD (2026) | |
| Globales Beratungsunternehmen A | 4,78 Milliarden USD (2025) | Verwendet eine breitere Definition, die benachbarte Insider-Risiko- und Verhaltensanalysefähigkeiten in die Gesamtsumme einbeziehen kann, und die Jahresausrichtung unterscheidet sich, was den Stichtagswert im Vergleich zu einer engeren reinen UAM-Zählung erhöhen kann. |
| Branchenpublikation B | 4,74 Milliarden USD (2025) | Stützt sich auf einen schnelleren Einführungsfall und eine breitere Cloud-Software-Interpretation, und es ist weniger klar, wie gebündelte Sicherheits-Suiten und Dienste getrennt werden, was den impliziten Durchschnittspreis und die Gesamtausgaben verändert. |
Die Bandbreite erklärt sich hauptsächlich dadurch, ob grundlegende Zeiterfassungstools neben sicherheitsrelevanter Überwachung gezählt werden und wie die Abonnementpreise auf ein einzelnes Jahr normiert werden. Diese Überprüfung hält den Umfang für Mordor Intelligence konsistent.
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Benutzeraktivitätsüberwachung?
Der Markt für Benutzeraktivitätsüberwachung hat im Jahr 2026 einen Wert von 3,61 Milliarden USD und soll bis 2031 7,65 Milliarden USD erreichen.
Welches Anwendungssegment wächst am schnellsten?
Die Datenbanküberwachung soll bis 2031 mit einer CAGR von 18,05 % wachsen, da Unternehmen sich auf den Schutz strukturierter Daten-Repositories konzentrieren.
Warum setzen kleine und mittlere Unternehmen jetzt auf Benutzeraktivitätsüberwachung?
KMUs sehen sich steigenden Anforderungen der Cyberversicherungen gegenüber und können kostengünstige Cloud-native Plattformen nutzen, die hohe Vorabkosten für Hardware eliminieren, was eine CAGR von 19,65 % in dieser Käufergruppe unterstützt.
Wie wirken sich Datenschutzvorschriften in Europa auf die Bereitstellung aus?
Das KI-Gesetz der EU (EU AI Act) stuft viele Überwachungswerkzeuge als hochriskant ein und verlangt strenge Governance, Folgenabschätzungen und datenschutzerhaltende Analysen vor der Einführung.
Welche Rolle spielt die Zero-Trust-Architektur für die künftige Nachfrage?
Zero-Trust-Programme betten Verhaltensanalysen in Zugriffsentscheidungen ein, wodurch die Echtzeit-Benutzeraktivitätsüberwachung zur grundlegenden Schicht für jede privilegierte Operation in hybriden Umgebungen wird.