
Marktgröße und Marktanteil für phishing-resistente Authentifizierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
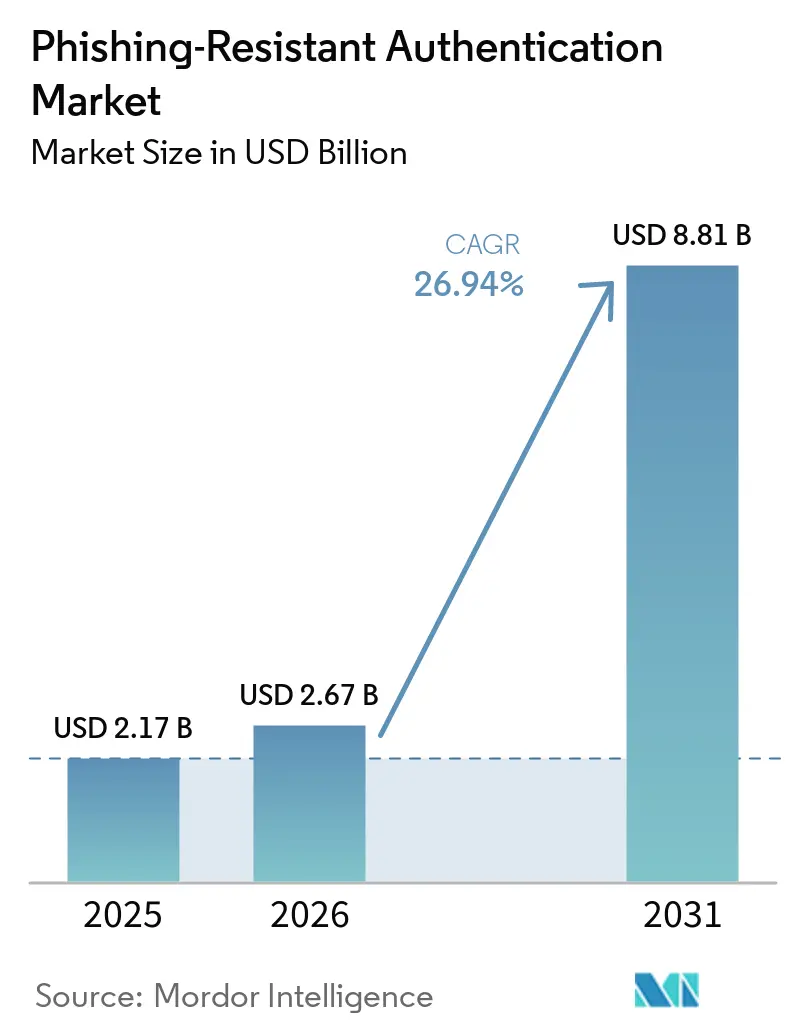
| Marktgröße (2026) | 2.67 Milliarden US-Dollar |
| Marktgröße (2031) | 8.81 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 26.94 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für phishing-resistente Authentifizierung von Mordor Intelligence
Die Marktgröße für phishing-resistente Authentifizierung wird voraussichtlich von 2,17 Milliarden USD im Jahr 2025 auf 2,7 Milliarden USD im Jahr 2026 und bis 2031 auf 8,81 Milliarden USD anwachsen, mit einer CAGR von 26,94 % zwischen 2026 und 2031. Der Markt für phishing-resistente Authentifizierung wird durch staatliche Vorschriften geprägt, die kryptografische Authentifizierung für viele Organisationen zur Compliance-Anforderung gemacht haben. Adversary-in-the-Middle-Angriffe haben zudem die Grenzen herkömmlicher Multi-Faktor-Authentifizierung aufgezeigt, insbesondere wenn Angreifer Sitzungstoken über Proxy-Tools stehlen. Offene FIDO2- und WebAuthn-Standards lassen sich leichter einsetzen, da wichtige Betriebssysteme und Browser sie nativ unterstützen. Diese Kombination verlagert die Nachfrage hin zu Plattformen, die Authentifikatoren, Registrierung, Richtlinien, Wiederherstellung und Prüfaktivitäten in verschiedenen Geräteumgebungen verwalten. Der Markt für phishing-resistente Authentifizierung profitiert auch davon, wenn Anforderungen des öffentlichen Sektors Auftragnehmer und Lieferanten beeinflussen, die vergleichbare Identitätssicherungsniveaus benötigen.
Wichtigste Erkenntnisse des Berichts
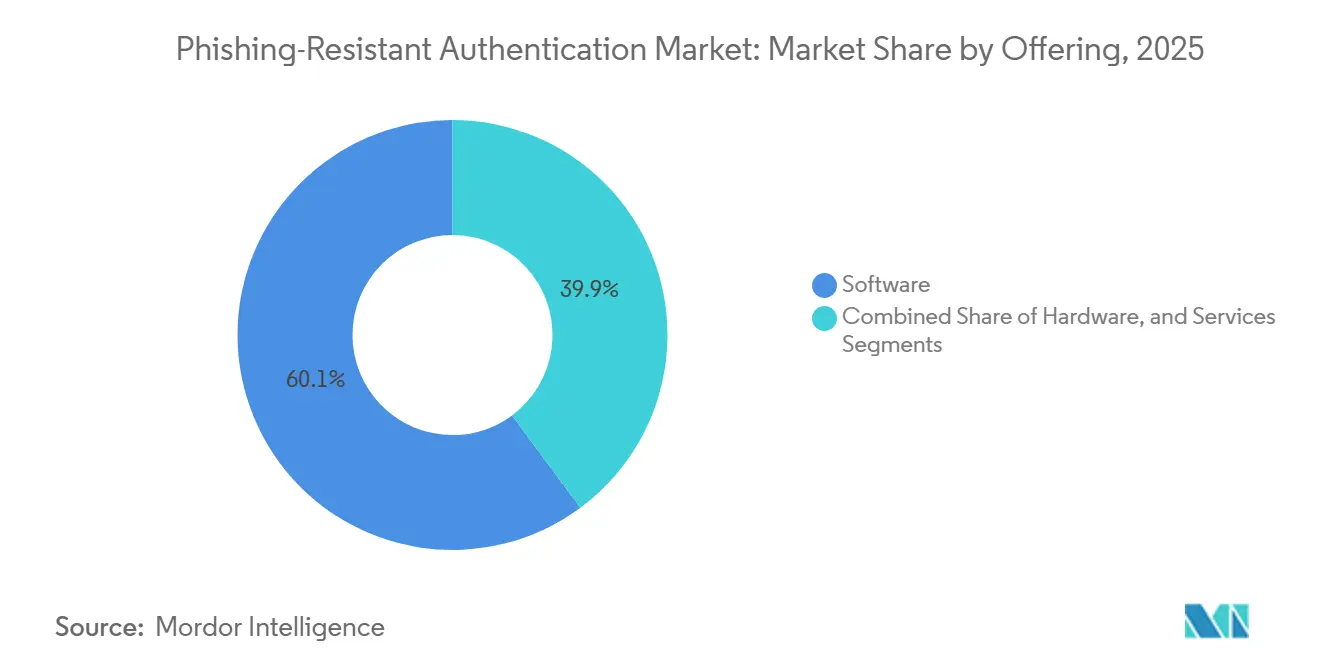
- Nach Angebot hielt Software im Jahr 2025 einen Marktanteil von 60,14 % am Markt für phishing-resistente Authentifizierung, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 28,12 % wachsen werden.
- Nach Bereitstellungsmodus hielt Cloud im Jahr 2025 einen Marktanteil von 62,89 % am Markt für phishing-resistente Authentifizierung, während Hybrid bis 2031 voraussichtlich mit einer CAGR von 28,34 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 71,55 % am Markt für phishing-resistente Authentifizierung, während KMU bis 2031 voraussichtlich mit einer CAGR von 29,02 % wachsen werden.
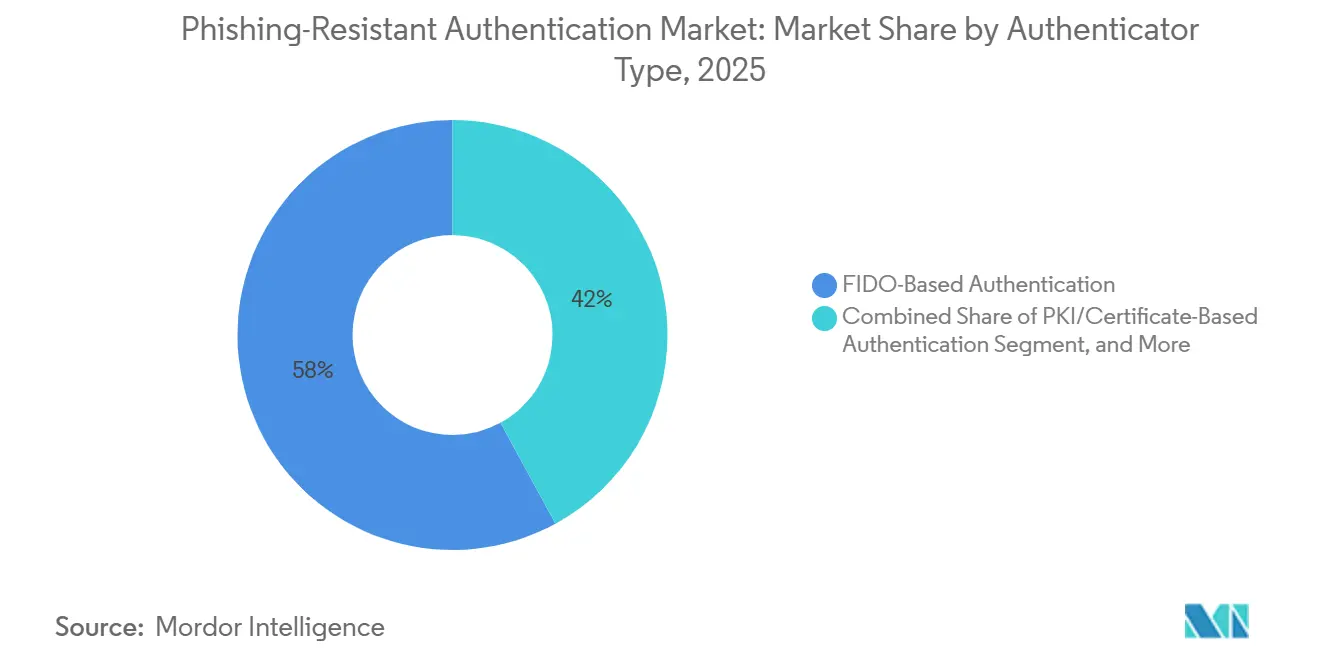
- Nach Authentifikatortyp hielt FIDO-basierte Authentifizierung im Jahr 2025 einen Marktanteil von 57,96 % am Markt für phishing-resistente Authentifizierung, während PKI/zertifikatsbasierte Authentifizierung bis 2031 voraussichtlich mit einer CAGR von 28,70 % wachsen wird.
- Nach Branchenvertikale hielten Regierung und öffentliche Verwaltung im Jahr 2025 einen Marktanteil von 21,65 % am Markt für phishing-resistente Authentifizierung, während Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 27,51 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,20 % am Markt für phishing-resistente Authentifizierung, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 27,88 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für phishing-resistente Authentifizierung
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Regulatorische Vorgaben für phishing-resistente MFA | +6.5% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Risiko durch Kontoübernahme und Adversary-in-the-Middle-Angriffe | +5.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Standardisierung des Passkey-Ökosystems | +4.7% | Global, mit früher Skalierung in Nordamerika, Europa und APAC-Kernmärkten | Mittelfristig (2–4 Jahre) |
| Passwortlose Benutzererfahrung und Reduzierung der Support-Kosten | +4.2% | Global, schnellere Akzeptanz in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Gerätegebundene Anmeldedaten-Wiederherstellung als Bereitstellungsbeschleuniger | +2.8% | Nordamerika und Europa, Ausweitung auf APAC und MEA | Mittelfristig (2–4 Jahre) |
| Hardware-gestützte Authentifizierung für privilegierten Zugriff und Betriebstechnologie | +2.0% | Nordamerika, Europa und industrielle APAC-Märkte | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Vorgaben für phishing-resistente MFA
Staatliche Anforderungen sind ein direkter Nachfragetreiber für den Markt für phishing-resistente Authentifizierung, da sie klare technische Erwartungen und Umsetzungsfristen festlegen. NIST hat SP 800-63B-4 am 31. Juli 2025 finalisiert und verlangt phishing-resistente Authentifikatoren auf Authenticator Assurance Level 3 für hochwertige föderale Anwendungsfälle. Die Leitlinien haben auch SMS-Einmalpasswörter als akzeptable Option auf der niedrigeren AAL2-Ebene abgeschafft. Die CISA Binding Operational Directive 25-01 verpflichtete zivile Bundesbehörden, bis zum 20. Juni 2025 phishing-resistente MFA für alle Nutzer zu konfigurieren. Executive Order 14144 unterstützte weiterhin die Nutzung von FIDO2- und PKI-Standards innerhalb föderaler Identitätsprogramme. Eine Eingabe der FIDO Alliance vom Juli 2026 befürwortete die Aufnahme phishing-resistenter Authentifizierung in Bundesverträge, die Controlled Unclassified Information betreffen.
Risiko durch Kontoübernahme und Adversary-in-the-Middle-Angriffe
AiTM-Phishing hat es für Organisationen schwieriger gemacht, sich auf Push-Genehmigungen und andere phishbare Authentifizierungsmethoden zu verlassen. Microsoft dokumentierte in seinem Digital Defense Report 2026 einen Anstieg von AiTM-Angriffen um 146 % im Jahresvergleich, mit täglich 40.000 erkannten Vorfällen in Microsoft 365-Mandanten. Okta erklärte im Januar 2026, dass FIDO2-Passkeys und FastPass vollständigen Schutz gegen Echtzeit-Vishing- und AiTM-Proxy-Kampagnen bieten. Der Diebstahl von Sitzungstoken ist besonders bedeutsam, da er herkömmliche MFA umgehen kann, nachdem ein Nutzer eine legitime Genehmigung abgeschlossen hat. Phishing-resistente Anmeldedaten binden das Authentifizierungsereignis an die Ursprungsdomäne der vertrauenden Partei, was diese Methode der Anmeldedaten-Weiterleitung einschränkt. Angriffs-Kits werden auch über kostengünstige Abonnementmodelle angeboten, was die erforderlichen Kenntnisse für groß angelegte MFA-Umgehungskampagnen reduziert. Diese Bedingungen erhöhen den Bedarf an Authentifizierungssystemen, die privilegierte Konten, den Mitarbeiterzugang und hochwertige Kundentransaktionen schützen.
Standardisierung des Passkey-Ökosystems
Der Markt für phishing-resistente Authentifizierung wird durch die breitere Akzeptanz von Passkeys in Verbraucher- und Unternehmensumgebungen gestützt. Die FIDO Alliance berichtete im Mai 2026, dass weltweit 5 Milliarden Passkeys aktiv genutzt werden, basierend auf öffentlicher Plattform-Telemetrie und Mitglieder-Einsatzdaten. Ihre Umfrage 2026 ergab, dass 68 % der Organisationen Passkeys für die Mitarbeiterauthentifizierung eingesetzt hatten oder aktiv dabei waren. Dieselbe Umfrage ergab, dass 82 % der Organisationen eine vollständig passwortlose Belegschaft als oberstes Ziel betrachteten. Eine separate Studie der FIDO Alliance und HID ergab, dass 93 % der Organisationen auf dem Weg zur Passkey-Einführung waren, aber nur 13 % eine Bereitstellung in großem Maßstab erreicht hatten. Diese Lücke hält die Nachfrage nach Bereitstellungsdienstleistungen, Lebenszyklusmanagement und Fachunterstützung aufrecht, während Organisationen von Pilotprojekten zur vollständigen Abdeckung der Belegschaft übergehen.
Passwortlose Benutzererfahrung und Reduzierung der Support-Kosten
Operative Einsparungen erweitern die Attraktivität des Marktes für phishing-resistente Authentifizierung über stark regulierte Käufer hinaus. Okta berichtete, dass die Akzeptanz phishing-resistenter Authentifikatoren im Jahr 2025 um 63 % im Jahresvergleich gestiegen ist, während sich die FastPass-Akzeptanz nahezu verdoppelt hat.[1]Okta, "Secure Sign-in Trends Report 2025," Okta, okta.com. Anfragen zum Zurücksetzen von Passwörtern können 20 % bis 50 % der IT-Helpdesk-Aktivitäten in Großunternehmen ausmachen, was passwortlosen Zugang für Support-Kosten und Mitarbeiterproduktivität relevant macht. Die FIDO Alliance stellte fest, dass 35 % der Organisationen, die Passkeys einsetzen, weniger Tickets zum Zurücksetzen von Passwörtern meldeten. Außerdem meldeten 32 % weniger Phishing-Vorfälle und 45 % schnellere Anmeldezeiten für Mitarbeiter. Microsoft setzt Passkeys ab September 2026 als Standard in Entra ID ein und bringt phishing-resistente Funktionen in bestehende Plattformbeziehungen, ohne ein separates Beschaffungsereignis zu erfordern.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anfängliche Einführungs- und Lebenszyklusmanagementkosten | -3.2% | Global, am stärksten in KMU-Segmenten und Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Kompatibilität mit Legacy-Anwendungen und -Protokollen | -2.6% | Global, am schwerwiegendsten in der Fertigung, im Finanzdienstleistungssektor und im Gesundheitswesen | Mittelfristig (2–4 Jahre) |
| Schwachstellen bei Wiederherstellung und Konto-Reset | -1.8% | Global | Mittelfristig (2–4 Jahre) |
| Lieferkette für Authentifikatoren und Interoperabilität der Attestierung | -1.4% | Global, konzentriert in Regierungs- und regulierten Sektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anfängliche Einführungs- und Lebenszyklusmanagementkosten
Hardware-Authentifikatorprogramme erfordern Beschaffung, Ausgabe, Austausch, Attestierungsprüfungen und Benutzerunterstützung, die in einfachen Passwort- oder SMS-Umgebungen nicht vorhanden sind. Gerätegebundene Passkey-Programme können Werksvorregistrierung, globalen Versand und Helpdesk-Vorbereitung für verteilte Belegschaften erfordern. Diese Aktivitäten können Bereitstellungszeitpläne für Unternehmen mit großen internationalen Nutzerbasen um 6 bis 18 Monate verlängern. Sie können auch die Gesamtbetriebskosten im Vergleich zu einer reinen Cloud-Passkey-Bereitstellung verdoppeln. Der Kostendruck ist besonders erheblich für KMU ohne dedizierte Teams für Identitäts- und Zugriffsmanagement. Die Studie der FIDO Alliance und HID ergab, dass 33 % der Organisationen ohne aktive Passkey-Projekte die Kosten als primäres Hindernis identifizierten.
Kompatibilität mit Legacy-Anwendungen und -Protokollen
Viele Unternehmensanwendungen wurden entwickelt, bevor WebAuthn- und CTAP2-Unterstützung verfügbar war. Organisationen müssen daher phishing-resistente Authentifizierung für neuere Anwendungen aufrechterhalten, während sie phishbare Anmeldedaten für Legacy-Systeme beibehalten. Benutzerdefinierte Anwendungen, die auf RADIUS, LDAP oder proprietären Single-Sign-On-Frameworks basieren, verfügen häufig nicht über direkte FIDO2-Endpunkte. Middleware kann diese Umgebungen überbrücken, fügt jedoch Integrationsaufwand und mögliche Fehlerpunkte hinzu. Das Problem ist im Gesundheitswesen, in industriellen Technologieumgebungen und bei Finanzinstituten mit langjährig etablierten Kernsystemen ausgeprägt. Dies kann eine Wahl zwischen Anwendungsmodernisierung und einer hybriden Sicherheitsposition erzwingen, die möglicherweise hinter den Anforderungen gemäß NIST SP 800-63B-4 und NIS2 Artikel 21 zurückbleibt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Softwareplattformen unterstützen die Modernisierung der Unternehmensidentität
Software hielt im Jahr 2025 einen Anteil von 60,14 % am Markt für phishing-resistente Authentifizierung im Angebotssegment. Unternehmenskäufer bevorzugen Softwareplattformen, da sie FIDO2-Sicherheitsschlüssel, Geräte-Passkeys und PKI-Anmeldedaten in einer einzigen Richtlinienumgebung verwalten können. Der Markt für phishing-resistente Authentifizierung wird gestärkt, da der Wert der Plattform über Gerätetypen und Anwendungsumgebungen hinweg wächst. Registrierung, Attestierung, Risikobewertung, Wiederherstellung und Prüfaktivitäten können über dieselbe Verwaltungsebene koordiniert werden. Microsoft Corporation, Okta Inc. und Beyond Identity Inc. haben ihre Identitätsplattformen als zentrale Kontrollpunkte für phishing-resistente Bereitstellungen positioniert. Ihr Ansatz bettet das Passkey-Management in umfassendere Identitätsdienste ein und reduziert den Bedarf an separaten Verwaltungstools. Dies unterstützt Softwareausgaben auch dort, wo ein Kunde Hardware-Authentifikatoren für ausgewählte Nutzer verwendet. Das Segment bleibt eng mit der Qualität der Lebenszykluskontrollen und Integrationen verbunden, die Unternehmensadministratoren zur Verfügung stehen.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 28,12 % wachsen. Unternehmensbereitstellungen erfordern häufig professionelle Unterstützung für Design, Anmeldedaten-Registrierung, Migration und operative Veränderungen. Verwaltete Bereitstellungsmodelle umfassen auch Werksvorregistrierung, globale Schlüssellogistik und Lebenszyklusmanagement für Anmeldedaten. Diese Modelle wandeln einmalige Hardware-Käufe in wiederkehrende Dienstleistungsbeziehungen um. Hardware bleibt wichtig für gerätegebundene Passkeys und PIV- oder CAC-Anmeldedaten in regulierten Umgebungen. Die FIDO2-Zertifizierung durch eine wachsende Anzahl von Herstellern übt jedoch Druck auf die Hardware-Margen aus. Hardware-Anbieter reagieren darauf, indem sie tiefere Zertifizierungen anbieten, einschließlich FIPS 140-3 und Common Criteria EAL6+, und Lebenszyklusdienstleistungen statt grundlegender Authentifizierungsfunktionen bereitstellen.


Nach Bereitstellungsmodus: Hybride Umgebungen unterstützen die schrittweise Migration
Die Cloud-Bereitstellung machte im Jahr 2025 62,89 % des Bereitstellungsmodus-Segments aus. Innerhalb des Marktes für phishing-resistente Authentifizierung können Cloud-Identitätsplattformen phishing-resistente Authentifizierung als Teil etablierter Dienstleistungsstufen anbieten und so den Bedarf an dedizierter Serverinfrastruktur reduzieren. Okta Workforce Identity Cloud, Microsoft Entra ID und Ping Identity PingOne sind Beispiele für Plattformen, die die FIDO2-Bereitstellung zugänglicher machen. Diese Struktur bietet Organisationen einen praktischen Weg, phishing-resistente Anmeldedaten zu nutzen, ohne eine separate Authentifizierungsumgebung aufzubauen. Die On-Premises-Bereitstellung bleibt für luftgespaltene Regierungsnetzwerke und Organisationen mit Datenspeicherungsanforderungen notwendig. Ihre relative Position hat sich verringert, da regulierte Nutzer Cloud-Identitätsvermittler einsetzen, die phishing-resistente Anmeldedaten mit bestehenden Anwendungen verbinden. Die Cloud-Einführung beseitigt keine älteren Anwendungen, kann aber die Richtlinien- und Identitätsfunktionen rund um sie zentralisieren. Dies erklärt, warum der Markt für phishing-resistente Authentifizierung weiterhin die Cloud-Bereitstellung für breite Belegschaftsprogramme bevorzugt.
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 28,34 % wachsen. Große Organisationen verlagern selten alle Identitätsdienste von On-Premises-Systemen auf Cloud-Plattformen innerhalb eines Budgetzyklus. Sie nutzen typischerweise Cloud-Identitätsanbieter für moderne Anwendungen, während sie ältere Systeme über Föderationsvereinbarungen verbinden. Die hybride Bereitstellung dient auch Betriebstechnologieumgebungen, in denen luftgespaltene Produktionssysteme keine internetverbundenen Identitätsdienste nutzen können. Diese Umgebungen benötigen Authentifizierungstools, die in verbundenen und nicht verbundenen Modi funktionieren. Axiad Conductor erhielt im August 2026 die FedRAMP Moderate-Autorisierung und bietet eine Cloud-first-Option für Derived PIV- und PKI-as-a-Service-Programme. Tools, die für diese gemischte Architektur konzipiert sind, können Organisationen unterstützen, während sie Migrationen schrittweise durchführen, ohne kritische Zugriffsanforderungen zu unterbrechen.
Nach Unternehmensgröße: KMU erhalten Zugang durch Plattformstandards
Großunternehmen hielten im Jahr 2025 71,55 % des Unternehmensgrößensegments. Der Markt für phishing-resistente Authentifizierung stützt sich weiterhin auf ihre größere regulatorische Exposition und ihre Kapazität zur Finanzierung von Hardware-Beschaffung, Lebenszyklusprozessen und dedizierten Identitätsteams. Die meisten großen Bereitstellungen beginnen mit privilegierten Konten und Führungsrollen, da diese Konten ein hohes operatives Risiko darstellen. Organisationen erweitern dann die Abdeckung auf Mitarbeiter, die geistiges Eigentum verwalten, und später auf die breitere Belegschaft. Dieser geordnete Rollout verlängert die Implementierungszeitpläne, unterstützt aber auch mehrjährige Lizenzierungs- und Dienstleistungsnachfrage. Großunternehmen sind häufig direkte Ziele föderaler Anforderungen und NIS2-Bezeichnungen. Sie haben auch die Größe, um Richtlinien über verschiedene Abteilungen und Geografien hinweg zu standardisieren. Diese Faktoren haben ihre führende Position im Markt für phishing-resistente Authentifizierung im Jahr 2025 etabliert.
KMU werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 29,02 % wachsen. Ihr Einführungsmuster unterscheidet sich, da es zunehmend an Identitätsplattformen gebunden ist, die sie bereits nutzen. Microsoft setzt Passkeys ab September 2026 als Standard-Entra-ID-Erfahrung ein. Okta bietet ebenfalls phishing-resistente Optionen in Standard-Belegschaftsstufen an. KMU auf diesen Plattformen können Zugang zu stärkerer Authentifizierung erhalten, ohne einen eigenständigen Kauf zu tätigen. Dies reduziert die Kosten- und Komplexitätsbarrieren, die zuvor kleinere Bereitstellungen eingeschränkt haben. Das Modell verschiebt phishing-resistenten Zugang von einem diskretionären Projekt hin zu einer Fähigkeit, die durch eine bestehende Anbieterbeziehung erworben wird. Die daraus resultierende Expansion hängt von einer effektiven Benutzerwiederherstellung, Richtlinienkonfiguration und Abdeckung von Anwendungen ab, die außerhalb dieser Plattformen verbleiben.
Nach Authentifikatortyp: FIDO führt, während PKI regulierte Anwendungsfälle adressiert
FIDO-basierte Authentifizierung hielt im Jahr 2025 57,96 % des Authentifikatortyp-Segments. Native Unterstützung auf iOS, Android, macOS, Windows und wichtigen Browsern hat FIDO2-Passkeys für die breite Belegschaftsnutzung zum Mittelpunkt des Marktes für phishing-resistente Authentifizierung gemacht. Diese Unterstützung reduziert Reibungsverluste für Organisationen, die konsistenten Zugang über Mitarbeitergeräte hinweg benötigen. Die FIDO Alliance berichtete, dass 45 % der Organisationen, die Passkeys einsetzen, schnellere Mitarbeiteranmeldungen erzielten. Dieser Befund zeigt, dass Phishing-Resistenz und Benutzerfreundlichkeit bei der alltäglichen Authentifizierung gemeinsam voranschreiten können. Das breitere Hardware-Ökosystem unterstützt auch Anwendungsfälle, die eine stärkere Sicherheit erfordern, als Plattform-Authentifikatoren bieten. Infineon brachte im Juli 2026 den SECORA ID Key S USB als ersten FIDO Level 3+ zertifizierten Authentifikator auf den Markt, der mit CTAP 2.1 konform ist.
PKI/zertifikatsbasierte Authentifizierung wird bis 2031 voraussichtlich mit einer CAGR von 28,70 % wachsen. US-Bundesprogramme stützen sich weiterhin auf PIV-, CAC- und Derived PIV-Anmeldedaten für privilegierten Zugang. Diese Abhängigkeit unterstützt Investitionen in Cloud-PKI-as-a-Service und Anmeldedaten-Verwaltungsfähigkeiten. Die Marktgröße für phishing-resistente Authentifizierung für diesen Authentifizierungstyp wird durch Hardware angetrieben, die sowohl PKI-Anmeldedaten als auch FIDO2-Passkeys unterstützt. Yubico erhielt im Mai 2026 die FIPS 140-3-Validierung für seine YubiKey 5 FIPS-Serie.[2]Yubico, "Yubico Announces Upgraded YubiKey 5 FIPS Series, Now FIPS 140-3 Validated," Yubico, yubico.com. Das Gerät kann DoD-PKI-Anmeldedaten und FIDO2-Passkeys auf einem einzigen Schlüssel unterstützen. Plattformspezifische Secure-Enclave-Lösungen und Post-Quanten-Implementierungen bleiben kleinere Kategorien, aber Intercede und Swissbit begannen 2025 mit der Arbeit an einer Post-Quanten-FIDO2-Passkey-Lösung.
Nach Branchenvertikale: Regierung führt die Nachfrage an, während das Gesundheitswesen expandiert
Regierung und öffentliche Verwaltung hielten im Jahr 2025 21,65 % des Branchenvertikale-Segments. Föderale Identitätsprogramme in den Vereinigten Staaten und NIS2-Verpflichtungen in EU-Mitgliedstaaten stärkten diese Vertikale innerhalb des Marktes für phishing-resistente Authentifizierung. Regierungsbehörden fungieren auch als Referenzbereitstellungen für Lieferanten und Auftragnehmer, die kompatible Zugriffskontrollen benötigen. Eine föderale Anforderung für den Auftragnehmer-Zugang kann daher private Organisationen in der gesamten zugehörigen Lieferkette beeinflussen. BFSI, IT und Telekommunikation sowie industrielle Fertigung sind weitere bedeutende Nutzergruppen. BFSI-Organisationen sind sensibel gegenüber Anforderungen, die Derived PIV, FIDO2 und DORA-Risikomanagementerwartungen kombinieren. Industrielle Nutzer setzen stärkere Kontrollen rund um operative Anmeldedaten ein, da Identitätsangriffe kritische Umgebungen betreffen. Dies macht die Regierung zu einem dauerhaften Anker für den Markt für phishing-resistente Authentifizierung, auch wenn die Einführung in privaten Sektoren zunimmt.
Gesundheitswesen und Biowissenschaften werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 27,51 % wachsen. Das US-Ministerium für Gesundheit und Soziale Dienste schlug Änderungen an der HIPAA-Sicherheitsregel vor, die MFA für den Zugang zu elektronisch geschützten Gesundheitsinformationen erfordern würden. Diese Änderung würde eine formale Umsetzungsanforderung für Krankenhäuser und klinische Netzwerke schaffen. Die Centers for Medicare and Medicaid Services erließen im Mai 2026 eine Direktive, die HIGLAS-Nutzer verpflichtet, bis zum 1. Januar 2027 FIDO2- oder PIV-phishing-resistente MFA einzuführen. Die Direktive verlangte auch FIPS-validierte Token für Auftragnehmer-Mitarbeiter vor diesem Stichtag. Energie und Versorgungsunternehmen, Öl und Gas sowie Einzel- und E-Commerce erhöhen ebenfalls die Einführung, da AiTM-Angriffe operative Konten und hochwertige Handelsanmeldedaten ins Visier nehmen. Ihre Nachfrage wird verstärkt, wo eine Organisation sowohl den Mitarbeiterzugang als auch kundenseitige Transaktionen schützen muss.
Geografische Analyse
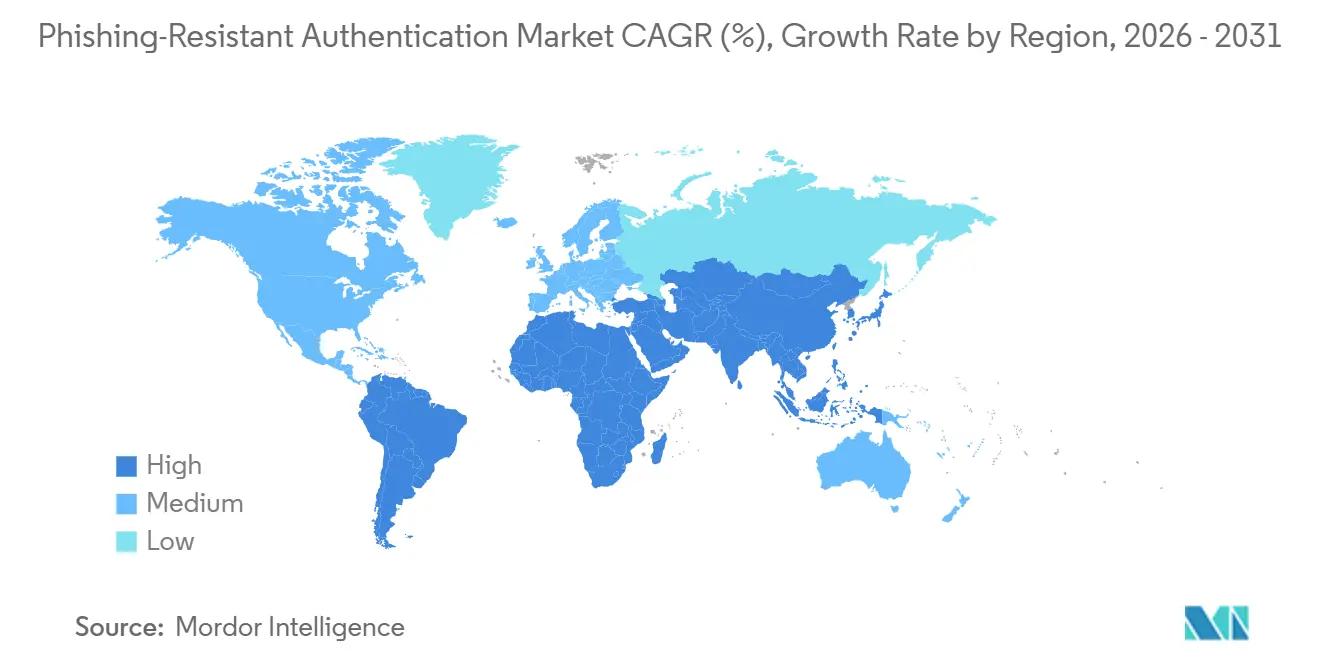
Nordamerika hielt im Jahr 2025 38,20 % des Marktanteils für phishing-resistente Authentifizierung. US-Bundesanforderungen legen spezifische Umsetzungsdaten und technische Standards fest, die die Nachfrage nach dem Markt für phishing-resistente Authentifizierung direkt ankurbeln. Die im März 2025 unter Executive Order 14144 veröffentlichten Leitlinien der FIDO Alliance befürworteten kommerzielle FIDO2-Standards als Ergänzung zu Federal PKI-, PIV- und CAC-Programmen. Diese Leitlinien konzentrieren föderale Modernisierungsausgaben auf konforme Produkte und Anbieter. Kanada trägt durch föderale Identitätsprogramme bei, die sich eng an den US-NIST- und CISA-Leitlinien orientieren. Mexiko fügt Nachfrage durch BFSI-Organisationen und multinationale Tochtergesellschaften hinzu, die grenzüberschreitenden Compliance-Anforderungen gegenüberstehen. Microsoft, Okta und Beyond Identity haben ihren Sitz in den Vereinigten Staaten, und ihre Plattformstandards beeinflussen die Unternehmenseinführung in vielen Regionen.
Europa bleibt eine bedeutende regionale Chance, da NIS2 und DORA wesentliche Einrichtungen in den Bereichen Energie, Transport, Bankwesen, Gesundheitswesen und digitale Infrastruktur betreffen. NIS2 trat im Oktober 2024 in Kraft, während DORA im Januar 2025 in Kraft trat. Diese Maßnahmen erfordern stärkeren Schutz für privilegierten Zugang und Remote-Sitzungen, in Übereinstimmung mit den Anfang 2026 herausgegebenen ENISA-Leitlinien. Deutschland trat im Mai 2026 in eine operative NIS2-Durchsetzungsphase ein, die Unternehmen betrifft, die konforme MFA-Kontrollen nachweisen müssen. Frankreich hat auch die Bereitstellung des nationalen Gesundheitswesens durch Pro Santé Connect vorangetrieben. NEOWAVE wurde der erste Anbieter von ANS-genehmigten FIDO2-Geräten für dieses Programm, mit geplanter Produktionsbereitstellung im September 2026.[3]NEOWAVE, "NEOWAVE Becomes the First Manufacturer of ANS-Approved FIDO2 Devices for Pro Santé Connect," NEOWAVE, neowave.fr. Südamerika befindet sich noch früher in seinem Einführungszyklus, wobei Brasilien und Argentinien die wichtigste BFSI-Nachfragebasis bilden.
Asien-Pazifik wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 27,88 % wachsen. Die regionale Nachfrage wird durch Bedrohungsexposition und regulatorische Veränderungen angetrieben, nicht nur durch Compliance-Verpflichtungen. Die FIDO Alliance berichtete, dass APAC im Jahr 2024 34 % der globalen Cybersicherheitsvorfälle ausmachte, wobei der Missbrauch gültiger Konten der führende Eingangsvektor war. Die Philippinen erließen im Juni 2025 BSP Circular 1213, das Banken verpflichtet, SMS-OTPs bis Juni 2026 zugunsten phishing-resistenter Authentifizierung abzuschaffen. Japan treibt Änderungen der Aufsichtsrichtlinien für Finanzinstitute voran. Fünf japanische Wertpapierfirmen schlossen bis Oktober 2025 FIDO2-Rollouts ab, darunter Rakuten Securities, das Rollouts über alle Kanäle abschloss. Der Nahe Osten und Afrika sind heute kleiner, aber nationale Identitätsinitiativen in den Vereinigten Arabischen Emiraten und Saudi-Arabien sowie das Wachstum der Finanzdienstleistungen in Südafrika, Nigeria und Ägypten unterstützen die künftige Einführung.

Wettbewerbslandschaft
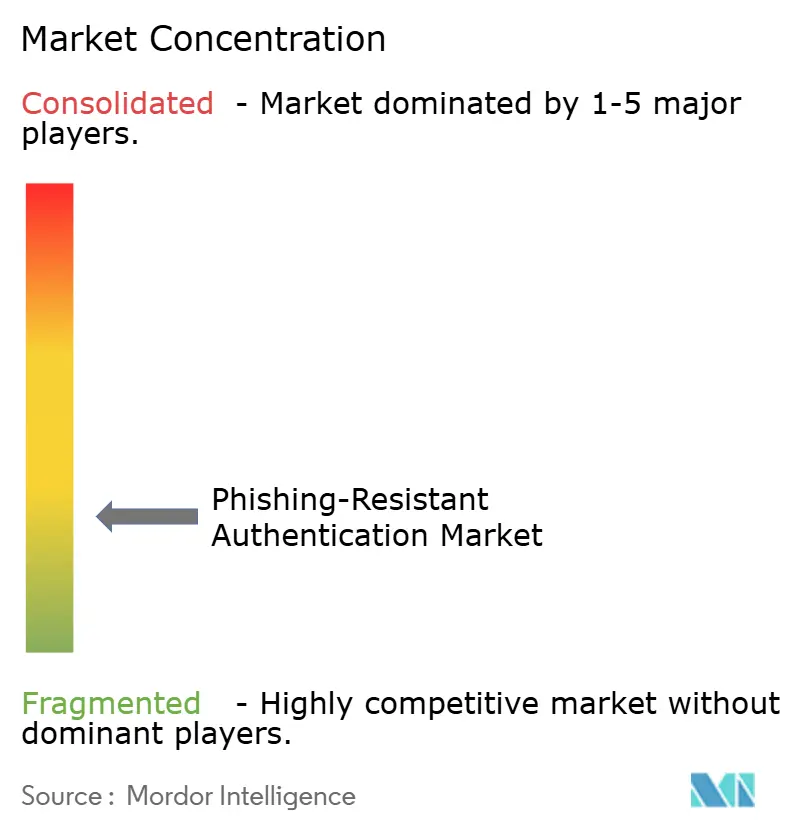
Der Markt für phishing-resistente Authentifizierung ist mäßig fragmentiert, da kein Anbieter jeden Authentifikatortyp, jedes Bereitstellungsmodell und jedes Endnutzersegment anführt. Yubico AB hat eine starke Position bei hardware-gestützten FIDO2-Authentifikatoren etabliert. YubiKey 5.8 führte 2026 CTAP 2.3 und WebAuthn-Signing-Extension-Unterstützung ein. Diese Funktionen erweitern den Schlüssel auf hardware-gestützte digitale Signaturen und verifizierbare Anmeldedaten. HID Global Corporation verfolgt die Portfolioerweiterung durch seine im Oktober 2025 geschlossene Vereinbarung zur Übernahme von IDmelon. Die Übernahme soll Unternehmen helfen, physische Karten und mobile Geräte als FIDO-Sicherheitsschlüssel zu nutzen. Dieser Ansatz kann den Bedarf an doppelter Anmeldedaten-Infrastruktur für Organisationen reduzieren, die bereits HID-Zugangssysteme verwenden.
Microsoft, Okta und Ping Identity verändern den Wettbewerb im Markt für phishing-resistente Authentifizierung, indem sie phishing-resistente Fähigkeiten in bestehende Identitätsplattformverträge einbetten. Die Bündelung reduziert die inkrementellen Kosten für Kunden, die bereits Premium-Identitätsstufen nutzen. Sie erhöht auch den Druck auf Einzellösungsanbieter, sich durch Zertifizierung, Lieferkettensicherheit oder vertikale Spezialisierung zu differenzieren. Die Verwaltung des Anmeldedaten-Lebenszyklus bleibt eine Öffnung für Anbieter, die Authentifikator-Inventar, Austausch, Widerruf und Prüfpfade verwalten. Intercede Group plc bietet sein MyID-Anmeldedaten-Verwaltungssystem für diesen Bedarf an. Axiad bietet einen Cloud-PKI-Dienst an, der regulierte Identitätsprogramme unterstützt. Anbieter, die Verwaltungsfähigkeiten in große Identitätsplattformen integrieren, können praktische Bereitstellungslücken adressieren, mit denen Kunden nach der Auswahl eines Authentifikators konfrontiert sind.
Zertifizierung wird zu einem bedeutenden Wettbewerbsfaktor in Regierungs- und Verteidigungsanwendungsfällen. FIPS 140-3, Common Criteria und FIDO Level 3+ Anmeldedaten können verwendet werden, um zu bestimmen, ob ein Hardware-Produkt Beschaffungsanforderungen erfüllt. Dies begünstigt Anbieter mit validierter Hardware in Anwendungsfällen, in denen reine Software-Optionen nicht akzeptiert werden. Thales brachte im Februar 2025 OneWelcome FIDO Key Lifecycle Management auf den Markt und kombinierte Verwaltungsfähigkeiten mit Thales-gebrandeten FIDO-Schlüsseln.[4]Thales, "Thales Introduces New FIDO Key Lifecycle Management Solution to Enable Secure Authentication at Scale," Thales, cpl.thalesgroup.com. Yubico erweiterte seine Enrollment Suite im März 2026 für Microsoft Entra ID- und Ping Identity-Umgebungen. Der Dienst unterstützt werksvorprogrammierte, vorregistrierte Schlüssellieferung und On-Premises-Registrierung. Diese Schritte zeigen, dass Anbieter nicht nur bei der Authentifizierungsstärke, sondern auch bei der Bereitstellungsverwaltung und dem Anmeldedaten-Betrieb konkurrieren.
Marktführer für phishing-resistente Authentifizierung
-
Okta, Inc.
-
Ping Identity Corporation
-
Microsoft Corporation
-
Intercede Group plc
-
BIO-key International, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- September 2026: Microsoft stellte veraltete SMS- und Sprach-MFA-Methoden in Entra ID ein und bestimmte FIDO2-Sicherheitsschlüssel, Microsoft Authenticator-Passkeys und Windows Hello for Business als Standard-Anmeldemethoden für Unternehmensnutzer weltweit. Der Übergang, der am 1. September 2026 wirksam wurde, betrifft Millionen von Konten in Microsofts öffentlicher Cloud-Mandantschaft und stellt die größte Einzelorganisationsbereitstellung phishing-resistenter Authentifizierung als Standard in der Marktgeschichte dar.
- August 2026: Axiad erhielt die FedRAMP Moderate-Autorisierung für seine Axiad Conductor Cloud-Plattform auf Amazon Web Services und bietet US-Bundesbehörden einen Cloud-first-Bereitstellungsweg für Derived PIV-Anmeldedaten und dedizierte PKI-as-a-Service ohne On-Premises-Infrastruktur, was die Verpflichtungen der Behörden gemäß OMB M-22-09 und Executive Order 14028 direkt unterstützt.
- Juli 2026: Infineon Technologies AG brachte den SECORA ID Key S USB auf den Markt, den ersten FIDO2-Sicherheitsschlüssel, der die FIDO Level 3+ Zertifizierung erreicht und gleichzeitig CTAP 2.1 erfüllt, und kombiniert phishing-resistente Authentifizierung mit qualifizierten digitalen Signaturen und PKI-Funktionen in einem einzigen USB- und NFC-Gerät für Unternehmens-, Finanz- und Regierungsanwendungsfälle. Die Serienproduktion ist für September 2026 geplant.
- Mai 2026: Yubico erhielt die FIPS 140-3-Validierung, Zertifikat Nr. 5291, für seine nächste Generation der YubiKey 5 FIPS-Serie, die es Regierungs- und Verteidigungsorganisationen ermöglicht, sowohl DoD-PKI-Anmeldedaten als auch FIDO2-Passkeys auf einem einzigen Hardware-Schlüssel zu halten, und damit den praktischen Bedarf an einem einheitlichen Anmeldedaten-Träger in Umgebungen adressiert, in denen PIV- und FIDO2-Bereitstellungen koexistieren.


Globaler Berichtsumfang des Marktes für phishing-resistente Authentifizierung
Der Markt für phishing-resistente Authentifizierung umfasst Hardware, Software und Dienstleistungen, die es Organisationen ermöglichen, Authentifizierungsmechanismen einzusetzen, die darauf ausgelegt sind, Anmeldedatendiebstahl, Kontoübernahmen, Phishing-Angriffe und Adversary-in-the-Middle-Angriffe zu verhindern. Diese Lösungen nutzen Public-Key-Kryptografie und phishing-resistente Authentifizierungsmethoden wie FIDO2, WebAuthn, Passkeys, Sicherheitsschlüssel, Smartcards, Hardware-Token, zertifikatsbasierte Authentifizierung und andere qualifizierende Public-Key-Authentifizierungstechnologien, um die Identitätssicherung zu stärken und passwortlose Authentifizierungsinitiativen in Belegschafts-, Kunden-, Partner- und privilegierten Zugriffsumgebungen zu unterstützen.
Der Bericht zum Markt für phishing-resistente Authentifizierung ist segmentiert nach Angebot (Hardware, Software und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Authentifikatortyp (FIDO-basierte Authentifizierung, PKI/zertifikatsbasierte Authentifizierung und andere qualifizierende Public-Key-Authentifizierung), Branchenvertikale (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Bankwesen, Finanzdienstleistungen und Versicherungen [BFSI] sowie andere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Hardware |
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| FIDO-basierte Authentifizierung |
| PKI/zertifikatsbasierte Authentifizierung |
| Andere qualifizierende Public-Key-Authentifizierung |
| Regierung und öffentliche Verwaltung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Gesundheitswesen und Biowissenschaften |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Angebot | Hardware | ||
| Software | |||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Authentifikatortyp | FIDO-basierte Authentifizierung | ||
| PKI/zertifikatsbasierte Authentifizierung | |||
| Andere qualifizierende Public-Key-Authentifizierung | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Einzel- und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Gesundheitswesen und Biowissenschaften | |||
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Andere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für phishing-resistente Authentifizierung?
Der Markt für phishing-resistente Authentifizierung wird voraussichtlich von 2,7 Milliarden USD im Jahr 2026 auf 8,81 Milliarden USD bis 2031 wachsen, mit einer CAGR von 26,94 %.
Was treibt die Einführung phishing-resistenter Authentifizierung an?
Staatliche MFA-Vorschriften, zunehmende AiTM-Angriffe und native Unterstützung für FIDO2 und WebAuthn steigern die Einführung.
Welches Angebot führte die Nachfrage im Jahr 2025 an?
Software führte das Angebotssegment mit einem Anteil von 60,14 % im Jahr 2025 an, da Unternehmen eine zentralisierte Authentifizierungsrichtlinie und ein Lebenszyklusmanagement benötigen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 28,34 % wachsen, da Organisationen Cloud-Identitätsplattformen mit Legacy-Systemen verbinden.
Warum sind Passkeys für die Unternehmenssicherheit wichtig?
Passkeys binden Anmeldungen an die legitime vertrauende Partei und helfen, Anmeldedaten-Weiterleitung und Echtzeit-Phishing-Angriffe zu verhindern.
Welche Region wird bis 2031 voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird bis 2031 voraussichtlich mit einer CAGR von 27,88 % wachsen, unterstützt durch Sicherheitsbedürfnisse und regulatorische Maßnahmen.
Seite zuletzt aktualisiert am:



