
Taille et part du marché de l'authentification résistante au phishing
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.67 Milliards de dollars |
| Taille du Marché (2031) | 8.81 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 26.94 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'authentification résistante au phishing par Mordor Intelligence
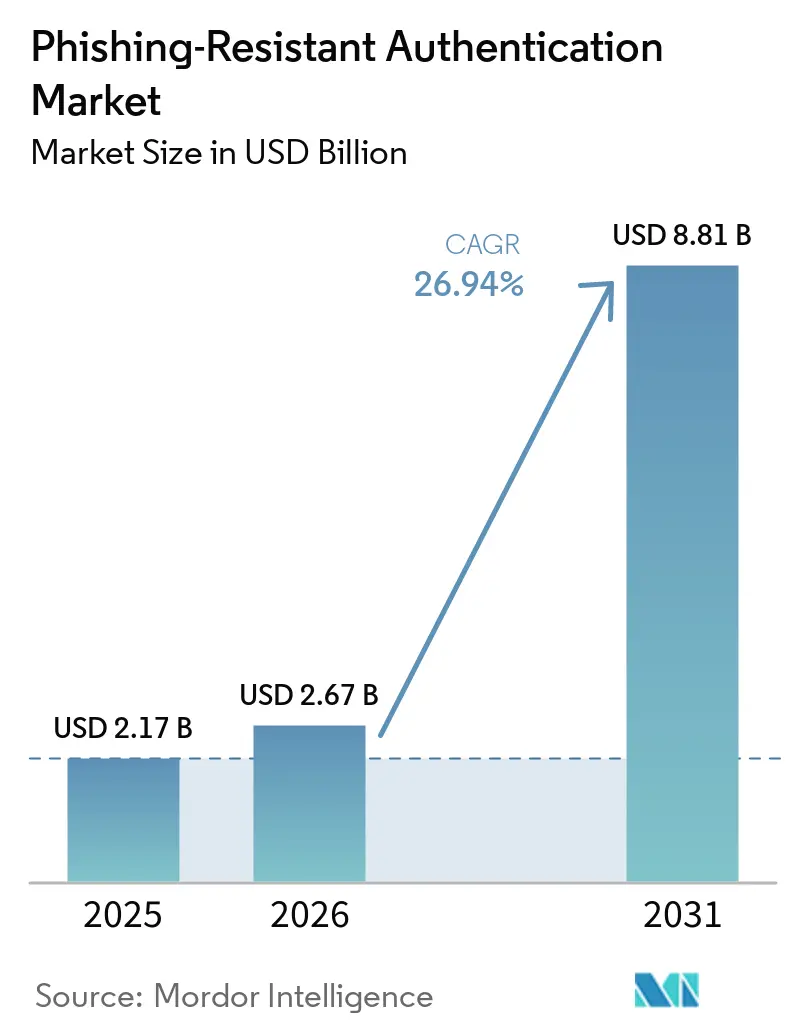
La taille du marché de l'authentification résistante au phishing devrait passer de 2,17 milliards USD en 2025 à 2,7 milliards USD en 2026, puis à 8,81 milliards USD d'ici 2031, enregistrant un CAGR de 26,94 % entre 2026 et 2031. Le marché de l'authentification résistante au phishing est façonné par des réglementations gouvernementales qui ont fait de l'authentification cryptographique une exigence de conformité pour de nombreuses organisations. Les attaques de type adversaire-au-milieu ont également mis en évidence les limites de l'authentification multifacteur conventionnelle, notamment lorsque les attaquants volent des jetons de session via des outils proxy. Les normes ouvertes FIDO2 et WebAuthn deviennent plus faciles à déployer car les principaux systèmes d'exploitation et navigateurs les prennent en charge nativement. Cette combinaison déplace la demande vers des plateformes qui gèrent les authentificateurs, l'enrôlement, les politiques, la récupération et les activités d'audit dans des environnements d'appareils diversifiés. Le marché de l'authentification résistante au phishing bénéficie également lorsque les exigences du secteur public influencent les sous-traitants et les fournisseurs qui ont besoin de niveaux comparables d'assurance d'identité.
Points clés du rapport
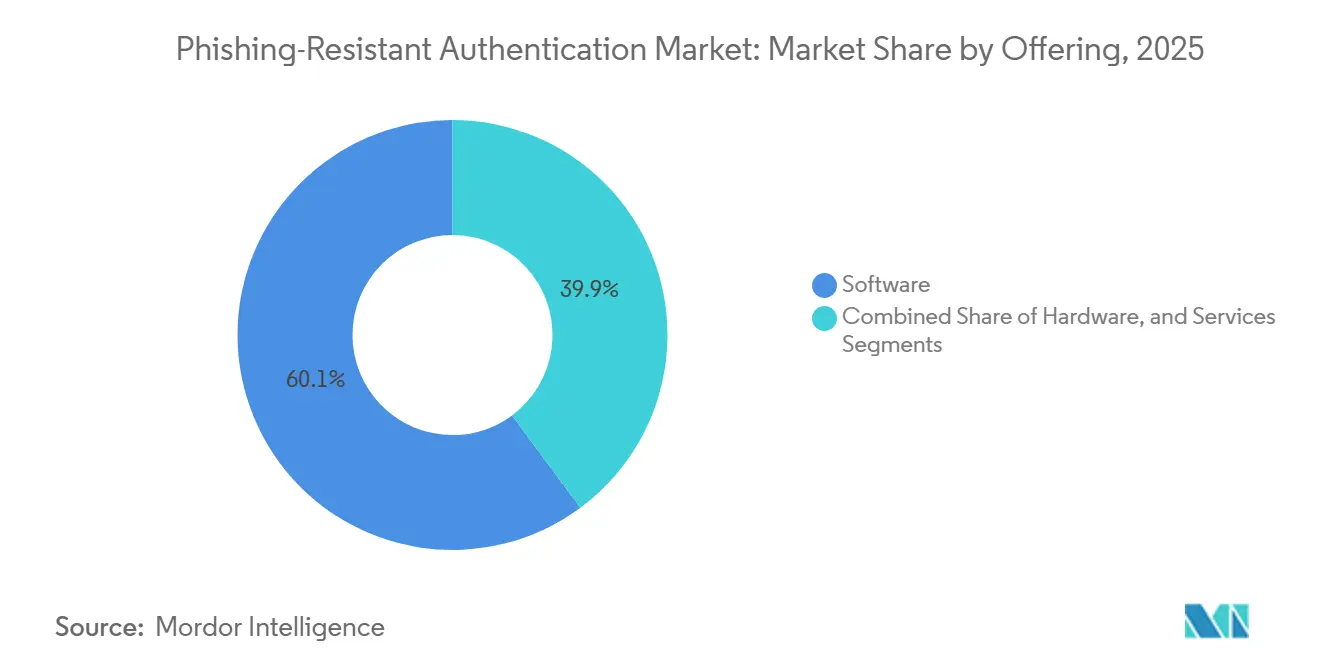
- Par offre, le logiciel détenait 60,14 % de la part du marché de l'authentification résistante au phishing en 2025, tandis que les services devraient se développer à un CAGR de 28,12 % jusqu'en 2031.
- Par mode de déploiement, le cloud détenait 62,89 % de la part du marché de l'authentification résistante au phishing en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 28,34 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 71,55 % de la part du marché de l'authentification résistante au phishing en 2025, tandis que les PME devraient se développer à un CAGR de 29,02 % jusqu'en 2031.
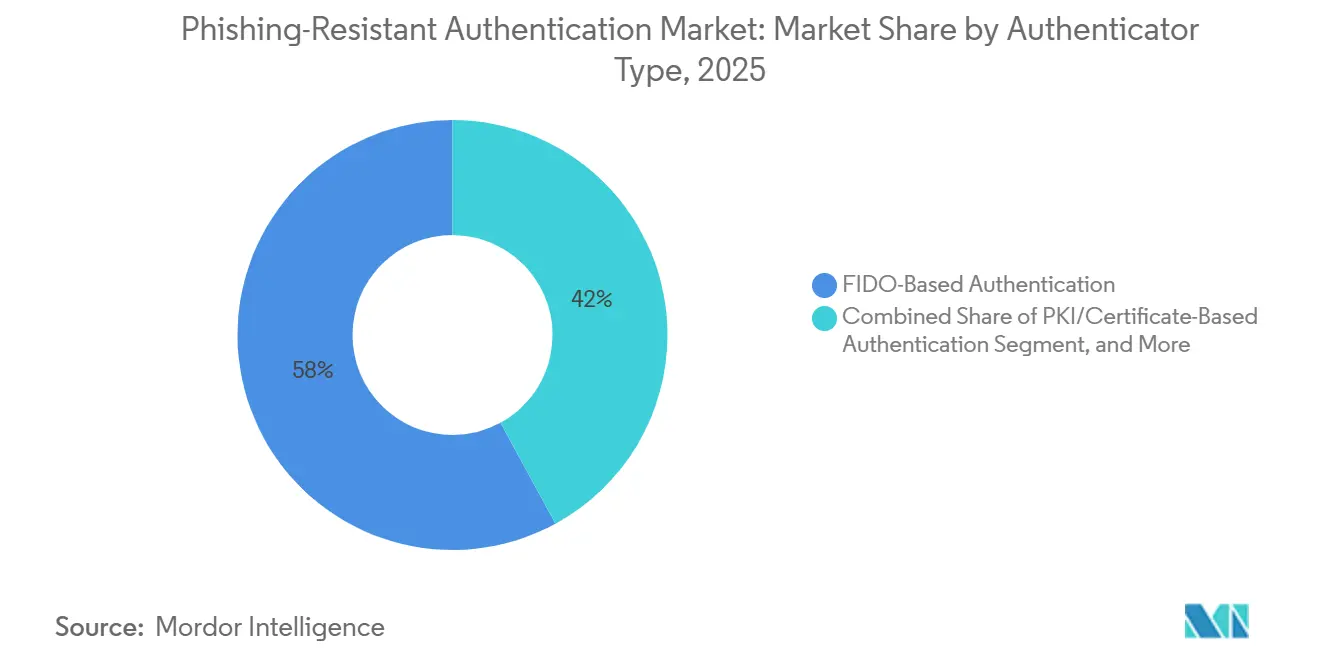
- Par type d'authentificateur, l'authentification basée sur FIDO détenait 57,96 % de la part du marché de l'authentification résistante au phishing en 2025, tandis que l'authentification basée sur PKI/certificat devrait se développer à un CAGR de 28,70 % jusqu'en 2031.
- Par secteur d'activité, le gouvernement et l'administration publique détenaient 21,65 % de la part du marché de l'authentification résistante au phishing en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 27,51 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 38,20 % du marché de l'authentification résistante au phishing en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 27,88 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de l'authentification résistante au phishing
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Mandats réglementaires pour l'authentification multifacteur résistante au phishing | +6.5% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Risque de prise de contrôle de compte et d'adversaire-au-milieu | +5.8% | Mondial | Court terme (≤ 2 ans) |
| Standardisation de l'écosystème des clés d'accès | +4.7% | Mondial, avec une mise à l'échelle précoce en Amérique du Nord, en Europe et dans les marchés clés de l'APAC | Moyen terme (2-4 ans) |
| Expérience utilisateur sans mot de passe et réduction des coûts de support | +4.2% | Mondial, adoption plus rapide en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Récupération des identifiants liés aux appareils comme accélérateur de déploiement | +2.8% | Amérique du Nord et Europe, avec extension vers l'APAC et le MEA | Moyen terme (2-4 ans) |
| Authentification matérielle pour l'accès aux technologies privilégiées et opérationnelles | +2.0% | Amérique du Nord, Europe et marchés industriels de l'APAC | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Mandats réglementaires pour l'authentification multifacteur résistante au phishing
Les exigences gouvernementales constituent un moteur direct de la demande pour le marché de l'authentification résistante au phishing, car elles fixent des attentes techniques claires et des délais de mise en œuvre précis. Le NIST a finalisé la SP 800-63B-4 le 31 juillet 2025, qui exige des authentificateurs résistants au phishing au niveau d'assurance d'authentificateur 3 pour les cas d'usage fédéraux à haute valeur. Les orientations ont également écarté les mots de passe à usage unique par SMS comme option acceptable au niveau AAL2 inférieur. La directive opérationnelle contraignante 25-01 de la CISA a exigé que les agences civiles fédérales configurent une authentification multifacteur résistante au phishing pour tous les utilisateurs avant le 20 juin 2025. Le décret exécutif 14144 a continué à soutenir l'utilisation des normes FIDO2 et PKI dans les programmes d'identité fédéraux. Une soumission de la FIDO Alliance de juillet 2026 a soutenu l'inclusion de l'authentification résistante au phishing dans les contrats fédéraux impliquant des informations non classifiées contrôlées.
Risque de prise de contrôle de compte et d'adversaire-au-milieu
Le phishing de type AiTM a rendu plus difficile pour les organisations de s'appuyer sur les approbations par notification push et d'autres méthodes d'authentification hameçonnables. Microsoft a documenté une hausse de 146 % d'une année sur l'autre des attaques AiTM dans son rapport de défense numérique 2026, avec 40 000 incidents détectés quotidiennement sur les locataires Microsoft 365. Okta a déclaré en janvier 2026 que les clés d'accès FIDO2 et FastPass offrent une protection complète contre le vishing en temps réel et les campagnes de proxy AiTM par intelligence artificielle. Le vol de jetons de session est particulièrement significatif car il peut contourner l'authentification multifacteur conventionnelle après qu'un utilisateur a complété une approbation légitime. Les identifiants résistants au phishing lient l'événement d'authentification au domaine d'origine de la partie de confiance, ce qui limite cette méthode de relais d'identifiants. Des kits d'attaque sont également proposés via des modèles d'abonnement à faible coût, réduisant les compétences nécessaires pour mener des campagnes de contournement d'authentification multifacteur à grande échelle. Ces conditions accroissent le besoin de systèmes d'authentification qui protègent les comptes privilégiés, l'accès des employés et les transactions clients à haute valeur.
Standardisation de l'écosystème des clés d'accès
Le marché de l'authentification résistante au phishing est soutenu par une adoption plus large des clés d'accès dans les environnements grand public et professionnels. La FIDO Alliance a rapporté en mai 2026 que 5 milliards de clés d'accès étaient en usage actif dans le monde, sur la base de la télémétrie des plateformes publiques et des données de déploiement des membres. Son enquête 2026 a révélé que 68 % des organisations avaient déployé ou déployaient activement des clés d'accès pour l'authentification des employés. La même enquête a révélé que 82 % des organisations considéraient un effectif entièrement sans mot de passe comme un objectif ultime. Une étude distincte de la FIDO Alliance et de HID a révélé que 93 % des organisations étaient sur la voie de l'adoption des clés d'accès, mais que seulement 13 % avaient atteint un déploiement à grande échelle. Cet écart maintient la demande de services de déploiement, de gestion du cycle de vie et de support spécialisé à mesure que les organisations passent de projets pilotes à une couverture complète des effectifs.
Expérience utilisateur sans mot de passe et réduction des coûts de support
Les économies opérationnelles élargissent l'attrait du marché de l'authentification résistante au phishing au-delà des acheteurs fortement réglementés. Okta a rapporté que l'adoption des authentificateurs résistants au phishing a augmenté de 63 % d'une année sur l'autre en 2025, tandis que l'adoption de FastPass a presque doublé.[1]Okta, "Secure Sign-in Trends Report 2025," Okta, okta.com. Les demandes de réinitialisation de mot de passe peuvent représenter 20 % à 50 % de l'activité du service d'assistance informatique dans les grandes entreprises, rendant l'accès sans mot de passe pertinent pour les coûts de support et la productivité des employés. La FIDO Alliance a constaté que 35 % des organisations déployant des clés d'accès ont signalé moins de tickets de réinitialisation de mot de passe. Elle a également constaté que 32 % ont signalé moins d'incidents de phishing et 45 % des temps de connexion des employés plus rapides. Microsoft fait passer les clés d'accès au statut par défaut dans Entra ID à partir de septembre 2026, apportant des capacités résistantes au phishing aux relations de plateforme existantes sans événement d'approvisionnement distinct.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coût initial de déploiement et de gestion du cycle de vie | -3.2% | Mondial, plus aigu dans les segments PME et les marchés émergents | Court terme (≤ 2 ans) |
| Compatibilité des applications et protocoles hérités | -2.6% | Mondial, plus sévère dans la fabrication industrielle, les services financiers et la santé | Moyen terme (2-4 ans) |
| Faiblesses de la récupération et de la réinitialisation de compte | -1.8% | Mondial | Moyen terme (2-4 ans) |
| Interopérabilité de la chaîne d'approvisionnement des authentificateurs et de l'attestation | -1.4% | Mondial, concentré dans les secteurs gouvernementaux et réglementés | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût initial de déploiement et de gestion du cycle de vie
Les programmes d'authentificateurs matériels nécessitent des achats, une émission, un remplacement, des vérifications d'attestation et un support utilisateur qui ne sont pas présents dans les environnements de base à mot de passe ou par SMS. Les programmes de clés d'accès liées aux appareils peuvent nécessiter une préenregistrement en usine, une expédition mondiale et une préparation du service d'assistance pour des effectifs distribués. Ces activités peuvent prolonger les calendriers de déploiement de 6 à 18 mois pour les entreprises disposant de grandes bases d'utilisateurs internationaux. Elles peuvent également doubler les coûts totaux de possession par rapport à un déploiement de clés d'accès uniquement dans le cloud. La pression sur les coûts est particulièrement significative pour les PME sans équipes dédiées à la gestion des identités et des accès. L'étude de la FIDO Alliance et de HID a révélé que 33 % des organisations sans projets de clés d'accès actifs identifiaient le coût comme un obstacle principal.
Compatibilité des applications et protocoles hérités
De nombreuses applications d'entreprise ont été construites avant que la prise en charge de WebAuthn et CTAP2 ne soit disponible. Les organisations doivent donc maintenir une authentification résistante au phishing pour les nouvelles applications tout en conservant des identifiants hameçonnables pour les systèmes hérités. Les applications personnalisées qui reposent sur RADIUS, LDAP ou des cadres d'authentification unique propriétaires manquent souvent d'endpoints FIDO2 directs. Des intergiciels peuvent relier ces environnements, mais ils ajoutent du travail d'intégration et des points de défaillance potentiels. Le problème est prononcé dans les environnements de santé, de technologie industrielle et dans les institutions financières exploitant des systèmes centraux établis de longue date. Cela peut forcer un choix entre la modernisation des applications et une position de sécurité hybride qui pourrait ne pas satisfaire aux exigences de la NIST SP 800-63B-4 et de l'article 21 de NIS2.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les plateformes logicielles soutiennent la modernisation de l'identité en entreprise
Le logiciel détenait 60,14 % de la part du marché de l'authentification résistante au phishing pour le segment des offres en 2025. Les acheteurs en entreprise privilégient les plateformes logicielles car elles peuvent gérer les clés de sécurité FIDO2, les clés d'accès d'appareils et les identifiants PKI dans un environnement de politique unique. Le marché de l'authentification résistante au phishing se renforce à mesure que la valeur de la plateforme croît selon les types d'appareils et les environnements d'applications. L'enrôlement, l'attestation, l'évaluation des risques, la récupération et les activités d'audit peuvent être coordonnés via la même couche administrative. Microsoft Corporation, Okta Inc. et Beyond Identity Inc. ont positionné leurs plateformes d'identité comme des points de contrôle centraux pour les déploiements résistants au phishing. Leur approche intègre la gestion des clés d'accès dans des services d'identité plus larges et réduit le besoin d'outils de gestion distincts. Cela soutient les dépenses logicielles même lorsqu'un client utilise des authentificateurs matériels pour certains utilisateurs. Le segment reste étroitement lié à la qualité des contrôles du cycle de vie et des intégrations disponibles pour les administrateurs d'entreprise.
Les services devraient se développer à un CAGR de 28,12 % de 2026 à 2031. Les déploiements en entreprise nécessitent souvent un support professionnel pour la conception, l'enrôlement des identifiants, la migration et le changement opérationnel. Les modèles de déploiement gérés couvrent également le préenregistrement en usine, la logistique mondiale des clés et la gestion du cycle de vie des identifiants. Ces modèles convertissent les achats matériels ponctuels en relations de service récurrentes. Le matériel reste important pour les clés d'accès liées aux appareils et les identifiants PIV ou CAC dans les environnements réglementés. Cependant, la certification FIDO2 par un nombre croissant de fabricants exerce une pression sur les marges matérielles. Les fournisseurs de matériel répondent en offrant une certification plus approfondie, notamment FIPS 140-3 et Common Criteria EAL6+, et en fournissant des services de cycle de vie plutôt que de simples capacités d'authentification.


Par mode de déploiement : les environnements hybrides soutiennent la migration progressive
Le déploiement cloud représentait 62,89 % du segment des modes de déploiement en 2025. Au sein du marché de l'authentification résistante au phishing, les plateformes d'identité cloud peuvent offrir une authentification résistante au phishing dans le cadre de niveaux de service établis, réduisant le besoin d'infrastructure de serveur dédiée. Okta Workforce Identity Cloud, Microsoft Entra ID et Ping Identity PingOne sont des exemples de plateformes qui rendent le déploiement FIDO2 plus accessible. Cette structure offre aux organisations un moyen pratique d'utiliser des identifiants résistants au phishing sans construire un environnement d'authentification distinct. Le déploiement sur site reste nécessaire pour les réseaux gouvernementaux isolés et les organisations ayant des besoins de résidence des données. Sa position relative a diminué à mesure que les utilisateurs réglementés adoptent des courtiers d'identité cloud qui connectent les identifiants résistants au phishing aux applications existantes. L'adoption du cloud n'élimine pas les applications plus anciennes, mais elle peut centraliser les fonctions de politique et d'identité autour d'elles. Cela explique pourquoi le marché de l'authentification résistante au phishing continue de favoriser la livraison cloud pour les programmes d'effectifs larges.
Le déploiement hybride devrait se développer à un CAGR de 28,34 % jusqu'en 2031. Les grandes organisations déplacent rarement tous les services d'identité des systèmes sur site vers des plateformes cloud en un seul cycle budgétaire. Elles utilisent généralement des fournisseurs d'identité cloud pour les applications modernes tout en connectant les systèmes plus anciens via des arrangements de fédération. Le déploiement hybride sert également les environnements de technologie opérationnelle où les systèmes de production isolés ne peuvent pas utiliser des services d'identité connectés à Internet. Ces environnements ont besoin d'outils d'authentification qui fonctionnent en modes connecté et déconnecté. Axiad Conductor a reçu l'autorisation FedRAMP Modéré en août 2026, offrant une option cloud-first pour les programmes de PIV dérivé et de PKI en tant que service. Les outils conçus pour cette architecture mixte peuvent soutenir les organisations lors de migrations progressives sans interrompre les exigences d'accès critiques.
Par taille d'organisation : les PME accèdent via les paramètres par défaut des plateformes
Les grandes entreprises détenaient 71,55 % du segment par taille d'organisation en 2025. Le marché de l'authentification résistante au phishing continue de s'appuyer sur leur plus grande exposition réglementaire et leur capacité à financer les achats de matériel, les processus de cycle de vie et les équipes d'identité dédiées. La plupart des grands déploiements commencent par les comptes privilégiés et les rôles de direction, car ces comptes présentent un risque opérationnel élevé. Les organisations étendent ensuite la couverture aux employés qui gèrent la propriété intellectuelle, puis à l'ensemble des effectifs. Ce déploiement ordonné prolonge les délais de mise en œuvre mais soutient également les licences pluriannuelles et la demande de services. Les grandes entreprises sont souvent des cibles directes des exigences fédérales et des désignations NIS2. Elles ont également l'échelle nécessaire pour standardiser les politiques dans des divisions et des géographies variées. Ces facteurs ont établi leur position dominante sur le marché de l'authentification résistante au phishing en 2025.
Les PME devraient se développer à un CAGR de 29,02 % de 2026 à 2031. Leur modèle d'adoption diffère car il est de plus en plus lié aux plateformes d'identité qu'elles utilisent déjà. Microsoft définit les clés d'accès comme l'expérience Entra ID par défaut à partir de septembre 2026. Okta inclut également des options résistantes au phishing dans les niveaux standard pour les effectifs. Les PME sur ces plateformes peuvent accéder à une authentification plus robuste sans nécessiter un achat autonome. Cela réduit les obstacles de coût et de complexité qui limitaient auparavant les déploiements plus petits. Le modèle fait passer l'accès résistant au phishing d'un projet discrétionnaire à une capacité héritée via une relation fournisseur existante. L'expansion résultante dépend d'une récupération efficace des utilisateurs, d'une configuration des politiques et d'une couverture des applications qui restent en dehors de ces plateformes.
Par type d'authentificateur : FIDO en tête tandis que PKI répond aux cas d'usage réglementés
L'authentification basée sur FIDO détenait 57,96 % du segment par type d'authentificateur en 2025. La prise en charge native sur iOS, Android, macOS, Windows et les principaux navigateurs a rendu les clés d'accès FIDO2 centrales au marché de l'authentification résistante au phishing pour une utilisation large des effectifs. Cette prise en charge réduit les frictions pour les organisations qui ont besoin d'un accès cohérent sur les appareils des employés. La FIDO Alliance a rapporté que 45 % des organisations déployant des clés d'accès ont obtenu des connexions d'employés plus rapides. Ce résultat montre que la résistance au phishing et la convivialité peuvent progresser ensemble dans l'authentification quotidienne. L'écosystème matériel plus large prend également en charge des cas d'usage qui nécessitent une assurance plus forte que celle fournie par les authentificateurs de plateforme. Infineon a lancé le SECORA ID Key S USB en juillet 2026 comme premier authentificateur certifié FIDO Level 3+ conforme à CTAP 2.1.
L'authentification basée sur PKI/certificat devrait se développer à un CAGR de 28,70 % jusqu'en 2031. Les programmes fédéraux américains continuent de s'appuyer sur les identifiants PIV, CAC et PIV dérivé pour l'accès privilégié. Cette dépendance soutient l'investissement dans le PKI en tant que service cloud et les capacités de gestion des identifiants. La taille du marché de l'authentification résistante au phishing pour ce type d'authentification est portée par le matériel qui prend en charge à la fois les identifiants PKI et les clés d'accès FIDO2. Yubico a reçu la validation FIPS 140-3 pour sa série YubiKey 5 FIPS en mai 2026.[2]Yubico, "Yubico Announces Upgraded YubiKey 5 FIPS Series, Now FIPS 140-3 Validated," Yubico, yubico.com. L'appareil peut prendre en charge les identifiants PKI du DoD et les clés d'accès FIDO2 sur une seule clé. Les solutions d'enclave sécurisée spécifiques aux plateformes et les implémentations post-quantiques restent des catégories plus petites, mais Intercede et Swissbit ont commencé à travailler sur une solution de clé d'accès FIDO2 post-quantique en 2025.
Par secteur d'activité : le gouvernement mène la demande tandis que la santé se développe
Le gouvernement et l'administration publique détenaient 21,65 % du segment par secteur d'activité en 2025. Les programmes d'identité fédéraux aux États-Unis et les obligations NIS2 dans les États membres de l'UE ont renforcé ce secteur au sein du marché de l'authentification résistante au phishing. Les agences gouvernementales servent également de déploiements de référence pour les fournisseurs et les sous-traitants qui nécessitent des contrôles d'accès compatibles. Une exigence fédérale pour l'accès des sous-traitants peut donc influencer les organisations privées dans la chaîne d'approvisionnement associée. La BFSI, les technologies de l'information et des télécommunications, et la fabrication industrielle sont d'autres groupes d'utilisateurs significatifs. Les organisations BFSI sont sensibles aux exigences qui combinent le PIV dérivé, FIDO2 et les attentes de gestion des risques DORA. Les utilisateurs industriels renforcent les contrôles autour des identifiants opérationnels à mesure que les attaques d'identité affectent les environnements critiques. Cela fait du gouvernement un ancrage durable pour le marché de l'authentification résistante au phishing même si l'adoption s'élargit dans les secteurs privés.
La santé et les sciences de la vie devraient se développer à un CAGR de 27,51 % de 2026 à 2031. Le Département américain de la Santé et des Services sociaux a proposé des modifications à la règle de sécurité HIPAA qui exigeraient une authentification multifacteur pour l'accès aux informations de santé électroniques protégées. Ce changement créerait une exigence de mise en œuvre formelle pour les hôpitaux et les réseaux cliniques. Les Centers for Medicare and Medicaid Services ont émis une directive en mai 2026 exigeant que les utilisateurs de HIGLAS adoptent une authentification multifacteur résistante au phishing FIDO2 ou PIV avant le 1er janvier 2027. La directive exigeait également des jetons validés FIPS pour le personnel sous-traitant avant cette échéance. L'énergie et les services publics, le pétrole et le gaz, et le commerce de détail et le commerce électronique augmentent également leur adoption à mesure que les attaques AiTM ciblent les comptes opérationnels et les identifiants commerciaux à haute valeur. Leur demande est renforcée lorsqu'une organisation doit protéger à la fois l'accès des effectifs et les transactions orientées client.
Analyse géographique
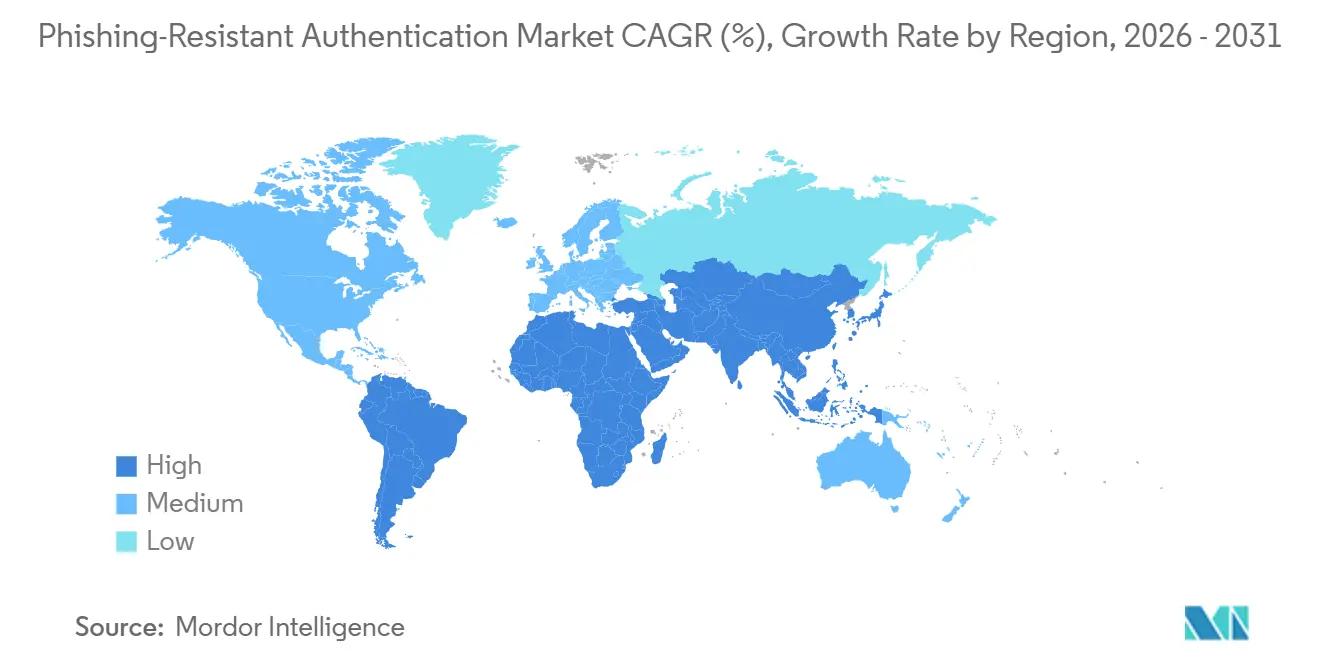
L'Amérique du Nord détenait 38,20 % de la part du marché de l'authentification résistante au phishing en 2025. Les exigences fédérales américaines fixent des dates de mise en œuvre spécifiques et des normes techniques qui stimulent directement la demande pour le marché de l'authentification résistante au phishing. Les orientations de la FIDO Alliance publiées en mars 2025 dans le cadre du décret exécutif 14144 ont approuvé les normes commerciales FIDO2 comme complément aux programmes PKI fédéral, PIV et CAC. Ces orientations concentrent les dépenses de modernisation fédérale sur les produits et fournisseurs conformes. Le Canada contribue via des programmes d'identité fédéraux qui s'alignent étroitement sur les orientations du NIST et de la CISA américains. Le Mexique ajoute de la demande via les organisations BFSI et les filiales multinationales confrontées à des exigences de conformité transfrontalières. Microsoft, Okta et Beyond Identity sont basés aux États-Unis, et leurs paramètres par défaut de plateforme influencent l'adoption en entreprise dans de nombreuses régions.
L'Europe reste une opportunité régionale substantielle car NIS2 et DORA affectent les entités essentielles dans les secteurs de l'énergie, des transports, de la banque, de la santé et des infrastructures numériques. NIS2 est entré en vigueur en octobre 2024, tandis que DORA est entré en vigueur en janvier 2025. Ces mesures exigent des protections plus solides pour l'accès privilégié et les sessions à distance, conformément aux orientations de l'ENISA publiées début 2026. L'Allemagne est entrée dans une phase opérationnelle d'application de NIS2 en mai 2026, affectant les entreprises qui doivent démontrer des contrôles d'authentification multifacteur conformes. La France a également avancé le déploiement de la santé nationale via Pro Santé Connect. NEOWAVE est devenu le premier fournisseur d'appareils FIDO2 approuvés par l'ANS pour ce programme, avec un déploiement en production prévu pour septembre 2026.[3]NEOWAVE, "NEOWAVE Becomes the First Manufacturer of ANS-Approved FIDO2 Devices for Pro Santé Connect," NEOWAVE, neowave.fr. L'Amérique du Sud reste plus tôt dans son cycle d'adoption, le Brésil et l'Argentine fournissant la principale base de demande BFSI.
L'Asie-Pacifique devrait se développer à un CAGR de 27,88 % de 2026 à 2031. La demande régionale est portée par l'exposition aux menaces et les changements réglementaires plutôt que par les seules obligations de conformité. La FIDO Alliance a rapporté que l'APAC représentait 34 % des incidents de cybersécurité mondiaux en 2024, tandis que l'abus de comptes valides était le principal vecteur d'entrée. Les Philippines ont émis la circulaire BSP 1213 en juin 2025, exigeant que les banques abandonnent progressivement les mots de passe à usage unique par SMS en faveur de l'authentification résistante au phishing avant juin 2026. Le Japon fait avancer des amendements aux directives de supervision pour les institutions financières. Cinq sociétés de valeurs mobilières japonaises ont achevé des déploiements FIDO2 avant octobre 2025, dont Rakuten Securities, qui a achevé les déploiements sur tous les canaux. Le Moyen-Orient et l'Afrique sont plus petits aujourd'hui, mais les initiatives d'identité nationale aux Émirats arabes unis et en Arabie saoudite, ainsi que la croissance des services financiers en Afrique du Sud, au Nigeria et en Égypte, soutiennent l'adoption future.

Paysage concurrentiel
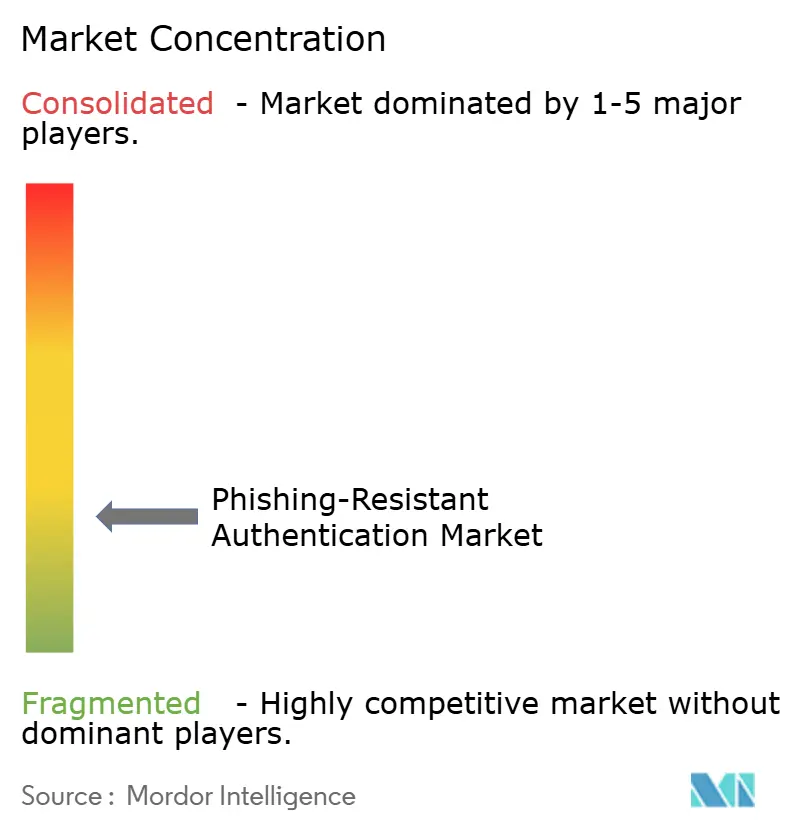
Le marché de l'authentification résistante au phishing est modérément fragmenté car aucun fournisseur ne domine chaque type d'authentificateur, modèle de déploiement et segment d'utilisateurs finaux. Yubico AB a établi une position solide dans les authentificateurs FIDO2 à support matériel. YubiKey 5.8 a introduit la prise en charge des extensions CTAP 2.3 et de signature WebAuthn en 2026. Ces fonctionnalités étendent la clé aux signatures numériques à support matériel et aux identifiants vérifiables. HID Global Corporation poursuit l'expansion de son portefeuille via son accord d'octobre 2025 pour acquérir IDmelon. L'acquisition vise à aider les entreprises à utiliser des cartes physiques et des appareils mobiles comme clés de sécurité FIDO. Cette approche peut réduire le besoin d'infrastructure d'identifiants en double pour les organisations qui utilisent déjà les systèmes d'accès HID.
Microsoft, Okta et Ping Identity modifient la concurrence sur le marché de l'authentification résistante au phishing en intégrant des capacités résistantes au phishing dans les contrats de plateformes d'identité existants. Le regroupement réduit le coût incrémental pour les clients qui utilisent déjà des niveaux d'identité premium. Il augmente également la pression sur les fournisseurs de solutions ponctuelles pour se différencier par la certification, l'assurance de la chaîne d'approvisionnement ou la spécialisation verticale. La gouvernance du cycle de vie des identifiants reste une opportunité pour les fournisseurs qui gèrent l'inventaire des authentificateurs, le remplacement, la révocation et les pistes d'audit. Intercede Group plc propose son système de gestion des identifiants MyID pour ce besoin. Axiad propose un service PKI cloud qui prend en charge les programmes d'identité réglementés. Les fournisseurs qui intègrent des capacités de gestion dans de grandes plateformes d'identité peuvent combler les lacunes pratiques de déploiement auxquelles les clients font face après avoir sélectionné un authentificateur.
La certification devient un facteur concurrentiel significatif dans les cas d'usage gouvernementaux et de défense. Les certifications FIPS 140-3, Common Criteria et FIDO Level 3+ peuvent être utilisées pour déterminer si un produit matériel répond aux exigences d'approvisionnement. Cela favorise les fournisseurs disposant de matériel validé dans les cas d'usage où les options logicielles seules ne sont pas acceptées. Thales a lancé OneWelcome FIDO Key Lifecycle Management en février 2025, combinant des capacités de gestion avec des clés FIDO de marque Thales.[4]Thales, "Thales Introduces New FIDO Key Lifecycle Management Solution to Enable Secure Authentication at Scale," Thales, cpl.thalesgroup.com. Yubico a étendu sa suite d'enrôlement en mars 2026 pour les environnements Microsoft Entra ID et Ping Identity. Le service prend en charge la livraison de clés préprogrammées en usine et préenregistrées, ainsi que l'enrôlement sur site. Ces mouvements montrent que les fournisseurs se font concurrence non seulement sur la robustesse de l'authentification, mais aussi sur l'administration du déploiement et les opérations d'identifiants.
Leaders du secteur de l'authentification résistante au phishing
Okta, Inc.
Ping Identity Corporation
Microsoft Corporation
Intercede Group plc
BIO-key International, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Septembre 2026 : Microsoft a retiré les méthodes d'authentification multifacteur héritées par SMS et voix d'Entra ID, désignant les clés de sécurité FIDO2, les clés d'accès Microsoft Authenticator et Windows Hello for Business comme méthodes de connexion par défaut pour les utilisateurs d'entreprise dans le monde entier. La transition, effective le 1er septembre 2026, affecte des millions de comptes dans le locataire cloud public de Microsoft et représente le plus grand déploiement d'authentification résistante au phishing par défaut par une seule organisation dans l'histoire du marché.
- Août 2026 : Axiad a obtenu l'autorisation FedRAMP Modéré pour sa plateforme cloud Axiad Conductor sur Amazon Web Services, offrant aux agences fédérales américaines un chemin de déploiement cloud-first pour les identifiants PIV dérivés et le PKI en tant que service dédié sans infrastructure sur site, soutenant directement les obligations des agences en vertu de l'OMB M-22-09 et du décret exécutif 14028.
- Juillet 2026 : Infineon Technologies AG a lancé le SECORA ID Key S USB, la première clé de sécurité FIDO2 à obtenir la certification FIDO Level 3+ tout en étant conforme à CTAP 2.1, combinant l'authentification résistante au phishing avec des fonctions de signature numérique qualifiée et PKI dans un seul appareil USB et NFC destiné aux cas d'usage en entreprise, dans le secteur financier et gouvernemental. La production en volume est prévue pour septembre 2026.
- Mai 2026 : Yubico a reçu la validation FIPS 140-3, certificat n° 5291, pour sa nouvelle génération de la série YubiKey 5 FIPS, permettant aux organisations gouvernementales et de défense de détenir à la fois des identifiants PKI du DoD et des clés d'accès FIDO2 sur une seule clé matérielle, répondant au besoin pratique d'un support d'identifiant unifié dans les environnements où les déploiements PIV et FIDO2 coexistent.


Périmètre du rapport mondial sur le marché de l'authentification résistante au phishing
Le marché de l'authentification résistante au phishing comprend le matériel, les logiciels et les services qui permettent aux organisations de déployer des mécanismes d'authentification conçus pour prévenir le vol d'identifiants, la prise de contrôle de compte, les attaques de phishing et les attaques d'adversaire-au-milieu. Ces solutions exploitent la cryptographie à clé publique et des méthodes d'authentification résistantes au phishing telles que FIDO2, WebAuthn, les clés d'accès, les clés de sécurité, les cartes à puce, les jetons matériels, l'authentification basée sur certificat et d'autres technologies d'authentification à clé publique qualifiantes pour renforcer l'assurance d'identité et soutenir les initiatives d'authentification sans mot de passe dans les environnements d'accès des effectifs, des clients, des partenaires et des accès privilégiés.
Le rapport sur le marché de l'authentification résistante au phishing est segmenté par offre (matériel, logiciel et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), type d'authentificateur (authentification basée sur FIDO, authentification basée sur PKI/certificat et autre authentification à clé publique qualifiante), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et des télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI] et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Matériel |
| Logiciel |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Authentification basée sur FIDO |
| Authentification basée sur PKI/certificat |
| Autre authentification à clé publique qualifiante |
| Gouvernement et administration publique |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Technologies de l'information et des télécommunications |
| Médias et divertissement |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par offre | Matériel | ||
| Logiciel | |||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par type d'authentificateur | Authentification basée sur FIDO | ||
| Authentification basée sur PKI/certificat | |||
| Autre authentification à clé publique qualifiante | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Technologies de l'information et des télécommunications | |||
| Médias et divertissement | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigeria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'authentification résistante au phishing ?
Le marché de l'authentification résistante au phishing devrait se développer de 2,7 milliards USD en 2026 à 8,81 milliards USD d'ici 2031, à un CAGR de 26,94 %.
Qu'est-ce qui stimule l'adoption de l'authentification résistante au phishing ?
Les règles gouvernementales en matière d'authentification multifacteur, la croissance des attaques AiTM et la prise en charge native de FIDO2 et WebAuthn augmentent l'adoption.
Quelle offre a mené la demande en 2025 ?
Le logiciel a mené le segment des offres avec une part de 60,14 % en 2025, car les entreprises ont besoin d'une politique d'authentification centralisée et d'une gestion du cycle de vie.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement hybride devrait croître à un CAGR de 28,34 % jusqu'en 2031, à mesure que les organisations connectent les plateformes d'identité cloud aux systèmes hérités.
Pourquoi les clés d'accès sont-elles importantes pour la sécurité en entreprise ?
Les clés d'accès lient les connexions à la partie de confiance légitime et aident à protéger contre le relais d'identifiants et les attaques de phishing en temps réel.
Quelle région devrait connaître la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait croître à un CAGR de 27,88 % jusqu'en 2031, soutenue par les besoins en matière de sécurité et les actions réglementaires.
Dernière mise à jour de la page le:



