
Tamaño y Participación del Mercado de Autenticación Resistente al Phishing
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 2.67 Mil millones de dólares |
| Tamaño del Mercado (2031) | 8.81 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 26.94 % |
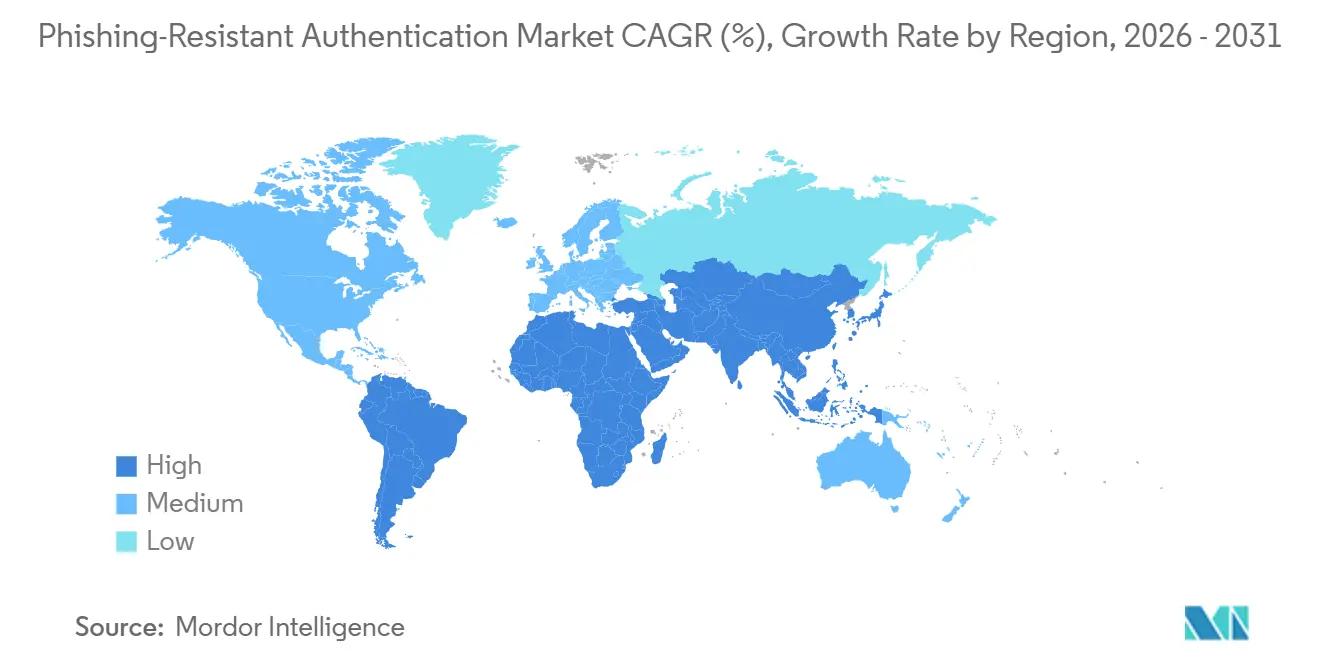
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
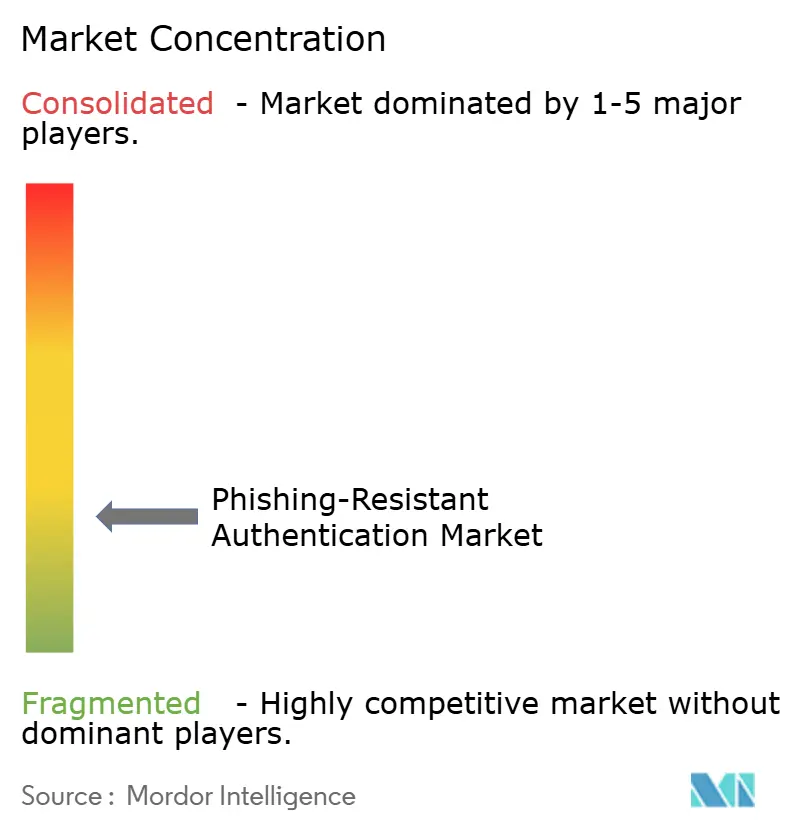
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Autenticación Resistente al Phishing por Mordor Intelligence
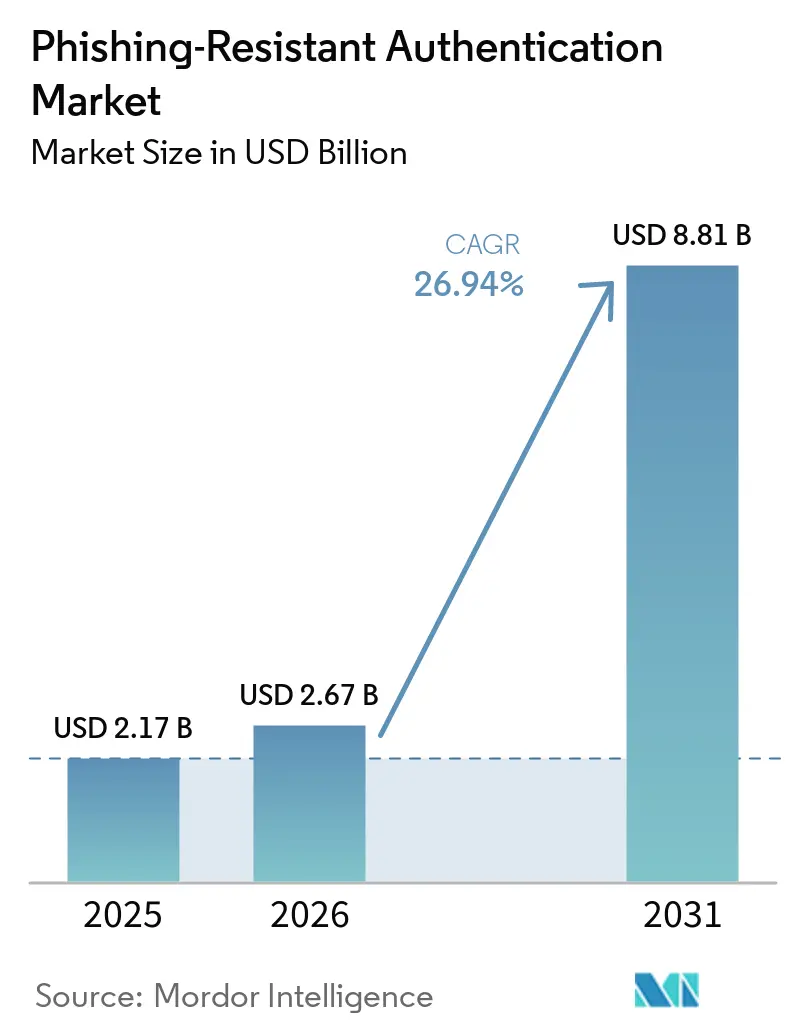
Se proyecta que el tamaño del Mercado de Autenticación Resistente al Phishing se expanda de 2,17 mil millones de USD en 2025 a 2,7 mil millones de USD en 2026, y a 8,81 mil millones de USD en 2031, registrando una CAGR del 26,94% entre 2026 y 2031. El Mercado de Autenticación Resistente al Phishing está siendo moldeado por regulaciones gubernamentales que han convertido la autenticación criptográfica en un requisito de cumplimiento para muchas organizaciones. Los ataques de adversario en el medio también han expuesto los límites de la autenticación multifactor convencional, especialmente cuando los atacantes roban tokens de sesión a través de herramientas proxy. Los estándares abiertos FIDO2 y WebAuthn son cada vez más fáciles de implementar porque los principales sistemas operativos y navegadores los admiten de forma nativa. Esta combinación está desplazando la demanda hacia plataformas que gestionan autenticadores, inscripción, políticas, recuperación y actividades de auditoría en diversos entornos de dispositivos. El Mercado de Autenticación Resistente al Phishing también se beneficia cuando los requisitos del sector público influyen en los contratistas y proveedores que necesitan niveles comparables de garantía de identidad.
Conclusiones Clave del Informe
- Por oferta, el software representó el 60,14% de la participación del Mercado de Autenticación Resistente al Phishing en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 28,12% hasta 2031.
- Por modo de implementación, la nube representó el 62,89% de la participación del Mercado de Autenticación Resistente al Phishing en 2025, mientras que se proyecta que el híbrido se expanda a una CAGR del 28,34% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 71,55% de la participación del Mercado de Autenticación Resistente al Phishing en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 29,02% hasta 2031.
- Por tipo de autenticador, la autenticación basada en FIDO representó el 57,96% de la participación del Mercado de Autenticación Resistente al Phishing en 2025, mientras que se proyecta que la autenticación basada en PKI/certificados se expanda a una CAGR del 28,70% hasta 2031.
- Por vertical industrial, el gobierno y la administración pública representaron el 21,65% de la participación del Mercado de Autenticación Resistente al Phishing en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 27,51% hasta 2031.
- Por geografía, América del Norte representó el 38,20% del Mercado de Autenticación Resistente al Phishing en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 27,88% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Autenticación Resistente al Phishing
Análisis del Impacto de los Impulsores*
| Impulsor | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Mandatos Regulatorios para MFA Resistente al Phishing | +6.5% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Riesgo de Apropiación de Cuentas y Adversario en el Medio | +5.8% | Global | Corto plazo (≤ 2 años) |
| Estandarización del Ecosistema de Claves de Acceso | +4.7% | Global, con escalado temprano en América del Norte, Europa y núcleo de APAC | Mediano plazo (2-4 años) |
| Experiencia de Usuario sin Contraseña y Reducción de Costos de Soporte | +4.2% | Global, adopción más rápida en América del Norte y Europa | Mediano plazo (2-4 años) |
| Recuperación de Credenciales Vinculadas al Dispositivo como Acelerador de Implementación | +2.8% | América del Norte y Europa, con extensión a APAC y MEA | Mediano plazo (2-4 años) |
| Autenticación Respaldada por Hardware para Acceso Privilegiado y a Tecnología Operacional | +2.0% | América del Norte, Europa y mercados industriales de APAC | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Mandatos Regulatorios para MFA Resistente al Phishing
Los requisitos gubernamentales son un impulsor directo de la demanda del Mercado de Autenticación Resistente al Phishing porque establecen expectativas técnicas claras y plazos de implementación. El NIST finalizó la SP 800-63B-4 el 31 de julio de 2025, y requiere autenticadores resistentes al phishing en el Nivel de Garantía del Autenticador 3 para casos de uso federal de alto valor. La guía también se alejó de las contraseñas de un solo uso por SMS como opción aceptable en el nivel inferior AAL2. La Directiva Operacional Vinculante 25-01 de CISA requirió que las agencias civiles federales configuraran MFA resistente al phishing para todos los usuarios antes del 20 de junio de 2025. La Orden Ejecutiva 14144 continuó apoyando el uso de los estándares FIDO2 y PKI dentro de los programas federales de identidad. Una presentación de la Alianza FIDO de julio de 2026 apoyó la inclusión de la autenticación resistente al phishing en los contratos federales que involucran Información No Clasificada Controlada.
Riesgo de Apropiación de Cuentas y Adversario en el Medio
El phishing de adversario en el medio (AiTM) ha dificultado que las organizaciones confíen en las aprobaciones push y otros métodos de autenticación susceptibles al phishing. Microsoft documentó un aumento interanual del 146% en los ataques AiTM en su Informe de Defensa Digital 2026, con 40.000 incidentes detectados diariamente en los inquilinos de Microsoft 365. Okta declaró en enero de 2026 que las claves de acceso FIDO2 y FastPass brindan protección completa contra campañas de vishing en tiempo real y de proxy AiTM con inteligencia artificial. El robo de tokens de sesión es particularmente significativo porque puede eludir la MFA convencional después de que un usuario completa una aprobación legítima. Las credenciales resistentes al phishing vinculan el evento de autenticación al dominio de origen de la parte que confía, lo que limita este método de retransmisión de credenciales. Los kits de ataque también se ofrecen a través de modelos de suscripción de bajo costo, lo que reduce las habilidades necesarias para llevar a cabo campañas de elusión de MFA a gran escala. Estas condiciones están aumentando la necesidad de sistemas de autenticación que protejan las cuentas privilegiadas, el acceso de la fuerza laboral y las transacciones de clientes de alto valor.
Estandarización del Ecosistema de Claves de Acceso
El Mercado de Autenticación Resistente al Phishing está respaldado por una adopción más amplia de claves de acceso en entornos de consumidores y de fuerza laboral. La Alianza FIDO informó en mayo de 2026 que 5.000 millones de claves de acceso estaban en uso activo en todo el mundo, basándose en la telemetría de plataformas públicas y los datos de implementación de los miembros. Su encuesta de 2026 encontró que el 68% de las organizaciones habían implementado o estaban implementando activamente claves de acceso para la autenticación de empleados. La misma encuesta encontró que el 82% de las organizaciones consideraban una fuerza laboral completamente sin contraseña como un objetivo final. Un estudio separado de la Alianza FIDO y HID encontró que el 93% de las organizaciones estaban en camino de adoptar claves de acceso, pero solo el 13% había alcanzado la implementación a escala. Esta brecha mantiene la demanda de servicios de implementación, gestión del ciclo de vida y soporte especializado a medida que las organizaciones pasan de proyectos piloto a una cobertura completa de la fuerza laboral.
Experiencia de Usuario sin Contraseña y Reducción de Costos de Soporte
Los ahorros operativos están ampliando el atractivo del Mercado de Autenticación Resistente al Phishing más allá de los compradores fuertemente regulados. Okta informó que la adopción de autenticadores resistentes al phishing creció un 63% interanual en 2025, mientras que la adopción de FastPass casi se duplicó.[1]Okta, "Informe de Tendencias de Inicio de Sesión Seguro 2025," Okta, okta.com. Las solicitudes de restablecimiento de contraseña pueden representar entre el 20% y el 50% de la actividad del servicio de asistencia técnica de TI en las grandes empresas, lo que hace que el acceso sin contraseña sea relevante para los costos de soporte y la productividad de los empleados. La Alianza FIDO encontró que el 35% de las organizaciones que implementan claves de acceso reportaron menos tickets de restablecimiento de contraseña. También encontró que el 32% reportó menos incidentes de phishing y el 45% reportó tiempos de inicio de sesión más rápidos para los empleados. Microsoft está convirtiendo las claves de acceso en el estado predeterminado en Entra ID a partir de septiembre de 2026, incorporando capacidades resistentes al phishing a las relaciones de plataforma existentes sin un evento de adquisición separado.
Análisis del Impacto de las Restricciones*
| Restricción | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Costo Inicial de Implementación y Gestión del Ciclo de Vida | -3.2% | Global, más agudo en segmentos de pymes y mercados emergentes | Corto plazo (≤ 2 años) |
| Compatibilidad con Aplicaciones y Protocolos Heredados | -2.6% | Global, más grave en manufactura, servicios financieros y atención médica | Mediano plazo (2-4 años) |
| Debilidades en la Recuperación y el Restablecimiento de Cuentas | -1.8% | Global | Mediano plazo (2-4 años) |
| Cadena de Suministro de Autenticadores e Interoperabilidad de Atestación | -1.4% | Global, concentrado en sectores gubernamentales y regulados | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Costo Inicial de Implementación y Gestión del Ciclo de Vida
Los programas de autenticadores de hardware requieren adquisición, emisión, reemplazo, verificaciones de atestación y soporte al usuario que no están presentes en entornos básicos de contraseña o SMS. Los programas de claves de acceso vinculadas al dispositivo pueden requerir preregistro en fábrica, envío global y preparación del servicio de asistencia técnica en fuerzas de trabajo distribuidas. Estas actividades pueden extender los cronogramas de implementación entre 6 y 18 meses para empresas con grandes bases de usuarios internacionales. También pueden duplicar los costos totales de propiedad en comparación con una implementación de claves de acceso solo en la nube. La presión de costos es especialmente significativa para las pymes sin equipos dedicados de gestión de identidad y acceso. El estudio de la Alianza FIDO y HID encontró que el 33% de las organizaciones sin proyectos activos de claves de acceso identificaron el costo como una barrera principal.
Compatibilidad con Aplicaciones y Protocolos Heredados
Muchas aplicaciones empresariales se construyeron antes de que el soporte de WebAuthn y CTAP2 estuviera disponible. Por lo tanto, las organizaciones deben mantener la autenticación resistente al phishing para las aplicaciones más nuevas mientras retienen credenciales susceptibles al phishing para los sistemas heredados. Las aplicaciones personalizadas que dependen de RADIUS, LDAP o marcos de inicio de sesión único propietarios a menudo carecen de puntos de conexión FIDO2 directos. El middleware puede conectar estos entornos, pero agrega trabajo de integración y posibles puntos de falla. El problema es pronunciado en la atención médica, los entornos de tecnología industrial y las instituciones financieras que operan sistemas centrales de larga data. Esto puede forzar una elección entre la modernización de aplicaciones y una postura de seguridad híbrida que puede no cumplir con los requisitos de la NIST SP 800-63B-4 y el Artículo 21 de NIS2.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Plataformas de Software Apoyan la Modernización de la Identidad Empresarial
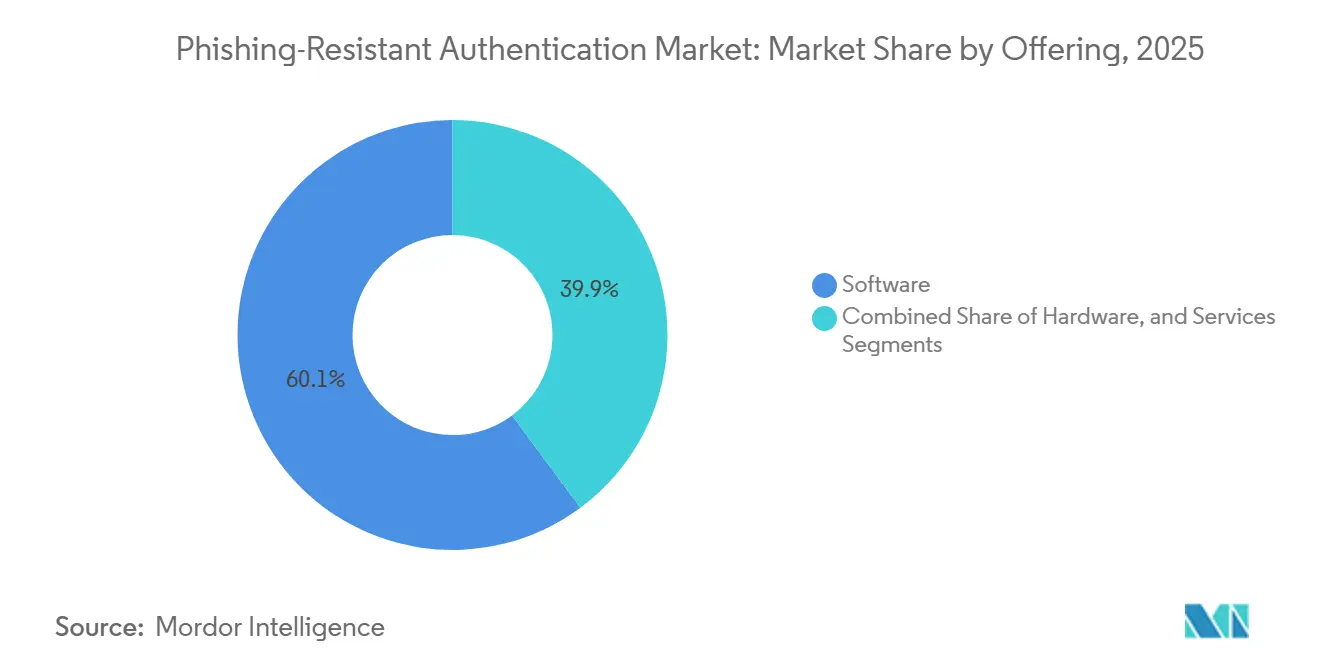
El software representó el 60,14% de la participación del Mercado de Autenticación Resistente al Phishing para el segmento de oferta en 2025. Los compradores empresariales prefieren las plataformas de software porque pueden gestionar claves de seguridad FIDO2, claves de acceso de dispositivos y credenciales PKI dentro de un único entorno de políticas. El Mercado de Autenticación Resistente al Phishing se fortalece a medida que el valor de la plataforma crece en todos los tipos de dispositivos y entornos de aplicaciones. La inscripción, la atestación, la evaluación de riesgos, la recuperación y la actividad de auditoría pueden coordinarse a través de la misma capa administrativa. Microsoft Corporation, Okta Inc. y Beyond Identity Inc. han posicionado sus plataformas de identidad como puntos de control centrales para las implementaciones resistentes al phishing. Su enfoque integra la gestión de claves de acceso dentro de servicios de identidad más amplios y reduce la necesidad de herramientas de gestión separadas. Esto respalda el gasto en software incluso cuando un cliente utiliza autenticadores de hardware para usuarios seleccionados. El segmento sigue estrechamente vinculado a la calidad de los controles del ciclo de vida y las integraciones disponibles para los administradores empresariales.
Se proyecta que los servicios se expandan a una CAGR del 28,12% de 2026 a 2031. Las implementaciones empresariales a menudo requieren soporte profesional para el diseño, la inscripción de credenciales, la migración y el cambio operativo. Los modelos de implementación gestionada también cubren el preregistro en fábrica, la logística global de claves y la gestión del ciclo de vida de las credenciales. Estos modelos convierten las compras únicas de hardware en relaciones de servicio recurrentes. El hardware sigue siendo importante para las claves de acceso vinculadas al dispositivo y las credenciales PIV o CAC en entornos regulados. Sin embargo, la certificación FIDO2 por parte de un número creciente de fabricantes está ejerciendo presión sobre los márgenes del hardware. Los proveedores de hardware están respondiendo ofreciendo una certificación más profunda, incluidos FIPS 140-3 y Common Criteria EAL6+, y proporcionando servicios de ciclo de vida en lugar de capacidades básicas de autenticación.


Por Modo de Implementación: Los Entornos Híbridos Apoyan la Migración por Fases
La implementación en la nube representó el 62,89% del segmento de modo de implementación en 2025. Dentro del Mercado de Autenticación Resistente al Phishing, las plataformas de identidad en la nube pueden ofrecer autenticación resistente al phishing como parte de niveles de servicio establecidos, reduciendo la necesidad de infraestructura de servidor dedicada. Okta Workforce Identity Cloud, Microsoft Entra ID y Ping Identity PingOne son ejemplos de plataformas que hacen que la implementación de FIDO2 sea más accesible. Esta estructura proporciona a las organizaciones una forma práctica de utilizar credenciales resistentes al phishing sin construir un entorno de autenticación separado. La implementación local sigue siendo necesaria para las redes gubernamentales con espacio de aire y las organizaciones con necesidades de residencia de datos. Su posición relativa ha disminuido a medida que los usuarios regulados adoptan intermediarios de identidad en la nube que conectan credenciales resistentes al phishing con las aplicaciones existentes. La adopción de la nube no elimina las aplicaciones más antiguas, pero puede centralizar las funciones de política e identidad a su alrededor. Esto explica por qué el Mercado de Autenticación Resistente al Phishing continúa favoreciendo la entrega en la nube para los programas amplios de fuerza laboral.
Se proyecta que la implementación híbrida se expanda a una CAGR del 28,34% hasta 2031. Las grandes organizaciones rara vez trasladan todos los servicios de identidad de los sistemas locales a las plataformas en la nube dentro de un ciclo presupuestario. Normalmente utilizan proveedores de identidad en la nube para las aplicaciones modernas mientras conectan los sistemas más antiguos a través de acuerdos de federación. La implementación híbrida también sirve a los entornos de tecnología operacional donde los sistemas de producción con espacio de aire no pueden utilizar servicios de identidad conectados a Internet. Estos entornos necesitan herramientas de autenticación que operen en modos conectados y desconectados. Axiad Conductor recibió la autorización FedRAMP Moderado en agosto de 2026, proporcionando una opción de nube primero para los programas de Credenciales PIV Derivadas y PKI como Servicio. Las herramientas diseñadas para esta arquitectura mixta pueden apoyar a las organizaciones a medida que realizan migraciones por fases sin interrumpir los requisitos de acceso críticos.
Por Tamaño de Organización: Las Pymes Obtienen Acceso a Través de los Valores Predeterminados de la Plataforma
Las grandes empresas representaron el 71,55% del segmento de tamaño de organización en 2025. El Mercado de Autenticación Resistente al Phishing continúa dependiendo de su mayor exposición regulatoria y su capacidad para financiar la adquisición de hardware, los procesos del ciclo de vida y los equipos de identidad dedicados. La mayoría de las grandes implementaciones comienzan con cuentas privilegiadas y roles ejecutivos porque estas cuentas presentan un alto riesgo operativo. Las organizaciones luego amplían la cobertura a los empleados que manejan propiedad intelectual y, posteriormente, a la fuerza laboral en general. Este despliegue ordenado extiende los plazos de implementación, pero también respalda la demanda de licencias y servicios plurianuales. Las grandes empresas son a menudo objetivos directos de los requisitos federales y las designaciones de NIS2. También tienen la escala para estandarizar políticas en diversas divisiones y geografías. Estos factores establecieron su posición de liderazgo en el Mercado de Autenticación Resistente al Phishing durante 2025.
Se proyecta que las pymes se expandan a una CAGR del 29,02% de 2026 a 2031. Su patrón de adopción difiere porque está cada vez más vinculado a las plataformas de identidad que ya utilizan. Microsoft está estableciendo las claves de acceso como la experiencia predeterminada de Entra ID a partir de septiembre de 2026. Okta también incluye opciones resistentes al phishing en los niveles estándar de fuerza laboral. Las pymes en estas plataformas pueden obtener acceso a una autenticación más sólida sin requerir una compra independiente. Esto reduce las barreras de costo y complejidad que anteriormente limitaban las implementaciones más pequeñas. El modelo desplaza el acceso resistente al phishing de un proyecto discrecional hacia una capacidad heredada a través de una relación con un proveedor existente. La expansión resultante depende de una recuperación efectiva del usuario, la configuración de políticas y la cobertura de las aplicaciones que permanecen fuera de esas plataformas.
Por Tipo de Autenticador: FIDO Lidera Mientras que PKI Aborda los Casos de Uso Regulados
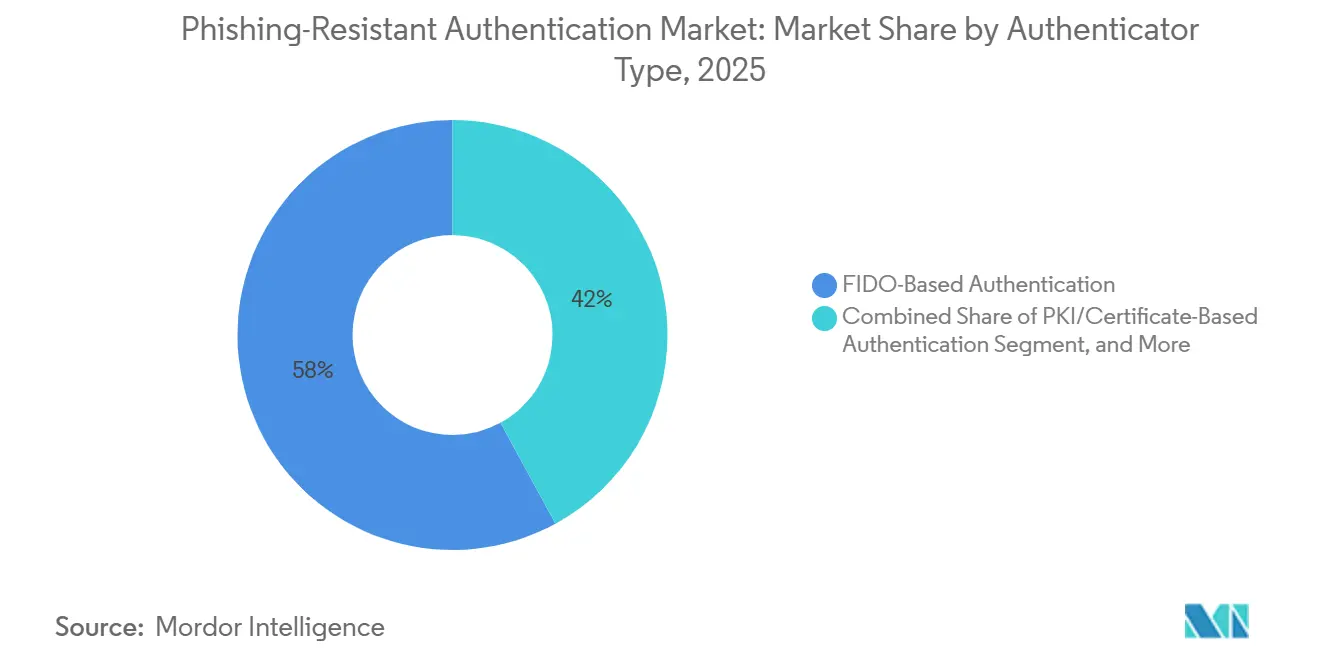
La autenticación basada en FIDO representó el 57,96% del segmento de tipo de autenticador en 2025. El soporte nativo en iOS, Android, macOS, Windows y los principales navegadores ha convertido las claves de acceso FIDO2 en el elemento central del Mercado de Autenticación Resistente al Phishing para el uso amplio de la fuerza laboral. Este soporte reduce la fricción para las organizaciones que necesitan acceso consistente en todos los dispositivos de los empleados. La Alianza FIDO informó que el 45% de las organizaciones que implementan claves de acceso lograron inicios de sesión más rápidos para los empleados. Este hallazgo muestra que la resistencia al phishing y la usabilidad pueden avanzar juntas en la autenticación cotidiana. El ecosistema de hardware más amplio también admite casos de uso que requieren una garantía más sólida que la que proporcionan los autenticadores de plataforma. Infineon lanzó el SECORA ID Key S USB en julio de 2026 como el primer autenticador certificado FIDO Nivel 3+ compatible con CTAP 2.1.
Se proyecta que la autenticación basada en PKI/certificados se expanda a una CAGR del 28,70% hasta 2031. Los programas federales de los Estados Unidos continúan dependiendo de las Credenciales PIV, CAC y PIV Derivadas para el acceso privilegiado. Esta dependencia respalda la inversión en PKI como Servicio en la nube y capacidades de gestión de credenciales. El tamaño del Mercado de Autenticación Resistente al Phishing para este tipo de autenticación está impulsado por hardware que admite tanto credenciales PKI como claves de acceso FIDO2. Yubico recibió la validación FIPS 140-3 para su Serie YubiKey 5 FIPS en mayo de 2026.[2]Yubico, "Yubico Anuncia la Serie YubiKey 5 FIPS Mejorada, Ahora Validada por FIPS 140-3," Yubico, yubico.com. El dispositivo puede admitir credenciales PKI del Departamento de Defensa y claves de acceso FIDO2 en una sola llave. Las soluciones de enclave seguro específicas de plataforma y las implementaciones poscuánticas siguen siendo categorías más pequeñas, pero Intercede y Swissbit comenzaron a trabajar en una solución de clave de acceso FIDO2 poscuántica en 2025.
Nota: Las participaciones de segmento de todos los segmentos individuales estn disponibles al adquirir el informe
Por Vertical Industrial: El Gobierno Lidera la Demanda Mientras que la Atención Médica se Expande
El gobierno y la administración pública representaron el 21,65% del segmento de vertical industrial en 2025. Los programas de identidad federal en los Estados Unidos y las obligaciones de NIS2 en los estados miembros de la Unión Europea fortalecieron este vertical dentro del Mercado de Autenticación Resistente al Phishing. Las agencias gubernamentales también actúan como implementaciones de referencia para proveedores y contratistas que requieren controles de acceso compatibles. Un requisito federal para el acceso de contratistas puede, por lo tanto, influir en las organizaciones privadas a lo largo de la cadena de suministro relacionada. La banca, los servicios financieros y los seguros (BFSI), las tecnologías de la información y las telecomunicaciones, y la manufactura industrial son otros grupos de usuarios significativos. Las organizaciones de BFSI son sensibles a los requisitos que combinan las expectativas de gestión de riesgos de PIV Derivado, FIDO2 y DORA. Los usuarios industriales están estableciendo controles más estrictos en torno a las credenciales operacionales a medida que los ataques de identidad afectan a los entornos críticos. Esto convierte al gobierno en un ancla duradera para el Mercado de Autenticación Resistente al Phishing incluso a medida que la adopción se amplía en los sectores privados.
Se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 27,51% de 2026 a 2031. El Departamento de Salud y Servicios Humanos de los Estados Unidos propuso cambios a la Regla de Seguridad de HIPAA que requerirían MFA para el acceso a información de salud electrónica protegida. Este cambio crearía un requisito de implementación formal para hospitales y redes clínicas. Los Centros de Servicios de Medicare y Medicaid emitieron una directiva en mayo de 2026 que requería que los usuarios de HIGLAS adoptaran MFA resistente al phishing FIDO2 o PIV antes del 1 de enero de 2027. La directiva también requería tokens validados por FIPS para el personal contratista antes de esa fecha límite. La energía y los servicios públicos, el petróleo y el gas, y el comercio minorista y el comercio electrónico también están aumentando la adopción a medida que los ataques AiTM apuntan a cuentas operacionales y credenciales de comercio de alto valor. Su demanda se refuerza cuando una organización necesita proteger tanto el acceso de la fuerza laboral como las transacciones orientadas al cliente.
Análisis Geográfico
América del Norte representó el 38,20% de la participación del Mercado de Autenticación Resistente al Phishing en 2025. Los requisitos federales de los Estados Unidos establecen fechas de implementación específicas y estándares técnicos que estimulan directamente la demanda del Mercado de Autenticación Resistente al Phishing. La guía de la Alianza FIDO publicada en marzo de 2025 bajo la Orden Ejecutiva 14144 respaldó los estándares comerciales FIDO2 como complemento de los programas federales de PKI, PIV y CAC. Esta guía centra el gasto de modernización federal en productos y proveedores compatibles. Canadá contribuye a través de programas de identidad federal que se alinean estrechamente con la guía del NIST y CISA de los Estados Unidos. México agrega demanda a través de organizaciones de BFSI y subsidiarias multinacionales que enfrentan requisitos de cumplimiento transfronterizo. Microsoft, Okta y Beyond Identity tienen su sede en los Estados Unidos, y sus valores predeterminados de plataforma influyen en la adopción empresarial en muchas regiones.
Europa sigue siendo una oportunidad regional sustancial porque NIS2 y DORA afectan a las entidades esenciales en los sectores de energía, transporte, banca, atención médica e infraestructura digital. NIS2 entró en vigor en octubre de 2024, mientras que DORA entró en vigor en enero de 2025. Estas medidas requieren protecciones más sólidas para el acceso privilegiado y las sesiones remotas, en línea con la guía de ENISA emitida a principios de 2026. Alemania entró en una fase operativa de aplicación de NIS2 en mayo de 2026, afectando a las empresas que deben demostrar controles de MFA compatibles. Francia también avanzó en la implementación de la atención médica nacional a través de Pro Santé Connect. NEOWAVE se convirtió en el primer proveedor de dispositivos FIDO2 aprobados por ANS para ese programa, con implementación en producción programada para septiembre de 2026.[3]NEOWAVE, "NEOWAVE se Convierte en el Primer Fabricante de Dispositivos FIDO2 Aprobados por ANS para Pro Santé Connect," NEOWAVE, neowave.fr. América del Sur sigue estando en una etapa más temprana de su ciclo de adopción, con Brasil y Argentina proporcionando la principal base de demanda de BFSI.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 27,88% de 2026 a 2031. La demanda regional está impulsada por la exposición a amenazas y los cambios regulatorios más que por las obligaciones de cumplimiento por sí solas. La Alianza FIDO informó que APAC representó el 34% de los incidentes de ciberseguridad globales en 2024, mientras que el abuso de cuentas válidas fue el principal vector de entrada. Filipinas emitió la Circular BSP 1213 en junio de 2025, que requería que los bancos eliminaran gradualmente las contraseñas de un solo uso por SMS en favor de la autenticación resistente al phishing antes de junio de 2026. Japón está avanzando en enmiendas a las directrices de supervisión para las instituciones financieras. Cinco empresas de valores japonesas completaron implementaciones de FIDO2 antes de octubre de 2025, incluida Rakuten Securities, que completó las implementaciones en todos los canales. Oriente Medio y África son más pequeños hoy en día, pero las iniciativas de identidad nacional en los Emiratos Árabes Unidos y Arabia Saudita, y el crecimiento de los servicios financieros en Sudáfrica, Nigeria y Egipto respaldan la adopción futura.

Panorama Competitivo
El Mercado de Autenticación Resistente al Phishing está moderadamente fragmentado porque ningún proveedor lidera en todos los tipos de autenticadores, modelos de implementación y segmentos de usuarios finales. Yubico AB ha establecido una posición sólida en autenticadores FIDO2 respaldados por hardware. YubiKey 5.8 introdujo soporte para CTAP 2.3 y la extensión de firma WebAuthn en 2026. Estas características extienden la llave hacia firmas digitales respaldadas por hardware y credenciales verificables. HID Global Corporation está buscando la expansión de su cartera a través de su acuerdo de octubre de 2025 para adquirir IDmelon. La adquisición tiene como objetivo ayudar a las empresas a utilizar tarjetas físicas y dispositivos móviles como claves de seguridad FIDO. Este enfoque puede reducir la necesidad de infraestructura de credenciales duplicada para las organizaciones que ya utilizan sistemas de acceso HID.
Microsoft, Okta y Ping Identity están cambiando la competencia en el Mercado de Autenticación Resistente al Phishing al incorporar capacidades resistentes al phishing en los contratos de plataforma de identidad existentes. La agrupación reduce el costo incremental para los clientes que ya utilizan niveles de identidad premium. También aumenta la presión sobre los proveedores de soluciones puntuales para diferenciarse a través de la certificación, la garantía de la cadena de suministro o la especialización vertical. La gobernanza del ciclo de vida de las credenciales sigue siendo una oportunidad para los proveedores que gestionan el inventario de autenticadores, el reemplazo, la revocación y las pistas de auditoría. Intercede Group plc ofrece su sistema de gestión de credenciales MyID para esta necesidad. Axiad ofrece un servicio de PKI en la nube que admite programas de identidad regulados. Los proveedores que integran capacidades de gestión en grandes plataformas de identidad pueden abordar las brechas prácticas de implementación que los clientes enfrentan después de seleccionar un autenticador.
La certificación se está convirtiendo en un factor competitivo significativo en los casos de uso gubernamentales y de defensa. Las credenciales FIPS 140-3, Common Criteria y FIDO Nivel 3+ pueden utilizarse para determinar si un producto de hardware cumple con los requisitos de adquisición. Esto favorece a los proveedores con hardware validado en casos de uso donde las opciones solo de software no son aceptadas. Thales lanzó OneWelcome FIDO Key Lifecycle Management en febrero de 2025, combinando capacidades de gestión con llaves FIDO de marca Thales.[4]Thales, "Thales Presenta una Nueva Solución de Gestión del Ciclo de Vida de Llaves FIDO para Habilitar la Autenticación Segura a Escala," Thales, cpl.thalesgroup.com. Yubico amplió su Suite de Inscripción en marzo de 2026 para entornos de Microsoft Entra ID y Ping Identity. El servicio admite la entrega de llaves preprogramadas en fábrica y preregistradas, así como la inscripción local. Estos movimientos muestran que los proveedores compiten no solo en la solidez de la autenticación, sino también en la administración de la implementación y las operaciones de credenciales.
Líderes de la Industria de Autenticación Resistente al Phishing
Okta, Inc.
Ping Identity Corporation
Microsoft Corporation
Intercede Group plc
BIO-key International, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Septiembre de 2026: Microsoft retiró los métodos heredados de MFA por SMS y voz de Entra ID, designando las llaves de seguridad FIDO2, las claves de acceso de Microsoft Authenticator y Windows Hello para Empresas como los métodos de inicio de sesión predeterminados para los usuarios empresariales a nivel global. La transición, efectiva el 1 de septiembre de 2026, afecta a millones de cuentas en el arrendamiento de nube pública de Microsoft y representa la mayor implementación de autenticación resistente al phishing como predeterminada por una sola organización en la historia del mercado.
- Agosto de 2026: Axiad obtuvo la autorización FedRAMP Moderado para su plataforma en la nube Axiad Conductor en Amazon Web Services, proporcionando a las agencias federales de los Estados Unidos una ruta de implementación de nube primero para Credenciales PIV Derivadas y PKI como Servicio dedicado sin infraestructura local, apoyando directamente las obligaciones de las agencias bajo OMB M-22-09 y la Orden Ejecutiva 14028.
- Julio de 2026: Infineon Technologies AG lanzó el SECORA ID Key S USB, la primera llave de seguridad FIDO2 en lograr la certificación FIDO Nivel 3+ mientras cumple con CTAP 2.1, combinando autenticación resistente al phishing con firma digital calificada y funciones PKI en un único dispositivo USB y NFC dirigido a casos de uso empresariales, financieros y gubernamentales. La producción en volumen está planificada para septiembre de 2026.
- Mayo de 2026: Yubico recibió la validación FIPS 140-3, Certificado N.° 5291, para su Serie YubiKey 5 FIPS de próxima generación, permitiendo a las organizaciones gubernamentales y de defensa mantener tanto credenciales PKI del Departamento de Defensa como claves de acceso FIDO2 en una sola llave de hardware, abordando la necesidad práctica de un portador de credenciales unificado en entornos donde coexisten implementaciones de PIV y FIDO2.


Alcance del Informe Global del Mercado de Autenticación Resistente al Phishing
El Mercado de Autenticación Resistente al Phishing comprende hardware, software y servicios que permiten a las organizaciones implementar mecanismos de autenticación diseñados para prevenir el robo de credenciales, la apropiación de cuentas, los ataques de phishing y los ataques de adversario en el medio. Estas soluciones aprovechan la criptografía de clave pública y métodos de autenticación resistentes al phishing como FIDO2, WebAuthn, claves de acceso, llaves de seguridad, tarjetas inteligentes, tokens de hardware, autenticación basada en certificados y otras tecnologías de autenticación de clave pública calificadas para fortalecer la garantía de identidad y apoyar las iniciativas de autenticación sin contraseña en entornos de fuerza laboral, clientes, socios y acceso privilegiado.
El Informe del Mercado de Autenticación Resistente al Phishing está segmentado por Oferta (Hardware, Software y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Tipo de Autenticador (Autenticación Basada en FIDO, Autenticación Basada en PKI/Certificados y Otra Autenticación de Clave Pública Calificada), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros [BFSI] y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Hardware |
| Software |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Autenticación Basada en FIDO |
| Autenticación Basada en PKI/Certificados |
| Otra Autenticación de Clave Pública Calificada |
| Gobierno y Administración Pública |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Oferta | Hardware | ||
| Software | |||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Tipo de Autenticador | Autenticación Basada en FIDO | ||
| Autenticación Basada en PKI/Certificados | |||
| Otra Autenticación de Clave Pública Calificada | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Autenticación Resistente al Phishing?
Se proyecta que el Mercado de Autenticación Resistente al Phishing se expanda de 2,7 mil millones de USD en 2026 a 8,81 mil millones de USD en 2031, a una CAGR del 26,94%.
¿Qué está impulsando la adopción de la autenticación resistente al phishing?
Las reglas de MFA gubernamentales, el crecimiento de los ataques AiTM y el soporte nativo para FIDO2 y WebAuthn están aumentando la adopción.
¿Qué oferta lideró la demanda en 2025?
El software lideró el segmento de oferta con una participación del 60,14% en 2025 porque las empresas necesitan una política de autenticación centralizada y gestión del ciclo de vida.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la implementación híbrida crezca a una CAGR del 28,34% hasta 2031 a medida que las organizaciones conectan las plataformas de identidad en la nube con los sistemas heredados.
¿Por qué son importantes las claves de acceso para la seguridad empresarial?
Las claves de acceso vinculan los inicios de sesión a la parte que confía legítima y ayudan a proteger contra la retransmisión de credenciales y los ataques de phishing en tiempo real.
¿Qué región se espera que crezca más rápido hasta 2031?
Se proyecta que Asia-Pacífico crezca a una CAGR del 27,88% hasta 2031, respaldada por las necesidades de seguridad y las acciones regulatorias.
Última actualización de la página el:



