
Tamanho e Participação do Mercado de Autenticação Resistente a Phishing
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
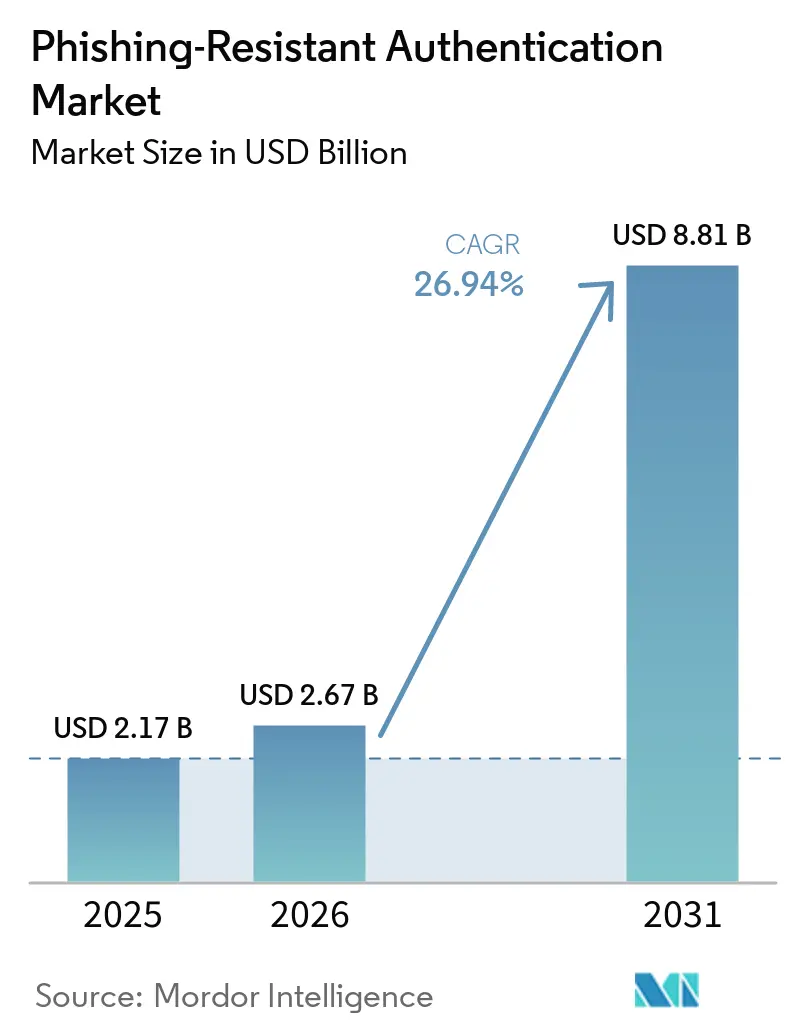
| Tamanho do Mercado (2026) | 2.67 Bilhões de dólares |
| Tamanho do Mercado (2031) | 8.81 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 26.94 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
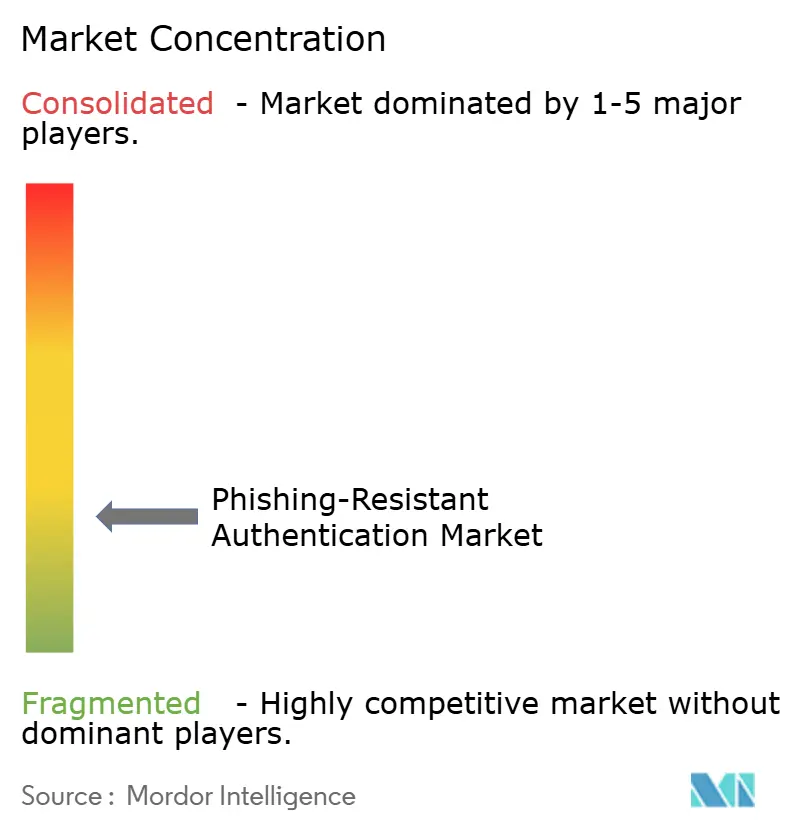
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Autenticação Resistente a Phishing por Mordor Intelligence
O tamanho do Mercado de Autenticação Resistente a Phishing está projetado para expandir de 2,17 bilhões de USD em 2025 para 2,7 bilhões de USD em 2026, e para 8,81 bilhões de USD até 2031, registrando um CAGR de 26,94% entre 2026 e 2031. O Mercado de Autenticação Resistente a Phishing está sendo moldado por regulamentações governamentais que tornaram a autenticação criptográfica um requisito de conformidade para muitas organizações. Os ataques de adversário no meio também expuseram os limites da autenticação multifator convencional, especialmente quando os invasores roubam tokens de sessão por meio de ferramentas de proxy. Os padrões abertos FIDO2 e WebAuthn estão se tornando mais fáceis de implantar porque os principais sistemas operacionais e navegadores os suportam nativamente. Essa combinação está deslocando a demanda para plataformas que gerenciam autenticadores, registro, políticas, recuperação e atividades de auditoria em diversos ambientes de dispositivos. O Mercado de Autenticação Resistente a Phishing também se beneficia quando os requisitos do setor público influenciam contratantes e fornecedores que precisam de níveis comparáveis de garantia de identidade.
Principais Conclusões do Relatório
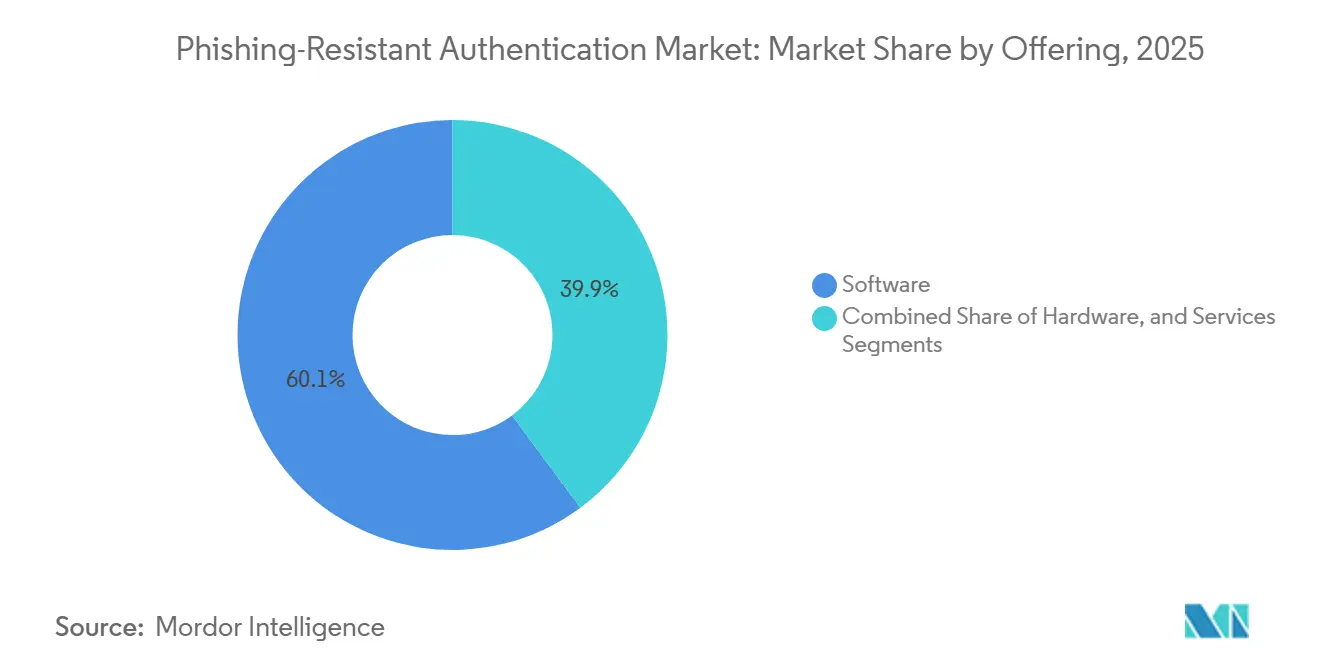
- Por oferta, o software detinha 60,14% da participação do Mercado de Autenticação Resistente a Phishing em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 28,12% até 2031.
- Por modo de implantação, a nuvem detinha 62,89% da participação do Mercado de Autenticação Resistente a Phishing em 2025, enquanto o modelo híbrido está projetado para expandir a um CAGR de 28,34% até 2031.
- Por tamanho de organização, as grandes empresas detinham 71,55% da participação do Mercado de Autenticação Resistente a Phishing em 2025, enquanto as PMEs estão projetadas para expandir a um CAGR de 29,02% até 2031.
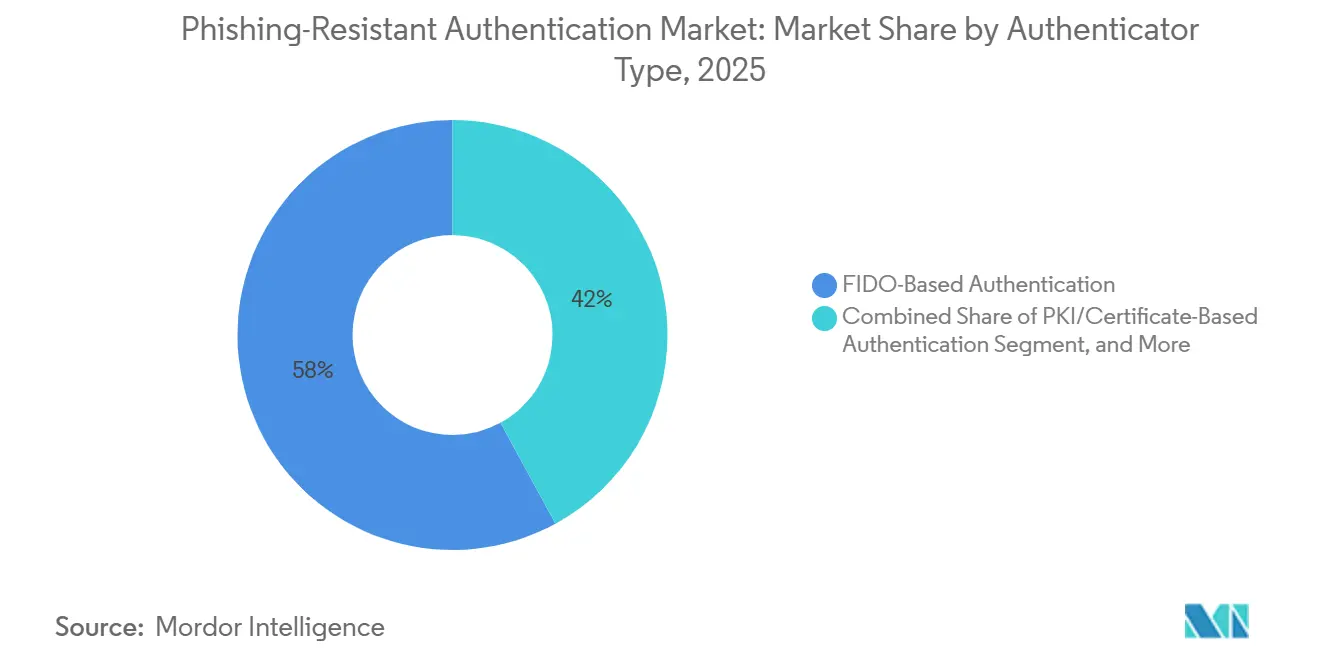
- Por tipo de autenticador, a autenticação baseada em FIDO detinha 57,96% da participação do Mercado de Autenticação Resistente a Phishing em 2025, enquanto a autenticação baseada em PKI/certificado está projetada para expandir a um CAGR de 28,70% até 2031.
- Por vertical da indústria, governo e administração pública detinham 21,65% da participaço do Mercado de Autenticação Resistente a Phishing em 2025, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 27,51% até 2031.
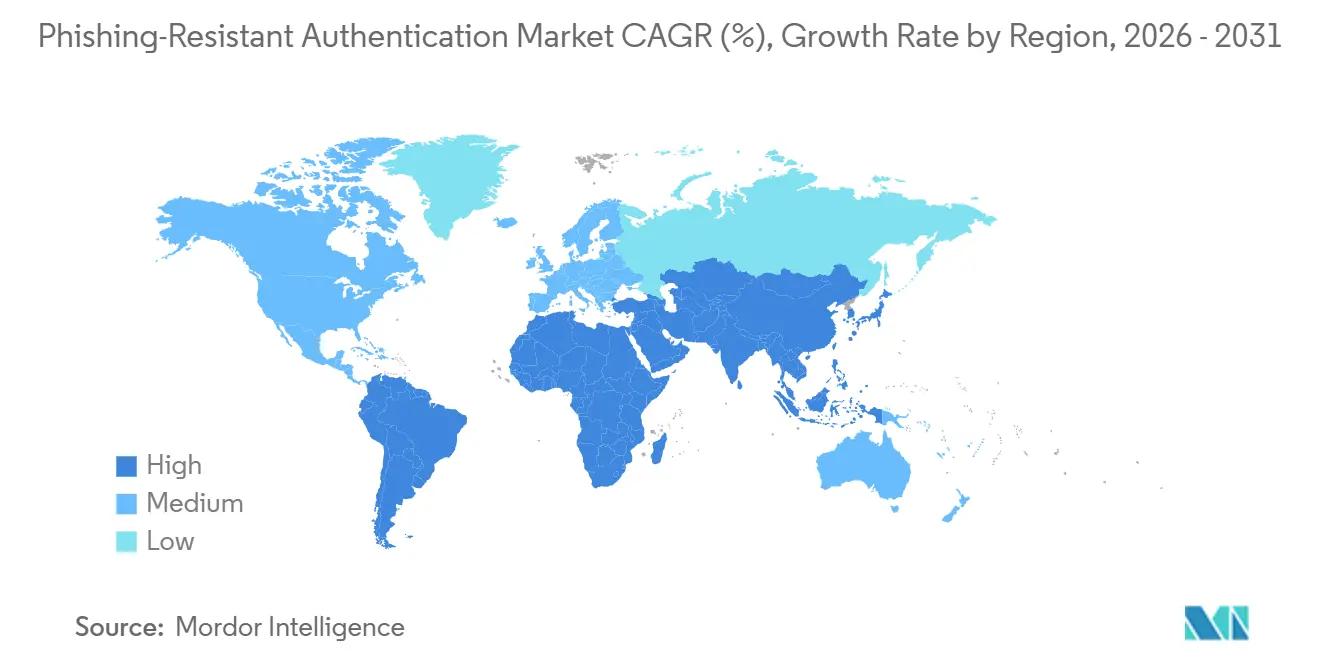
- Por geografia, a América do Norte detinha 38,20% do Mercado de Autenticação Resistente a Phishing em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 27,88% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Autenticação Resistente a Phishing
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Mandatos Regulatórios para MFA Resistente a Phishing | +6.5% | Global, concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Risco de Tomada de Conta e Adversário no Meio | +5.8% | Global | Curto prazo (≤ 2 anos) |
| Padronização do Ecossistema de Chaves de Acesso | +4.7% | Global, com escalonamento inicial na América do Norte, Europa e núcleo da APAC | Médio prazo (2-4 anos) |
| Experiência do Usuário sem Senha e Redução de Custos de Suporte | +4.2% | Global, adoção mais rápida na América do Norte e Europa | Médio prazo (2-4 anos) |
| Recuperação de Credenciais Vinculadas ao Dispositivo como Acelerador de Implantação | +2.8% | América do Norte e Europa, com expansão para APAC e MEA | Médio prazo (2-4 anos) |
| Autenticação Baseada em Hardware para Acesso Privilegiado e a Tecnologia Operacional | +2.0% | América do Norte, Europa e mercados industriais da APAC | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Mandatos Regulatórios para MFA Resistente a Phishing
Os requisitos governamentais são um impulsionador direto da demanda para o Mercado de Autenticação Resistente a Phishing porque estabelecem expectativas técnicas claras e prazos de implementação. O NIST finalizou o SP 800-63B-4 em 31 de julho de 2025, e exige autenticadores resistentes a phishing no Nível de Garantia do Autenticador 3 para casos de uso federal de alto valor. A orientação também se afastou das senhas de uso único por SMS como uma opção aceitável no nível inferior AAL2. A Diretiva Operacional Vinculante 25-01 da CISA exigiu que as agências civis federais configurassem MFA resistente a phishing para todos os usuários até 20 de junho de 2025. A Ordem Executiva 14144 continuou a apoiar o uso dos padrões FIDO2 e PKI nos programas federais de identidade. Uma submissão da FIDO Alliance de julho de 2026 apoiou a inclusão de autenticação resistente a phishing em contratos federais envolvendo Informações Não Classificadas Controladas.
Risco de Tomada de Conta e Adversário no Meio
O phishing de adversário no meio (AiTM) tornou mais difícil para as organizações dependerem de aprovações por push e outros métodos de autenticação vulneráveis a phishing. A Microsoft documentou um aumento de 146% ano a ano em ataques AiTM em seu Relatório de Defesa Digital de 2026, com 40.000 incidentes detectados diariamente nos locatários do Microsoft 365. A Okta declarou em janeiro de 2026 que as chaves de acesso FIDO2 e o FastPass fornecem proteção completa contra campanhas de vishing em tempo real e de proxy AiTM. O roubo de tokens de sessão é particularmente significativo porque pode contornar o MFA convencional após um usuário concluir uma aprovação legítima. As credenciais resistentes a phishing vinculam o evento de autenticação ao domínio de origem da parte confiante, o que limita esse método de retransmissão de credenciais. Os kits de ataque também estão sendo oferecidos por meio de modelos de assinatura de baixo custo, reduzindo as habilidades necessárias para conduzir campanhas de desvio de MFA em larga escala. Essas condições estão aumentando a necessidade de sistemas de autenticação que protejam contas privilegiadas, acesso da força de trabalho e transações de clientes de alto valor.
Padronização do Ecossistema de Chaves de Acesso
O Mercado de Autenticação Resistente a Phishing é apoiado pela adoção mais ampla de chaves de acesso em ambientes de consumidores e força de trabalho. A FIDO Alliance relatou em maio de 2026 que 5 bilhões de chaves de acesso estavam em uso ativo em todo o mundo com base em telemetria de plataforma pública e dados de implantação de membros. Sua pesquisa de 2026 constatou que 68% das organizações haviam implantado ou estavam ativamente implantando chaves de acesso para autenticação de funcionários. A mesma pesquisa constatou que 82% das organizações viam uma força de trabalho totalmente sem senha como um objetivo final. Um estudo separado da FIDO Alliance e da HID constatou que 93% das organizações estavam no caminho para a adoção de chaves de acesso, mas apenas 13% haviam atingido a implantação em escala. Essa lacuna mantém a demanda por serviços de implantação, gerenciamento do ciclo de vida e suporte especializado à medida que as organizações avançam de projetos piloto para cobertura total da força de trabalho.
Experiência do Usuário sem Senha e Redução de Custos de Suporte
As economias operacionais estão ampliando o apelo do Mercado de Autenticação Resistente a Phishing além dos compradores fortemente regulamentados. A Okta relatou que a adoção de autenticadores resistentes a phishing cresceu 63% ano a ano em 2025, enquanto a adoção do FastPass quase dobrou.[1]Okta, "Relatório de Tendências de Login Seguro 2025," Okta, okta.com. As solicitações de redefinição de senha podem representar de 20% a 50% da atividade do suporte técnico de TI em grandes empresas, tornando o acesso sem senha relevante para os custos de suporte e a produtividade dos funcionários. A FIDO Alliance constatou que 35% das organizações que implantam chaves de acesso relataram menos chamados de redefinição de senha. Também constatou que 32% relataram menos incidentes de phishing e 45% relataram tempos de login mais rápidos para os funcionários. A Microsoft está movendo as chaves de acesso para o status padrão no Entra ID a partir de setembro de 2026, trazendo recursos resistentes a phishing para relacionamentos de plataforma existentes sem um evento de aquisição separado.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Custo Inicial de Implantação e Gerenciamento do Ciclo de Vida | -3.2% | Global, mais agudo nos segmentos de PMEs e mercados emergentes | Curto prazo (≤ 2 anos) |
| Compatibilidade com Aplicações e Protocolos Legados | -2.6% | Global, mais grave em manufatura, serviços financeiros e saúde | Médio prazo (2-4 anos) |
| Fragilidades na Recuperação e Redefinição de Conta | -1.8% | Global | Médio prazo (2-4 anos) |
| Cadeia de Suprimentos de Autenticadores e Interoperabilidade de Atestação | -1.4% | Global, concentrado em setores governamentais e regulamentados | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Custo Inicial de Implantação e Gerenciamento do Ciclo de Vida
Os programas de autenticadores de hardware exigem aquisição, emissão, substituição, verificações de atestação e suporte ao usuário que não estão presentes em ambientes básicos de senha ou SMS. Os programas de chaves de acesso vinculadas ao dispositivo podem exigir pré-registro de fábrica, remessa global e preparação do suporte técnico em forças de trabalho distribuídas. Essas atividades podem estender os cronogramas de implantação em 6 a 18 meses para empresas com grandes bases de usuários internacionais. Elas também podem dobrar os custos totais de propriedade em comparação com uma implantação de chave de acesso somente em nuvem. A pressão de custo é especialmente relevante para PMEs sem equipes dedicadas de gerenciamento de identidade e acesso. O estudo da FIDO Alliance e da HID constatou que 33% das organizações sem projetos ativos de chaves de acesso identificaram o custo como uma barreira primária.
Compatibilidade com Aplicações e Protocolos Legados
Muitas aplicações empresariais foram construídas antes de o suporte a WebAuthn e CTAP2 estar disponível. As organizações devem, portanto, manter a autenticação resistente a phishing para aplicações mais recentes enquanto retêm credenciais vulneráveis a phishing para sistemas legados. Aplicações personalizadas que dependem de RADIUS, LDAP ou estruturas proprietárias de logon único frequentemente carecem de endpoints FIDO2 diretos. O middleware pode fazer a ponte entre esses ambientes, mas adiciona trabalho de integração e possíveis pontos de falha. O problema é pronunciado em ambientes de saúde, tecnologia industrial e instituições financeiras que operam sistemas centrais de longa data. Isso pode forçar uma escolha entre a modernização de aplicações e uma posição de segurança híbrida que pode ficar aquém dos requisitos do NIST SP 800-63B-4 e do Artigo 21 da NIS2.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Plataformas de Software Apoiam a Modernização da Identidade Empresarial
O software detinha 60,14% da participação do Mercado de Autenticação Resistente a Phishing para o segmento de oferta em 2025. Os compradores empresariais preferem plataformas de software porque podem gerenciar chaves de segurança FIDO2, chaves de acesso de dispositivos e credenciais PKI em um único ambiente de políticas. O Mercado de Autenticação Resistente a Phishing é fortalecido à medida que o valor da plataforma cresce em tipos de dispositivos e ambientes de aplicações. O registro, a atestação, a avaliação de risco, a recuperação e a atividade de auditoria podem ser coordenados por meio da mesma camada administrativa. A Microsoft Corporation, a Okta Inc. e a Beyond Identity Inc. posicionaram suas plataformas de identidade como pontos de controle centrais para implantações resistentes a phishing. Sua abordagem incorpora o gerenciamento de chaves de acesso em serviços de identidade mais amplos e reduz a necessidade de ferramentas de gerenciamento separadas. Isso apoia os gastos com software mesmo quando um cliente usa autenticadores de hardware para usuários selecionados. O segmento permanece estreitamente ligado à qualidade dos controles de ciclo de vida e integrações disponíveis para os administradores empresariais.
Os serviços estão projetados para expandir a um CAGR de 28,12% de 2026 a 2031. As implantações empresariais frequentemente requerem suporte profissional para design, registro de credenciais, migração e mudança operacional. Os modelos de implantação gerenciada também cobrem pré-registro de fábrica, logística global de chaves e gerenciamento do ciclo de vida de credenciais. Esses modelos convertem compras únicas de hardware em relacionamentos de serviço recorrentes. O hardware permanece importante para chaves de acesso vinculadas ao dispositivo e credenciais PIV ou CAC em ambientes regulamentados. No entanto, a certificação FIDO2 por um número crescente de fabricantes está pressionando as margens de hardware. Os fornecedores de hardware estão respondendo oferecendo certificação mais aprofundada, incluindo FIPS 140-3 e Common Criteria EAL6+, e fornecendo serviços de ciclo de vida em vez de capacidades básicas de autenticação.
Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante compra do relatório


Por Modo de Implantação: Ambientes Híbridos Apoiam a Migração em Fases
A implantação em nuvem representou 62,89% do segmento de modo de implantação em 2025. No Mercado de Autenticação Resistente a Phishing, as plataformas de identidade em nuvem podem oferecer autenticação resistente a phishing como parte de níveis de serviço estabelecidos, reduzindo a necessidade de infraestrutura de servidor dedicada. O Okta Workforce Identity Cloud, o Microsoft Entra ID e o Ping Identity PingOne são exemplos de plataformas que tornam a implantação do FIDO2 mais acessível. Essa estrutura fornece às organizações uma maneira prática de usar credenciais resistentes a phishing sem construir um ambiente de autenticação separado. A implantação local permanece necessária para redes governamentais isoladas e organizações com necessidades de residência de dados. Sua posição relativa diminuiu à medida que os usuários regulamentados adotam corretores de identidade em nuvem que conectam credenciais resistentes a phishing a aplicações existentes. A adoção da nuvem não elimina aplicações mais antigas, mas pode centralizar as funções de política e identidade ao redor delas. Isso explica por que o Mercado de Autenticação Resistente a Phishing continua a favorecer a entrega em nuvem para programas amplos de força de trabalho.
A implantação híbrida está projetada para expandir a um CAGR de 28,34% até 2031. Grandes organizações raramente movem todos os serviços de identidade de sistemas locais para plataformas em nuvem em um único ciclo orçamentário. Elas normalmente usam provedores de identidade em nuvem para aplicações modernas enquanto conectam sistemas mais antigos por meio de arranjos de federação. A implantação híbrida também atende a ambientes de tecnologia operacional onde sistemas de produção isolados não podem usar serviços de identidade conectados à internet. Esses ambientes precisam de ferramentas de autenticação que operem em modos conectados e desconectados. O Axiad Conductor recebeu autorização FedRAMP Moderado em agosto de 2026, fornecendo uma opção de nuvem em primeiro lugar para programas de Credenciais PIV Derivadas e PKI como Serviço. As ferramentas projetadas para essa arquitetura mista podem apoiar as organizações à medida que elas realizam migrações em fases sem interromper os requisitos críticos de acesso.
Por Tamanho de Organização: PMEs Ganham Acesso por Meio de Padrões de Plataforma
As grandes empresas detinham 71,55% do segmento de tamanho de organização em 2025. O Mercado de Autenticação Resistente a Phishing continua a depender de sua maior exposição regulatória e de sua capacidade de financiar aquisição de hardware, processos de ciclo de vida e equipes de identidade dedicadas. A maioria das grandes implantações começa com contas privilegiadas e funções executivas porque essas contas apresentam alto risco operacional. As organizações então expandem a cobertura para funcionários que lidam com propriedade intelectual e, posteriormente, para a força de trabalho mais ampla. Esse lançamento ordenado estende os cronogramas de implementação, mas também apoia o licenciamento plurianual e a demanda por serviços. As grandes empresas são frequentemente alvos diretos de requisitos federais e designações da NIS2. Elas também têm a escala para padronizar políticas em diversas divisões e geografias. Esses fatores estabeleceram sua posição de liderança no Mercado de Autenticação Resistente a Phishing durante 2025.
As PMEs estão projetadas para expandir a um CAGR de 29,02% de 2026 a 2031. Seu padrão de adoção difere porque está cada vez mais vinculado a plataformas de identidade que já utilizam. A Microsoft está definindo as chaves de acesso como a experiência padrão do Entra ID a partir de setembro de 2026. A Okta também inclui opções resistentes a phishing nos níveis padrão de força de trabalho. As PMEs nessas plataformas podem obter acesso a autenticação mais forte sem exigir uma compra independente. Isso reduz as barreiras de custo e complexidade que anteriormente limitavam implantações menores. O modelo desloca o acesso resistente a phishing de um projeto discricionário para uma capacidade herdada por meio de um relacionamento com fornecedor existente. A expansão resultante depende de recuperação eficaz do usuário, configuração de políticas e cobertura de aplicações que permanecem fora dessas plataformas.
Por Tipo de Autenticador: FIDO Lidera Enquanto PKI Atende Casos de Uso Regulamentados
A autenticação baseada em FIDO detinha 57,96% do segmento de tipo de autenticador em 2025. O suporte nativo em iOS, Android, macOS, Windows e nos principais navegadores tornou as chaves de acesso FIDO2 centrais para o Mercado de Autenticação Resistente a Phishing para uso amplo da força de trabalho. Esse suporte reduz o atrito para organizações que precisam de acesso consistente em dispositivos de funcionários. A FIDO Alliance relatou que 45% das organizações que implantam chaves de acesso alcançaram logins mais rápidos para os funcionários. Essa constatação mostra que a resistência a phishing e a usabilidade podem avançar juntas na autenticação cotidiana. O ecossistema de hardware mais amplo também suporta casos de uso que requerem maior garantia do que os autenticadores de plataforma fornecem. A Infineon lançou o SECORA ID Key S USB em julho de 2026 como o primeiro autenticador certificado FIDO Nível 3+ em conformidade com o CTAP 2.1.
A autenticação baseada em PKI/certificado está projetada para expandir a um CAGR de 28,70% até 2031. Os programas federais dos EUA continuam a depender de credenciais PIV, CAC e PIV Derivado para acesso privilegiado. Essa dependência apoia o investimento em PKI como Serviço em nuvem e capacidades de gerenciamento de credenciais. O tamanho do Mercado de Autenticação Resistente a Phishing para esse tipo de autenticação é impulsionado por hardware que suporta tanto credenciais PKI quanto chaves de acesso FIDO2. A Yubico recebeu validação FIPS 140-3 para sua Série YubiKey 5 FIPS em maio de 2026.[2]Yubico, "Yubico Anuncia YubiKey 5 FIPS Series Atualizada, Agora Validada pelo FIPS 140-3," Yubico, yubico.com. O dispositivo pode suportar credenciais PKI do DoD e chaves de acesso FIDO2 em uma única chave. Soluções de enclave seguro específicas de plataforma e implementações pós-quânticas permanecem categorias menores, mas a Intercede e a Swissbit iniciaram trabalhos em uma solução de chave de acesso FIDO2 pós-quântica em 2025.
Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante compra do relatório
Por Vertical da Indústria: Governo Lidera a Demanda Enquanto a Saúde se Expande
Governo e administração pública detinham 21,65% do segmento de vertical da indústria em 2025. Os programas federais de identidade nos Estados Unidos e as obrigações da NIS2 nos estados membros da UE fortaleceram esse vertical no Mercado de Autenticação Resistente a Phishing. As agências governamentais também atuam como implantações de referência para fornecedores e contratantes que requerem controles de acesso compatíveis. Um requisito federal para acesso de contratantes pode, portanto, influenciar organizações privadas em toda a cadeia de suprimentos relacionada. BFSI, TI e telecomunicações e manufatura industrial são outros grupos de usuários significativos. As organizações de BFSI são sensíveis a requisitos que combinam expectativas de gerenciamento de risco do PIV Derivado, FIDO2 e DORA. Os usuários industriais estão colocando controles mais fortes em torno de credenciais operacionais à medida que os ataques de identidade afetam ambientes críticos. Isso torna o governo uma âncora duradoura para o Mercado de Autenticação Resistente a Phishing, mesmo à medida que a adoção se amplia nos setores privados.
Saúde e ciências da vida estão projetadas para expandir a um CAGR de 27,51% de 2026 a 2031. O Departamento de Saúde e Serviços Humanos dos EUA propôs alterações à Regra de Segurança da HIPAA que exigiriam MFA para acesso a informações de saúde eletrônicas protegidas. Essa mudança criaria um requisito formal de implementaço para hospitais e redes clínicas. Os Centros de Serviços Medicare e Medicaid emitiram uma diretiva em maio de 2026 exigindo que os usuários do HIGLAS adotem MFA resistente a phishing FIDO2 ou PIV até 1º de janeiro de 2027. A diretiva também exigiu tokens validados pelo FIPS para funcionários contratados antes desse prazo. Energia e serviços públicos, petróleo e gás, e varejo e comércio eletrônico também estão aumentando a adoção à medida que os ataques AiTM visam contas operacionais e credenciais de comércio de alto valor. Sua demanda é reforçada onde uma organização precisa proteger tanto o acesso da força de trabalho quanto as transações voltadas para o cliente.
Análise Geográfica
A América do Norte detinha 38,20% da participação do Mercado de Autenticação Resistente a Phishing em 2025. Os requisitos federais dos EUA estabelecem datas de implementação específicas e padrões técnicos que estimulam diretamente a demanda para o Mercado de Autenticação Resistente a Phishing. A orientação da FIDO Alliance lançada em março de 2025 sob a Ordem Executiva 14144 endossou os padrões comerciais FIDO2 como complemento aos programas federais de PKI, PIV e CAC. Essa orientação concentra os gastos de modernização federal em produtos e fornecedores compatíveis. O Canadá contribui por meio de programas federais de identidade que se alinham estreitamente com as orientações do NIST e da CISA dos EUA. O México adiciona demanda por meio de organizações de BFSI e subsidiárias multinacionais que enfrentam requisitos de conformidade transfronteiriça. A Microsoft, a Okta e a Beyond Identity estão sediadas nos Estados Unidos, e seus padrões de plataforma influenciam a adoção empresarial em muitas regiões.
A Europa permanece uma oportunidade regional substancial porque a NIS2 e a DORA afetam entidades essenciais em energia, transporte, bancos, saúde e infraestrutura digital. A NIS2 entrou em vigor em outubro de 2024, enquanto a DORA entrou em vigor em janeiro de 2025. Essas medidas exigem proteções mais fortes para acesso privilegiado e sessões remotas, em linha com as orientações da ENISA emitidas no início de 2026. A Alemanha entrou em uma fase operacional de aplicação da NIS2 em maio de 2026, afetando empresas que devem demonstrar controles de MFA compatíveis. A França também avançou na implantação da saúde nacional por meio do Pro Santé Connect. A NEOWAVE tornou-se o primeiro fornecedor de dispositivos FIDO2 aprovados pela ANS para esse programa, com implantação em produção programada para setembro de 2026.[3]NEOWAVE, "NEOWAVE Torna-se o Primeiro Fabricante de Dispositivos FIDO2 Aprovados pela ANS para o Pro Santé Connect," NEOWAVE, neowave.fr. A América do Sul permanece em um estágio mais inicial de seu ciclo de adoção, com o Brasil e a Argentina fornecendo a principal base de demanda de BFSI.
A Ásia-Pacífico está projetada para expandir a um CAGR de 27,88% de 2026 a 2031. A demanda regional é impulsionada pela exposição a ameaças e mudanças regulatórias, e não apenas por obrigações de conformidade. A FIDO Alliance relatou que a APAC representou 34% dos incidentes globais de segurança cibernética em 2024, enquanto o abuso de contas válidas foi o principal vetor de entrada. As Filipinas emitiram a Circular BSP 1213 em junho de 2025, exigindo que os bancos eliminem gradualmente as OTPs por SMS em favor da autenticação resistente a phishing até junho de 2026. O Japão está avançando com emendas às diretrizes de supervisão para instituições financeiras. Cinco empresas de valores mobiliários japonesas concluíram implantações de FIDO2 até outubro de 2025, incluindo a Rakuten Securities, que concluiu as implantações em todos os canais. O Oriente Médio e a África são menores hoje, mas as iniciativas de identidade nacional nos Emirados Árabes Unidos e na Arábia Saudita, e o crescimento dos serviços financeiros na África do Sul, Nigéria e Egito apoiam a adoção futura.

Cenário Competitivo
O Mercado de Autenticação Resistente a Phishing é moderadamente fragmentado porque nenhum fornecedor lidera em todos os tipos de autenticador, modelos de implantação e segmentos de usuários finais. A Yubico AB estabeleceu uma posição forte em autenticadores FIDO2 baseados em hardware. O YubiKey 5.8 introduziu suporte à extensão de assinatura CTAP 2.3 e WebAuthn em 2026. Esses recursos estendem a chave para assinaturas digitais baseadas em hardware e credenciais verificáveis. A HID Global Corporation está buscando expansão de portfólio por meio de seu acordo de outubro de 2025 para adquirir a IDmelon. A aquisição tem como objetivo ajudar as empresas a usar cartões físicos e dispositivos móveis como chaves de segurança FIDO. Essa abordagem pode reduzir a necessidade de infraestrutura de credenciais duplicada para organizações que já usam sistemas de acesso HID.
A Microsoft, a Okta e a Ping Identity estão mudando a concorrência no Mercado de Autenticação Resistente a Phishing ao incorporar capacidades resistentes a phishing em contratos de plataforma de identidade existentes. O agrupamento reduz o custo incremental para clientes que já usam níveis de identidade premium. Também aumenta a pressão sobre os fornecedores de soluções pontuais para se diferenciarem por meio de certificação, garantia da cadeia de suprimentos ou especialização vertical. A governança do ciclo de vida de credenciais permanece uma abertura para fornecedores que gerenciam inventário de autenticadores, substituição, revogação e trilhas de auditoria. A Intercede Group plc oferece seu sistema de gerenciamento de credenciais MyID para essa necessidade. A Axiad oferece um serviço de PKI em nuvem que suporta programas de identidade regulamentados. Os fornecedores que integram capacidades de gerenciamento em grandes plataformas de identidade podem abordar lacunas práticas de implantação que os clientes enfrentam após selecionar um autenticador.
A certificação está se tornando um fator competitivo significativo em casos de uso governamentais e de defesa. As credenciais FIPS 140-3, Common Criteria e FIDO Nível 3+ podem ser usadas para determinar se um produto de hardware atende aos requisitos de aquisição. Isso favorece fornecedores com hardware validado em casos de uso onde opções somente de software não são aceitas. A Thales lançou o OneWelcome FIDO Key Lifecycle Management em fevereiro de 2025, combinando capacidades de gerenciamento com chaves FIDO de marca Thales.[4]Thales, "Thales Apresenta Nova Solução de Gerenciamento do Ciclo de Vida de Chaves FIDO para Habilitar Autenticação Segura em Escala," Thales, cpl.thalesgroup.com. A Yubico expandiu seu Enrollment Suite em março de 2026 para ambientes Microsoft Entra ID e Ping Identity. O serviço suporta entrega de chaves pré-programadas e pré-registradas de fábrica e registro local. Esses movimentos mostram que os fornecedores estão competindo não apenas na força de autenticação, mas também na administração de implantação e nas operações de credenciais.
Líderes do Setor de Autenticação Resistente a Phishing
Okta, Inc.
Ping Identity Corporation
Microsoft Corporation
Intercede Group plc
BIO-key International, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Setembro de 2026: A Microsoft retirou os métodos legados de MFA por SMS e voz do Entra ID, designando as chaves de segurança FIDO2, as chaves de acesso do Microsoft Authenticator e o Windows Hello for Business como os métodos de login padrão para usuários empresariais globalmente. A transição, efetiva em 1º de setembro de 2026, afeta milhões de contas no locatário de nuvem pública da Microsoft e representa a maior implantação de autenticação resistente a phishing como padrão por uma única organização na história do mercado.
- Agosto de 2026: A Axiad obteve autorização FedRAMP Moderado para sua plataforma em nuvem Axiad Conductor na Amazon Web Services, fornecendo às agências federais dos EUA um caminho de implantação em nuvem em primeiro lugar para Credenciais PIV Derivadas e PKI como Serviço dedicado sem infraestrutura local, apoiando diretamente as obrigações das agências sob o OMB M-22-09 e a Ordem Executiva 14028.
- Julho de 2026: A Infineon Technologies AG lançou o SECORA ID Key S USB, a primeira chave de segurança FIDO2 a obter a certificação FIDO Nível 3+ enquanto cumpre o CTAP 2.1, combinando autenticação resistente a phishing com assinatura digital qualificada e funções PKI em um único dispositivo USB e NFC voltado para casos de uso empresariais, financeiros e governamentais. A produção em volume está planejada para setembro de 2026.
- Maio de 2026: A Yubico recebeu a validação FIPS 140-3, Certificado nº 5291, para sua próxima geração da Série YubiKey 5 FIPS, permitindo que organizações governamentais e de defesa mantenham tanto credenciais PKI do DoD quanto chaves de acesso FIDO2 em uma única chave de hardware, atendendo à necessidade prática de um portador de credenciais unificado em ambientes onde as implantações de PIV e FIDO2 coexistem.


Escopo do Relatório Global do Mercado de Autenticação Resistente a Phishing
O Mercado de Autenticação Resistente a Phishing compreende hardware, software e serviços que permitem às organizações implantar mecanismos de autenticação projetados para prevenir roubo de credenciais, tomada de conta, ataques de phishing e ataques de adversário no meio. Essas soluções aproveitam a criptografia de chave pública e métodos de autenticação resistentes a phishing, como FIDO2, WebAuthn, chaves de acesso, chaves de segurança, cartões inteligentes, tokens de hardware, autenticação baseada em certificado e outras tecnologias de autenticação de chave pública qualificadas para fortalecer a garantia de identidade e apoiar iniciativas de autenticação sem senha em ambientes de força de trabalho, clientes, parceiros e acesso privilegiado.
O Relatório do Mercado de Autenticação Resistente a Phishing é Segmentado por Oferta (Hardware, Software e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Tipo de Autenticador (Autenticação Baseada em FIDO, Autenticação Baseada em PKI/Certificado e Outra Autenticação de Chave Pública Qualificada), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros [BFSI] e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Hardware |
| Software |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Autenticação Baseada em FIDO |
| Autenticação Baseada em PKI/Certificado |
| Outra Autenticação de Chave Pública Qualificada |
| Governo e Administração Pública |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Oferta | Hardware | ||
| Software | |||
| Serviços | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Tipo de Autenticador | Autenticação Baseada em FIDO | ||
| Autenticação Baseada em PKI/Certificado | |||
| Outra Autenticação de Chave Pública Qualificada | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Autenticação Resistente a Phishing?
O Mercado de Autenticação Resistente a Phishing está projetado para expandir de 2,7 bilhões de USD em 2026 para 8,81 bilhões de USD até 2031, a um CAGR de 26,94%.
O que está impulsionando a adoção da autenticação resistente a phishing?
As regras governamentais de MFA, o crescimento dos ataques AiTM e o suporte nativo para FIDO2 e WebAuthn estão aumentando a adoção.
Qual oferta liderou a demanda em 2025?
O software liderou o segmento de oferta com 60,14% de participação em 2025 porque as empresas precisam de política de autenticação centralizada e gerenciamento do ciclo de vida.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação híbrida está projetada para crescer a um CAGR de 28,34% até 2031, à medida que as organizações conectam plataformas de identidade em nuvem com sistemas legados.
Por que as chaves de acesso são importantes para a segurança empresarial?
As chaves de acesso vinculam os logins à parte confiante legítima e ajudam a proteger contra retransmissão de credenciais e ataques de phishing em tempo real.
Qual região deve crescer mais rapidamente até 2031?
A Ásia-Pacífico está projetada para crescer a um CAGR de 27,88% até 2031, apoiada por necessidades de segurança e ações regulatórias.
Página atualizada pela última vez em:



