
フィッシング耐性認証市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
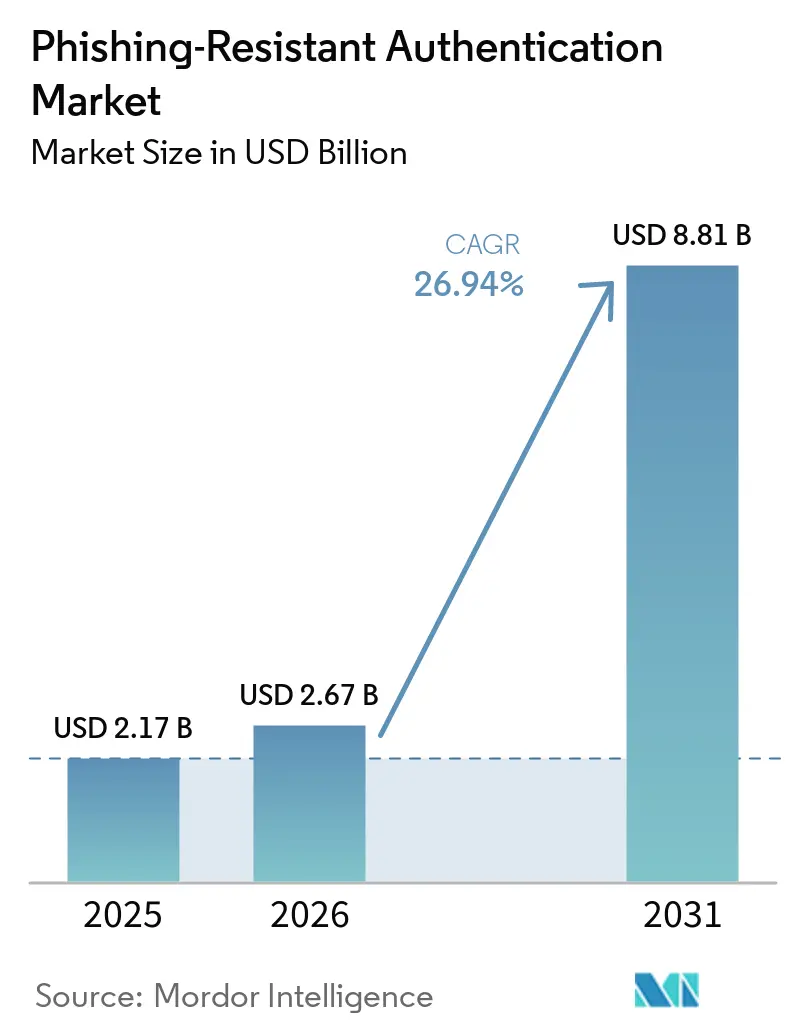
| 市場規模 (2026) | 2.67 十億米ドル |
| 市場規模 (2031) | 8.81 十億米ドル |
| 成長率 (2026 - 2031) | 26.94 % |
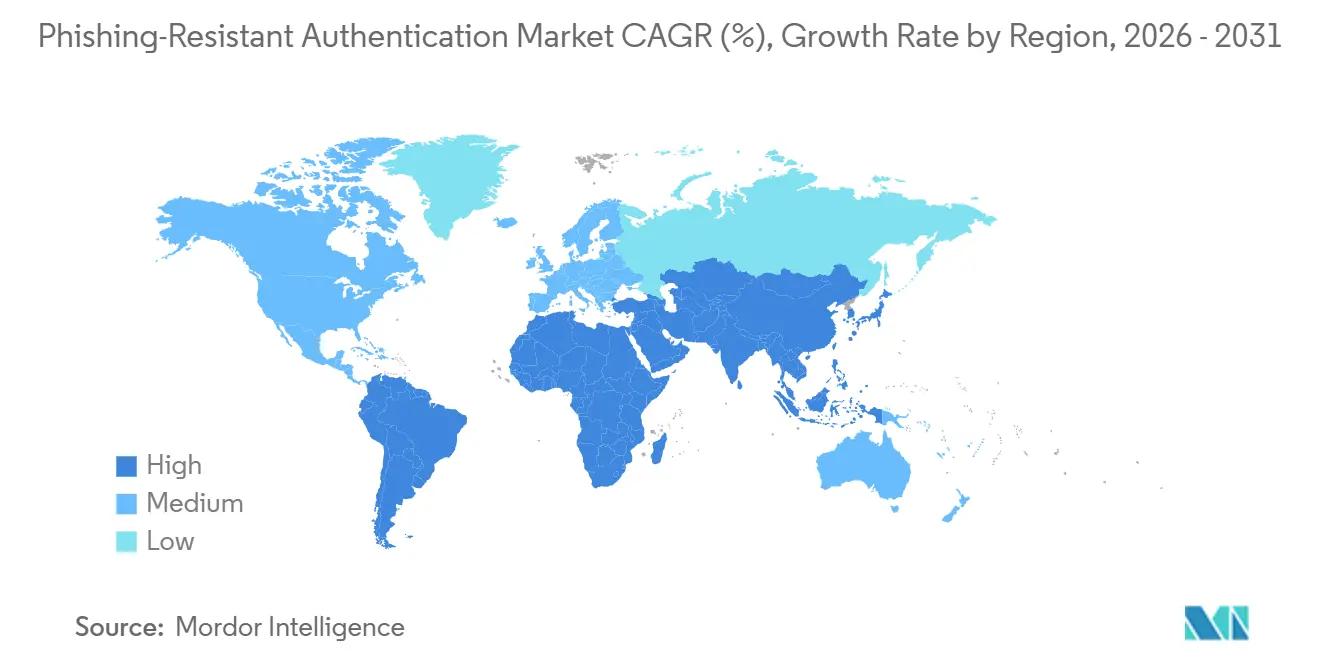
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
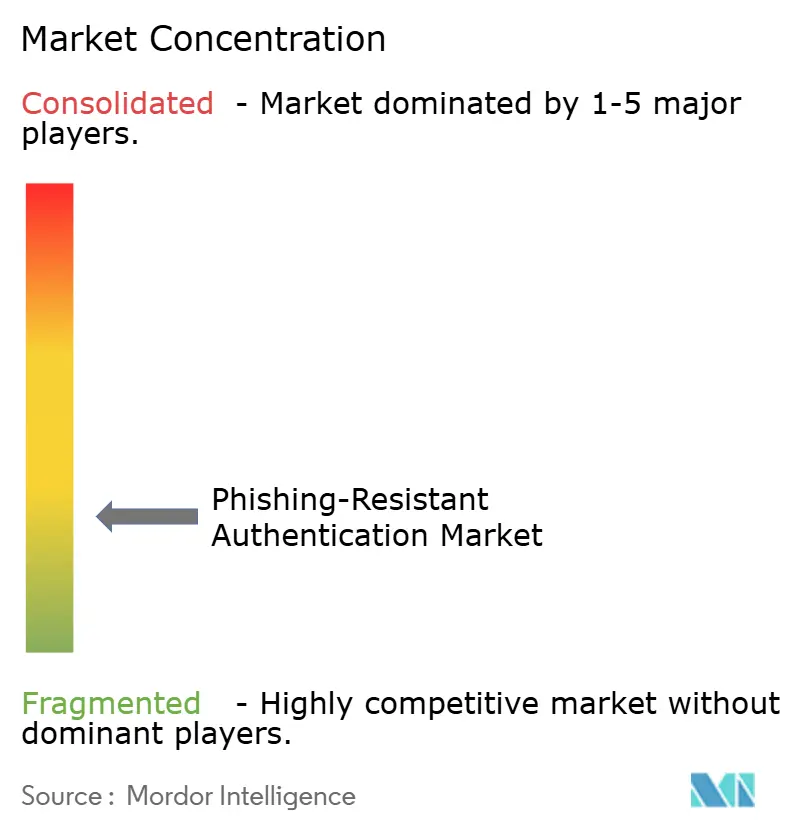
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるフィッシング耐性認証市場分析
フィッシング耐性認証市場の規模は、2025年の2.17 ビリオン 米ドルから2026年には2.7 ビリオン 米ドルへ、さらに2031年までに8.81 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 26.94%を記録すると予測されます。フィッシング耐性認証市場は、暗号化認証をコンプライアンス要件として多くの組織に義務付ける政府規制によって形成されています。また、中間者攻撃(Adversary-in-the-Middle攻撃)は、攻撃者がプロキシツールを通じてセッショントークンを窃取する場合に特に、従来の多要素認証の限界を露呈させています。主要なオペレーティングシステムおよびブラウザがFIDO2とWebAuthnのオープン標準をネイティブでサポートするようになったことで、これらの展開が容易になっています。この組み合わせにより、多様なデバイス環境にわたって認証器、登録、ポリシー、リカバリー、監査活動を管理するプラットフォームへの需要がシフトしています。フィッシング耐性認証市場は、公共部門の要件が、同等レベルのアイデンティティ保証を必要とする請負業者やサプライヤーに影響を与える場合にも恩恵を受けます。
レポートの主要ポイント
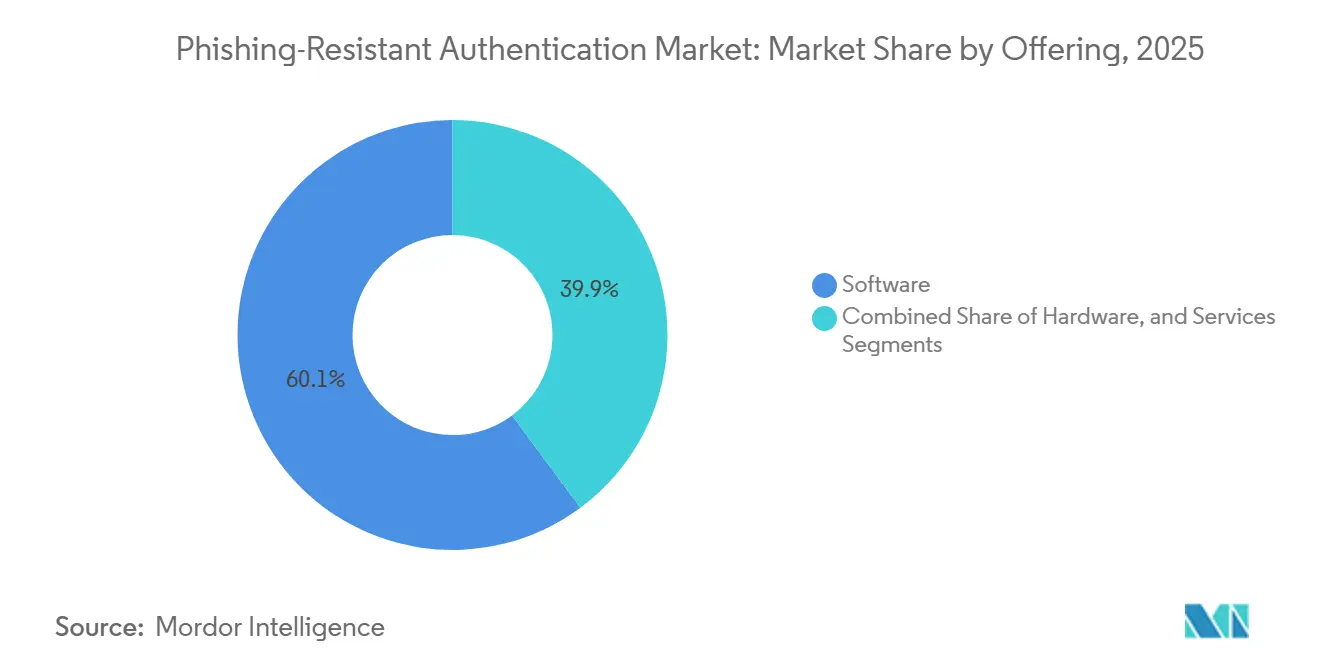
- 提供形態別では、ソフトウェアが2025年のフィッシング耐性認証市場シェアの60.14%を占め、サービスは2031年にかけてCAGR 28.12%で拡大する見込みです。
- 展開モード別では、クラウドが2025年のフィッシング耐性認証市場シェアの62.89%を占め、ハイブリッドは2031年にかけてCAGR 28.34%で拡大する見込みです。
- 組織規模別では、大企業が2025年のフィッシング耐性認証市場シェアの71.55%を占め、中小企業は2031年にかけてCAGR 29.02%で拡大する見込みです。
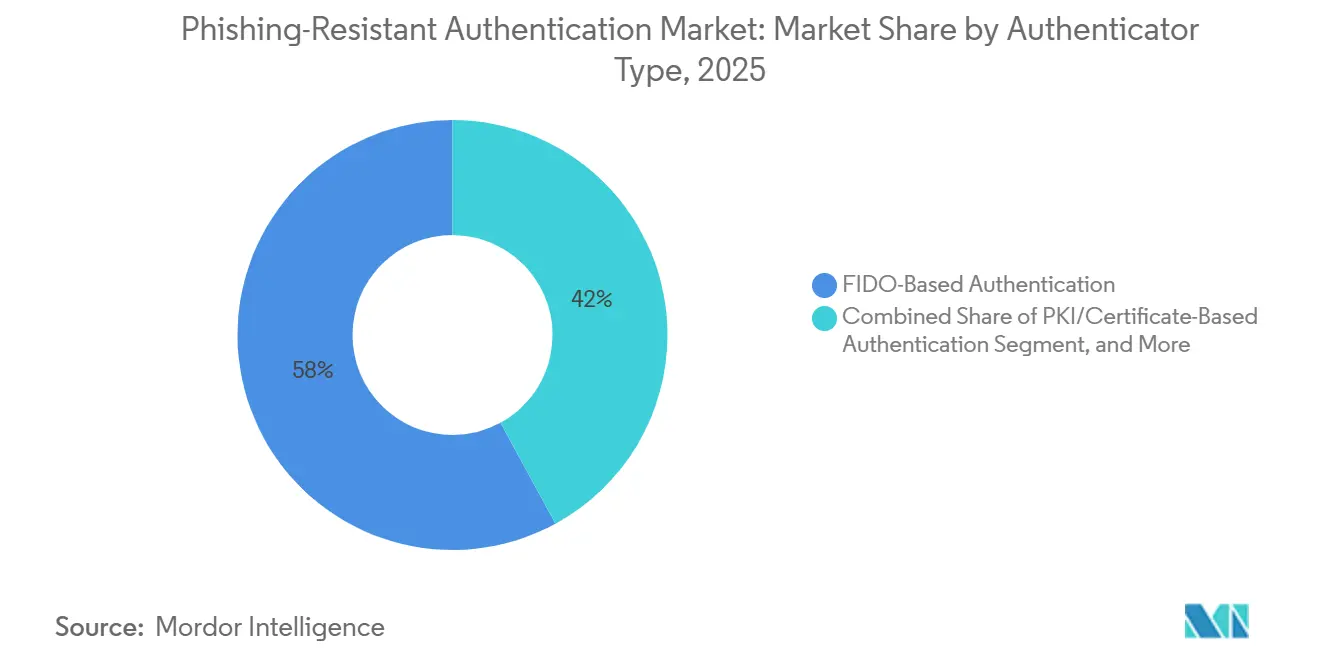
- 認証器タイプ別では、FIDOベース認証が2025年のフィッシング耐性認証市場シェアの57.96%を占め、PKI・証明書ベース認証は2031年にかけてCAGR 28.70%で拡大する見込みです。
- 業種別では、政府・公共行政が2025年のフィッシング耐性認証市場シェアの21.65%を占め、ヘルスケア・ライフサイエンスは2031年にかけてCAGR 27.51%で拡大する見込みです。
- 地域別では、北米が2025年のフィッシング耐性認証市場の38.20%を占め、アジア太平洋地域は2031年にかけてCAGR 27.88%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルフィッシング耐性認証市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| フィッシング耐性MFAに関する規制上の義務 | +6.5% | グローバル、特に北米とヨーロッパに集中 | 短期(2年以内) |
| アカウント乗っ取りおよび中間者攻撃リスク | +5.8% | グローバル | 短期(2年以内) |
| パスキーエコシステムの標準化 | +4.7% | グローバル、北米・ヨーロッパ・APACコアでの早期スケーリング | 中期(2〜4年) |
| パスワードレスユーザーエクスペリエンスとサポートコスト削減 | +4.2% | グローバル、北米とヨーロッパでの普及が先行 | 中期(2〜4年) |
| 展開促進要因としてのデバイスバウンドクレデンシャルリカバリー | +2.8% | 北米とヨーロッパ、APACおよびMEAへの波及 | 中期(2〜4年) |
| 特権アクセスおよびオペレーショナルテクノロジーアクセスのためのハードウェアバックド認証 | +2.0% | 北米、ヨーロッパ、および産業系APACマーケット | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
フィッシング耐性MFAに関する規制上の義務
政府の要件は、明確な技術的期待と実装期限を設定するため、フィッシング耐性認証市場の需要を直接的に促進する要因となっています。NISTは2025年7月31日にSP 800-63B-4を最終化し、高価値な連邦ユースケースにおける認証器保証レベル3(AAL3)でフィッシング耐性認証器を要求しています。このガイダンスはまた、低いAAL2レベルで許容されるオプションとしてSMSワンタイムパスワードを廃止しました。CISAの拘束力ある運用指令25-01は、連邦民間機関に対し、2025年6月20日までにすべてのユーザーにフィッシング耐性MFAを設定することを義務付けました。大統領令14144は、連邦アイデンティティプログラム内でのFIDO2およびPKI標準の使用を引き続き支持しています。2026年7月のFIDOアライアンスの提出書類は、管理対象非機密情報(CUI)を含む連邦契約へのフィッシング耐性認証の組み込みを支持しました。
アカウント乗っ取りおよび中間者攻撃リスク
中間者フィッシング(AiTM)攻撃により、組織がプッシュ承認やその他のフィッシング可能な認証方法に依存することが困難になっています。Microsoftは2026年のデジタルディフェンスレポートにおいて、AiTM攻撃が前年比146%増加し、Microsoft 365テナント全体で1日あたり40,000件のインシデントが検出されたと記録しています。Oktaは2026年1月に、FIDO2パスキーとFastPassがリアルタイムのビッシングおよびAiTMプロキシキャンペーンに対して完全な保護を提供すると述べました。セッショントークンの窃取は、ユーザーが正当な承認を完了した後に従来のMFAを回避できるため、特に重大な問題です。フィッシング耐性クレデンシャルは、認証イベントを依拠当事者のオリジンドメインに紐付けることで、このクレデンシャルリレー手法を制限します。攻撃キットも低コストのサブスクリプションモデルで提供されており、大規模なMFAバイパスキャンペーンを実施するために必要なスキルが低下しています。こうした状況が、特権アウント、従業員アクセス、および高価値な顧客取引を保護する認証システムの必要性を高めています。
パスキーエコシステムの標準化
フィッシング耐性認証市場は、コンシューマーおよび従業員環境全体でのパスキーの幅広い普及によって支えられています。FIDOアライアンスは2026年5月、公開プラットフォームのテレメトリーとメンバーの展開データに基づき、50 ビリオン 米ドル相当のパスキーが世界中でアクティブに使用されていると報告しました。2026年の調査では、68%の組織が従業員認証のためにパスキーを展開済みまたは積極的に展開中であることが判明しました。同調査では、82%の組織が完全なパスワードレス従業員環境を最終目標と見なしていることも明らかになりました。FIDOアライアンスとHIDによる別の調査では、93%の組織がパスキー導入の道筋にあるものの、大規模な展開に達したのはわずか13%であることが示されました。このギャップにより、組織がパイロットプロジェクトから全従業員への展開へと移行する中で、展開サービス、ライフサイクル管理、および専門サポートへの需要が維持されています。
パスワードレスユーザーエクスペリエンスとサポートコスト削減
運用上のコスト削減により、フィッシング耐性認証市場の訴求力が規制対象の購入者を超えて広がっています。Oktaは、フィッシング耐性認証器の採用が2025年に前年比63%増加し、FastPassの採用はほぼ倍増したと報告しています。[1]Okta、「セキュアサインイントレンドレポート2025」、Okta、okta.com。 パスワードリセットのリクエストは、大企業のITヘルプデスク業務の20%から50%を占める可能性があり、パスワードレスアクセスはサポートコストと従業員の生産性に直結します。FIDOアライアンスは、パスキーを展開した組織の35%がパスワードリセットチケットの減少を報告したことを明らかにしました。また、32%がフィッシングインシデントの減少を、45%が従業員のログイン時間の短縮を報告しました。Microsoftは2026年9月からEntra IDでパスキーをデフォルトステータスに移行し、別途の調達なしに既存のプラットフォーム関係にフィッシング耐性機能をもたらします。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 初期展開およびライフサイクル管理コスト | -3.2% | グローバル、特に中小企業セグメントと新興市場で顕著 | 短期(2年以内) |
| レガシーアプリケーションおよびプロトコルの互換性 | -2.6% | グローバル、製造業・金融サービス・ヘルスケアで最も深刻 | 中期(2〜4年) |
| リカバリーおよびアカウントリセットの脆弱性 | -1.8% | グローバル | 中期(2〜4年) |
| 認証器サプライチェーンおよびアテステーションの相互運用性 | -1.4% | グローバル、政府および規制対象セクターに集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
初期展開およびライフサイクル管理コスト
ハードウェア認証器プログラムには、基本的なパスワードやSMS環境には存在しない調達、発行、交換、アテステーション確認、およびユーザーサポートが必要です。デバイスバウンドパスキープログラムでは、分散した従業員に対してファクトリー事前登録、グローバル配送、およびヘルプデスクの準備が必要になる場合があります。これらの活動により、大規模な国際的ユーザーベースを持つ企業では展開スケジュールが6〜18ヶ月延長される可能性があります。また、クラウドのみのパスキー展開と比較して総所有コストが2倍になる可能性もあります。コスト圧力は、専任のアイデンティティおよびアクセス管理チームを持たない中小企業にとって特に重大です。FIDOアライアンスとHIDの調査では、パスキープロジェクトを実施していない組織の33%がコストを主要な障壁として挙げていることが明らかになりました。
レガシーアプリケーションおよびプロトコルの互換性
多くのエンタープライズアプリケーションは、WebAuthnおよびCTAP2サポートが利用可能になる以前に構築されました。そのため、組織は新しいアプリケーションにはフィッシング耐性認証を維持しながら、レガシーシステムにはフィッシング可能なクレデンシャルを保持し続けなければなりません。RADIUS、LDAP、または独自のシングルサインオンフレームワークに依存するカスタムアプリケーションは、多くの場合、直接的なFIDO2エンドポイントを持ちません。ミドルウェアはこれらの環境を橋渡しできますが、統合作業と障害の可能性を増加させます。この問題は、長年稼働しているコアシステムを運用するヘルスケア、産業技術環境、および金融機関において顕著です。これにより、アプリケーションの近代化と、NIST SP 800-63B-4およびNIS2第21条の要件を満たさない可能性のあるハイブリッドセキュリティポジションのどちらかを選択せざるを得ない状況が生じる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:ソフトウェアプラットフォームがエンタープライズアイデンティティの近代化を支援
ソフトウェアは2025年の提供形態セグメントにおけるフィッシング耐性認証市場シェアの60.14%を占めました。エンタープライズの購入者は、FIDO2セキュリティキー、デバイスパスキー、およびPKIクレデンシャルを単一のポリシー環境内で管理できるため、ソフトウェアプラットフォームを好みます。フィッシング耐性認証市場は、プラットフォームの価値がデバイスタイプおよびアプリケーション環境全体で高まるにつれて強化されます。登録、アテステーション、リスク評価、リカバリー、および監査活動は、同じ管理レイヤーを通じて調整できます。Microsoft Corporation、Okta Inc.、およびBeyond Identity Inc.は、フィッシング耐性展開の中央制御ポイントとしてアイデンティティプラットフォームを位置付けています。彼らのアプローチは、パスキー管理をより広範なアイデンティティサービスに組み込み、個別の管理ツールの必要性を低減します。これにより、顧客が特定のユーザーにハードウェア認証器を使用する場合でも、ソフトウェア支出が維持されます。このセグメントは、エンタープライズ管理者が利用できるライフサイクル管理とインテグレーションの品質と密接に関連しています。
サービスは2026年から2031年にかけてCAGR 28.12%で拡大する見込みです。エンタープライズ展開では、設計、クレデンシャル登録、移行、および運用変更のための専門的なサポートが必要になることが多いです。マネージド展開モデルは、ファクトリー事前登録、グローバルキーロジスティクス、およびクレデンシャルライフサイクル管理もカバーします。これらのモデルは一度限りのハードウェア購入を継続的なサービス関係に転換します。ハードウェアは、規制対象環境におけるデバイスバウンドパスキーおよびPIVまたはCACクレデンシャルにとって引き続き重要です。しかし、増加するメーカーによるFIDO2認証がハードウェアマージンに圧力をかけています。ハードウェアプロバイダーは、FIPS 140-3やコモンクライテリアEAL6+などのより深い認証を提供し、基本的な認証機能ではなくライフサイクルサービスを提供することで対応しています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能


展開モード別:ハイブリッド環境が段階的移行を支援
クラウド展開は2025年の展開モードセグメントの62.89%を占めました。フィッシング耐性認証市場において、クラウドアイデンティティプラットフォームは確立されたサービス層の一部としてフィッシング耐性認証を提供でき、専用サーバーインフラの必要性を低減します。Okta Workforce Identity Cloud、Microsoft Entra ID、およびPing Identity PingOneは、FIDO2展開をよりアクセスしやすくするプラットフォームの例です。この構造により、組織は別個の認証環境を構築することなく、フィッシング耐性クレデンシャルを実用的に使用できます。オンプレミス展開は、エアギャップされた政府ネットワークおよびデータ居住要件を持つ組織にとって引き続き必要です。規制対象ユーザーがフィッシング耐性クレデンシャルを既存のアプリケーションに接続するクラウドアイデンティティブローカーを採用するにつれて、その相対的な位置付けは低下しています。クラウド採用は古いアプリケーションを排除するわけではありませんが、それらを取り巻くポリシーとアイデンティティ機能を一元化できます。これが、フィッシング耐性認証市場が幅広い従業員プログラムにおいてクラウド配信を引き続き優先する理由を説明しています。
ハイブリッド展開は2031年にかけてCAGR 28.34%で拡大する見込みです。大規模な組織は、1つの予算サイクル内でオンプレミスシステムからクラウドプラットフォームへすべてのアイデンティティサービスを移行することはほとんどありません。通常、モダンなアプリケーションにはクラウドアイデンティティプロバイダーを使用しながら、フェデレーション構成を通じて古いシステムを接続します。ハイブリッド展開は、インターネット接続されたアイデンティティサービスを使用できないエアギャップされた生産システムを持つオペレーショナルテクノロジー環境にも対応します。これらの環境では、接続モードと非接続モードの両方で動作する認証ツールが必要です。Axiad Conductorは2026年8月にFedRAMP Moderate認可を取得し、派生PIVおよびPKI-as-a-Serviceプログラムのためのクラウドファーストオプションをオンプレミスインフラなしで提供しました。この混合アーキテクチャ向けに設計されたツールは、重要なアクセス要件を中断することなく移行を段階的に進める組織を支援できます。
組織規模別:中小企業がプラットフォームデフォルトを通じてアクセスを獲得
大企業は2025年の組織規模セグメントの71.55%を占めました。フィッシング耐性認証市場は、大企業のより高い規制上の露出と、ハードウェア調達、ライフサイクルプロセス、および専任アイデンティティチームへの資金調達能力に引き続き依存しています。大規模な展開のほとんどは、これらのアカウントが高い運用リスクをもたらすため、特権アカウントと経営幹部の役割から始まります。その後、組織は知的財産を扱う従業員へのカバレッジを拡大し、さらに広範な従業員へと展開します。この順序立てた展開は実装タイムラインを延長しますが、複数年のライセンスおよびサービス需要も支えます。大企業は多くの場合、連邦要件およびNIS2指定の直接的な対象となります。また、多様な部門や地域にわたってポリシーを標準化するスケールも持っています。これらの要因が、2025年のフィッシング耐性認証市場における大企業の主導的な地位を確立しました。
中小企業は2026年から2031年にかけてCAGR 29.02%で拡大する見込みです。中小企業の採用パターンは、すでに使用しているアイデンティティプラットフォームとの関連性が高まっているため、異なります。Microsoftは2026年9月からEntra IDのデフォルトエクスペリエンスとしてパスキーを設定しています。Oktaも標準的な従業員向けティアにフィッシング耐性オプションを含めています。これらのプラットフォームを利用する中小企業は、スタンドアロンの購入を必要とせずに、より強力な認証にアクセスできます。これにより、以前は小規模な展開を制限していたコストと複雑さの障壁が低減されます。このモデルは、フィッシング耐性アクセスを任意のプロジェクトから、既存のベンダー関係を通じて継承される機能へと転換します。その結果としての拡大は、効果的なユーザーリカバリー、ポリシー設定、およびそれらのプラットフォーム外に残るアプリケーションのカバレッジに依存します。
認証器タイプ別:FIDOがリードし、PKIが規制対象ユースケースに対応
FIDOベース認証は2025年の認証器タイプセグメントの57.96%を占めました。iOS、Android、macOS、Windows、および主要ブラウザ全体でのネイティブサポートにより、FIDO2パスキーは幅広い従業員利用のためのフィッシング耐性認証市場の中心となっています。このサポートにより、従業員デバイス全体で一貫したアクセスを必要とする組織の摩擦が低減されます。FIDOアライアンスは、パスキーを展開した組織の45%が従業員のログイン時間の短縮を達成したと報告しました。この結果は、フィッシング耐性と使いやすさが日常的な認証において共に向上できることを示しています。より広範なハードウェアエコシステムも、プラットフォーム認証器が提供するよりも強力な保証を必要とするユースケースをサポートします。InfineonはSECORA ID Key S USBを2026年7月に発売し、CTAP 2.1に準拠した初のFIDOレベル3+認定認証器となりました。
PKI・証明書ベース認証は2031年にかけてCAGR 28.70%で拡大する見込みです。米国連邦プログラムは、特権アクセスのためにPIV、CAC、および派生PIVクレデンシャルへの依存を継続しています。この依存が、クラウドPKI-as-a-Serviceおよびクレデンシャル管理機能への投資を支えています。この認証タイプのフィッシング耐性認証市場規模は、PKIクレデンシャルとFIDO2パスキーの両方をサポートるハードウェアによって牽引されています。YubicoはYubiKey 5 FIPSシリーズのFIPS 140-3検証を2026年5月に取得しました。[2]Yubico、「YubicoがアップグレードされたYubiKey 5 FIPSシリーズを発表、FIPS 140-3検証取得」、Yubico、yubico.com。 このデバイスは、1つのキーでDoD PKIクレデンシャルとFIDO2パスキーの両方をサポートできます。プラットフォーム固有のセキュアエンクレーブソリューションおよびポスト量子実装は依然として小さなカテゴリですが、IntercededとSwissbitは2025年にポスト量子FIDO2パスキーソリューションの開発を開始しました。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
業種別:政府が需要をリードし、ヘルスケアが拡大
政府・公共行政は2025年の業種セグメントの21.65%を占めました。米国の連邦アイデンティティプログラムおよびEU加盟国全体のNIS2義務が、フィッシング耐性認証市場においてこの業種を強化しました。政府機関はまた、互換性のあるアクセス制御を必要とするサプライヤーおよび請負業者の参照展開としても機能します。請負業者アクセスに関する連邦要件は、関連するサプライチェーン全体の民間組織に影響を与える可能性があります。BFSI(銀行・金融サービス・保険)、ITおよび通信、および産業製造も重要なユーザーグループです。BFSI組織は、派生PIV、FIDO2、およびDORAリスク管理要件を組み合わせた要件に敏感です。産業ユーザーは、アイデンティティ攻撃が重要な環境に影響を与えるにつれて、オペレーショナルクレデンシャルに対するより強力な管理を導入しています。これにより、民間セクター全体での採用が広がる中でも、政府はフィッシング耐性認証市場の持続的な基盤となっています。
ヘルスケア・ライフサイエンスは2026年から2031年にかけてCAGR 27.51%で拡大する見込みです。米国保健福祉省は、電子的に保護された医療情報へのアクセスにMFAを要求するHIPAAセキュリティルールの変更を提案しました。この変更により、病院および臨床ネットワークに対する正式な実装要件が生まれます。メディケア・メディケイドサービスセンターは2026年5月に、HIGLASユーザーが2027年1月1日までにFIDO2またはPIVフィッシング耐性MFAを採用することを要求する指令を発行しました。この指令はまた、その期限前に請負業者スタッフにFIPS検証済みトークンを要求しました。エネルギー・公益事業、石油・ガス、および小売・Eコマースも、AiTM攻撃がオペレーショナルアカウントおよび高価値なコマースクレデンシャルを標的にするにつれて採用を高めています。組織が従業員アクセスと顧客向けトランザクションの両方を保護する必要がある場合、その需要はさらに強化されます。
地域分析
北米は2025年のフィッシング耐性認証市場シェアの38.20%を占めました。米国の連邦要件は、フィッシング耐性認証市場の需要を直接刺激する具体的な実装日程と技術標準を設定しています。大統領令14144に基づき2025年3月に発表されたFIDOアライアンスのガイダンスは、FIDO2商業標準を連邦PKI、PIV、およびCACプログラムの補完として承認しました。このガイダンスは、連邦の近代化支出を準拠製品およびベンダーに集中させます。カナダは、米国のNISTおよびCISAガイダンスと密接に連携した連邦アイデンティティプログラムを通じて貢献しています。メキシコは、国境を越えたコンプライアンス要件に直面するBFSI組織および多国籍企業の子会社を通じて需要を加えています。Microsoft、Okta、およびBeyond Identityは米国に拠点を置いており、そのプラットフォームのデフォルトが多くの地域でのエンタープライズ採用に影響を与えています。
ヨーロッパは、NIS2とDORAがエネルギー、輸送、銀行、ヘルスケア、およびデジタルインフラ全体の重要事業体に影響を与えるため、依然として重要な地域的機会を持っています。NIS2は2024年10月に発効し、DORAは2025年1月に発効しました。これらの措置は、2026年初頭に発行されたENISAガイダンスに沿って、特権アクセスおよびリモートセッションに対するより強力な保護を要求しています。ドイツは2026年5月にNIS2の運用施行フェーズに入り、準拠したMFA管理を実証しなければならない企業に影響を与えています。フランスもPro Santé Connectを通じた国家ヘルスケアの展開を推進しました。NEOWAVEはそのプログラムのANS承認FIDO2デバイスの最初のプロバイダーとなり、本番展開は2026年9月に予定されています。[3]NEOWAVE、「NEOWAVEがPro Santé Connect向けANS承認FIDO2デバイスの最初のメーカーに」、NEOWAVE、neowave.fr。 南米は採用サイクルの初期段階にあり、ブラジルとアルゼンチンが主要なBFSI需要基盤を提供しています。
アジア太平洋地域は2026年から2031年にかけてCAGR 27.88%で拡大する見込みです。地域の需要は、コンプライアンス義務だけでなく、脅威の露出と規制の変化によって牽引されています。FIDOアライアンスは、APACが2024年のグローバルサイバーセキュリティインシデントの34%を占め、有効なアカウントの悪用が主要な侵入ベクターであったと報告しました。フィリピンは2025年6月にBSP通達1213を発行し、銀行に対して2026年6月までにSMS OTPをフィッシング耐性認証に置き換えることを要求しました。日本は金融機関の監督ガイドラインの改正を進めています。日本の5つの証券会社が2025年10月までにFIDO2の展開を完了し、楽天証券はすべてのチャネルで展開を完了しました。中東とアフリカは現在規模が小さいですが、UAEとサウジアラビアの国家アイデンティティイニシアチブ、および南アフリカ、ナイジェリア、エジプトの金融サービスの成長が将来の採用を支えています。

競合環境
フィッシング耐性認証市場は、すべての認証器タイプ、展開モデル、およびエンドユーザーセグメントをリードするベンダーが存在しないため、適度に断片化されています。Yubico ABはハードウェアバックドFIDO2認証器において強固な地位を確立しています。YubiKey 5.8は2026年にCTAP 2.3およびWebAuthn署名拡張サポートを導入しました。これらの機能により、キーはハードウェアバックドデジタル署名および検証可能なクレデンシャルへと拡張されます。HID Global Corporationは、2025年10月のIDmelonの買収合意を通じてポートフォリオ拡大を追求しています。この買収は、企業が物理カードとモバイルデバイスをFIDOセキュリティキーとして使用できるよう支援することを目的としています。このアプローチにより、すでにHIDアクセスシステムを使用している組織の重複したクレデンシャルインフラの必要性を低減できます。
Microsoft、Okta、およびPing Identityは、フィッシング耐性機能を既存のアイデンティティプラットフォーム契約に組み込むことで、フィッシング耐性認証市場の競争を変えています。バンドル化により、プレミアムアイデンティティティアをすでに使用している顧客の追加コストが削減されます。また、ポイントソリューションプロバイダーに対して、認証、サプライチェーン保証、または業種特化による差別化の圧力も高まります。クレデンシャルライフサイクルガバナンスは、認証器のインベントリ、交換、失効、および監査証跡を管理するプロバイダーにとって引き続き機会となっています。Intercede Group plcはこのニーズに対してMyIDクレデンシャル管理システムを提供しています。Axiadは規制対象のアイデンティティプログラムをサポートするクラウドPKIサービスを提供しています。管理機能を大規模なアイデンティティプラットフォームに統合するプロバイダーは、顧客が認証器を選択した後に直面する実際の展開ギャップに対応できます。
認証は政府および防衛のユースケースにおいて重要な競争要因になりつつあります。FIPS 140-3、コモンクライテリア、およびFIDOレベル3+クレデンシャルは、ハードウェア製品が調達要件を満たすかどうかを判断するために使用できます。これにより、ソフトウェアのみのオプションが受け入れられないユースケースで検証済みハードウェアを持つプロバイダーが有利になります。Thalesは2025年2月にOneWelcome FIDOキーライフサイクル管理を発売し、管理機能とThalesブランドのFIDOキーを組み合わせました。[4]Thales、「Thalesが大規模なセキュア認証を可能にする新しいFIDOキーライフサイクル管理ソリューションを発表」、Thales、cpl.thalesgroup.com。 Yubicoは2026年3月にMicrosoft Entra IDおよびPing Identity環境向けにEnrollment Suiteを拡張しました。このサービスは、ファクトリープログラム済みの事前登録キー配送とオンプレミス登録をサポートします。これらの動きは、ベンダーが認証強度だけでなく、展開管理とクレデンシャル運用においても競争していることを示しています。
フィッシング耐性認証業界のリーダー企業
Okta, Inc.
Ping Identity Corporation
Microsoft Corporation
Intercede Group plc
BIO-key International, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。

最近の業界動向
- 2026年9月:MicrosoftはEntra IDからレガシーSMSおよび音声MFA方式を廃止し、FIDO2セキュリティキー、Microsoft Authenticatorパスキー、およびWindows Hello for Businessを世界中のエンタープライズユーザーのデフォルトサインイン方式として指定しました。2026年9月1日に発効したこの移行は、Microsoftのパブリッククラウドテナンシー全体の数百万のアカウントに影響を与え、市場史上最大の単一組織によるデフォルトとしてのフィッシング耐性認証の展開を表しています。
- 2026年8月:AxiadはAmazon Web Services上のAxiad Conductorクラウドプラットフォームに対してFedRAMP Moderate認可を取得し、米国連邦機関にオンプレミスインフラなしで派生PIVクレデンシャルおよびPKI-as-a-Serviceのためのクラウドファースト展開パスを提供し、OMB M-22-09および大統領令14028に基づく機関の義務を直接支援しました。
- 2026年7月:Infineon Technologies AGはSECORA ID Key S USBを発売しました。これはCTAP 2.1に準拠しながらFIDOレベル3+認証を達成した初のFIDO2セキュリティキーであり、エンタープライズ、金融、および政府のユースケースを対象とした単一のUSBおよびNFCデバイスにフィッシング耐性認証、適格デジタル署名、およびPKI機能を組み合わせています。量産は2026年9月に予定されています。
- 2026年5月:Yubicoは次世代YubiKey 5 FIPSシリーズに対して証明書番号5291のFIPS 140-3検証を取得し、政府および防衛組織が単一のハードウェアキーにDoD PKIクレデンシャルとFIDO2パスキーの両方を保持できるようにし、PIVとFIDO2の両方の展開が共存する環境での統一されたクレデンシャルキャリアの実際的なニーズに対応しました。


グローバルフィッシング耐性認証市場レポートの調査範囲
フィッシング耐性認証市場は、クレデンシャル窃取、アカウント乗っ取り、フィッシング攻撃、および中間者攻撃を防止するように設計された認証メカニズムを組織が展開できるようにするハードウェア、ソフトウェア、およびサービスで構成されています。これらのソリューションは、公開鍵暗号とFIDO2、WebAuthn、パスキー、セキュリティキー、スマートカード、ハードウェアトークン、証明書ベース認証、およびその他の適格な公開鍵認証技術などのフィッシング耐性認証方法を活用して、従業員、顧客、パートナー、および特権アクセス環境全体でアイデンティティ保証を強化し、パスワードレス認証イニシアチブを支援します。
フィッシング耐性認証市場レポートは、提供形態(ハードウェア、ソフトウェア、およびサービス)、展開モード(クラウド、オンプレミス、およびハイブリッド)、組織規模(大企業、および中小企業)、認証器タイプ(FIDOベース認証、PKI・証明書ベース認証、およびその他の適格な公開鍵認証)、業種(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・公益事業、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、およびその他の業種)、地域(北米、南米、ヨーロッパ、アジア太平洋、および中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ハードウェア |
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| FIDOベース認証 |
| PKI・証明書ベース認証 |
| その他の適格な公開鍵認証 |
| 政府・公共行政 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・公益事業 |
| ITおよび通信 |
| メディア・エンターテインメント |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
| 提供形態別 | ハードウェア | ||
| ソフトウェア | |||
| サービス | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| 認証器タイプ別 | FIDOベース認証 | ||
| PKI・証明書ベース認証 | |||
| その他の適格な公開鍵認証 | |||
| 業種別 | 政府・公共行政 | ||
| 小売・Eコマース | |||
| 輸送・物流 | |||
| エネルギー・公益事業 | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| ヘルスケア・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| ヨーロッパその他 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋その他 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| アフリカその他 | |||


レポートで回答される主要な質問
フィッシング耐性認証市場の規模はどくらいですか?
フィッシング耐性認証市場は2026年の2.7 ビリオン 米ドルから2031年までに8.81 ビリオン 米ドルへ、CAGR 26.94%で拡大する見込みです。
フィッシング耐性認証の採用を促進しているものは何ですか?
政府のMFA規制、AiTM攻撃の増加、およびFIDO2とWebAuthnのネイティブサポートが採用を促進しています。
2025年に需要をリードした提供形態はどれですか?
ソフトウェアは、企業が認証ポリシーとライフサイクル管理を一元化する必要があるため、2025年の提供形態セグメントで60.14%のシェアをリードしました。
最も急速に成長している展開モデルはどれですか?
ハイブリッド展開は、組織がクラウドアイデンティティプラットフォームをレガシーシステムと接続するにつれて、2031年にかけてCAGR 28.34%で成長する見込みです。
パスキーがエンタープライズセキュリティにとって重要な理由は何ですか?
パスキーはサインインを正当な依拠当事者に紐付け、クレデンシャルリレーおよびリアルタイムフィッシング攻撃からの保護に役立ちます。
2031年にかけて最も急速に成長すると予想される地域はどこですか?
アジア太平洋地域は、セキュリティニーズと規制措置に支えられ、2031年にかけてCAGR 27.88%で成長する見込みです。
最終更新日:



