
Marktgröße und Marktanteil für Open-Source-Schwachstellenintelligenz
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
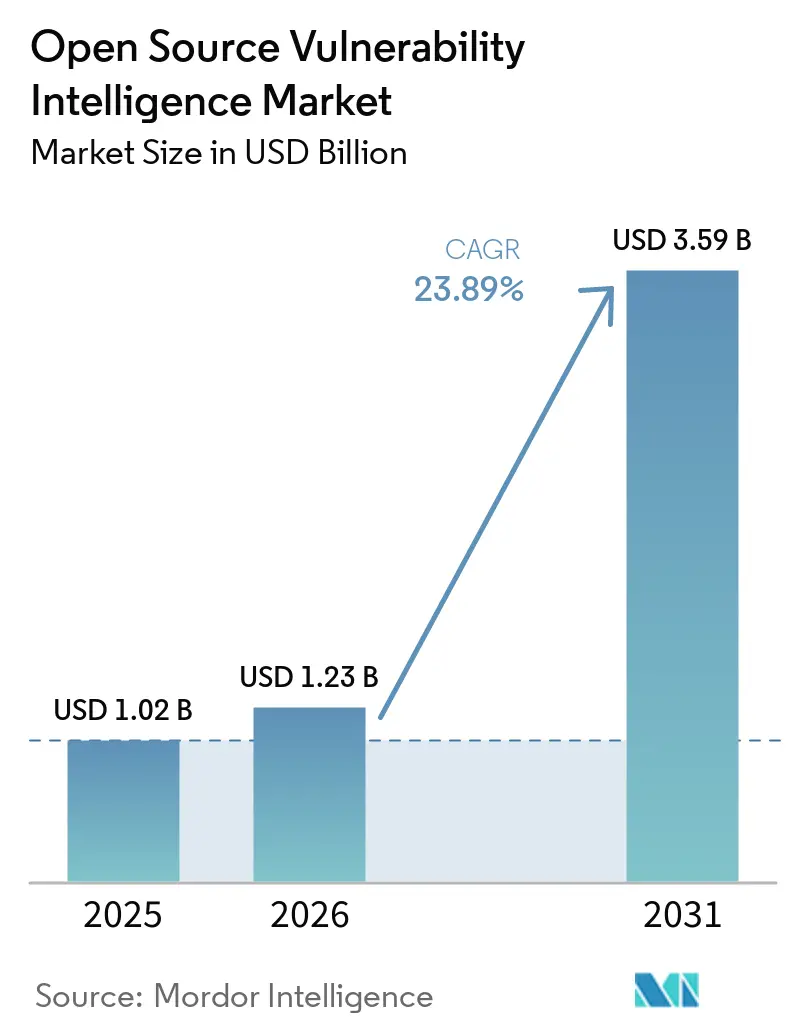
| Marktgröße (2026) | 1.23 Milliarden US-Dollar |
| Marktgröße (2031) | 3.59 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 23.89 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für Open-Source-Schwachstellenintelligenz von Mordor Intelligence
Die Marktgröße für Open-Source-Schwachstellenintelligenz wurde im Jahr 2025 auf 1,02 Milliarden USD geschätzt und soll von 1,23 Milliarden USD im Jahr 2026 auf 3,59 Milliarden USD bis 2031 wachsen, bei einer CAGR von 23,89 % während des Prognosezeitraums (2026–2031). Der Markt für Open-Source-Schwachstellenintelligenz expandiert, da Unternehmen von periodischen Scans zu kontinuierlichen Daten übergehen, die in Entwicklungs- und Behebungsworkflows eingesetzt werden können. Kürzere Ausnutzungsfenster erhöhen den Wert zeitnaher und angereicherter Advisory-Feeds, da Teams entscheiden müssen, welche Befunde sofortiges Handeln erfordern. Regulatorische Anforderungen verlagern Schwachstellenintelligenz von einem optionalen Sicherheitskauf hin zu einer Compliance-Anforderung mit wiederkehrenden Berichts- und Nachweispflichten. Anbieter reagieren darauf, indem sie Advisory-Daten mit Paketidentität, Laufzeitkontext und automatisierter Behebung verknüpfen, anstatt Kunden zu bitten, diese Eingaben manuell abzugleichen. Dies schafft Chancen für Anbieter, die die Datengenauigkeit verbessern, eine praktische Priorisierung unterstützen und sich in bestehende Entwicklungstools integrieren, ohne einen separaten Überprüfungsprozess hinzuzufügen.
Wichtigste Erkenntnisse des Berichts
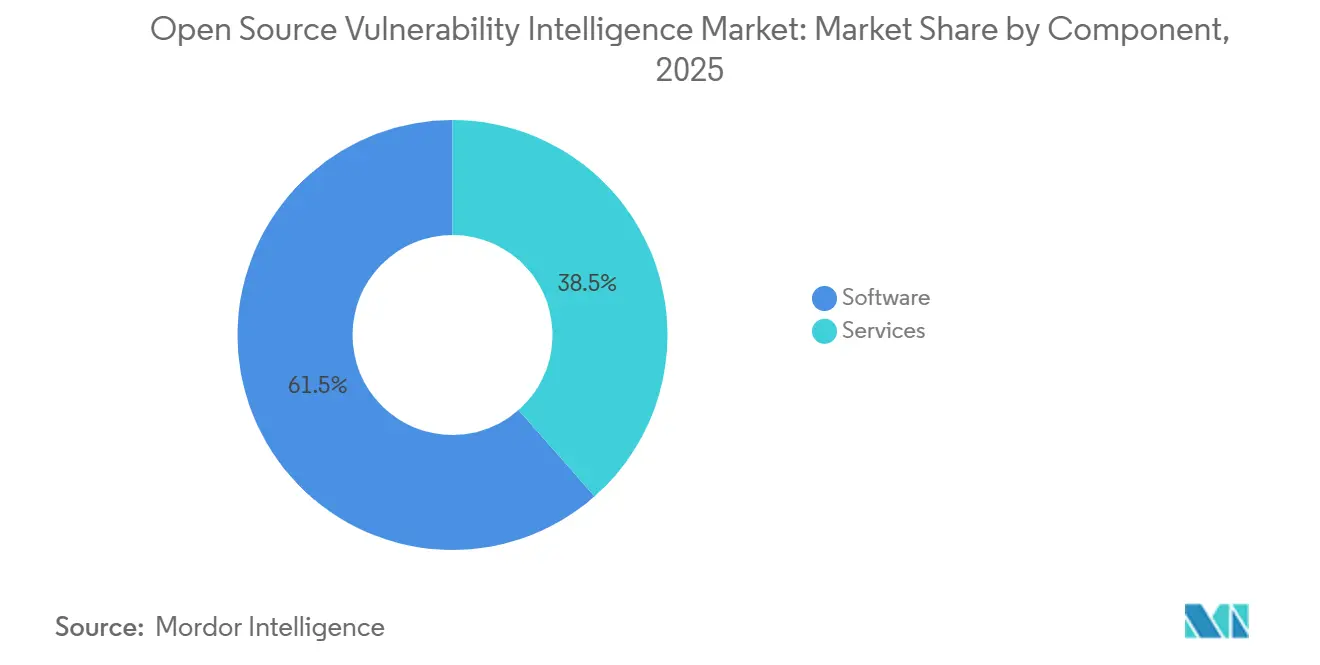
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 61,49 % am Markt für Open-Source-Schwachstellenintelligenz, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,96 % wachsen werden.
- Nach Bereitstellungsmodus hielt Cloud im Jahr 2025 einen Anteil von 58,77 % am Markt für Open-Source-Schwachstellenintelligenz und soll bis 2031 mit einer CAGR von 27,16 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 67,34 % am Markt für Open-Source-Schwachstellenintelligenz, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 26,91 % wachsen werden.
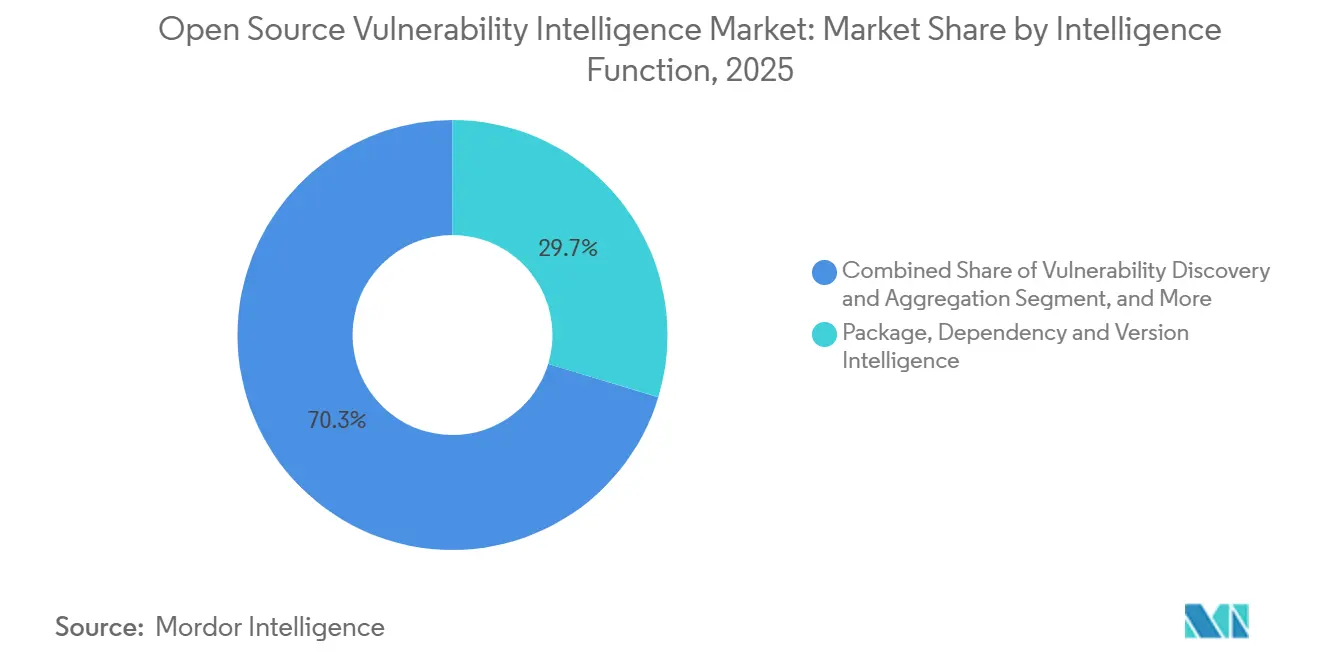
- Nach Intelligenzfunktion hielt Paket-, Abhängigkeits- und Versionsintelligenz im Jahr 2025 einen Anteil von 29,68 % am Markt für Open-Source-Schwachstellenintelligenz, während Expositions- und Erreichbarkeitsintelligenz bis 2031 voraussichtlich mit einer CAGR von 26,37 % wachsen wird.
- Nach Branchenvertikale hielt IT und Telekommunikation im Jahr 2025 einen Anteil von 26,19 % am Markt für Open-Source-Schwachstellenintelligenz, während Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einer CAGR von 27,21 % wachsen wird.
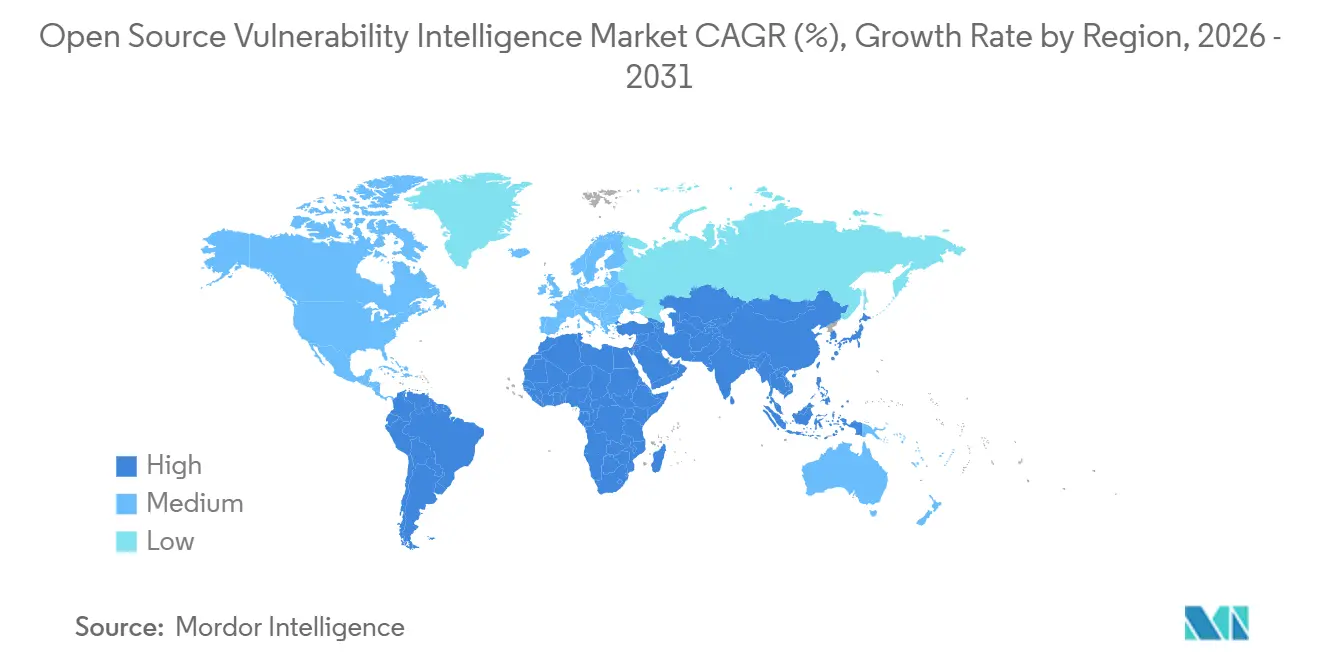
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 36,58 % am Markt für Open-Source-Schwachstellenintelligenz, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 24,83 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für Open-Source-Schwachstellenintelligenz
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Regulatorische Vorgaben zur Transparenz der Software-Lieferkette | +5.8% | Global, mit primärer Intensität in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-nativen und Open-Source-Angriffsflächen | +4.9% | Global | Mittelfristig (2–4 Jahre) |
| Verlagerung hin zu ausnutzbarkeitsgesteuerter Schwachstellenpriorisierung | +4.2% | Nordamerika, Europa, APAC-Kernregion | Mittelfristig (2–4 Jahre) |
| DevSecOps und kontinuierliche Integration von Schwachstellenintelligenz | +3.6% | Nordamerika, APAC-Kernregion, Ausweitung auf Europa | Mittelfristig (2–4 Jahre) |
| Paketidentitätspräzision durch PURL- und OSV-Format-Einführung | +2.4% | Global | Langfristig (≥ 4 Jahre) |
| Kürzere Zeitfenster für stille Korrekturen vor der öffentlichen Offenlegung | +1.8% | Nordamerika, Ausweitung auf Europa und APAC-Kernregion | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Vorgaben zur Transparenz der Software-Lieferkette
Compliance-Fristen schaffen eine dauerhafte Nachfragebasis für den Markt für Open-Source-Schwachstellenintelligenz. Der EU Cyber Resilience Act trat am 10. Dezember 2024 in Kraft. Die Meldepflichten gemäß Artikel 14 für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle treten am 11. September 2026 in Kraft. Hersteller von Produkten mit digitalen Elementen müssen vor Beginn der formellen Durchsetzung eine Echtzeit-Schwachstellenüberwachung einrichten, einschließlich Prozessen, die relevante Probleme identifizieren und eine zeitnahe Berichterstattung unterstützen können. CISA veröffentlichte am 29. Juli 2026 seine Mindestanforderungen 2026 für eine Software Bill of Materials und erweiterte die Grundlage von 14 auf 23 Elemente. Die neuen Elemente umfassen Komponentenherkunft, Hash-Attestierung, PURL-Identifikatoren und Generierungskontext, die eine strukturierte Schwachstellenintelligenz in großem Maßstab unterstützen.
Ausweitung von Cloud-nativen und Open-Source-Angriffsflächen
Die Nutzung von Open-Source-Software erweitert die Anzahl der Abhängigkeiten, die Sicherheitsteams überwachen müssen. Datadog berichtete im Februar 2026, dass 87 % der Unternehmen mindestens eine bekannte ausnutzbare Schwachstelle in bereitgestellten Diensten aufwiesen. Das Unternehmen stellte auch fest, dass 42 % der Dienste von Bibliotheken abhingen, die nicht mehr aktiv gepflegt wurden. Diese Bedingungen machen eine kontinuierliche Paket- und Versionsüberwachung für den Markt für Open-Source-Schwachstellenintelligenz wichtiger, da ein einzelner Dienst viele externe Komponenten mit unterschiedlichen Wartungshistorien einbinden kann. OSV hatte bis Ende 2024 die Schwachstellendarstellung über 30 Ökosysteme hinweg standardisiert, darunter 4 neue Linux-Distributionsadoptierende.[1]Google Open Source Security Team, "2024 im Rückblick," OSV, osv.dev Ein gemeinsames Format gibt kommerziellen Produkten eine bessere Grundlage, um ökosystemspezifische Schwachstellen mit bereitgestellten Komponenten abzugleichen und Entwicklungsteams ein konsistentes Ergebnis zu präsentieren.
Verlagerung hin zu ausnutzbarkeitsgesteuerter Schwachstellenpriorisierung
Sicherheitsteams messen Nachweisen der Ausnutzbarkeit mehr Gewicht bei als allein Schweregradbewertungen. CISA BOD 26-04 hat CVSS als Anforderung zur Priorisierung der Behebung abgeschafft und verwendet stattdessen öffentliche Exposition, KEV-Status, Exploit-Automatisierung und technische Auswirkung. Datadog stellte fest, dass nur 18 % der als kritisch eingestuften Schwachstellen nach Anwendung des Laufzeitkontexts weiterhin als kritisch galten. Dieses Ergebnis unterstützt die Nachfrage nach Erreichbarkeitsanalysen, die testen, ob eine anfällige Funktion in einer bereitgestellten Umgebung erreichbar ist, anstatt jede betroffene Komponente als gleich dringend zu behandeln. Das Exploit Prediction Scoring System von FIRST liefert Wahrscheinlichkeitswerte basierend auf beobachtetem Bedrohungsakteurverhalten.[2]Forum of Incident Response and Security Teams, "Exploit Prediction Scoring System Modell," FIRST, first.org Der Markt für Open-Source-Schwachstellenintelligenz bevorzugt Produkte, die Behebungswarteschlangen mit Nachweisen reduzieren, eine klarere Arbeitsreihenfolge bieten und breite Alarmvolumina vermeiden, auf die nicht schnell reagiert werden kann.
DevSecOps und kontinuierliche Integration von Schwachstellenintelligenz
Schwachstellenintelligenz wird zunehmend Teil des Entwickler-Workflows. Datadog stellte fest, dass 50 % der Unternehmen neue Bibliotheksversionen innerhalb von 24 Stunden nach der Veröffentlichung übernahmen. Dieses Tempo lässt wenig Zeit für eine separate Sicherheitsüberprüfung, bevor Software in die Produktion gelangt, und legt größeren Wert auf Prüfungen, die während der normalen Entwicklung stattfinden können. JFrog startete am 2. September 2026 Zero-Touch Remediation, um von Partnern bereitgestellte Korrekturen durch Kundenpipelines zu identifizieren und anzuwenden. Snyk integrierte im Mai 2026 auch Anthropics Claude in seine KI-Sicherheitsplattform für automatisierte Erkennung, Priorisierung und entwicklerfertige Korrekturen. Diese Veröffentlichungen zeigen, dass Kunden zunehmend erwarten, dass Intelligenz und Behebung innerhalb desselben Bereitstellungsprozesses funktionieren, wobei Befunde in Maßnahmen übersetzt werden, die Entwickler überprüfen und anwenden können.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Fragmentierte Advisory-Taxonomien und Qualität der Produktzuordnung | -3.2% | Global | Mittelfristig (2–4 Jahre) |
| Mangel an Spezialisten für Schwachstellenforschung und -triage | -2.8% | Global, am stärksten ausgeprägt in MEA, Südamerika und Südost-APAC | Langfristig (≥ 4 Jahre) |
| Gegnerische Vergiftung öffentlicher Proof-of-Concept- und Advisory-Feeds | -1.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Lizenz-, Attributions- und Datenweiterverteilungsbeschränkungen | -1.4% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierte Advisory-Taxonomien und Qualität der Produktzuordnung
Fragmentierte Advisory-Taxonomien können den Wert kommerzieller Intelligenz-Feeds untergraben. Sonatype analysierte im Jahr 2025 mehr als 1.700 Open-Source-CVEs und identifizierte 20.362 falsch positive und 167.286 falsch negative Ergebnisse in den vorherrschenden Intelligenz-Ökosystemen.[3]Sonatype, "2026 State of the Software Supply Chain, Vulnerability Management," Sonatype, sonatype.com Ein CVE kann in einer Datenbank einem generischen Produkt und in einer anderen ökosystemspezifischen Versionen zugeordnet werden. Dies kann zu widersprüchlichen Ergebnissen führen, wenn Unternehmen mehrere Feeds kombinieren. CISAs SBOM-Leitfaden 2026 erfordert Komponentenidentifikatoren sowohl im CPE- als auch im PURL-Format, da eine präzise Zuordnung unerlässlich ist, um eine SBOM mit Schwachstellendaten in Beziehung zu setzen. Eine bessere Paket-zu-CVE-Zuordnung bleibt notwendig, wenn der Markt für Open-Source-Schwachstellenintelligenz den Analyseaufwand reduzieren und das Kundenvertrauen erhalten soll.
Mangel an Spezialisten für Schwachstellenforschung und -triage
Ein Mangel an ausgebildeten Forschern und Triage-Analysten begrenzt die Qualität und den praktischen Nutzen angereicherter Schwachstellendaten. Automatisierte Tools können das technische Urteilsvermögen, das zur Validierung von Exploit-Nachweisen und zur Erstellung genauer Komponentenzuordnungen erforderlich ist, nicht vollständig ersetzen. Derselbe Mangel betrifft Kundenteams, die damit beauftragt sind, Advisory-Daten in priorisierte Behebungsarbeiten umzuwandeln. Regierungs- und regulierte Organisationen sehen sich zusätzlichen Einstellungsbeschränkungen durch Sicherheitsfreigabeanforderungen und Vergütungsbeschränkungen gegenüber. Anbieter verwalteter Sicherheitsdienste können einen Teil dieser Kapazität bereitstellen, stehen jedoch vor demselben begrenzten Talentpool. Anbieter, die manuelle Arbeit durch automatisierte Bewertung, prägnante Analysen und vorvalidierte Erreichbarkeitsbewertungen reduzieren, können einen klareren operativen Nutzen im Markt für Open-Source-Schwachstellenintelligenz bieten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt, während Dienstleistungen an Dynamik gewinnen
Software hielt im Jahr 2025 einen Anteil von 61,49 % am Markt für Open-Source-Schwachstellenintelligenz. Unternehmen bevorzugen API-basierte Intelligenz, die kontinuierlich aktualisiert und in Entwicklertools sowie Plattformen für kontinuierliche Integration und kontinuierliche Bereitstellung integriert werden kann. Die Abonnementbereitstellung ermöglicht es Anbietern, Schema-Unterstützung, Feed-Anreicherungen und Ökosystemabdeckung hinzuzufügen, ohne eine kundenseitige Neubereitstellung zu erfordern. Dieses Bereitstellungsmodell ist nützlich, wenn die OSV-Abdeckung erweitert wird und sich die SBOM-Anforderungen ändern. Eingebettete Advisory-Feeds schaffen Wechselkosten, da Service-Level-Vereinbarungen, Dashboards, Eskalationsregeln und Triage-Prozesse auf die Taxonomie des Anbieters abgestimmt werden. Software behält eine starke Position, wo Kunden wiederkehrende maschinenlesbare Intelligenz benötigen, die von mehreren internen Sicherheits- und Engineering-Systemen genutzt werden kann. Das Segment profitiert, wenn Sicherheits- und Entwicklungsteams auf Basis derselben Informationen arbeiten und Korrekturen über denselben Workflow zuweisen. Diese Bedingungen unterstützen die weitere Nutzung von Softwareplattformen in großen und komplexen Software-Beständen, wo die manuelle Konsolidierung von Intelligenz aus mehreren Quellen die Behebung verlangsamen würde.
Dienstleistungen sollen bis 2031 mit einer CAGR von 24,96 % wachsen. Die Notwendigkeit, Advisory-Daten in Multi-Cloud- und Hybridumgebungen zu normalisieren, schafft eine Rolle für spezialisierte Unterstützung. Sonatypes Erkenntnisse zu falsch negativen Ergebnissen zeigen, warum Kunden kuratierte Intelligenz neben automatisierten Feeds suchen könnten. Verwaltete Dienste können Teams dabei helfen, unsichere Paketzuordnungen zu untersuchen, Exploit-Nachweise zu validieren und zu bestimmen, welche Warnmeldungen Maßnahmen erfordern. Regierungs- und Gesundheitsorganisationen könnten sich stärker auf diese Unterstützung verlassen, da sie mit Personalengpässen und Sicherheitsfreigabeanforderungen konfrontiert sind. Die Branche für Software-Schwachstellenintelligenz gewinnt Dienstleistungsnachfrage, wenn Kunden Intelligenz mit bestehenden operativen Systemen verbinden müssen, ohne bestehende Entwicklungspraktiken zu unterbrechen. Dienstleister können Implementierung, laufende Triage, Feed-Qualitätsprüfung und die Anpassung von Eskalationsregeln bei sich ändernden regulatorischen Anforderungen unterstützen. Dies macht Dienstleistungen zu einer wichtigen Ergänzung zu Plattformabonnements, insbesondere für Kunden, die fachkundiges Urteilsvermögen benötigen, aber kein großes internes Forschungsteam aufbauen können.


Nach Bereitstellungsmodus: Cloud baut einen sich selbst verstärkenden Vorsprung auf
Die Cloud-Bereitstellung machte im Jahr 2025 58,77 % des Marktes für Open-Source-Schwachstellenintelligenz aus und soll bis 2031 mit einer CAGR von 27,16 % wachsen. Cloud-Plattformen können mehrere vorgelagerte Quellen aufnehmen und diese kontinuierlich normalisieren, wenn neue Advisories, Paketversionen und Exploit-Indikatoren auftauchen. Diese Quellen können NVD, OSV, GitHub Security Advisories und Anbieter-Feeds umfassen. Eine häufige Normalisierung ist in On-Premises-Systemen schwer aufrechtzuerhalten, die auf periodische Synchronisierung und lokal geplante Verarbeitung angewiesen sind. Datadogs Erkenntnis, dass 50 % der Unternehmen Bibliotheksversionen innerhalb von 24 Stunden übernehmen, unterstreicht den Bedarf an schnellen Aktualisierungszyklen. Kunden, die Container und mehrere Cloud-Umgebungen nutzen, können Cloud-basierte Intelligenz über einen breiten Entwicklungs-Fußabdruck hinweg anwenden, ohne separate Aktualisierungsprozesse für jede Umgebung zu erstellen. Diese Kombination hilft der Cloud, ihren Vorsprung zu halten, da der Bereitstellungsansatz zum Tempo und zur verteilten Natur moderner Software-Releases passt.
On-Premises-Bereitstellungen bleiben in Verteidigungs-, kritischen Infrastruktur- und souveränen Cloud-Umgebungen relevant. Diese Nutzer benötigen möglicherweise Intelligenz, die innerhalb klassifizierter oder national kontrollierter Netzwerke verbleibt, auch wenn externe Quellen häufig aktualisiert werden. Datenschutzwahrende und Offline-Schwachstellenintelligenz ist ein aufstrebendes Gebiet, keine rückläufige Kategorie. Hybride Bereitstellung dient auch Unternehmen, die Cloud-Geschwindigkeit bei der Anreicherung für nicht sensible Workloads benötigen. Finanzdienstleistungs- und Energieunternehmen können Hybridmodelle nutzen, um Schwachstellendaten im Zusammenhang mit Betriebstechnologie und Produktionssteuerungen zu isolieren. Der Markt für Open-Source-Schwachstellenintelligenz kann daher mehr als ein Bereitstellungsmodell unterstützen, sofern Anbieter eine zuverlässige Richtlinien- und Datenkonsistenz über Umgebungen hinweg aufrechterhalten können. Produktdifferenzierung ist wichtiger als ein einfacher Ersatz von On-Premises-Systemen, da Käufer in eingeschränkten Netzwerken spezifische operative und Governance-Anforderungen haben. Anbieter, die konsistente Richtlinien über Cloud- und eingeschränkte Umgebungen hinweg unterstützen, können diese Anforderung erfüllen und gleichzeitig die für sensible Workloads erforderliche Trennung wahren.
Nach Unternehmensgröße: Großunternehmen verankern die Nachfrage, während KMU expandieren
Großunternehmen hielten im Jahr 2025 einen Anteil von 67,34 % am Markt für Open-Source-Schwachstellenintelligenz. Ihre Software-Lieferketten verfügen über umfangreiche Open-Source-Abhängigkeitsportfolios, komplexe Lieferantenbeziehungen und mehrere Entwicklungsteams mit unterschiedlichen Release-Zyklen. Regulatorische Anforderungen machen strukturierte Schwachstellendaten für viele dieser Unternehmen zu einem vorrangigen Beschaffungsartikel. Unternehmenskunden benötigen auch Integrationen mit SIEM-, SOAR-, Ticketing- und SBOM-Managementsystemen, damit Intelligenz direkt zu nachverfolgten Behebungsaktivitäten führen kann. Diese Integrationen unterstützen höhere Vertragswerte und mehrjährige Kundenbeziehungen, da sie Teil des regulären Sicherheitsprozesses des Kunden werden. JFrog berichtete, weltweit 6.600 Unternehmen zu bedienen, darunter eine Mehrheit der Fortune-100-Unternehmen. Großunternehmen können dedizierte Sicherheitsingenieurteams einsetzen, um granulare Intelligenz zu operationalisieren, Ausnahmen zu bewerten und Korrekturen über viele Anwendungen hinweg zu koordinieren. Ihre etablierten Sicherheitsprogramme machen sie zu zentralen Käufern für integrierte Plattformen, die mehrere Schwachstellenaufgaben in einen verwalteten Workflow zusammenführen.
Kleine und mittlere Unternehmen sollen bis 2031 mit einer CAGR von 26,91 % wachsen. Cloud-native Tools reduzieren den Bedarf an einer umfangreichen Sicherheitsinfrastruktur, bevor ein Unternehmen Schwachstellenintelligenz nutzen kann. Kleinere Unternehmen erkennen auch die finanziellen und reputationsbezogenen Risiken im Zusammenhang mit Open-Source-Abhängigkeiten, die von Entwicklungsteams ohne zentrale Überprüfung hinzugefügt werden können. Preisgestaltung pro Repository und pro Entwickler kann die anfängliche Vertragsgröße im Vergleich zu breiten Standortlizenzen senken. Leichtgewichtige Tools zur Analyse der Softwarezusammensetzung machen den Entwickler-Self-Service praktischer, insbesondere wenn kein dediziertes Sicherheitsbetriebsteam verfügbar ist. Dies ermöglicht es Teams, Intelligenz in Entwicklungsworkflows zu nutzen, ohne eine separate Sicherheitsbetriebsfunktion aufzubauen oder mehrere unverbundene Tools zu verwalten. Anbieter, die die Einrichtung vereinfachen, Prioritäten erläutern und die Behebung unterstützen, können eine breitere Gruppe kleinerer Kunden erreichen. Die KMU-Adoption erweitert die Kundenbasis über den Großunternehmenskern des Marktes für Open-Source-Schwachstellenintelligenz hinaus und gibt Lieferanten einen Weg, Kunden früher in ihrer Sicherheitsprogrammentwicklung zu bedienen.
Nach Intelligenzfunktion: Paketintelligenz führt, während Erreichbarkeit expandiert
Paket-, Abhängigkeits- und Versionsintelligenz machte im Jahr 2025 29,68 % des Marktes für Open-Source-Schwachstellenintelligenz aus. Entwicklungsteams können diese Intelligenz direkt nutzen, da sie das betroffene Paket, die Version und die korrigierte Version identifiziert. Sie beseitigt die Notwendigkeit eines zusätzlichen Interpretationsschritts vor einer Upgrade-Entscheidung, was wertvoll ist, wenn Software-Releases sich schnell bewegen. OSV ordnet Schwachstellen ökosystemspezifischen Versionsbereichen über 30 Ökosysteme hinweg zu. Dieses Format unterstützt automatisierte Korrekturvorschläge und maschinenlesbare Behebungsprozesse für den Einsatz in Entwicklungspipelines. CISAs SBOM-Leitfaden 2026 erkennt PURL-Identifikatoren auch als wichtigen Komponentenidentifikator an.[4]Cybersecurity and Infrastructure Security Agency, "Binding Operational Directive 26-04, Prioritizing Security Updates Based on Risk," Cybersecurity and Infrastructure Security Agency, cisa.gov Informationen auf Paketebene bleiben eine zentrale Eingabe für Sicherheitsprogramme der Software-Lieferkette, da sie ein Advisory mit einer bestimmten Softwarekomponente verknüpfen. Sie sind besonders wertvoll, wenn Teams präzise Upgrade-Anleitungen, klare Eigentümerschaft und eine Aufzeichnung der Version benötigen, die die Exposition behoben hat.
Expositions- und Erreichbarkeitsintelligenz soll bis 2031 mit einer CAGR von 26,37 % wachsen. Unternehmen verstehen zunehmend, dass ein betroffenes Paket nicht immer einen ausnutzbaren Pfad in einer bestimmten Anwendung schafft. Der Laufzeitkontext hilft Sicherheitsteams, sich auf anfällige Funktionen zu konzentrieren, die in ihrer bereitgestellten Software tatsächlich erreichbar sind, und Warnmeldungen ohne einen praktischen Weg zur Ausnutzung zu deprioritisieren. Datadog stellte fest, dass nur 18 % der als kritisch eingestuften Schwachstellen nach Anwendung dieses Kontexts weiterhin als kritisch galten. Schwachstellenerkennung, -aggregation, Advisory-Anreicherung, Normalisierung und Ausnutzbarkeits-Priorisierung bleiben unterstützende Funktionen, die die für diese Entscheidung benötigten Daten liefern. Sie alle tragen zu evidenzbasierten Behebungsworkflows bei und reduzieren die Abhängigkeit von einem einzigen Schweregrad-Label. Weitere Funktionen umfassen die Verfolgung von KI-Modell-Schwachstellen und Hardware-Firmware-Intelligenz, wo bestehende Taxonomien eine weniger konsistente Abdeckung aufweisen. Die Branche für Software-Schwachstellenintelligenz legt größeren Wert auf Entscheidungen, die spezifisch für jede Bereitstellung, ihre exponierten Dienste und die tatsächlich für einen Angreifer verfügbaren Pfade sind.

Nach Branchenvertikale: IT und Telekommunikation führen, während Regierung beschleunigt
IT und Telekommunikation machten im Jahr 2025 26,19 % des Marktes für Open-Source-Schwachstellenintelligenz aus. Telekommunikationsbetreiber verwalten große Open-Source-Abhängigkeits-Fußabdrücke und kritische Kommunikationsinfrastruktur. Ihre Exposition hat sich auf 5G-Netzwerkfunktionen und Cloud-native Netzwerkfunktionen auf Basis containerisierter Open-Source-Stacks ausgeweitet. Kontinuierliche Intelligenz hilft diesen Unternehmen, eine sich verändernde Software-Lieferkette zu verwalten. Industrielle Fertigung, Banken, Finanzdienstleistungen, Versicherungen, Gesundheitswesen und Biowissenschaften stellen ebenfalls bedeutende Nachfragebereiche dar. Banken, Finanzdienstleistungen und Versicherungen profitieren von reifen Sicherheitsinvestitionen. Das Gesundheitswesen sieht sich Anforderungen an vernetzte Geräte und Erwartungen an die Cybersicherheit nach der Markteinführung gegenüber. Diese Branchen benötigen Intelligenz, die in ihre bestehenden Sicherheits- und Compliance-Prozesse passt.
Der Sektor Regierung und öffentliche Verwaltung soll bis 2031 mit einer CAGR von 27,21 % wachsen. CISA BOD 26-04 verpflichtet Bundesbehörden der zivilen Exekutive, eine risikogestufte Schwachstellenbehebung anzuwenden. Dies schafft Beschaffungsnachfrage, die weniger von einzelnen Behördenbudgetzyklen abhängig ist. Die digitale Modernisierung des öffentlichen Sektors erhöht den Bedarf an zuverlässigen Software-Lieferkettendaten. Energie und Versorgungsunternehmen, Transport und Logistik, Öl und Gas, Einzelhandel und E-Commerce, Medien und Unterhaltung sowie Bildungs- und Forschungseinrichtungen sind kleinere, aber wachsende Nutzer. Medien-, Unterhaltungs-, Bildungs- und Forschungseinrichtungen können aufgrund ihrer umfangreichen Nutzung von Open-Source-Inhalten und Lernplattformen besonders anfällig für Advisory-Vergiftungsrisiken sein. Der Markt für Open-Source-Schwachstellenintelligenz kann diese Branchen sowohl durch Plattformabonnements als auch durch verwaltete Unterstützung ansprechen. Unterschiedliche regulatorische Pflichten und Softwareumgebungen werden die Beschaffungsanforderungen weiterhin prägen.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 36,58 % am Markt für Open-Source-Schwachstellenintelligenz. Die Vereinigten Staaten kombinieren starke regulatorische Aktivität, große Technologieanbieter und anspruchsvolle Unternehmenskäufer. CISA veröffentlichte BOD 26-04 im Juni 2026 und die SBOM-Mindestelemente 2026 im Juli 2026. Diese Maßnahmen unterstützen eine schnellere Beschaffung von Schwachstellenintelligenz-Tools durch Behörden und Auftragnehmer. Kanada und Mexiko sind sekundäre Wachstumsbereiche, da die Leitlinien zur Sicherheit der Software-Lieferkette und die Fähigkeiten zur Schwachstellenkoordination ausgebaut werden. Die Vereinigten Staaten verfügen auch über Spezialanbieter wie VulnCheck, Anchore und Rapid7, die Produkte auf sich entwickelnde Compliance-Anforderungen ausrichten können.
Europa ist eine bedeutende Region für den Markt für Open-Source-Schwachstellenintelligenz, da seine regulatorischen Anforderungen beginnen, die Beschaffung voranzutreiben. Der Cyber Resilience Act verpflichtet Hersteller von Produkten mit digitalen Elementen, aktiv ausgenutzte Schwachstellen ab dem 11. September 2026 innerhalb von 24 Stunden nach Bekanntwerden an ENISA zu melden. Deutschland, das Vereinigte Königreich, Frankreich und die BENELUX-Länder führen die Adoption durch industrielle Fertigung und Finanzdienstleistungen an. Die NIS2-Compliance-Frist lief im Oktober 2024 ab und umfasst die Meldung von Vorfällen und Schwachstellen in 18 Sektoren. Italien und andere europäische Länder befinden sich noch in früheren Adoptionsphasen. Es wird erwartet, dass sie Fortschritte machen, wenn nationale Behörden Umsetzungsleitlinien herausgeben und Konformitätsbewertungsstellen bis 2027 benannt werden.
Asien-Pazifik soll bis 2031 mit einer CAGR von 24,83 % wachsen. Indien wird voraussichtlich durch seinen Technologiedienstleistungssektor, fintech-Sicherheitsrichtlinien und erweiterte CERT-In-Meldeanforderungen ein starkes Wachstum verzeichnen. China baut eine inländische Schwachstellenintelligenz-Infrastruktur auf, einschließlich der CNNVD- und CNVD-Datenbanken. Japans Cybersicherheitsmanagement-Leitlinien unterstützen die Schwachstellenbewertung und das Patch-Management-Governance für Betreiber kritischer Infrastrukturen.[5]Ministerium für Wirtschaft, Handel und Industrie, "Cybersicherheitsmanagement-Leitlinien," Ministerium für Wirtschaft, Handel und Industrie, meti.go.jp Südkorea und Australien tragen ebenfalls zur regionalen Nachfrage bei, während Australiens Cybersicherheitsgesetz 2024 die Offenlegung von Schwachstellen bei intelligenten Geräten unterstützt. Südamerika, der Nahe Osten und Afrika sind Regionen in früheren Phasen, wobei Brasilien, die Vereinigten Arabischen Emirate und Saudi-Arabien durch sich entwickelnde Datenschutz-, Cybersicherheits- und digitale Infrastrukturanforderungen unterstützt werden.

Wettbewerbslandschaft
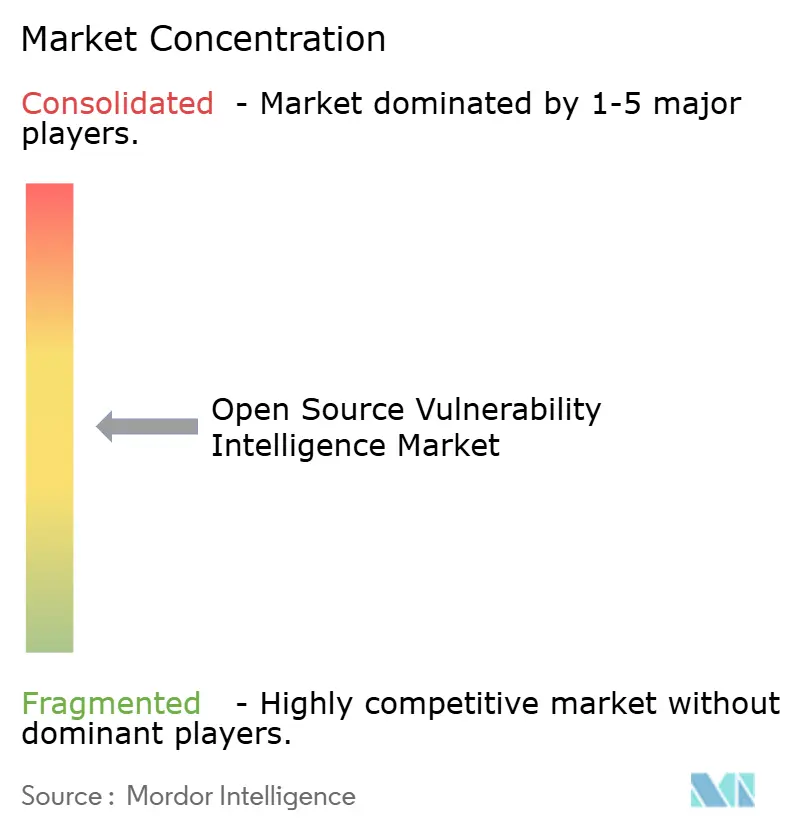
Der Markt für Open-Source-Schwachstellenintelligenz weist eine mäßig konzentrierte Plattformebene und eine fragmentierte Gruppe von Spezialisten auf. Snyk, JFrog, Sonatype, Tenable, Qualys, Rapid7 und Palo Alto Networks bieten integrierte Workflows an, die Schwachstellenintelligenz mit umfassenderer Software-Lieferkettensicherheit oder Expositionsmanagement verbinden. JFrog identifizierte Aqua Security, Snyk, Sonatype und Black Duck als Wettbewerber in seinen ganzheitlichen Sicherheitsangeboten für das am 31. Dezember 2025 endende Geschäftsjahr.[6]JFrog, "Annual Report on Form 10-K for the Fiscal Year Ended December 31, 2025," U.S. Securities and Exchange Commission, sec.gov Dies spiegelt die Konvergenz von Artefaktmanagement, Analyse der Softwarezusammensetzung und Schwachstellenintelligenz wider. Snyk erwarb Invariant Labs im Juni 2025 als Teil seiner Fähigkeitserweiterung in der KI-Sicherheit. Akquisitions- und Integrationsaktivitäten helfen großen Plattformen, Fähigkeiten schneller hinzuzufügen als durch interne Produktentwicklung allein. Die Kundennachfrage verlagert sich hin zu Tools, die Befunde mit der Behebung verbinden.
Wettbewerbliche Öffnungen bestehen in Exploit-Intelligenz für C/C++ und eingebettete Firmware, datenschutzwahrende Offline-Intelligenz und KI-gestützte Triage. Greenbone und Anchore bedienen unterschiedliche Bedürfnisse in der Netzwerkprüfung und SBOM-zentrierten Lieferkettensicherheit. Kleinere Anbieter wie ProjectDiscovery und VulnCheck gewinnen durch Open-Source-Tools und Exploit-Nachweisdaten die Aufmerksamkeit technischer Käufer. Ihre Position beruht auf Präzision und der Fähigkeit, die Genauigkeit kommerzieller Feeds zu validieren. CrowdStrike und Elastic fügen Bedrohungsintelligenz-Kontext durch Endpunkt-Telemetrie und verwandte Sicherheitsdaten hinzu. Diese Fähigkeit kann Kunden ansprechen, die integrierte SIEM- oder XDR-Lösungen kaufen. Anbieter, die die Paketzuordnung und Erreichbarkeit verbessern, können auch ohne das breiteste Produktportfolio wettbewerbsfähig sein.
JFrog startete im September 2026 Zero-Touch Remediation, um von Partnern bereitgestellte Patches durch Kundenpipelines anzuwenden. Snyk integrierte Anthropics Claude im Mai 2026 in seine KI-Sicherheitsplattform für automatisierte Erkennung, Priorisierung und entwicklerfertige Korrekturgenerierung. Sonatypes Forschung 2026 zu falsch positiven und falsch negativen Ergebnissen unterstreicht, warum Datenqualität eine wichtige Wettbewerbsanforderung ist. Anbieter, die genaue Daten, praktische Workflow-Integration und zeitnahe Behebung kombinieren, können ihre Position bei Unternehmenskäufern stärken.
Marktführer in der Branche für Open-Source-Schwachstellenintelligenz
-
GitHub, Inc.
-
Snyk Limited
-
Sonatype, Inc.
-
Synopsys, Inc.
-
VulnCheck, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- Juli 2026: CISA veröffentlichte zusammen mit NSA, FBI, DOE, NIST und 15 internationalen Cybersicherheitsbehörden die Mindestanforderungen 2026 für eine Software Bill of Materials. Die Grundlage wurde von 14 auf 23 Elemente erweitert, wobei 10 neue Elemente PURL-basierte Identifizierung, Generierungskontext, Komponenten-Hash-Attestierung und SBOM-Versionierung abdecken.
- Mai 2026: Snyk gab die Integration von Anthropics Claude in die Snyk KI-Sicherheitsplattform bekannt. Die Funktion unterstützt automatisierte Schwachstellenerkennung, Priorisierung und entwicklerfertige Korrekturgenerierung über Code, Open-Source-Abhängigkeiten, Container und KI-generierte Artefakte hinweg.
- Februar 2026: Datadog veröffentlichte seinen State of DevSecOps 2026-Bericht. Der Bericht stellte fest, dass die mittlere Software-Abhängigkeit 278 Tage veraltet war, 63 Tage weiter zurück als im Vorjahr. Er stellte auch fest, dass nur 4 % der Unternehmen alle öffentlichen GitHub Actions an Commit-Hashes fixierten, wodurch Pipelines für kontinuierliche Integration und kontinuierliche Bereitstellung ungeprüften Code-Änderungen ausgesetzt waren.
- September 2025: CISA und US-amerikanische sowie internationale Partnerbehörden veröffentlichten die gemeinsame Leitlinie „Eine gemeinsame Vision der Software Bill of Materials für Cybersicherheit”. Die Leitlinie etablierte eine Regierung-zu-Regierung-Vereinbarung über die Nutzung von SBOMs im nationalen Cybersicherheitsrisikomanagement und in koordinierten Rahmenwerken zur Offenlegung von Schwachstellen.


Umfang des globalen Berichts zum Markt für Open-Source-Schwachstellenintelligenz
Der Markt für Open-Source-Schwachstellenintelligenz umfasst spezialisierte Plattformen und Dienste, die Schwachstellendaten aus Open-Source-Software-Repositories, Sicherheits-Advisories und Bedrohungsintelligenz-Quellen aggregieren, analysieren und kontextualisieren, um verwertbare Erkenntnisse über aufkommende Sicherheitsrisiken zu liefern, die Open-Source-Komponenten betreffen. Diese Lösungen liefern Echtzeit-Schwachstellenwarnungen, Ausnutzbarkeitsbeurteilungen, Patch-Verfügbarkeitsverfolgung, Identifizierung betroffener Versionen und Behebungsleitlinien für Open-Source-Bibliotheken und -Abhängigkeiten, die es Sicherheitsteams ermöglichen, die Schwachstellenbehebung basierend auf tatsächlicher Exploit-Aktivität und geschäftlichen Auswirkungen zu priorisieren, neu offengelegten Schwachstellen durch proaktive Überwachung einen Schritt voraus zu sein und fundierte Entscheidungen über die Einführung und Wartung von Open-Source-Komponenten in ihren Software-Portfolios zu treffen.
Der Bericht zum Markt für Open-Source-Schwachstellenintelligenz ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Intelligenzfunktion (Schwachstellenerkennung und -aggregation, Advisory-Anreicherung und -Normalisierung, Ausnutzbarkeits-Intelligenz und -Priorisierung, Paket-, Abhängigkeits- und Versionsintelligenz, Expositions- und Erreichbarkeitsintelligenz sowie weitere Intelligenzfunktionen), Branchenvertikale (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Schwachstellenerkennung und -aggregation |
| Advisory-Anreicherung und -Normalisierung |
| Ausnutzbarkeits-Intelligenz und -Priorisierung |
| Paket-, Abhängigkeits- und Versionsintelligenz |
| Expositions- und Erreichbarkeitsintelligenz |
| Weitere Intelligenzfunktionen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriges Asien-Pazifik | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Intelligenzfunktion | Schwachstellenerkennung und -aggregation | ||
| Advisory-Anreicherung und -Normalisierung | |||
| Ausnutzbarkeits-Intelligenz und -Priorisierung | |||
| Paket-, Abhängigkeits- und Versionsintelligenz | |||
| Expositions- und Erreichbarkeitsintelligenz | |||
| Weitere Intelligenzfunktionen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| IT und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriges Asien-Pazifik | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Software-Schwachstellenintelligenz?
Die Marktgröße für Open-Source-Schwachstellenintelligenz wurde im Jahr 2025 auf 1,02 Milliarden USD geschätzt und soll von 1,23 Milliarden USD im Jahr 2026 auf 3,59 Milliarden USD bis 2031 wachsen, bei einer CAGR von 23,89 % während des Prognosezeitraums (2026–2031).
Was treibt die Nachfrage nach Plattformen für Schwachstellenintelligenz an?
Meldepflichten in der Lieferkette, schnellere Software-Releases, Open-Source-Abhängigkeiten und ausnutzbarkeitsgesteuerte Behebung erhöhen die Nachfrage.
Welches Bereitstellungsmodell führt bei der Adoption?
Cloud führte im Jahr 2025 mit einem Anteil von 58,77 % und soll bis 2031 mit einer CAGR von 27,16 % wachsen.
Welche Unternehmen nehmen diese Tools am schnellsten an?
Kleine und mittlere Unternehmen sollen bis 2031 mit einer CAGR von 26,91 % wachsen, da Cloud-native Tools die Implementierungshürden senken.
Welche Intelligenzfunktion wächst am schnellsten?
Expositions- und Erreichbarkeitsintelligenz soll bis 2031 mit einer CAGR von 26,37 % wachsen, da sie Teams dabei hilft, verwertbare Angriffspfade zu identifizieren.
Welche Region wächst am schnellsten?
Asien-Pazifik soll bis 2031 mit einer CAGR von 24,83 % wachsen, unterstützt durch digitale Transformation und sich entwickelnde Cybersicherheitsanforderungen.
Seite zuletzt aktualisiert am:



