
オープンソース脆弱性インテリジェンス市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
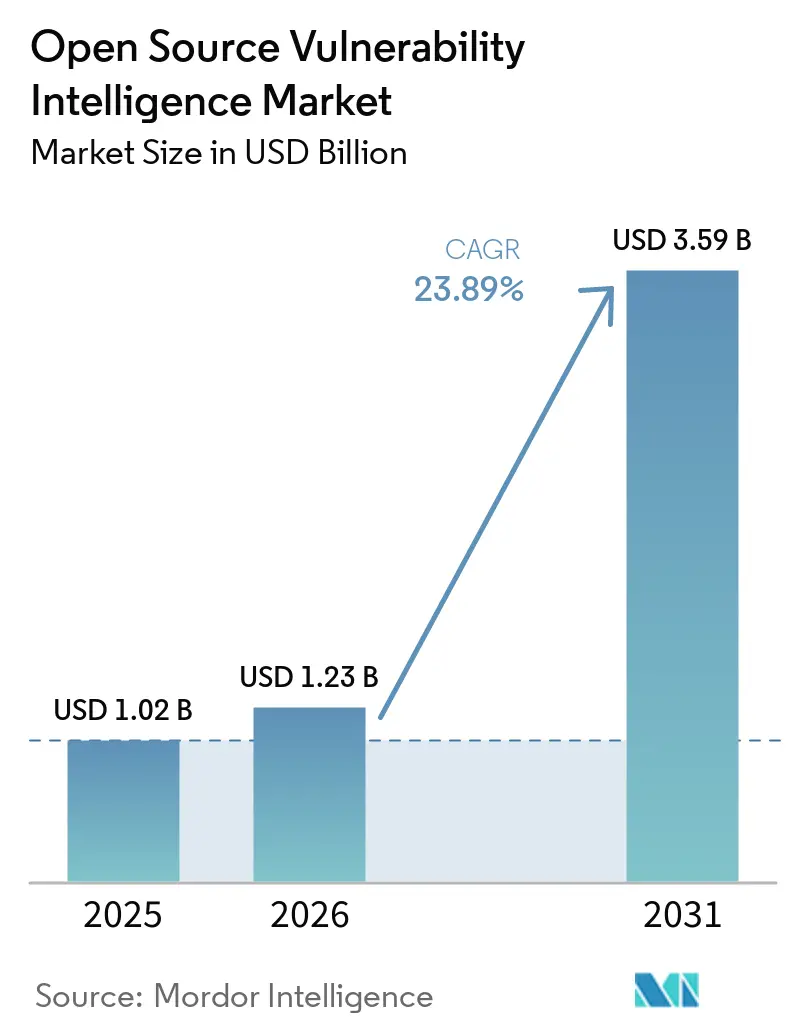
| 市場規模 (2026) | 1.23 十億米ドル |
| 市場規模 (2031) | 3.59 十億米ドル |
| 成長率 (2026 - 2031) | 23.89 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
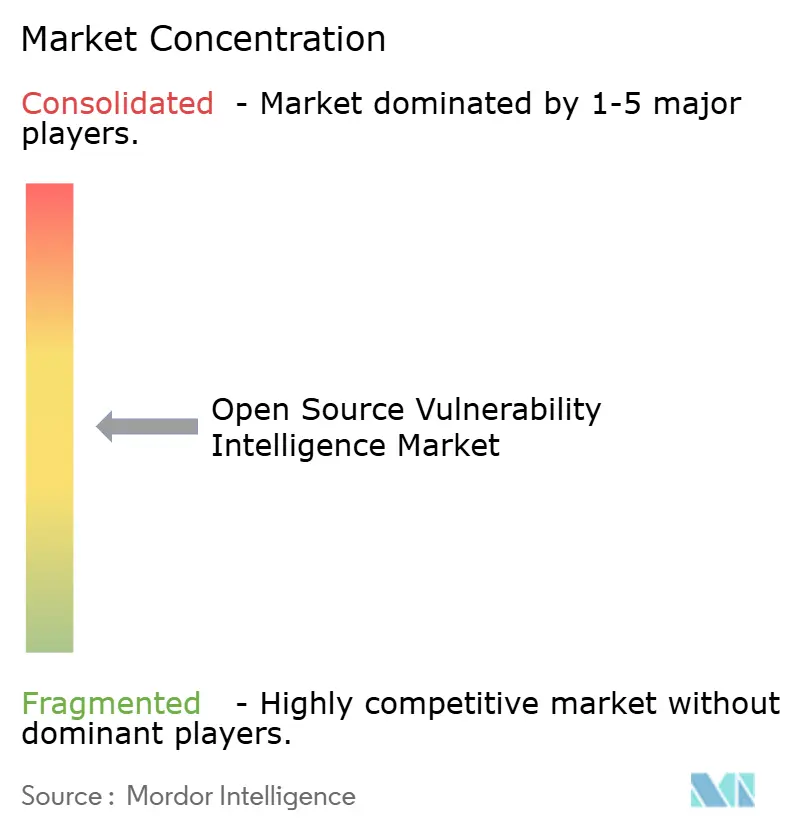
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるオープンソース脆弱性インテリジェンス市場分析
オープンソース脆弱性インテリジェンス市場規模は2025年に1.02 ビリオン 米ドルと評価され、2026年の1.23 ビリオン 米ドルから2031年には3.59 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは23.89%です。オープンソース脆弱性インテリジェンス市場は、組織が定期的なスキャンから開発・修復ワークフローで活用できる継続的なデータへと移行するにつれて拡大しています。悪用までの時間が短縮されていることで、タイムリーかつ充実したアドバイザリーフィードの価値が高まっており、チームはどの検出結果が即時対応を必要とするかを判断しなければなりません。規制要件も、脆弱性インテリジェンスを任意のセキュリティ購入から、定期的な報告と証拠提出が必要なコンプライアンス要件へと移行させています。プロバイダーは、顧客にこれらの入力を手動で照合させるのではなく、アドバイザリーデータをパッケージの識別情報、ランタイムコンテキスト、および自動修復と連携させることで対応しています。これにより、データの精度を向上させ、実践的な優先順位付けをサポートし、別途レビュープロセスを追加することなく既存の開発ツールに適合するベンダーに機会が生まれます。
主要レポートのポイント
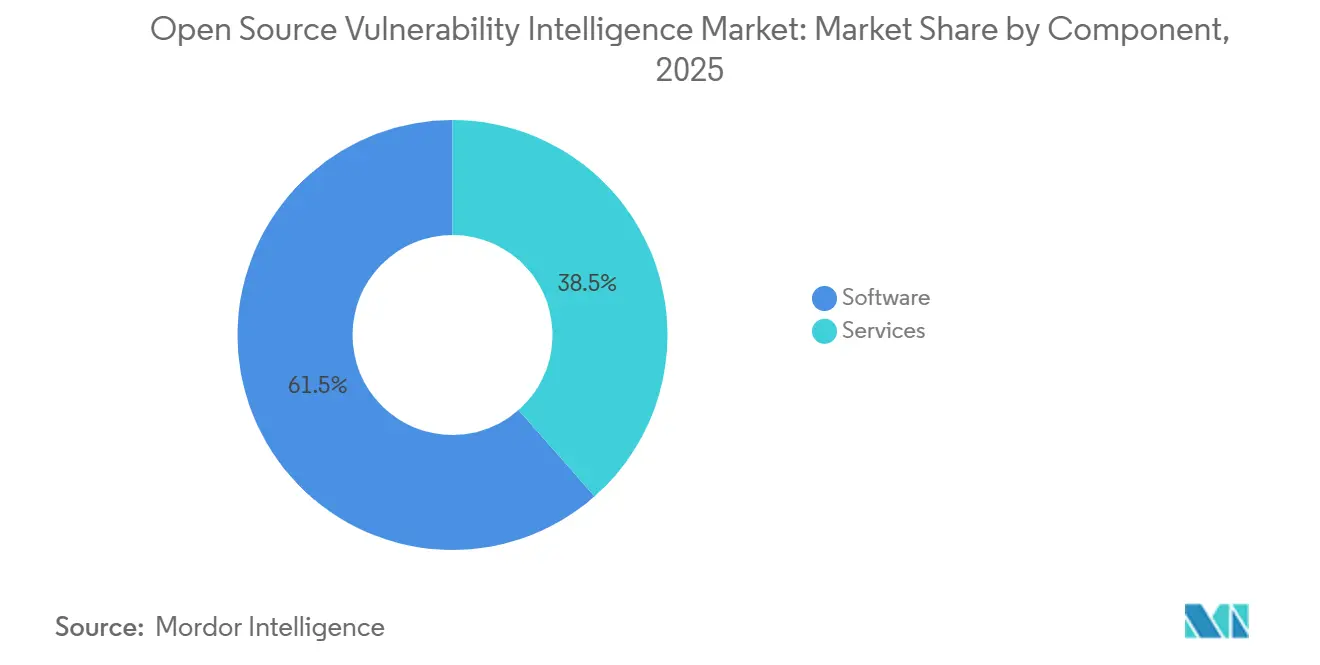
- コンポーネント別では、ソフトウェアが2025年のオープンソース脆弱性インテリジェンス市場の61.49%を占め、サービスは2031年までにCAGR 24.96%で拡大する見込みです。
- 展開モード別では、クラウドが2025年のオープンソース脆弱性インテリジェンス市場の58.77%を占め、2031年までにCAGR 27.16%で拡大する見込みです。
- 組織規模別では、大企業が2025年のオープンソース脆弱性インテリジェンス市場の67.34%を占め、中小企業は2031年までにCAGR 26.91%で拡大する見込みです。
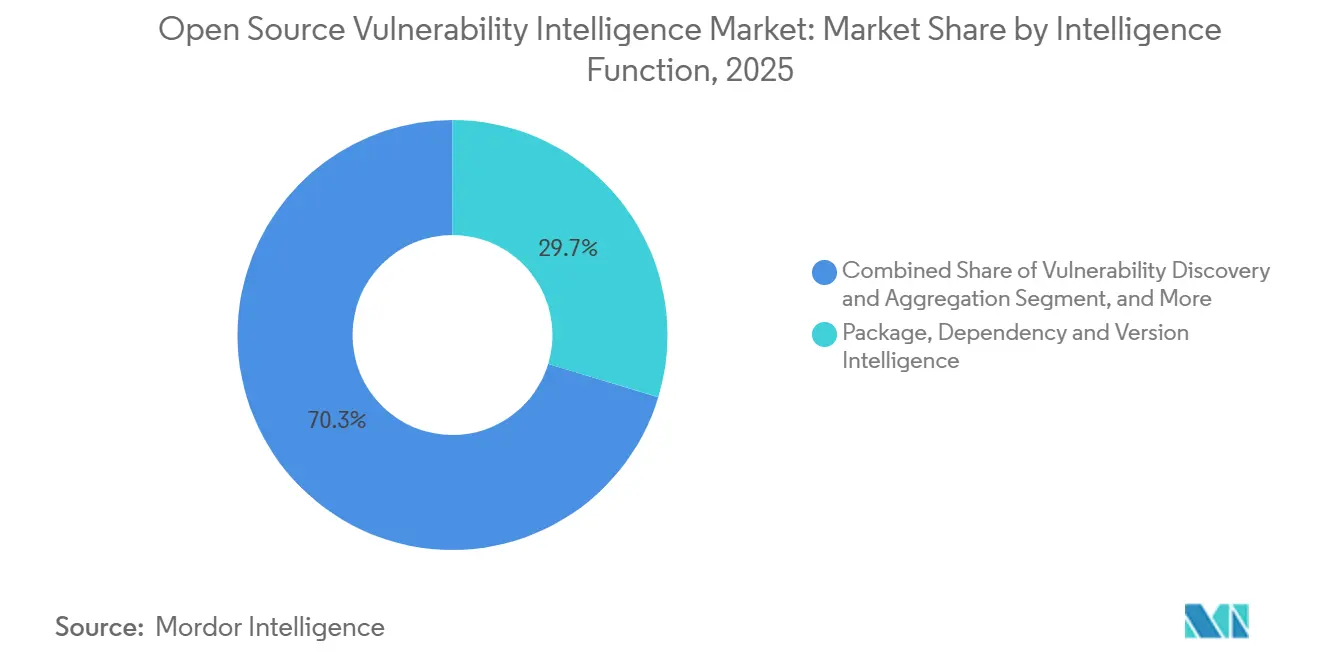
- インテリジェンス機能別では、パッケージ・依存関係・バージョンインテリジェンスが2025年のオープンソース脆弱性インテリジェンス市場の29.68%を占め、エクスポージャーおよびリーチャビリティインテリジェンスは2031年までにCAGR 26.37%で拡大する見込みです。
- 業種別では、ITおよび通信が2025年のオープンソース脆弱性インテリジェンス市場の26.19%を占め、政府・公共行政は2031年までにCAGR 27.21%で拡大する見込みです。
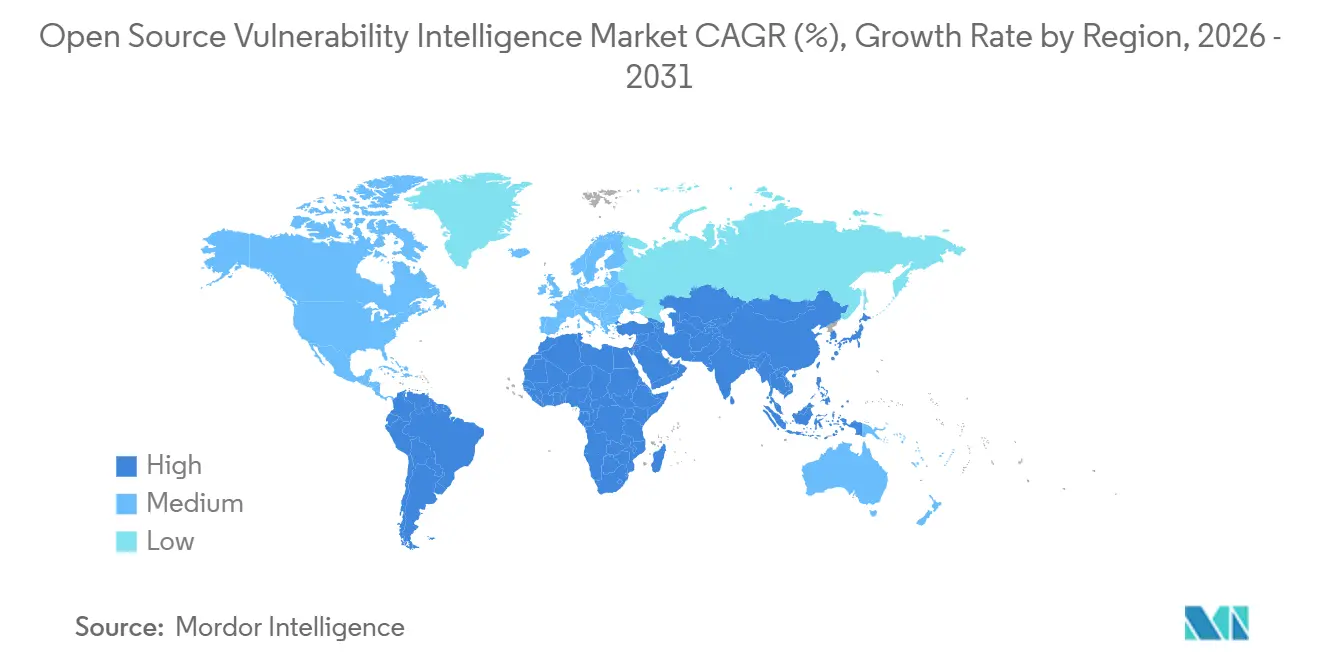
- 地域別では、北米が2025年のオープンソース脆弱性インテジェンス市場の36.58%を占め、アジア太平洋地域は2031年までにCAGR 24.83%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルオープンソース脆弱性インテリジェンス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ソフトウェアサプライチェーンの透明性に関する規制上の義務 | +5.8% | 北米および欧州を主要拠点とするグローバル | 短期(2年以内) |
| クラウドネイティブおよびオープンソース攻撃対象領域の拡大 | +4.9% | グローバル | 中期(2年~4年) |
| 悪用可能性主導の脆弱性優先順位付けへのシフト | +4.2% | 北米、欧州、アジア太平洋中核地域 | 中期(2年~4年) |
| DevSecOpsおよび脆弱性インテリジェンスの継続的インテグレーション | +3.6% | 北米、アジア太平洋中核地域、欧州への波及 | 中期(2年~4年) |
| PURLおよびOSVフォーマット採用によるパッケージ識別精度の向上 | +2.4% | グローバル | 長期(4年以上) |
| 公開開示前のサイレント修正ウィンドウの短縮 | +1.8% | 北米、欧州およびアジア太平洋中核地域への波及 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
ソフトウェアサプライチェーンの透明性に関する規制上の義務
コンプライアンスの期限は、オープンソース脆弱性インテリジェンス市場に対する持続的な需要基盤を提供しています。EUサイバーレジリエンス法は2024年12月10日に発効しました。積極的に悪用されている脆弱性および重大インシデントに関する第14条の報告義務は2026年9月11日に発効します。デジタル要素を含む製品のメーカーは、正式な施行が始まる前に、関連する問題を特定し、タイムリーな報告をサポートするプロセスを含む、リアルタイムの脆弱性監視を確立しなければなりません。CISAは2026年7月29日に「ソフトウェア部品表の2026年最小要素」を公表し、ベースラインを14要素から23要素に拡大しました。新しい要素は、コンポーネントの出所、ハッシュ証明、PURL識別子、および生成コンテキストをカバーしており、大規模な構造化された脆弱性インテリジェンスをサポートします。
クラウドネイティブおよびオープンソース攻撃対象領域の拡大
オープンソースソフトウェアの利用拡大により、セキュリティチームが監視しなければならない依存関係の数が増加しています。Datadogは2026年2月に、組織の87%がデプロイされたサービスに少なくとも1つの既知の悪用可能な脆弱性を抱えていると報告しました。同社はまた、サービスの42%が積極的にメンテナンスされなくなったライブラリに依存していることも発見しました。これらの状況により、オープンソース脆弱性インテリジェンス市場では継続的なパッケージおよびバージョン監視がより重要になっています。なぜなら、単一のサービスが異なるメンテナンス履歴を持つ多くの外部コンポーネントを組み込む可能性があるからです。OSVは2024年末までに、4つの新しいLinuxディストリビューションの採用者を含む30のエコシステムにわたって脆弱性表現を標準化しました。[1]Googleオープンソースセキュリティチーム、「2024年の振り返り」、OSV、osv.dev 共通フォーマットにより、商用製品はエコシステム固有の脆弱性をデプロイされたコンポーネントと照合し、開発チームに一貫した結果を提示するためのより良い基盤を得るこができます。
悪用可能性主導の脆弱性優先順位付けへのシフト
セキュリティチームは、深刻度スコアだけでなく、悪用可能性の証拠により大きな比重を置くようになっています。CISA BOD 26-04は、修復優先順位付けの要件としてCVSSを廃止し、代わりに公開露出、KEVステータス、エクスプロイトの自動化、および技術的影響を使用しています。Datadogは、クリティカルとラベル付けされた脆弱性のうち、ランタイムコンテキストを適用した後もクリティカルのままであったのは18%のみであることを発見しました。この結果は、デプロイされた環境で脆弱な関数に到達できるかどうかをテストするリーチャビリティ分析への需要を支持しており、影響を受けるすべてのコンポーネントを同等に緊急と扱うのではなく、実際の悪用経路を持つものに集中できます。FIRSTのエクスプロイト予測スコアリングシステムは、観察された脅威アクターの行動に基づく確率スコアを提供します。[2]インシデント対応・セキュリティチームフォーラム、「エクスプロイト予測スコアリングシステムモデル」、FIRST、first.org オープンソース脆弱性インテリジェンス市場は、証拠によって修復キューを削減し、より明確な作業順序を提供し、迅速に対処できない広範なアラート量を回避する製品を優遇しています。
DevSecOpsおよび脆弱性インテリジェンスの継続的インテグレーション
脆弱性インテリジェンスは、開発者のワークフローの一部としてますます組み込まれるようになっています。Datadogは、組織の50%がリリースから24時間以内に新しいライブラリバージョンを採用していることを発見しました。このペースでは、ソフトウェアが本番環境に到達する前に別途セキュリティレビューを行う時間がほとんどなく、通常の開発中に実施できるチェックがより重要になります。JFrogは2026年9月2日にゼロタッチ修復を開始し、パートナー提供の修正をカスタマーパイプラインを通じて特定・適用します。Snykも2026年5月にAIセキュリティプラットフォームにAnthropicのClaudeを統合し、自動化された発見、優先順位付け、および開発者向けの修正を実現しました。これらのリリースは、顧客がインテリジェンスと修復を同じデリバリープロセス内で機能させることをますます期待しており、検出結果を開発者がレビューして適用できるアクションに変換することを示しています。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 断片化したアドバイザリー分類体系と製品マッピングの品質 | -3.2% | グローバル | 中期(2年~4年) |
| 脆弱性調査およびトリアージ専門家の不足 | -2.8% | グローバル、中東・アフリカ、南米、東南アジア太平洋地域で最も深刻 | 長期(4年以上) |
| 公開概念実証およびアドバイザリーフィードへの敵対的汚染 | -1.9% | グローバル | 短期(2年以内) |
| ライセンス、帰属、およびデータ再配布の制約 | -1.4% | 北米および欧州 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
断片化したアドバイザリー分類体系と製品マッピングの品質
断片化したアドバイザリー分類体系は、商用インテリジェンスフィードの価値を損なう可能性があります。Sonatypeは2025年中に1,700件以上のオープンソーCVEを分析し、主要なインテリジェンスエコシステム全体で20,362件の偽陽性と167,286件の偽陰性を特定しました。[3]Sonatype、「2026年ソフトウェアサプライチェーンの現状、脆弱性管理」、Sonatype、sonatype.com CVEは、あるデータベースでは汎用製品にマッピングされ、別のデータベースではエコシステム固有のバージョンにマッピングされる場合があります。これにより、組織が複数のフィードを組み合わせると矛盾した結果が生じる可能性があります。CISAの2026年SBOMガイダンスは、SBOMを脆弱性データに関連付けるために正確なマッチングが不可欠であるため、CPEとPURLの両形式でコンポーネント識別子を要求しています。オープンソース脆弱性インテリジェンス市場がアナリストの作業負荷を削減し、顧客の信頼を維持するためには、より優れたパッケージとCVEのマッピングが引き続き必要です。
脆弱性調査およびトリアージ専門家の不足
訓練を受けた研究者およびトリアージアナリストの不足は、充実した脆弱性データの品質と実用的な活用を制限しています。自動化ツールは、エクスプロイトの証拠を検証し、正確なコンポーネントマッピングを確立するために必要な技術的判断を完全に代替することはできません。同じ不足は、アドバイザリーデータを優先順位付けされた修復作業に変換する任務を負う顧客チームにも影響します。政府および規制対象組織は、セキュリティクリアランス要件と報酬の制約から、採用においてさらなる制限に直面しています。マネージドセキュリティサービスプロバイダーはこの能力の一部を提供できますが、同じ限られた人材プールに直面しています。自動スコアリング、簡潔な分析、および事前検証済みのリーチャビリティ評価を通じて手作業を削減するベンダーは、オープンソース脆弱性インテリジェンス市場においてより明確な運用上のメリットを提供できます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアがリードし、サービスが勢いを増す
ソフトウェアは2025年のオープンソース脆弱性インテリジェンス市場の61.49%を占めました。企業は、継続的に更新され、開発者ツールおよび継続的インテグレーション・継続的デリバリープラットフォームと統合できるAPI提供のインテリジェンスを好みます。サブスクリプション型デリバリーにより、プロバイダーは顧客側の再デプロイなしにスキーマサポート、フィードの充実、およびエコシステムカバレッジを追加できます。このデリバリーモデルは、OSVのカバレッジが拡大し、SBOMの要件が変化するにつれて有用です。組み込まれたアドバイザリーフィードは、サービスレベル契約、ダッシュボード、エスカレーションルール、およびトリアージプロセスがプロバイダーの分類体系に合わせて調整されるため、スイッチングコストを生み出します。ソフトウェアは、複数の内部セキュリティおよびエンジニアリングシステムで消費できる定期的な機械可読インテリジェンスを必要とする顧客において強固な地位を維持しています。このセグメントは、セキュリティチームと開発チームが同じ情報から作業し、同じワークフローを通じて修正を割り当てる場合に恩恵を受けます。これらの条件は、複数のソースからインテリジェンス手動で統合すると修復が遅くなる、大規模で複雑なソフトウェア資産全体でのソフトウェアプラットフォームの継続的な使用を支持します。
サービスは2031年までにCAGR 24.96%で拡大する見込みです。マルチクラウドおよびハイブリッド環境全体でアドバイザリーデータを正規化する必要性が、専門的なサポートの役割を生み出しています。偽陰性に関するSonatypeの調査結果は、顧客が自動フィードと並行してキュレーションされたインテリジェンスを求める理由を示しています。マネージドサービスは、不確かなパッケージマッピングの調査、エクスプロイトの証拠の検証、およびどのアラートに対応が必要かの判断においてチームを支援できます。政府および医療機関は、人員配置の制限とセキュリティクリアランス要件のため、このサポートにより大きく依存する場合があります。ソフトウェア脆弱性インテリジェンス業界は、顧客が既存の開発慣行を中断することなくインテリジェンスを確立された運用システムに接続する必要がある場合にサービス需要を獲得します。サービスプロバイダーは、実装、継続的なトリアージ、フィード品質のレビュー、および規制要件の変化に応じたエスカレーションルールの調整をサポートできます。これにより、サービスはプラットフォームサブスクリプションの重要な補完となります。特に、専門的な判断を必要とするが大規模な内部調査チームを構築できない顧客にとってはそうです。


展開モード別:クラウドが自己強化的なリードを構築
クラウド展開は2025年のオープンソース脆弱性インテリジェンス市場の58.77%を占め、2031年までにCAGR 27.16%で成長する見込みです。クラウドプラットフォームは、新しいアドバイザリー、パッケージバージョン、およびエクスプロイト指標が出現するにつれて、複数のアップストリームソースを取り込み、継続的に正規化できます。これらのソースには、NVD、OSV、GitHubセキュリティアドバイザリー、およびベンダーフィードが含まれます。定期的な同期とローカルでスケジュールされた処理に依存するオンプレミスシステムでは、頻繁な正規化を維持することが困難です。組織の50%がリリースから24時間以内にライブラリバージョンを採用しているというDatadogの調査結果は、迅速なリフレッシュサイクルの必要性を強調しています。コンテナと複数のクラウド環境を使用する顧客は、各環境に個別の更新プロセスを作成することなく、広範な開発フットプリント全体にクラウド提供のインテリジェンスを適用できます。この組み合わせにより、デリバリーアプローチが現代のソフトウェアリリースのペースと分散した性質に適合しているため、クラウドはそのリードを維持しています。
オンプレミス展開は、防衛、重要インフラ、およびソブリンクラウド環境において引き続き関連性があります。これらのユーザーは、外部ソースが頻繁に更新される場合でも、インテリジェンスを機密または国家管理ネットワーク内に留める必要がある場合があります。プライバシを保護するオフライン脆弱性インテリジェンスは、衰退しているカテゴリではなく、新興分野です。ハイブリッド展開は、非機密ワークロードにクラウドスピードの充実を必要とする組織にも対応します。金融サービスおよびエネルギー企業は、ハイブリッドモデルを使用して、運用技術および生産管理に関連する脆弱性データを分離できます。したがって、オープンソース脆弱性インテリジェンス市場は、プロバイダーが環境全体で信頼性の高いポリシーとデータの一貫性を維持できる場合、複数の展開モデルをサポートできます。制限されたネットワークの購入者は特定の運用およびガバナンスニーズを持っているため、製品の差別化はオンプレミスシステムの単純な置き換えよりも重要です。クラウドと制限された環境全体で一貫したポリシーをサポートするプロバイダーは、機密ワークロードに必要な分離を維持しながら、この要件に対応できます。
組織規模別:大企業が需要を支え、中小企業が拡大
大企業は2025年のオープンソース脆弱性インテリジェンス市場の67.34%を占めました。大企業のソフトウェアサプライチェーンは、広範なオープンソース依存関係ポートフォリオ、複雑なベンダー関係、および異なるリリースサイクルを持つ複数の開発チームを抱えています。規制要件により、構造化された脆弱性データはこれらの組織の多くにとって高優先度の調達項目となっています。エンタープライズ顧客はまた、インテリジェンスが追跡された修復活動に直接つながるよう、SIEM、SOAR、チケッティング、およびSBOM管理システムとの統合を必要としています。これらの統合は、顧客の通常のセキュリティプロセスの一部となるため、より高い契約価値と複数年にわたる顧客関係をサポートします。JFrogはFortune 100の過半数を含む世界6,600の組織にサービスを提供していると報告しました。大企業は、専任のセキュリティエンジニアリングチームを配置して、詳細なインテリジェンスを運用化し、例外を評価し、多くのアプリケーション全体で修正を調整できます。確立されたセキュリティプログラムにより、大企業は複数の脆弱性タスクを1つの管理されたワークフローにまとめる統合プラットフォームの中心的な購入者となっています。
中小企業は2031年までにCAGR 26.91%で拡大する見込みです。クラウドネイティブツールにより、企業が脆弱性インテリジェンスを使用する前に広範なセキュリティインフラを必要とする必要性が低減されます。小規模な組織も、集中レビューなしに開発チームによって追加される可能性のあるオープンソース依存関係に関連する財務的および評判上のリスクを認識しつつあります。リポジトリごとおよび開発者ごとの価格設定により、広範なサイトライセンスと比較して初期契約規模を小さくできます。軽量なソフトウェアコンポジション分析ツールにより、特に専任のセキュリティオペレーションチームが利用できない場合に、開発者のセルフサービスがより実用的になります。これにより、チームは別途セキュリティオペレーション機能を構築したり、複数の切り離されたツールを管理したりすることなく、開発ワークフローでインテリジェンスを使用できます。セットアップを簡素化し、優先度を説明し、修復をサポートするプロバイダーは、より幅広い小規模顧客にリーチできます。中小企業の採用により、オープンソース脆弱性インテリジェンス市場の顧客基が大企業のコアを超えて拡大し、サプライヤーはセキュリティプログラム開発の早い段階で顧客にサービスを提供する道を得ます。
インテリジェンス機能別:パッケージインテリジェンスがリードし、リーチャビリティが拡大
パッケージ・依存関係・バージョンインテリジェンスは2025年のオープンソース脆弱性インテリジェンス市場の29.68%を占めました。開発チームはこのインテリジェンスを直接使用できます。影響を受けるパッケージ、バージョン、および修正バージョンを特定するためです。アップグレードの決定前に追加の解釈ステップが不要になり、ソフトウェアリリースが迅速に進む場合に価値があります。OSVは30のエコシステムにわたってエコシステム固有のバージョン範囲に脆弱性をマッピングします。このフォーマットは、開発パイプラインで使用するための自動修正提案と機械可読な修復プロセスをサポートします。CISAの2026年SBOMガイダンスもPURL識別子を重要なコンポーネント識別子として認識しています。[4]サイバーセキュリティ・インフラセキュリティ庁、「拘束的運用指令26-04、リスクに基づくセキュリティアップデートの優先順位付け」、サイバーセキュリティ・インフラセキュリティ庁、cisa.gov パッケージレベルの情報は、アドバイザリーを特定のソフトウェアコンポーネントにリンクするため、ソフトウェアサプライチェーンセキュリティプログラムの中核的な入力として残ります。特に、チームが正確なアップグレードガイダンス、明確な所有権、および露出を解決したバージョンの記録を必要とする場合に価値があります。
エクスポージャーおよびリーチャビリティインテリジェンスは2031年までにCAGR 26.37%で拡大する見込みです。組織は、影響を受けるパッケージが特定のアプリケーションで常に悪用可能なパスを生み出すわけではないことをますます理解しています。ランタイムコンテキストにより、セキュリティチームはデプロイされたソフトウェアで実際に到達可能な脆弱な関数に集中し、実際の悪用経路のないアラートの優先度を下げることができます。Datadogは、クリティカルとラベル付けされた脆弱性のうち、このコンテキストを適用した後もクリティカルのままであったのは18%のみであることを発見しました。脆弱性の発見、集約、アドバイザリーの充実、正規化、および悪用可能性の優先順位付けは、この決定に必要なデータを提供するサポート機能として残ります。これらはすべて、証拠に基づく修復ワークフローに貢献し、単一の深刻度ラベルへの依存を低減します。その他の機能には、AIモデルの脆弱性追跡や、既存の分類体系のカバレッジが一貫していないハードウェアレベルのファームウェアインテリジェンスが含まれます。ソフトウェア脆弱性インテリジェンス業界は、各デプロイメント、その公開されたサービス、および攻撃者が利用可能な実際のパスに固有の決定にますます大きな価値を置いています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
業種別:ITおよび通信がリードし、政府が加速
ITおよび通信は2025年のオープンソース脆弱性インテリジェンス市場の26.19%を占めました。通信事業者は大規模なオープンソース依存関係フットプリントと重要な通信インフラを管理しています。その露出は、コンテナ化されたオープンソーススタックに基づく5Gネットワーク機能およびクラウドネイティブネットワーク機能を含むように拡大しています。継続的なインテリジェンスにより、これらの企業は変化するソフトウェアサプライチェーンを管理できます。産業製造、銀行・金融サービス・保険、医療・ライフサイエンスも重要な需要分野を代表しています。銀行・金融サービス・保険は成熟したセキュリティ投資から恩恵を受けています。医療は接続デバイスの要件と市販後のサイバーセキュリティへの期待に直面しています。これらの業種は、既存のセキュリティおよびコンプライアンスプロセスに適合できるインテリジェンスを必要としています。
政府・公共行政セクターは2031年までにCAGR 27.21%で拡大する見込みです。CISA BOD 26-04は、連邦民間行政機関にリスク階層型の脆弱性修復を使用することを要求しています。これにより、個々の機関の予算サイクルに依存しない調達需要が生まれます。公共部門のデジタル近代化により、信頼性の高いソフトウェアサプライチェーンデータの必要性が高まっています。エネルギー・公益事業、輸送・物流、石油・ガス、小売・電子商取引、メディア・エンターテインメント、教育・研究機関は規模は小さいものの成長しているユーザーです。メディア、エンターテインメント、教育、研究機関は、オープンソースのコンテンツおよび学習プラットフォームを広範に使用しているため、アドバイザリー汚染リスクに特にさらされている可能性があります。オープンソース脆弱性インテリジェンス市場は、プラットフォームサブスクリプションとマネージドサポートの両方を通じてこれらの業種に対応できます。異なる規制上の義務とソフトウェア環境が引き続き購買要件を形成します。
地域分析
北米は2025年のオープンソース脆弱性インテリジェンス市場の36.58%を占めました。米国は、強力な規制活動、大規模なテクノロジーサプライヤー、および洗練されたエンタープライズ購入者を組み合わせています。CISAは2026年6月にBOD 26-04を発行し、2026年7月に2026年SBOMの最小要素を公表しました。これらの措置は、機関および請負業者による脆弱性インテリジェンスツールのより迅速な調達を支援します。カナダとメキシコは、ソフトウェアサプライチェーンセキュリティガイダンスと脆弱性調整能力が拡大するにつれて、二次的な成長分野となっています。米国にはまた、進化するコンプライアンスニーズに製品を合わせることができるVulnCheck、Anchore、Rapid7などの専門プロバイダーがいます。
欧州は、規制要件が調達を促し始めているため、オープンソース脆弱性インテリジェンス市場にとって重要な地域です。サイバーレジリエンス法は、デジタル要素を含む製品のメーカーに対し、2026年9月11日以降、認識から24時間以内に積極的に悪用されている脆弱性をENISAに報告することを要求しています。ドイツ、英国、フランス、およびベネルクス諸国は、産業製造と金融サービスを通じて採用をリードしています。NIS2のコンプライアンス期限は2024年10月に過ぎ、18のセクターにわたるインシデントおよび脆弱性報告をカバーしています。イタリアおよびその他の欧州諸国は採用の初期段階にあります。国家機関が実施ガイダンスを発行し、適合性評価機関が2027年までに指定されるにつれて、前進することが期待されています。
アジア太平洋地域は2031年までにCAGR 24.83%で拡大する見込みです。インドは、テクノロジーサービスセクター、fintechセキュリティ指令、および拡大するCERT-In報告要件を通じて強力な成長を記録することが期待されています。中国は、CNNVDおよびCNVDデータベースを含む国内の脆弱性インテリジェンスインフラを構築しています。日本のサイバーセキュリティ管理ガイドラインは、重要インフラ事業者の脆弱性評価とパッチ管理ガバナンスをサポートしています。[5]経済産業省、「サイバーセキュリティ経営ガイドライン」、経済産業省、meti.go.jp 韓国とオーストラリアも地域の需要に貢献しており、オーストラリアの2024年サイバーセキュリティ法はスマートデバイスの脆弱性開示をサポートしています。南米、中東、アフリカは初期段階の地域であり、ブラジル、アラブ首長国連邦、サウジアラビアは進化するプライバシー、サイバーセキュリティ、およびデジタルインフラ要件によってサポートされています。

競合環境
オープンソース脆弱性インテリジェンス市場は、適度に集中したプラットフォーム層と断片化した専門家グループを持っています。Snyk、JFrog、Sonatype、Tenable、Qualys、Rapid7、およびPalo Alto Networksは、脆弱性インテリジェンスをより広範なソフトウェアサプライチェーンセキュリティまたはエクスポージャー管理に接続する統合ワークフローを提供しています。JFrogは、2025年12月31日に終了した会計年度において、ホリスティックセキュリティ提供における競合他社としてAqua Security、Snyk、Sonatype、およびBlack Duckを特定しました。[6]JFrog、「2025年12月31日終了会計年度のフォーム10-K年次報告書」、米国証券取引委員会、sec.gov これは、アーティファクト管理、ソフトウェアコンポジション分析、および脆弱性インテリジンスの収束を反映しています。SnykはAIセキュリティにおける能力拡大の一環として、2025年6月にInvariant Labsを買収しました。買収と統合活動により、大規模プラットフォームは内部製品開発だけよりも迅速に能力を追加できます。顧客の需要は、検出結果を修復に結びつけるツールへと移行しています。
競合上の機会は、C/C++および組み込みファームウェアのエクスプロイトインテリジェンス、プライバシーを保護するオフラインインテリジェンス、およびAI支援トリアージに存在します。GreenboneとAnchoreは、ネットワークスキャンとSBOM中心のサプライチェーンセキュリティにおいて独自のニーズに対応しています。ProjectDiscoveryやVulnCheckなどの小規模プロバイダーは、オープンソースツールとエクスプロイト証拠データを通じて技術的な購入者から注目を集めています。彼らの立場は、精度と商用フィードの精度を検証する能力に基づいています。CrowdStrikeとElasticは、エンドポイントテレメトリおよび関連するセキュリティデータを通じて脅威インテリジェンスコンテキストを追加します。この機能は、統合されたSIEMまたはXDRソリューションを購入する顧客にアピールできます。パッケージマッピングとリーチャビリティを改善するベンダーは、最も広い製品ポートフォリオがなくても競争できます。
JFrogは2026年9月にゼロタッチ修復を開始し、パートナー提供のパッチをカスタマーパイプラインを通じて適用します。Snykは2026年5月にAIセキュリティプラットフォームにAnthropicのClaudeを統合し、自動化された発見、優先順位付け、および開発者向けの修正生成を実現しました。偽陽性と偽陰性に関するSonatypeの2026年の調査は、データ品質が主要な競争要件である理由を強調しています。正確なデータ、実用的なワークフロー統合、およびタイムリーな修復を組み合わせるプロバイダーは、エンタープライズ購入者との立場を強化できます。
オープンソース脆弱性インテリジェンス業界リーダー
GitHub, Inc.
Snyk Limited
Sonatype, Inc.
Synopsys, Inc.
VulnCheck, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。

最近の業界動向
- 2026年7月:CISAは、NSA、FBI、DOE、NISTおよび15の国際サイバーセキュリティ機関とともに、「ソフトウェア部品表の2026年最小要素」を公表しました。ベースラインは14要素から23要素に拡大され、10の新要素がPURLベースの識別、生成コンテキスト、コンポーネントハッシュ証明、およびSBOMバージョニングをカバーしています。
- 2026年5月:SnykはSnyk AIセキュリティプラットフォームへのAnthropicのClaudeの統合を発表しました。この機能は、コード、オープンソース依存関係、コンテナ、およびAI生成アーティファクト全体での自動化された脆弱性発見、優先順位付け、および開発者向けの修正生成をサポートします。
- 2026年2月:DatadogはDevSecOps 2026年の現状レポートを公表しました。レポートは、ソフトウェア依存関係の中央値が278日遅れており、前年より63日さらに遅れていることを発見しました。また、組織の4%のみがすべての公開GitHubアクションをコミットハッシュに固定しており、継続的インテグレーション・継続的デリバリーパイプラインが未検証のコード変更にさらされていることも発見しました。
- 2025年9月:CISAおよび米国・国際パートナー機関は、「サイバーセキュリティのためのソフトウェア部品表に関する共通ビジョン」という共同ガイダンスを公表しました。このガイダンスは、国家サイバーセキュリティリスク管理および調整された脆弱性開示フレームワーク内でSBOMを使用することに関する政府間合意を確立しました。


グローバルオープンソース脆弱性インテリジェンス市場レポートの範囲
オープンソース脆弱性インテリジェンス市場は、オープンソースソフトウェアリポジトリ、セキュリティアドバイザリー、および脅威インテリジェンスソースからの脆弱性データを集約・分析・文脈化し、オープンソースコンポーネントに影響を与える新興セキュリティリスクに関する実用的なインサイトを提供する専門プラットフォームおよびサービスで構成されています。これらのソリューションは、リアルタイムの脆弱性アラート、悪用可能性評価、パッチ可用性追跡、影響を受けるバージョンの特定、およびオープンソースライブラリと依存関係の修復ガイダンスを提供し、セキュリティチームが実際のエクスプロイト活動とビジネスへの影響に基づいて脆弱性修復を優先順位付けし、プロアクティブな監視を通じて新たに開示された脆弱性に先手を打ち、ソフトウェアポートフォリオ全体でオープンソースコンポーネントの採用とメンテナンスについて情報に基づいた決定を下せるようにします。
オープンソース脆弱性インテリジェンス市場レポートは、コンポーネント別(ソフトウェア、サービス)、展開モード別(クラウド、オンプレミス、ハイブリッド)、組織規模別(大企業、中小企業)、インリジェンス機能別(脆弱性の発見・集約、アドバイザリーの充実・正規化、悪用可能性インテリジェンスと優先順位付け、パッケージ・依存関係・バージョンインテリジェンス、エクスポージャーおよびリーチャビリティインテリジェンス、その他のインテリジェンス機能)、業種別(政府・公共行政、産業製造、小売・電子商取引、輸送・物流、エネルギー・公益事業、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、医療・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域別(北米、南米、欧州、アジア太平洋、中東・アフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 脆弱性の発見・集約 |
| アドバイザリーの充実・正規化 |
| 悪用可能性インテリジェンスと優先順位付け |
| パッケージ・依存関係・バージョンインテリジェンス |
| エクスポージャーおよびリーチャビリティインテリジェンス |
| その他のインテリジェンス機能 |
| 政府・公共行政 |
| 産業製造 |
| 小売・電子商取引 |
| 輸送・物流 |
| ITおよび通信 |
| 医療・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| インテリジェンス機能別 | 脆弱性の発見・集約 | ||
| アドバイザリーの充実・正規化 | |||
| 悪用可能性インテリジェンスと優先順位付け | |||
| パッケージ・依存関係・バージョンインテリジェンス | |||
| エクスポージャーおよびリーチャビリティインテリジェンス | |||
| その他のインテリジェンス機能 | |||
| 業種別 | 政府・公共行政 | ||
| 産業製造 | |||
| 小売・電子商取引 | |||
| 輸送・物流 | |||
| ITおよび通信 | |||
| 医療・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| 欧州その他 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋その他 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| アフリカその他 | |||


レポートで回答される主要な質問
ソフトウェア脆弱性インテリジェンス市場の規模はどのくらいですか?
オープンソース脆弱性インテリジェンス市場規模は2025年に1.02 ビリオン 米ドルと評価され、2026年の1.23 ビリオン 米ドルから2031年には3.59 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは23.89%です。
脆弱性インテリジェンスプラットフォームへの需要を促進しているものは何ですか?
サプライチェーン報告要件、ソフトウェアリリースの加速、オープンソース依存関係、および悪用可能性主導の修復が需要を増加させています。
どの展開モデルが採用をリードしていますか?
クラウドが2025年に58.77%でリードし、2031年までにCAGR 27.16%で拡大する見込みです。
どの組織がこれらのツールを最も速く採用していますか?
中小企業は、クラウドネイティブツールが導入障壁を低下させるにつれて、2031年までにCAGR 26.91%で拡大する見込みです。
どのインテリジェンス機能が最も速く成長していますか?
エクスポージャーおよびリーチャビリティインテリジェンスは、チームが実用的な攻撃経路を特定するのに役立つため、2031年までにCAGR 26.37%で拡大する見込みです。
どの地域が最も速く成長していますか?
アジア太平洋地域は、デジタルトランスフォーメーションと発展するサイバーセキュリティ要件に支えられ、2031年までにCAGR 24.83%で拡大する込みです。
最終更新日:



