
Taille et part du marché de l'intelligence sur les vulnérabilités open source
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
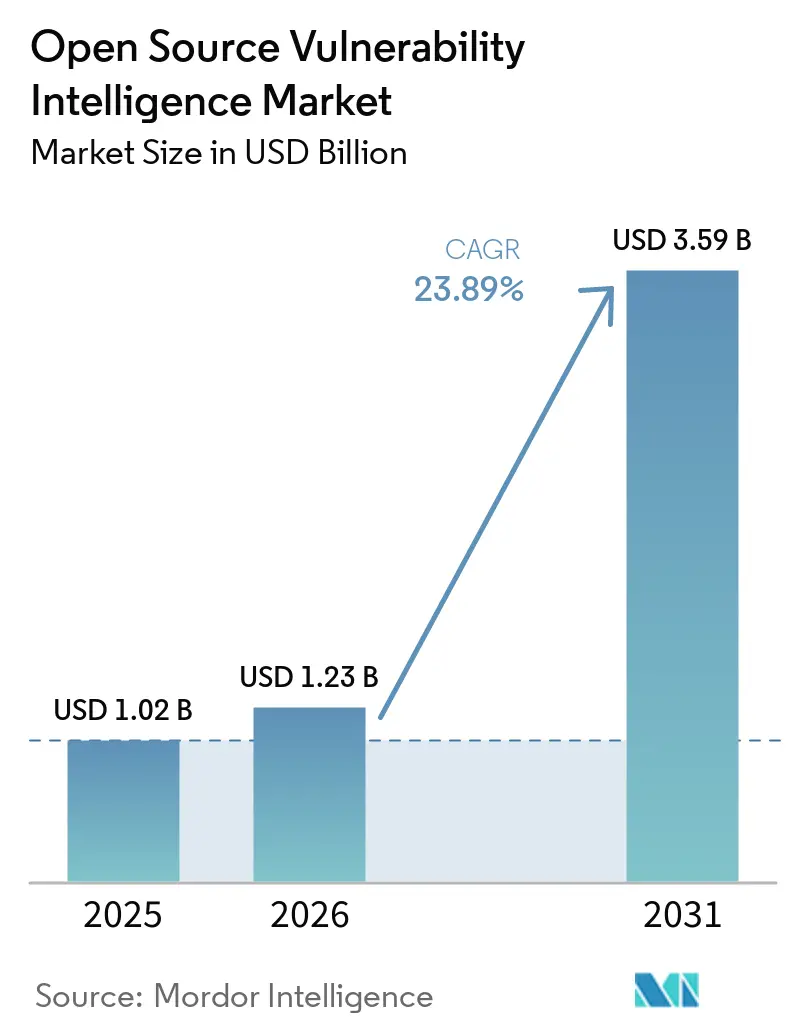
| Taille du Marché (2026) | 1.23 Milliards de dollars |
| Taille du Marché (2031) | 3.59 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 23.89 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'intelligence sur les vulnérabilités open source par Mordor Intelligence
La taille du marché de l'intelligence sur les vulnérabilités open source était évaluée à 1,02 milliard USD en 2025 et devrait croître de 1,23 milliard USD en 2026 pour atteindre 3,59 milliards USD d'ici 2031, à un CAGR de 23,89 % durant la période de prévision (2026-2031). Le marché de l'intelligence sur les vulnérabilités open source se développe à mesure que les organisations passent d'une analyse périodique à des données continues pouvant être utilisées dans les flux de travail de développement et de remédiation. La réduction des fenêtres d'exploitation accroît la valeur des flux d'avis opportuns et enrichis, car les équipes doivent décider quels résultats nécessitent une action immédiate. Les exigences réglementaires font également évoluer l'intelligence sur les vulnérabilités d'un achat de sécurité discrétionnaire vers une exigence de conformité avec des besoins récurrents de reporting et de preuves. Les fournisseurs répondent en connectant les données d'avis avec l'identité des paquets, le contexte d'exécution et la remédiation automatisée, plutôt que de demander aux clients de réconcilier manuellement ces entrées. Cela crée des opportunités pour les fournisseurs qui améliorent la précision des données, soutiennent une priorisation pratique et s'intègrent aux outils de développement existants sans ajouter un processus de révision distinct.
Points clés du rapport
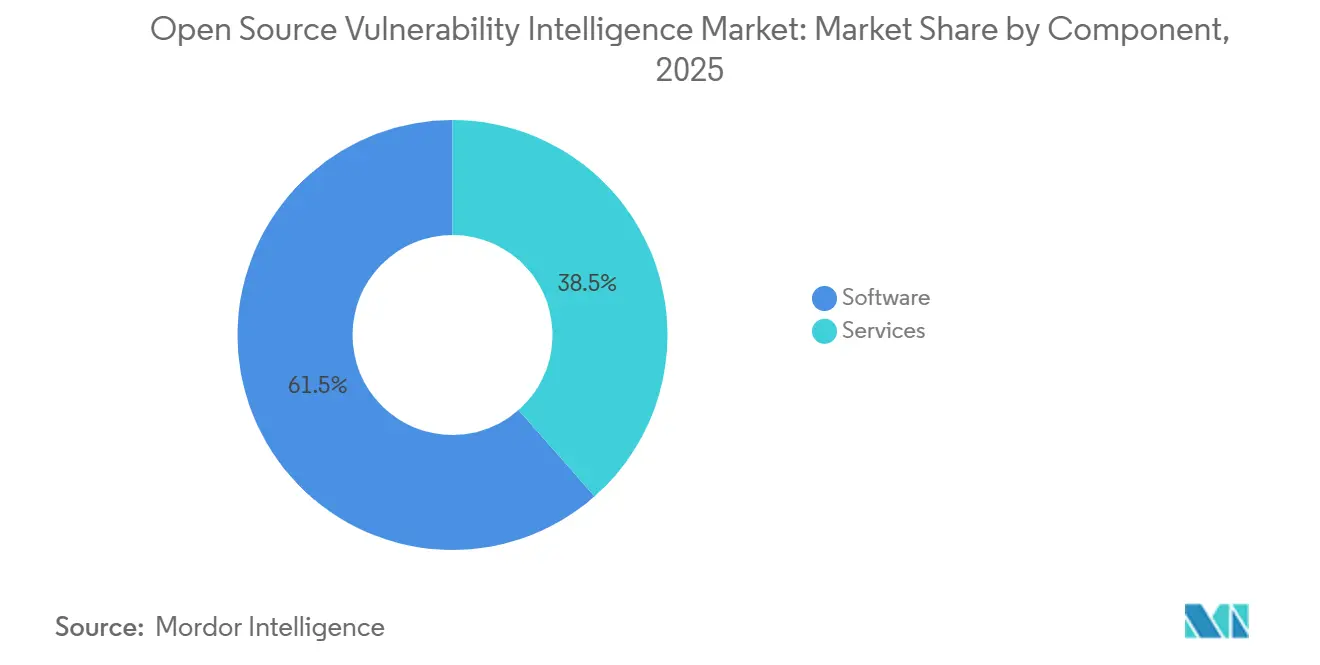
- Par composant, les logiciels détenaient 61,49 % du marché de l'intelligence sur les vulnérabilités open source en 2025, tandis que les services devraient se développer à un CAGR de 24,96 % jusqu'en 2031.
- Par mode de déploiement, le cloud détenait 58,77 % du marché de l'intelligence sur les vulnérabilités open source en 2025 et devrait se développer à un CAGR de 27,16 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 67,34 % du marché de l'intelligence sur les vulnérabilités open source en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 26,91 % jusqu'en 2031.
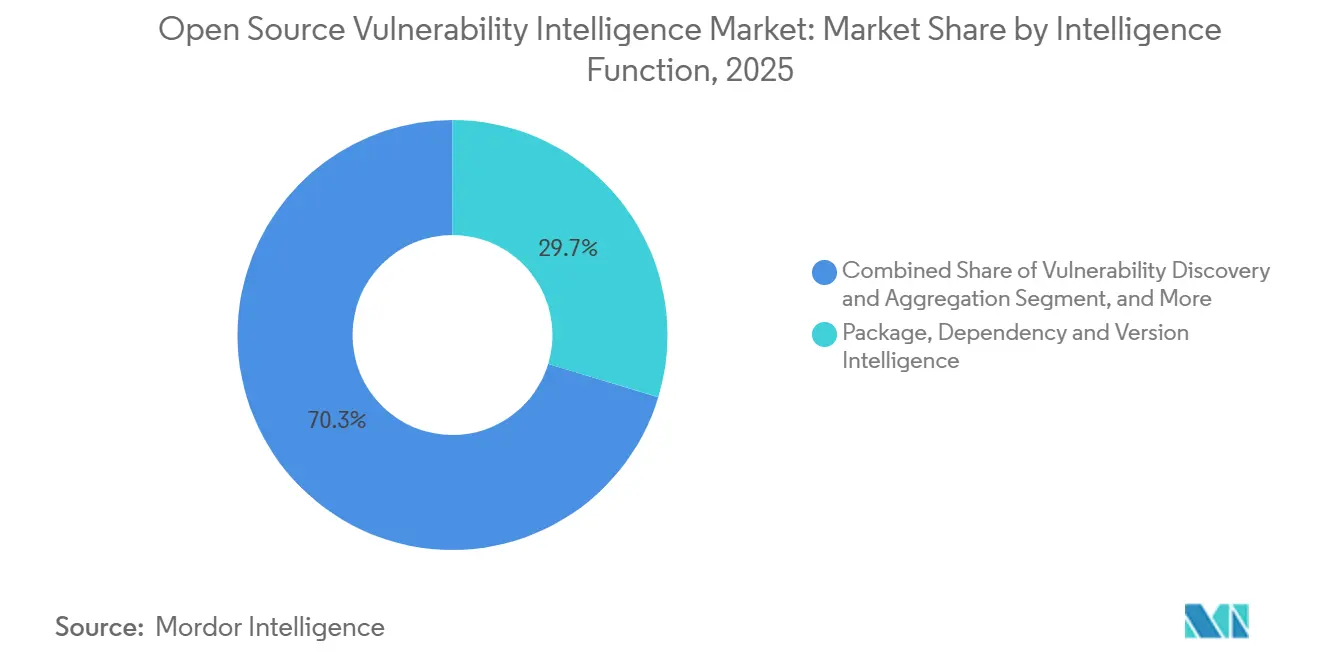
- Par fonction d'intelligence, l'intelligence sur les paquets, les dépendances et les versions détenait 29,68 % du marché de l'intelligence sur les vulnérabilités open source en 2025, tandis que l'intelligence sur l'exposition et l'accessibilité devrait se développer à un CAGR de 26,37 % jusqu'en 2031.
- Par secteur d'activité, les technologies de l'information et les télécommunications détenaient 26,19 % du marché de l'intelligence sur les vulnérabilités open source en 2025, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 27,21 % jusqu'en 2031.
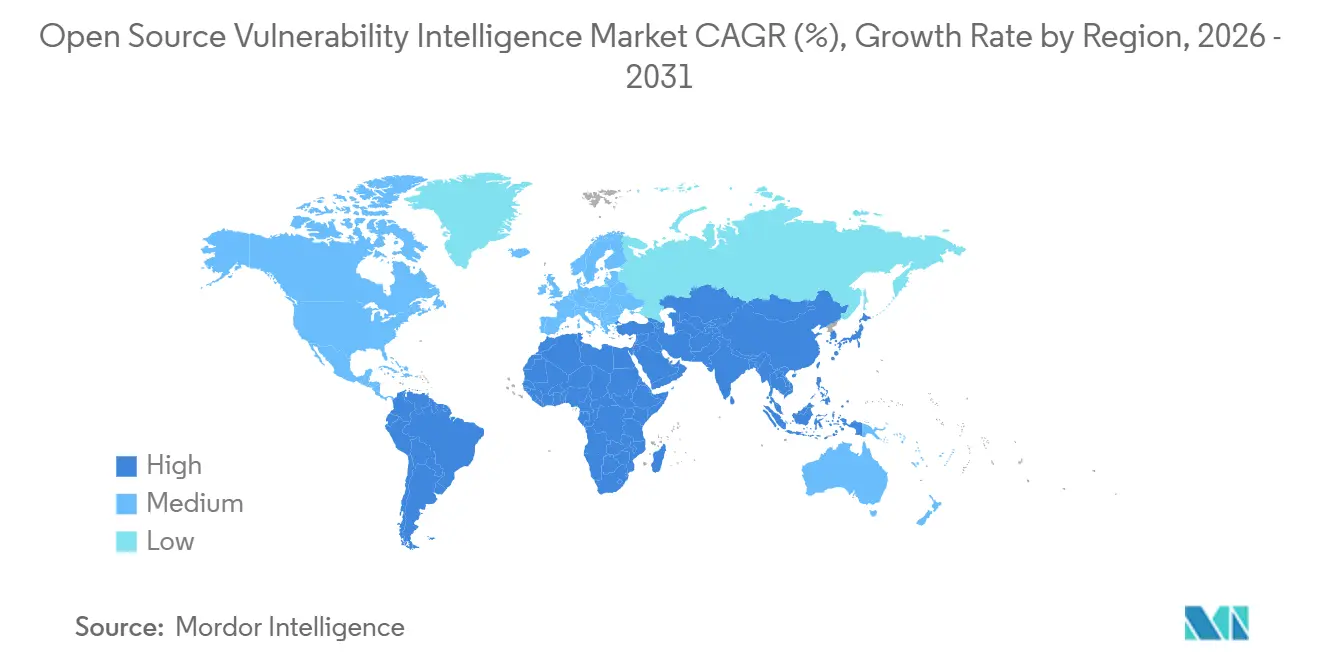
- Par géographie, l'Amérique du Nord détenait 36,58 % du marché de l'intelligence sur les vulnérabilités open source en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,83 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de l'intelligence sur les vulnérabilités open source
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Mandats réglementaires pour la transparence de la chaîne d'approvisionnement logicielle | +5.8% | Mondial, avec une intensité primaire en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Expansion des surfaces d'attaque cloud natives et open source | +4.9% | Mondial | Moyen terme (2-4 ans) |
| Évolution vers une priorisation des vulnérabilités axée sur l'exploitabilité | +4.2% | Amérique du Nord, Europe, cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| DevSecOps et intégration continue de l'intelligence sur les vulnérabilités | +3.6% | Amérique du Nord, cœur de l'Asie-Pacifique, extension vers l'Europe | Moyen terme (2-4 ans) |
| Précision de l'identité des paquets grâce à l'adoption des formats PURL et OSV | +2.4% | Mondial | Long terme (≥ 4 ans) |
| Réduction des fenêtres de correction silencieuse avant divulgation publique | +1.8% | Amérique du Nord, extension vers l'Europe et le cœur de l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Mandats réglementaires pour la transparence de la chaîne d'approvisionnement logicielle
Les échéances de conformité constituent une base de demande durable pour le marché de l'intelligence sur les vulnérabilités open source. La loi européenne sur la cyber-résilience est entrée en vigueur le 10 décembre 2024. Les obligations de reporting de l'article 14 concernant les vulnérabilités activement exploitées et les incidents graves entrent en vigueur le 11 septembre 2026. Les fabricants de produits comportant des éléments numériques doivent établir une surveillance des vulnérabilités en temps réel avant le début de l'application formelle, y compris des processus permettant d'identifier les problèmes pertinents et de soutenir un reporting opportun. La CISA a publié ses éléments minimaux 2026 pour un nomenclature logicielle (Software Bill of Materials) le 29 juillet 2026, élargissant la base de référence de 14 à 23 éléments. Les nouveaux éléments couvrent la provenance des composants, l'attestation de hachage, les identifiants PURL et le contexte de génération, qui soutiennent une intelligence structurée sur les vulnérabilités à grande échelle.
Expansion des surfaces d'attaque cloud natives et open source
L'utilisation de logiciels open source élargit le nombre de dépendances que les équipes de sécurité doivent surveiller. Datadog a rapporté en février 2026 que 87 % des organisations présentaient au moins une vulnérabilité exploitable connue dans les services déployés. La société a également constaté que 42 % des services dépendaient de bibliothèques qui n'étaient plus activement maintenues. Ces conditions rendent la surveillance continue des paquets et des versions plus importante pour le marché de l'intelligence sur les vulnérabilités open source, car un seul service peut incorporer de nombreux composants externes avec différents historiques de maintenance. OSV avait standardisé la représentation des vulnérabilités dans 30 écosystèmes à la fin de 2024, dont 4 nouveaux adoptants de distributions Linux.[1]Google Open Source Security Team, "2024 in Review," OSV, osv.dev Un format commun offre aux produits commerciaux une meilleure base pour faire correspondre les vulnérabilités spécifiques à l'écosystème avec les composants déployés et présenter un résultat cohérent aux équipes de développement.
Évolution vers une priorisation des vulnérabilités axée sur l'exploitabilité
Les équipes de sécurité accordent davantage de poids aux preuves d'exploitabilité qu'aux seuls scores de gravité. La directive opérationnelle contraignante CISA BOD 26-04 a supprimé le CVSS comme exigence de priorisation de la remédiation et utilise à la place l'exposition publique, le statut KEV, l'automatisation des exploits et l'impact technique. Datadog a constaté que seulement 18 % des vulnérabilités étiquetées critiques restaient critiques après l'application du contexte d'exécution. Ce résultat soutient la demande d'analyse d'accessibilité qui teste si une fonction vulnérable peut être atteinte dans un environnement déployé, plutôt que de traiter chaque composant affecté comme également urgent. Le système de notation de prédiction d'exploitation (Exploit Prediction Scoring System) du FIRST fournit des scores de probabilité basés sur le comportement observé des acteurs de la menace.[2]Forum of Incident Response and Security Teams, "Exploit Prediction Scoring System Model," FIRST, first.org Le marché de l'intelligence sur les vulnérabilités open source favorise les produits qui réduisent les files d'attente de remédiation avec des preuves, fournissent un ordre de travail plus clair et évitent les volumes d'alertes larges qui ne peuvent pas être traités rapidement.
DevSecOps et intégration continue de l'intelligence sur les vulnérabilités
L'intelligence sur les vulnérabilités fait de plus en plus partie du flux de travail des développeurs. Datadog a constaté que 50 % des organisations adoptaient de nouvelles versions de bibliothèques dans les 24 heures suivant leur publication. Ce rythme laisse peu de temps pour une révision de sécurité distincte avant que le logiciel n'atteigne la production et met davantage l'accent sur les contrôles pouvant avoir lieu lors du développement normal. JFrog a lancé la remédiation sans intervention (Zero-Touch Remediation) le 2 septembre 2026, pour identifier et appliquer les correctifs fournis par les partenaires via les pipelines des clients. Snyk a également intégré Claude d'Anthropic dans sa plateforme de sécurité IA en mai 2026 pour la découverte automatisée, la priorisation et les correctifs prêts pour les développeurs. Ces publications montrent que les clients s'attendent de plus en plus à ce que l'intelligence et la remédiation fonctionnent dans le même processus de livraison, avec des résultats traduits en actions que les développeurs peuvent examiner et appliquer.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Taxonomies d'avis fragmentées et qualité de la cartographie des produits | -3.2% | Mondial | Moyen terme (2-4 ans) |
| Pénurie de spécialistes en recherche sur les vulnérabilités et en triage | -2.8% | Mondial, plus aigu au Moyen-Orient et en Afrique, en Amérique du Sud et en Asie-Pacifique du Sud-Est | Long terme (≥ 4 ans) |
| Empoisonnement adversarial des flux publics de preuves de concept et d'avis | -1.9% | Mondial | Court terme (≤ 2 ans) |
| Contraintes de licence, d'attribution et de redistribution des données | -1.4% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Taxonomies d'avis fragmentées et qualité de la cartographie des produits
Les taxonomies d'avis fragmentées peuvent compromettre la valeur des flux d'intelligence commerciale. Sonatype a analysé plus de 1 700 CVE open source en 2025 et a identifié 20 362 faux positifs et 167 286 faux négatifs dans les écosystèmes d'intelligence prévalents.[3]Sonatype, "2026 State of the Software Supply Chain, Vulnerability Management," Sonatype, sonatype.com Un CVE peut être mappé à un produit générique dans une base de données et à des versions spécifiques à l'écosystème dans une autre. Cela peut produire des résultats contradictoires lorsque les organisations combinent plusieurs flux. Les directives SBOM 2026 de la CISA exigent des identifiants de composants aux formats CPE et PURL, car une correspondance précise est essentielle pour relier un SBOM aux données de vulnérabilité. Une meilleure cartographie paquet-CVE reste nécessaire si le marché de l'intelligence sur les vulnérabilités open source doit réduire l'effort des analystes et maintenir la confiance des clients.
Pénurie de spécialistes en recherche sur les vulnérabilités et en triage
Une pénurie de chercheurs formés et d'analystes de triage limite la qualité et l'utilisation pratique des données de vulnérabilité enrichies. Les outils automatisés ne peuvent pas remplacer entièrement le jugement technique requis pour valider les preuves d'exploitation et établir des cartographies précises des composants. La même pénurie affecte les équipes clientes chargées de convertir les données d'avis en travaux de remédiation priorisés. Les organisations gouvernementales et réglementées font face à des limites supplémentaires en matière de recrutement dues aux exigences d'habilitation et aux contraintes de rémunération. Les fournisseurs de services de sécurité gérés peuvent fournir une partie de cette capacité, mais ils font face au même vivier de talents limité. Les fournisseurs qui réduisent le travail manuel grâce à une notation automatisée, une analyse concise et des évaluations d'accessibilité prévalidées peuvent offrir un avantage opérationnel plus clair sur le marché de l'intelligence sur les vulnérabilités open source.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels en tête tandis que les services prennent de l'élan
Les logiciels détenaient 61,49 % du marché de l'intelligence sur les vulnérabilités open source en 2025. Les entreprises privilégient l'intelligence fournie par API qui peut être mise à jour en continu et intégrée aux outils de développement et aux plateformes d'intégration continue et de livraison continue. La livraison par abonnement permet aux fournisseurs d'ajouter la prise en charge de schémas, des enrichissements de flux et une couverture d'écosystème sans redéploiement côté client. Ce modèle de livraison est utile à mesure que la couverture OSV s'étend et que les exigences SBOM évoluent. Les flux d'avis intégrés créent des coûts de changement car les accords de niveau de service, les tableaux de bord, les règles d'escalade et les processus de triage s'alignent sur la taxonomie du fournisseur. Les logiciels conservent une position solide là où les clients ont besoin d'une intelligence récurrente lisible par machine pouvant être consommée par plusieurs systèmes de sécurité et d'ingénierie internes. Le segment bénéficie lorsque les équipes de sécurité et de développement travaillent à partir des mêmes informations et assignent les correctifs via le même flux de travail. Ces conditions soutiennent l'utilisation continue des plateformes logicielles dans les grands et complexes parcs logiciels, où la consolidation manuelle de l'intelligence provenant de plusieurs sources ralentirait la remédiation.
Les services devraient se développer à un CAGR de 24,96 % jusqu'en 2031. La nécessité de normaliser les données d'avis dans des environnements multi-cloud et hybrides crée un rôle pour le support spécialisé. Les conclusions de Sonatype sur les faux négatifs montrent pourquoi les clients peuvent rechercher une intelligence organisée en complément des flux automatisés. Les services gérés peuvent aider les équipes à enquêter sur les cartographies de paquets incertaines, à valider les preuves d'exploitation et à déterminer quelles alertes nécessitent une action. Les organisations gouvernementales et de santé peuvent s'appuyer davantage sur ce support en raison des limites de personnel et des exigences d'habilitation de sécurité. Le secteur de l'intelligence sur les vulnérabilités logicielles génère une demande de services lorsque les clients ont besoin de connecter l'intelligence aux systèmes opérationnels établis sans interrompre les pratiques de développement existantes. Les prestataires de services peuvent soutenir la mise en œuvre, le triage continu, la révision de la qualité des flux et l'ajustement des règles d'escalade à mesure que les exigences réglementaires évoluent. Cela fait des services un complément important aux abonnements de plateforme, en particulier pour les clients qui ont besoin d'un jugement expert mais ne peuvent pas constituer une grande équipe de recherche interne.


Par mode de déploiement : le cloud consolide une avance auto-renforçante
Le déploiement cloud représentait 58,77 % du marché de l'intelligence sur les vulnérabilités open source en 2025 et devrait croître à un CAGR de 27,16 % jusqu'en 2031. Les plateformes cloud peuvent ingérer plusieurs sources en amont et les normaliser en continu à mesure que de nouveaux avis, versions de paquets et indicateurs d'exploitation émergent. Ces sources peuvent inclure NVD, OSV, les avis de sécurité GitHub et les flux des fournisseurs. Une normalisation fréquente est difficile à maintenir dans les systèmes sur site qui reposent sur une synchronisation périodique et un traitement planifié localement. La constatation de Datadog que 50 % des organisations adoptent des versions de bibliothèques dans les 24 heures renforce le besoin de cycles de rafraîchissement rapides. Les clients utilisant des conteneurs et plusieurs environnements cloud peuvent appliquer l'intelligence fournie par le cloud sur un large parc de développement sans créer de processus de mise à jour distincts pour chaque environnement. Cette combinaison aide le cloud à maintenir son avance car l'approche de livraison correspond au rythme et à la nature distribuée des versions logicielles modernes.
Les déploiements sur site restent pertinents dans les contextes de défense, d'infrastructure critique et de cloud souverain. Ces utilisateurs peuvent avoir besoin que l'intelligence reste dans des réseaux classifiés ou contrôlés nationalement, même lorsque les sources externes sont fréquemment mises à jour. L'intelligence sur les vulnérabilités préservant la confidentialité et hors ligne est un domaine émergent, pas une catégorie en déclin. Le déploiement hybride sert également les organisations qui ont besoin d'un enrichissement à la vitesse du cloud pour les charges de travail non sensibles. Les services financiers et les entreprises énergétiques peuvent utiliser des modèles hybrides pour isoler les données de vulnérabilité liées à la technologie opérationnelle et aux contrôles de production. Le marché de l'intelligence sur les vulnérabilités open source peut donc prendre en charge plus d'un modèle de déploiement, à condition que les fournisseurs puissent maintenir une politique et une cohérence des données fiables dans tous les environnements. La différenciation des produits importe davantage qu'un simple remplacement des systèmes sur site, car les acheteurs en réseau restreint ont des besoins opérationnels et de gouvernance spécifiques. Les fournisseurs qui prennent en charge une politique cohérente dans les environnements cloud et restreints peuvent répondre à cette exigence tout en préservant la séparation requise par les charges de travail sensibles.
Par taille d'organisation : les grandes entreprises ancrent la demande tandis que les PME se développent
Les grandes entreprises détenaient 67,34 % du marché de l'intelligence sur les vulnérabilités open source en 2025. Leurs chaînes d'approvisionnement logicielles ont des portefeuilles de dépendances open source étendus, des relations complexes avec les fournisseurs et plusieurs équipes de développement avec des cycles de publication différents. Les exigences réglementaires font des données de vulnérabilité structurées un élément d'approvisionnement hautement prioritaire pour bon nombre de ces organisations. Les clients entreprises ont également besoin d'intégrations avec les systèmes SIEM, SOAR, de gestion des tickets et de gestion SBOM afin que l'intelligence puisse conduire directement à une activité de remédiation suivie. Ces intégrations soutiennent des valeurs de contrat plus élevées et des relations clients pluriannuelles car elles font partie du processus de sécurité régulier du client. JFrog a déclaré servir 6 600 organisations dans le monde, dont une majorité du Fortune 100. Les grandes entreprises peuvent affecter des équipes d'ingénierie de sécurité dédiées pour opérationnaliser l'intelligence granulaire, évaluer les exceptions et coordonner les correctifs dans de nombreuses applications. Leurs programmes de sécurité établis en font des acheteurs centraux pour les plateformes intégrées qui regroupent plusieurs tâches de vulnérabilité dans un flux de travail géré unique.
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,91 % jusqu'en 2031. Les outils cloud natifs réduisent le besoin d'une infrastructure de sécurité étendue avant qu'une entreprise puisse utiliser l'intelligence sur les vulnérabilités. Les organisations plus petites reconnaissent également les risques financiers et de réputation associés aux dépendances open source qui peuvent être ajoutées par les équipes de développement sans révision centralisée. La tarification par référentiel et par développeur peut réduire la taille initiale du contrat par rapport aux licences de site larges. Les outils légers d'analyse de la composition logicielle rendent le libre-service des développeurs plus pratique, en particulier lorsqu'aucune équipe dédiée aux opérations de sécurité n'est disponible. Cela permet aux équipes d'utiliser l'intelligence dans les flux de travail de développement sans créer une fonction d'opérations de sécurité distincte ou gérer plusieurs outils déconnectés. Les fournisseurs qui simplifient la configuration, expliquent la priorité et soutiennent la remédiation peuvent atteindre un plus grand nombre de clients plus petits. L'adoption par les PME élargit la base de clients au-delà du cœur des grandes entreprises du marché de l'intelligence sur les vulnérabilités open source et donne aux fournisseurs un moyen de servir les clients plus tôt dans le développement de leur programme de sécurité.
Par fonction d'intelligence : l'intelligence sur les paquets en tête tandis que l'accessibilité se développe
L'intelligence sur les paquets, les dépendances et les versions représentait 29,68 % du marché de l'intelligence sur les vulnérabilités open source en 2025. Les équipes de développement peuvent utiliser cette intelligence directement, car elle identifie le paquet affecté, la version et la version corrigée. Elle supprime le besoin d'une étape d'interprétation supplémentaire avant une décision de mise à niveau, ce qui est précieux lorsque les versions logicielles évoluent rapidement. OSV mappe les vulnérabilités aux plages de versions spécifiques à l'écosystème dans 30 écosystèmes. Ce format prend en charge les suggestions de correctifs automatisés et les processus de remédiation lisibles par machine pour une utilisation dans les pipelines de développement. Les directives SBOM 2026 de la CISA reconnaissent également les identifiants PURL comme un identifiant de composant important.[4]Cybersecurity and Infrastructure Security Agency, "Binding Operational Directive 26-04, Prioritizing Security Updates Based on Risk," Cybersecurity and Infrastructure Security Agency, cisa.gov Les informations au niveau des paquets restent une entrée fondamentale pour les programmes de sécurité de la chaîne d'approvisionnement logicielle car elles relient un avis à un composant logiciel spécifique. Elles sont particulièrement précieuses là où les équipes ont besoin de conseils de mise à niveau précis, d'une propriété claire et d'un enregistrement de la version qui a résolu l'exposition.
L'intelligence sur l'exposition et l'accessibilité devrait se développer à un CAGR de 26,37 % jusqu'en 2031. Les organisations comprennent de plus en plus qu'un paquet affecté ne crée pas toujours un chemin exploitable dans une application spécifique. Le contexte d'exécution aide les équipes de sécurité à se concentrer sur les fonctions vulnérables réellement accessibles dans leur logiciel déployé et à déprioriser les alertes sans voie pratique vers l'exploitation. Datadog a constaté que seulement 18 % des vulnérabilités étiquetées critiques restaient critiques après l'application de ce contexte. La découverte des vulnérabilités, l'agrégation, l'enrichissement des avis, la normalisation et la priorisation de l'exploitabilité restent des fonctions de soutien qui fournissent les données nécessaires à cette décision. Elles contribuent toutes aux flux de travail de remédiation basés sur des preuves et réduisent la dépendance à une seule étiquette de gravité. D'autres fonctions incluent le suivi des vulnérabilités des modèles d'IA et l'intelligence sur les microprogrammes au niveau matériel, où les taxonomies existantes ont une couverture moins cohérente. Le secteur de l'intelligence sur les vulnérabilités logicielles accorde une plus grande valeur aux décisions spécifiques à chaque déploiement, à ses services exposés et aux chemins réels disponibles pour un attaquant.

Par secteur d'activité : les technologies de l'information et les télécommunications en tête tandis que le gouvernement accélère
Les technologies de l'information et les télécommunications représentaient 26,19 % du marché de l'intelligence sur les vulnérabilités open source en 2025. Les opérateurs de télécommunications gèrent de larges portefeuilles de dépendances open source et des infrastructures de communications critiques. Leur exposition s'est étendue pour inclure les fonctions réseau 5G et les fonctions réseau cloud natives basées sur des piles open source conteneurisées. L'intelligence continue aide ces entreprises à gérer une chaîne d'approvisionnement logicielle en évolution. La fabrication industrielle, les services bancaires, financiers et d'assurance, la santé et les sciences de la vie représentent également des domaines de demande importants. Les services bancaires, financiers et d'assurance bénéficient d'investissements de sécurité matures. La santé fait face à des exigences liées aux dispositifs connectés et aux attentes en matière de cybersécurité post-commercialisation. Ces secteurs nécessitent une intelligence pouvant s'adapter à leurs processus de sécurité et de conformité existants.
Le secteur gouvernemental et de l'administration publique devrait se développer à un CAGR de 27,21 % jusqu'en 2031. La directive opérationnelle contraignante CISA BOD 26-04 exige que les agences de la branche exécutive civile fédérale utilisent une remédiation des vulnérabilités par niveaux de risque. Cela crée une demande d'approvisionnement moins dépendante des cycles budgétaires des agences individuelles. La modernisation numérique du secteur public accroît le besoin de données fiables sur la chaîne d'approvisionnement logicielle. L'énergie et les services publics, le transport et la logistique, le pétrole et le gaz, le commerce de détail et le commerce électronique, les médias et le divertissement, et les établissements d'enseignement et de recherche sont des utilisateurs plus petits mais en croissance. Les médias, le divertissement, l'enseignement et les établissements de recherche peuvent être particulièrement exposés aux risques d'empoisonnement des avis en raison de leur utilisation extensive de contenus open source et de plateformes d'apprentissage. Le marché de l'intelligence sur les vulnérabilités open source peut répondre à ces secteurs à travers des abonnements de plateforme et un support géré. Les différentes obligations réglementaires et les environnements logiciels continueront de façonner les exigences d'achat.
Analyse géographique
L'Amérique du Nord détenait 36,58 % du marché de l'intelligence sur les vulnérabilités open source en 2025. Les États-Unis combinent une forte activité réglementaire, de grands fournisseurs de technologie et des acheteurs d'entreprise sophistiqués. La CISA a publié la directive BOD 26-04 en juin 2026 et les éléments minimaux SBOM 2026 en juillet 2026. Ces actions soutiennent un approvisionnement plus rapide en outils d'intelligence sur les vulnérabilités par les agences et les contractants. Le Canada et le Mexique sont des zones de croissance secondaires à mesure que les orientations en matière de sécurité de la chaîne d'approvisionnement logicielle et les capacités de coordination des vulnérabilités se développent. Les États-Unis disposent également de fournisseurs spécialisés tels que VulnCheck, Anchore et Rapid7 qui peuvent aligner leurs produits sur les besoins de conformité en évolution.
L'Europe est une région importante pour le marché de l'intelligence sur les vulnérabilités open source car ses exigences réglementaires commencent à stimuler les achats. La loi sur la cyber-résilience exige que les fabricants de produits comportant des éléments numériques signalent les vulnérabilités activement exploitées à l'ENISA dans les 24 heures suivant leur prise de connaissance à partir du 11 septembre 2026. L'Allemagne, le Royaume-Uni, la France et les pays du BENELUX mènent l'adoption à travers la fabrication industrielle et les services financiers. L'échéance de conformité NIS2 est passée en octobre 2024 et couvre le reporting des incidents et des vulnérabilités dans 18 secteurs. L'Italie et d'autres pays européens restent à des stades d'adoption plus précoces. Ils devraient progresser à mesure que les agences nationales publient des orientations de mise en œuvre et que les organismes d'évaluation de la conformité sont désignés jusqu'en 2027.
L'Asie-Pacifique devrait se développer à un CAGR de 24,83 % jusqu'en 2031. L'Inde devrait enregistrer une forte croissance grâce à son secteur des services technologiques, aux directives de sécurité fintech et à l'élargissement des exigences de reporting du CERT-In. La Chine développe une infrastructure d'intelligence sur les vulnérabilités nationale, notamment les bases de données CNNVD et CNVD. Les directives de gestion de la cybersécurité du Japon soutiennent l'évaluation des vulnérabilités et la gouvernance de la gestion des correctifs pour les opérateurs d'infrastructures critiques.[5]Ministry of Economy, Trade and Industry, "Cybersecurity Management Guidelines," Ministry of Economy, Trade and Industry, meti.go.jp La Corée du Sud et l'Australie contribuent également à la demande régionale, tandis que la loi australienne sur la cybersécurité de 2024 soutient la divulgation des vulnérabilités des appareils intelligents. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont des régions à un stade plus précoce, avec le Brésil, les Émirats arabes unis et l'Arabie saoudite soutenus par des exigences évolutives en matière de confidentialité, de cybersécurité et d'infrastructure numérique.

Paysage concurrentiel
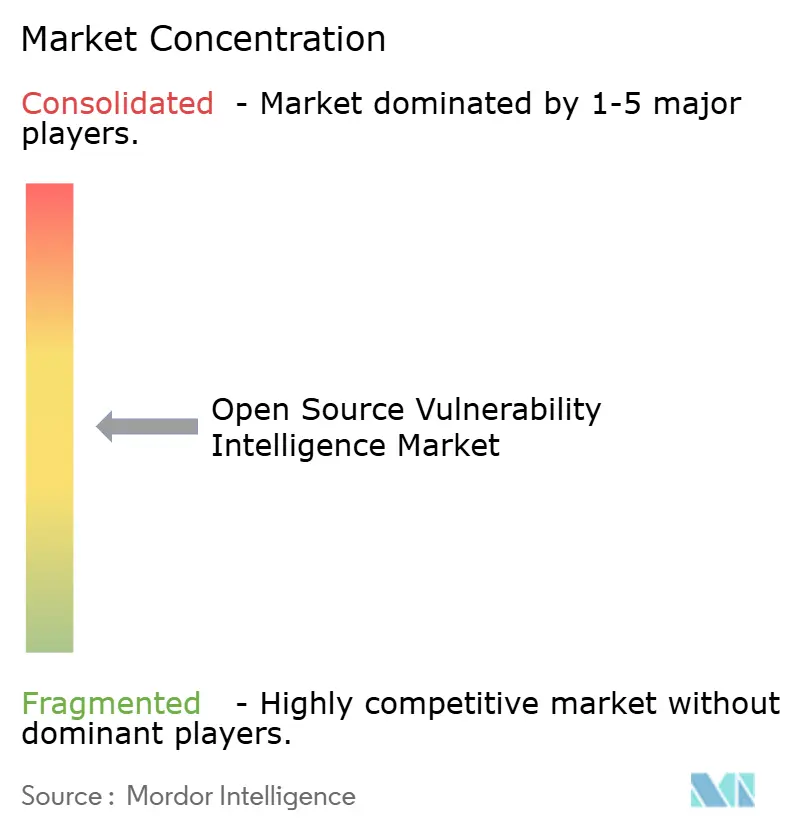
Le marché de l'intelligence sur les vulnérabilités open source présente un niveau de plateforme modérément concentré et un groupe fragmenté de spécialistes. Snyk, JFrog, Sonatype, Tenable, Qualys, Rapid7 et Palo Alto Networks proposent des flux de travail intégrés qui connectent l'intelligence sur les vulnérabilités à une sécurité plus large de la chaîne d'approvisionnement logicielle ou à la gestion de l'exposition. JFrog a identifié Aqua Security, Snyk, Sonatype et Black Duck comme concurrents dans ses offres de sécurité holistique pour l'exercice fiscal clos le 31 décembre 2025.[6]JFrog, "Annual Report on Form 10-K for the Fiscal Year Ended December 31, 2025," U.S. Securities and Exchange Commission, sec.gov Cela reflète la convergence de la gestion des artefacts, de l'analyse de la composition logicielle et de l'intelligence sur les vulnérabilités. Snyk a acquis Invariant Labs en juin 2025 dans le cadre de son expansion des capacités en sécurité IA. Les activités d'acquisition et d'intégration aident les grandes plateformes à ajouter des capacités plus rapidement que le seul développement interne de produits. La demande des clients évolue vers des outils qui connectent les résultats à la remédiation.
Des opportunités concurrentielles existent dans l'intelligence sur les exploits pour C/C++ et les microprogrammes embarqués, l'intelligence sur les vulnérabilités hors ligne préservant la confidentialité, et le triage assisté par IA. Greenbone et Anchore répondent à des besoins distincts dans l'analyse réseau et la sécurité de la chaîne d'approvisionnement centrée sur les SBOM. Des fournisseurs plus petits tels que ProjectDiscovery et VulnCheck attirent l'attention des acheteurs techniques grâce à des outils open source et des données de preuves d'exploitation. Leur position repose sur la précision et sur la capacité à valider l'exactitude des flux commerciaux. CrowdStrike et Elastic ajoutent un contexte d'intelligence sur les menaces via la télémétrie des points de terminaison et les données de sécurité associées. Cette capacité peut séduire les clients achetant des solutions SIEM ou XDR intégrées. Les fournisseurs qui améliorent la cartographie des paquets et l'accessibilité peuvent être compétitifs même sans le portefeuille de produits le plus large.
JFrog a lancé la remédiation sans intervention (Zero-Touch Remediation) en septembre 2026 pour appliquer les correctifs fournis par les partenaires via les pipelines des clients. Snyk a intégré Claude d'Anthropic dans sa plateforme de sécurité IA en mai 2026 pour la découverte automatisée, la priorisation et la génération de correctifs prêts pour les développeurs. Les recherches 2026 de Sonatype sur les faux positifs et les faux négatifs soulignent pourquoi la qualité des données est une exigence concurrentielle majeure. Les fournisseurs qui combinent des données précises, une intégration pratique des flux de travail et une remédiation opportune peuvent renforcer leur position auprès des acheteurs d'entreprise.
Leaders du secteur de l'intelligence sur les vulnérabilités open source
GitHub, Inc.
Snyk Limited
Sonatype, Inc.
Synopsys, Inc.
VulnCheck, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Juillet 2026 : la CISA, conjointement avec la NSA, le FBI, le DOE, le NIST et 15 agences internationales de cybersécurité, a publié les éléments minimaux 2026 pour une nomenclature logicielle (Software Bill of Materials). La base de référence a été élargie de 14 à 23 éléments, avec 10 nouveaux éléments couvrant l'identification basée sur PURL, le contexte de génération, l'attestation de hachage des composants et la gestion des versions SBOM.
- Mai 2026 : Snyk a annoncé l'intégration de Claude d'Anthropic dans la plateforme de sécurité IA Snyk. La capacité prend en charge la découverte automatisée des vulnérabilités, la priorisation et la génération de correctifs prêts pour les développeurs dans le code, les dépendances open source, les conteneurs et les artefacts générés par IA.
- Février 2026 : Datadog a publié son rapport État du DevSecOps 2026. Le rapport a révélé que la dépendance logicielle médiane avait 278 jours de retard, soit 63 jours de plus que l'année précédente. Il a également constaté que seulement 4 % des organisations épinglaient toutes les actions GitHub publiques aux hachages de commit, exposant les pipelines d'intégration continue et de livraison continue à des modifications de code non vérifiées.
- Septembre 2025 : la CISA et les agences partenaires américaines et internationales ont publié les orientations conjointes intitulées « Une vision partagée de la nomenclature logicielle pour la cybersécurité ». Les orientations ont établi un accord gouvernement à gouvernement sur l'utilisation des SBOM dans le cadre de la gestion nationale des risques de cybersécurité et des cadres de divulgation coordonnée des vulnérabilités.


Périmètre du rapport mondial sur le marché de l'intelligence sur les vulnérabilités open source
Le marché de l'intelligence sur les vulnérabilités open source comprend des plateformes et des services spécialisés qui agrègent, analysent et contextualisent les données de vulnérabilité provenant de référentiels de logiciels open source, d'avis de sécurité et de sources d'intelligence sur les menaces afin de fournir des informations exploitables sur les risques de sécurité émergents affectant les composants open source. Ces solutions fournissent des alertes de vulnérabilité en temps réel, des évaluations de l'exploitabilité, le suivi de la disponibilité des correctifs, l'identification des versions affectées et des conseils de remédiation pour les bibliothèques et dépendances open source, permettant aux équipes de sécurité de prioriser la remédiation des vulnérabilités en fonction de l'activité d'exploitation réelle et de l'impact commercial, de garder une longueur d'avance sur les vulnérabilités nouvellement divulguées grâce à une surveillance proactive, et de prendre des décisions éclairées concernant l'adoption et la maintenance des composants open source dans leurs portefeuilles logiciels.
Le rapport sur le marché de l'intelligence sur les vulnérabilités open source est segmenté par composant (logiciels et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), fonction d'intelligence (découverte et agrégation des vulnérabilités, enrichissement et normalisation des avis, intelligence sur l'exploitabilité et priorisation, intelligence sur les paquets, les dépendances et les versions, intelligence sur l'exposition et l'accessibilité, et autres fonctions d'intelligence), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, services bancaires, financiers et d'assurance (BFSI), et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Découverte et agrégation des vulnérabilités |
| Enrichissement et normalisation des avis |
| Intelligence sur l'exploitabilité et priorisation |
| Intelligence sur les paquets, les dépendances et les versions |
| Intelligence sur l'exposition et l'accessibilité |
| Autres fonctions d'intelligence |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Services bancaires, financiers et d'assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par fonction d'intelligence | Découverte et agrégation des vulnérabilités | ||
| Enrichissement et normalisation des avis | |||
| Intelligence sur l'exploitabilité et priorisation | |||
| Intelligence sur les paquets, les dépendances et les versions | |||
| Intelligence sur l'exposition et l'accessibilité | |||
| Autres fonctions d'intelligence | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Technologies de l'information et télécommunications | |||
| Santé et sciences de la vie | |||
| Services bancaires, financiers et d'assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'intelligence sur les vulnérabilités logicielles ?
La taille du marché de l'intelligence sur les vulnérabilités open source était évaluée à 1,02 milliard USD en 2025 et devrait croître de 1,23 milliard USD en 2026 pour atteindre 3,59 milliards USD d'ici 2031, à un CAGR de 23,89 % durant la période de prévision (2026-2031).
Qu'est-ce qui stimule la demande pour les plateformes d'intelligence sur les vulnérabilités ?
Les exigences de reporting sur la chaîne d'approvisionnement, les versions logicielles plus rapides, les dépendances open source et la remédiation axée sur l'exploitabilité augmentent la demande.
Quel modèle de déploiement mène l'adoption ?
Le cloud était en tête avec 58,77 % en 2025 et devrait se développer à un CAGR de 27,16 % jusqu'en 2031.
Quelles organisations adoptent ces outils le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,91 % jusqu'en 2031, car les outils cloud natifs abaissent les barrières à la mise en œuvre.
Quelle fonction d'intelligence connaît la croissance la plus rapide ?
L'intelligence sur l'exposition et l'accessibilité devrait se développer à un CAGR de 26,37 % jusqu'en 2031, car elle aide les équipes à identifier les chemins d'attaque exploitables.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 24,83 % jusqu'en 2031, soutenue par la transformation numérique et les exigences croissantes en matière de cybersécurité.
Dernière mise à jour de la page le:



