
Tamaño y Participación del Mercado de Inteligencia de Vulnerabilidades de Código Abierto
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.23 Mil millones de dólares |
| Tamaño del Mercado (2031) | 3.59 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 23.89 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Inteligencia de Vulnerabilidades de Código Abierto por Mordor Intelligence
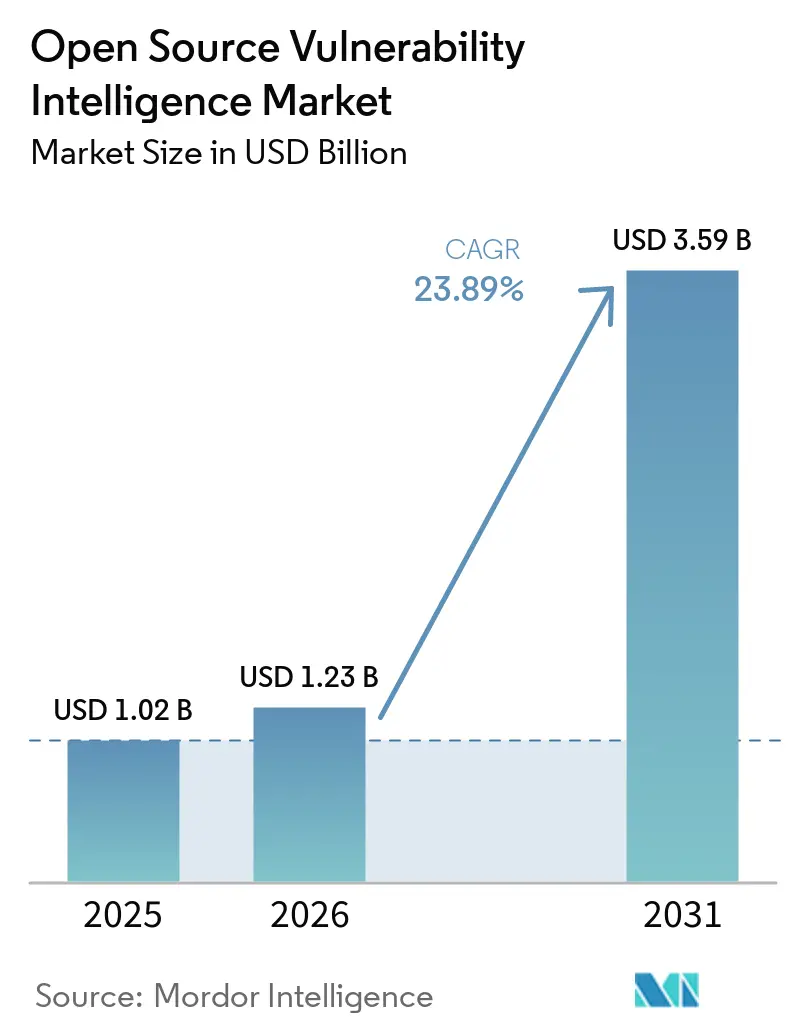
El tamaño del mercado de inteligencia de vulnerabilidades de código abierto fue valorado en 1,02 mil millones de USD en 2025 y se estima que crecerá desde 1,23 mil millones de USD en 2026 hasta alcanzar los 3,59 mil millones de USD en 2031, a una CAGR del 23,89% durante el período de pronóstico (2026-2031). El mercado de inteligencia de vulnerabilidades de código abierto se está expandiendo a medida que las organizaciones pasan del escaneo periódico hacia datos continuos que pueden utilizarse en los flujos de trabajo de desarrollo y remediación. Las ventanas de explotación más cortas están aumentando el valor de los feeds de avisos oportunos y enriquecidos, ya que los equipos deben decidir qué hallazgos requieren acción inmediata. Los requisitos regulatorios también están trasladando la inteligencia de vulnerabilidades de una compra de seguridad discrecional hacia un requisito de cumplimiento con necesidades recurrentes de informes y evidencia. Los proveedores están respondiendo conectando los datos de avisos con la identidad de paquetes, el contexto de tiempo de ejecución y la remediación automatizada, en lugar de pedir a los clientes que reconcilien estas entradas manualmente. Esto crea oportunidades para los proveedores que mejoran la precisión de los datos, apoyan la priorización práctica y se integran en las herramientas de desarrollo existentes sin añadir un proceso de revisión separado.
Conclusiones Clave del Informe
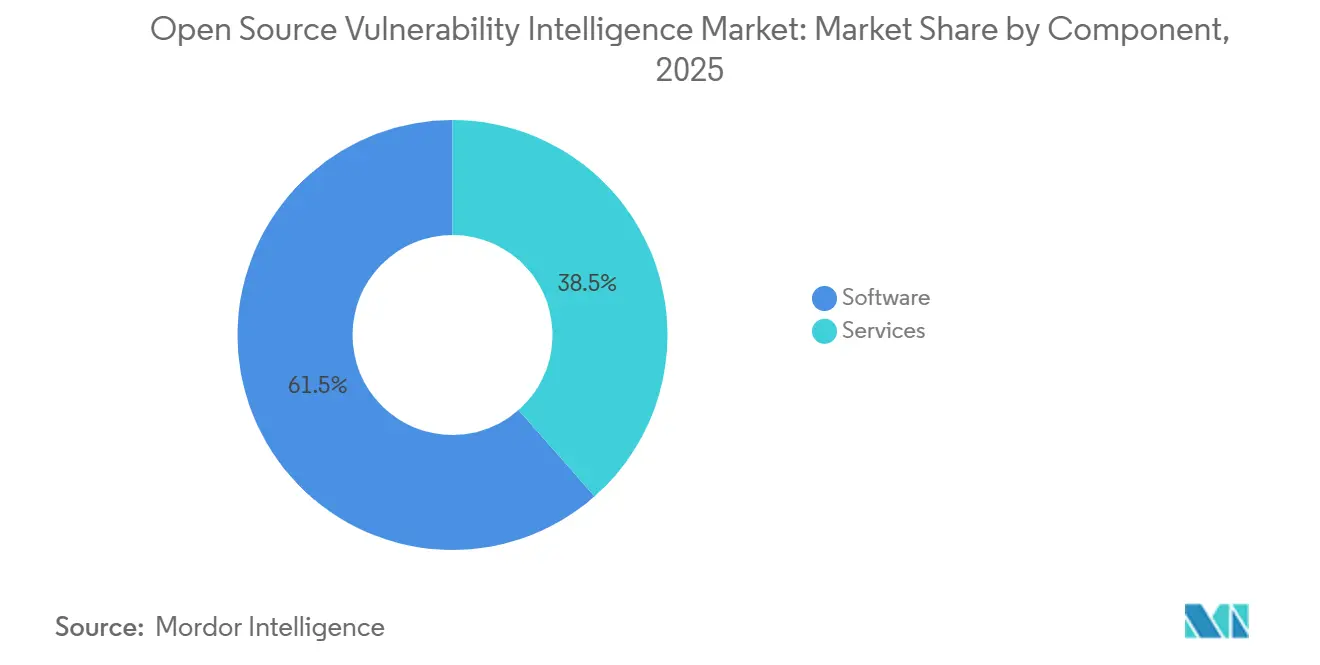
- Por componente, el software representó el 61,49% del mercado de inteligencia de vulnerabilidades de código abierto en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 24,96% hasta 2031.
- Por modo de implementación, la nube representó el 58,77% del mercado de inteligencia de vulnerabilidades de código abierto en 2025 y se proyecta que se expandirá a una CAGR del 27,16% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 67,34% del mercado de inteligencia de vulnerabilidades de código abierto en 2025, mientras que se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 26,91% hasta 2031.
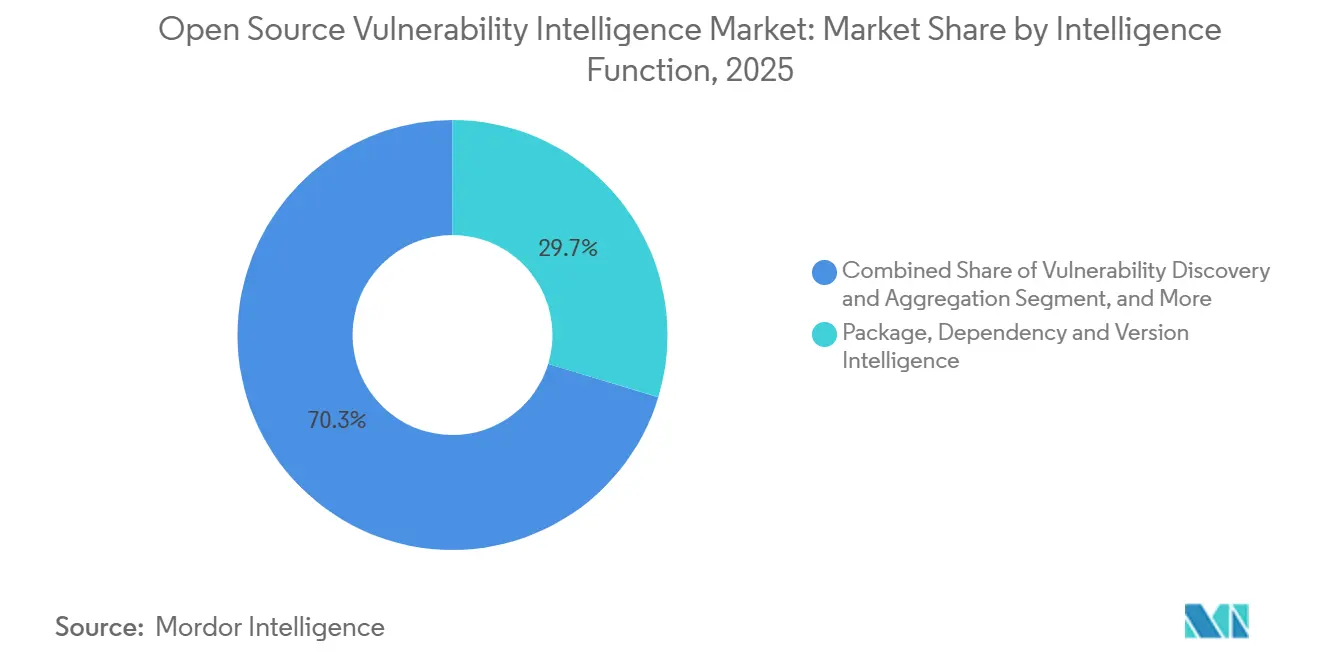
- Por función de inteligencia, la inteligencia de paquetes, dependencias y versiones representó el 29,68% del mercado de inteligencia de vulnerabilidades de código abierto en 2025, mientras que se proyecta que la inteligencia de exposición y alcanzabilidad se expandirá a una CAGR del 26,37% hasta 2031.
- Por vertical industrial, TI y telecomunicaciones representaron el 26,19% del mercado de inteligencia de vulnerabilidades de código abierto en 2025, mientras que se proyecta que el gobierno y la administración pública se expandirán a una CAGR del 27,21% hasta 2031.
- Por geografía, América del Norte representó el 36,58% del mercado de inteligencia de vulnerabilidades de código abierto en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 24,83% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Inteligencia de Vulnerabilidades de Código Abierto
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Mandatos Regulatorios para la Transparencia de la Cadena de Suministro de Software | +5.8% | Global, con intensidad primaria en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Expansión de las Superficies de Ataque Nativas de la Nube y de Código Abierto | +4.9% | Global | Mediano plazo (2-4 años) |
| Cambio hacia la Priorización de Vulnerabilidades Basada en la Explotabilidad | +4.2% | América del Norte, Europa, núcleo de APAC | Mediano plazo (2-4 años) |
| DevSecOps e Integración Continua de Inteligencia de Vulnerabilidades | +3.6% | América del Norte, núcleo de APAC, expansión hacia Europa | Mediano plazo (2-4 años) |
| Precisión de Identidad de Paquetes a partir de la Adopción del Formato PURL y OSV | +2.4% | Global | Largo plazo (≥ 4 años) |
| Ventanas de Corrección Silenciosa más Cortas Antes de la Divulgación Pública | +1.8% | América del Norte, expansión hacia Europa y núcleo de APAC | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Mandatos Regulatorios para la Transparencia de la Cadena de Suministro de Software
Los plazos de cumplimiento están proporcionando una base de demanda duradera para el mercado de inteligencia de vulnerabilidades de código abierto. La Ley de Resiliencia Cibernética de la UE entró en vigor el 10 de diciembre de 2024. Las obligaciones de notificación del Artículo 14 para vulnerabilidades activamente explotadas e incidentes graves entran en vigor el 11 de septiembre de 2026. Los fabricantes de productos con elementos digitales deben establecer una vigilancia de vulnerabilidades en tiempo real antes de que comience la aplicación formal, incluidos los procesos que puedan identificar problemas relevantes y apoyar la notificación oportuna. CISA publicó sus Elementos Mínimos 2026 para una Lista de Materiales de Software el 29 de julio de 2026, ampliando la línea base de 14 a 23 elementos. Los nuevos elementos cubren la procedencia de componentes, la atestación de hash, los identificadores PURL y el contexto de generación, que apoyan la inteligencia de vulnerabilidades estructurada a escala.
Expansión de las Superficies de Ataque Nativas de la Nube y de Código Abierto
El uso de software de código abierto está expandiendo el número de dependencias que los equipos de seguridad deben monitorear. Datadog informó en febrero de 2026 que el 87% de las organizaciones tenían al menos 1 vulnerabilidad explotable conocida en los servicios implementados. La empresa también encontró que el 42% de los servicios dependían de bibliotecas que ya no se mantenían activamente. Estas condiciones hacen que el monitoreo continuo de paquetes y versiones sea más importante para el mercado de inteligencia de vulnerabilidades de código abierto, ya que un solo servicio puede incorporar muchos componentes externos con diferentes historiales de mantenimiento. OSV había estandarizado la representación de vulnerabilidades en 30 ecosistemas para finales de 2024, incluidos 4 nuevos adoptantes de distribuciones Linux.[1]Equipo de Seguridad de Código Abierto de Google, "2024 en Revisión," OSV, osv.dev Un formato común proporciona a los productos comerciales una mejor base para hacer coincidir las vulnerabilidades específicas del ecosistema con los componentes implementados y presentar un resultado consistente a los equipos de desarrollo.
Cambio hacia la Priorización de Vulnerabilidades Basada en la Explotabilidad
Los equipos de seguridad están dando más peso a la evidencia de explotabilidad que a las puntuaciones de gravedad por sí solas. CISA BOD 26-04 eliminó CVSS como requisito de priorización de remediación y en su lugar utiliza la exposición pública, el estado KEV, la automatización de exploits y el impacto técnico. Datadog encontró que solo el 18% de las vulnerabilidades etiquetadas como críticas seguían siendo críticas después de aplicar el contexto de tiempo de ejecución. Este resultado apoya la demanda de análisis de alcanzabilidad que prueba si una función vulnerable puede ser alcanzada en un entorno implementado, en lugar de tratar cada componente afectado como igualmente urgente. El Sistema de Puntuación de Predicción de Exploits de FIRST proporciona puntuaciones de probabilidad basadas en el comportamiento observado de los actores de amenazas.[2]Foro de Equipos de Respuesta a Incidentes y Seguridad, "Modelo del Sistema de Puntuación de Predicción de Exploits," FIRST, first.org El mercado de inteligencia de vulnerabilidades de código abierto está favoreciendo los productos que reducen las colas de remediación con evidencia, proporcionan un orden de trabajo más claro y evitan grandes volúmenes de alertas que no pueden atenderse rápidamente.
DevSecOps e Integración Continua de Inteligencia de Vulnerabilidades
La inteligencia de vulnerabilidades se está convirtiendo cada vez más en parte del flujo de trabajo del desarrollador. Datadog encontró que el 50% de las organizaciones adoptaron nuevas versiones de bibliotecas dentro de las 24 horas posteriores al lanzamiento. Este ritmo deja poco tiempo para una revisión de seguridad separada antes de que el software llegue a producción y pone mayor énfasis en las verificaciones que pueden ocurrir durante el desarrollo normal. JFrog lanzó la Remediación de Cero Intervención el 2 de septiembre de 2026, para identificar y aplicar correcciones suministradas por socios a través de los canales de los clientes. Snyk también integró Claude de Anthropic en su Plataforma de Seguridad de IA en mayo de 2026 para el descubrimiento automatizado, la priorización y las correcciones listas para el desarrollador. Estos lanzamientos muestran que los clientes esperan cada vez más que la inteligencia y la remediación funcionen dentro del mismo proceso de entrega, con los hallazgos traducidos en acciones que los desarrolladores puedan revisar y aplicar.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Taxonomías de Avisos Fragmentadas y Calidad del Mapeo de Productos | -3.2% | Global | Mediano plazo (2-4 años) |
| Escasez de Especialistas en Investigación de Vulnerabilidades y Triaje | -2.8% | Global, más aguda en MEA, América del Sur y el sudeste de APAC | Largo plazo (≥ 4 años) |
| Envenenamiento Adversarial de Pruebas de Concepto Públicas y Feeds de Avisos | -1.9% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Licencia, Atribución y Redistribución de Datos | -1.4% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Taxonomías de Avisos Fragmentadas y Calidad del Mapeo de Productos
Las taxonomías de avisos fragmentadas pueden socavar el valor de los feeds de inteligencia comercial. Sonatype analizó más de 1.700 CVE de código abierto durante 2025 e identificó 20.362 falsos positivos y 167.286 falsos negativos en los ecosistemas de inteligencia predominantes.[3]Sonatype, "Estado de la Cadena de Suministro de Software 2026, Gestión de Vulnerabilidades," Sonatype, sonatype.com Un CVE puede estar mapeado a un producto genérico en una base de datos y a versiones específicas del ecosistema en otra. Esto puede producir resultados contradictorios cuando las organizaciones combinan múltiples feeds. La guía SBOM 2026 de CISA requiere identificadores de componentes tanto en formatos CPE como PURL porque la coincidencia precisa es esencial para relacionar un SBOM con los datos de vulnerabilidades. Un mejor mapeo de paquetes a CVE sigue siendo necesario si el mercado de inteligencia de vulnerabilidades de código abierto ha de reducir el esfuerzo de los analistas y mantener la confianza de los clientes.
Escasez de Especialistas en Investigación de Vulnerabilidades y Triaje
La escasez de investigadores capacitados y analistas de triaje limita la calidad y el uso práctico de los datos de vulnerabilidades enriquecidos. Las herramientas automatizadas no pueden reemplazar completamente el juicio técnico necesario para validar la evidencia de exploits y establecer mapeos precisos de componentes. La misma escasez afecta a los equipos de clientes encargados de convertir los datos de avisos en trabajo de remediación priorizado. Las organizaciones gubernamentales y reguladas enfrentan límites adicionales de contratación derivados de los requisitos de habilitación de seguridad y las restricciones de compensación. Los proveedores de servicios de seguridad gestionados pueden suministrar parte de esta capacidad, pero se enfrentan al mismo grupo limitado de talento. Los proveedores que reducen el trabajo manual mediante puntuación automatizada, análisis conciso y evaluaciones de alcanzabilidad prevalidadas pueden ofrecer un beneficio operativo más claro en el mercado de inteligencia de vulnerabilidades de código abierto.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Lidera mientras los Servicios Ganan Impulso
El software representó el 61,49% del mercado de inteligencia de vulnerabilidades de código abierto en 2025. Las empresas prefieren la inteligencia entregada a través de API que puede actualizarse continuamente e integrarse con herramientas de desarrollo y plataformas de integración continua y entrega continua. La entrega por suscripción permite a los proveedores añadir soporte de esquemas, enriquecimientos de feeds y cobertura de ecosistemas sin una reimplementación del lado del cliente. Este modelo de entrega es útil a medida que la cobertura de OSV se expande y los requisitos de SBOM cambian. Los feeds de avisos integrados crean costos de cambio porque los acuerdos de nivel de servicio, los paneles de control, las reglas de escalada y los procesos de triaje se alinean con la taxonomía del proveedor. El software mantiene una posición sólida donde los clientes necesitan inteligencia legible por máquina de forma recurrente que pueda ser consumida por varios sistemas internos de seguridad e ingeniería. El segmento se beneficia cuando los equipos de seguridad y desarrollo trabajan con la misma información y asignan correcciones a través del mismo flujo de trabajo. Estas condiciones apoyan el uso continuo de plataformas de software en grandes y complejos parques de software, donde la consolidación manual de inteligencia de múltiples fuentes ralentizaría la remediación.
Se proyecta que los servicios se expandirán a una CAGR del 24,96% hasta 2031. La necesidad de normalizar los datos de avisos en entornos multinube e híbridos crea un papel para el soporte especializado. Los hallazgos de Sonatype sobre los falsos negativos muestran por qué los clientes pueden buscar inteligencia curada junto con feeds automatizados. Los servicios gestionados pueden ayudar a los equipos a investigar mapeos de paquetes inciertos, validar la evidencia de exploits y determinar qué alertas requieren acción. Las organizaciones gubernamentales y de atención médica pueden depender más de este soporte debido a los límites de personal y los requisitos de habilitación de seguridad. La industria de inteligencia de vulnerabilidades de software gana demanda de servicios cuando los clientes necesitan conectar la inteligencia a los sistemas operativos establecidos sin interrumpir las prácticas de desarrollo existentes. Los proveedores de servicios pueden apoyar la implementación, el triaje continuo, la revisión de la calidad de los feeds y el ajuste de las reglas de escalada a medida que cambian los requisitos regulatorios. Esto hace que los servicios sean un complemento importante para las suscripciones de plataforma, especialmente para los clientes que necesitan juicio experto pero no pueden construir un gran equipo de investigación interno.


Por Modo de Implementación: La Nube Construye una Ventaja que se Refuerza a Sí Misma
La implementación en la nube representó el 58,77% del mercado de inteligencia de vulnerabilidades de código abierto en 2025 y se proyecta que crecerá a una CAGR del 27,16% hasta 2031. Las plataformas en la nube pueden ingerir múltiples fuentes ascendentes y normalizarlas continuamente a medida que surgen nuevos avisos, versiones de paquetes e indicadores de exploits. Estas fuentes pueden incluir NVD, OSV, Avisos de Seguridad de GitHub y feeds de proveedores. La normalización frecuente es difícil de mantener en sistemas locales que dependen de la sincronización periódica y el procesamiento programado localmente. El hallazgo de Datadog de que el 50% de las organizaciones adoptan versiones de bibliotecas dentro de las 24 horas refuerza la necesidad de ciclos de actualización rápidos. Los clientes que utilizan contenedores y múltiples entornos en la nube pueden aplicar inteligencia entregada en la nube en una amplia huella de desarrollo sin crear procesos de actualización separados para cada entorno. Esta combinación ayuda a la nube a mantener su ventaja porque el enfoque de entrega se adapta al ritmo y la naturaleza distribuida de los lanzamientos de software modernos.
Las implementaciones locales siguen siendo relevantes en defensa, infraestructura crítica y entornos de nube soberana. Estos usuarios pueden necesitar que la inteligencia permanezca dentro de redes clasificadas o controladas nacionalmente, incluso cuando las fuentes externas se actualizan con frecuencia. La inteligencia de vulnerabilidades que preserva la privacidad y funciona sin conexión es un área emergente, no una categoría en declive. La implementación híbrida también sirve a las organizaciones que necesitan enriquecimiento a velocidad de nube para cargas de trabajo no sensibles. Las empresas de servicios financieros y energéticas pueden utilizar modelos híbridos para aislar los datos de vulnerabilidades conectados con la tecnología operativa y los controles de producción. El mercado de inteligencia de vulnerabilidades de código abierto puede, por tanto, admitir más de un modelo de implementación, siempre que los proveedores puedan mantener una política y consistencia de datos fiables en todos los entornos. La diferenciación de productos importa más que una simple sustitución de los sistemas locales porque los compradores en redes restringidas tienen necesidades operativas y de gobernanza específicas. Los proveedores que admiten una política consistente en entornos en la nube y restringidos pueden abordar este requisito mientras preservan la separación requerida por las cargas de trabajo sensibles.
Por Tamaño de Organización: Las Grandes Empresas Anclan la Demanda mientras las Pymes se Expanden
Las grandes empresas representaron el 67,34% del mercado de inteligencia de vulnerabilidades de código abierto en 2025. Sus cadenas de suministro de software tienen extensas carteras de dependencias de código abierto, relaciones complejas con proveedores y múltiples equipos de desarrollo con diferentes ciclos de lanzamiento. Los requisitos regulatorios hacen que los datos de vulnerabilidades estructurados sean un elemento de adquisición de alta prioridad para muchas de estas organizaciones. Los clientes empresariales también necesitan integraciones con sistemas SIEM, SOAR, de gestión de tickets y de gestión de SBOM para que la inteligencia pueda conducir directamente a la actividad de remediación rastreada. Estas integraciones apoyan valores de contrato más altos y relaciones con clientes de varios años porque se convierten en parte del proceso de seguridad habitual del cliente. JFrog informó de que presta servicio a 6.600 organizaciones en todo el mundo, incluida la mayoría de las empresas del Fortune 100. Las grandes empresas pueden asignar equipos de ingeniería de seguridad dedicados para operacionalizar la inteligencia granular, evaluar excepciones y coordinar correcciones en muchas aplicaciones. Sus programas de seguridad establecidos las convierten en compradores centrales de plataformas integradas que reúnen varias tareas de vulnerabilidades en un flujo de trabajo gestionado.
Se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 26,91% hasta 2031. Las herramientas nativas de la nube reducen la necesidad de una infraestructura de seguridad extensa antes de que una empresa pueda utilizar la inteligencia de vulnerabilidades. Las organizaciones más pequeñas también están reconociendo los riesgos financieros y de reputación asociados con las dependencias de código abierto que pueden ser añadidas por los equipos de desarrollo sin revisión centralizada. Los precios por repositorio y por desarrollador pueden reducir el tamaño inicial del contrato en comparación con las licencias de sitio amplias. Las herramientas ligeras de análisis de composición de software hacen que el autoservicio del desarrollador sea más práctico, particularmente donde no hay un equipo de operaciones de seguridad dedicado disponible. Esto permite a los equipos utilizar la inteligencia en los flujos de trabajo de desarrollo sin construir una función de operaciones de seguridad separada ni gestionar múltiples herramientas desconectadas. Los proveedores que simplifican la configuración, explican la prioridad y apoyan la remediación pueden llegar a un conjunto más amplio de clientes más pequeños. La adopción por parte de las pymes amplía la base de clientes más allá del núcleo de grandes empresas del mercado de inteligencia de vulnerabilidades de código abierto y ofrece a los proveedores un camino para atender a los clientes en etapas más tempranas del desarrollo de su programa de seguridad.
Por Función de Inteligencia: La Inteligencia de Paquetes Lidera mientras la Alcanzabilidad se Expande
La inteligencia de paquetes, dependencias y versiones representó el 29,68% del mercado de inteligencia de vulnerabilidades de código abierto en 2025. Los equipos de desarrollo pueden utilizar esta inteligencia directamente, ya que identifica el paquete afectado, la versión y la versión corregida. Elimina la necesidad de un paso de interpretación adicional antes de una decisión de actualización, lo cual es valioso cuando los lanzamientos de software avanzan rápidamente. OSV mapea las vulnerabilidades a rangos de versiones específicos del ecosistema en 30 ecosistemas. Este formato admite sugerencias de corrección automatizadas y procesos de remediación legibles por máquina para su uso en canales de desarrollo. La guía SBOM 2026 de CISA también reconoce los identificadores PURL como un identificador de componente importante.[4]Agencia de Seguridad de Infraestructura y Ciberseguridad, "Directiva Operativa Vinculante 26-04, Priorización de Actualizaciones de Seguridad Basadas en el Riesgo," Agencia de Seguridad de Infraestructura y Ciberseguridad, cisa.gov La información a nivel de paquete sigue siendo una entrada fundamental para los programas de seguridad de la cadena de suministro de software porque vincula un aviso a un componente de software específico. Es especialmente valiosa donde los equipos necesitan orientación precisa de actualización, propiedad clara y un registro de la versión que resolvió la exposición.
Se proyecta que la inteligencia de exposición y alcanzabilidad se expandirá a una CAGR del 26,37% hasta 2031. Las organizaciones comprenden cada vez más que un paquete afectado no siempre crea una ruta explotable en una aplicación específica. El contexto de tiempo de ejecución ayuda a los equipos de seguridad a centrarse en las funciones vulnerables que son realmente alcanzables en su software implementado y a despriorizar las alertas sin una ruta práctica hacia la explotación. Datadog encontró que solo el 18% de las vulnerabilidades etiquetadas como críticas seguían siendo críticas después de aplicar este contexto. El descubrimiento de vulnerabilidades, la agregación, el enriquecimiento de avisos, la normalización y la priorización de explotabilidad siguen siendo funciones de apoyo que proporcionan los datos necesarios para esta decisión. Todas contribuyen a los flujos de trabajo de remediación basados en evidencia y reducen la dependencia de una única etiqueta de gravedad. Otras funciones incluyen el seguimiento de vulnerabilidades de modelos de IA y la inteligencia de firmware a nivel de hardware, donde las taxonomías existentes tienen una cobertura menos consistente. La industria de inteligencia de vulnerabilidades de software está otorgando mayor valor a las decisiones que son específicas para cada implementación, sus servicios expuestos y las rutas reales disponibles para un atacante.

Por Vertical Industrial: TI y Telecomunicaciones Lideran mientras el Gobierno Acelera
TI y telecomunicaciones representaron el 26,19% del mercado de inteligencia de vulnerabilidades de código abierto en 2025. Los operadores de telecomunicaciones gestionan grandes carteras de dependencias de código abierto e infraestructura de comunicaciones crítica. Su exposición se ha expandido para incluir funciones de red 5G y funciones de red nativas de la nube basadas en pilas de código abierto en contenedores. La inteligencia continua ayuda a estas empresas a gestionar una cadena de suministro de software cambiante. La fabricación industrial, la banca, los servicios financieros, los seguros, la atención médica y las ciencias de la vida también representan áreas significativas de demanda. La banca, los servicios financieros y los seguros se benefician de una inversión en seguridad madura. La atención médica enfrenta requisitos de dispositivos conectados y expectativas de ciberseguridad poscomercialización. Estos sectores requieren inteligencia que pueda adaptarse a sus procesos existentes de seguridad y cumplimiento.
Se proyecta que el sector de gobierno y administración pública se expandirá a una CAGR del 27,21% hasta 2031. CISA BOD 26-04 requiere que las agencias de la Rama Ejecutiva Civil Federal utilicen la remediación de vulnerabilidades por niveles de riesgo. Esto crea demanda de adquisición que depende menos de los ciclos presupuestarios de las agencias individuales. La modernización digital del sector público aumenta la necesidad de datos fiables de la cadena de suministro de software. La energía y los servicios públicos, el transporte y la logística, el petróleo y el gas, el comercio minorista y el comercio electrónico, los medios de comunicación y el entretenimiento, y las instituciones de educación e investigación son usuarios más pequeños pero en crecimiento. Los medios de comunicación, el entretenimiento, la educación y las instituciones de investigación pueden estar particularmente expuestos a los riesgos de envenenamiento de avisos debido a su uso extensivo de plataformas de contenido y aprendizaje de código abierto. El mercado de inteligencia de vulnerabilidades de código abierto puede abordar estos sectores tanto a través de suscripciones de plataforma como de soporte gestionado. Los diferentes deberes regulatorios y entornos de software seguirán dando forma a los requisitos de compra.
Análisis Geográfico
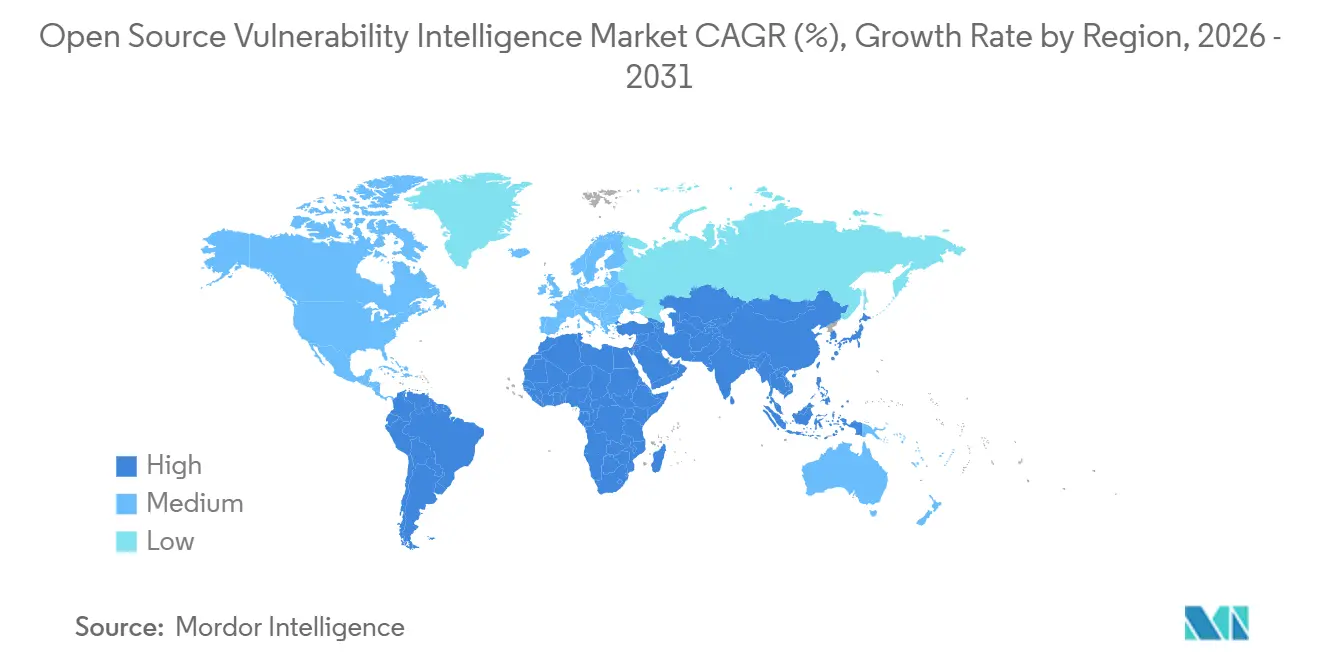
América del Norte representó el 36,58% del mercado de inteligencia de vulnerabilidades de código abierto en 2025. Estados Unidos combina una fuerte actividad regulatoria, grandes proveedores de tecnología y compradores empresariales sofisticados. CISA emitió BOD 26-04 en junio de 2026 y publicó los Elementos Mínimos de SBOM 2026 en julio de 2026. Estas acciones apoyan una adquisición más rápida de herramientas de inteligencia de vulnerabilidades por parte de agencias y contratistas. Canadá y México son áreas de crecimiento secundarias a medida que se expanden las orientaciones de seguridad de la cadena de suministro de software y las capacidades de coordinación de vulnerabilidades. Estados Unidos también cuenta con proveedores especializados como VulnCheck, Anchore y Rapid7 que pueden alinear los productos con las necesidades de cumplimiento en evolución.
Europa es una región significativa para el mercado de inteligencia de vulnerabilidades de código abierto porque sus requisitos regulatorios están comenzando a impulsar la adquisición. La Ley de Resiliencia Cibernética requiere que los fabricantes de productos con elementos digitales notifiquen las vulnerabilidades activamente explotadas a ENISA dentro de las 24 horas posteriores al conocimiento a partir del 11 de septiembre de 2026. Alemania, el Reino Unido, Francia y los países del BENELUX lideran la adopción a través de la fabricación industrial y los servicios financieros. El plazo de cumplimiento de NIS2 pasó en octubre de 2024 y cubre la notificación de incidentes y vulnerabilidades en 18 sectores. Italia y otros países europeos se encuentran en etapas más tempranas de adopción. Se espera que avancen a medida que las agencias nacionales emitan orientaciones de implementación y los organismos de evaluación de conformidad sean designados hasta 2027.
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 24,83% hasta 2031. Se espera que India registre un fuerte crecimiento a través de su sector de servicios tecnológicos, las directivas de seguridad fintech y la expansión de los requisitos de notificación de CERT-In. China está construyendo una infraestructura de inteligencia de vulnerabilidades doméstica, incluidas las bases de datos CNNVD y CNVD. Las directrices de gestión de ciberseguridad de Japón apoyan la evaluación de vulnerabilidades y la gobernanza de gestión de parches para los operadores de infraestructura crítica.[5]Ministerio de Economía, Comercio e Industria, "Directrices de Gestión de Ciberseguridad," Ministerio de Economía, Comercio e Industria, meti.go.jp Corea del Sur y Australia también contribuyen a la demanda regional, mientras que la Ley de Ciberseguridad 2024 de Australia apoya la divulgación de vulnerabilidades de dispositivos inteligentes. América del Sur, Oriente Medio y África son regiones en etapas más tempranas, con Brasil, los Emiratos Árabes Unidos y Arabia Saudita respaldados por requisitos en evolución de privacidad, ciberseguridad e infraestructura digital.

Panorama Competitivo
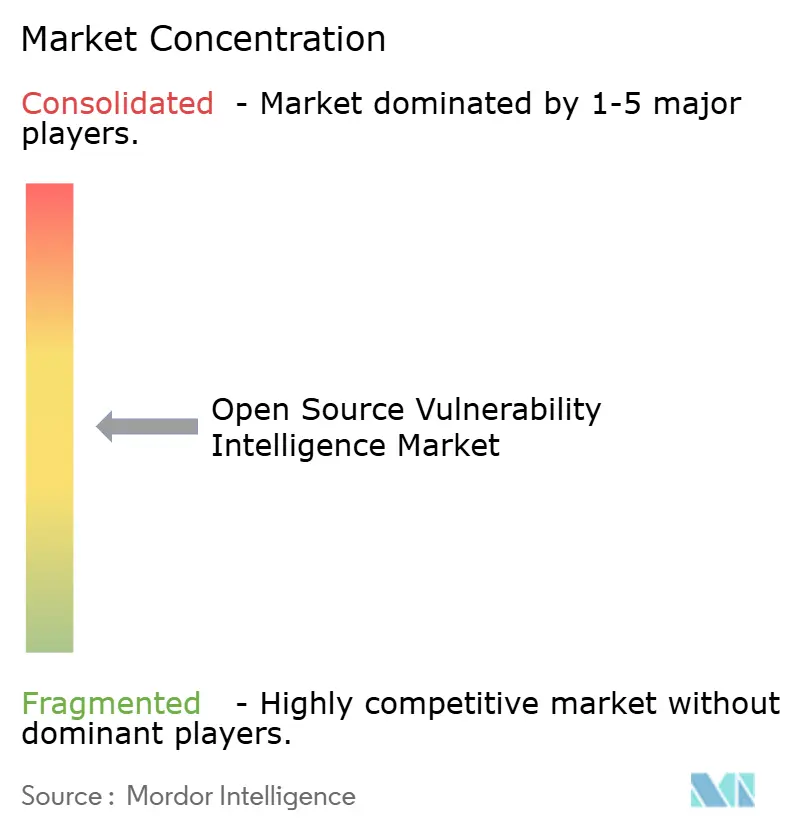
El mercado de inteligencia de vulnerabilidades de código abierto tiene un nivel de plataforma moderadamente concentrado y un grupo fragmentado de especialistas. Snyk, JFrog, Sonatype, Tenable, Qualys, Rapid7 y Palo Alto Networks ofrecen flujos de trabajo integrados que conectan la inteligencia de vulnerabilidades con una seguridad más amplia de la cadena de suministro de software o la gestión de exposición. JFrog identificó a Aqua Security, Snyk, Sonatype y Black Duck como competidores en sus ofertas de seguridad integral para el año fiscal finalizado el 31 de diciembre de 2025.[6]JFrog, "Informe Anual en el Formulario 10-K para el Año Fiscal Finalizado el 31 de Diciembre de 2025," Comisión de Bolsa y Valores de EE. UU., sec.gov Esto refleja la convergencia de la gestión de artefactos, el análisis de composición de software y la inteligencia de vulnerabilidades. Snyk adquirió Invariant Labs en junio de 2025 como parte de su expansión de capacidades en seguridad de IA. Las actividades de adquisición e integración ayudan a las grandes plataformas a añadir capacidades más rápido que el desarrollo interno de productos por sí solo. La demanda de los clientes se está moviendo hacia herramientas que conectan los hallazgos con la remediación.
Existen oportunidades competitivas en inteligencia de exploits para C/C++ y firmware integrado, inteligencia de vulnerabilidades sin conexión que preserva la privacidad, y triaje asistido por IA. Greenbone y Anchore atienden necesidades distintas en el escaneo de redes y la seguridad de la cadena de suministro centrada en SBOM. Proveedores más pequeños como ProjectDiscovery y VulnCheck están ganando atención de los compradores técnicos a través de herramientas de código abierto y datos de evidencia de exploits. Su posición se basa en la precisión y en la capacidad de validar la exactitud de los feeds comerciales. CrowdStrike y Elastic añaden contexto de inteligencia de amenazas a través de telemetría de endpoints y datos de seguridad relacionados. Esta capacidad puede atraer a los clientes que compran soluciones integradas de SIEM o XDR. Los proveedores que mejoran el mapeo de paquetes y la alcanzabilidad pueden competir incluso sin la cartera de productos más amplia.
JFrog lanzó la Remediación de Cero Intervención en septiembre de 2026 para aplicar parches suministrados por socios a través de los canales de los clientes. Snyk integró Claude de Anthropic en su Plataforma de Seguridad de IA en mayo de 2026 para el descubrimiento automatizado, la priorización y la generación de correcciones listas para el desarrollador. La investigación de Sonatype de 2026 sobre falsos positivos y falsos negativos destaca por qué la calidad de los datos es un requisito competitivo importante. Los proveedores que combinan datos precisos, integración práctica de flujos de trabajo y remediación oportuna pueden fortalecer su posición con los compradores empresariales.
Líderes de la Industria de Inteligencia de Vulnerabilidades de Código Abierto
GitHub, Inc.
Snyk Limited
Sonatype, Inc.
Synopsys, Inc.
VulnCheck, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Julio de 2026: CISA, junto con NSA, FBI, DOE, NIST y 15 agencias internacionales de ciberseguridad, publicó los Elementos Mínimos 2026 para una Lista de Materiales de Software. La línea base se amplió de 14 a 23 elementos, con 10 nuevos elementos que cubren la identificación basada en PURL, el contexto de generación, la atestación de hash de componentes y el versionado de SBOM.
- Mayo de 2026: Snyk anunció la integración de Claude de Anthropic en la Plataforma de Seguridad de IA de Snyk. La capacidad admite el descubrimiento automatizado de vulnerabilidades, la priorización y la generación de correcciones listas para el desarrollador en código, dependencias de código abierto, contenedores y artefactos generados por IA.
- Febrero de 2026: Datadog publicó su informe Estado de DevSecOps 2026. El informe encontró que la dependencia de software mediana tenía 278 días de retraso, 63 días más de retraso que el año anterior. También encontró que solo el 4% de las organizaciones fijaron todas las Acciones de GitHub públicas a hashes de confirmación, dejando los canales de integración continua y entrega continua expuestos a cambios de código no verificados.
- Septiembre de 2025: CISA y agencias asociadas de EE. UU. e internacionales publicaron la guía conjunta, "Una Visión Compartida de la Lista de Materiales de Software para la Ciberseguridad". La guía estableció un acuerdo de gobierno a gobierno sobre el uso de SBOM dentro de la gestión del riesgo de ciberseguridad nacional y los marcos de divulgación coordinada de vulnerabilidades.


Alcance del Informe del Mercado Global de Inteligencia de Vulnerabilidades de Código Abierto
El mercado de inteligencia de vulnerabilidades de código abierto comprende plataformas y servicios especializados que agregan, analizan y contextualizan datos de vulnerabilidades provenientes de repositorios de software de código abierto, avisos de seguridad y fuentes de inteligencia de amenazas para proporcionar información procesable sobre los riesgos de seguridad emergentes que afectan a los componentes de código abierto. Estas soluciones ofrecen alertas de vulnerabilidades en tiempo real, evaluaciones de explotabilidad, seguimiento de disponibilidad de parches, identificación de versiones afectadas y orientación de remediación para bibliotecas y dependencias de código abierto, lo que permite a los equipos de seguridad priorizar la remediación de vulnerabilidades en función de la actividad real de exploits y el impacto empresarial, anticiparse a las vulnerabilidades recién divulgadas mediante monitoreo proactivo, y tomar decisiones informadas sobre la adopción y el mantenimiento de componentes de código abierto en sus carteras de software.
El Informe del Mercado de Inteligencia de Vulnerabilidades de Código Abierto está segmentado por Componente (Software y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Función de Inteligencia (Descubrimiento y Agregación de Vulnerabilidades, Enriquecimiento y Normalización de Avisos, Inteligencia de Explotabilidad y Priorización, Inteligencia de Paquetes, Dependencias y Versiones, Inteligencia de Exposición y Alcanzabilidad, y Otras Funciones de Inteligencia), Vertical Industrial (Gobierno y Administración Pública, Fabricación Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Sectores Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Descubrimiento y Agregación de Vulnerabilidades |
| Enriquecimiento y Normalización de Avisos |
| Inteligencia de Explotabilidad y Priorización |
| Inteligencia de Paquetes, Dependencias y Versiones |
| Inteligencia de Exposición y Alcanzabilidad |
| Otras Funciones de Inteligencia |
| Gobierno y Administración Pública |
| Fabricación Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| TI y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Sectores Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Función de Inteligencia | Descubrimiento y Agregación de Vulnerabilidades | ||
| Enriquecimiento y Normalización de Avisos | |||
| Inteligencia de Explotabilidad y Priorización | |||
| Inteligencia de Paquetes, Dependencias y Versiones | |||
| Inteligencia de Exposición y Alcanzabilidad | |||
| Otras Funciones de Inteligencia | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Fabricación Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| TI y Telecomunicaciones | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Sectores Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de inteligencia de vulnerabilidades de software?
El tamaño del mercado de inteligencia de vulnerabilidades de código abierto fue valorado en 1,02 mil millones de USD en 2025 y se estima que crecerá desde 1,23 mil millones de USD en 2026 hasta alcanzar los 3,59 mil millones de USD en 2031, a una CAGR del 23,89% durante el período de pronóstico (2026-2031).
¿Qué está impulsando la demanda de plataformas de inteligencia de vulnerabilidades?
Los requisitos de notificación de la cadena de suministro, los lanzamientos de software más rápidos, las dependencias de código abierto y la remediación basada en la explotabilidad están aumentando la demanda.
¿Qué modelo de implementación lidera la adopción?
La nube lideró con el 58,77% en 2025 y se proyecta que se expandirá a una CAGR del 27,16% hasta 2031.
¿Qué organizaciones están adoptando estas herramientas más rápidamente?
Se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 26,91% hasta 2031 a medida que las herramientas nativas de la nube reducen las barreras de implementación.
¿Qué función de inteligencia está creciendo más rápido?
Se proyecta que la inteligencia de exposición y alcanzabilidad se expandirá a una CAGR del 26,37% hasta 2031 porque ayuda a los equipos a identificar rutas de ataque procesables.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 24,83% hasta 2031, respaldada por la transformación digital y los requisitos de ciberseguridad en desarrollo.
Última actualización de la página el:



