
Tamanho e Participação do Mercado de Inteligência de Vulnerabilidades de Código Aberto
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
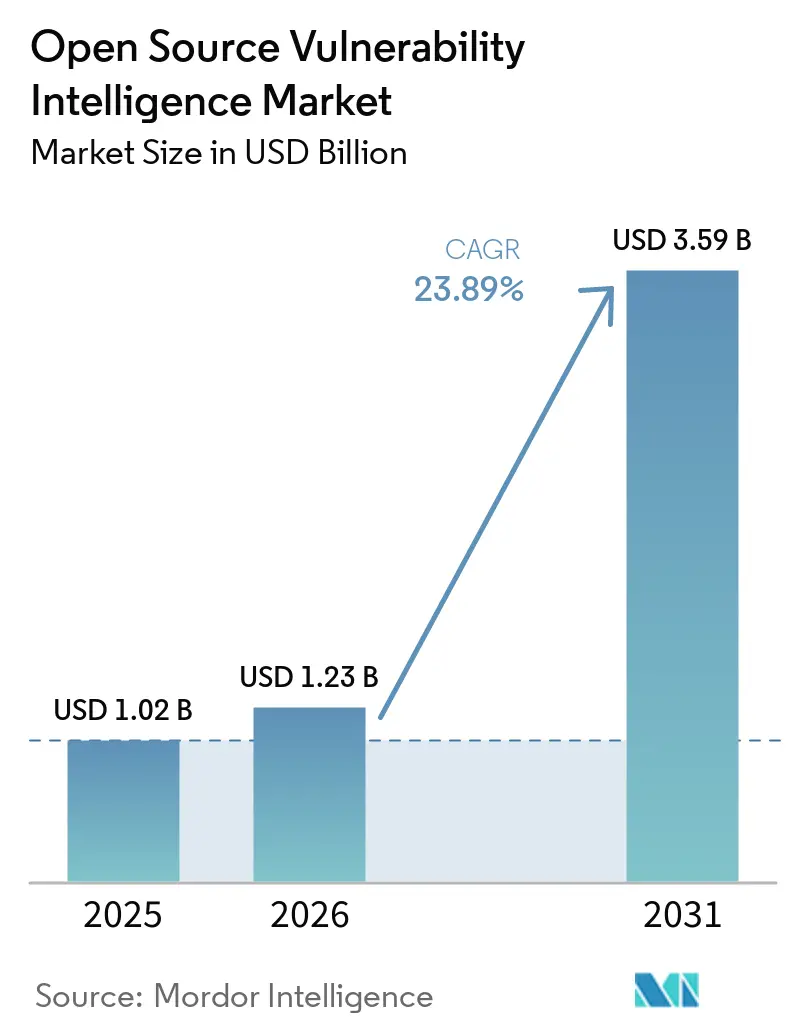
| Tamanho do Mercado (2026) | 1.23 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.59 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 23.89 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Inteligência de Vulnerabilidades de Código Aberto por Mordor Intelligence
O tamanho do mercado de inteligência de vulnerabilidades de código aberto foi avaliado em 1,02 bilhões de USD em 2025 e estima-se que cresça de 1,23 bilhões de USD em 2026 para atingir 3,59 bilhões de USD até 2031, a um CAGR de 23,89% durante o período de previsão (2026-2031). O mercado de inteligência de vulnerabilidades de código aberto está se expandindo à medida que as organizações migram da varredura periódica para dados contínuos que podem ser utilizados em fluxos de trabalho de desenvolvimento e remediação. Janelas de exploração mais curtas estão aumentando o valor de feeds de avisos oportunos e enriquecidos, pois as equipes precisam decidir quais descobertas requerem ação imediata. Os requisitos regulatórios também estão transformando a inteligência de vulnerabilidades de uma aquisição de segurança discricionária em um requisito de conformidade com necessidades recorrentes de relatórios e evidências. Os fornecedores estão respondendo conectando dados de avisos com identidade de pacotes, contexto de tempo de execução e remediação automatizada, em vez de solicitar que os clientes reconciliem essas entradas manualmente. Isso cria oportunidades para fornecedores que melhoram a precisão dos dados, apoiam a priorização prática e se integram às ferramentas de desenvolvimento existentes sem adicionar um processo de revisão separado.
Principais Conclusões do Relatório
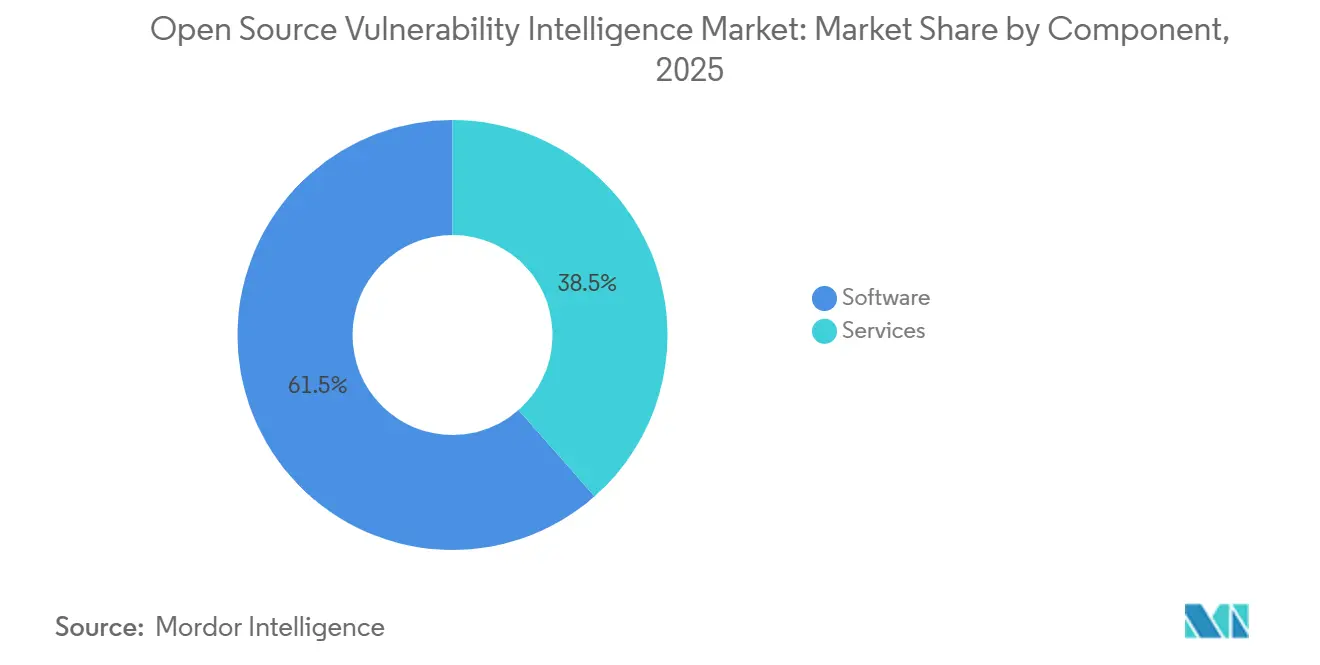
- Por componente, o software detinha 61,49% do mercado de inteligência de vulnerabilidades de código aberto em 2025, enquanto os serviços devem se expandir a um CAGR de 24,96% até 2031.
- Por modo de implantação, a nuvem detinha 58,77% do mercado de inteligência de vulnerabilidades de código aberto em 2025 e deve se expandir a um CAGR de 27,16% até 2031.
- Por tamanho de organização, as grandes empresas detinham 67,34% do mercado de inteligência de vulnerabilidades de código aberto em 2025, enquanto as pequenas e médias empresas devem se expandir a um CAGR de 26,91% até 2031.
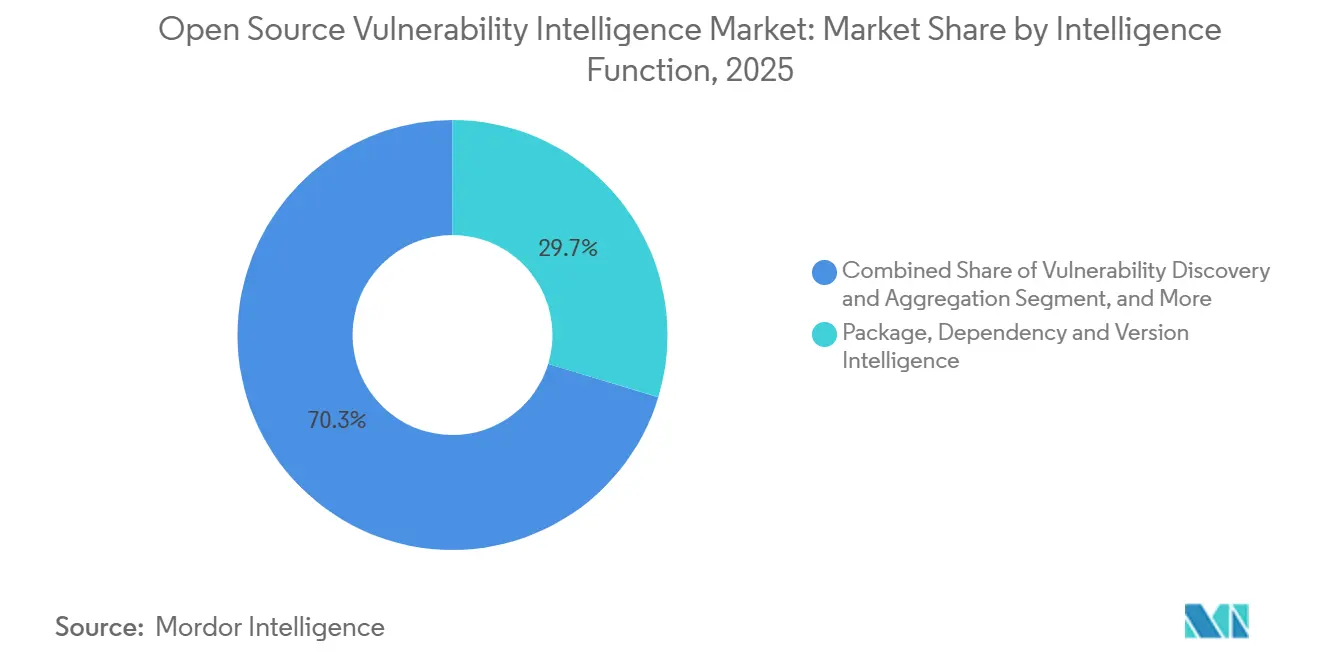
- Por função de inteligência, a inteligência de pacotes, dependências e versões detinha 29,68% do mercado de inteligência de vulnerabilidades de código aberto em 2025, enquanto a inteligência de exposição e alcançabilidade deve se expandir a um CAGR de 26,37% até 2031.
- Por vertical da indústria, TI e telecomunicações detinham 26,19% do mercado de inteligência de vulnerabilidades de código aberto em 2025, enquanto o governo e a administração pública devem se expandir a um CAGR de 27,21% até 2031.
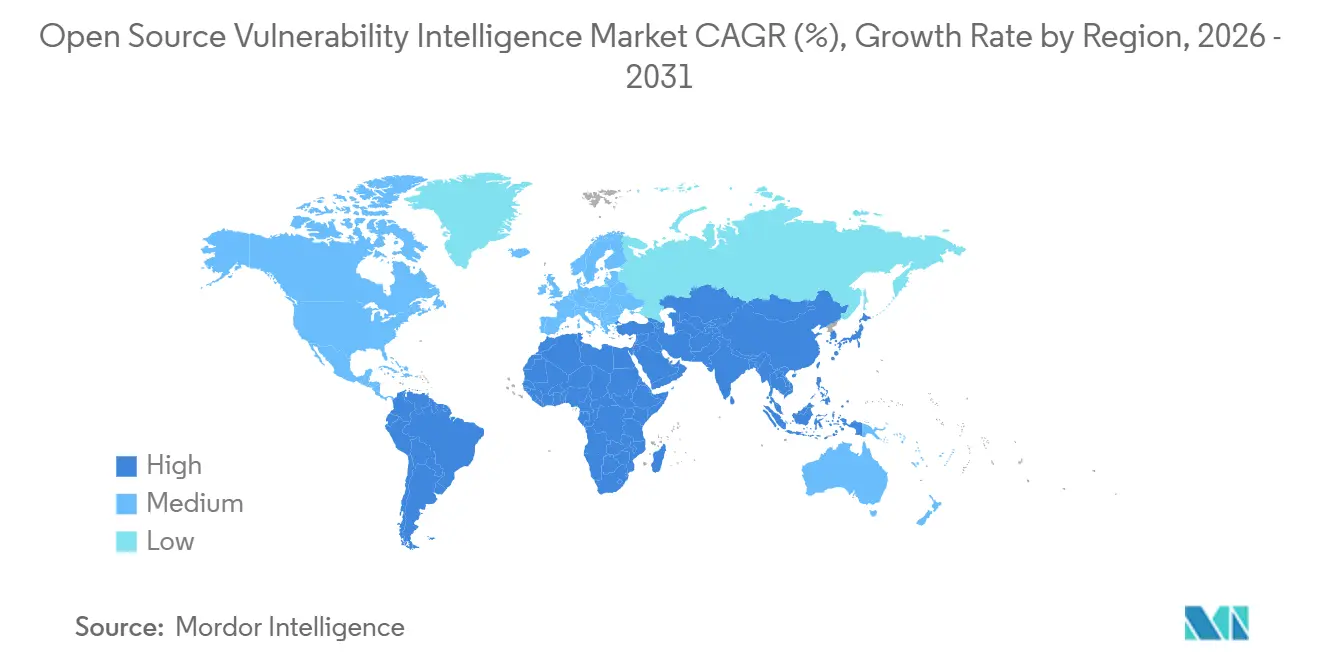
- Por geografia, a América do Norte detinha 36,58% do mercado de inteligência de vulnerabilidades de código aberto em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 24,83% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Inteligência de Vulnerabilidades de Código Aberto
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Mandatos Regulatórios para Transparência da Cadeia de Suprimentos de Software | +5.8% | Global, com intensidade primária na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Expansão das Superfícies de Ataque Nativas em Nuvem e de Código Aberto | +4.9% | Global | Médio prazo (2-4 anos) |
| Mudança para Priorização de Vulnerabilidades Orientada pela Explorabilidade | +4.2% | América do Norte, Europa, núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| DevSecOps e Integração Contínua de Inteligência de Vulnerabilidades | +3.6% | América do Norte, núcleo da Ásia-Pacífico, expansão para a Europa | Médio prazo (2-4 anos) |
| Precisão de Identidade de Pacotes a partir da Adoção do Formato PURL e OSV | +2.4% | Global | Longo prazo (≥ 4 anos) |
| Janelas de Correção Silenciosa Mais Curtas Antes da Divulgação Pública | +1.8% | América do Norte, expansão para Europa e núcleo da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Mandatos Regulatórios para Transparência da Cadeia de Suprimentos de Software
Os prazos de conformidade estão fornecendo uma base de demanda duradoura para o mercado de inteligência de vulnerabilidades de código aberto. A Lei de Resiliência Cibernética da UE entrou em vigor em 10 de dezembro de 2024. As obrigações de relatório do Artigo 14 para vulnerabilidades ativamente exploradas e incidentes graves entram em vigor em 11 de setembro de 2026. Os fabricantes de produtos com elementos digitais devem estabelecer vigilância de vulnerabilidades em tempo real antes do início da aplicação formal, incluindo processos que possam identificar problemas relevantes e apoiar relatórios oportunos. A CISA publicou seus Elementos Mínimos para uma Lista de Materiais de Software de 2026 em 29 de julho de 2026, expandindo a linha de base de 14 para 23 elementos. Os novos elementos cobrem proveniência de componentes, atestado de hash, identificadores PURL e contexto de geração, que apoiam a inteligência de vulnerabilidades estruturada em escala.
Expansão das Superfícies de Ataque Nativas em Nuvem e de Código Aberto
O uso de software de código aberto está expandindo o número de dependências que as equipes de segurança precisam monitorar. A Datadog relatou em fevereiro de 2026 que 87% das organizações tinham pelo menos 1 vulnerabilidade explorável conhecida em serviços implantados. A empresa também descobriu que 42% dos serviços dependiam de bibliotecas que não eram mais mantidas ativamente. Essas condições tornam o monitoramento contínuo de pacotes e versões mais importante para o mercado de inteligência de vulnerabilidades de código aberto, pois um único serviço pode incorporar muitos componentes externos com diferentes históricos de manutenção. O OSV havia padronizado a representação de vulnerabilidades em 30 ecossistemas até o final de 2024, incluindo 4 novos adotantes de distribuição Linux.[1]Equipe de Segurança de Código Aberto do Google, "2024 em Revisão," OSV, osv.dev Um formato comum oferece aos produtos comerciais uma base melhor para combinar vulnerabilidades específicas de ecossistemas com componentes implantados e apresentar um resultado consistente às equipes de desenvolvimento.
Mudança para Priorização de Vulnerabilidades Orientada pela Explorabilidade
As equipes de segurança estão dando mais peso às evidências de explorabilidade do que apenas às pontuações de gravidade. A BOD 26-04 da CISA removeu o CVSS como requisito de priorização de remediação e, em vez disso, utiliza exposição pública, status KEV, automação de exploits e impacto técnico. A Datadog descobriu que apenas 18% das vulnerabilidades classificadas como críticas permaneceram críticas após a aplicação do contexto de tempo de execução. Esse resultado apoia a demanda por análise de alcançabilidade que testa se uma função vulnerável pode ser alcançada em um ambiente implantado, em vez de tratar cada componente afetado como igualmente urgente. O Sistema de Pontuação de Previsão de Exploits do FIRST fornece pontuações de probabilidade com base no comportamento observado de agentes de ameaças.[2]Fórum de Equipes de Resposta a Incidentes e Segurança, "Modelo do Sistema de Pontuação de Previsão de Exploits," FIRST, first.org O mercado de inteligência de vulnerabilidades de código aberto está favorecendo produtos que reduzem filas de remediação com evidências, fornecem uma ordem de trabalho mais clara e evitam grandes volumes de alertas que não podem ser tratados rapidamente.
DevSecOps e Integração Contínua de Inteligência de Vulnerabilidades
A inteligência de vulnerabilidades está se tornando cada vez mais parte do fluxo de trabalho do desenvolvedor. A Datadog descobriu que 50% das organizações adotaram novas versões de bibliotecas dentro de 24 horas após o lançamento. Esse ritmo deixa pouco tempo para uma revisão de segurança separada antes que o software chegue à produção e coloca maior ênfase em verificações que podem ocorrer durante o desenvolvimento normal. A JFrog lançou a Remediação Zero-Touch em 2 de setembro de 2026, para identificar e aplicar correções fornecidas por parceiros por meio de pipelines de clientes. A Snyk também integrou o Claude da Anthropic em sua Plataforma de Segurança de IA em maio de 2026 para descoberta automatizada, priorização e correções prontas para desenvolvedores. Esses lançamentos mostram que os clientes esperam cada vez mais que a inteligência e a remediação funcionem dentro do mesmo processo de entrega, com descobertas traduzidas em ações que os desenvolvedores possam revisar e aplicar.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Taxonomias de Avisos Fragmentadas e Qualidade do Mapeamento de Produtos | -3.2% | Global | Médio prazo (2-4 anos) |
| Escassez de Especialistas em Pesquisa de Vulnerabilidades e Triagem | -2.8% | Global, mais aguda no Oriente Médio e África, América do Sul e Sudeste da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Envenenamento Adversarial de Feeds Públicos de Prova de Conceito e Avisos | -1.9% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Licença, Atribuição e Redistribuição de Dados | -1.4% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Taxonomias de Avisos Fragmentadas e Qualidade do Mapeamento de Produtos
Taxonomias de avisos fragmentadas podem comprometer o valor dos feeds de inteligência comercial. A Sonatype analisou mais de 1.700 CVEs de código aberto durante 2025 e identificou 20.362 falsos positivos e 167.286 falsos negativos nos ecossistemas de inteligência predominantes.[3]Sonatype, "Estado da Cadeia de Suprimentos de Software 2026, Gestão de Vulnerabilidades," Sonatype, sonatype.com Um CVE pode ser mapeado para um produto genérico em um banco de dados e para versões específicas de ecossistemas em outro. Isso pode produzir resultados conflitantes quando as organizações combinam múltiplos feeds. A orientação de SBOM da CISA de 2026 exige identificadores de componentes nos formatos CPE e PURL porque a correspondência precisa é essencial para relacionar um SBOM a dados de vulnerabilidades. Um mapeamento melhor de pacotes para CVE permanece necessário para que o mercado de inteligência de vulnerabilidades de código aberto reduza o esforço dos analistas e mantenha a confiança dos clientes.
Escassez de Especialistas em Pesquisa de Vulnerabilidades e Triagem
A escassez de pesquisadores treinados e analistas de triagem limita a qualidade e o uso prático de dados enriquecidos de vulnerabilidades. As ferramentas automatizadas não podem substituir completamente o julgamento técnico necessário para validar evidências de exploits e estabelecer mapeamentos precisos de componentes. A mesma escassez afeta as equipes de clientes encarregadas de converter dados de avisos em trabalho de remediação priorizado. Organizações governamentais e regulamentadas enfrentam limitações adicionais de contratação decorrentes de requisitos de habilitação de segurança e restrições de remuneração. Os provedores de serviços de segurança gerenciados podem suprir parte dessa capacidade, mas enfrentam o mesmo pool limitado de talentos. Os fornecedores que reduzem o trabalho manual por meio de pontuação automatizada, análise concisa e avaliações de alcançabilidade pré-validadas podem oferecer um benefício operacional mais claro no mercado de inteligência de vulnerabilidades de código aberto.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Lidera enquanto os Serviços Ganham Impulso
O software detinha 61,49% do mercado de inteligência de vulnerabilidades de código aberto em 2025. As empresas preferem inteligência entregue via API que pode ser atualizada continuamente e integrada com ferramentas de desenvolvimento e plataformas de integração contínua e entrega contínua. A entrega por assinatura permite que os fornecedores adicionem suporte a esquemas, enriquecimentos de feeds e cobertura de ecossistemas sem uma reimplantação no lado do cliente. Esse modelo de entrega é útil à medida que a cobertura do OSV se expande e os requisitos de SBOM mudam. Os feeds de avisos incorporados criam custos de troca porque acordos de nível de serviço, painéis, regras de escalonamento e processos de triagem se alinham com a taxonomia do fornecedor. O software mantém uma posição forte onde os clientes precisam de inteligência recorrente legível por máquina que possa ser consumida por vários sistemas internos de segurança e engenharia. O segmento se beneficia quando as equipes de segurança e desenvolvimento trabalham com as mesmas informações e atribuem correções pelo mesmo fluxo de trabalho. Essas condições apoiam o uso contínuo de plataformas de software em grandes e complexos portfólios de software, onde a consolidação manual de inteligência de múltiplas fontes atrasaria a remediação.
Os serviços devem se expandir a um CAGR de 24,96% até 2031. A necessidade de normalizar dados de avisos em ambientes multinuvem e híbridos cria um papel para suporte especializado. As descobertas da Sonatype sobre falsos negativos mostram por que os clientes podem buscar inteligência curada junto com feeds automatizados. Os serviços gerenciados podem ajudar as equipes a investigar mapeamentos incertos de pacotes, validar evidências de exploits e determinar quais alertas precisam de ação. Organizações governamentais e de saúde podem depender mais fortemente desse suporte por causa de limitações de pessoal e requisitos de habilitação de segurança. O setor de inteligência de vulnerabilidades de software ganha demanda por serviços quando os clientes precisam conectar a inteligência a sistemas operacionais estabelecidos sem interromper as práticas de desenvolvimento existentes. Os provedores de serviços podem apoiar a implementação, triagem contínua, revisão da qualidade dos feeds e o ajuste das regras de escalonamento à medida que os requisitos regulatórios mudam. Isso torna os serviços um complemento importante às assinaturas de plataforma, especialmente para clientes que precisam de julgamento especializado, mas não podem construir uma grande equipe interna de pesquisa.


Por Modo de Implantação: A Nuvem Constrói uma Liderança Auto-Reforçada
A implantação em nuvem representou 58,77% do mercado de inteligência de vulnerabilidades de código aberto em 2025 e deve crescer a um CAGR de 27,16% até 2031. As plataformas em nuvem podem ingerir múltiplas fontes upstream e normalizá-las continuamente à medida que novos avisos, versões de pacotes e indicadores de exploits surgem. Essas fontes podem incluir NVD, OSV, Avisos de Segurança do GitHub e feeds de fornecedores. A normalização frequente é difícil de manter em sistemas locais que dependem de sincronização periódica e processamento agendado localmente. A descoberta da Datadog de que 50% das organizações adotam versões de bibliotecas dentro de 24 horas reforça a necessidade de ciclos de atualização rápidos. Os clientes que usam contêineres e múltiplos ambientes em nuvem podem aplicar inteligência entregue pela nuvem em um amplo portfólio de desenvolvimento sem criar processos de atualização separados para cada ambiente. Essa combinação ajuda a nuvem a manter sua liderança porque a abordagem de entrega se adapta ao ritmo e à natureza distribuída dos lançamentos modernos de software.
As implantações locais permanecem relevantes em defesa, infraestrutura crítica e ambientes de nuvem soberana. Esses usuários podem precisar que a inteligência permaneça dentro de redes classificadas ou controladas nacionalmente, mesmo quando as fontes externas são atualizadas com frequência. A inteligência de vulnerabilidades offline e com preservação de privacidade é uma área emergente, não uma categoria em declínio. A implantação híbrida também atende organizações que precisam de enriquecimento em velocidade de nuvem para cargas de trabalho não sensíveis. Empresas de serviços financeiros e de energia podem usar modelos híbridos para isolar dados de vulnerabilidades conectados com tecnologia operacional e controles de produção. O mercado de inteligência de vulnerabilidades de código aberto pode, portanto, suportar mais de um modelo de implantação, desde que os fornecedores possam manter política confiável e consistência de dados entre ambientes. A diferenciação de produtos importa mais do que uma simples substituição de sistemas locais porque os compradores de redes restritas têm necessidades operacionais e de governança específicas. Os fornecedores que suportam política consistente em ambientes em nuvem e restritos podem atender a esse requisito enquanto preservam a separação exigida por cargas de trabalho sensíveis.
Por Tamanho de Organização: Grandes Empresas Ancoram a Demanda enquanto as PMEs se Expandem
As grandes empresas detinham 67,34% do mercado de inteligência de vulnerabilidades de código aberto em 2025. Suas cadeias de suprimentos de software têm extensos portfólios de dependências de código aberto, relacionamentos complexos com fornecedores e múltiplas equipes de desenvolvimento com diferentes ciclos de lançamento. Os requisitos regulatórios tornam os dados estruturados de vulnerabilidades um item de aquisição de alta prioridade para muitas dessas organizações. Os clientes empresariais também precisam de integrações com sistemas SIEM, SOAR, de emissão de tickets e de gestão de SBOM para que a inteligência possa levar diretamente a atividades de remediação rastreadas. Essas integrações suportam valores de contrato mais altos e relacionamentos de clientes plurianuais porque se tornam parte do processo regular de segurança do cliente. A JFrog relatou atender 6.600 organizações em todo o mundo, incluindo a maioria das empresas da Fortune 100. As grandes empresas podem designar equipes dedicadas de engenharia de segurança para operacionalizar inteligência granular, avaliar exceções e coordenar correções em muitas aplicações. Seus programas de segurança estabelecidos as tornam compradores centrais de plataformas integradas que reúnem várias tarefas de vulnerabilidade em um fluxo de trabalho gerenciado.
As pequenas e médias empresas devem se expandir a um CAGR de 26,91% até 2031. As ferramentas nativas em nuvem reduzem a necessidade de uma extensa infraestrutura de segurança antes que uma empresa possa usar inteligência de vulnerabilidades. As organizações menores também estão reconhecendo os riscos financeiros e de reputação associados a dependências de código aberto que podem ser adicionadas por equipes de desenvolvimento sem revisão centralizada. O preço por repositório e por desenvolvedor pode reduzir o tamanho inicial do contrato em comparação com licenças amplas de site. As ferramentas leves de análise de composição de software tornam o autoatendimento do desenvolvedor mais prático, particularmente onde nenhuma equipe dedicada de operações de segurança está disponível. Isso permite que as equipes usem inteligência em fluxos de trabalho de desenvolvimento sem construir uma função separada de operações de segurança ou gerenciar múltiplas ferramentas desconectadas. Os fornecedores que simplificam a configuração, explicam a prioridade e apoiam a remediação podem alcançar um conjunto mais amplo de clientes menores. A adoção pelas PMEs amplia a base de clientes além do núcleo de grandes empresas do mercado de inteligência de vulnerabilidades de código aberto e oferece aos fornecedores um caminho para atender clientes mais cedo no desenvolvimento de seus programas de segurança.
Por Função de Inteligência: A Inteligência de Pacotes Lidera enquanto a Alcançabilidade se Expande
A inteligência de pacotes, dependências e versões representou 29,68% do mercado de inteligência de vulnerabilidades de código aberto em 2025. As equipes de desenvolvimento podem usar essa inteligência diretamente, pois ela identifica o pacote afetado, a versão e a versão corrigida. Ela elimina a necessidade de uma etapa adicional de interpretação antes de uma decisão de atualização, o que é valioso quando os lançamentos de software avançam rapidamente. O OSV mapeia vulnerabilidades para intervalos de versão específicos de ecossistemas em 30 ecossistemas. Esse formato suporta sugestões de correção automatizadas e processos de remediação legíveis por máquina para uso em pipelines de desenvolvimento. A orientação de SBOM da CISA de 2026 também reconhece os identificadores PURL como um identificador de componente importante.[4]Agência de Segurança Cibernética e de Infraestrutura, "Diretiva Operacional Vinculante 26-04, Priorização de Atualizações de Segurança com Base em Risco," Agência de Segurança Cibernética e de Infraestrutura, cisa.gov As informações em nível de pacote permanecem uma entrada central para programas de segurança da cadeia de suprimentos de software porque vinculam um aviso a um componente de software específico. É especialmente valioso onde as equipes precisam de orientação precisa de atualização, propriedade clara e um registro da versão que resolveu a exposição.
A inteligência de exposição e alcançabilidade deve se expandir a um CAGR de 26,37% até 2031. As organizações entendem cada vez mais que um pacote afetado nem sempre cria um caminho explorável em uma aplicação específica. O contexto de tempo de execução ajuda as equipes de segurança a se concentrarem em funções vulneráveis que são realmente alcançáveis em seu software implantado e a despriorizar alertas sem uma rota prática para exploração. A Datadog descobriu que apenas 18% das vulnerabilidades classificadas como críticas permaneceram críticas após a aplicação desse contexto. A descoberta de vulnerabilidades, agregação, enriquecimento de avisos, normalização e priorização de explorabilidade permanecem funções de suporte que fornecem os dados necessários para essa decisão. Todas contribuem para fluxos de trabalho de remediação baseados em evidências e reduzem a dependência de um único rótulo de gravidade. Outras funções incluem rastreamento de vulnerabilidades de modelos de IA e inteligência de firmware em nível de hardware, onde as taxonomias existentes têm cobertura menos consistente. O setor de inteligência de vulnerabilidades de software está dando maior valor a decisões específicas para cada implantação, seus serviços expostos e os caminhos reais disponíveis para um atacante.

Por Vertical da Indústria: TI e Telecomunicações Lideram enquanto o Governo Acelera
TI e telecomunicações representaram 26,19% do mercado de inteligência de vulnerabilidades de código aberto em 2025. Os operadores de telecomunicações gerenciam grandes portfólios de dependências de código aberto e infraestrutura crítica de comunicações. Sua exposição se expandiu para incluir funções de rede 5G e funções de rede nativas em nuvem baseadas em pilhas de código aberto em contêineres. A inteligência contínua ajuda essas empresas a gerenciar uma cadeia de suprimentos de software em constante mudança. A manufatura industrial, serviços bancários, financeiros e de seguros, saúde e ciências da vida também representam áreas significativas de demanda. Os serviços bancários, financeiros e de seguros se beneficiam de investimentos maduros em segurança. A saúde enfrenta requisitos de dispositivos conectados e expectativas de cibersegurança pós-comercialização. Esses segmentos verticais requerem inteligência que possa se adequar aos seus processos existentes de segurança e conformidade.
O setor de governo e administração pública deve se expandir a um CAGR de 27,21% até 2031. A BOD 26-04 da CISA exige que as agências do Poder Executivo Civil Federal utilizem remediação de vulnerabilidades em camadas de risco. Isso cria demanda de aquisição que é menos dependente dos ciclos orçamentários de agências individuais. A modernização digital do setor público aumenta a necessidade de dados confiáveis da cadeia de suprimentos de software. Energia e serviços públicos, transporte e logística, petróleo e gás, varejo e comércio eletrônico, mídia e entretenimento, e instituições de educação e pesquisa são usuários menores, mas em crescimento. Instituições de mídia, entretenimento, educação e pesquisa podem estar particularmente expostas a riscos de envenenamento de avisos devido ao seu uso extensivo de plataformas de conteúdo e aprendizado de código aberto. O mercado de inteligência de vulnerabilidades de código aberto pode atender esses segmentos verticais por meio de assinaturas de plataforma e suporte gerenciado. Diferentes obrigações regulatórias e ambientes de software continuarão a moldar os requisitos de aquisição.
Análise Geográfica
A América do Norte detinha 36,58% do mercado de inteligência de vulnerabilidades de código aberto em 2025. Os Estados Unidos combinam forte atividade regulatória, grandes fornecedores de tecnologia e compradores empresariais sofisticados. A CISA emitiu a BOD 26-04 em junho de 2026 e divulgou os Elementos Mínimos de SBOM de 2026 em julho de 2026. Essas ações apoiam a aquisição mais rápida de ferramentas de inteligência de vulnerabilidades por agências e contratantes. Canadá e México são áreas de crescimento secundário à medida que a orientação de segurança da cadeia de suprimentos de software e as capacidades de coordenação de vulnerabilidades se expandem. Os Estados Unidos também contam com fornecedores especializados como VulnCheck, Anchore e Rapid7 que podem alinhar produtos com necessidades de conformidade em evolução.
A Europa é uma região significativa para o mercado de inteligência de vulnerabilidades de código aberto porque seus requisitos regulatórios estão começando a impulsionar as aquisições. A Lei de Resiliência Cibernética exige que os fabricantes de produtos com elementos digitais relatem vulnerabilidades ativamente exploradas à ENISA dentro de 24 horas após o conhecimento, a partir de 11 de setembro de 2026. Alemanha, Reino Unido, França e os países do BENELUX lideram a adoção por meio da manufatura industrial e dos serviços financeiros. O prazo de conformidade com a NIS2 passou em outubro de 2024 e abrange relatórios de incidentes e vulnerabilidades em 18 setores. Itália e outros países europeus permanecem em estágios iniciais de adoção. Espera-se que avancem à medida que as agências nacionais emitam orientações de implementação e os organismos de avaliação de conformidade sejam designados até 2027.
A Ásia-Pacífico deve se expandir a um CAGR de 24,83% até 2031. A Índia deve registrar forte crescimento por meio de seu setor de serviços de tecnologia, diretivas de segurança fintech e requisitos de relatórios do CERT-In em expansão. A China está construindo uma infraestrutura doméstica de inteligência de vulnerabilidades, incluindo os bancos de dados CNNVD e CNVD. As diretrizes de gestão de cibersegurança do Japão apoiam a avaliação de vulnerabilidades e a governança de gestão de patches para operadores de infraestrutura crítica.[5]Ministério da Economia, Comércio e Indústria, "Diretrizes de Gestão de Cibersegurança," Ministério da Economia, Comércio e Indústria, meti.go.jp Coreia do Sul e Austrália também contribuem para a demanda regional, enquanto a Lei de Segurança Cibernética da Austrália de 2024 apoia a divulgação de vulnerabilidades de dispositivos inteligentes. América do Sul, Oriente Médio e África são regiões em estágio inicial, com Brasil, Emirados Árabes Unidos e Arábia Saudita apoiados por requisitos em evolução de privacidade, cibersegurança e infraestrutura digital.

Cenário Competitivo
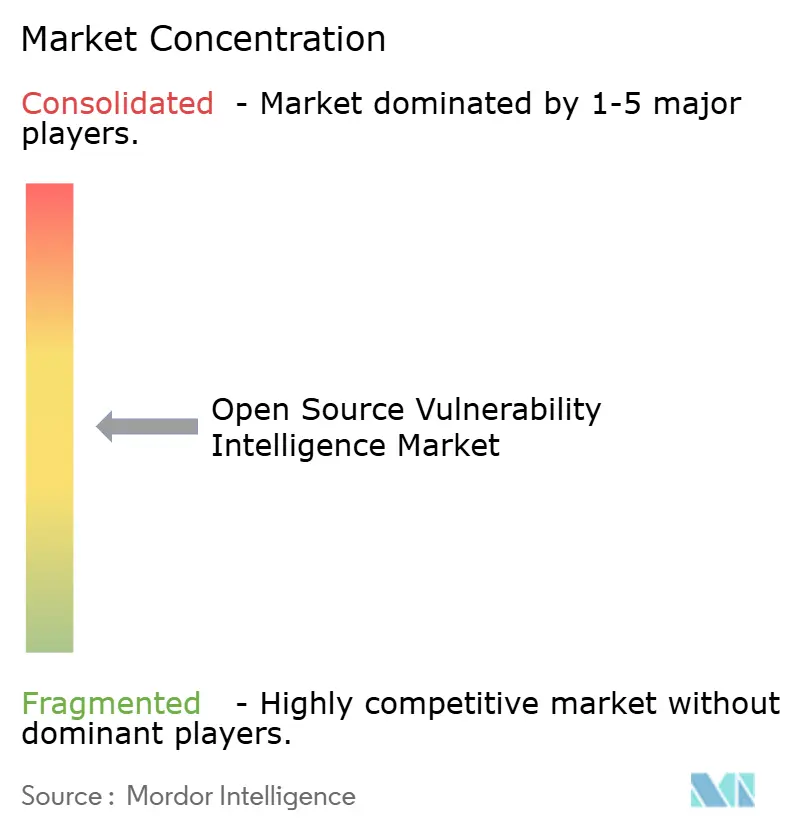
O mercado de inteligência de vulnerabilidades de código aberto tem um nível de plataforma moderadamente concentrado e um grupo fragmentado de especialistas. Snyk, JFrog, Sonatype, Tenable, Qualys, Rapid7 e Palo Alto Networks oferecem fluxos de trabalho integrados que conectam a inteligência de vulnerabilidades à segurança mais ampla da cadeia de suprimentos de software ou à gestão de exposição. A JFrog identificou Aqua Security, Snyk, Sonatype e Black Duck como concorrentes em suas ofertas holísticas de segurança para o exercício fiscal encerrado em 31 de dezembro de 2025.[6]JFrog, "Relatório Anual no Formulário 10-K para o Exercício Fiscal Encerrado em 31 de dezembro de 2025," Comissão de Valores Mobiliários dos EUA, sec.gov Isso reflete a convergência de gestão de artefatos, análise de composição de software e inteligência de vulnerabilidades. A Snyk adquiriu a Invariant Labs em junho de 2025 como parte de sua expansão de capacidades em segurança de IA. As atividades de aquisição e integração ajudam as grandes plataformas a adicionar capacidades mais rapidamente do que o desenvolvimento interno de produtos por si só. A demanda dos clientes está se movendo em direção a ferramentas que conectam descobertas à remediação.
Oportunidades competitivas existem em inteligência de exploits para C/C++ e firmware embarcado, inteligência offline com preservação de privacidade e triagem apoiada por IA. Greenbone e Anchore atendem necessidades distintas em varredura de rede e segurança da cadeia de suprimentos centrada em SBOM. Fornecedores menores como ProjectDiscovery e VulnCheck estão ganhando atenção de compradores técnicos por meio de ferramentas de código aberto e dados de evidências de exploits. Sua posição se baseia na precisão e na capacidade de validar a precisão dos feeds comerciais. CrowdStrike e Elastic adicionam contexto de inteligência de ameaças por meio de telemetria de endpoints e dados de segurança relacionados. Essa capacidade pode atrair clientes que compram soluções integradas de SIEM ou XDR. Os fornecedores que melhoram o mapeamento de pacotes e a alcançabilidade podem competir mesmo sem o portfólio de produtos mais amplo.
A JFrog lançou a Remediação Zero-Touch em setembro de 2026 para aplicar patches fornecidos por parceiros por meio de pipelines de clientes. A Snyk integrou o Claude da Anthropic em sua Plataforma de Segurança de IA em maio de 2026 para descoberta automatizada, priorização e geração de correções prontas para desenvolvedores. A pesquisa da Sonatype de 2026 sobre falsos positivos e falsos negativos destaca por que a qualidade dos dados é um requisito competitivo importante. Os fornecedores que combinam dados precisos, integração prática de fluxo de trabalho e remediação oportuna podem fortalecer sua posição junto aos compradores empresariais.
Líderes do Setor de Inteligência de Vulnerabilidades de Código Aberto
GitHub, Inc.
Snyk Limited
Sonatype, Inc.
Synopsys, Inc.
VulnCheck, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Julho de 2026: A CISA, juntamente com NSA, FBI, DOE, NIST e 15 agências internacionais de cibersegurança, divulgou os Elementos Mínimos para uma Lista de Materiais de Software de 2026. A linha de base foi expandida de 14 para 23 elementos, com 10 novos elementos cobrindo identificação baseada em PURL, contexto de geração, atestado de hash de componentes e versionamento de SBOM.
- Maio de 2026: A Snyk anunciou a integração do Claude da Anthropic na Plataforma de Segurança de IA da Snyk. A capacidade suporta descoberta automatizada de vulnerabilidades, priorização e geração de correções prontas para desenvolvedores em código, dependências de código aberto, contêineres e artefatos gerados por IA.
- Fevereiro de 2026: A Datadog publicou seu relatório Estado do DevSecOps 2026. O relatório constatou que a dependência de software mediana estava 278 dias desatualizada, 63 dias mais atrasada do que no ano anterior. Também constatou que apenas 4% das organizações fixavam todas as GitHub Actions públicas a hashes de commit, deixando os pipelines de integração contínua e entrega contínua expostos a alterações de código no verificadas.
- Setembro de 2025: A CISA e agências parceiras dos EUA e internacionais publicaram a orientação conjunta, "Uma Visão Compartilhada da Lista de Materiais de Software para Cibersegurança." A orientação estabeleceu um acordo governo a governo sobre o uso de SBOMs no âmbito da gestão nacional de riscos de cibersegurança e estruturas de divulgação coordenada de vulnerabilidades.


Escopo do Relatório Global do Mercado de Inteligência de Vulnerabilidades de Código Aberto
O mercado de inteligência de vulnerabilidades de código aberto compreende plataformas e serviços especializados que agregam, analisam e contextualizam dados de vulnerabilidades provenientes de repositórios de software de código aberto, avisos de segurança e fontes de inteligência de ameaças para fornecer insights acionáveis sobre riscos de segurança emergentes que afetam componentes de código aberto. Essas soluções fornecem alertas de vulnerabilidades em tempo real, avaliações de explorabilidade, rastreamento de disponibilidade de patches, identificação de versões afetadas e orientação de remediação para bibliotecas e dependências de código aberto, permitindo que as equipes de segurança priorizem a remediação de vulnerabilidades com base na atividade real de exploits e no impacto nos negócios, se antecipem a vulnerabilidades recém-divulgadas por meio de monitoramento proativo e tomem decisões informadas sobre a adoção e manutenção de componentes de código aberto em seus portfólios de software.
O Relatório do Mercado de Inteligência de Vulnerabilidades de Código Aberto é Segmentado por Componente (Software e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Função de Inteligência (Descoberta e Agregação de Vulnerabilidades, Enriquecimento e Normalização de Avisos, Inteligência e Priorização de Explorabilidade, Inteligência de Pacotes, Dependências e Versões, Inteligência de Exposição e Alcançabilidade e Outras Funções de Inteligência), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Segmentos Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Descoberta e Agregação de Vulnerabilidades |
| Enriquecimento e Normalização de Avisos |
| Inteligência e Priorização de Explorabilidade |
| Inteligência de Pacotes, Dependências e Versões |
| Inteligência de Exposição e Alcançabilidade |
| Outras Funções de Inteligência |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Segmentos Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Função de Inteligência | Descoberta e Agregação de Vulnerabilidades | ||
| Enriquecimento e Normalização de Avisos | |||
| Inteligência e Priorização de Explorabilidade | |||
| Inteligência de Pacotes, Dependências e Versões | |||
| Inteligência de Exposição e Alcançabilidade | |||
| Outras Funções de Inteligência | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| TI e Telecomunicações | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Segmentos Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de inteligência de vulnerabilidades de software?
O tamanho do mercado de inteligência de vulnerabilidades de código aberto foi avaliado em 1,02 bilhões de USD em 2025 e estima-se que cresça de 1,23 bilhões de USD em 2026 para atingir 3,59 bilhões de USD até 2031, a um CAGR de 23,89% durante o período de previsão (2026-2031).
O que está impulsionando a demanda por plataformas de inteligência de vulnerabilidades?
Requisitos de relatórios da cadeia de suprimentos, lançamentos de software mais rápidos, dependências de código aberto e remediação orientada pela explorabilidade estão aumentando a demanda.
Qual modelo de implantação lidera a adoção?
A nuvem liderou com 58,77% em 2025 e deve se expandir a um CAGR de 27,16% até 2031.
Quais organizações estão adotando essas ferramentas mais rapidamente?
As pequenas e médias empresas devem se expandir a um CAGR de 26,91% até 2031, à medida que as ferramentas nativas em nuvem reduzem as barreiras de implementação.
Qual função de inteligência está crescendo mais rapidamente?
A inteligência de exposição e alcançabilidade deve se expandir a um CAGR de 26,37% até 2031, pois ajuda as equipes a identificar caminhos de ataque acionáveis.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico deve se expandir a um CAGR de 24,83% até 2031, apoiada pela transformação digital e pelos requisitos de cibersegurança em desenvolvimento.
Página atualizada pela última vez em:



