
Application Security Posture Management Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.55 Milliarden US-Dollar |
| Marktgröße (2031) | 6.5 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 20.55 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Application Security Posture Management Marktanalyse von Mordor Intelligence
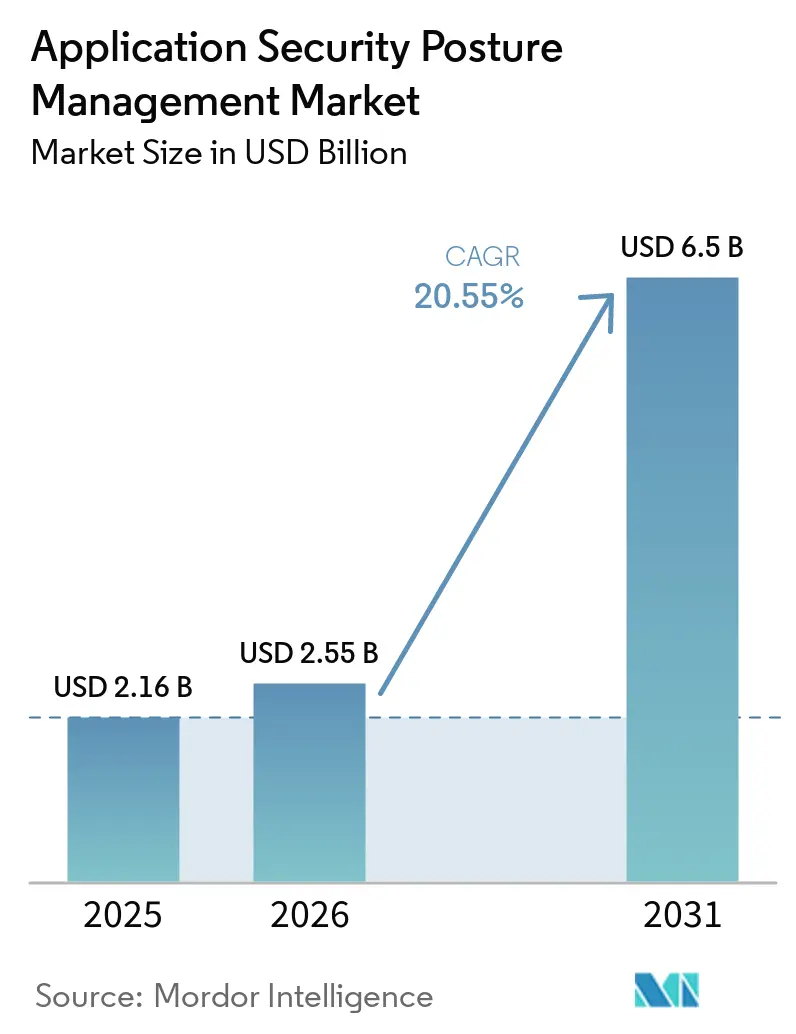
Die Marktgröße des Application Security Posture Management Marktes wurde im Jahr 2025 auf 2,16 Milliarden USD geschätzt und wird voraussichtlich von 2,55 Milliarden USD im Jahr 2026 auf 6,50 Milliarden USD bis 2031 wachsen, bei einer CAGR von 20,55 % während des Prognosezeitraums (2026–2031). Das Wachstum ist an den Bedarf nach einer kontinuierlichen Übersicht über Anwendungsrisiken in Entwicklungs-, Bereitstellungs- und Laufzeitumgebungen geknüpft. Unternehmen wenden sich von isolierten Testwerkzeugen ab, wenn Sicherheitsteams doppelte Befunde abgleichen und nachweisen müssen, dass wesentliche Risiken adressiert werden. Regulatorische Berichterstattung und Verpflichtungen zur Softwaresicherheit machen die manuelle Beweiserhebung ebenfalls schwerer aufrechtzuerhalten. Cloud-native Anwendungen, KI-gestützte Programmierung und Software-Lieferketten fügen Abhängigkeiten hinzu, die Sicherheitsteams gemeinsam überwachen müssen. Diese Bedingungen begünstigen Plattformen, die Entwickler-Workflows, Sicherheitskontrollen und Behebungsentscheidungen miteinander verbinden.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Software und Plattformen im Jahr 2025 einen Marktanteil von 70,16 % am Application Security Posture Management Markt, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 22,72 % wachsen werden.
- Nach Bereitstellungsmodell hielt die Cloud im Jahr 2025 einen Marktanteil von 65,11 % am Application Security Posture Management Markt, während Hybrid bis 2031 voraussichtlich mit einer CAGR von 22,04 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 72,41 % am Application Security Posture Management Markt, während KMU bis 2031 voraussichtlich mit einer CAGR von 23,02 % wachsen werden.
- Nach Anwendungsumgebung hielten Webanwendungen im Jahr 2025 einen Marktanteil von 61,12 % am Application Security Posture Management Markt, während mobile Anwendungen bis 2031 voraussichtlich mit einer CAGR von 22,31 % wachsen werden.
- Nach Branchenvertikale entfiel auf BFSI im Jahr 2025 ein Marktanteil von 24,13 % am Application Security Posture Management Markt und wird bis 2031 voraussichtlich mit einer CAGR von 21,45 % wachsen.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Marktanteil von 35,66 % am Application Security Posture Management Markt, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 21,77 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Application Security Posture Management Markt
Analyse der Treiberwirkung*
| Treiber | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Wirkung |
|---|---|---|---|
| Regulatorischer Druck und Governance-Anforderungen | +5.2% | Global, mit höchster Intensität in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Cloud-native und KI-gestützte Entwicklung | +4.5% | Global, mit Beschleunigung im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Reduzierung von Tool-Wildwuchs und Risikokonsolidierung | +3.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Integration von DevSecOps-Workflows | +2.8% | Global, angeführt von Nordamerika | Mittelfristig (2–4 Jahre) |
| Kontextbezogene Priorisierung vom Code bis zur Laufzeit | +2.4% | Nordamerika und zentrale Märkte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Anforderungen an die Transparenz der Software-Lieferkette | +1.5% | Global, mit hoher Dringlichkeit in Europa und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorischer Druck und Governance-Anforderungen
Mehrere sich überschneidende Cybersicherheitsanforderungen verlagern die Anwendungssicherheit von einer periodischen Überprüfungsaktivität zu einer kontinuierlichen operativen Verantwortung. Der EU Cyber Resilience Act führte im September 2026 Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle ein. DORA, NIS2, PCI DSS 4.0.1 und das NIST Secure Software Development Framework stellen ergänzende Anforderungen an dokumentierte Sicherheitspraktiken und Vorfallsbereitschaft. Der Application Security Posture Management Markt profitiert davon, weil Sicherheitsteams aktuelle Schwachstelleninventare und schnell abrufbare Nachweise benötigen. Manuelle Prozesse liefern diese Nachweise nicht konsistent über große Software-Bestände hinweg. Programme für Software-Stücklisten müssen zudem vor dem Eintreten von Produktverpflichtungen etabliert werden, was Plattformbewertungen in vielen Beschaffungszyklen vorverlagert.
Cloud-native und KI-gestützte Entwicklung
KI-gestützte Code-Generierung kann unbekannte Abhängigkeiten, fehlerhafte Paketreferenzen und Sicherheitsbefunde einführen, die herkömmliche Testregeln nicht immer gut priorisieren. Microservices, Container, Kubernetes-Cluster, serverlose Funktionen und Drittanbieter-Pakete führen zusätzliche Kontrollpunkte innerhalb eines einzelnen Anwendungsbestands ein. Der Application Security Posture Management Markt wird daher durch die Nachfrage nach einer gemeinsamen Übersicht über Quellcode, CI/CD-Pipelines, Registries und Laufzeitumgebungen gestützt. Plattformen, die diese Quellen verbinden, können einen ausnutzbaren Pfad von einem theoretischen Alarm unterscheiden. Palo Alto Networks führte im August 2025 Cortex Cloud ASPM ein, um native und Drittanbieter-Scanner-Daten vor der Produktion in einem einheitlichen Risikographen zu korrelieren.[1]Palo Alto Networks, "Palo Alto Networks stellt Cortex Cloud Application Security Posture Management vor," Palo Alto Networks, paloaltonetworks.com Dieser Ansatz wird relevanter, da Software-Teams KI-gestützten Code in höherem Volumen veröffentlichen.
Reduzierung von Tool-Wildwuchs und Risikokonsolidierung
Viele Sicherheitsteams verwenden separate Werkzeuge für statisches Testen, dynamisches Testen, Software-Kompositionsanalyse, Erkennung von Geheimnissen und Scanning von Infrastructure-as-Code. Diese Werkzeuge können wiederholte Alarme, inkonsistente Schweregradbewertungen und begrenzten Kontext darüber erzeugen, ob eine Schwachstelle ausgenutzt werden kann. Eine einheitliche Plattform kann den Aufwand reduzieren, der erforderlich ist, um Ausgaben zu vergleichen und Behebungsarbeiten dem richtigen Entwicklungsteam zuzuweisen. Der Application Security Posture Management Markt profitiert von diesem operativen Bedarf und nicht von einer einfachen Präferenz für weniger Anbieter. Palo Alto Networks positionierte seine Anwendungssicherheitsfähigkeiten rund um die Integration von Code-, Cloud- und Laufzeitkontext. Die Konsolidierung hängt weiterhin von der Qualität der zugrunde liegenden Scanner ab, da eine Plattform unvollständige oder ungenaue Quelldaten nicht korrigieren kann.
Integration von DevSecOps-Workflows
Sicherheitskontrollen beeinflussen die Behebung eher, wenn Befunde in den Werkzeugen erscheinen, die Entwickler bereits verwenden. Richtlinien-als-Code-Prüfungen, Pull-Request-Annotationen und CI/CD-Gates können verhindern, dass neue kritische Probleme die Produktion erreichen. Dieser Ansatz kann auch einen klareren Prüfpfad schaffen als periodische Exporte und manuelle Ticket-Überprüfungen. Der Application Security Posture Management Markt wird gestützt, wenn Entwickler, Anwendungsverantwortliche und Sicherheitsteams aus derselben priorisierten Warteschlange arbeiten können. HENNGE übernahm im April 2025 das Baseline-Werkzeug von IssueHunt, um Schwachstelleninformationen über Quellcode, Cloud-Umgebungen, Container und Open-Source-Bibliotheken hinweg zu konsolidieren. Die Implementierung zeigt, dass die Nachfrage nach integrierten Workflows über große US-amerikanische Sicherheitsplattformen hinausgeht.
Analyse der Hemmnisse*
| Hemmnis | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Wirkung |
|---|---|---|---|
| Reife der Anwendungssicherheit und Lücken im Änderungsmanagement | -4.2% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum und in Südamerika | Mittelfristig (2–4 Jahre) |
| Budget- und Rentabilitätsprüfung | -3.1% | Mittelstand in Nordamerika und Europa sowie KMU im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Mangel an Fachkräften für Anwendungssicherheit und DevSecOps | -2.4% | Global, insbesondere im asiatisch-pazifischen Raum und in Südamerika | Langfristig (≥ 4 Jahre) |
| Datenhaltungsanforderungen und Integrationskomplexität | -1.5% | Europa und nationale Märkte im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Reife der Anwendungssicherheit und Lücken im Änderungsmanagement
Viele Unternehmen führen Posture Management ein, bevor grundlegende Anwendungssicherheitspraktiken konsistent etabliert sind. Unvollständige Abdeckung durch statisches Testen, nicht dokumentierte Abhängigkeiten und unregelmäßige Build-Prozesse schränken den Nutzen einer konsolidierten Plattform ein. Der Application Security Posture Management Markt kann eine langsamere Akzeptanz erfahren, wenn Teams keine zuverlässigen Asset- und Pipeline-Aufzeichnungen pflegen können. Entwicklungsgruppen müssen zudem von nachgelagerten Sicherheitsüberprüfungen zu einer gemeinsamen, kontinuierlichen Verantwortung für Befunde übergehen. Dieser Wandel kann schwierig sein, wenn Entwicklungsteams hauptsächlich an der Veröffentlichungsgeschwindigkeit gemessen werden. Unternehmen können eine Plattform erwerben, aber die vollständige Implementierung verzögern, was den realisierten Wert schwächt und spätere Verlängerungsentscheidungen erschwert.
Budget- und Rentabilitätsprüfung
Preise auf Plattformebene werden häufig mit den Kosten für den Einsatz engerer Testwerkzeuge verglichen. Käufer aus dem Mittelstand müssen den Wert durch kürzere Behebungszeiten, weniger manuelle Arbeit und geringeren Aufwand für die Prüfungsvorbereitung nachweisen. Der Application Security Posture Management Markt sieht sich einem Hemmnis gegenüber, wenn Käufern Basisdaten für diese Vergleiche fehlen. Anforderungen an die kontinuierliche Validierung können den Geschäftsfall greifbarer machen, indem Teams manuelle Bewertungsprozesse mit automatisierter Beweiserhebung vergleichen können. Frühe Programme verfügen jedoch möglicherweise nicht über zuverlässige Aufzeichnungen über Entwicklerzeit oder Behebungskosten. Dies ist besonders relevant für Unternehmen mit nennenswerten Cybersicherheitsbudgets, aber begrenzter Kapazität für ein großes Konsolidierungsprojekt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Plattformen führen, während Dienstleistungen die Bereitstellungskapazität erweitern
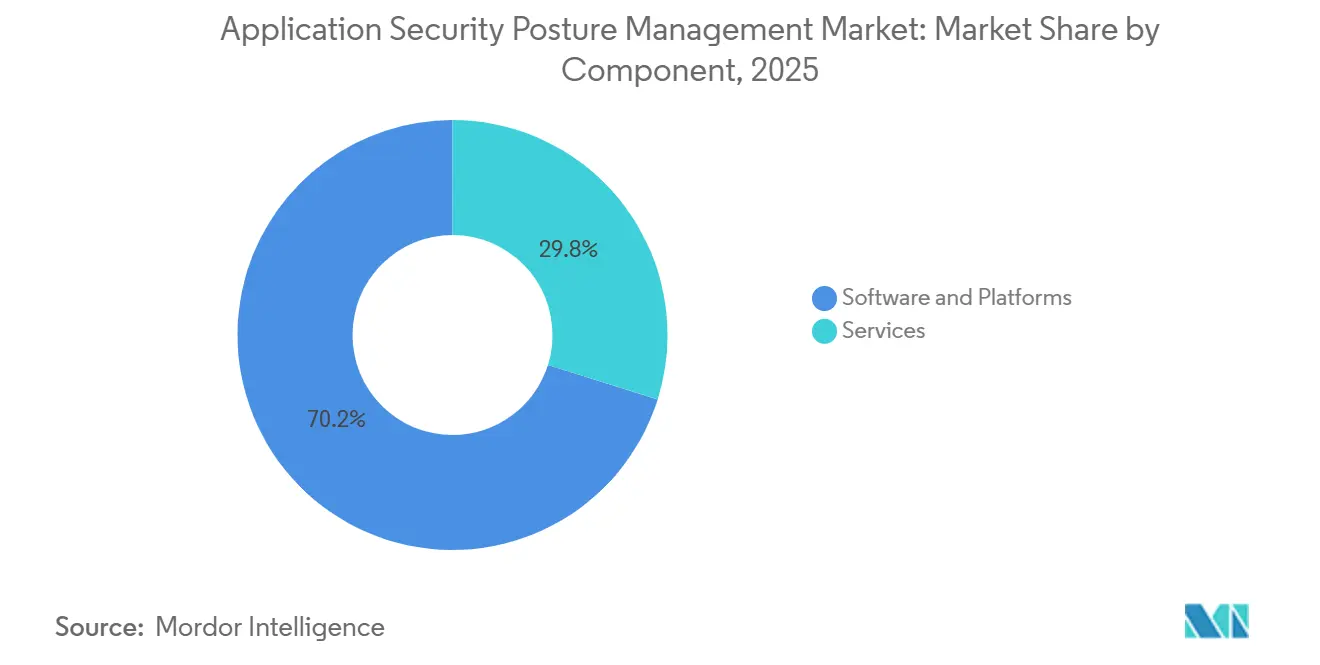
Software und Plattformen machten im Jahr 2025 70,16 % der Application Security Posture Management Marktgröße im Komponentensegment aus. Unternehmen bevorzugen Plattformabdeckung, wenn sie eine einzige Umgebung für Risikopriorisierung, Richtliniendurchsetzung und Compliance-Nachweise benötigen. Eine gemeinsame Plattform kann Befunde verbinden, die andernfalls über Testwerkzeuge hinweg getrennt bleiben würden. Sie gibt Sicherheitsteams auch eine klarere Möglichkeit, Verantwortlichkeiten über Repositories und Entwicklungsgruppen hinweg zuzuweisen. Diese Vorteile erklären, warum Softwarelizenzen die wichtigste kommerzielle Grundlage der Application Security Posture Management Branche bleiben.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 22,72 % wachsen, der schnellsten Rate unter den Komponenten. Unternehmen nutzen verwalteten Support, wenn interne Teams nicht die Zeit oder das Fachwissen haben, Werkzeuge zu konfigurieren, Alarme zu untersuchen und Workflows neu zu gestalten. Verwaltete Bereitstellung kann eine Plattformlizenz mit laufender Triage- und Implementierungsunterstützung kombinieren. Dieses Modell erweitert den Zugang für regulierte Unternehmen, die kontinuierliche Nachweise über viele Pipelines hinweg benötigen. Es kann Teams auch dabei helfen, Sicherheitsbefunde in Aufgaben zu übersetzen, die Entwickler erledigen können. Das Wachstum bei Dienstleistungen ergänzt daher die Plattformakzeptanz, anstatt sie zu ersetzen.


Nach Bereitstellungsmodell: Cloud führt, während Hybrid die Datenkontrolle unterstützt
Die Cloud hielt im Jahr 2025 einen Anteil von 65,11 % am Application Security Posture Management Markt im Bereitstellungssegment. Cloud-Bereitstellung eignet sich gut für Anwendungen, die bereits gehostete CI/CD-Plattformen, Container-Registries und Multi-Cloud-Laufzeitumgebungen nutzen. Sie kann den Aufwand reduzieren, der für die Pflege lokaler Infrastruktur und die Aktualisierung von Integrationen erforderlich ist. Sicherheitsteams können neue Repositories und Umgebungen hinzufügen, ohne auf einen On-Premises-Bereitstellungszyklus warten zu müssen. Dieses Modell ist besonders relevant für Unternehmen, die Software häufig veröffentlichen.
Hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 22,04 % wachsen. Sie richtet sich an Unternehmen, die cloudbasierte Koordination wünschen, aber sensible Schwachstellen-Telemetrie an einem bestimmten Ort aufbewahren möchten. Finanzinstitute, Behörden, Verteidigungsunternehmen und Betreiber kritischer Infrastrukturen können strengere Regeln für Konnektivität und Datenhaltung auferlegen. Hybride Architekturen ermöglichen es diesen Unternehmen, die lokale Kontrolle über ausgewählte Informationen zu bewahren. Sie behalten auch Zugang zu zentral verwalteten Orchestrierungs- und Berichtsfähigkeiten. Der Application Security Posture Management Markt kann von diesem Design profitieren, da es die Akzeptanz über vollständig cloudbasierte Umgebungen hinaus erweitert.
Nach Unternehmensgröße: Großunternehmen verankern die Nachfrage, während KMU Zugang gewinnen
Großunternehmen hielten im Jahr 2025 einen Anteil von 72,41 % am Application Security Posture Management Markt im Segment Unternehmensgröße. Große Entwicklungsorganisationen können mehrere Produktteams, Repositories, Cloud-Konten und CI/CD-Pipelines gleichzeitig betreiben. Ihre Größe erzeugt eine große Anzahl von Alarmen, die nicht durch ein manuell koordiniertes Sicherheitsprogramm bewertet werden können. Ein gemeinsames Risikomodell hilft Teams, Probleme zu identifizieren, die sofortige Behebung erfordern. Zentralisierte Governance unterstützt auch die Kommunikation zwischen Sicherheitsverantwortlichen und einzelnen Produktteams.
KMU werden bis 2031 voraussichtlich mit einer CAGR von 23,02 % wachsen. Kleinere Anbieter sehen sich zunehmend mit Sicherheitserwartungen von Unternehmenskunden und öffentlichen Beschaffungsstellen konfrontiert. Zertifizierungsprogramme, die Cloud- und KI-Sicherheit umfassen, können formalere Anforderungen an die Anwendungssicherheit einführen. SaaS-Bereitstellung und nutzungsbasierte Preisgestaltung können die Einstiegshürde für kleinere Sicherheitsteams senken. Verwaltete Dienste können den Bedarf an der Einstellung von Fachpersonal vor der Implementierung weiter reduzieren. Diese Faktoren machen KMU zu einem wichtigen Wachstumskanal im Application Security Posture Management Markt.
Nach Anwendungsumgebung: Webanwendungen führen, während die Akzeptanz mobiler Anwendungen steigt
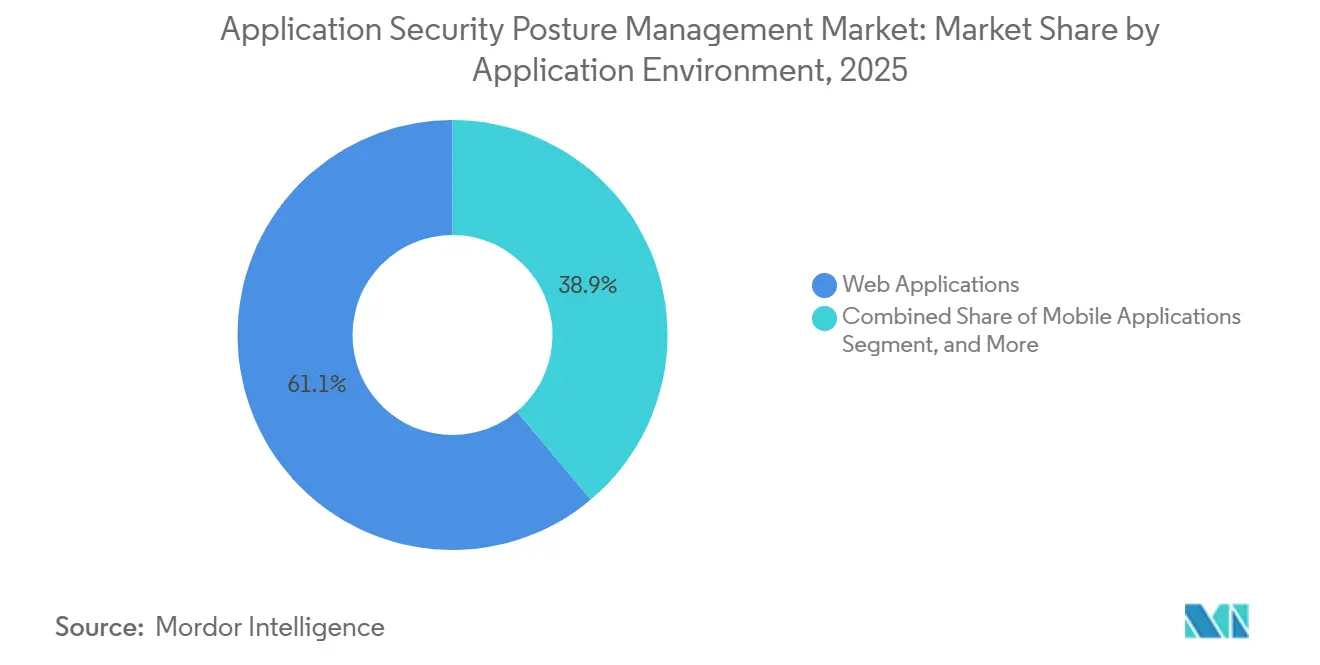
Webanwendungen machten im Jahr 2025 61,12 % der Application Security Posture Management Marktgröße im Segment Anwendungsumgebung aus. Web-Bestände umfassen APIs, Authentifizierungsschichten, serverseitige Komponenten, Skripte und externe Abhängigkeiten. Diese Breite schafft eine große Angriffsfläche und macht es schwierig, die Verantwortlichkeit über Entwicklungs- und Betriebsteams hinweg zu verfolgen. Die kontinuierliche Überwachung von Abhängigkeiten ist wichtig, da Risiken entstehen können, nachdem eine Website bereitgestellt wurde. Die Abdeckung von Webanwendungen bleibt der Ausgangspunkt für viele Implementierungen von Posture Management.
Mobile Anwendungen werden bis 2031 voraussichtlich mit einer CAGR von 22,31 % wachsen. Unternehmen erweitern Sicherheitskontrollen, da mobile Dienste für Kunden und Mitarbeiter immer zentraler werden. Aktualisierte mobile Verifizierungspraktiken geben Teams klarere Kontrolle über Familien und Testleitlinien für die mobile Entwicklung. Die Integration ist weniger ausgereift als in Web- und Backend-Umgebungen, da mobile Tests Geräte-, Betriebssystem- und Release-Kanal-Kontext erfordern können. Anbieter, die dynamische Analyse mit Entwickler-Workflows verbinden, können diese Lücke schließen. Der Application Security Posture Management Markt hat Raum, stärkere mobile Fähigkeiten zu entwickeln, während er seinen breiteren Code-bis-Laufzeit-Umfang beibehält.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Branchenvertikale: BFSI hält eine führende Position in Größe und Wachstum
BFSI hielt im Jahr 2025 einen Marktanteil von 24,13 % am Application Security Posture Management Markt, den höchsten unter den Branchenvertikalen. Finanzinstitute verwalten umfangreiche Kundendaten, Zahlungsprozesse, mobile Dienste und digitale Partnerverbindungen. Sie unterliegen auch mehreren Berichterstattungs-, Resilienz- und Sicherheitsverpflichtungen. Ein einheitliches Anwendungsrisikoregister kann den Aufwand für die Beweiserhebung aus separaten Systemen reduzieren. Die Application Security Posture Management Branche ist daher eng mit dem Bedarf des Sektors nach kontinuierlicher Aufsicht verbunden.
BFSI wird bis 2031 voraussichtlich mit einer CAGR von 21,45 % wachsen. Anforderungen im Zusammenhang mit operativer Resilienz, Zahlungssicherheit und Offenlegung von Cyberrisiken schaffen spezifische Nachweisbedarfe, die durch einen gemeinsamen Anwendungssicherheitsprozess adressiert werden können. Das Cyber Risk Institute Profile bietet einen gemeinsamen Rahmen, der Kontrollen des Finanzsektors auf mehrere relevante Standards abbildet.[2]MITRE Center for Threat-Informed Defense, "Bedrohungsinformierte Verteidigung für den Finanzsektor," MITRE, ctid.mitre.org Diese Ausrichtung kann Institutionen helfen, Doppelarbeit in Governance-Prozessen zu reduzieren. Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung sowie IT und Telekommunikation bleiben wichtige Sekundärnutzer, da sie ebenfalls regulierte Daten und wesentliche digitale Dienste verwalten. Energie, Versorgungsunternehmen, Öl und Gas sowie andere Betreiber kritischer Infrastrukturen fügen künftige Nachfrage hinzu, da operative Technologie und IT-Systeme stärker vernetzt werden.
Geografische Analyse
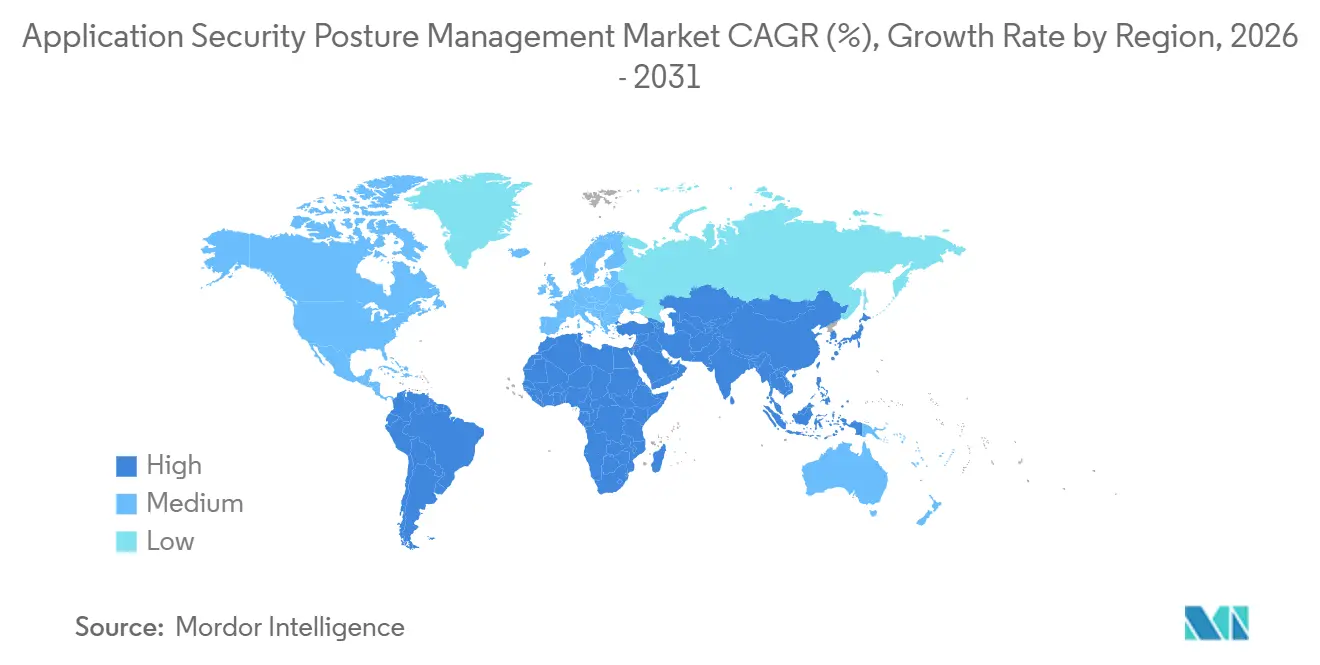
Nordamerika hielt im Jahr 2025 einen Anteil von 35,66 % am Application Security Posture Management Markt. Die Region verfügt über eine hohe Konzentration von Unternehmens-Cybersicherheitsbudgets und ein reifes Cloud- und DevSecOps-Ökosystem. Börsennotierte Unternehmen und Finanzorganisationen benötigen zuverlässige Aufzeichnungen für Cybersicherheits-Governance und die Offenlegung wesentlicher Vorfälle. Kanadas Cloud-Akzeptanz im öffentlichen Sektor und provinzielle Datenschutzanforderungen erhöhen die Nachfrage bei regulierten Anwendungen. Mexikos digitale Wirtschaft und Softwaredienstleistungsaktivitäten stützen die Nachfrage bei Unternehmen, die grenzüberschreitende Kunden bedienen. Diese Faktoren verschaffen der Region einen dauerhaften Vorteil bei der Präsenz von Anbietern, Entwicklersicherheitstalenten und der Finanzierung von Sicherheitsprogrammen auf Plattformebene.
Europa war der zweitgrößte regionale Beitragszahler zum Application Security Posture Management Markt. DORA-, NIS2- und Cyber Resilience Act-Verpflichtungen schaffen ein anspruchsvolles Umfeld für Softwarehersteller und -betreiber. Deutschlands Umsetzung von NIS2 löste eine frühe nationale Welle der Compliance-Planung aus, während Italiens Zeitplan einen weiteren Nachfragezyklus hinzufügte. Finanzdienstleistungs- und Versicherungsunternehmen haben einen besonderen Bedarf, resiliente Anwendungsprozesse zu dokumentieren. Datenhaltungsanforderungen unterstützen auch das Interesse an hybriden Bereitstellungsdesigns. Die Dienstleistungsnachfrage der Region kann stärker sein als in Nordamerika, wenn Unternehmen Hilfe bei der Anpassung globaler Plattformen an nationale Verpflichtungen benötigen.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 21,77 % wachsen, der schnellsten regionalen Rate im Application Security Posture Management Markt. Die Cloud-first-Transformation in China, Indien, Japan, Südkorea und Südostasien erhöht die Anzahl moderner Softwareumgebungen, die koordinierte Sicherheitskontrollen erfordern. Japans Active Cyber Defense Act und Singapurs aktualisiertes Cyber Essentials Mark-Rahmenwerk unterstützen formalere Sicherheitsaktivitäten bei Unternehmen und Lieferanten. HENNGEs Einführung eines ASPM-Werkzeugs im Jahr 2025 veranschaulicht die lokale Nachfrage nach konsolidierter Transparenz über Cloud- und Software-Assets hinweg.[3]HENNGE K.K., "HENNGE führt Application Security Posture Management Baseline ein," HENNGE, hennge.com Der Nahe Osten und Afrika bleiben kleinere Beitragsleister, aber Programme für digitale Regierungsführung in den Vereinigten Arabischen Emiraten und Saudi-Arabien erhöhen die Erwartungen an Softwareanbieter des öffentlichen Sektors.

Wettbewerbslandschaft
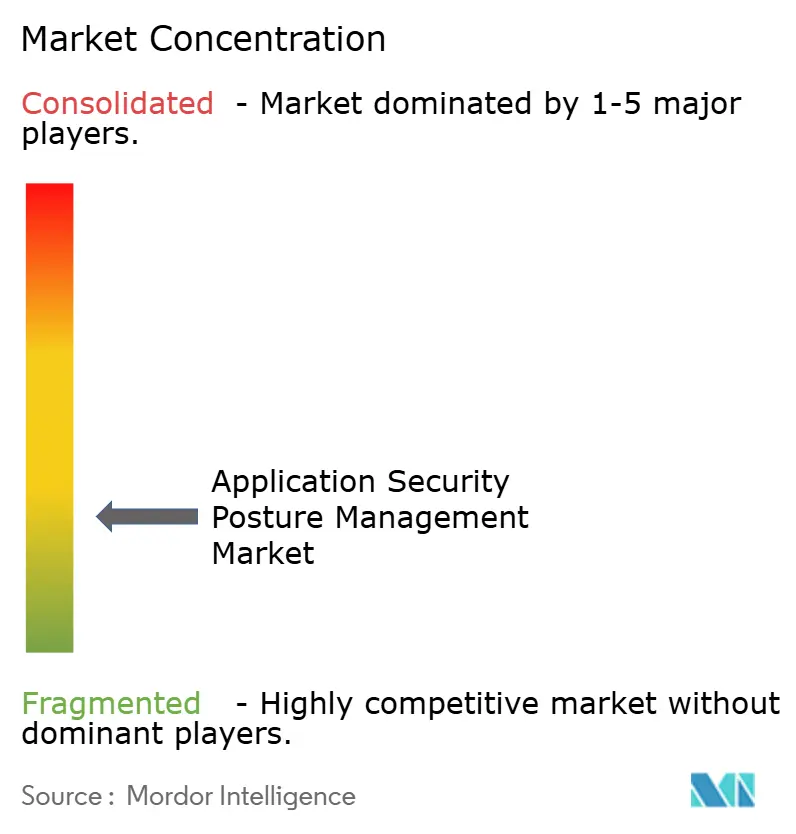
Der Application Security Posture Management Markt ist fragmentiert, wobei reine Spezialisten, breitere Cloud-Sicherheitsanbieter und etablierte Testanbieter unterschiedliche Käuferbedürfnisse bedienen. Apiiro, ArmorCode, Cycode, Legit Security, Nucleus Security und OX Security konzentrieren sich auf Code-bis-Cloud-Risikographen und Priorisierung. Palo Alto Networks und CrowdStrike können verwandte Fähigkeiten in größere Sicherheitsbetriebsportfolios einbetten. Checkmarx, Snyk, Black Duck, Veracode und Invicti Security bringen etablierte Testbeziehungen und Scanner-Daten in Posture-Management-Angebote ein. Der Wettbewerb konzentriert sich auf Integrationsqualität, Laufzeitkontext, Eignung für Entwickler-Workflows und die Fähigkeit, Risiken mit einem glaubwürdigen Ausnutzungspfad zu priorisieren.
Plattformanbieter können profitieren, wenn Unternehmen die Beschaffung vereinfachen und Anwendungssicherheit mit Cloud- und Exposure-Management verbinden möchten. Google schloss im März 2026 die Übernahme von Wiz für 32 Milliarden USD ab und fügte Google Cloud eine Multi-Cloud-Sicherheitsplattform hinzu, während die Unterstützung über wichtige Cloud-Umgebungen hinweg erhalten blieb.[4]Google LLC, "Google schließt Übernahme von Wiz ab," Google, blog.google CrowdStrike vereinbarte im Juli 2026 die Übernahme der Technologie, des Quellcodes und eines Portfolios von mehr als 45 Patenten von XM Cyber für Angriffspfadsimulation und Ausnutzbarkeitsmodellierung. Palo Alto Networks übernahm im September 2026 Console, um KI-native Fähigkeiten für die Alarmuntersuchung, Arbeitspriorisierung und Behebung hinzuzufügen. Diese Schritte erhöhen den Druck auf Spezialisten, tiefere Integration oder spezifischen Wert bei der Compliance nachzuweisen.
Eine anhaltende Chance besteht darin, API-Verhalten mit Code-Eigentümerschaft und Ausnutzbarkeit zu verknüpfen. Viele Produkte kombinieren statisches Testen, dynamisches Testen und Software-Kompositionsanalyse, aber kontinuierliches Laufzeit-API-Monitoring ist weniger konsistent integriert. Dies ist in Open-Banking-, Embedded-Finance- und Microservices-Umgebungen relevant, in denen APIs schnell wachsen. Spezialisierte Anbieter können sich durch stärkeren API-Kontext, validierte Laufzeitsignale und branchenspezifische Evidenz-Workflows differenzieren. Größere Anbieter können einen Vertriebsvorteil haben, während kleinere Anbieter in engeren technischen Bereichen schneller agieren können. Der Application Security Posture Management Markt bleibt daher wettbewerbsintensiv, ohne von einer kleinen Gruppe von Anbietern dominiert zu werden.
Marktführer in der Application Security Posture Management Branche
-
Palo Alto Networks, Inc.
-
IBM Corporation
-
Oracle Corporation
-
Fortinet, Inc.
-
Trend Micro Incorporated
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- September 2026: Palo Alto Networks übernahm Console, eine KI-native agentische Sicherheitsplattform, um seine Cortex-Plattform mit autonomer Alarmuntersuchung, Arbeitspriorisierung und umgebungsübergreifenden Behebungsfähigkeiten zu erweitern. Die Übernahme erweitert die ASPM-Vision von der Posture-Transparenz hin zur maschinenschnellen Reaktion und positioniert Cortex Cloud als selbststeuernde Sicherheitsbetriebsschicht.
- Juli 2026: CrowdStrike unterzeichnete eine Vereinbarung zur Übernahme der Technologie, des Quellcodes und eines Portfolios von mehr als 45 Patenten von XM Cyber, um sein Falcon Exposure Management-Geschäft mit Angriffspfadsimulation und Risikopriorisierungsfähigkeiten zu stärken. CrowdStrike kündigte gleichzeitig Pläne an, Falcon auf STACKIT, der souveränen Cloud-Plattform von Schwarz Digits, bereitzustellen, um auf NIS2- und CRA-Compliance-Anforderungen für europäische Unternehmen zu reagieren, die in der EU gehostete Sicherheitsdienste benötigen.
- März 2026: Google schloss die Übernahme von Wiz für 32 Milliarden USD ab und integrierte die Cloud- und KI-Sicherheitsplattform in Google Cloud, während die Multi-Cloud-Verfügbarkeit über AWS, Azure und Oracle Cloud hinweg erhalten blieb. Wiz hatte im Jahr 2025, vor dem Abschluss des Deals, einen jährlich wiederkehrenden Umsatz von über 1 Milliarde USD überschritten.
- August 2025: Palo Alto Networks startete Cortex Cloud Application Security Posture Management auf der Black Hat USA und bot frühen Zugang mit einem offenen Partner-Ökosystem an, das Black Duck, Checkmarx, GitLab, HashiCorp, Semgrep, Snyk und Veracode umfasste. Das Modul ermöglichte es Sicherheitsteams, Scanner-Daten zu konsolidieren, ohne eine Migration von Entwicklerwerkzeugen zu erfordern.


Globaler Berichtsumfang des Application Security Posture Management Marktes
Der Application Security Posture Management (ASPM) Markt umfasst Softwareplattformen, Lösungen und zugehörige Dienstleistungen, die zentralisierte Transparenz, Bewertung, Priorisierung, Überwachung und Verwaltung von Anwendungssicherheitsrisiken über den gesamten Software-Entwicklungslebenszyklus und Produktionsumgebungen hinweg bieten. ASPM-Lösungen aggregieren Sicherheitsbefunde aus Anwendungssicherheitstestwerkzeugen, Code-Repositories, Cloud-Umgebungen, Laufzeitumgebungen und Schwachstellenmanagementsystemen, um eine einheitliche Anwendungssicherheitslage zu etablieren. Der Markt umfasst Plattformen, die kontinuierlich Sicherheitsexpositionen identifizieren, korrelieren, kontextualisieren, priorisieren und beheben, die Webanwendungen, mobile Anwendungen, APIs, Cloud-native Anwendungen und Softwaredienste betreffen. ASPM-Lösungen ermöglichen es Unternehmen, die Transparenz von Anwendungsrisiken zu verbessern, Entwickler-Behebungs-Workflows zu optimieren, Schwachstellenrückstände zu reduzieren, die Compliance zu stärken und die Anwendungssicherheits-Governance durch zentralisiertes Sicherheits-Posture-Management zu verbessern.
Der Application Security Posture Management Marktbericht ist segmentiert nach Komponente (Software und Plattformen sowie Dienstleistungen), Bereitstellungsmodell (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Anwendungsumgebung (Webanwendungen, mobile Anwendungen und andere Anwendungsumgebungen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildung und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen [BFSI] sowie andere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software und Plattformen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Webanwendungen |
| Mobile Anwendungen |
| Andere Anwendungsumgebungen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildung und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software und Plattformen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodell | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Anwendungsumgebung | Webanwendungen | ||
| Mobile Anwendungen | |||
| Andere Anwendungsumgebungen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildung und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Andere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Application Security Posture Management Markt?
Die Größe des Application Security Posture Management Marktes wird im Jahr 2026 auf 2,55 Milliarden USD geschätzt und soll bis 2031 6,50 Milliarden USD erreichen, bei einer CAGR von 20,55 %.
Was treibt die Akzeptanz von Application Security Posture Management Plattformen an?
Unternehmen benötigen kontinuierliche Transparenz über Code, CI/CD-Pipelines, Cloud-Umgebungen, Abhängigkeiten und Laufzeitsysteme hinweg. Regulatorische Berichterstattung und Verpflichtungen zur Softwaresicherheit erhöhen ebenfalls die Nachfrage.
Welche Komponente führt bei der Akzeptanz von Application Security Posture Management?
Software und Plattformen führten das Komponentensegment mit einem Anteil von 70,16 % im Jahr 2025 an. Dienstleistungen sind die am schnellsten wachsende Komponente mit einer prognostizierten CAGR von 22,72 % bis 2031.
Warum sind Großunternehmen die wichtigsten Nutzer von ASPM-Lösungen?
Großunternehmen hielten im Jahr 2025 einen Anteil von 72,41 % im Segment Unternehmensgröße, da sie viele Teams, Repositories, Anwendungen und Sicherheitsbefunde verwalten.
Welche Region wächst am schnellsten im Bereich Application Security Posture Management?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 21,77 % wachsen, unterstützt durch Cloud-Transformation und sich entwickelnde Cybersicherheitsanforderungen.
Wie unterstützen ASPM-Plattformen DevSecOps-Teams?
Sie verbinden Sicherheitsbefunde mit Entwickler-Workflows, ermöglichen Richtlinienprüfungen in CI/CD-Prozessen und helfen Teams, Schwachstellen mit stärkerem Code-bis-Laufzeit-Kontext zu priorisieren.
Seite zuletzt aktualisiert am:



