
アプリケーションセキュリティポスチャマネジメント市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 2.55 十億米ドル |
| 市場規模 (2031) | 6.5 十億米ドル |
| Growth Rate (2026 - 2031) | 20.55 % |
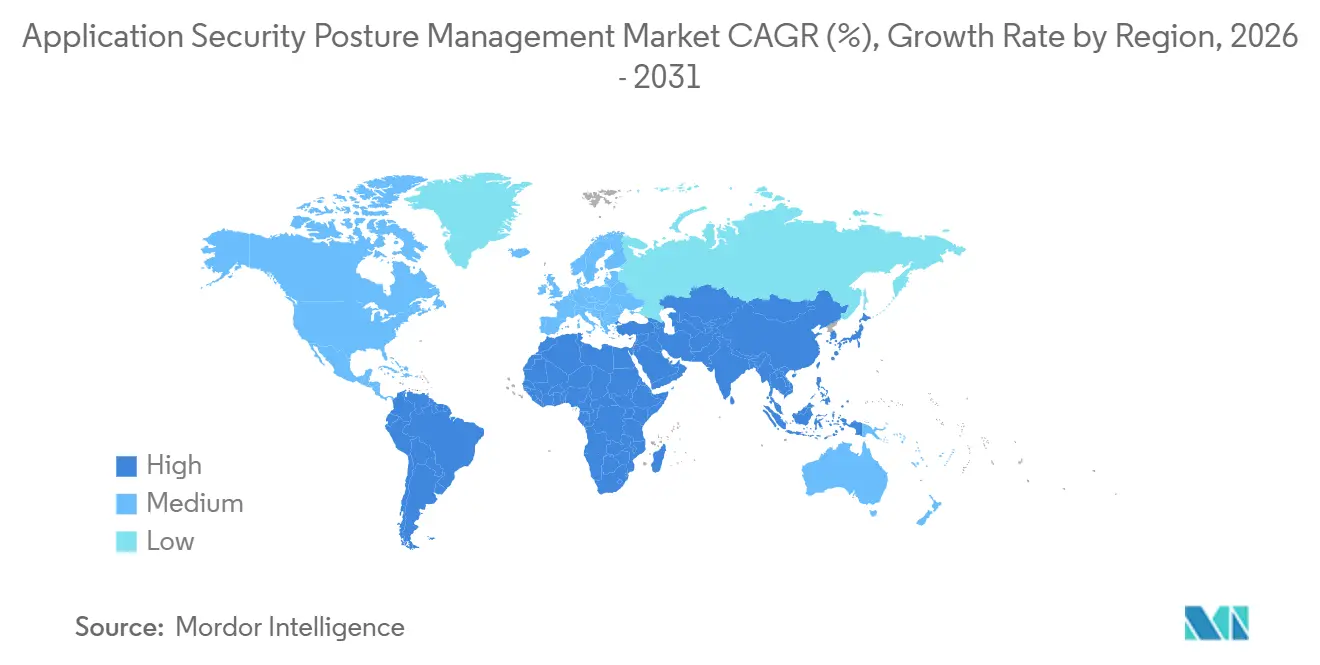
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
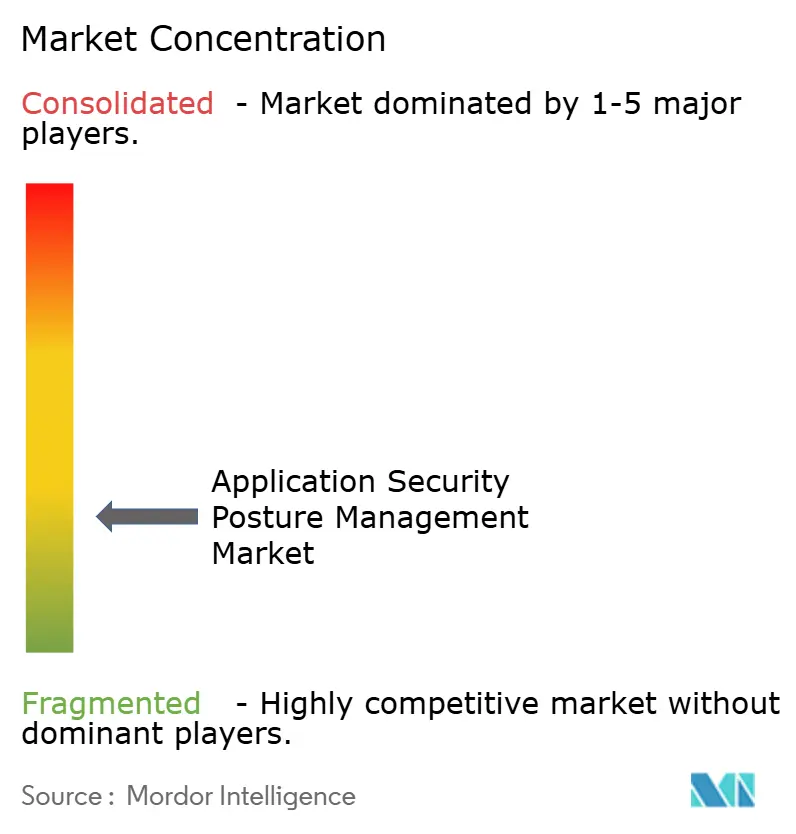
| 市場集中度 | 低 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるアプリケーションセキュリティポスチャマネジメント市場分析
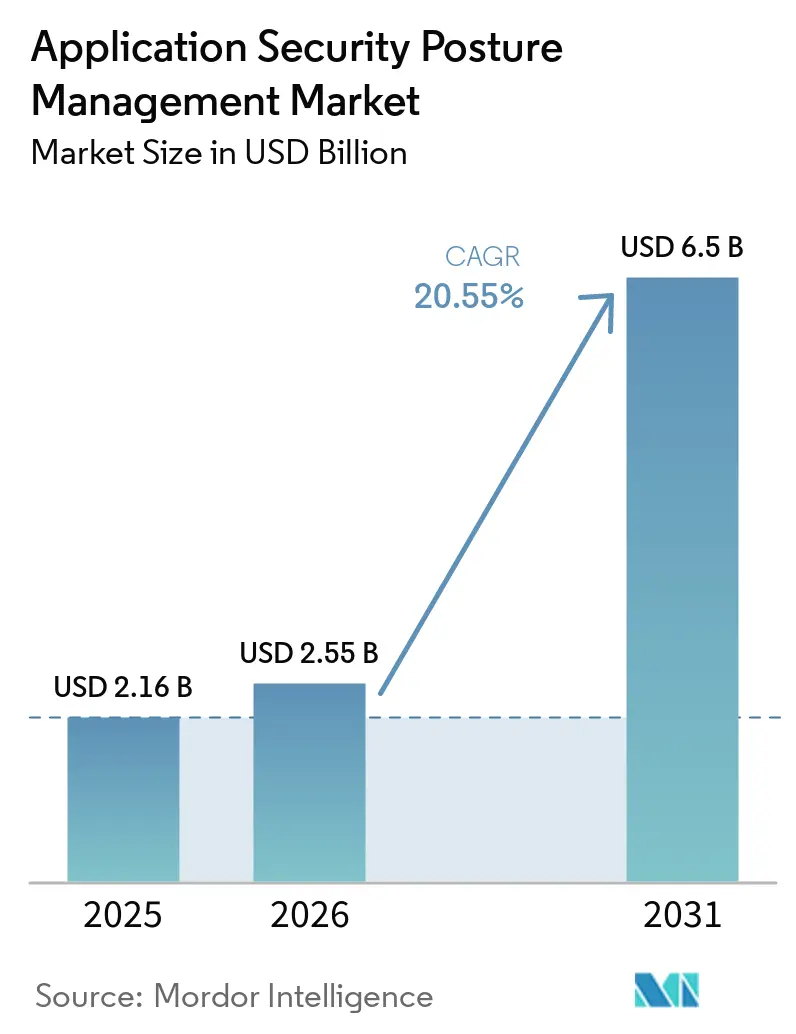
アプリケーションセキュリティポスチャマネジメント市場規模は2025年に2.16 ビリオン 米ドルと評価され、2026年の2.55 ビリオン 米ドルから2031年には6.50 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは20.55%です。成長は、開発・デプロイメント・ランタイム環境全体にわたるアプリケーションリスクの継続的な可視化ニーズと結びついています。セキュリティチームが重複した検出結果を照合し、重大なリスクに対処していることを証明しなければならない状況において、織は孤立したテストツールから脱却しつつあります。規制上の報告義務やソフトウェアセキュリティ義務も、手動による証拠収集の維持を困難にしています。クラウドネイティブアプリケーション、AI支援コーディング、ソフトウェアサプライチェーンは、セキュリティチームが一元的に監視する必要のある依存関係を追加します。こうした状況は、開発者ワークフロー、セキュリティコントロール、および修復の意思決定を結びつけるプラットフォームに有利に働きます。
主要レポートのポイント
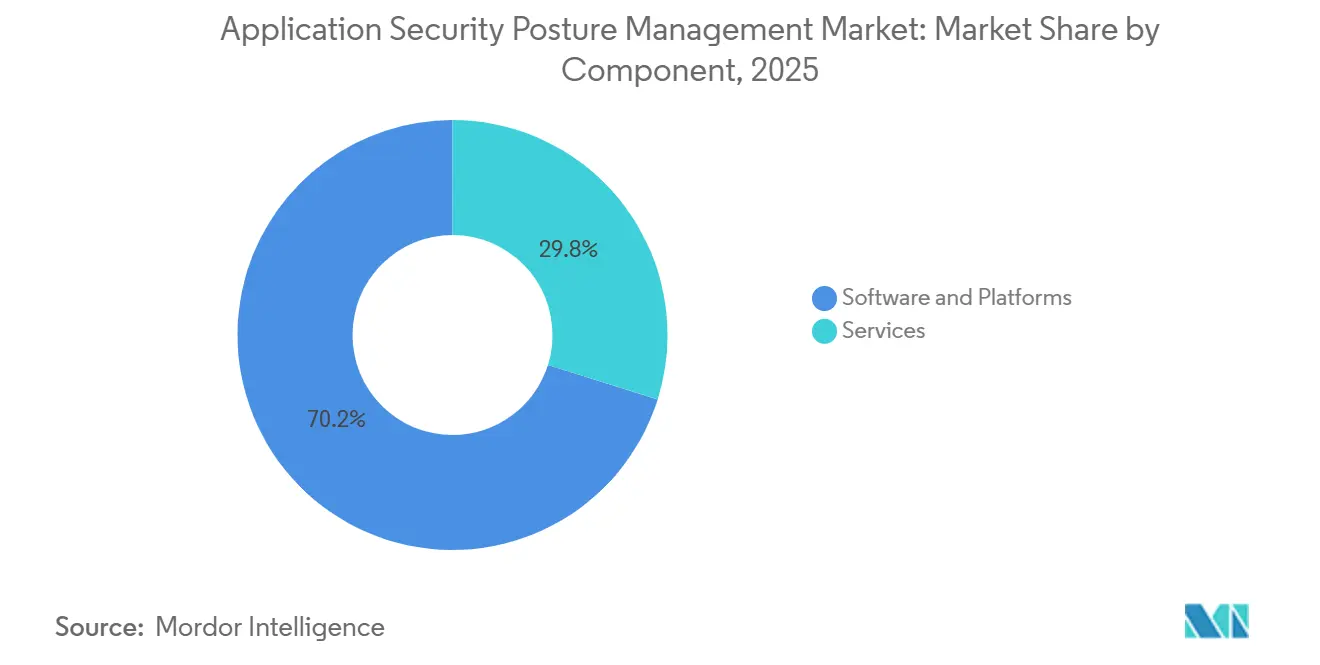
- コンポーネント別では、ソフトウェアおよびプラットフォームが2025年のアプリケーションセキュリティポスチャマネジメント市場シェアの70.16%を占め、サービスは2031年までに22.72%のCAGRで拡大する見込みです。
- デプロイメントモデル別では、クラウドが2025年のアプリケーションセキュリティポスチャマネジメント市場シェアの65.11%を占め、ハイブリッドは2031年までに22.04%のCAGRで拡大する見込みです。
- 組織規模別では、大企業が2025年のアプリケーションセキュリティポスチャマネメント市場シェアの72.41%を占め、中小企業は2031年までに23.02%のCAGRで拡大する見込みです。
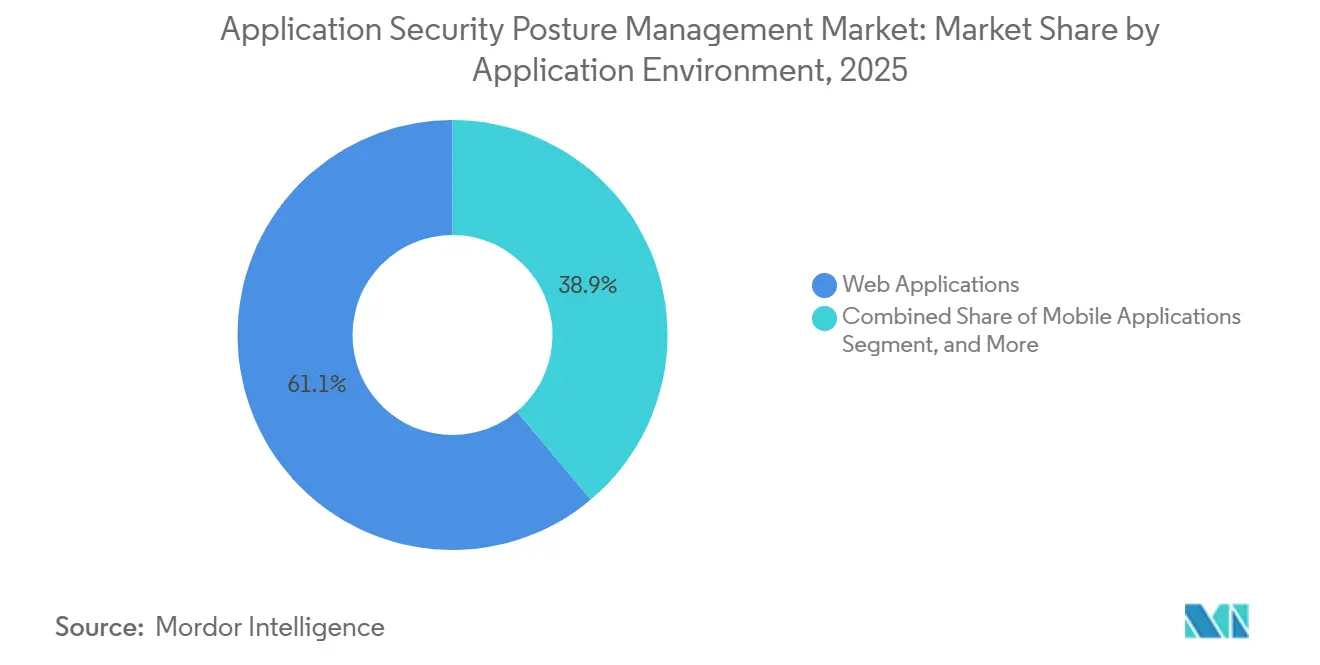
- アプリケーション環境別では、ウェブアプリケーションが2025年のアプリケーションセキュリティポスチャマネジメント市場シェアの61.12%を占め、モバイルアプリケーションは2031年までに22.31%のCAGRで拡大する見込みです。
- 業種別では、BFSI(銀行・金融サービス・保険)が2025年のアプリケーションセキュリティポスチャマネジメント市場シェアの24.13%を占め、2031年までに21.45%のCAGRで成長する見込みです。
- 地域別では、北米が2025年のアプリケーションセキュリティポスチャマネジメント市場シェアの35.66%を占め、アジア太平洋地域は2031年までに21.77%のCAGRで拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルアプリケーションセキュリティポスチャマネジメント市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 規制およびガバナンスの圧力 | +5.2% | 北米と欧州で最も強く、グローバル規模 | 短期(2年以内) |
| クラウドネイテブおよびAI支援開発 | +4.5% | アジア太平洋地域で加速、グローバル規模 | 中期(2〜4年) |
| ツールの乱立削減とリスク統合 | +3.5% | 北米と欧州が中心、アジア太平洋地域への波及あり | 中期(2〜4年) |
| DevSecOpsワークフロー統合 | +2.8% | 北米主導、グローバル規模 | 中期(2〜4年) |
| コードからランタイムへのコンテキスト優先順位付け | +2.4% | 北米およびアジア太平洋地域の主要市場 | 長期(4年以上) |
| ソフトウェアサプライチェーンの可視性要件 | +1.5% | 欧州と北米で緊急性が高く、グローバル規模 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
規制およびガバナンスの圧力
複数のサイバーセキュリティ要件が重なり合い、アプリケーションセキュリティを定期的なレビュー活動から継続的な運用上の責任へと転換させています。EUサイバーレジリエンス法は、2026年9月に積極的に悪用された脆弱性および重大インシデントに関する報告義務を導入しました。DORA、NIS2、PCI DSS 4.0.1、およびNISTセキュアソフトウェア開発フレームワークは、文書化されたセキュリティ慣行とインシデント対応準備に関する関連要件を追加しています。アプリケーシンセキュリティポスチャマネジメント市場は、セキュリティチームが現在の脆弱性インベントリと迅速に取得できる証拠を必要とするため、恩恵を受けています。手動プロセスでは、大規模なソフトウェア資産全体にわたってこの証拠を一貫して生成することができません。ソフトウェア部品表プログラムも、製品義務が適用される前に確立する必要があり、これにより多くの調達サイクルでプラットフォーム評価が前倒しになっています。
クラウドネイティブおよびAI支援開発
AI支援コード生成は、見慣れない依存関係、誤ったパッケージ参照、および従来のテストルールが常に適切に優先順位付けするとは限らないセキュリティ上の検出結果をもたらす可能性があります。マイクロサービスコンテナ、Kubernetesクラスター、サーバーレス関数、およびサードパーティパッケージは、単一のアプリケーション資産内に追加の制御ポイントをもたらします。アプリケーションセキュリティポスチャマネジメント市場は、ソースコード、CI/CDパイプライン、レジストリ、およびランタイム環境全体にわたる共有ビューへの需要によって支えられています。これらのソースを接続するプラットフォームは、理論的なアラートと実際に悪用可能なパスを区別することができます。Palo Alto Networksは2025年8月にCortex Cloud ASPMを導入し、本番環境への移行前にネイティブおよびサードパーティのスキャナーデータを統合リスクグラフに相関させました。[1]Palo Alto Networks、「Palo Alto Networks、Cortex Cloudアプリケーションセキュリティポスチャマネジメントを発表」、Palo Alto Networks、paloaltonetworks.com このアプローチは、ソフトウェアチームがAI支援コードをより高い量でリリースするにつれて、より重要性を増しています。
ツールの乱立削減とリスク統合
多くのセキュリティチームは、静的テスト、動的テスト、ソフトウェアコンポジション分析、シークレット検出、およびインフラストラクチャアズコードスキャンに個別のツールを使用しています。これらのツールは、繰り返しのアラート、一貫性のない重大度評価、および脆弱性が悪用可能かどうかに関する限られたコンテキストを生成する可能性があります。統合プラットフォームは、出力を比較し、修復作業を適切な開発チームに割り当てるために必要な労力を削減できます。アプリケーションセキュリティポスチャマネジメント市場は、単純にサプライヤー数を減らしたいという好みからではなく、この運用上のニーズから恩恵を受けています。Palo Alto Networksは、コード、クラウド、およびランタイムコンテキストを統合することを中心にアプリケーションセキュリティ機能を位置付けました。統合は依然として基盤となるスキャナーの品質に依存しており、プラットフォームは不完全または不正確なソースデータを修正することはできません。
DevSecOpsワークフロー統合
セキュリティコントロールは、開発者がすでに使用しているツールに検出結果が表示される場合、修復に影響を与える可能性が高くなります。ポリシーアズコードチェック、プルリクエストアノテーション、およびCI/CDゲートは、新たな重大な問題が本番環境に到達するのを防ぐことができます。このアプローチはまた、定期的なエクスポートや手動チケットレビューよりも明確な監査証跡を作成することができます。アプリケーションセキュリティポスチャマネジメント市場は、開発者、アプリケーションオーナー、およびセキュリティチームが同じ優先順位付けされたキューから作業できる場合に支えられます。HENNGEは2025年4月にIssueHuntのBaselineツールを採用し、ソースコード、クラウド環境、コンテナ、およびオープンソースライブラリ全体の脆弱性情報を統合しました。このデプロイメントは、統合ワークフローへの需要が大規模な米国のセキュリティプラットフォームを超えて広がっていることを示しています。
抑制要因の影響分析*
| 抑制要 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| AppSecの成熟度と変更管理のギャップ | -4.2% | アジア太平洋地域と南米で最も深刻、グローバル規模 | 中期(2〜4年) |
| 予算とROIの精査 | -3.1% | 北米と欧州の中堅市場、およびアジア太平洋地域の中小企業 | 短期(2年以内) |
| AppSecおよびDevSecOps人材の不足 | -2.4% | アジア太平洋地域と南米で特に深刻、グローバル規模 | 長期(4年以上) |
| データレジデンシーと統合の複雑性 | -1.5% | 欧州および国内アジア太平洋市場 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
AppSecの成熟度と変更管理のギャップ
多くの組織は、基本的なアプリケーションセキュリティ慣行が一貫して整備される前にポスチャマネジメントを導入しています。不完全な静的テストカバレッジ、文書化されていない依存関係、および不規則なビルドプロセスは、統合プラットフォームの有用性を制限します。アプリケーションセキュリティポスチャマネジメント市場は、チームが信頼性の高い資産およびパイプラインの記録を維持できない場合、導入が遅れる可能性があります。開発グループはまた、リリース後のセキュリティレビューから、検出結果の共有された継続的なオーナーシップへと移行する必要があります。エンジニアリングチームが主にリリース速度で評価される場合、この転換は困難になる可能性があります。組織はプラットフォームを購入しても完全なデプロイメントを遅らせる場合があり、これにより実現される価値が低下し、後の更新決定が複雑になります。
予算とROIの精査
プラットフォームレベルの価格設定は、より限定的なテストツールを維持するコストと比較されることが多いです。中堅市場のバイヤーは、修復時間の短縮、手動作業の削減、および監査準備労力の低減を通じて価値を実証する必要があります。アプリケーションセキュリティポスチャマネジメント市場は、バイヤーがそれらの比較のためのベースラインデータを持っていない場合に制約に直面します。継続的な検証要件は、チームが手動評価プロセスと自動化された証拠収集を比較できるようにすることで、ビジネスケースをより具体的にすることができます。ただし、初期段階のプログラムでは、開発者の時間や修復コストの信頼性の高い記録がない場合があります。これは、相当なサイバーセキュリティ予算を持ちながら、大規模な統合プロジェクトのキャパシティが限られている組織に特に関連しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:プラットフォームが主導し、サービスが提供能力を拡大
ソフトウェアおよびプラットフォームは、2025年のコンポーネントセグメントにおけるアプリケーションセキュリティポスチャマネジメント市場規模の70.16%を占めました。企業は、リスクの優先順位付け、ポリシーの施行、およびコンプライアンス証拠のための単一環境が必要な場合にプラットフォームカバレッジを好みます。共通プラットフォームは、テストツール間で分散したままになる検出結果を接続することができます。また、セキュリティチームがリポジトリおよび開発グループ全体でオーナーシップを割り当てるためのより明確な方法を提供します。これらの利点が、ソフトウェアライセンスがアプリケーションセキュリティポスチャマネジメント業界の主要な商業的基盤であり続ける理由を説明しています。
サービスは2031年までに22.72%のCAGRで成長し、コンポーネントの中で最も速い成長率が見込まれています。組織は、内部チームがツールの調整、アラートの調査、およびワークフローの再設計に時間や専門知識が不足している場合にマネージドサポートを利用します。マネージドデリバリーは、プラットフォームライセンスと継続的なトリアージおよび実装サポートを組み合わせることができます。このモデルは、多くのパイプラインにわたって継続的な証拠を必要とする規制対象組織のアクセスを拡大します。また、セキュリティの検出結果を開発者が完了できる作業に変換するのにも役立ちます。したがって、サービスの成長はプラットフォームの採用を補完するものであり、代替するものではありません。


デプロイメントモデル別:クラウドが主導し、ハイブリッドがデータ管理を支援
クラウドは2025年のデプロイメントセグメントにおけるアプリケーションセキュリティポスチャマネジメント市場シェアの65.11%を占めました。クラウドデリバリーは、ホスト型CI/CDプラットフォーム、コンテナレジストリ、およびマルチクラウドランタイム環境をすでに使用しているアプリケーションに適しています。ローカルインフラストラクチャの維持と統合の最新化に必要な労力を削減できます。セキュリティチームは、オンプレミスのデプロイメントサイクルを待たずに新しいリポジトリや環境を追加できます。このモデルは、ソフトウェアを頻繁にリリースする組織に特に関連しています。
ハイブリッドデプロイメントは2031年までに22.04%のCAGRで成長する見込みです。これは、クラウドベースの調整を望みながら、機密性の高い脆弱性テレメトリを指定された場所に保持したい組織に対応しています。金融機関、公共部門機関、防衛請負業者、および重要インフラ事業者は、接続性とデータレジデンシーに関してより厳格なルールを課す場合があります。ハイブリッドアーキテクチャにより、これらの組織は選択した情報に対するローカルコントロールを維持できます。また、一元管理されたオーケストレーションおよびレポート機能へのアクセスも維持します。アプリケーションセキュリティポスチャマネジメント市場は、この設計から恩恵を受けることができ、完全なクラウドベース環境を超えて採用を広げます。
組織規模別:大企業が需要を支え、中小企業がアクセスを拡大
大企業は2025年の組織規模セグメントにおけるアプリケーションセキュリティポスチャマネジメント市場シェアの72.41%を占めました。大規模な開発組織は、複数の製品チーム、リポジトリ、クラウドアカウント、およびCI/CDパイプラインを同時に運用することができます。その規模は、手動で調整されたセキュリティプログラムでは評価できない大量のアラートを生み出します。共有リスクモデルは、チームが即時修復を必要とする問題を特定するのに役立ちます。集中型ガバナンスはまた、セキュリティリーダーと個々の製品チーム間のコミュニケーションを支援ます。
中小企業は2031年までに23.02%のCAGRで成長する見込みです。中小サプライヤーは、エンタープライズ顧客や公共調達機関からのセキュリティ要件にますます直面しています。クラウドおよびAIセキュリティを含む認証プログラムは、より正式なアプリケーションセキュリティ要件を導入する可能性があります。SaaSデリバリーと使用量ベースの価格設定は、小規模なセキュリティチームの参入障壁を下げることができます。マネージドサービスは、デプロイメント前に専門スタッフを採用する必要性をさらに軽減できます。これらの要因により、中小企業はアプリケーションセキュリティポスチャマネジメント市場における拡大の重要な経路となっています。
アプリケーション環境別:ウェブアプリケーションが主導し、モバイルの採用が増加
ウェブアプリケーションは、2025年のアプリケーション環境セグメントにおけるアプリケーションセキュリティポスチャマネジメント市場規模の61.12%を占めました。ウェブ資産には、API、認証レイヤー、サーバーサイドコンポーネント、スクリプト、および外部依存関係が含まれます。この広さは大きな攻撃対象領域を生み出し、開発チームと運用チーム全体でオーナーシップの追跡を困難にします。サイトがデプロイされた後にリスクが発生する可能性があるため、依存関係の継続的な監視が重要です。ウェブアプリケーションのカバレッジは、多くのポスチャマネジメント実装の出発点であり続けています。
モバイルアプリケーションは2031年までに22.31%のCAGRで成長する見込みです。モバイルファーストサービスが顧客および従業員の活動においてより中心的になるにつれて、組織はセキュリティコントロールを拡張しています。更新されたモバイル検証慣行により、チームはモバイル開発のファミリーとテストガイダンスをより明確に管理できます。モバイルテストにはデバイス、オペレーティングシステム、およびリリースチャネルのコンテキストが必要になる場合があるため、統合はウェブおよびバックエンド環境ほど成熟していません。動的分析と開発者ワークフローを接続するベンダーはこのギャップに対処できます。アプリケーションセキュリティポスチャマネジメント市場は、より広いコードからランタイムへのスコープを維持しながら、より強力なモバイル機能を開発する余地があります。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
業種別:BFSIが規模と成長において主導的地位を占める
BFSIは2025年のアプリケーションセキュリティポスチャマネジメント市場において24.13%の市場シェアを占め、業種の中で最も高い割合でした。金融機関は、広範な顧客データ、決済プロセス、モバイルサービス、およびデジタルパートナー接続を管理しています。また、複数の報告、レジリエンス、およびセキュリティ義務の下で運営されています。統合されたアプリケーションリスク記録は、個別のシステムから証拠を収集する負担を軽減できます。したがって、アプリケーションセキュリティポスチャマネジメント業界は、継続的な監視に対するこのセクターのニーズと密接に連携しています。
BFSIは2031年までに21.45%のCAGRで成長する見込みです。オペレーショナルレジリエンス、決済セキュリティ、およびサイバーセキュリティ開示に関連する要件は、共通のアプリケーションセキュリティプロセスを通じて対処できる明確な証拠ニーズを生み出します。サイバーリスクインスティテュートプロファイルは、金融セクターのコントロールをいくつかの関連標準にマッピングする共有フレームワークを提供します。[2]MITREセンター・フォー・スレットインフォームドディフェンス、「金融セクターのためのスレットインフォームドディフェンス」、MITRE、ctid.mitre.org このアライメントは、機関がガバナンスプロセス全体の重複を削減するのに役立ちます。ヘルスケアおよびライフサイエンス、政府および公共行政、ならびにITおよび通信は、規制対象データおよび重要なデジタルサービスを管理しているため、重要な二次ユーザーであり続けています。エネルギー、公益事業、石油・ガス、およびその他の重要インフラ事業者は、オペレーショナルテクノロジーとITシステムの接続が進むにつれて将来の需要を追加します。
地域分析
北米は2025年のアプリケーションセキュリティポスチャマネジメント市場シェアの35.66%を占めました。この地域は、エンタープライズサイバーセキュリティ予算の高い集中度と、成熟したクラウドおよびDevSecOpsエコシステムを持っています。上場企業および金融機関は、サイバーセキュリティガバナンスおよび重大インシデント開示のための信頼性の高い記録を必要としています。カナダの公共部門クラウド採用と州のプライバシー要件は、規制対象アプリケーションへの需要を追加します。メキシコのデジタル経済とソフトウェアサービス活動は、国境を越えた顧客にサービスを提供する企業の需要を支えています。これらの要因により、この地域はベンダーの存在、開発者セキュリティ人材、およびプラットフォームレベルのセキュリティプログラムへの資金調達において持続的な優位性を持っています。
欧州はアプリケーションセキュリティポスチャマネジメント市場において2番目に大きな地域貢献者でした。DORA、NIS2、およびサイバーレジリエンス法の義務は、ソフトウェアプロデューサーおよびオペレーターにとって厳しい環境を生み出しています。ドイツのNIS2実施は早期の国内コンプライアンス計画の波を生み出し、イタリアのスケジュールは別の需要サイクルを追加しました。金融サービスおよび保険組織は、レジリエントなアプリケーションプロセスを文書化する特別なニーズを持っています。データレジデンシーもハイブリッドデリバリー設計への関心を支えています。組織がグローバルプラットフォームを国内義務に適応させるための援を必要とする場合、この地域のサービス需要は北米よりも強くなる可能性があります。
アジア太平洋地域は2031年までに21.77%のCAGRで拡大する見込みであり、アプリケーションセキュリティポスチャマネジメント市場において最も速い地域成長率です。中国、インド、日本、韓国、および東南アジア全体でのクラウドファースト変革により、協調的なセキュリティコントロールを必要とする最新のソフトウェア環境の数が増加しています。日本のアクティブサイバーディフェンス法とシンガポールの更新されたサイバーエッセンシャルズマークフレームワークは、企業およびサプライヤー間でより正式なセキュリティ活動を支援しています。HENNGEの2025年のASPMツール採用は、クラウドおよびソフトウェア資産全体の統合可視性に対するローカル需要を示しています。[3]HENNGE K.K.、「HENNGEがアプリケーションセキュリティポスチャマネジメントベースラインを導入」、HENNGE、hennge.com 中東およびアフリカは依然として小規模な貢献者ですが、UAEおよびサウジアラビアのデジタル政府プログラムは、公共部門のソフトウェアサプライヤーへの期待を高めています。

競合ランドスケープ
アプリケーションセキュリティポスチャマネジメント市場は断片化しており、純粋なスペシャリスト、より広範なクラウドセキュリティプロバイダー、および確立されたテストベンダーが異なるバイヤーニーズに対応しています。Apiiro、ArmorCode、Cycode、Legit Security、Nucleus Security、およびOX Securityは、コードからクラウドへのリスクグラフと優先順位付けに注力しています。Palo Alto NetworksとCrowdStrikeは、より大規模なセキュリティオペレーションポートフォリオ内で関連機能をパッケージ化できます。Checkmarx、Snyk、Black Duck、Veracode、およびInvicti Securityは、確立されたテスト関係とスキャナーデータをポスチャマネジメントオファリングに取り込んでいます。競争は、統合品質、ランタイムコンテキスト、開発者ワークフローへの適合性、および実際の悪用経路を持つリスクを優先する能力を中心に展開しています。
プラットフォームベンダーは、企業が調達を簡素化し、アプリケーションセキュリティをクラウドおよびエクスポージャーマネジメントと接続することを好む場合に恩恵を受けることができます。Googleは2026年3月にWizの320億 米ドルの買収を完了し、主要なクラウド環境全体のサポートを維持しながら、マルチクラウドセキュリティプラットフォームをGoogle Cloudに追加しました。[4]Google LLC、「GoogleがWizの収を完了」、Google、blog.google CrowdStrikeは2026年7月に、攻撃パスシミュレーションおよび悪用可能性モデリングのためのXM Cyberのテクノロジー、ソースコード、および45件以上の特許ポートフォリオを買収することに合意しました。Palo Alto Networksは2026年9月にConsoleを買収し、アラート調査、作業優先順位付け、および修復のためのAIネイティブ機能を追加しました。これらの動きは、スペシャリストがより深い統合またはコンプライアンスにおける特定の価値を実証するプレッシャーを高めています。
APIの動作をコードオーナーシップおよび悪用可能性に結びつけることに持続的な機会が残っています。多くの製品が静的テスト、動的テスト、およびソフトウェアコンポジション分析を統合していますが、継続的なランタイムAPIモニタリングの統合は一貫性が低いです。これは、APIが急速に拡大するオープンバンキング、組み込み金融、およびマイクロサービス環境において重要です。スペシャリストベンダーは、より強力なAPIコンテキスト、検証済みランタイムシグナル、および業種固有の証拠ワークフローを通じて差別化できます。大手ベンダーは流通上の優位性を持つ可能性がある一方、小規模プロバイダーはより狭い技術領域でより速く動くことができます。したがって、アプリケーションセキュリティポスチャマネジメント市場は、少数のサプライヤーに支配されることなく競争力を維持しています。
アプリケーションセキュリティポスチャマネジメント業界リーダー
Palo Alto Networks, Inc.
IBM Corporation
Oracle Corporation
Fortinet, Inc.
Trend Micro Incorporated
- *免責事項:主要選手の並び順不同

最近の業界動向
- 2026年9月:Palo Alto NetworksはAIネイティブのエージェンティックセキュリティプラットフォームであるConsoleを買収し、自律的なアラート調査、作業優先順位付け、およびクロス環境修復機能でCortexプラットフォームを強化しました。この買収により、ASPMのビジョンはポスチャの可視化からマシンスピードの対応へと拡張され、Cortex Cloudは自律的なセキュリティオペレーションレイヤーとして位置付けられました。
- 2026年7月:CrowdStrikeは、攻撃パスシミュレーションおよびリスク優先順位付け機能でFalconエクスポージャーマネジメントビジネスを強化するため、XM Cyberのテクノロジー、ソースコード、および45件以上の特許ポートフォリオを買収する契約を締結しました。CrowdStrikeは同時に、EU主催のセキュリティサービスを必要とする欧州企業のNIS2およびCRAコンプライアンス要件に対応するため、Schwarz DigitsのソブリンクラウドプラットフォームであるSTACKITにFalconをデプロイする計画を発表しました。
- 2026年3月:GoogleはWizの320億 米ドルの買収を完了し、AWS、Azure、およびOracle Cloud全体でマルチクラウドの可用性を維持しながら、クラウドおよびAIセキュリティプラットフォームをGoogle Cloudに統合しました。Wizは取引完了前の2025年に年間経常収益10億 米ドルを超えていました。
- 2025年8月:Palo Alto NetworksはBlack Hat USAでCortex Cloudアプリケーションセキュリティポスチャマネジメントを発表し、Black Duck、Checkmarx、GitLab、HashiCorp、Semgrep、Snyk、およびVeracodeを含むオープンパートナーエコシステムで早期アクセスを提供しました。このモジュールにより、セキュリティチームは開発者ツールの移行を必要とせずにスキャナーデータを統合できるようになりました。


グローバルアプリケーションセキュリティポスチャマネジメント市場レポートのスコープ
アプリケーションセキュリティポスチャマネジメント(ASPM)市場は、ソフトウェア開発ライフサイクルおよび本番環境全体にわたるアプリケーションセキュリティリスクの集中的な可視化、評価、優先順位付け、監視、および管理を提供するソフトウェアプラットフォーム、ソリューション、および関連サービスで構成されています。ASPMソリューションは、アプリケーションセキュリティテストツール、コードリポジトリ、クラウド環境、ランタイム環境、および脆弱性管理システムからセキュリティの検出結果を集約し、統合されたアプリケーションセキュリティポスチャを確立します。この市場には、ウェブアプリケーション、モバイルアプリケーション、API、クラウドネイティブアプリケーション、およびソフトウェアサービスに影響を与えるセキュリティエクスポージャーを継続的に特定、相関、コンテキスト化、優先順位付け、および修復するプラットフォームが含まれます。ASPMソリューションにより、組織はアプリケーションリスクの可視性を向上させ、開発者の修復ワークフローを合理化し、脆弱性バックログを削減し、コンプライアンスを強化し、集中型セキュリティポスチャマネジメントを通じてアプリケーションセキュリティガバナンスを強化することができます。
アプリケーションセキュリティポスチャマネジメント市場レポートは、コンポーネント(ソフトウェアおよびプラットフォーム、サービス)、デプロイメントモデル(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、アプリケーション環境(ウェブアプリケーション、モバイルアプリケーション、その他のアプリケーション環境)、業種(政府および公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・公益事業、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェアおよびプラットフォーム |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| ウェブアプリケーション |
| モバイルアプリケーション |
| その他のアプリケーション環境 |
| 政府および公共行政 |
| 産業製造 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・公益事業 |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
| コンポーネント別 | ソフトウェアおよびプラットフォーム | ||
| サービス | |||
| デプロイメントモデル別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| アプリケーション環境別 | ウェブアプリケーション | ||
| モバイルアプリケーション | |||
| その他のアプリケーション環境 | |||
| 業種別 | 政府および公共行政 | ||
| 産業製造 | |||
| 小売・Eコマース | |||
| 輸送・物流 | |||
| エネルギー・公益事業 | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| 教育・研究機関 | |||
| ヘルスケアおよびライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| 欧州その他 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋その他 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| アフリカその他 | |||


レポートで回答される主要な質問
アプリケーションセキュリティポスチャマネジメント市場の規模はどのくらいですか?
アプリケーションセキュリティポスチャマネジメント市場規模は2026年に2.55 ビリオン 米ドルと推定され、20.55%のCAGRで2031年までに6.50 ビリオン 米ドルに達すると予測されています。
アプリケーションセキュリティポスチャマネジメントプラットフォームの採用を促進しているものは何ですか?
組織は、コード、CI/CDパイプライン、クラウド環境、依存関係、およびランタイムシステム全体にわたる継続的な可視性を必要としています。規制上の報告義務とソフトウェアセキュリティ義務も需要を高めています。
アプリケーションセキュリティポスチャマネジメントの採用においてどのコンポーネントが主導していますか?
ソフトウェアおよびプラットフォームは、2025年に70.16%シェアでコンポーネントセグメントを主導しました。サービスは最も速く成長しているコンポーネントであり、2031年までに22.72%のCAGRが見込まれています。
大企業がASPMソリューションの主要ユーザーである理由は何ですか?
大企業は2025年の組織規模セグメントの72.41%を占めており、多くのチーム、リポジトリ、アプリケーション、およびセキュリティの検出結果を管理しているためです。
アプリケーションセキュリティポスチャマネジメントにおいて最も速く成長している地域はどこですか?
アジア太平洋地域は、クラウド変革と進化するサイバーセキュリティ要件に支えられ、2031年までに21.77%のCAGRで拡大する見込みです。
ASPMプラットフォームはDevSecOpsチームをどのようにサポートしますか?
セキュリティの検出結果を開発者ワークフローに接続し、CI/CDプロセスでのポリシーチェックを可能にし、より強力なコードからランタイムへのコンテキストで脆弱性の優先順位付けをチームが行えるよう支援します。
最終更新日:



