
Tamanho e Participação do Mercado de Gestão de Postura de Segurança de Aplicações
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 2.55 Bilhões de dólares |
| Tamanho do Mercado (2031) | 6.5 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 20.55 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Postura de Segurança de Aplicações pela Mordor Intelligence
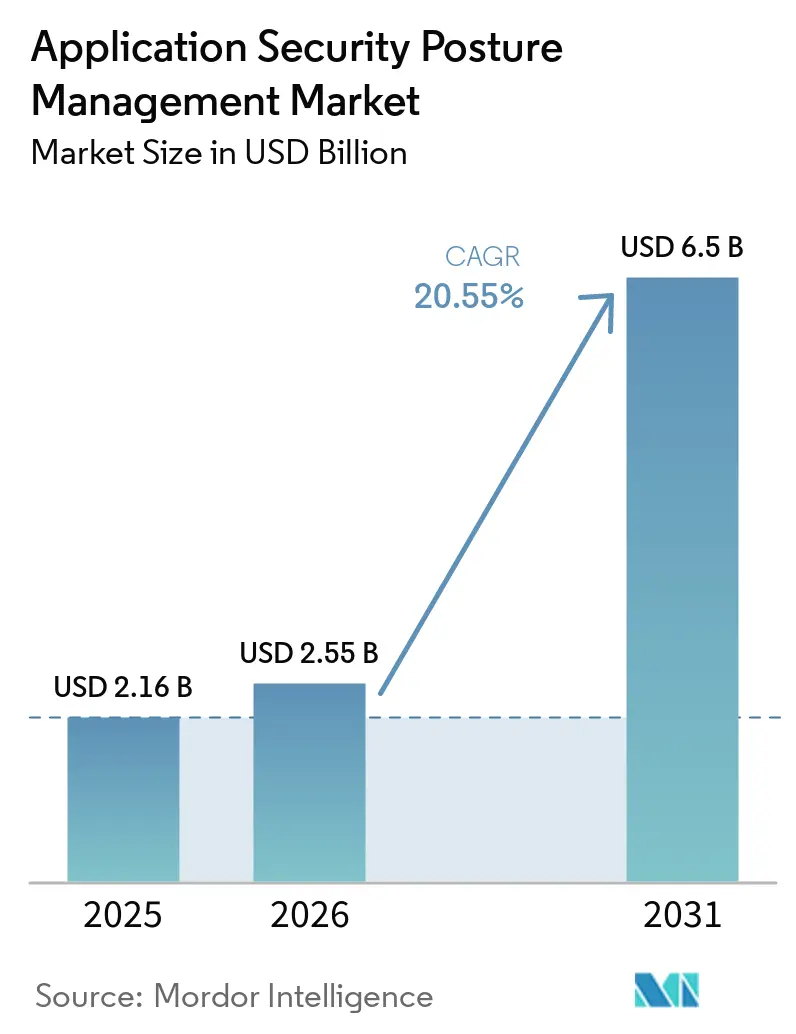
O tamanho do mercado de gestão de postura de segurança de aplicações foi avaliado em 2,16 bilhões de USD em 2025 e estima-se que cresça de 2,55 bilhões de USD em 2026 para atingir 6,50 bilhões de USD até 2031, a um CAGR de 20,55% durante o período de previsão (2026-2031). O crescimento está vinculado à necessidade de uma visão contínua dos riscos de aplicações em ambientes de desenvolvimento, implantação e execução. As organizações estão se afastando de ferramentas de teste isoladas quando as equipes de segurança precisam reconciliar descobertas duplicadas e comprovar que os riscos materiais estão sendo tratados. As obrigações de relatórios regulatórios e de segurança de software também estão tornando a coleta manual de evidências mais difícil de sustentar. Aplicações nativas em nuvem, codificação assistida por inteligência artificial e cadeias de fornecimento de software adicionam dependências que as equipes de segurança precisam monitorar em conjunto. Essas condições favorecem plataformas que conectam fluxos de trabalho de desenvolvedores, controles de segurança e decisões de remediação.
Principais Conclusões do Relatório
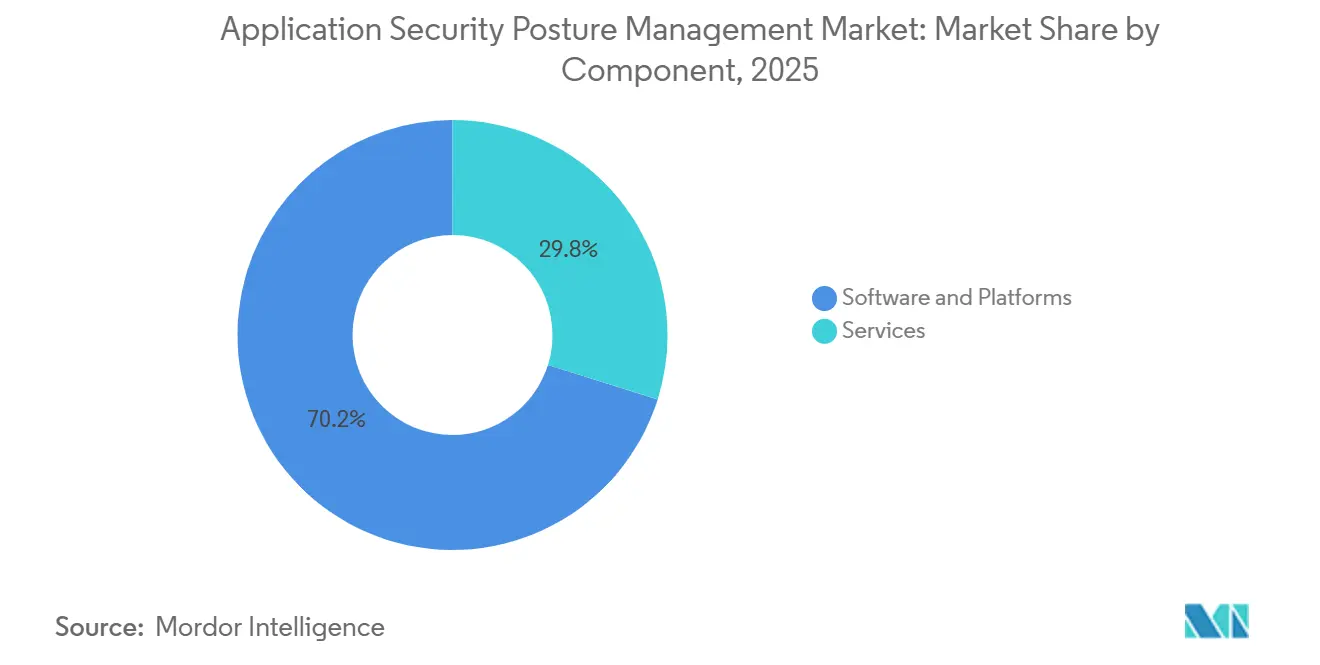
- Por componente, software e plataformas detinham 70,16% da participação do mercado de gestão de postura de segurança de aplicações em 2025, enquanto os serviços devem expandir a um CAGR de 22,72% até 2031.
- Por modelo de implantação, a nuvem detinha 65,11% da participação do mercado de gestão de postura de segurança de aplicações em 2025, enquanto o modelo híbrido deve expandir a um CAGR de 22,04% até 2031.
- Por tamanho de organização, as grandes empresas detinham 72,41% da participação do mercado de gestão de postura de segurança de aplicações em 2025, enquanto as PMEs devem expandir a um CAGR de 23,02% até 2031.
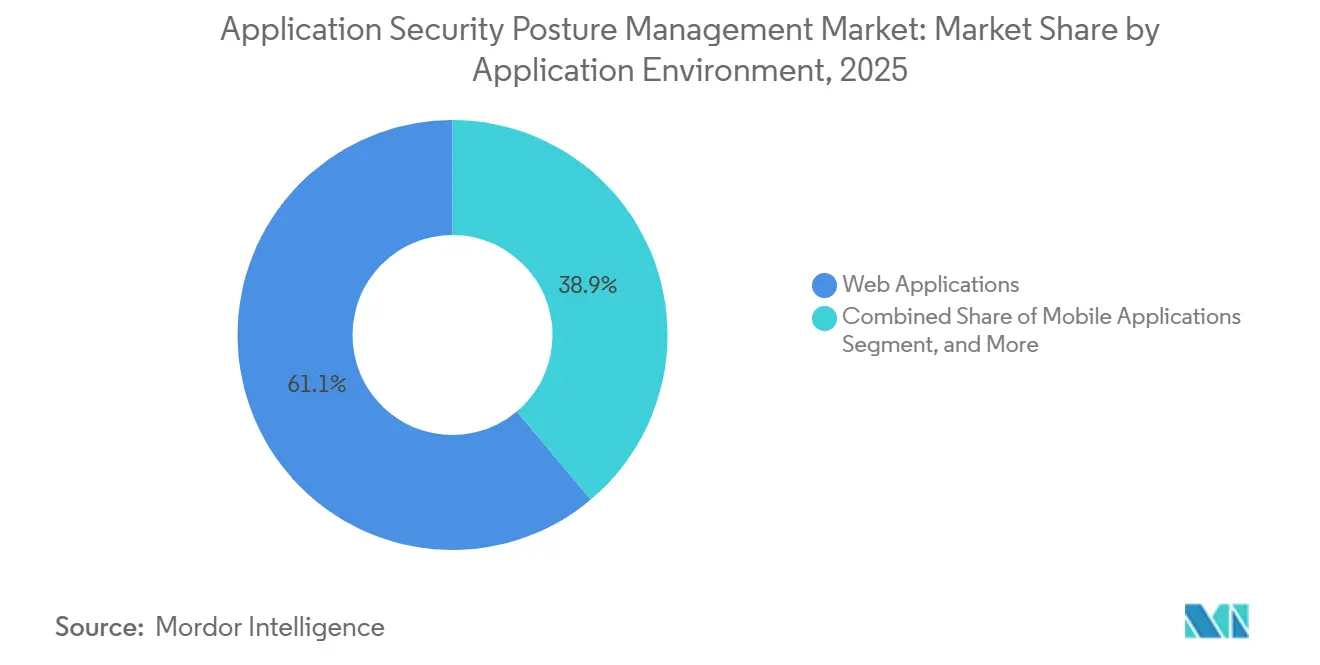
- Por ambiente de aplicação, as aplicações web detinham 61,12% da participação do mercado de gestão de postura de segurança de aplicações em 2025, enquanto as aplicações móveis devem expandir a um CAGR de 22,31% até 2031.
- Por vertical da indústria, o BFSI representou 24,13% da participação do mercado de gestão de postura de segurança de aplicações em 2025 e deve crescer a um CAGR de 21,45% até 2031.
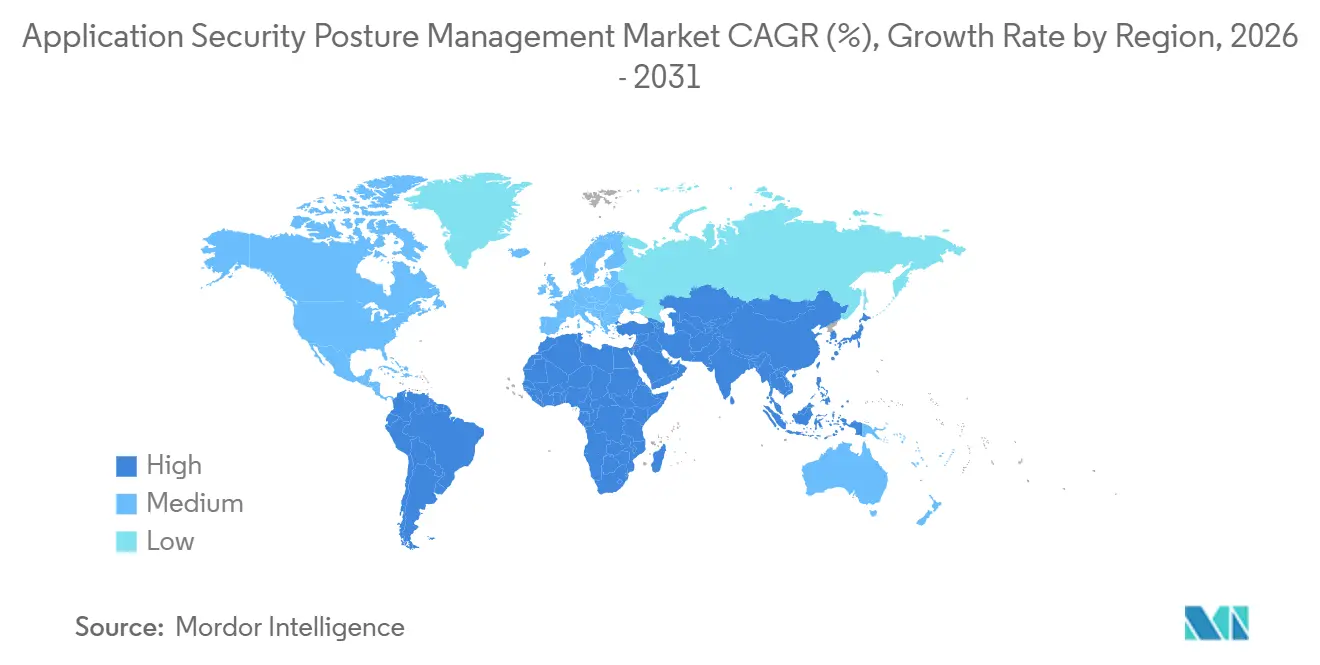
- Por geografia, a América do Norte detinha 35,66% da participação do mercado de gestão de postura de segurança de aplicações em 2025, enquanto a Ásia-Pacífico deve expandir a um CAGR de 21,77% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Gestão de Postura de Segurança de Aplicações
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Pressão Regulatória e de Governança | +5.2% | Global, com maior intensidade na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Desenvolvimento Nativo em Nuvem e Assistido por Inteligência Artificial | +4.5% | Global, com aceleração na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Redução da Proliferação de Ferramentas e Consolidação de Riscos | +3.5% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Integração de Fluxos de Trabalho de DevSecOps | +2.8% | Global, liderado pela América do Norte | Médio prazo (2-4 anos) |
| Priorização Contextual do Código à Execução | +2.4% | América do Norte e principais mercados da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Requisitos de Visibilidade da Cadeia de Fornecimento de Software | +1.5% | Global, com alta urgência na Europa e América do Norte | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Pressão Regulatória e de Governança
Vários requisitos sobrepostos de cibersegurança estão transformando a segurança de aplicações de uma atividade de revisão periódica em uma responsabilidade operacional contínua. A Lei de Resiliência Cibernética da UE introduziu obrigações de relatórios para vulnerabilidades ativamente exploradas e incidentes graves em setembro de 2026. O DORA, o NIS2, o PCI DSS 4.0.1 e o Quadro de Desenvolvimento Seguro de Software do NIST acrescentam exigências relacionadas a práticas de segurança documentadas e prontidão para incidentes. O mercado de gestão de postura de segurança de aplicações se beneficia porque as equipes de segurança precisam de inventários de vulnerabilidades atualizados e de evidências que possam ser recuperadas rapidamente. Os processos manuais não produzem essas evidências de forma consistente em grandes portfólios de software. Os programas de lista de materiais de software também precisam ser estabelecidos antes que as obrigações de produto se apliquem, o que antecipa as avaliações de plataformas em muitos ciclos de aquisição.
Desenvolvimento Nativo em Nuvem e Assistido por Inteligência Artificial
A geração de código assistida por inteligência artificial pode introduzir dependências desconhecidas, referências de pacotes incorretas e descobertas de segurança que as regras de teste convencionais nem sempre priorizam adequadamente. Microsserviços, contêineres, clusters Kubernetes, funções sem servidor e pacotes de terceiros introduzem pontos de controle adicionais em um único portfólio de aplicações. O mercado de gestão de postura de segurança de aplicações é, portanto, sustentado pela demanda por uma visão compartilhada entre código-fonte, pipelines de CI/CD, registros e ambientes de execução. Plataformas que conectam essas fontes podem distinguir um caminho explorável de um alerta teórico. A Palo Alto Networks introduziu o Cortex Cloud ASPM em agosto de 2025 para correlacionar dados de scanners nativos e de terceiros em um gráfico de risco unificado antes da produção.[1]Palo Alto Networks, "Palo Alto Networks Apresenta a Gestão de Postura de Segurança de Aplicações Cortex Cloud," Palo Alto Networks, paloaltonetworks.com Essa abordagem torna-se mais relevante à medida que as equipes de software lançam código com suporte de inteligência artificial em maior volume.
Redução da Proliferação de Ferramentas e Consolidação de Riscos
Muitas equipes de segurança utilizam ferramentas separadas para testes estáticos, testes dinâmicos, análise de composição de software, detecção de segredos e varredura de infraestrutura como código. Essas ferramentas podem gerar alertas repetidos, classificações de gravidade inconsistentes e contexto limitado sobre se uma vulnerabilidade pode ser explorada. Uma plataforma unificada pode reduzir o esforço necessário para comparar resultados e atribuir o trabalho de remediação à equipe de desenvolvimento correta. O mercado de gestão de postura de segurança de aplicações está se beneficiando dessa necessidade operacional, e não de uma simples preferência por menos fornecedores. A Palo Alto Networks posicionou suas capacidades de segurança de aplicações em torno da integração de contexto de código, nuvem e execução. A consolidação ainda depende da qualidade dos scanners subjacentes, pois uma plataforma não pode corrigir dados de origem incompletos ou imprecisos.
Integração de Fluxos de Trabalho de DevSecOps
Os controles de segurança têm maior probabilidade de influenciar a remediação quando as descobertas aparecem nas ferramentas que os desenvolvedores já utilizam. Verificações de política como código, anotações em solicitações de pull e portões de CI/CD podem impedir que novos problemas críticos cheguem à produção. Essa abordagem também pode criar uma trilha de auditoria mais clara do que exportações periódicas e revisões manuais de tickets. O mercado de gestão de postura de segurança de aplicações é sustentado quando desenvolvedores, proprietários de aplicações e equipes de segurança podem trabalhar a partir da mesma fila priorizada. A HENNGE adotou a ferramenta Baseline da IssueHunt em abril de 2025 para consolidar informações de vulnerabilidades em código-fonte, ambientes de nuvem, contêineres e bibliotecas de código aberto. A implantação demonstra que a demanda por fluxos de trabalho integrados vai além das grandes plataformas de segurança dos EUA.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Lacunas de Maturidade em Segurança de Aplicações e Gestão de Mudanças | -4.2% | Global, mais agudo na Ásia-Pacífico e América do Sul | Médio prazo (2-4 anos) |
| Escrutínio de Orçamento e Retorno sobre Investimento | -3.1% | Mercado intermediário da América do Norte e Europa, e PMEs da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Segurança de Aplicações e DevSecOps | -2.4% | Global, particularmente na Ásia-Pacífico e América do Sul | Longo prazo (≥ 4 anos) |
| Complexidade de Residência de Dados e Integração | -1.5% | Europa e mercados nacionais da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Lacunas de Maturidade em Segurança de Aplicações e Gestão de Mudanças
Muitas organizações estão introduzindo a gestão de postura antes que as práticas básicas de segurança de aplicações estejam consistentemente em vigor. A cobertura incompleta de testes estáticos, dependências não documentadas e processos de compilação irregulares limitam a utilidade de uma plataforma consolidada. O mercado de gestão de postura de segurança de aplicações pode enfrentar uma adoção mais lenta quando as equipes não conseguem manter registros confiáveis de ativos e pipelines. Os grupos de desenvolvimento também precisam passar de revisões de segurança pós-lançamento para uma propriedade compartilhada e contínua das descobertas. Essa mudança pode ser difícil quando as equipes de engenharia são avaliadas principalmente pela velocidade de lançamento. As organizações podem adquirir uma plataforma, mas atrasar a implantação completa, o que enfraquece o valor realizado e complica as decisões de renovação posteriores.
Escrutínio de Orçamento e Retorno sobre Investimento
O preço no nível de plataforma é frequentemente comparado ao custo de manter ferramentas de teste mais específicas. Os compradores do mercado intermediário precisam demonstrar valor por meio de tempos de remediação mais curtos, menos trabalho manual e menor esforço de preparação para auditorias. O mercado de gestão de postura de segurança de aplicações enfrenta uma restrição quando os compradores não dispõem de dados de referência para essas comparações. Os requisitos de validação contínua podem tornar o caso de negócio mais tangível, permitindo que as equipes comparem processos de avaliação manual com a coleta automatizada de evidências. No entanto, programas em estágio inicial podem não ter registros confiáveis do tempo dos desenvolvedores ou dos custos de remediação. Isso é particularmente relevante para organizações com orçamentos significativos de cibersegurança, mas com capacidade limitada para um grande projeto de consolidação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Plataformas Lideram Enquanto os Serviços Ampliam a Capacidade de Entrega
Software e plataformas representaram 70,16% do tamanho do mercado de gestão de postura de segurança de aplicações no segmento de componentes em 2025. As empresas preferem a cobertura de plataformas quando precisam de um único ambiente para priorização de riscos, aplicação de políticas e evidências de conformidade. Uma plataforma comum pode conectar descobertas que, de outra forma, permaneceriam separadas entre as ferramentas de teste. Ela também oferece às equipes de segurança uma forma mais clara de atribuir responsabilidades entre repositórios e grupos de desenvolvimento. Esses benefícios explicam por que as licenças de software continuam sendo a principal base comercial da indústria de gestão de postura de segurança de aplicações.
Os serviços devem crescer a um CAGR de 22,72% até 2031, a taxa mais rápida entre os componentes. As organizações recorrem ao suporte gerenciado quando as equipes internas não têm tempo ou expertise para ajustar ferramentas, investigar alertas e redesenhar fluxos de trabalho. A entrega gerenciada pode combinar uma licença de plataforma com suporte contínuo de triagem e implementação. Esse modelo amplia o acesso para organizações regulamentadas que precisam de evidências contínuas em muitos pipelines. Também pode ajudar as equipes a traduzir descobertas de segurança em trabalho que os desenvolvedores possam concluir. O crescimento dos serviços, portanto, complementa a adoção de plataformas em vez de substituí-la.


Por Modelo de Implantação: Nuvem Lidera Enquanto o Modelo Híbrido Apoia o Controle de Dados
A nuvem detinha 65,11% da participação do mercado de gestão de postura de segurança de aplicações no segmento de implantação em 2025. A entrega em nuvem é bem adequada para aplicações que já utilizam plataformas de CI/CD hospedadas, registros de contêineres e ambientes de execução em múltiplas nuvens. Pode reduzir o esforço necessário para manter a infraestrutura local e manter as integrações atualizadas. As equipes de segurança podem adicionar novos repositórios e ambientes sem aguardar um ciclo de implantação local. Esse modelo é especialmente relevante para organizações que lançam software com frequência.
A implantação híbrida deve crescer a um CAGR de 22,04% até 2031. Ela atende organizações que desejam coordenação baseada em nuvem enquanto mantêm a telemetria de vulnerabilidades sensíveis em um local especificado. Instituições financeiras, agências do setor público, contratantes de defesa e operadores de infraestrutura crítica podem impor regras mais rígidas sobre conectividade e residência de dados. As arquiteturas híbridas permitem que essas organizações preservem o controle local sobre informações selecionadas. Elas também mantêm acesso a capacidades de orquestração e relatórios gerenciados centralmente. O mercado de gestão de postura de segurança de aplicações pode se beneficiar desse design, pois amplia a adoção além dos ambientes totalmente baseados em nuvem.
Por Tamanho de Organização: Grandes Empresas Ancoram a Demanda Enquanto as PMEs Ganham Acesso
As grandes empresas detinham 72,41% da participação do mercado de gestão de postura de segurança de aplicações no segmento de tamanho de organização em 2025. Grandes organizações de desenvolvimento podem operar múltiplas equipes de produtos, repositórios, contas em nuvem e pipelines de CI/CD simultaneamente. Sua escala gera um grande número de alertas que não podem ser avaliados por meio de um programa de segurança coordenado manualmente. Um modelo de risco compartilhado ajuda as equipes a identificar problemas que precisam de remediação imediata. A governança centralizada também apoia a comunicação entre líderes de segurança e equipes de produtos individuais.
As PMEs devem crescer a um CAGR de 23,02% até 2031. Fornecedores menores enfrentam cada vez mais expectativas de segurança de clientes empresariais e órgãos de aquisição pública. Programas de certificação que incluem segurança em nuvem e inteligência artificial podem introduzir requisitos mais formais de segurança de aplicações. A entrega como Software como Serviço e a precificação baseada em uso podem reduzir a barreira de entrada para equipes de segurança menores. Os serviços gerenciados podem reduzir ainda mais a necessidade de contratar pessoal especializado antes da implantação. Esses fatores tornam as PMEs uma via importante de expansão no mercado de gestão de postura de segurança de aplicações.
Por Ambiente de Aplicação: Aplicações Web Lideram Enquanto a Adoção Móvel Cresce
As aplicações web representaram 61,12% do tamanho do mercado de gestão de postura de segurança de aplicações no segmento de ambiente de aplicação em 2025. Os portfólios web incluem APIs, camadas de autenticação, componentes do lado do servidor, scripts e dependências externas. Essa amplitude cria uma grande superfície de ataque e torna difícil rastrear a propriedade entre as equipes de desenvolvimento e operações. O monitoramento contínuo de dependências é importante porque os riscos podem surgir após a implantação de um site. A cobertura de aplicações web continua sendo o ponto de partida para muitas implementações de gestão de postura.
As aplicações móveis devem crescer a um CAGR de 22,31% até 2031. As organizações estão ampliando os controles de segurança à medida que os serviços com foco em dispositivos móveis se tornam mais centrais para as atividades de clientes e funcionários. As práticas atualizadas de verificação móvel oferecem às equipes um controle mais claro sobre famílias e orientações de teste para o desenvolvimento móvel. A integração ainda é menos madura do que em ambientes web e de backend, pois os testes móveis podem exigir contexto de dispositivo, sistema operacional e canal de lançamento. Fornecedores que conectam análise dinâmica com fluxos de trabalho de desenvolvedores podem preencher essa lacuna. O mercado de gestão de postura de segurança de aplicações tem espaço para desenvolver capacidades móveis mais robustas, mantendo seu escopo mais amplo do código à execução.

Por Vertical da Indústria: O BFSI Ocupa uma Posição de Liderança em Tamanho e Crescimento
O BFSI detinha 24,13% de participação de mercado no mercado de gestão de postura de segurança de aplicações em 2025, a maior entre os verticais da indústria. As instituições financeiras gerenciam extensos dados de clientes, processos de pagamento, serviços móveis e conexões com parceiros digitais. Elas também operam sob múltiplas obrigações de relatórios, resiliência e segurança. Um registro unificado de riscos de aplicações pode reduzir o ônus de coletar evidências de sistemas separados. A indústria de gestão de postura de segurança de aplicações está, portanto, estreitamente alinhada com a necessidade do setor de supervisão contínua.
O BFSI deve crescer a um CAGR de 21,45% até 2031. Os requisitos relacionados à resiliência operacional, segurança de pagamentos e divulgação de cibersegurança criam necessidades distintas de evidências que podem ser atendidas por meio de um processo comum de segurança de aplicações. O Perfil do Instituto de Risco Cibernético fornece uma estrutura compartilhada que mapeia os controles do setor financeiro para vários padrões relevantes.[2]MITRE Center for Threat-Informed Defense, "Defesa Baseada em Ameaças para o Setor Financeiro," MITRE, ctid.mitre.org Esse alinhamento pode ajudar as instituições a reduzir a duplicação entre os processos de governança. Saúde e ciências da vida, governo e administração pública, e tecnologia da informação e telecomunicações continuam sendo usuários secundários importantes porque também gerenciam dados regulamentados e serviços digitais essenciais. Operadores de energia, serviços públicos, petróleo e gás e outras infraestruturas críticas adicionam demanda futura à medida que os sistemas de tecnologia operacional e de tecnologia da informação se tornam mais conectados.
Análise Geográfica
A América do Norte detinha 35,66% da participação do mercado de gestão de postura de segurança de aplicações em 2025. A região tem uma alta concentração de orçamentos empresariais de cibersegurança e um ecossistema maduro de nuvem e DevSecOps. Empresas de capital aberto e organizações financeiras precisam de registros confiáveis para governança de cibersegurança e divulgação de incidentes materiais. A adoção de nuvem pelo setor público canadense e os requisitos provinciais de privacidade adicionam demanda em aplicações regulamentadas. A economia digital do México e a atividade de serviços de software sustentam a demanda entre empresas que atendem clientes transfronteiriços. Esses fatores conferem à região uma vantagem duradoura em presença de fornecedores, talentos em segurança de desenvolvedores e financiamento para programas de segurança em nível de plataforma.
A Europa foi o segundo maior contribuinte regional para o mercado de gestão de postura de segurança de aplicações. As obrigações do DORA, do NIS2 e da Lei de Resiliência Cibernética criam um ambiente exigente para produtores e operadores de software. A implementação do NIS2 pela Alemanha criou uma primeira onda nacional de planejamento de conformidade, enquanto o cronograma da Itália adicionou outro ciclo de demanda. As organizações de serviços financeiros e seguros têm uma necessidade particular de documentar processos de aplicações resilientes. A residência de dados também sustenta o interesse em designs de entrega híbrida. A demanda por serviços na região pode ser mais forte do que na América do Norte quando as organizações precisam de ajuda para adaptar plataformas globais às obrigações nacionais.
A Ásia-Pacífico deve expandir a um CAGR de 21,77% até 2031, a taxa regional mais rápida no mercado de gestão de postura de segurança de aplicações. A transformação com foco em nuvem na China, Índia, Japão, Coreia do Sul e Sudeste Asiático está aumentando o número de ambientes de software modernos que requerem controles de segurança coordenados. A Lei de Defesa Cibernética Ativa do Japão e a estrutura atualizada do Cyber Essentials Mark de Singapura apoiam uma atividade de segurança mais formal entre empresas e fornecedores. A adoção de uma ferramenta de ASPM pela HENNGE em 2025 ilustra a demanda local por visibilidade consolidada em ativos de nuvem e software.[3]HENNGE K.K., "HENNGE Apresenta a Linha de Base de Gestão de Postura de Segurança de Aplicações," HENNGE, hennge.com O Oriente Médio e a África continuam sendo contribuintes menores, mas os programas de governo digital nos Emirados Árabes Unidos e na Arábia Saudita estão elevando as expectativas para os fornecedores de software do setor público.

Cenário Competitivo
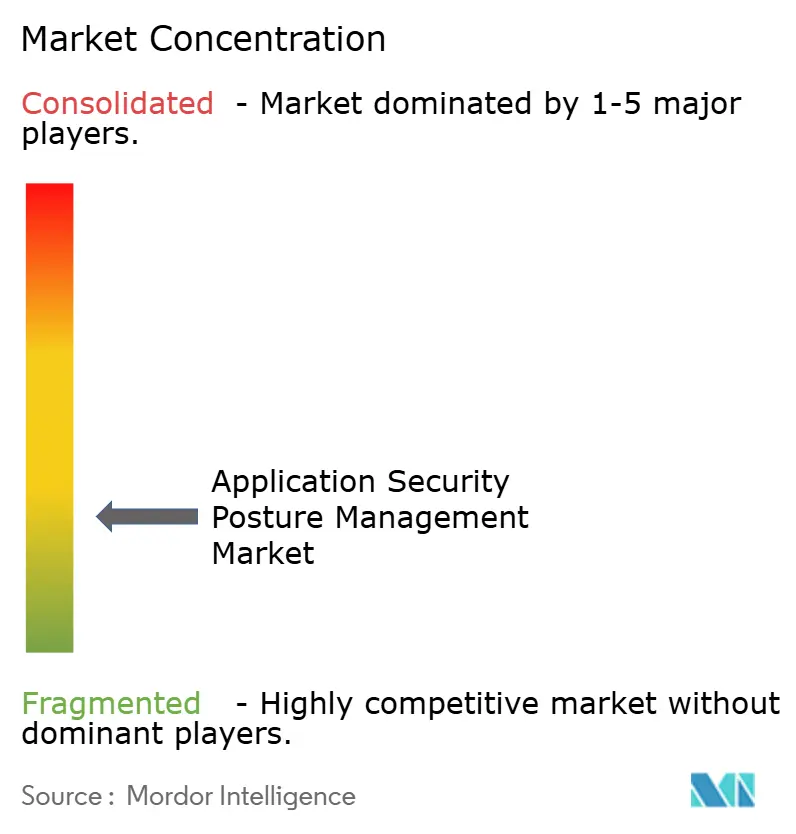
O mercado de gestão de postura de segurança de aplicações é fragmentado, com especialistas de nicho, provedores mais amplos de segurança em nuvem e fornecedores de testes estabelecidos atendendo a diferentes necessidades dos compradores. Apiiro, ArmorCode, Cycode, Legit Security, Nucleus Security e OX Security focam em gráficos de risco do código à nuvem e priorização. Palo Alto Networks e CrowdStrike podem empacotar capacidades relacionadas em portfólios maiores de operações de segurança. Checkmarx, Snyk, Black Duck, Veracode e Invicti Security trazem relacionamentos de teste estabelecidos e dados de scanners para ofertas de gestão de postura. A concorrência centra-se na qualidade da integração, no contexto de execução, na adequação ao fluxo de trabalho do desenvolvedor e na capacidade de priorizar riscos com um caminho credível para exploração.
Os fornecedores de plataformas podem se beneficiar quando as empresas preferem simplificar a aquisição e conectar a segurança de aplicações com a gestão de nuvem e exposição. O Google concluiu sua aquisição de 32 bilhões de USD da Wiz em março de 2026, adicionando uma plataforma de segurança em múltiplas nuvens ao Google Cloud enquanto mantinha suporte nos principais ambientes de nuvem.[4]Google LLC, "Google Conclui Aquisição da Wiz," Google, blog.google A CrowdStrike concordou em julho de 2026 em adquirir a tecnologia da XM Cyber, o código-fonte e um portfólio de mais de 45 patentes para simulação de caminhos de ataque e modelagem de explorabilidade. A Palo Alto Networks adquiriu a Console em setembro de 2026 para adicionar capacidades nativas de inteligência artificial para investigação de alertas, priorização de trabalho e remediação. Esses movimentos aumentam a pressão sobre os especialistas para demonstrar integração mais profunda ou valor específico em conformidade.
Uma oportunidade persistente permanece em vincular o comportamento de APIs à propriedade do código e à explorabilidade. Muitos produtos reúnem testes estáticos, testes dinâmicos e análise de composição de software, mas o monitoramento contínuo de APIs em tempo de execução é menos consistentemente integrado. Isso importa em ambientes de open banking, finanças incorporadas e microsserviços, onde as APIs se expandem rapidamente. Os fornecedores especializados podem se diferenciar por meio de contexto de API mais robusto, sinais de execução validados e fluxos de trabalho de evidências específicos para verticais. Os fornecedores maiores podem ter uma vantagem de distribuição, enquanto os provedores menores podem se mover mais rapidamente em áreas técnicas mais específicas. O mercado de gestão de postura de segurança de aplicações, portanto, permanece competitivo sem ser dominado por um pequeno grupo de fornecedores.
Líderes da Indústria de Gestão de Postura de Segurança de Aplicações
Palo Alto Networks, Inc.
IBM Corporation
Oracle Corporation
Fortinet, Inc.
Trend Micro Incorporated
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes da Indústria
- Setembro de 2026: A Palo Alto Networks adquiriu a Console, uma plataforma de segurança agêntica nativa de inteligência artificial, para aprofundar sua plataforma Cortex com investigação autônoma de alertas, priorização de trabalho e capacidades de remediação entre ambientes. A aquisição estende a visão de ASPM da visibilidade de postura para a resposta em velocidade de máquina, posicionando o Cortex Cloud como uma camada de operações de segurança autodirigida.
- Julho de 2026: A CrowdStrike assinou um acordo para adquirir a tecnologia, o código-fonte e o portfólio de mais de 45 patentes da XM Cyber para fortalecer seu negócio de Gestão de Exposição Falcon com simulação de caminhos de ataque e capacidades de priorização de riscos. A CrowdStrike anunciou simultaneamente planos para implantar o Falcon no STACKIT, a plataforma de nuvem soberana da Schwarz Digits, respondendo aos requisitos de conformidade com o NIS2 e a CRA para empresas europeias que exigem serviços de segurança hospedados na UE.
- Março de 2026: O Google concluiu sua aquisição de 32 bilhões de USD da Wiz, integrando a plataforma de segurança em nuvem e inteligência artificial ao Google Cloud, mantendo a disponibilidade em múltiplas nuvens no AWS, Azure e Oracle Cloud. A Wiz havia superado 1 bilhão de USD em receita recorrente anual em 2025, antes do fechamento do negócio.
- Agosto de 2025: A Palo Alto Networks lançou a Gestão de Postura de Segurança de Aplicações Cortex Cloud na Black Hat USA, oferecendo acesso antecipado com um ecossistema de parceiros aberto que incluía Black Duck, Checkmarx, GitLab, HashiCorp, Semgrep, Snyk e Veracode. O módulo permitia que as equipes de segurança consolidassem dados de scanners sem exigir a migração de ferramentas de desenvolvedores.


Escopo do Relatório Global do Mercado de Gestão de Postura de Segurança de Aplicações
O Mercado de Gestão de Postura de Segurança de Aplicações (ASPM) compreende plataformas de software, soluções e serviços associados que fornecem visibilidade centralizada, avaliação, priorização, monitoramento e gestão de riscos de segurança de aplicações ao longo do ciclo de vida de desenvolvimento de software e ambientes de produção. As soluções de ASPM agregam descobertas de segurança de ferramentas de teste de segurança de aplicações, repositórios de código, ambientes de nuvem, ambientes de execução e sistemas de gestão de vulnerabilidades para estabelecer uma postura unificada de segurança de aplicações. O mercado inclui plataformas que identificam, correlacionam, contextualizam, priorizam e remediam continuamente exposições de segurança que afetam aplicações web, aplicações móveis, APIs, aplicações nativas em nuvem e serviços de software. As soluções de ASPM permitem que as organizações melhorem a visibilidade dos riscos de aplicações, simplifiquem os fluxos de trabalho de remediação dos desenvolvedores, reduzam os acúmulos de vulnerabilidades, fortaleçam a conformidade e aprimorem a governança de segurança de aplicações por meio da gestão centralizada de postura de segurança.
O Relatório do Mercado de Gestão de Postura de Segurança de Aplicações é Segmentado por Componente (Software e Plataformas, e Serviços), Modelo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Ambiente de Aplicação (Aplicações Web, Aplicações Móveis e Outros Ambientes de Aplicação), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, Tecnologia da Informação e Telecomunicações, Mídia e Entretenimento, Educação e Instituições de Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros [BFSI] e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software e Plataformas |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Aplicações Web |
| Aplicações Móveis |
| Outros Ambientes de Aplicação |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| Tecnologia da Informação e Telecomunicações |
| Mídia e Entretenimento |
| Educação e Instituições de Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software e Plataformas | ||
| Serviços | |||
| Por Modelo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Ambiente de Aplicação | Aplicações Web | ||
| Aplicações Móveis | |||
| Outros Ambientes de Aplicação | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| Tecnologia da Informação e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Educação e Instituições de Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de gestão de postura de segurança de aplicações?
O tamanho do mercado de gestão de postura de segurança de aplicações é estimado em 2,55 bilhões de USD em 2026 e previsto para atingir 6,50 bilhões de USD até 2031, a um CAGR de 20,55%.
O que está impulsionando a adoção de plataformas de gestão de postura de segurança de aplicações?
As organizações precisam de visibilidade contínua em código, pipelines de CI/CD, ambientes de nuvem, dependências e sistemas de execução. Os relatórios regulatórios e as obrigações de segurança de software também aumentam a demanda.
Qual componente lidera a adoção de gestão de postura de segurança de aplicações?
Software e plataformas lideraram o segmento de componentes com uma participação de 70,16% em 2025. Os serviços são o componente de crescimento mais rápido, com um CAGR projetado de 22,72% até 2031.
Por que as grandes empresas são os principais usuários de soluções de ASPM?
As grandes empresas detinham 72,41% do segmento de tamanho de organização em 2025 porque gerenciam muitas equipes, repositórios, aplicações e descobertas de segurança.
Qual região está crescendo mais rapidamente em gestão de postura de segurança de aplicações?
A Ásia-Pacífico deve expandir a um CAGR de 21,77% até 2031, sustentada pela transformação em nuvem e pelos requisitos de cibersegurança em evolução.
Como as plataformas de ASPM apoiam as equipes de DevSecOps?
Elas conectam descobertas de segurança aos fluxos de trabalho dos desenvolvedores, habilitam verificações de políticas em processos de CI/CD e ajudam as equipes a priorizar vulnerabilidades com contexto mais robusto do código à execução.
Página atualizada pela última vez em:



