
Taille et part du marché de l'Application Security Posture Management
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.55 Milliards de dollars |
| Taille du Marché (2031) | 6.5 Milliards de dollars |
| Growth Rate (2026 - 2031) | 20.55 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
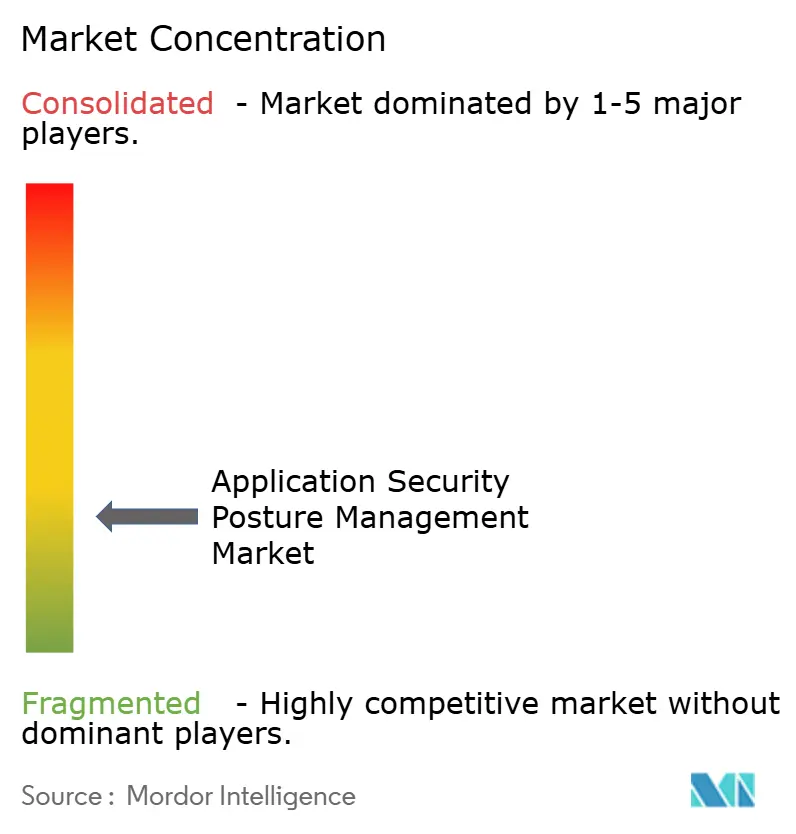
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'Application Security Posture Management par Mordor Intelligence
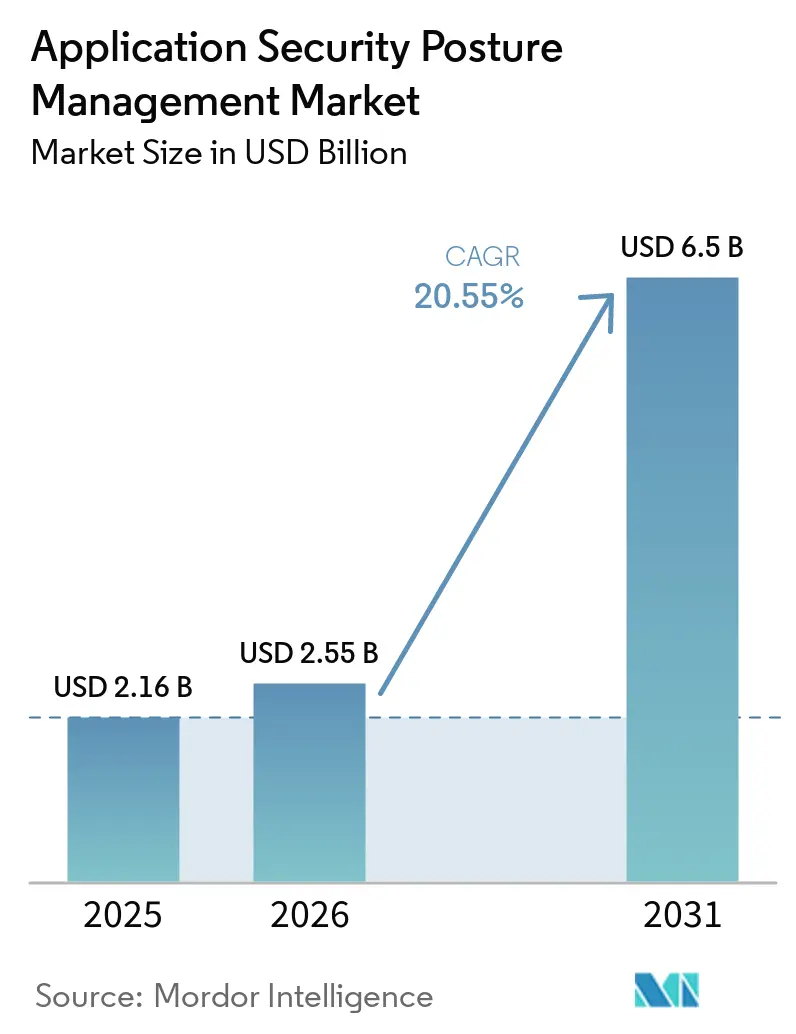
La taille du marché de l'Application Security Posture Management était évaluée à 2,16 milliards USD en 2025 et devrait croître de 2,55 milliards USD en 2026 pour atteindre 6,50 milliards USD d'ici 2031, à un CAGR de 20,55 % durant la période de prévision (2026-2031). La croissance est liée au besoin d'une visibilité continue sur les risques applicatifs tout au long des phases de développement, de déploiement et d'exécution. Les organisations s'éloignent des outils de test isolés lorsque les équipes de sécurité doivent réconcilier des résultats en double et prouver que les risques significatifs sont traités. Les obligations de reporting réglementaire et de sécurité logicielle rendent également la collecte manuelle de preuves de plus en plus difficile à maintenir. Les applications cloud-natives, le codage assisté par l'IA et les chaînes d'approvisionnement logicielles ajoutent des dépendances que les équipes de sécurité doivent surveiller ensemble. Ces conditions favorisent les plateformes qui connectent les flux de travail des développeurs, les contrôles de sécurité et les décisions de remédiation.
Points clés du rapport
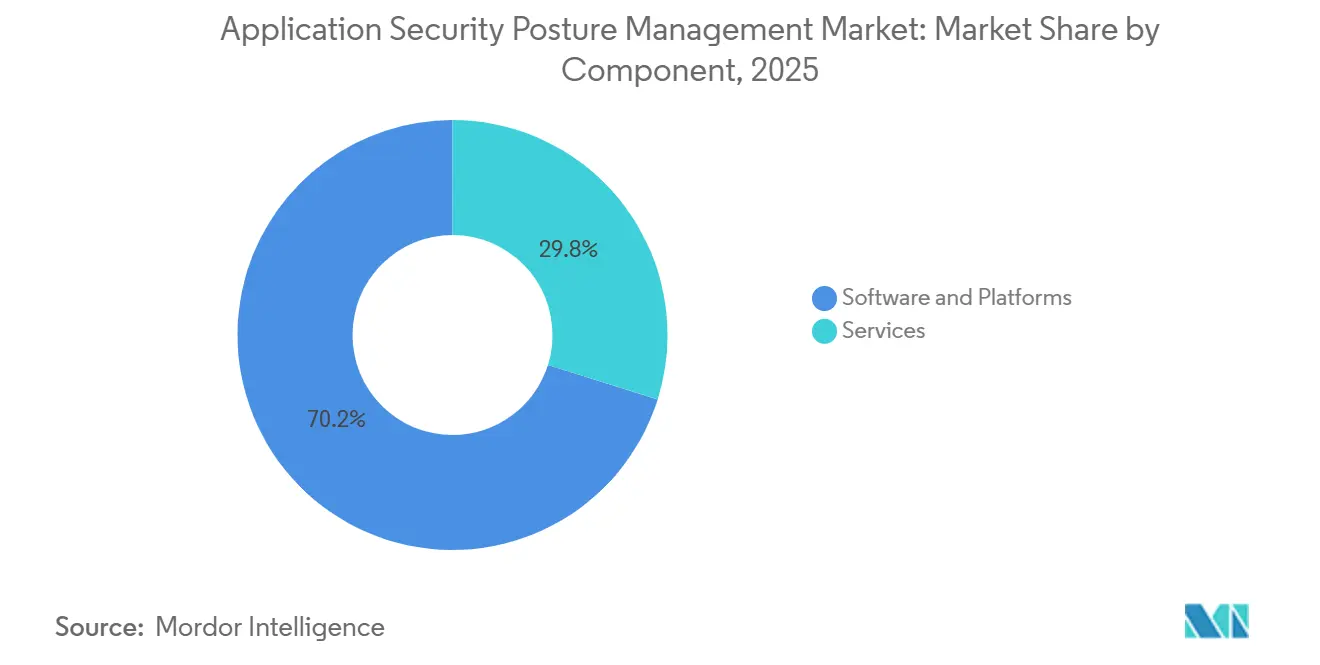
- Par composant, les logiciels et plateformes détenaient 70,16 % de la part du marché de l'Application Security Posture Management en 2025, tandis que les services devraient se développer à un CAGR de 22,72 % jusqu'en 2031.
- Par modèle de déploiement, le cloud détenait 65,11 % de la part du marché de l'Application Security Posture Management en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 22,04 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 72,41 % de la part du marché de l'Application Security Posture Management en 2025, tandis que les PME devraient se développer à un CAGR de 23,02 % jusqu'en 2031.
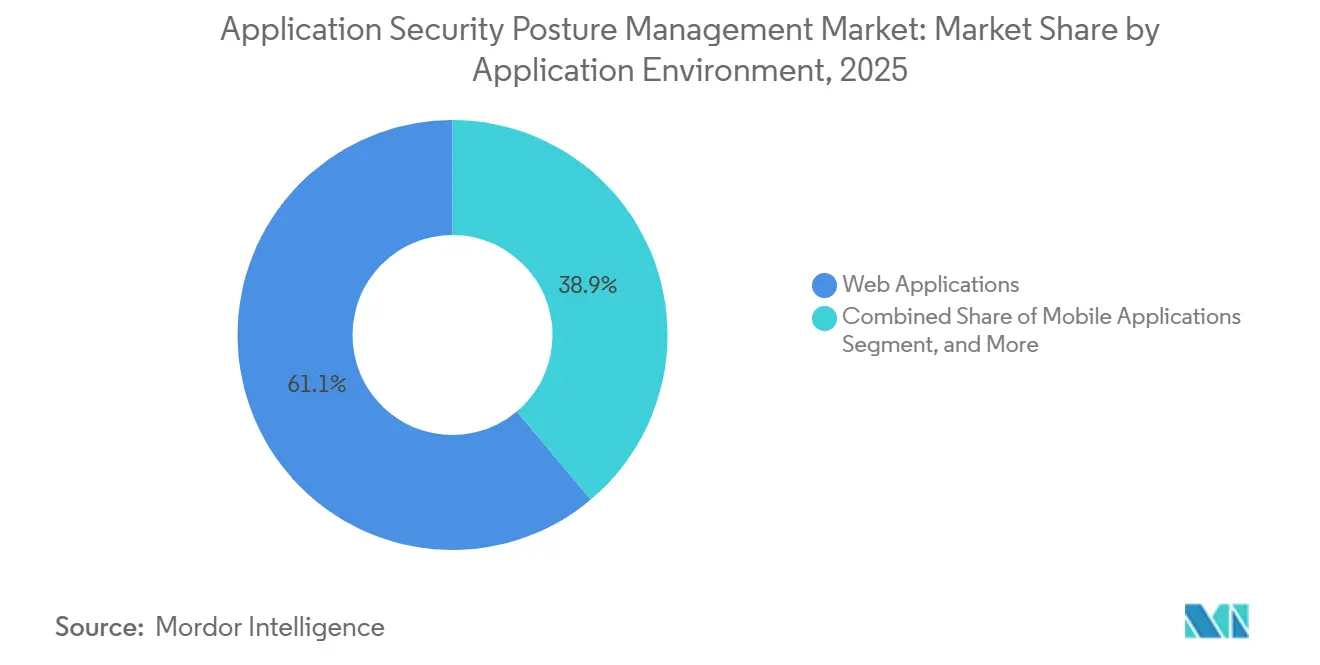
- Par environnement applicatif, les applications web détenaient 61,12 % de la part du marché de l'Application Security Posture Management en 2025, tandis que les applications mobiles devraient se développer à un CAGR de 22,31 % jusqu'en 2031.
- Par secteur vertical, le BFSI représentait 24,13 % de la part du marché de l'Application Security Posture Management en 2025 et devrait croître à un CAGR de 21,45 % jusqu'en 2031.
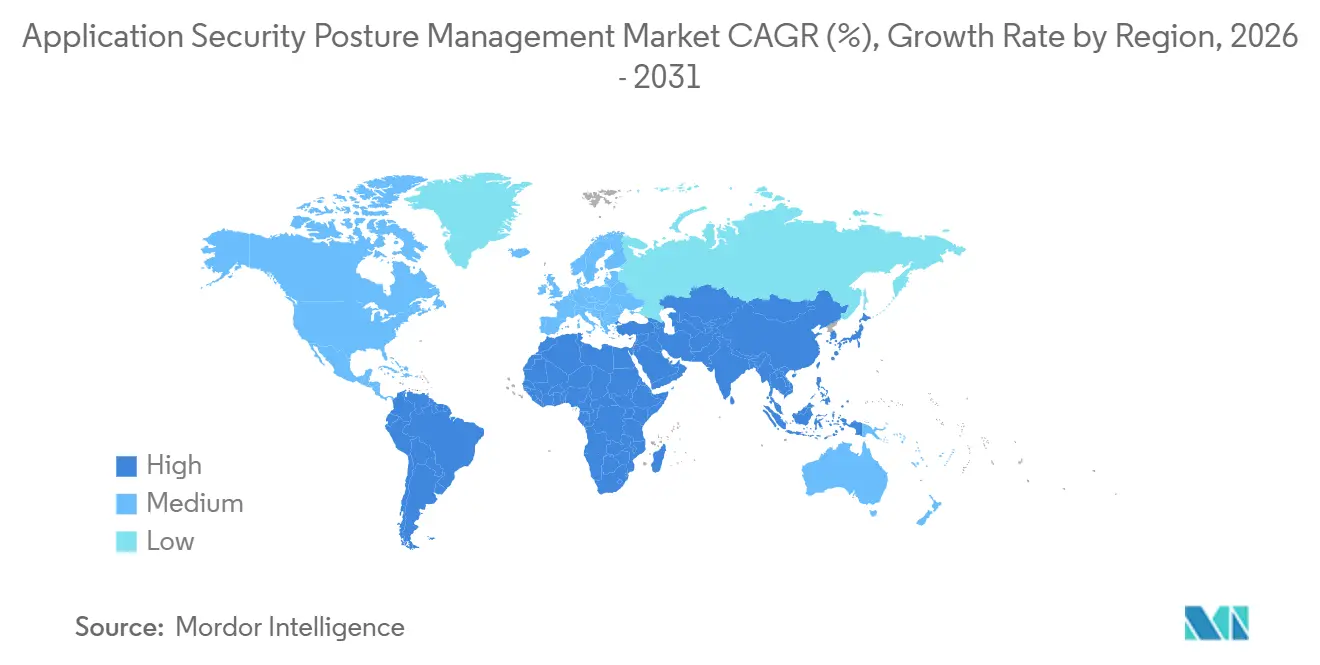
- Par géographie, l'Amérique du Nord détenait 35,66 % de la part du marché de l'Application Security Posture Management en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,77 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de l'Application Security Posture Management
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pression réglementaire et de gouvernance | +5.2% | Mondial, avec une intensité maximale en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Développement cloud-natif et assisté par l'IA | +4.5% | Mondial, en accélération en Asie-Pacifique | Moyen terme (2-4 ans) |
| Réduction de la prolifération des outils et consolidation des risques | +3.5% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique | Moyen terme (2-4 ans) |
| Intégration des flux de travail DevSecOps | +2.8% | Mondial, porté par l'Amérique du Nord | Moyen terme (2-4 ans) |
| Priorisation contextuelle du code à l'exécution | +2.4% | Amérique du Nord et principaux marchés d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Exigences de visibilité sur la chaîne d'approvisionnement logicielle | +1.5% | Mondial, avec une urgence élevée en Europe et en Amérique du Nord | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Pression réglementaire et de gouvernance
Plusieurs exigences de cybersécurité qui se chevauchent font évoluer la sécurité applicative d'une activité de révision périodique vers une responsabilité opérationnelle continue. La loi européenne sur la cyber-résilience a introduit des obligations de signalement pour les vulnérabilités activement exploitées et les incidents graves en septembre 2026. DORA, NIS2, PCI DSS 4.0.1 et le cadre de développement sécurisé de logiciels du NIST ajoutent des exigences connexes en matière de pratiques de sécurité documentées et de préparation aux incidents. Le marché de l'Application Security Posture Management en bénéficie car les équipes de sécurité ont besoin d'inventaires de vulnérabilités à jour et de preuves pouvant être récupérées rapidement. Les processus manuels ne produisent pas ces preuves de manière cohérente sur de grands parcs logiciels. Les programmes de nomenclature des logiciels doivent également être établis avant que les obligations produits ne s'appliquent, ce qui avance les évaluations de plateformes dans de nombreux cycles d'approvisionnement.
Développement cloud-natif et assisté par l'IA
La génération de code assistée par l'IA peut introduire des dépendances inconnues, des références de paquets incorrectes et des résultats de sécurité que les règles de test conventionnelles ne priorisent pas toujours correctement. Les microservices, les conteneurs, les clusters Kubernetes, les fonctions sans serveur et les paquets tiers introduisent des points de contrôle supplémentaires au sein d'un même parc applicatif. Le marché de l'Application Security Posture Management est donc soutenu par la demande d'une vue partagée sur le code source, les pipelines CI/CD, les registres et les environnements d'exécution. Les plateformes qui connectent ces sources peuvent distinguer un chemin exploitable d'une alerte théorique. Palo Alto Networks a introduit Cortex Cloud ASPM en août 2025 pour corréler les données des scanners natifs et tiers en un graphe de risques unifié avant la mise en production.[1]Palo Alto Networks, "Palo Alto Networks présente l'Application Security Posture Management Cortex Cloud," Palo Alto Networks, paloaltonetworks.com Cette approche devient plus pertinente à mesure que les équipes logicielles publient du code assisté par l'IA en plus grand volume.
Réduction de la prolifération des outils et consolidation des risques
De nombreuses équipes de sécurité utilisent des outils distincts pour les tests statiques, les tests dynamiques, l'analyse de la composition logicielle, la détection de secrets et l'analyse de l'infrastructure en tant que code. Ces outils peuvent générer des alertes répétées, des évaluations de gravité incohérentes et un contexte limité sur la possibilité d'exploiter une vulnérabilité. Une plateforme unifiée peut réduire l'effort nécessaire pour comparer les résultats et attribuer les travaux de remédiation à l'équipe de développement appropriée. Le marché de l'Application Security Posture Management tire profit de ce besoin opérationnel, plutôt que d'une simple préférence pour moins de fournisseurs. Palo Alto Networks a positionné ses capacités de sécurité applicative autour de l'intégration du contexte code, cloud et exécution. La consolidation dépend toujours de la qualité des scanners sous-jacents, car une plateforme ne peut pas corriger des données sources incomplètes ou inexactes.
Intégration des flux de travail DevSecOps
Les contrôles de sécurité sont plus susceptibles d'influencer la remédiation lorsque les résultats apparaissent dans les outils que les développeurs utilisent déjà. Les vérifications de politique en tant que code, les annotations de demandes de tirage et les portes CI/CD peuvent empêcher de nouveaux problèmes critiques d'atteindre la production. Cette approche peut également créer une piste d'audit plus claire que les exports périodiques et les révisions manuelles de tickets. Le marché de l'Application Security Posture Management est soutenu lorsque les développeurs, les propriétaires d'applications et les équipes de sécurité peuvent travailler à partir de la même file d'attente priorisée. HENNGE a adopté l'outil Baseline d'IssueHunt en avril 2025 pour consolider les informations sur les vulnérabilités dans le code source, les environnements cloud, les conteneurs et les bibliothèques open source. Le déploiement montre que la demande de flux de travail intégrés s'étend au-delà des grandes plateformes de sécurité américaines.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Lacunes en matière de maturité AppSec et de gestion du changement | -4.2% | Mondial, plus aigu en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Examen du budget et du retour sur investissement | -3.1% | Marché intermédiaire en Amérique du Nord et en Europe, et PME d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Pénurie de talents AppSec et DevSecOps | -2.4% | Mondial, particulièrement en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Complexité de la résidence des données et de l'intégration | -1.5% | Europe et marchés nationaux d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Lacunes en matière de maturité AppSec et de gestion du changement
De nombreuses organisations introduisent la gestion de la posture avant que les pratiques de sécurité applicative de base soient systématiquement en place. Une couverture de tests statiques incomplète, des dépendances non documentées et des processus de construction irréguliers limitent l'utilité d'une plateforme consolidée. Le marché de l'Application Security Posture Management peut faire face à une adoption plus lente lorsque les équipes ne peuvent pas maintenir des enregistrements fiables des actifs et des pipelines. Les groupes de développement doivent également passer des révisions de sécurité post-publication à une propriété partagée et continue des résultats. Ce changement peut être difficile lorsque les équipes d'ingénierie sont principalement évaluées sur la vitesse de publication. Les organisations peuvent acheter une plateforme mais retarder le déploiement complet, ce qui affaiblit la valeur réalisée et complique les décisions de renouvellement ultérieures.
Examen du budget et du retour sur investissement
La tarification au niveau de la plateforme est souvent comparée au coût de conservation d'outils de test plus ciblés. Les acheteurs du marché intermédiaire doivent démontrer la valeur par des délais de remédiation plus courts, moins de travail manuel et un effort de préparation aux audits réduit. Le marché de l'Application Security Posture Management fait face à une contrainte lorsque les acheteurs manquent de données de référence pour ces comparaisons. Les exigences de validation continue peuvent rendre l'analyse de rentabilité plus tangible en permettant aux équipes de comparer les processus d'évaluation manuels avec la collecte automatisée de preuves. Cependant, les programmes en phase initiale peuvent ne pas disposer d'enregistrements fiables du temps des développeurs ou des coûts de remédiation. Cela est particulièrement pertinent pour les organisations disposant de budgets de cybersécurité significatifs mais d'une capacité limitée pour un grand projet de consolidation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les plateformes dominent tandis que les services élargissent la capacité de livraison
Les logiciels et plateformes représentaient 70,16 % de la taille du marché de l'Application Security Posture Management dans le segment des composants en 2025. Les entreprises privilégient la couverture par plateforme lorsqu'elles ont besoin d'un environnement unique pour la priorisation des risques, l'application des politiques et les preuves de conformité. Une plateforme commune peut connecter des résultats qui resteraient autrement séparés entre les outils de test. Elle offre également aux équipes de sécurité un moyen plus clair d'attribuer la propriété entre les référentiels et les groupes de développement. Ces avantages expliquent pourquoi les licences logicielles restent le principal fondement commercial du secteur de l'Application Security Posture Management.
Les services devraient croître à un CAGR de 22,72 % jusqu'en 2031, le taux le plus rapide parmi les composants. Les organisations font appel au support géré lorsque les équipes internes manquent de temps ou d'expertise pour paramétrer les outils, investiguer les alertes et repenser les flux de travail. La livraison gérée peut combiner une licence de plateforme avec un support continu de triage et de mise en œuvre. Ce modèle élargit l'accès aux organisations réglementées qui ont besoin de preuves continues sur de nombreux pipelines. Il peut également aider les équipes à traduire les résultats de sécurité en travaux que les développeurs peuvent accomplir. La croissance des services complète donc l'adoption des plateformes plutôt qu'elle ne la remplace.


Par modèle de déploiement : le cloud domine tandis que le déploiement hybride soutient le contrôle des données
Le cloud détenait 65,11 % de la part du marché de l'Application Security Posture Management dans le segment des déploiements en 2025. La livraison cloud est bien adaptée aux applications qui utilisent déjà des plateformes CI/CD hébergées, des registres de conteneurs et des environnements d'exécution multi-cloud. Elle peut réduire l'effort nécessaire pour maintenir l'infrastructure locale et garder les intégrations à jour. Les équipes de sécurité peuvent ajouter de nouveaux référentiels et environnements sans attendre un cycle de déploiement sur site. Ce modèle est particulièrement pertinent pour les organisations qui publient fréquemment des logiciels.
Le déploiement hybride devrait croître à un CAGR de 22,04 % jusqu'en 2031. Il répond aux organisations qui souhaitent une coordination basée sur le cloud tout en conservant la télémétrie de vulnérabilité sensible dans un emplacement spécifié. Les institutions financières, les agences du secteur public, les contractants de défense et les opérateurs d'infrastructures critiques peuvent imposer des règles plus strictes en matière de connectivité et de résidence des données. Les architectures hybrides permettent à ces organisations de conserver un contrôle local sur certaines informations. Elles conservent également l'accès aux capacités d'orchestration et de reporting gérées de manière centralisée. Le marché de l'Application Security Posture Management peut bénéficier de cette conception, car elle élargit l'adoption au-delà des environnements entièrement basés sur le cloud.
Par taille d'organisation : les grandes entreprises ancrent la demande tandis que les PME gagnent en accès
Les grandes entreprises détenaient 72,41 % de la part du marché de l'Application Security Posture Management dans le segment de la taille d'organisation en 2025. Les grandes organisations de développement peuvent exploiter simultanément plusieurs équipes produit, référentiels, comptes cloud et pipelines CI/CD. Leur échelle génère un grand nombre d'alertes qui ne peuvent pas être évaluées par un programme de sécurité coordonné manuellement. Un modèle de risque partagé aide les équipes à identifier les problèmes nécessitant une remédiation immédiate. La gouvernance centralisée soutient également la communication entre les responsables de la sécurité et les équipes produit individuelles.
Les PME devraient croître à un CAGR de 23,02 % jusqu'en 2031. Les fournisseurs plus petits font face de plus en plus à des attentes en matière de sécurité de la part des clients entreprises et des organismes d'approvisionnement public. Les programmes de certification incluant la sécurité cloud et IA peuvent introduire des exigences de sécurité applicative plus formelles. La livraison SaaS et la tarification à l'usage peuvent abaisser la barrière à l'entrée pour les équipes de sécurité plus petites. Les services gérés peuvent réduire davantage le besoin de recruter du personnel spécialisé avant le déploiement. Ces facteurs font des PME une voie d'expansion importante sur le marché de l'Application Security Posture Management.
Par environnement applicatif : les applications web dominent tandis que l'adoption mobile progresse
Les applications web représentaient 61,12 % de la taille du marché de l'Application Security Posture Management dans le segment des environnements applicatifs en 2025. Les parcs web comprennent des API, des couches d'authentification, des composants côté serveur, des scripts et des dépendances externes. Cette étendue crée une grande surface d'attaque et rend la propriété difficile à suivre entre les équipes de développement et d'exploitation. La surveillance continue des dépendances est importante car des risques peuvent émerger après le déploiement d'un site. La couverture des applications web reste le point de départ de nombreuses implémentations de gestion de la posture.
Les applications mobiles devraient croître à un CAGR de 22,31 % jusqu'en 2031. Les organisations étendent les contrôles de sécurité à mesure que les services axés sur le mobile deviennent plus centraux pour l'activité des clients et des employés. Les pratiques de vérification mobile mises à jour donnent aux équipes un contrôle plus clair sur les familles et des conseils de test pour le développement mobile. L'intégration reste moins mature que dans les environnements web et backend car les tests mobiles peuvent nécessiter un contexte d'appareil, de système d'exploitation et de canal de publication. Les fournisseurs qui connectent l'analyse dynamique aux flux de travail des développeurs peuvent combler cette lacune. Le marché de l'Application Security Posture Management a de la marge pour développer des capacités mobiles plus solides tout en conservant sa portée plus large du code à l'exécution.

Par secteur vertical : le BFSI occupe une position dominante en taille et en croissance
Le BFSI détenait 24,13 % de la part du marché de l'Application Security Posture Management en 2025, la plus élevée parmi les secteurs verticaux. Les institutions financières gèrent d'importantes données clients, des processus de paiement, des services mobiles et des connexions avec des partenaires numériques. Elles opèrent également sous de multiples obligations de reporting, de résilience et de sécurité. Un enregistrement unifié des risques applicatifs peut réduire la charge de collecte de preuves provenant de systèmes distincts. Le secteur de l'Application Security Posture Management est donc étroitement aligné sur le besoin de surveillance continue du secteur.
Le BFSI devrait croître à un CAGR de 21,45 % jusqu'en 2031. Les exigences liées à la résilience opérationnelle, à la sécurité des paiements et à la divulgation en matière de cybersécurité créent des besoins de preuves distincts qui peuvent être satisfaits par un processus commun de sécurité applicative. Le profil du Cyber Risk Institute fournit un cadre partagé qui associe les contrôles du secteur financier à plusieurs normes pertinentes.[2]Centre MITRE pour la défense éclairée par les menaces, "Défense éclairée par les menaces pour le secteur financier," MITRE, ctid.mitre.org Cet alignement peut aider les institutions à réduire les doublons dans les processus de gouvernance. La santé et les sciences de la vie, l'administration publique et gouvernementale, et les technologies de l'information et des télécommunications restent des utilisateurs secondaires importants car ils gèrent également des données réglementées et des services numériques essentiels. Les opérateurs d'énergie, de services publics, de pétrole et de gaz, et d'autres infrastructures critiques ajoutent une demande future à mesure que les systèmes de technologie opérationnelle et les systèmes informatiques deviennent plus connectés.
Analyse géographique
L'Amérique du Nord détenait 35,66 % de la part du marché de l'Application Security Posture Management en 2025. La région présente une forte concentration de budgets de cybersécurité d'entreprise et un écosystème cloud et DevSecOps mature. Les sociétés cotées en bourse et les organisations financières ont besoin d'enregistrements fiables pour la gouvernance de la cybersécurité et la divulgation d'incidents significatifs. L'adoption du cloud dans le secteur public canadien et les exigences provinciales en matière de confidentialité ajoutent de la demande dans les applications réglementées. L'économie numérique et l'activité des services logiciels au Mexique soutiennent la demande parmi les entreprises qui servent des clients transfrontaliers. Ces facteurs confèrent à la région un avantage durable en termes de présence des fournisseurs, de talents en sécurité des développeurs et de financement pour les programmes de sécurité au niveau des plateformes.
L'Europe était le deuxième contributeur régional au marché de l'Application Security Posture Management. Les obligations DORA, NIS2 et de la loi sur la cyber-résilience créent un environnement exigeant pour les producteurs et opérateurs de logiciels. La mise en œuvre de NIS2 par l'Allemagne a créé une première vague nationale de planification de la conformité, tandis que le calendrier de l'Italie a ajouté un autre cycle de demande. Les organisations de services financiers et d'assurance ont un besoin particulier de documenter des processus applicatifs résilients. La résidence des données soutient également l'intérêt pour les conceptions de livraison hybrides. La demande de services dans la région peut être plus forte qu'en Amérique du Nord lorsque les organisations ont besoin d'aide pour adapter les plateformes mondiales aux obligations nationales.
L'Asie-Pacifique devrait se développer à un CAGR de 21,77 % jusqu'en 2031, le taux régional le plus rapide sur le marché de l'Application Security Posture Management. La transformation axée sur le cloud en Chine, en Inde, au Japon, en Corée du Sud et en Asie du Sud-Est augmente le nombre d'environnements logiciels modernes nécessitant des contrôles de sécurité coordonnés. La loi japonaise sur la cyberdéfense active et le cadre Cyber Essentials Mark mis à jour de Singapour soutiennent une activité de sécurité plus formelle parmi les entreprises et les fournisseurs. L'adoption en 2025 par HENNGE d'un outil ASPM illustre la demande locale de visibilité consolidée sur les actifs cloud et logiciels.[3]HENNGE K.K., "HENNGE présente l'Application Security Posture Management Baseline," HENNGE, hennge.com Le Moyen-Orient et l'Afrique restent des contributeurs plus modestes, mais les programmes de gouvernement numérique aux Émirats arabes unis et en Arabie saoudite élèvent les attentes envers les fournisseurs de logiciels du secteur public.

Paysage concurrentiel
Le marché de l'Application Security Posture Management est fragmenté, avec des spécialistes purs, des fournisseurs de sécurité cloud plus larges et des éditeurs de tests établis répondant à différents besoins des acheteurs. Apiiro, ArmorCode, Cycode, Legit Security, Nucleus Security et OX Security se concentrent sur les graphes de risques du code au cloud et la priorisation. Palo Alto Networks et CrowdStrike peuvent intégrer des capacités connexes dans des portefeuilles d'opérations de sécurité plus larges. Checkmarx, Snyk, Black Duck, Veracode et Invicti Security apportent des relations de test établies et des données de scanners dans leurs offres de gestion de la posture. La concurrence se concentre sur la qualité de l'intégration, le contexte d'exécution, l'adéquation aux flux de travail des développeurs et la capacité à prioriser les risques présentant un chemin d'exploitation crédible.
Les fournisseurs de plateformes peuvent en bénéficier lorsque les entreprises préfèrent simplifier les achats et connecter la sécurité applicative à la gestion du cloud et des expositions. Google a finalisé son acquisition de Wiz pour 32 milliards USD en mars 2026, ajoutant une plateforme de sécurité multi-cloud à Google Cloud tout en maintenant le support sur les principaux environnements cloud.[4]Google LLC, "Google finalise l'acquisition de Wiz," Google, blog.google CrowdStrike a accepté en juillet 2026 d'acquérir la technologie XM Cyber, le code source et un portefeuille de plus de 45 brevets pour la simulation de chemins d'attaque et la modélisation de l'exploitabilité. Palo Alto Networks a acquis Console en septembre 2026 pour ajouter des capacités natives à l'IA pour l'investigation des alertes, la priorisation des travaux et la remédiation. Ces mouvements augmentent la pression sur les spécialistes pour démontrer une intégration plus profonde ou une valeur spécifique en matière de conformité.
Une opportunité persistante demeure dans la liaison du comportement des API à la propriété du code et à l'exploitabilité. De nombreux produits combinent les tests statiques, les tests dynamiques et l'analyse de la composition logicielle, mais la surveillance continue des API en exécution est moins systématiquement intégrée. Cela est important dans les environnements d'open banking, de finance embarquée et de microservices où les API se développent rapidement. Les fournisseurs spécialisés peuvent se différencier grâce à un contexte API plus solide, des signaux d'exécution validés et des flux de travail de preuves spécifiques aux secteurs verticaux. Les grands fournisseurs peuvent avoir un avantage en termes de distribution, tandis que les fournisseurs plus petits peuvent évoluer plus rapidement dans des domaines techniques plus étroits. Le marché de l'Application Security Posture Management reste donc compétitif sans être dominé par un petit groupe de fournisseurs.
Leaders du secteur de l'Application Security Posture Management
Palo Alto Networks, Inc.
IBM Corporation
Oracle Corporation
Fortinet, Inc.
Trend Micro Incorporated
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Septembre 2026 : Palo Alto Networks a acquis Console, une plateforme de sécurité agentique native à l'IA, pour approfondir sa plateforme Cortex avec des capacités autonomes d'investigation des alertes, de priorisation des travaux et de remédiation multi-environnements. L'acquisition étend la vision ASPM de la visibilité de la posture à la réponse à vitesse machine, positionnant Cortex Cloud comme une couche d'opérations de sécurité auto-dirigée.
- Juillet 2026 : CrowdStrike a signé un accord pour acquérir la technologie, le code source et un portefeuille de plus de 45 brevets de XM Cyber afin de renforcer son activité Falcon Exposure Management avec des capacités de simulation de chemins d'attaque et de priorisation des risques. CrowdStrike a simultanément annoncé des plans pour déployer Falcon sur STACKIT, la plateforme cloud souveraine de Schwarz Digits, en réponse aux exigences de conformité NIS2 et CRA pour les entreprises européennes nécessitant des services de sécurité hébergés dans l'UE.
- Mars 2026 : Google a finalisé son acquisition de Wiz pour 32 milliards USD, intégrant la plateforme de sécurité cloud et IA dans Google Cloud tout en maintenant la disponibilité multi-cloud sur AWS, Azure et Oracle Cloud. Wiz avait dépassé 1 milliard USD de revenus récurrents annuels en 2025, avant la clôture de l'opération.
- Août 2025 : Palo Alto Networks a lancé l'Application Security Posture Management Cortex Cloud à Black Hat USA, offrant un accès anticipé avec un écosystème de partenaires ouvert incluant Black Duck, Checkmarx, GitLab, HashiCorp, Semgrep, Snyk et Veracode. Le module permettait aux équipes de sécurité de consolider les données des scanners sans nécessiter la migration des outils des développeurs.


Périmètre du rapport mondial sur le marché de l'Application Security Posture Management
Le marché de l'Application Security Posture Management (ASPM) comprend les plateformes logicielles, les solutions et les services associés qui fournissent une visibilité centralisée, une évaluation, une priorisation, une surveillance et une gestion des risques de sécurité applicative tout au long du cycle de développement logiciel et dans les environnements de production. Les solutions ASPM agrègent les résultats de sécurité provenant des outils de test de sécurité applicative, des référentiels de code, des environnements cloud, des environnements d'exécution et des systèmes de gestion des vulnérabilités pour établir une posture de sécurité applicative unifiée. Le marché comprend des plateformes qui identifient, corrèlent, contextualisent, priorisent et remédient en continu les expositions de sécurité affectant les applications web, les applications mobiles, les API, les applications cloud-natives et les services logiciels. Les solutions ASPM permettent aux organisations d'améliorer la visibilité des risques applicatifs, de rationaliser les flux de travail de remédiation des développeurs, de réduire les arriérés de vulnérabilités, de renforcer la conformité et d'améliorer la gouvernance de la sécurité applicative grâce à une gestion centralisée de la posture de sécurité.
Le rapport sur le marché de l'Application Security Posture Management est segmenté par composant (logiciels et plateformes, et services), modèle de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), environnement applicatif (applications web, applications mobiles et autres environnements applicatifs), secteur vertical (administration publique et gouvernementale, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et des télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI], et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions de marché sont fournies en termes de valeur (USD).
| Logiciels et plateformes |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Applications web |
| Applications mobiles |
| Autres environnements applicatifs |
| Administration publique et gouvernementale |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et des télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels et plateformes | ||
| Services | |||
| Par modèle de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par environnement applicatif | Applications web | ||
| Applications mobiles | |||
| Autres environnements applicatifs | |||
| Par secteur vertical | Administration publique et gouvernementale | ||
| Fabrication industrielle | |||
| Commerce de détail et e-commerce | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et des télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs verticaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'Application Security Posture Management ?
La taille du marché de l'Application Security Posture Management est estimée à 2,55 milliards USD en 2026 et devrait atteindre 6,50 milliards USD d'ici 2031, à un CAGR de 20,55 %.
Qu'est-ce qui stimule l'adoption des plateformes d'Application Security Posture Management ?
Les organisations ont besoin d'une visibilité continue sur le code, les pipelines CI/CD, les environnements cloud, les dépendances et les systèmes d'exécution. Les obligations de reporting réglementaire et de sécurité logicielle augmentent également la demande.
Quel composant domine l'adoption de l'Application Security Posture Management ?
Les logiciels et plateformes ont dominé le segment des composants avec une part de 70,16 % en 2025. Les services constituent le composant à la croissance la plus rapide, avec un CAGR projeté de 22,72 % jusqu'en 2031.
Pourquoi les grandes entreprises sont-elles les principaux utilisateurs des solutions ASPM ?
Les grandes entreprises détenaient 72,41 % du segment de la taille d'organisation en 2025 car elles gèrent de nombreuses équipes, référentiels, applications et résultats de sécurité.
Quelle région connaît la croissance la plus rapide pour l'Application Security Posture Management ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,77 % jusqu'en 2031, soutenue par la transformation cloud et l'évolution des exigences en matière de cybersécurité.
Comment les plateformes ASPM soutiennent-elles les équipes DevSecOps ?
Elles connectent les résultats de sécurité aux flux de travail des développeurs, permettent des vérifications de politique dans les processus CI/CD et aident les équipes à prioriser les vulnérabilités avec un contexte plus solide du code à l'exécution.
Dernière mise à jour de la page le:



