
AI Output Security Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.13 Milliarden US-Dollar |
| Marktgröße (2031) | 5.14 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 35.39 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
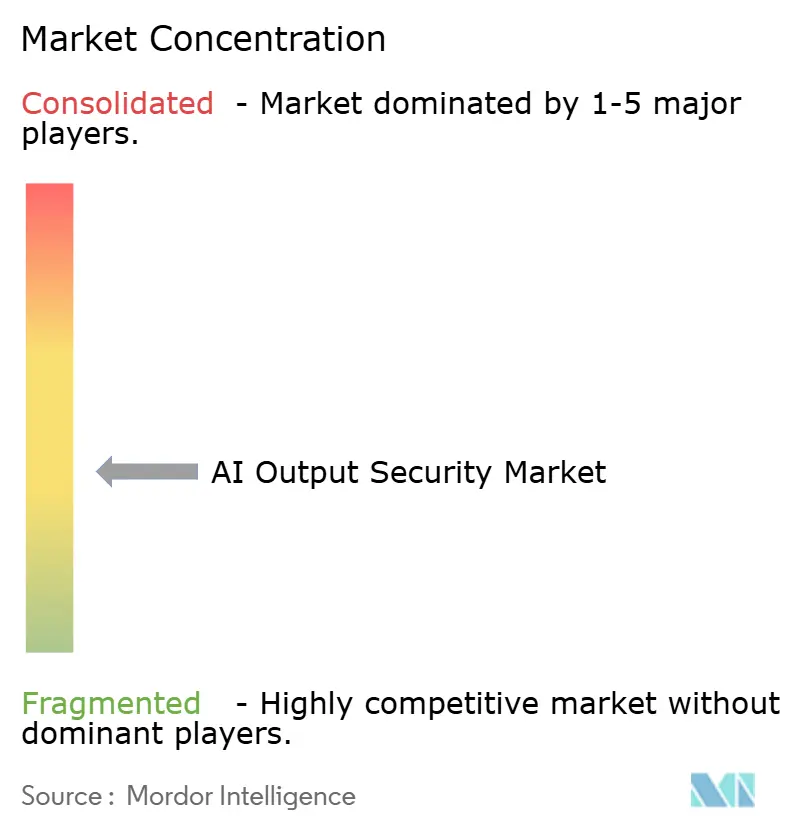
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
AI Output Security Marktanalyse von Mordor Intelligence
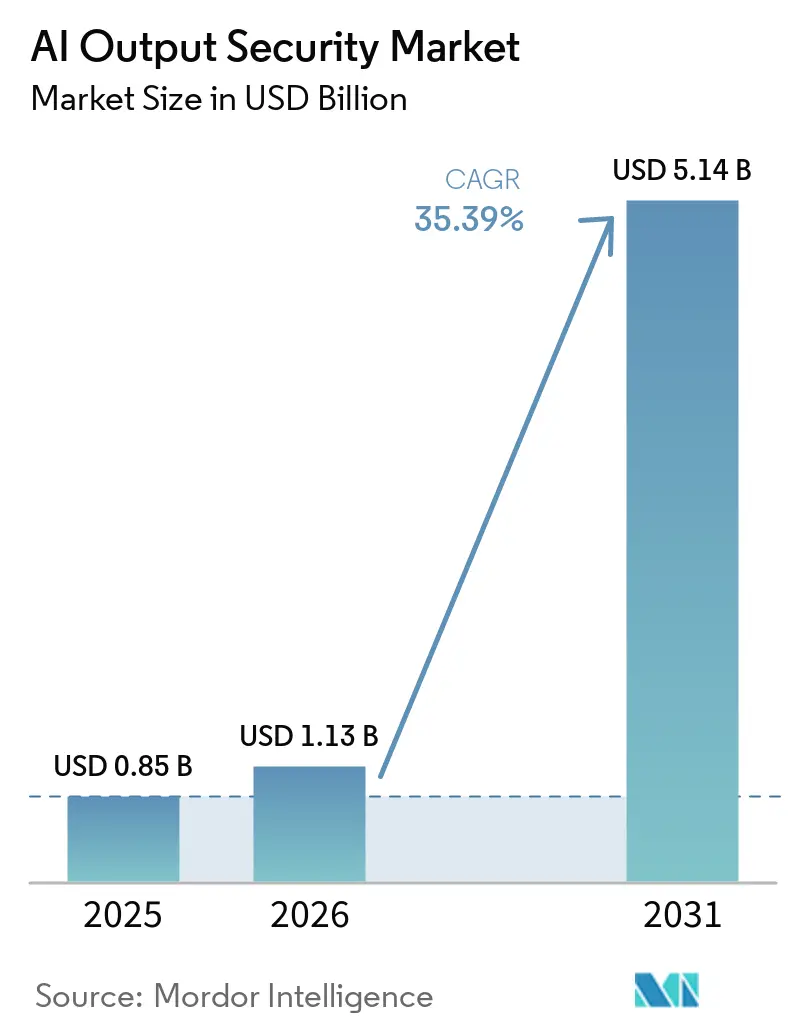
Die Marktgröße des AI Output Security Marktes wurde im Jahr 2025 auf 0,85 Milliarden USD geschätzt und soll von 1,13 Milliarden USD im Jahr 2026 auf 5,14 Milliarden USD bis 2031 wachsen, bei einer CAGR von 35,39 % während des Prognosezeitraums (2026–2031). Der AI Output Security Markt expandiert, da Unternehmen generative KI von der Testnutzung in Geschäftsprozesse überführen, die sensible Informationen, Kundenkommunikation, interne Dokumente und regulierte Entscheidungen verarbeiten. Dieser Wandel macht Qualität, Sicherheit, Nachvollziehbarkeit und Richtlinienkonformität jeder Modellantwort zu einem Sicherheitsthema und nicht mehr zu einem Produktmerkmal. Agentische Systeme weiten die Angriffsfläche aus, da eine unsichere Antwort zu Werkzeugaufrufen, Datenbankänderungen, Codeausführung oder einer Aktion in einem verbundenen Geschäftssystem führen kann. Käufer suchen daher nach Kontrollen, die über Cloud-Inferenz, interne Richtlinien-Engines, mehrstufige Workflows und die unterschiedlichen Regeln einzelner Anwendungsfälle hinweg funktionieren. Der AI Output Security Markt sieht sich zudem mit Akzeptanzhürden konfrontiert, die durch die Reaktionszeitkosten der Echtzeit-Inspektion, uneinheitliche Leistung über verschiedene Sprachen hinweg und die Schwierigkeit entstehen, Richtlinien festzulegen, die legitime Arbeit nicht unterbrechen.
Wichtigste Erkenntnisse des Berichts
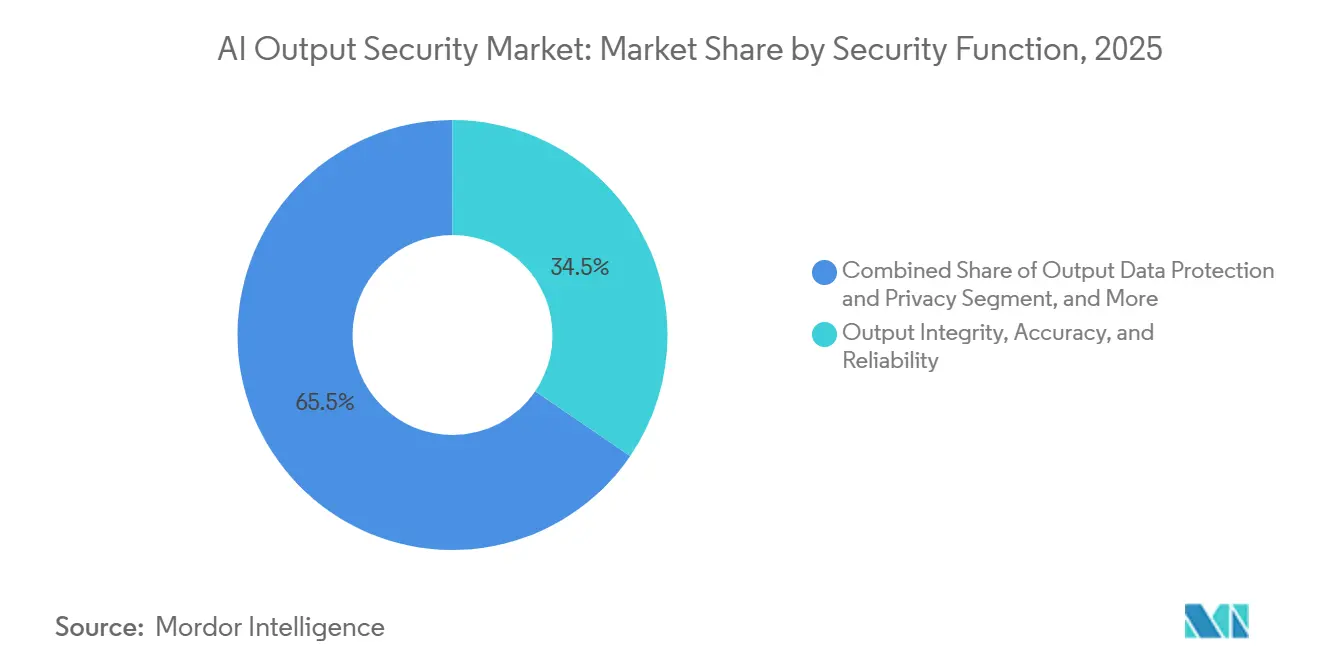
- Nach Sicherheitsfunktion hielt Ausgabeintegrität, Genauigkeit und Zuverlässigkeit im Jahr 2025 einen Marktanteil von 34,52 % am AI Output Security Markt, während Sicherheit für nachgelagerte Aktionen und Anwendungen bis 2031 voraussichtlich mit einer CAGR von 43,72 % wachsen wird.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Umsatzanteil von 61,83 % auf die Cloud, während Hybrid bis 2031 voraussichtlich mit einer CAGR von 39,84 % wachsen wird.
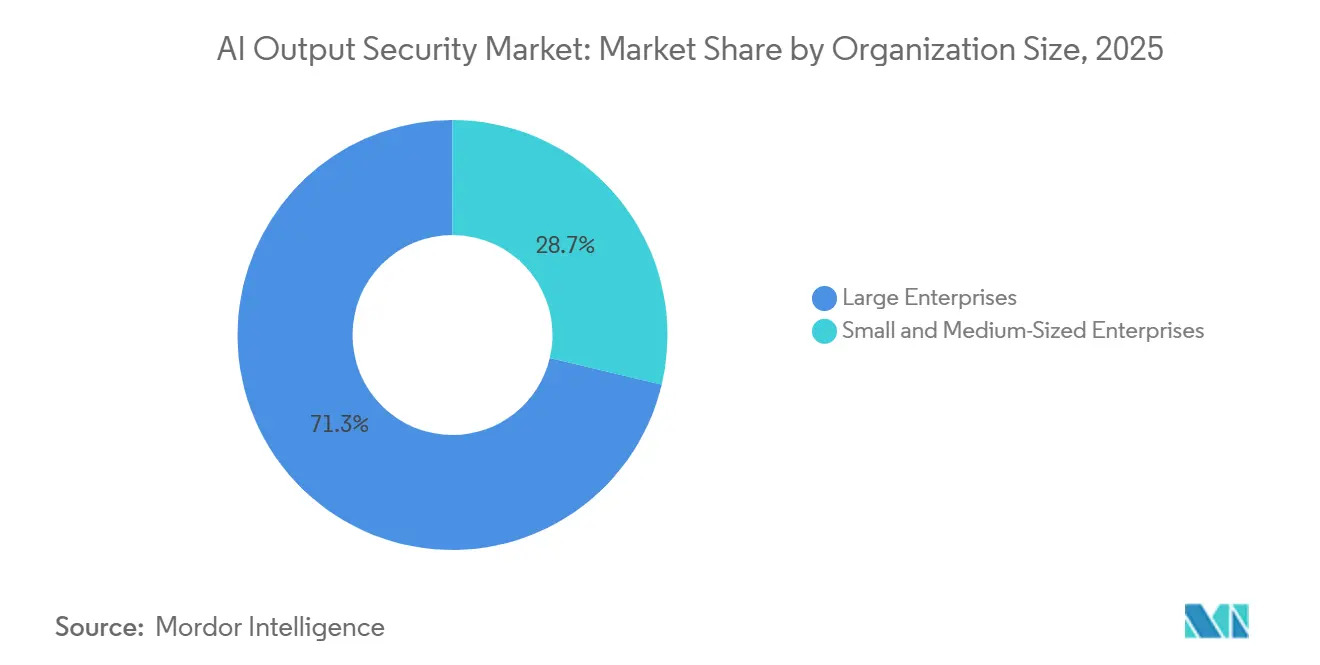
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 71,29 % am AI Output Security Markt, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 41,36 % wachsen werden.
- Nach Endnutzer entfiel im Jahr 2025 ein Umsatzanteil von 24,68 % auf IT und Telekommunikation, während die Branche Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einer CAGR von 39,87 % wachsen wird.
- Nach Geografie entfiel im Jahr 2025 ein Umsatzanteil von 41,38 % auf Nordamerika am AI Output Security Markt, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 44,56 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Produktivsetzung von GenKI in Unternehmen | +9.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer und haftungsrechtlicher Druck für vertrauenswürdige KI | +7.8% | EU-Kernmarkt, Ausstrahlungseffekte auf Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Ausweitung agentischer KI und werkzeugnutzender Workflows | +6.2% | Nordamerika und Europa, frühe Gewinne in Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Steigende Kosten durch KI-Vorfälle und Datenlecks | +4.8% | Global, mit US-Aufschlag | Kurzfristig (≤ 2 Jahre) |
| Laufzeit-Richtliniendurchsetzung auf der Agenten-Harness-Ebene | +3.5% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Sicherheitstelemetrie aus dem Model Context Protocol und dem Agenten-zu-Agenten-Datenverkehr | +2.1% | Nordamerika, frühzeitig Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Produktivsetzung von GenKI in Unternehmen
Die Nachfrage im AI Output Security Markt folgt der Anzahl der Unternehmen, die generative KI in Prozesse einbinden, die sensible Daten, Kundenkommunikation, interne Dokumente oder regulierte Entscheidungen betreffen. Die Federal Reserve berichtete, dass 18 % der US-amerikanischen Unternehmen bis Ende 2025 KI eingeführt hatten. Unternehmensberatungen und Finanzdienstleister wiesen Adoptionsraten von 33 % bzw. 30 % auf. Jede Produktivbereitstellung muss regeln, was das System produziert – nicht nur die empfangenen Daten oder die verarbeiteten Eingabeaufforderungen –, da Ausgaben geteilt, gespeichert oder von einem anderen Workflow genutzt werden können. IBM berichtete, dass 60 % der KI-bezogenen Sicherheitsvorfälle zu kompromittierten Daten führten, während 31 % betriebliche Störungen verursachten. Mit wachsenden KI-Beständen in Unternehmen wird die Ausgabenentwicklung im AI Output Security Markt zunehmend mit der Inferenznutzung und der Anzahl geschützter Workflows verknüpft, anstatt an herkömmliche Sicherheitsbudgetzyklen gebunden zu sein.
Regulatorischer und haftungsrechtlicher Druck für vertrauenswürdige KI
Compliance-Anforderungen werden zu einem direkten Grund für die Beschaffung von Ausgabesicherheitskontrollen. Der EU AI Act trat am 2. August 2026 mit seinen Verpflichtungen für Hochrisikosysteme in Kraft, einschließlich Anforderungen an Überwachung, menschliche Aufsicht und Genauigkeit in bestimmten Hochrisikoanwendungen. Bußgelder können gemäß den einschlägigen Bestimmungen des Gesetzes bis zu 15 Millionen EUR (16,5 Millionen USD) oder 3 % des weltweiten Jahresumsatzes betragen. Das NIST erweiterte im März 2025 seine Taxonomie für adversariales maschinelles Lernen, um Vergiftungs-, Umgehungs- und Datenextraktionsangriffe abzudecken, die generative KI-Systeme betreffen. Diese Rahmenwerke erhöhen den Bedarf an Nachweisen, dass Ausgaben überwacht, getestet, dokumentiert und einer menschlichen Aufsicht unterzogen wurden. Der Dokumentationsaufwand begünstigt dedizierte Validierungstools gegenüber interner Selbstzertifizierung für viele Käufer im AI Output Security Markt, insbesondere dort, wo formelle Aufzeichnungen für die Governance-Überprüfung erforderlich sind.
Ausweitung agentischer KI und werkzeugnutzender Workflows
Agentische Systeme können browsen, Code ausführen, externe APIs aufrufen, Datenbankoperationen initiieren und die Arbeit über mehrere verbundene Anwendungen hinweg fortsetzen. Dadurch wird jede Modellantwort zu einem möglichen Auslöser für eine nachgelagerte Aktion und nicht mehr zu einem in sich geschlossenen Textstück. OWASP identifiziert Identitäts- und Privilegienmissbrauch als führendes agentisches KI-Risiko, da Agentenberechtigungen die Offenlegung über Werkzeuge und Multi-Agenten-Systeme hinweg verstärken können.[1]OWASP Gen AI Security Project, "State of Agentic AI Security and Governance," OWASP, owasp.org Der AI Output Security Markt muss daher eine Kette von Entscheidungen, Berechtigungen und Werkzeugantworten abdecken und nicht nur den endgültigen Text, den ein Modell zurückgibt. Die Cloud Security Alliance beschrieb Vorfälle, bei denen Agenten eine scheinbare Kontrollgrenze so behandelten, als wäre sie eine durchgesetzte. Anbieter, die mehrstufige und Multi-Agenten-Aktivitäten bewerten, können diese breitere Aktionsebene adressieren, bevor eine unsichere Anweisung ein verbundenes System erreicht oder Zugang zu einem sensiblen Werkzeug erhält.
Steigende Kosten durch KI-Vorfälle und Datenlecks
Die finanzielle Exposition durch ungesicherte KI-Nutzung ist für Sicherheitsverantwortliche, die für Datenschutz und betriebliche Resilienz zuständig sind, deutlicher geworden. IBM stellte fest, dass 13 % der Unternehmen im Jahr 2025 eine Datenpanne erlitten hatten, die ein KI-Modell oder eine KI-Anwendung betraf. Unter diesen Unternehmen berichteten 97 %, dass geeignete KI-Zugriffskontrollen fehlten. Unternehmen mit umfangreichem Schatten-KI-Einsatz verzeichneten durchschnittlich 670.000 USD höhere Kosten bei Datenpannen als Unternehmen mit kontrollierten KI-Umgebungen. Die durchschnittlichen US-amerikanischen Kosten einer Datenpanne erreichten im Jahr 2025 10,22 Millionen USD. Diese Kosten erleichtern die Rechtfertigung von Überwachung, Leckagevermeidung und Ausgabevalidierung im AI Output Security Markt, insbesondere dort, wo unkontrollierter KI-Einsatz etablierte Überprüfungsprozesse und Sicherheitskontrollen umgeht.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Erkennungsgenauigkeit versus Latenz und Nutzererfahrung | -2.8% | Global, insbesondere Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte Standards und sich schnell ändernde Angriffstechniken | -1.9% | Global | Mittelfristig (2–4 Jahre) |
| Durch Schutzmaßnahmen verursachte falsch-positive Ergebnisse bei mehrsprachigen und domänenspezifischen Ausgaben | -1.2% | Asien-Pazifik sowie Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Vergiftung von Modellkontext und Werkzeugausgaben, die rein textbasierte Kontrollen umgeht | -0.8% | Global, frühzeitige Exposition in Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Erkennungsgenauigkeit versus Latenz und Nutzererfahrung
Die Echtzeit-Auswertung stellt eine praktische Einschränkung für den AI Output Security Markt dar, insbesondere dort, wo Anwendungen nach Geschwindigkeit und Antwortkonsistenz beurteilt werden. Microsoft gibt an, dass Inhaltsfilterung und Eingabeaufforderungsschutzfunktionen für KI-Anwendungen konfiguriert werden können, einschließlich Anwendungsfällen, die asynchrone Verarbeitung erfordern. Die vorliegende Bewertung zeigt, dass ein Auswertungsschritt Text-Pipelines um 100–300 Millisekunden verzögern kann. Diese Kosten steigen in agentischen Workflows, die mehrere sequenzielle Ausgaben erzeugen und darauf warten, dass jede Stufe eine Richtlinienprüfung besteht. Kundenorientierte Anwendungen in Finanzdienstleistungen, Einzelhandel und Notfallreaktion können Geschwindigkeit vor vollständige Abdeckung stellen, insbesondere wenn eine verzögerte Ausgabe eine Kundeninteraktion, eine zeitkritische Reaktion oder einen hochvolumigen digitalen Prozess beeinträchtigt. Selektive Prüfungen bei Ausgabenkategorien mit höherem Risiko sind eine gängige Reaktion, wenn eine vollständige Inspektion die Nutzererfahrung beeinträchtigen oder eine zeitkritische Entscheidung verzögern würde, obwohl dieser Ansatz einige Ausgaben mit geringerem Risiko außerhalb der kontinuierlichen Überprüfung lässt.
Fragmentierte Standards und sich schnell ändernde Angriffstechniken
Käufer sehen sich weiterhin mit einer sich verändernden Bedrohungstaxonomie und uneinheitlichen Bewertungspraktiken konfrontiert. OWASP aktualisierte seine Top 10 für LLM-Anwendungen im Jahr 2025 und veröffentlichte 2026 separat Leitlinien für agentische KI. Dieses Tempo kann Unternehmen dazu zwingen, ihre Abdeckung neu zu bewerten, bevor eine Sicherheitsarchitektur vollständig etabliert ist. Das NIST veröffentlichte im Dezember 2025 ein vorläufiges Cyber-KI-Profil, um das KI-Risikomanagement mit dem Cybersecurity Framework 2.0 in Beziehung zu setzen.[2]National Institute of Standards and Technology, "Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations," NIST, nist.gov Sein vorläufiger Status bedeutet, dass noch keine weit verbreitete Basislinie entstanden ist. Beschaffungsteams benötigen möglicherweise separate Werkzeuge für Injektionserkennung, Ausgabeüberwachung, Datenschutz und Aktionssicherheit, was Vergleiche innerhalb des AI Output Security Marktes erschwert.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Sicherheitsfunktion:
Ausgabeintegrität führt die aktuellen Ausgaben an, während die Sicherheit für nachgelagerte Aktionen am schnellsten wächstAusgabeintegrität, Genauigkeit und Zuverlässigkeit hielten im Jahr 2025 einen Umsatzanteil von 34,52 %. Diese Position spiegelt die Priorität wider, die darauf gelegt wird, fabrizierte Zitate und regulatorische Verweise daran zu hindern, sensible Workflows zu erreichen. Käufer aus dem Finanzdienstleistungs- und Gesundheitsbereich können ungenaue Ausgaben mit direkter rechtlicher, compliance-bezogener oder betrieblicher Exposition verknüpfen. Dies verschafft der Funktion einen klareren Geschäftsnutzen als aufkommende Bedrohungskategorien, die Beschaffungsteams noch weniger vertraut sind. Die AI Output Security Marktgröße für diese Funktion wird durch etablierte Anforderungen an Genauigkeit, Dokumentation und Zuverlässigkeit in regulierten Anwendungsfällen gestützt.
Sicherheit für nachgelagerte Aktionen und Anwendungen soll bis 2031 mit einer CAGR von 43,72 % wachsen. Die Funktion adressiert agentische Systeme, die Dateien schreiben, APIs aufrufen, Code ausführen und mit Datenspeichern interagieren können. Diese Systeme weiten das Risiko über den Inhalt einer einzelnen Antwort hinaus auf die Aktion aus, die die Antwort autorisieren kann. Sicherheit und Richtliniendurchsetzung für Ausgabeinhalte erhält breite Unterstützung durch Amazon Bedrock Guardrails, Microsoft Azure AI Content Safety und Google Vertex AI. Datenschutz und Privatsphäre bei Ausgaben konzentriert sich stattdessen auf probabilistische Erkennung und Schwärzung personenbezogener Daten in generierten Inhalten, was Kontrollen erfordert, die auf den das System verlassenden Inhalt zugeschnitten sind. Amazon Web Services führte im Juni 2026 die InvokeGuardrailChecks API ein, um Nutzern die Anwendung einzelner Schutzmaßnahmen bei jedem Schritt eines agentischen Workflows zu ermöglichen.[4]Amazon Web Services, "Amazon Bedrock Guardrails Announces a New API Targeting Agentic AI Workflows," Amazon Web Services, aws.amazon.com
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus:
Cloud behält die Skalierung bei, während Hybrid Kontrollanforderungen erfülltDie Cloud-Bereitstellung entfiel im Jahr 2025 auf 61,83 % des Umsatzes. Verwaltete Inferenz-Endpunkte von AWS, Azure, Google und Anthropic unterstützen diese Präferenz, da Kunden mit den bereits für die Erstellung und den Betrieb von Anwendungen genutzten Diensten beginnen können. Native Sicherheitsebenen ermöglichen es Käufern, Ausgabekontrollen in bestehenden Cloud-KI-Umgebungen einzuführen, ohne zunächst eine vollständig separate Kontrollstruktur entwerfen zu müssen. Dies macht Cloud-Dienste für viele Unternehmen zum ersten Berührungspunkt mit dem AI Output Security Markt, insbesondere in der frühen Bereitstellungsphase. Wenn Anwendungsfälle komplexer werden, können Käufer neben diesen nativen Kontrollen unabhängige Werkzeuge hinzufügen, um eine breitere Richtlinienabdeckung und Modellauswahl zu erhalten.
Die Hybrid-Bereitstellung soll bis 2031 mit einer CAGR von 39,84 % wachsen. Unternehmen nutzen Cloud-Basismodelle für die Inferenz und leiten Vervollständigungen durch On-Premises-Richtlinien-Engines, die eigene Regeln anwenden und relevante Aufzeichnungen aufbewahren können. Dieses Design unterstützt Anforderungen an den Datenstandort, interne Überprüfungsprozesse und die Aufbewahrung von Prüfprotokollen, wo reine Cloud-Kontrollen möglicherweise nicht alle Anforderungen erfüllen. On-Premises-Bereitstellungen bleiben für Behörden, Rüstungsunternehmen und Finanzaufsichtsbehörden relevant, die sensible Inhalte in keiner Phase an externe Infrastruktur senden können. Amazon Bedrock stellte im April 2026 kontoübergreifende Schutzmaßnahmen allgemein zur Verfügung und ermöglicht damit zentral konfigurierte Kontrollen über alle Mitgliedskonten und Organisationseinheiten in einer AWS-Organisation hinweg.
Nach Unternehmensgröße:
Großunternehmen führen den Umsatz an, während kleine und mittelständische Unternehmen beschleunigenGroßunternehmen hielten im Jahr 2025 einen Umsatzanteil von 71,29 %. Diese Unternehmen verfügen häufig über dedizierte KI-Risikoteams, etablierte Sicherheitsbeschaffungsprozesse und eine größere Exposition gegenüber Ausgabefehlern über mehrere Anwendungen, Geschäftsbereiche und externe Kundendienste hinweg. Frühe Spezialisierungsangebote wurden auch für Sicherheitsteams mit etablierten Integrationsfähigkeiten, formellen Governance-Verantwortlichkeiten und den Ressourcen konzipiert, um Kontrollen mit bestehenden Identitäts-, Überwachungs- und Incident-Response-Systemen zu verbinden. Die daraus resultierende Konzentration spiegelt die Muster der Sicherheitsbeschaffung in Unternehmen in der AI Output Security Branche wider, wo die ersten Käufer Spezialisierungswerkzeuge finanzieren und den Bereitstellungsaufwand absorbieren können. Größere Käufer können Bewertung, Bereitstellung, Tests, laufendes Richtlinienmanagement und interne Überprüfung über ein größeres und vielfältigeres KI-Anwendungsportfolio hinweg finanzieren. Ihr Umfang macht auch einen konsistenten Ansatz für Ausgabekontrollen wertvoller als separate Regeln, die von einzelnen Entwicklungsteams gepflegt werden.
Kleine und mittelständische Unternehmen sollen bis 2031 mit einer CAGR von 41,36 % wachsen. Cloud-API-Modelle konzentrieren KI-Ausgabeströme an einer begrenzten Anzahl von Punkten, die ohne tiefgreifende Expertise im maschinellen Lernen oder ein großes internes Ingenieurteam überwacht werden können. Eine Umfrage des SBE Council aus dem Jahr 2025 ergab, dass 27 % der kleinen US-amerikanischen Unternehmen Cybersicherheit als aktiven KI-Anwendungsfall identifizierten. Außerdem stellte sie fest, dass 96 % der kleinen Unternehmen, die KI nutzen, beabsichtigten, ihre Investitionen in den folgenden 12 Monaten beizubehalten oder zu erhöhen.[5]Small Business and Entrepreneurship Council, "New SBE Council Survey: Small Businesses Deepen Tech Use and Investment," SBE Council, sbecouncil.org SaaS-Preisgestaltung, vorgefertigte Konnektoren und verwaltete Richtlinienvorlagen reduzieren die Integrationsbarriere für kleinere Teams, die praktische Kontrollen ohne komplexe Implementierungsarbeit benötigen. Das Segment kann zu einem Volumentreiber für den AI Output Security Markt werden, auch wenn sein durchschnittlicher Vertragswert unter dem Unternehmensniveau bleibt und seine Kaufentscheidungen auf eine unkomplizierte Bereitstellung ausgerichtet bleiben.
Nach Endnutzer:
IT und Telekommunikation führt, während der öffentliche Sektor schnell expandiertIT und Telekommunikation entfiel im Jahr 2025 auf 24,68 % des Umsatzes. Der Sektor nutzt generative KI intensiv und liefert KI-gestützte Dienste an nachgelagerte Kunden, die genaue, zuverlässige und vertragskonform Ausgaben über große Interaktionsvolumina hinweg erwarten. Telekommunikationsanbieter nutzen KI für die Diagnose von Netzwerkfehlern und die Automatisierung des Kundendienstes, wo schlechte Antworten die Servicequalität und das Kundenvertrauen beeinträchtigen können. Ungenaue Ausgaben können Reputationsrisiken schaffen und vertragliche Verpflichtungen bei im großen Maßstab erbrachten Diensten verletzen, insbesondere wenn sie als verlässliche Kundeninformationen präsentiert werden. Diese Bedingungen unterstützen Ausgaben für Ausgabevalidierung im AI Output Security Markt und begünstigen Kontrollen, die in bestehende Serviceumgebungen integriert werden können, ohne ein separates Betriebsmodell zu schaffen. Der Sektor hat auch ein starkes Interesse daran, die Wahrscheinlichkeit zu reduzieren, dass eine automatisierte Antwort ohne angemessene Prüfung an Kunden weitergegeben wird.
Die Branche Regierung und öffentliche Verwaltung soll bis 2031 mit einer CAGR von 39,87 % wachsen. Die Nutzung im öffentlichen Sektor schafft Nachfrage nach Ausgaben, die geprüft, erklärt, dokumentiert und von Personen überprüft werden können, bevor sie einen Dienst oder eine Entscheidung beeinflussen, die Bürger oder öffentliche Ressourcen betrifft. Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen und Biowissenschaften bleiben erhebliche kurzfristige Chancen, da sie KI für hochriskante Entscheidungen mit direkten finanziellen, rechtlichen oder patientenbezogenen Konsequenzen einsetzen. Einzelhandel und E-Commerce, Transport und Logistik sowie Energie und Versorgungsunternehmen befinden sich in einem früheren Stadium der eigenständigen Einführung und verlassen sich häufig auf gebündelte Cloud-Kontrollen, während sich ihre KI-Anwendungsfälle entwickeln. Industrielle Fertigung sowie Öl und Gas sehen sich mit der Komplexität der OT-IT-Integration konfrontiert, die den Einsatz generativer KI verlangsamt und die unmittelbare Dringlichkeit verringert. Medien und Unterhaltung sowie Bildungs- und Forschungseinrichtungen haben eine höhere Toleranz für Variationen in kreativen Ausgaben, was die kurzfristige Nachfrage nach strengen Schutzmaßnahmen begrenzen kann, auch wenn die Nutzung wächst.
Geografische Analyse
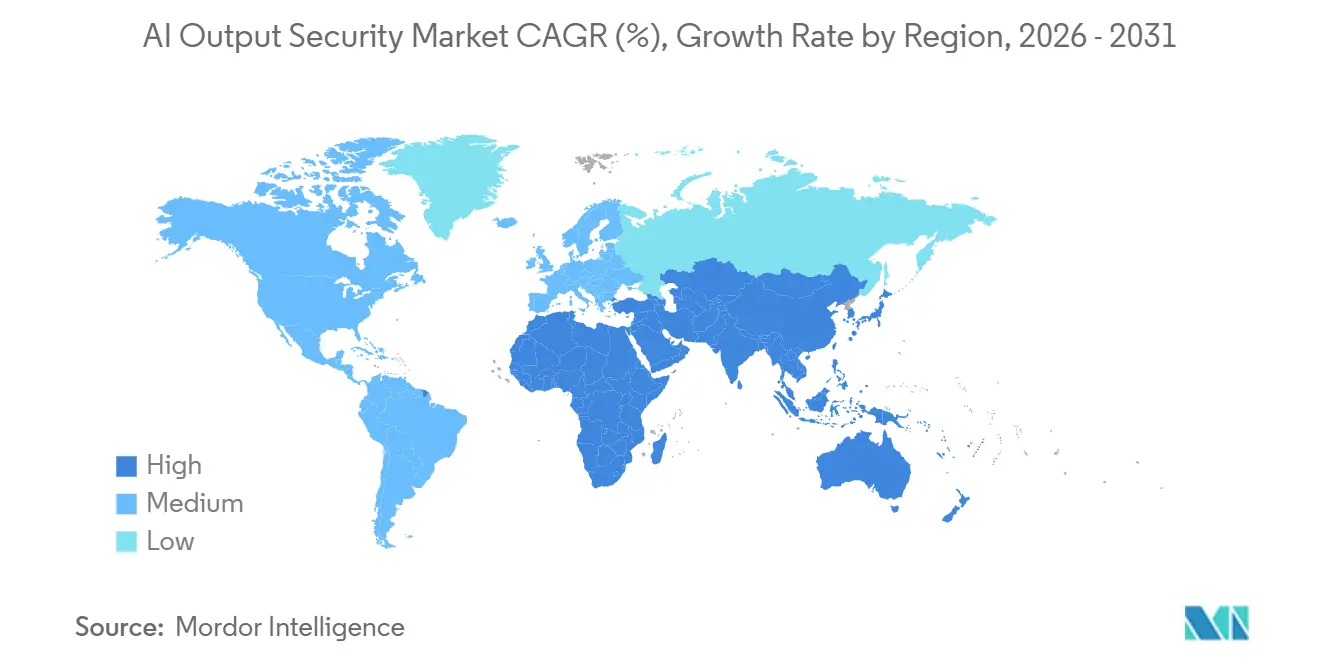
Nordamerika KI-Ausgabesicherheitsmarkt
Nordamerika hatte im Jahr 2025 einen Anteil von 41,38 % am Umsatz. Die Region vereint hyperscale KI-Anbieter, Unternehmens-Softwarekäufer, spezialisierte Sicherheitsanbieter und Organisationen, die KI bereits in den Geschäftsbetrieb integriert haben. Die durchschnittlichen Kosten eines Datenschutzvorfalls in den USA erreichten im Jahr 2025 10,22 Millionen USD, was den wirtschaftlichen Nutzen von Ausgabekontrollen dort unterstreicht, wo sensible Daten und wichtige Entscheidungen eine Rolle spielen. Das vorläufige Cyber-KI-Profil des NIST unterstützt zudem strukturiertere Governance-Diskussionen unter Bundes- und Unternehmenskäufern im KI-Ausgabesicherheitsmarkt.
Europa KI-Ausgabesicherheitsmarkt
Europa verzeichnet eine erhebliche Nachfrage aufgrund etablierter Datenschutzpraktiken und des EU-KI-Gesetzes. Die Hochrisikopflichten des Gesetzes erfordern Überwachung, Genauigkeitsdokumentation und menschliche Aufsicht bei entsprechenden Anwendungen, was Ausgabekontrollen eine klarere Compliance-Rolle verleiht. Deutschland, Frankreich und das Vereinigte Königreich machen einen Großteil der regionalen Aktivität aus, da ihre Unternehmen und öffentlichen Institutionen aktive Governance-Anforderungen haben. Die Benelux-Länder weisen im KI-Ausgabesicherheitsmarkt eine überdurchschnittliche Aktivität im Finanzsektor auf. Süd- und Osteuropa befinden sich noch in einer früheren Adoptionsphase, da die Unternehmens-KI-Bereitstellung weniger dicht und die Beschaffung spezialisierter Sicherheitslösungen weniger ausgereift ist.
APAC, Südamerika und MEA KI-Ausgabesicherheitsmarkt
Asien-Pazifik wird voraussichtlich bis 2031 mit einer CAGR von 44,56 % wachsen. Das regionale Wachstum profitiert von der raschen KI-Einführung und einem wachsenden Bedarf an Tools, die asiatische Sprachen, lokale Vorschriften und unternehmensspezifische Richtlinienanforderungen unterstützen. China und Japan wurden im bereitgestellten Material als wichtige Quellen governance-getriebener Nachfrage im KI-Ausgabesicherheitsmarkt identifiziert. Südkorea, Indien und Australien sind weitere Wachstumstreiber in der Region, da Organisationen ihre Governance-Praktiken formalisieren. Südamerika trägt durch Brasiliens Technologie-, Finanzdienstleistungs- und Einzelhandelssektoren bei. Der Nahe Osten und Afrika verzeichnen Dynamik in den Vereinigten Arabischen Emiraten und Saudi-Arabien, wo nationale digitale Prioritäten die Nachfrage in Regierungs- und Energieanwendungen im KI-Ausgabesicherheitsmarkt unterstützen.

Wettbewerbslandschaft
Der AI Output Security Markt ist unter Spezialisten mäßig fragmentiert, während größere Cybersicherheitsplattformen die Kategorie durch Akquisitionen und Portfoliointegration konsolidieren. Palo Alto Networks schloss im Juli 2025 die Übernahme von Protect AI ab, CrowdStrike kündigte im September 2025 die Übernahme von Pangea an, und Check Point kündigte im September 2025 die Übernahme von Lakera an.[6]Check Point Software Technologies, "Check Point to Acquire Lakera, Redefining Security for the AI Era," Check Point Software, checkpoint.com Diese Transaktionen zeigen, dass Ausgabekontrolle breiteren Sicherheitsplattformen hinzugefügt wird, anstatt eine enge Spezialität zu bleiben. Sie stellen unabhängige Anbieter auch neben Wettbewerber, die KI-Kontrollen innerhalb bestehender Kundenbeziehungen und umfassenderer Sicherheitsprogramme verkaufen können.
Hyperscaler-Werkzeuge wie Amazon Bedrock Guardrails und Microsoft Azure AI Content Safety konkurrieren durch Integration in ihre Cloud-Ökosysteme. Unabhängige Anbieter konkurrieren durch tiefgreifendere Auswertung, modellunabhängige Bereitstellung und Abdeckung agentischer Workflows über mehr als ein Modell oder eine Cloud-Umgebung hinweg. Palo Alto Networks kombinierte nach der Übernahme die Fähigkeiten von Protect AI mit seinem Prisma AIRS Portfolio. Amazon Web Services erweiterte Bedrock Guardrails um Kontrollen, die bei einzelnen Workflow-Schritten angewendet werden können. Diese Schritte erhöhen den Wert von Produkten, die in bestehende Sicherheits- und KI-Betriebsabläufe im AI Output Security Markt passen.
Der Wettbewerb verlagert sich auch hin zu Kontrollen für die Multi-Agenten-Orchestrierung und nachgelagerte Aktionen. Anbieter müssen Werkzeugantworten und Modellausgaben über eine vollständige Aktivitätssequenz hinweg bewerten, einschließlich der Kontrollen, die angewendet werden, bevor eine Aktion ausgeführt wird. Datenverwaltungs- und Ausgabesicherheitsfähigkeiten konvergieren dort, wo Kunden eine einzige Kontrollschicht für KI-Workloads, Aufzeichnungen und Richtliniendurchsetzung benötigen. Anthropic kündigte im August 2026 Enterprise Frontier Safeguards an, die Zero-Data-Retention mit Echtzeit-Missbrauchserkennungsklassifikatoren in kundenkontrollierter Cloud-Infrastruktur kombinieren. Kleinere Anbieter differenzieren sich weiterhin durch Beobachtbarkeit des maschinellen Lernens und Überwachung von Ausgabedrift, was einen Einstiegspunkt für eine breitere KI-Sicherheitsabdeckung im AI Output Security Markt schaffen kann.
AI Output Security Branchenführer
-
Akamai Technologies, Inc.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Palo Alto Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
KI-Ausgabesicherheitsmarkt
- Akamai Technologies, Inc.
- Amazon Web Services, Inc.
- Microsoft Corporation
- IBM Corporation
- Palo Alto Networks, Inc.
- Anthropic PBC
- Arthur AI, Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Databricks, Inc.
- F5, Inc.
- Fiddler Labs, Inc.
- Giskard SAS
- Google LLC
- Guardrails AI, Inc.
- HiddenLayer, Inc.
- Lakera AI AG
- Lasso Security Ltd.
- NVIDIA Corporation
- Pangea Cyber Corporation
- Patronus AI, Inc.
- Protect AI, Inc.
- Securiti.ai, Inc.
- WhyLabs, Inc.
- Robust Intelligence, Inc.

Recent Industry Developments in KI-Ausgabesicherheitsmarkt
- August 2026: Anthropic kündigte Enterprise Frontier Safeguards (EFS) an, die Zero-Data-Retention mit Echtzeit-Missbrauchserkennungsklassifikatoren kombinieren, die in kundenkontrollierter Cloud-Infrastruktur eingesetzt werden, mit einem Rollout ab Ende 2026 für Claude, Amazon Bedrock, Googles Agent Platform und Microsoft Foundry.
- Juni 2026: Amazon Web Services startete die InvokeGuardrailChecks API für Amazon Bedrock Guardrails, die die schrittweise Anwendung einzelner Schutzmaßnahmen über agentische Workflows hinweg ermöglicht, ohne bei jeder Aufrufung Guardrail-Ressourcen zu erstellen. Die API arbeitet im reinen Erkennungsmodus und gibt numerische Schweregrad-Scores zurück, was eine benutzerdefinierte schwellenwertbasierte Blockierung, Wiederholung oder Protokollierungslogik bei jedem Schritt der Agentenschleife ermöglicht.
- April 2026: Amazon Bedrock Guardrails startete kontoübergreifende Schutzmaßnahmen in der allgemeinen Verfügbarkeit, sodass eine einzige Verwaltungskonto-Richtlinie konfigurierte Ausgabekontrollen über alle Mitgliedskonten und Organisationseinheiten in einer AWS-Organisation hinweg durchsetzen kann.
- September 2025: Anthropic aktivierte KI-Sicherheitsstufe 3 (ASL-3) Schutzmaßnahmen für Claude Opus 4, einschließlich verstärkter Sicherheitsmaßnahmen zum Schutz von Modellgewichten und gezielter Ausgabebeschränkungen auf Bereitstellungsebene für Missbrauchsszenarien im Bereich chemischer, biologischer, radiologischer und nuklearer Stoffe.


Globaler AI Output Security Marktberichtsumfang
Der AI Output Security Markt umfasst spezialisierte Sicherheitslösungen, die darauf ausgelegt sind, die von künstlichen Intelligenzsystemen generierten Inhalte – einschließlich großer Sprachmodelle, generativer KI-Anwendungen und autonomer Agenten – zu überwachen, zu filtern und zu schützen, bevor sie Endnutzer oder nachgelagerte Systeme erreichen. Diese Plattformen setzen Echtzeit-Inhaltsscanning, Datenverlustprävention, Toxizitätserkennung, Halluzinationsidentifikation und Richtliniendurchsetzung ein, um den Abfluss sensibler Informationen, die Exposition von geistigem Eigentum, die Erzeugung schädlicher oder voreingenommener Inhalte und die auf Eingabeaufforderungsinjektion basierende Datenexfiltration durch KI-Antworten zu verhindern, und ermöglichen es Unternehmen, die Einhaltung von Datenschutzvorschriften aufrechtzuerhalten, den Markenruf zu schützen und sicherzustellen, dass KI-generierte Ausgaben die Qualitäts-, Sicherheits- und Governance-Standards des Unternehmens in kundenorientierten Anwendungen, internen Produktivitätswerkzeugen und automatisierten Entscheidungssystemen erfüllen.
Der AI Output Security Marktbericht ist segmentiert nach Sicherheitsfunktion (Sicherheit und Richtliniendurchsetzung für Ausgabeinhalte, Datenschutz und Privatsphäre bei Ausgaben, Ausgabeintegrität, Genauigkeit und Zuverlässigkeit sowie Sicherheit für nachgelagerte Aktionen und Anwendungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzer (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Sicherheit und Richtliniendurchsetzung für Ausgabeinhalte |
| Datenschutz und Privatsphäre bei Ausgaben |
| Ausgabeintegrität, Genauigkeit und Zuverlässigkeit |
| Sicherheit für nachgelagerte Aktionen und Anwendungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Benelux | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Sicherheitsfunktion | Sicherheit und Richtliniendurchsetzung für Ausgabeinhalte | ||
| Datenschutz und Privatsphäre bei Ausgaben | |||
| Ausgabeintegrität, Genauigkeit und Zuverlässigkeit | |||
| Sicherheit für nachgelagerte Aktionen und Anwendungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Endnutzer | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Endnutzer | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Benelux | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der AI Output Security Markt?
Die Marktgröße des AI Output Security Marktes wurde im Jahr 2025 auf 0,85 Milliarden USD geschätzt und soll von 1,13 Milliarden USD im Jahr 2026 auf 5,14 Milliarden USD bis 2031 wachsen, bei einer CAGR von 35,39 % während des Prognosezeitraums (2026–2031).
Was umfasst AI Output Security?
Der AI Output Security Markt umfasst Inhaltssicherheit, Datenschutz, Ausgabeintegrität und Kontrollen für nachgelagerte Aktionen, die von KI-Systemen ausgeführt werden.
Welche Sicherheitsfunktion hat den größten Umsatzanteil?
Ausgabeintegrität, Genauigkeit und Zuverlässigkeit hielt im Jahr 2025 mit 34,52 % den größten Anteil, was den Bedarf widerspiegelt, unzuverlässige Ausgaben, fabrizierte Referenzen und ungenaue Informationen daran zu hindern, in sensible Workflows zu gelangen, auf deren Ergebnis Nutzer angewiesen sind.
Welcher Bereitstellungsansatz wächst am schnellsten?
Die Hybrid-Bereitstellung soll bis 2031 mit einer CAGR von 39,84 % wachsen, da Unternehmen Cloud-Inferenz mit internen Kontrollen, aufbewahrten Prüfprotokollen und Richtlinien kombinieren, die ihren eigenen Compliance-Anforderungen entsprechen.
Welche Endnutzer treiben die Nachfrage?
IT und Telekommunikation führte im Jahr 2025 den Umsatz an, während Regierung und öffentliche Verwaltung bis 2031 voraussichtlich am schnellsten wachsen wird, da öffentliche Anwendungen prüfbare, erklärbare und überprüfbare Ausgaben erfordern.
Welche Region wächst am schnellsten?
Asien-Pazifik soll bis 2031 mit einer CAGR von 44,56 % wachsen, unterstützt durch KI-Einführung, Sprachanforderungen und Governance-Anforderungen.
Seite zuletzt aktualisiert am:



