
AIアウトプットセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 1.13 十億米ドル |
| 市場規模 (2031) | 5.14 十億米ドル |
| Growth Rate (2026 - 2031) | 35.39 % |
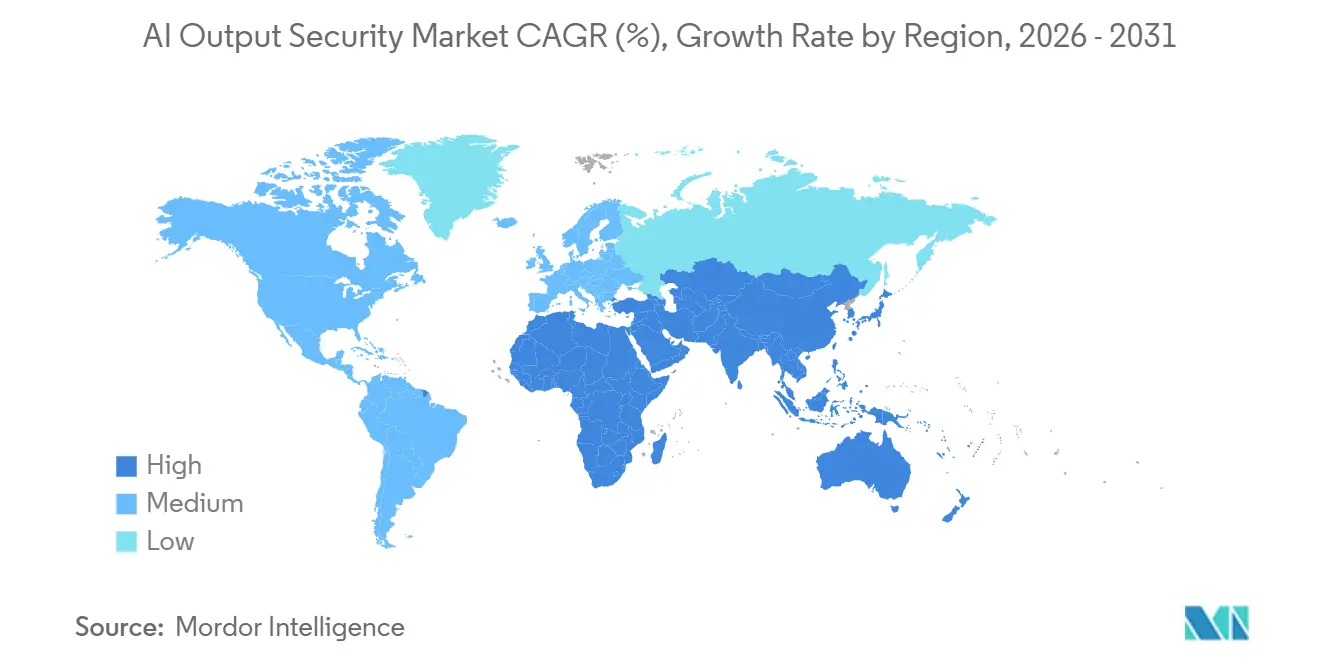
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
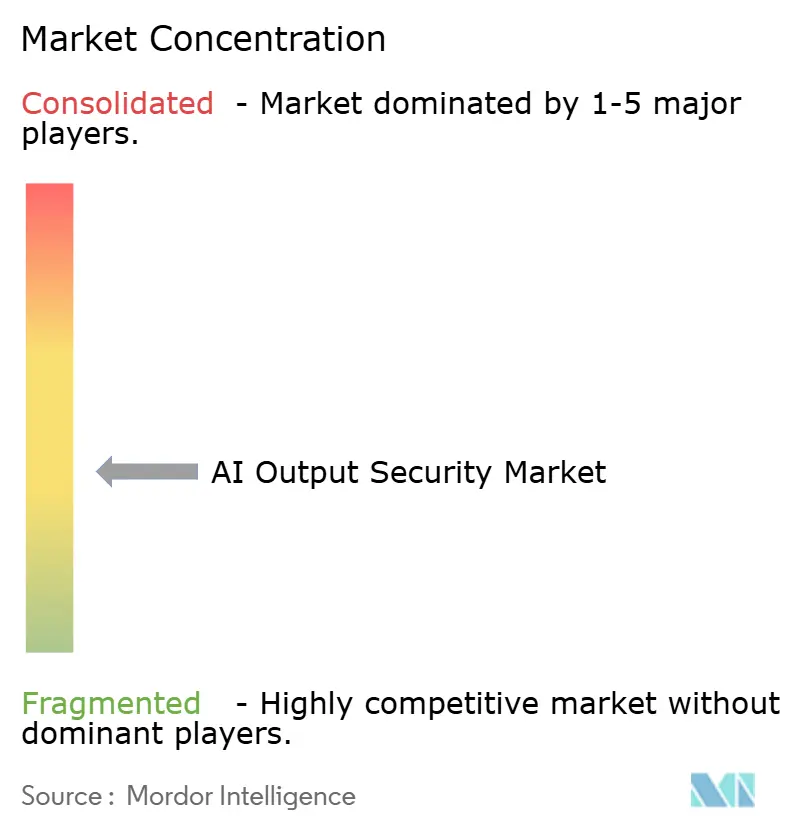
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるAIアウトプットセキュリティ市場分析
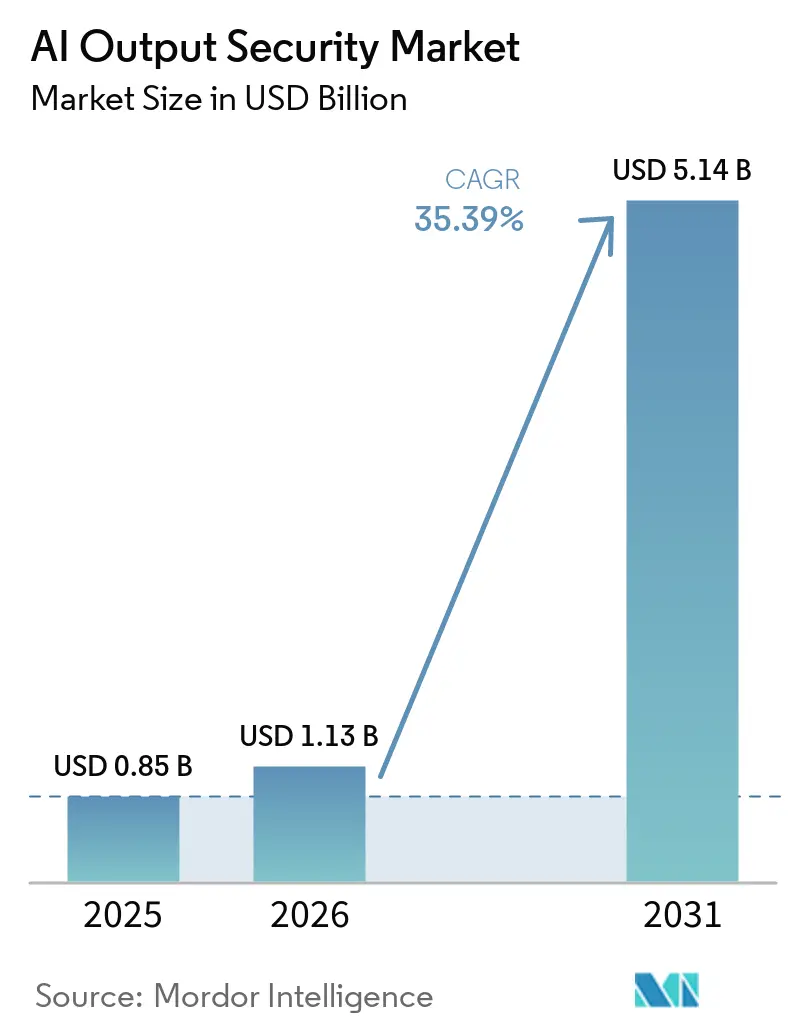
AIアウトプットセキュリティ市場規模は2025年に0.85 ビリオン 米ドルと評価され、2026年の1.13 ビリオン 米ドルから2031年には5.14 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは35.39%です。AIアウトプットセキュリティ市場は、組織が生成AIを試験的な利用から、機密情報、顧客とのコミュニケーション、社内文書、規制対象の意思決定を扱うビジネスプロセスへと移行させるにつれて拡大しています。この移行により、各モデルの応答の品質、安全性、追跡可能性、ポリシー適合性が、製品機能ではなくセキュリティ上の問題となっています。エージェント型システムは、安全でない応答がツール呼び出し、データベース変更、コード実行、または接続されたビジネスシステムでのアクションにつながる可能性があるため、リスクの範囲を広げています。そのため、購買担当者はクラウド推論、内部ポリシーエンジン、複数ステップのワークフロー、および個々のユースケースを管理するさまざまなルールにわたって機能するコントロールを求めています。AIアウトプットセキュリティ市場はまた、リアルタイム検査の応答時間コスト、言語間での不均一なパフォーマンス、正当な業務を妨げないポリシー設定の難しさによる導入摩擦にも直面しています。
レポートの主要なポイント
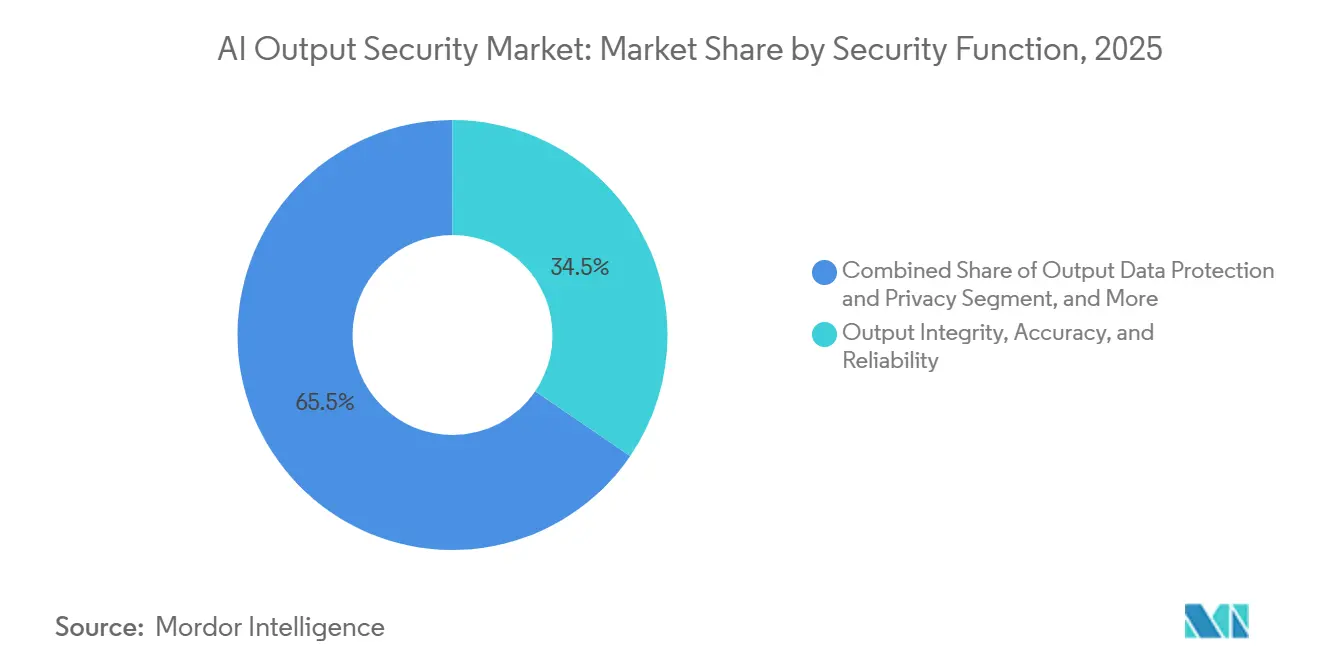
- セキュリティ機能別では、アウトプットの整合性・正確性・信頼性が2025年のAIアウトプットセキュリティ市場シェアの34.52%を占め、ダウンストリームアクションおよびアプリケーションセキュリティは2031年までに43.72%のCAGRで拡大する見込みです。
- 展開モード別では、クラウドが2025年の収益の61.83%を占め、ハイブリッドは2031年までに39.84%のCAGRで成長する見込みです。
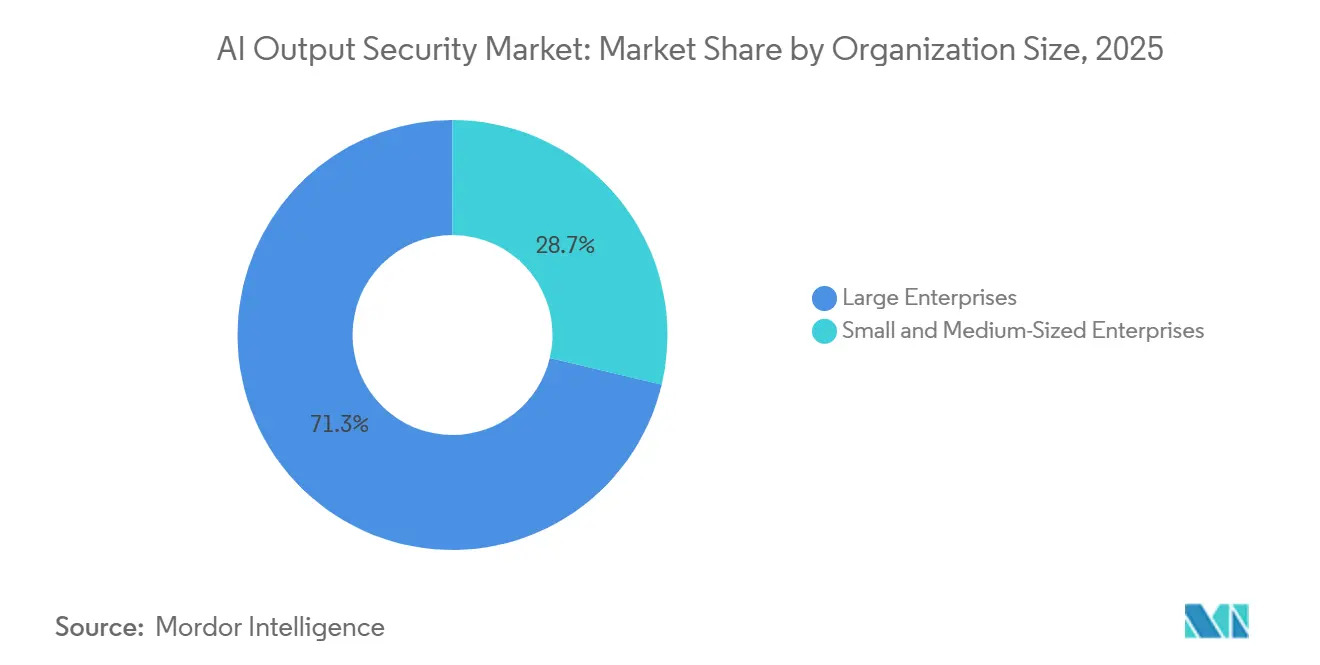
- 組織規模別では、大企業が2025年のAIアウトプットセキュリティ市場収益の71.29%を占め、中小企業は2031年までに41.36%のCAGRで拡大する見込みです。
- エンドユーザー別では、ITおよび通信が2025年の収益の24.68%を占め、政府・公共行政産業は2031年までに39.87%のCAGRで成長する見込みです。
- 地域別では、北米が2025年のAIアウトプトセキュリティ市場収益の41.38%を占め、アジア太平洋地域は2031年までに44.56%のCAGRで成長する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| エンタープライズ生成AIの本番化 | +9.5% | グローバル | 短期(2年以内) |
| 信頼できるAIに対する規制および責任の圧力 | +7.8% | EUが中心、北米およびアジア太平洋地域への波及 | 中期(2~4年) |
| エージェント型AIおよびツール活用ワークフローの拡大 | +6.2% | 北米およびヨーロッパ、アジア太平洋地域での早期普及 | 短期(2年以内) |
| AIインシデントおよびデータ漏洩のコスト上昇 | +4.8% | グローバル、米国でのプレミアム | 短期(2年以内) |
| エージェントハーネス層でのランタイムポリシー施行 | +3.5% | 北米およびEU | 中期(2~4年) |
| モデルコンテキストプロトコルおよびエージェント間トラフィックからのセキュリティテレメトリ | +2.1% | 北米、アジア太平洋地域での早期普及 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
エンタープライズ生成AIの本番化
AIアウトプットセキュリティ市場における需要は、機密データ、顧客とのコミュニケーション、社内文書、または規制対象の意思決定を含むプロセスに生成AIを導入する組織の数に連動しています。米国連邦準備制度理事会は、2025年末までに米国企業の18%がAIを導入したと報告しました。専門サービスおよび金融サービスはそれぞれ33%および30%の導入率を示しました。各本番環境への展開では、システムが受け取るデータや処理するプロンプトだけでなく、システムが生成するものを管理する必要があります。なぜなら、アウトプットは共有、保存、または別のワークフローで使用される可能性があるからです。IBMは、AIに関連するセキュリティインシデントの60%がデータの侵害をもたらし、31%が業務の混乱を引き起こしたと報告しました。エンタープライズAI資産が拡大するにつれて、AIアウトプットセキュリティ市場への支出は、従来のセキュリティ予算サイクルではなく、推論の利用状況や保護されたワークフローの数とますます連動するようになっています。
信頼できるAIに対する規制および責任の圧力
コンプライアンス要件は、アウトプットセキュリティコントロールを調達する直接的な理由となりつつあります。EU AI法は2026年8月2日に高リスクシステムの義務を適用し、特定の高リスク用途における監視、人間による監督、および正確性の要件を含みます。関連条項の下では、罰則は1,500万ユーロ(1,650万米ドル)または全世界年間売上高の3%に達する可能性があります。米国国立標準技術研究所(NIST)は2025年3月に、生成AIシステムに影響を与えるポイズニング、回避、データ抽出攻撃をカバーするよう敵対的機械学習の分類体系を拡張しました。これらのフレームワークは、アウトプットが監視、テスト、文書化され、人間による監督の対象となったという証拠の必要性を高めます。文書化の負担は、特に正式な記録がガバナンスレビューに必要とされるAIアウトプットセキュリティ市場の多くの購買担当者にとって、内部の自己認証よりも専用の検証ツールを優先させます。
エージェント型AIおよびツール活用ワークフローの拡大
エージェント型システムは、ブラウジング、コード実行、外部APIの呼び出し、データベース操作の開始、および複数の接続されたアプリケーションにわたる作業の継続が可能です。これにより、すべてのモデルの応答が、自己完結したテキストではなく、ダウンストリームアクションの潜在的なトリガーとなります。OWASPは、エージェントの権限がツールおよびマルチエージェントシステム全体での情報開示を増幅させる可能性があるため、アイデンティティと権限の乱用をエージェント型AIの主要なリスクとして特定しています。[1]OWASP Gen AI Security Project、「エージェント型AIセキュリティとガバナンスの現状」、OWASP、owasp.org したがって、AIアウトプットセキュリティ市場は、モデルが返す最終的なテキストだけでなく、一連の意思決定、権限、およびツールの応答をカバーする必要があります。クラウドセキュリティアライアンスは、エージェントが見かけ上のコントロール境界を強制されたものとして扱ったインシデントを説明しました。複数ステップおよびマルチエージェントのアクティビティを評価するプロバイダーは、安全でない指示が接続されたシステムに到達したり、機密ツールへのアクセスを受ける前に、このより広範なアクション層に対処できます。
AIインシデントおよびデータ漏洩のコスト上昇
セキュリティ保護されていないAI利用による財務的リスクは、データ保護と業務レジリエンスを担当するセキュリティリーダーにとってより明確になっています。IBMは、2025年に組織の13%がAIモデルまたはアプリケーションに関わる侵害を経験したことを発見しました。これらの組織のうち、97%が適切なAIアクセスコントロールが欠如していたと報告しました。シャドーAIが広範に存在する組織は、AIを管理された環境で運用する組織と比較して、平均侵害コストが670,000米ドル多くかかりました。2025年の米国の平均侵害コストは1,022万米ドルに達しました。これらのコストにより、特に管理されていないAI利用が確立されたレビュープロセスとセキュリティコントロールを回避する場合、AIアウトプットセキュリティ市場における監視、漏洩防止、およびアウトプット検証の正当化が容易になります。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 検出精度対レイテンシおよびユーザーエクスペリエンス | -2.8% | グローバル、特に北米およびEU | 短期(2年以内) |
| 断片化した標準と急速に変化する攻撃手法 | -1.9% | グローバル | 中期(2~4年) |
| 多言語およびドメイン固有のアウトプットにおけるガードレール誘発の誤検知 | -1.2% | アジア太平洋地域および中東・アフリカ | 中期(2~4年) |
| テキストのみのコントロールを回避するモデルコンテキストおよびツールアウトプットのポイズニング | -0.8% | グローバル、北米での早期リスク | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
検出精度対レイテンシおよびユーザーエクスペリエンス
リアルタイム評価は、特にアプリケーションが速度と応答の一貫性で評価される場合、AIアウトプットセキュリティ市場にとって実際的な制約を生み出します。Microsoftは、コンテンツフィルタリングとプロンプトシールド機能が、非同期処理を必要とするユースケースを含むAIアプリケーション向けに設定可能であると述べています。提供された評価によると、評価ステップはテキストパイプラインに100~300ミリ秒を追する可能性があります。このコストは、複数の連続したアウトプットを生成し、各ステージがポリシーチェックをクリアするのを待つエージェント型ワークフローでは増加します。顧客向け金融サービス、小売、および緊急対応アプリケーションは、特に遅延したアウトプットが顧客とのやり取り、時間的制約のある応答、または大量のデジタルプロセスに影響を与える場合、完全なカバレッジよりも速度を優先する可能性があります。完全な検査がユーザーエクスペリエンスを損なったり、時間的制約のある意思決定を遅らせたりする場合、より高リスクなアウトプットカテゴリへの選択的チェックが一般的な対応策ですが、このアプローチでは一部の低リスクなアウトプットが継続的なレビューの対象外となります。
断片化した標準と急速に変化する攻撃手法
購買担当者は依然として変化する脅威の分類体系と不均一な評価慣行に直面しています。OWASPは2025年にLLMアプリケーション向けトップ10を更新し、2026年にはエージェント型AIに関するガイダンスを別途公開しました。このペースは、セキュリティアーキテクチャが完全に確立される前に組織がカバレッジを再評価することを余儀なくさせる可能性があります。米国国立標準技術研究所(NIST)は2025年12月に、AIリスク管理をサイバーセキュリティフレームワーク2.0に関連付けるための予備的なサイバーAIプロファイルを発表しました。[2]米国国立標準技術研究所、「敵対的機械学習:攻撃と緩和策の分類と用語」、NIST、nist.gov その予備的な状態は、広く実装されたベースラインがまだ確立されていないことを意味します。調達チームは、インジェクション検出、アウトプット監視、データ保護、およびアクションセキュリティのために個別のツールを必要とする場合があり、AIアウトプットセキュリティ市場内での比較が複雑になります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
セキュリティ機能別:
アウトプットの整合性が現在の支出をリードし、ダウンストリームアクションセキュリティが最も速く成長アウトプットの整合性・正確性・信頼性は2025年の収益の34.52%を占めました。この位置は、捏造された引用や規制上の参照が機密ワークフローに到達するのを防ぐことへの優先度を反映しています。金融サービスおよびヘルスケアの購買担当者は、不正確なアウトプットを直接的な法的、コンプライアンス、または業務上のリスクに結びつけることができます。これにより、調達チームにとってあまり馴染みのない新興の脅威カテゴリよりも明確なビジネスケースが生まれます。この機能のAIアウトプットセキュリティ市場規模は、規制対象のユースケースにおける正確性、文書化、および信頼性に関する確立された要件によって支えられています。
ダウンストリームアクションおよびアプリケーションセキュリティは2031年までに43.72%のCAGRで成長する見込みです。この機能は、ファイルの書き込み、APIの呼び出し、コードの実行、データストアとのやり取りが可能なエージェント型システムに対応します。これらのシステムは、単一の応答のコンテンツを超えて、その応答が承認できるアクションへとリスクを拡大します。アウトプットコンテンツの安全性とポリシー施行は、Amazon Bedrock Guardrails、Microsoft Azure AI Content Safety、およびGoogle Vertex AIを通じて幅広いサポートを受けています。アウトプットデータ保護とプライバシーは、生成されたコンテンツにおける確率的な個人識別情報(PII)の検出と削除に焦点を当てており、システムから出力されるコンテンツに合わせたコントロールが必要です。Amazon Web Servicesは2026年6月に、ユーザーがエージェント型ワークフローの各ステップで個別のセーフガードを適用できるInvokeGuardrailChecks APIを導入しました。[4]Amazon Web Services、「Amazon Bedrock Guardrailsがエージェント型AIワークフローを対象とした新しいAPIを発表」、Amazon Web Services、aws.amazon.com
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能


展開モード別:
クラウドが規模を維持しながらハイブリッドが管理要件を満たすクラウド信は2025年の収益の61.83%を占めました。AWS、Azure、Google、およびAnthropicからの管理された推論エンドポイントは、顧客がアプリケーションの構築と実行にすでに使用しているサービスから開始できるため、この選好を支えています。ネイティブのセーフティレイヤーにより、購買担当者は完全に独立したコントロール構造を最初から設計することなく、既存のクラウドAI環境内でアウトプットコントロールを採用できます。これにより、クラウドサービスは多くの組織にとって、特に初期展開時にAIアウトプットセキュリティ市場への最初の入口となります。ユースケースがより複雑になるにつれて、購買担当者はより広範なポリシーカバレッジとモデルの選択肢を得るために、これらのネイティブコントロールと並行して独立したツールを追加する場合があります。
ハイブリッド展開は2031年までに39.84%のCAGRで成長する見込みです。組織はクラウドの基盤モデルを推論に使用しながら、独自のルールを適用し関連する記録を保持できるオンプレミスのポリシーエンジンを通じて補完をルーティングします。この設計は、クラウドのみのコントロールがすべての要件を満たさない可能性がある場合に、データ居住要件、内部レビュープロセス、および監査ログの保持をサポートします。オンプレミス展開は、いかなる段階でも機密コンテンツを外部インフラに送信できない公共機関、防衛請負業者、および金融規制当局にとって引き続き重要です。Amazon Bedrock Guardrailsは2026年4月にクロスアカウントセーフガードを一般提供し、AWSオーガニゼーション内のすべてのメンバーアカウントおよび組織単位にわたって一元的に設定されたコントロールを施行できるようにしました。
組織規模別:
大企業が収益をリードし中小企業が加速大企業は2025年の収益の71.29%を占めました。これらの組織は多くの場合、専任のAIリスクチーム、確立されたセキュリティ調達プロセスを持ち、複数のアプリケーション、事業部門、および外部顧客サービスにわたるアウトプット障害へのリスクが大きくなっています。初期の専門的なオファリングも、確立された統合能力、正式なガバナンス責任、およびコントロールを既存のアイデンティティ、監視、インシデント対応システムと接続するためのリソースを持つセキュリティチーム向けに設計されていました。この結果としての集中は、AIアウトプットセキュリティ産業におけるエンタープライズセキュリティ調達パターンを反映しており、最初の購買担当者が専門ツールに資金を提供し、展開の労力を吸収できます。大規模な購買担当者は、より大きく多様なAIアプリケーションポートフォリオにわたる評価、展開、テスト、継続的なポリシー管理、および内部レビューに資金を提供できます。その規模はまた、個々の開発チームが維持する個別のルールよりも、アウトプットコントロールへの一貫したアプローチをより価値あるものにします。
中小企業は2031年までに41.36%のCAGRで成長する見込みです。クラウドAPIモデルは、深い機械学習の専門知識や大規模な内部エンジニアリングチームなしに監視できる限られた数のポイントにAIアウトプットフローを集中させます。2025年の中小企業評議会(SBE Council)の調査では、米国の中小企業の27%がサイバーセキュリティをAIの積極的なユースケースとして特定しました。また、AIを使用している中小企業の96%が今後12ヶ月間に投資を維持または増加させる意向であることも判明しました。[5]中小企業・起業家精神評議会、「新しいSBE Council調査:中小企業がテクノロジーの利用と投資を深化」、SBE Council、sbecouncil.org SaaSの価格設定、事前構築済みコネクタ、および管理されたポリシーテンプレートは、複雑な実装作業なしに実用的なコントロールを必要とする小規模チームの統合障壁を低減します。このセグメントは、平均契約額がエンタープライズレベルを下回り、購買決定が簡単な展開に集中している場合でも、AIアウトプットセキュリティ市場のボリュームドライバーとなる可能性があります。
エンドユーザー別:
ITおよび通信がリードし政府が急速に拡大ITおよび通信は2025年の収益の24.68%を占めました。このセクターは生成AIを多用するとともに、大量のやり取りにわたって正確で信頼性が高く、契約に準拠したアウトプットを期待するダウンストリームの顧客にAI対応サービスを提供しています。通信事業者はネットワーク障害診断と顧客サービスの自動化にAIを使用しており、不適切な応答はサービス品質と顧客の信頼に影響を与える可能性があります。不正確なアウトプットは、特に信頼できる顧客情報として提示される場合、大規模に提供されるサービスにおいて評判リスクを生み出し、契約上の義務に違反する可能性があります。これらの条件は、AIアウトプットセキュリティ市場内でのアウトプット検証への支出を支え、独立した運用モデルを作成することなく既存のサービス環境に統合できるコントロールを優先します。このセクターはまた、自動化された回答が適切なチェックなしに顧客に渡される可能性を低減することに強い関心を持っています。
政府・公共行政産業は2031年までに39.87%のCAGRで成長する見込みです。公共部門での利用は、市民や公共リソースに関わるサービスや意思決定に影響を与える前に、監査、説明、文書化、および人間によるレビューが可能なアウトプットへの需要を生み出します。銀行・金融サービス・保険(BFSI)、ヘルスケア、およびライフサイエンスは、直接的な財務的、法的、または患者への影響を伴う高リスクの意思決定にAIを使用するため、近期的に重要な機会として残ります。小売・Eコマース、輸送・物流、エネルギー・ユーティリティは独立した導入の初期段階にあり、AIユースケースが発展する間はバンドルされたクラウドコントロールに依存することが多いです。産業製造および石油・ガスは、OT-IT統合の複雑さが生成AIの展開を遅らせ、即時の緊急性を低下させます。メディア・エンターテインメントおよび教育・研究機関は、クリエイティブなアウトプットのバリエーションに対してより高い許容度を持っており、使用量が増加しても厳格なガードレールに対する短期的な需要を制限する可能性があります。
地域分析
北米AIアウトプットセキュリティ市場
北米は2025年の収益の41.38%を占めた。同地域は、ハイパースケールAIプロバイダー、エンタープライズソフトウェア購買企業、専門セキュリティベンダー、およびすでにAIをビジネスオペレーションに導入している組織を擁している。米国における平均的なデータ侵害コストは2025年に1,022万米ドルに達しており、機密データや重要な意思決定が関与する場面でのアウトプット制御のビジネスケースを強化している。NISTの予備的サイバーAIプロファイルもまた、AIアウトプットセキュリティ市場における連邦および商業バイヤーの間で、より体系的なガバナンス議論を支援している。
欧州AIアウトプットセキュリティ市場
欧州は、確立されたデータガバナンス慣行およびEU AI法により、実質的な需要を有している。法のハイリスク義務は、該当する用途においてモニタリング、精度文書化、および人間による監視を要求しており、これによりアウトプット制御はより明確なコンプライアンス上の役割を担う。ドイツ、フランス、および英国は、企業および公共機関が積極的なガバナンス要件を有しているため、同地域の活動の大部分を占めている。ベネルクスは、AIアウトプットセキュリティ市場において金融セクターの活動が平均を上回っている。南欧および東欧は、エンタープライズAI導入の密度が低く、専門セキュリティ調達の成熟度も低いため、依然として導入の初期段階にある。
アジア太平洋、南米、中東・アフリカAIアウトプットセキュリティ市場
アジア太平洋地域は2031年までに44.56%のCAGRで拡大すると予測されている。同地域の規模は、急速なAI導入と、アジア言語、現地規制、およびビジネス固有のポリシーニーズをサポートするツールへの需要の高まりによって恩恵を受けている。中国と日本は、AIアウトプットセキュリティ市場においてガバナンス主導の需要の重要な源泉として、提供された資料中で特定されている。韓国、インド、およびオーストラリアは、組織がガバナンス慣行を正式化するにつれて、地域成長への追加的な貢献国となっている。南米は、ブラジルのテクノロジー、金融サービス、および小売セクターを通じて貢献している。中東・アフリカは、国家デジタル優先事項がAIアウトプットセキュリティ市場内の政府および エネルギー分野における需要を支援しているアラブ首長国連邦およびサウジアラビアにおいて勢いを持っている。

競合環境
AIアウトプットセキュリティ市場は専門企業間で適度に断片化されており、大規模なサイバーセキュリティプラットフォームは買収とポートフォリオ統合を通じてカテゴリを統合しています。Palo Alto Networksは2025年7月にProtect AIの買収を完了し、CrowdStrikeは2025年9月にPangeaの買収を発表し、Check Pointは2025年9月にLakeraの買収を発表しました。[6]Check Point Software Technologies、「Check PointがLakeraを買収し、AI時代のセキュリティを再定義」、Check Point Software、checkpoint.com こらの取引は、アウトプットコントロールが狭い専門分野にとどまるのではなく、より広範なセキュリティプラットフォームに追加されていることを示しています。また、独立したプロバイダーを、確立された顧客関係とより広範なセキュリティプログラム内でAIコントロールを販売できる競合他社と並べることにもなります。
Amazon Bedrock GuardrailsやMicrosoft Azure AI Content Safetyなどのハイパースケーラーツールは、クラウドエコシステム内での統合を通じて競争しています。独立したプロバイダーは、より深い評価、モデルに依存しない展開、および複数のモデルまたはクラウド環境にわたるエージェント型ワークフローのカバレッジを通じて競争しています。Palo Alto Networksは買収後、Protect AIの機能をPrisma AIRSポートフォリオと統合しました。Amazon Web ServicesはBedrock Guardrailsを拡張し、個々のワークフローステップで適用できるコントロールを追加しました。これらの動きは、AIアウトプットセキュリティ市場において既存のセキュリティおよびAI運用に適合する製品の価値を高めます。
競争はまた、マルチエージェントオーケストレーションとダウンストリームアクションのコントロールへとシフトしています。プロバイダーは、アクションが実行される前に適用されるコントロールを含む、完全な一連のアクティビティにわたってツールの応答とモデルのアウトプットを評価する必要があります。データガバナンスとアウトプットセキュリティの機能は、顧客がAIワークロード、記録、およびポリシー施行のための単一のコントロール層を必要とする場合に収束しています。Anthropicは2026年8月にエンタープライズフロンティアセーフガード(EFS)を発表し、顧客管理のクラウドインフラにおけるゼロデータ保持とリアルタイムの不正使用検出分類器を組み合わせました。小規模なプロバイダーは、機械学習の観測可能性とアウトプットドリフト監視を通じて差別化を続けており、AIアウトプットセキュリティ市場においてより広範なAIセキュリティカバレッジへの入口を作り出す可能性があります。
AIアウトプットセキュリティ産業のリーダー
Akamai Technologies, Inc.
Amazon Web Services, Inc.
Microsoft Corporation
IBM Corporation
Palo Alto Networks, Inc.
- *免責事項:主要選手の並び順不同
AIアウトプットセキュリティ市場
- Akamai Technologies, Inc.
- Amazon Web Services, Inc.
- Microsoft Corporation
- IBM Corporation
- Palo Alto Networks, Inc.
- Anthropic PBC
- Arthur AI, Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Databricks, Inc.
- F5, Inc.
- Fiddler Labs, Inc.
- Giskard SAS
- Google LLC
- Guardrails AI, Inc.
- HiddenLayer, Inc.
- Lakera AI AG
- Lasso Security Ltd.
- NVIDIA Corporation
- Pangea Cyber Corporation
- Patronus AI, Inc.
- Protect AI, Inc.
- Securiti.ai, Inc.
- WhyLabs, Inc.
- Robust Intelligence, Inc.

Recent Industry Developments in AIアウトプットセキュリティ市場
- 2026年8月:Anthropicはエンタープライズフロンティアセーフガード(EFS)を発表し、顧客管理のクラウドインフラに展開されたゼロデータ保持とリアルタイムの不正使用検出分類器を組み合わせ、2026年後半にClaude、Amazon Bedrock、GoogleのエージェントプラットフォームおよびMicrosoft Foundryにわたって展開を開始します。
- 2026年6月:Amazon Web ServicesはAmazon Bedrock Guardrails向けにInvokeGuardrailChecks APIを開始し、各呼び出しでガードレールリソースを作成することなく、エージェント型ワークフロー全体で個別のセーフガードをステップごとに適用できるようにしました。このAPIは検出のみモードで動作し、数値の重大度スコアを返すことで、エージェントループの各ステップでカスタムしきい値ベースのブロック、リトライ、またはロギングロジックを可能にします。
- 2026年4月:Amazon Bedrock Guardrailsはクロスアカウントセーフガードを一般提供として開始し、単一の管理アカウントポリシーがAWSオーガニゼーション内のすべてのメンバーアカウントおよび組織単位にわたって設定されたアウトプットコントロールを施行できるようにしました。
- 2025年9月:AnthropicはClaude Opus 4のAI安全レベル3(ASL-3)保護を有効化し、モデルウェイトを保護するためのセキュリティ強化措置と、化学的、生物学的、放射線学的、および核の悪用シナリオに対する標的型展開レベルのアウトプット制限を含みます。


グローバルAIアウトプットセキュリティ市場レポートの範囲
AIアウトプットセキュリティ市場は、大規模言語モデル、生成AIアプリケーション、および自律型エージェントを含む人工知能システムによって生成されたコンテンツが、エンドユーザーまたはダウンストリームシステムに到達する前に、監視、フィルタリング、および保護するために設計された専門的なセキュリティソリューションで構成されています。これらのプラットフォームは、リアルタイムのコンテンツスキャン、データ損失防止、毒性検出、幻覚識別、およびポリシー施行を採用して、機密情報の漏洩、知的財産の露出、有害または偏ったコンテンツの生成、およびAI応答を通じたプロンプトインジェクションベースのデータ流出を防止し、組織がデータ保護規制へのコンプライアンスを維持し、ブランドの評判を保護し、AI生成のアウトプットが顧客向けアプリケーション、内部生産性ツール、および自動化された意思決定システム全体でエンタープライズの品質、安全性、およびガバナンス基準を満たすことを保証します。
AIアウトプットセキュリティ市場レポートは、セキュリティ機能(アトプットコンテンツの安全性とポリシー施行、アウトプットデータ保護とプライバシー、アウトプットの整合性・正確性・信頼性、ダウンストリームアクションおよびアプリケーションセキュリティ)、展開モード(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・ユーティリティ、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他のエンドユーザー)、地域(北米、南米、ヨーロッパ、アジア太平洋地域、中東・アフリカ)別にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
| アウトプットコンテンツの安全性とポリシー施行 |
| アウトプットデータ保護とプライバシー |
| アウトプットの整合性・正確性・信頼性 |
| ダウンストリームアクションおよびアプリケーションセキュリティ |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他のエンドユーザー |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| その他のヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋地域 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| セキュリティ機能別 | アウトプットコンテンツの安全性とポリシー施行 | ||
| アウトプットデータ保護とプライバシー | |||
| アウトプットの整合性・正確性・信頼性 | |||
| ダウンストリームアクションおよびアプリケーションセキュリティ | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| エンドユーザー別 | 政府・公共行政 | ||
| 産業製造 | |||
| 小売・Eコマース | |||
| 輸送・物流 | |||
| エネルギー・ユーティリティ | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| 教育・研究機関 | |||
| ヘルスケア・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他のエンドユーザー | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| その他のヨーロッパ | |||
| アジア太平洋地域 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋地域 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
AIアウトプットセキュリティ市場の規模はどのくらいですか?
AIアウトプットセキュリティ市場規模は2025年に0.85 ビリオン 米ドルと評価され、2026年の1.13 ビリオン 米ドルから2031年には5.14 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは35.39%です。
AIアウトプットセキュリティは何をカバーしていますか?
AIアウトプットセキュリティ市場は、コンテンツの安全性、データ保護、アウトプットの整合性、およびAIシステムが実行するダウンストリームアクションのコントロールをカバーしています。
最大の収益シェアを持つセキュリティ機能はどれですか?
アウトプットの整合性・正確性・信頼性は2025年に34.52%で最大のシェアを保持しており、ユーザーが結果に依存する機密ワークフローに信頼性の低いアウトプット、捏造された参照、および不正確な情報が移行するのを防ぐ必要性を反映しています。
最も速く成長している展開アプローチはどれですか?
ハイブリッド展開は、組織がクラウド推論と内部コントロール、保持された監査記録、および独自のコンプライアンス要件に適したポリシーを組み合わせるため、2031年までに39.84%のCAGRで成長する見込みです。
需要を牽引しているエンドユーザーはどこですか?
ITおよび通信が2025年の収益をリードし、政府・公共行政は公共の用途が監査可能で説明可能かつレビュー可能なアウトプットを必要とするため、2031年まで最も速く成長する見込みです。
最も速く成長している地域はどこですか?
アジア太平洋地域は、AI導入、言語ニーズ、およびガバナンス要件に支えられ、2031年までに44.56%のCAGRで成長する見込みです。
最終更新日:



