
Tamanho e Participação do Mercado de Segurança de Saída de IA
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.13 Bilhões de dólares |
| Tamanho do Mercado (2031) | 5.14 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 35.39 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
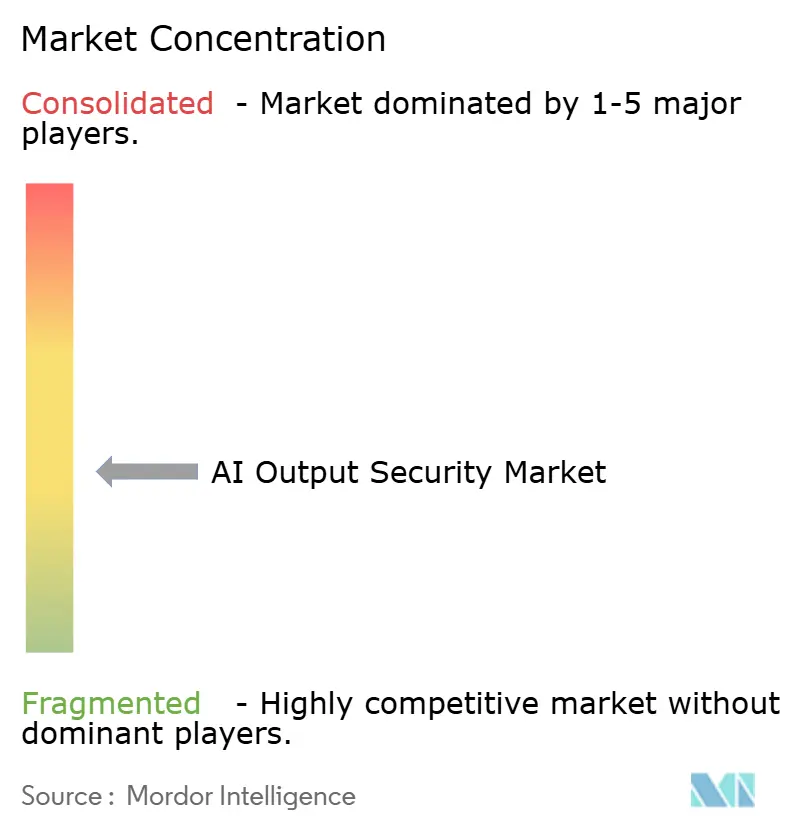
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Saída de IA por Mordor Intelligence
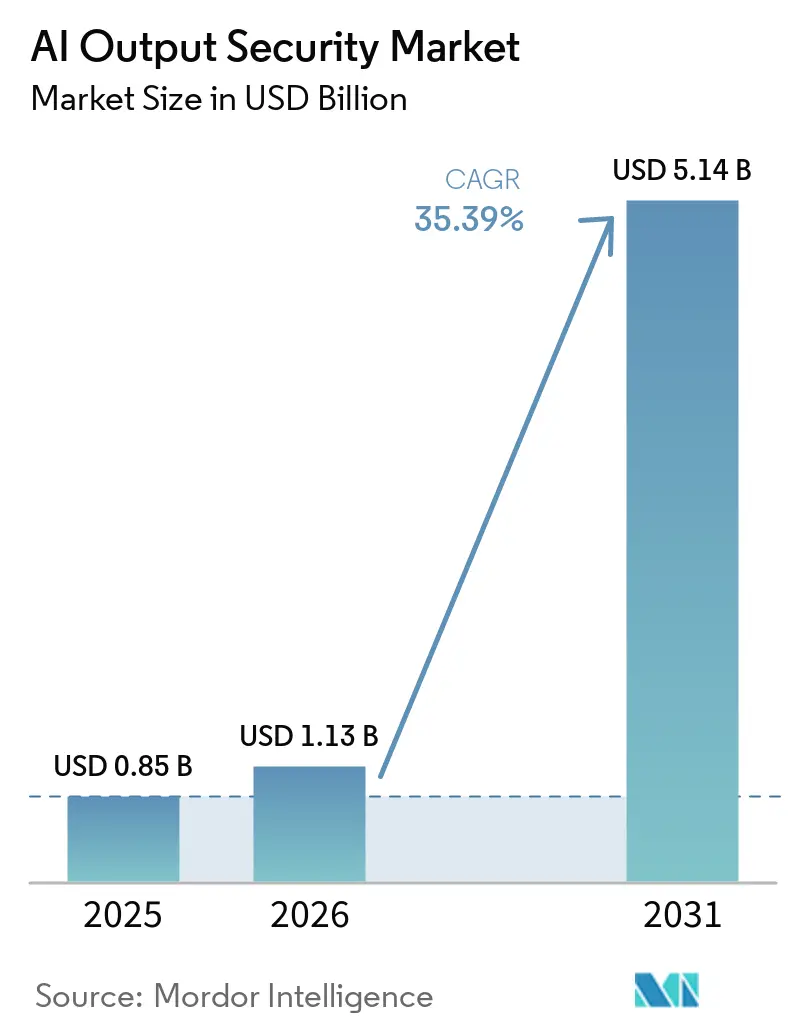
O tamanho do mercado de segurança de saída de IA foi avaliado em 0,85 bilhões de USD em 2025 e estima-se que cresça de 1,13 bilhões de USD em 2026 para atingir 5,14 bilhões de USD até 2031, a um CAGR de 35,39% durante o período de previsão (2026-2031). O mercado de segurança de saída de IA está em expansão à medida que as organizações migram a IA generativa de uso experimental para processos de negócios que lidam com informações sensíveis, comunicações com clientes, documentos internos e decisões regulamentadas. Essa mudança torna a qualidade, a segurança, a rastreabilidade e o alinhamento de políticas de cada resposta do modelo uma questão de segurança, e não apenas uma característica do produto. Os sistemas agênticos ampliam a exposição porque uma resposta insegura pode levar a chamadas de ferramentas, alterações em bancos de dados, execução de código ou uma ação em um sistema de negócios conectado. Os compradores buscam, portanto, controles que funcionem em inferência em nuvem, mecanismos de políticas internas, fluxos de trabalho de múltiplas etapas e as regras variadas que regem casos de uso individuais. O mercado de segurança de saída de IA também enfrenta fricção na adoção devido ao custo de tempo de resposta da inspeção em tempo real, desempenho desigual entre idiomas e a dificuldade de definir políticas que não interrompam o trabalho legítimo.
Principais Conclusões do Relatório
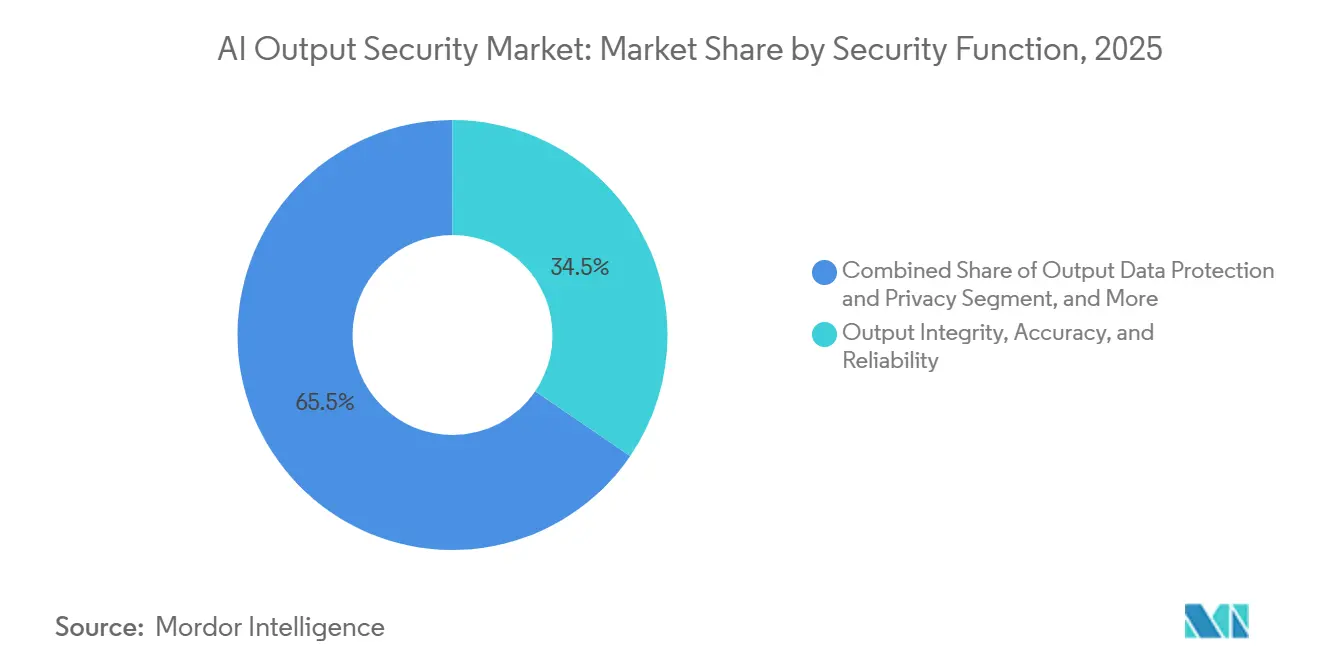
- Por função de segurança, integridade, precisão e confiabilidade de saída detinham 34,52% da participação do mercado de segurança de saída de IA em 2025, enquanto a segurança de ações posteriores e de aplicações deve expandir a um CAGR de 43,72% até 2031.
- Por modo de implantação, a nuvem representou 61,83% da receita em 2025, enquanto o híbrido deve crescer a um CAGR de 39,84% até 2031.
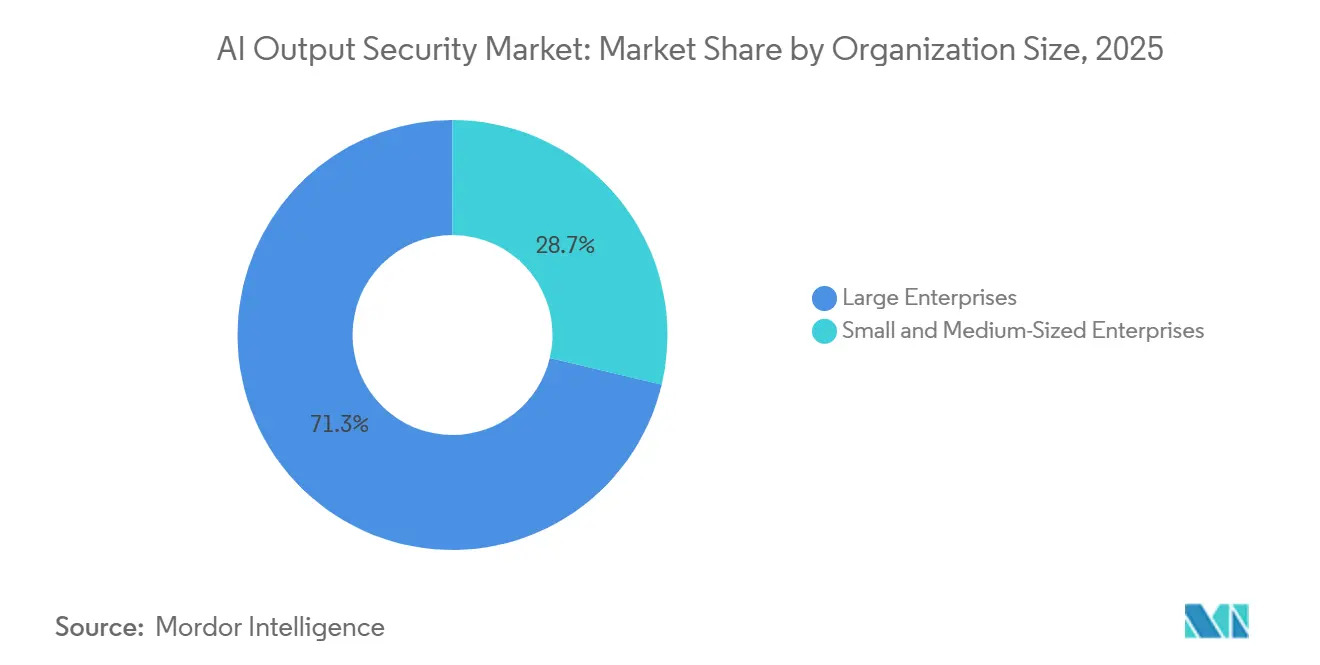
- Por tamanho de organização, as grandes empresas detinham 71,29% da receita no mercado de segurança de saída de IA em 2025, enquanto as PMEs devem expandir a um CAGR de 41,36% até 2031.
- Por usuário final, TI e telecomunicações representaram 24,68% da receita em 2025, enquanto o setor de governo e administração pública deve avançar a um CAGR de 39,87% até 2031.
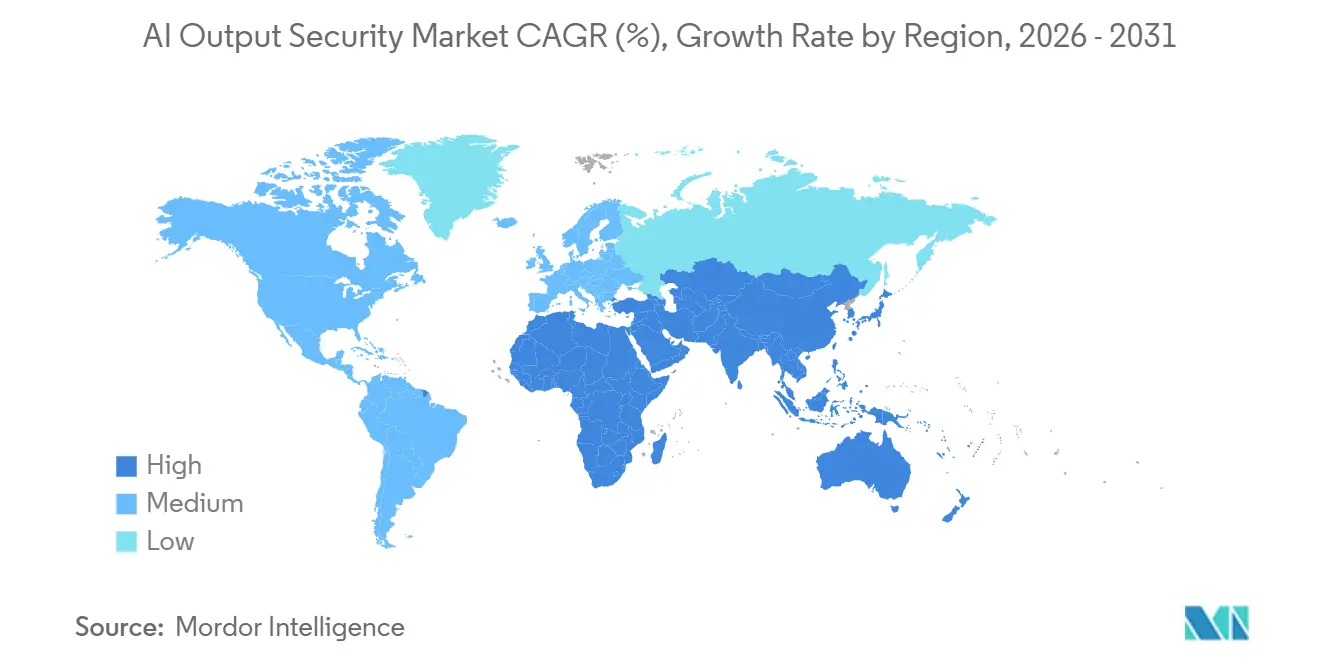
- Por geografia, a América do Norte representou 41,38% da receita no mercado de segurança de saída de IA em 2025, enquanto a Ásia-Pacífico deve crescer a um CAGR de 44,56% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Produção Empresarial de IA Generativa | +9.5% | Global | Curto prazo (≤ 2 anos) |
| Pressão Regulatória e de Responsabilidade por IA Confiável | +7.8% | Núcleo da UE, com repercussão na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão de IA Agêntica e Fluxos de Trabalho com Uso de Ferramentas | +6.2% | América do Norte e Europa, ganhos iniciais na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Custo Crescente de Incidentes de IA e Vazamento de Dados | +4.8% | Global, com prêmio nos EUA | Curto prazo (≤ 2 anos) |
| Aplicação de Políticas em Tempo de Execução na Camada de Agente | +3.5% | América do Norte e UE | Médio prazo (2-4 anos) |
| Telemetria de Segurança do Protocolo de Contexto de Modelo e Tráfego entre Agentes | +2.1% | América do Norte, início na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Produção Empresarial de IA Generativa
A demanda no mercado de segurança de saída de IA acompanha o número de organizações que inserem a IA generativa em processos que envolvem dados sensíveis, comunicações com clientes, documentos internos ou decisões regulamentadas. O Federal Reserve relatou que 18% das empresas norte-americanas haviam adotado IA até o final de 2025. Os serviços profissionais e os serviços financeiros apresentaram taxas de adoção de 33% e 30%, respectivamente. Cada implantação em produção deve governar o que o sistema produz, não apenas os dados que recebe ou os prompts que processa, pois a saída pode ser compartilhada, armazenada ou utilizada por outro fluxo de trabalho. A IBM relatou que 60% dos incidentes de segurança relacionados à IA resultaram em dados comprometidos, enquanto 31% causaram interrupção operacional. À medida que os ativos de IA empresarial crescem, os gastos no mercado de segurança de saída de IA estão cada vez mais vinculados ao uso de inferência e ao número de fluxos de trabalho protegidos, em vez dos ciclos convencionais de orçamento de segurança.
Pressão Regulatória e de Responsabilidade por IA Confiável
Os requisitos de conformidade estão se tornando uma razão direta para adquirir controles de segurança de saída. A Lei de IA da UE aplicou suas obrigações de sistema de alto risco em 2 de agosto de 2026, incluindo requisitos de monitoramento, supervisão humana e precisão em usos de alto risco especificados. As penalidades podem chegar a EUR 15 milhões (USD 16,5 milhões) ou 3% do volume de negócios anual global sob as disposições relevantes da lei. O NIST expandiu sua taxonomia de aprendizado de máquina adversarial em março de 2025 para cobrir ataques de envenenamento, evasão e extração de dados que afetam sistemas de IA generativa. Esses frameworks aumentam a necessidade de evidências de que as saídas foram monitoradas, testadas, documentadas e sujeitas à supervisão humana. O ônus da documentação favorece ferramentas de validação dedicadas em detrimento da autocertificação interna para muitos compradores no mercado de segurança de saída de IA, especialmente onde registros formais são necessários para revisão de governança.
Expansão de IA Agêntica e Fluxos de Trabalho com Uso de Ferramentas
Os sistemas agênticos podem navegar na web, executar código, chamar APIs externas, iniciar operações em bancos de dados e continuar o trabalho em vários aplicativos conectados. Isso torna cada resposta do modelo um possível gatilho para uma ação posterior, em vez de um trecho de texto independente. A OWASP identifica o abuso de identidade e privilégios como um risco agêntico de IA líder, pois as permissões do agente podem ampliar a divulgação entre ferramentas e sistemas multiagentes.[1]OWASP Gen AI Security Project, "State of Agentic AI Security and Governance," OWASP, owasp.org O mercado de segurança de saída de IA deve, portanto, cobrir uma cadeia de decisões, permissões e respostas de ferramentas, e não apenas o texto final retornado por um modelo. A Cloud Security Alliance descreveu incidentes em que agentes trataram um limite de controle aparente como se fosse um limite aplicado. Os provedores que avaliam atividades de múltiplas etapas e multiagentes podem abordar essa camada de ação mais ampla antes que uma instrução insegura alcance um sistema conectado ou obtenha acesso a uma ferramenta sensível.
Custo Crescente de Incidentes de IA e Vazamento de Dados
A exposição financeira decorrente do uso não seguro de IA tornou-se mais clara para os líderes de segurança responsáveis pela proteção de dados e pela resiliência operacional. A IBM constatou que 13% das organizações sofreram uma violação envolvendo um modelo ou aplicativo de IA em 2025. Entre essas organizações, 97% relataram a ausência de controles de acesso adequados à IA. As organizações com IA paralela extensiva incorreram em USD 670.000 a mais em custos médios de violação do que as organizações com ambientes de IA controlados. O custo médio de violação nos EUA atingiu USD 10,22 milhões em 2025. Esses custos tornam mais fácil justificar o monitoramento, a prevenção de vazamentos e a validação de saídas no mercado de segurança de saída de IA, especialmente onde o uso não controlado de IA contorna processos de revisão estabelecidos e controles de segurança.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Precisão de Detecção Versus Latência e Experiência do Usuário | -2.8% | Global, especialmente América do Norte e UE | Curto prazo (≤ 2 anos) |
| Padrões Fragmentados e Técnicas de Ataque em Rápida Mudança | -1.9% | Global | Médio prazo (2-4 anos) |
| Falsos Positivos Induzidos por Guardrails em Saídas Multilíngues e Específicas de Domínio | -1.2% | Ásia-Pacífico e Oriente Médio e África | Médio prazo (2-4 anos) |
| Envenenamento de Contexto de Modelo e Saída de Ferramentas Contornando Controles Apenas de Texto | -0.8% | Global, exposição inicial na América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Precisão de Detecção Versus Latência e Experiência do Usuário
A avaliação em tempo real cria uma restrição prática para o mercado de segurança de saída de IA, especialmente onde os aplicativos são avaliados pela velocidade e consistência das respostas. A Microsoft afirma que os recursos de filtragem de conteúdo e proteção de prompt podem ser configurados para aplicativos de IA, incluindo casos de uso que exigem processamento assíncrono. A avaliação fornecida indica que uma etapa de avaliação pode adicionar 100 a 300 milissegundos aos pipelines de texto. Esse custo aumenta em fluxos de trabalho agênticos que geram várias saídas sequenciais e aguardam que cada etapa passe por uma verificação de política. Aplicativos voltados ao cliente em serviços financeiros, varejo e resposta a emergências podem priorizar a velocidade em detrimento da cobertura completa, especialmente quando uma saída atrasada afeta uma interação com o cliente, uma resposta urgente ou um processo digital de alto volume. Verificações seletivas em categorias de saída de maior risco são uma resposta comum quando a inspeção completa prejudicaria a experiência do usuário ou atrasaria uma decisão urgente, embora essa abordagem deixe algumas saídas de menor risco fora da revisão contínua.
Padrões Fragmentados e Técnicas de Ataque em Rápida Mudança
Os compradores ainda enfrentam uma taxonomia de ameaças em constante mudança e práticas de avaliação desiguais. A OWASP atualizou seu Top 10 para aplicativos de LLM em 2025 e publicou separadamente orientações para IA agêntica em 2026. Esse ritmo pode forçar as organizações a reavaliar a cobertura antes que uma arquitetura de segurança esteja totalmente estabelecida. O NIST lançou um Perfil Preliminar de IA Cibernética em dezembro de 2025 para relacionar o gerenciamento de riscos de IA ao Framework de Cibersegurança 2.0.[2]National Institute of Standards and Technology, "Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations," NIST, nist.gov Seu status preliminar significa que uma linha de base amplamente implementada ainda não emergiu. As equipes de aquisição podem precisar de ferramentas separadas para detecção de injeção, monitoramento de saída, proteção de dados e segurança de ações, o que complica as comparações dentro do mercado de segurança de saída de IA.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Função de Segurança:
Integridade de Saída Lidera os Gastos Atuais Enquanto a Segurança de Ações Posteriores Cresce Mais RapidamenteIntegridade, precisão e confiabilidade de saída detinham 34,52% da receita em 2025. A posição reflete a prioridade atribuída à prevenção de citações fabricadas e referências regulatórias de alcançar fluxos de trabalho sensíveis. Os compradores de serviços financeiros e saúde podem vincular saídas imprecisas à exposição jurídica, de conformidade ou operacional direta. Isso confere à função um caso de negócio mais claro do que as categorias de ameaças emergentes que ainda são menos familiares às equipes de aquisição. O tamanho do mercado de segurança de saída de IA para essa função é sustentado por requisitos estabelecidos de precisão, documentação e confiabilidade em casos de uso regulamentados.
A segurança de ações posteriores e de aplicações deve crescer a um CAGR de 43,72% até 2031. A função aborda sistemas agênticos que podem gravar arquivos, chamar APIs, executar código e interagir com armazenamentos de dados. Esses sistemas estendem o risco além do conteúdo de uma única resposta e em direção à ação que a resposta pode autorizar. A Segurança de Conteúdo de Saída e Aplicação de Políticas recebe amplo suporte por meio do Amazon Bedrock Guardrails, do Microsoft Azure AI Content Safety e do Google Vertex AI. A Proteção de Dados de Saída e Privacidade, por sua vez, concentra-se na detecção probabilística de PII e na redação em conteúdo gerado, o que requer controles adaptados ao conteúdo que sai do sistema. A Amazon Web Services introduziu a API InvokeGuardrailChecks em junho de 2026 para permitir que os usuários apliquem salvaguardas individuais em cada etapa de um fluxo de trabalho agêntico.[4]Amazon Web Services, "Amazon Bedrock Guardrails Announces a New API Targeting Agentic AI Workflows," Amazon Web Services, aws.amazon.com
Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório


Por Modo de Implantação:
A Nuvem Mantém a Escala Enquanto o Híbrido Atende aos Requisitos de ControleA entrega em nuvem representou 61,83% da receita em 2025. Os endpoints de inferência gerenciados da AWS, Azure, Google e Anthropic sustentam essa preferência porque os clientes podem começar com os serviços já utilizados para construir e executar aplicativos. As camadas de segurança nativas permitem que os compradores adotem controles de saída dentro dos ambientes de IA em nuvem existentes sem primeiro projetar uma estrutura de controle inteiramente separada. Isso torna os serviços em nuvem a primeira exposição ao mercado de segurança de saída de IA para muitas organizações, especialmente durante a implantação inicial. À medida que os casos de uso se tornam mais complexos, os compradores podem adicionar ferramentas independentes junto a esses controles nativos para obter cobertura de políticas mais ampla e escolha de modelos.
A implantação híbrida deve crescer a um CAGR de 39,84% até 2031. As organizações usam modelos de fundação em nuvem para inferência enquanto roteiam as conclusões por meio de mecanismos de políticas locais que podem aplicar suas próprias regras e reter registros relevantes. Esse design suporta necessidades de residência de dados, processos de revisão interna e retenção de registros de auditoria, onde os controles exclusivamente em nuvem podem não atender a todos os requisitos. As implantações locais permanecem relevantes para agências públicas, contratantes de defesa e reguladores financeiros que não podem enviar conteúdo sensível para infraestrutura externa em nenhuma etapa. O Amazon Bedrock disponibilizou salvaguardas entre contas em disponibilidade geral em abril de 2026, permitindo controles configurados centralmente em todas as contas-membro e unidades organizacionais.
Por Tamanho de Organização:
Grandes Empresas Lideram a Receita Enquanto as PMEs AceleramAs grandes empresas detinham 71,29% da receita em 2025. Essas organizações frequentemente possuem equipes dedicadas de risco de IA, processos estabelecidos de aquisição de segurança e maior exposição a falhas de saída em múltiplos aplicativos, unidades de negócios e serviços externos ao cliente. As primeiras ofertas especializadas também foram projetadas para equipes de segurança com capacidades de integração estabelecidas, responsabilidades formais de governança e os recursos para conectar controles com sistemas existentes de identidade, monitoramento e resposta a incidentes. A concentração resultante reflete os padrões de aquisição de segurança empresarial no setor de segurança de saída de IA, onde os primeiros compradores podem financiar ferramentas especializadas e absorver o esforço de implantação. Os compradores maiores podem financiar avaliação, implantação, testes, gerenciamento contínuo de políticas e revisão interna em um portfólio de aplicativos de IA maior e mais variado. Sua escala também torna uma abordagem consistente para controles de saída mais valiosa do que regras separadas mantidas por equipes de desenvolvimento individuais.
As PMEs devem crescer a um CAGR de 41,36% até 2031. Os modelos de API em nuvem concentram os fluxos de saída de IA em um número limitado de pontos que podem ser monitorados sem profunda expertise em aprendizado de máquina ou uma grande equipe de engenharia interna. Uma pesquisa do SBE Council de 2025 constatou que 27% das pequenas empresas norte-americanas identificaram a cibersegurança como um caso de uso ativo de IA. Também constatou que 96% das pequenas empresas que usam IA pretendiam manter ou aumentar o investimento nos 12 meses seguintes.[5]Small Business and Entrepreneurship Council, "New SBE Council Survey: Small Businesses Deepen Tech Use and Investment," SBE Council, sbecouncil.org Os preços de SaaS, conectores pré-construídos e modelos de políticas gerenciados reduzem a barreira de integração para equipes menores que precisam de controles práticos sem trabalho de implementação complexo. O segmento pode se tornar um motor de volume para o mercado de segurança de saída de IA mesmo quando seu valor médio de contrato permanece abaixo dos níveis empresariais e suas decisões de compra permanecem focadas em implantação direta.
Por Usuário Final:
TI e Telecomunicações Lidera Enquanto o Governo Expande RapidamenteTI e telecomunicações representaram 24,68% da receita em 2025. O setor tanto usa intensamente a IA generativa quanto fornece serviços habilitados por IA a clientes posteriores que esperam saídas precisas, confiáveis e em conformidade com contratos em grandes volumes de interações. As operadoras de telecomunicações usam IA para diagnóstico de falhas de rede e automação de atendimento ao cliente, onde respostas inadequadas podem afetar a qualidade do serviço e a confiança do cliente. Saídas imprecisas podem criar risco reputacional e violar obrigações contratuais em serviços prestados em escala, especialmente quando são apresentadas como informações confiáveis ao cliente. Essas condições sustentam os gastos com validação de saída no mercado de segurança de saída de IA e favorecem controles que podem ser integrados aos ambientes de serviço existentes sem criar um modelo operacional separado. O setor também tem forte interesse em reduzir a chance de que uma resposta automatizada seja repassada aos clientes sem uma verificação adequada.
O setor de governo e administração pública deve crescer a um CAGR de 39,87% até 2031. O uso no setor público cria demanda por saídas que possam ser auditadas, explicadas, documentadas e revisadas por pessoas antes de afetar um serviço ou decisão que envolva cidadãos ou recursos públicos. BFSI, Saúde e Ciências da Vida permanecem oportunidades substanciais de curto prazo porque usam IA para decisões de alto risco com consequências financeiras, jurídicas ou para o paciente diretas. Varejo e Comércio Eletrônico, Transporte e Logística, e Energia e Utilidades estão em um estágio mais inicial de adoção independente e frequentemente dependem de controles em nuvem agrupados enquanto seus casos de uso de IA se desenvolvem. Manufatura Industrial e Petróleo e Gás enfrentam complexidade de integração OT-TI que retarda a implantação de IA generativa e reduz a urgência imediata. Mídia e Entretenimento e Instituições de Educação e Pesquisa têm maior tolerância à variação em saídas criativas, o que pode limitar a demanda de curto prazo por guardrails rígidos mesmo com o crescimento do uso.
Análise Geográfica
Mercado de Segurança de Saída de IA da América do Norte
A América do Norte respondeu por 41,38% da receita em 2025. A região combina provedores de IA em hiperescala, compradores de software empresarial, fornecedores especializados em segurança e organizações que já integraram a IA em suas operações de negócios. O custo médio de uma violação de dados nos EUA atingiu 10,22 milhões de USD em 2025, reforçando o argumento de negócio para controles de saída onde dados sensíveis e decisões importantes estão envolvidos. O Perfil Preliminar de IA Cibernética do NIST também está apoiando discussões de governança mais estruturadas entre compradores federais e comerciais no mercado de segurança de saída de IA.
Mercado de Segurança de Saída de IA da Europa
A Europa apresenta demanda relevante em razão de práticas consolidadas de governança de dados e da Lei de IA da UE. As obrigações de alto risco da lei exigem monitoramento, documentação de precisão e supervisão humana nos usos aplicáveis, o que confere aos controles de saída um papel de conformidade mais claro. Alemanha, França e Reino Unido respondem por grande parte da atividade da região, pois suas empresas e instituições públicas possuem requisitos ativos de governança. O Benelux apresenta atividade acima da média no setor financeiro no mercado de segurança de saída de IA. O sul e o leste da Europa permanecem em estágios mais iniciais de adoção, pois a implantação empresarial de IA é menos densa e a aquisição especializada em segurança é menos madura.
Mercado de Segurança de Saída de IA da APAC, América do Sul e MEA
A Ásia-Pacífico deve expandir a um CAGR de 44,56% até 2031. A escala regional se beneficia da rápida adoção de IA e de uma crescente necessidade de ferramentas que suportem idiomas asiáticos, regulamentações locais e necessidades de políticas específicas de negócios. China e Japão foram identificados no material fornecido como fontes importantes de demanda orientada por governança no mercado de segurança de saída de IA. Coreia do Sul, Índia e Austrália são contribuintes adicionais para o crescimento regional à medida que as organizações formalizam suas práticas de governança. A América do Sul contribui por meio dos setores de tecnologia, serviços financeiros e varejo do Brasil. O Oriente Médio e a África apresentam momentum nos Emirados Árabes Unidos e na Arábia Saudita, onde as prioridades digitais nacionais sustentam a demanda em aplicações governamentais e de energia no mercado de segurança de saída de IA.

Cenário Competitivo
O mercado de segurança de saída de IA é moderadamente fragmentado entre especialistas, enquanto plataformas maiores de cibersegurança estão consolidando a categoria por meio de aquisições e integração de portfólio. A Palo Alto Networks concluiu sua aquisição da Protect AI em julho de 2025, a CrowdStrike anunciou sua aquisição da Pangea em setembro de 2025, e a Check Point anunciou sua aquisição da Lakera em setembro de 2025.[6]Check Point Software Technologies, "Check Point to Acquire Lakera, Redefining Security for the AI Era," Check Point Software, checkpoint.com Essas transações mostram que o controle de saída está sendo adicionado a plataformas de segurança mais amplas, em vez de permanecer uma especialidade restrita. Elas também colocam provedores independentes ao lado de concorrentes que podem vender controles de IA dentro de relacionamentos estabelecidos com clientes e programas de segurança mais amplos.
Ferramentas de hiperescaladores como o Amazon Bedrock Guardrails e o Microsoft Azure AI Content Safety competem por meio de integração em seus ecossistemas de nuvem. Os provedores independentes competem por meio de avaliação mais profunda, implantação agnóstica de modelo e cobertura de fluxos de trabalho agênticos em mais de um modelo ou ambiente de nuvem. A Palo Alto Networks combinou as capacidades da Protect AI com seu portfólio Prisma AIRS após a aquisição. A Amazon Web Services expandiu o Bedrock Guardrails com controles que podem ser aplicados em etapas individuais do fluxo de trabalho. Esses movimentos aumentam o valor de produtos que se encaixam nas operações de segurança e IA existentes no mercado de segurança de saída de IA.
A concorrência também está se deslocando para controles de orquestração multiagente e ações posteriores. Os provedores precisam avaliar respostas de ferramentas e saídas de modelos em uma sequência completa de atividades, incluindo os controles aplicados antes que uma ação seja tomada. As capacidades de governança de dados e segurança de saída estão convergindo onde os clientes precisam de uma camada de controle para cargas de trabalho de IA, registros e aplicação de políticas. A Anthropic anunciou as Enterprise Frontier Safeguards em agosto de 2026, combinando retenção zero de dados com classificadores de detecção de uso indevido em tempo real em infraestrutura de nuvem controlada pelo cliente. Os provedores menores continuam a se diferenciar por meio de observabilidade de aprendizado de máquina e monitoramento de desvio de saída, o que pode criar um ponto de entrada para cobertura mais ampla de segurança de IA no mercado de segurança de saída de IA.
Líderes do Setor de Segurança de Saída de IA
Akamai Technologies, Inc.
Amazon Web Services, Inc.
Microsoft Corporation
IBM Corporation
Palo Alto Networks, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Segurança de Saída de IA
- Akamai Technologies, Inc.
- Amazon Web Services, Inc.
- Microsoft Corporation
- IBM Corporation
- Palo Alto Networks, Inc.
- Anthropic PBC
- Arthur AI, Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Databricks, Inc.
- F5, Inc.
- Fiddler Labs, Inc.
- Giskard SAS
- Google LLC
- Guardrails AI, Inc.
- HiddenLayer, Inc.
- Lakera AI AG
- Lasso Security Ltd.
- NVIDIA Corporation
- Pangea Cyber Corporation
- Patronus AI, Inc.
- Protect AI, Inc.
- Securiti.ai, Inc.
- WhyLabs, Inc.
- Robust Intelligence, Inc.

Recent Industry Developments in Mercado de Segurança de Saída de IA
- Agosto de 2026: A Anthropic anunciou as Enterprise Frontier Safeguards (EFS), combinando retenção zero de dados com classificadores de detecção de uso indevido em tempo real implantados em infraestrutura de nuvem controlada pelo cliente, com lançamento iniciando no final de 2026 no Claude, Amazon Bedrock, Plataforma de Agentes do Google e Microsoft Foundry.
- Junho de 2026: A Amazon Web Services lançou a API InvokeGuardrailChecks para o Amazon Bedrock Guardrails, permitindo a aplicação por etapa de salvaguardas individuais em fluxos de trabalho agênticos sem criar recursos de guardrail em cada invocação. A API opera no modo somente detecção e retorna pontuações de gravidade numéricas, permitindo lógica personalizada de bloqueio, nova tentativa ou registro baseada em limites em cada etapa do loop do agente.
- Abril de 2026: O Amazon Bedrock Guardrails lançou salvaguardas entre contas em disponibilidade geral, permitindo que uma única política de conta de gerenciamento aplique controles de saída configurados em todas as contas-membro e unidades organizacionais em uma organização AWS.
- Setembro de 2025: A Anthropic ativou as proteções de Nível de Segurança de IA 3 (ASL-3) para o Claude Opus 4, incluindo medidas de segurança aprimoradas para proteger os pesos do modelo e restrições de saída em nível de implantação direcionadas para cenários de uso indevido químico, biológico, radiológico e nuclear.


Escopo do Relatório Global do Mercado de Segurança de Saída de IA
O mercado de segurança de saída de IA compreende soluções de segurança especializadas projetadas para monitorar, filtrar e proteger o conteúdo gerado por sistemas de inteligência artificial, incluindo grandes modelos de linguagem, aplicativos de IA generativa e agentes autônomos, antes que ele alcance os usuários finais ou sistemas posteriores. Essas plataformas empregam varredura de conteúdo em tempo real, prevenção de perda de dados, detecção de toxicidade, identificação de alucinações e aplicação de políticas para evitar o vazamento de informações sensíveis, a exposição de propriedade intelectual, a geração de conteúdo prejudicial ou tendencioso e a exfiltração de dados baseada em injeção de prompt por meio de respostas de IA, permitindo que as organizações mantenham a conformidade com as regulamentações de proteção de dados, protejam a reputação da marca e garantam que as saídas geradas por IA atendam aos padrões empresariais de qualidade, segurança e governança em aplicativos voltados ao cliente, ferramentas de produtividade interna e sistemas de tomada de decisão automatizados.
O Relatório do Mercado de Segurança de Saída de IA é Segmentado por Função de Segurança (Segurança de Conteúdo de Saída e Aplicação de Políticas, Proteção de Dados de Saída e Privacidade, Integridade, Precisão e Confiabilidade de Saída, e Segurança de Ações Posteriores e de Aplicações), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Usuário Final (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Utilidades, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI), e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Segurança de Conteúdo de Saída e Aplicação de Políticas |
| Proteção de Dados de Saída e Privacidade |
| Integridade, Precisão e Confiabilidade de Saída |
| Segurança de Ações Posteriores e de Aplicações |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Utilidades |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Usuários Finais |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Função de Segurança | Segurança de Conteúdo de Saída e Aplicação de Políticas | ||
| Proteção de Dados de Saída e Privacidade | |||
| Integridade, Precisão e Confiabilidade de Saída | |||
| Segurança de Ações Posteriores e de Aplicações | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Usuário Final | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Utilidades | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Usuários Finais | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança de saída de IA?
O tamanho do mercado de segurança de saída de IA foi avaliado em 0,85 bilhões de USD em 2025 e estima-se que cresça de 1,13 bilhões de USD em 2026 para atingir 5,14 bilhões de USD até 2031, a um CAGR de 35,39% durante o período de previsão (2026-2031).
O que abrange a segurança de saída de IA?
O mercado de segurança de saída de IA abrange segurança de conteúdo, proteção de dados, integridade de saída e controles para ações posteriores realizadas por sistemas de IA.
Qual função de segurança tem a maior participação de receita?
Integridade, Precisão e Confiabilidade de Saída detinha a maior participação, com 34,52% em 2025, refletindo a necessidade de evitar que saídas não confiáveis, referências fabricadas e informações imprecisas se movam para fluxos de trabalho sensíveis onde os usuários dependem do resultado.
Qual abordagem de implantação está crescendo mais rapidamente?
A implantação híbrida deve crescer a um CAGR de 39,84% até 2031, à medida que as organizações combinam inferência em nuvem com controles internos, registros de auditoria retidos e políticas que atendem aos seus próprios requisitos de conformidade.
Quais usuários finais estão impulsionando a demanda?
TI e Telecomunicações liderou a receita em 2025, enquanto Governo e Administração Pública deve crescer mais rapidamente até 2031 porque os usos públicos necessitam de saídas auditáveis, explicáveis e revisáveis.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 44,56% até 2031, sustentada pela adoção de IA, necessidades linguísticas e requisitos de governança.
Página atualizada pela última vez em:



