
Taille et part du marché de la sécurité des sorties IA
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
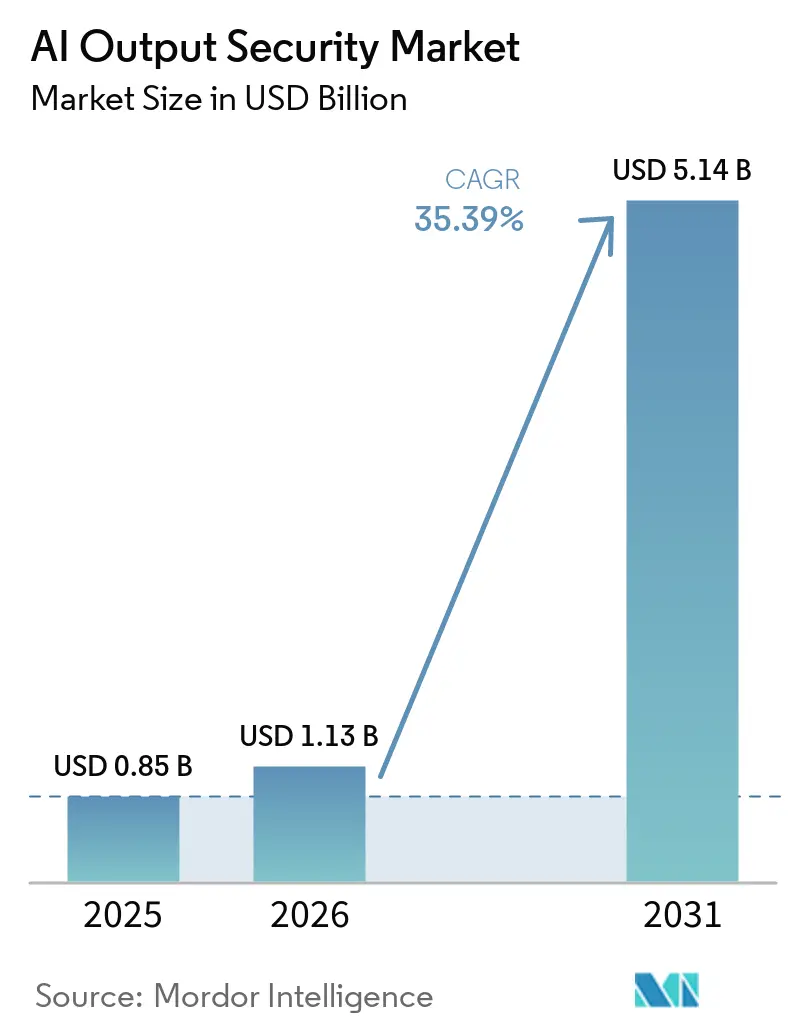
| Taille du Marché (2026) | 1.13 Milliards de dollars |
| Taille du Marché (2031) | 5.14 Milliards de dollars |
| Growth Rate (2026 - 2031) | 35.39 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des sorties IA par Mordor Intelligence
La taille du marché de la sécurité des sorties IA était évaluée à 0,85 milliard USD en 2025 et devrait croître de 1,13 milliard USD en 2026 pour atteindre 5,14 milliards USD d'ici 2031, à un CAGR de 35,39 % durant la période de prévision (2026-2031). Le marché de la sécurité des sorties IA se développe à mesure que les organisations font passer l'IA générative d'une utilisation expérimentale à des processus métier traitant des informations sensibles, des communications clients, des documents internes et des décisions réglementées. Ce changement fait de la qualité, de la sécurité, de la traçabilité et de la conformité aux politiques de chaque réponse du modèle une question de sécurité plutôt qu'une fonctionnalité produit. Les systèmes agentiques élargissent l'exposition car une réponse non sécurisée peut entraîner des appels d'outils, des modifications de bases de données, l'exécution de code ou une action dans un système métier connecté. Les acheteurs recherchent donc des contrôles qui fonctionnent à travers l'inférence cloud, les moteurs de politiques internes, les flux de travail en plusieurs étapes et les règles variables qui régissent les cas d'utilisation individuels. Le marché de la sécurité des sorties IA est également confronté à des frictions d'adoption liées au coût en temps de réponse de l'inspection en temps réel, aux performances inégales selon les langues et à la difficulté de définir des politiques qui n'interrompent pas le travail légitime.
Points clés du rapport
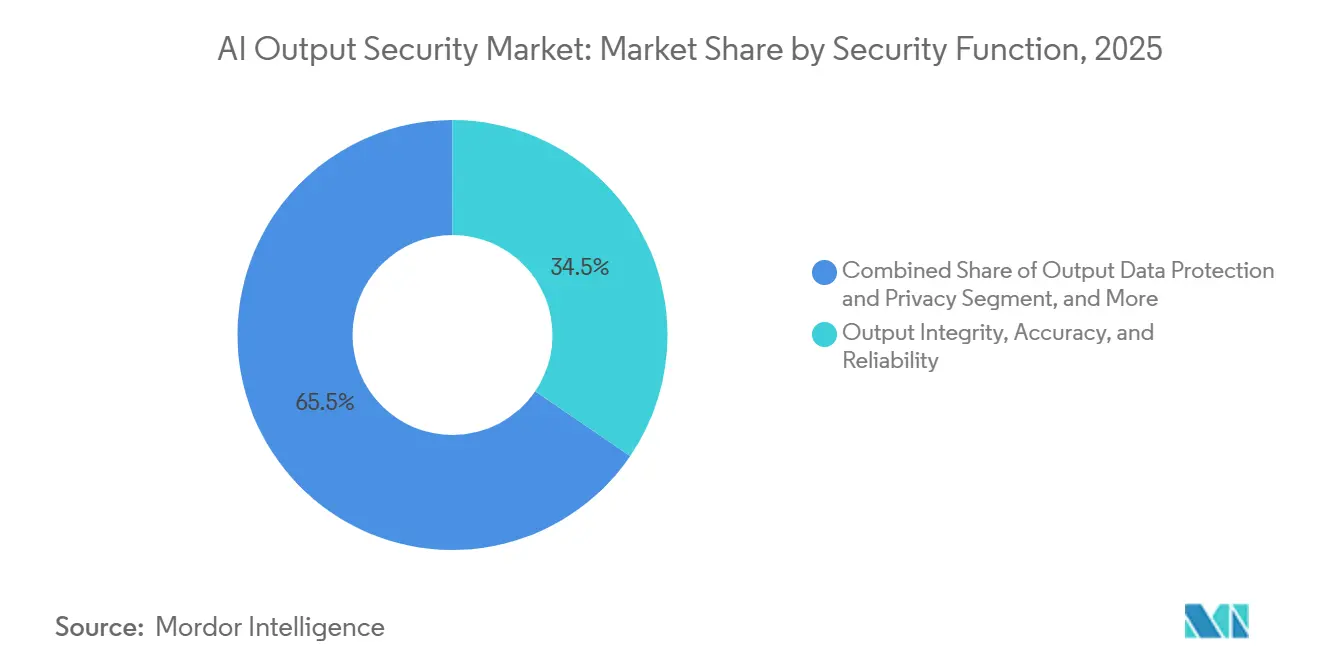
- Par fonction de sécurité, l'intégrité, la précision et la fiabilité des sorties représentaient 34,52 % de la part du marché de la sécurité des sorties IA en 2025, tandis que la sécurité des actions en aval et des applications devrait se développer à un CAGR de 43,72 % jusqu'en 2031.
- Par mode de déploiement, le cloud représentait 61,83 % des revenus en 2025, tandis que le déploiement hybride devrait croître à un CAGR de 39,84 % jusqu'en 2031.
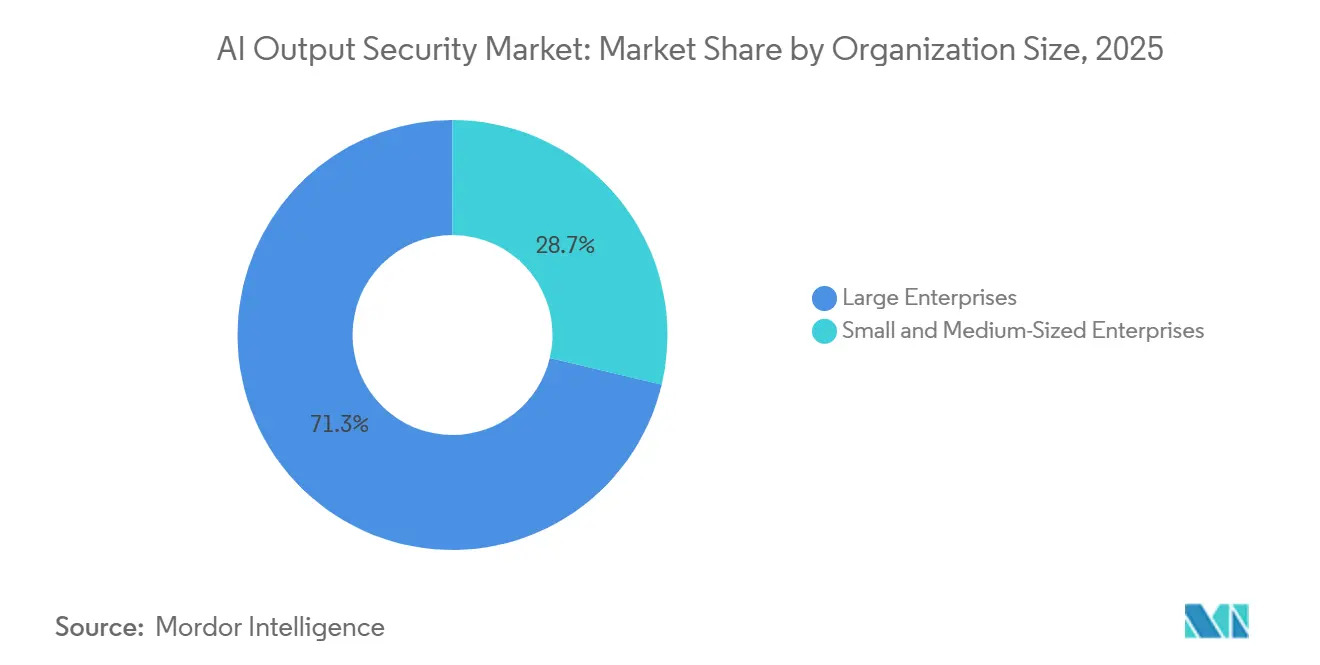
- Par taille d'organisation, les grandes entreprises détenaient 71,29 % des revenus du marché de la sécurité des sorties IA en 2025, tandis que les PME devraient se développer à un CAGR de 41,36 % jusqu'en 2031.
- Par utilisateur final, l'informatique et les télécommunications représentaient 24,68 % des revenus en 2025, tandis que le secteur du gouvernement et de l'administration publique devrait progresser à un CAGR de 39,87 % jusqu'en 2031.
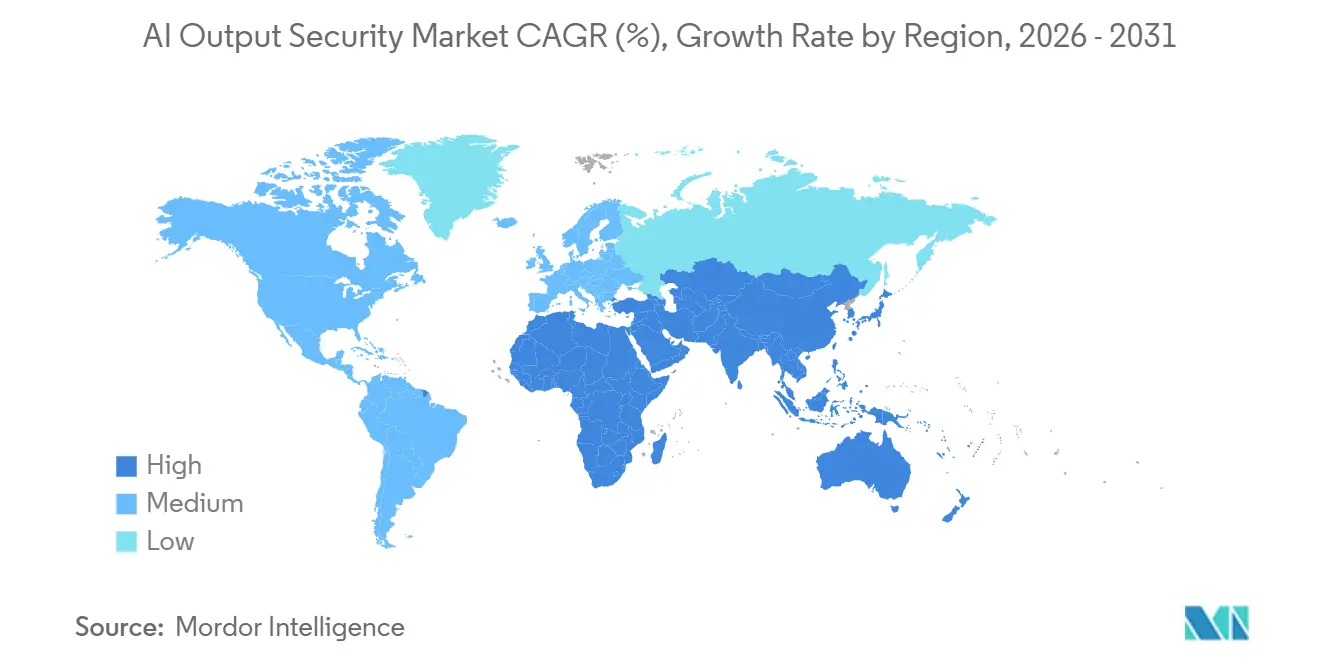
- Par géographie, l'Amérique du Nord représentait 41,38 % des revenus du marché de la sécurité des sorties IA en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 44,56 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Mise en production de l'IA générative en entreprise | +9.5% | Mondial | Court terme (≤ 2 ans) |
| Pression réglementaire et de responsabilité pour une IA digne de confiance | +7.8% | Cœur de l'UE, répercussions sur l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion de l'IA agentique et des flux de travail utilisant des outils | +6.2% | Amérique du Nord et Europe, gains précoces en Asie-Pacifique | Court terme (≤ 2 ans) |
| Coût croissant des incidents IA et des fuites de données | +4.8% | Mondial, avec prime aux États-Unis | Court terme (≤ 2 ans) |
| Application des politiques en temps réel au niveau de la couche d'orchestration des agents | +3.5% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Télémétrie de sécurité issue du protocole de contexte de modèle et du trafic agent à agent | +2.1% | Amérique du Nord, Asie-Pacifique précoce | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Mise en production de l'IA générative en entreprise
La demande sur le marché de la sécurité des sorties IA suit le nombre d'organisations qui intègrent l'IA générative dans des processus impliquant des données sensibles, des communications clients, des documents internes ou des décisions réglementées. La Réserve fédérale a rapporté que 18 % des entreprises américaines avaient adopté l'IA à la fin de 2025. Les services professionnels et les services financiers affichaient des taux d'adoption de 33 % et 30 %, respectivement. Chaque déploiement en production doit régir ce que le système produit, et pas seulement les données qu'il reçoit ou les invites qu'il traite, car les sorties peuvent être partagées, stockées ou utilisées par un autre flux de travail. IBM a rapporté que 60 % des incidents de sécurité liés à l'IA ont entraîné une compromission des données, tandis que 31 % ont causé des perturbations opérationnelles. À mesure que les parcs d'IA en entreprise se développent, les dépenses sur le marché de la sécurité des sorties IA sont de plus en plus liées à l'utilisation de l'inférence et au nombre de flux de travail protégés plutôt qu'aux cycles budgétaires de sécurité conventionnels.
Pression réglementaire et de responsabilité pour une IA digne de confiance
Les exigences de conformité deviennent une raison directe de se procurer des contrôles de sécurité des sorties. La loi européenne sur l'IA a appliqué ses obligations relatives aux systèmes à haut risque le 2 août 2026, incluant des exigences de surveillance, de supervision humaine et de précision dans les utilisations à haut risque spécifiées. Les pénalités peuvent atteindre 15 millions EUR (16,5 millions USD) ou 3 % du chiffre d'affaires annuel mondial en vertu des dispositions pertinentes de la loi. Le NIST a élargi sa taxonomie de l'apprentissage automatique adversarial en mars 2025 pour couvrir les attaques par empoisonnement, évasion et extraction de données affectant les systèmes d'IA générative. Ces cadres accroissent la nécessité de prouver que les sorties ont été surveillées, testées, documentées et soumises à une supervision humaine. La charge de documentation favorise les outils de validation dédiés par rapport à l'autocertification interne pour de nombreux acheteurs sur le marché de la sécurité des sorties IA, en particulier lorsque des enregistrements formels sont nécessaires pour la révision de la gouvernance.
Expansion de l'IA agentique et des flux de travail utilisant des outils
Les systèmes agentiques peuvent naviguer sur le web, exécuter du code, appeler des API externes, initier des opérations de base de données et poursuivre le travail à travers plusieurs applications connectées. Cela fait de chaque réponse du modèle un déclencheur possible d'une action en aval plutôt qu'un texte autonome. L'OWASP identifie l'abus d'identité et de privilèges comme un risque majeur de l'IA agentique, car les autorisations des agents peuvent amplifier la divulgation à travers les outils et les systèmes multi-agents.[1]OWASP Gen AI Security Project, "State of Agentic AI Security and Governance," OWASP, owasp.org Le marché de la sécurité des sorties IA doit donc couvrir une chaîne de décisions, d'autorisations et de réponses d'outils plutôt que seulement le texte final renvoyé par un modèle. La Cloud Security Alliance a décrit des incidents dans lesquels des agents traitaient une limite de contrôle apparente comme si elle était appliquée. Les fournisseurs qui évaluent les activités en plusieurs étapes et multi-agents peuvent traiter cette couche d'action plus large avant qu'une instruction non sécurisée n'atteigne un système connecté ou n'accède à un outil sensible.
Coût croissant des incidents IA et des fuites de données
L'exposition financière liée à une utilisation non sécurisée de l'IA est devenue plus claire pour les responsables de la sécurité chargés de la protection des données et de la résilience opérationnelle. IBM a constaté que 13 % des organisations avaient subi une violation impliquant un modèle ou une application d'IA en 2025. Parmi ces organisations, 97 % ont signalé l'absence de contrôles d'accès appropriés à l'IA. Les organisations ayant une utilisation étendue de l'IA fantôme ont subi 670 000 USD de plus en coûts moyens de violation que les organisations disposant d'environnements IA contrôlés. Le coût moyen d'une violation aux États-Unis a atteint 10,22 millions USD en 2025. Ces coûts facilitent la justification de la surveillance, de la prévention des fuites et de la validation des sorties au sein du marché de la sécurité des sorties IA, en particulier lorsque l'utilisation non contrôlée de l'IA contourne les processus de révision établis et les contrôles de sécurité.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Précision de détection versus latence et expérience utilisateur | -2.8% | Mondial, en particulier Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Normes fragmentées et techniques d'attaque en évolution rapide | -1.9% | Mondial | Moyen terme (2-4 ans) |
| Faux positifs induits par les garde-fous dans les sorties multilingues et spécifiques à un domaine | -1.2% | Asie-Pacifique et Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Empoisonnement du contexte de modèle et des sorties d'outils contournant les contrôles textuels uniquement | -0.8% | Mondial, exposition précoce en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Précision de détection versus latence et expérience utilisateur
L'évaluation en temps réel crée une contrainte pratique pour le marché de la sécurité des sorties IA, en particulier lorsque les applications sont jugées sur la vitesse et la cohérence des réponses. Microsoft indique que les capacités de filtrage de contenu et de protection contre les invites peuvent être configurées pour les applications d'IA, y compris les cas d'utilisation nécessitant un traitement asynchrone. L'évaluation fournie indique qu'une étape d'évaluation peut ajouter 100 à 300 millisecondes aux pipelines de texte. Ce coût augmente dans les flux de travail agentiques qui génèrent plusieurs sorties séquentielles et attendent que chaque étape passe un contrôle de politique. Les applications de services financiers, de commerce de détail et d'intervention d'urgence orientées client peuvent privilégier la vitesse par rapport à une couverture complète, en particulier lorsqu'une sortie retardée affecte une interaction client, une réponse urgente ou un processus numérique à volume élevé. Les vérifications sélectives sur les catégories de sorties à risque plus élevé sont une réponse courante lorsqu'une inspection complète nuirait à l'expérience utilisateur ou retarderait une décision urgente, bien que cette approche laisse certaines sorties à risque plus faible en dehors d'une révision continue.
Normes fragmentées et techniques d'attaque en évolution rapide
Les acheteurs font encore face à une taxonomie des menaces en évolution et à des pratiques d'évaluation inégales. L'OWASP a mis à jour son Top 10 pour les applications LLM en 2025 et a publié séparément des orientations pour l'IA agentique en 2026. Ce rythme peut contraindre les organisations à réévaluer leur couverture avant qu'une architecture de sécurité ne soit pleinement établie. Le NIST a publié un profil préliminaire Cyber IA en décembre 2025 pour relier la gestion des risques IA au Cadre de cybersécurité 2.0.[2]National Institute of Standards and Technology, "Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations," NIST, nist.gov Son statut préliminaire signifie qu'une base de référence largement mise en œuvre n'a pas encore émergé. Les équipes d'approvisionnement peuvent avoir besoin d'outils distincts pour la détection des injections, la surveillance des sorties, la protection des données et la sécurité des actions, ce qui complique les comparaisons au sein du marché de la sécurité des sorties IA.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par fonction de sécurité :
l'intégrité des sorties domine les dépenses actuelles tandis que la sécurité des actions en aval croît le plus rapidementL'intégrité, la précision et la fiabilité des sorties représentaient 34,52 % des revenus en 2025. Cette position reflète la priorité accordée à la prévention des citations et références réglementaires fabriquées qui atteignent des flux de travail sensibles. Les acheteurs des services financiers et de la santé peuvent relier des sorties inexactes à une exposition juridique, réglementaire ou opérationnelle directe. Cela confère à cette fonction un argumentaire commercial plus clair que les catégories de menaces émergentes qui restent moins familières aux équipes d'approvisionnement. La taille du marché de la sécurité des sorties IA pour cette fonction est soutenue par des exigences établies en matière de précision, de documentation et de fiabilité dans les cas d'utilisation réglementés.
La sécurité des actions en aval et des applications devrait croître à un CAGR de 43,72 % jusqu'en 2031. Cette fonction traite les systèmes agentiques capables d'écrire des fichiers, d'appeler des API, d'exécuter du code et d'interagir avec des entrepôts de données. Ces systèmes étendent le risque au-delà du contenu d'une seule réponse vers l'action que la réponse peut autoriser. La sécurité du contenu des sorties et l'application des politiques bénéficient d'un large soutien via Amazon Bedrock Guardrails, Microsoft Azure AI Content Safety et Google Vertex AI. La protection des données des sorties et la confidentialité se concentrent plutôt sur la détection probabiliste des informations personnellement identifiables et leur suppression dans le contenu généré, ce qui nécessite des contrôles adaptés au contenu quittant le système. Amazon Web Services a introduit l'API InvokeGuardrailChecks en juin 2026 pour permettre aux utilisateurs d'appliquer des protections individuelles à chaque étape d'un flux de travail agentique.[4]Amazon Web Services, "Amazon Bedrock Guardrails Announces a New API Targeting Agentic AI Workflows," Amazon Web Services, aws.amazon.com


Par mode de déploiement :
le cloud conserve son échelle tandis que le déploiement hybride répond aux exigences de contrôleLa livraison cloud représentait 61,83 % des revenus en 2025. Les points de terminaison d'inférence gérés d'AWS, Azure, Google et Anthropic soutiennent cette préférence car les clients peuvent commencer avec les services déjà utilisés pour créer et exécuter des applications. Les couches de sécurité natives permettent aux acheteurs d'adopter des contrôles de sorties dans les environnements cloud IA existants sans d'abord concevoir une structure de contrôle entièrement séparée. Cela fait des services cloud la première exposition au marché de la sécurité des sorties IA pour de nombreuses organisations, en particulier lors du déploiement initial. À mesure que les cas d'utilisation deviennent plus complexes, les acheteurs peuvent ajouter des outils indépendants aux côtés de ces contrôles natifs pour obtenir une couverture de politique plus large et un choix de modèles.
Le déploiement hybride devrait croître à un CAGR de 39,84 % jusqu'en 2031. Les organisations utilisent des modèles de fondation cloud pour l'inférence tout en acheminant les complétions via des moteurs de politiques sur site capables d'appliquer leurs propres règles et de conserver les enregistrements pertinents. Cette conception prend en charge les besoins de résidence des données, les processus de révision interne et la conservation des journaux d'audit, où les contrôles uniquement cloud peuvent ne pas répondre à toutes les exigences. Les déploiements sur site restent pertinents pour les agences publiques, les contractants de défense et les régulateurs financiers qui ne peuvent pas envoyer de contenu sensible à une infrastructure externe à quelque stade que ce soit. Amazon Bedrock a rendu les protections inter-comptes généralement disponibles en avril 2026, permettant des contrôles configurés de manière centralisée à travers tous les comptes membres et les unités organisationnelles.
Par taille d'organisation :
les grandes entreprises dominent les revenus tandis que les PME accélèrentLes grandes entreprises détenaient 71,29 % des revenus en 2025. Ces organisations disposent souvent d'équipes dédiées à la gestion des risques IA, de processus d'approvisionnement en sécurité établis et d'une plus grande exposition aux défaillances des sorties à travers plusieurs applications, unités commerciales et services clients externes. Les premières offres spécialisées étaient également conçues pour les équipes de sécurité dotées de capacités d'intégration établies, de responsabilités de gouvernance formelles et des ressources nécessaires pour connecter les contrôles aux systèmes existants d'identité, de surveillance et de réponse aux incidents. La concentration qui en résulte reflète les schémas d'approvisionnement en sécurité des entreprises dans le secteur de la sécurité des sorties IA, où les premiers acheteurs peuvent financer des outils spécialisés et absorber les efforts de déploiement. Les grands acheteurs peuvent financer l'évaluation, le déploiement, les tests, la gestion continue des politiques et la révision interne à travers un portefeuille d'applications IA plus large et plus varié. Leur échelle rend également une approche cohérente des contrôles de sorties plus précieuse que des règles séparées maintenues par des équipes de développement individuelles.
Les PME devraient croître à un CAGR de 41,36 % jusqu'en 2031. Les modèles d'API cloud concentrent les flux de sorties IA en un nombre limité de points pouvant être surveillés sans expertise approfondie en apprentissage automatique ni grande équipe d'ingénierie interne. Une enquête du SBE Council de 2025 a révélé que 27 % des petites entreprises américaines identifiaient la cybersécurité comme un cas d'utilisation actif de l'IA. Elle a également constaté que 96 % des petites entreprises utilisant l'IA avaient l'intention de maintenir ou d'augmenter leurs investissements au cours des 12 mois suivants.[5]Small Business and Entrepreneurship Council, "New SBE Council Survey: Small Businesses Deepen Tech Use and Investment," SBE Council, sbecouncil.org La tarification SaaS, les connecteurs préconfigurés et les modèles de politiques gérés réduisent la barrière d'intégration pour les petites équipes qui ont besoin de contrôles pratiques sans travail d'implémentation complexe. Le segment peut devenir un moteur de volume pour le marché de la sécurité des sorties IA même lorsque sa valeur contractuelle moyenne reste inférieure aux niveaux des entreprises et que ses décisions d'achat restent axées sur un déploiement simple.
Par utilisateur final :
l'informatique et les télécommunications dominent tandis que le gouvernement se développe rapidementL'informatique et les télécommunications représentaient 24,68 % des revenus en 2025. Le secteur utilise massivement l'IA générative et fournit des services activés par l'IA à des clients en aval qui attendent des sorties précises, fiables et conformes aux contrats sur de grands volumes d'interactions. Les opérateurs de télécommunications utilisent l'IA pour le diagnostic des pannes réseau et l'automatisation du service client, où de mauvaises réponses peuvent affecter la qualité du service et la confiance des clients. Des sorties inexactes peuvent créer un risque de réputation et violer des obligations contractuelles dans les services fournis à grande échelle, en particulier lorsqu'elles sont présentées comme des informations fiables aux clients. Ces conditions soutiennent les dépenses en validation des sorties au sein du marché de la sécurité des sorties IA et favorisent les contrôles pouvant être intégrés dans les environnements de service existants sans créer un modèle opérationnel séparé. Le secteur a également un fort intérêt à réduire le risque qu'une réponse automatisée soit transmise aux clients sans vérification appropriée.
Le secteur du gouvernement et de l'administration publique devrait croître à un CAGR de 39,87 % jusqu'en 2031. L'utilisation dans le secteur public crée une demande de sorties pouvant être auditées, expliquées, documentées et examinées par des personnes avant d'affecter un service ou une décision impliquant des citoyens ou des ressources publiques. Les services bancaires, financiers et d'assurance (BFSI), la santé et les sciences de la vie restent des opportunités substantielles à court terme car ils utilisent l'IA pour des décisions à enjeux élevés avec des conséquences financières, juridiques ou pour les patients directes. Le commerce de détail et le commerce électronique, le transport et la logistique, et l'énergie et les services publics en sont à un stade plus précoce d'adoption autonome et s'appuient souvent sur des contrôles cloud groupés pendant que leurs cas d'utilisation de l'IA se développent. La fabrication industrielle et le pétrole et gaz font face à une complexité d'intégration OT-IT qui ralentit le déploiement de l'IA générative et réduit l'urgence immédiate. Les médias et le divertissement ainsi que les établissements d'enseignement et de recherche ont une plus grande tolérance aux variations dans les sorties créatives, ce qui peut limiter la demande à court terme de garde-fous stricts même si l'utilisation augmente.
Analyse géographique
Marché de la Sécurité des Sorties IA en Amérique du Nord
L'Amérique du Nord a représenté 41,38 % des revenus en 2025. La région combine des fournisseurs d'IA hyperscale, des acheteurs de logiciels d'entreprise, des fournisseurs de sécurité spécialisés et des organisations qui ont déjà intégré l'IA dans leurs opérations commerciales. Le coût moyen d'une violation de données aux États-Unis a atteint 10,22 millions USD en 2025, renforçant l'argumentaire économique en faveur des contrôles de sorties là où des données sensibles et des décisions importantes sont en jeu. Le profil préliminaire Cyber IA du NIST soutient également des discussions de gouvernance plus structurées parmi les acheteurs fédéraux et commerciaux sur le marché de la sécurité des sorties IA.
Marché de la Sécurité des Sorties IA en Europe
L'Europe présente une demande significative en raison de ses pratiques établies en matière de gouvernance des données et de la loi européenne sur l'IA. Les obligations à haut risque de cette loi exigent une surveillance, une documentation de la précision et une supervision humaine dans les usages applicables, ce qui confère aux contrôles de sorties un rôle de conformité plus clairement défini. L'Allemagne, la France et le Royaume-Uni représentent une grande partie de l'activité régionale, car leurs entreprises et institutions publiques sont soumises à des exigences de gouvernance actives. Le Benelux affiche une activité supérieure à la moyenne dans le secteur financier sur le marché de la sécurité des sorties IA. L'Europe du Sud et l'Europe de l'Est demeurent à un stade plus précoce d'adoption, car le déploiement de l'IA en entreprise y est moins dense et les achats de sécurité spécialisée moins matures.
Marché de la Sécurité des Sorties IA en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 44,56 % jusqu'en 2031. L'échelle régionale bénéficie d'une adoption rapide de l'IA et d'un besoin croissant d'outils prenant en charge les langues asiatiques, les réglementations locales et les besoins politiques propres aux entreprises. La Chine et le Japon ont été identifiés dans les documents fournis comme des sources importantes de demande axée sur la gouvernance pour le marché de la sécurité des sorties IA. La Corée du Sud, l'Inde et l'Australie contribuent également à la croissance régionale à mesure que les organisations formalisent leurs pratiques de gouvernance. L'Amérique du Sud contribue par l'intermédiaire des secteurs de la technologie, des services financiers et du commerce de détail au Brésil. Le Moyen-Orient et l'Afrique connaissent une dynamique aux Émirats arabes unis et en Arabie saoudite, où les priorités numériques nationales soutiennent la demande dans les applications gouvernementales et énergétiques au sein du marché de la sécurité des sorties IA.

Paysage concurrentiel
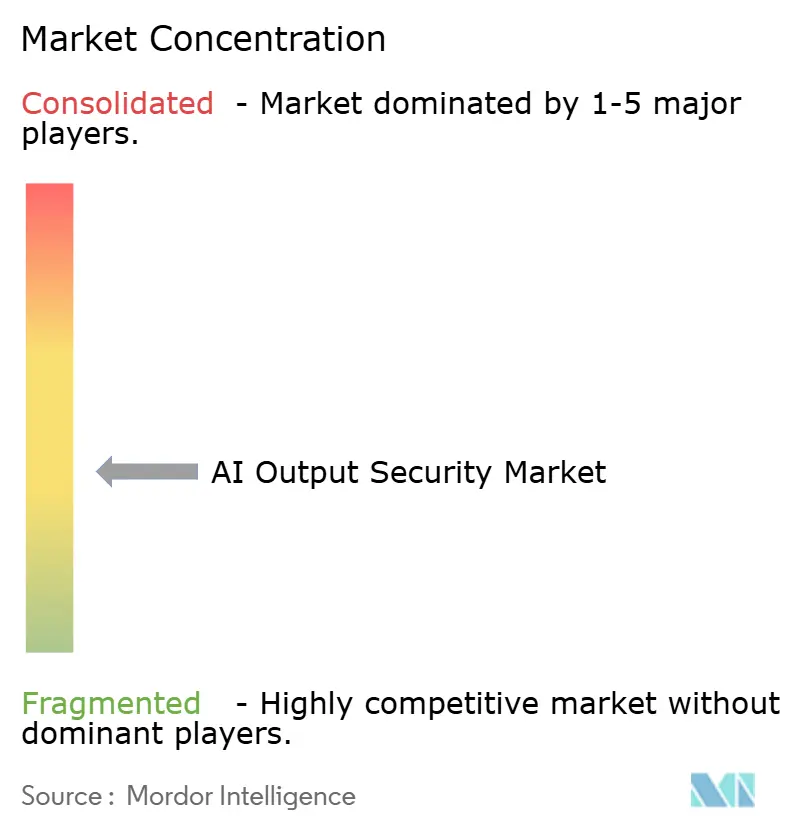
Le marché de la sécurité des sorties IA est modérément fragmenté parmi les spécialistes, tandis que les grandes plateformes de cybersécurité consolident la catégorie par des acquisitions et une intégration de portefeuille. Palo Alto Networks a finalisé l'acquisition de Protect AI en juillet 2025, CrowdStrike a annoncé l'acquisition de Pangea en septembre 2025, et Check Point a annoncé l'acquisition de Lakera en septembre 2025.[6]Check Point Software Technologies, "Check Point to Acquire Lakera, Redefining Security for the AI Era," Check Point Software, checkpoint.com Ces transactions montrent que le contrôle des sorties est intégré à des plateformes de sécurité plus larges plutôt que de rester une spécialité étroite. Elles placent également les fournisseurs indépendants aux côtés de concurrents capables de vendre des contrôles IA dans le cadre de relations clients établies et de programmes de sécurité plus larges.
Les outils hyperscale tels qu'Amazon Bedrock Guardrails et Microsoft Azure AI Content Safety sont en concurrence grâce à leur intégration dans leurs écosystèmes cloud. Les fournisseurs indépendants se différencient par une évaluation plus approfondie, un déploiement agnostique aux modèles et une couverture des flux de travail agentiques sur plus d'un modèle ou environnement cloud. Palo Alto Networks a combiné les capacités de Protect AI avec son portefeuille Prisma AIRS à la suite de l'acquisition. Amazon Web Services a étendu Bedrock Guardrails avec des contrôles pouvant être appliqués à des étapes individuelles du flux de travail. Ces évolutions augmentent la valeur des produits qui s'intègrent aux opérations de sécurité et d'IA existantes sur le marché de la sécurité des sorties IA.
La concurrence se déplace également vers les contrôles pour l'orchestration multi-agents et les actions en aval. Les fournisseurs doivent évaluer les réponses des outils et les sorties des modèles à travers une séquence complète d'activités, y compris les contrôles appliqués avant qu'une action ne soit prise. Les capacités de gouvernance des données et de sécurité des sorties convergent là où les clients ont besoin d'une couche de contrôle unique pour les charges de travail IA, les enregistrements et l'application des politiques. Anthropic a annoncé Enterprise Frontier Safeguards en août 2026, combinant la rétention zéro des données avec des classificateurs de détection des abus en temps réel dans une infrastructure cloud contrôlée par le client. Les fournisseurs plus petits continuent de se différencier par l'observabilité de l'apprentissage automatique et la surveillance de la dérive des sorties, ce qui peut créer un point d'entrée pour une couverture de sécurité IA plus large sur le marché de la sécurité des sorties IA.
Leaders du secteur de la sécurité des sorties IA
Akamai Technologies, Inc.
Amazon Web Services, Inc.
Microsoft Corporation
IBM Corporation
Palo Alto Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Sécurité des Sorties IA
- Akamai Technologies, Inc.
- Amazon Web Services, Inc.
- Microsoft Corporation
- IBM Corporation
- Palo Alto Networks, Inc.
- Anthropic PBC
- Arthur AI, Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Databricks, Inc.
- F5, Inc.
- Fiddler Labs, Inc.
- Giskard SAS
- Google LLC
- Guardrails AI, Inc.
- HiddenLayer, Inc.
- Lakera AI AG
- Lasso Security Ltd.
- NVIDIA Corporation
- Pangea Cyber Corporation
- Patronus AI, Inc.
- Protect AI, Inc.
- Securiti.ai, Inc.
- WhyLabs, Inc.
- Robust Intelligence, Inc.

Recent Industry Developments in Marché de la Sécurité des Sorties IA
- Août 2026 : Anthropic a annoncé Enterprise Frontier Safeguards (EFS), combinant la rétention zéro des données avec des classificateurs de détection des abus en temps réel déployés dans une infrastructure cloud contrôlée par le client, avec un déploiement débutant plus tard en 2026 sur Claude, Amazon Bedrock, la plateforme d'agents de Google et Microsoft Foundry.
- Juin 2026 : Amazon Web Services a lancé l'API InvokeGuardrailChecks pour Amazon Bedrock Guardrails, permettant l'application par étape de protections individuelles à travers les flux de travail agentiques sans créer de ressources de garde-fous à chaque invocation. L'API fonctionne en mode détection uniquement et renvoie des scores de gravité numériques, permettant un blocage personnalisé basé sur des seuils, une logique de nouvelle tentative ou de journalisation à chaque étape de la boucle de l'agent.
- Avril 2026 : Amazon Bedrock Guardrails a lancé les protections inter-comptes en disponibilité générale, permettant à une politique de compte de gestion unique d'appliquer des contrôles de sorties configurés à travers tous les comptes membres et les unités organisationnelles d'une organisation AWS.
- Septembre 2025 : Anthropic a activé les protections du niveau de sécurité IA 3 (ASL-3) pour Claude Opus 4, incluant des mesures de sécurité renforcées pour protéger les poids du modèle et des restrictions de sorties ciblées au niveau du déploiement pour les scénarios d'utilisation abusive chimique, biologique, radiologique et nucléaire.


Portée du rapport mondial sur le marché de la sécurité des sorties IA
Le marché de la sécurité des sorties IA comprend des solutions de sécurité spécialisées conçues pour surveiller, filtrer et protéger le contenu généré par les systèmes d'intelligence artificielle, y compris les grands modèles de langage, les applications d'IA générative et les agents autonomes, avant qu'il n'atteigne les utilisateurs finaux ou les systèmes en aval. Ces plateformes emploient l'analyse de contenu en temps réel, la prévention des pertes de données, la détection de toxicité, l'identification des hallucinations et l'application des politiques pour prévenir la fuite d'informations sensibles, l'exposition de la propriété intellectuelle, la génération de contenu nuisible ou biaisé, et l'exfiltration de données par injection d'invites via les réponses IA, permettant aux organisations de maintenir la conformité avec les réglementations de protection des données, de protéger la réputation de la marque et de s'assurer que les sorties générées par l'IA répondent aux normes de qualité, de sécurité et de gouvernance des entreprises à travers les applications orientées client, les outils de productivité internes et les systèmes de prise de décision automatisée.
Le rapport sur le marché de la sécurité des sorties IA est segmenté par fonction de sécurité (sécurité du contenu des sorties et application des politiques, protection des données des sorties et confidentialité, intégrité, précision et fiabilité des sorties, et sécurité des actions en aval et des applications), mode de déploiement (cloud, sur site et hybride), taille de l'organisation (grandes entreprises, et petites et moyennes entreprises), utilisateur final (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, informatique et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, services bancaires, financiers et d'assurance (BFSI), et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Sécurité du contenu des sorties et application des politiques |
| Protection des données des sorties et confidentialité |
| Intégrité, précision et fiabilité des sorties |
| Sécurité des actions en aval et des applications |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Informatique et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Services bancaires, financiers et d'assurance (BFSI) |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Benelux | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par fonction de sécurité | Sécurité du contenu des sorties et application des politiques | ||
| Protection des données des sorties et confidentialité | |||
| Intégrité, précision et fiabilité des sorties | |||
| Sécurité des actions en aval et des applications | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par utilisateur final | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Informatique et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Services bancaires, financiers et d'assurance (BFSI) | |||
| Autres utilisateurs finaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Benelux | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité des sorties IA ?
La taille du marché de la sécurité des sorties IA était évaluée à 0,85 milliard USD en 2025 et devrait croître de 1,13 milliard USD en 2026 pour atteindre 5,14 milliards USD d'ici 2031, à un CAGR de 35,39 % durant la période de prévision (2026-2031).
Que couvre la sécurité des sorties IA ?
Le marché de la sécurité des sorties IA couvre la sécurité du contenu, la protection des données, l'intégrité des sorties et les contrôles des actions en aval effectuées par les systèmes IA.
Quelle fonction de sécurité détient la plus grande part de revenus ?
L'intégrité, la précision et la fiabilité des sorties détenaient la plus grande part à 34,52 % en 2025, reflétant la nécessité d'empêcher les sorties peu fiables, les références fabriquées et les informations inexactes de pénétrer dans des flux de travail sensibles où les utilisateurs dépendent du résultat.
Quelle approche de déploiement croît le plus rapidement ?
Le déploiement hybride devrait croître à un CAGR de 39,84 % jusqu'en 2031, car les organisations combinent l'inférence cloud avec des contrôles internes, des enregistrements d'audit conservés et des politiques adaptées à leurs propres exigences de conformité.
Quels utilisateurs finaux stimulent la demande ?
L'informatique et les télécommunications ont dominé les revenus en 2025, tandis que le gouvernement et l'administration publique devraient croître le plus rapidement jusqu'en 2031 car les utilisations publiques nécessitent des sorties auditables, explicables et révisables.
Quelle région crot le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 44,56 % jusqu'en 2031, soutenue par l'adoption de l'IA, les besoins linguistiques et les exigences de gouvernance.
Dernière mise à jour de la page le:



