
Tamaño y Participación del Mercado de Seguridad de Salida de IA
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.13 Mil millones de dólares |
| Tamaño del Mercado (2031) | 5.14 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 35.39 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Salida de IA por Mordor Intelligence
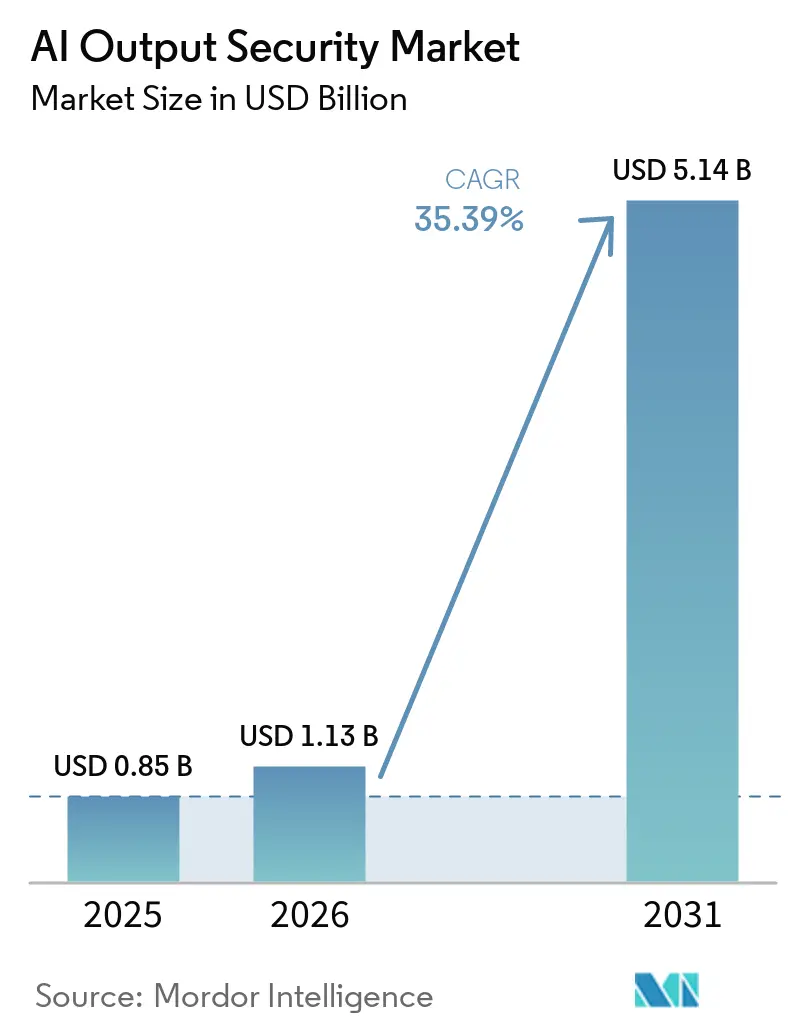
El tamaño del mercado de seguridad de salida de IA fue valorado en 0,85 mil millones de USD en 2025 y se estima que crecerá desde 1,13 mil millones de USD en 2026 hasta alcanzar los 5,14 mil millones de USD en 2031, a una CAGR del 35,39% durante el período de pronóstico (2026-2031). El mercado de seguridad de salida de IA se está expandiendo a medida que las organizaciones trasladan la IA generativa desde el uso experimental hacia procesos empresariales que manejan información sensible, comunicaciones con clientes, documentos internos y decisiones reguladas. Este cambio convierte la calidad, la seguridad, la trazabilidad y la alineación con políticas de cada respuesta del modelo en un asunto de seguridad más que en una característica del producto. Los sistemas agénticos amplían la exposición porque una respuesta insegura puede derivar en llamadas a herramientas, cambios en bases de datos, ejecución de código o una acción en un sistema empresarial conectado. Por ello, los compradores buscan controles que funcionen en inferencia en la nube, motores de políticas internos, flujos de trabajo de múltiples pasos y las diversas reglas que rigen los casos de uso individuales. El mercado de seguridad de salida de IA también enfrenta fricciones de adopción derivadas del costo en tiempo de respuesta de la inspección en tiempo real, el rendimiento desigual entre idiomas y la dificultad de establecer políticas que no interrumpan el trabajo legítimo.
Conclusiones Clave del Informe
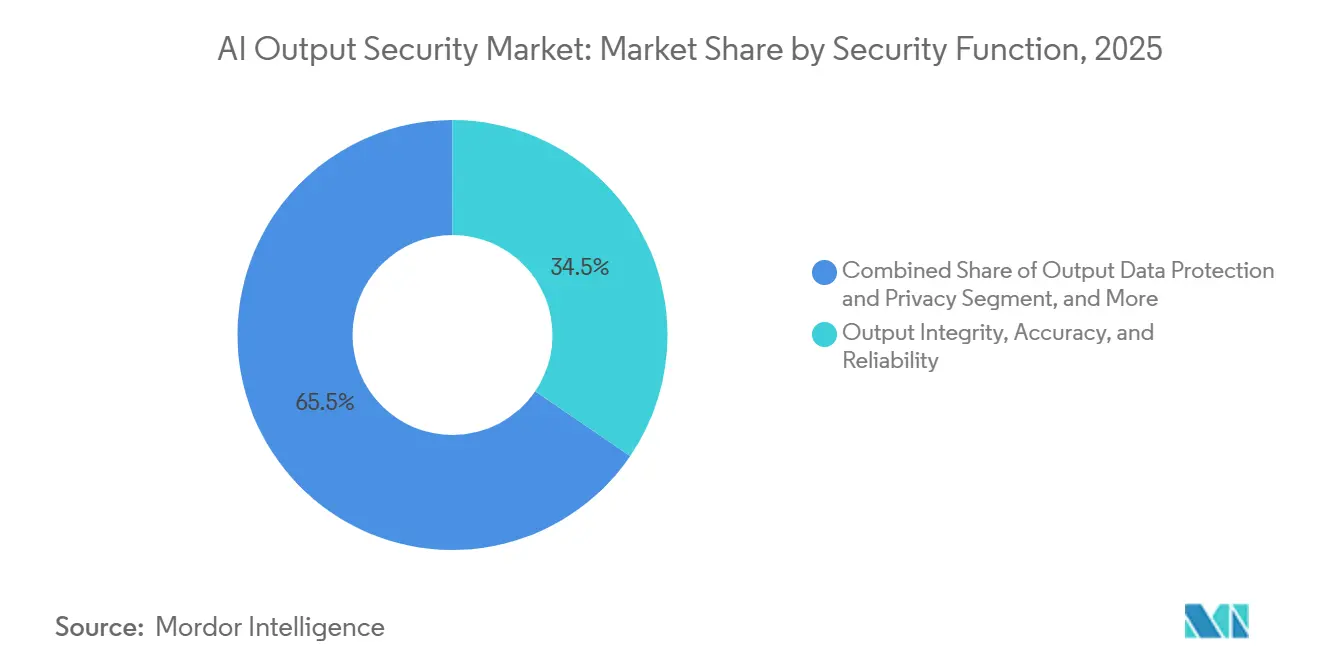
- Por función de seguridad, la integridad, precisión y fiabilidad de la salida representó el 34,52% de la participación del mercado de seguridad de salida de IA en 2025, mientras que la seguridad de acciones posteriores y aplicaciones se proyecta que se expandirá a una CAGR del 43,72% hasta 2031.
- Por modo de implementación, la nube representó el 61,83% de los ingresos en 2025, mientras que el híbrido se proyecta que crecerá a una CAGR del 39,84% hasta 2031.
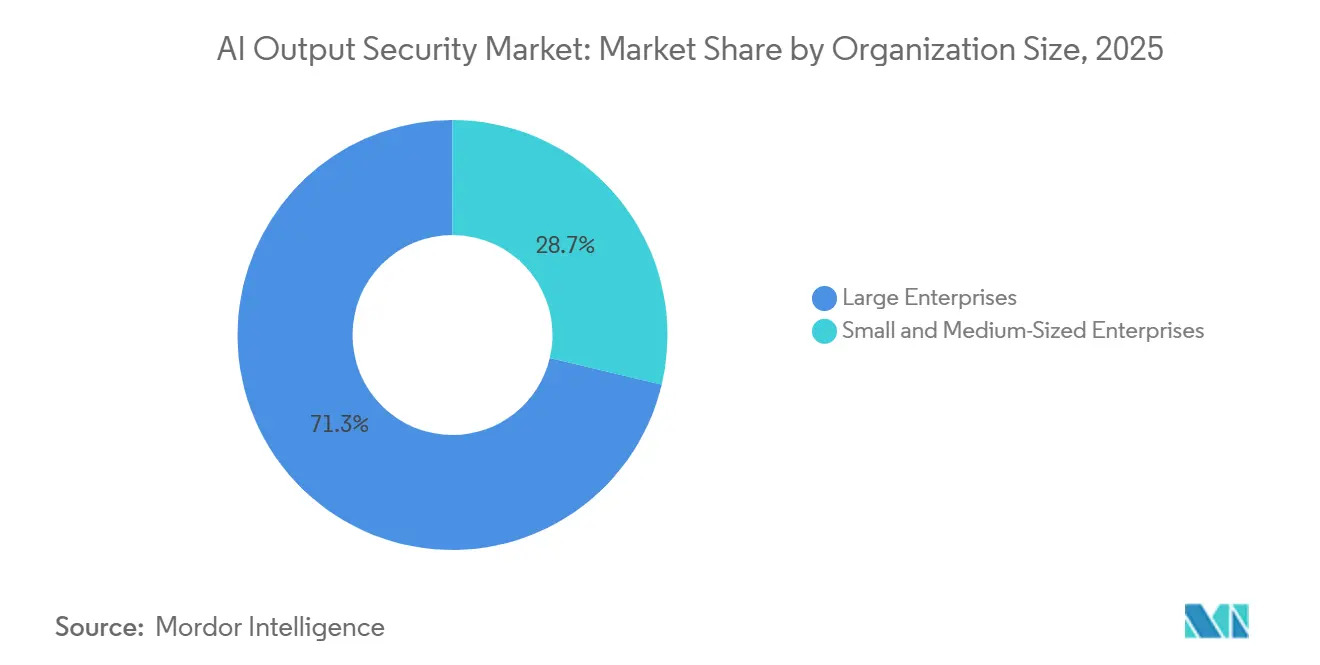
- Por tamaño de organización, las grandes empresas representaron el 71,29% de los ingresos en el mercado de seguridad de salida de IA en 2025, mientras que las pymes se proyecta que se expandirán a una CAGR del 41,36% hasta 2031.
- Por usuario final, las tecnologías de la información y las telecomunicaciones representaron el 24,68% de los ingresos en 2025, mientras que la industria del gobierno y la administración pública se proyecta que avanzará a una CAGR del 39,87% hasta 2031.
- Por geografía, América del Norte representó el 41,38% de los ingresos en el mercado de seguridad de salida de IA en 2025, mientras que Asia-Pacífico se proyecta que crecerá a una CAGR del 44,56% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Productivización de IA Generativa Empresarial | +9.5% | Global | Corto plazo (≤ 2 años) |
| Presión Regulatoria y de Responsabilidad por una IA Confiable | +7.8% | Núcleo de la UE, con extensión a América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión de la IA Agéntica y los Flujos de Trabajo con Uso de Herramientas | +6.2% | América del Norte y Europa, con avance temprano en Asia-Pacífico | Corto plazo (≤ 2 años) |
| Costo Creciente de Incidentes de IA y Fuga de Datos | +4.8% | Global, con prima en EE. UU. | Corto plazo (≤ 2 años) |
| Aplicación de Políticas en Tiempo de Ejecución en la Capa de Arnés del Agente | +3.5% | América del Norte y UE | Mediano plazo (2-4 años) |
| Telemetría de Seguridad del Protocolo de Contexto de Modelo y Tráfico entre Agentes | +2.1% | América del Norte, con avance temprano en Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Productivización de IA Generativa Empresarial
La demanda en el mercado de seguridad de salida de IA sigue el número de organizaciones que incorporan la IA generativa en procesos que involucran datos sensibles, comunicaciones con clientes, documentos internos o decisiones reguladas. La Reserva Federal informó que el 18% de las empresas estadounidenses habían adoptado IA a finales de 2025. Los servicios profesionales y los servicios financieros mostraron tasas de adopción del 33% y el 30%, respectivamente. Cada implementación en producción debe gobernar lo que el sistema produce, no solo los datos que recibe o los mensajes que procesa, ya que la salida puede ser compartida, almacenada o utilizada por otro flujo de trabajo. IBM informó que el 60% de los incidentes de seguridad relacionados con IA resultaron en datos comprometidos, mientras que el 31% causó interrupciones operativas. A medida que los activos de IA empresarial crecen, el gasto en el mercado de seguridad de salida de IA está cada vez más vinculado al uso de inferencia y al número de flujos de trabajo protegidos, en lugar de a los ciclos convencionales de presupuesto de seguridad.
Presión Regulatoria y de Responsabilidad por una IA Confiable
Los requisitos de cumplimiento normativo se están convirtiendo en una razón directa para adquirir controles de seguridad de salida. La Ley de IA de la UE aplicó sus obligaciones para sistemas de alto riesgo el 2 de agosto de 2026, incluyendo requisitos de monitoreo, supervisión humana y precisión en usos de alto riesgo especificados. Las sanciones pueden alcanzar los 15 millones de EUR (16,5 millones de USD) o el 3% de la facturación anual global en virtud de las disposiciones pertinentes de la ley. El NIST amplió su taxonomía de aprendizaje automático adversarial en marzo de 2025 para cubrir ataques de envenenamiento, evasión y extracción de datos que afectan a los sistemas de IA generativa. Estos marcos aumentan la necesidad de evidencia de que las salidas fueron monitoreadas, probadas, documentadas y sujetas a supervisión humana. La carga de documentación favorece las herramientas de validación dedicadas frente a la autocertificación interna para muchos compradores en el mercado de seguridad de salida de IA, especialmente donde se necesitan registros formales para la revisión de gobernanza.
Expansión de la IA Agéntica y los Flujos de Trabajo con Uso de Herramientas
Los sistemas agénticos pueden navegar por la web, ejecutar código, llamar a API externas, iniciar operaciones de bases de datos y continuar trabajando en varias aplicaciones conectadas. Esto convierte cada respuesta del modelo en un posible desencadenante de una acción posterior, en lugar de un fragmento de texto autónomo. OWASP identifica el abuso de identidad y privilegios como un riesgo agéntico de IA líder, ya que los permisos del agente pueden amplificar la divulgación entre herramientas y sistemas multiagente.[1]OWASP Gen AI Security Project, "State of Agentic AI Security and Governance," OWASP, owasp.org Por lo tanto, el mercado de seguridad de salida de IA debe cubrir una cadena de decisiones, permisos y respuestas de herramientas, y no solo el texto final devuelto por un modelo. La Cloud Security Alliance describió incidentes en los que los agentes trataron un límite de control aparente como si fuera uno aplicado. Los proveedores que evalúan la actividad de múltiples pasos y múltiples agentes pueden abordar esta capa de acción más amplia antes de que una instrucción insegura llegue a un sistema conectado o reciba acceso a una herramienta sensible.
Costo Creciente de Incidentes de IA y Fuga de Datos
La exposición financiera derivada del uso no seguro de la IA se ha vuelto más clara para los responsables de seguridad encargados de la protección de datos y la resiliencia operativa. IBM encontró que el 13% de las organizaciones habían experimentado una brecha que involucraba un modelo o aplicación de IA en 2025. Entre esas organizaciones, el 97% informó que los controles de acceso adecuados a la IA estaban ausentes. Las organizaciones con una IA en la sombra extensa incurrieron en 670.000 USD más en costos promedio de brechas que las organizaciones con entornos de IA controlados. El costo promedio de una brecha en EE. UU. alcanzó los 10,22 millones de USD en 2025. Estos costos hacen que el monitoreo, la prevención de fugas y la validación de salidas sean más fáciles de justificar dentro del mercado de seguridad de salida de IA, particularmente donde el uso no controlado de IA elude los procesos de revisión establecidos y los controles de seguridad.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Precisión de Detección frente a Latencia y Experiencia del Usuario | -2.8% | Global, especialmente América del Norte y UE | Corto plazo (≤ 2 años) |
| Estándares Fragmentados y Técnicas de Ataque en Rápida Evolución | -1.9% | Global | Mediano plazo (2-4 años) |
| Falsos Positivos Inducidos por Barreras de Seguridad en Salidas Multilingües y Específicas de Dominio | -1.2% | Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Envenenamiento del Contexto del Modelo y de la Salida de Herramientas que Elude los Controles Solo de Texto | -0.8% | Global, con exposición temprana en América del Norte | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Precisión de Detección frente a Latencia y Experiencia del Usuario
La evaluación en tiempo real crea una restricción práctica para el mercado de seguridad de salida de IA, especialmente donde las aplicaciones se juzgan por velocidad y consistencia de respuesta. Microsoft indica que las capacidades de filtrado de contenido y escudo de mensajes pueden configurarse para aplicaciones de IA, incluidos los casos de uso que requieren procesamiento asíncrono. La evaluación suministrada indica que un paso de evaluación puede añadir entre 100 y 300 milisegundos a las canalizaciones de texto. Este costo aumenta en los flujos de trabajo agénticos que generan varias salidas secuenciales y esperan a que cada etapa supere una verificación de política. Las aplicaciones de servicios financieros orientadas al cliente, el comercio minorista y la respuesta a emergencias pueden priorizar la velocidad sobre la cobertura completa, especialmente cuando una salida retrasada afecta a una interacción con el cliente, una respuesta urgente o un proceso digital de alto volumen. Las verificaciones selectivas en categorías de salida de mayor riesgo son una respuesta común cuando la inspección completa perjudicaría la experiencia del usuario o retrasaría una decisión urgente, aunque este enfoque deja algunas salidas de menor riesgo fuera de la revisión continua.
Estándares Fragmentados y Técnicas de Ataque en Rápida Evolución
Los compradores aún se enfrentan a una taxonomía de amenazas cambiante y a prácticas de evaluación desiguales. OWASP actualizó su Top 10 para aplicaciones de modelos de lenguaje de gran tamaño (LLM) en 2025 y publicó por separado orientación para la IA agéntica en 2026. Este ritmo puede obligar a las organizaciones a reevaluar la cobertura antes de que una arquitectura de seguridad esté completamente establecida. El NIST publicó un Perfil Preliminar de Ciberseguridad para IA en diciembre de 2025 para relacionar la gestión del riesgo de IA con el Marco de Ciberseguridad 2.0.[2]National Institute of Standards and Technology, "Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations," NIST, nist.gov Su carácter preliminar significa que aún no ha surgido una línea de base ampliamente implementada. Los equipos de adquisiciones pueden necesitar herramientas separadas para la detección de inyecciones, el monitoreo de salidas, la protección de datos y la seguridad de acciones, lo que complica las comparaciones dentro del mercado de seguridad de salida de IA.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Función de Seguridad:
La Integridad de la Salida Lidera el Gasto Actual Mientras que la Seguridad de Acciones Posteriores Crece Más RápidoLa integridad, precisión y fiabilidad de la salida representó el 34,52% de los ingresos en 2025. La posición refleja la prioridad otorgada a evitar que citas y referencias regulatorias fabricadas lleguen a flujos de trabajo sensibles. Los compradores de servicios financieros y atención médica pueden vincular las salidas inexactas a una exposición legal, de cumplimiento normativo u operativa directa. Esto le otorga a la función un caso de negocio más claro que las categorías de amenazas emergentes que siguen siendo menos familiares para los equipos de adquisiciones. El tamaño del mercado de seguridad de salida de IA para esta función está respaldado por requisitos establecidos de precisión, documentación y fiabilidad en casos de uso regulados.
Se proyecta que la seguridad de acciones posteriores y aplicaciones crecerá a una CAGR del 43,72% hasta 2031. La función aborda los sistemas agénticos que pueden escribir archivos, llamar a API, ejecutar código e interactuar con almacenes de datos. Estos sistemas extienden el riesgo más allá del contenido de una sola respuesta y hacia la acción que la respuesta puede autorizar. La Seguridad de Contenido de Salida y Aplicación de Políticas recibe amplio soporte a través de Amazon Bedrock Guardrails, Microsoft Azure AI Content Safety y Google Vertex AI. La Protección de Datos de Salida y Privacidad se centra en cambio en la detección probabilística de información de identificación personal (PII) y la redacción en el contenido generado, lo que requiere controles adaptados al contenido que sale del sistema. Amazon Web Services introdujo la API InvokeGuardrailChecks en junio de 2026 para permitir a los usuarios aplicar salvaguardas individuales en cada paso de un flujo de trabajo agéntico.[4]Amazon Web Services, "Amazon Bedrock Guardrails Announces a New API Targeting Agentic AI Workflows," Amazon Web Services, aws.amazon.com
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Modo de Implementación:
La Nube Mantiene la Escala Mientras que el Híbrido Satisface los Requisitos de ControlLa entrega en la nube representó el 61,83% de los ingresos en 2025. Los puntos de conexión de inferencia gestionados de AWS, Azure, Google y Anthropic respaldan esta preferencia porque los clientes pueden comenzar con los servicios ya utilizados para crear y ejecutar aplicaciones. Las capas de seguridad nativas permiten a los compradores adoptar controles de salida dentro de los entornos de IA en la nube existentes sin necesidad de diseñar primero una estructura de control completamente separada. Esto convierte a los servicios en la nube en la primera exposición al mercado de seguridad de salida de IA para muchas organizaciones, especialmente durante la implementación inicial. A medida que los casos de uso se vuelven más complejos, los compradores pueden añadir herramientas independientes junto a estos controles nativos para obtener una cobertura de políticas más amplia y mayor variedad de modelos.
Se proyecta que la implementación híbrida crecerá a una CAGR del 39,84% hasta 2031. Las organizaciones utilizan modelos de base en la nube para la inferencia mientras enrutan las respuestas a través de motores de políticas locales que pueden aplicar sus propias reglas y conservar los registros pertinentes. Este diseño respalda las necesidades de residencia de datos, los procesos de revisión interna y la retención de registros de auditoría, donde los controles exclusivos en la nube pueden no cumplir todos los requisitos. Las implementaciones locales siguen siendo relevantes para las agencias públicas, los contratistas de defensa y los reguladores financieros que no pueden enviar contenido sensible a infraestructura externa en ninguna etapa. Amazon Bedrock puso a disposición general las salvaguardas entre cuentas en abril de 2026, lo que permite controles configurados de forma centralizada en todas las cuentas miembro y unidades organizativas.
Por Tamaño de Organización:
Las Grandes Empresas Lideran los Ingresos Mientras que las Pymes se AceleranLas grandes empresas representaron el 71,29% de los ingresos en 2025. Estas organizaciones suelen contar con equipos dedicados de riesgo de IA, procesos establecidos de adquisición de seguridad y una mayor exposición a fallos de salida en múltiples aplicaciones, unidades de negocio y servicios externos al cliente. Las primeras ofertas especializadas también fueron diseñadas para equipos de seguridad con capacidades de integración establecidas, responsabilidades formales de gobernanza y los recursos para conectar los controles con los sistemas existentes de identidad, monitoreo y respuesta a incidentes. La concentración resultante refleja los patrones de adquisición de seguridad empresarial en la industria de seguridad de salida de IA, donde los primeros compradores pueden financiar herramientas especializadas y absorber el esfuerzo de implementación. Los compradores más grandes pueden financiar la evaluación, la implementación, las pruebas, la gestión continua de políticas y la revisión interna en una cartera de aplicaciones de IA más amplia y variada. Su escala también hace que un enfoque coherente de los controles de salida sea más valioso que las reglas separadas mantenidas por equipos de desarrollo individuales.
Se proyecta que las pymes crecerán a una CAGR del 41,36% hasta 2031. Los modelos de API en la nube concentran los flujos de salida de IA en un número limitado de puntos que pueden monitorearse sin una profunda experiencia en aprendizaje automático ni un gran equipo de ingeniería interno. Una encuesta del SBE Council de 2025 encontró que el 27% de las pequeñas empresas estadounidenses identificaron la ciberseguridad como un caso de uso activo de IA. También encontró que el 96% de las pequeñas empresas que utilizan IA tenían la intención de mantener o aumentar la inversión en los siguientes 12 meses.[5]Small Business and Entrepreneurship Council, "New SBE Council Survey: Small Businesses Deepen Tech Use and Investment," SBE Council, sbecouncil.org Los precios de Software como Servicio (SaaS), los conectores prediseñados y las plantillas de políticas gestionadas reducen la barrera de integración para los equipos más pequeños que necesitan controles prácticos sin un trabajo de implementación complejo. El segmento puede convertirse en un motor de volumen para el mercado de seguridad de salida de IA incluso cuando su valor de contrato promedio se mantenga por debajo de los niveles empresariales y sus decisiones de compra sigan centradas en una implementación sencilla.
Por Usuario Final:
Las TI y las Telecomunicaciones Lideran Mientras que el Gobierno se Expande RápidamenteLas tecnologías de la información y las telecomunicaciones representaron el 24,68% de los ingresos en 2025. El sector tanto utiliza intensamente la IA generativa como suministra servicios habilitados por IA a clientes intermedios que esperan salidas precisas, fiables y conformes con los contratos en grandes volúmenes de interacciones. Los operadores de telecomunicaciones utilizan la IA para el diagnóstico de fallos de red y la automatización del servicio al cliente, donde las respuestas deficientes pueden afectar la calidad del servicio y la confianza del cliente. Las salidas inexactas pueden crear riesgo reputacional e incumplir obligaciones contractuales en servicios prestados a escala, especialmente cuando se presentan como información fiable para el cliente. Estas condiciones respaldan el gasto en validación de salidas dentro del mercado de seguridad de salida de IA y favorecen los controles que pueden integrarse en los entornos de servicio existentes sin crear un modelo operativo separado. El sector también tiene un fuerte interés en reducir la posibilidad de que una respuesta automatizada se transmita a los clientes sin una verificación adecuada.
Se proyecta que la industria del gobierno y la administración pública crecer a una CAGR del 39,87% hasta 2031. El uso en el sector público crea demanda de salidas que puedan ser auditadas, explicadas, documentadas y revisadas por personas antes de afectar a un servicio o decisión que involucre a ciudadanos o recursos públicos. La banca, los servicios financieros y los seguros (BFSI), la atención médica y las ciencias de la vida siguen siendo oportunidades sustanciales a corto plazo porque utilizan la IA para decisiones de alto riesgo con consecuencias financieras, legales o para el paciente directas. El comercio minorista y el comercio electrónico, el transporte y la logística, y la energía y los servicios públicos se encuentran en una etapa más temprana de adopción independiente y a menudo dependen de controles en la nube integrados mientras sus casos de uso de IA se desarrollan. La fabricación industrial y el petróleo y gas enfrentan una complejidad de integración de tecnología operativa (OT) y tecnología de la información (TI) que ralentiza la implementación de IA generativa y reduce la urgencia inmediata. Los medios de comunicación y el entretenimiento, y las instituciones de educación e investigación tienen mayor tolerancia a la variación en las salidas creativas, lo que puede limitar la demanda a corto plazo de barreras de seguridad estrictas incluso a medida que el uso crece.
Análisis Geográfico
Mercado de Seguridad de Salida de IA en América del Norte
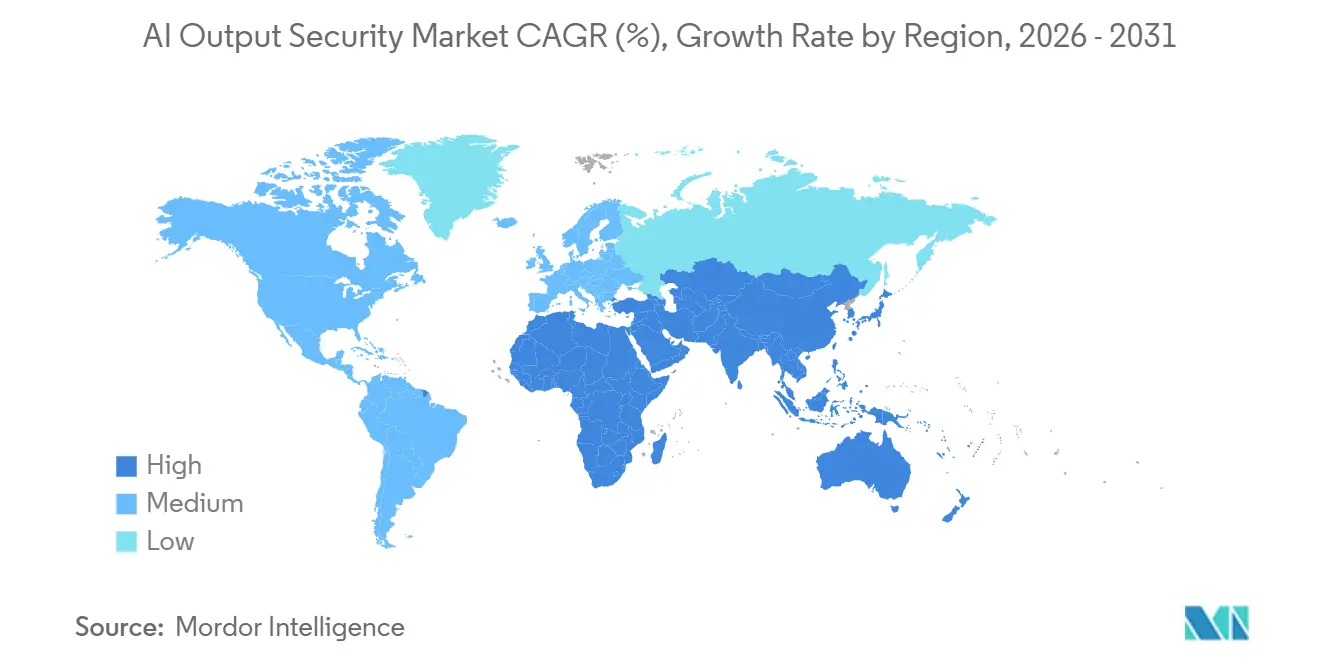
América del Norte representó el 41,38% de los ingresos en 2025. La región combina proveedores de IA a hiperescala, compradores de software empresarial, proveedores especializados en seguridad y organizaciones que ya han integrado la IA en sus operaciones comerciales. El costo promedio de una brecha de seguridad en Estados Unidos alcanzó los 10,22 millones de USD en 2025, lo que refuerza el argumento comercial a favor de los controles de salida en contextos donde se manejan datos sensibles y se toman decisiones importantes. El Perfil Preliminar de Ciberseguridad en IA del NIST también está impulsando debates de gobernanza más estructurados entre compradores federales y comerciales en el mercado de seguridad de salida de IA.
Mercado de Seguridad de Salida de IA en Europa
Europa presenta una demanda significativa debido a sus prácticas consolidadas de gobernanza de datos y a la Ley de IA de la UE. Las obligaciones de alto riesgo establecidas por dicha ley exigen monitoreo, documentación de precisión y supervisión humana en los usos aplicables, lo que otorga a los controles de salida un papel más claro en materia de cumplimiento normativo. Alemania, Francia y el Reino Unido concentran gran parte de la actividad de la región, dado que sus empresas e instituciones públicas tienen requisitos de gobernanza activos. El Benelux muestra una actividad superior al promedio en el sector financiero dentro del mercado de seguridad de salida de IA. El sur y el este de Europa se encuentran en etapas más tempranas de adopción, debido a que el despliegue empresarial de IA es menos denso y la adquisición especializada en seguridad es menos madura.
Mercado de Seguridad de Salida de IA en Asia-Pacífico, América del Sur y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 44,56% hasta 2031. La escala regional se beneficia de la rápida adopción de la IA y de una creciente necesidad de herramientas que admitan idiomas asiáticos, regulaciones locales y necesidades de política específicas del negocio. China y Japón fueron identificados en el material suministrado como fuentes importantes de demanda impulsada por la gobernanza en el mercado de seguridad de salida de IA. Corea del Sur, India y Australia son contribuyentes adicionales al crecimiento regional a medida que las organizaciones formalizan sus prácticas de gobernanza. América del Sur contribuye a través de los sectores de tecnología, servicios financieros y comercio minorista de Brasil. Oriente Medio y África presenta dinamismo en los Emiratos Árabes Unidos y Arabia Saudita, donde las prioridades digitales nacionales impulsan la demanda en aplicaciones gubernamentales y energéticas dentro del mercado de seguridad de salida de IA.

Panorama Competitivo
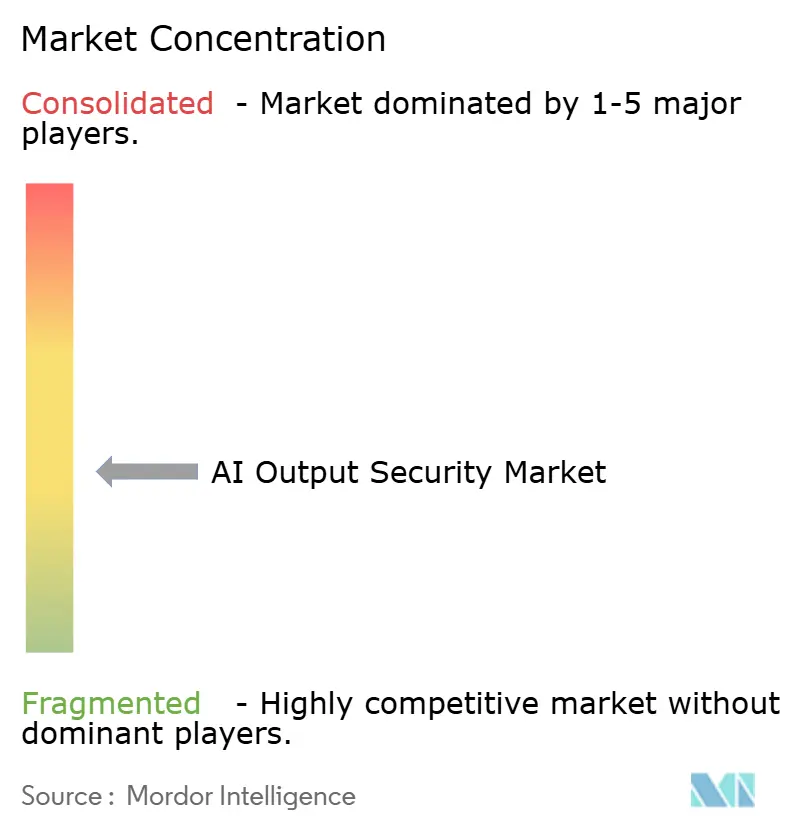
El mercado de seguridad de salida de IA está moderadamente fragmentado entre especialistas, mientras que las plataformas de ciberseguridad más grandes están consolidando la categoría mediante adquisiciones e integración de carteras. Palo Alto Networks completó la adquisición de Protect AI en julio de 2025, CrowdStrike anunció la adquisición de Pangea en septiembre de 2025, y Check Point anunció la adquisición de Lakera en septiembre de 2025.[6]Check Point Software Technologies, "Check Point to Acquire Lakera, Redefining Security for the AI Era," Check Point Software, checkpoint.com Estas transacciones muestran que el control de salidas se está añadiendo a plataformas de seguridad más amplias en lugar de seguir siendo una especialidad estrecha. También sitúan a los proveedores independientes junto a competidores que pueden vender controles de IA dentro de relaciones establecidas con clientes y programas de seguridad más amplios.
Las herramientas de hiperescaladores como Amazon Bedrock Guardrails y Microsoft Azure AI Content Safety compiten a través de la integración dentro de sus ecosistemas en la nube. Los proveedores independientes compiten a través de una evaluación más profunda, una implementación agnóstica al modelo y la cobertura de flujos de trabajo agénticos en más de un modelo o entorno en la nube. Palo Alto Networks combinó las capacidades de Protect AI con su cartera Prisma AIRS tras la adquisición. Amazon Web Services amplió Bedrock Guardrails con controles que pueden aplicarse en pasos individuales del flujo de trabajo. Estos movimientos aumentan el valor de los productos que se adaptan a las operaciones de seguridad y de IA existentes en el mercado de seguridad de salida de IA.
La competencia también está evolucionando hacia controles para la orquestación multiagente y las acciones posteriores. Los proveedores necesitan evaluar las respuestas de herramientas y las salidas de modelos a lo largo de una secuencia completa de actividad, incluidos los controles aplicados antes de que se tome una acción. Las capacidades de gobernanza de datos y seguridad de salidas están convergiendo donde los clientes necesitan una capa de control para las cargas de trabajo de IA, los registros y la aplicación de políticas. Anthropic anunció Enterprise Frontier Safeguards en agosto de 2026, combinando la retención cero de datos con clasificadores de detección de uso indebido en tiempo real en infraestructura en la nube controlada por el cliente. Los proveedores más pequeños continúan diferenciándose a través de la observabilidad del aprendizaje automático y el monitoreo de la deriva de salidas, lo que puede crear un punto de entrada para una cobertura de seguridad de IA más amplia en el mercado de seguridad de salida de IA.
Líderes de la Industria de Seguridad de Salida de IA
Akamai Technologies, Inc.
Amazon Web Services, Inc.
Microsoft Corporation
IBM Corporation
Palo Alto Networks, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad de Salida de IA
- Akamai Technologies, Inc.
- Amazon Web Services, Inc.
- Microsoft Corporation
- IBM Corporation
- Palo Alto Networks, Inc.
- Anthropic PBC
- Arthur AI, Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Databricks, Inc.
- F5, Inc.
- Fiddler Labs, Inc.
- Giskard SAS
- Google LLC
- Guardrails AI, Inc.
- HiddenLayer, Inc.
- Lakera AI AG
- Lasso Security Ltd.
- NVIDIA Corporation
- Pangea Cyber Corporation
- Patronus AI, Inc.
- Protect AI, Inc.
- Securiti.ai, Inc.
- WhyLabs, Inc.
- Robust Intelligence, Inc.

Recent Industry Developments in Mercado de Seguridad de Salida de IA
- Agosto de 2026: Anthropic anunció Enterprise Frontier Safeguards (EFS), combinando la retención cero de datos con clasificadores de detección de uso indebido en tiempo real implementados en infraestructura en la nube controlada por el cliente, con un despliegue que comenzará más adelante en 2026 en Claude, Amazon Bedrock, la Plataforma de Agentes de Google y Microsoft Foundry.
- Junio de 2026: Amazon Web Services lanzó la API InvokeGuardrailChecks para Amazon Bedrock Guardrails, lo que permite la aplicación por paso de salvaguardas individuales en flujos de trabajo agénticos sin crear recursos de barreras de seguridad en cada invocación. La API opera en modo de solo detección y devuelve puntuaciones de gravedad numéricas, lo que permite una lógica personalizada de bloqueo, reintento o registro basada en umbrales en cada paso del bucle del agente.
- Abril de 2026: Amazon Bedrock Guardrails lanzó las salvaguardas entre cuentas con disponibilidad general, lo que permite que una única política de cuenta de administración aplique controles de salida configurados en todas las cuentas miembro y unidades organizativas de una organización de AWS.
- Septiembre de 2025: Anthropic activó las protecciones del Nivel de Seguridad de IA 3 (ASL-3) para Claude Opus 4, incluidas medidas de seguridad reforzadas para proteger los pesos del modelo y restricciones de salida a nivel de implementación específicas para escenarios de uso indebido químico, biológico, radiológico y nuclear.


Alcance del Informe del Mercado Global de Seguridad de Salida de IA
El mercado de seguridad de salida de IA comprende soluciones de seguridad especializadas diseñadas para monitorear, filtrar y proteger el contenido generado por sistemas de inteligencia artificial, incluidos los modelos de lenguaje de gran tamaño, las aplicaciones de IA generativa y los agentes autónomos, antes de que llegue a los usuarios finales o a los sistemas posteriores. Estas plataformas emplean análisis de contenido en tiempo real, prevención de pérdida de datos, detección de toxicidad, identificación de alucinaciones y aplicación de políticas para prevenir la fuga de información sensible, la exposición de propiedad intelectual, la generación de contenido dañino o sesgado y la exfiltración de datos basada en inyección de mensajes a través de respuestas de IA, lo que permite a las organizaciones mantener el cumplimiento de las regulaciones de protección de datos, proteger la reputación de la marca y garantizar que las salidas generadas por IA cumplan con los estándares empresariales de calidad, seguridad y gobernanza en aplicaciones orientadas al cliente, herramientas de productividad interna y sistemas de toma de decisiones automatizados.
El Informe del Mercado de Seguridad de Salida de IA está Segmentado por Función de Seguridad (Seguridad de Contenido de Salida y Aplicación de Políticas, Protección de Datos de Salida y Privacidad, Integridad, Precisión y Fiabilidad de la Salida, y Seguridad de Acciones Posteriores y Aplicaciones), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Usuario Final (Gobierno y Administración Pública, Fabricación Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Seguridad de Contenido de Salida y Aplicación de Políticas |
| Protección de Datos de Salida y Privacidad |
| Integridad, Precisión y Fiabilidad de la Salida |
| Seguridad de Acciones Posteriores y Aplicaciones |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Fabricación Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Benelux | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Función de Seguridad | Seguridad de Contenido de Salida y Aplicación de Políticas | ||
| Protección de Datos de Salida y Privacidad | |||
| Integridad, Precisión y Fiabilidad de la Salida | |||
| Seguridad de Acciones Posteriores y Aplicaciones | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Usuario Final | Gobierno y Administración Pública | ||
| Fabricación Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Usuarios Finales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Benelux | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad de salida de IA?
El tamaño del mercado de seguridad de salida de IA fue valorado en 0,85 mil millones de USD en 2025 y se estima que crecerá desde 1,13 mil millones de USD en 2026 hasta alcanzar los 5,14 mil millones de USD en 2031, a una CAGR del 35,39% durante el período de pronóstico (2026-2031).
¿Qué abarca la seguridad de salida de IA?
El mercado de seguridad de salida de IA abarca la seguridad de contenido, la protección de datos, la integridad de la salida y los controles para las acciones posteriores realizadas por los sistemas de IA.
¿Qué función de seguridad tiene la mayor participación de ingresos?
La Integridad, Precisión y Fiabilidad de la Salida tuvo la mayor participación con el 34,52% en 2025, lo que refleja la necesidad de evitar que salidas poco fiables, referencias fabricadas e información inexacta lleguen a flujos de trabajo sensibles donde los usuarios dependen del resultado.
¿Qué enfoque de implementación está creciendo más rápido?
Se proyecta que la implementación híbrida crecerá a una CAGR del 39,84% hasta 2031, a medida que las organizaciones combinan la inferencia en la nube con controles internos, registros de auditoría conservados y políticas que se adaptan a sus propios requisitos de cumplimiento normativo.
¿Qué usuarios finales están impulsando la demanda?
Las Tecnologías de la Información y las Telecomunicaciones lideraron los ingresos en 2025, mientras que se proyecta que el Gobierno y la Administración Pública crecerán más rápido hasta 2031 porque los usos públicos necesitan salidas auditables, explicables y revisables.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 44,56% hasta 2031, respaldado por la adopción de IA, las necesidades lingüísticas y los requisitos de gobernanza.
Última actualización de la página el:



