
Tamanho e Participação do Mercado de Cibersegurança das Filipinas
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
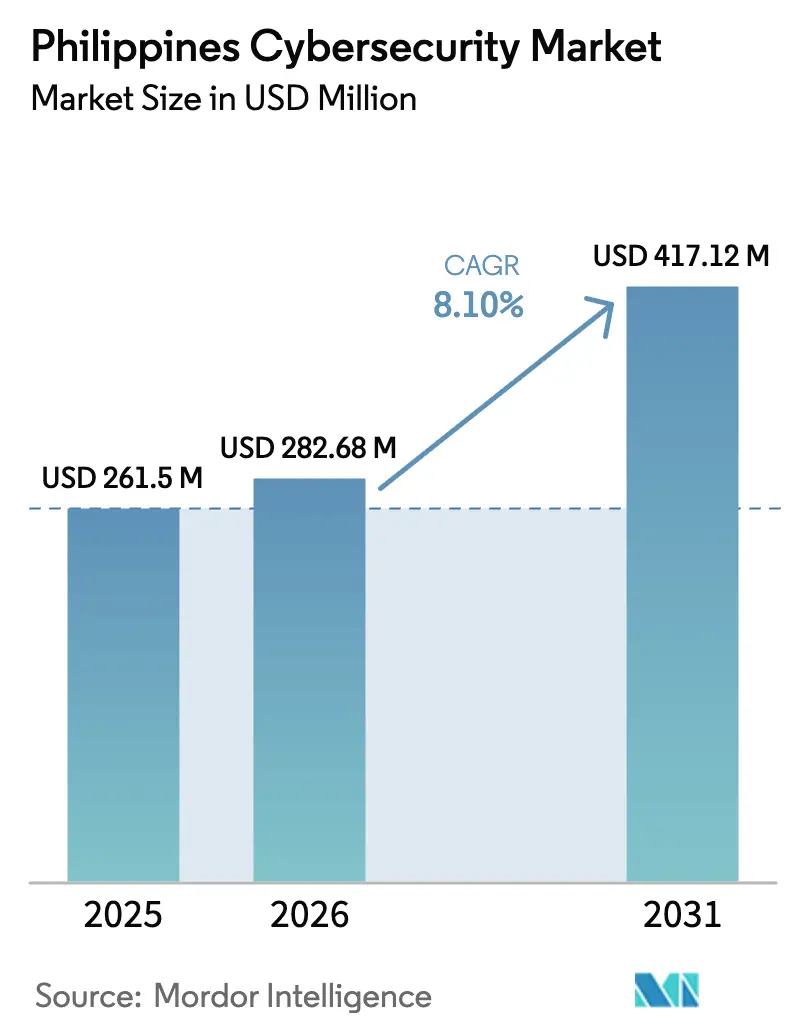
| Tamanho do mercado no ano base (2025) | 261.5 Milhões de dólares |
| Tamanho do Mercado (2026) | 282.68 Milhões de dólares |
| Tamanho do Mercado (2031) | 417.12 Milhões de dólares |
| Growth Rate (2026 - 2031) | 8.10 % |
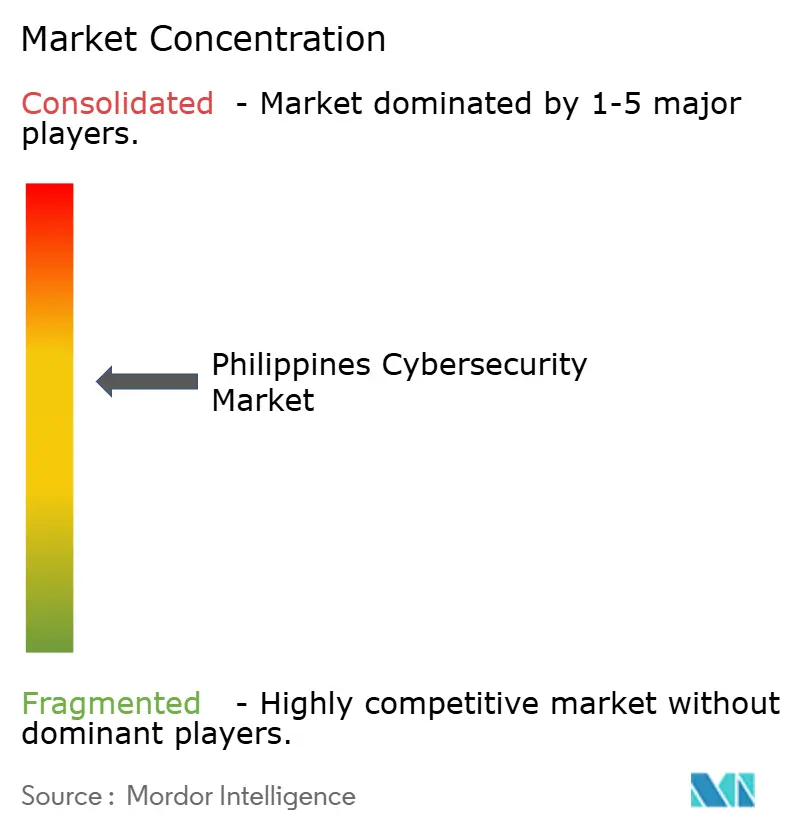
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança das Filipinas pela Mordor Intelligence
O tamanho do mercado de cibersegurança das Filipinas em 2026 é estimado em USD 282,68 milhões, crescendo a partir do valor de 2025 de USD 261,5 milhões, com projeções para 2031 indicando USD 417,12 milhões, crescendo a uma CAGR de 8,10% no período de 2026-2031. Essa trajetória decorre de maior digitalização, implantações de 5G e foco nacional em ciber-resiliência, mesmo com a multiplicação de ataques patrocinados por estados. Uma leitura mais atenta dos padrões de gastos mostra que a cibersegurança está se deslocando de um item discricionário de tecnologia da informação para um pilar fundamental da infraestrutura digital nacional. Operadores de serviços bancários, terceirização de processos de negócios e telecomunicações tratam as defesas cibernéticas eficazes como pré-requisitos para o crescimento da receita, pois a confiabilidade dos serviços agora sustenta a confiança dos clientes. Enquanto isso, a contínua escassez de talentos, a sobreposição de regulamentações e o alto preço das sofisticadas ferramentas de inteligência de ameaças reduzem a adoção entre empresas menores e agências provinciais.
Principais Conclusões do Relatório
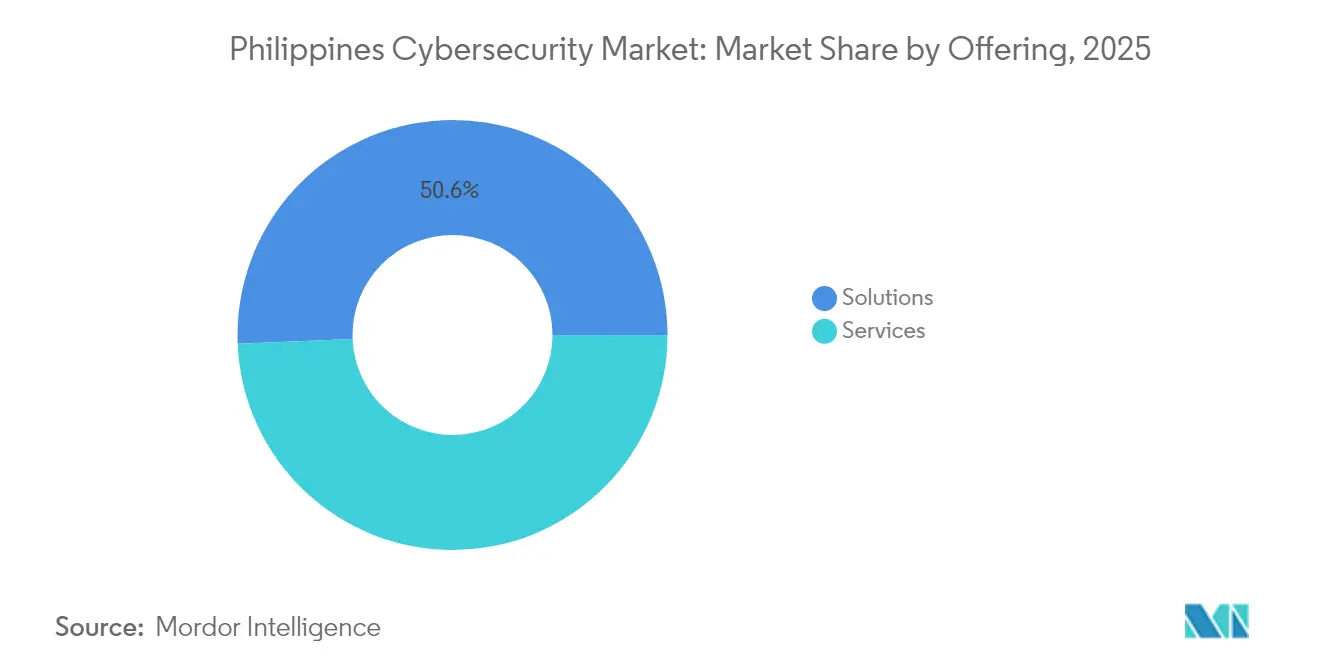
- Por oferta, as soluções capturaram 50,65% da participação do mercado de cibersegurança das Filipinas em 2025, enquanto os serviços devem registrar a CAGR mais rápida de 9,45% até 2031.
- Por modo de implantação, as instalações locais lideraram com 53,90% de participação de receita em 2025; espera-se que as implantações em nuvem se expandam a uma CAGR de 10,95% até 2031.
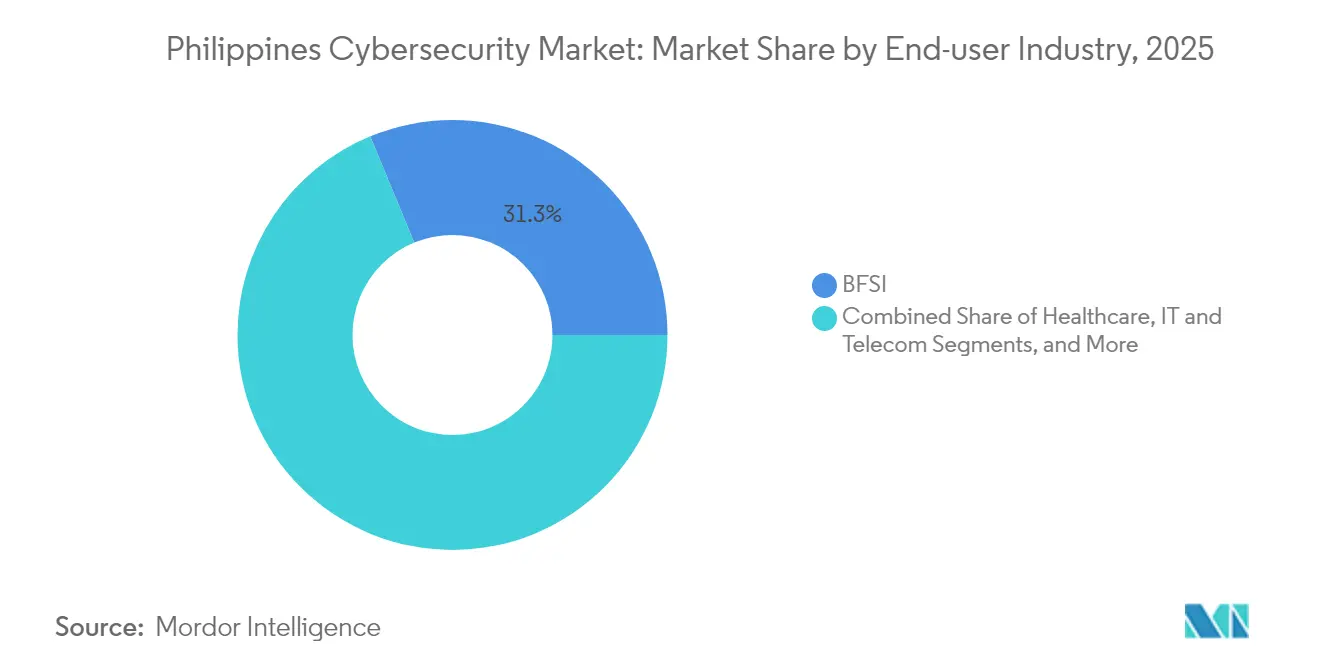
- Por setor de usuário final, o segmento BFSI deteve 31,25% do tamanho do mercado de cibersegurança das Filipinas em 2025; o setor de saúde está posicionado para a maior CAGR de 11,35% ao longo do período de previsão.
- Por tamanho da empresa do usuário final, as grandes empresas detinham 62,10% da participação do tamanho do mercado de cibersegurança das Filipinas em 2025, enquanto as PMEs devem crescer a uma CAGR de 10,05%.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas do Mercado de Cibersegurança das Filipinas
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| O financiamento do Plano Nacional de Cibersegurança 2022-2028 impulsiona a aquisição de segurança empresarial | +2.5 % | Metro Manila, Cebu, Davao | Médio prazo (2-4 anos) |
| Expansão das exportações de TI-BPM e BPO exigindo conformidade com estruturas globais de segurança | +2.1 % | NCR, Cebu, Clark | Curto prazo (≤ 2 anos) |
| Adoção rápida de carteiras digitais e serviços bancários digitais acelerando a superfície de ameaças no BFSI | +1.8 % | Centros urbanos em todo o país | Curto prazo (≤ 2 anos) |
| Implantação do 5G e projetos-piloto de IoT em cidades inteligentes aumentando os gastos com proteção de infraestrutura crítica | +1.5 % | Metro Manila, cidades inteligentes planejadas | Médio prazo (2-4 anos) |
| Aumento de ataques de ransomware a serviços de saúde e agências públicas forçando investimentos em resposta a incidentes | +2.3 % | Em todo o país | Curto prazo (≤ 2 anos) |
| Plataformas de resposta a incidentes baseadas em IA | +1.2 % | NCR, centros regionais de SOC | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
O financiamento do Plano Nacional de Cibersegurança 2022-2028 impulsiona a aquisição de segurança empresarial
O Plano Nacional de Cibersegurança 2023-2028 do governo filipino estabelece marcos de desenvolvimento de força de trabalho, política e infraestrutura crítica que aceleram os ciclos de aquisição privada. Empresas anteriormente hesitantes em atualizar seus sistemas agora estão alinhando projetos aos pontos de verificação de conformidade do plano, redirecionando capital de projetos-piloto discricionários para implantações completas em produção. A clareza dos controles obrigatórios — em vez do volume orçamentário em si — tornou-se o principal catalisador de ação, especialmente entre fornecedores do governo que buscam elegibilidade contratual. Os primeiros beneficiários incluem prestadores de serviços de segurança gerenciada domésticos que oferecem monitoramento e resposta a incidentes alinhados aos padrões do setor público. A visibilidade do plano também desbloqueia financiamentos multilaterais para o desenvolvimento de capacidade cibernética em jurisdições rurais.
Expansão das exportações de TI-BPM e BPO exigindo conformidade com estruturas globais de segurança
Clientes globais exigem cada vez mais a certificação SOC 2 e ISO 27001 de fornecedores de terceirização filipinos, reconfigurando a cibersegurança como um guardião da receita em vez de uma salvaguarda de retaguarda. Grandes empresas de BPO responderam incorporando centros de operações de segurança nas propostas de licitação e alocando equipes de conformidade dedicadas para manter a prontidão para auditorias. Provedores de médio porte seguem o mesmo caminho para evitar perder contratos de alto valor, impulsionando os investimentos em segurança além de Manila para centros secundários como Cebu e Clark. Essa dinâmica posiciona as certificações de cibersegurança como barreiras não tarifárias ao comércio: sem elas, os prestadores de serviços têm dificuldade em penetrar em setores regulados como saúde ou serviços financeiros. Consequentemente, até mesmo empresas sensíveis a custos agora orçam para monitoramento contínuo e gestão de riscos de terceiros.
Adoção rápida de carteiras digitais e serviços bancários digitais acelerando a superfície de ameaças no BFSI
As transações de pagamento digital ultrapassaram o limite de 50% e atingiram 52,8% do volume em 2024, expondo bancos e operadores de carteiras digitais a sofisticados esquemas de fraude [1]Departamento de Tecnologia da Informação e Comunicações, "Plano Nacional de Cibersegurança 2023-2028," dict.gov.ph. As instituições financeiras implantam análises baseadas em IA para detecção de anomalias em tempo real, fazem parceria com especialistas em antifraude e realizam campanhas de educação de clientes para reduzir incidentes de tomada de conta. O Bangko Sentral ng Pilipinas avança com novas diretrizes de cibersegurança que exigem estruturas robustas de gestão de riscos para emissores de dinheiro eletrônico. Essas pressões combinadas promovem uma mudança notável de ferramentas centradas no perímetro para gestão de identidade e acesso, acesso à rede de confiança zero e SDKs móveis seguros. O efeito líquido é uma ampliação da linha orçamentária para software de autenticação e análise de comportamento nos roteiros tecnológicos dos bancos.
Implantação do 5G e projetos-piloto de IoT em cidades inteligentes aumentando os gastos com proteção de infraestrutura crítica
A cobertura nacional de 5G e projetos emblemáticos como a New Manila Bay – City of Pearl, de 407 hectares, criam um ecossistema de tecnologia operacional (OT) interligado que amplia o cenário de ameaças. Operadoras de telecomunicações como a Globe Telecom alocam entre USD 12 e 15 milhões anuais para atualizações de cibersegurança, incorporando firewalls de OT e gateways de IoT seguros em seus planos de despesas de capital [2]Palo Alto Networks, "Globe Investing USD 12-15 Million Annually in Cybersecurity," paloaltonetworks.com. Os planejadores municipais agora estipulam controles de cibersegurança na fase de projeto, revertendo as tendências históricas de incorporar defesas após a implantação. Essa abordagem preemptiva direciona as aquisições para plataformas integradas capazes de monitorar os domínios de TI e OT a partir de um único painel.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de talentos certificados pelo GIAC/CISSP inflacionando os prazos dos projetos | −1.9 % | Em todo o país | Médio prazo (2-4 anos) |
| Orçamentos de cibersegurança das PMEs filipinas permanecem abaixo de 2% dos gastos com TI | −1.5 % | Províncias | Médio prazo (2-4 anos) |
| Regras fragmentadas de privacidade de dados (DICT, BSP, NPC) complicando os roteiros de conformidade | −1.2 % | Em todo o país | Curto prazo (≤ 2 anos) |
| Alto custo de capital para plataformas de inteligência de ameaças impedindo a adoção fora dos bancos de primeira linha | −0.8 % | Instituições financeiras de segundo e terceiro nível | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de talentos certificados pelo GIAC/CISSP inflacionando os prazos dos projetos
As Filipinas têm menos de 300 profissionais de cibersegurança certificados pelo GIAC ou CISSP em funções ativas, em comparação com aproximadamente 3.000 em Singapura, criando uma acentuada lacuna entre oferta e demanda que paralisa projetos de implementação complexos. Os longos ciclos de recrutamento prolongam os prazos de implantação além das janelas planejadas, levando algumas empresas a suspender atualizações ou reduzir o escopo de funcionalidades para se adequar à força de trabalho disponível. A escassez também infla os prêmios salariais, aumentando o custo total de propriedade para soluções locais que exigem administração interna. Especialistas domésticos são frequentemente recrutados por empregadores no exterior que oferecem remuneração mais elevada, aprofundando o déficit local e corroendo o conhecimento institucional. Como resultado, as organizações se voltam para serviços de segurança em nuvem e ferramentas de automação que reduzem a dependência de talentos especializados, ao mesmo tempo em que atendem às obrigações básicas de conformidade.
Orçamentos de cibersegurança das PMEs filipinas permanecem abaixo de 2% dos gastos com TI
Pequenas e médias empresas alocam coletivamente menos de 2% de seus orçamentos de TI para segurança, apesar de formarem uma grande parcela da base empresarial nacional. Executivos desse segmento frequentemente acreditam ser alvos improváveis, negligenciando seu papel como potenciais pontos de entrada em cadeias de fornecimento maiores. Orçamentos limitados restringem a adoção à proteção básica de endpoints, deixando lacunas no monitoramento de rede, na higiene de backups e na prontidão para resposta a incidentes. Programas recentes de sensibilização por parte de telecomunicações e seguradoras vinculam a elegibilidade para seguros cibernéticos à implementação de controles fundamentais, mas a adesão permanece inconsistente porque muitas PMEs encaram a conformidade como uma sobrecarga evitável. Consequentemente, os invasores exploram esses alvos mais vulneráveis para coletar dados ou se mover lateralmente para empresas de maior valor, ilustrando como o subinvestimento na base enfraquece a postura de segurança nacional mais ampla.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Serviços Superam Soluções à Medida que a Lacuna de Talentos se Amplia
As soluções mantiveram 50,65% da participação do mercado de cibersegurança das Filipinas em 2025, mas os serviços devem superá-las com uma CAGR de 9,45% até 2031. As empresas preferem expertise externa para compensar o reduzido grupo de menos de 300 especialistas certificados no país. Os produtos de segurança de rede e em nuvem permanecem fundamentais, enquanto a gestão de identidade e acesso ganha atenção dos conselhos de administração em meio ao crescente aumento de fraudes por tomada de conta. Os serviços profissionais — especialmente consultoria e assessoria — registram demanda robusta à medida que as empresas navegam pelos mandatos sobrepostos do Departamento de Tecnologia da Informação e Comunicações, da Comissão Nacional de Privacidade e do banco central.
Os serviços de segurança gerenciada registram crescimento de dois dígitos e absorvem trabalhos anteriormente realizados por centros de operações de segurança internos. Os projetos de integração frequentemente enfrentam atrasos por causa da limitada disponibilidade de engenheiros, direcionando os clientes para plataformas prontas entregues em nuvem. Os fornecedores se diferenciam incorporando automação, reduzindo a dependência de escassos analistas humanos. A escassez de talentos, portanto, funciona tanto como uma restrição para implantações próprias quanto como alavanca de crescimento para a receita de serviços.


Por Modo de Implantação: A Dominância da Nuvem Reflete uma Estratégia Digital em Primeiro Lugar
As arquiteturas locais lideraram o mercado com 53,90% de participação em 2025, mas as implantações em nuvem estão previstas para se expandir a uma CAGR de 10,95%, a mais rápida entre todos os modos. Bancos, varejistas e portais governamentais adotam segurança nativa em nuvem para aproveitar o dimensionamento elástico e ciclos rápidos de atualização de correções. Essa progressão reconfigura a economia da nuvem de minimização de custos para mitigação de riscos: controles constantemente atualizados superam a economia em despesas de capital. Combinações híbridas atraem conglomerados com data centers legados, proporcionando controle sobre cargas de trabalho críticas enquanto consomem análises de SaaS para ampla visibilidade.
Com a persistência da escassez de talentos em todo o país, muitas empresas retratam a segurança em nuvem como uma solução alternativa que terceiriza a manutenção intensiva em mão de obra para provedores especializados. As equipes de conformidade, antes receosas em relação à residência de dados no exterior, agora utilizam nuvens hospedadas regionalmente que satisfazem as estipulações locais de soberania de dados. Consequentemente, a adoção da nuvem amadureceu para se tornar um pilar estratégico, e não uma solução tática provisória.
Por Setor de Usuário Final: BFSI Lidera Enquanto a Saúde Apresenta o Maior Crescimento
O setor BFSI deteve 31,25% do tamanho do mercado de cibersegurança das Filipinas em 2025, reforçado por mandatos do banco central e expansão agressiva dos serviços bancários digitais. A UnionDigital, por exemplo, atingiu a rentabilidade dentro do primeiro ano ao entrelaçar a detecção de fraudes orientada por IA com o design da experiência do usuário. Os investimentos em segurança agora enfatizam a orquestração de identidade, biometria comportamental e segurança de API para proteger interfaces de open banking.
Projeta-se que o setor de saúde cresça mais rapidamente, a uma CAGR de 11,35%, à medida que hospitais e seguradoras se apressam em fechar as lacunas reveladas por grandes eventos de ransomware, como a violação da PhilHealth que expôs dados de 42 milhões de indivíduos. O aumento das penalidades regulatórias, combinado com as implicações de vida ou morte da continuidade dos serviços médicos, catalisa os gastos em backups imutáveis, detecção e resposta a endpoints e micro-segmentação de rede. O governo e a defesa mantêm impulso de crescimento de dois dígitos, impulsionado por acordos trilaterais de ciberdefesa e maior recrutamento civil para unidades cibernéticas militares.
Por Tamanho da Empresa do Usuário Final: PMEs Aceleram a Adoção Apesar das Restrições Orçamentárias
As grandes empresas controlaram 62,10% do tamanho do mercado de cibersegurança das Filipinas em 2025, impulsionadas pela governança rigorosa e alocações de segurança multimilionárias divulgadas publicamente. Sua prioridade é a consolidação de plataformas para alcançar visibilidade unificada em subsidiárias fragmentadas. As PMEs, embora relutantes em destinar mais de 2% dos gastos com TI para segurança, devem crescer a uma CAGR de 10,05% em meio à maior publicidade sobre violações e ao agrupamento de seguros cibernéticos com conectividade de telecomunicações.
Ofertas com preços baseados em nuvem e pagamento conforme o uso ressoam com as realidades de fluxo de caixa das PMEs. Parcerias, como um acordo de 2024 entre um provedor de insurtech e a Globe Telecom, oferecem prêmios com desconto para empresas que implementam controles básicos. Essa vinculação entre elegibilidade para seguros e prática de segurança impulsiona organizações menores a adotar defesas modernas, particularmente proteção de endpoints, gateways de e-mail seguros e SOC como Serviço básico.
Análise Geográfica
Metro Manila ancora a demanda, abrigando as sedes dos principais bancos, telecomunicações e ministérios. Sua densa concentração de data centers comerciais e universidades sustenta um ecossistema vibrante de integradores de segurança e startups. Medidas políticas emitidas na capital rapidamente se propagam para escritórios provinciais, estabelecendo bases para especificações de aquisição. A proximidade dos reguladores também agiliza os ciclos de auditoria, encorajando as empresas a pilotar ferramentas de ponta antes de uma implantação mais ampla.
Centros secundários — Cebu, Davao e Clark — experimentam crescentes gastos com cibersegurança à medida que operadores globais de BPO ampliam sua presença e provedores de nuvem constroem data centers regionais. Os governos locais incorporam cláusulas de ciber-resiliência em contratos de cidades inteligentes, estimulando a demanda por firewalls específicos para OT e soluções de visibilidade de ativos. Os MSSPs abrem SOCs satélites nessas cidades para garantir resposta a incidentes com baixa latência, posicionando-se mais perto das instalações dos clientes e de universidades regionais para captação de talentos.
As províncias rurais, embora atualmente representem uma fatia menor do mercado de cibersegurança das Filipinas, mostram adoção constante impulsionada por portais de serviços públicos digitais e iniciativas de inclusão financeira. As instituições de microfinanças lançam aplicativos móveis seguros para alcançar cidadãos sem conta bancária, exigindo capacidades básicas de criptografia e antimalware. Os fundos de serviço universal destinados à expansão da banda larga agora incluem módulos de conscientização cibernética, cultivando demanda futura entre as unidades governamentais locais. Com o tempo, a descentralização da atividade econômica provavelmente gerará arquiteturas de segurança federadas que equilibram a orientação central com a autonomia regional.
Panorama regulatório
As Filipinas utilizam um modelo de governança liderado pelo DICT para a cibersegurança nacional, sob a Lei da República nº 10844. O Plano Nacional de Cibersegurança (NCSP) 2023-2028 é o principal enquadramento de políticas, adotado por meio da Ordem Executiva nº 58 (2024). A Equipa Nacional de Resposta a Emergências Informáticas (NCERT) opera sob o Gabinete de Cibersegurança do DICT como a unidade central de resposta a incidentes e monitorização, enquanto o Comité Interagências Nacional de Cibersegurança (NCIAC) coordena o alinhamento e a implementação de políticas entre agências. Em 2026, a ênfase das políticas mudou para a unificação e ampliação do planeamento cibernético nacional, reforçando os modelos operacionais de SOC e CERT-PH liderados pelo DICT como referências para as contratações do setor público e para setores regulamentados que interagem com os serviços digitais governamentais.
Análise da cadeia de valor
A cadeia de valor da cibersegurança nas Filipinas começa com fornecedores globais como Cisco, IBM, Fortinet, Trend Micro e Palo Alto Networks, que fornecem segurança de rede, proteção de endpoints, segurança na nuvem e inteligência de ameaças. Os canais locais, incluindo integradores de sistemas, distribuidores de TIC e fornecedores de telecomunicações e centros de dados como a ePLDT, agrupam licenças com hospedagem, operações de segurança geridas e prestação de serviços locais para clientes empresariais. A jusante, empresas e agências governamentais adquirem diretamente ou através de MSSPs, com as camadas de resposta a incidentes e partilha de informação a ligarem-se ao CERT-PH e ao enquadramento nacional. Esta estrutura apoia a prestação de serviços localizados, alinhando-se simultaneamente com os controlos liderados pelo DICT e a coordenação nacional de incidentes.
Cenário Competitivo
O ambiente competitivo é moderadamente concentrado, com os cinco principais fornecedores estimados em deter uma participação significativa no mercado de cibersegurança das Filipinas. A Cisco lidera, aproveitando um amplo ecossistema de MSSP e profundo expertise em equipamentos de segurança de rede. A Fortinet segue, conquistando contas do mercado intermediário por meio de parceiros de canal que agrupam SD-WAN com assinaturas de firewall. A Trend Micro, ancorada pelo seu centro de P&D em Manila, controla uma participação substancial por meio de fortes ofertas de endpoints e cargas de trabalho em nuvem.
Os provedores de telecomunicações intensificam a concorrência ao incorporar segurança em pacotes de conectividade. A Globe Business e a PLDT Enterprise comercializam gateways web seguros entregues em nuvem, filtragem de DDoS e feeds de inteligência de ameaças. Seus pontos de vantagem de rede concedem-lhes telemetria em tempo real, aprimorando a detecção de anomalias para clientes sem SOCs dedicados. As parcerias com plataformas de nuvem de hiperescala elevam ainda mais sua credibilidade entre locatários multinacionais que buscam proteção integrada de nuvem a rede.
A escassez de talentos molda os roteiros de produtos: automação, detecção e resposta gerenciadas e módulos de SaaS com baixa intervenção dominam os novos lançamentos voltados para a redução do custo total de propriedade. Os fornecedores diferenciam-se cada vez mais pela eficácia operacional — tempo médio de detecção, aumento de analistas e alertas contextuais — em vez da profundidade da lista de funcionalidades. A futura consolidação provavelmente favorecerá os provedores que combinam análises orientadas por IA com forte suporte local, mitigando o déficit estrutural de habilidades que restringe as equipes de segurança empresarial.
Líderes do Setor de Cibersegurança das Filipinas
IBM Corporation
Cisco Systems Inc.
Fortinet Inc.
Trend Micro Inc.
Palo Alto Networks Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
A construção de capacidades no setor público está a criar espaço em branco para plataformas, integração e formação de mão de obra ligadas à infraestrutura nacional. O Centro Nacional de Cibersegurança (NCSC), apoiado pela KOICA, é um projeto de 25,6 milhões de USD, com uma instalação principal em Valenzuela City e um local de reserva em Ilocos Norte. Abrange sistemas de cibersegurança, infraestrutura de inteligência de ameaças e currículos de educação especializada destinados a formar um conjunto local de profissionais. O programa apoia a procura de curto prazo por ferramentas de SOC, plataformas de inteligência de ameaças, serviços de integração e desenvolvimento de mão de obra em unidades governamentais nacionais e locais. A modernização do setor privado e a adoção da nuvem também abrem espaço para segurança fornecida em nuvem, implementações de zero trust e SASE. Isto é reforçado pela atividade de parceria da ePLDT com a Palo Alto Networks para expandir a cobertura de segurança na nuvem de ponta a ponta e fornecer ferramentas interoperáveis e fluxos de trabalho de coordenação de incidentes em setores regulamentados e centros regionais para além da Grande Manila.
Desenvolvimentos recentes do setor
- Maio de 2026: conclusões do Fortinet Accelerate APAC Philippines Edition 2026: ameaças impulsionadas por IA no topo do risco e ferramentas de segurança fragmentadas vulneráveis. O mercado está exposto a um elevado risco de ataques ativados por IA e a uma proliferação de ferramentas de segurança dispersas que complicam a defesa. O evento destaca a necessidade de plataformas de segurança unificadas e maior integração no mercado filipino.
- Março de 2026: lançamento de um ponto de presença (PoP) local do FortiSASE nas Filipinas para reforçar a segurança fornecida em nuvem. A implementação de um PoP local melhora o desempenho e a residência de dados para o mercado filipino. A medida reforça a presença da Fortinet nas Filipinas e cria um caminho mais rápido para a adoção de segurança fornecida em nuvem.
- Janeiro de 2026: Relatório Global de Panorama de Ameaças 2026 da Fortinet: aumento de 389% homólogo nas vítimas de ransomware; crescimento dos serviços de crime ativados por IA. O ransomware e as ameaças ativadas por IA estão a aumentar globalmente, elevando a importância da inteligência de ameaças proativa. Este desenvolvimento intensifica a procura nas Filipinas por inteligência de ameaças e serviços de segurança geridos.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e âmbito do mercado
Para esta metodologia, o mercado capta os gastos nas Filipinas com soluções e serviços de cibersegurança que ajudam a prevenir, detetar e responder a ameaças cibernéticas em organizações e agências públicas.
Exclusões de âmbito: estão excluídos os dispositivos de segurança apenas de hardware vendidos sem software ou serviços de cibersegurança associados, bem como a subcontratação geral de TI que não seja focada em segurança.
Visão geral da segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Gestão de Identidade e Acesso
- Proteção de Infraestrutura
- Gestão Integrada de Riscos
- Segurança de Rede
- Segurança de Endpoints
- Serviços
- Serviços Profissionais
- Serviços Gerenciados
- Soluções
- Por Modo de Implantação
- Nuvem
- Local
- Por Setor de Usuário Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Varejo e Comércio Eletrônico
- Energia e Utilidades
- Manufatura
- Outros
- Por Tamanho da Empresa do Usuário Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
A pesquisa documental ajudou-nos a estabelecer o panorama base da procura e a identificar o que normalmente impulsiona os orçamentos de cibersegurança nas Filipinas. Utilizámos fontes públicas como comunicados do Departamento de Tecnologias da Informação e Comunicação (DICT), orientações do Bangko Sentral ng Pilipinas (BSP) e da SEC sobre expectativas cibernéticas e de relato, e materiais da Comissão Nacional de Privacidade relacionados com a proteção de dados. Também analisámos o contexto de ameaças e incidentes a partir de alertas abertos e relatórios de avisos do tipo CERT, quando disponíveis, e publicações de instituições globais como o Banco Mundial e a UIT relativas a indicadores de adoção digital.
Para transformar esses sinais num modelo de dimensionamento utilizável, analisámos registos de empresas, relatórios anuais, apresentações a investidores e cobertura noticiosa credível, de modo a compreender a direção dos gastos, o ritmo de migração para a nuvem e eventos importantes de violação de dados ou conformidade. Quando necessário, foram utilizadas subscrições pagas para dados financeiros de empresas e triagem de notícias, pesquisas de patentes e verificações de importação-exportação ao nível de remessas em categorias de produtos relacionados com segurança relevantes. A lista de fontes acima é ilustrativa, e também recorremos a outras referências públicas e pagas para recolher dados, validar pressupostos e esclarecer pontos pouco claros.
Entrevistas e inquéritos primários
Entrevistas e inquéritos primários foram utilizados para verificar o que as organizações realmente compram, como dividem os gastos entre soluções e serviços, e com que rapidez a segurança na nuvem está a substituir os controlos on-premise. Falámos com responsáveis de segurança do lado da procura, gestores de TI, parceiros de canal e implementação, e especialistas em prestação de serviços em setores-chave nas Filipinas, e utilizámos depois essas informações para ajustar as taxas de adoção, a evolução dos preços e o calendário de implementação dos projetos.
Distribuição dos inquiridos no trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do inquirido |
|---|---|
| Nível superior: 39% | CXOs: 14% |
| Nível médio: 45% | Líderes funcionais/de unidade: 31% |
| Intervenientes menores: 16% | Gestores: 55% |
Dimensionamento e previsão de mercado
O dimensionamento do mercado começa com uma construção top-down, em que os sinais nacionais de TI e digitalização são traduzidos num conjunto de gastos com cibersegurança, sendo depois distribuídos pelos principais grupos de compradores no país. Para manter os totais realistas, o resultado é corroborado com verificações bottom-up seletivas, como preços amostrados multiplicados por estimativas do número de utilizadores das principais ferramentas, retorno de canal sobre a dimensão típica dos contratos, e padrões de receita de serviços para trabalhos de segurança geridos e profissionais.
O modelo é orientado por um pequeno conjunto de fatores que os compradores geralmente reconhecem, incluindo a adoção da nuvem e o ritmo de migração de cargas de trabalho, o nível de pressão regulatória e de auditoria em setores como BFSI e telecomunicações, a frequência e gravidade dos incidentes reportados, restrições de pessoal que deslocam a procura para a segurança gerida, e os ciclos típicos de renovação de subscrições de software e serviços. Quando o feedback das entrevistas revela lacunas, como dados limitados para empresas mais pequenas, aplicamos curvas de adoção conservadoras e utilizamos indicadores substitutos de perfis de compradores semelhantes, revisitando depois esses pressupostos durante a validação. Para a previsão, é utilizada análise de cenários, de modo a que as perspetivas reflitam diferentes caminhos para a intensidade de aplicação da lei, choques orçamentais provocados por violações de dados e a velocidade da implementação de segurança cloud-first.
Validação de dados e ciclo de atualização
A validação é feita através da triangulação entre os resultados da pesquisa documental, o feedback das entrevistas e sinais independentes de mercado que deveriam acompanhar a procura de cibersegurança. Os analistas realizam verificações de valores atípicos, comparando o gasto implícito por organização, os níveis de preços e os padrões de crescimento com o que os profissionais consideram viável nos ciclos de contratação atuais. Se uma variação parecer demasiado elevada, são iniciadas chamadas de acompanhamento e os pressupostos são refinados antes de os números serem validados.
Os relatórios são atualizados anualmente, e são feitas atualizações intercalares quando ocorrem eventos materiais, como grandes alterações regulatórias, violações de elevado impacto ou mudanças súbitas na adoção da nuvem. Antes da entrega, é concluída uma revisão final, de modo a que a visão de mercado reflita as informações publicamente disponíveis mais recentes e os contributos de especialistas mais atuais.
Dimensão do mercado de cibersegurança das Filipinas segundo a Mordor Intelligence em comparação com outras estimativas publicadas
Os valores de mercado publicados para a cibersegurança nas Filipinas frequentemente não coincidem, porque o âmbito é interpretado de forma diferente e porque os pressupostos de preços e calendário nem sempre são atualizados ao mesmo ritmo. As diferenças também resultam do facto de uma fonte tratar ou não a segurança gerida como parte central do mercado, e de como lida com subscrições na nuvem faturadas através de centros regionais.
A principal discrepância resulta do facto de atividades de TI adjacentes, como consultoria de TI mais ampla e subcontratação não relacionada com segurança, serem ou não misturadas nos totais de cibersegurança, sendo que a Mordor Intelligence considera apenas soluções e serviços específicos de segurança, dimensionando depois o crescimento com verificações de adoção, ciclos de renovação e a combinação entre nuvem e on-premise.
Comparação de referência
| Fonte | Dimensão do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 261,50 milhões de USD (2025) | |
| Boletim Governamental de Comércio A | 387,10 milhões de USD (2028) | Utiliza um valor-alvo para um ano futuro e descrições amplas de cibersegurança, com clareza limitada quanto a saber se os totais incluem atividades mais amplas de consultoria de TI e de forense digital, para além dos gastos recorrentes com segurança. |
| Nota de Estratégia Nacional de TIC B | 387,10 milhões de USD (2028) | Apresenta o número como receitas provenientes de soluções cibernéticas e serviços de segurança, mas não explica o tratamento dado a contratos faturados na nuvem, o momento das taxas de câmbio, ou como foram validados os padrões de adoção e renovação. |
No geral, a dispersão explica-se sobretudo pelo alinhamento de anos e pelo que é contabilizado como cibersegurança versus trabalho de TI adjacente, e essas escolhas alteram rapidamente os totais num mercado fortemente orientado para serviços. Ao ancorar a estimativa a uma construção de procura repetível, e depois testá-la sob pressão com contributos de compradores e parceiros, o valor final permanece rastreável a pressupostos claros que podem ser reverificados durante as atualizações.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de cibersegurança das Filipinas?
O mercado está avaliado em USD 282,68 milhões em 2026 e deve atingir USD 417,12 milhões até 2031.
Com que rapidez o mercado de cibersegurança das Filipinas deve crescer?
Os analistas preveem uma CAGR de 8,10% entre 2026 e 2031, impulsionada pela adoção de pagamentos digitais, implantações de 5G e iniciativas cibernéticas em nível nacional.
Qual segmento lidera atualmente em participação de mercado?
As soluções detinham 50,65% da receita em 2025, embora os serviços estejam posicionados para um crescimento mais rápido à medida que as empresas terceirizam expertise.
Por que os serviços de segurança gerenciada são populares nas Filipinas?
A escassez de profissionais certificados leva as empresas a terceirizar tarefas de monitoramento, resposta a incidentes e conformidade para os MSSPs.
Página atualizada pela última vez em:


