
Philippinische Cybersicherheitsmarkt-Größe und -Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgröße im Basisjahr (2025) | 261.5 Millionen US-Dollar |
| Marktgröße (2026) | 282.68 Millionen US-Dollar |
| Marktgröße (2031) | 417.12 Millionen US-Dollar |
| Growth Rate (2026 - 2031) | 8.10 % |
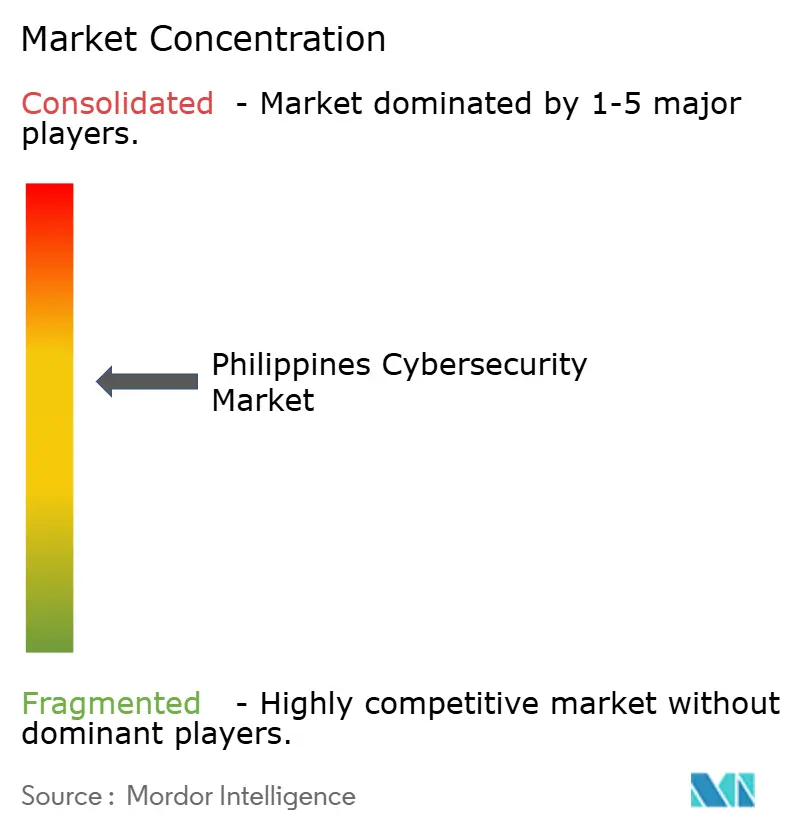
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Philippinischen Cybersicherheitsmarkts durch Mordor Intelligence
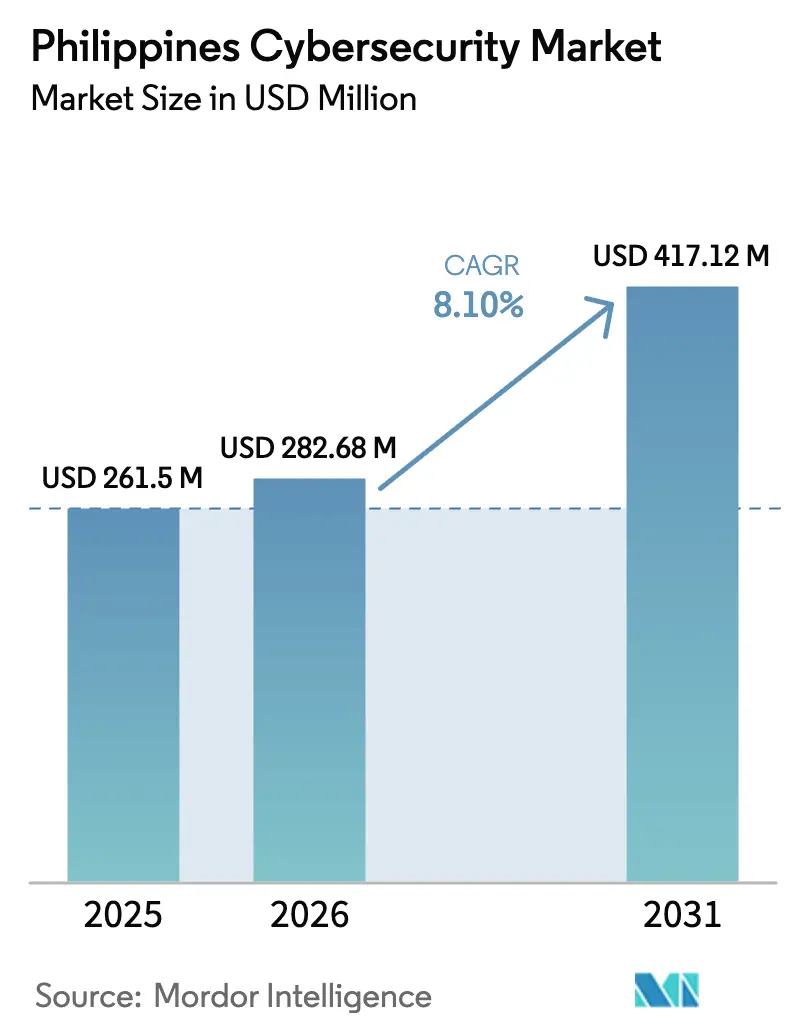
Die Größe des Philippinischen Cybersicherheitsmarkts wird im Jahr 2026 auf USD 282,68 Millionen geschätzt, wächst gegenüber dem Wert von 2025 von USD 261,5 Millionen, mit Projektionen für 2031 von USD 417,12 Millionen, bei einer CAGR von 8,10 % über den Zeitraum 2026–2031. Diese Entwicklung ist auf eine verstärkte Digitalisierung, den Ausbau von 5G-Netzen und den nationalen Fokus auf Cyber-Resilienz zurückzuführen, auch wenn staatlich geförderte Angriffe zunehmen. Eine genauere Betrachtung der Ausgabenmuster zeigt, dass Cybersicherheit von einem diskreten Informationstechnologie-Budgetposten zu einem grundlegenden Pfeiler der nationalen digitalen Infrastruktur wird. Banken, Business-Process-Outsourcing-Unternehmen und Telekommunikationsbetreiber betrachten wirksame Cyber-Abwehrmaßnahmen als Voraussetzung für Umsatzwachstum, da die Servicezuverlässigkeit nunmehr das Kundenvertrauen untermauert. Gleichzeitig schwächen anhaltende Talentmangel, sich überschneidende Vorschriften und die hohen Kosten anspruchsvoller Bedrohungsanalyse-Tools die Akzeptanz bei kleineren Unternehmen und Behörden in der Provinz.
Wichtigste Erkenntnisse des Berichts
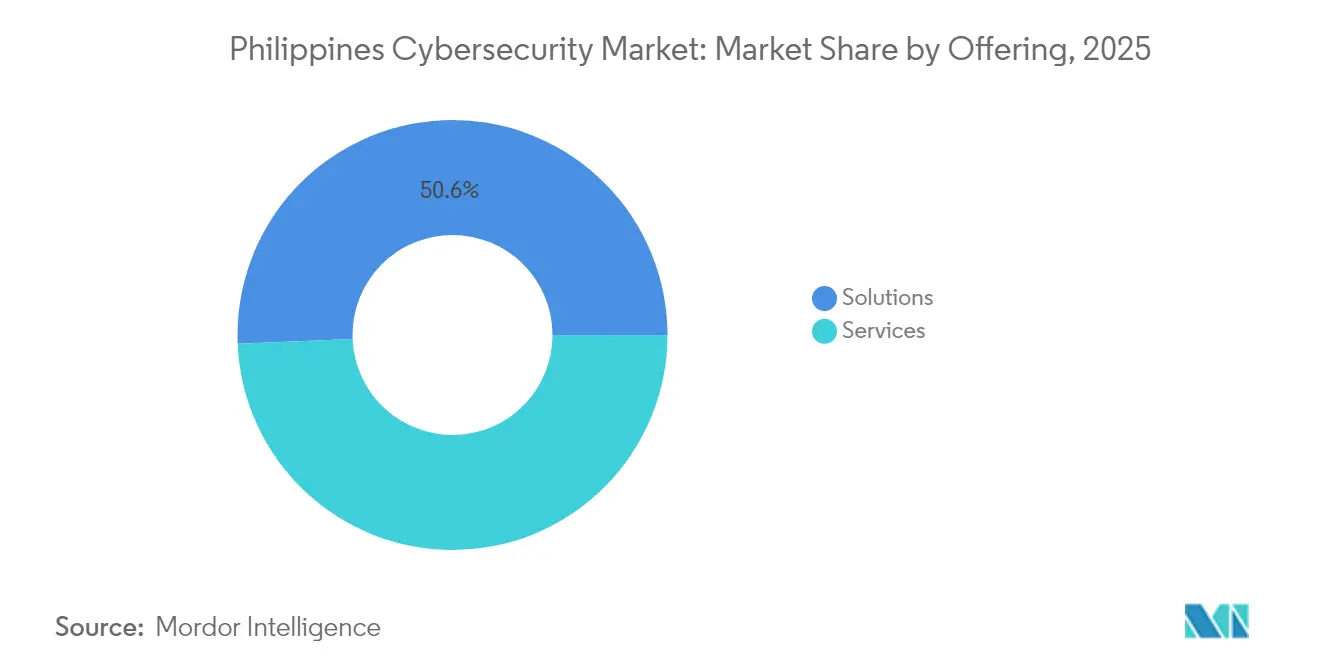
- Nach Angebot entfielen im Jahr 2025 50,65 % des Philippinischen Cybersicherheitsmarktanteils auf Lösungen, während Dienstleistungen bis 2031 die schnellste CAGR von 9,45 % verzeichnen sollen.
- Nach Bereitstellungsmodus führten On-Premise-Installationen im Jahr 2025 mit einem Umsatzanteil von 53,90 %; Cloud-Bereitstellungen werden bis 2031 mit einer CAGR von 10,95 % prognostiziert.
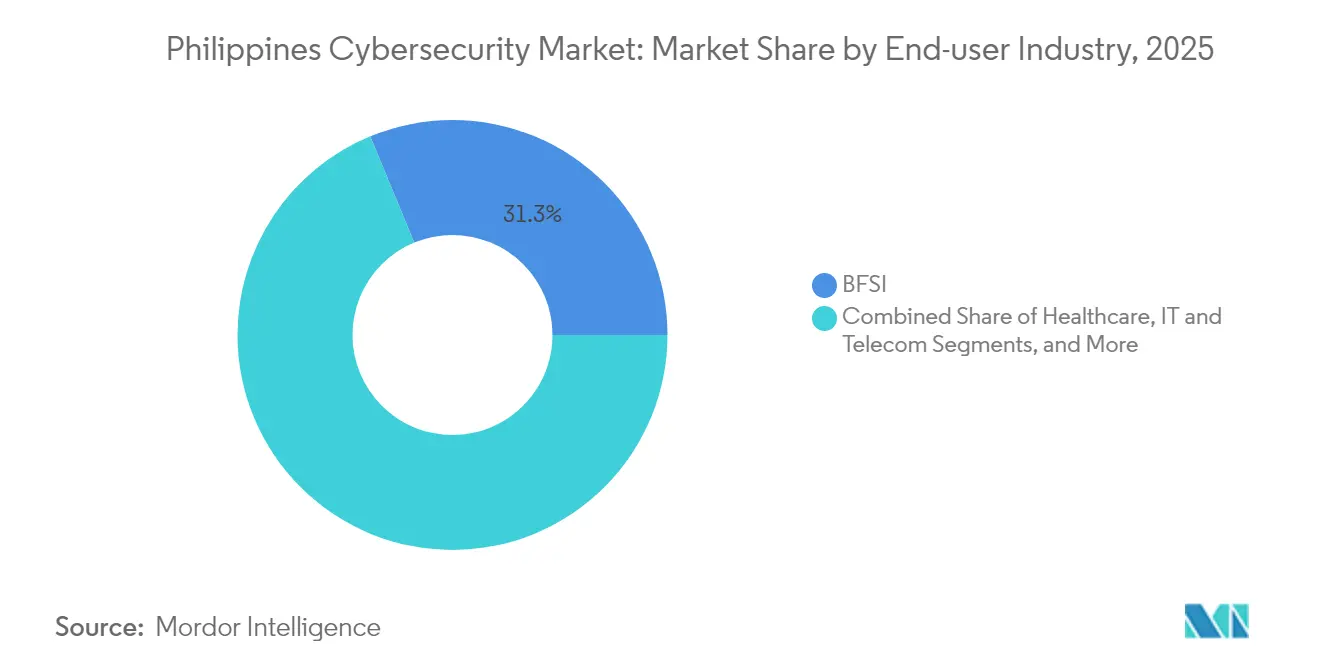
- Nach Endnutzerbranche hielt der BFSI-Bereich im Jahr 2025 einen Anteil von 31,25 % an der Größe des Philippinischen Cybersicherheitsmarkts; das Gesundheitswesen ist für die höchste CAGR von 11,35 % im gesamten Prognosezeitraum positioniert.
- Nach Unternehmensgröße der Endnutzer beherrschten Großunternehmen im Jahr 2025 einen Anteil von 62,10 % an der Größe des Philippinischen Cybersicherheitsmarkts, während KMUs mit einer CAGR von 10,05 % wachsen sollen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse im Philippinischen Cybersicherheitsmarkt
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Finanzierung des Nationalen Cybersicherheitsplans 2022–2028 stärkt die Beschaffung von Unternehmenssicherheit | +2.5 % | Metro Manila, Cebu, Davao | Mittelfristig (2–4 Jahre) |
| Ausweitung von IT-BPM- und BPO-Exporten, die die Einhaltung globaler Sicherheitsrahmen erfordern | +2.1 % | NCR, Cebu, Clark | Kurzfristig (≤ 2 Jahre) |
| Rasante Einführung von E-Wallets und digitalem Banking beschleunigt die Bedrohungsangriffsfläche im BFSI-Sektor | +1.8 % | Städtische Zentren im ganzen Land | Kurzfristig (≤ 2 Jahre) |
| 5G-Ausbau und IoT-Pilotprojekte in Smart Cities erhöhen die Ausgaben für den Schutz kritischer Infrastruktur | +1.5 % | Metro Manila, geplante Smart Cities | Mittelfristig (2–4 Jahre) |
| Zunahme von Ransomware-Angriffen auf Gesundheitseinrichtungen und Behörden erzwingt Investitionen in die Reaktion auf Vorfälle | +2.3 % | Landesweit | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Plattformen zur Reaktion auf Vorfälle | +1.2 % | NCR, regionale SOC-Knotenpunkte | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Finanzierung des Nationalen Cybersicherheitsplans 2022–2028 stärkt die Beschaffung von Unternehmenssicherheit
Der Nationale Cybersicherheitsplan 2023–2028 der philippinischen Regierung legt Meilensteine für die Personalentwicklung, die Politik und den Schutz kritischer Infrastruktur fest, die private Beschaffungszyklen beschleunigen. Unternehmen, die bisher zögerten, ihre Systeme aufzurüsten, richten ihre Projekte nun an den Compliance-Kontrollpunkten des Plans aus und lenken Kapital von diskretionären Pilotprojekten hin zu vollständigen Produktionseinführungen um. Die Klarheit der vorgeschriebenen Kontrollen – und nicht die schiere Budgetmenge – ist zum primären Handlungskatalysator geworden, insbesondere für Regierungslieferanten, die eine Vertragsberechtigung anstreben. Zu den frühen Nutznießern gehören inländische Anbieter verwalteter Sicherheitsdienstleistungen, die Überwachung und Reaktion auf Vorfälle im Einklang mit den Benchmarks des öffentlichen Sektors anbieten. Die Sichtbarkeit des Plans erschließt zudem multilaterale Finanzierung für den Aufbau von Cyber-Kapazitäten in ländlichen Regionen.
Ausweitung von IT-BPM- und BPO-Exporten, die die Einhaltung globaler Sicherheitsrahmen erfordern
Globale Kunden fordern zunehmend SOC 2- und ISO 27001-Attestierungen von philippinischen Outsourcing-Anbietern, was Cybersicherheit von einer Back-Office-Schutzmaßnahme zu einem umsatzsichernden Faktor macht. Große BPO-Unternehmen haben darauf reagiert, indem sie Sicherheitsbetriebszentren in Angebotsunterlagen einbetten und dedizierte Compliance-Teams einsetzen, um die Bereitschaft für Audits aufrechtzuerhalten. Mittelgroße Anbieter folgen diesem Beispiel, um den Verlust hochwertiger Verträge zu vermeiden, und treiben Sicherheitsinvestitionen über Manila hinaus in sekundäre Knotenpunkte wie Cebu und Clark. Diese Dynamik positioniert Cybersicherheitszertifizierungen als nichttarifäre Handelshemmnisse: Ohne sie haben Dienstleister Schwierigkeiten, in regulierten Branchen wie dem Gesundheitswesen oder dem Finanzdienstleistungssektor Fuß zu fassen. Infolgedessen budgetieren selbst kostenempfindliche Unternehmen nun für kontinuierliche Überwachung und das Management von Drittanbieterrisiken.
Rasante Einführung von E-Wallets und digitalem Banking beschleunigt die Bedrohungsangriffsfläche im BFSI-Sektor
Digitale Zahlungstransaktionen überschritten im Jahr 2024 die 50-%-Schwelle und erreichten 52,8 % des Volumens, wodurch Banken und E-Wallet-Betreiber ausgeklügelten Betrugsprogrammen ausgesetzt wurden [1]Ministerium für Informations- und Kommunikationstechnologie, "Nationaler Cybersicherheitsplan 2023–2028", dict.gov.ph. Finanzinstitute setzen KI-gestützte Analysen zur Echtzeit-Anomalieerkennung ein, kooperieren mit Anti-Betrugs-Spezialisten und führen Kundenkampagnen durch, um Kontoübernahme-Vorfälle einzudämmen. Die Bangko Sentral ng Pilipinas treibt neue Cybersicherheitsrichtlinien voran, die robuste Risikomanagement-Rahmen für Herausgeber von elektronischem Geld vorschreiben. Diese kombinierten Drücke fördern eine bemerkenswerte Verschiebung von perimeterorientierten Tools hin zu Identitäts- und Zugriffsmanagement, Zero-Trust-Netzwerkzugang und sicheren mobilen SDKs. Der Nettoeffekt ist ein erweiterter Budgetposten für Authentifizierungs- und Verhaltensanalyse-Software innerhalb der Technologiefahrpläne von Banken.
5G-Ausbau und IoT-Pilotprojekte in Smart Cities erhöhen die Ausgaben für den Schutz kritischer Infrastruktur
Die landesweite 5G-Abdeckung und Flaggschiffprojekte wie das 407 Hektar große New Manila Bay – City of Pearl schaffen ein verflochtenes Ökosystem für Betriebstechnologie (OT), das die Bedrohungslandschaft erweitert. Telekommunikationsunternehmen wie Globe Telecom investieren jährlich USD 12–15 Millionen in Cybersicherheits-Upgrades und integrieren OT-Firewalls und sichere IoT-Gateways in ihre Investitionsausgabenpläne [2]Palo Alto Networks, "Globe investiert jährlich USD 12–15 Millionen in Cybersicherheit", paloaltonetworks.com. Kommunale Planer schreiben Cybersicherheitskontrollen nun bereits in der Planungsphase vor und kehren damit die historische Tendenz um, Schutzmaßnahmen nach der Bereitstellung nachzurüsten. Dieser präventive Ansatz verlagert die Beschaffung hin zu integrierten Plattformen, die sowohl IT- als auch OT-Domänen von einem einzigen Dashboard aus überwachen können.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an GIAC/CISSP-zertifizierten Fachkräften verlängert Projekt-Vorlaufzeiten | −1.9 % | Landesweit | Mittelfristig (2–4 Jahre) |
| Cybersicherheitsbudgets philippinischer KMUs bleiben unter 2 % der IT-Ausgaben | −1.5 % | Provinzen | Mittelfristig (2–4 Jahre) |
| Fragmentierte Datenschutzvorschriften (DICT, BSP, NPC) erschweren Compliance-Fahrpläne | −1.2 % | Landesweit | Kurzfristig (≤ 2 Jahre) |
| Hohe Investitionsausgaben für Bedrohungsanalyse-Plattformen hemmen die Einführung außerhalb der führenden Banken | −0.8 % | Finanzinstitute der Klassen 2 und 3 | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an GIAC/CISSP-zertifizierten Fachkräften verlängert Projekt-Vorlaufzeiten
Auf den Philippinen gibt es weniger als 300 aktive GIAC- oder CISSP-zertifizierte Cybersicherheitsfachleute, verglichen mit etwa 3.000 in Singapur, was eine erhebliche Angebots-Nachfrage-Lücke schafft, die komplexe Implementierungsprojekte aufhält. Lange Rekrutierungszyklen verzögern die Bereitstellungszeitpläne über die geplanten Fenster hinaus, was einige Unternehmen dazu veranlasst, Upgrades auf Eis zu legen oder den Funktionsumfang an die verfügbare Belegschaft anzupassen. Die Knappheit treibt auch die Gehaltsprämien in die Höhe, was die Gesamtbetriebskosten für On-Premise-Lösungen erhöht, die eine interne Administration erfordern. Inländische Experten werden häufig von ausländischen Arbeitgebern mit höheren Gehältern abgeworben, was das lokale Defizit vertieft und institutionelles Wissen aushöhlt. Infolgedessen wechseln Organisationen zu Cloud-Sicherheitsdiensten und Automatisierungstools, die die Abhängigkeit von Spezialisten reduzieren und gleichzeitig grundlegende Compliance-Verpflichtungen erfüllen.
Cybersicherheitsbudgets philippinischer KMUs bleiben unter 2 % der IT-Ausgaben
Kleine und mittlere Unternehmen wenden kollektiv weniger als 2 % ihrer IT-Budgets für Sicherheit auf, obwohl sie einen Großteil der nationalen Unternehmensbasis ausmachen. Führungskräfte in diesem Segment glauben oft, dass sie kein wahrscheinliches Angriffsziel sind, und übersehen dabei ihre Rolle als potenzielle Einfallspunkte in größere Lieferketten. Begrenzte Budgets beschränken die Einführung auf grundlegenden Endpunktschutz und hinterlassen Lücken bei der Netzwerküberwachung, der Backup-Hygiene und der Bereitschaft zur Reaktion auf Vorfälle. Jüngste Informationsprogramme von Telekommunikationsunternehmen und Versicherern knüpfen die Berechtigung zur Cyber-Versicherung an die Umsetzung grundlegender Kontrollen, aber die Akzeptanz bleibt inkonsistent, da viele KMUs Compliance als vermeidbaren Overhead betrachten. Infolgedessen nutzen Angreifer diese weicheren Ziele, um Daten zu stehlen oder in höherwertige Unternehmen vorzudringen, was zeigt, wie Unterinvestitionen auf Basisebene die übergeordnete nationale Sicherheitslage untergräbt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen übertreffen Lösungen, da die Talentlücke zunimmt
Lösungen behielten im Jahr 2025 einen Philippinischen Cybersicherheitsmarktanteil von 50,65 %, doch sollen Dienstleistungen sie mit einer CAGR von 9,45 % bis 2031 überholen. Unternehmen bevorzugen externes Fachwissen, um den Pool von weniger als 300 zertifizierten Spezialisten im Land zu kompensieren. Netzwerk- und Cloud-Sicherheitsprodukte bleiben grundlegend, während Identitäts- und Zugriffsmanagement angesichts des stark zunehmenden Kontoübernahmebetrugs die Aufmerksamkeit der Unternehmensführung gewinnt. Professionelle Dienstleistungen – insbesondere Beratung und Advisory – verzeichnen eine rege Nachfrage, da Unternehmen sich in überlappenden Mandaten des Ministeriums für Informations- und Kommunikationstechnologie, der Nationalen Datenschutzbehörde und der Zentralbank zurechtfinden müssen.
Verwaltete Sicherheitsdienstleistungen verzeichnen zweistelliges Wachstum und übernehmen Aufgaben, die früher von internen Sicherheitsbetriebszentren erledigt wurden. Integrationsprojekte stoßen aufgrund des begrenzten technischen Personals häufig auf Verzögerungen, was Kunden hin zu schlüsselfertigen, Cloud-basierten Plattformen lenkt. Anbieter differenzieren sich durch die Einbettung von Automatisierung und reduzieren so die Abhängigkeit von knappen menschlichen Analysten. Der Talentmangel fungiert daher sowohl als Hemmnis für eigenständige Bereitstellungen als auch als Wachstumshebel für Dienstleistungserlöse.


Nach Bereitstellungsmodus: Cloud-Dominanz spiegelt eine Digital-First-Strategie wider
On-Premise-Architekturen führten den Markt im Jahr 2025 mit einem Anteil von 53,90 %, doch sollen Cloud-Bereitstellungen mit einer CAGR von 10,95 % expandieren – der schnellsten unter allen Modi. Banken, Einzelhändler und Behördenportale setzen auf Cloud-native Sicherheit, um elastische Skalierung und schnelle Patch-Zyklen zu nutzen. Diese Entwicklung verändert die Cloud-Ökonomie von der Kostensenkung hin zur Risikominderung: Ständig aktualisierte Kontrollen übertrumpfen Einsparungen bei den Investitionsausgaben. Hybride Lösungen sprechen Konglomerate mit vorhandenen Rechenzentren an und ermöglichen die Kontrolle über unternehmenskritische Workloads, während SaaS-Analysen für eine breite Sichtbarkeit genutzt werden.
Da der landesweite Talentmangel anhält, betrachten viele Unternehmen Cloud-Sicherheit als Lösung, die arbeitsintensive Wartung an spezialisierte Anbieter auslagert. Compliance-Teams, die früher gegenüber dem Offshore-Datenstandort skeptisch waren, nutzen nun regional gehostete Clouds, die lokale Datensouveränitätsanforderungen erfüllen. Folglich hat sich die Cloud-Einführung zu einem strategischen Pfeiler entwickelt und ist keine taktische Notlösung mehr.
Nach Endnutzerbranche: BFSI führt, während das Gesundheitswesen das höchste Wachstum zeigt
Der BFSI-Sektor hielt im Jahr 2025 31,25 % der Größe des Philippinischen Cybersicherheitsmarkts, gestützt durch Mandate der Zentralbank und eine aggressive Expansion des digitalen Bankings. UnionDigital erzielte beispielsweise bereits im ersten Jahr seiner Tätigkeit Profitabilität, indem es KI-gestützte Betrugserkennung mit Benutzererfahrungs-Design verband. Sicherheitsinvestitionen betonen nun Identitätsorchestrierung, Verhaltensbiometrie und API-Sicherheit zum Schutz von Open-Banking-Schnittstellen.
Das Gesundheitswesen wird voraussichtlich am schnellsten mit einer CAGR von 11,35 % wachsen, da Krankenhäuser und Versicherungen bemüht sind, Lücken zu schließen, die durch groß angelegte Ransomware-Ereignisse wie den PhilHealth-Datenverlust offenbart wurden, der die Daten von 42 Millionen Personen betraf. Steigende Regulierungsstrafen, kombiniert mit den lebensnotwendigen Einsätzen bei der Kontinuität medizinischer Dienste, katalysieren Ausgaben für unveränderliche Backups, Endpunkterkennung und -reaktion sowie Netzwerk-Mikrosegmentierung. Behörden und Verteidigung behalten ein zweistelliges Wachstumsmomentum, angetrieben durch trilaterale Cyber-Verteidigungsabkommen und eine verstärkte zivile Einstellung in militärische Cyber-Einheiten.
Nach Unternehmensgröße der Endnutzer: KMUs beschleunigen die Einführung trotz Budgetbeschränkungen
Großunternehmen kontrollierten im Jahr 2025 62,10 % der Größe des Philippinischen Cybersicherheitsmarkts, angetrieben durch strenge Unternehmensführung und öffentlich bekanntgegebene Sicherheitsbudgets in Millionenhöhe. Ihr Schwerpunkt liegt auf der Plattformkonsolidierung, um eine einheitliche Übersicht über fragmentierte Tochtergesellschaften zu erhalten. KMUs, obwohl zögerlich, mehr als 2 % der IT-Ausgaben für Sicherheit aufzuwenden, sollen mit einer CAGR von 10,05 % wachsen, begünstigt durch verstärkte Berichterstattung über Datenpannen und die Bündelung von Cyber-Versicherungen mit Telekommunikations-Konnektivität.
Cloud-basierte, nutzungsbasierte Angebote kommen den Cashflow-Realitäten von KMUs entgegen. Partnerschaften, wie etwa ein Abkommen von 2024 zwischen einem Insurtech-Anbieter und Globe Telecom, bieten ermäßigte Prämien für Unternehmen, die grundlegende Kontrollen implementieren. Diese Verknüpfung zwischen Versicherungsberechtigung und Sicherheitspraxis bewegt kleinere Organisationen zur Einführung moderner Schutzmaßnahmen, insbesondere Endpunktschutz, sichere E-Mail-Gateways und grundlegende SOC-als-Dienstleistung-Angebote.
Geografische Analyse
Metro Manila ist das Zentrum der Nachfrage und beherbergt die Hauptsitze der größten Banken, Telekommunikationsunternehmen und Ministerien. Die dichte Konzentration von kommerziellen Rechenzentren und Universitäten unterstützt ein lebendiges Ökosystem von Sicherheitsintegratoren und Start-ups. Politische Maßnahmen der Hauptstadt werden schnell auf Provinzbüros übertragen und legen Basiswerte für Beschaffungsspezifikationen fest. Die Nähe zu Regulierungsbehörden vereinfacht auch Prüfungszyklen und ermutigt Unternehmen, modernste Tools vor einer breiteren Einführung zu erproben.
Sekundäre Knotenpunkte – Cebu, Davao und Clark – verzeichnen steigende Cybersicherheitsausgaben, da globale BPO-Betreiber Kapazitäten ausbauen und Cloud-Anbieter regionale Rechenzentren errichten. Kommunale Regierungen integrieren Cyber-Resilienz-Klauseln in Smart-City-Verträge und befeuern die Nachfrage nach OT-spezifischen Firewalls und Asset-Transparenzlösungen. Anbieter verwalteter Sicherheitsdienstleistungen eröffnen Satelliten-SOCs in diesen Städten, um eine latenzarme Reaktion auf Vorfälle zu gewährleisten und sich näher an Kundensitzen und regionalen Universitäten für Talentpipelines zu positionieren.
Ländliche Provinzen, obwohl derzeit ein kleinerer Anteil am Philippinischen Cybersicherheitsmarkt, zeigen eine stetige Akzeptanz, die durch digitale Portale für öffentliche Dienste und Initiativen zur finanziellen Inklusion getrieben wird. Mikrofinanzinstitutionen führen sichere mobile Apps ein, um Bürger ohne Bankzugang zu erreichen, was grundlegende Verschlüsselungs- und Anti-Malware-Fähigkeiten erfordert. Universaldienst-Fonds, die für den Breitbandausbau vorgesehen sind, umfassen nun auch Cyber-Sensibilisierungsmodule und schaffen so eine künftige Nachfrage bei Kommunalverwaltungen. Mit der Zeit wird die Dezentralisierung wirtschaftlicher Aktivitäten wahrscheinlich föderierte Sicherheitsarchitekturen hervorbringen, die zentrale Steuerung mit regionaler Autonomie in Einklang bringen.
Regulatorisches Umfeld
Die Philippinen nutzen ein von der DICT geführtes Governance-Modell für die nationale Cybersicherheit gemäß Republic Act No. 10844. Der National Cybersecurity Plan (NCSP) 2023-2028 ist der wichtigste Politikrahmen, verabschiedet durch die Executive Order No. 58 (2024). Das National Computer Emergency Response Team (NCERT) arbeitet unter dem DICT Cybersecurity Bureau als zentrale Einheit für Vorfallreaktion und Überwachung, während das National Cybersecurity Inter-Agency Committee (NCIAC) die behördenübergreifende Politikabstimmung und Umsetzung koordiniert. Im Jahr 2026 verschob sich der politische Fokus hin zur Vereinheitlichung und Skalierung der nationalen Cyberplanung, wodurch die von der DICT geführten SOC- und CERT-PH-Betriebsmodelle als Referenzpunkte für die öffentliche Beschaffung und für regulierte Branchen, die mit staatlichen digitalen Diensten interagieren, gestärkt wurden.
Wertschöpfungskettenanalyse
Die Cybersicherheits-Wertschöpfungskette auf den Philippinen beginnt mit globalen Anbietern wie Cisco, IBM, Fortinet, Trend Micro und Palo Alto Networks, die Netzwerksicherheit, Endpunktschutz, Cloud-Sicherheit und Threat Intelligence bereitstellen. Lokale Vertriebskanäle, einschließlich Systemintegratoren, IKT-Distributoren sowie Telekommunikations- und Rechenzentrumsanbieter wie ePLDT, bündeln Lizenzen mit Hosting, Managed Security Operations und lokaler Servicebereitstellung für Unternehmenskunden. Nachgelagert beschaffen Unternehmen und Regierungsbehörden direkt oder über MSSPs, wobei Ebenen für Vorfallreaktion und Informationsaustausch mit CERT-PH und dem nationalen Rahmenwerk verbunden sind. Dieser Aufbau unterstützt eine lokalisierte Servicebereitstellung und stimmt gleichzeitig mit den von der DICT geführten Kontrollen und der nationalen Vorfallkoordination ab.
Wettbewerbslandschaft
Das Wettbewerbsumfeld ist mäßig konzentriert, wobei die fünf führenden Anbieter schätzungsweise einen erheblichen Philippinischen Cybersicherheitsmarktanteil halten. Cisco führt, gestützt auf ein breites MSSP-Ökosystem und eine tiefe Expertise in Netzwerksicherheits-Appliances. Fortinet folgt und gewinnt Konten im mittleren Marktsegment über Kanalpartner, die SD-WAN mit Firewall-Abonnements bündeln. Trend Micro, verankert durch sein Forschungs- und Entwicklungszentrum in Manila, kontrolliert einen erheblichen Anteil durch starke Endpunkt- und Cloud-Workload-Angebote.
Telekommunikationsanbieter intensivieren den Wettbewerb, indem sie Sicherheit in Konnektivitätspakete einbetten. Globe Business und PLDT Enterprise vermarkten Cloud-basierte sichere Web-Gateways, DDoS-Bereinigung und Bedrohungsanalyse-Feeds. Ihre Netzwerkperspektive verschafft ihnen Echtzeit-Telemetrie und verbessert die Anomalieerkennung für Kunden ohne dedizierte SOCs. Partnerschaften mit hyperscale Cloud-Plattformen erhöhen ihre Glaubwürdigkeit weiter bei multinationalen Mietern, die nahtlosen Cloud-zu-Netzwerk-Schutz suchen.
Der Talentmangel prägt Produkt-Roadmaps: Automatisierung, verwaltete Erkennung und Reaktion sowie wartungsarme SaaS-Module dominieren neue Veröffentlichungen, die auf eine Senkung der Gesamtbetriebskosten abzielen. Anbieter differenzieren sich zunehmend durch operative Wirksamkeit – mittlere Erkennungszeit, Analysten-Augmentierung und kontextuelles Alarmieren – anstatt durch den Umfang der Funktionslisten. Eine künftige Konsolidierung wird wahrscheinlich Anbieter begünstigen, die KI-gestützte Analysen mit starkem lokalem Support verbinden und so das strukturelle Qualifikationsdefizit mildern, das Sicherheitsteams in Unternehmen einschränkt.
Marktführer in der Philippinischen Cybersicherheitsbranche
IBM Corporation
Cisco Systems Inc.
Fortinet Inc.
Trend Micro Inc.
Palo Alto Networks Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Der Ausbau der Fähigkeiten im öffentlichen Sektor schafft Freiraum für Plattformen, Integration und Personalschulung im Zusammenhang mit nationaler Infrastruktur. Das von KOICA unterstützte National Cybersecurity Center (NCSC) ist ein Projekt mit einem Wert von 25,6 Millionen USD, mit einer Hauptanlage in Valenzuela City und einem Ausweichstandort in Ilocos Norte. Es umfasst Cybersicherheitssysteme, Infrastruktur für Threat Intelligence und spezialisierte Bildungscurricula mit dem Ziel, eine lokale Fachkräftepipeline aufzubauen. Das Programm unterstützt die kurzfristige Nachfrage nach SOC-Tools, Threat-Intelligence-Plattformen, Integrationsdiensten und Personalentwicklung bei nationalen und lokalen Regierungseinheiten. Die Modernisierung des Privatsektors und die Cloud-Einführung eröffnen ebenfalls Raum für cloudbasierte Sicherheit, Zero-Trust-Implementierungen und SASE. Dies wird durch die Partnerschaftsaktivitäten von ePLDT mit Palo Alto Networks verstärkt, um die durchgängige Cloud-Sicherheitsabdeckung zu erweitern und interoperable Tools sowie Workflows zur Vorfallkoordination über regulierte Branchen und regionale Zentren außerhalb von Metro Manila hinweg bereitzustellen.
Aktuelle Branchenentwicklungen
- Mai 2026: Ergebnisse von Fortinet Accelerate APAC Philippines Edition 2026: KI-gesteuerte Bedrohungen als größtes Risiko und fragmentierte Sicherheitstools als Schwachstelle. Der Markt ist einem hohen Risiko durch KI-gestützte Angriffe und eine Vielzahl unterschiedlicher Sicherheitstools ausgesetzt, die die Verteidigung erschweren. Die Veranstaltung unterstreicht den Bedarf an einheitlichen Sicherheitsplattformen und engerer Integration auf dem philippinischen Markt.
- März 2026: Einführung eines lokalen FortiSASE Point-of-Presence (PoP) auf den Philippinen zur Verbesserung der cloudbasierten Sicherheit. Der lokale PoP-Einsatz verbessert die Leistung und die Datenresidenz für den philippinischen Markt. Der Schritt stärkt Fortinets Präsenz auf den Philippinen und schafft einen schnelleren Weg für die Einführung cloudbasierter Sicherheit.
- Januar 2026: Fortinet 2026 Global Threat Landscape Report: 389 % Anstieg der Ransomware-Opfer im Jahresvergleich; Zunahme von KI-gestützten Kriminalitätsdiensten. Ransomware und KI-gestützte Bedrohungen nehmen weltweit zu, was die Bedeutung proaktiver Threat Intelligence erhöht. Diese Entwicklung steigert die Nachfrage auf den Philippinen nach Threat Intelligence und Managed-Security-Diensten.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik erfasst der Markt die Ausgaben auf den Philippinen für Cybersicherheitslösungen und -dienstleistungen, die Organisationen und öffentlichen Einrichtungen helfen, Cyberbedrohungen zu verhindern, zu erkennen und darauf zu reagieren.
Ausschlüsse des Geltungsbereichs: Reine Hardware-Sicherheitsgeräte, die ohne zugehörige Cybersicherheitssoftware oder -dienste verkauft werden, sowie allgemeines IT-Outsourcing ohne Sicherheitsfokus, sind ausgeschlossen.
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunktsicherheit
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Unternehmensgröße der Endnutzer
- Großunternehmen
- Kleine und mittlere Unternehmen (KMUs)
Datenquellen, Marktdimensionierung und Validierung
Sekundärforschung
Die Sekundärforschung half uns, das Grundbild der Nachfrage zu erstellen und zu ermitteln, was typischerweise die Cybersicherheitsbudgets auf den Philippinen antreibt. Wir nutzten öffentliche Quellen wie Veröffentlichungen des Department of Information and Communications Technology (DICT), Leitlinien der Bangko Sentral ng Pilipinas (BSP) und der SEC zu Cyber- und Berichterstattungserwartungen sowie Materialien der National Privacy Commission im Zusammenhang mit Datenschutz. Wir prüften außerdem Bedrohungs- und Vorfallkontexte aus offenen Warnmeldungen und Berichten von CERT-artigen Hinweisen, soweit verfügbar, sowie Veröffentlichungen globaler Institutionen wie der Weltbank und der ITU zu Indikatoren der digitalen Nutzung.
Um diese Signale in ein nutzbares Dimensionierungsmodell umzuwandeln, prüften wir Unternehmensberichte, Geschäftsberichte, Investorenpräsentationen und glaubwürdige Nachrichtenberichte, um die Ausgabenrichtung, das Tempo der Cloud-Migration und größere Sicherheitsverletzungen oder Compliance-Ereignisse zu verstehen. Bei Bedarf wurden kostenpflichtige Abonnements für Unternehmensfinanzdaten und Nachrichten-Screening, Patentrecherchen und Import-Export-Prüfungen auf Versandebene für relevante sicherheitsbezogene Produktkategorien genutzt. Die obige Quellenliste ist beispielhaft, und wir stützten uns auch auf weitere öffentliche und kostenpflichtige Referenzen, um Daten zu erheben, Annahmen zu validieren und unklare Punkte zu klären.
Primärinterviews und Umfragen
Primärinterviews und Umfragen wurden genutzt, um zu prüfen, was Organisationen tatsächlich beschaffen, wie sie ihre Ausgaben zwischen Lösungen und Diensten aufteilen und wie schnell Cloud-Sicherheit lokale Kontrollen ersetzt. Wir sprachen mit Sicherheitsverantwortlichen auf Nachfrageseite, IT-Managern, Vertriebs- und Implementierungspartnern sowie Experten für Servicebereitstellung in wichtigen Branchen auf den Philippinen und nutzten diese Eingaben anschließend, um Adoptionsraten, Preisentwicklung und den Zeitplan von Projekteinführungen anzupassen.
Verteilung der Befragten der primären Feldforschung
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 39 % | CXOs: 14 % |
| Mid-Tier: 45 % | Funktions-/Bereichsleiter: 31 % |
| Kleinere Akteure: 16 % | Manager: 55 % |
Marktdimensionierung & Prognose
Die Marktdimensionierung beginnt mit einem Top-down-Aufbau, bei dem nationale IT- und Digitalisierungssignale in einen Cybersicherheits-Ausgabenpool übersetzt und dann auf die wichtigsten Käufergruppen im Land verteilt werden. Um die Gesamtsummen realistisch zu halten, wird das Ergebnis mit selektiven Bottom-up-Prüfungen abgeglichen, wie zum Beispiel Stichprobenpreisen multipliziert mit geschätzten Nutzerzahlen für Schlüsseltools, Feedback aus dem Vertriebskanal zu typischen Vertragsgrößen und Umsatzmustern bei Managed- und Professional-Security-Dienstleistungen.
Das Modell basiert auf einer kleinen Anzahl von Einflussgrößen, die Käufer üblicherweise erkennen, darunter die Cloud-Einführung und das Tempo der Workload-Migration, das Ausmaß des regulatorischen und Prüfungsdrucks in Sektoren wie BFSI und Telekommunikation, die Häufigkeit und Schwere gemeldeter Vorfälle, Personalengpässe, die die Nachfrage in Richtung Managed Security verschieben, sowie typische Erneuerungszyklen für Softwareabonnements und Dienstleistungen. Wo Interviewfeedback Lücken aufzeigt, etwa begrenzte Daten für kleinere Unternehmen, wenden wir konservative Adoptionskurven an und nutzen Proxy-Indikatoren aus ähnlichen Käuferprofilen, um diese Annahmen anschließend während der Validierung zu überprüfen. Für die Prognose wird eine Szenarioanalyse verwendet, damit der Ausblick unterschiedliche Pfade für die Durchsetzungsintensität, budgetäre Schocks durch Sicherheitsverletzungen und die Geschwindigkeit der Einführung von Cloud-First-Sicherheit widerspiegelt.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch Triangulation zwischen Erkenntnissen aus der Sekundärforschung, Interviewfeedback und unabhängigen Marktsignalen, die sich mit der Cybersicherheitsnachfrage bewegen sollten. Analysten prüfen auf Ausreißer, indem sie die implizierten Ausgaben pro Organisation, Preisniveaus und Wachstumsmuster mit dem vergleichen, was Praktiker in aktuellen Beschaffungszyklen für machbar halten. Erscheint eine Abweichung zu hoch, werden Folgegespräche ausgelöst und die Annahmen verfeinert, bevor die Zahlen freigegeben werden.
Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche Ereignisse eintreten, wie größere regulatorische Änderungen, folgenschwere Sicherheitsverletzungen oder plötzliche Verschiebungen bei der Cloud-Einführung. Vor der Auslieferung wird eine abschließende Überprüfung durchgeführt, damit die Marktsicht die neuesten öffentlich verfügbaren Informationen und die aktuellsten Experteneingaben widerspiegelt.
Vergleich der Marktgröße der Mordor Intelligence Philippinen-Cybersicherheitsmarktstudie mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für Cybersicherheit auf den Philippinen stimmen oft nicht überein, da der Geltungsbereich unterschiedlich interpretiert wird und da Preis- und Zeitannahmen nicht immer im gleichen Tempo aktualisiert werden. Unterschiede ergeben sich auch daraus, ob eine Quelle Managed Security als Kernbestandteil des Marktes betrachtet und wie sie mit Cloud-Abonnements umgeht, die über regionale Zentren abgerechnet werden.
Die Hauptlücke ergibt sich daraus, ob angrenzende IT-Aktivitäten wie breitere IT-Beratung und nicht sicherheitsbezogenes Outsourcing in die Cybersicherheitssummen einfließen, während Mordor Intelligence nur sicherheitsspezifische Lösungen und Dienste zählt und das Wachstum anschließend anhand von Adoption, Erneuerungszyklen und Prüfungen des Cloud- versus On-Premise-Mixes dimensioniert.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 261,50 Mio. USD (2025) | |
| Staatlicher Handelsbericht A | 387,10 Mio. USD (2028) | Verwendet eine Zielzahl für ein zukünftiges Jahr und breite Cybersicherheitsbeschreibungen, mit begrenzter Klarheit darüber, ob die Summen breitere IT-Beratungs- und digitale Forensikaktivitäten über wiederkehrende Sicherheitsausgaben hinaus einschließen. |
| Nationale IKT-Strategienotiz B | 387,10 Mio. USD (2028) | Stellt die Zahl als Umsätze aus Cyberlösungen und Sicherheitsdiensten dar, erklärt jedoch nicht die Behandlung von cloudabgerechneten Verträgen, das Timing des Wechselkurses oder wie Adoptions- und Erneuerungsmuster validiert wurden. |
Insgesamt lässt sich die Spanne größtenteils durch die Jahresabstimmung und die Frage erklären, was als Cybersicherheit gegenüber benachbarter IT-Arbeit gezählt wird, und diese Entscheidungen verändern die Summen in einem dienstleistungsintensiven Markt schnell. Durch die Verankerung der Schätzung in einem wiederholbaren Nachfrageaufbau und deren anschließende Belastungsprüfung mit Eingaben von Käufern und Partnern bleibt der endgültige Wert nachvollziehbar auf klaren Annahmen basiert, die bei Aktualisierungen erneut überprüft werden können.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der aktuelle Philippinische Cybersicherheitsmarkt?
Der Markt hat im Jahr 2026 einen Wert von USD 282,68 Millionen und soll bis 2031 USD 417,12 Millionen erreichen.
Wie schnell wird der Philippinische Cybersicherheitsmarkt voraussichtlich wachsen?
Analysten prognostizieren eine CAGR von 8,10 % zwischen 2026 und 2031, angetrieben durch die Einführung digitaler Zahlungen, den 5G-Ausbau und nationale Cyber-Initiativen.
Welches Segment führt derzeit nach Marktanteil?
Lösungen hielten im Jahr 2025 einen Umsatzanteil von 50,65 %, obwohl Dienstleistungen für ein schnelleres Wachstum positioniert sind, da Unternehmen Expertise auslagern.
Warum sind verwaltete Sicherheitsdienstleistungen auf den Philippinen beliebt?
Ein Mangel an zertifizierten Fachleuten veranlasst Unternehmen, Überwachungs-, Reaktions- und Compliance-Aufgaben an MSSPs auszulagern.
Seite zuletzt aktualisiert am:


