
Tamanho e Participação do Mercado de Serviços Gerenciados de Vulnerabilidade e Gerenciamento de Patches
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 5.32 Bilhões de dólares |
| Tamanho do Mercado (2032) | 10.87 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 15.36 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Vulnerabilidade e Gerenciamento de Patches pela Mordor Intelligence
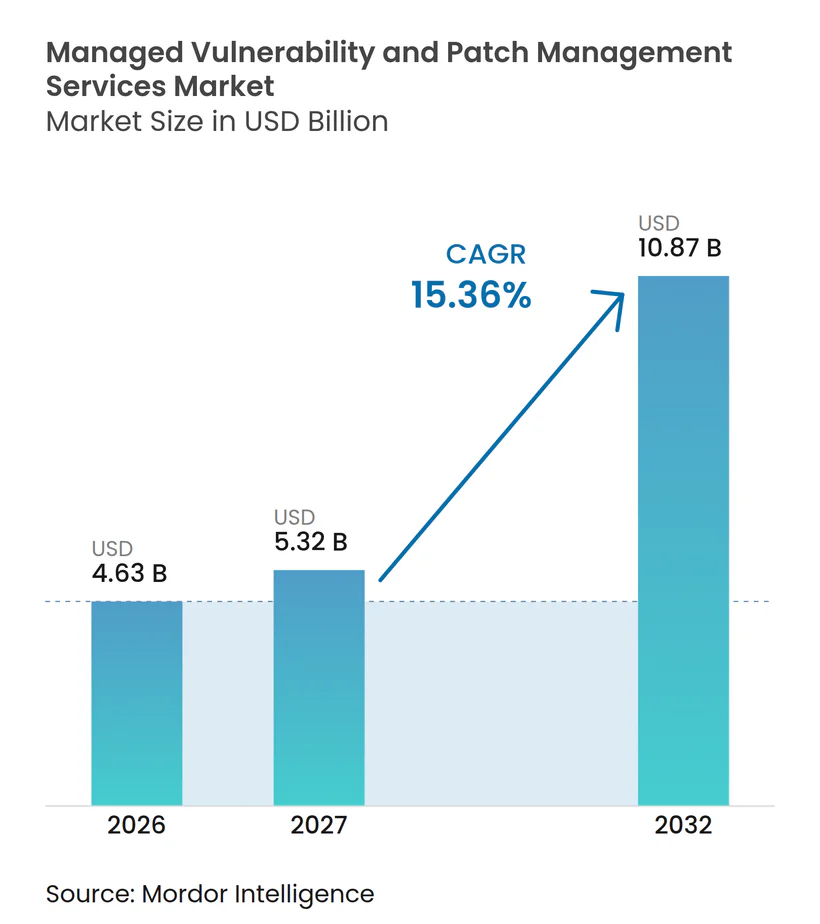
O tamanho do mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches deve expandir de 4,63 bilhões de USD em 2026 e 5,32 bilhões de USD em 2027 para 10,87 bilhões de USD até 2032, registrando um CAGR de 15,36% entre 2027 e 2032. A demanda está crescendo porque as organizações precisam avaliar, priorizar, implantar e verificar patches em ambientes tecnológicos cada vez maiores e mais diversificados. A atividade de exploração está reduzindo o tempo disponível para revisão manual, o que aumenta o valor do monitoramento contínuo e da remediação gerenciada. Os requisitos de conformidade também estão tornando os registros de patches, as evidências de aprovação e os relatórios de remediação partes centrais dos contratos de serviço. Os provedores estão ampliando suas ofertas, passando da varredura para a orquestração, verificação e suporte a ambientes de nuvem, tecnologia operacional e ativos não gerenciados. O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches está, portanto, avançando em direção a modelos de serviço que vinculam as descobertas técnicas ao encerramento responsável.
Principais Conclusões do Relatório
- Por tipo de serviço, os Serviços Gerenciados de Gerenciamento de Vulnerabilidade detinham 32,47% da participação do mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches em 2026, enquanto os Serviços de Orquestração e Verificação de Remediação devem expandir a um CAGR de 15,73% até 2032.
- Por modelo de entrega de serviço, os serviços Totalmente Gerenciados detinham 39,83% de participação em 2026, enquanto os serviços Cogerenciados devem expandir a um CAGR de 16,17% até 2032.
- Por cobertura de ativos, Endpoints e Servidores detinham 34,27% de participação em 2026, enquanto Cargas de Trabalho em Nuvem e Contêineres devem expandir a um CAGR de 16,63% até 2032.
- Por modelo de implantação, as implantações Baseadas em Nuvem detinham 60,83% de participação em 2026, enquanto as implantações Híbridas devem expandir a um CAGR de 16,44% até 2032.
- Por setor do usuário final, o BFSI detinha 24,37% de participação em 2026, enquanto a Saúde deve expandir a um CAGR de 16,51% até 2032.
- Por geografia, a América do Norte detinha 39,63% de participação em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 16,36% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Serviços Gerenciados de Vulnerabilidade e Gerenciamento de Patches
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Exploração de Vulnerabilidades Conhecidas | +3.5% | Global, mais urgente na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios de Evidência e SLA de Patches | +2.8% | América do Norte e UE como núcleo, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão da Nuvem, Trabalho Híbrido e Endpoints Distribuídos | +2.4% | Global, adoção mais rápida na Ásia-Pacífico e Europa | Médio prazo (2-4 anos) |
| Escassez de Talentos em Cibersegurança e Demanda por Terceirização | +2.0% | Global, mais aguda na Ásia-Pacífico e Oriente Médio | Longo prazo (≥ 4 anos) |
| Acúmulo de Exposição Decorrente da Descoberta Acelerada por Inteligência Artificial | +1.7% | América do Norte e Europa em estágio inicial, Ásia-Pacífico em recuperação | Médio prazo (2-4 anos) |
| Proliferação de Patches de Aplicativos de Terceiros e Navegadores | +1.2% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
A Crescente Exploração de Vulnerabilidades Conhecidas Impulsiona a Urgência Imediata de Remediação
O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches se beneficia quando o intervalo entre a divulgação e a exploração se torna mais curto. A Cisco Talos reportou 48.196 CVEs publicados em 2025, equivalente a 132 por dia.[1] A CISA adicionou 241 entradas ao seu catálogo de Vulnerabilidades Exploradas Conhecidas em 2025, em comparação com 186 entradas em 2024. O Google Threat Intelligence Group rastreou 90 vulnerabilidades de dia zero exploradas em ambiente real durante 2025. Vulnerabilidades mais antigas também estão criando um ônus contínuo de remediação para as equipes corporativas. A Cisco Talos constatou que 39% das entradas KEV de 2025 eram provenientes de vulnerabilidades divulgadas em 2024 ou anteriormente.
Os Requisitos Regulatórios de Evidência e SLA de Patches Criam Pisos Obrigatórios de Remediação
Os requisitos regulatórios estão tornando a governança documentada de patches um requisito de compra mais consistente. O framework NIS2 exige que entidades essenciais e importantes abordem vulnerabilidades sem demora. Suas diretrizes também atribuem importância a políticas, implementação rastreável e registros de gestão de riscos de cibersegurança. Esses requisitos tornam as evidências de remediação mais importantes para os compradores de serviços. O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches está se beneficiando dessa necessidade de operações repetíveis e auditáveis. Nos Estados Unidos, os requisitos de divulgação para empresas de capital aberto aumentam a atenção da alta gestão à governança de cibersegurança. As diretrizes da SEC exigem que os registrantes divulguem incidentes materiais de cibersegurança e descrevam os processos relevantes de gestão de riscos.
A Expansão da Nuvem, do Trabalho Híbrido e dos Endpoints Distribuídos Amplia a Superfície de Ataque Endereçável
Os ambientes corporativos agora incluem servidores locais, endpoints de funcionários, cargas de trabalho em nuvem, interfaces de aplicativos e serviços em contêineres. Cada grupo de ativos pode ter diferentes sistemas operacionais, cronogramas de manutenção e responsáveis. Isso cria uma necessidade mais ampla de descoberta e remediação coordenadas. O Google Cloud integrou a varredura de vulnerabilidades de imagens de contêineres às capacidades do Security Command Center. A integração demonstra que o gerenciamento de vulnerabilidades está sendo incorporado aos ambientes operacionais de nuvem. O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches pode atender organizações que precisam de suporte nesses ambientes distintos.
A Escassez de Talentos em Cibersegurança e a Demanda por Terceirização Expandem o Uso de Serviços Gerenciados
As restrições de pessoal em segurança estão aumentando o interesse em suporte operacional externo. O ISC2 reportou que 20% das organizações utilizam terceirização para suprir lacunas de competências em cibersegurança. O mesmo estudo constatou que 19% utilizam provedores de serviços terceirizados como parte de sua estratégia de força de trabalho. Essa demanda vai além de trabalhos consultivos pontuais e se estende à cobertura contínua para detecção, priorização e remediação. Também apoia arranjos cogerenciados nos quais as equipes internas mantêm a supervisão. O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches está bem posicionado para atender esses modelos operacionais mistos. A saúde ilustra o efeito mais amplo da escassez de competências na adoção de segurança gerenciada. A LevelBlue reportou que 44% das organizações de saúde planejavam utilizar provedores de serviços de segurança gerenciada dentro de 2 anos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Risco de Compatibilidade de Patches e Tempo de Inatividade Operacional | -2.4% | Global, mais grave nos setores de manufatura e tecnologia operacional de energia | Curto prazo (≤ 2 anos) |
| Sistemas Legados e Ambientes de Endpoints Fragmentados | -1.8% | Global, mais pronunciado na Ásia-Pacífico e América do Sul | Longo prazo (≥ 4 anos) |
| Acúmulo de Exceções de Patches em Tecnologia Operacional e Ambientes Sem Suporte | -1.4% | Setores industriais da América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fraca Propriedade de Ativos e Responsabilidade pela Remediação | -0.9% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
O Risco de Compatibilidade de Patches e Tempo de Inatividade Operacional Reduz a Velocidade de Implantação
Um patch tecnicamente válido nem sempre pode ser implantado quando as equipes de segurança o identificam. Operadores industriais e de energia podem precisar realizar desligamentos de dispositivos e obter aprovações de operadores antes de alterar o firmware. A Automation.com observou que a aprovação para aplicar patches em alguns dispositivos de infraestrutura de energia pode levar meses. Durante esse período, vulnerabilidades adicionais podem surgir nos mesmos sistemas. Essa limitação afeta a capacidade dos provedores de cumprir metas agressivas de remediação. Também aumenta o valor de testes cuidadosos e planos de implantação controlados. A Qualys introduziu a pontuação de Confiabilidade de Patches com Inteligência Artificial em fevereiro de 2026 para avaliar o risco de estabilidade e problemas conhecidos antes da implantação. A funcionalidade reflete a demanda por melhor suporte à decisão antes que uma atualização chegue aos sistemas de produção. Os provedores de serviços devem equilibrar a redução de exposição com a continuidade operacional.
Sistemas Legados e Ambientes de Endpoints Fragmentados Criam Lacunas Crônicas de Cobertura
Alguns ativos não podem ser remediados por meio da implantação convencional de patches. Eles podem executar sistemas operacionais sem suporte, carecer de atualizações do fornecedor ou estar em ambientes onde agentes não podem operar. Um estudo de 2025 do arXiv constatou que 13% das entradas KEV relacionadas à tecnologia operacional incluíam soluções alternativas ou mitigações do fornecedor. O estudo não encontrou orientações práticas não relacionadas a patches para 87% das entradas relacionadas. Esses limites podem deixar as organizações com exposição contínua mesmo após a adoção de um serviço gerenciado. Os provedores devem, portanto, utilizar controles compensatórios em conjunto com a implantação de patches. Segmentação de rede, alterações de configuração, patches virtuais e melhor propriedade de ativos podem reduzir o risco quando atualizações diretas não estão disponíveis. Esses serviços exigem um conhecimento mais profundo do ambiente do cliente e podem levar mais tempo para serem implementados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço: A Responsabilidade pela Remediação Remodela a Cadeia de Valor
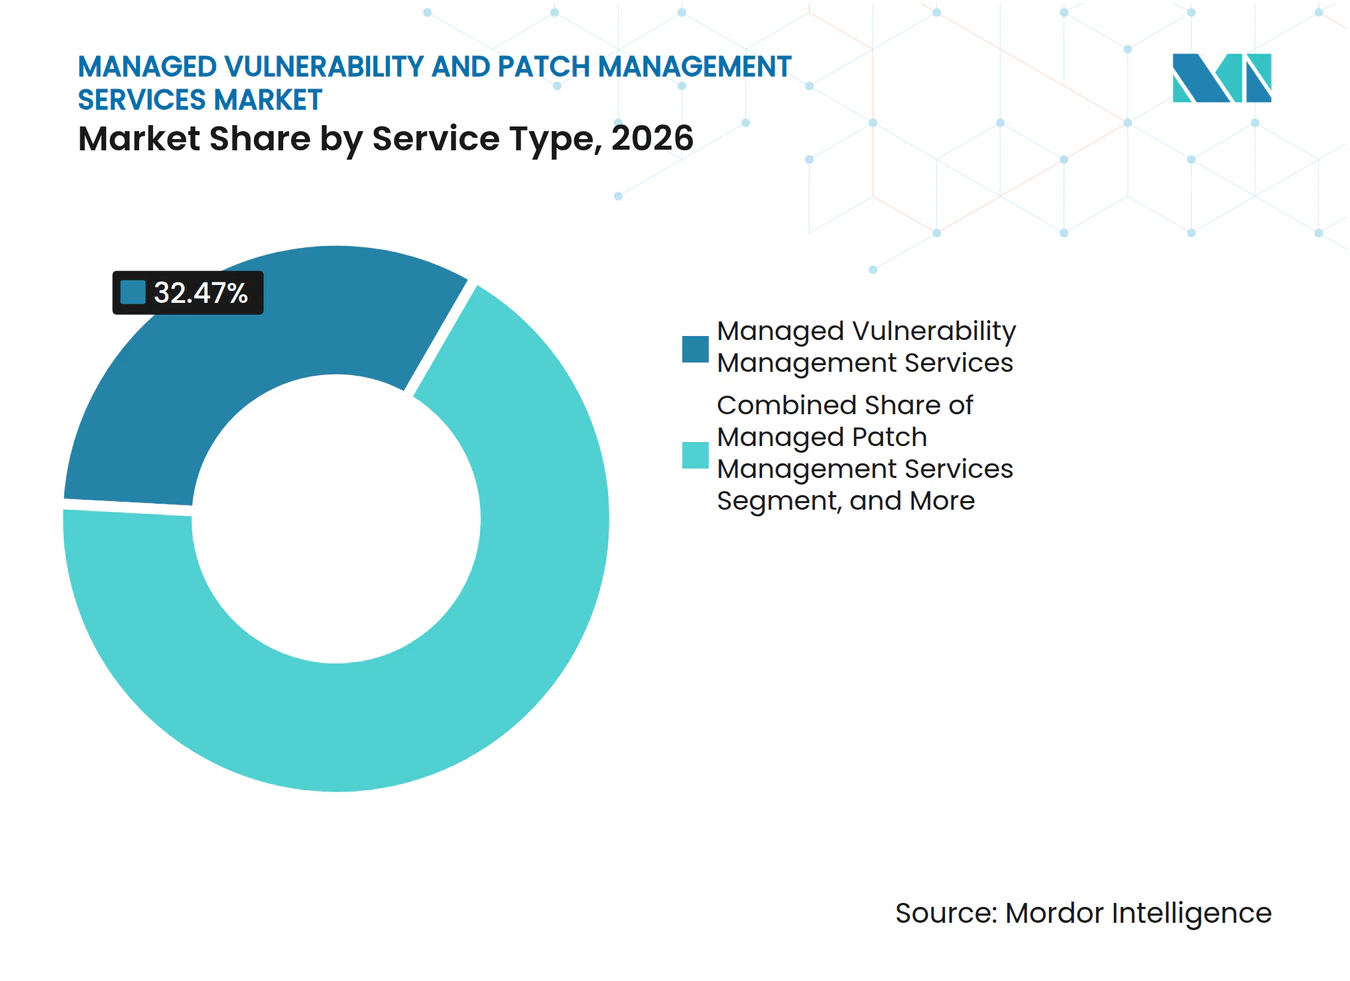
Os Serviços Gerenciados de Gerenciamento de Vulnerabilidade detinham 32,47% de participação de mercado no mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches em 2026. Este serviço fornece descoberta contínua, varredura, pontuação de risco, priorização e gerenciamento contínuo do programa. É a categoria mais consolidada porque muitas organizações precisam primeiro de uma visão completa de seus ativos e vulnerabilidades. Os Serviços de Varredura e Avaliação de Vulnerabilidades continuam sendo necessários, mas a varredura isolada está se tornando menos diferenciada quando funções similares são incorporadas às plataformas de nuvem e endpoints. Os Serviços Gerenciados de Gerenciamento de Patches fornecem a camada de execução que converte descobertas em atualizações de dispositivos. Os Serviços de Conformidade, Relatórios e Consultoria adicionam evidências e orientações para organizações com obrigações formais de reporte.
Os Serviços de Orquestração e Verificação de Remediação devem crescer a um CAGR de 15,73% até 2032. Os compradores estão solicitando que os provedores demonstrem que uma vulnerabilidade identificada foi atribuída, tratada e verificada. A Tenable concluiu a aquisição da Vulcan Cyber em fevereiro de 2025 por 150 milhões de USD.[2] A transação adicionou fluxos de trabalho de remediação automatizados, priorização de riscos e mais de 100 integrações de terceiros ao Tenable One. Isso apoia um modelo de serviço que conecta as descobertas de vulnerabilidades com emissão de tickets, propriedade, implantação e comprovação de encerramento. O setor de serviços gerenciados de vulnerabilidade e gerenciamento de patches está cada vez mais organizado em torno desse modelo mais amplo de responsabilidade.



Por Modelo de Entrega de Serviço: As Arquiteturas Cogerenciadas Ganham Terreno Frente à Terceirização Total
Os serviços totalmente gerenciados detinham 39,83% do mercado em 2026. Este modelo é adequado para organizações que precisam de um provedor para operar a maior parte do processo de gerenciamento de vulnerabilidades e patches. Pode incluir descoberta de ativos, priorização, coordenação de mudanças, relatórios e verificação. Organizações de pequeno e médio porte frequentemente escolhem essa estrutura quando não conseguem manter equipes especializadas disponíveis continuamente. Organizações maiores também o utilizam para ambientes selecionados ou operações regionais. O modelo continua sendo importante onde uma equipe interna de segurança tem capacidade limitada para o acompanhamento da remediação.
Os serviços Cogerenciados devem crescer a um CAGR de 16,17% até 2032. Este modelo permite que as organizações mantenham a propriedade interna de etapas selecionadas enquanto adicionam capacidade do provedor onde ela é mais necessária. As equipes internas podem reter responsabilidades de definição de políticas, priorização ou governança. As equipes externas podem apoiar a execução de patches, o gerenciamento de exceções, os relatórios e a coordenação de fluxos de trabalho. Esse arranjo é útil em ambientes regulados onde a responsabilidade de gestão não pode ser totalmente delegada. Também responde à escassez de competências sem exigir que a organização substitua sua equipe de segurança existente. Os serviços de Monitoramento Exclusivo, Consultoria, Aumento de Pessoal e Acionados por Incidentes continuam a atender clientes com requisitos mais limitados ou episódicos.
Por Cobertura de Ativos: A Segurança de Contêineres Torna-se a Fronteira de Alto Crescimento
Endpoints e Servidores detinham 34,27% do mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches em 2026. As organizações há muito investem em agentes de endpoint, inventários de dispositivos e ferramentas de gerenciamento de servidores. Esses ativos se encaixam nos métodos estabelecidos de varredura e aplicação de patches porque a propriedade e os cronogramas operacionais geralmente são mais claros. A cobertura de Rede e Infraestrutura continua sendo importante para firewalls, VPNs, switches e roteadores. A Cisco Talos reportou que produtos de rede e infraestrutura representaram 54 das 241 adições ao KEV em 2025. Aplicativos, APIs e Bancos de Dados também precisam de atenção à medida que as organizações adicionam mais serviços conectados externamente.
Cargas de Trabalho em Nuvem e Contêineres devem crescer a um CAGR de 16,63% até 2032. As arquiteturas em contêineres podem ser criadas e removidas rapidamente, tornando os cronogramas fixos de patches menos adequados. A Microsoft descreveu lacunas na visibilidade de EDR em muitas cargas de trabalho em nuvem e ambientes de borda. Os provedores precisam de descoberta nativa em nuvem, avaliação de imagens, monitoramento em tempo de execução e integração com fluxos de trabalho de desenvolvimento. Tecnologia Operacional, Internet das Coisas e Dispositivos Móveis continuam sendo categorias difíceis porque fornecedores, condições operacionais e opções de patches variam amplamente. O setor de serviços gerenciados de vulnerabilidade e gerenciamento de patches deve suportar esses ativos sem aplicar uma abordagem uniforme de aplicação de patches para desktops.
Por Modelo de Implantação: O Modelo Híbrido Reduz a Diferença em Relação às Implantações Exclusivamente em Nuvem
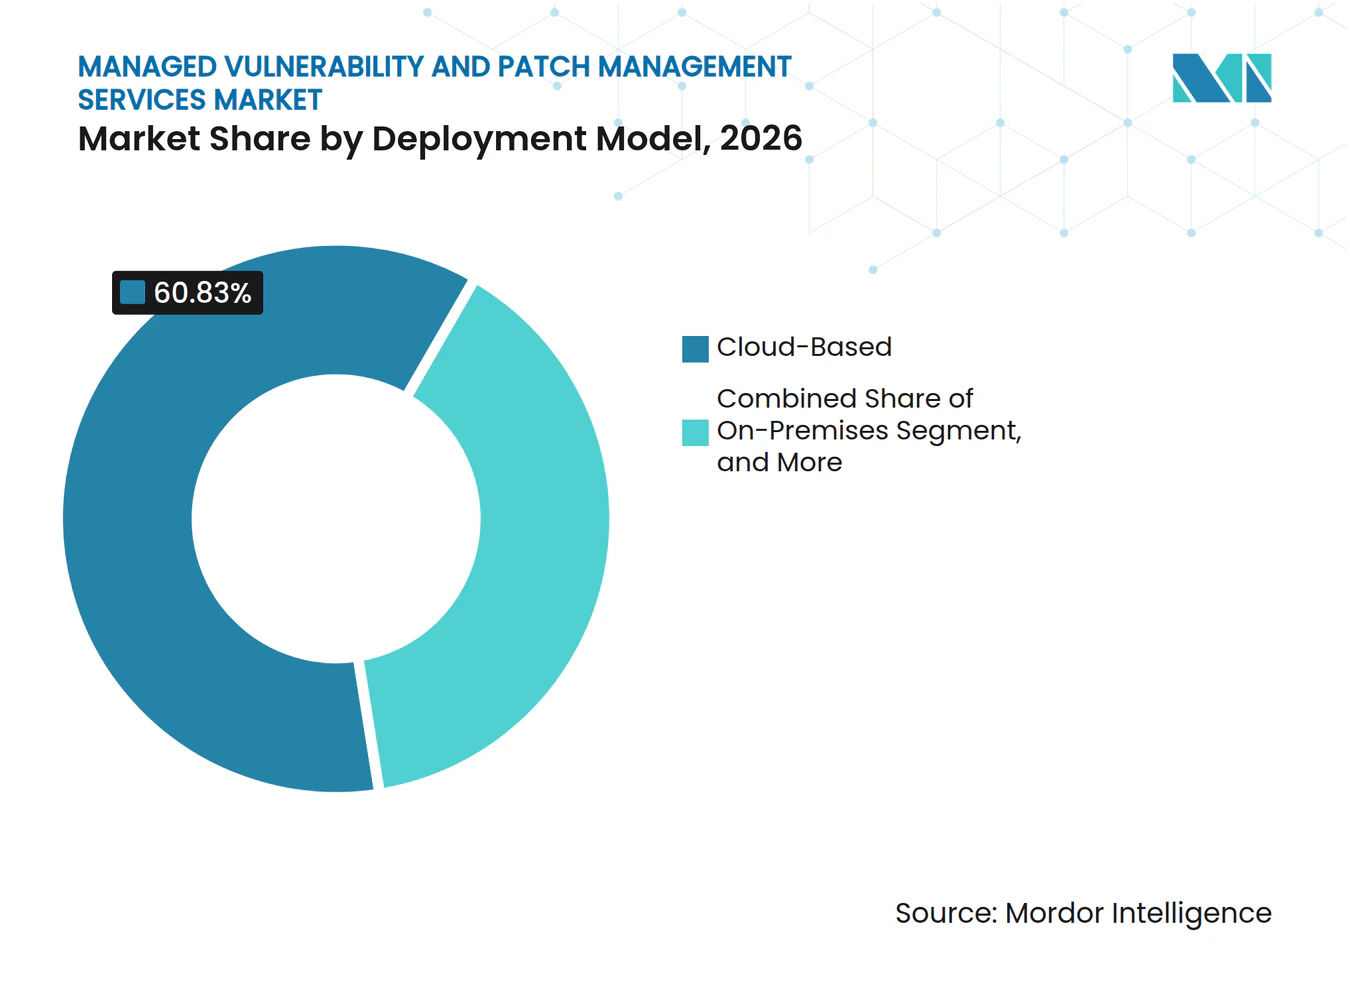
A implantação Baseada em Nuvem detinha 60,83% de participação em 2026. As plataformas entregues como SaaS reduzem a necessidade de infraestrutura local e podem suportar análise contínua em muitos locais. Também podem simplificar as atualizações da lógica de varredura e das interfaces de gerenciamento. Esses benefícios são úteis para organizações distribuídas com múltiplos grupos de dispositivos. A entrega em nuvem suporta relatórios centralizados para equipes que gerenciam grandes ambientes tecnológicos em evolução. Continua sendo o modelo líder porque muitos compradores desejam implementação mais rápida e menor sobrecarga administrativa.
A implantação Híbrida deve crescer a um CAGR de 16,44% até 2032. Grandes empresas e organizações reguladas provavelmente não migrarão todas as cargas de trabalho para um ambiente de nuvem dentro do período de previsão. Os modelos híbridos combinam orquestração centralizada com tratamento separado para sistemas locais, isolados ou sensíveis a dados. A Action1 anunciou residência de dados na Índia, com vigência a partir de 1º de abril de 2026, demonstrando como os fornecedores estão adaptando a entrega em nuvem para atender às expectativas de conformidade local.

Por Setor do Usuário Final: A Vulnerabilidade Estrutural da Saúde Cria um Segmento Vertical de Alto Crescimento
O BFSI detinha 24,37% de participação em 2026. As instituições financeiras operam sob extensos requisitos de segurança, resiliência e reporte. Também gerenciam muitos sistemas voltados ao cliente, vínculos com terceiros e repositórios de dados sensíveis. Essa combinação aumenta a importância operacional da remediação disciplinada e de evidências claras. A ABI reportou que os bancos italianos deviam alocar 500 milhões de EUR (540 milhões de USD) para segurança da informação em 2026. O relatório identificou o gerenciamento de vulnerabilidades e os relatórios de conformidade como prioridades de investimento.
A Saúde deve crescer a um CAGR de 16,51% até 2032. Dispositivos clínicos, sistemas conectados e registros sensíveis criam um ambiente operacional exigente para as equipes de remediação. A Northeastern University anunciou um projeto de cibersegurança hospitalar, apoiado pelo ARPA-H UPGRADE, com até 19 milhões de USD em 2025. O trabalho trata o gerenciamento de vulnerabilidades hospitalares como uma preocupação operacional crítica. Tecnologia da Informação e Telecomunicações, Manufatura, Governo e Defesa, e Energia e Utilidades também têm requisitos complexos. Varejo e Comércio Eletrônico, Educação, Hotelaria e Turismo e outros setores estão expandindo seus programas de segurança gerenciada à medida que os riscos de ransomware se espalham por um conjunto mais amplo de alvos.
Análise Geográfica
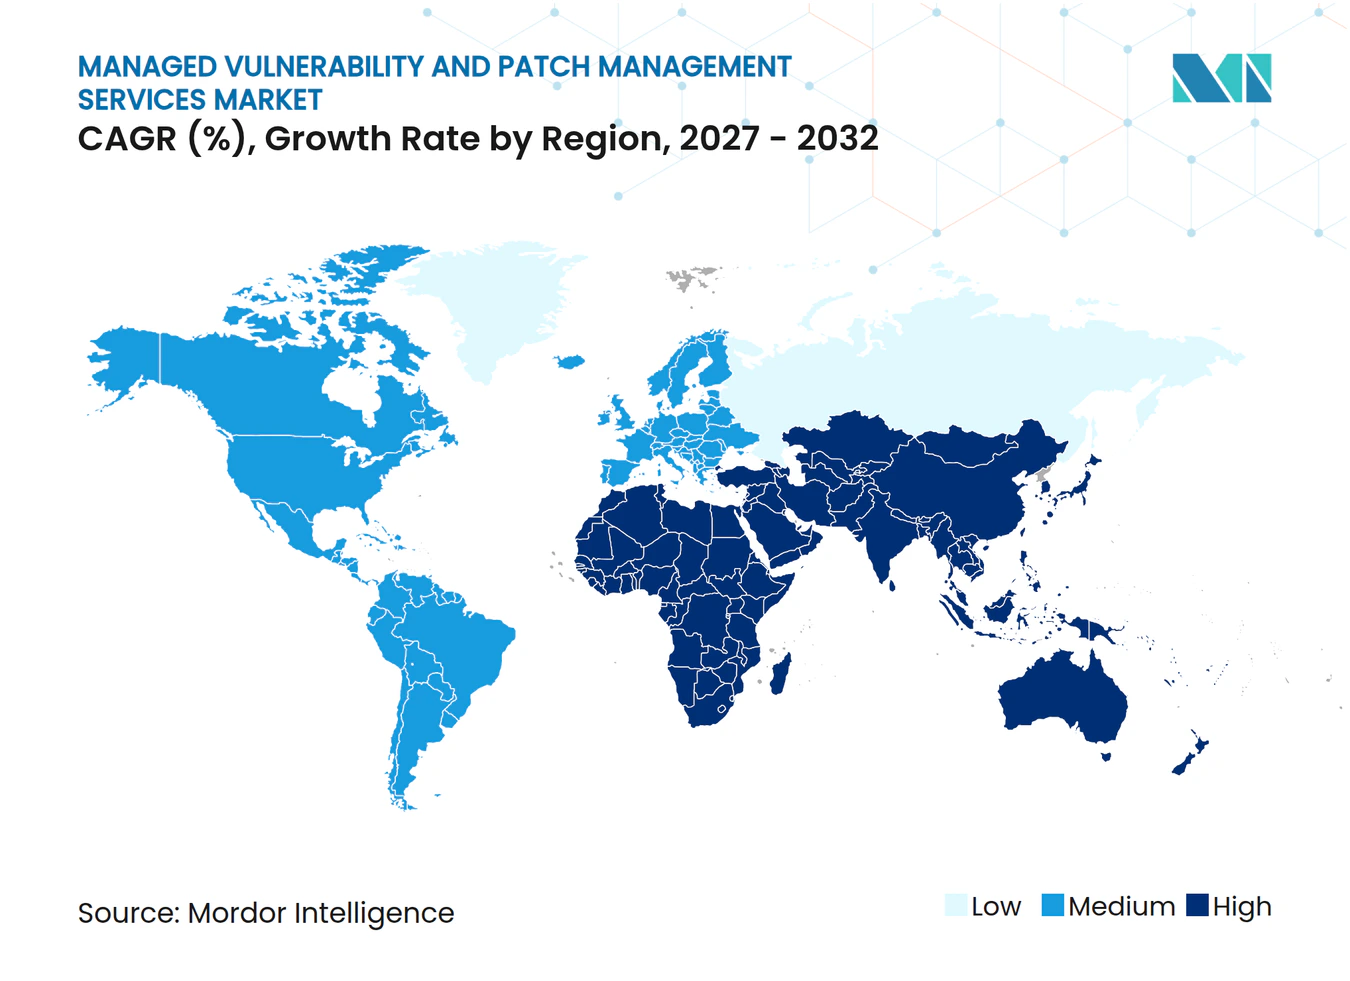
A América do Norte detinha 39,63% da receita regional em 2026. Os Estados Unidos são o principal centro de demanda porque as práticas federais de remediação, as obrigações de divulgação para empresas de capital aberto e os requisitos corporativos regulados sustentam os gastos. O catálogo KEV da CISA fornece a muitas organizações uma lista prática para priorizar vulnerabilidades exploradas. As diretrizes de divulgação da SEC também colocam os processos de risco de cibersegurança sob maior atenção da alta gestão. O Canadá está desenvolvendo demanda por meio de expectativas de segurança do setor financeiro. O México está ganhando relevância à medida que organizações de manufatura e energia abordam os requisitos de segurança da cadeia de suprimentos transfronteiriça.
A Europa foi o segundo maior mercado regional em 2026. O NIS2, o DORA e os requisitos nacionais estão moldando a demanda por serviços em serviços financeiros e infraestrutura essencial. Alemanha e Reino Unido continuam sendo as principais fontes de receita regional. França, Itália e Espanha também estão aumentando o investimento em segurança gerenciada. A ENISA publicou uma análise do mercado de serviços de segurança gerenciada em 2026 que fornece informações sobre a oferta e a demanda para a União Europeia. A publicação apoia expectativas mais claras para definições de serviços e requisitos dos compradores.
A Ásia-Pacífico deve expandir a um CAGR de 16,36% até 2032, a taxa regional mais rápida no mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches. A região combina infraestrutura digital em crescimento com condições de escassez de pessoal em cibersegurança. O Japão tem uma clara necessidade de automação, com a Trend Micro reportando um tempo médio de aplicação de patches de 36,4 dias em março de 2025. Isso foi 1,2 vezes a média global reportada na pesquisa de referência. A Coreia do Sul está aumentando a atenção à segurança após violações de dados em 2025 afetarem instituições conectadas. A América do Sul é uma oportunidade emergente à medida que as empresas adotam segurança gerenciada pela primeira vez. O investimento no Oriente Médio é sustentado por programas nacionais de digitalização e requisitos do setor financeiro, enquanto a África permanece em estágio inicial de adoção.
Cenário Competitivo
Concentração do Mercado
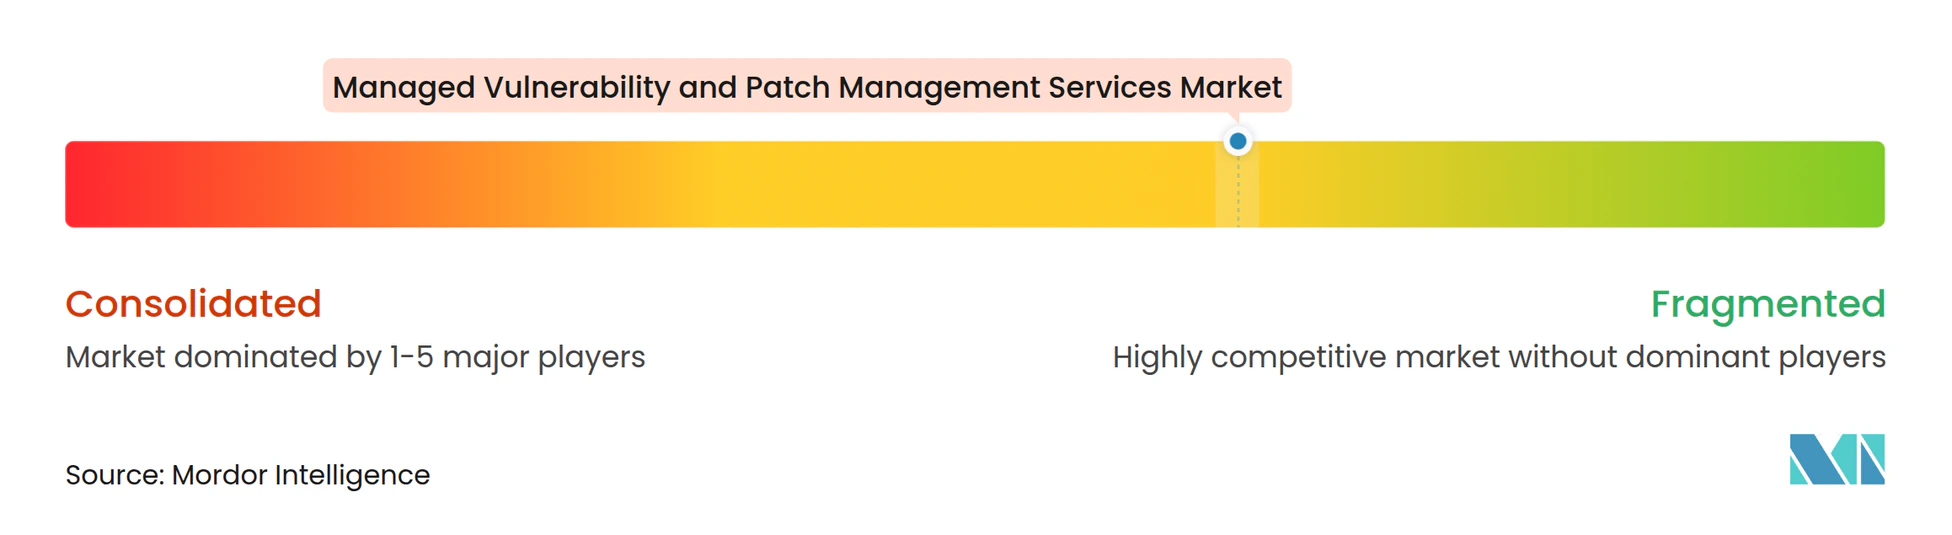
O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches é moderadamente fragmentado entre os provedores de serviços, com consolidação crescente entre os fornecedores de plataformas. Tenable, Qualys e CrowdStrike estão construindo ofertas mais integradas em descoberta, priorização e remediação. A CrowdStrike introduziu a aplicação de patches baseada em risco para TI por meio do Falcon em 2025. A aquisição da Vulcan Cyber pela Tenable também expandiu suas capacidades de fluxo de trabalho de remediação. Essas ações reduzem o espaço disponível para ferramentas com foco restrito. Também exercem maior pressão sobre os provedores gerenciados para demonstrar resultados operacionais em vez de apenas detecção técnica.
Empresas de serviços como Kyndryl, Accenture e Optiv competem por meio de entrega global, suporte à conformidade e experiência com ambientes de clientes com múltiplos fornecedores. A Kyndryl e a Microsoft lançaram o Kyndryl Microsoft Acceleration Hub em julho de 2025.[3] A colaboração combina os serviços Kyndryl Consult com o Microsoft Azure AI Foundry e o Security Copilot para viabilizar automação específica por setor. A Arctic Wolf introduziu o Aurora Exposure Management em maio de 2026, reunindo gerenciamento de vulnerabilidades, gerenciamento de superfície de ataque e gerenciamento nativo de patches. O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches está, portanto, tornando-se mais competitivo tanto nas plataformas de software quanto na entrega de serviços.
Os ambientes de tecnologia operacional e Internet das Coisas continuam sendo uma importante abertura competitiva. Poucos fornecedores oferecem serviços pré-certificados que alinham o trabalho de vulnerabilidades com os controles de mudança industriais. Os provedores devem combinar visibilidade de ativos com conhecimento dos requisitos de segurança, tempo de inatividade e aprovação do fornecedor. Isso favorece empresas que podem atuar em ambientes de tecnologia da informação e tecnologia operacional. A Microsoft também introduziu agentes do Security Copilot em março de 2025, incluindo um Agente de Remediação de Vulnerabilidades para o Microsoft Intune. Tais movimentos de produtos estão aumentando o papel da automação nos ecossistemas estabelecidos de gerenciamento de endpoints.
Líderes do Setor de Serviços Gerenciados de Vulnerabilidade e Gerenciamento de Patches
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
-
International Business Machines Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A Qualys lançou o TruRisk Eliminate 4.2.1, introduzindo o Agent Sara, um sistema de inteligência artificial que agrupa as descobertas de vulnerabilidades em ondas de impacto operacional e gera tarefas de implantação de patches em anéis — Laboratório, Homologação e Produção — que interrompem patches defeituosos antes que cheguem aos ambientes de produção. O lançamento marcou um passo significativo em direção à orquestração autônoma de remediação dentro da plataforma gerenciada de vulnerabilidades da Qualys.
- Setembro de 2026: A Qualys lançou o TruRisk Eliminate 4.1, consolidando as capacidades de Patch, Mitigação e Isolamento em um único aplicativo unificado e introduzindo novos painéis de Visão Geral e Status Operacional. O lançamento permitiu que as equipes de segurança acompanhassem a velocidade de remediação e o status de exposição em uma única interface, em vez de em módulos de produtos separados.
- Maio de 2026: A Arctic Wolf introduziu o Aurora Exposure Management, uma nova família de produtos que combina o Aurora Vulnerability Management e o Aurora Attack Surface Management com um complemento nativo de gerenciamento de patches chamado Resolve. O lançamento posicionou a Arctic Wolf como um provedor de gerenciamento de exposição de ciclo completo, estendendo sua plataforma de SOC da detecção para a remediação proativa de vulnerabilidades para mais de 10.000 clientes.
- Julho de 2025: A Kyndryl e a Microsoft lançaram o Kyndryl Microsoft Acceleration Hub, uma instalação de coinovação que integra os serviços Kyndryl Consult com o Microsoft Azure AI Foundry e o Security Copilot para desenvolver soluções de automação de segurança específicas por setor, incluindo orquestração de gerenciamento de vulnerabilidades e patches para ambientes corporativos complexos.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Vulnerabilidade e Gerenciamento de Patches
O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches abrange serviços terceirizados para identificar, avaliar, priorizar, remediar e monitorar vulnerabilidades de segurança em toda a infraestrutura de TI de uma organização, incluindo endpoints, redes, servidores, aplicativos, ambientes de nuvem e dispositivos móveis. Esses serviços ajudam as organizações a implantar patches de software, atualizações e configurações de segurança para reduzir os riscos cibernéticos e manter a conformidade regulatória.
O Relatório do Mercado de Serviços Gerenciados de Vulnerabilidade e Gerenciamento de Patches é Segmentado por Tipo de Serviço (Serviços Gerenciados de Gerenciamento de Vulnerabilidade, Serviços Gerenciados de Gerenciamento de Patches, Serviços de Varredura e Avaliação de Vulnerabilidades, Serviços de Orquestração e Verificação de Remediação e Serviços de Conformidade, Relatórios e Consultoria), Modelo de Entrega de Serviço (Totalmente Gerenciado, Cogerenciado, Monitoramento Exclusivo e Consultoria, Aumento de Pessoal e Acionado por Incidentes), Cobertura de Ativos (Rede e Infraestrutura, Endpoints e Servidores, Cargas de Trabalho em Nuvem e Contêineres, Aplicativos, APIs e Bancos de Dados e Tecnologia Operacional, Internet das Coisas e Dispositivos Móveis), Modelo de Implantação (Local, Baseado em Nuvem e Híbrido), Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa, Educação, Energia e Utilidades, Transporte e Logística, Hotelaria e Turismo e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Serviços Gerenciados de Gerenciamento de Vulnerabilidade |
| Serviços Gerenciados de Gerenciamento de Patches |
| Serviços de Varredura e Avaliação de Vulnerabilidades |
| Serviços de Orquestração e Verificação de Remediação |
| Serviços de Conformidade, Relatórios e Consultoria |
| Totalmente Gerenciado |
| Cogerenciado |
| Monitoramento Exclusivo |
| Consultoria, Aumento de Pessoal e Acionado por Incidentes |
| Rede e Infraestrutura |
| Endpoints e Servidores |
| Cargas de Trabalho em Nuvem e Contêineres |
| Aplicativos, APIs e Bancos de Dados |
| Tecnologia Operacional, Internet das Coisas e Dispositivos Móveis |
| Local |
| Baseado em Nuvem |
| Híbrido |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Serviços Gerenciados de Gerenciamento de Vulnerabilidade | |
| Serviços Gerenciados de Gerenciamento de Patches | ||
| Serviços de Varredura e Avaliação de Vulnerabilidades | ||
| Serviços de Orquestração e Verificação de Remediação | ||
| Serviços de Conformidade, Relatórios e Consultoria | ||
| Por Modelo de Entrega de Serviço | Totalmente Gerenciado | |
| Cogerenciado | ||
| Monitoramento Exclusivo | ||
| Consultoria, Aumento de Pessoal e Acionado por Incidentes | ||
| Por Cobertura de Ativos | Rede e Infraestrutura | |
| Endpoints e Servidores | ||
| Cargas de Trabalho em Nuvem e Contêineres | ||
| Aplicativos, APIs e Bancos de Dados | ||
| Tecnologia Operacional, Internet das Coisas e Dispositivos Móveis | ||
| Por Modelo de Implantação | Local | |
| Baseado em Nuvem | ||
| Híbrido | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches?
O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches deve crescer de 4,63 bilhões de USD em 2026 para 10,87 bilhões de USD até 2032, a um CAGR de 15,36% de 2027 a 2032.
O que está impulsionando a demanda por serviços gerenciados de vulnerabilidade e gerenciamento de patches?
A exploração mais rápida, os requisitos regulatórios de governança de patches, a expansão da nuvem e as lacunas de pessoal em cibersegurança estão sustentando a demanda. O mercado de serviços gerenciados de vulnerabilidade e gerenciamento de patches aborda essas pressões fornecendo suporte operacional contínuo em vez de apenas avaliações periódicas.
Qual tipo de serviço está crescendo mais rapidamente?
Os Serviços de Orquestração e Verificação de Remediação devem crescer a um CAGR de 15,73% até 2032, à medida que os compradores buscam o encerramento verificado.
Qual modelo de implantação lidera a adoção?
A implantação Baseada em Nuvem detinha 60,83% de participação em 2026, enquanto a implantação Híbrida deve crescer mais rapidamente, a um CAGR de 16,44% até 2032.
Qual setor do usuário final tem a maior perspectiva de crescimento?
A Saúde deve crescer a um CAGR de 16,51% até 2032 devido à exposição de dispositivos clínicos, necessidades de conformidade e requisitos de continuidade operacional.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 16,36% até 2032, sustentada pela digitalização, pelo investimento em cibersegurança e pelas necessidades de terceirização.