
Marktgröße und Marktanteil für verwaltete Schwachstellen- und Patch-Management-Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.32 Milliarden US-Dollar |
| Marktgröße (2032) | 10.87 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.36 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Schwachstellen- und Patch-Management-Services von Mordor Intelligence
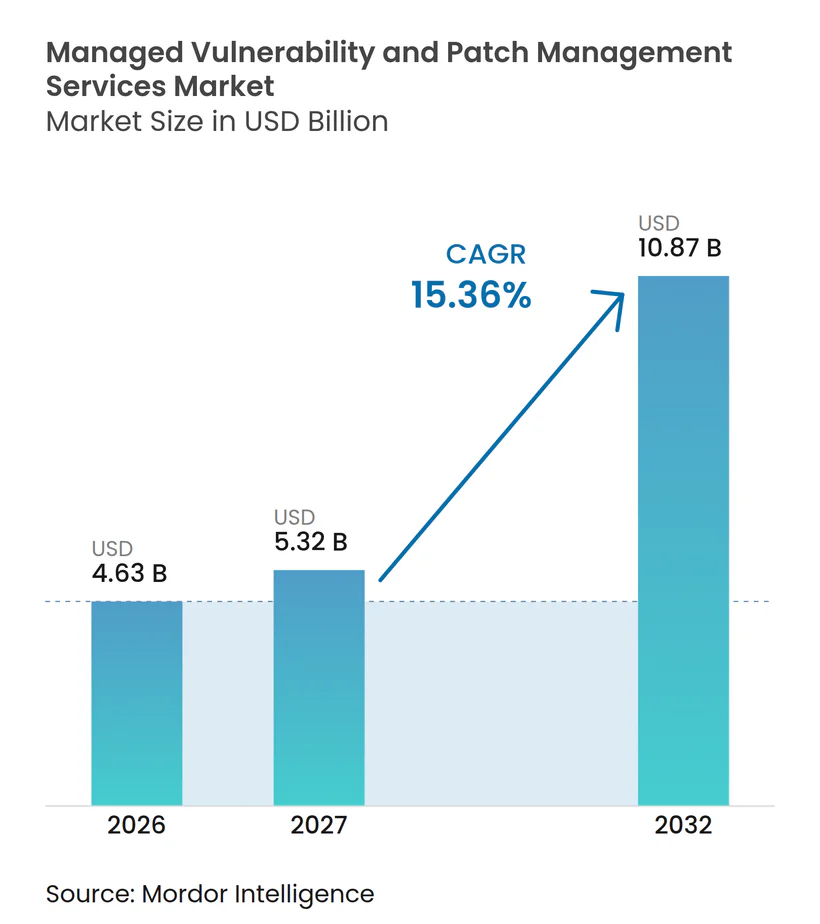
Die Marktgröße für verwaltete Schwachstellen- und Patch-Management-Services wird voraussichtlich von 4,63 Milliarden USD im Jahr 2026 und 5,32 Milliarden USD im Jahr 2027 auf 10,87 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 15,36 % zwischen 2027 und 2032. Die Nachfrage steigt, weil Unternehmen Patches über größere und vielfältigere Technologiebestände hinweg bewerten, priorisieren, bereitstellen und verifizieren müssen. Die Ausnutzungsaktivität verkürzt die für die manuelle Überprüfung verfügbare Zeit, was den Wert der kontinuierlichen Überwachung und des verwalteten Behebungsmanagements erhöht. Compliance-Anforderungen machen Patch-Aufzeichnungen, Genehmigungsnachweise und Behebungsberichte zu zentralen Bestandteilen von Serviceverträgen. Anbieter erweitern ihr Angebot von der Überprüfung hin zur Orchestrierung, Verifizierung und Unterstützung für Cloud-, Betriebstechnologie- und nicht verwaltete Assets. Der Markt für verwaltete Schwachstellen- und Patch-Management-Services entwickelt sich daher hin zu Servicemodellen, die technische Erkenntnisse mit einer verantwortlichen Schließung verknüpfen.
Wichtigste Erkenntnisse des Berichts
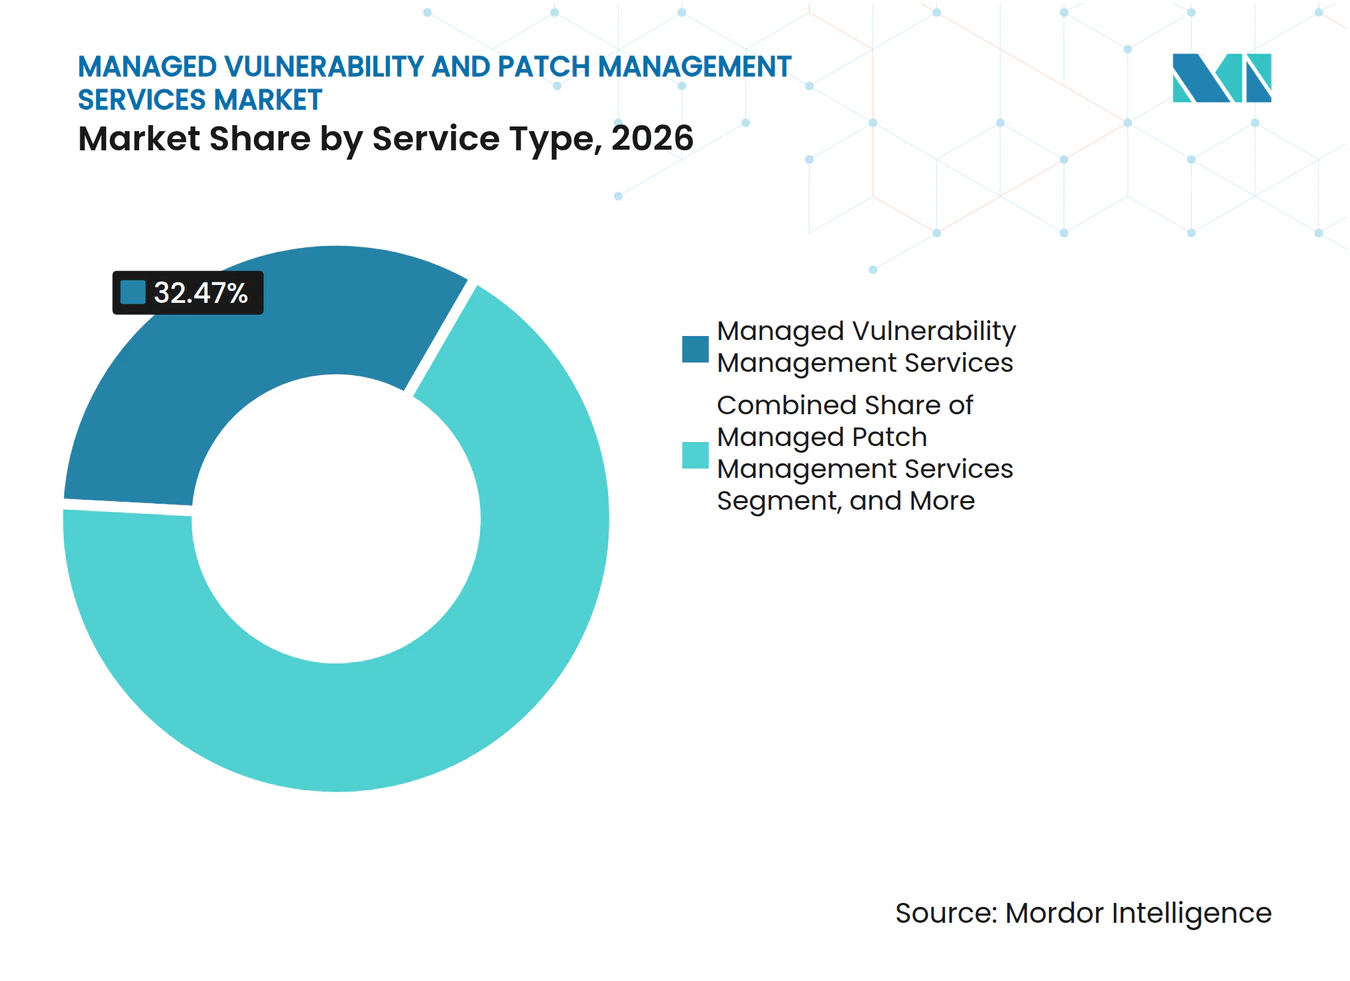
- Nach Servicetyp hielt Managed Vulnerability Management Services im Jahr 2026 einen Marktanteil von 32,47 % am Markt für verwaltete Schwachstellen- und Patch-Management-Services, während Remediation Orchestration and Verification Services bis 2032 voraussichtlich mit einer CAGR von 15,73 % wachsen wird.
- Nach Servicebereitstellungsmodell hielt Fully Managed im Jahr 2026 einen Anteil von 39,83 %, während Co-Managed bis 2032 voraussichtlich mit einer CAGR von 16,17 % wachsen wird.
- Nach Asset-Abdeckung hielten Endpunkte und Server im Jahr 2026 einen Anteil von 34,27 %, während Cloud-Workloads und Container bis 2032 voraussichtlich mit einer CAGR von 16,63 % wachsen werden.
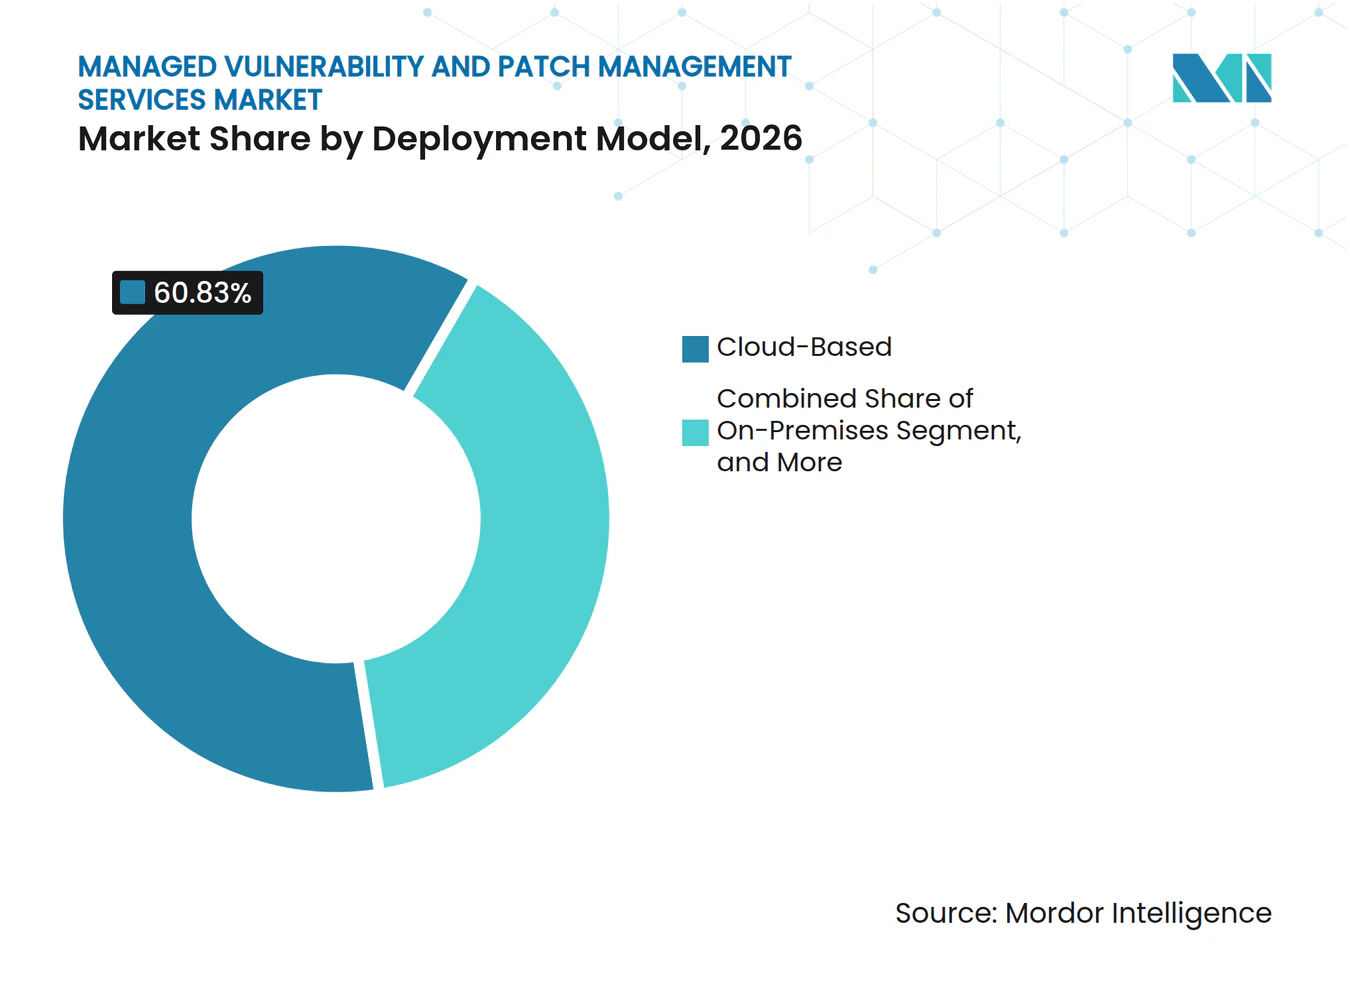
- Nach Bereitstellungsmodell hielten Cloud-basierte Bereitstellungen im Jahr 2026 einen Anteil von 60,83 %, während Hybrid-Bereitstellungen bis 2032 voraussichtlich mit einer CAGR von 16,44 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 24,37 %, während das Gesundheitswesen bis 2032 voraussichtlich mit einer CAGR von 16,51 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 39,63 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,36 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für verwaltete Schwachstellen- und Patch-Management-Services
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Ausnutzung bekannter Schwachstellen | +3.5% | Global, am dringendsten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Nachweispflichten und Patch-SLA-Anforderungen | +2.8% | Nordamerika und EU als Kernmärkte, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Cloud, hybrides Arbeiten und Expansion verteilter Endpunkte | +2.4% | Global, schnellste Akzeptanz im asiatisch-pazifischen Raum und in Europa | Mittelfristig (2–4 Jahre) |
| Mangel an Cybersicherheitsfachkräften und Outsourcing-Nachfrage | +2.0% | Global, am akutesten im asiatisch-pazifischen Raum und im Nahen Osten | Langfristig (≥ 4 Jahre) |
| Expositionsschulden durch KI-beschleunigte Entdeckung | +1.7% | Nordamerika und Europa früh, asiatisch-pazifischer Raum holt auf | Mittelfristig (2–4 Jahre) |
| Patch-Wildwuchs bei Drittanbieteranwendungen und Browsern | +1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Ausnutzung bekannter Schwachstellen treibt unmittelbare Behebungsdringlichkeit
Der Markt für verwaltete Schwachstellen- und Patch-Management-Services profitiert, wenn das Intervall zwischen Offenlegung und Ausnutzung kürzer wird. Cisco Talos meldete 48.196 veröffentlichte CVEs im Jahr 2025, was 132 pro Tag entspricht.[1] Die CISA fügte dem Katalog bekannter ausgenutzter Schwachstellen im Jahr 2025 241 Einträge hinzu, verglichen mit 186 Einträgen im Jahr 2024. Die Google Threat Intelligence Group verfolgte im Jahr 2025 90 Zero-Day-Schwachstellen, die in freier Wildbahn ausgenutzt wurden. Ältere Schwachstellen stellen für Unternehmensteams ebenfalls eine anhaltende Behebungslast dar. Cisco Talos stellte fest, dass 39 % der KEV-Einträge von 2025 aus Schwachstellen stammten, die 2024 oder früher offengelegt wurden.
Regulatorische Nachweispflichten und Patch-SLA-Anforderungen schaffen verbindliche Behebungsuntergrenzen
Regulatorische Anforderungen machen dokumentierte Patch-Governance zu einer konsistenteren Kaufanforderung. Das NIS2-Rahmenwerk verpflichtet wesentliche und wichtige Einrichtungen, Schwachstellen unverzüglich zu beheben. Die Leitlinien legen zudem Wert auf Richtlinien, nachvollziehbare Umsetzung und Aufzeichnungen zum Cybersicherheitsrisikomanagement. Diese Anforderungen machen Behebungsnachweise für Servicekäufer wichtiger. Der Markt für verwaltete Schwachstellen- und Patch-Management-Services profitiert von diesem Bedarf an wiederholbaren und revisionssicheren Abläufen. In den Vereinigten Staaten erhöhen die Offenlegungspflichten für börsennotierte Unternehmen die Aufmerksamkeit des Managements für die Cybersicherheits-Governance. Die SEC-Leitlinien verpflichten Registranten, wesentliche Cybersicherheitsvorfälle offenzulegen und relevante Risikomanagementprozesse zu beschreiben.
Cloud, hybrides Arbeiten und Expansion verteilter Endpunkte vergrößern die adressierbare Angriffsfläche
Unternehmensbestände umfassen heute lokale Server, Mitarbeiterendpunkte, Cloud-Workloads, Anwendungsschnittstellen und containerisierte Dienste. Jede Asset-Gruppe kann unterschiedliche Betriebssysteme, Wartungspläne und verantwortliche Eigentümer haben. Dies schafft einen breiteren Bedarf an koordinierter Erkennung und Behebung. Google Cloud hat die Schwachstellenprüfung für Container-Images in die Funktionen des Security Command Center integriert. Die Integration zeigt, dass das Schwachstellenmanagement in Cloud-Betriebsumgebungen eingebettet wird. Der Markt für verwaltete Schwachstellen- und Patch-Management-Services kann Unternehmen ansprechen, die Unterstützung über diese separaten Umgebungen hinweg benötigen.
Mangel an Cybersicherheitsfachkräften und Outsourcing-Nachfrage erweitern die Nutzung verwalteter Services
Engpässe bei der Sicherheitsbesetzung steigern das Interesse an externer Betriebsunterstützung. ISC2 berichtete, dass 20 % der Unternehmen Outsourcing nutzen, um Lücken bei Cybersicherheitsfähigkeiten zu schließen. Dieselbe Studie ergab, dass 19 % Drittanbieter-Dienstleister als Teil ihrer Personalstrategie einsetzen. Diese Nachfrage geht über einmalige Beratungsleistungen hinaus und erstreckt sich auf eine kontinuierliche Abdeckung für Erkennung, Priorisierung und Behebung. Sie unterstützt auch Co-Managed-Vereinbarungen, bei denen interne Teams die Aufsicht behalten. Der Markt für verwaltete Schwachstellen- und Patch-Management-Services ist gut positioniert, um diese gemischten Betriebsmodelle zu bedienen. Das Gesundheitswesen veranschaulicht die breiteren Auswirkungen von Fachkräftemangel auf die Akzeptanz verwalteter Sicherheitsdienste. LevelBlue berichtete, dass 44 % der Gesundheitsorganisationen planten, innerhalb von 2 Jahren Anbieter verwalteter Sicherheitsdienste einzusetzen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Patch-Kompatibilität und Risiko von Betriebsausfallzeiten | -2.4% | Global, am schwerwiegendsten in den OT-Sektoren Fertigung und Energie | Kurzfristig (≤ 2 Jahre) |
| Legacy-Systeme und fragmentierte Endpunktbestände | -1.8% | Global, am ausgeprägtesten im asiatisch-pazifischen Raum und in Südamerika | Langfristig (≥ 4 Jahre) |
| Rückstände bei Patch-Ausnahmen in OT und nicht unterstützten Beständen | -1.4% | Industriesektoren in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Schwache Asset-Eigentümerschaft und Behebungsverantwortlichkeit | -0.9% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Patch-Kompatibilität und Risiko von Betriebsausfallzeiten verlangsamen die Bereitstellungsgeschwindigkeit
Ein technisch gültiger Patch kann nicht immer bereitgestellt werden, wenn Sicherheitsteams ihn identifizieren. Industrie- und Energiebetreiber müssen möglicherweise Geräteabschaltungen durchführen und Betreibergenehmigungen einholen, bevor sie Firmware ändern. Automation.com stellte fest, dass die Genehmigung zum Patchen einiger Strominfrastrukturgeräte Monate dauern kann. In diesem Zeitraum können auf denselben Systemen weitere Schwachstellen auftreten. Diese Einschränkung beeinträchtigt die Fähigkeit der Anbieter, aggressive Behebungsziele zu erreichen. Sie erhöht auch den Wert sorgfältiger Tests und kontrollierter Bereitstellungspläne. Qualys führte im Februar 2026 KI-gestützte Patch-Zuverlässigkeitsbewertung ein, um Stabilitätsrisiken und bekannte Probleme vor der Bereitstellung zu bewerten. Die Funktion spiegelt den Bedarf an besserer Entscheidungsunterstützung wider, bevor ein Update Produktionssysteme erreicht. Dienstleister müssen die Reduzierung von Exposition mit der Betriebskontinuität in Einklang bringen.
Legacy-Systeme und fragmentierte Endpunktbestände schaffen chronische Abdeckungslücken
Einige Assets können nicht durch konventionelle Patch-Bereitstellung behoben werden. Sie können nicht unterstützte Betriebssysteme ausführen, keine Anbieteraktualisierungen erhalten oder sich in Umgebungen befinden, in denen Agenten nicht betrieben werden können. Eine arXiv-Studie aus dem Jahr 2025 ergab, dass 13 % der OT-bezogenen KEV-Einträge Anbieter-Workarounds oder Abhilfemaßnahmen enthielten. Die Studie fand für 87 % der zugehörigen Einträge keine solchen praktischen Nicht-Patch-Leitlinien. Diese Einschränkungen können Unternehmen mit anhaltender Exposition zurücklassen, selbst nachdem sie einen verwalteten Service eingeführt haben. Anbieter müssen daher kompensierende Kontrollen neben der Patch-Bereitstellung einsetzen. Netzwerksegmentierung, Konfigurationsänderungen, virtuelles Patching und eine bessere Asset-Eigentümerschaft können das Risiko reduzieren, wo direkte Updates nicht verfügbar sind. Diese Services erfordern tiefere Kenntnisse der Kundenumgebung und können länger zur Implementierung benötigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Behebungsverantwortlichkeit gestaltet die Wertschöpfungskette neu
Managed Vulnerability Management Services hielt im Jahr 2026 einen Marktanteil von 32,47 % im Markt für verwaltete Schwachstellen- und Patch-Management-Services. Dieser Service bietet kontinuierliche Erkennung, Überprüfung, Risikobewertung, Priorisierung und laufendes Programmmanagement. Es ist die etablierteste Kategorie, da viele Unternehmen zunächst einen vollständigen Überblick über ihre Assets und Schwachstellen benötigen. Vulnerability Scanning and Assessment Services bleiben notwendig, aber das reine Scannen wird weniger differenziert, wenn ähnliche Funktionen in Cloud- und Endpunktplattformen integriert sind. Managed Patch Management Services bietet die Ausführungsebene, die Erkenntnisse in Geräteupdates umwandelt. Compliance, Reporting, and Advisory Services fügt Nachweise und Leitlinien für Unternehmen mit formalen Berichtspflichten hinzu.
Remediation Orchestration and Verification Services wird bis 2032 voraussichtlich mit einer CAGR von 15,73 % wachsen. Käufer fordern von Anbietern den Nachweis, dass eine identifizierte Schwachstelle zugewiesen, behoben und verifiziert wurde. Tenable schloss im Februar 2025 die Übernahme von Vulcan Cyber für 150 Millionen USD ab.[2] Die Transaktion fügte Tenable One automatisierte Behebungs-Workflows, Risikopriorisierung und mehr als 100 Drittanbieter-Integrationen hinzu. Dies unterstützt ein Servicemodell, das Schwachstellenerkenntnisse mit Ticketing, Eigentümerschaft, Bereitstellung und Abschlussnachweis verbindet. Die Branche für verwaltete Schwachstellen- und Patch-Management-Services ist zunehmend um dieses umfassendere Verantwortlichkeitsmodell organisiert.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Servicebereitstellungsmodell: Co-Managed-Architekturen gewinnen gegenüber vollständigem Outsourcing an Boden
Vollständig verwaltete Services hielten im Jahr 2026 einen Marktanteil von 39,83 %. Dieses Modell eignet sich für Unternehmen, die einen Anbieter benötigen, der den größten Teil des Schwachstellen- und Patch-Management-Prozesses betreibt. Es kann Asset-Erkennung, Priorisierung, Änderungskoordination, Berichterstattung und Verifizierung umfassen. Kleine und mittelgroße Unternehmen wählen diese Struktur häufig, wenn sie keine Spezialteams rund um die Uhr unterhalten können. Größere Unternehmen nutzen sie auch für ausgewählte Umgebungen oder regionale Betriebe. Das Modell bleibt wichtig, wenn ein internes Sicherheitsteam nur begrenzte Kapazitäten für die Behebungsnachverfolgung hat.
Co-Managed Services werden bis 2032 voraussichtlich mit einer CAGR von 16,17 % wachsen. Dieses Modell ermöglicht es Unternehmen, die interne Eigentümerschaft ausgewählter Phasen beizubehalten und gleichzeitig Anbieterkapazitäten dort hinzuzufügen, wo sie am meisten benötigt werden. Interne Teams können die Verantwortung für Richtliniengestaltung, Priorisierung oder Governance behalten. Externe Teams können Patch-Ausführung, Ausnahmemanagement, Berichterstattung und Workflow-Koordination unterstützen. Diese Vereinbarung ist in regulierten Umgebungen nützlich, in denen die Managementverantwortung nicht vollständig delegiert werden kann. Sie reagiert auch auf Fachkräftemangel, ohne dass ein Unternehmen sein bestehendes Sicherheitsteam ersetzen muss. Monitoring-Only-, Advisory-, Staff-Augmentation- und Incident-Triggered-Services bedienen weiterhin Kunden mit eingeschränkteren oder episodischen Anforderungen.
Nach Asset-Abdeckung: Container-Sicherheit wird zur wachstumsstarken Grenze
Endpunkte und Server hielten im Jahr 2026 einen Anteil von 34,27 % am Markt für verwaltete Schwachstellen- und Patch-Management-Services. Unternehmen haben seit Langem in Endpunkt-Agenten, Geräteinventare und Server-Management-Tools investiert. Diese Assets passen zu etablierten Scan- und Patch-Methoden, da Eigentümerschaft und Betriebspläne in der Regel klarer sind. Die Abdeckung von Netzwerk und Infrastruktur bleibt für Firewalls, VPNs, Switches und Router wichtig. Cisco Talos berichtete, dass Netzwerk- und Infrastrukturprodukte im Jahr 2025 für 54 der 241 KEV-Ergänzungen verantwortlich waren. Anwendungen, APIs und Datenbanken benötigen ebenfalls Aufmerksamkeit, da Unternehmen mehr extern verbundene Services hinzufügen.
Cloud-Workloads und Container werden bis 2032 voraussichtlich mit einer CAGR von 16,63 % wachsen. Containerisierte Architekturen können schnell erstellt und entfernt werden, was feste Patch-Zeitpläne weniger geeignet macht. Microsoft beschrieb Lücken in der EDR-Sichtbarkeit über viele Cloud-Workloads und Edge-Umgebungen hinweg. Anbieter benötigen Cloud-native Erkennung, Image-Bewertung, Laufzeitüberwachung und Integration in Entwicklungs-Workflows. Betriebstechnologie, Internet der Dinge und mobile Geräte bleiben schwierige Kategorien, da Anbieter, Betriebsbedingungen und Patch-Optionen stark variieren. Die Branche für verwaltete Schwachstellen- und Patch-Management-Services muss diese Assets unterstützen, ohne einen einheitlichen Desktop-Patching-Ansatz anzuwenden.
Nach Bereitstellungsmodell: Hybrid schließt die Lücke zu reinen Cloud-Bereitstellungen
Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 60,83 %. SaaS-basierte Plattformen reduzieren den Bedarf an lokaler Infrastruktur und können eine kontinuierliche Analyse über viele Standorte hinweg unterstützen. Sie können auch Aktualisierungen der Scan-Logik und Verwaltungsschnittstellen vereinfachen. Diese Vorteile sind für verteilte Unternehmen mit mehreren Gerätegruppen nützlich. Cloud-Bereitstellung unterstützt die zentrale Berichterstattung für Teams, die große, sich entwickelnde Technologiebestände verwalten. Sie bleibt das führende Modell, da viele Käufer eine schnellere Implementierung und einen geringeren Verwaltungsaufwand wünschen.
Hybrid-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 16,44 % wachsen. Große Unternehmen und regulierte Organisationen werden im Prognosezeitraum wahrscheinlich nicht alle Workloads in eine Cloud-Umgebung migrieren. Hybrid-Modelle kombinieren zentrale Orchestrierung mit separater Handhabung für lokale, luftgespaltene oder datensensible Systeme. Action1 kündigte am 1. April 2026 die Datenhaltung in Indien an und demonstrierte damit, wie Anbieter die Cloud-Bereitstellung an lokale Compliance-Anforderungen anpassen.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche: Strukturelle Schwachstellen im Gesundheitswesen schaffen ein wachstumsstarkes Segment
BFSI hielt im Jahr 2026 einen Anteil von 24,37 %. Finanzinstitute unterliegen umfangreichen Sicherheits-, Resilienz- und Berichtspflichten. Sie verwalten auch viele kundenseitige Systeme, Drittanbieter-Verbindungen und sensible Datenrepositorien. Diese Kombination erhöht die operative Bedeutung einer disziplinierten Behebung und klarer Nachweise. ABI berichtete, dass italienische Banken im Jahr 2026 voraussichtlich 500 Millionen EUR (540 Millionen USD) für Informationssicherheit aufwenden würden. Der Bericht identifizierte Schwachstellenmanagement und Compliance-Berichterstattung als Investitionsprioritäten.
Das Gesundheitswesen wird bis 2032 voraussichtlich mit einer CAGR von 16,51 % wachsen. Klinische Geräte, vernetzte Systeme und sensible Aufzeichnungen schaffen eine anspruchsvolle Betriebsumgebung für Behebungsteams. Die Northeastern University kündigte ein Krankenhaus-Cybersicherheitsprojekt an, das von ARPA-H UPGRADE mit bis zu 19 Millionen USD im Jahr 2025 unterstützt wird. Die Arbeit behandelt das Schwachstellenmanagement in Krankenhäusern als kritisches operatives Anliegen. IT und Telekommunikation, Fertigung, Regierung und Verteidigung sowie Energie und Versorgungsunternehmen haben ebenfalls komplexe Anforderungen. Einzelhandel und E-Commerce, Bildung, Gastgewerbe und Reisen sowie andere Sektoren erweitern ihre verwalteten Sicherheitsprogramme, da sich Ransomware-Risiken auf eine breitere Zielgruppe ausweiten.
Geografische Analyse
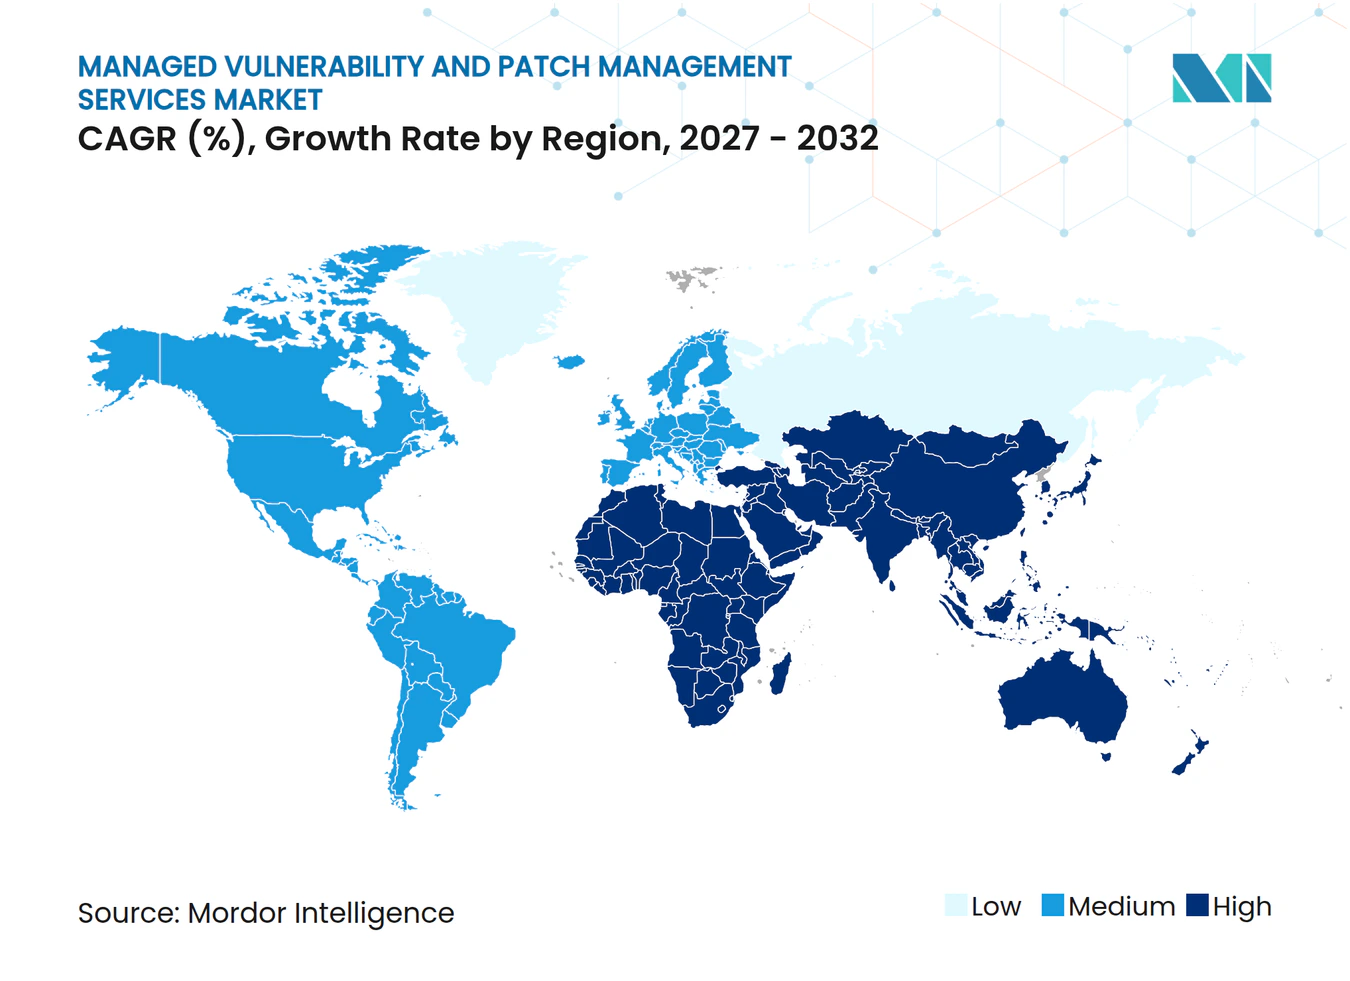
Nordamerika hielt im Jahr 2026 einen Anteil von 39,63 % am regionalen Umsatz. Die Vereinigten Staaten sind das wichtigste Nachfragezentrum, da föderale Behebungspraktiken, Offenlegungspflichten für börsennotierte Unternehmen und regulierte Unternehmensanforderungen die Ausgaben unterstützen. Der KEV-Katalog der CISA bietet vielen Unternehmen eine praktische Liste zur Priorisierung ausgenutzter Schwachstellen. Die SEC-Leitlinien rücken Cybersicherheitsrisikoprozesse auch stärker in den Fokus des Senior Managements. Kanada entwickelt Nachfrage durch Sicherheitserwartungen im Finanzsektor. Mexiko gewinnt an Relevanz, da Fertigungs- und Energieunternehmen grenzüberschreitende Lieferkettensicherheitsanforderungen angehen.
Europa war im Jahr 2026 der zweitgrößte regionale Markt. NIS2, DORA und nationale Anforderungen prägen die Servicenachfrage in Finanzdienstleistungen und wesentlicher Infrastruktur. Deutschland und das Vereinigte Königreich bleiben führende Quellen regionaler Umsätze. Frankreich, Italien und Spanien erhöhen ebenfalls ihre Investitionen in verwaltete Sicherheit. Die ENISA veröffentlichte im Jahr 2026 eine Marktanalyse für verwaltete Sicherheitsdienste, die angebots- und nachfrageseitige Informationen für die Europäische Union bereitstellt. Die Veröffentlichung unterstützt klarere Erwartungen an Servicedefinitionen und Käuferanforderungen.
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 16,36 % wachsen, der schnellsten regionalen Rate im Markt für verwaltete Schwachstellen- und Patch-Management-Services. Die Region verbindet wachsende digitale Infrastruktur mit angespannten Bedingungen bei der Besetzung von Cybersicherheitsstellen. Japan hat einen klaren Automatisierungsbedarf, wobei Trend Micro im März 2025 eine mittlere Zeit bis zur Patch-Bereitstellung von 36,4 Tagen meldete. Dies war das 1,2-fache des in der Eingabeforschung gemeldeten globalen Durchschnitts. Südkorea verstärkt nach Datenschutzverletzungen im Jahr 2025, die vernetzte Institutionen betrafen, seine Aufmerksamkeit für Sicherheit. Südamerika ist eine aufkommende Chance, da Unternehmen erstmals verwaltete Sicherheit einführen. Investitionen im Nahen Osten werden durch nationale Digitalisierungsprogramme und Anforderungen des Finanzsektors unterstützt, während Afrika noch früher in der Akzeptanz ist.
Wettbewerbslandschaft
Marktkonzentration
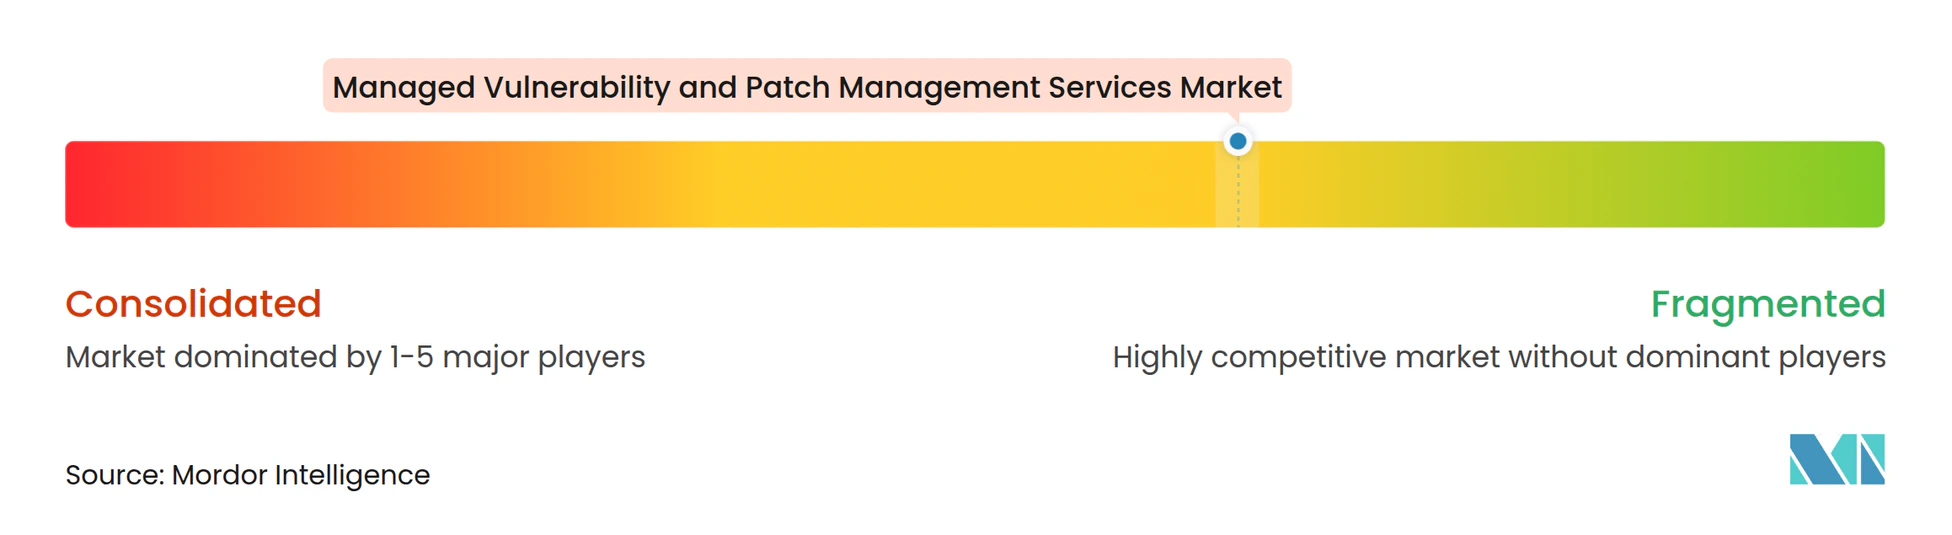
Der Markt für verwaltete Schwachstellen- und Patch-Management-Services ist unter den Dienstleistern mäßig fragmentiert, mit zunehmender Konsolidierung unter Plattformanbietern. Tenable, Qualys und CrowdStrike bauen integrierte Angebote über Erkennung, Priorisierung und Behebung hinweg aus. CrowdStrike führte 2025 risikobasiertes Patching für IT über Falcon ein. Die Übernahme von Vulcan Cyber durch Tenable erweiterte zudem die Fähigkeiten für Behebungs-Workflows. Diese Maßnahmen verringern den Spielraum für eng fokussierte Tools. Sie erhöhen auch den Druck auf verwaltete Anbieter, operative Ergebnisse statt nur technischer Erkennung nachzuweisen.
Dienstleistungsunternehmen wie Kyndryl, Accenture und Optiv konkurrieren durch globale Bereitstellung, Compliance-Unterstützung und Erfahrung mit Multi-Vendor-Kundenbeständen. Kyndryl und Microsoft lancierten im Juli 2025 den Kyndryl Microsoft Acceleration Hub.[3] Die Zusammenarbeit kombiniert Kyndryl Consult-Services mit Microsoft Azure AI Foundry und Security Copilot, um branchenspezifische Automatisierung zu ermöglichen. Arctic Wolf führte im Mai 2026 Aurora Exposure Management ein und bündelte Schwachstellenmanagement, Angriffsflächen-Management und natives Patch-Management. Der Markt für verwaltete Schwachstellen- und Patch-Management-Services wird damit sowohl bei Software-Plattformen als auch bei der Servicebereitstellung wettbewerbsintensiver.
Betriebstechnologie- und Internet-der-Dinge-Umgebungen bleiben eine wichtige Wettbewerbschance. Nur wenige Anbieter bieten vorzertifizierte Services an, die Schwachstellenarbeit mit industriellen Änderungskontrollen in Einklang bringen. Anbieter müssen Asset-Transparenz mit Kenntnissen über Sicherheits-, Ausfallzeit- und Anbietergenehmigungsanforderungen kombinieren. Dies begünstigt Unternehmen, die sowohl in IT- als auch in OT-Umgebungen tätig sein können. Microsoft führte im März 2025 auch Security Copilot-Agenten ein, darunter einen Vulnerability Remediation Agent für Microsoft Intune. Solche Produktschritte erhöhen die Rolle der Automatisierung in etablierten Endpunkt-Management-Ökosystemen.
Marktführer in der Branche für verwaltete Schwachstellen- und Patch-Management-Services
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
-
International Business Machines Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Oktober 2026: Qualys veröffentlichte TruRisk Eliminate 4.2.1 und führte Agent Sara ein, ein KI-System, das Schwachstellenerkenntnisse in operative Auswirkungswellen gruppiert und ringbasierte Patch-Bereitstellungsaufgaben – Labor, Staging und Produktion – generiert, die fehlerhafte Patches stoppen, bevor sie Produktionsumgebungen erreichen. Die Veröffentlichung markierte einen bedeutenden Schritt in Richtung autonomer Behebungsorchestrierung innerhalb der verwalteten Schwachstellenplattform von Qualys.
- September 2026: Qualys lancierte TruRisk Eliminate 4.1, konsolidierte Patch-, Mitigate- und Isolate-Funktionen in einer einzigen einheitlichen Anwendung und führte neue Übersichts- und Betriebsstatus-Dashboards ein. Die Veröffentlichung ermöglichte es Sicherheitsteams, Behebungsgeschwindigkeit und Expositionsstatus in einer einzigen Oberfläche statt über separate Produktmodule hinweg zu verfolgen.
- Mai 2026: Arctic Wolf führte Aurora Exposure Management ein, eine neue Produktfamilie, die Aurora Vulnerability Management und Aurora Attack Surface Management mit einem nativen Patch-Management-Add-on namens Resolve kombiniert. Die Markteinführung positionierte Arctic Wolf als Full-Cycle-Exposure-Management-Anbieter, der seine SOC-Plattform von der Erkennung hin zur proaktiven Schwachstellenbehebung für mehr als 10.000 Kunden erweitert.
- Juli 2025: Kyndryl und Microsoft lancierten den Kyndryl Microsoft Acceleration Hub, eine Co-Innovations-Einrichtung, die Kyndryl Consult-Services mit Microsoft Azure AI Foundry und Security Copilot integriert, um branchenspezifische Sicherheitsautomatisierungslösungen zu entwickeln, einschließlich Schwachstellen- und Patch-Management-Orchestrierung für komplexe Unternehmensumgebungen.
Berichtsumfang des globalen Marktes für verwaltete Schwachstellen- und Patch-Management-Services
Der Markt für verwaltete Schwachstellen- und Patch-Management-Services umfasst ausgelagerte Services zur Identifizierung, Bewertung, Priorisierung, Behebung und Überwachung von Sicherheitsschwachstellen in der IT-Infrastruktur eines Unternehmens, einschließlich Endpunkte, Netzwerke, Server, Anwendungen, Cloud-Umgebungen und mobile Geräte. Diese Services helfen Unternehmen, Software-Patches, Updates und Sicherheitskonfigurationen bereitzustellen, um Cyberrisiken zu reduzieren und die regulatorische Compliance aufrechtzuerhalten.
Der Marktbericht für verwaltete Schwachstellen- und Patch-Management-Services ist segmentiert nach Servicetyp (Managed Vulnerability Management Services, Managed Patch Management Services, Vulnerability Scanning and Assessment Services, Remediation Orchestration and Verification Services sowie Compliance, Reporting, and Advisory Services), Servicebereitstellungsmodell (vollständig verwaltet, Co-Managed, Monitoring-Only sowie Advisory, Staff Augmentation und Incident-Triggered), Asset-Abdeckung (Netzwerk und Infrastruktur, Endpunkte und Server, Cloud-Workloads und Container, Anwendungen, APIs und Datenbanken sowie Betriebstechnologie, Internet der Dinge und mobile Geräte), Bereitstellungsmodell (On-Premises, Cloud-basiert und Hybrid), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzelhandel und E-Commerce, Fertigung, Regierung und Verteidigung, Bildung, Energie und Versorgungsunternehmen, Transport und Logistik, Gastgewerbe und Reisen sowie sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Managed Vulnerability Management Services |
| Managed Patch Management Services |
| Vulnerability Scanning and Assessment Services |
| Remediation Orchestration and Verification Services |
| Compliance, Reporting, and Advisory Services |
| Vollständig verwaltet |
| Co-Managed |
| Monitoring-Only |
| Advisory, Staff Augmentation und Incident-Triggered |
| Netzwerk und Infrastruktur |
| Endpunkte und Server |
| Cloud-Workloads und Container |
| Anwendungen, APIs und Datenbanken |
| Betriebstechnologie, Internet der Dinge und mobile Geräte |
| On-Premises |
| Cloud-basiert |
| Hybrid |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzelhandel und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Managed Vulnerability Management Services | |
| Managed Patch Management Services | ||
| Vulnerability Scanning and Assessment Services | ||
| Remediation Orchestration and Verification Services | ||
| Compliance, Reporting, and Advisory Services | ||
| Nach Servicebereitstellungsmodell | Vollständig verwaltet | |
| Co-Managed | ||
| Monitoring-Only | ||
| Advisory, Staff Augmentation und Incident-Triggered | ||
| Nach Asset-Abdeckung | Netzwerk und Infrastruktur | |
| Endpunkte und Server | ||
| Cloud-Workloads und Container | ||
| Anwendungen, APIs und Datenbanken | ||
| Betriebstechnologie, Internet der Dinge und mobile Geräte | ||
| Nach Bereitstellungsmodell | On-Premises | |
| Cloud-basiert | ||
| Hybrid | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Schwachstellen- und Patch-Management-Services?
Der Markt für verwaltete Schwachstellen- und Patch-Management-Services wird voraussichtlich von 4,63 Milliarden USD im Jahr 2026 auf 10,87 Milliarden USD bis 2032 wachsen, mit einer CAGR von 15,36 % von 2027 bis 2032.
Was treibt die Nachfrage nach verwalteten Schwachstellen- und Patch-Management-Services an?
Schnellere Ausnutzung, regulatorische Patch-Governance-Anforderungen, Cloud-Expansion und Lücken bei der Cybersicherheitsbesetzung unterstützen die Nachfrage. Der Markt für verwaltete Schwachstellen- und Patch-Management-Services begegnet diesen Herausforderungen durch kontinuierliche operative Unterstützung statt nur periodischer Bewertungen.
Welcher Servicetyp wächst am schnellsten?
Remediation Orchestration and Verification Services wird bis 2032 voraussichtlich mit einer CAGR von 15,73 % wachsen, da Käufer einen verifizierten Abschluss anstreben.
Welches Bereitstellungsmodell führt bei der Akzeptanz?
Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 60,83 %, während Hybrid-Bereitstellung mit einer CAGR von 16,44 % bis 2032 voraussichtlich am schnellsten wächst.
Welcher Endnutzersektor hat die höchsten Wachstumsaussichten?
Das Gesundheitswesen wird bis 2032 voraussichtlich mit einer CAGR von 16,51 % wachsen, bedingt durch die Exposition klinischer Geräte, Compliance-Anforderungen und Anforderungen an die Betriebskontinuität.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 16,36 % wachsen, unterstützt durch Digitalisierung, Cyberinvestitionen und Outsourcing-Bedarf.