
Tamanho e Participação do Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
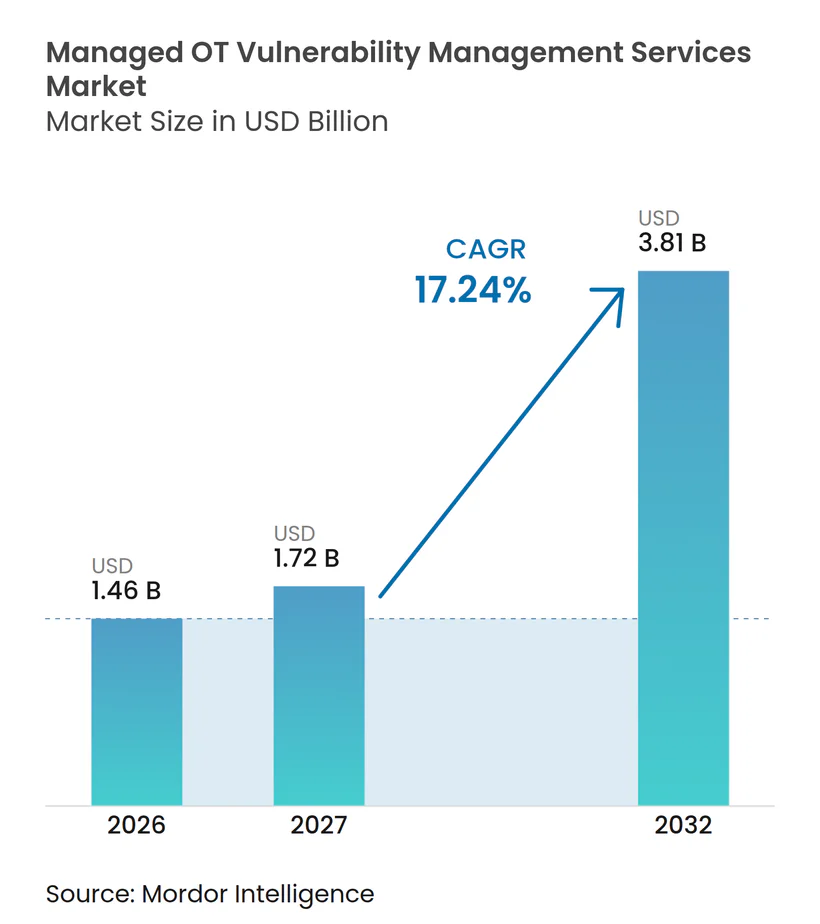
| Tamanho do Mercado (2027) | 1.72 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.81 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 17.24 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT por Mordor Intelligence
O tamanho do Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT está projetado em 1,46 bilhões de USD em 2026, 1,72 bilhões de USD em 2027, e deve atingir 3,81 bilhões de USD até 2032, crescendo a um CAGR de 17,24% de 2027 a 2032. A estimativa reflete uma transição de projetos de varredura periódica para programas terceirizados contínuos de descoberta de ativos, avaliação de vulnerabilidades, pontuação de exposição, coordenação de remediação, documentação, escalonamento, acompanhamento operacional seguro e revisão gerencial responsável. Uma maior conexão entre sistemas corporativos e tecnologia operacional está aumentando o número de ativos que precisam de supervisão contínua. Operadores de infraestrutura crítica também enfrentam requisitos de cibersegurança mais formais e uma oferta limitada de especialistas que compreendem processos industriais. Os provedores estão respondendo por meio de modelos co-gerenciados, monitoramento passivo, priorização de riscos e serviços que combinam coleta de borda com análise em nuvem. Essas condições mantêm o mercado de serviços gerenciados de gestão de vulnerabilidades em OT vinculado às necessidades operacionais, em vez de gastos discricionários em tecnologia, porque os operadores precisam de uma forma repetível de entender quais ativos conectados estão expostos, quais vulnerabilidades requerem ação imediata, quem deve ser responsável pela resposta e quais controles podem reduzir o risco quando um patch não pode ser aplicado sem afetar a produção.
Principais Conclusões do Relatório
- Por tipo de serviço, os Serviços Gerenciados de Avaliação de Vulnerabilidades em OT detinham 27,58% do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026, enquanto os Serviços Gerenciados de Gestão de Exposição e Priorização de Riscos em OT estão projetados para expandir a um CAGR de 19,73% até 2032.
- Por modelo de entrega de serviço, os serviços Totalmente Gerenciados detinham 43,39% de participação em 2026, enquanto os arranjos Co-Gerenciados estão projetados para expandir a um CAGR de 20,61% até 2032.
- Por modo de implantação, a implantação Baseada em Nuvem detinha 47,52% da participação do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026, enquanto a implantação Híbrida e Multinuvem está projetada para expandir a um CAGR de 21,92% até 2032.
- Por tipo de ativo OT, os Controladores Lógicos Programáveis detinham 26,91% de participação em 2026, enquanto IoT Industrial, Dispositivos de Borda e Outros Ativos OT estão projetados para expandir a um CAGR de 21,82% até 2032.
- Por setor do usuário final, a Manufatura Industrial detinha 26,69% de participação em 2026, enquanto o Governo e Setor Público está projetado para expandir a um CAGR de 22,54% até 2032.
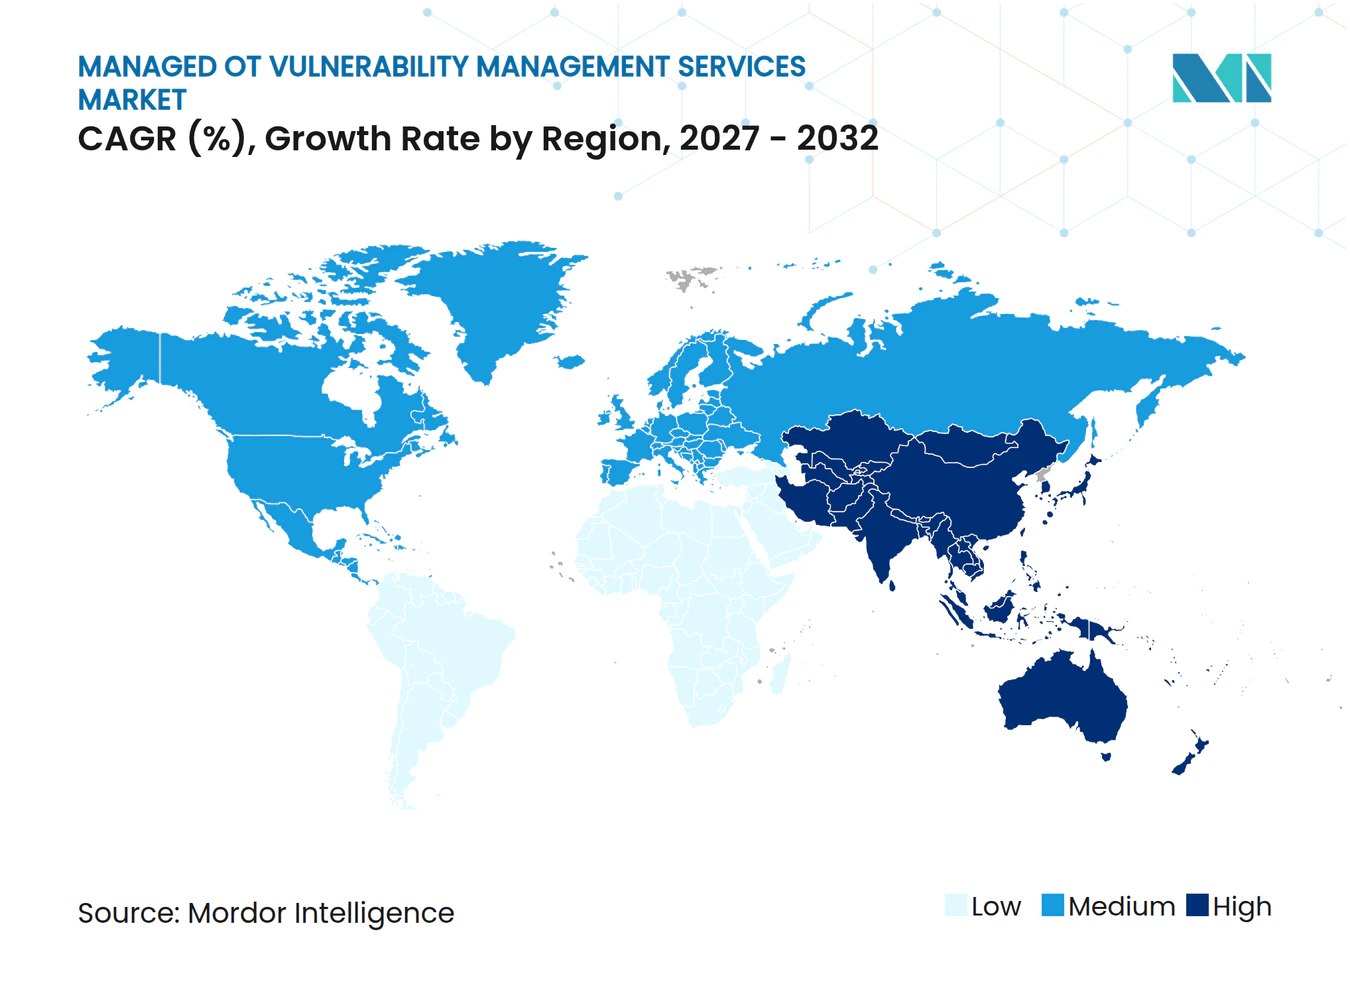
- Por geografia, a América do Norte detinha 38,64% da participação do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 19,86% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão da Conectividade TI/OT e Digitalização Industrial | +4.5% | Global | Médio prazo (2-4 anos) |
| Aumento do Risco Cibernético para Infraestrutura Crítica | +4.0% | Global, elevado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Fortalecimento da Regulamentação de Cibersegurança em OT | +3.0% | UE, América do Norte, núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escassez de Expertise Interna em Cibersegurança OT | +2.5% | Global, mais aguda na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Crescimento de Operações Industriais Multissite e Manutenção Remota | +1.5% | Global, ganhos iniciais em polos de manufatura | Longo prazo (≥ 4 anos) |
| Priorização Baseada em Risco de Vulnerabilidades OT Usando Contexto Industrial | +1.0% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão da Conectividade TI/OT e Digitalização Industrial
A digitalização industrial está enfraquecendo a separação que antes isolava a tecnologia operacional das ameaças de TI corporativa. Os fabricantes estão conectando sistemas SCADA, controladores lógicos programáveis e estações de trabalho de engenharia a plataformas de gestão em nuvem. A IBM relatou que 49% das 670 vulnerabilidades com impacto em OT divulgadas no primeiro semestre de 2025 tinham classificações CVSS Críticas ou Altas.[1] O monitoramento remoto e a manutenção preditiva melhoram a visibilidade operacional, mas também exigem cobertura de avaliação quando um site se torna conectado. As diretrizes MLPS 2.0 da China exigem que empresas estatais aloquem 7-10% dos orçamentos de TI para segurança OT, o que apoia os gastos em ambientes industriais conectados. O mercado de serviços gerenciados de gestão de vulnerabilidades em OT se beneficia, pois cada instalação conectada requer inventário, revisão de riscos e gestão de acompanhamento.
Aumento do Risco Cibernético para Infraestrutura Crítica
Grupos de ransomware e atores patrocinados por estados estão visando ambientes industriais para alavancagem financeira e geopolítica. A Claroty constatou que 40% das organizações pesquisadas tinham ativos OT com Vulnerabilidades Conhecidas Exploráveis expostas à internet, enquanto 68% dos KEVs de manufatura estavam vinculados a grupos de ransomware ativos. A IBM relatou que incidentes que afetam OT custaram em média 4,56 milhões de USD em 2025, e 23% das organizações afetadas sofreram danos diretos a sistemas ou equipamentos OT. O Relatório do Estado de Segurança ICS 2025 do SANS constatou que metade dos incidentes ICS começou com acesso externo não autorizado. Menos de 15% das organizações nessa pesquisa tinham controles avançados de acesso remoto com reconhecimento de ICS, como gravação de sessão ou aprovações específicas por dispositivo. O mercado de serviços gerenciados de gestão de vulnerabilidades em OT é apoiado porque a cobertura gerenciada contínua aborda a lacuna entre ativos expostos e a capacidade de identificar, priorizar e controlar esses riscos.
Fortalecimento da Regulamentação de Cibersegurança em OT
Os requisitos regulatórios estão tornando a gestão de vulnerabilidades em OT uma obrigação de conformidade para muitos proprietários de ativos. A NIS2 introduziu responsabilidade executiva e multas de até EUR 10 milhões (11,3 milhões de USD), enquanto a IEC 62443 permanece uma referência técnica central para programas de cibersegurança industrial.[2] Em setembro de 2025, a CISA e o Centro Nacional de Segurança Cibernética do Reino Unido emitiram orientação conjunta recomendando alinhamento com a IEC 62443 e a ISO/IEC 27001. Esses frameworks tornam os inventários de ativos, registros de acesso e tratamento de riscos documentado mais importantes nos contratos de serviços gerenciados. O relatório SANS constatou que sites regulamentados experimentaram 50% menos efeitos financeiros e de segurança de incidentes do que pares não regulamentados. Para o mercado de serviços gerenciados de gestão de vulnerabilidades em OT, os serviços gerenciados de conformidade e relatórios tornam-se, portanto, uma parte prática de um programa mais amplo de gestão de vulnerabilidades.
Escassez de Expertise Interna em Cibersegurança OT
A cibersegurança em OT requer conhecimento de protocolos industriais, segurança de processos, sistemas de controle específicos de fornecedores e métodos de investigação de segurança. Apenas 20% das organizações com ambientes industriais mantinham equipes dedicadas de segurança OT no Panorama Global de Cibersegurança 2026, citado pela Honeywell. Operadores multissite nem sempre podem alocar especialistas qualificados em cada instalação a um custo sustentável. O mercado de serviços gerenciados de gestão de vulnerabilidades em OT ganha suporte à medida que serviços co-gerenciados e totalmente gerenciados fornecem acesso a expertise centralizada, permitindo que as equipes de planta retenham o controle operacional, criando uma divisão definida de responsabilidade para monitoramento de rotina, escalonamento técnico, suporte a incidentes, revisão de acesso, avaliação de vulnerabilidades e comunicação com as pessoas responsáveis por manter os equipamentos de produção disponíveis e seguros. A pesquisa SANS constatou que organizações que envolvem técnicos de campo em exercícios de cibersegurança relataram níveis de prontidão 1,7 vezes maiores do que aquelas que não o fizeram. Isso reforça o valor dos provedores que podem combinar julgamento industrial com operações rotineiras de vulnerabilidades, porque um serviço útil deve entender se uma mudança técnica pode ser concluída durante uma janela de manutenção, se afeta equipamentos relacionados à segurança, qual equipe operacional é proprietária do ativo e se um controle compensatório é mais adequado do que um patch imediato em um ambiente de produção ativo.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Sistemas OT Legados e Proprietários que Resistem a Patches | -2.0% | Global, concentrado em economias industriais maduras | Longo prazo (≥ 4 anos) |
| Riscos de Interrupção Operacional por Varredura Ativa e Remediação | -1.5% | Global | Curto prazo (≤ 2 anos) |
| Telemetria OT Fragmentada e Interoperabilidade Limitada | -1.0% | Global, mais aguda no Oriente Médio e África e América do Sul | Médio prazo (2-4 anos) |
| Dificuldade em Quantificar o Retorno sobre o Investimento em Segurança OT | -0.8% | Global, mais pronunciado em PMEs e setor público | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Sistemas OT Legados e Proprietários que Resistem a Patches
PLCs de fim de vida útil, sistemas SCADA e controladores embarcados frequentemente utilizam firmware proprietário que limita a remediação direta. As atualizações de segurança podem exigir coordenação com fornecedores, acesso físico, janelas de manutenção planejadas e paralisações de produção. A orientação do NIST reconhece que os proprietários de OT devem equilibrar os requisitos operacionais com os controles de cibersegurança ao gerenciar sistemas industriais. No mercado de serviços gerenciados de gestão de vulnerabilidades em OT, os provedores consequentemente dependem de segmentação de rede, patches virtuais e monitoramento comportamental quando patches diretos não são viáveis. A orientação de inventário de ativos da CISA de 2025 recomenda comparar o custo potencial do tempo de inatividade com as opções de substituição ou controle compensatório. Esses fatores adicionam complexidade à entrega e podem prolongar um engajamento antes que um cliente aceite um plano de remediação.
Riscos de Interrupção Operacional por Varredura Ativa e Remediação
A varredura ativa pode interromper equipamentos OT sensíveis, incluindo PLCs, IHMs embarcadas e switches industriais mais antigos. Esse risco é especialmente importante em petróleo e gás, produtos químicos e geração de energia, onde os processos não podem ser facilmente interrompidos. O relatório SANS documentou que as organizações industriais devem adaptar as práticas de cibersegurança às necessidades operacionais dos ambientes ICS. O mercado de serviços gerenciados de gestão de vulnerabilidades em OT exige que os provedores usem monitoramento passivo, inspeção profunda de pacotes e correlação de tráfego de rede para criar uma visão de ativos e vulnerabilidades, enquanto validam cuidadosamente as informações em relação a registros de engenharia, documentação de fornecedores e condições operacionais, para que a avaliação resultante não confunda equipamentos inativos, registros obsoletos ou tráfego industrial normal com uma condição de vulnerabilidade imediata. Os métodos passivos podem retardar a cobertura e atrasar as atualizações dos registros de vulnerabilidades. Os testes de gêmeo digital podem reduzir o risco de produção antes que um ambiente de produção seja avaliado, mas adicionam trabalho, tempo e custo ao serviço.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
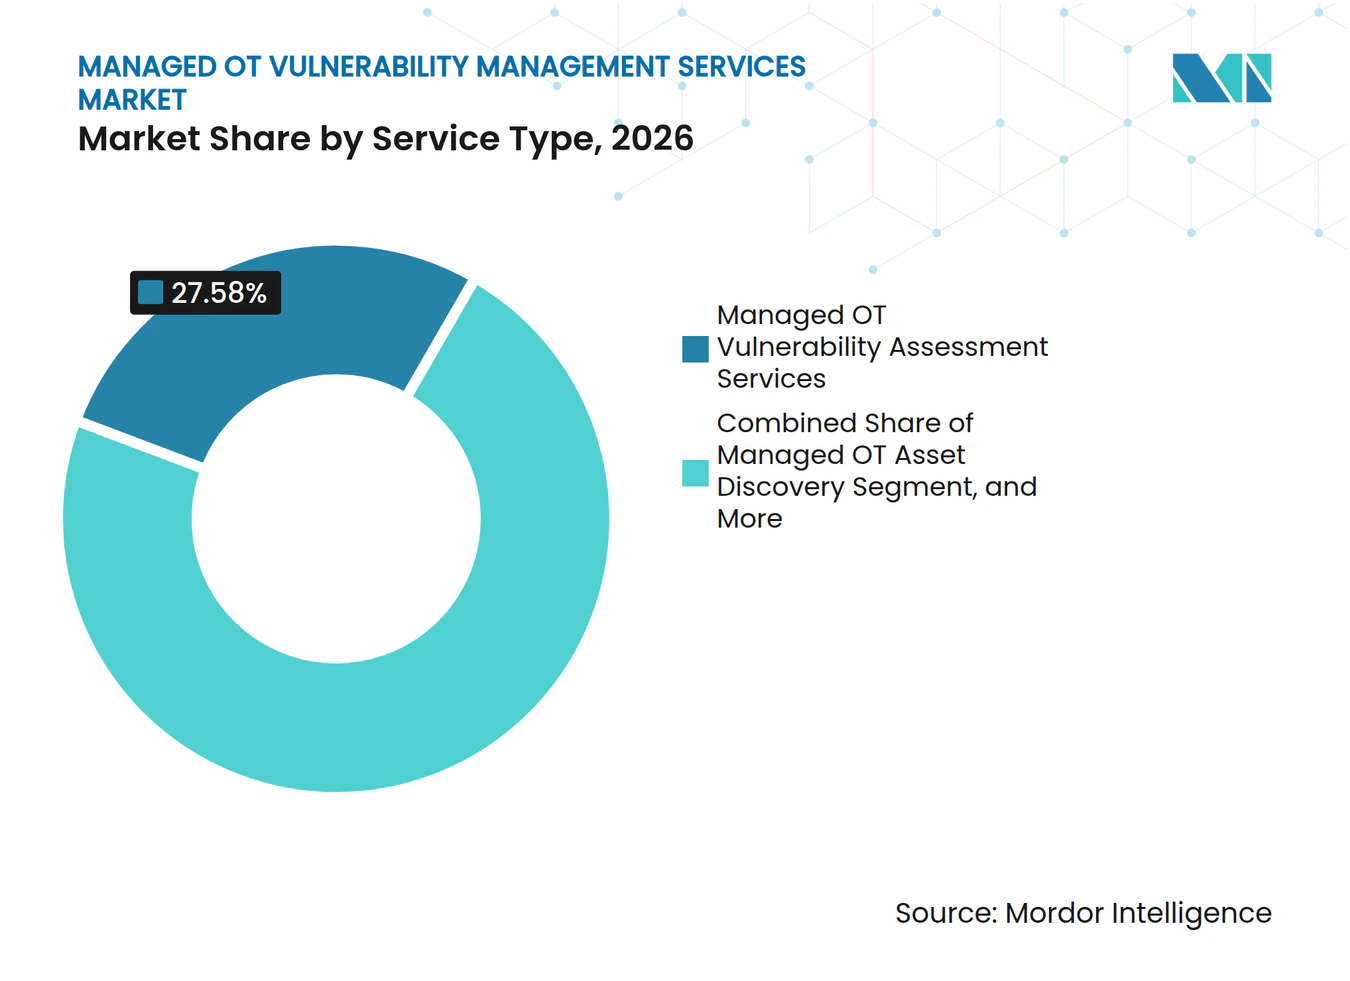
A Gestão de Exposição se Consolida sobre a Liderança em AvaliaçãoOs Serviços Gerenciados de Avaliação de Vulnerabilidades em OT detinham 27,58% do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026. O serviço permanece um ponto de entrada comum porque os proprietários de ativos precisam de um inventário de linha de base e uma visão de risco antes de poderem operar um programa mais contínuo, e o trabalho fornece um registro estruturado de ativos, versões de software, condições de exposição e equipes operacionais responsáveis que podem ser usados em decisões posteriores do programa. A avaliação periódica também apoia revisões de conformidade e fornece aos conselhos uma visão definida da exposição atual. Os Serviços Gerenciados de Gestão de Exposição e Priorização de Riscos em OT estão projetados para expandir a um CAGR de 19,73% até 2032. Organizações com inventários estabelecidos estão migrando para programas que classificam vulnerabilidades pelo impacto na produção, em vez de pontuações CVSS genéricas. O tamanho do mercado de serviços gerenciados de gestão de vulnerabilidades em OT para este serviço é apoiado por clientes que desejam uma lista gerenciável de ações, em vez de um longo backlog de vulnerabilidades não resolvidas.
Os Serviços Gerenciados de Descoberta de Ativos e Inventário em OT vinculam o trabalho de avaliação a uma imagem mantida do ambiente da planta. Os Serviços Gerenciados de Monitoramento de Vulnerabilidades em OT ajudam os operadores a identificar mudanças entre os ciclos de avaliação, incluindo novos dispositivos, alterações de configuração, conexões de rede alteradas e informações de vulnerabilidades recém-publicadas que podem alterar a prioridade atribuída a equipamentos já registrados no inventário. Os Serviços Gerenciados de Planejamento e Validação de Remediação em OT traduzem as descobertas em ações que podem ser concluídas com segurança em torno dos cronogramas operacionais, ajudando o cliente a ponderar o timing de produção, dependências técnicas, suporte do fornecedor, janelas de manutenção disponíveis e o impacto operacional de qualquer mudança antes de ser autorizada. Os Serviços Gerenciados de Conformidade e Relatórios em OT estão se tornando mais relevantes à medida que a NIS2, a IEC 62443 e os frameworks setoriais específicos exigem evidências documentadas. A orientação de inventário de ativos da CISA de 2025 descreve inventário, taxonomia, gestão do ciclo de vida e referência cruzada de KEV como práticas essenciais para proprietários e operadores. Juntos, esses serviços conectam uma descoberta técnica a uma decisão operacional, o que mantém a entrega de serviços focada em atividades recorrentes do programa e fornece às equipes de planta, segurança, conformidade e executivos um registro comum do que requer atenção imediata, o que pode ser agendado e o que deve ser gerenciado por meio de controles compensatórios.



Por Modelo de Entrega de Serviço:
Os Serviços Co-Gerenciados Ganham com a Maturidade do ClienteOs serviços Totalmente Gerenciados detinham 43,39% do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026. Muitos operadores têm pessoal limitado de segurança OT e preferem que um provedor assuma a responsabilidade pela descoberta rotineira de ativos, monitoramento, relatórios e coordenação. O modelo também é prático para organizações que operam instalações em vários locais com capacidade local variável, porque um provedor centralizado pode aplicar processos consistentes para inventário, monitoramento, escalonamento, relatórios e interação com o pessoal da planta sem exigir uma equipe especializada separada em cada site. Os arranjos Co-Gerenciados estão projetados para expandir a um CAGR de 20,61% até 2032. Esses contratos permitem que as equipes internas desenvolvam conhecimento operacional enquanto um provedor especializado apoia a detecção, inteligência e investigações mais complexas. A participação do mercado de serviços gerenciados de gestão de vulnerabilidades em OT detida pela entrega totalmente gerenciada reflete os limites atuais de pessoal, enquanto a demanda co-gerenciada reflete um modelo operacional mais maduro.
A Rockwell Automation expandiu seus Serviços Gerenciados SecureOT em outubro de 2026 para incluir Serviços Gerenciados de Firewall para infraestrutura Fortinet FortiGate e Serviços Gerenciados de Infraestrutura para redes industriais existentes de propriedade do cliente.[3] A expansão ilustra como a entrega liderada por OEM está se adaptando às preferências dos clientes por compartilhamento flexível de responsabilidades. Os serviços Sob Demanda e Baseados em Retainer apoiam operadores menores e necessidades específicas de projetos, como auditorias regulatórias, due diligence de fusões e resposta a incidentes. Esses modelos enfrentam pressão de assinaturas que agrupam acesso recorrente em um arranjo mensal fixo. Os arranjos Híbridos Gerenciados são úteis para empresas multinacionais que devem trabalhar em diferentes ambientes OT e jurisdições regulatórias. Os serviços Totalmente Gerenciados podem perder alguma participação à medida que os clientes desenvolvem centros internos de expertise, embora permaneçam importantes para organizações com capacidade especializada limitada, especialmente onde o cliente precisa de cobertura contínua, mas não consegue recrutar, treinar e reter pessoal com experiência em controle industrial e cibersegurança.
Por Modo de Implantação:
Arquiteturas Híbridas Abordam Restrições OperacionaisA implantação baseada em nuvem representou 47,52% do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026. Inventários centralizados de ativos e painéis unificados de vulnerabilidades ajudam os operadores a visualizar plantas distribuídas a partir de uma interface comum. A implantação Híbrida e Multinuvem está projetada para expandir a um CAGR de 21,92% até 2032. Loops de controle de processos em tempo real e sistemas instrumentados de segurança precisam de latência abaixo de milissegundos, que uma viagem de ida e volta à nuvem nem sempre pode fornecer em ambientes de controle industrial sensíveis ao tempo. Os nós de processamento de borda podem coletar e processar telemetria próximo ao equipamento antes de transferir informações para análise em nuvem. O mercado de serviços gerenciados de gestão de vulnerabilidades em OT está, portanto, migrando para arquiteturas que alinham o tratamento de dados com a sensibilidade do processo, permitindo que os provedores mantenham relatórios e análises centralizados enquanto mantêm o processamento de dados sensíveis ao tempo próximo ao equipamento que controla processos físicos e funções de segurança.
A Claroty lançou uma Biblioteca CPS com tecnologia de IA em janeiro de 2026 com a Schneider Electric e a Rockwell Automation. A capacidade suporta o rastreamento de versões de firmware e a correlação com informações de vulnerabilidades publicadas pelo fabricante.[4] A implantação Local permanece importante em ambientes nucleares, de defesa e farmacêuticos com requisitos de soberania de dados ou air-gap. Esses ambientes também podem exigir infraestrutura local para avaliação e monitoramento. Para grandes clientes industriais, um design híbrido que combina sensores passivos residentes na borda com análise em nuvem está se tornando o modelo de entrega prático. Os provedores que podem gerenciar tanto os componentes de borda quanto os de nuvem têm uma posição mais forte em contratos corporativos, mas também precisam de maior capacidade de coleta distribuída, conhecimento operacional do equipamento suportado e um modelo de entrega que possa manter a visibilidade quando a conectividade do site, a política ou a residência de dados limita a transferência para a nuvem.
Por Tipo de Ativo OT:
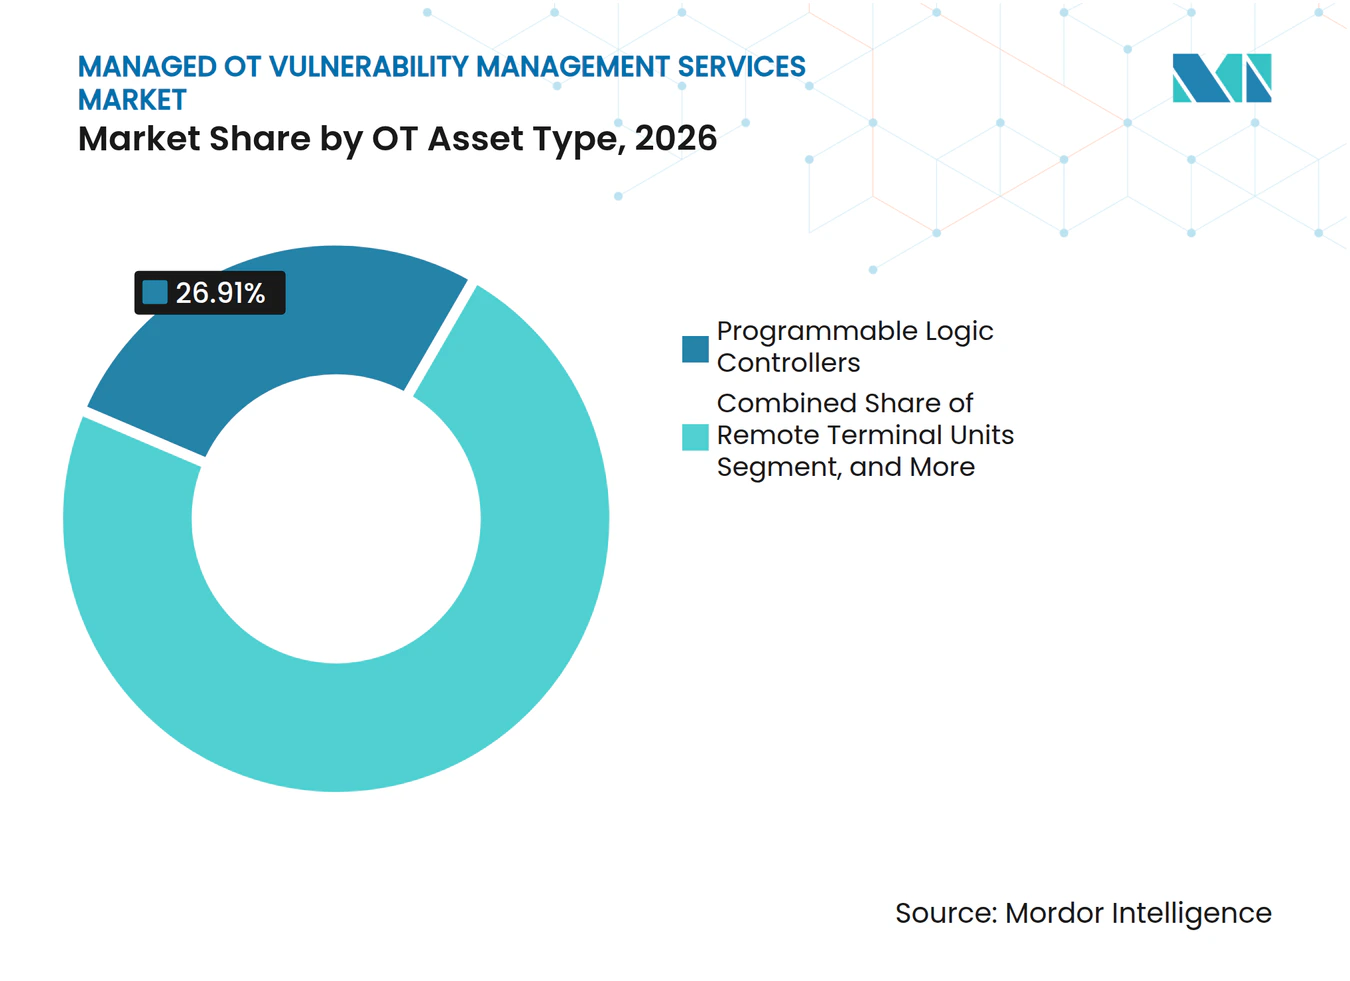
Ativos de Borda Conectados Aumentam a Exposição dos PLCsOs Controladores Lógicos Programáveis detinham 26,91% do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026. Os PLCs são ativos primários da camada de controle, e seu comprometimento pode afetar processos físicos, bem como sistemas de informação. IoT Industrial, Dispositivos de Borda e Outros Ativos OT estão projetados para expandir a um CAGR de 21,82% até 2032. Sensores inteligentes, gateways de monitoramento de condição e nós de computação de borda criam uma superfície de ataque ampla e variada. As ferramentas de inventário convencionais não foram projetadas para identificar todos os dispositivos conectados nesse tipo de ambiente. A Claroty constatou que 12% de quase 1 milhão de dispositivos OT avaliados continham Vulnerabilidades Conhecidas Exploráveis.
Unidades de Terminal Remoto, Interfaces Homem-Máquina e Servidores de Controle Industrial e Estações de Trabalho de Engenharia ocupam posições intermediárias importantes em um ambiente industrial. As IHMs atraem atenção especial porque sua arquitetura baseada em Windows pode expô-las a malwares comuns que se movem pelas conexões de rede TI e OT. Sistemas Instrumentados de Segurança, controladores de segurança e sistemas SCADA requerem avaliação de maior valor devido ao seu papel na segurança de processos. As obrigações da IEC 61511 e os requisitos SL-3 da IEC 62443 apoiam a gestão estruturada de vulnerabilidades para essas classes de ativos. A diversidade de dispositivos torna uma abordagem autodirigida difícil para muitos proprietários de ativos, uma vez que cada categoria de dispositivo pode ter firmware diferente, protocolos de comunicação, restrições de manutenção, implicações de segurança e arranjos de suporte do fornecedor que precisam ser refletidos na priorização de riscos e no planejamento de remediação. Essa complexidade favorece os provedores de serviços que podem construir um inventário completo e avaliar ativos usando contexto industrial, em vez de um único método orientado para TI, particularmente quando uma vulnerabilidade pode afetar a disponibilidade do processo, a confiabilidade do equipamento, a segurança dos trabalhadores ou a capacidade de manter serviços essenciais.

Por Setor do Usuário Final:
A Manufatura Lidera Enquanto a Demanda do Setor Público AceleraA Manufatura Industrial detinha 26,69% do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026. O setor tem ampla exposição OT, frequente atenção de ransomware e requisitos crescentes sob a NIS2 e frameworks setoriais específicos. O governo e o setor público estão projetados para expandir a um CAGR de 22,54% até 2032. Os mandatos nacionais de cibersegurança estão direcionando mais recursos para tratamento de água, redes elétricas, redes de transporte e infraestrutura de comunicações. O Japão alocou mais de 3,8 bilhões de USD em 2025 para projetos público-privados de cibersegurança de ICS e infraestrutura crítica. O tamanho do mercado de serviços gerenciados de gestão de vulnerabilidades em OT para contratos do setor público também é apoiado por requisitos de avaliações de segurança estruturadas, revisão de arquitetura e suporte à conformidade.
A Claroty identificou a manufatura como uma categoria líder de alvo de ransomware e relatou que 68% dos KEVs de manufatura estavam vinculados a grupos de ransomware ativos. O setor de saúde e ciências da vida está ganhando atenção porque dispositivos médicos conectados à internet e sistemas de gestão predial criam exposição próxima a sistemas de segurança do paciente. BFSI, TI e Telecomunicações e Varejo e Comércio Eletrônico têm participações menores, mas operam infraestrutura de controle distribuída em data centers e filiais. Suas necessidades diferem das indústrias de processo, mas cada uma requer visibilidade sobre ativos críticos conectados. A contratação pública frequentemente cria oportunidades de serviços gerenciados de longo prazo porque combina requisitos técnicos com supervisão formal. Em todas as categorias de usuários finais, a demanda mais forte por serviços está vinculada a ambientes onde um incidente cibernético pode interromper operações físicas ou serviços públicos, porque o custo da detecção tardia pode se estender além da perda de informações para atrasos na produção, danos a equipamentos, preocupações com segurança e interrupção para clientes ou cidadãos.
Análise Geográfica
Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT na América do Norte
A América do Norte detinha 38,64% do mercado de serviços gerenciados de gestão de vulnerabilidades em OT em 2026. A região possui uma grande concentração de ativos de infraestrutura crítica, adoção antecipada de programas gerenciados de OT e requisitos estabelecidos para concessionárias de energia, gasodutos e outras operações regulamentadas. A orientação da CISA de agosto de 2025 sobre inventário de ativos ampliou o escopo definido de identificação de ativos, gestão do ciclo de vida e referência cruzada com KEV para proprietários de OT. A CISA, o FBI e o Centro Nacional de Segurança Cibernética do Reino Unido também publicaram orientações de arquitetura em setembro de 2025 para manter uma visão definitiva dos sistemas de OT. O Canadá e o México acrescentam demanda por meio de infraestrutura energética transfronteiriça conectada a operadores dos Estados Unidos, onde relações operacionais comuns e expectativas regulatórias tornam importantes a visibilidade consistente de ativos, a documentação de vulnerabilidades e o planejamento coordenado de remediação em instalações que podem ser gerenciadas por equipes distintas.
Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT na Europa e na Ásia-Pacífico
A Europa é a segunda maior área regional, com Alemanha, Reino Unido e França atuando como principais centros de demanda. A transposição da NIS2 em 21 estados-membros da União Europeia tornou a gestão de riscos de OT mais formal para fabricantes e operadores de energia. A Orange Cyberdefense recebeu um acordo-quadro para monitoramento de segurança de TI e OT da Agência de Contingências Civis da Suécia em julho de 2026. A Ásia-Pacífico deve expandir a um CAGR de 19,86% até 2032. Singapura registrou um aumento de mais de 4 vezes nas detecções de APT de 2021 a 2024 e está introduzindo notificação obrigatória de incidentes para proprietários de Infraestrutura de Informação Crítica visados por APTs. O investimento público-privado do Japão e as regras de alocação do MLPS 2.0 da China fornecem uma base recorrente para aquisição de segurança de OT e reforçam a necessidade de provedores capazes de traduzir amplos requisitos governamentais em serviços repetíveis de descoberta de ativos, monitoramento, relatórios e priorização de riscos.
Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT na América do Sul e no Oriente Médio e África
A América do Sul está desenvolvendo demanda nos setores de energia, mineração e petroquímica, particularmente no Brasil e na Argentina. Operadores internacionais podem estender padrões globais de segurança de OT a ativos locais, o que cria uma abertura para serviços gerenciados. No Oriente Médio, a Arábia Saudita e os Emirados Árabes Unidos estão ampliando a exposição de OT por meio de projetos petroquímicos, de dessalinização e de cidades inteligentes. A Honeywell opera Centros de Excelência em cibersegurança de OT em Dubai e Dammam para apoiar a prestação de serviços regionais. A África permanece como a menor geografia, embora a modernização da infraestrutura energética esteja criando demanda baseada em projetos. A telemetria fragmentada e a interoperabilidade limitada na América do Sul e na África podem restringir o monitoramento contínuo; por isso, os contratos de retenção e os engajamentos sob demanda são frequentemente a primeira forma de adoção de serviços, permitindo que as organizações comecem com avaliações focadas de ativos, preparação para auditorias ou planejamento de remediação antes de se comprometerem com um arranjo completo de monitoramento gerenciado.
Cenário Competitivo
Concentração do Mercado
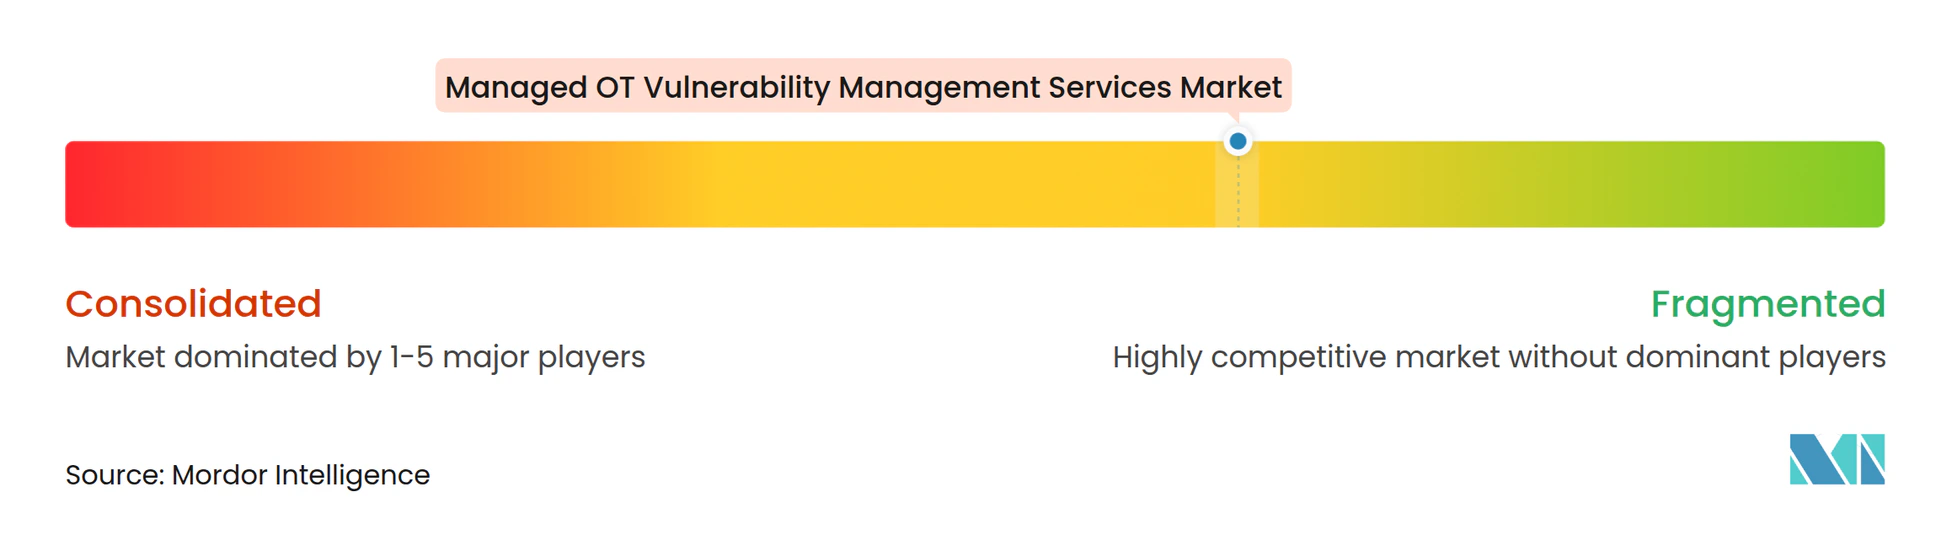
O mercado de serviços gerenciados de gestão de vulnerabilidades em OT é moderadamente fragmentado. Inclui especialistas em segurança OT de nicho, empresas de serviços de TI, OEMs de automação industrial e provedores de segurança de rede. No mercado de serviços gerenciados de gestão de vulnerabilidades em OT, os provedores competem em inteligência de ameaças industriais, visibilidade de ativos, análise comportamental com reconhecimento de protocolo e a capacidade de fornecer descoberta, monitoramento, gestão de exposição e relatórios de conformidade como um único serviço. A Accenture concordou em junho de 2026 em adquirir uma participação majoritária na Dragos, bem como a totalidade da runZero e da NetRise, a um valor empresarial combinado de 4,175 bilhões de USD. A transação conectou a entrega global de serviços de TI com capacidades especializadas para visibilidade de ativos OT e análise de exposição em nível de firmware, refletindo o valor atribuído a plataformas que podem identificar equipamentos industriais, entender seu papel operacional e priorizar vulnerabilidades de uma forma que as ferramentas padrão de gestão de TI não fornecem prontamente. A Dragos concluiu as aquisições em setembro de 2026, criando uma plataforma OT estendida que combinou visibilidade de ativos, detecção de ameaças, análise de exposição de firmware e inteligência de superfície de ataque.
Honeywell, Rockwell Automation, Siemens, Schneider Electric e outras empresas de automação industrial têm uma vantagem por meio de equipamentos instalados, documentação técnica e relacionamentos estabelecidos com clientes. A Honeywell expandiu seu OT Cybersecurity Suite em junho de 2026 com o Cyber Proactive Defense, um centro de operações de segurança OT 24/7 agnóstico ao fornecedor, e relatórios automatizados de governança, risco e conformidade. No mercado de serviços gerenciados de gestão de vulnerabilidades em OT, essas adições estendem os serviços liderados por OEM para monitoramento contínuo e trabalho de conformidade. A Claroty garantiu 150 milhões de USD em financiamento da Série F em janeiro de 2026 e desenvolveu sua Biblioteca CPS com a Schneider Electric e a Rockwell Automation. Sua abordagem mostra como as parcerias com fabricantes de equipamentos podem fortalecer uma plataforma sem exigir aquisição por um conglomerado de serviços, pois informações de produtos, firmware e ativos de parceiros industriais podem melhorar a completude e a relevância prática da inteligência de vulnerabilidades para os proprietários de equipamentos que já operam suas tecnologias.
O mercado intermediário no mercado de serviços gerenciados de gestão de vulnerabilidades em OT permanece menos plenamente atendido porque grandes empresas de consultoria podem exigir tamanhos de engajamento que operadores industriais menores não conseguem suportar. Fornecedores de soluções pontuais também podem carecer da infraestrutura de entrega necessária para cobertura contínua. Os provedores que oferecem avaliação passiva e sem agente podem abordar a preocupação do cliente com a interrupção da produção e dar ao mercado de serviços gerenciados de gestão de vulnerabilidades em OT uma rota mais clara para ambientes operacionais sensíveis. A variedade de participantes capazes impede que um pequeno grupo controle a maioria dos contratos, pois um operador pode selecionar entre plataformas especializadas, fornecedores de automação, provedores globais de serviços de segurança e empresas de segurança de rede com base em sua base de ativos, necessidades de cobertura, abordagem de aquisição, localização, modelo de implantação preferido e o grau de capacidade interna que deseja reter. O mercado de serviços gerenciados de gestão de vulnerabilidades em OT permanece aberto a diferentes modelos de entrega porque esses requisitos variam amplamente entre um único site de manufatura, uma concessionária distribuída, um operador governamental e um grupo industrial multinacional.
Líderes do Setor de Serviços Gerenciados de Gestão de Vulnerabilidades em OT
-
Accenture plc
-
ABB Ltd.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT Empresas cobertas neste relatório
- Accenture plc
- ABB Ltd.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- Claroty Ltd.
- Deloitte Touche Tohmatsu Limited
- Dragos, Inc.
- DNV AS
- Ernst & Young Global Limited
- Forescout Technologies, Inc.
- Fortinet, Inc.
- Honeywell International Inc.
- International Business Machines Corporation
- KPMG International Limited
- Nozomi Networks, Inc.
- Orange SA
- Rockwell Automation, Inc.
- Schneider Electric SE
- Siemens AG
- Tata Consultancy Services Limited
- Tenable Holdings, Inc.
- Thales S.A.
- Wipro Limited
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT
- Outubro de 2026: A Rockwell Automation expandiu seu conjunto de serviços gerenciados SecureOT com Serviços Gerenciados de Firewall para firewalls Fortinet FortiGate e Serviços Gerenciados de Infraestrutura fornecendo monitoramento 24/7 e gestão do ciclo de vida de hardware para redes industriais existentes de propriedade do cliente sem exigir substituição de hardware, reduzindo diretamente as barreiras de adoção para implantação de serviços gerenciados OT de múltiplos fornecedores.
- Junho de 2026: A Honeywell expandiu seu OT Cybersecurity Suite com 5 novas capacidades, incluindo a solução de monitoramento Cyber Proactive Defense com tecnologia de IA, um Centro de Operações de Segurança OT 24/7 agnóstico ao fornecedor e um módulo de Governança, Risco e Conformidade Cibernética que automatiza a coleta de evidências de auditoria, abordando o monitoramento gerenciado contínuo e os relatórios de conformidade para operadores industriais em manufatura, energia e infraestrutura crítica.
- Junho de 2026: A Accenture anunciou seu acordo para adquirir uma participação majoritária na Dragos e a totalidade da runZero e da NetRise a um valor empresarial combinado de 4,175 bilhões de USD, com base em seu negócio de cibersegurança existente de 10 bilhões de USD para fornecer uma plataforma de segurança OT de ponta a ponta para operadores de infraestrutura crítica, o maior investimento estratégico único em cibersegurança OT gerenciada na história do mercado.
- Janeiro de 2026: A Claroty garantiu 150 milhões de USD em financiamento da Série F liderado pela Golub Growth, com avaliação aumentando 80% desde março de 2024, e lançou a Biblioteca CPS com tecnologia de IA em parceria com a Schneider Electric e a Rockwell Automation, automatizando o rastreamento de especificações de ativos OT, identificação de versões de firmware e correlação de vulnerabilidades publicadas pelo fabricante para fechar lacunas manuais em inventários de ativos industriais.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT
O mercado de serviços gerenciados de gestão de vulnerabilidades em OT para ajudar organizações industriais a descobrir, avaliar, priorizar e remediar ou mitigar fraquezas de segurança em ativos de tecnologia operacional, incluindo sistemas SCADA, PLCs, IHMs, RTUs e redes de planta. Esses serviços utilizam descoberta segura para OT e priorização baseada em risco, levando em conta segurança, tempo de atividade, sistemas legados e janelas de manutenção limitadas.
O Relatório do Mercado de Serviços Gerenciados de Gestão de Vulnerabilidades em OT é Segmentado por Tipo de Serviço (Serviços Gerenciados de Descoberta de Ativos e Inventário em OT, Serviços Gerenciados de Avaliação de Vulnerabilidades em OT, Serviços Gerenciados de Gestão de Exposição e Priorização de Riscos em OT, Serviços Gerenciados de Monitoramento de Vulnerabilidades em OT, Serviços Gerenciados de Planejamento e Validação de Remediação em OT e Serviços Gerenciados de Conformidade e Relatórios em OT), Modelo de Entrega de Serviço (Totalmente Gerenciado, Co-Gerenciado, Sob Demanda e Baseado em Retainer e Híbrido Gerenciado), Modo de Implantação (Baseado em Nuvem, Local e Híbrido e Multinuvem), Tipo de Ativo OT (Controladores Lógicos Programáveis, Unidades de Terminal Remoto, Interfaces Homem-Máquina, Servidores de Controle Industrial e Estações de Trabalho de Engenharia, Sistemas Instrumentados de Segurança e Controladores de Segurança, Sistemas de Controle Supervisório e Aquisição de Dados e Outros Tipos de Ativos OT), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial, Varejo e Comércio Eletrônico e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços Gerenciados de Descoberta de Ativos e Inventário em OT |
| Serviços Gerenciados de Avaliação de Vulnerabilidades em OT |
| Serviços Gerenciados de Gestão de Exposição e Priorização de Riscos em OT |
| Serviços Gerenciados de Monitoramento de Vulnerabilidades em OT |
| Serviços Gerenciados de Planejamento e Validação de Remediação em OT |
| Serviços Gerenciados de Conformidade e Relatórios em OT |
| Totalmente Gerenciado |
| Co-Gerenciado |
| Sob Demanda e Baseado em Retainer |
| Híbrido Gerenciado |
| Baseado em Nuvem |
| Local |
| Híbrido e Multinuvem |
| Controladores Lógicos Programáveis |
| Unidades de Terminal Remoto |
| Interfaces Homem-Máquina |
| Servidores de Controle Industrial e Estações de Trabalho de Engenharia |
| Sistemas Instrumentados de Segurança e Controladores de Segurança |
| Sistemas de Controle Supervisório e Aquisição de Dados |
| Outros Tipos de Ativos OT |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Serviços Gerenciados de Descoberta de Ativos e Inventário em OT | |
| Serviços Gerenciados de Avaliação de Vulnerabilidades em OT | ||
| Serviços Gerenciados de Gestão de Exposição e Priorização de Riscos em OT | ||
| Serviços Gerenciados de Monitoramento de Vulnerabilidades em OT | ||
| Serviços Gerenciados de Planejamento e Validação de Remediação em OT | ||
| Serviços Gerenciados de Conformidade e Relatórios em OT | ||
| Por Modelo de Entrega de Serviço | Totalmente Gerenciado | |
| Co-Gerenciado | ||
| Sob Demanda e Baseado em Retainer | ||
| Híbrido Gerenciado | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido e Multinuvem | ||
| Por Tipo de Ativo OT | Controladores Lógicos Programáveis | |
| Unidades de Terminal Remoto | ||
| Interfaces Homem-Máquina | ||
| Servidores de Controle Industrial e Estações de Trabalho de Engenharia | ||
| Sistemas Instrumentados de Segurança e Controladores de Segurança | ||
| Sistemas de Controle Supervisório e Aquisição de Dados | ||
| Outros Tipos de Ativos OT | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de gestão de vulnerabilidades em OT?
O tamanho do mercado de serviços gerenciados de gestão de vulnerabilidades em OT está projetado em 1,46 bilhões de USD em 2026, 1,72 bilhões de USD em 2027, e deve atingir 3,81 bilhões de USD até 2032, crescendo a um CAGR de 17,24% de 2027 a 2032.
Qual tipo de serviço lidera a gestão de vulnerabilidades OT gerenciada?
Os Serviços Gerenciados de Avaliação de Vulnerabilidades em OT lideram com uma participação de 27,58% em 2026, enquanto a gestão de exposição e priorização de riscos é o tipo de serviço de expansão mais rápida.
Por que os operadores industriais estão adotando serviços gerenciados de segurança OT?
Ativos OT conectados, ameaças à infraestrutura crítica, requisitos regulatórios e a escassez de especialistas internos em OT estão apoiando a adoção.
Qual modelo de implantação está se expandindo mais rapidamente para a gestão de vulnerabilidades OT?
A implantação Híbrida e Multinuvem está projetada para expandir a um CAGR de 21,92% até 2032 porque os sistemas de controle industrial precisam de processamento local juntamente com análise em nuvem.
Qual categoria de usuário final está se expandindo mais rapidamente?
O Governo e Setor Público está projetado para expandir a um CAGR de 22,54% até 2032, apoiado por mandatos de cibersegurança de infraestrutura crítica.
Qual região está projetada para se expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 19,86% até 2032, apoiada por investimento público, atividade de ameaças e requisitos de conformidade em evolução.