
Tamanho e Participação do Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.73 Bilhões de dólares |
| Tamanho do Mercado (2032) | 4.44 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.74 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque por Mordor Intelligence
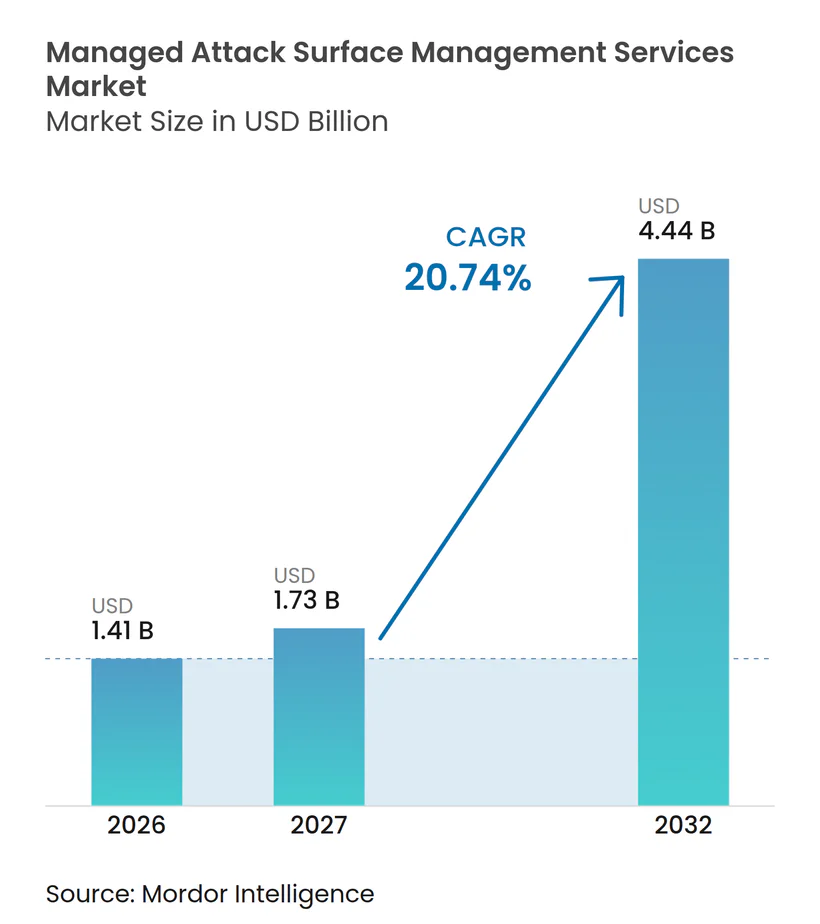
O tamanho do Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque está projetado para expandir de 1,41 bilhões de USD em 2026 e 1,73 bilhões de USD em 2027 para 4,44 bilhões de USD até 2032, registrando um CAGR de 20,74% entre 2027 e 2032. A demanda está se movendo em direção à descoberta contínua porque sistemas de nuvem, software como serviço e híbridos estão se tornando cada vez mais difíceis para as equipes internas inventariarem e monitorarem. As organizações estão utilizando serviços gerenciados para adicionar capacidade analítica, processos operacionais e ferramentas especializadas que não conseguem estabelecer rapidamente por conta própria. Os compradores também estão favorecendo provedores que conectam descoberta, priorização e remediação verificada dentro de um único modelo operacional. O mercado de serviços gerenciados de gestão de superfície de ataque, portanto, se beneficia tanto das necessidades de segurança quanto da necessidade de documentar a gestão de exposição para partes interessadas empresariais e regulatórias. A complexidade de integração, a propriedade de ativos pouco clara e os requisitos de residência de dados ainda podem atrasar a adoção, particularmente em organizações maiores com ambientes tecnológicos fragmentados.
Principais Conclusões do Relatório
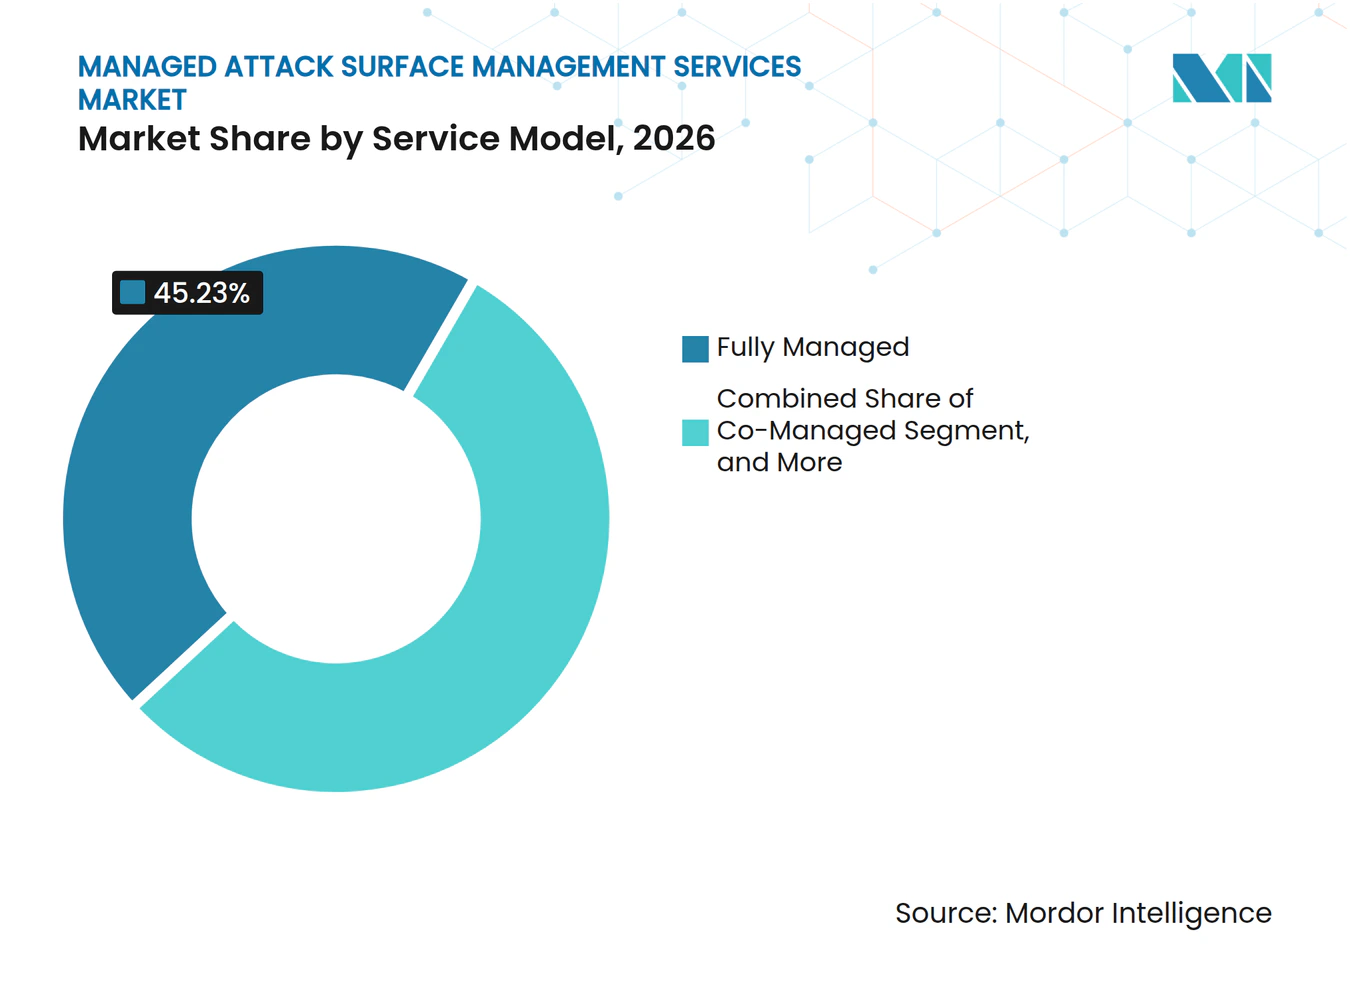
- Por modelo de serviço, o Totalmente Gerenciado deteve 45,23% da participação do mercado de serviços gerenciados de gestão de superfície de ataque em 2026 e está projetado para expandir a um CAGR de 20,93% até 2032.
- Por modo de implantação, o Nativo em Nuvem representou 57,62% da receita em 2026, demonstrando por que o mercado de serviços gerenciados de gestão de superfície de ataque depende do monitoramento contínuo de infraestruturas em rápida mudança.
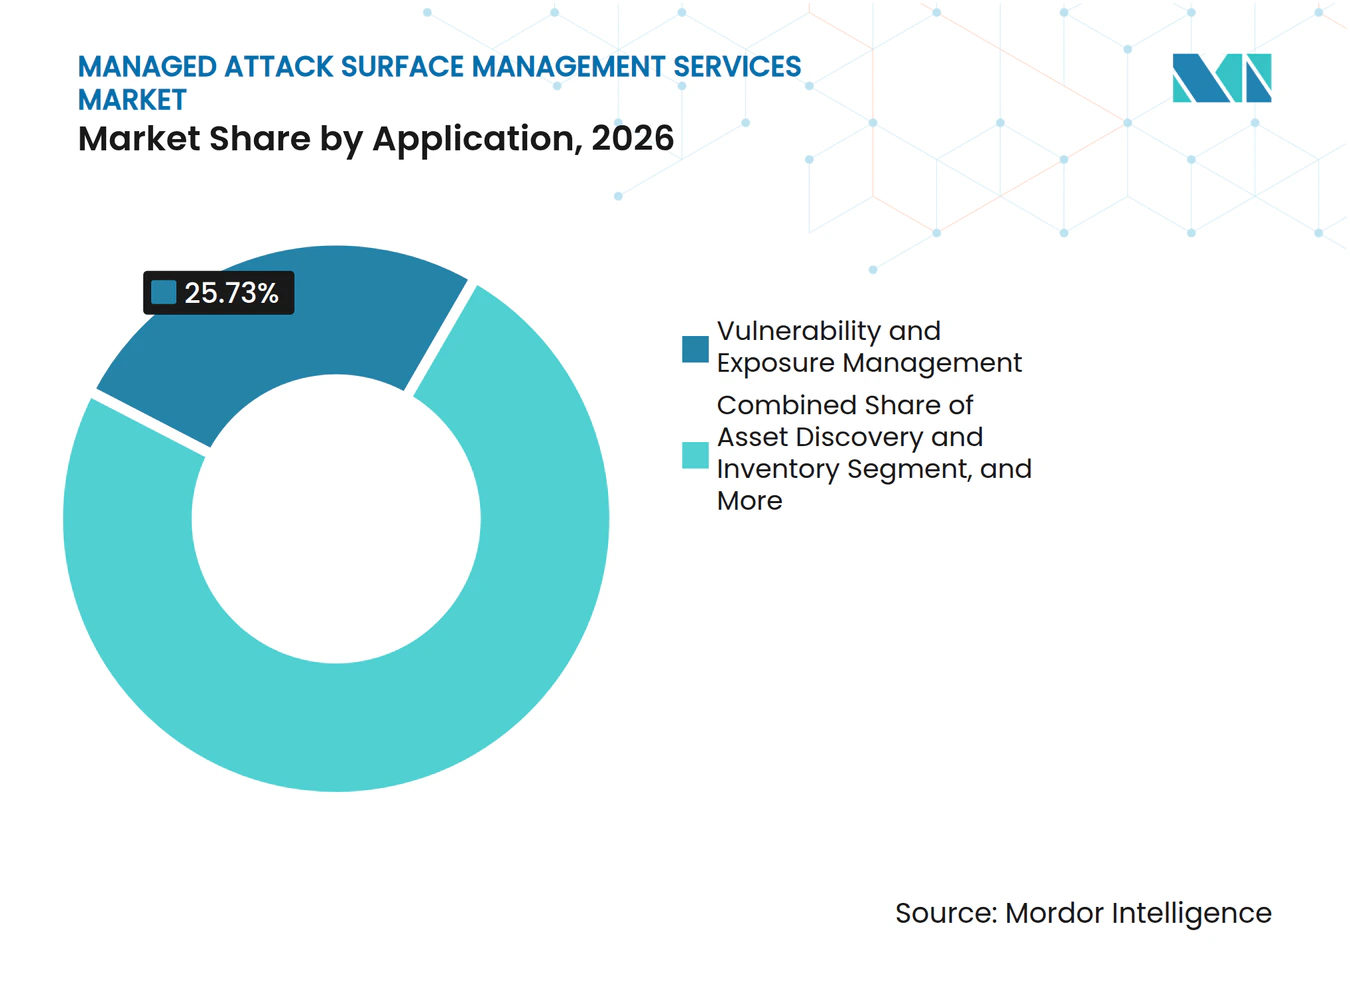
- Por aplicação, a Gestão de Vulnerabilidades e Exposição deteve 25,73% da receita em 2026, enquanto a Orquestração e Verificação de Remediação está projetada para expandir a um CAGR de 21,16% até 2032.
- Por vertical do setor, o BFSI deteve 23,38% da receita em 2026, enquanto Tecnologia da Informação e Telecomunicações estão projetados para expandir a um CAGR de 21,22% até 2032, reforçando a necessidade de cobertura especializada no mercado de serviços gerenciados de gestão de superfície de ataque.
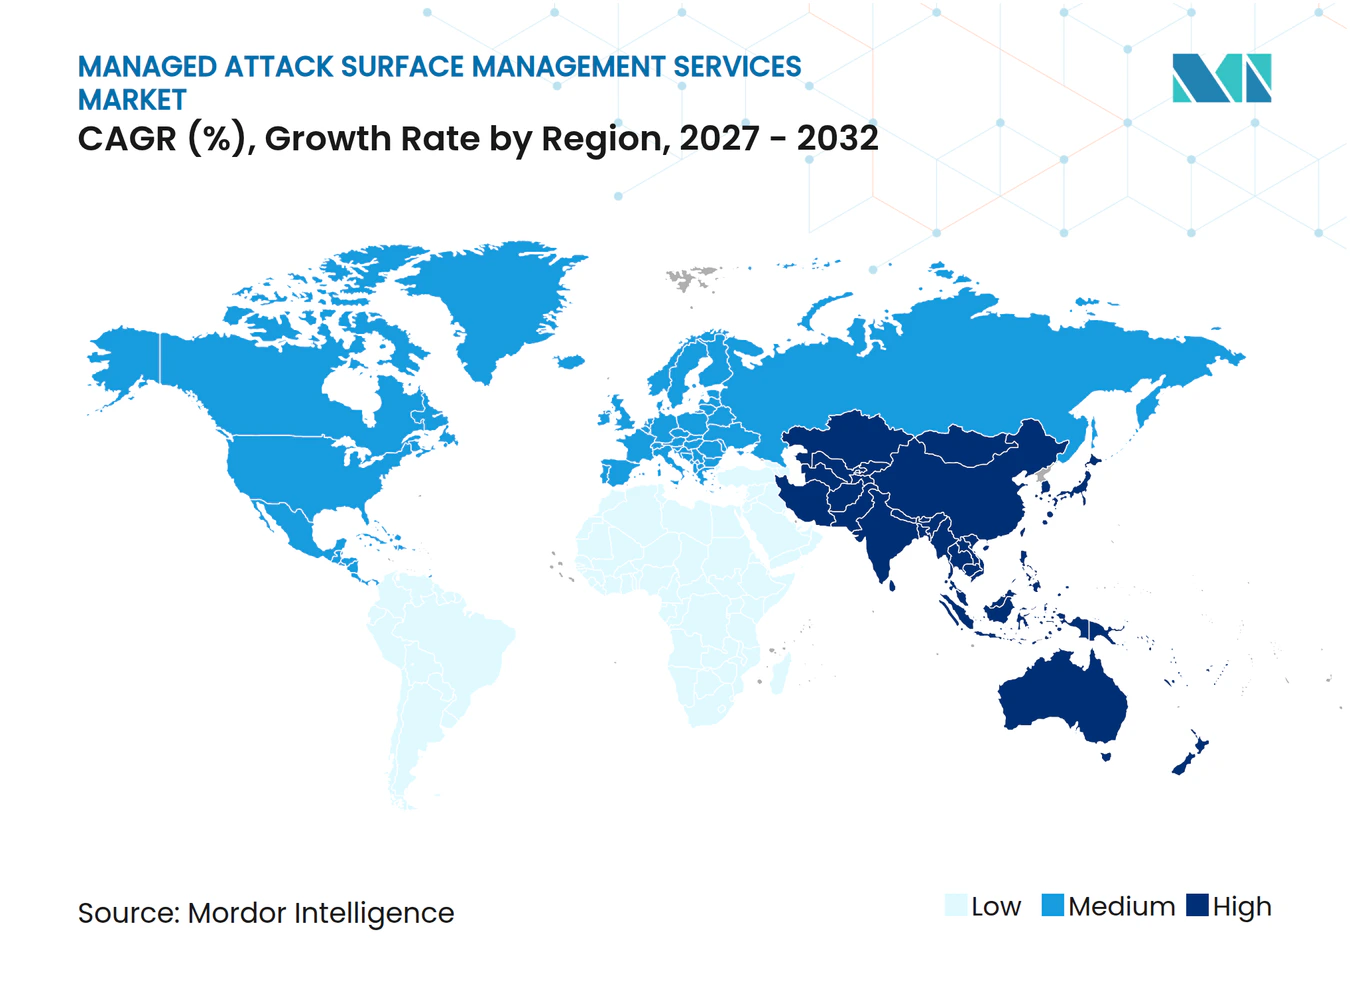
- Por geografia, a América do Norte representou 41,89% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 21,36% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Pegadas Digitais em Nuvem, Software como Serviço e Híbridas | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Escalada de Ativos Voltados para a Internet Desconhecidos e Não Gerenciados | +3.8% | Global | Médio prazo (2-4 anos) |
| Aumento da Pressão Regulatória por Evidências Contínuas de Exposição | +3.2% | América do Norte e UE, com expansão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Escassez de Talentos Especializados em Operações de Cibersegurança | +2.9% | Global, aguda na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Descoberta e Priorização de Riscos Habilitadas por Inteligência Artificial | +2.6% | Global | Médio prazo (2-4 anos) |
| Aumento da Exposição de Terceiros e da Cadeia de Suprimentos de Software | +2.2% | Global, mais elevado em serviços financeiros e manufatura | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Pegadas Digitais em Nuvem, Software como Serviço e Híbridas
A adoção de nuvem e software como serviço expandiu os ativos que as organizações precisam identificar e proteger. As empresas utilizam em média 85 aplicações de software como serviço, 82% operam em ambientes híbridos e 63% utilizam mais de 1 provedor de nuvem simultaneamente.[1] Múltiplos ambientes de nuvem podem gerar inventários separados, aplicação desigual de políticas e lacunas nos controles de autenticação. Nos últimos 12 meses, 41% das empresas relataram vulnerabilidades nas permissões de usuários de software como serviço, e 29% relataram incidentes vinculados a configurações incorretas de aplicações.[2] O mercado de serviços gerenciados de gestão de superfície de ataque é apoiado quando os provedores conseguem monitorar estados de autorização, bem como ativos de infraestrutura. Essa abordagem também ajuda as organizações a atender às necessidades internas de governança e relatórios por meio de um processo contínuo, em vez de revisões periódicas.
Escalada de Ativos Voltados para a Internet Desconhecidos e Não Gerenciados
Ativos voltados para a internet desconhecidos podem deixar as organizações expostas mesmo quando suas ferramentas de segurança estabelecidas estão operando conforme o esperado. Organizações com patrimônios tecnológicos maiores têm maior probabilidade de enfrentar ataques repetidos quando os ativos não são identificados ou desativados em tempo hábil. A Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos orienta as agências civis federais a realizarem varreduras regulares de vulnerabilidades com credenciais e a criarem processos formais para identificar e priorizar ativos acessíveis pela internet. Esse modelo operacional é cada vez mais refletido nos requisitos de aquisição empresarial, onde inventários documentados e registros de remediação têm maior peso. O Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque ganha relevância à medida que o monitoramento contínuo fornece um registro mais claro do patrimônio de ativos e das ações tomadas contra as exposições identificadas. Organizações que não conseguem demonstrar essa disciplina podem enfrentar revisões de aquisição mais difíceis e custos de seguro mais elevados.
Aumento da Pressão Regulatória por Evidências Contínuas de Exposição
Os requisitos regulatórios estão aumentando o valor dos processos documentados de gestão de exposição. Nos Estados Unidos, as empresas de capital aberto devem descrever as práticas de gestão de riscos de cibersegurança e governança em suas divulgações anuais. As regras europeias sob a Diretiva NIS2 ampliam as responsabilidades de segurança em setores de infraestrutura crítica e podem levar a multas de até EUR 10 milhões (USD 11,20 milhões) ou 2% do volume de negócios anual global por não conformidade. As organizações devem ser capazes de demonstrar monitoramento contínuo em vez de depender apenas de avaliações pontuais. A CISA emitiu orientações de microssegmentação de confiança zero em 2025, reforçando ainda mais a necessidade de manter uma compreensão atualizada dos ativos internos e externos.[3] O mercado de serviços gerenciados de gestão de superfície de ataque pode atender a essa necessidade combinando coleta de evidências, priorização de exposição e rastreamento de remediação em fluxos de trabalho de serviço recorrentes.
Escassez de Talentos Especializados em Operações de Cibersegurança
As equipes de segurança enfrentam escassez de especialistas capazes de operar programas contínuos de gestão de exposição. A ISC2 constatou que uma parcela crescente dos entrevistados relatou lacunas críticas ou significativas de competências, enquanto quase todos os entrevistados identificaram pelo menos uma necessidade de competência. Inteligência artificial, segurança em nuvem e avaliação de riscos foram as lacunas de competências mais frequentemente citadas. A ISACA relatou que muitas equipes de cibersegurança estavam com pessoal insuficiente e tinham vagas não preenchidas. O mercado de serviços gerenciados de gestão de superfície de ataque continua a depender de provedores que possam ampliar a capacidade analítica e reduzir as cargas de trabalho repetitivas de triagem. Organizações menores e entidades do setor público podem usar o serviço como alternativa à construção de uma função de segurança que não conseguem contratar internamente.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fricção de Integração entre Cadeias de Ferramentas de Segurança e de TI | -2.8% | Global | Médio prazo (2-4 anos) |
| Dificuldade em Estabelecer Propriedade de Ativos e Responsabilidade pela Remediação | -2.3% | Global | Médio prazo (2-4 anos) |
| Falsos Positivos e Atribuição Incompleta em Ambientes Dinâmicos | -1.9% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Residência de Dados, Autorização e Varredura Segura | -1.4% | UE, núcleo da Ásia-Pacífico, Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Fricção de Integração entre Cadeias de Ferramentas de Segurança e de TI
A integração entre sistemas de segurança e de TI continua sendo uma barreira significativa para a adoção de serviços gerenciados. As organizações gerenciam inúmeras soluções de segurança de múltiplos fornecedores. Um serviço gerenciado deve trocar informações com plataformas de gerenciamento de informações e eventos de segurança, ferramentas de endpoint, sistemas de segurança em nuvem e plataformas de gerenciamento de serviços de TI. Esses sistemas frequentemente utilizam estruturas de dados e interfaces de programação de aplicações diferentes. Se a integração for incompleta, um provedor pode identificar exposições que as equipes do cliente não conseguem encaminhar para um fluxo de trabalho operacional. O mercado de serviços gerenciados de gestão de superfície de ataque se beneficia de conectores pré-construídos e normalização de dados, embora ambientes complexos ainda possam exigir longos períodos de implantação.
Dificuldade em Estabelecer Propriedade de Ativos e Responsabilidade pela Remediação
Encontrar um ativo exposto não garante por si só que o ativo será remediado. Grandes organizações frequentemente têm dificuldade em conectar um ativo descoberto ao proprietário responsável da aplicação, unidade de negócios ou centro de custo. O problema se torna mais difícil quando os serviços de nuvem são adquiridos de forma independente entre departamentos e contas mais antigas permanecem ativas. O resultado pode ser um relatório de descoberta sem um proprietário claro que possa agir sobre a constatação. Os compradores podem então precisar investir em gestão de mudanças e integração de sistemas de tickets antes que o serviço possa produzir resultados de remediação verificados. No mercado de serviços gerenciados de gestão de superfície de ataque, os provedores que atribuem propriedade durante a integração e rastreiam a verificação de remediação estão em melhor posição para abordar essa limitação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço:
Contratos Totalmente Gerenciados Lideram a Demanda por TerceirizaçãoOs contratos Totalmente Gerenciados detiveram 45,23% da participação do Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque em 2026 e estão projetados para expandir a um CAGR de 20,93% até 2032. O modelo transfere a responsabilidade pelo monitoramento contínuo, triagem de alertas e processos de escalonamento para o provedor. Os compradores estão, portanto, adquirindo capacidade operacional e expertise especializada, não simplesmente acesso a uma plataforma de software. Essa distinção é importante porque a gestão contínua de exposição requer competências em segurança em nuvem, interpretação de ameaças e coordenação de remediação. O modelo de serviço pode reduzir a pressão sobre as equipes de segurança que já estão limitadas por lacunas de pessoal.
A inteligência artificial generativa pode ajudar os provedores a ampliar a cobertura analítica sem aumentos equivalentes no quadro de pessoal. Isso pode reduzir o custo unitário do monitoramento contínuo e ampliar o apelo dos serviços totalmente gerenciados entre compradores de médio porte. Os arranjos Cogerenciados são adequados para organizações que possuem um centro de operações de segurança, mas desejam ferramentas especializadas e capacidade analítica adicional. Os contratos de Somente Monitoramento podem dar aos provedores um relacionamento inicial antes que os clientes adotem funções de remediação e consultoria. Dentro do mercado de serviços gerenciados de gestão de superfície de ataque, os serviços de Consultoria e Acionados por Incidente permanecem o menor modelo de serviço porque são mais frequentemente utilizados por organizações com programas de segurança em estágio inicial ou uma necessidade específica de auditoria ou pós-violação.



Por Modo de Implantação:
A Entrega Nativa em Nuvem Define o Padrão OperacionalA implantação Nativa em Nuvem representou 57,62% da receita em 2026. Contêineres, funções sem servidor e cargas de trabalho com escalonamento automático podem mudar em segundos. As integrações e agentes nativos em nuvem conseguem identificar essas mudanças muito mais rapidamente do que os sensores tradicionais que dependem de intervalos de sondagem mais longos. Isso suporta uma identificação mais rápida de ativos recém-configurados ou configurados incorretamente. A Tenable analisou quase 50 milhões de ativos e mais de 1,7 trilhão de constatações de segurança, ilustrando o volume de informações que os sistemas em escala de nuvem devem interpretar.
As implantações Híbridas permanecem importantes para setores regulamentados que não podem encaminhar toda a telemetria de ativos por meio de sistemas de nuvem pública. Instituições financeiras na Alemanha, Singapura e Índia podem exigir entrega híbrida para atender às condições locais de residência de dados. As implantações On-Premises e em Nuvem Privada mantêm um papel focado para entidades de defesa e operadores de infraestrutura crítica com políticas rígidas de classificação ou segurança operacional. A entrega nativa em nuvem está se tornando mais comum em todo o cenário de fornecedores à medida que os clientes buscam descoberta contínua no mesmo ritmo de sua infraestrutura em nuvem. O mercado de serviços gerenciados de gestão de superfície de ataque deve acomodar a política de segurança, o tratamento de dados e a velocidade com que o ambiente subjacente muda.
Por Aplicação:
Os Resultados de Remediação Sobem na Cadeia de ValorA Orquestração e Verificação de Remediação está projetada para expandir a um CAGR de 21,16% de 2027 a 2032. Os clientes avaliam cada vez mais os provedores pelo tempo necessário para passar da identificação da exposição à remediação verificada. Constatações sem um fluxo de trabalho para ação podem ser substituídas por serviços que fornecem um processo fechado. As capacidades nativas de inventário de ativos de grandes provedores de nuvem também estão reduzindo o valor independente da descoberta básica. No mercado de serviços gerenciados de gestão de superfície de ataque, isso eleva a importância da coordenação e verificação de remediação, onde os provedores podem estabelecer relacionamentos mais duradouros com os clientes.
A Gestão de Vulnerabilidades e Exposição deteve 25,73% da receita em 2026. As empresas utilizam essa aplicação para priorizar constatações técnicas de acordo com seu provável impacto nos negócios, em vez de trabalhar com listas de vulnerabilidades indiferenciadas. A Descoberta de Ativos e Inventário permanece essencial para cada engajamento, embora seu valor comercial separado esteja diminuindo à medida que a descoberta é agrupada com a pontuação de risco. A Gestão de Riscos e Conformidade é apoiada pela demanda por evidências contínuas de conformidade em vez de documentos de auditoria anuais. A Inteligência de Ameaças e Proteção de Risco Digital cobre o reconhecimento externo, incluindo exposição na dark web, falsificação de marca e vazamento de dados de terceiros, sendo particularmente relevante para usuários de serviços financeiros e governamentais.

Por Vertical do Setor:
Tecnologia da Informação e Telecomunicações Desafiam a Liderança do BFSIO BFSI deteve 23,38% da receita em 2026. Sua posição reflete investimentos de longa data em operações de segurança e supervisão regulatória exigente. Os bancos alocam 11% dos orçamentos de TI para cibersegurança, enquanto os gastos com TI no setor bancário foram previstos em 290 bilhões de USD em 2025. A Autoridade Bancária Europeia constatou que 82,4% dos bancos consideravam o risco cibernético o principal impulsionador do risco operacional. As grandes instituições utilizam serviços gerenciados para ampliar programas de segurança maduros, enquanto as instituições regionais podem utilizá-los como capacidade primária de operações de segurança.
Tecnologia da Informação e Telecomunicações está projetada para expandir a um CAGR de 21,22% de 2027 a 2032. Provedores de serviços de segurança gerenciados e empresas de telecomunicações também são compradores porque suas próprias plataformas em nuvem, redes definidas por software e pilhas de serviços baseadas em interfaces de programação de aplicações criam extensos patrimônios voltados para a internet. Saúde e Ciências da Vida estão se expandindo à medida que os registros de pacientes são digitalizados e os dispositivos médicos conectados se tornam mais comuns. Em 2025, 67% das organizações de saúde relataram grande preocupação com o risco cibernético na cadeia de suprimentos. O mercado de serviços gerenciados de gestão de superfície de ataque também atende usuários do Governo e Setor Público que respondem a estratégias nacionais de cibersegurança, enquanto Varejo e Comércio Eletrônico e Manufatura enfrentam nova exposição decorrente do comércio digital e da convergência de tecnologia operacional.
Análise Geográfica
Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque na América do Norte
A América do Norte respondeu por 41,89% da receita em 2026. A região possui uma grande base de compradores de segurança gerenciada, ecossistemas de fornecedores maduros e requisitos que incentivam a gestão documentada de exposição. As empresas de capital aberto devem manter divulgações de governança em cibersegurança, o que eleva a atenção da alta liderança sobre a visibilidade de ativos e a gestão de riscos. Os Estados Unidos impulsionam a receita regional, enquanto o Canadá e o México geram demanda por cobertura gerenciada em operações empresariais transfronteiriças.
Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque na Europa e na América do Sul
A Europa está adotando serviços gerenciados de gestão de superfície de ataque em resposta a um ambiente regulatório que abrange um número maior de organizações de infraestrutura crítica. A NIS2 ampliou as obrigações de gestão de riscos e reporte em 18 setores de infraestrutura crítica. O Reino Unido, a Alemanha e a França representam os maiores volumes de receita nacionais na região. A base industrial da Alemanha sustenta a demanda por serviços capazes de endereçar a tecnologia operacional à medida que os ambientes de tecnologia da informação e tecnologia operacional se tornam mais integrados. A América do Sul permanece menor, com o Brasil liderando a demanda à medida que as organizações financeiras investem em cibersegurança e a proteção de dados recebe maior atenção.
Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque na APAC e no MEA
Espera-se que a Ásia-Pacífico se expanda a um CAGR de 21,36% de 2027 a 2032. A rápida transformação digital, as ameaças cibernéticas e a adoção de múltiplas nuvens sustentam a demanda na Índia, no Japão, na Coreia do Sul e no Sudeste Asiático. A Índia é um importante motor em nível nacional à medida que a infraestrutura digital se expande e a capacidade local dos centros de operações de segurança se desenvolve. A CrowdStrike expandiu sua estratégia de provedor de serviços de segurança gerenciada pela Ásia-Pacífico e pelo Japão em abril de 2026, por meio de parcerias com a Dicker Data e a Otsuka Corporation. No mercado de serviços gerenciados de gestão de superfície de ataque, a demanda no Oriente Médio e na África é sustentada por investimentos em infraestrutura digital no Conselho de Cooperação do Golfo, enquanto a África do Sul lidera a adoção de segurança gerenciada empresarial no continente.
Cenário Competitivo
Concentração do Mercado
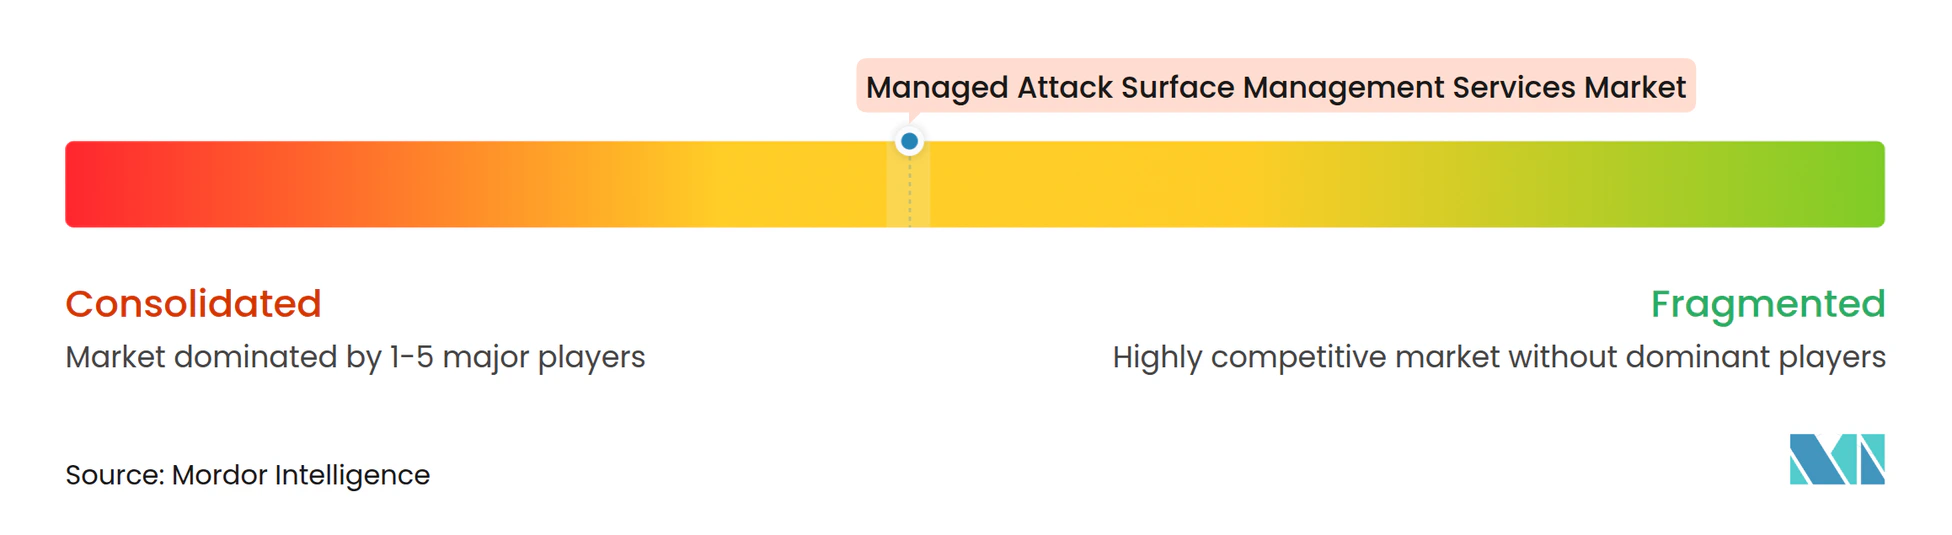
O mercado de serviços gerenciados de gestão de superfície de ataque é moderadamente concentrado na camada de plataforma e fragmentado na camada de entrega de serviços. IBM, Accenture, Deloitte, Kyndryl e Microsoft competem por grandes mandatos de serviços gerenciados por meio de amplas capacidades de operações de segurança, cobertura de entrega global e relacionamentos estabelecidos com clientes. Sua vantagem reside na capacidade de integração e consultoria, embora a inovação de plataforma possa avançar mais rapidamente do que os programas de desenvolvimento interno. IBM e Palo Alto Networks formalizaram uma parceria em 2025 pela qual a IBM Consulting atua como provedor preferencial de serviços de segurança gerenciados em todo o portfólio de plataformas da Palo Alto Networks. O acordo combina serviços de transformação de centros de operações de segurança baseados no Cortex XSIAM com a entrega de detecção e resposta a ameaças gerenciadas da IBM.
Provedores especializados, incluindo Armis, CyCognito, IONIX, Tenable e Qualys, competem por meio de profundidade de descoberta de ativos, priorização de riscos e orquestração de remediação. No mercado de serviços gerenciados de gestão de superfície de ataque, a amplitude da plataforma e os ecossistemas de integração são cada vez mais importantes ao lado da descoberta nativa. A Tenable adicionou conectores de terceiros ao Tenable One em 2025 para que a plataforma pudesse ingerir telemetria da AWS, CrowdStrike, Microsoft, Rapid7 e outros provedores ao lado de dados nativos. A Armis lançou o Centrix para Detecção e Resposta de Gestão de Vulnerabilidades em março de 2026, com detecção contínua em dispositivos de TI, internet das coisas, nuvem e rede.
A oportunidade competitiva no mercado de serviços gerenciados de gestão de superfície de ataque é mais forte entre organizações de médio porte com 500 a 2.500 funcionários que não possuem recursos para operar plataformas complexas de múltiplos fornecedores. Os provedores que conseguem abordar ambientes de tecnologia operacional com segurança também têm uma posição diferenciada porque muitas ferramentas tradicionais de varredura de tecnologia da informação são inadequadas para sistemas industriais. A gestão de exposição da cadeia de suprimentos permanece uma área inicial, focada na supervisão contínua de fornecedores terceirizados além do patrimônio empresarial direto. A CyCognito lançou o Teste de Penetração Contínuo com Inteligência Artificial em junho de 2026 para combinar a descoberta de exposição externa com testes ofensivos contínuos. A IONIX introduziu a Defesa de Exposição em Tempo Real em maio de 2026 para correlacionar CVEs recém-publicados com ativos voltados para o cliente e entregar um fluxo de trabalho de mitigação priorizado em 12 horas.
Líderes do Setor de Serviços Gerenciados de Gestão de Superfície de Ataque
-
Kyndryl Holdings, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Palo Alto Networks, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque Empresas cobertas neste relatório
- Accenture plc
- Armis, Inc.
- BitSight Technologies, Inc.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyCognito, Inc.
- Cyberint Technologies Ltd.
- Deloitte Touche Tohmatsu Limited
- Google LLC
- IBM Corporation
- IONIX Ltd.
- Kyndryl Holdings, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Recorded Future, Inc.
- SecurityScorecard, Inc.
- Tenable Holdings, Inc.
- UpGuard, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque
- Junho de 2026: A CyCognito lançou o Teste de Penetração Contínuo com Inteligência Artificial em toda a sua arquitetura Target Graph, permitindo testes ofensivos conduzidos por inteligência artificial da superfície de ataque externa em um ciclo contínuo, em vez de avaliações pontuais. A capacidade preenche a lacuna entre a descoberta passiva de exposição e a validação ativa de explorabilidade, permitindo que os programas gerenciados de gestão de superfície de ataque confirmem quais exposições descobertas representam riscos reais e exploráveis, em vez de vulnerabilidades teóricas.
- Maio de 2026: A IONIX introduziu a Defesa de Exposição em Tempo Real, que correlaciona CVEs recém-publicados com os ativos voltados para a internet de um cliente, confirma a explorabilidade por meio de testes ativos seguros e entrega um fluxo de trabalho de mitigação priorizado em 12 horas após a publicação do CVE. A janela de entrega de 12 horas tem como alvo a fase após a divulgação pública, mas antes da ampla adoção de patches, quando agentes de ameaças bem equipados conduzem campanhas de varredura em massa.
- Abril de 2026: A CrowdStrike expandiu sua estratégia de mercado para provedores de serviços de segurança gerenciados no Japão e na Ásia-Pacífico por meio de parcerias com os distribuidores Dicker Data e Otsuka Corporation, possibilitando um modelo de agregação liderado por distribuidores que permite que MSSPs regionais ofereçam serviços gerenciados baseados na plataforma Falcon para pequenas e médias empresas. O programa foi projetado para abordar o canal fragmentado de MSSPs da Ásia-Pacífico usando distribuidores como infraestrutura de agregação e faturamento para entrega de segurança gerenciada em escala.
- Março de 2026: A Rapid7 atualizou o Exposure Command com validação em tempo de execução e capacidades de gestão de postura de segurança de dados, permitindo que as equipes de segurança confirmem quais vulnerabilidades em nuvem são ativamente exploráveis e identifiquem a categoria e a sensibilidade dos dados que expõem. A adição da validação em tempo de execução move a oferta de gestão de exposição da Rapid7 de um modelo estático de pontuação de risco para um fluxo de trabalho ativo de confirmação de explorabilidade baseado em evidências.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque
O Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque compreende serviços de segurança contínuos e terceirizados nos quais MSSPs ou provedores especializados descobrem, monitoram, priorizam e remediam a superfície de ataque externa e interna de uma organização, incluindo ativos voltados para a internet, serviços em nuvem, aplicações de software como serviço, integrações de terceiros, interfaces de programação de aplicações e dispositivos conectados.
O Relatório do Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque é Segmentado por Modelo de Serviço (Totalmente Gerenciado, Cogerenciado, Somente Monitoramento e Consultoria e Acionado por Incidente), Modo de Implantação (Nativo em Nuvem, Híbrido e On-Premises e Nuvem Privada), Aplicação (Descoberta de Ativos e Inventário, Gestão de Riscos e Conformidade, Gestão de Vulnerabilidades e Exposição, Inteligência de Ameaças e Proteção de Risco Digital e Orquestração e Verificação de Remediação), Vertical do Setor (Serviços Bancários, Financeiros e de Seguros, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Governo e Setor Público, Varejo e Comércio Eletrônico, Manufatura e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Totalmente Gerenciado |
| Cogerenciado |
| Somente Monitoramento |
| Consultoria e Acionado por Incidente |
| Nativo em Nuvem |
| Híbrido |
| On-Premises e Nuvem Privada |
| Descoberta de Ativos e Inventário |
| Gestão de Riscos e Conformidade |
| Gestão de Vulnerabilidades e Exposição |
| Inteligência de Ameaças e Proteção de Risco Digital |
| Orquestração e Verificação de Remediação |
| Serviços Bancários, Financeiros e de Seguros |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Governo e Setor Público |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Modelo de Serviço | Totalmente Gerenciado | |
| Cogerenciado | ||
| Somente Monitoramento | ||
| Consultoria e Acionado por Incidente | ||
| Por Modo de Implantação | Nativo em Nuvem | |
| Híbrido | ||
| On-Premises e Nuvem Privada | ||
| Por Aplicação | Descoberta de Ativos e Inventário | |
| Gestão de Riscos e Conformidade | ||
| Gestão de Vulnerabilidades e Exposição | ||
| Inteligência de Ameaças e Proteção de Risco Digital | ||
| Orquestração e Verificação de Remediação | ||
| Por Vertical do Setor | Serviços Bancários, Financeiros e de Seguros | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Governo e Setor Público | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Outros Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque?
O Mercado de Serviços Gerenciados de Gestão de Superfície de Ataque está projetado em 1,41 bilhões de USD em 2026 e 4,44 bilhões de USD até 2032, com um CAGR de 20,74% de 2027 a 2032.
O que está impulsionando a demanda por serviços gerenciados de gestão de superfície de ataque?
Ambientes de nuvem, software como serviço e híbridos estão criando mais ativos para identificar, monitorar e remediar. As necessidades de documentação regulatória e a escassez de talentos em cibersegurança também apoiam a adoção.
Qual modelo de serviço lidera os serviços gerenciados de gestão de superfície de ataque?
O Totalmente Gerenciado deteve 45,23% da receita em 2026 e está projetado para expandir a um CAGR de 20,93% até 2032.
Qual modo de implantação é mais utilizado para serviços gerenciados de gestão de superfície de ataque?
A implantação Nativa em Nuvem deteve 57,62% da receita em 2026 porque consegue monitorar contêineres em rápida mudança, funções sem servidor e cargas de trabalho em múltiplas nuvens.
Qual região está se expandindo mais rapidamente para serviços gerenciados de gestão de superfície de ataque?
A Ásia-Pacífico está projetada para expandir a um CAGR de 21,36% de 2027 a 2032, apoiada pelo desenvolvimento de infraestrutura digital e pelo aumento da adoção de segurança gerenciada.
Qual aplicação está se expandindo mais rapidamente nos serviços gerenciados de gestão de superfície de ataque?
A Orquestração e Verificação de Remediação está projetada para expandir a um CAGR de 21,16% até 2032, à medida que os compradores buscam remediação verificada em vez de apenas constatações de exposição.