
Taille et part du marché des services gérés de gestion des vulnérabilités et des correctifs
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.32 Milliards de dollars |
| Taille du Marché (2032) | 10.87 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.36 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
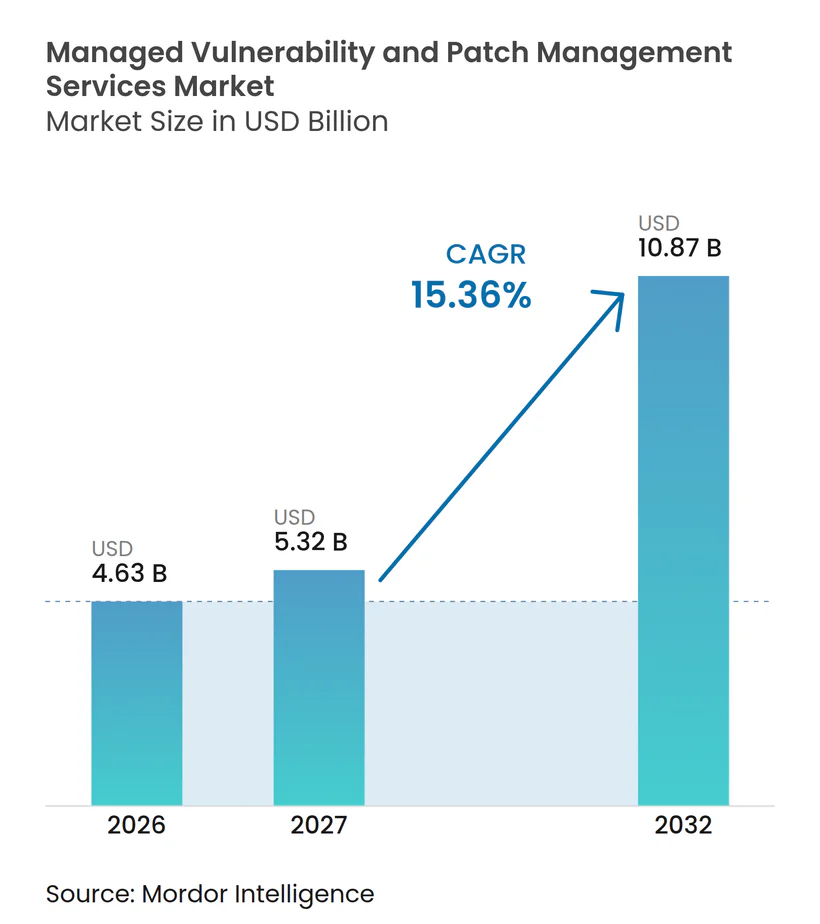
Analyse du marché des services gérés de gestion des vulnérabilités et des correctifs par Mordor Intelligence
La taille du marché des services gérés de gestion des vulnérabilités et des correctifs devrait s'étendre de 4,63 milliards USD en 2026 et 5,32 milliards USD en 2027 à 10,87 milliards USD d'ici 2032, enregistrant un CAGR de 15,36 % entre 2027 et 2032. La demande est en hausse car les organisations doivent évaluer, prioriser, déployer et vérifier les correctifs sur des parcs technologiques plus vastes et plus diversifiés. L'activité d'exploitation réduit le temps disponible pour la révision manuelle, ce qui accroît la valeur de la surveillance continue et de la remédiation gérée. Les exigences de conformité font également des enregistrements de correctifs, des preuves d'approbation et des rapports de remédiation des éléments centraux des contrats de service. Les prestataires élargissent leurs offres de l'analyse à l'orchestration, à la vérification et au support pour le cloud, les technologies opérationnelles et les actifs non gérés. Le marché des services gérés de gestion des vulnérabilités et des correctifs évolue donc vers des modèles de service qui relient les conclusions techniques à une clôture responsable.
Points clés du rapport
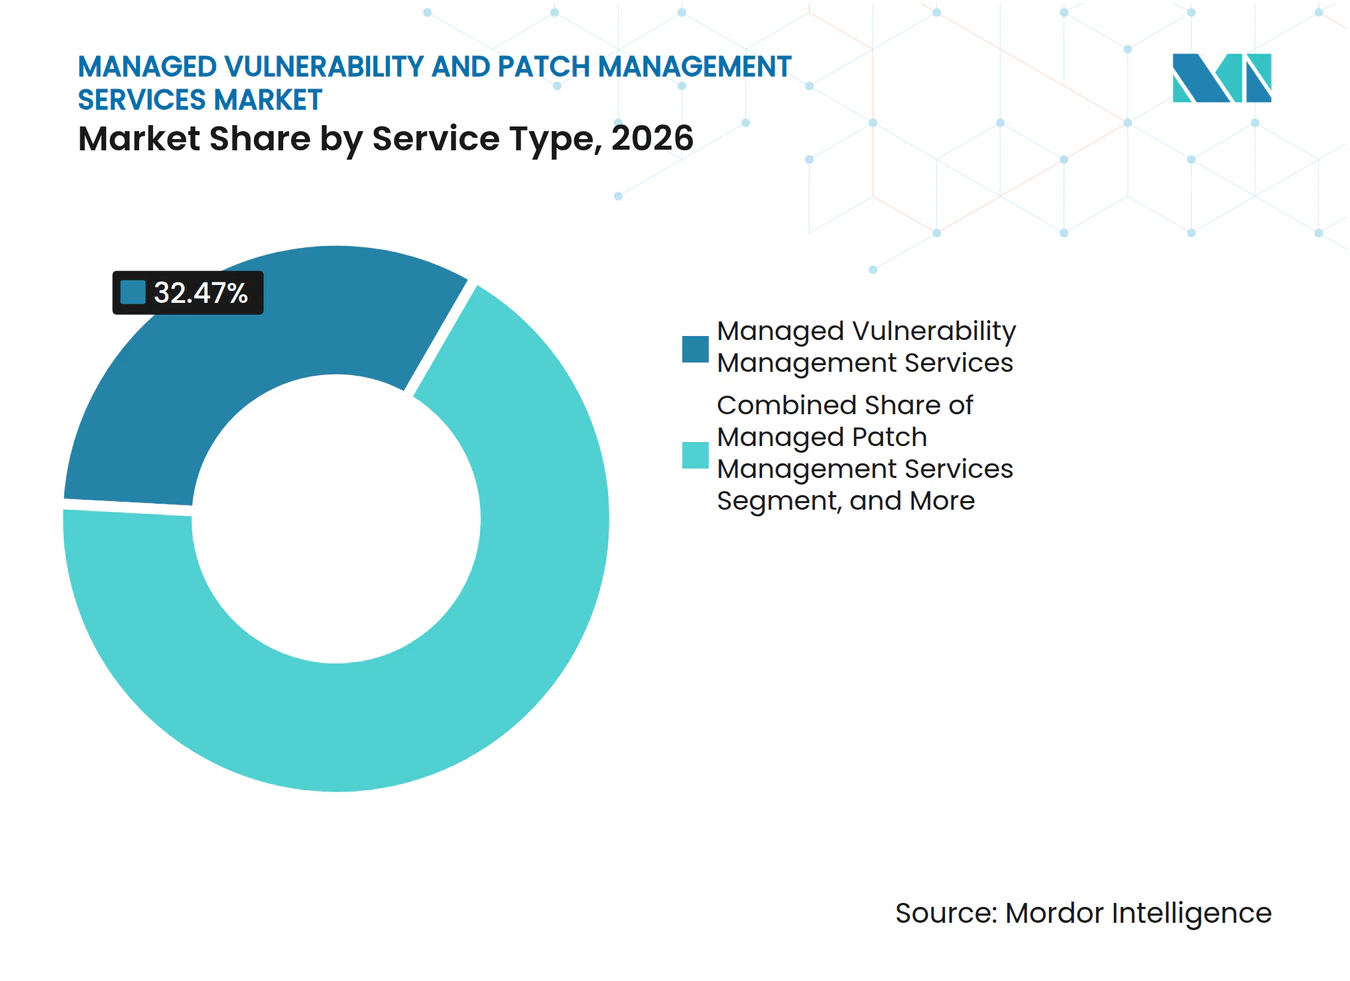
- Par type de service, les services gérés de gestion des vulnérabilités ont détenu 32,47 % de la part du marché des services gérés de gestion des vulnérabilités et des correctifs en 2026, tandis que les services d'orchestration et de vérification de la remédiation devraient se développer à un CAGR de 15,73 % jusqu'en 2032.
- Par modèle de prestation de services, les services entièrement gérés ont détenu 39,83 % de part en 2026, tandis que les services co-gérés devraient se développer à un CAGR de 16,17 % jusqu'en 2032.
- Par couverture des actifs, les terminaux et serveurs ont détenu 34,27 % de part en 2026, tandis que les charges de travail cloud et les conteneurs devraient se développer à un CAGR de 16,63 % jusqu'en 2032.
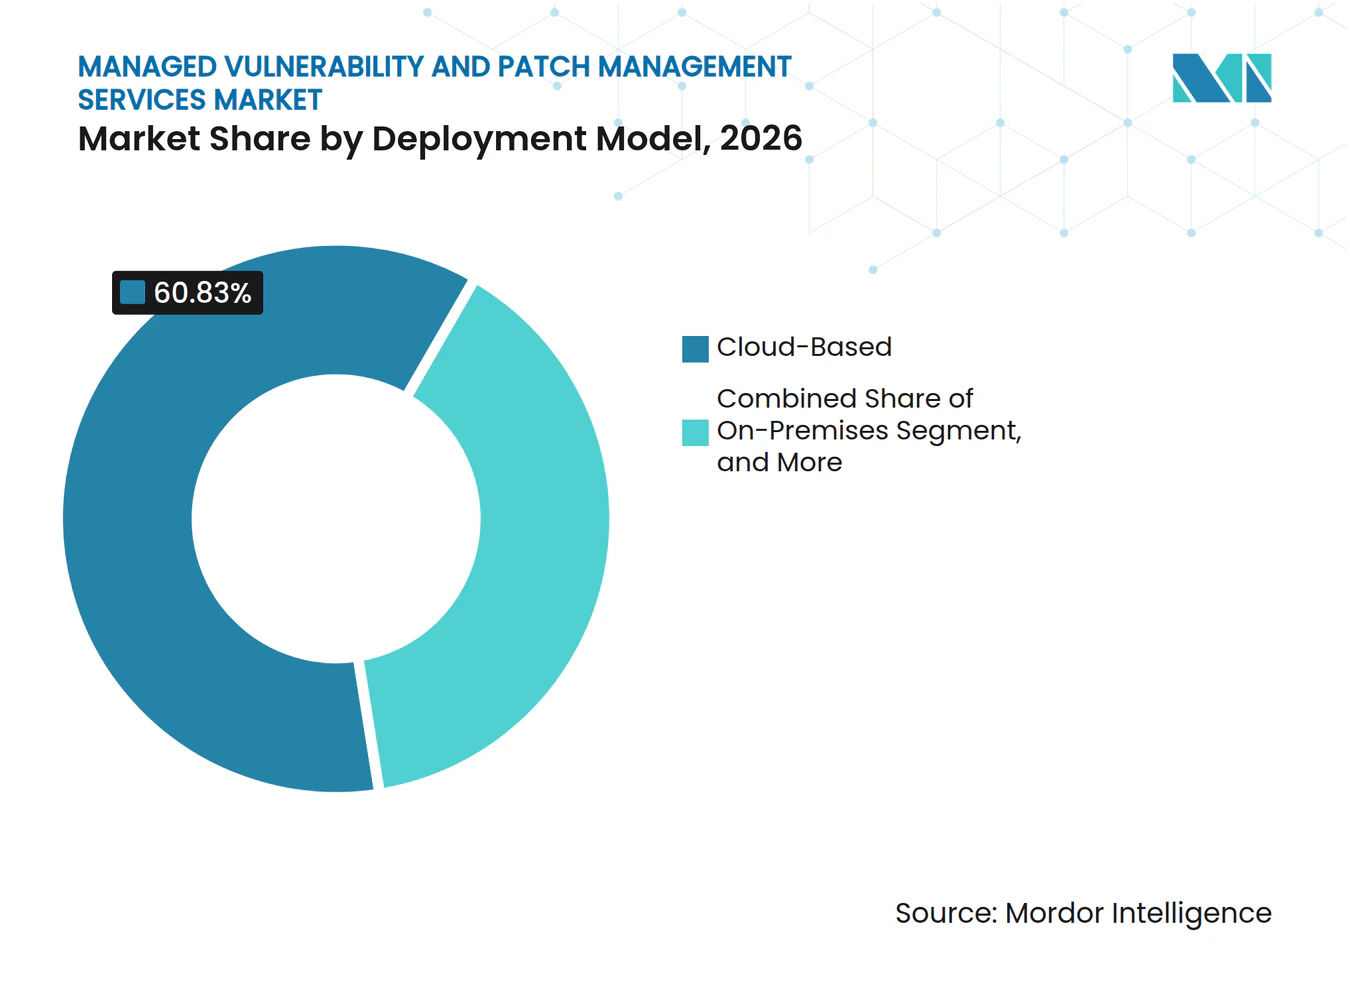
- Par modèle de déploiement, les déploiements basés sur le cloud ont détenu 60,83 % de part en 2026, tandis que les déploiements hybrides devraient se développer à un CAGR de 16,44 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI a détenu 24,37 % de part en 2026, tandis que le secteur de la santé devrait se développer à un CAGR de 16,51 % jusqu'en 2032.
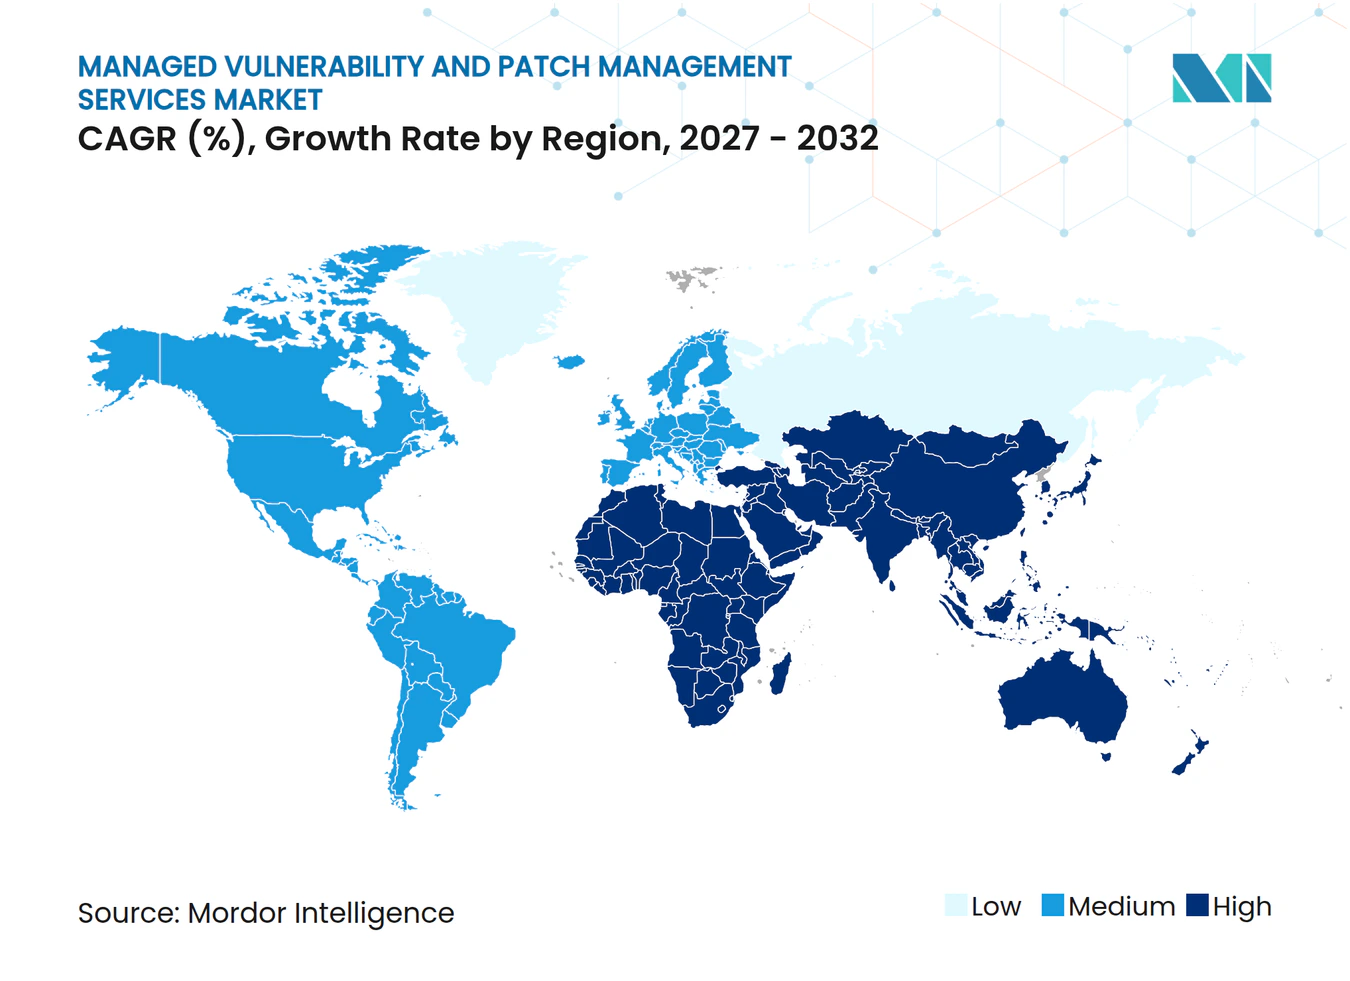
- Par géographie, l'Amérique du Nord a détenu 39,63 % de part en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,36 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial des services gérés de gestion des vulnérabilités et des correctifs
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Exploitation croissante des vulnérabilités connues | +3.5% | Mondial, le plus urgent en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Exigences réglementaires en matière de preuves et de SLA de correctifs | +2.8% | Amérique du Nord et UE en priorité, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Cloud, travail hybride et expansion des terminaux distribués | +2.4% | Mondial, adoption la plus rapide en Asie-Pacifique et en Europe | Moyen terme (2-4 ans) |
| Pénuries de talents en cybersécurité et demande d'externalisation | +2.0% | Mondial, le plus aigu en Asie-Pacifique et au Moyen-Orient | Long terme (≥ 4 ans) |
| Dette d'exposition liée à la découverte accélérée par l'IA | +1.7% | Amérique du Nord et Europe en avance, Asie-Pacifique en rattrapage | Moyen terme (2-4 ans) |
| Prolifération des correctifs pour les applications tierces et les navigateurs | +1.2% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
L'exploitation croissante des vulnérabilités connues stimule l'urgence de remédiation immédiate
Le marché des services gérés de gestion des vulnérabilités et des correctifs bénéficie lorsque l'intervalle entre la divulgation et l'exploitation devient plus court. Cisco Talos a signalé 48 196 CVE publiés en 2025, soit 132 par jour.[1] La CISA a ajouté 241 entrées à son catalogue de vulnérabilités exploitées connues en 2025, contre 186 entrées en 2024. Le groupe de renseignement sur les menaces de Google a suivi 90 vulnérabilités zero-day exploitées dans la nature en 2025. Les failles plus anciennes créent également une charge de remédiation continue pour les équipes d'entreprise. Cisco Talos a constaté que 39 % des entrées KEV de 2025 provenaient de vulnérabilités divulguées en 2024 ou avant.
Les exigences réglementaires en matière de preuves et de SLA de correctifs créent des planchers de remédiation obligatoires
Les exigences réglementaires font de la gouvernance documentée des correctifs une exigence d'achat plus cohérente. Le cadre NIS2 exige que les entités essentielles et importantes traitent les vulnérabilités sans délai. Ses orientations accordent également de l'importance aux politiques, à la mise en œuvre traçable et aux enregistrements de gestion des risques de cybersécurité. Ces exigences rendent les preuves de remédiation plus importantes pour les acheteurs de services. Le marché des services gérés de gestion des vulnérabilités et des correctifs bénéficie de ce besoin d'opérations reproductibles et auditables. Aux États-Unis, les exigences de divulgation des sociétés cotées en bourse accroissent l'attention de la direction sur la gouvernance de la cybersécurité. Les orientations de la SEC exigent que les déclarants divulguent les incidents de cybersécurité importants et décrivent les processus pertinents de gestion des risques.
Le cloud, le travail hybride et l'expansion des terminaux distribués élargissent la surface d'attaque adressable
Les parcs d'entreprise comprennent désormais des serveurs locaux, des terminaux d'employés, des charges de travail cloud, des interfaces d'application et des services conteneurisés. Chaque groupe d'actifs peut avoir des systèmes d'exploitation, des calendriers de maintenance et des propriétaires responsables différents. Cela crée un besoin plus large de découverte et de remédiation coordonnées. Google Cloud a intégré l'analyse des vulnérabilités des images de conteneurs dans les capacités de Security Command Center. Cette intégration montre que la gestion des vulnérabilités est incorporée dans les environnements d'exploitation cloud. Le marché des services gérés de gestion des vulnérabilités et des correctifs peut répondre aux organisations qui ont besoin d'un support dans ces environnements distincts.
Les pénuries de talents en cybersécurité et la demande d'externalisation élargissent l'utilisation des services gérés
Les contraintes en matière de personnel de sécurité accroissent l'intérêt pour le support opérationnel externe. L'ISC2 a signalé que 20 % des organisations ont recours à l'externalisation pour combler les lacunes en compétences en cybersécurité. La même étude a révélé que 19 % font appel à des prestataires de services tiers dans le cadre de leur stratégie de main-d'œuvre. Cette demande va au-delà des travaux consultatifs ponctuels pour s'étendre à une couverture continue pour la détection, la priorisation et la remédiation. Elle soutient également les arrangements co-gérés où les équipes internes conservent la supervision. Le marché des services gérés de gestion des vulnérabilités et des correctifs est bien placé pour servir ces modèles opérationnels mixtes. Le secteur de la santé illustre l'effet plus large des pénuries de compétences sur l'adoption de la sécurité gérée. LevelBlue a signalé que 44 % des organisations de santé prévoyaient d'utiliser des prestataires de services de sécurité gérés dans les 2 ans.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Risque de compatibilité des correctifs et d'interruption d'activité | -2.4% | Mondial, le plus grave dans les secteurs OT de la fabrication et de l'énergie | Court terme (≤ 2 ans) |
| Systèmes hérités et parcs de terminaux fragmentés | -1.8% | Mondial, le plus prononcé en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Arriérés d'exceptions de correctifs dans les parcs OT et non pris en charge | -1.4% | Secteurs industriels d'Amérique du Nord, d'Europe et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Faible propriété des actifs et responsabilité de remédiation | -0.9% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Le risque de compatibilité des correctifs et d'interruption d'activité ralentit la vélocité de déploiement
Un correctif techniquement valide ne peut pas toujours être déployé lorsque les équipes de sécurité l'identifient. Les opérateurs industriels et énergétiques peuvent avoir besoin d'effectuer des arrêts d'appareils et d'obtenir des approbations d'opérateurs avant de modifier le micrologiciel. Automation.com a noté que l'approbation pour corriger certains appareils d'infrastructure électrique peut prendre des mois. Pendant cette période, des vulnérabilités supplémentaires peuvent apparaître sur les mêmes systèmes. Cette limitation affecte la capacité des prestataires à atteindre des objectifs de remédiation agressifs. Elle accroît également la valeur des plans de test minutieux et de déploiement contrôlé. Qualys a introduit le scoring de fiabilité des correctifs par IA en février 2026 pour évaluer le risque de stabilité et les problèmes connus avant le déploiement. Cette capacité reflète la demande d'un meilleur support décisionnel avant qu'une mise à jour n'atteigne les systèmes de production. Les prestataires de services doivent équilibrer la réduction de l'exposition avec la continuité opérationnelle.
Les systèmes hérités et les parcs de terminaux fragmentés créent des lacunes de couverture chroniques
Certains actifs ne peuvent pas être remédiés par le déploiement conventionnel de correctifs. Ils peuvent fonctionner sur des systèmes d'exploitation non pris en charge, manquer de mises à jour des fournisseurs ou se trouver dans des environnements où les agents ne peuvent pas fonctionner. Une étude arXiv de 2025 a révélé que 13 % des entrées KEV liées à l'OT incluaient des solutions de contournement ou des atténuations des fournisseurs. L'étude n'a trouvé aucune orientation pratique non liée aux correctifs pour 87 % des entrées connexes. Ces limites peuvent laisser les organisations avec une exposition continue même après l'adoption d'un service géré. Les prestataires doivent donc utiliser des contrôles compensatoires en parallèle du déploiement des correctifs. La segmentation du réseau, les modifications de configuration, la correction virtuelle et une meilleure propriété des actifs peuvent réduire le risque lorsque les mises à jour directes ne sont pas disponibles. Ces services nécessitent une connaissance plus approfondie de l'environnement client et peuvent prendre plus de temps à mettre en œuvre.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : la responsabilité de remédiation remodèle la chaîne de valeur
Les services gérés de gestion des vulnérabilités ont détenu 32,47 % de part de marché dans le marché des services gérés de gestion des vulnérabilités et des correctifs en 2026. Ce service fournit une découverte continue, une analyse, un scoring des risques, une priorisation et une gestion de programme continue. C'est la catégorie la plus établie car de nombreuses organisations ont d'abord besoin d'une vue complète de leurs actifs et de leurs faiblesses. Les services d'analyse et d'évaluation des vulnérabilités restent nécessaires, mais l'analyse seule devient moins différenciée lorsque des fonctions similaires sont intégrées dans les plateformes cloud et de terminaux. Les services gérés de gestion des correctifs fournissent la couche d'exécution qui convertit les résultats en mises à jour des appareils. Les services de conformité, de reporting et de conseil ajoutent des preuves et des orientations pour les organisations ayant des obligations de reporting formelles.
Les services d'orchestration et de vérification de la remédiation devraient croître à un CAGR de 15,73 % jusqu'en 2032. Les acheteurs demandent aux prestataires de démontrer qu'une faiblesse identifiée a été assignée, traitée et vérifiée. Tenable a finalisé l'acquisition de Vulcan Cyber en février 2025 pour 150 millions USD.[2] La transaction a ajouté des flux de travail de remédiation automatisés, une priorisation des risques et plus de 100 intégrations tierces à Tenable One. Cela soutient un modèle de service qui relie les résultats de vulnérabilité à la gestion des tickets, à la propriété, au déploiement et à la preuve de clôture. Le secteur des services gérés de gestion des vulnérabilités et des correctifs est de plus en plus organisé autour de ce modèle de responsabilité plus large.



Par modèle de prestation de services : les architectures co-gérées gagnent du terrain face à l'externalisation totale
Les services entièrement gérés ont détenu 39,83 % du marché en 2026. Ce modèle convient aux organisations qui ont besoin d'un prestataire pour gérer la majeure partie du processus de gestion des vulnérabilités et des correctifs. Il peut inclure la découverte des actifs, la priorisation, la coordination des changements, le reporting et la vérification. Les petites et moyennes organisations choisissent souvent cette structure lorsqu'elles ne peuvent pas maintenir des équipes spécialisées en permanence. Les grandes organisations l'utilisent également pour des environnements sélectionnés ou des opérations régionales. Le modèle reste important là où une équipe de sécurité interne a une capacité limitée pour le suivi de la remédiation.
Les services co-gérés devraient croître à un CAGR de 16,17 % jusqu'en 2032. Ce modèle permet aux organisations de conserver la propriété interne de certaines étapes tout en ajoutant la capacité du prestataire là où elle est le plus nécessaire. Les équipes internes peuvent conserver les responsabilités de définition des politiques, de priorisation ou de gouvernance. Les équipes externes peuvent soutenir l'exécution des correctifs, la gestion des exceptions, le reporting et la coordination des flux de travail. Cet arrangement est utile dans les environnements réglementés où la responsabilité de gestion ne peut pas être entièrement déléguée. Il répond également aux pénuries de compétences sans obliger une organisation à remplacer son équipe de sécurité existante. Les services de surveillance uniquement, de conseil, d'augmentation du personnel et déclenchés par incident continuent de servir les clients ayant des exigences plus limitées ou épisodiques.
Par couverture des actifs : la sécurité des conteneurs devient la frontière à forte croissance
Les terminaux et serveurs ont détenu 34,27 % du marché des services gérés de gestion des vulnérabilités et des correctifs en 2026. Les organisations ont longtemps investi dans des agents de terminaux, des inventaires d'appareils et des outils de gestion des serveurs. Ces actifs s'adaptent aux méthodes d'analyse et de correction établies car la propriété et les calendriers d'exploitation sont généralement plus clairs. La couverture du réseau et de l'infrastructure reste importante pour les pare-feux, les VPN, les commutateurs et les routeurs. Cisco Talos a signalé que les produits réseau et d'infrastructure représentaient 54 des 241 ajouts KEV en 2025. Les applications, les API et les bases de données nécessitent également une attention particulière à mesure que les organisations ajoutent davantage de services connectés à l'extérieur.
Les charges de travail cloud et les conteneurs devraient croître à un CAGR de 16,63 % jusqu'en 2032. Les architectures conteneurisées peuvent être créées et supprimées rapidement, rendant les calendriers de correctifs fixes moins adaptés. Microsoft a décrit des lacunes dans la visibilité EDR sur de nombreuses charges de travail cloud et environnements périphériques. Les prestataires ont besoin d'une découverte native au cloud, d'une évaluation des images, d'une surveillance à l'exécution et d'une intégration avec les flux de travail de développement. Les technologies opérationnelles, l'Internet des objets et les appareils mobiles restent des catégories difficiles car les fournisseurs, les conditions d'exploitation et les options de correctifs varient considérablement. Le secteur des services gérés de gestion des vulnérabilités et des correctifs doit prendre en charge ces actifs sans appliquer une approche uniforme de correction des postes de travail.
Par modèle de déploiement : le déploiement hybride comble l'écart avec les déploiements purement cloud
Le déploiement basé sur le cloud a détenu 60,83 % de part en 2026. Les plateformes livrées en mode SaaS réduisent le besoin d'infrastructure locale et peuvent prendre en charge une analyse continue sur de nombreux sites. Elles peuvent également simplifier les mises à jour de la logique d'analyse et des interfaces de gestion. Ces avantages sont utiles pour les organisations distribuées avec plusieurs groupes d'appareils. La livraison cloud prend en charge le reporting centralisé pour les équipes gérant de grands parcs technologiques en évolution. Il reste le modèle dominant car de nombreux acheteurs souhaitent une mise en œuvre plus rapide et une charge administrative réduite.
Le déploiement hybride devrait croître à un CAGR de 16,44 % jusqu'en 2032. Les grandes entreprises et les organisations réglementées sont peu susceptibles de migrer toutes les charges de travail vers un environnement cloud dans la période de prévision. Les modèles hybrides combinent une orchestration centralisée avec une gestion séparée pour les systèmes locaux, isolés ou sensibles aux données. Action1 a annoncé la résidence des données en Inde, effective au 1er avril 2026, démontrant comment les fournisseurs adaptent la livraison cloud pour répondre aux attentes de conformité locales.

Par secteur d'activité des utilisateurs finaux : la vulnérabilité structurelle du secteur de la santé crée un segment à forte croissance
Le BFSI a détenu 24,37 % de part en 2026. Les institutions financières opèrent sous des exigences étendues en matière de sécurité, de résilience et de reporting. Elles gèrent également de nombreux systèmes orientés clients, des liens avec des tiers et des référentiels de données sensibles. Cette combinaison accroît l'importance opérationnelle d'une remédiation disciplinée et de preuves claires. ABI a signalé que les banques italiennes devraient allouer 500 millions EUR (540 millions USD) à la sécurité de l'information en 2026. Le rapport a identifié la gestion des vulnérabilités et le reporting de conformité comme des priorités d'investissement.
Le secteur de la santé devrait croître à un CAGR de 16,51 % jusqu'en 2032. Les dispositifs cliniques, les systèmes connects et les dossiers sensibles créent un environnement opérationnel exigeant pour les équipes de remédiation. L'Université Northeastern a annoncé un projet de cybersécurité hospitalière, soutenu par ARPA-H UPGRADE, avec jusqu'à 19 millions USD en 2025. Ce travail traite la gestion des vulnérabilités hospitalières comme une préoccupation opérationnelle critique. Les technologies de l'information et des télécommunications, la fabrication, le gouvernement et la défense, et l'énergie et les services publics ont également des exigences complexes. Le commerce de détail et l'e-commerce, l'éducation, l'hôtellerie et le voyage, et d'autres secteurs élargissent leurs programmes de sécurité gérée à mesure que les risques de rançongiciels se répandent sur un ensemble plus large de cibles.
Analyse géographique
L'Amérique du Nord a détenu 39,63 % des revenus régionaux en 2026. Les États-Unis sont le principal centre de demande car les pratiques fédérales de remédiation, les obligations de divulgation des sociétés cotées en bourse et les exigences des entreprises réglementées soutiennent les dépenses. Le catalogue KEV de la CISA fournit à de nombreuses organisations une liste pratique pour prioriser les vulnérabilités exploitées. Les orientations de divulgation de la SEC placent également les processus de risque de cybersécurité sous une attention plus étroite de la haute direction. Le Canada développe la demande grâce aux attentes de sécurité du secteur financier. Le Mexique gagne en pertinence à mesure que les organisations manufacturières et énergétiques répondent aux exigences de sécurité de la chaîne d'approvisionnement transfrontalière.
L'Europe était le deuxième marché régional en 2026. NIS2, DORA et les exigences nationales façonnent la demande de services dans les services financiers et les infrastructures essentielles. L'Allemagne et le Royaume-Uni restent les principales sources de revenus régionaux. La France, l'Italie et l'Espagne augmentent également leurs investissements en sécurité gérée. L'ENISA a publié une analyse du marché des services de sécurité gérés en 2026 qui fournit des informations du côté de l'offre et de la demande pour l'Union européenne. La publication soutient des attentes plus claires pour les définitions de services et les exigences des acheteurs.
L'Asie-Pacifique devrait se développer à un CAGR de 16,36 % jusqu'en 2032, le taux régional le plus rapide du marché des services gérés de gestion des vulnérabilités et des correctifs. La région combine une infrastructure numérique en croissance avec des conditions de dotation en personnel de cybersécurité tendues. Le Japon a un besoin clair d'automatisation, Trend Micro ayant signalé un délai moyen de correction de 36,4 jours en mars 2025. C'était 1,2 fois la moyenne mondiale rapportée dans la recherche d'entrée. La Corée du Sud accroît son attention à la sécurité après que les violations de données de 2025 ont affecté des institutions connectées. L'Amérique du Sud est une opportunité émergente à mesure que les entreprises adoptent la sécurité gérée pour la première fois. L'investissement au Moyen-Orient est soutenu par les programmes nationaux de numérisation et les exigences du secteur financier, tandis que l'Afrique reste à un stade plus précoce d'adoption.
Paysage concurrentiel
Concentration du Marché
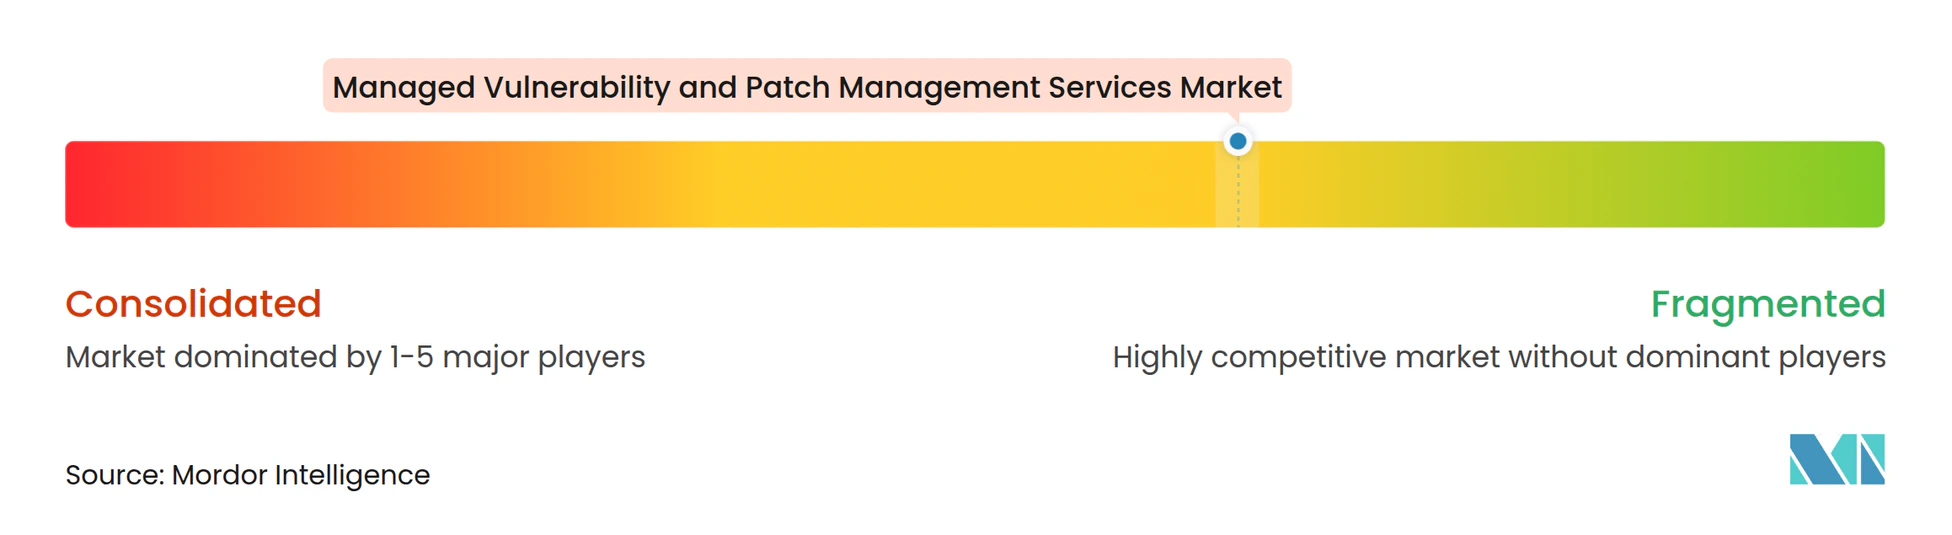
Le marché des services gérés de gestion des vulnérabilités et des correctifs est modérément fragmenté parmi les prestataires de services, avec une consolidation croissante parmi les fournisseurs de plateformes. Tenable, Qualys et CrowdStrike développent des offres plus intégrées couvrant la découverte, la priorisation et la remédiation. CrowdStrike a introduit la correction basée sur les risques pour l'informatique via Falcon en 2025. L'acquisition de Vulcan Cyber par Tenable a également élargi ses capacités de flux de travail de remédiation. Ces actions réduisent l'espace disponible pour les outils à portée étroite. Elles exercent également une pression accrue sur les prestataires gérés pour qu'ils démontrent des résultats opérationnels plutôt que seulement une détection technique.
Les entreprises de services telles que Kyndryl, Accenture et Optiv se distinguent par leur livraison mondiale, leur support de conformité et leur expérience avec les parcs clients multi-fournisseurs. Kyndryl et Microsoft ont lancé le Kyndryl Microsoft Acceleration Hub en juillet 2025.[3] La collaboration combine les services Kyndryl Consult avec Microsoft Azure AI Foundry et Security Copilot pour permettre une automatisation spécifique à l'industrie. Arctic Wolf a introduit Aurora Exposure Management en mai 2026, réunissant la gestion des vulnérabilités, la gestion de la surface d'attaque et la gestion native des correctifs. Le marché des services gérés de gestion des vulnérabilités et des correctifs devient ainsi plus concurrentiel à la fois sur les plateformes logicielles et la prestation de services.
Les environnements de technologies opérationnelles et d'Internet des objets restent une ouverture concurrentielle importante. Peu de fournisseurs proposent des services pré-certifiés qui alignent le travail de vulnérabilité avec les contrôles de changement industriels. Les prestataires doivent combiner la visibilité des actifs avec la connaissance des exigences de sécurité, d'arrêt et d'approbation des fournisseurs. Cela favorise les entreprises capables de travailler dans les environnements de technologies de l'information et de technologies opérationnelles. Microsoft a également introduit des agents Security Copilot en mars 2025, dont un agent de remédiation des vulnérabilités pour Microsoft Intune. Ces mouvements de produits accroissent le rôle de l'automatisation dans les écosystèmes de gestion des terminaux établis.
Leaders du secteur des services gérés de gestion des vulnérabilités et des correctifs
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
-
International Business Machines Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : Qualys a publié TruRisk Eliminate 4.2.1, introduisant Agent Sara, un système d'IA qui regroupe les résultats de vulnérabilité en vagues d'impact opérationnel et génère des tâches de déploiement de correctifs en anneau, Laboratoire, Préproduction et Production, qui arrêtent les correctifs défectueux avant qu'ils n'atteignent les environnements de production. La version a marqué une étape importante vers l'orchestration de remédiation autonome au sein de la plateforme de gestion des vulnérabilités gérée de Qualys.
- Septembre 2026 : Qualys a lancé TruRisk Eliminate 4.1, consolidant les capacités de correction, d'atténuation et d'isolation dans une seule application unifiée et introduisant de nouveaux tableaux de bord de vue d'ensemble et de statut opérationnel. La version a permis aux équipes de sécurité de suivre la vélocité de remédiation et le statut d'exposition dans une seule interface plutôt que sur des modules de produits séparés.
- Mai 2026 : Arctic Wolf a introduit Aurora Exposure Management, une nouvelle famille de produits combinant Aurora Vulnerability Management et Aurora Attack Surface Management avec un module complémentaire de gestion native des correctifs appelé Resolve. Le lancement a positionné Arctic Wolf comme un prestataire de gestion de l'exposition à cycle complet, étendant sa plateforme SOC de la détection à la remédiation proactive des vulnérabilités pour plus de 10 000 clients.
- Juillet 2025 : Kyndryl et Microsoft ont lancé le Kyndryl Microsoft Acceleration Hub, une installation de co-innovation intégrant les services Kyndryl Consult avec Microsoft Azure AI Foundry et Security Copilot pour développer des solutions d'automatisation de la sécurité spécifiques à l'industrie, y compris l'orchestration de la gestion des vulnérabilités et des correctifs pour les environnements d'entreprise complexes.
Périmètre du rapport mondial sur le marché des services gérés de gestion des vulnérabilités et des correctifs
Le marché des services gérés de gestion des vulnérabilités et des correctifs englobe les services externalisés d'identification, d'évaluation, de priorisation, de remédiation et de surveillance des vulnérabilités de sécurité dans l'infrastructure informatique d'une organisation, y compris les terminaux, les réseaux, les serveurs, les applications, les environnements cloud et les appareils mobiles. Ces services aident les organisations à déployer des correctifs logiciels, des mises à jour et des configurations de sécurité pour réduire les risques cybernétiques et maintenir la conformité réglementaire.
Le rapport sur le marché des services gérés de gestion des vulnérabilités et des correctifs est segmenté par type de service (services gérés de gestion des vulnérabilités, services gérés de gestion des correctifs, services d'analyse et d'évaluation des vulnérabilités, services d'orchestration et de vérification de la remédiation, et services de conformité, de reporting et de conseil), modèle de prestation de services (entièrement géré, co-géré, surveillance uniquement, et conseil, augmentation du personnel et déclenchés par incident), couverture des actifs (réseau et infrastructure, terminaux et serveurs, charges de travail cloud et conteneurs, applications, API et bases de données, et technologies opérationnelles, Internet des objets et appareils mobiles), modèle de déploiement (sur site, basé sur le cloud et hybride), secteur d'activité des utilisateurs finaux (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et e-commerce, fabrication, gouvernement et défense, éducation, énergie et services publics, transport et logistique, hôtellerie et voyage, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Services gérés de gestion des vulnérabilités |
| Services gérés de gestion des correctifs |
| Services d'analyse et d'évaluation des vulnérabilités |
| Services d'orchestration et de vérification de la remédiation |
| Services de conformité, de reporting et de conseil |
| Entièrement géré |
| Co-géré |
| Surveillance uniquement |
| Conseil, augmentation du personnel et déclenchés par incident |
| Réseau et infrastructure |
| Terminaux et serveurs |
| Charges de travail cloud et conteneurs |
| Applications, API et bases de données |
| Technologies opérationnelles, Internet des objets et appareils mobiles |
| Sur site |
| Basé sur le cloud |
| Hybride |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et e-commerce |
| Fabrication |
| Gouvernement et défense |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Services gérés de gestion des vulnérabilités | |
| Services gérés de gestion des correctifs | ||
| Services d'analyse et d'évaluation des vulnérabilités | ||
| Services d'orchestration et de vérification de la remédiation | ||
| Services de conformité, de reporting et de conseil | ||
| Par modèle de prestation de services | Entièrement géré | |
| Co-géré | ||
| Surveillance uniquement | ||
| Conseil, augmentation du personnel et déclenchés par incident | ||
| Par couverture des actifs | Réseau et infrastructure | |
| Terminaux et serveurs | ||
| Charges de travail cloud et conteneurs | ||
| Applications, API et bases de données | ||
| Technologies opérationnelles, Internet des objets et appareils mobiles | ||
| Par modèle de déploiement | Sur site | |
| Basé sur le cloud | ||
| Hybride | ||
| Par secteur d'activité des utilisateurs finaux | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et e-commerce | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de gestion des vulnérabilités et des correctifs ?
Le marché des services gérés de gestion des vulnérabilités et des correctifs devrait augmenter de 4,63 milliards USD en 2026 à 10,87 milliards USD d'ici 2032, à un CAGR de 15,36 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services gérés de gestion des vulnérabilités et des correctifs ?
L'exploitation plus rapide, les exigences réglementaires de gouvernance des correctifs, l'expansion du cloud et les lacunes en personnel de cybersécurité soutiennent la demande. Le marché des services gérés de gestion des vulnérabilités et des correctifs répond à ces pressions en fournissant un support opérationnel continu plutôt que des évaluations périodiques uniquement.
Quel type de service connaît la croissance la plus rapide ?
Les services d'orchestration et de vérification de la remédiation devraient croître à un CAGR de 15,73 % jusqu'en 2032, les acheteurs recherchant une clôture vérifiée.
Quel modèle de déploiement mène l'adoption ?
Le déploiement basé sur le cloud a détenu 60,83 % de part en 2026, tandis que le déploiement hybride devrait croître le plus rapidement à un CAGR de 16,44 % jusqu'en 2032.
Quel secteur d'utilisateurs finaux présente les meilleures perspectives de croissance ?
Le secteur de la santé devrait croître à un CAGR de 16,51 % jusqu'en 2032 en raison de l'exposition des dispositifs cliniques, des besoins de conformité et des exigences de continuité opérationnelle.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 16,36 % jusqu'en 2032, soutenue par la numérisation, les investissements en cybersécurité et les besoins d'externalisation.