
Tamaño y Participación del Mercado de Servicios Gestionados de Vulnerabilidades y Gestión de Parches
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.32 Mil millones de dólares |
| Tamaño del Mercado (2032) | 10.87 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 15.36 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Vulnerabilidades y Gestión de Parches por Mordor Intelligence
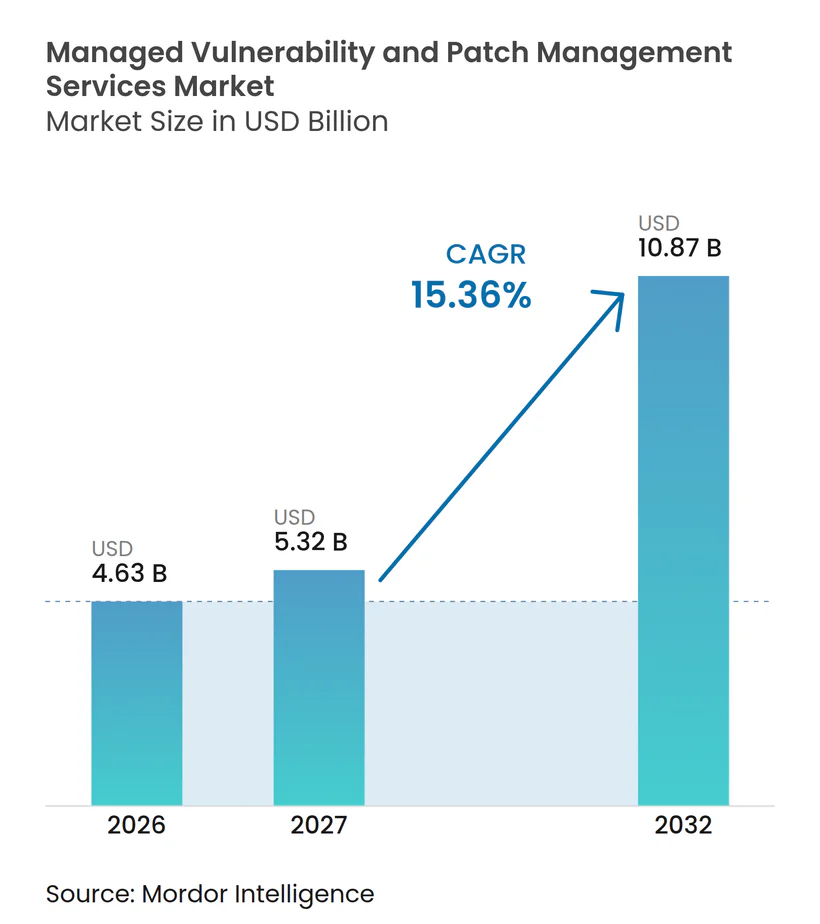
Se proyecta que el tamaño del mercado de servicios gestionados de vulnerabilidades y gestión de parches se expanda desde 4,63 mil millones de USD en 2026 y 5,32 mil millones de USD en 2027 hasta 10,87 mil millones de USD para 2032, registrando un CAGR del 15,36% entre 2027 y 2032. La demanda está aumentando porque las organizaciones deben evaluar, priorizar, implementar y verificar parches en entornos tecnológicos más amplios y variados. La actividad de explotación está reduciendo el tiempo disponible para la revisión manual, lo que incrementa el valor de la monitorización continua y la remediación gestionada. Los requisitos de cumplimiento normativo también están convirtiendo los registros de parches, la evidencia de aprobación y los informes de remediación en partes centrales de los contratos de servicio. Los proveedores están ampliando sus ofertas desde el análisis hacia la orquestación, la verificación y el soporte para entornos en la nube, tecnología operacional y activos no gestionados. El mercado de servicios gestionados de vulnerabilidades y gestión de parches se está orientando, por tanto, hacia modelos de servicio que vinculan los hallazgos técnicos con el cierre responsable.
Conclusiones Clave del Informe
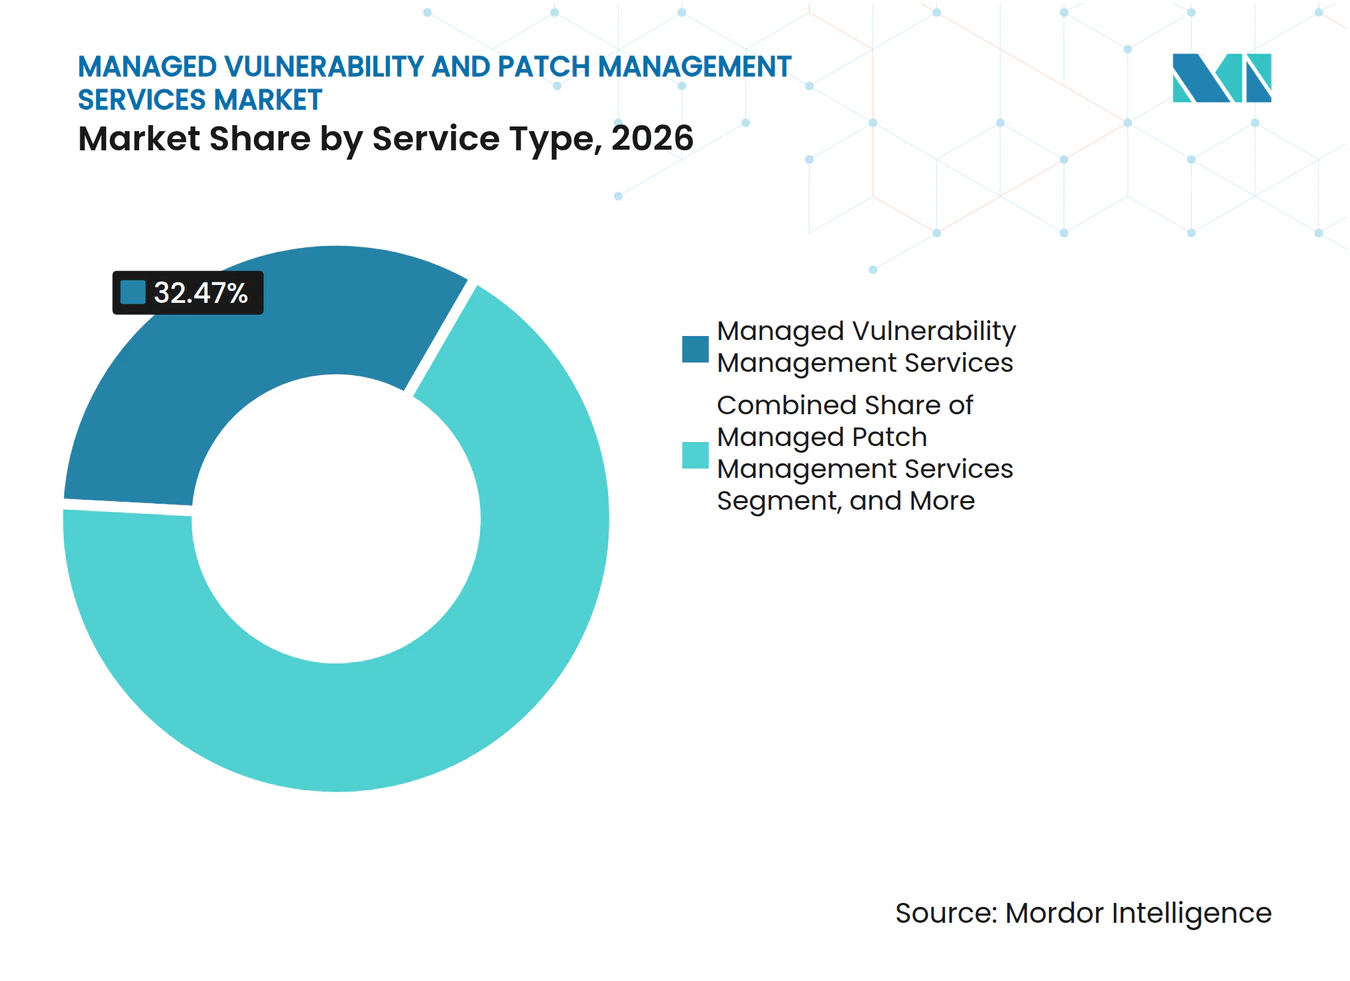
- Por tipo de servicio, los Servicios Gestionados de Gestión de Vulnerabilidades representaron el 32,47% de la participación del mercado de servicios gestionados de vulnerabilidades y gestión de parches en 2026, mientras que se proyecta que los Servicios de Orquestación y Verificación de Remediación se expandan a un CAGR del 15,73% hasta 2032.
- Por modelo de prestación de servicios, los servicios Totalmente Gestionados representaron el 39,83% de la participación en 2026, mientras que se proyecta que los servicios Co-Gestionados se expandan a un CAGR del 16,17% hasta 2032.
- Por cobertura de activos, los Endpoints y Servidores representaron el 34,27% de la participación en 2026, mientras que se proyecta que las Cargas de Trabajo en la Nube y Contenedores se expandan a un CAGR del 16,63% hasta 2032.
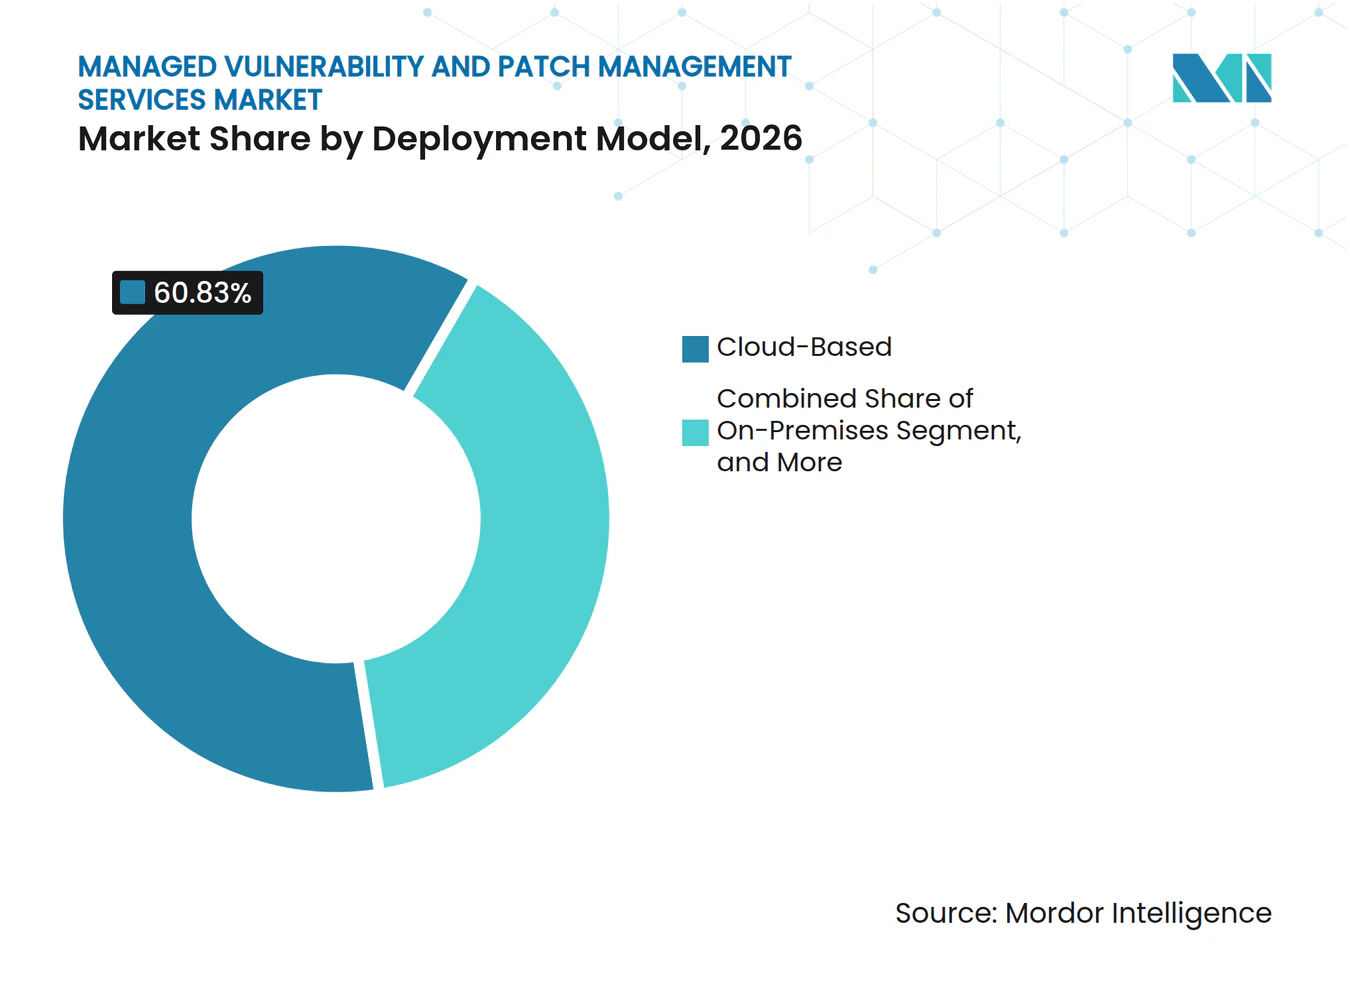
- Por modelo de implementación, las implementaciones Basadas en la Nube representaron el 60,83% de la participación en 2026, mientras que se proyecta que las implementaciones Híbridas se expandan a un CAGR del 16,44% hasta 2032.
- Por industria del usuario final, BFSI representó el 24,37% de la participación en 2026, mientras que se proyecta que el sector Sanitario se expanda a un CAGR del 16,51% hasta 2032.
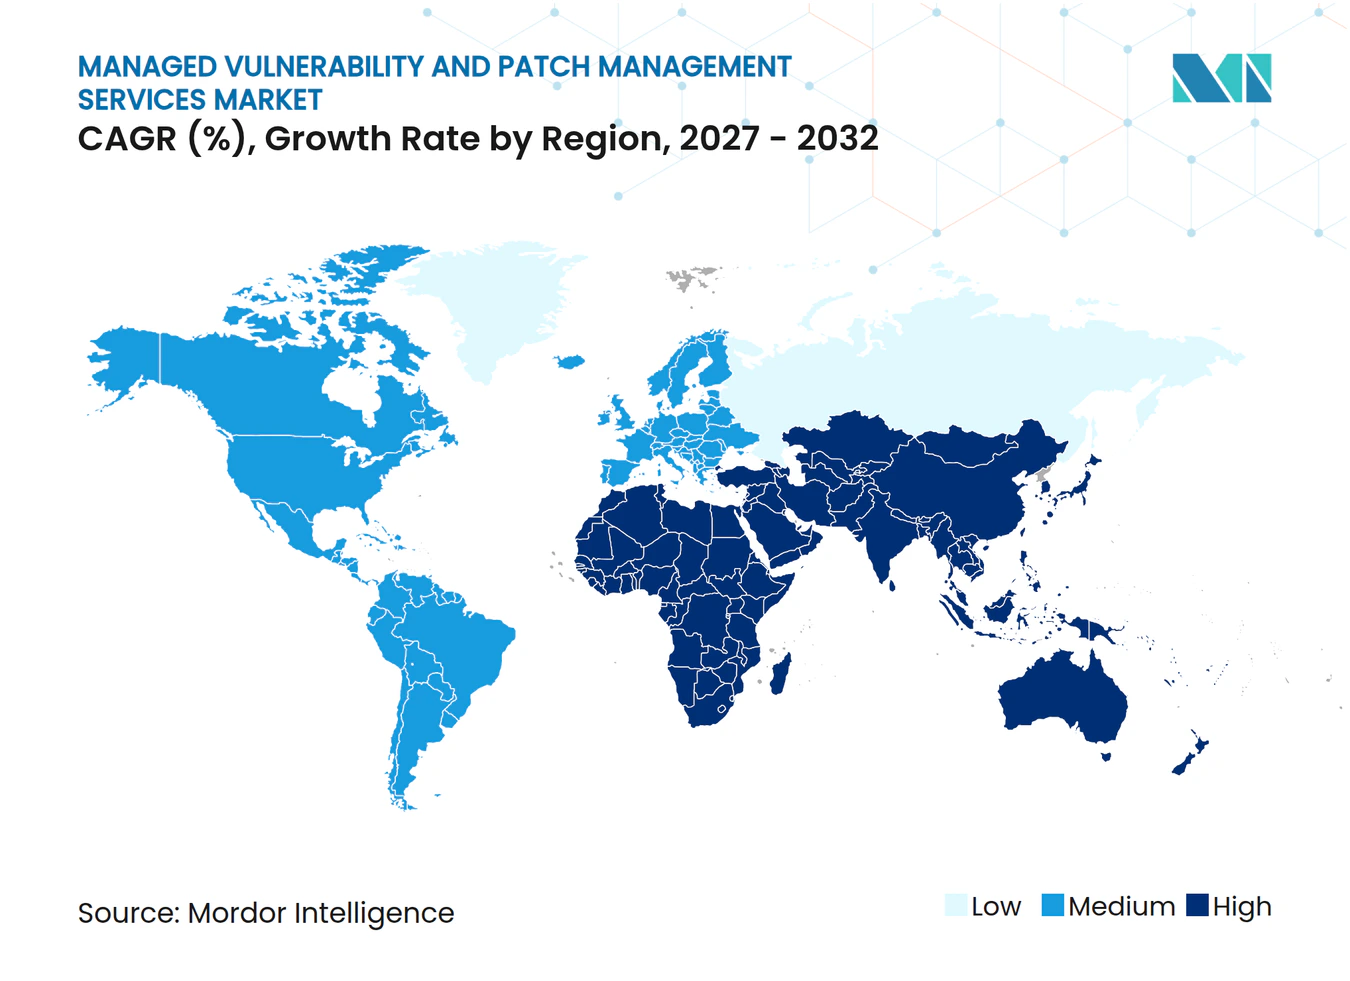
- Por geografía, América del Norte representó el 39,63% de la participación en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 16,36% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios Gestionados de Vulnerabilidades y Gestión de Parches
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada en la Explotación de Vulnerabilidades Conocidas | +3.5% | Global, más urgente en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios de Evidencia y SLA de Parches | +2.8% | América del Norte y la UE como núcleo, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión de la Nube, el Trabajo Híbrido y los Endpoints Distribuidos | +2.4% | Global, adopción más rápida en Asia-Pacífico y Europa | Mediano plazo (2-4 años) |
| Escasez de Talento en Ciberseguridad y Demanda de Externalización | +2.0% | Global, más aguda en Asia-Pacífico y Oriente Medio | Largo plazo (≥ 4 años) |
| Deuda de Exposición por Descubrimiento Acelerado con Inteligencia Artificial | +1.7% | América del Norte y Europa en etapa temprana, Asia-Pacífico en proceso de alcance | Mediano plazo (2-4 años) |
| Proliferación de Parches en Aplicaciones de Terceros y Navegadores | +1.2% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
La Escalada en la Explotación de Vulnerabilidades Conocidas Impulsa la Urgencia Inmediata de Remediación
El mercado de servicios gestionados de vulnerabilidades y gestión de parches se beneficia cuando el intervalo entre la divulgación y la explotación se acorta. Cisco Talos reportó 48.196 CVE publicados en 2025, equivalentes a 132 por día.[1] La CISA añadió 241 entradas a su catálogo de Vulnerabilidades Explotadas Conocidas en 2025, en comparación con 186 entradas en 2024. El Grupo de Inteligencia de Amenazas de Google rastreó 90 vulnerabilidades de día cero explotadas en entornos reales durante 2025. Las debilidades más antiguas también están generando una carga continua de remediación para los equipos empresariales. Cisco Talos encontró que el 39% de las entradas KEV de 2025 provenían de vulnerabilidades divulgadas en 2024 o antes.
Los Requisitos Regulatorios de Evidencia y SLA de Parches Crean Umbrales Obligatorios de Remediación
Los requisitos regulatorios están convirtiendo la gobernanza documentada de parches en un requisito de compra más consistente. El marco NIS2 exige que las entidades esenciales e importantes aborden las vulnerabilidades sin demora. Sus directrices también otorgan importancia a las políticas, la implementación trazable y los registros de gestión de riesgos de ciberseguridad. Estos requisitos hacen que la evidencia de remediación sea más importante para los compradores de servicios. El mercado de servicios gestionados de vulnerabilidades y gestión de parches se está beneficiando de esta necesidad de operaciones repetibles y auditables. En los Estados Unidos, los requisitos de divulgación para empresas públicas incrementan la atención de la dirección hacia la gobernanza de ciberseguridad. Las directrices de la SEC exigen que los registrantes divulguen incidentes de ciberseguridad materiales y describan los procesos relevantes de gestión de riesgos.
La Expansión de la Nube, el Trabajo Híbrido y los Endpoints Distribuidos Amplían la Superficie de Ataque Direccionable
Los entornos empresariales ahora incluyen servidores locales, endpoints de empleados, cargas de trabajo en la nube, interfaces de aplicaciones y servicios en contenedores. Cada grupo de activos puede tener diferentes sistemas operativos, calendarios de mantenimiento y responsables. Esto crea una necesidad más amplia de descubrimiento y remediación coordinados. Google Cloud ha integrado el análisis de vulnerabilidades de imágenes de contenedores en las capacidades del Centro de Comandos de Seguridad. La integración demuestra que la gestión de vulnerabilidades se está incorporando a los entornos operativos en la nube. El mercado de servicios gestionados de vulnerabilidades y gestión de parches puede atender a organizaciones que necesitan soporte en estos entornos separados.
La Escasez de Talento en Ciberseguridad y la Demanda de Externalización Amplían el Uso de Servicios Gestionados
Las limitaciones en la dotación de personal de seguridad están aumentando el interés en el soporte operativo externo. ISC2 reportó que el 20% de las organizaciones recurren a la externalización para abordar las brechas de competencias en ciberseguridad. El mismo estudio encontró que el 19% utiliza proveedores de servicios de terceros como parte de su estrategia de personal. Esta demanda va más allá del trabajo de asesoría puntual hacia una cobertura continua para la detección, priorización y remediación. También respalda los acuerdos co-gestionados en los que los equipos internos conservan la supervisión. El mercado de servicios gestionados de vulnerabilidades y gestión de parches está bien posicionado para atender estos modelos operativos mixtos. El sector sanitario ilustra el efecto más amplio de la escasez de competencias en la adopción de seguridad gestionada. LevelBlue reportó que el 44% de las organizaciones sanitarias planeaban utilizar proveedores de servicios de seguridad gestionados en un plazo de 2 años.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Riesgo de Compatibilidad de Parches e Inactividad Empresarial | -2.4% | Global, más grave en los sectores de manufactura y tecnología operacional de energía | Corto plazo (≤ 2 años) |
| Sistemas Heredados y Entornos de Endpoints Fragmentados | -1.8% | Global, más pronunciado en Asia-Pacífico y América del Sur | Largo plazo (≥ 4 años) |
| Acumulación de Excepciones de Parches en Tecnología Operacional y Entornos sin Soporte | -1.4% | Sectores industriales de América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Débil Propiedad de Activos y Responsabilidad en la Remediación | -0.9% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
El Riesgo de Compatibilidad de Parches e Inactividad Empresarial Ralentiza la Velocidad de Implementación
Un parche técnicamente válido no siempre puede implementarse cuando los equipos de seguridad lo identifican. Los operadores industriales y energéticos pueden necesitar realizar apagados de dispositivos y obtener aprobaciones del operador antes de modificar el firmware. Automation.com señaló que la aprobación para parchear algunos dispositivos de infraestructura eléctrica puede tardar meses. Durante ese período, pueden surgir vulnerabilidades adicionales en los mismos sistemas. Esta limitación afecta la capacidad de los proveedores para cumplir objetivos de remediación agresivos. También aumenta el valor de las pruebas cuidadosas y los planes de implementación controlados. Qualys introdujo la puntuación de Fiabilidad de Parches con Inteligencia Artificial en febrero de 2026 para evaluar el riesgo de estabilidad y los problemas conocidos antes de la implementación. Esta capacidad refleja la demanda de mejor soporte para la toma de decisiones antes de que una actualización llegue a los sistemas de producción. Los proveedores de servicios deben equilibrar la reducción de la exposición con la continuidad operacional.
Los Sistemas Heredados y los Entornos de Endpoints Fragmentados Crean Brechas de Cobertura Crónicas
Algunos activos no pueden remediarse mediante la implementación convencional de parches. Pueden ejecutar sistemas operativos sin soporte, carecer de actualizaciones del proveedor o encontrarse en entornos donde los agentes no pueden operar. Un estudio de arXiv de 2025 encontró que el 13% de las entradas KEV relacionadas con tecnología operacional incluían soluciones alternativas o mitigaciones del proveedor. El estudio no encontró orientación práctica no basada en parches para el 87% de las entradas relacionadas. Estas limitaciones pueden dejar a las organizaciones con exposición continua incluso después de adoptar un servicio gestionado. Los proveedores deben, por tanto, utilizar controles compensatorios junto con la implementación de parches. La segmentación de redes, los cambios de configuración, los parches virtuales y una mejor propiedad de activos pueden reducir el riesgo cuando las actualizaciones directas no están disponibles. Estos servicios requieren un conocimiento más profundo del entorno del cliente y pueden tardar más en implementarse.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: La Responsabilidad en la Remediación Remodela la Cadena de Valor
Los Servicios Gestionados de Gestión de Vulnerabilidades representaron el 32,47% de la participación del mercado de servicios gestionados de vulnerabilidades y gestión de parches en 2026. Este servicio proporciona descubrimiento continuo, análisis, puntuación de riesgos, priorización y gestión continua del programa. Es la categoría más consolidada porque muchas organizaciones necesitan primero una visión completa de sus activos y debilidades. Los Servicios de Análisis y Evaluación de Vulnerabilidades siguen siendo necesarios, pero el análisis por sí solo se está diferenciando menos cuando funciones similares están integradas en plataformas de nube y endpoints. Los Servicios Gestionados de Gestión de Parches proporcionan la capa de ejecución que convierte los hallazgos en actualizaciones de dispositivos. Los Servicios de Cumplimiento, Informes y Asesoría añaden evidencia y orientación para organizaciones con obligaciones formales de reporte.
Se proyecta que los Servicios de Orquestación y Verificación de Remediación crezcan a un CAGR del 15,73% hasta 2032. Los compradores están pidiendo a los proveedores que demuestren que una debilidad identificada ha sido asignada, abordada y verificada. Tenable completó la adquisición de Vulcan Cyber en febrero de 2025 por 150 millones de USD.[2] La transacción añadió flujos de trabajo de remediación automatizados, priorización de riesgos y más de 100 integraciones de terceros a Tenable One. Esto respalda un modelo de servicio que conecta los hallazgos de vulnerabilidades con la gestión de tickets, la propiedad, la implementación y la prueba de cierre. La industria de servicios gestionados de vulnerabilidades y gestión de parches está cada vez más organizada en torno a este modelo de responsabilidad más amplio.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Prestación de Servicios: Las Arquitecturas Co-Gestionadas Ganan Terreno frente a la Externalización Total
Los servicios totalmente gestionados representaron el 39,83% del mercado en 2026. Este modelo es adecuado para organizaciones que necesitan que un proveedor opere la mayor parte del proceso de gestión de vulnerabilidades y parches. Puede incluir el descubrimiento de activos, la priorización, la coordinación de cambios, los informes y la verificación. Las organizaciones pequeñas y medianas suelen elegir esta estructura cuando no pueden mantener equipos especializados disponibles las 24 horas. Las organizaciones más grandes también lo utilizan para entornos seleccionados u operaciones regionales. El modelo sigue siendo importante cuando un equipo de seguridad interno tiene capacidad limitada para el seguimiento de la remediación.
Se proyecta que los servicios Co-Gestionados crezcan a un CAGR del 16,17% hasta 2032. Este modelo permite a las organizaciones mantener la propiedad interna de etapas seleccionadas mientras añaden capacidad del proveedor donde más se necesita. Los equipos internos pueden conservar las responsabilidades de establecimiento de políticas, priorización o gobernanza. Los equipos externos pueden apoyar la ejecución de parches, la gestión de excepciones, los informes y la coordinación de flujos de trabajo. Este acuerdo es útil en entornos regulados donde la responsabilidad de gestión no puede delegarse completamente. También responde a la escasez de competencias sin requerir que una organización reemplace a su equipo de seguridad existente. Los servicios de Solo Monitorización, Asesoría, Aumento de Personal e Incidentes Puntuales continúan atendiendo a clientes con requisitos más limitados o episódicos.
Por Cobertura de Activos: La Seguridad de Contenedores se Convierte en la Frontera de Alto Crecimiento
Los Endpoints y Servidores representaron el 34,27% del mercado de servicios gestionados de vulnerabilidades y gestión de parches en 2026. Las organizaciones han invertido durante mucho tiempo en agentes de endpoints, inventarios de dispositivos y herramientas de gestión de servidores. Estos activos se adaptan a los métodos establecidos de análisis y aplicación de parches porque la propiedad y los calendarios operativos suelen ser más claros. La cobertura de Redes e Infraestructura sigue siendo importante para cortafuegos, VPN, conmutadores y enrutadores. Cisco Talos reportó que los productos de red e infraestructura representaron 54 de las 241 adiciones al catálogo KEV en 2025. Las Aplicaciones, las API y las Bases de Datos también requieren atención a medida que las organizaciones añaden más servicios conectados externamente.
Se proyecta que las Cargas de Trabajo en la Nube y los Contenedores crezcan a un CAGR del 16,63% hasta 2032. Las arquitecturas en contenedores pueden crearse y eliminarse rápidamente, lo que hace que los calendarios fijos de aplicación de parches sean menos adecuados. Microsoft describió brechas en la visibilidad de la detección y respuesta en endpoints en muchas cargas de trabajo en la nube y entornos perimetrales. Los proveedores necesitan descubrimiento nativo en la nube, evaluación de imágenes, monitorización en tiempo de ejecución e integración con flujos de trabajo de desarrollo. La Tecnología Operacional, el Internet de las Cosas y los Dispositivos Móviles siguen siendo categorías difíciles porque los proveedores, las condiciones operativas y las opciones de parches varían ampliamente. La industria de servicios gestionados de vulnerabilidades y gestión de parches debe dar soporte a estos activos sin aplicar un enfoque uniforme de aplicación de parches para equipos de escritorio.
Por Modelo de Implementación: El Modelo Híbrido Reduce la Brecha con las Implementaciones Exclusivamente en la Nube
La implementación Basada en la Nube representó el 60,83% de la participación en 2026. Las plataformas entregadas como SaaS reducen la necesidad de infraestructura local y pueden respaldar el análisis continuo en múltiples ubicaciones. También pueden simplificar las actualizaciones de la lógica de análisis y las interfaces de gestión. Estos beneficios son útiles para organizaciones distribuidas con múltiples grupos de dispositivos. La entrega en la nube respalda los informes centralizados para equipos que gestionan grandes entornos tecnológicos en evolución. Sigue siendo el modelo líder porque muchos compradores desean una implementación más rápida y una menor carga administrativa.
Se proyecta que la implementación Híbrida crezca a un CAGR del 16,44% hasta 2032. Es poco probable que las grandes empresas y las organizaciones reguladas migren todas las cargas de trabajo a un entorno en la nube durante el período de pronóstico. Los modelos híbridos combinan la orquestación centralizada con el manejo separado de sistemas locales, con aislamiento de red o sensibles a los datos. Action1 anunció la residencia de datos en India, con vigencia a partir del 1 de abril de 2026, demostrando cómo los proveedores están adaptando la entrega en la nube para cumplir con las expectativas de cumplimiento local.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria del Usuario Final: La Vulnerabilidad Estructural del Sector Sanitario Crea un Segmento Vertical de Alto Crecimiento
BFSI representó el 24,37% de la participación en 2026. Las instituciones financieras operan bajo extensos requisitos de seguridad, resiliencia e informes. También gestionan numerosos sistemas orientados al cliente, vínculos con terceros y repositorios de datos sensibles. Esta combinación aumenta la importancia operacional de una remediación disciplinada y una evidencia clara. ABI reportó que se esperaba que los bancos italianos destinaran 500 millones de EUR (540 millones de USD) a seguridad de la información en 2026. El informe identificó la gestión de vulnerabilidades y los informes de cumplimiento como prioridades de inversión.
Se proyecta que el sector Sanitario crezca a un CAGR del 16,51% hasta 2032. Los dispositivos clínicos, los sistemas conectados y los registros sensibles crean un entorno operativo exigente para los equipos de remediación. La Universidad Northeastern anunció un proyecto de ciberseguridad hospitalaria, respaldado por ARPA-H UPGRADE, con hasta 19 millones de USD en 2025. El trabajo trata la gestión de vulnerabilidades hospitalarias como una preocupación operacional crítica. Las Tecnologías de la Información y las Telecomunicaciones, la Manufactura, el Gobierno y la Defensa, y la Energía y los Servicios Públicos también tienen requisitos complejos. El Comercio Minorista y Electrónico, la Educación, la Hostelería y el Turismo, y otros sectores están ampliando sus programas de seguridad gestionada a medida que los riesgos de ransomware se extienden a un conjunto más amplio de objetivos.
Análisis Geográfico
América del Norte representó el 39,63% de los ingresos regionales en 2026. Los Estados Unidos son el principal centro de demanda porque las prácticas federales de remediación, las obligaciones de divulgación de empresas públicas y los requisitos empresariales regulados respaldan el gasto. El catálogo KEV de la CISA proporciona a muchas organizaciones una lista práctica para priorizar las vulnerabilidades explotadas. Las directrices de divulgación de la SEC también sitúan los procesos de riesgo de ciberseguridad bajo una mayor atención de la alta dirección. Canadá está desarrollando demanda a través de las expectativas de seguridad del sector financiero. México está ganando relevancia a medida que las organizaciones de manufactura y energía abordan los requisitos de seguridad de la cadena de suministro transfronteriza.
Europa fue el segundo mercado regional más grande en 2026. NIS2, DORA y los requisitos nacionales están configurando la demanda de servicios en los servicios financieros y la infraestructura esencial. Alemania y el Reino Unido siguen siendo las principales fuentes de ingresos regionales. Francia, Italia y España también están aumentando la inversión en seguridad gestionada. La ENISA publicó un análisis del mercado de servicios de seguridad gestionados en 2026 que proporciona información sobre la oferta y la demanda para la Unión Europea. La publicación respalda expectativas más claras sobre las definiciones de servicios y los requisitos de los compradores.
Se proyecta que Asia-Pacífico se expanda a un CAGR del 16,36% hasta 2032, la tasa regional más rápida en el mercado de servicios gestionados de vulnerabilidades y gestión de parches. La región combina una infraestructura digital en crecimiento con condiciones de dotación de personal en ciberseguridad ajustadas. Japón tiene una clara necesidad de automatización, con Trend Micro reportando un tiempo medio de aplicación de parches de 36,4 días en marzo de 2025. Esto fue 1,2 veces el promedio global reportado en la investigación de referencia. Corea del Sur está aumentando la atención a la seguridad tras las brechas de datos de 2025 que afectaron a instituciones conectadas. América del Sur es una oportunidad emergente a medida que las empresas adoptan la seguridad gestionada por primera vez. La inversión en Oriente Medio está respaldada por programas nacionales de digitalización y requisitos del sector financiero, mientras que África se encuentra en una etapa más temprana de adopción.
Panorama Competitivo
Concentración del Mercado
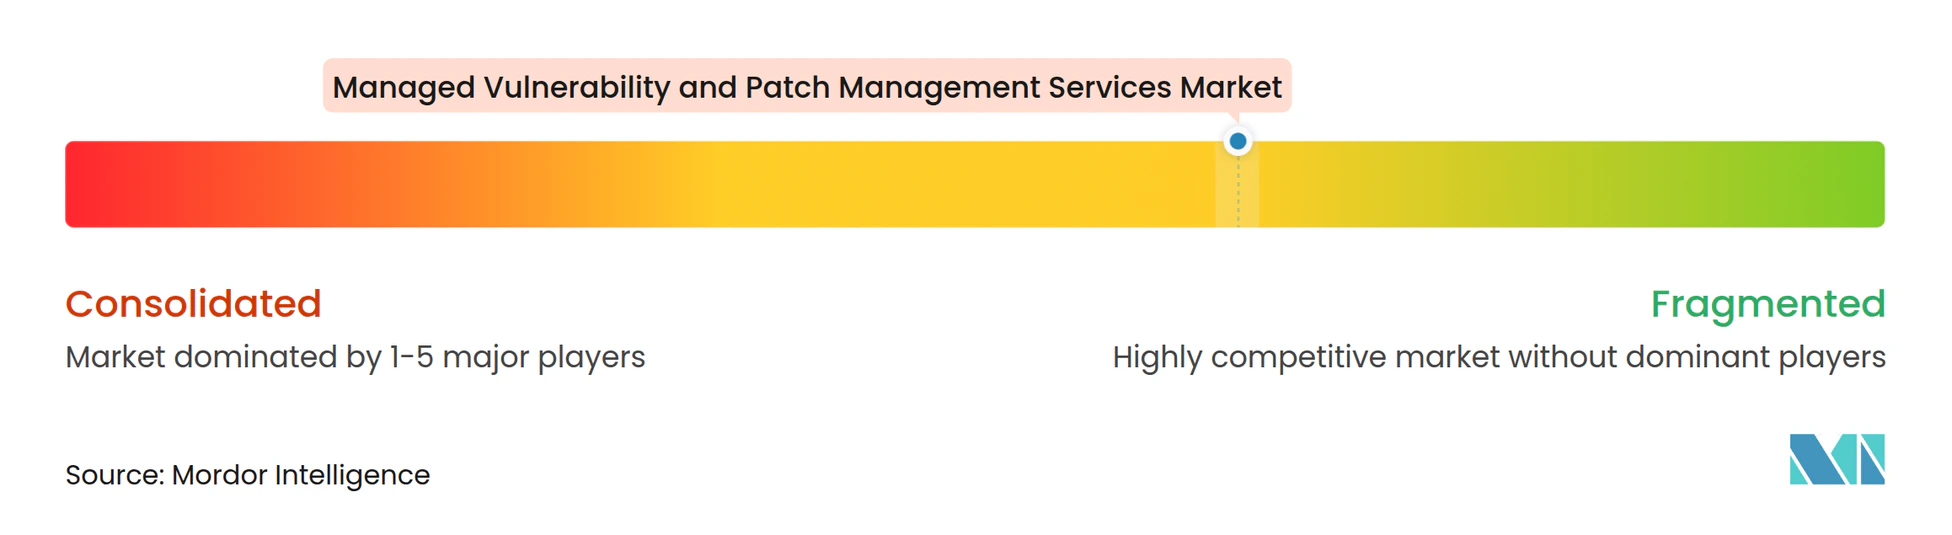
El mercado de servicios gestionados de vulnerabilidades y gestión de parches está moderadamente fragmentado entre los proveedores de servicios, con una consolidación creciente entre los proveedores de plataformas. Tenable, Qualys y CrowdStrike están desarrollando ofertas más integradas en materia de descubrimiento, priorización y remediación. CrowdStrike introdujo la aplicación de parches basada en riesgos para tecnologías de la información a través de Falcon en 2025. La adquisición de Vulcan Cyber por parte de Tenable también amplió sus capacidades de flujo de trabajo de remediación. Estas acciones reducen el espacio disponible para herramientas de enfoque limitado. También ejercen mayor presión sobre los proveedores gestionados para que demuestren resultados operacionales en lugar de solo detección técnica.
Empresas de servicios como Kyndryl, Accenture y Optiv compiten a través de la entrega global, el soporte de cumplimiento normativo y la experiencia con entornos de clientes de múltiples proveedores. Kyndryl y Microsoft lanzaron el Centro de Aceleración Kyndryl Microsoft en julio de 2025.[3] La colaboración combina los servicios de Kyndryl Consult con Microsoft Azure AI Foundry y Security Copilot para habilitar la automatización específica por industria. Arctic Wolf introdujo Aurora Exposure Management en mayo de 2026, reuniendo la gestión de vulnerabilidades, la gestión de la superficie de ataque y la gestión nativa de parches. El mercado de servicios gestionados de vulnerabilidades y gestión de parches se está volviendo así más competitivo tanto en plataformas de software como en la prestación de servicios.
Los entornos de tecnología operacional e Internet de las Cosas siguen siendo una apertura competitiva importante. Pocos proveedores ofrecen servicios pre-certificados que alineen el trabajo de vulnerabilidades con los controles de cambios industriales. Los proveedores deben combinar la visibilidad de activos con el conocimiento de los requisitos de seguridad, tiempo de inactividad y aprobación del proveedor. Esto favorece a las empresas que pueden trabajar en entornos de tecnología de la información y tecnología operacional. Microsoft también introdujo agentes de Security Copilot en marzo de 2025, incluido un Agente de Remediación de Vulnerabilidades para Microsoft Intune. Estos movimientos de producto están aumentando el papel de la automatización en los ecosistemas establecidos de gestión de endpoints.
Líderes de la Industria de Servicios Gestionados de Vulnerabilidades y Gestión de Parches
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
-
International Business Machines Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: Qualys lanzó TruRisk Eliminate 4.2.1, introduciendo Agent Sara, un sistema de inteligencia artificial que agrupa los hallazgos de vulnerabilidades en oleadas de impacto operacional y genera trabajos de implementación de parches basados en anillos —Laboratorio, Preparación y Producción— que detienen los parches defectuosos antes de que lleguen a los entornos de producción. El lanzamiento marcó un paso significativo hacia la orquestación autónoma de remediación dentro de la plataforma gestionada de vulnerabilidades de Qualys.
- Septiembre de 2026: Qualys lanzó TruRisk Eliminate 4.1, consolidando las capacidades de Parche, Mitigación y Aislamiento en una única aplicación unificada e introduciendo nuevos paneles de Resumen y Estado Operacional. El lanzamiento permitió a los equipos de seguridad rastrear la velocidad de remediación y el estado de exposición en una única interfaz en lugar de en módulos de productos separados.
- Mayo de 2026: Arctic Wolf introdujo Aurora Exposure Management, una nueva familia de productos que combina Aurora Vulnerability Management y Aurora Attack Surface Management con un complemento nativo de gestión de parches llamado Resolve. El lanzamiento posicionó a Arctic Wolf como un proveedor de gestión de exposición de ciclo completo, extendiendo su plataforma de Centro de Operaciones de Seguridad desde la detección hasta la remediación proactiva de vulnerabilidades para más de 10.000 clientes.
- Julio de 2025: Kyndryl y Microsoft lanzaron el Centro de Aceleración Kyndryl Microsoft, una instalación de co-innovación que integra los servicios de Kyndryl Consult con Microsoft Azure AI Foundry y Security Copilot para desarrollar soluciones de automatización de seguridad específicas por industria, incluida la orquestación de gestión de vulnerabilidades y parches para entornos empresariales complejos.
Alcance del Informe Global del Mercado de Servicios Gestionados de Vulnerabilidades y Gestión de Parches
El mercado de servicios gestionados de vulnerabilidades y gestión de parches abarca los servicios externalizados para identificar, evaluar, priorizar, remediar y monitorizar las vulnerabilidades de seguridad en la infraestructura de tecnologías de la información de una organización, incluidos endpoints, redes, servidores, aplicaciones, entornos en la nube y dispositivos móviles. Estos servicios ayudan a las organizaciones a implementar parches de software, actualizaciones y configuraciones de seguridad para reducir los riesgos cibernéticos y mantener el cumplimiento normativo.
El Informe del Mercado de Servicios Gestionados de Vulnerabilidades y Gestión de Parches está segmentado por Tipo de Servicio (Servicios Gestionados de Gestión de Vulnerabilidades, Servicios Gestionados de Gestión de Parches, Servicios de Análisis y Evaluación de Vulnerabilidades, Servicios de Orquestación y Verificación de Remediación, y Servicios de Cumplimiento, Informes y Asesoría), Modelo de Prestación de Servicios (Totalmente Gestionado, Co-Gestionado, Solo Monitorización, y Asesoría, Aumento de Personal e Incidentes Puntuales), Cobertura de Activos (Red e Infraestructura, Endpoints y Servidores, Cargas de Trabajo en la Nube y Contenedores, Aplicaciones, API y Bases de Datos, y Tecnología Operacional, Internet de las Cosas y Dispositivos Móviles), Modelo de Implementación (En Instalaciones Propias, Basado en la Nube e Híbrido), Industria del Usuario Final (Tecnologías de la Información y Telecomunicaciones, BFSI, Sanidad, Comercio Minorista y Electrónico, Manufactura, Gobierno y Defensa, Educación, Energía y Servicios Públicos, Transporte y Logística, Hostelería y Turismo, y Otras Industrias del Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Servicios Gestionados de Gestión de Vulnerabilidades |
| Servicios Gestionados de Gestión de Parches |
| Servicios de Análisis y Evaluación de Vulnerabilidades |
| Servicios de Orquestación y Verificación de Remediación |
| Servicios de Cumplimiento, Informes y Asesoría |
| Totalmente Gestionado |
| Co-Gestionado |
| Solo Monitorización |
| Asesoría, Aumento de Personal e Incidentes Puntuales |
| Red e Infraestructura |
| Endpoints y Servidores |
| Cargas de Trabajo en la Nube y Contenedores |
| Aplicaciones, API y Bases de Datos |
| Tecnología Operacional, Internet de las Cosas y Dispositivos Móviles |
| En Instalaciones Propias |
| Basado en la Nube |
| Híbrido |
| Tecnologías de la Información y Telecomunicaciones |
| BFSI |
| Sanidad |
| Comercio Minorista y Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Otras Industrias del Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Servicios Gestionados de Gestión de Vulnerabilidades | |
| Servicios Gestionados de Gestión de Parches | ||
| Servicios de Análisis y Evaluación de Vulnerabilidades | ||
| Servicios de Orquestación y Verificación de Remediación | ||
| Servicios de Cumplimiento, Informes y Asesoría | ||
| Por Modelo de Prestación de Servicios | Totalmente Gestionado | |
| Co-Gestionado | ||
| Solo Monitorización | ||
| Asesoría, Aumento de Personal e Incidentes Puntuales | ||
| Por Cobertura de Activos | Red e Infraestructura | |
| Endpoints y Servidores | ||
| Cargas de Trabajo en la Nube y Contenedores | ||
| Aplicaciones, API y Bases de Datos | ||
| Tecnología Operacional, Internet de las Cosas y Dispositivos Móviles | ||
| Por Modelo de Implementación | En Instalaciones Propias | |
| Basado en la Nube | ||
| Híbrido | ||
| Por Industria del Usuario Final | Tecnologías de la Información y Telecomunicaciones | |
| BFSI | ||
| Sanidad | ||
| Comercio Minorista y Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Otras Industrias del Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de vulnerabilidades y gestión de parches?
Se proyecta que el mercado de servicios gestionados de vulnerabilidades y gestión de parches aumente de 4,63 mil millones de USD en 2026 a 10,87 mil millones de USD para 2032, a un CAGR del 15,36% de 2027 a 2032.
¿Qué está impulsando la demanda de servicios gestionados de vulnerabilidades y gestión de parches?
La explotación más rápida, los requisitos regulatorios de gobernanza de parches, la expansión en la nube y las brechas de personal en ciberseguridad están respaldando la demanda. El mercado de servicios gestionados de vulnerabilidades y gestión de parches aborda estas presiones proporcionando soporte operacional continuo en lugar de solo evaluaciones periódicas.
¿Qué tipo de servicio está creciendo más rápido?
Se proyecta que los Servicios de Orquestación y Verificación de Remediación crezcan a un CAGR del 15,73% hasta 2032, ya que los compradores buscan el cierre verificado.
¿Qué modelo de implementación lidera la adopción?
La implementación Basada en la Nube representó el 60,83% de la participación en 2026, mientras que se proyecta que la implementación Híbrida crezca más rápido a un CAGR del 16,44% hasta 2032.
¿Qué sector del usuario final tiene las mejores perspectivas de crecimiento?
Se proyecta que el sector Sanitario crezca a un CAGR del 16,51% hasta 2032 debido a la exposición de dispositivos clínicos, las necesidades de cumplimiento normativo y los requisitos de continuidad operacional.
¿Qué región tiene la proyección de crecimiento más rápido?
Se proyecta que Asia-Pacífico crezca a un CAGR del 16,36% hasta 2032, respaldado por la digitalización, la inversión en ciberseguridad y las necesidades de externalización.