
マネージド脆弱性およびパッチ管理サービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
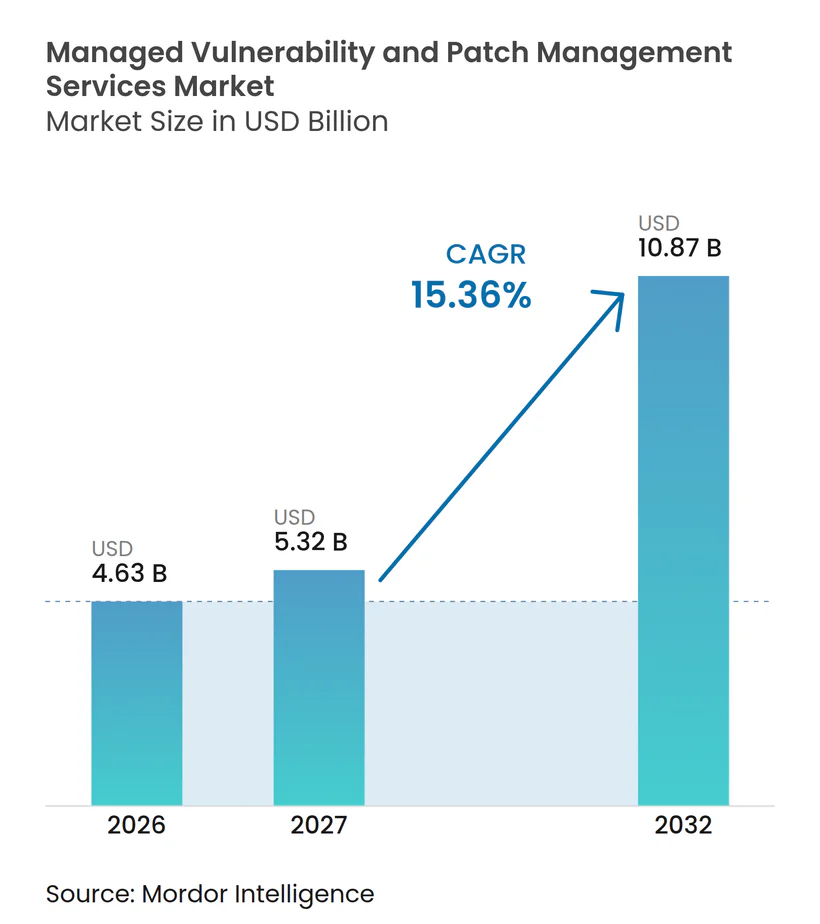
| 市場規模 (2027) | 5.32 十億米ドル |
| 市場規模 (2032) | 10.87 十億米ドル |
| 成長率 (2027 - 2032) | 15.36 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド脆弱性およびパッチ管理サービス市場分析
マネージド脆弱性およびパッチ管理サービス市場規模は、2026年の4.63 ビリオン 米ドルおよび2027年の5.32 ビリオン 米ドルから、2032年までに10.87 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 15.36%を記録する見込みです。組織がより大規模かつ多様化した技術資産全体にわたってパッチの評価、優先順位付け、展開、および検証を行う必要があることから、需要は高まっています。悪用活動により手動レビューに充てられる時間が短縮されており、継続的なモニタリングとマネージドな修復の価値が高まっています。コンプライアンス要件もまた、パッチ記録、承認証跡、および修復レポートをサービス契約の中心的な要素としています。プロバイダーはスキャニングからオーケストレーション、検証、クラウド・運用技術・アンマネージド資産へのサポートへとサービスを拡充しています。マネージド脆弱性およびパッチ管理サービス市場は、技術的な発見結果を説明責任のある解決に結びつけるサビスモデルへと移行しています。
主要レポートのポイント
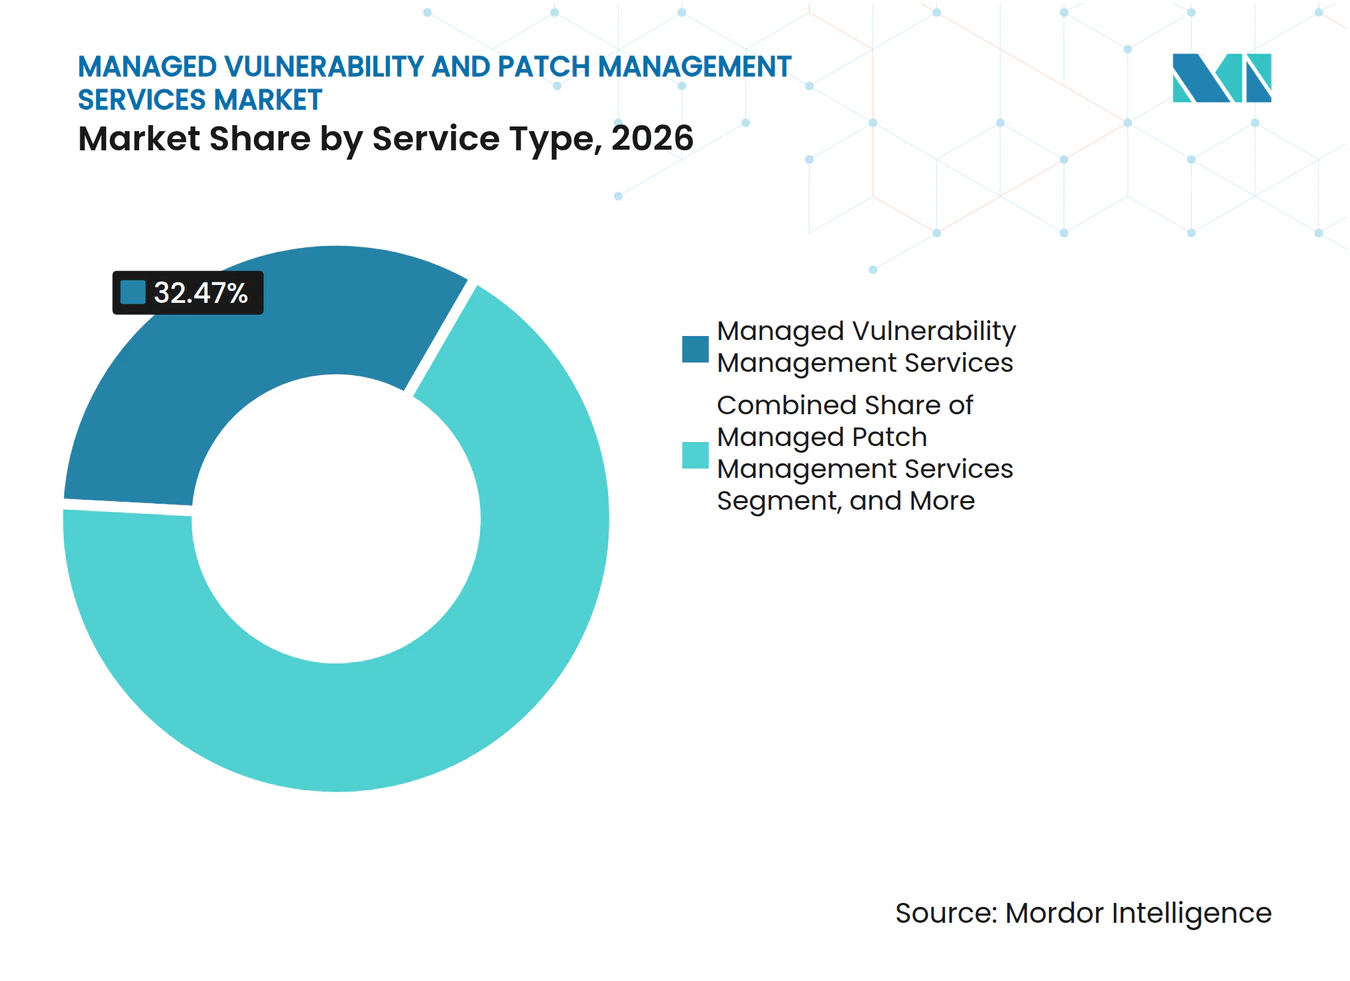
- サービスタイプ別では、マネージド脆弱性管理サービスが2026年のマネージド脆弱性およびパッチ管理サービス市場シェアの32.47%を占め、修復オーケストレーションおよび検証サービスは2032年にかけてCAGR 15.73%で拡大する見込みです。
- サービス提供モデル別では、フルマネージドサービスが2026年に39.83%のシェアを占め、コマネージドサービスは2032年にかけてCAGR 16.17%で拡大する見込みです。
- 資産カバレッジ別では、エンドポイントおよびサーバーが2026年に34.27%のシェアを占め、クラウドワークロードおよびコンテナは2032年にかけてCAGR 16.63%で拡大する見込みです。
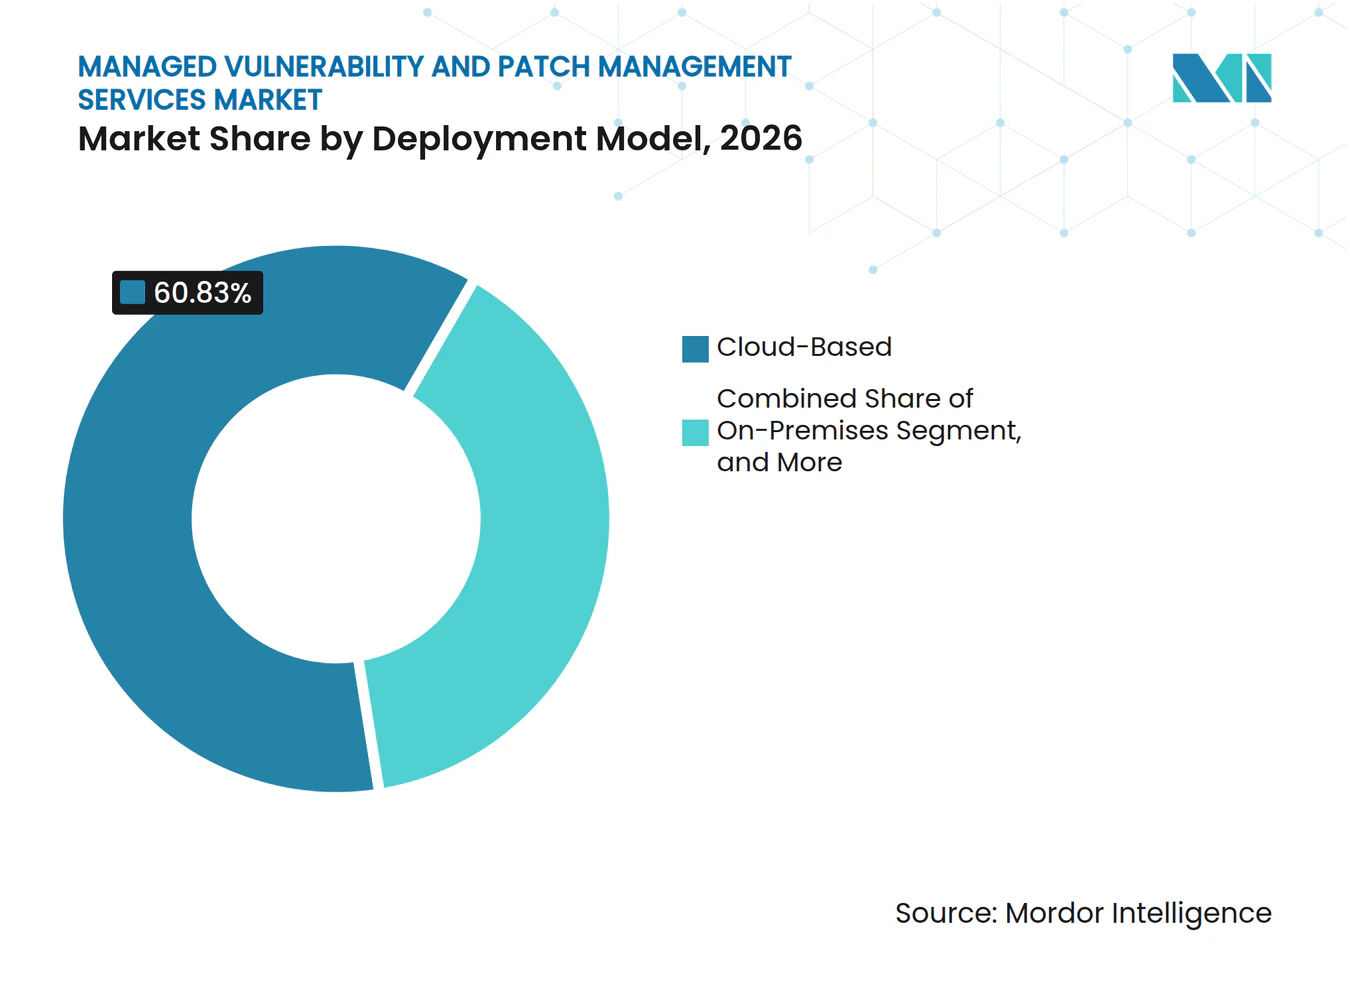
- デプロイメントモデル別では、クラウドベースのデプロイメントが2026年に60.83%のシェアを占め、ハイブリッドデプロイメントは2032年にかけてCAGR 16.44%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年に24.37%のシェアを占め、ヘルスケアは2032年にかけてCAGR 16.51%で拡大する見込みです。
- 地域別では、北米が2026年に39.63%シェアを占め、アジア太平洋地域は2032年にかけてCAGR 16.36%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルマネージド脆弱性およびパッチ管理サービス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 既知の脆弱性の悪用拡大 | +3.5% | グローバル、北米および欧州で最も緊急性が高い | 短期(2年以内) |
| 規制上の証跡およびパッチSLA要件 | +2.8% | 北米およびEUが中心、アジア太平洋地域への波及あり | 中期(2〜4年) |
| クラウド、ハイブリッドワーク、および分散エンドポイントの拡大 | +2.4% | グローバル、アジア太平洋地域および欧州で最も急速に普及 | 中期(2〜4年) |
| サイバーセキュリティ人材不足とアウトソーシング需要 | +2.0% | グローバル、アジア太平洋地域および中東で最も深刻 | 長期(4年以上) |
| AIによる加速的な発見に起因するエクスポージャー負債 | +1.7% | 北米および欧州が先行、アジア太平洋地域が追随 | 中期(2〜4年) |
| サードパーティアプリケーションおよびブラウザパッチの乱立 | +1.2% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
既知の脆弱性の悪用拡大が即時修復の緊急性を高める
マネージド脆弱性およびパッチ管理サービス市場は、開示から悪用までの間隔が短縮されることで恩恵を受けます。Cisco Talosは2025年に48,196件のCVEが公開されたと報告しており、これは1日あたり132件に相当します。[1] CISAは2025年に既知の悪用済み脆弱性カタログに241件のエントリを追加しており、2024年の186件と比較して増加しています。Googleの脅威インテリジェンスグループは2025年中に実際に悪用されたゼロデイ脆弱性を90件追跡しました。古い脆弱性もエンタープライズチームに継続的な修復負担をもたらしています。Cisco Talosは、2025年のKEVエントリの39%が2024年以前に開示された脆弱性に由来することを発見しました。
規制上の証跡およびパッチSLA要件が義務的な修復の基準を設ける
規制要件により、文書化されたパッチガバナンスがより一貫した購買要件となっています。NIS2フレームワークは、重要および重要なエンティティが遅滞なく脆弱性に対処することを求めています。そのガイダンスはまた、ポリシー、追跡可能な実装、およびサイバーセキュリティリスク管理の記録の重要性を強調しています。これらの要件により、サービス購入者にとって修復の証跡がより重要となっています。マネージド脆弱性およびパッチ管理サービス市場は、反復可能かつ監査可能な運用に対するこのニーズから恩恵を受けています。米国では、上場企業の開示要件がサイバーセキュリティガバナンスへの経営陣の注目を高めています。SECのガイダンスは、登録者に対して重要なサイバーセキュリティインシデントの開示および関連するリスク管理プロセスの説明を求めています。
クラウド、ハイブリッドワーク、および分散エンドポイントの拡大が対応可能な攻撃対象領域を拡大する
エンタープライズ資産には現在、ローカルサーバー、従業員エンドポイント、クラウドワークロード、アプリケーションインターフェース、およびコンテナ化されたサービスが含まれます。各資産グループは、なるオペレーティングシステム、メンテナンススケジュール、および担当オーナーを持つ場合があります。これにより、調整された発見と修復に対するより広範なニーズが生まれます。Google Cloudはコンテナイメージの脆弱性スキャンをSecurity Command Centerの機能に統合しました。この統合は、脆弱性管理がクラウド運用環境に組み込まれていることを示しています。マネージド脆弱性およびパッチ管理サービス市場は、これらの個別の環境全体にわたるサポートを必要とする組織に対応できます。
サイバーセキュリティ人材不足とアウトソーシング需要がマネージドサービスの利用を拡大する
セキュリティ人材の制約により、外部の運用サポートへの関心が高まっています。ISC2は、組織の20%がサイバーセキュリティのスキルギャップに対処するためにアウトソーシングを活用していると報告しました。同調査では、19%が人材戦略の一環としてサードパーティのサービスプロバイダーを活用していることも判明しました。この需要は、一度限りのアドバイザリー業務を超えて、検知、優先順位付け、および修復の継続的なカバレッジへと拡大しています。また、内部チームが監督を維持するコマネージドの取り決めも支援しています。マネージド脆弱性およびパッチ管理サービス市場は、これらの混合運用モデルに対応するのに適した位置にあります。ヘルスケアは、スキルの不足がマネージドセキュリティの採用に与える広範な影響を示しています。LevelBlueは、ヘルスケア組織の44%が2年以内にマネージドセキュリティサービスプロバイダーを利用する計画であると報告しました。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| パッチの互換性とビジネスダウンタイムリスク | -2.4% | グローバル、製造業およびエネルギーOTセクターで最も深刻 | 短期(2年以内) |
| レガシーシステムおよび断片化したエンドポイント資産 | -1.8% | グローバル、アジア太平洋地域および南米で最も顕著 | 長期(4年以上) |
| OTおよびサポート対象外資産におけるパッチ例外バックログ | -1.4% | 北米、欧州、アジア太平洋地域の産業セクター | 中期(2〜4年) |
| 資産オーナーシップの脆弱性と修復の説明責任 | -0.9% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
パッチの互換性とビジネスダウンタイムリスクがデプロイメント速度を低下させる
技術的に有効なパッチは、セキュリティチームが特定した際に常にデプロイできるとは限りません。産業およびエネルギーオペレーターは、ファームウェアを変更する前にデバイスのシャットダウンを実施し、オペレーターの承認を得る必要がある場合があります。Automation.comは、一部の電力インフラデバイスへのパッチ適用承認に数ヶ月かかる場合があると指摘しました。その期間中、同じシステムに追加の脆弱性が発生する可能性があります。この制限は、プロバイダーが積極的な修復目標を達成する能力に影響します。また、慎重なテストと制御されたデプロイメント計画の価値を高めます。Qualysは2026年2月にAIパッチ信頼性スコアリングを導入し、デプロイメント前の安定性リスクと既知の問題を評価できるようにしました。この機能は、アップデートが本番システムに到達する前のより良い意思決定支援に対する需要を反映しています。サービスプロバイダーはエクスポージャーの削減と運用継続性のバランスを取る必要があります。
レガシーステムおよび断片化したエンドポイント資産が慢性的なカバレッジギャップを生む
一部の資産は従来のパッチデプロイメントによって修復できません。サポートされていないオペレーティングシステムで動作していたり、ベンダーのアップデートがなかったり、エージェントが動作できない環境に置かれている場合があります。2025年のarXiv研究では、OT関連のKEVエントリの13%にベンダーの回避策または緩和策が含まれていることが判明しました。同研究では、関連エントリの87%についてそのような実用的な非パッチガイダンスが存在しないことも判明しました。これらの制限により、マネージドサービスを採用した後でも組織が継続的なエクスポージャーを抱える可能性があります。したがって、プロバイダーはパッチデプロイメントと並行して補完的なコントロールを使用する必要があります。ネットワークセグメンテーション、設定変更、仮想パッチ適用、および資産オーナーシップの改善により、直接的なアップデートが利用できない場合のリスクを軽減できます。これらのサービスは顧客環境に関するより深い知識を必要とし、実装に時間がかかる場合があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:修復の説明責任がバリューチェーンを再構築する
マネージド脆弱性管理サービスは、2026年のマネージド脆弱性およびパッチ管理サービス市場において32.47%の市場シェアを占めました。このサービスは、継続的な発見、スキャニング、リスクスコアリング、優先順位付け、および継続的なプログラム管理を提供します。多くの組織がまず自社の資産と脆弱性の全体像を把握する必要があるため、最も確立されたカテゴリです。脆弱性スキャニングおよびアセスメントサービスは引き続き必要ですが、同様の機能がクラウドおよびエンドポイントプラットフォームに組み込まれるにつれ、スキャニング単体の差別化は薄れつつあります。マネージドパッチ管理サービスは、発見結果をデバイスのアップデートに変換する実行レイヤーを提供します。コンプライアンス、レポーティング、およびアドバイザリーサービスは、正式な報告義務を持つ組織に証跡とガイダンスを追加します。
修復オーケストレーションおよび検証サービスは、2032年にかけてCAGR 15.73%で成長する見込みです。購入者はプロバイダーに対し、特定された脆弱性が割り当てられ、対処され、検証されたことを示すよう求めています。Tenableは2025年2月にVulcan Cyberの買収を150 ミリオン 米ドルで完了しました。[2] この取引により、自動化された修復ワークフロー、リスク優先順位付け、および100以上のサードパーティ統合がTenable Oneに追加されました。これは、脆弱性の発見結果をチケット発行、オーナーシップ、デプロイメント、およびクローズの証明と結びつけるサービスモデルを支援します。マネージド脆弱性およびパッチ管理サービス産業は、この広範な説明責任モデルを中心に組織化されつつあります。


注記: 個別セグメントのシェアはレポート購入後に入手可能
サービス提供モデル別:コマネージドアーキテクチャが完全アウトソーシングに対して存在感を高める
フルマネージドサービスは2026年に市場の39.83%を占めました。このモデルは、脆弱性およびパッチ管理プロセスの大部分をプロバイダーに運用させる必要がある組織に適しています。資産の発見、優先順位付け、変更調整、レポーティング、および検証を含む場合があります。中小規模の組織は、24時間体制で専門チームを維持できない場合にこの構造を選択することが多いです。大規模な組織も、特定の環境や地域の運用に対してこれを利用します。このモデルは、内部セキュリティチームが修復のフォローアップに限られた能力しか持たない場合に引き続き重要です。
コマネージドサービスは2032年にかけてCAGR 16.17%で成長する見込みです。このモデルにより、組織は選択したステージの内部オーナーシップを維持しながら、最も必要な箇所にプロバイダーのキャパシティを追加できます。内部チームはポリシー設定、優先順位付け、またはガバナンスの責任を保持する場合があります。外部チームはパッチ実行、例外管理、レポーティング、およびワークフロー調整をサポートできます。この取り決めは、管理上の説明責任を完全に委任できない規制環境において有用です。また、既存のセキュリティチームを置き換えることなくスキルの不足に対応します。モニタリングのみ、アドバイザリー、スタッフ拡充、およびインシデント起因のサービスは、より限定的またはエピソード的な要件を持つクライアントに引き続き対応します。
資産カバレッジ別:コンテナセキュリティが高成長のフロンティアとなる
エンドポイントおよびサーバーは2026年のマネージド脆弱性およびパッチ管理サービス市場の34.27%を占めました。組織はエンドポイントエージェント、デバイスインベントリ、およびサーバー管理ツールに長年投資してきました。これらの資産は、オーナーシップと運用スケジュールが通常より明確であるため、確立されたスキャニングおよびパッチ適用方法に適合します。ネットワークおよびインフラストラクチャのカバレッジは、ファイアウォール、VPN、スイッチ、およびルーターにとって引き続き重要です。Cisco Talosは、2025年の241件のKEV追加のうち54件がネットワークおよびインフラストラクチャ製品に関するものであったと報告しました。アプリケーション、API、およびデータベースも、組織が外部接続サービスを追加するにつれて注意が必要です。
クラウドワークロードおよびコンテナは2032年にかけてCAGR 16.63%で成長する見込みです。コンテナ化されたアーキテクチャは迅速に作成および削除できるため、固定のパッチスケジュールは適切ではありません。Microsoftは多くのクラウドワークロードおよびエッジ環境全体でEDRの可視性にギャップがあることを説明しました。プロバイダーはクラウドネイティブな発見、イメージアセスメント、ランタイムモニタリング、および開発ワークフローとの統合を必要とします。運用技術、モノのインターネット、およびモバイルデバイスは、ベンダー、運用条件、およびパッチオプションが大きく異なるため、依然として困難なカテゴリです。マネージド脆弱性およびパッチ管理サービス産業は、統一されたデスクトップパッチ適用アプローチを適用することなく、これらの資産をサポートする必要があります。
デプロイメントモデル別:ハイブリッドが純粋なクラウドデプロイメントとの差を縮める
クラウドベースのデプロイメントは2026年に60.83%のシェアを占めました。SaaS提供プラットフォームはローカルインフラストラクチャの必要性を低減し、多くの拠点にわたる継続的な分析をサポートできます。また、スキャニングロジックと管理インターフェースのアップデートを簡素化できます。これらのメリットは、複数のデバイスグループを持つ分散型組織に有用です。クラウド提供は、大規模で進化する技術資産を管理するチームの集中レポーティングをサポートします。多くの購入者がより迅速な実装と低い管理オーバーヘッドを求めているため、引き続き主要なモデルです。
ハイブリッドデプロイメントは2032年にかけてCAGR 16.44%で成長する見込みです。大企業および規制対象の組織は、予測期間内にすべてのワークロードをクラウド環境に移行する可能性は低いです。ハイブリッドモデルは、集中型オーケストレーションとローカル、エアギャップ、またはデータ機密性の高いシステムの個別処理を組み合わせます。Action1は2026年4月1日付でインドのデータレジデンシーを発表し、ベンダーがローカルコンプライアンス要件を満たすためにクラウド提供を適応させていることを示しました。

注記: 個別セグメントのシェアはレポート購入後に入手可能
エンドユーザー産業別:ヘルスケアの構造的脆弱性が高成長の垂直市場を生む
BFSIは2026年に24.37%のシェアを占めました。金融機関は広範なセキュリティ、レジリエンス、および報告要件のもとで運営されています。また、多くの顧客向けシステム、サードパーティリンク、および機密データリポジトリを管理しています。この組み合わせにより、規律ある修復と明確な証跡の運用上の重要性が高まります。ABIは、イタリアの銀行が2026年に情報セキュリティに5億ユーロ(540 ミリオン 米ドル)を割り当てる見込みであると報告しました。同レポートは、脆弱性管理とコンプライアンスレポーティングを投資優先事項として特定しました。
ヘルスケアは2032年にかけてCAGR 16.51%で成長する見込みです。臨床デバイス、接続されたシステム、および機密記録は、修復チームにとって厳しい運用環境を生み出します。ノースイースタン大学は2025年にARPA-H UPGRADEの支援を受けた病院サイバーセキュリティプロジェクトを最大19 ミリオン 米ドルで発表しました。この取り組は、病院の脆弱性管理を重要な運用上の懸念として扱っています。情報技術および通信、製造、政府および防衛、ならびにエネルギーおよびユーティリティも複雑な要件を持っています。小売・Eコマース、教育、ホスピタリティおよび旅行、その他のセクターは、ランサムウェアリスクがより広範なターゲットに拡大するにつれてマネージドセキュリティプログラムを拡大しています。
地域分析
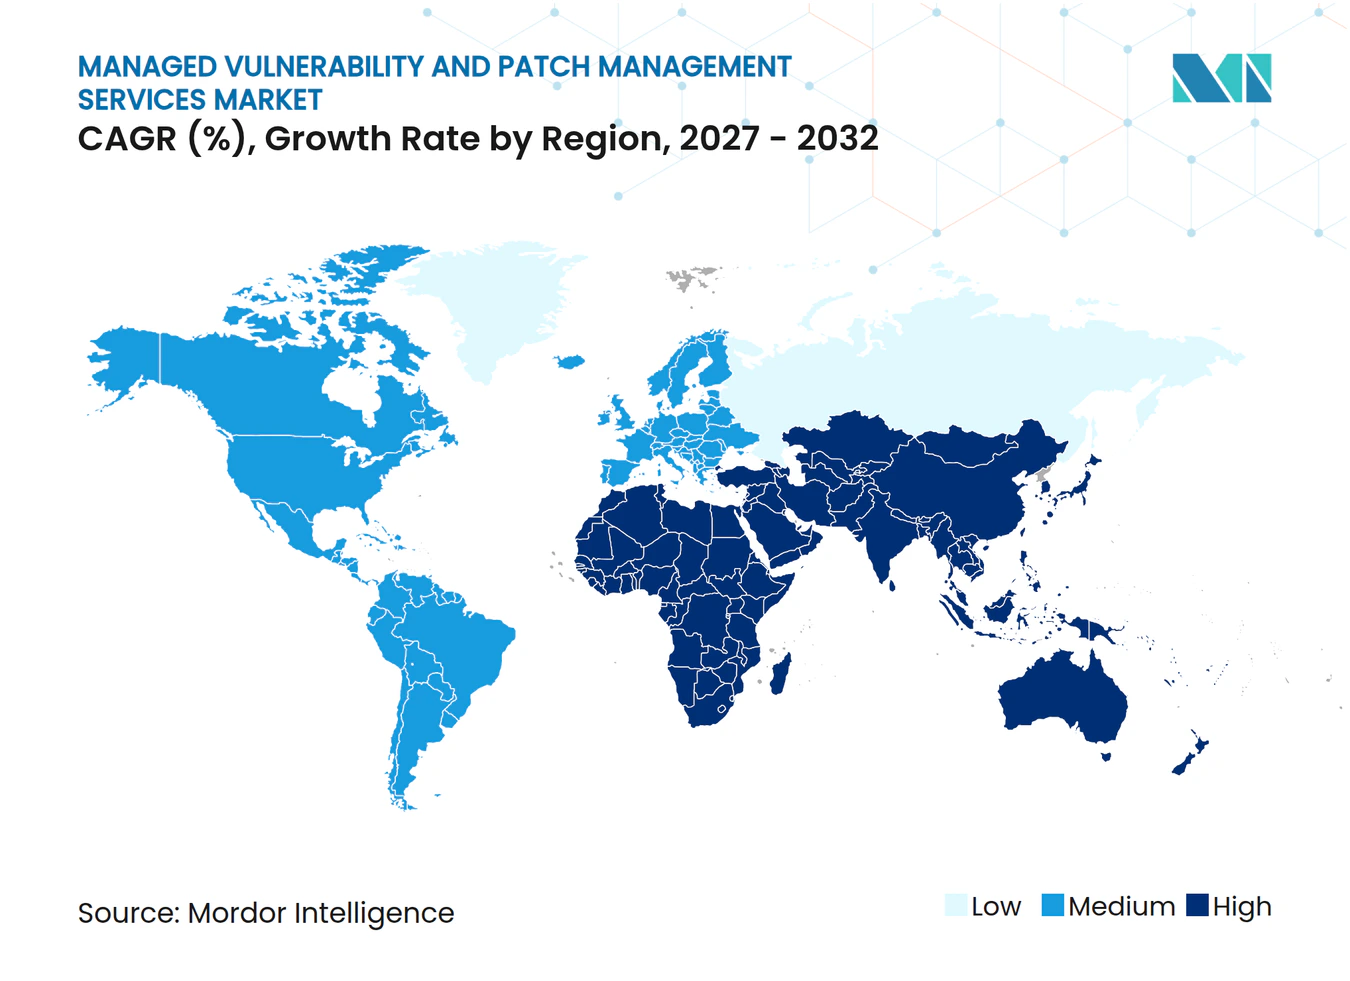
北米は2026年に地域収益の39.63%を占めました。米国は、連邦政府の修復慣行、上場企業の開示義務、および規制対象エンタープライズ要件が支出を支えているため、主要な需要センターです。CISAのKEVカタログは、多くの組織に悪用済み脆弱性の優先順位付けのための実用的なリストを提供しています。SECの開示ガイダンスもまた、サイバーセキュリティリスクプロセスをより厳密な上級管理職の注目のもとに置いています。カナダは金融セクターのセキュリティ要件を通じて需要を開拓しています。メキシコは、製造業およびエネルギー組織がクロスボーダーのサプライチェーンセキュリティ要件に対応するにつれて関連性を高めています。
欧州は2026年に第2位の地域市場でした。NIS2、DORA、および各国の要件が金融サービスおよび重要インフラ全体のサービス需要を形成しています。ドイツと英国は引き続き地域収益の主要な源泉です。フランス、イタリア、およびスペインもマネージドセキュリティ投資を増加させています。ENISAは2026年にマネージドセキュリティサービス市場分析を発表し、欧州連合の供給側および需要側の情報を提供しました。この発表は、サービス定義と購入者要件に対するより明確な期待を支援します。
アジア太平洋地域は2032年にかけてCAGR 16.36%で拡大する見込みであり、マネージド脆弱性およびパッチ管理サービス市場において最も速い地域成長率です。この地域は、成長するデジタルインフラストラクチャとサイバーセキュリティ人材の逼迫した状況を組み合わせています。日本には明確な自動化ニーズがあり、Trend Microは2025年3月に平均パッチ適用時間が36.4日であると報告しました。これは入力調査で報告されたグローバル平均の1.2倍でした。韓国は、2025年のデータ侵害が接続された機関に影響を与えた後、セキュリティへの注目を高めています。南米は、企業が初めてマネージドセキュリティを採用するにつれて新興の機会となっています。中東の投資は国家デジタル化プログラムと金融セクター要件によって支えられており、アフリカは依然として採用の初期段階にあります。
競合環境
市場集中度
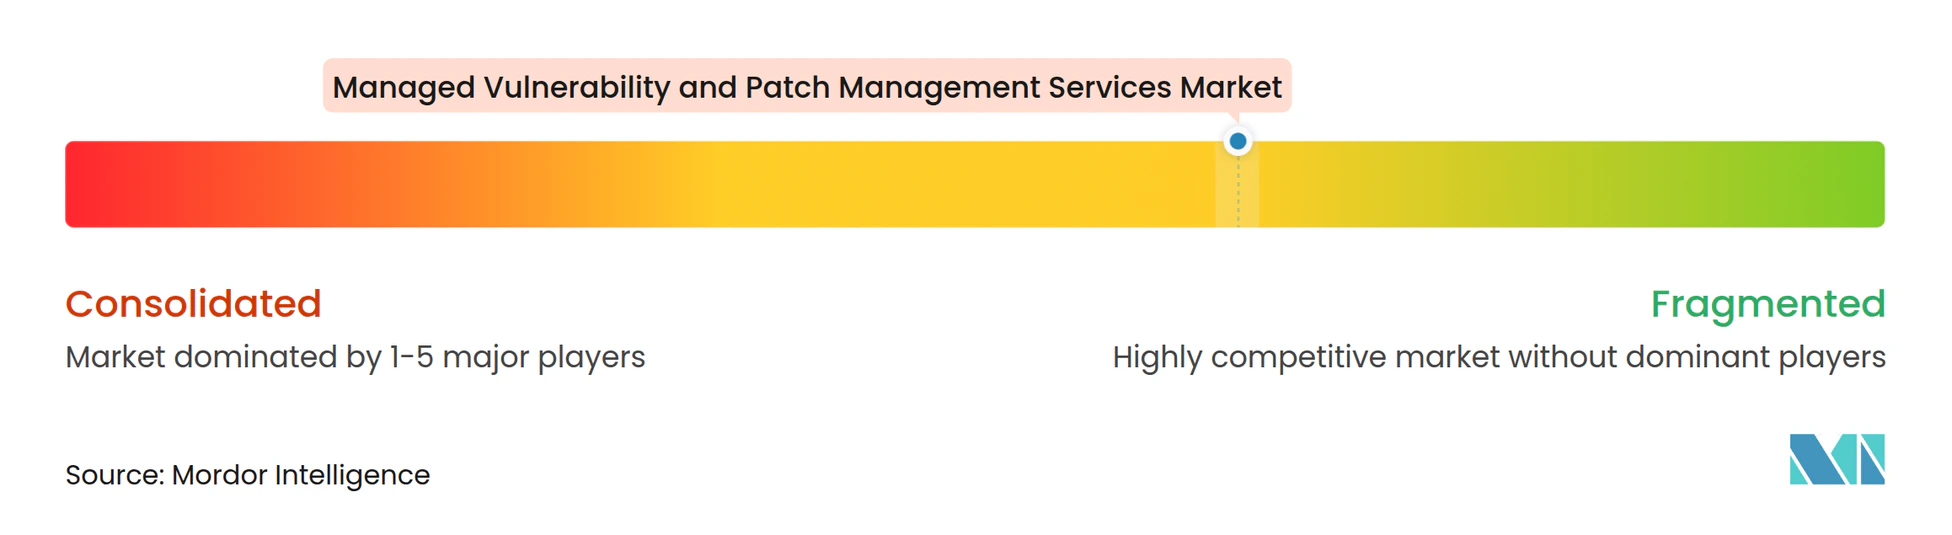
マネージド脆弱性およびパッチ管理サービス市場は、サービスプロバイダー間で適度に断片化されており、プラットフォームベンダー間での統合が進んでいます。Tenable、Qualys、およびCrowdStrikeは、発見、優先順位付け、および修復にわたるより統合されたサービスを構築しています。CrowdStrikeは2025年にFalconを通じてITのリクベースパッチ適用を導入しました。TenableによるVulcan Cyberの買収もまた、修復ワークフロー機能を拡大しました。これらの動きにより、狭い範囲に特化したツールの余地が縮小しています。また、マネージドプロバイダーに対して、技術的な検知だけでなく運用上の成果を示すよう、より大きなプレッシャーをかけています。
Kyndryl、Accenture、およびOptivなどのサービス企業は、グローバルデリバリー、コンプライアンスサポート、およびマルチベンダー顧客資産での経験を通じて競争しています。KyndrylとMicrosoftは2025年7月にKyndryl Microsoft Acceleration Hubを立ち上げました。[3] このコラボレーションは、Kyndryl ConsultサービスとMicrosoft Azure AI FoundryおよびSecurity Copilotを組み合わせ、産業固有の自動化を実現します。Arctic Wolfは2026年5月にAurora Exposure Managementを導入し、脆弱性管理、攻撃対象領域管理、およびネイティブパッチ管理を統合しました。マネージド脆弱性およびパッチ管理サービス市場は、ソフトウェアプラットフォームとサービス提供の両面でより競争が激化しています。
運用技術およびモノのインターネット環境は、引き続き重要な競争上の機会です。脆弱性管理業務を産業変更管理と整合させた事前認定サービスを提供するベンダーはほとんどいません。プロバイダーは資産の可視性と安全性、ダウンタイム、およびベンダー承認要件の知識を組み合わせる必要があります。これは、情報技術と運用技術の両環境にわたって作業できる企業に有利です。Microsoftはまた2025年3月にSecurity Copilotエージェントを導入し、Microsoft Intune向けの脆弱性修復エージェントを含めました。このような製品の動きは、確立されたエンドポイント管理エコシステムにおける自動化の役割を高めています。
マネージド脆弱性およびパッチ管理サービス産業のリーダー
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
-
International Business Machines Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年10月:QualysはTruRisk Eliminate 4.2.1をリリースし、脆弱性の発見結果を運用上の影響ウェーブにグループ化し、ラボ、ステージング、および本番環境のリングベースのパッチデプロイメントジョブを生成するAIシステム「Agent Sara」を導入しました。このリリースは、Qualysのマネージド脆弱性プラットフォーム内での自律的な修復オーケストレーションに向けた重要な一歩を示しました。
- 2026年9月:QualysはTruRisk Eliminate 4.1を立ち上げ、パッチ、緩和、および隔離の機能を単一の統合アプリケーションに統合し、新しい概要および運用ステータスダッシュボードを導入しました。このリリースにより、セキュリティチームは個別の製品モジュールにわたってではなく、単一のインターフェースで修復速度とエクスポージャーステータスを追跡できるようになりました。
- 2026年5月:Arctic WolfはAurora Exposure Managementを導入しました。これは、Aurora脆弱性管理とAurora攻撃対象領域管理を、Resolveと呼ばれるネイティブパッチ管理アドオンと組み合わせた新しい製品ファミリーです。このリリースにより、Arctic Wolfは1万人以上の顧客に対してSOCプラットフォームを検知からプロアクティブな脆弱性修復へと拡張するフルサイクルのエクスポージャー管理プロバイダーとして位置付けられました。
- 2025年7月:KyndrylとMicrosoftはKyndryl Microsoft Acceleration Hubを立ち上げました。これは、Kyndryl ConsultサービスとMicrosoft Azure AI FoundryおよびSecurity Copilotを統合し、複雑なエンタープライズ環境向けの脆弱性およびパッチ管理オーケストレーションを含む産業固有のセキュリティ自動化ソリューションを構築する共同イノベーション施設です。
グローバルマネージド脆弱性およびパッチ管理サービス市場レポートの調査範囲
マネージド脆弱性およびパッチ管理サービス市場は、エンドポイント、ネットワーク、サーバー、アプリケーション、クラウド環境、およびモバイルデバイスを含む組織のITインフラストラクチャ全体にわたるセキュリティ脆弱性の特定、評価、優先順位付け、修復、およびモニタリングのためのアウトソーシングサービスを包含します。これらのサービスは、組織がサイバーリスクを低減し規制コンプライアンスを維持するためにソフトウェアパッチ、アップデート、およびセキュリティ設定を展開するのを支援します。
マネージド脆弱性およびパッチ管理サービス市場レポートは、サービスタイプ(マネージド脆弱性管理サービス、マネージドパッチ管理サービス、脆弱性スキャニングおよびアセスメントサービス、修復オーケストレーションおよび検証サービス、ならびにコンプライアンス、レポーティング、およびアドバイザリーサービス)、サービス提供モデル(フルマネージド、コマネージド、モニタリングのみ、ならびにアドバイザリー、スタッフ充、およびインシデント起因)、資産カバレッジ(ネットワークおよびインフラストラクチャ、エンドポイントおよびサーバー、クラウドワークロードおよびコンテナ、アプリケーション、API、およびデータベース、ならびに運用技術、モノのインターネット、およびモバイルデバイス)、デプロイメントモデル(オンプレミス、クラウドベース、およびハイブリッド)、エンドユーザー産業(情報技術および通信、BFSI、ヘルスケア、小売・Eコマース、製造、政府および防衛、教育、エネルギーおよびユーティリティ、輸送および物流、ホスピタリティおよび旅行、その他のエンドユーザー産業)、ならびに地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| マネージド脆弱性管理サービス |
| マネージドパッチ管理サービス |
| 脆弱性スキャニングおよびアセスメントサービス |
| 修復オーケストレーションおよび検証サービス |
| コンプライアンス、レポーティング、およびアドバイザリーサービス |
| フルマネージド |
| コマネージド |
| モニタリングのみ |
| アドバイザリー、スタッフ拡充、およびインシデント起因 |
| ネットワークおよびインフラストラクチャ |
| エンドポイントおよびサーバー |
| クラウドワークロードおよびコンテナ |
| アプリケーション、API、およびデータベース |
| 運用技術、モノのインターネット、およびモバイルデバイス |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 情報技術および通信 |
| BFSI |
| ヘルスケア |
| 小売・Eコマース |
| 製造 |
| 政府および防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| アフリカその他 |
| サービスタイプ別 | マネージド脆弱性管理サービス | |
| マネージドパッチ管理サービス | ||
| 脆弱性スキャニングおよびアセスメントサービス | ||
| 修復オーケストレーションおよび検証サービス | ||
| コンプライアンス、レポーティング、およびアドバイザリーサービス | ||
| サービス提供モデル別 | フルマネージド | |
| コマネージド | ||
| モニタリングのみ | ||
| アドバイザリー、スタッフ拡充、およびインシデント起因 | ||
| 資産カバレッジ別 | ネットワークおよびインフラストラクチャ | |
| エンドポイントおよびサーバー | ||
| クラウドワークロードおよびコンテナ | ||
| アプリケーション、API、およびデータベース | ||
| 運用技術、モノのインターネット、およびモバイルデバイス | ||
| デプロイメントモデル別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| エンドユーザー産業別 | 情報技術および通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・Eコマース | ||
| 製造 | ||
| 政府および防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージド脆弱性およびパッチ管理サービス市場の規模はどのくらいですか?
マネージド脆弱性およびパッチ管理サービス市場は、2026年の4.63 ビリオン 米ドルから2032年までに10.87 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 15.36%で成長する見込みです。
マネージド脆弱性およびパッチ管理サービスの需要を牽引しているものは何ですか?
より迅速な悪用、規制上のパッチガバナンス要件、クラウドの拡大、およびサイバーセキュリティ人材ギャップが需要を支えています。マネージド脆弱性およびパッチ管理サービス市場は、定期的なアセスメントだけでなく継続的な運用サポートを提供することでこれらのプレッシャーに対応しています。
最も速く成長しているサービスタイプはどれですか?
修復オーケストレーションおよび検証サービは、購入者が検証済みのクローズを求めるにつれて、2032年にかけてCAGR 15.73%で成長する見込みです。
どのデプロイメントモデルが採用をリードしていますか?
クラウドベースのデプロイメントは2026年に60.83%のシェアを占め、ハイブリッドデプロイメントはCAGR 16.44%で最も速く成長する見込みです(2032年まで)。
最も高い成長見通しを持つエンドユーザーセクターはどれですか?
ヘルスケアは、臨床デバイスのエクスポージャー、コンプライアンスニーズ、および運用継続性要件により、2032年にかけてCAGR 16.51%で成長する見込みです。
最も速く成長する見込みの地域はどこですか?
アジア太平洋地域は、デジタル化、サイバー投資、およびアウトソーシングニーズに支えられ、2032年にかけてCAGR 16.36%で成長する見込みです。