
Tamanho e Participação do Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
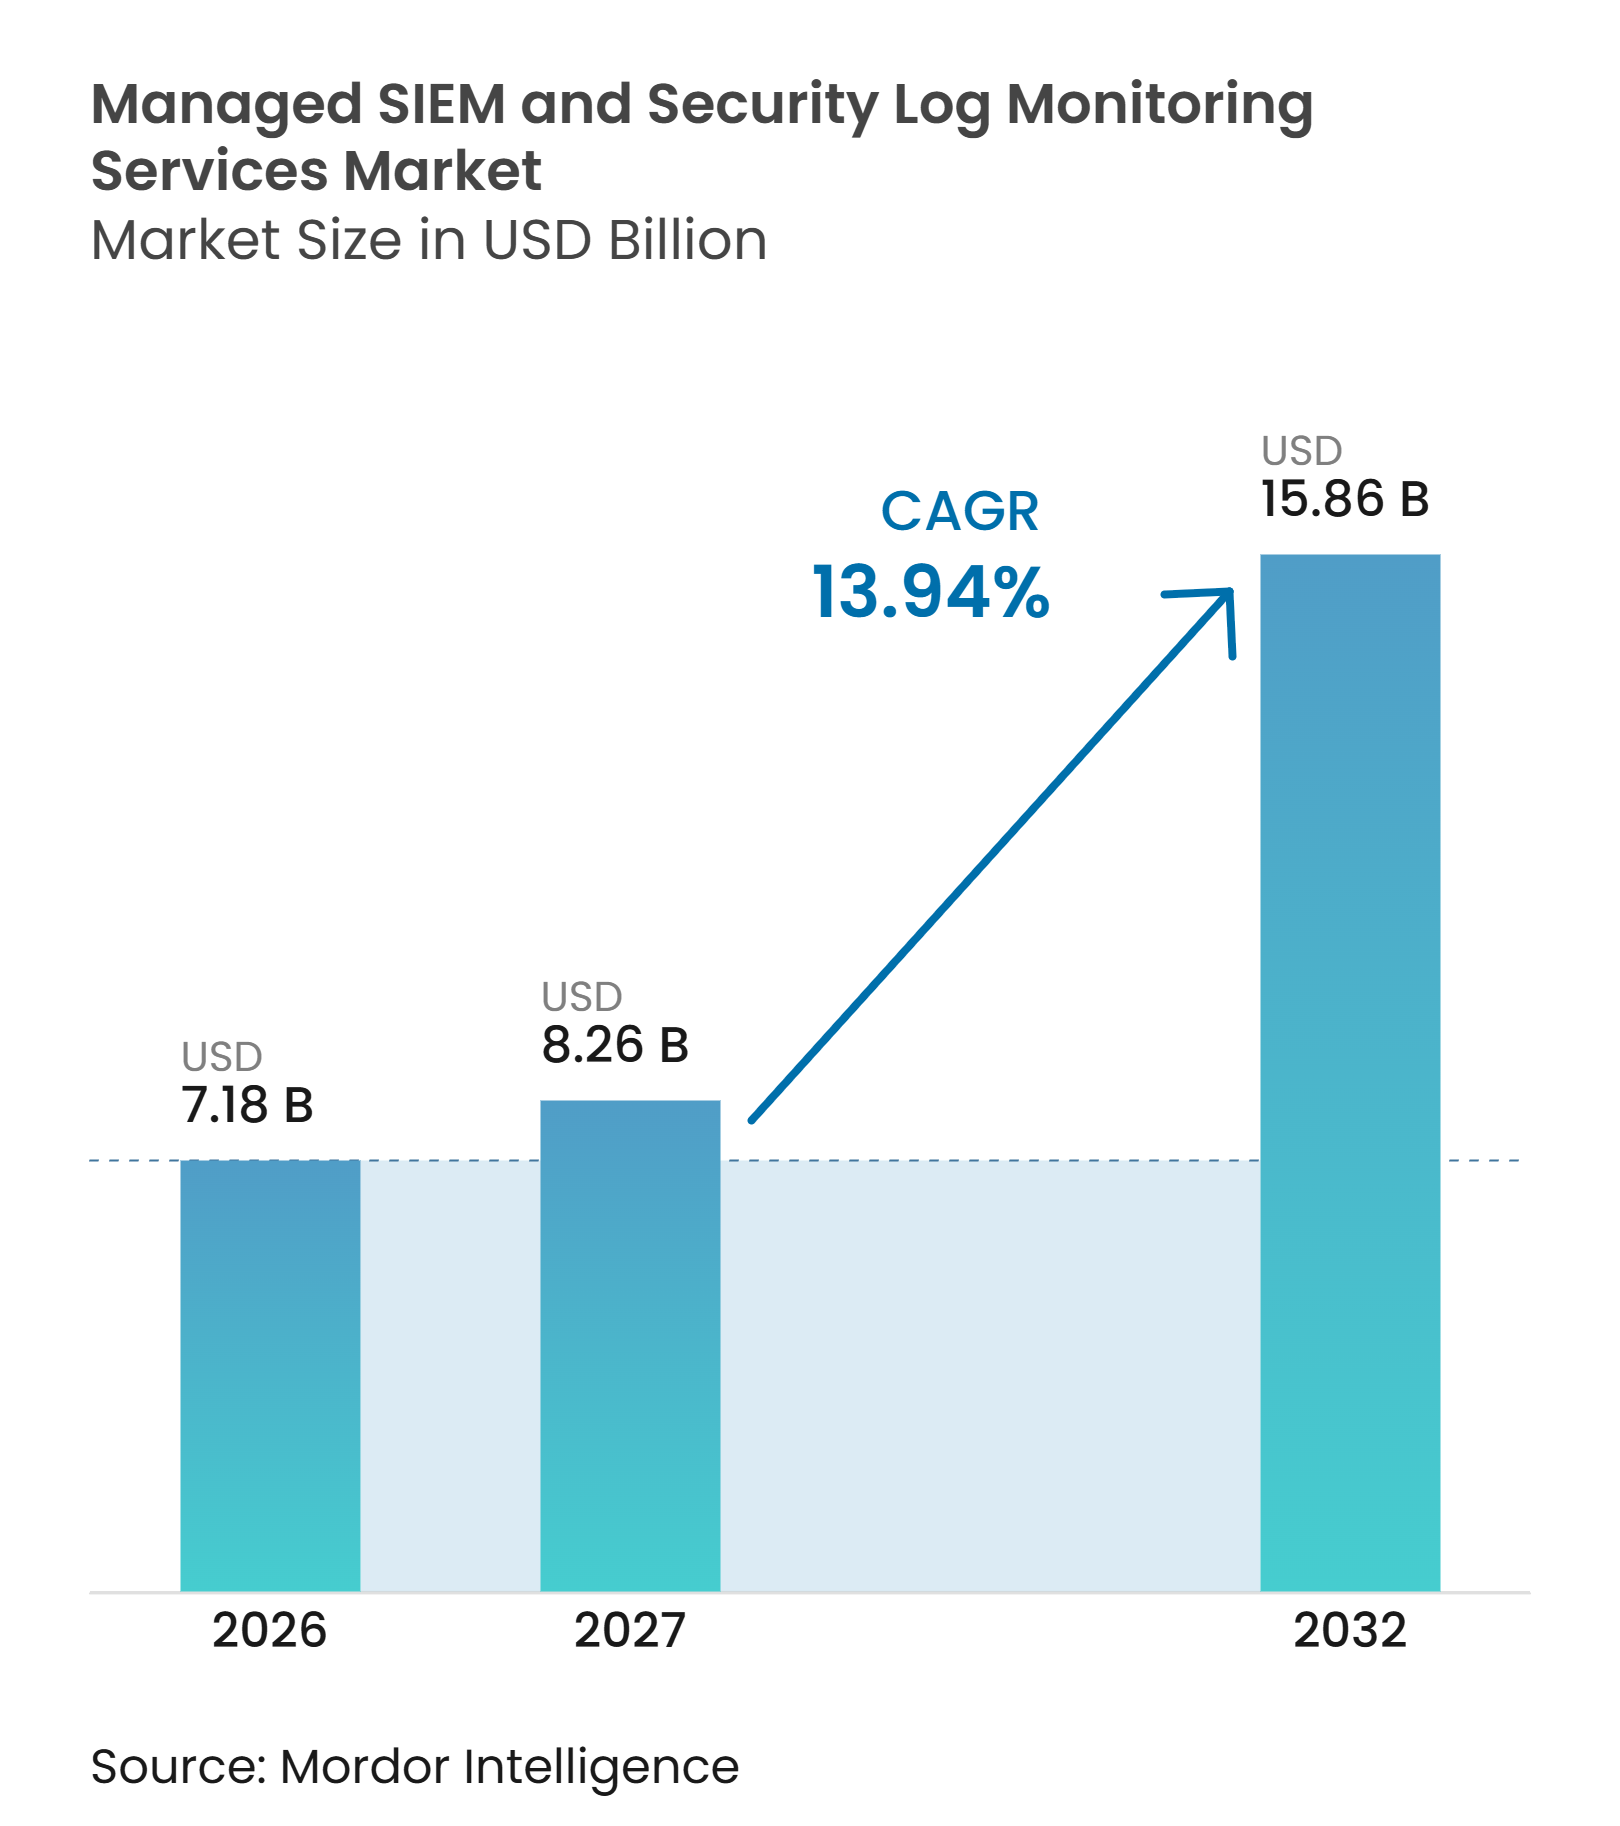
| Tamanho do Mercado (2027) | 8.26 Bilhões de dólares |
| Tamanho do Mercado (2032) | 15.86 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.94 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança pela Mordor Intelligence
O tamanho do Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança está projetado para expandir de 7,18 bilhões de USD em 2026 e 8,26 bilhões de USD em 2027 para 15,86 bilhões de USD até 2032, registrando um CAGR de 13,94% entre 2027 e 2032. As organizações estão migrando as operações de segurança de plataformas licenciadas e equipes internas de analistas para serviços gerenciados de detecção, correlação e resposta. Os ataques automatizados estão aumentando os volumes de alertas mais rapidamente do que muitas equipes internas conseguem analisá-los, o que eleva a demanda por monitoramento contínuo e compromissos de resposta definidos. Obrigações de conformidade, lacunas de pessoal, expansão na nuvem e novas abordagens de precificação estão se reforçando mutuamente em todo o mercado de serviços gerenciados de SIEM. Os provedores estão respondendo com funções de investigação automatizada, armazenamento de menor custo e opções de serviço cogerenciado que preservam o controle do cliente sobre dados e decisões de escalonamento. Essas mudanças favorecem os fornecedores no mercado de serviços gerenciados de SIEM que conseguem suportar cargas de trabalho regulamentadas enquanto reduzem a pressão operacional sobre as equipes internas de segurança.
Principais Conclusões do Relatório
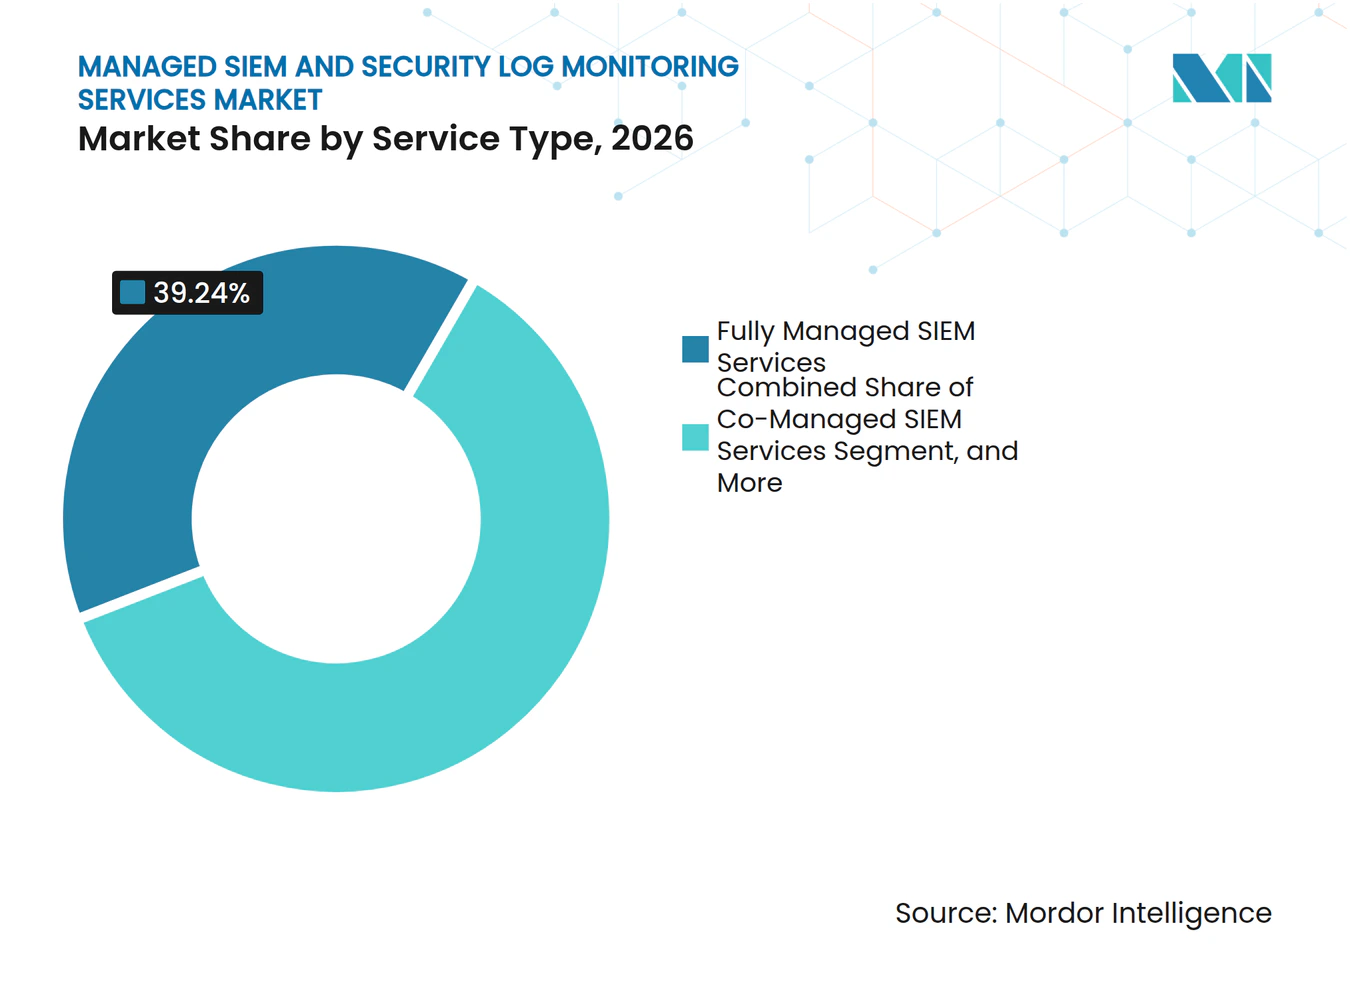
- Por tipo de serviço, os serviços de SIEM totalmente gerenciados detinham 39,24% da participação do mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança em 2026, enquanto os serviços de SIEM cogerenciados estão projetados para expandir a um CAGR de 14,23% até 2032.
- Por modo de implantação, a nuvem representou 59,36% do mercado em 2026 e deve expandir a um CAGR de 14,11% até 2032.
- Por aplicação, o gerenciamento de logs e relatórios detinha 34,22% do mercado em 2026, enquanto o monitoramento de segurança de IoT e OT está projetado para expandir a um CAGR de 14,56% até 2032.
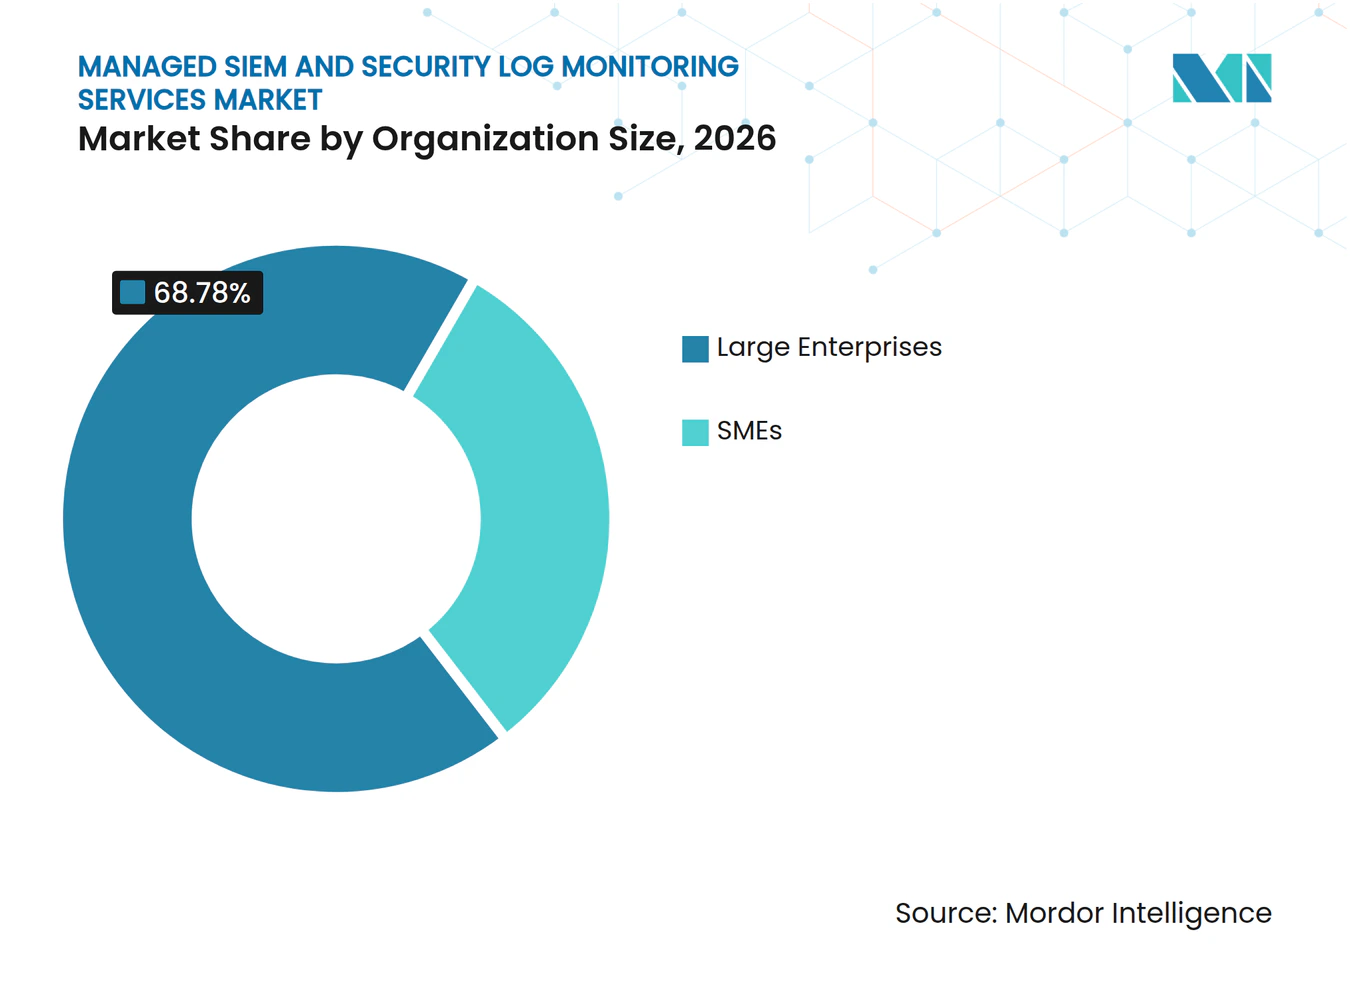
- Por tamanho da organização, as grandes empresas representaram 68,78% do mercado em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 14,44% até 2032.
- Por setor do usuário final, o BFSI detinha 23,42% da participação do mercado de serviços gerenciados de SIEM em 2026, enquanto energia e serviços públicos estão projetados para expandir a um CAGR de 14,28% até 2032.
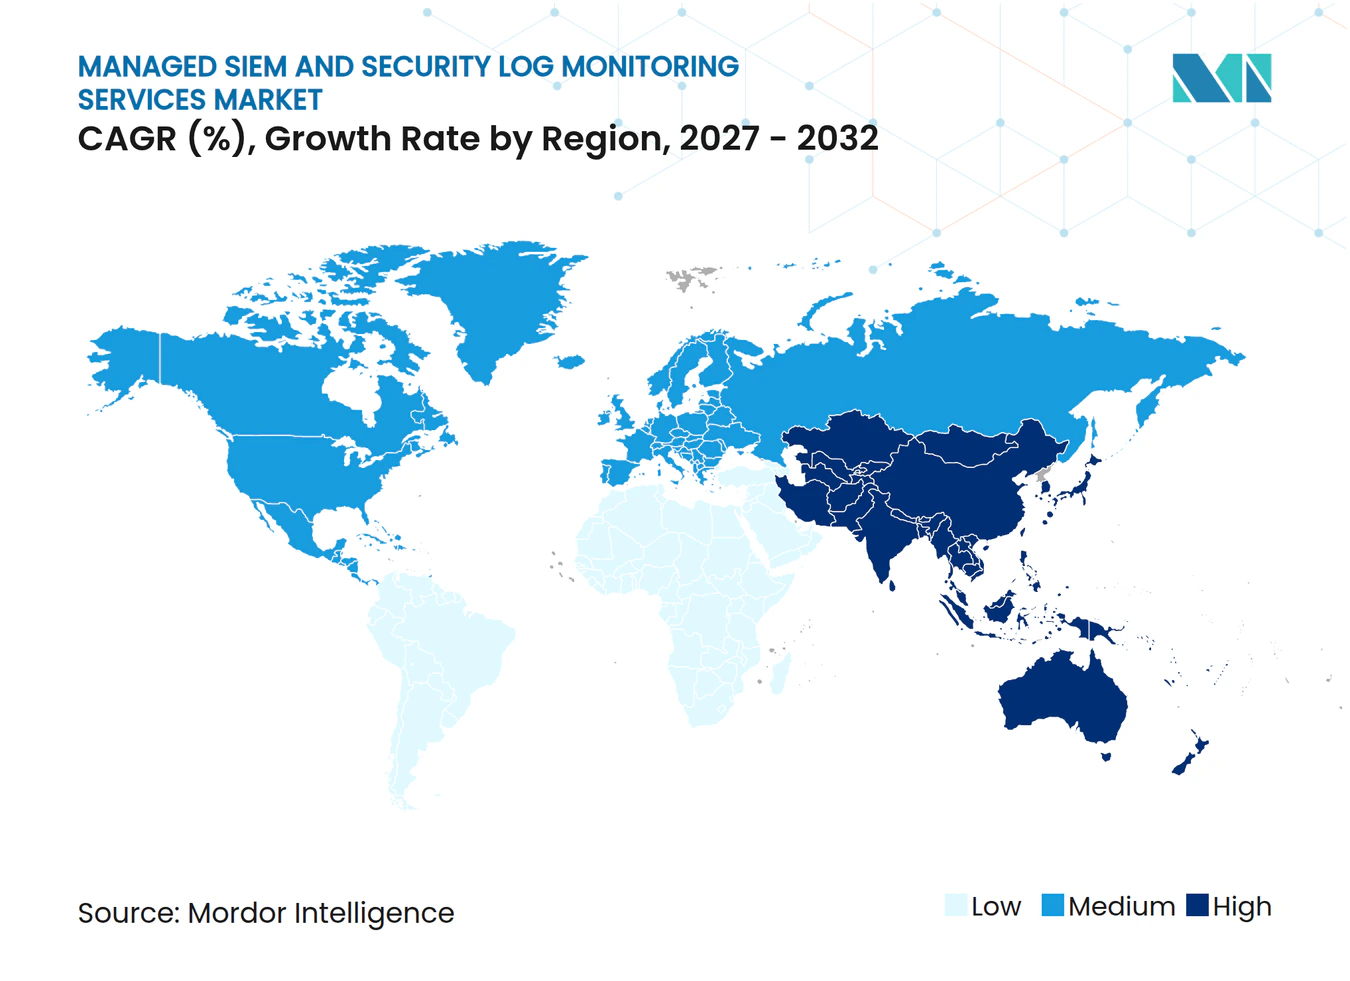
- Por geografia, a América do Norte representou 44,29% do mercado em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 14,59% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Sofisticação das Ameaças Cibernéticas | +4.0% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Cibersegurança | +3.0% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios de Registro e Auditoria | +2.5% | América do Norte e UE, com extensão para Ásia-Pacífico e Oriente Médio e África | Médio prazo (2-4 anos) |
| Expansão da Superfície de Ataque em Nuvem e Híbrida | +2.0% | Global | Médio prazo (2-4 anos) |
| Automação de SOC Habilitada por IA e Convergência com XDR | +1.5% | Global | Médio prazo (2-4 anos) |
| Precificação Baseada em Uso e Adoção de SOC Cogerenciado | +1.0% | América do Norte, Ásia-Pacífico e Europa emergente | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Crescente Sofisticação das Ameaças Cibernéticas Acelera a Demanda por SIEM
Ataques de phishing com suporte de IA, variações de malware e ataques de credenciais estão aumentando o volume e a velocidade dos alertas de segurança. A Red Canary relatou que a superfície de ataque corporativa se expandiu 41% durante os 12 meses anteriores, enquanto 73% dos líderes de segurança afirmaram que o tempo entre a detecção e a resolução de um ataque havia aumentado. Essas condições elevam a demanda no mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança por compromissos de nível de serviço que abranjam detecção e resposta. Os compradores estão avaliando os provedores quanto à sua capacidade de identificar táticas geradas por IA e cadeias de ataque desconhecidas. Essa avaliação está atribuindo maior peso à análise comportamental do que apenas às assinaturas conhecidas. A Red Canary também constatou que 54% das organizações utilizam IA para o gerenciamento de SIEM, tornando o monitoramento de logs com suporte de IA uma capacidade esperada, e não um diferencial restrito.[1]
A Escassez de Talentos em Cibersegurança Impulsiona a Terceirização de Serviços Gerenciados
Lacunas persistentes de pessoal estão levando as organizações a buscar monitoramento contínuo junto a provedores externos. A ISC2 relatou que 59% dos respondentes tinham necessidades críticas ou significativas de competências em 2025, em comparação com 44% em 2024. O estudo também constatou que 95% dos respondentes tinham pelo menos 1 necessidade de competências e 72% acreditavam que as reduções de pessoal aumentavam significativamente o risco de violações. A ISACA relatou que 55% das equipes de cibersegurança estavam com pessoal insuficiente, 65% tinham vagas não preenchidas e 20% utilizavam MSSPs ou provedores externos de SOC para suprir déficits de competências.[2] As organizações sem analistas suficientes também carecem de capacidade para ajustar regras de detecção, manter pipelines de dados e responder a incidentes. Isso sustenta a demanda por entrega totalmente gerenciada e cogerenciada no mercado de serviços gerenciados de SIEM.
Os Requisitos Regulatórios de Registro e Auditoria Criam Demanda Orientada pela Conformidade
Regras mais rígidas de registro e monitoramento estão criando uma base de demanda duradoura para o mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança. O Regulamento de Execução da Comissão Europeia 2024/2690 estabelece requisitos técnicos e metodológicos para a gestão de riscos de cibersegurança no âmbito da NIS2.[3] As Normas Técnicas Regulatórias DORA 2024/1772 exigem que as entidades financeiras mantenham registros que suportem a gestão de riscos de TIC e o tratamento de incidentes. Nos Estados Unidos, o Item 106 da SEC exige a divulgação anual da gestão de riscos de cibersegurança e da governança, enquanto incidentes materiais devem ser divulgados no Formulário 8-K dentro de 4 dias úteis após a determinação de materialidade. Esses requisitos aumentam o valor de cronogramas de retenção específicos por jurisdição, cronogramas estruturados de incidentes e evidências prontas para auditoria. A ISO/IEC 27001, o PCI-DSS e as regras setoriais reforçam ainda mais o registro e o monitoramento como controles obrigatórios.
A Expansão da Superfície de Ataque em Nuvem e Híbrida Sobrecarrega o Gerenciamento Interno de Logs
Cargas de trabalho em nuvem, aplicações SaaS e endpoints remotos criaram um ambiente de logs mais fragmentado. Um comunicado conjunto de 2025 liderado pelo Departamento de Defesa dos Estados Unidos identificou o registro em plataformas de nuvem como uma prioridade e observou que as organizações podem configurar incorretamente ou deixar de ingerir logs de nuvem em plataformas SIEM. A ausência do plano de controle de nuvem, da autenticação SaaS e da atividade de API pode deixar lacunas importantes em um programa interno de segurança. Os provedores gerenciados abordam essas lacunas por meio de engenharia de conectores e normalização de logs em múltiplas nuvens. A Microsoft lançou o Sentinel Data Lake em julho de 2025 com uma arquitetura de 2 camadas que separa a análise ativa da retenção de longo prazo de menor custo. Uma retenção mais longa a um custo de armazenamento menor pode fortalecer a oferta de conformidade no mercado de serviços gerenciados de SIEM.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração e Ajuste do SIEM | -1.5% | Global | Curto prazo (≤ 2 anos) |
| Preocupações com Soberania de Dados e Controle por Terceiros | -1.0% | UE, núcleo da Ásia-Pacífico, com extensão para Oriente Médio e África | Médio prazo (2-4 anos) |
| Pressão de Custos de Retenção de Logs de Longo Prazo e Ingestão | -0.7% | Global | Curto prazo (≤ 2 anos) |
| Risco de Responsabilidade de MSSP e Limites de Resposta a Incidentes | -0.5% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Complexidade de Integração e Ajuste do SIEM Prolonga os Prazos de Aquisição
A integração de SIEM gerenciado pode ser desafiadora quando uma empresa opera sistemas locais, múltiplas plataformas de nuvem, redes OT e aplicações SaaS de terceiros. Uma Pesquisa de SOC da SANS constatou que muitos SOCs ingeriam dados em plataformas SIEM sem um plano estruturado de recuperação ou gerenciamento. Essa lacuna pode resultar em ruído de alertas, cobertura de detecção inadequada e um acúmulo de regras não validadas. Os provedores devem avaliar a cobertura das fontes de log, tratar esquemas de eventos inconsistentes e calibrar as detecções ao ambiente operacional do cliente. Essas atividades podem criar lacunas temporárias de cobertura e atrasar a plena eficácia do serviço. Verificações estruturadas de qualidade de dados, migração de fontes em fases e ajuste de linha de base podem reduzir os desafios de implementação; no entanto, ambientes de clientes complexos continuam sendo uma barreira para o mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança.
Preocupações com Soberania de Dados e Controle por Terceiros Restringem a Entrega Baseada em Nuvem
As regras de localização de dados podem limitar como um provedor armazena, processa e transfere os logs dos clientes. As Diretrizes do CERT-In da Índia exigem que as entidades abrangidas retenham logs de sistemas de TIC por 180 dias dentro da jurisdição indiana e relatem incidentes especificados dentro de 6 horas após identificá-los. Os requisitos de conformidade da UE também enfatizam evidências, integridade e registros de incidentes, enquanto os mercados do Golfo podem restringir o roteamento internacional de logs. Os provedores podem precisar de nós regionais ou parcerias locais em vez de um pequeno número de hubs centralizados de processamento. Isso aumenta os custos e pode reduzir a base de clientes endereçável para o mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança quando os provedores não possuem presença regional. Os compradores também podem questionar a autoridade de resposta a incidentes e a cadeia de custódia quando um terceiro detém dados sensíveis de segurança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Os Modelos Cogerenciados Ganham Espaço à Medida que a Governança Híbrida AmadureceOs serviços de SIEM totalmente gerenciados representaram 39,24% do segmento de tipo de serviço em 2026. Esse modelo coloca a engenharia de detecção, as operações de analistas, a resposta a incidentes e os relatórios regulatórios sob 1 contrato de provedor. Tem relevância particular para organizações com expertise interna de segurança limitada e obrigações de conformidade exigentes. O tamanho do mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança para serviços de SIEM cogerenciados está projetado para expandir a um CAGR de 14,23% até 2032. Os arranjos cogerenciados permitem que os clientes mantenham o controle sobre inteligência de ameaças e decisões de escalonamento enquanto terceirizam o trabalho de analistas de Nível 1 e Nível 2.
Os líderes de segurança podem manter acesso direto a logs brutos e regras de detecção sem recriar um SOC interno completo. O monitoramento gerenciado de logs, relatórios, inteligência de ameaças e análise de segurança são cada vez mais agrupados em contratos de múltiplos serviços que podem aumentar o valor do contrato sem um aumento equivalente no número de funcionários do provedor em todo o mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança. A Expel lançou o SIEM Gerenciado para Microsoft Sentinel e Splunk Enterprise Security em março de 2026 como um complemento cogerenciado ao seu serviço de MDR. A oferta abrange estratégia de detecção, lógica personalizada, ajuste, gerenciamento de custos de ingestão e feeds diretos de alertas, com precificação baseada em superfícies de ataque e fontes de log. A Securonix introduziu o Sam em fevereiro de 2026 com níveis de autoridade baseados em funções que suportam diferentes combinações de automação e supervisão humana.



Por Modo de Implantação:
A Nuvem Lidera Enquanto a Implantação Híbrida Mantém um Papel ClaroAs implantações em nuvem representaram 59,36% do mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança em 2026 e estão projetadas para expandir a um CAGR de 14,11% até 2032. A entrega multilocatária pode reduzir os custos de infraestrutura para cada cliente. Os conectores baseados em API podem simplificar a integração para fontes de dados SaaS e nativas da nuvem. O armazenamento elástico também pode acompanhar o volume de telemetria sem grandes compromissos de capacidade antecipados. Essas características tornam a entrega em nuvem bem adequada para muitos serviços gerenciados de segurança.
O Sentinel Data Lake da Microsoft fornece camadas separadas para análise ativa e armazenamento de longo prazo. Esse design pode suportar pesquisas históricas mais longas, melhorar a economia de retenção e permitir que os provedores atualizem o conteúdo de detecção, feeds de inteligência e investigações automatizadas em toda a sua base de clientes. Os modelos locais e híbridos permanecem importantes onde se aplicam regras de localização de dados ou onde os dados de OT devem permanecer dentro das instalações. A Fortinet lançou o FortiSIEM 7.5 em janeiro de 2026 com recursos de investigação agêntica e controles de soberania de dados para processamento e armazenamento regionais. A implantação híbrida mantém o gerenciamento e os relatórios baseados em nuvem disponíveis enquanto retém a coleta ou o processamento local para dados sensíveis no mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança.
Por Aplicação:
O Gerenciamento de Logs Ancora a Receita Enquanto o Monitoramento de IoT e OT se ExpandeO gerenciamento de logs e relatórios representou 34,22% do segmento de aplicações em 2026. Os compradores regulamentados frequentemente começam com o monitoramento gerenciado de logs para atender aos requisitos de auditoria. As compras orientadas pela conformidade significam que as obrigações de registro podem preceder o uso de casos de uso mais avançados de inteligência de ameaças. A inteligência de ameaças, a análise de segurança, a resposta a incidentes e a perícia são então adicionadas à medida que os programas dos clientes amadurecem. Esse padrão sustenta baixa rotatividade no mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança porque a troca de provedores durante um ciclo de auditoria pode interromper a continuidade das evidências.
O monitoramento de segurança de IoT e OT está projetado para expandir a um CAGR de 14,56% até 2032. Os operadores industriais, de energia, de serviços públicos e de infraestrutura crítica precisam de visibilidade sobre a telemetria de TI e OT. Um estudo do IEEE de 2025 descreveu a necessidade de coleta unificada de dados em redes de campo OT e sistemas de monitoramento de TI para detectar ataques em múltiplos estágios. O Escritório Federal de Segurança da Informação da Alemanha emitiu recomendações em março de 2025 sobre monitoramento de OT em automação de subestações, aconselhando o roteamento de alertas de detecção de intrusão industrial para um local central. O NERC CIP-015 também exige monitoramento de segurança de rede para sistemas de energia elétrica em massa de concessionárias de energia elétrica na América do Norte.
Por Tamanho da Organização:
As Grandes Empresas Lideram Enquanto as PMEs se Tornam o Foco de CrescimentoAs grandes empresas representaram 68,78% da demanda em 2026. Seus grandes ambientes de logs, complexas obrigações de conformidade e capacidade de se comprometer com contratos plurianuais sustentam essa posição. Esses clientes frequentemente utilizam serviços de SOC cogerenciados ou totalmente gerenciados em conjunto com equipes internas de segurança. Eles também exigem engenharia de detecção personalizada, feeds de inteligência dedicados e cobertura 24/7 em ambientes de TI distribuídos. Os serviços gerenciados podem estender a cobertura do horário comercial para operações contínuas sem exigir pessoal interno em regime de revezamento global.
As PMEs estão projetadas para expandir a um CAGR de 14,44% até 2032. A precificação baseada em uso e os produtos projetados para organizações menores estão reduzindo a barreira de entrada para o monitoramento de nível empresarial. A Huntress disponibilizou o SIEM Gerenciado em abril de 2025 com precificação por fonte de dados, relatórios de conformidade, retenção por até 7 anos e suporte de SOC operado pelo provedor. As restrições de pessoal têm um forte efeito sobre as organizações menores porque elas podem ter dificuldade em atrair pessoal de segurança experiente. Os serviços gerenciados podem fornecer manutenção de regras, triagem de alertas e resposta a incidentes que essas organizações não conseguem sustentar internamente a um custo competitivo, ampliando o acesso dentro do mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança.

Por Setor do Usuário Final:
O BFSI Detém a Maior Posição Enquanto Energia e Serviços Públicos Avançam Mais RapidamenteO BFSI representou 23,42% do mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança em 2026. O segmento enfrenta obrigações de conformidade sobrepostas do PCI-DSS v4.0, DORA e regulamentos bancários nacionais. O Requisito 10.4.1.1 do PCI-DSS v4.0 tornou efetivas as revisões diárias automatizadas de logs em 31 de março de 2025. Esse requisito reduziu a praticidade da revisão manual para processadores de pagamento e emissores de cartões. O Banco de Reserva da Índia emitiu suas Diretrizes de Estrutura de Garantia, Resiliência e Risco Tecnológico de Cibersegurança para bancos comerciais em 31 de julho de 2026, exigindo pessoal de SOC 24/7 e relatórios de incidentes em 6 horas por meio da plataforma DAKSH.
Energia e serviços públicos estão projetados para expandir a um CAGR de 14,28% até 2032. O setor precisa combinar o monitoramento de TI e OT enquanto atende a um nível mais elevado de supervisão de infraestrutura crítica. Governo e defesa, saúde e ciências da vida, e TI e telecomunicações também mantêm posições substanciais porque a exposição a violações e as necessidades de conformidade são elevadas. Empresas de manufatura e industriais, juntamente com empresas de varejo e comércio eletrônico, estão adotando o monitoramento gerenciado à medida que os requisitos de ciberseguro e cadeia de suprimentos se fortalecem. O setor de serviços gerenciados de SIEM atende a essas diversas necessidades por meio de conteúdo de detecção e relatórios específicos do setor, enquanto o volume de alertas e o gerenciamento de falsos positivos sustentam a demanda por ajuste especializado.
Análise Geográfica
Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança na América do Norte
A América do Norte representou 44,29% do mercado em 2026, sustentada por um ambiente de aquisição maduro e uma densa base de organizações financeiras, de saúde, governamentais e tecnológicas que sustenta o mercado de serviços gerenciados de SIEM e monitoramento de logs de segurança. As divulgações do Item 106 da SEC no Formulário 10-K tornaram a governança de cibersegurança e as trilhas de auditoria relacionadas relevantes para os relatórios voltados a investidores. Os Estados Unidos permanecem a âncora regional, enquanto o Canadá se beneficia de programas federais de cibersegurança e necessidades de conformidade em saúde. O México está registrando adoção incremental por meio de requisitos de manufatura transfronteiriça e do setor financeiro.
Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança na Ásia-Pacífico
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,59% até 2032. As regras de retenção de logs no país por 180 dias e de relatório de incidentes em 6 horas da Índia criam demanda direta por serviços com capacidades locais de armazenamento e relatórios. As obrigações de privacidade do Japão e a crescente conscientização sobre segurança sustentam a demanda por SOC, enquanto a digitalização do setor financeiro da Coreia do Sul fortalece os gastos com segurança. A demanda regional também é sustentada por investimentos em capacidades de residência de dados. A Arctic Wolf expandiu-se para o Japão e Singapura em 2025 e assinou um Acordo de Colaboração Estratégica com a Amazon Web Services em outubro de 2025 para escalar sua plataforma Aurora e o SOC com tecnologia de IA.
Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança na EMEA e América do Sul
A Europa é a segunda maior geografia porque a NIS2 e a DORA exigem que as organizações documentem a cobertura de logs de segurança e o gerenciamento de incidentes. A Unisys recebeu um contrato de estrutura de serviços profissionais de cibersegurança da Comissão Europeia de 4 anos em outubro de 2025 para 71 instituições e agências da UE. A América do Sul é menor, mas está em expansão à medida que as instituições financeiras brasileiras e argentinas respondem aos requisitos locais de proteção de dados e ciberseguro. A demanda no Oriente Médio e África está aumentando por meio de investimentos governamentais, de telecomunicações e do BFSI em visibilidade centralizada e relatórios regulatórios. A ZainTECH lançou operações de segurança gerenciadas com tecnologia de IA nos Emirados Árabes Unidos, na Arábia Saudita e na Jordânia em agosto de 2025 com tratamento de logs no país.
Cenário Competitivo
Concentração do Mercado
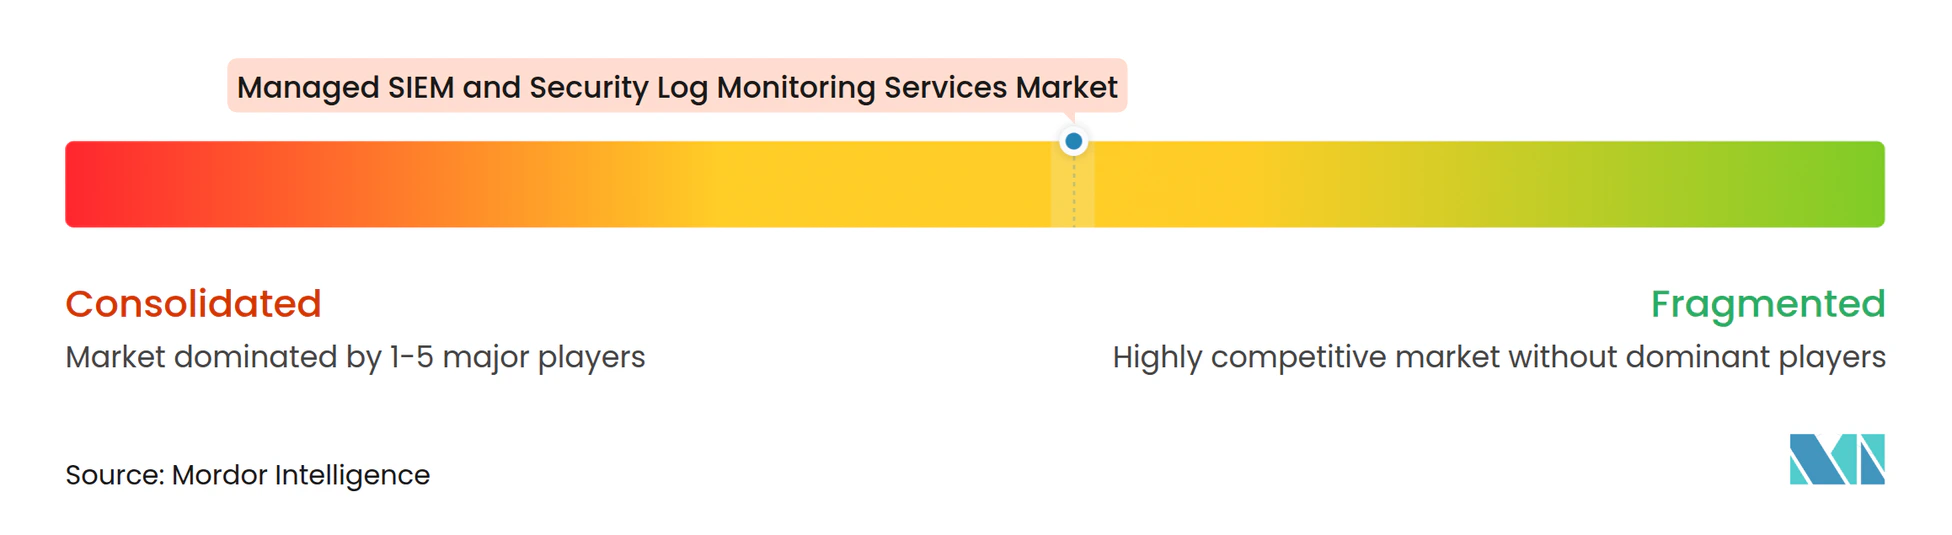
O mercado de serviços gerenciados de SIEM tem concentração moderada entre os principais provedores integrados, enquanto a base de fornecedores mais ampla permanece fragmentada. Microsoft, Cisco, por meio da Splunk, Palo Alto Networks e IBM competem com MSSPs especializados como Arctic Wolf, Secureworks sob a Sophos, ReliaQuest e especialistas regionais. Os provedores estão combinando funções de SIEM, SOAR, XDR e MDR em plataformas gerenciadas unificadas. Um escopo de serviço mais amplo pode suportar contratos mais longos e valores anuais de contrato mais elevados do que os serviços autônomos de gerenciamento de logs. Os compradores também avaliam a engenharia de detecção, a qualidade da inteligência e a participação em estruturas como MITRE ATT&CK e troca de informações do ISAC em todo o mercado de serviços gerenciados de SIEM.
A Sophos concluiu a aquisição da Secureworks por 859 milhões de USD em fevereiro de 2025. A transação combinou o XDR Taegis, a inteligência da Unidade de Contra-Ameaças e as capacidades de SIEM com o portfólio de operações de segurança da Sophos. A LevelBlue concluiu a aquisição da Trustwave em agosto de 2025, combinando a plataforma de inteligência de ameaças OTX com a Plataforma de Operações de Segurança Fusion da Trustwave e as capacidades do SpiderLabs. Essas transações ressaltam a importância de escala, amplitude de inteligência e cobertura de plataforma, ao mesmo tempo que aumentam a pressão sobre os provedores menores.
A Securonix introduziu o Sam em fevereiro de 2026 para quantificar o trabalho de analistas concluído por IA e fornecer métricas de nível de conselho em detecção, investigação e resposta. A Palo Alto Networks absorveu os clientes do IBM QRadar SaaS no Cortex XSIAM durante 2024, com as versões SaaS encerrando em abril de 2026. Os serviços cogerenciados para clientes de médio porte regulamentados e o monitoramento de telemetria de OT e IoT permanecem oportunidades onde o processamento local e o controle do cliente são importantes. O setor de serviços gerenciados de SIEM também tem uma oportunidade em ofertas para PMEs que combinam precificação previsível por fonte com relatórios de conformidade integrados.
Líderes do Setor de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança
-
IBM Corporation
-
Secureworks Corp.
-
AT&T Inc.
-
Verizon Communications Inc.
-
Arctic Wolf Networks, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança Empresas cobertas neste relatório
- International Business Machines Corporation
- Secureworks Corp.
- AT&T Inc.
- Verizon Communications Inc.
- Arctic Wolf Networks, Inc.
- NTT Corporation
- Trustwave Holdings, Inc.
- Rapid7, Inc.
- Optiv Security Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Capgemini SE
- Wipro Limited
- Unisys Corporation
- Securonix, Inc.
- Sumo Logic, Inc.
- ReliaQuest Holdings, LLC
- CyberProof Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança
- Setembro de 2026: A Arctic Wolf lançou o Aurora MDR Connect, uma camada exclusiva para MSPs do seu serviço Aurora de Detecção e Resposta Gerenciadas, alimentado pela Plataforma Aurora Superintelligence e pelo Aurora Agentic SOC. A plataforma processa mais de 10 trilhões de eventos de segurança semanalmente e conduz mais de 200.000 investigações semanalmente, permitindo que os MSPs forneçam detecção, investigação e resposta pré-autorizada 24/7 a clientes de médio porte sem a necessidade de construir um SOC interno.
- Setembro de 2026: A Wipro e a CrowdStrike lançaram o CISO Command Center, integrando a plataforma Falcon da CrowdStrike com a estratégia de cibersegurança orientada por consultoria da Wipro para unificar segurança de endpoints, segurança em nuvem, gerenciamento de exposição e segurança de IA sob um SOC moderno. A iniciativa operacionaliza os serviços CyberShield e CyberTransform da Wipro, hospedados em 8 Centros Globais de Defesa Cibernética, em torno de um modelo operacional orientado por risco.
- Agosto de 2026: A Optiv lançou o Optiv Agentic Security Operations na Black Hat USA 2026, substituindo sua plataforma legada de MDR por um modelo de operações de segurança gerenciadas com IA em primeiro lugar, alimentado pelo Google Security Operations. O serviço se integra ao Wiz para contexto de tempo de execução em nuvem, mapeamento de caminhos de ataque e detecção e resposta em nuvem em tempo real nos ambientes dos clientes, mudando o serviço do processamento reativo de alertas para a remediação proativa de riscos.
- Março de 2026: A Expel lançou o SIEM Gerenciado para Microsoft Sentinel e Splunk Enterprise Security como um complemento cogerenciado ao seu serviço de MDR. A oferta abrange estratégia de detecção, criação e ajuste de lógica de detecção personalizada, otimização de custos de ingestão de dados e feeds diretos de alertas nos fluxos de resposta da Expel, com precificação baseada no número de superfícies de ataque e fontes de log.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança
O Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança compreende serviços de segurança terceirizados, disponíveis 24/7, nos quais um provedor terceirizado implanta, opera e mantém a tecnologia SIEM para coletar, correlacionar, analisar e responder a eventos de segurança e dados de log em todo o ambiente de TI de uma organização, abrangendo endpoints, redes, plataformas de nuvem, aplicações SaaS, sistemas de identidade e dispositivos de segurança.
O Relatório do Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança é Segmentado por Tipo de Serviço (Serviços de SIEM Totalmente Gerenciados, Serviços de SIEM Cogerenciados, Monitoramento e Relatórios de Logs Gerenciados e Inteligência de Ameaças Gerenciada e Análise de Segurança), Modo de Implantação (Nuvem, Local e Híbrido), Aplicação (Gerenciamento de Logs e Relatórios, Inteligência de Ameaças, Análise de Segurança, Resposta a Incidentes e Perícia, e Monitoramento de Segurança de IoT e OT), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros, Governo e Defesa, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Manufatura e Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços de SIEM Totalmente Gerenciados |
| Serviços de SIEM Cogerenciados |
| Monitoramento e Relatórios de Logs Gerenciados |
| Inteligência de Ameaças Gerenciada e Análise de Segurança |
| Nuvem |
| Local |
| Híbrido |
| Gerenciamento de Logs e Relatórios |
| Inteligência de Ameaças |
| Análise de Segurança |
| Resposta a Incidentes e Perícia |
| Monitoramento de Segurança de IoT e OT |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| Governo e Defesa |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Manufatura e Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Tipo de Serviço | Serviços de SIEM Totalmente Gerenciados | |
| Serviços de SIEM Cogerenciados | ||
| Monitoramento e Relatórios de Logs Gerenciados | ||
| Inteligência de Ameaças Gerenciada e Análise de Segurança | ||
| Por Modo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Aplicação | Gerenciamento de Logs e Relatórios | |
| Inteligência de Ameaças | ||
| Análise de Segurança | ||
| Resposta a Incidentes e Perícia | ||
| Monitoramento de Segurança de IoT e OT | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Governo e Defesa | ||
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Manufatura e Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança?
O Mercado de Serviços Gerenciados de SIEM e Monitoramento de Logs de Segurança está projetado para expandir de 7,18 bilhões de USD em 2026 e 8,26 bilhões de USD em 2027 para 15,86 bilhões de USD até 2032, a um CAGR de 13,94%.
O que está impulsionando a demanda por serviços gerenciados de SIEM?
O aumento dos volumes de alertas, a escassez de pessoal, a expansão na nuvem e os requisitos de conformidade estão aumentando a necessidade de monitoramento e resposta entregues externamente.
Qual tipo de serviço gerenciado de SIEM está se expandindo mais rapidamente?
Os serviços de SIEM cogerenciados estão projetados para expandir a um CAGR de 14,23% até 2032 porque os clientes podem manter a governança enquanto terceirizam o trabalho de analistas.
Qual modo de implantação lidera a adoção de SIEM gerenciado?
A implantação em nuvem liderou com 59,36% da demanda em 2026 e está projetada para expandir a um CAGR de 14,11% até 2032.
Qual setor do usuário final tem a maior demanda por serviços gerenciados de SIEM?
O BFSI detinha 23,42% da demanda em 2026 porque as instituições financeiras enfrentam requisitos intensivos de registro, auditoria e relatório de incidentes.
Qual região está se expandindo mais rapidamente para serviços gerenciados de SIEM?
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,59% até 2032, sustentada por investimentos em infraestrutura digital e requisitos de residência de dados.