
マネージドSIEMおよびセキュリティログ監視サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 8.26 十億米ドル |
| 市場規模 (2032) | 15.86 十億米ドル |
| 成長率 (2027 - 2032) | 13.94 % |
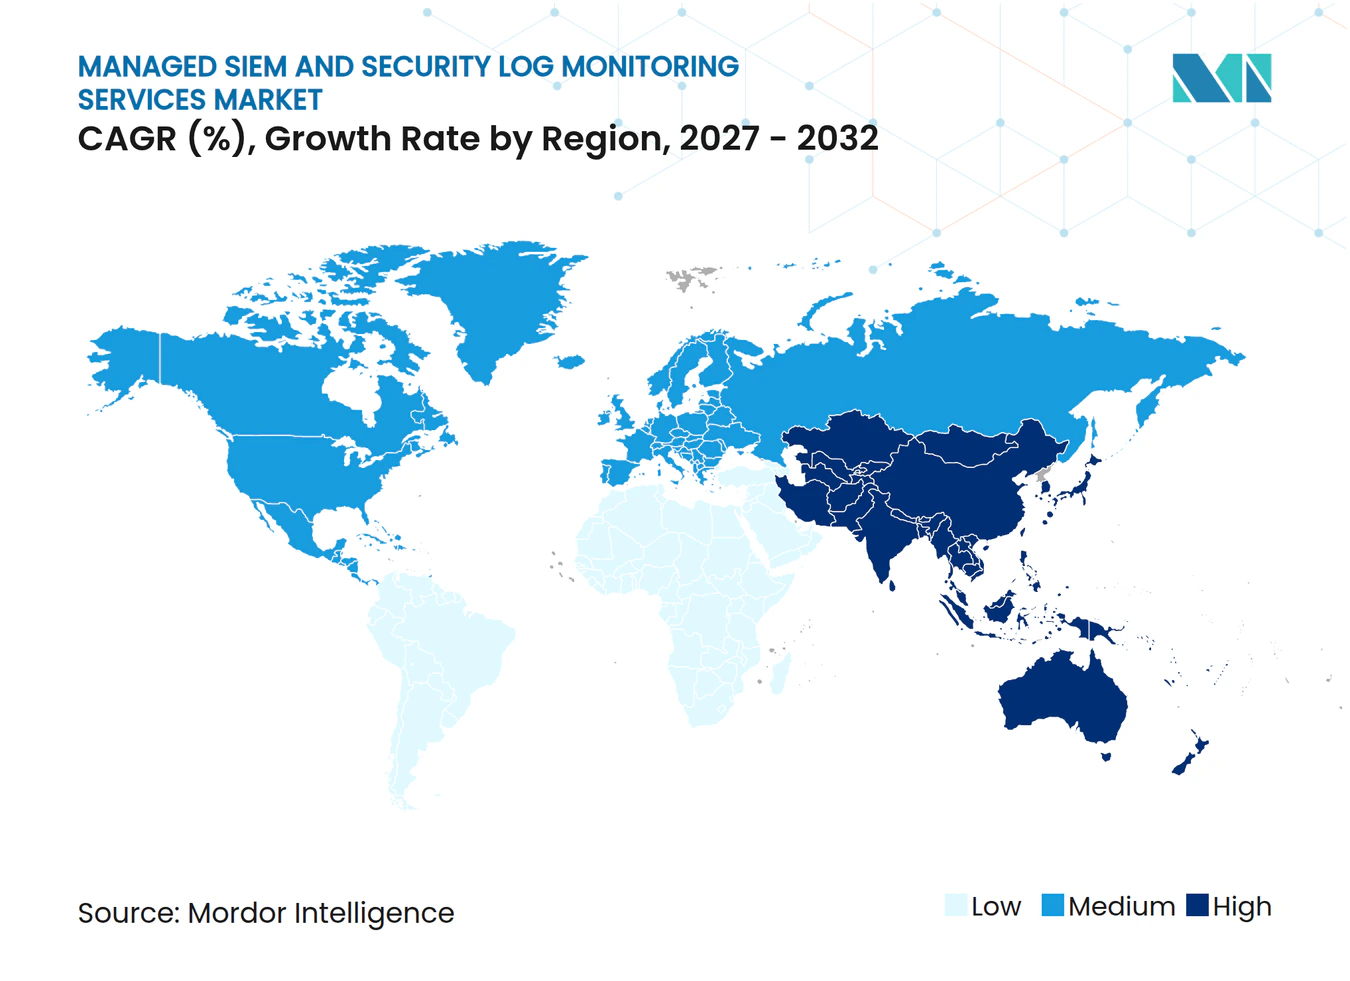
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるマネージドSIEMおよびセキュリティログ監視サービス市場分析
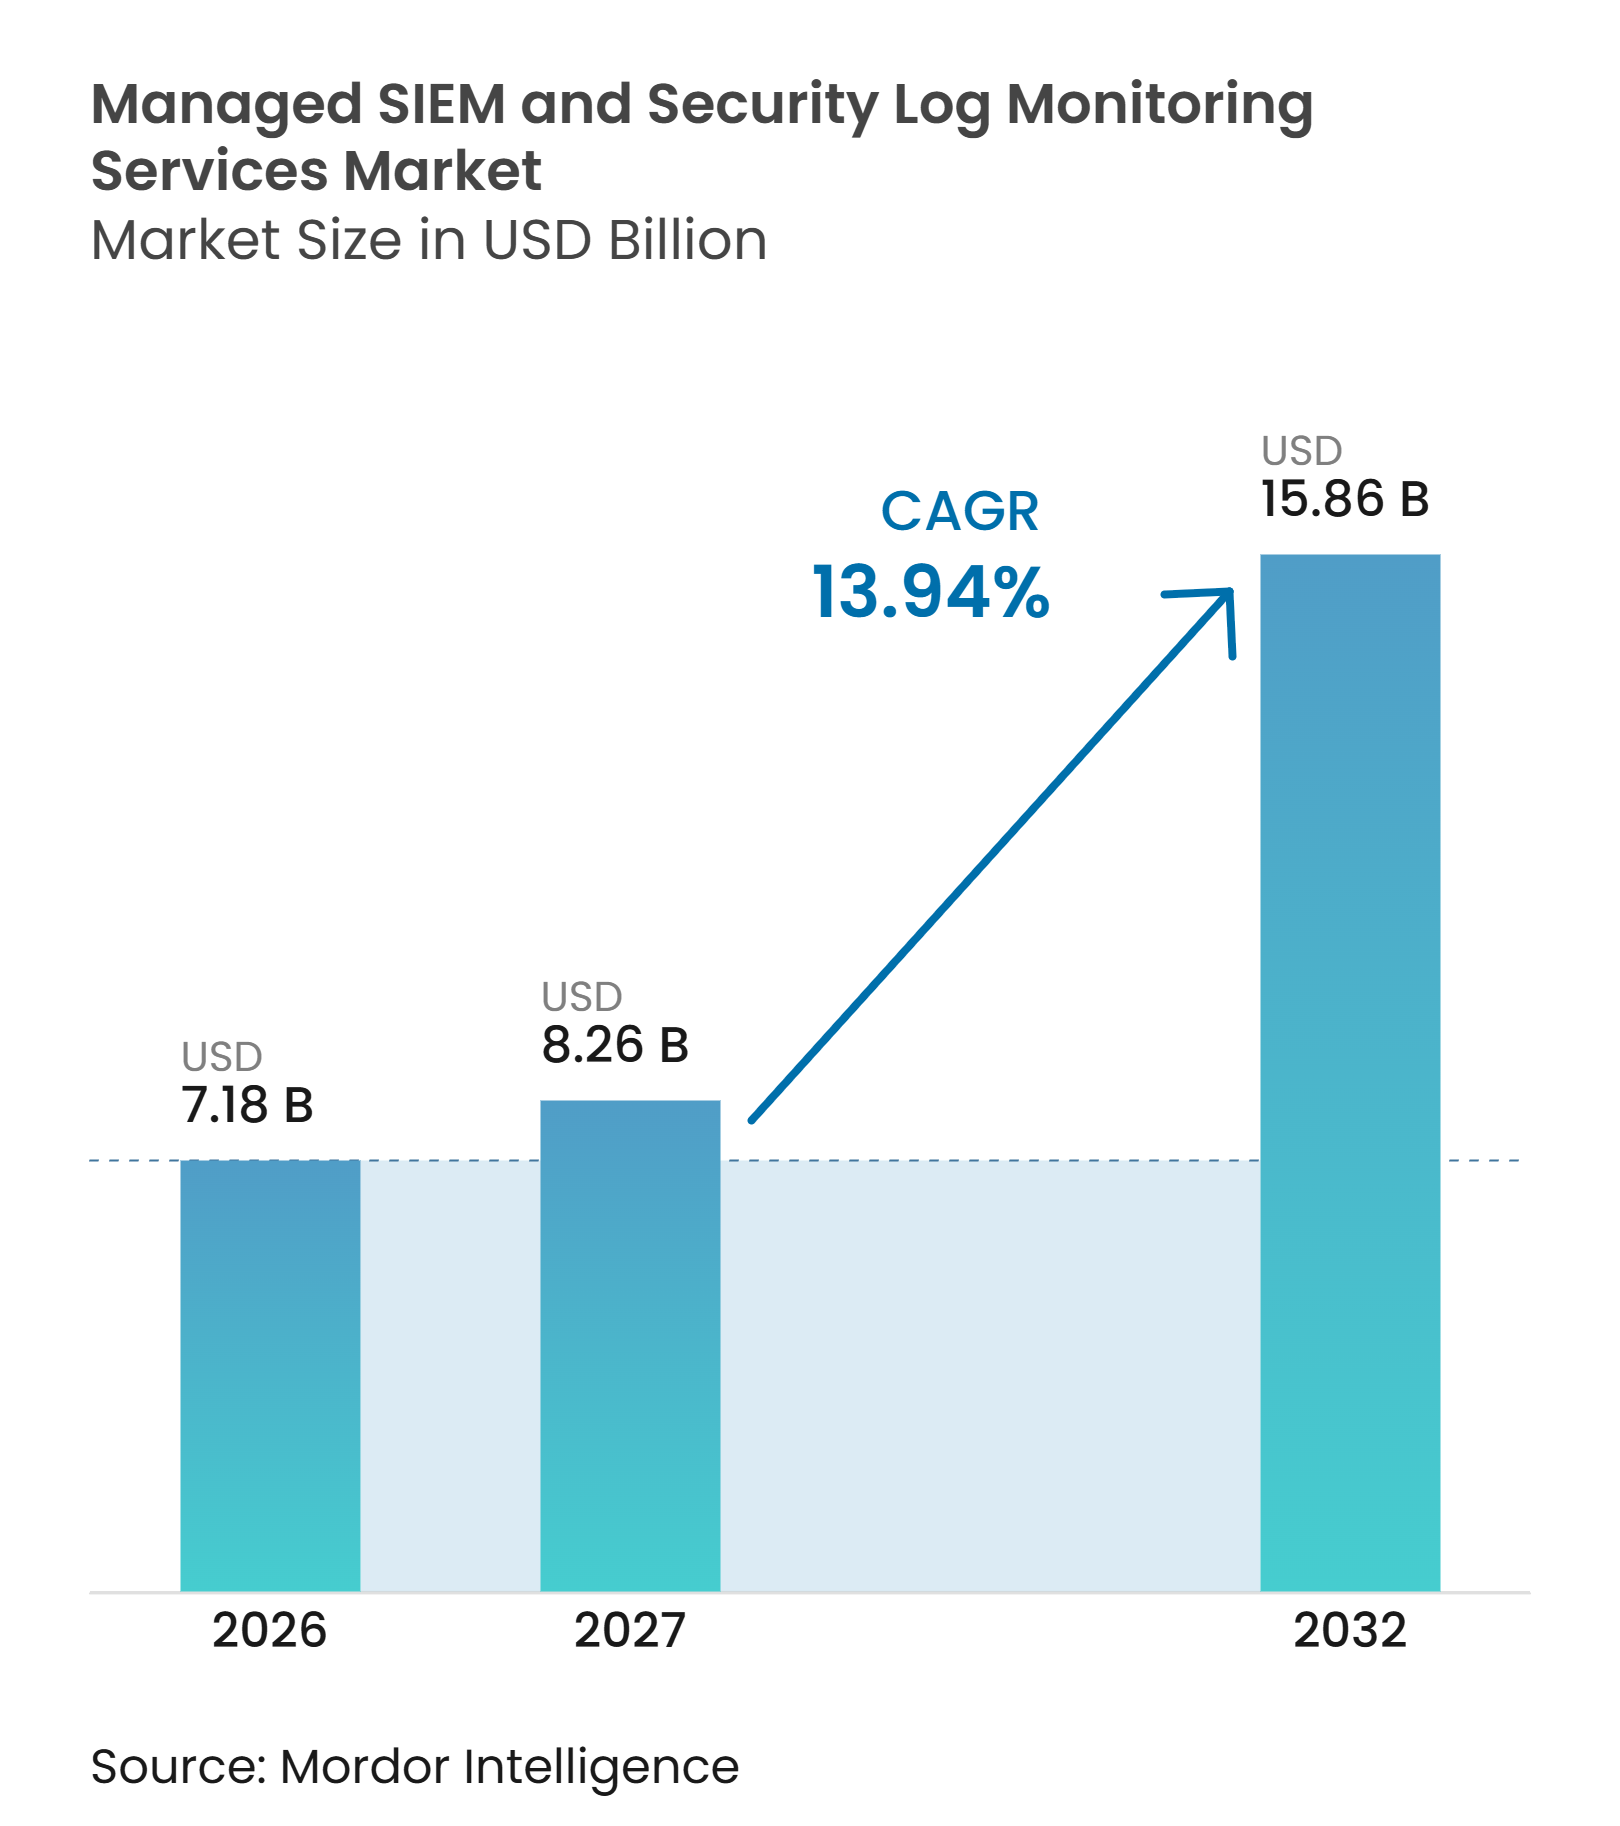
マネージドSIEMおよびセキュリティログ監視サービス市場規模は、2026年の7.18 ビリオン 米ドル、2027年の8.26 ビリオン 米ドルから2032年には15.86 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 13.94%を記録する見込みです。組織はセキュリティオペレーションを、ライセンス型プラットフォームおよび内部アナリストチームから、マネージド型の検知・相関・対応サービスへと移行しています。自動化された攻撃によりアラート量が増加しており、多くの内部チームが対応しきれない速度で増え続けているため、継続的な監視と明確な対応コミットメントへの需要が高まっています。コンプライアンス義務、人材不足、クラウドの拡大、新たな価格設定アプローチが、マネージドSIEMサービス市場全体で相互に強化し合っています。プロバイダーは、自動化された調査機能、低コストのストレージ、データおよびエスカレーション判断に対する顧客のコントロールを維持するコマネージドサービスオプションで対応しています。こうした変化は、内部セキュリティチームへの運用負荷を軽減しながら規制対象ワークロードをサポートできる、マネージドSIEMサービス市場のサプライヤーに有利に働いています。
主要レポートのポイント
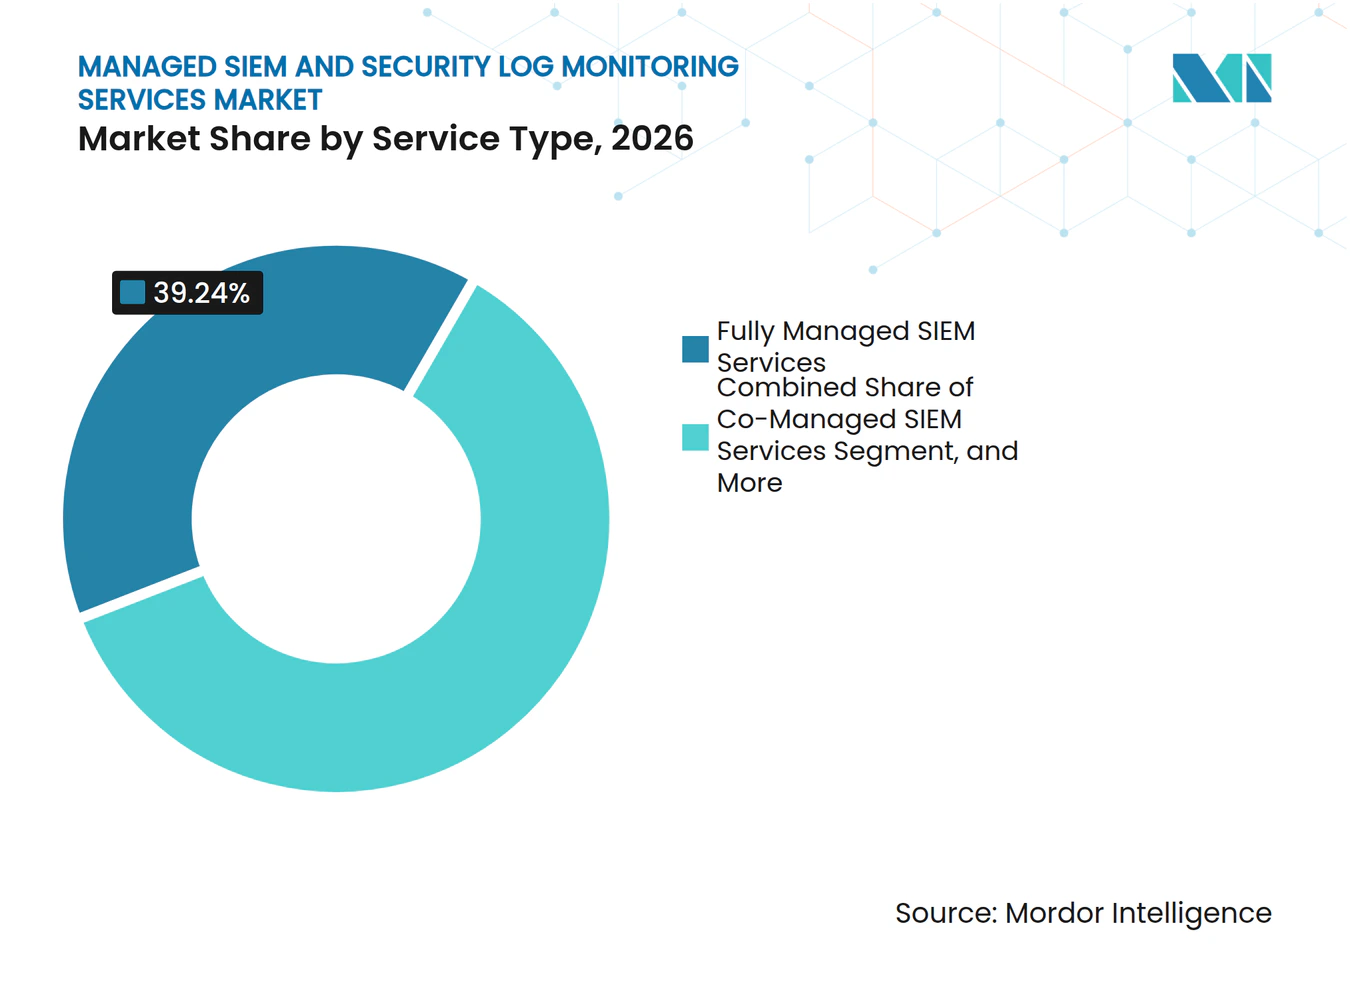
- サービスタイプ別では、フルマネージドSIEMサービスが2026年のマネージドSIEMおよびセキュリティログ監視サービス市場シェアの39.24%を占め、コマネージドSIEMサービスは2032年までにCAGR 14.23%で拡大する見込みです。
- 展開モード別では、クラウドが2026年の市場の59.36%を占め、2032年までにCAGR 14.11%で拡大する見込みです。
- アプリケーション別では、ログ管理・レポーティングが2026年の市場の34.22%を占め、IoTおよびOTセキュリティ監視は2032年までにCAGR 14.56%で拡大する見込みです。
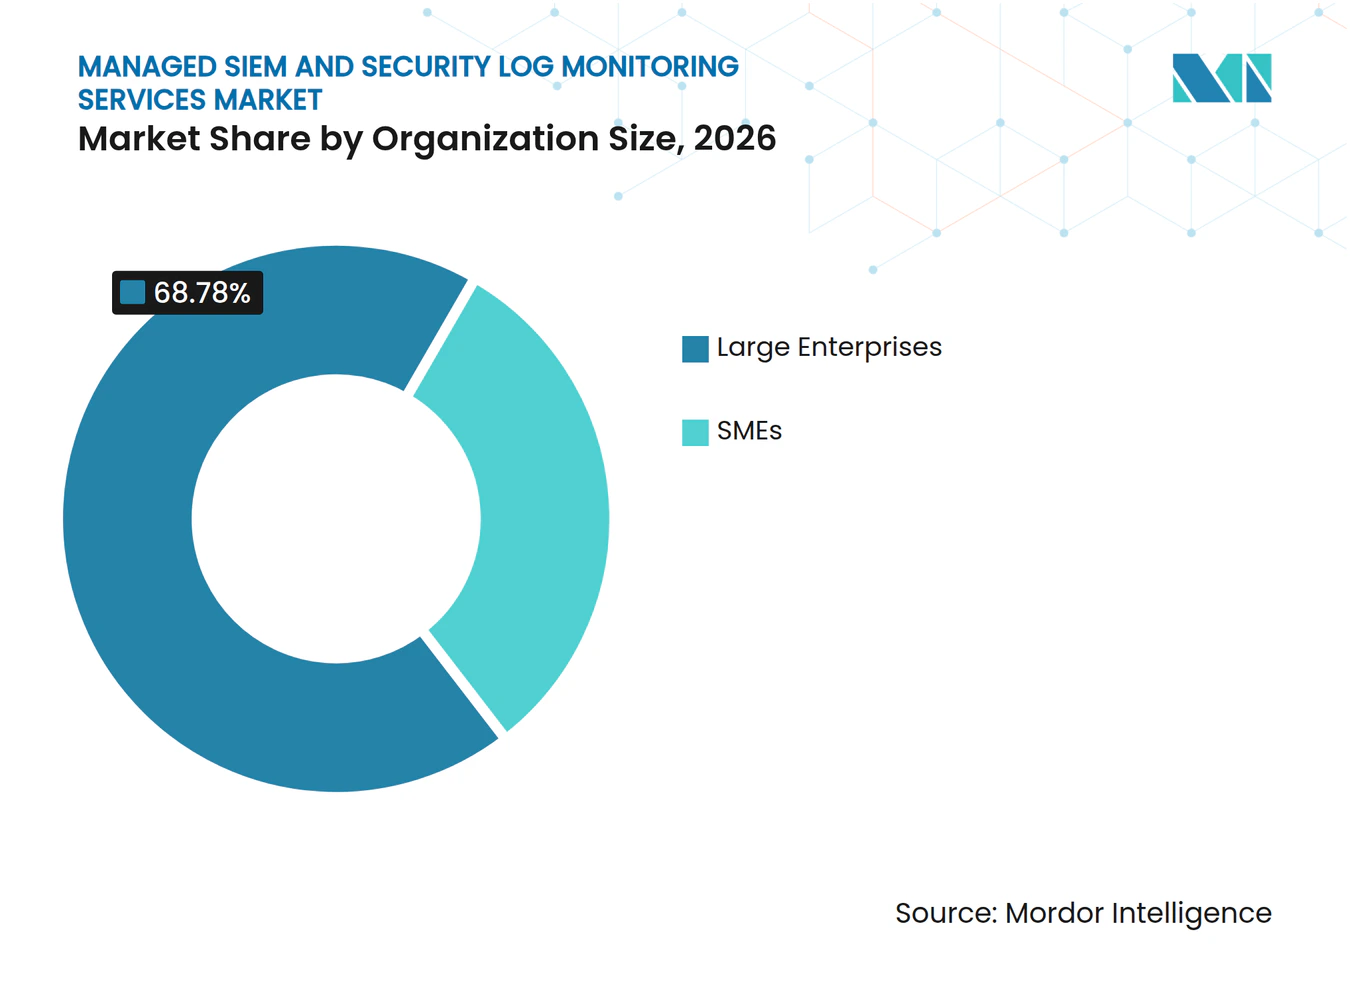
- 組織規模別では、大企業が2026年の市場の68.78%を占め、SMEは2032年までにCAGR 14.44%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年のマネージドSIEMサービス市場シェアの23.42%を占め、エネルギー・公益事業は2032年までにCAGR 14.28%で拡大する見込みです。
- 地域別では、北米が2026年の市場の44.29%を占め、アジア太平洋地域は2032年までにCAGR 14.59%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| サイバー脅威の高度化の加速 | +4.0% | グローバル | 短期(2年以内) |
| サイバーセキュリティ人材不足 | +3.0% | グローバル | 短期(2年以内) |
| 規制上のロギングおよび監査要件 | +2.5% | 北米およびEU、アジア太平洋地域・中東・アフリカへの波及あり | 中期(2〜4年) |
| クラウドおよびハイブリッドの攻撃対象領域の拡大 | +2.0% | グローバル | 中期(2〜4年) |
| AIを活用したSOC自動化とXDRの統合 | +1.5% | グローバル | 中期(2〜4年) |
| 使用量ベースの価格設定とコマネージドSOCの採用 | +1.0% | 北米、アジア太平洋地域、および新興欧州 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー脅威の高度化の加速がSIEM需要を促進
AIを活用したフィッシング、マルウェアの変種、クレデンシャル攻撃がセキュリティアラートの量とスピードを増大させています。Red Canaryは、過去12か月間で企業の攻撃対象領域が41%拡大したと報告しており、セキュリティリーダーの73%が攻撃の検知から解決までの時間が増加したと述べています。こうした状況は、マネージドSIEMおよびセキュリティログ監視サービス市場において、検知と対応をカバーするサービスレベルコミットメントへの需要を高めています。購買者は、AIが生成した戦術や未知の攻撃チェーンを識別するプロバイダーの能力を評価しています。この評価では、既知のシグネチャだけでなく、行動分析がより重視されるようになっています。Red Canaryはまた、組織の54%がSIEM管理にAIを活用しており、AIを活用したログ監視が限られた差別化要因ではなく、期待される機能となっていることも明らかにしています。[1]
サイバーセキュリティ人材不足がマネージドサービスのアウトソーシングを促進
慢性的な人材不足により、組織は外部プロバイダーからの継続的な監視を求めるようになっています。ISC2は、2025年に回答者の59%が重大または重要なスキルニーズを抱えていると報告しており、2024年の44%から増加しています。同調査では、回答者の95%が少なくとも1つのスキルニーズを抱えており、72%が人員削減によって侵害リスクが大幅に増加したと考えていることも明らかになっています。ISACAは、サイバーセキュリティチームの55%が人員不足であり、65%が未充足のポジションを抱え、20%がスキル不足に対処するためにMSSPまたは外部SOCプロバイダーを利用していると報告しています。[2] 十分なアナリストを持たない組織は、検知ルールの調整、データパイプラインの維持、インシデントへの対応を行う能力も不足しています。これにより、マネージドSIEMサービス市場におけるフルマネージドおよびコマネージド型デリバリーへの需要が支えられています。
規制上のロギングおよび監査要件がコンプライアンス主導の需要を創出
より厳格なロギングおよび監視規則が、マネージドSIEMおよびセキュリティログ監視サービス市場に対する持続的な需要基盤を生み出しています。EU委員会施行規則2024/2690は、NIS2に基づくサイバーセキュリティリスク管理のための技術的・方法論的要件を定めています。[3] DORA規制技術基準2024/1772は、金融機関がICTリスク管理およびインシデント対応を支援する記録を維持することを義務付けています。米国では、SEC項目106が年次のサイバーセキュリティリスク管理とガバナンスの開示を義務付けており、重要なインシデントは重要性の判断から4営業日以内にフォーム8-Kで開示しなければなりません。これらの要件により、管轄区域固有の保持スケジュール、構造化されたインシデントタイムライン、および監査対応可能なエビデンスの価値が高まっています。ISO/IEC 27001、PCI-DSS、および業界規則も、ロギングと監視を必須の管理策としてさらに強化しています。
クラウドおよびハイブリッドの攻撃対象領域の拡大が社内ログ管理に負荷をかける
クラウドワークロード、SaaSアプリケーション、リモートエンドポイントにより、ログ環境がより断片化しています。2025年に米国国防総省が主導した共同勧告は、クラウドプラットフォームのロギングを優先事項として特定し、組織がクラウドログをSIEMプラットフォームに誤って設定したり取り込まなかったりする可能性があると指摘しています。クラウドコントロールプレーン、SaaS認証、APIアクティビティが欠落すると、内部セキュリティプログラムに重大なギャップが生じる可能性があります。マネージドプロバイダーは、コネクタエンジニアリングとマルチクラウドログの正規化によってこれらのギャップに対処しています。Microsoftは2025年7月に、アクティブな分析と低コストの長期保持を分離する2層アーキテクチャを持つSentinel Data Lakeを発表しました。低コストでの長期保持は、マネージドSIEMサービス市場におけるコンプライアンス提案を強化できます。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| SIEMの統合とチューニングの複雑さ | -1.5% | グローバル | 短期(2年以内) |
| データ主権とサードパーティ管理に関する懸念 | -1.0% | EUおよびアジア太平洋主要国、中東・アフリカへの波及あり | 中期(2〜4年) |
| 長期ログ保持とインジェストコストの圧力 | -0.7% | グローバル | 短期(2年以内) |
| MSSPの責任とインシデント対応の境界リスク | -0.5% | 北米およびEU | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
SIEMの統合とチューニングの複雑さが調達タイムラインを長期化させる
企業がオンプレミスシステム、複数のクラウドプラットフォーム、OTネットワーク、サードパーティのSaaSアプリケーションを運用している場合、マネージドSIEMのオンボーディングは困難になる可能性があります。SANSのSOC調査では、多くのSOCが構造化された検索・管理計画なしにSIEMプラットフォームにデータを取り込んでいることが明らかになりました。このギャップは、アラートノイズ、不十分な検知カバレッジ、未検証ルールのバックログを引き起こす可能性があります。プロバイダーはログソースのカバレッジを評価し、一貫性のないイベントスキーマに対処し、顧客の運用環境に合わせて検知を調整する必要があります。これらの活動は一時的なカバレッジのギャップを生み出し、完全なサービス効果の発揮を遅らせる可能性があります。構造化されたデータ品質チェック、段階的なソース移行、ベースラインチューニングにより実装上の課題を軽減できますが、複雑な顧客環境はマネージドSIEMおよびセキュリティログ監視サービス市場への参入障壁として残り続けています。
データ主権とサードパーティ管理に関する懸念がクラウドベースのデリバリーを制約する
データローカライゼーション規則により、プロバイダーが顧客ログを保存・処理・転送する方法が制限される場合があります。インドのCERT-In指令は、対象事業者に対してICTシステムのログをインド国内の管轄区域内で180日間保持し、認識から6時間以内に特定のインシデントを報告することを義務付けています。EUのコンプライアンス要件もエビデンス、完全性、インシデント記録を重視しており、湾岸諸国市場では国際的なログルーティング制限される場合があります。プロバイダーは、少数の集中処理ハブではなく、地域ノードまたはローカルパートナーシップを必要とする場合があります。これによりコストが増加し、プロバイダーが地域的なフットプリントを持たない場合、マネージドSIEMおよびセキュリティログ監視サービス市場における対応可能な顧客基盤が狭まる可能性があります。また、サードパーティが機密性の高いセキュリティデータを保持している場合、購買者はインシデント対応の権限と証拠保全の連鎖に疑問を持つ可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
ハイブリッドガバナンスの成熟に伴いコマネージドモデルが台頭フルマネージドSIEMサービスは2026年のサービスタイプセグメントの39.24%を占めました。このモデルは、検知エンジニアリング、アナリストオペレーション、インシデント対応、規制報告を1つのプロバイダー契約のもとに置くものです。内部セキュリティの専門知識が限られており、厳しいコンプライアンス義務を持つ組織に特に適しています。コマネージドSIEMサービスのマネージドSIEMおよびセキュリティログ監視サービス市場規模は、2032年までにCAGR 14.23%で拡大する見込みです。コマネージド型の取り決めにより、顧客はTier 1およびTier 2のアナリスト業務をアウトソーシングしながら、脅威インテリジェンスとエスカレーション判断のコントロールを維持できます。
セキュリティリーダーは、完全な内部SOCを再構築することなく、生のログと検知ルールへの直接アクセスを維持できます。マネージドログ監視、レポーティング、脅威インテリジェンス、セキュリティアナリティクスは、マネージドSIEMおよびセキュリティログ監視サービス市場全体でプロバイダーの人員を同等に増やすことなく契約価値を高めることができるマルチサービス契約にますますバンドルされています。Expelは2026年3月に、MDRサービスへのコマネージドアドオンとして、Microsoft SentinelおよびSplunk Enterprise Security向けのマネージドSIEMを発表しました。このオファリングは、検知戦略、カスタムロジック、チューニング、インジェストコスト管理、直接アラートフィードをカバーし、価格は攻撃対象領域とログソースの数に基づいています。Securonixは2026年2月に、自動化と人間による監視のさまざまな組み合わせをサポートするロールベースの権限レベルを持つSamを発表しました。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウドがリードしながらもハイブリッド展開が明確な役割を維持クラウド展開は2026年のマネージドSIEMおよびセキュリティログ監視サービス市場の59.36%を占め、2032年までにCAGR 14.11%で拡大する見込みです。マルチテナント型デリバリーにより、各顧客のインフラコストを削減できま。APIベースのコネクタにより、SaaSおよびクラウドネイティブのデータソースのオンボーディングを簡素化できます。エラスティックストレージも、大規模な初期容量コミットメントなしにテレメトリ量に追従できます。これらの特性により、クラウドデリバリーは多くのマネージドセキュリティサービスに適しています。
MicrosoftのSentinel Data Lakeは、アクティブな分析と長期ストレージのための別々の層を提供しています。この設計により、より長い履歴検索をサポートし、保持コストを改善し、プロバイダーが顧客ベース全体で検知コンテンツ、インテリジェンスフィード、自動化された調査を更新できるようになります。オンプレミスおよびハイブリッドモデルは、データローカライゼーション規則が適用される場合やOTデータを施設内に保持する必要がある場合に引き続き重要です。Fortinetは2026年1月に、地域処理・ストレージのためのエージェント型調査機能とデータ主権管理を備えたFortiSIEM 7.5をリリースしました。ハイブリッド展開により、マネージドSIEMおよびセキュリティログ監視サービス市場において、機密データのローカル収集または処理を維持しながら、クラウドベースの管理とレポーティングを利用できます。
アプリケーション別:
ログ管理が収益の基盤となりIoTおよびOT監視が拡大ログ管理・レポーティングは2026年のアプリケーションセグメントの34.22%を占めました。規制対象の購買者は、監査要件を満たすためにマネージドログ監視から始めることが多いです。コンプライアンス主導の購買は、より高度な脅威インテリジェンスのユースケースよりもロギング義務が先行することを意味します。その後、顧客プログラムが成熟するにつれて、脅威インテリジェンス、セキュリティアナリティクス、インシデント対応、フォレンジクスが追加されます。このパターンは、監査サイクル中にプロバイダーを変更するとエビデンスの継続性が損なわれる可能性があるため、マネージドSIEMおよびセキュリティログ監視サービス市場における低い解約率を支えています。
IoTおよびOTセキュリティ監視は2032年までにCAGR 14.56%で拡大する見込みです。産業、エネルギー、公益事業、重要インフラの事業者は、ITおよびOTテレメトリへの可視性を必要としています。2025年のIEEEの研究では、多段階攻撃を検知するためにOTフィールドネットワークとIT監視システム全体で統合されたデータ収集の必要性が説明されています。ドイツ連邦情報セキュリティ局は2025年3月に、変電所自動化におけるOT監視に関する勧告を発行し、産業用侵入検知アラートを中央の場所にルーティングすることを推奨しています。NERC CIP-015も、北米の電力公益事業の基幹電力システムに対するネットワークセキュリティ監視を義務付けています。
組織規模別:
大企業がリードしながらもSMEが成長の焦点に大企業は2026年の需要の68.78%を占めました。大規模なログ環境、複雑なコンプライアンス義務、複数年契約へのコミットメント能力がこの地位を支えています。これらの顧客は、内部セキュリティチームと並行してコマネージドまたはフルマネージドSOCサービスを利用することが多いです。また、カスタマイズされた検知エンジニアリング、専用のインテリジェンスフィード、分散したIT環境全体での24時間365日のカバレッジを必要としています。マネージドサービスにより、内部のフォロー・ザ・サンの人配置を必要とせずに、業務時間から継続的な運用へとカバレッジを拡大できます。
SMEは2032年までにCAGR 14.44%で拡大する見込みです。使用量ベースの価格設定と小規模組織向けに設計された製品が、エンタープライズグレードの監視への参入障壁を下げています。Huntressは2025年4月に、データソースごとの価格設定、コンプライアンスレポーティング、最大7年間の保持、プロバイダー運営のSOCサポートを備えたマネージドSIEMを一般提供しました。人材不足は小規模組織に強い影響を与えており、経験豊富なセキュリティ人材の確保に苦労する場合があります。マネージドサービスは、これらの組織が競争力のあるコストで内部的に維持できないルールのメンテナンス、アラートトリアージ、インシデント対応を提供でき、マネージドSIEMおよびセキュリティログ監視サービス市場内でのアクセスを拡大しています。

エンドユーザー産業別:
BFSIが最大のポジションを維持しエネルギー・公益事業が最速で成長BFSIは2026年のマネージドSIEMおよびセキュリティログ監視サービス市場の23.42%を占めました。このセグメントは、PCI-DSS v4.0、DORA、各国の銀行規則からの重複するコンプライアンス義務に直面しています。PCI-DSS v4.0要件10.4.1.1は、2025年3月31日に自動化された日次ログレビューを有効にしました。この要件により、決済処理業者やカード発行会社にとって手動レビューの実用性が低下しました。インド準備銀行は2026年7月31日に商業銀行向けのサイバーセキュリティ技術リスク・レジリエンス・保証フレームワーク指令を発行し、24時間365日のSOC人員配置とDAKSHプラットフォームを通じた6時間以内のインシデント報告を義務付けました。
エネルギー・公益事業は2032年までにCAGR 14.28%で拡大する見込みです。このセクターは、より高いレベルの重要インフラ監視を満たしながら、ITおよびOT監視を組み合わせる必要があります。政府・防衛、ヘルスケア・ライフサイエンス、ITおよびテレコムも、侵害リスクとコンプライアンスニーズが高いため、相当のポジションを維持しています。製造・産業企業や小売・eコマース企業は、サイバー保険とサプライチェーン要件が強化されるにつれてマネージド監視を採用しています。マネージドSIEMサービス産業は、セクター固有の検知コンテンツとレポーティングを通じてこれらの多様なニーズに対応しており、アラート量と誤検知管理が専門的なチューニングへの需要を持続させています。
地域分析
北米マネージドSIEMおよびセキュリティログ監視サービス市場
北米は2026年の市場の44.29%を占め、成熟した調達環境と、マネージドSIEMおよびセキュリティログ監視サービス市場を支える金融、ヘルスケア、政府、テクノロジー組織の密集した基盤に支えられています。フォーム10-KにおけるSEC項目106の開示により、サイバーセキュリティガバナンスと関連する監査証跡が投資家向け報告に関連するものとなっています。米国が地域の中核を担い、カナダは連邦サイバーセキュリティプログラムとヘルスケアコンプライアンスニーズから恩恵を受けています。メキシコでは、国境を越えた製造業と金融セクターの要件を通じて段階的な採用が進んでいます。
アジア太平洋マネージドSIEMおよびセキュリティログ監視サービス市場
アジア太平洋地域は2032年までにCAGR 14.59%で拡大する見込みです。インドの180日間の国内ログ保持と6時間以内のインシデント報告規則が、ローカルストレージとレポーティング機能を持つサービスへの直接的な需要を生み出しています。日本のプライバシー義務とセキュリティ意識の高まりがSOC需要を支え、韓国の金融セクターのデジタル化がセキュリティ支出を強化しています。地域の需要は、データレジデンシー機能への投資によっても支えられています。Arctic Wolfは2025年に日本とシンガポールに進出し、2025年10月にAmazon Web Servicesと戦略的協力協定を締結して、AuroraプラットフォームとAIを活用したSOCを拡大しました。
EMEAおよび南米マネージドSIEMおよびセキュリティログ監視サービス市場
欧州は、NIS2とDORAが組織にセキュリティログカバレッジとインシデント管理の文書化を義務付けているため、第2位の地域となっています。Unisysは2025年10月に、71のEU機関・機関向けの4年間の欧州委員会サイバーセキュリティ専門サービスフレームワーク契約を受注しました。南米は規模は小さいものの、ブラジルおよびアルゼンチンの金融機関が現地のデータ保護およびサイバー保険要件に対応するにつれて拡大しています。中東・アフリカの需要は、政府、テレコム、BFSIによる集中的な可視性と規制報告への投資を通じて増加しています。ZainTECHは2025年8月に、UAE、KSA、ヨルダン全体でAIを活用したマネージドSecOpsを、国内ログ処理とともに開始しました。
競合環境
市場集中度
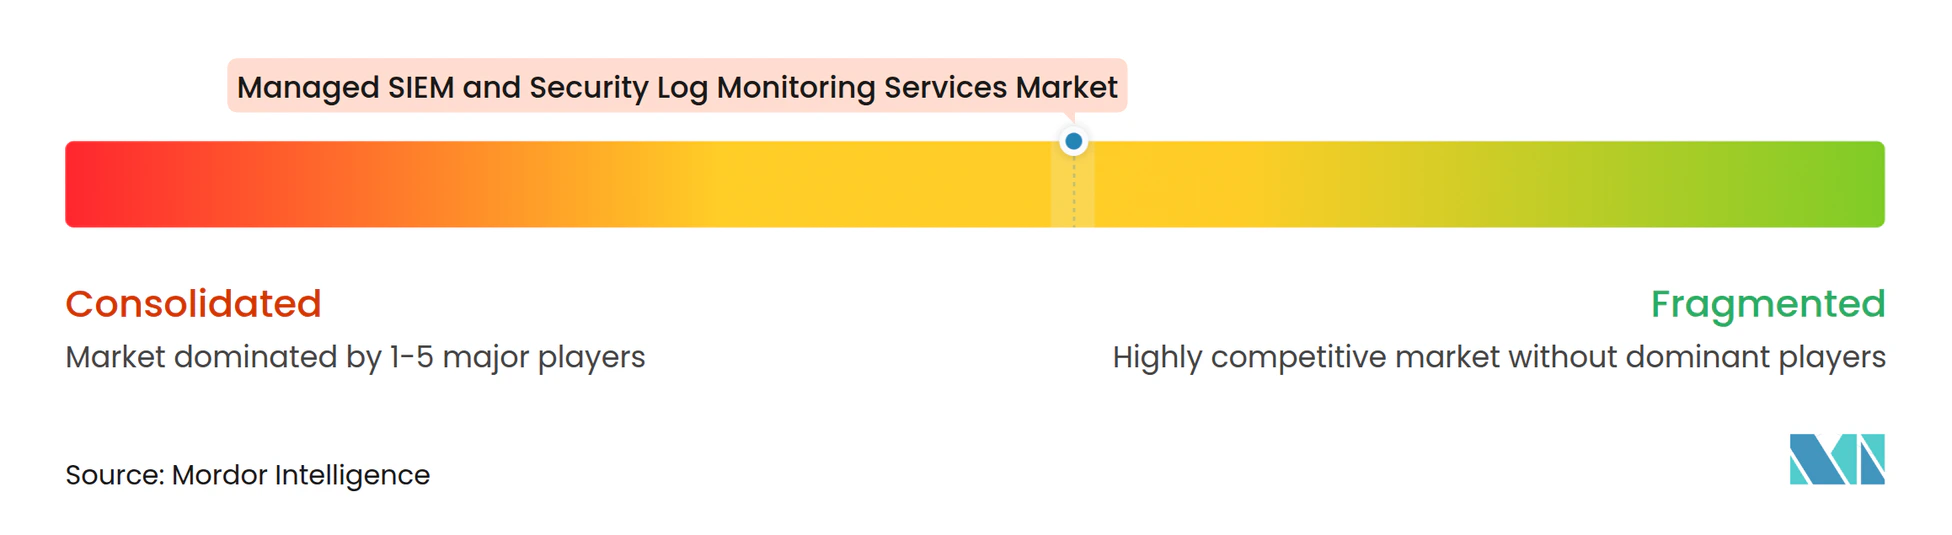
マネージドSIEMサービス市場は、主要な統合プロバイダー間で中程度の集中度を示す一方、より広いサプライヤーベースは断片化したままです。Microsoft、Cisco(Splunk経由)、Palo Alto Networks、IBMは、Arctic Wolf、Sophosの傘下にあるSecureworks、ReliaQuest、地域の専門業者などの純粋なMSSPと競合しています。プロバイダーはSIEM、SOAR、XDR、MDR機能を統合されたマネージドプラットフォームに組み合わせています。より広いサービス範囲は、スタンドアロンのログ管理サービスよりも長期の契約と高い年間契約価値を支えることができます。購買者はまた、マネージドSIEMサービス市場全体で、検知エンジニアリング、インテリジェンスの品質、MITRE ATT&CKやISAC情報交換などのフレームワークへの参加を評価しています。
Sophosは2025年2月に859 ミリオン 米ドルでSecureworksの買収を完了しました。この取引により、Taegis XDR、Counter Threat Unitインテリジェンス、SIEM機能がSophosのセキュリティオペレーションポートフォリオと統合されました。LevelBlueは2025年8月にTrustwave買収を完了し、OTX脅威インテリジェンスプラットフォームをTrustwaveのFusion Security Operations PlatformおよびSpiderLabs機能と統合しました。これらの取引は、規模、インテリジェンスの幅、プラットフォームカバレッジの重要性を強調するとともに、小規模プロバイダーへの圧力を高めています。
Securonixは2026年2月に、AIが完了したアナリスト作業を定量化し、検知、調査、対応全体にわたるボードレベルの指標を提供するSamを発表しました。Palo Alto NetworksはIBM QRadar SaaSの顧客を2024年中にCortex XSIAMに移行し、SaaSバージョンは2026年4月までに終了しました。規制対象のミッドマーケット顧客向けのコマネージドサービスと、OTおよびIoTテレメトリ監視は、ローカル処理と顧客コントロールが重要な分野として引き続き機会があります。マネージドSIEMサービス産業には、予測可能なソースごとの価格設定と組み込みのコンプライアンスレポーティングを組み合わせたSME向けオファリングにも機会があります。
マネージドSIEMおよびセキュリティログ監視サービス産業のリーダー企業
-
International Business Machines Corporation
-
Secureworks Corp.
-
AT&T Inc.
-
Verizon Communications Inc.
-
Arctic Wolf Networks, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドSIEMおよびセキュリティログ監視サービス市場 このレポートでカバーされる企業
- International Business Machines Corporation
- Secureworks Corp.
- AT&T Inc.
- Verizon Communications Inc.
- Arctic Wolf Networks, Inc.
- NTT Corporation
- Trustwave Holdings, Inc.
- Rapid7, Inc.
- Optiv Security Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Capgemini SE
- Wipro Limited
- Unisys Corporation
- Securonix, Inc.
- Sumo Logic, Inc.
- ReliaQuest Holdings, LLC
- CyberProof Inc.
最近の産業開発事情 マネージドSIEMおよびセキュリティログ監視サービス市場
- 2026年9月:Arctic WolfはAurora MDR Connectを発表しました。これはAurora Superintelligence PlatformとAurora Agentic SOCを搭載したAurora Managed Detection and ResponseサービスのMSP専用ティアです。このプラットフォームは週に10兆件以上のセキュリティイベントを処理し、週に20万件以上の調査を実施することで、MSPが内部SOCを構築することなく、ミッドマーケット顧客に24時間365日の検知、調査、事前承認済み対応を提供できるようにします。
- 2026年9月:WiproとCrowdStrikeはCISO Command Centerを発表しました。CrowdStrikeのFalconプラットフォームとWiproのコンサルティング主導のサイバーセキュリティ戦略を統合し、エンドポイントセキュリティ、クラウドセキュリティ、エクスポージャー管理、AIセキュリティをモダンなSOCのもとに統合するものです。このイニシアチブは、8つのグローバルサイバー防衛センターにホストされたWiproのCyberShieldおよびCyberTransformサービスをリスク主導の運用モデルのもとで運用化します。
- 2026年8月:OptivはBlack Hat USA 2026でOptiv Agentic Security Operationsを発表し、レガシーMDRプラットフォームをGoogle Security Operationsを搭載したAIファーストのマネージドセキュリティオペレーションモデルに置き換えました。このサービスはWizと統合してクラウドランタイムコンテキスト、攻撃パスマッピング、クライアント環境全体でのリアルタイムクラウド検知・対応を提供し、サービスをリアクティブなアラート処理からプロアクティブなリスク修復へと転換します。
- 2026年3月:ExpelはMDRサービスへのコマネージドアドオンとして、Microsoft SentinelおよびSplunk Enterprise Security向けのマネージドSIEMを発表しました。このオファリングは、検知戦略、カスタム検知ロジックの作成とチューニング、データインジェストコストの最適化、Expelの対応ワークフローへの直接アラートフィードをカバーし、価格は攻撃対象領域とログソースの数に基づいています。
グローバルマネージドSIEMおよびセキュリティログ監視サービス市場レポートの範囲
マネージドSIEMおよびセキュリティログ監視サービス市場は、サードパーティプロバイダーがSIEM技術を展開・運用・維持し、エンドポイント、ネットワーク、クラウドプラットフォーム、SaaSアプリケーション、IDシステム、セキュリティデバイスを含む組織のIT環境全体でセキュリティイベントとログデータを収集・相関・分析・対応するアウトソーシング型の24時間365日セキュリティサービスで構成されています。
マネージドSIEMおよびセキュリティログ監視サービス市場レポートは、サービスタイプ(フルマネージドSIEMサービス、コマネージドSIEMサービス、マネージドログ監視・レポーティング、マネージド脅威インテリジェンスおよびセキュリティアナリティクス)、展開モード(クラウド、オンプレミス、ハイブリッド)、アプリケーション(ログ管理・レポーティング、脅威インテリジェンス、セキュリティアナリティクス、インシデント対応・フォレンジクス、IoTおよびOTセキュリティ監視)、組織規模(大企業および中小企業)、エンドユーザー産業(銀行・金融サービス・保険、政府・防衛、ヘルスケア・ライフサイエンス、情報技術・テレコム、製造・産業、小売・eコマース、エネルギー・公益事業、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| フルマネージドSIEMサービス |
| コマネージドSIEMサービス |
| マネージドログ監視・レポーティング |
| マネージド脅威インテリジェンスおよびセキュリティアナリティクス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| ログ管理・レポーティング |
| 脅威インテリジェンス |
| セキュリティアナリティクス |
| インシデント対応・フォレンジクス |
| IoTおよびOTセキュリティ監視 |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険 |
| 政府・防衛 |
| ヘルスケア・ライフサイエンス |
| 情報技術・テレコム |
| 製造・産業 |
| 小売・eコマース |
| エネルギー・公益事業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| サービスタイプ別 | フルマネージドSIEMサービス | |
| コマネージドSIEMサービス | ||
| マネージドログ監視・レポーティング | ||
| マネージド脅威インテリジェンスおよびセキュリティアナリティクス | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| アプリケーション別 | ログ管理・レポーティング | |
| 脅威インテリジェンス | ||
| セキュリティアナリティクス | ||
| インシデント対応・フォレンジクス | ||
| IoTおよびOTセキュリティ監視 | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| 政府・防衛 | ||
| ヘルスケア・ライフサイエンス | ||
| 情報技術・テレコム | ||
| 製造・産業 | ||
| 小売・eコマース | ||
| エネルギー・公益事業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
マネージドSIEMおよびセキュリティログ監視サービス市場の規模はどのくらいですか?
マネージドSIEMおよびセキュリティログ監視サービス市場は、2026年の7.18 ビリオン 米ドル、2027年の8.26 ビリオン 米ドルから2032年には15.86 ビリオン 米ドルへと、CAGR 13.94%で拡大する見込みです。
マネージドSIEMサービスへの需要を促進しているものは何ですか?
アラート量の増加、人材不足、クラウドの拡大、コンプライアンス要件が、外部から提供される監視と対応の必要性を高めています。
最も急速に拡大しているマネージドSIEMサービスタイプはどれですか?
コマネージドSIEMサービスは、顧客がアナリスト業務をアウトソーシングしながらガバナンスを維持できるため、2032年までにCAGR 14.23%で拡大する見込みです。
マネージドSIEMの採用をリードしている展開モードはどれですか?
クラウド展開が2026年の需要の59.36%でリードし、2032年までにCAGR 14.11%で拡大する見込みです。
マネージドSIEMサービスへの需要が最も大きいエンドユーザーセクターはどれですか?
BFSIは、金融機関が集中的なロギング、監査、インシデント報告要件に直面しているため、2026年の需要の23.42%を占めました。
マネージドSIEMサービスで最も急速に拡大している地域はどこですか?
アジア太平洋地域は、デジタルインフラへの投資とデータレジデンシー要件に支えられ、2032年までにCAGR 14.59%で拡大する見込みです。