
Tamanho e Participação do Mercado de Serviços de Data Lake de Segurança Gerenciada
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.63 Bilhões de dólares |
| Tamanho do Mercado (2032) | 4.47 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 22.36 % |
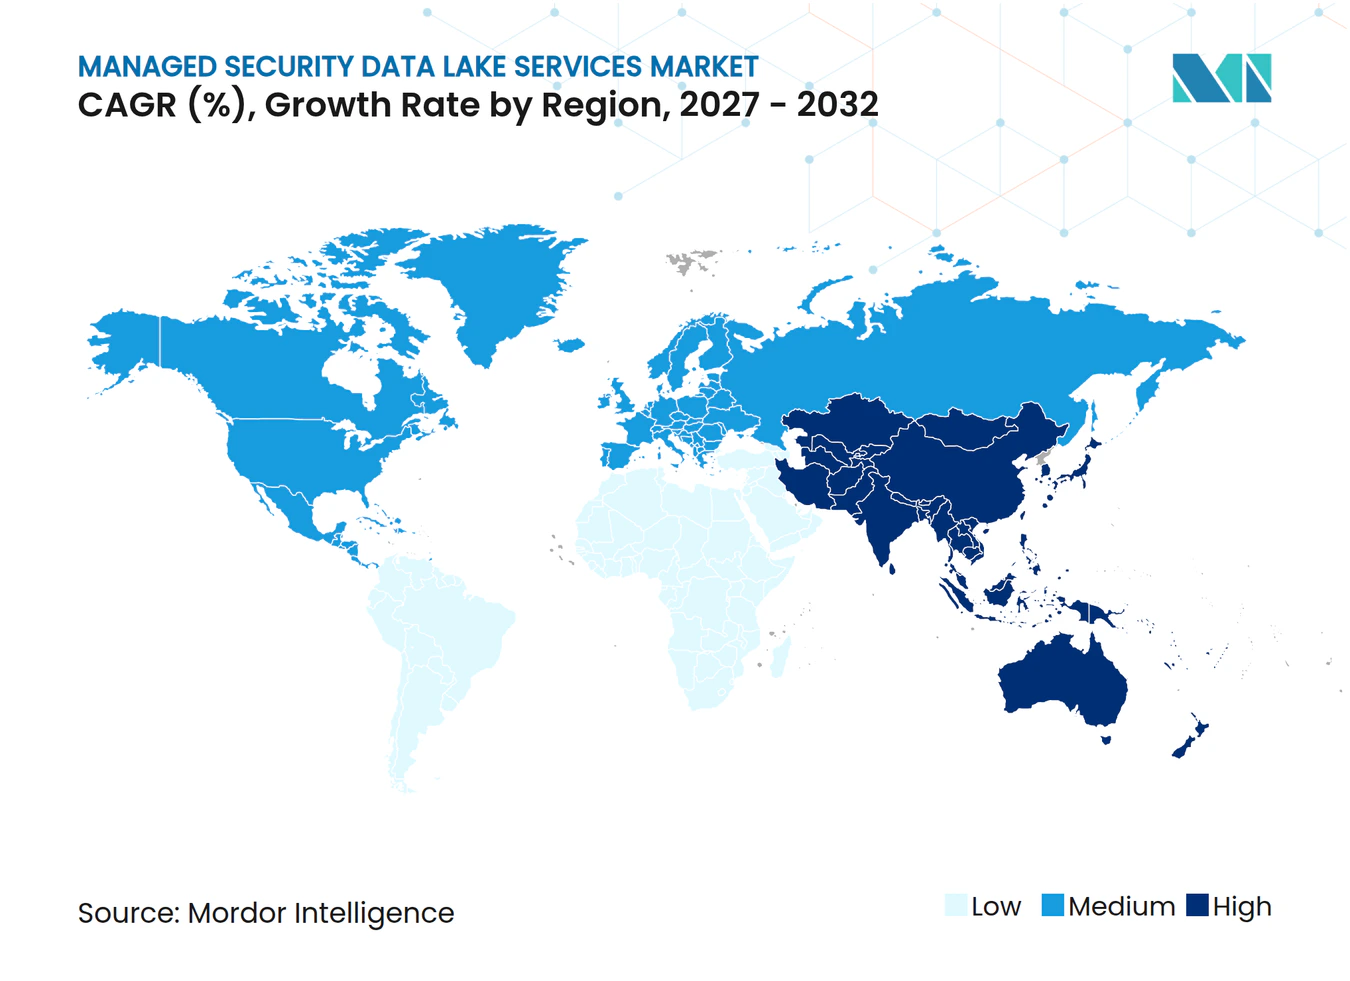
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Data Lake de Segurança Gerenciada por Mordor Intelligence
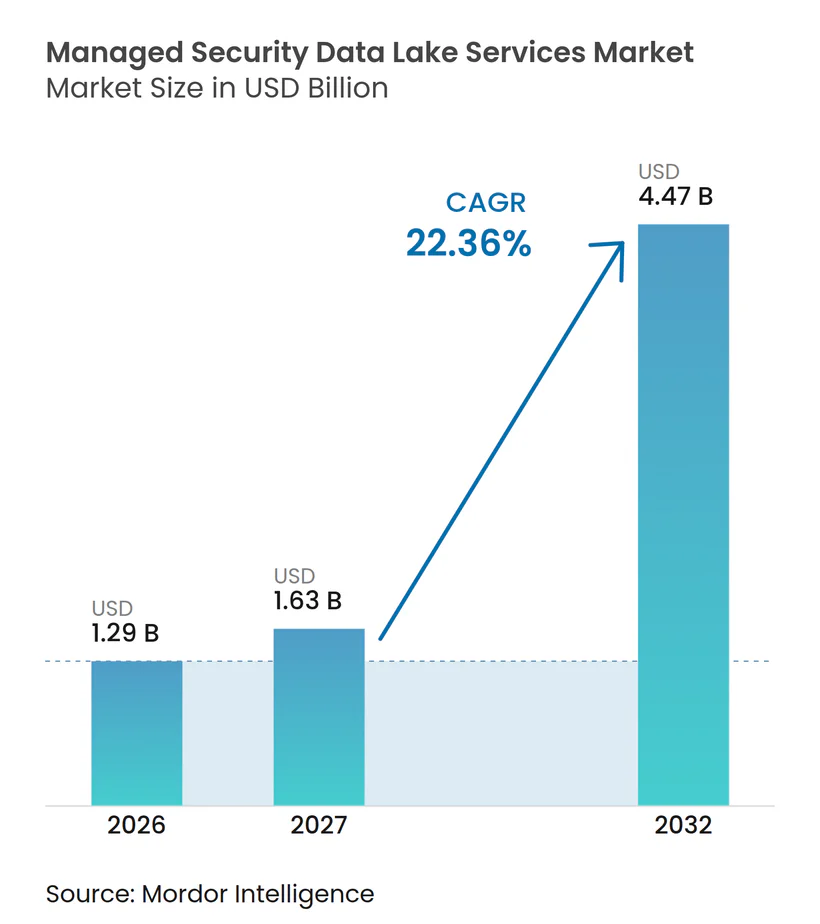
O tamanho do mercado de serviços de data lake de segurança gerenciada está projetado para se expandir de 1,29 bilhões de USD em 2026 e 1,63 bilhões de USD em 2027 para 4,47 bilhões de USD até 2032, crescendo a um CAGR de 22,36% de 2027 a 2032. A demanda está se movendo além dos modelos tradicionais liderados por SIEM porque as empresas precisam de uma forma menos onerosa de reter grandes volumes de telemetria de segurança para investigação, conformidade e análise. O aumento da atividade de ataques está tornando a retenção de longo prazo uma prioridade de negócios, especialmente quando uma investigação precisa reconstruir a atividade em sistemas de endpoint, nuvem, identidade e rede. Os provedores também estão ajustando suas ofertas à medida que os compradores separam cada vez mais a propriedade do data lake da responsabilidade pela sua operação. Isso cria espaço para engenharia de detecção gerenciada, normalização de dados e suporte a investigações ao lado de serviços de armazenamento e ingestão. Os requisitos regulatórios e a economia da nuvem apoiam a adoção, enquanto as regras de residência de dados e os encargos variáveis de consumo em nuvem permanecem como restrições importantes.
Principais Conclusões do Relatório
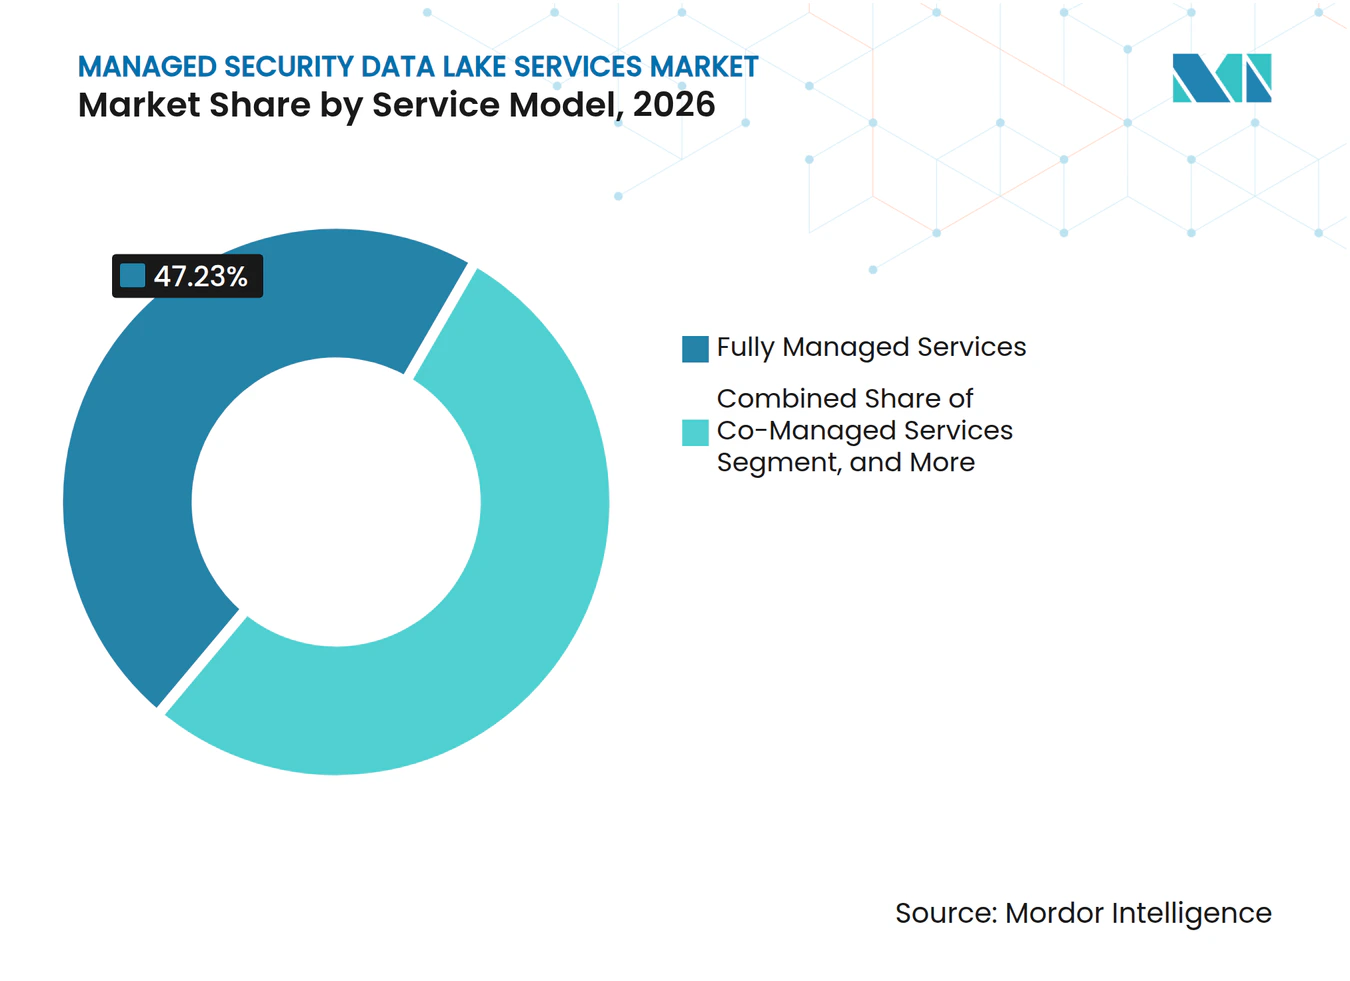
- Por modelo de serviço, os serviços totalmente gerenciados detinham 47,23% da participação do mercado de serviços de data lake de segurança gerenciada em 2026, enquanto o data lake controlado pelo cliente com operações gerenciadas pelo provedor está projetado para se expandir a um CAGR de 23,81% até 2032.
- Por componente de serviço, a ingestão de dados e o gerenciamento de conectores lideraram em 2026, enquanto a análise de segurança e a engenharia de detecção estão projetadas para se expandir a um CAGR de 23,92% até 2032.
- Por fonte de dados de segurança, a telemetria de endpoint e de detecção e resposta estendida detinha 29,31% da participação do mercado de serviços de data lake de segurança gerenciada em 2026, enquanto a infraestrutura em nuvem e os logs do plano de controle em nuvem devem se expandir a um CAGR de 24,92% até 2032.
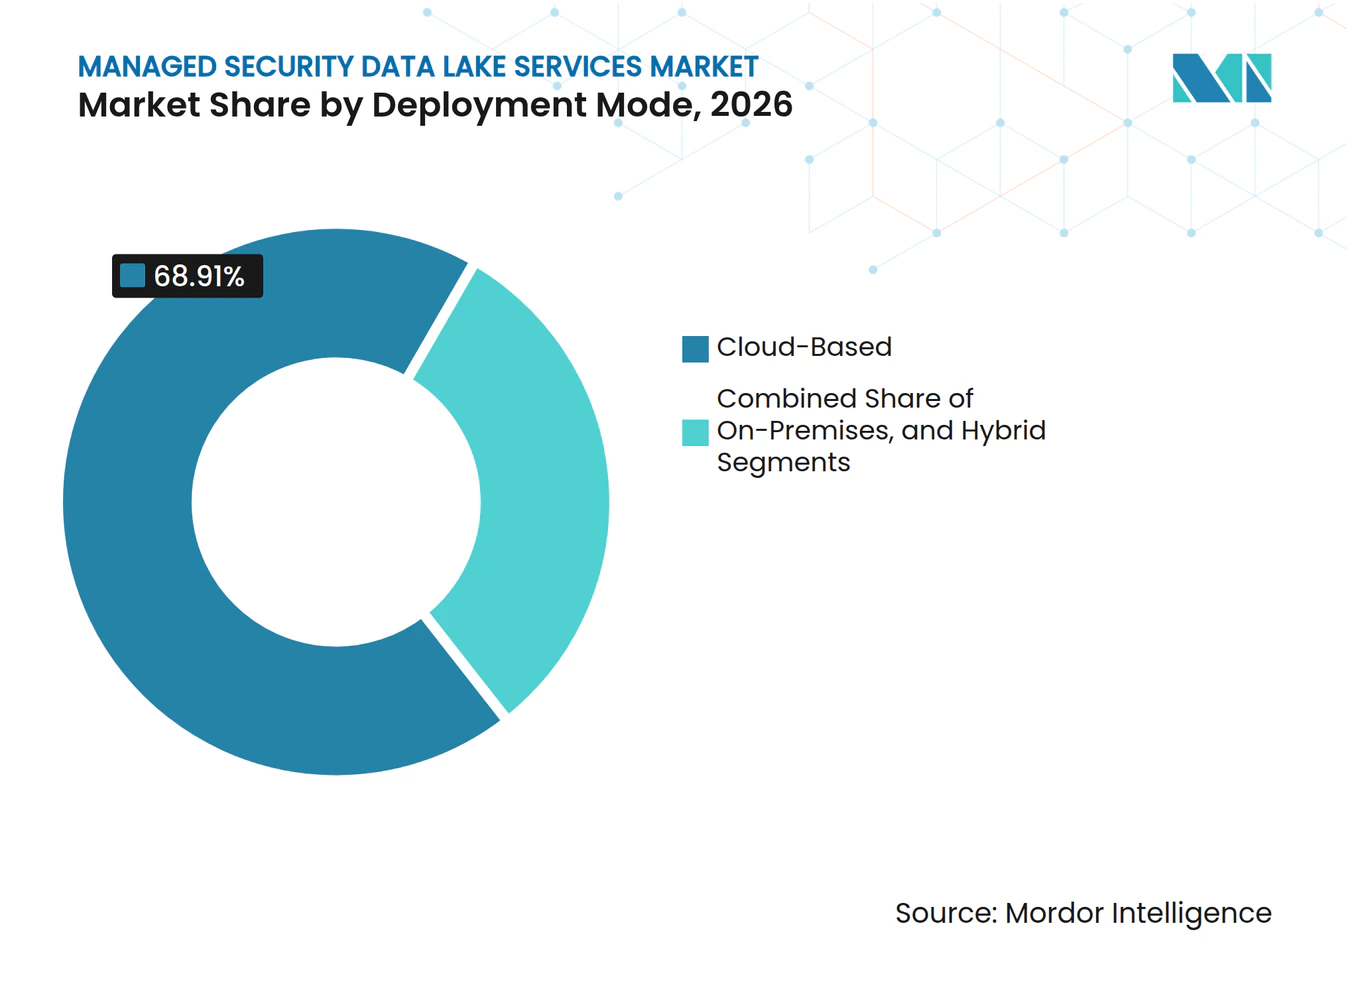
- Por modo de implantação, a implantação baseada em nuvem representou 68,91% da participação em 2026 e está projetada para manter o CAGR mais rápido de 25,67% até 2032.
- Por setor de usuário final, o BFSI representou 26,69% da demanda em 2026, enquanto o setor de TI e telecomunicações está projetado para se expandir a um CAGR de 24,86% até 2032.
- Por geografia, a América do Norte detinha 38,64% da participação do mercado de serviços de data lake de segurança gerenciada em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 25,86% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escalada na Frequência e Sofisticação dos Ataques Cibernéticos | +4.8% | Global | Curto prazo (≤ 2 anos) |
| Complexidade de Segurança em Ambientes Híbridos e Multinuvem | +4.2% | Global, concentrado no núcleo da América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Pressão Regulatória para Monitoramento Contínuo e Retenção de Evidências | +3.6% | América do Norte e Europa, com extensão para Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Escassez de Competências em Cibersegurança e Requisitos de SOC 24/7 | +3.1% | Global, agudo na América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Esquemas de Segurança Abertos e Interoperabilidade de Dados entre Ferramentas | +2.4% | Global, com adoção antecipada na América do Norte e Europa | Médio prazo (2-4 anos) |
| Retenção de Longo Prazo a Menor Custo para Investigação Assistida por IA | +1.9% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada na Frequência e Sofisticação dos Ataques Cibernéticos
O mercado de serviços de data lake de segurança gerenciada se beneficia da necessidade de reter registros detalhados de segurança após os ataques se tornarem mais frequentes e difíceis de investigar. A Check Point relatou que as organizações enfrentaram 2.803 ataques cibernéticos semanais em setembro de 2026, 48% acima do ano anterior, com o aumento vinculado a phishing e exposição de dados por GenAI.[1] Esse nível de atividade aumenta o valor de um serviço que pode coletar e preservar telemetria sem forçar cada cliente a operar a plataforma sozinho. O Google Cloud relatou que o tempo médio de permanência do atacante aumentou de 11 dias para 14 dias, enquanto os casos de ciberespionagem tiveram um tempo médio de permanência de 122 dias. Investigações mais longas requerem dados históricos que permaneçam pesquisáveis após o evento original. Os provedores podem, portanto, competir com base na capacidade de normalizar registros de diferentes fontes e apoiar investigações retroativas em períodos de retenção estendidos.
Complexidade de Segurança em Ambientes Híbridos e Multinuvem
O mercado de serviços de data lake de segurança gerenciada é apoiado pela dificuldade de monitorar cargas de trabalho distribuídas em ambientes de nuvem e locais. A Fortinet constatou que 88% das organizações operam ambientes híbridos ou multinuvem e 81% executam cargas de trabalho críticas em 2 ou mais provedores de nuvem.[2] Serviços de nuvem separados geram registros em diferentes formatos, o que dificulta que as equipes de segurança criem uma visão confiável da atividade. O mesmo relatório constatou que 69% das organizações identificaram a proliferação de ferramentas e as lacunas de visibilidade como uma das principais barreiras para a eficácia da segurança em nuvem. Um provedor gerenciado pode resolver esse problema coletando dados da AWS, Azure, Google Cloud, sistemas SaaS, endpoints e ferramentas locais em uma camada de dados compartilhada. Conectores pré-construídos e mapeamentos consistentes reduzem o tempo necessário para tornar uma nova fonte de dados útil.
Pressão Regulatória para Monitoramento Contínuo e Retenção de Evidências
O mercado de serviços de data lake de segurança gerenciada também é moldado pelas expectativas regulatórias de monitoramento contínuo, controles documentados e relatórios oportunos. A Comissão Europeia descreve o Regulamento de Resiliência Operacional Digital como uma estrutura que fortalece a resiliência operacional digital no setor financeiro. Esses requisitos tornam uma trilha de evidências completa e recuperável mais importante para as organizações regulamentadas. A NIS2 amplia as obrigações de cibersegurança para setores críticos e exige medidas de gestão de riscos, notificação de incidentes e responsabilização dos órgãos de gestão. Um data lake de segurança centralizado pode apoiar essas necessidades quando retém dados em um formato consistente em todos os sistemas de negócios. A abordagem também pode reduzir a necessidade de manter vários repositórios de conformidade isolados.
Escassez de Competências em Cibersegurança e Requisitos de SOC 24/7
A escassez de competências em segurança aumenta a demanda por suporte operacional no mercado de serviços de data lake de segurança gerenciada. A ISC2 relatou que 59% dos entrevistados identificaram necessidades críticas ou significativas de competências em cibersegurança em 2025, enquanto 95% relataram pelo menos 1 lacuna de competências no nível da equipe. Operar um data lake requer mais do que administração de armazenamento, pois as equipes também precisam manter conectores, ajustar detecções, gerenciar esquemas e investigar incidentes. A ISC2 identificou IA, segurança em nuvem e engenharia de segurança como algumas das lacunas de competências mais importantes, que se alinham estreitamente com as capacidades necessárias para operar esses ambientes. As ofertas gerenciadas permitem que os clientes acessem essas competências sem construir uma grande equipe interna. O valor comercial reside no monitoramento 24/7 e na engenharia de detecção contínua, e não apenas nas operações básicas de infraestrutura.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Restrições de Residência e Soberania de Dados | -2.1% | Europa, China, Oriente Médio e Sudeste Asiático, com extensão para a Índia | Médio prazo (2-4 anos) |
| Preocupações dos Clientes com Dados Terceirizados e Controle Operacional | -1.7% | Global, mais agudo em organizações governamentais e do setor público | Médio prazo (2-4 anos) |
| Qualidade da Telemetria, Desvio de Esquema e Complexidade de Integração | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Custos Imprevisíveis de Armazenamento, Consulta e Saída de Dados | -0.8% | Global, mais agudo em implantações empresariais de alto volume | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Residência e Soberania de Dados
Os requisitos de residência de dados podem restringir a expansão no mercado de serviços de data lake de segurança gerenciada porque a telemetria pode conter dados pessoais, informações de rede e detalhes de vulnerabilidades. A Estrutura de Soberania em Nuvem da Comissão Europeia estabelece 8 objetivos de soberania que abrangem dados e IA, soberania legal e jurisdicional, operacional e outras formas de soberania. Esses requisitos afetam onde os provedores armazenam, processam e consultam registros de segurança. Um provedor sem infraestrutura regional adequada pode ser excluído de trabalhos sensíveis de governo e serviços financeiros. A restrição não se limita ao local de armazenamento, pois serviços de identidade, gerenciamento de criptografia e operações de suporte também podem afetar as avaliações de conformidade. O mercado de serviços de data lake de segurança gerenciada precisa de modelos de entrega geograficamente distribuídos que mantenham os dados e os controles operacionais dentro das jurisdições relevantes.
Preocupações dos Clientes com Dados Terceirizados e Controle Operacional
As preocupações dos clientes em relação à transferência do controle operacional para terceiros podem retardar as aquisições de alguns serviços de data lake de segurança gerenciada. A telemetria de segurança pode incluir registros de acesso privilegiado, descobertas de vulnerabilidades e inteligência de ameaças que os clientes consideram altamente sensíveis. Os compradores em governo, serviços financeiros, saúde e energia frequentemente exigem controle executável em vez de apenas garantia contratual. Essa preferência apoia arquiteturas de data lake controladas pelo cliente, nas quais o cliente é proprietário da conta de armazenamento e um provedor fornece operações, análises e engenharia de detecção. O modelo pode limitar a receita do provedor proveniente de armazenamento e ingestão, ao mesmo tempo que aumenta a importância dos serviços operacionais de maior valor. Também requer limites precisos de responsabilidade para acesso, retenção, criptografia e investigação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço:
Serviços Totalmente Gerenciados Lideram Enquanto Modelos Controlados pelo Cliente se ExpandemOs serviços totalmente gerenciados capturaram 47,23% da participação do mercado de serviços de data lake de segurança gerenciada em 2026. O resultado reflete um grande grupo de compradores que não possuem capacidade interna suficiente para gerenciamento de esquemas, manutenção de conectores e engenharia de detecção. Esses compradores são frequentemente empresas de médio porte ou organizações regulamentadas que enfrentam prazos curtos de conformidade. Os clientes de BFSI e saúde podem favorecer essa abordagem porque a construção de uma prática interna pode exigir um longo período de implementação. O provedor assume a responsabilidade pela ingestão diária, normalização, governança e entrega de serviços. Os serviços co-gerenciados atraem mais fortemente organizações maiores com equipes de engenharia de segurança existentes e investimentos estabelecidos em SIEM. Elas podem manter responsabilidades selecionadas enquanto obtêm ajuda com uma migração complexa. Os serviços gerenciados liderados por consultoria permanecem importantes para implantações em estágio inicial, onde a organização precisa de um design operacional antes do início da coleta de dados.
O data lake controlado pelo cliente com operações gerenciadas pelo provedor está projetado para se expandir a um CAGR de 23,81% de 2027 a 2032. O ritmo mais rápido reflete maior maturidade nos programas de nuvem empresarial, e não uma rejeição das operações gerenciadas. O AWS Security Lake, o data lake do Microsoft Sentinel e o Google Security Operations oferecem aos clientes mais opções para reter a propriedade do ambiente de dados subjacente. A Databricks introduziu a Inteligência de Dados para Cibersegurança em setembro de 2025, fornecendo agregação normalizada por OCSF em nuvem, endpoint, SaaS e fontes legadas em um lakehouse de propriedade do cliente.[3] Esse design permite que o cliente controle o armazenamento de dados enquanto utiliza especialistas externos para operações e análises. Oferece aos provedores uma abertura para vender engenharia de detecção modular e suporte a investigações. O mercado de serviços de data lake de segurança gerenciada precisará de modelos de serviço que funcionem com armazenamento em nuvem de propriedade do cliente se os provedores quiserem participar desse grupo crescente de compradores.



Por Componente de Serviço:
Ingestão Lidera Enquanto Engenharia de Detecção AceleraA ingestão de dados e o gerenciamento de conectores foram os maiores componentes de serviço em 2026. Essa posição reflete o esforço necessário para trazer logs de nuvem, eventos de endpoint, registros de tecnologia operacional, dados de identidade e telemetria de rede para um ambiente compartilhado utilizável. A coleta deve ser confiável antes que as organizações possam depender dos dados para investigações ou como evidência de conformidade. O projeto OCSF expandiu a versão 1.8.0 em março de 2026 com suporte para esquemas de carga de trabalho de IA, objetos de análise de privilégios com mapeamento MITRE ATT&CK e eventos de rede em nível de pacote. Essas adições aumentam o intervalo de dados que os provedores devem tratar, ao mesmo tempo que reduzem parte do trabalho de mapeamento personalizado para fontes compatíveis. Os serviços de implementação e migração permanecem relevantes porque muitos clientes precisam se afastar de sistemas de monitoramento separados. O gerenciamento de plataforma e produto também apoia a receita recorrente, pois políticas, permissões, integrações e configurações requerem manutenção regular.
A análise de segurança e a engenharia de detecção estão projetadas para se expandir a um CAGR de 23,92% de 2027 a 2032. Os clientes esperam cada vez mais que os serviços gerenciados identifiquem e expliquem atividades suspeitas, e não apenas retenham registros para uso posterior. Esse trabalho depende de dados normalizados de alta qualidade e regras de detecção que são ajustadas conforme o comportamento dos atacantes muda. A Palo Alto Networks relatou que 87% das intrusões cruzaram múltiplas superfícies de ataque em sua análise de resposta a incidentes de 2026.[4] Essa constatação mostra por que a correlação entre fontes é essencial para as operações de segurança. A caça a ameaças e a investigação de incidentes também se beneficiam de registros que podem ser pesquisados por longos períodos. Os provedores que demonstram detecção e resposta mais rápidas podem apoiar acordos de serviço de maior valor. O mercado de serviços de data lake de segurança gerenciada, portanto, dará mais ênfase à especialização operacional e aos resultados analíticos do que ao volume bruto de dados.
Por Fonte de Dados de Segurança:
Dados de Endpoint Permanecem Importantes à Medida que os Logs de Nuvem AumentamA telemetria de endpoint e de detecção e resposta estendida detinha 29,31% de participação em 2026. Os registros de endpoint fornecem informações detalhadas sobre processos, arquivos, conexões, usuários e atividade de dispositivos. A Palo Alto Networks constatou que 48% das intrusões envolveram atividade baseada em navegador e 87% cruzaram várias superfícies de ataque. Os dados de endpoint, portanto, frequentemente formam uma parte fundamental da cadeia de investigação, mesmo quando o comprometimento inicial começa em outro lugar. A telemetria de rede, firewall e DNS permanece importante para detectar movimentação lateral e possível remoção de dados. Os dados de identidade, acesso e autenticação ganharam importância estratégica à medida que os atacantes cada vez mais fazem uso indevido de credenciais válidas. Os provedores precisam preservar o contexto entre esses registros em vez de tratá-los como feeds separados. Isso torna a correlação consistente e o alinhamento temporal centrais para o valor do serviço.
A infraestrutura em nuvem e os logs do plano de controle em nuvem devem registrar um CAGR de 24,92% até 2032. A mudança acompanha a contínua expansão das arquiteturas híbridas e multinuvem, que criam mais atividade em contas de nuvem, permissões, APIs e planos de controle administrativo. A Fortinet relatou que 66% das organizações não tinham forte confiança em sua capacidade de detectar e responder a ameaças em nuvem em tempo real. Os registros de SaaS, colaboração e e-mail também estão se tornando mais importantes à medida que a atividade de negócios se move por plataformas baseadas em navegador. A Check Point relatou que os ataques ClickFix aumentaram 500% em 2025, reforçando a necessidade de examinar a atividade de navegador e colaboração ao lado dos registros de endpoint. Os dados de aplicações, API, DevSecOps, tecnologia operacional e sistemas de controle industrial apresentam áreas onde a maturidade dos conectores frequentemente fica atrás do risco subjacente. Os provedores que desenvolvem conectores eficazes para essas fontes podem criar uma posição mais forte em ambientes de clientes especializados.
Por Modo de Implantação:
Arquiteturas Baseadas em Nuvem Definem a DireçãoA implantação baseada em nuvem detinha 68,91% de participação em 2026. Essa liderança reflete a capacidade do armazenamento de objetos em nuvem de reter grandes volumes de dados de telemetria sem os requisitos de capital de uma infraestrutura local comparável. A implantação em nuvem também pode separar o armazenamento da computação, permitindo que diferentes ferramentas de análise operem em uma cópia compartilhada dos dados. Isso reduz a duplicação quando as equipes mantêm plataformas separadas para diferentes formas de análise. A Microsoft declarou que o data lake do Sentinel oferece mais de 350 conectores nativos e suporta múltiplos mecanismos analíticos. Essas capacidades melhoram o caso prático para uma camada de dados nativa em nuvem. A abordagem é especialmente útil para clientes que precisam de retenção prolongada sem manter grandes quantidades de dados de análise de alto custo. Também fornece aos provedores uma plataforma para entregar análises gerenciadas e serviços de investigação.
A implantação local permanece relevante onde regulamentos ou políticas internas limitam a movimentação de registros sensíveis para sistemas em nuvem. Organizações governamentais, de defesa e de serviços financeiros selecionados podem exigir esse modelo para classes específicas de dados. A implantação híbrida permite que os clientes mantenham informações sensíveis localmente enquanto movem telemetria menos sensível para armazenamento em nuvem. Em vários países, isso provavelmente permanecerá como uma arquitetura duradoura em vez de apenas uma etapa temporária de migração. A implantação baseada em nuvem combina a maior posição atual com a trajetória esperada mais rápida até 2032. O mercado de serviços de data lake de segurança gerenciada deve, portanto, apoiar a economia da nuvem enquanto preserva opções para entrega híbrida e local. Os provedores que podem gerenciar políticas, retenção e investigações nesses modos estarão melhor posicionados para contas regulamentadas complexas. O resultado é um mercado onde a flexibilidade de implantação permanece importante mesmo à medida que os designs baseados em nuvem se tornam mais prevalentes.

Por Setor de Usuário Final:
BFSI Lidera a Demanda Enquanto Telecomunicações AceleraO BFSI representou 26,69% da demanda no mercado de serviços de data lake de segurança gerenciada em 2026. As instituições financeiras gerenciam dados regulamentados, enfrentam ataques sofisticados e devem manter evidências para governança interna e supervisão externa. Seus ambientes podem incluir sistemas de negociação em nuvem, plataformas bancárias centrais, aplicações SaaS, redes de agências e serviços de identidade. Isso cria uma necessidade particularmente grande de ingerir e normalizar registros diversos. O DORA e outros requisitos de relatórios aumentam ainda mais a necessidade de uma trilha de auditoria centralizada e registros históricos duráveis. O setor também tem os recursos para adotar serviços gerenciados especializados quando lhe falta capacidade operacional interna suficiente. Sua demanda apoia serviços que combinam governança de dados, conteúdo de detecção, relatórios de conformidade e investigação de incidentes. Saúde, governo, manufatura industrial, varejo e comércio eletrônico têm necessidades distintas baseadas em exposição a ransomware, risco de tecnologia operacional, mandatos nacionais e proteção de dados de pagamento.
O setor de TI e telecomunicações está projetado para se expandir a um CAGR de 24,86% de 2027 a 2032. As operadoras de telecomunicações detêm grandes conjuntos de dados que incluem registros de DNS, atividade de roteamento BGP, eventos de identidade de assinantes e registros de detalhes de chamadas. A implantação da infraestrutura 5G expandiu os sistemas que requerem monitoramento contínuo. Essas empresas também precisam gerenciar ataques que podem afetar grandes bases de clientes e serviços de comunicações críticos. O mercado de serviços de data lake de segurança gerenciada oferece a elas uma forma de reter e analisar dados de alto volume em sistemas de rede e empresariais. As organizações de saúde e ciências da vida também enfrentam uma forte necessidade de melhoria das operações porque o ransomware pode interromper o atendimento ao paciente e as atividades de pesquisa. Os clientes do governo e do setor público requerem serviços que possam se adequar às regras de segurança nacional e às expectativas de residência de dados. Os clientes de manufatura industrial precisam cada vez mais de cobertura em ambientes de TI e tecnologia operacional.
Análise Geográfica
Mercado de Serviços de Data Lake de Segurança Gerenciada da América do Norte
A América do Norte deteve 38,64% de participação em 2026. A região possui uma grande base de organizações de serviços financeiros, saúde, tecnologia e governo com ambientes de dados complexos, apoiada pelos requisitos de divulgação dos EUA, necessidades de conformidade com nuvem federal e adoção de plataformas em nuvem. O ISC2 constatou que apenas 34% das organizações relataram ter o nível adequado de pessoal em cibersegurança, sustentando a demanda por monitoramento, engenharia e investigações terceirizados. Os setores financeiro e de energia do Canadá impulsionam a demanda, enquanto o México se beneficia da digitalização da manufatura e dos requisitos de segurança da cadeia de suprimentos transfronteiriça.
Mercado de Serviços de Data Lake de Segurança Gerenciada da Europa e América do Sul
As obrigações DORA e NIS2 da Europa aumentam a demanda por monitoramento contínuo, retenção de evidências e notificação de incidentes. O Reino Unido, a Alemanha, a França, a Itália e os Países Baixos são importantes centros de demanda, especialmente entre organizações do setor de serviços bancários, financeiros e de seguros (BFSI) que necessitam de registros de auditoria centralizados. O Quadro de Soberania em Nuvem da Comissão Europeia cria uma abordagem de avaliação estruturada que pode desfavorecer provedores sem capacidades de entrega europeias adequadas. Isso afeta tanto as escolhas de infraestrutura quanto a governança de serviços. A América do Sul é uma parte emergente do mercado de serviços de data lake de segurança gerenciada, liderada pelo Brasil e pela Argentina, embora a infraestrutura de nuvem desigual e as restrições orçamentárias possam limitar a adoção no curto prazo.
Mercado de Serviços de Data Lake de Segurança Gerenciada da APAC e do Oriente Médio e África
Projeta-se que a Ásia-Pacífico se expanda a um CAGR de 25,86% até 2032. O Japão valoriza o armazenamento doméstico de dados e as operações de segurança em língua japonesa, enquanto a Índia e a Coreia do Sul se beneficiam da digitalização dos serviços financeiros e dos requisitos de monitoramento de infraestrutura. A S&J Corporation introduziu o CSIRT-Pro em setembro de 2026 como um serviço doméstico projetado para manter os registros dos clientes no Japão. A demanda da Austrália é sustentada pelos requisitos de conformidade em segurança da informação; as regras MLPS 2.0 da China favorecem provedores domésticos; e o Oriente Médio se concentra na Arábia Saudita e nos Emirados Árabes Unidos. A Radware reportou um aumento de 485% nos ataques DDoS na Web na Ásia-Pacífico durante 2025, enquanto a África permanece em estágio inicial, com atividade na África do Sul, na Nigéria e no Egito.
Cenário Competitivo
Concentração do Mercado
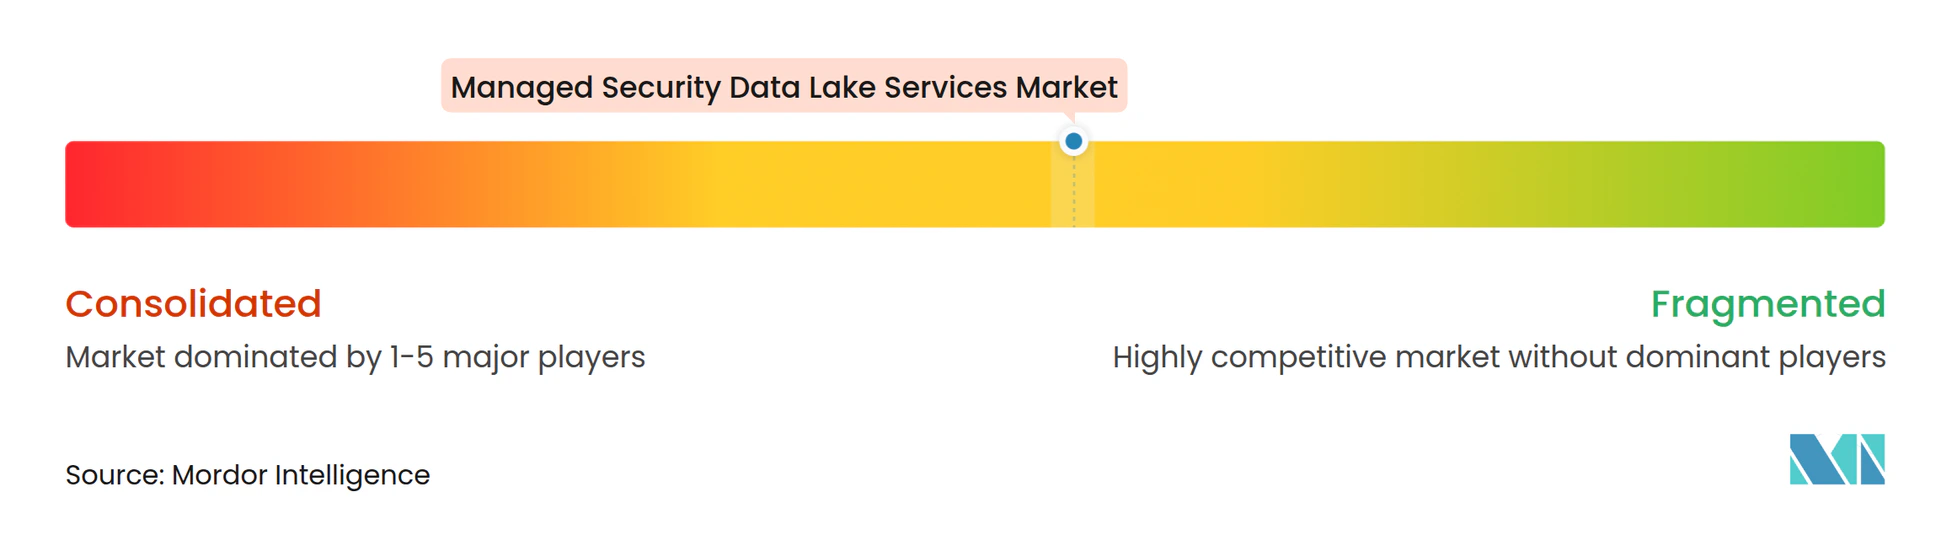
O mercado de serviços de data lake de segurança gerenciada possui um nível superior moderadamente concentrado e um grupo fragmentado de provedores regionais de serviços de segurança gerenciada. Integradores de sistemas globais como Accenture, IBM Consulting, Deloitte e Capgemini competem por meio de entrega orientada a transformação e consultoria. Fornecedores de plataformas de cibersegurança, incluindo CrowdStrike, Palo Alto Networks, SentinelOne e Microsoft, combinam capacidades de dados de segurança com assinaturas de plataformas maiores, enquanto AWS, Microsoft e Google fornecem infraestrutura de nuvem nativa e serviços de análise relacionados. Os fornecedores de plataformas enfatizam a telemetria de primeira parte, enquanto os integradores de sistemas promovem a integração de dados independente de fornecedor, deixando os compradores equilibrarem flexibilidade e profundidade de plataforma. O mercado de serviços de data lake de segurança gerenciada permanece competitivo porque esses grupos de provedores competem pelos mesmos orçamentos de consolidação de logs empresariais usando diferentes modelos de entrega.
A CrowdStrike e a IBM expandiram sua colaboração estratégica em março de 2026 para integrar o Charlotte AI com a Máquina Autônoma de Operações de Ameaças da IBM. O acordo combina os dados da plataforma CrowdStrike com os serviços gerenciados de detecção e resposta a ameaças da IBM Consulting. A Palo Alto Networks e o Google Cloud anunciaram um acordo plurianual em dezembro de 2025 que combina a segurança de IA Prisma AIRS, a infraestrutura do Google Cloud e serviços pré-integrados. A Splunk disponibilizou seu serviço SOAR no Google Cloud em fevereiro de 2026, apoiando a automação de fluxos de trabalho nos ambientes Google Cloud dos clientes. Essas parcerias combinam telemetria de plataforma, infraestrutura de nuvem e entrega de serviços.
A competição também se concentra em arquiteturas co-gerenciadas e compatíveis com OCSF com conteúdo de detecção específico por setor. Os provedores que competem apenas em volume de dados ou preço por gigabyte enfrentam pressão porque a ingestão e o armazenamento básicos são mais fáceis de reproduzir. Bibliotecas de detecção para tecnologia operacional, ambientes de varejo com uso intensivo de SaaS ou serviços financeiros focados em identidade podem criar uma posição mais defensável. O suporte da ITU ao OCSF pode tornar a compatibilidade um requisito comum dos clientes e reduzir o valor das vantagens de esquemas proprietários. A qualidade analítica, a profundidade de retenção, o conhecimento operacional vertical e os resultados claros para os clientes se tornarão diferenciadores mais importantes à medida que empresas emergentes como Expel e Red Canary visam clientes do mercado intermediário.
Líderes do Setor de Serviços de Data Lake de Segurança Gerenciada
-
Accenture plc
-
Amazon Web Services, Inc.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Data Lake de Segurança Gerenciada Empresas cobertas neste relatório
- Accenture plc
- Amazon Web Services, Inc.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyberProof, Inc.
- Deloitte Touche Tohmatsu Limited
- Expel, Inc.
- Google LLC
- Hewlett Packard Enterprise Company
- IBM Corporation
- Infosys Limited
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Splunk LLC
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
- Zscaler, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços de Data Lake de Segurança Gerenciada
- Junho de 2026: A Splunk, uma empresa da Cisco, anunciou sua intenção de adquirir a WideField Security Inc., uma empresa de segurança do ciclo de vida de identidade com sede em Santa Clara, Califórnia. A tecnologia da WideField normaliza a telemetria de identidade para fornecer dados de identidade determinísticos como base para fluxos de trabalho de SOC agêntico orientados por IA, acelerando a visão da Splunk de operações de segurança autônomas em ambientes de data lake de segurança gerenciada.
- Março de 2026: A CrowdStrike Holdings e a IBM expandiram sua colaboração estratégica para integrar o CrowdStrike Charlotte AI com a Máquina Autônoma de Operações de Ameaças (ATOM) da IBM para investigação coordenada em velocidade de máquina e contenção automatizada em ambientes de endpoint, identidade e nuvem. A expansão também estende a plataforma CrowdStrike Falcon para os serviços gerenciados de detecção e resposta a ameaças da IBM Consulting e para as experiências globais do X-Force Cyber Range.
- Fevereiro de 2026: O Splunk Security Orchestration, Automation, and Response (SOAR) tornou-se disponível como um serviço SaaS no Google Cloud, permitindo que analistas de SOC e equipes de resposta a incidentes orquestrem fluxos de trabalho e automatizem tarefas de resposta em ambientes multinuvem. O Splunk SOAR se integra ao Splunk Enterprise Security no Google Cloud, criando uma experiência de operações de segurança gerenciada de ponta a ponta nos ambientes Google Cloud dos clientes.
- Dezembro de 2025: A Palo Alto Networks e o Google Cloud anunciaram uma parceria estratégica plurianual de referência combinando a segurança de IA Prisma AIRS com a infraestrutura do Google Cloud, abrangendo segurança de carga de trabalho de IA de ponta a ponta do código à nuvem no Vertex AI, firewalls nativos de IA para ambientes híbridos multinuvem, Prisma SASE para acesso distribuído e soluções de segurança pré-integradas no Google Cloud Marketplace.
Escopo do Relatório Global do Mercado de Serviços de Data Lake de Segurança Gerenciada
O mercado de serviços de data lake de segurança gerenciada fornece design, implementação, operação e otimização de plataformas centralizadas que ingerem, normalizam, armazenam, protegem e analisam grandes volumes de telemetria de segurança provenientes de endpoints, redes, nuvem, identidade e fontes de aplicações. Esses serviços permitem retenção escalável de longo prazo, caça a ameaças, investigações, análises orientadas por IA e relatórios de conformidade, ao mesmo tempo que reduzem a carga operacional sobre as equipes internas.
O Relatório do Mercado de Serviços de Data Lake de Segurança Gerenciada é Segmentado por Modelo de Serviço (Serviços Totalmente Gerenciados, Serviços Co-Gerenciados, Serviços Gerenciados Liderados por Consultoria e Data Lake Controlado pelo Cliente com Operações Gerenciadas pelo Provedor), Componente de Serviço (Consultoria e Design de Arquitetura, Implementação e Migração, Ingestão de Dados e Gerenciamento de Conectores, Normalização de Dados e Gerenciamento de Esquemas, Gerenciamento de Plataforma e Produto, Análise de Segurança e Engenharia de Detecção, Caça a Ameaças e Investigação de Incidentes e Outros Componentes de Serviço), Fonte de Dados de Segurança (Infraestrutura em Nuvem e Logs do Plano de Controle em Nuvem, Telemetria de Endpoint e de Detecção e Resposta Estendida, Telemetria de Rede, Firewall e DNS, Dados de Identidade, Acesso e Autenticação, Dados de Segurança de SaaS, Colaboração e E-mail, Dados de Aplicações, API e DevSecOps, Dados de Tecnologia Operacional e Sistemas de Controle Industrial e Outras Fontes de Dados de Segurança), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Setor de Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial, Varejo e Comércio Eletrônico e Outros Setores de Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços Totalmente Gerenciados |
| Serviços Co-Gerenciados |
| Serviços Gerenciados Liderados por Consultoria |
| Data Lake Controlado pelo Cliente com Operações Gerenciadas pelo Provedor |
| Consultoria e Design de Arquitetura |
| Implementação e Migração |
| Ingestão de Dados e Gerenciamento de Conectores |
| Normalização de Dados e Gerenciamento de Esquemas |
| Gerenciamento de Plataforma e Produto |
| Análise de Segurança e Engenharia de Detecção |
| Caça a Ameaças e Investigação de Incidentes |
| Outros Componentes de Serviço |
| Infraestrutura em Nuvem e Logs do Plano de Controle em Nuvem |
| Telemetria de Endpoint e de Detecção e Resposta Estendida |
| Telemetria de Rede, Firewall e DNS |
| Dados de Identidade, Acesso e Autenticação |
| Dados de Segurança de SaaS, Colaboração e E-mail |
| Dados de Aplicações, API e DevSecOps |
| Dados de Tecnologia Operacional e Sistemas de Controle Industrial |
| Outras Fontes de Dados de Segurança |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores de Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Modelo de Serviço | Serviços Totalmente Gerenciados | |
| Serviços Co-Gerenciados | ||
| Serviços Gerenciados Liderados por Consultoria | ||
| Data Lake Controlado pelo Cliente com Operações Gerenciadas pelo Provedor | ||
| Por Componente de Serviço | Consultoria e Design de Arquitetura | |
| Implementação e Migração | ||
| Ingestão de Dados e Gerenciamento de Conectores | ||
| Normalização de Dados e Gerenciamento de Esquemas | ||
| Gerenciamento de Plataforma e Produto | ||
| Análise de Segurança e Engenharia de Detecção | ||
| Caça a Ameaças e Investigação de Incidentes | ||
| Outros Componentes de Serviço | ||
| Por Fonte de Dados de Segurança | Infraestrutura em Nuvem e Logs do Plano de Controle em Nuvem | |
| Telemetria de Endpoint e de Detecção e Resposta Estendida | ||
| Telemetria de Rede, Firewall e DNS | ||
| Dados de Identidade, Acesso e Autenticação | ||
| Dados de Segurança de SaaS, Colaboração e E-mail | ||
| Dados de Aplicações, API e DevSecOps | ||
| Dados de Tecnologia Operacional e Sistemas de Controle Industrial | ||
| Outras Fontes de Dados de Segurança | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Setor de Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores de Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de data lake de segurança gerenciada?
O tamanho do mercado de serviços de data lake de segurança gerenciada está projetado para se expandir de 1,29 bilhões de USD em 2026 e 1,63 bilhões de USD em 2027 para 4,47 bilhões de USD até 2032, crescendo a um CAGR de 22,36% de 2027 a 2032.
O que está impulsionando a demanda por serviços de data lake de segurança gerenciada?
O aumento da atividade de ataques, a complexidade multinuvem, os requisitos de retenção e a escassez de competências em segurança estão aumentando a demanda por serviços gerenciados de ingestão, normalização, engenharia de detecção e investigação.
Qual modelo de serviço lidera os serviços de data lake de segurança gerenciada?
Os serviços totalmente gerenciados lideram com 47,23% de participação em 2026, enquanto o data lake controlado pelo cliente com operações gerenciadas pelo provedor está projetado para se expandir a um CAGR de 23,81% até 2032.
Por que a implantação baseada em nuvem é importante para os data lakes de segurança?
A implantação baseada em nuvem detinha 68,91% de participação em 2026 porque suporta retenção elástica, múltiplas ferramentas de análise e menores compromissos de infraestrutura para telemetria de alto volume.
Qual setor de usuário final tem a maior demanda por serviços de data lake de segurança gerenciada?
O BFSI liderou a demanda com 26,69% de participação em 2026 porque as instituições financeiras precisam de capacidades de monitoramento, retenção de evidências, governança de dados e investigação em ambientes complexos.
Qual região deve se expandir mais rapidamente para esses serviços?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 25,86% até 2032, apoiada pela digitalização dos serviços financeiros, necessidades de monitoramento de infraestrutura crítica e requisitos locais de residência de dados.