
Taille et Part du Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 8.26 Milliards de dollars |
| Taille du Marché (2032) | 15.86 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.94 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité par Mordor Intelligence
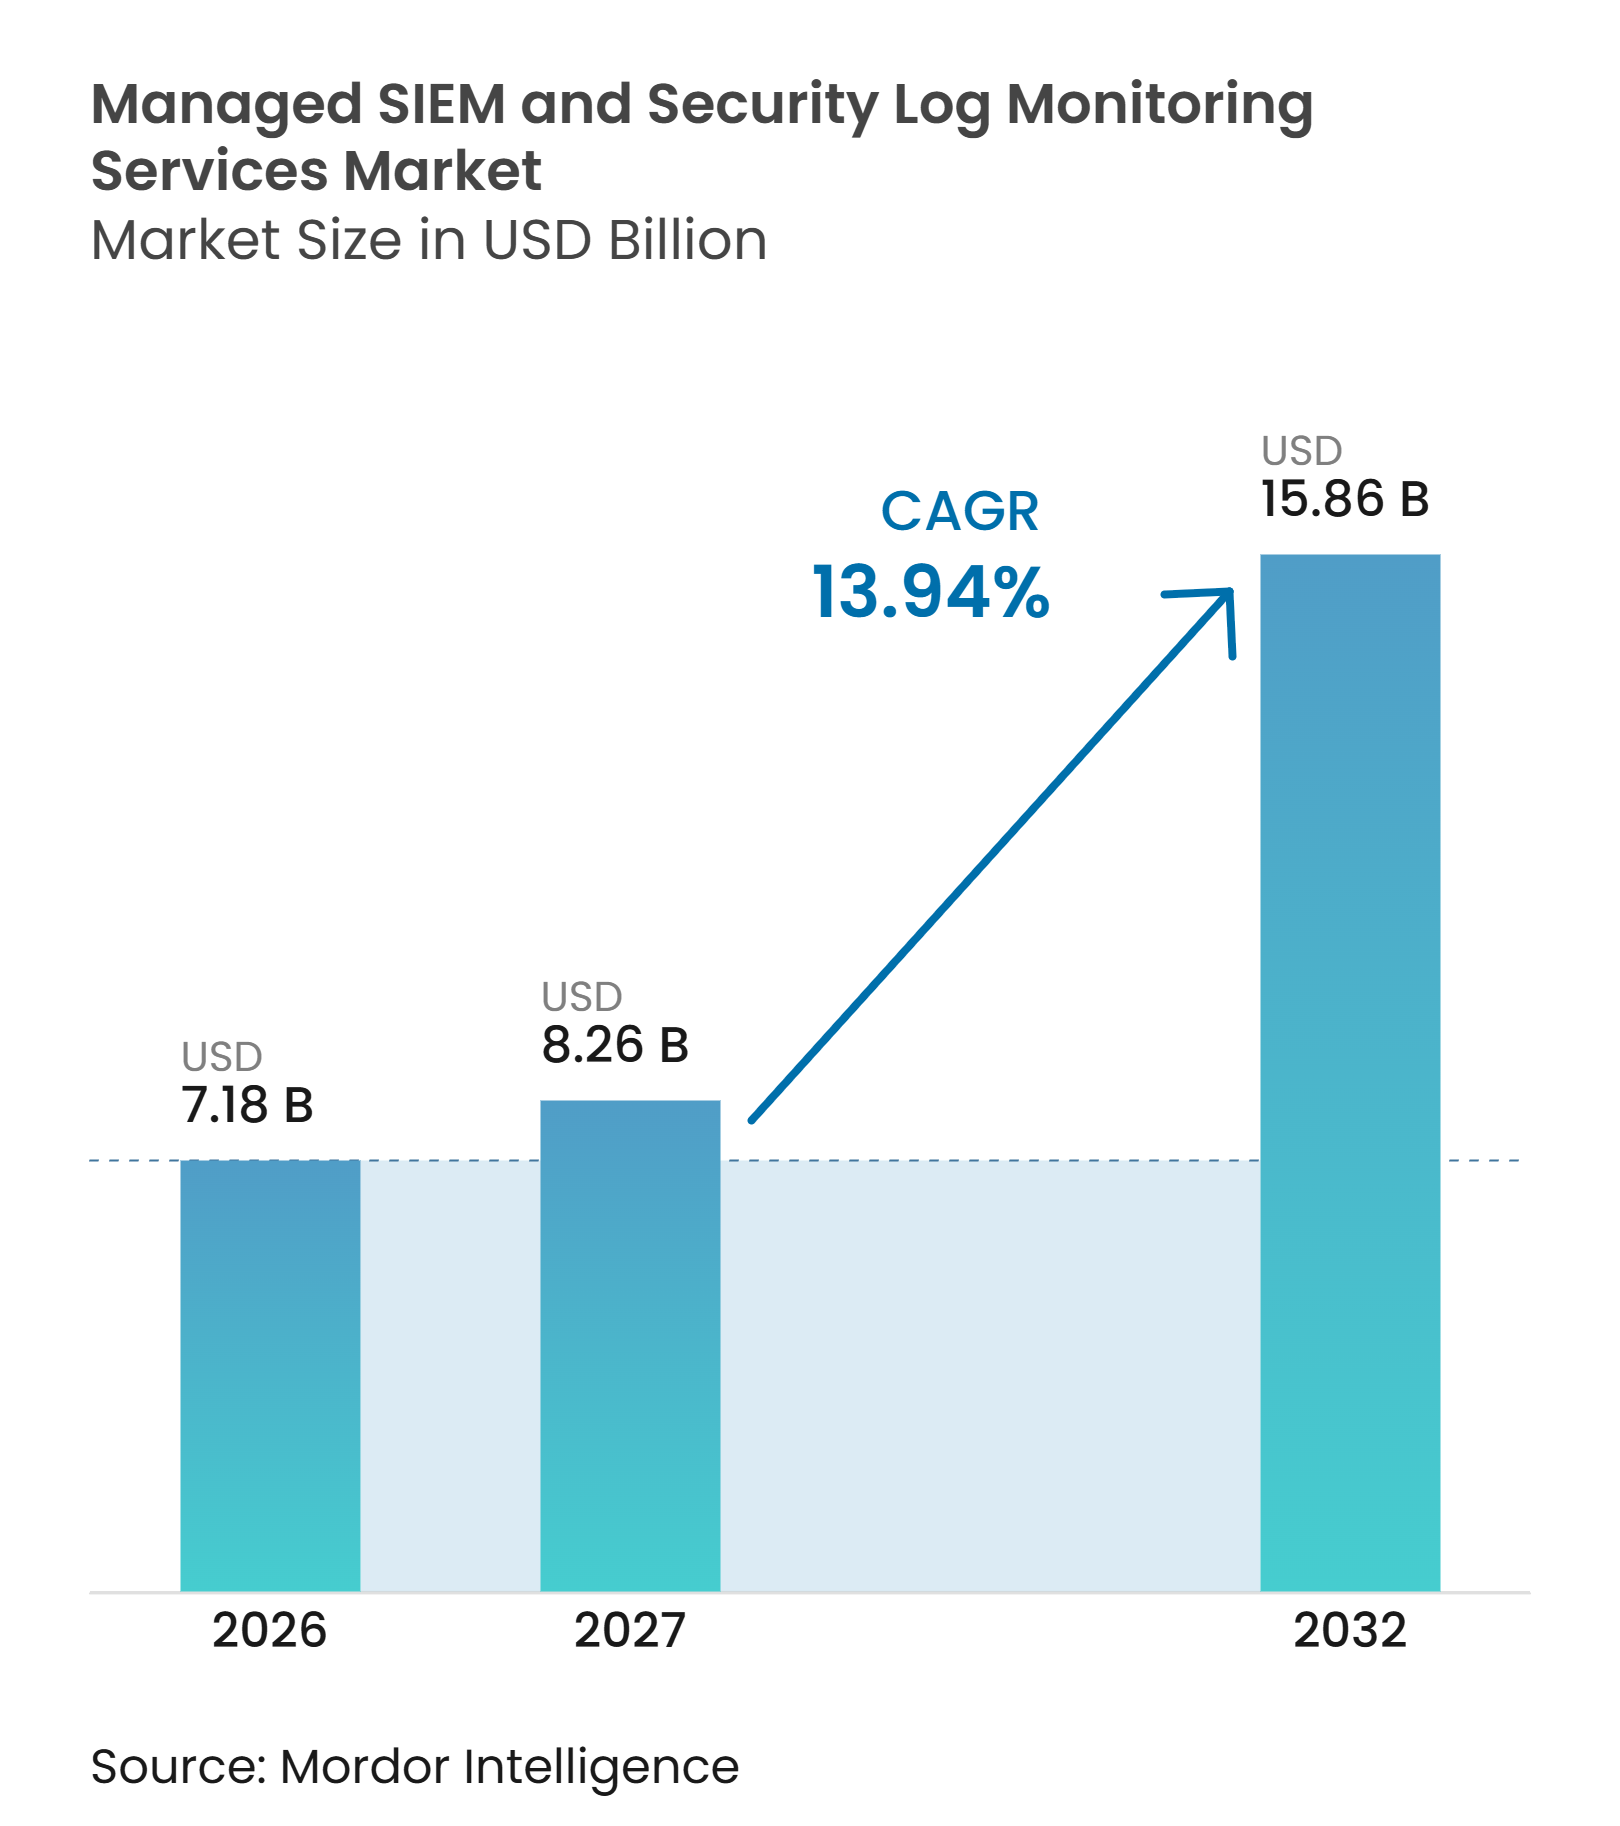
La taille du Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité devrait s'étendre de 7,18 milliards USD en 2026 et 8,26 milliards USD en 2027 à 15,86 milliards USD d'ici 2032, enregistrant un CAGR de 13,94 % entre 2027 et 2032. Les organisations font évoluer leurs opérations de sécurité des plateformes sous licence et des équipes d'analystes internes vers des services gérés de détection, de corrélation et de réponse. Les attaques automatisées augmentent les volumes d'alertes plus rapidement que de nombreuses équipes internes ne peuvent les examiner, ce qui accroît la demande de surveillance continue et d'engagements de réponse définis. Les obligations de conformité, les lacunes en matière de personnel, l'expansion du cloud et les nouvelles approches tarifaires se renforcent mutuellement sur le marché des services SIEM gérés. Les fournisseurs répondent avec des fonctions d'investigation automatisées, un stockage à moindre coût et des options de service co-géré qui préservent le contrôle du client sur les données et les décisions d'escalade. Ces changements favorisent les fournisseurs sur le marché des services SIEM gérés qui peuvent prendre en charge des charges de travail réglementées tout en réduisant la pression opérationnelle sur les équipes de sécurité internes.
Points Clés du Rapport
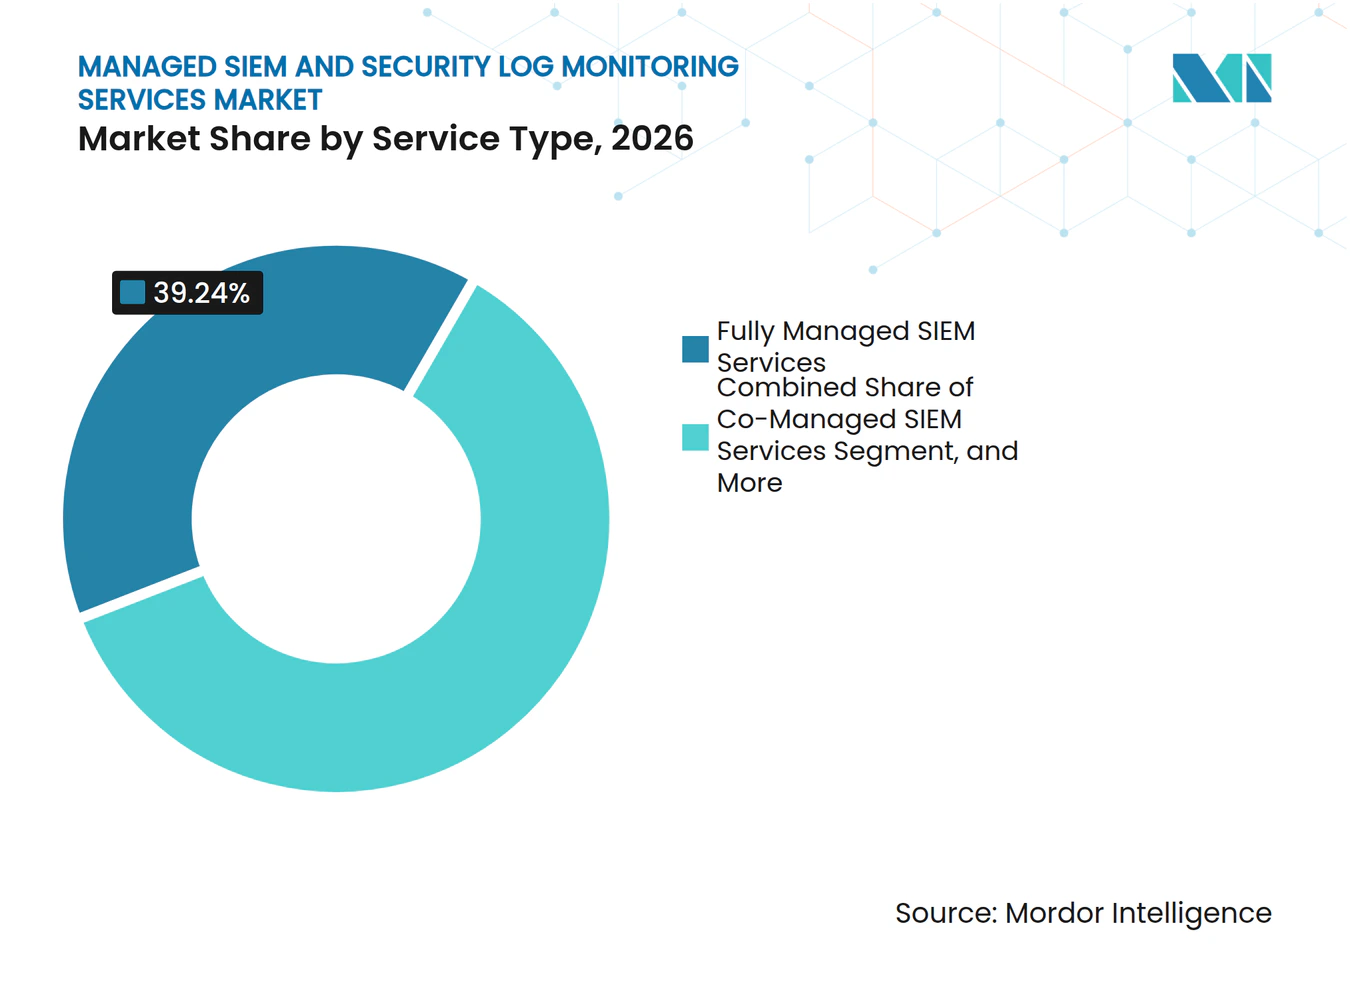
- Par type de service, les services SIEM entièrement gérés détenaient 39,24 % de la part du marché des services gérés SIEM et de surveillance des journaux de sécurité en 2026, tandis que les services SIEM co-gérés devraient s'étendre à un CAGR de 14,23 % jusqu'en 2032.
- Par mode de déploiement, le cloud représentait 59,36 % du marché en 2026 et devrait s'étendre à un CAGR de 14,11 % jusqu'en 2032.
- Par application, la gestion des journaux et les rapports détenaient 34,22 % du marché en 2026, tandis que la surveillance de la sécurité IoT et OT devrait s'étendre à un CAGR de 14,56 % jusqu'en 2032.
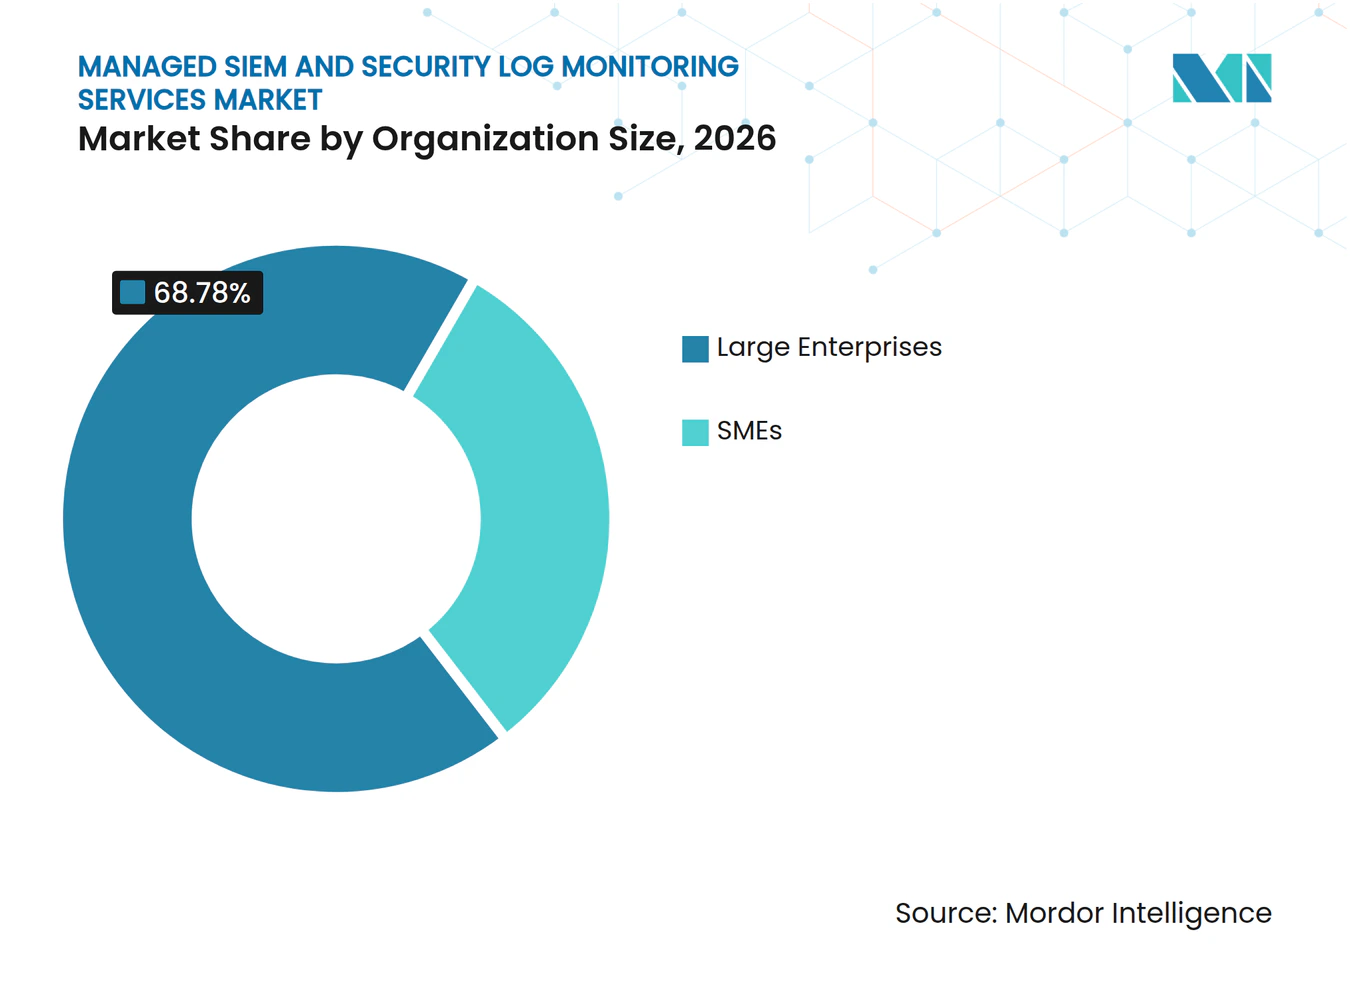
- Par taille d'organisation, les grandes entreprises représentaient 68,78 % du marché en 2026, tandis que les PME devraient s'étendre à un CAGR de 14,44 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI détenait 23,42 % de la part du marché des services SIEM gérés en 2026, tandis que l'énergie et les services publics devraient s'étendre à un CAGR de 14,28 % jusqu'en 2032.
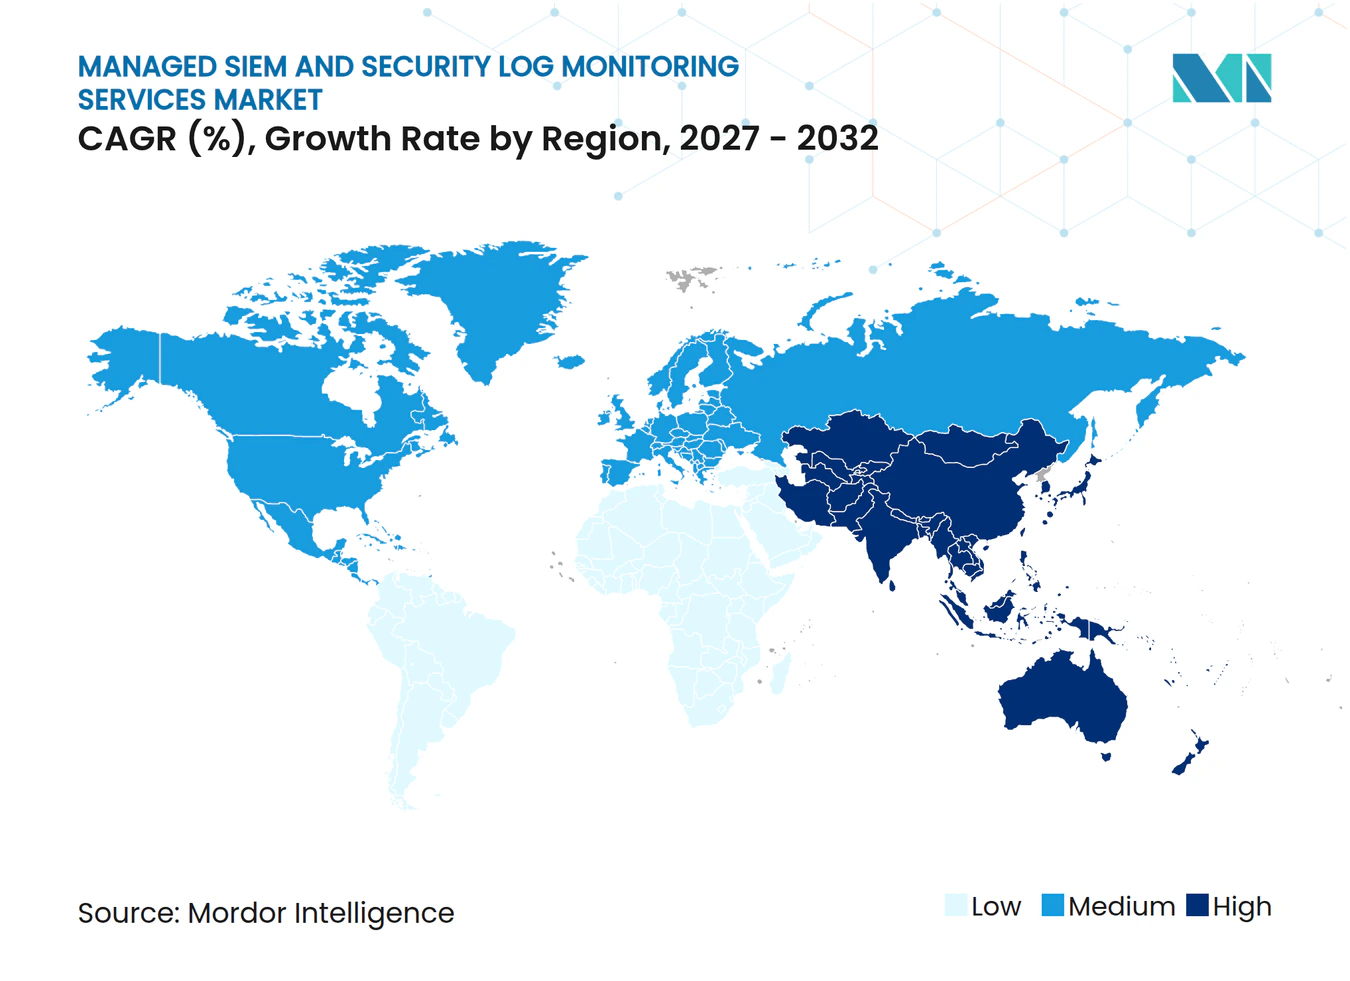
- Par géographie, l'Amérique du Nord représentait 44,29 % du marché en 2026, tandis que l'Asie-Pacifique devrait s'étendre à un CAGR de 14,59 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Escalade de la Sophistication des Cybermenaces | +4.0% | Mondial | Court terme (≤ 2 ans) |
| Pénuries de Talents en Cybersécurité | +3.0% | Mondial | Court terme (≤ 2 ans) |
| Exigences Réglementaires en Matière de Journalisation et d'Audit | +2.5% | Amérique du Nord et UE, avec répercussions sur l'Asie-Pacifique et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Expansion de la Surface d'Attaque Cloud et Hybride | +2.0% | Mondial | Moyen terme (2-4 ans) |
| Automatisation des SOC Assistée par l'IA et Convergence XDR | +1.5% | Mondial | Moyen terme (2-4 ans) |
| Tarification à l'Usage et Adoption des SOC Co-Gérés | +1.0% | Amérique du Nord, Asie-Pacifique et Europe émergente | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'Escalade de la Sophistication des Cybermenaces Accélère la Demande de SIEM
Le phishing assisté par l'IA, la variation des logiciels malveillants et les attaques par vol d'identifiants augmentent le volume et la vitesse des alertes de sécurité. Red Canary a rapporté que la surface d'attaque des entreprises s'est élargie de 41 % au cours des 12 mois précédents, tandis que 73 % des responsables de la sécurité ont déclaré que le délai entre la détection et la résolution d'une attaque avait augmenté. Ces conditions accroissent la demande sur le marché des services gérés SIEM et de surveillance des journaux de sécurité pour des engagements de niveau de service couvrant la détection et la réponse. Les acheteurs testent les fournisseurs sur leur capacité à identifier les tactiques générées par l'IA et les chaînes d'attaque inconnues. Cette évaluation accorde plus de poids à l'analyse comportementale qu'aux seules signatures connues. Red Canary a également constaté que 54 % des organisations utilisent l'IA pour la gestion des SIEM, faisant de la surveillance des journaux assistée par l'IA une capacité attendue plutôt qu'un différenciateur étroit.[1]
Les Pénuries de Talents en Cybersécurité Stimulent l'Externalisation des Services Gérés
Les lacunes persistantes en matière de personnel amènent les organisations à rechercher une surveillance continue auprès de prestataires externes. ISC2 a rapporté que 59 % des répondants avaient des besoins critiques ou significatifs en compétences en 2025, contre 44 % en 2024. L'étude a également révélé que 95 % des répondants avaient au moins 1 besoin en compétences et que 72 % estimaient que les réductions d'effectifs augmentaient significativement le risque de violation. L'ISACA a rapporté que 55 % des équipes de cybersécurité étaient en sous-effectif, que 65 % avaient des postes non pourvus et que 20 % utilisaient des MSSP ou des prestataires externes de SOC pour combler les déficits de compétences.[2] Les organisations ne disposant pas d'analystes suffisants manquent également de la capacité d'affiner les règles de détection, de maintenir les pipelines de données et de répondre aux incidents. Cela soutient la demande de livraison entièrement gérée et co-gérée sur le marché des services SIEM gérés.
Les Exigences Réglementaires en Matière de Journalisation et d'Audit Créent une Demande Axée sur la Conformité
Des règles de journalisation et de surveillance plus strictes créent une base de demande durable pour le marché des services gérés SIEM et de surveillance des journaux de sécurité. Le Règlement d'Exécution de la Commission Européenne 2024/2690 fixe des exigences techniques et méthodologiques pour la gestion des risques de cybersécurité dans le cadre de NIS2.[3] Les Normes Techniques de Réglementation DORA 2024/1772 exigent que les entités financières maintiennent des enregistrements soutenant la gestion des risques TIC et la gestion des incidents. Aux États-Unis, l'Article 106 de la SEC exige la divulgation annuelle de la gestion des risques de cybersécurité et de la gouvernance, tandis que les incidents importants doivent être divulgués sur le Formulaire 8-K dans les 4 jours ouvrables suivant une détermination de matérialité. Ces exigences augmentent la valeur des calendriers de conservation spécifiques à chaque juridiction, des chronologies d'incidents structurées et des preuves prêtes pour l'audit. ISO/IEC 27001, PCI-DSS et les règles sectorielles renforcent davantage la journalisation et la surveillance en tant que contrôles requis.
L'Expansion de la Surface d'Attaque Cloud et Hybride Met à Rude Épreuve la Gestion Interne des Journaux
Les charges de travail cloud, les applications SaaS et les points de terminaison distants ont créé un environnement de journaux plus fragmenté. Un avis conjoint de 2025 dirigé par le Département de la Défense des États-Unis a identifié la journalisation des plateformes cloud comme une priorité et a noté que les organisations peuvent mal configurer ou ne pas ingérer les journaux cloud dans les plateformes SIEM. L'absence du plan de contrôle cloud, de l'authentification SaaS et de l'activité des API peut laisser des lacunes importantes dans un programme de sécurité interne. Les fournisseurs gérés comblent ces lacunes grâce à l'ingénierie des connecteurs et à la normalisation des journaux multi-cloud. Microsoft a lancé Sentinel Data Lake en juillet 2025 avec une architecture à 2 niveaux qui sépare l'analytique active de la conservation à long terme à moindre coût. Une conservation plus longue à un coût de stockage réduit peut renforcer l'offre de conformité sur le marché des services SIEM gérés.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Calendrier d'Impact |
|---|---|---|---|
| Complexité d'Intégration et de Paramétrage des SIEM | -1.5% | Mondial | Court terme (≤ 2 ans) |
| Préoccupations relatives à la Souveraineté des Données et au Contrôle par des Tiers | -1.0% | UE, Asie-Pacifique centrale, avec répercussions sur le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Pression sur les Coûts de Conservation à Long Terme des Journaux et d'Ingestion | -0.7% | Mondial | Court terme (≤ 2 ans) |
| Risque de Responsabilité des MSSP et de Délimitation des Frontières de Réponse aux Incidents | -0.5% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La Complexité d'Intégration et de Paramétrage des SIEM Allonge les Délais d'Approvisionnement
L'intégration des SIEM gérés peut être difficile lorsqu'une entreprise exploite des systèmes sur site, plusieurs plateformes cloud, des réseaux OT et des applications SaaS tierces. Une enquête SANS SOC a révélé que de nombreux SOC ingéraient des données dans des plateformes SIEM sans plan structuré de récupération ou de gestion. Cette lacune peut entraîner du bruit d'alerte, une couverture de détection inadéquate et un arriéré de règles non validées. Les fournisseurs doivent évaluer la couverture des sources de journaux, traiter les schémas d'événements incohérents et calibrer les détections à l'environnement opérationnel du client. Ces activités peuvent créer des lacunes temporaires dans la couverture et retarder la pleine efficacité du service. Des contrôles structurés de la qualité des données, une migration progressive des sources et un paramétrage de référence peuvent réduire les défis d'implémentation ; cependant, les environnements clients complexes restent un obstacle au marché des services gérés SIEM et de surveillance des journaux de sécurité.
Les Préoccupations relatives à la Souveraineté des Données et au Contrôle par des Tiers Limitent la Livraison Basée sur le Cloud
Les règles de localisation des données peuvent limiter la manière dont un fournisseur stocke, traite et transfère les journaux des clients. Les Directives CERT-In de l'Inde exigent que les entités concernées conservent les journaux des systèmes TIC pendant 180 jours dans la juridiction indienne et signalent les incidents spécifiés dans les 6 heures suivant leur constatation. Les exigences de conformité de l'UE mettent également l'accent sur les preuves, l'intégrité et les enregistrements d'incidents, tandis que les marchés du Golfe peuvent restreindre le routage international des journaux. Les fournisseurs peuvent avoir besoin de nœuds régionaux ou de partenariats locaux plutôt qu'un petit nombre de centres de traitement centralisés. Cela augmente les coûts et peut réduire la base de clients adressables pour le marché des services gérés SIEM et de surveillance des journaux de sécurité lorsque les fournisseurs n'ont pas d'implantation régionale. Les acheteurs peuvent également remettre en question l'autorité de réponse aux incidents et la chaîne de custody lorsqu'un tiers détient des données de sécurité sensibles.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service :
Les Modèles Co-Gérés Gagnent du Terrain à Mesure que la Gouvernance Hybride MûritLes services SIEM entièrement gérés représentaient 39,24 % du segment par type de service en 2026. Ce modèle place l'ingénierie de détection, les opérations d'analystes, la réponse aux incidents et les rapports réglementaires sous 1 contrat de fournisseur. Il est particulièrement pertinent pour les organisations disposant d'une expertise interne limitée en matière de sécurité et d'obligations de conformité exigeantes. La taille du marché des services gérés SIEM et de surveillance des journaux de sécurité pour les services SIEM co-gérés devrait s'étendre à un CAGR de 14,23 % jusqu'en 2032. Les arrangements co-gérés permettent aux clients de conserver le contrôle sur le renseignement sur les menaces et les décisions d'escalade tout en externalisant le travail des analystes de Niveau 1 et de Niveau 2.
Les responsables de la sécurité peuvent conserver un accès direct aux journaux bruts et aux règles de détection sans recréer un SOC interne complet. La surveillance des journaux gérés, les rapports, le renseignement sur les menaces et l'analytique de sécurité sont de plus en plus regroupés dans des contrats multi-services qui peuvent augmenter la valeur des contrats sans augmentation équivalente des effectifs des fournisseurs sur le marché des services gérés SIEM et de surveillance des journaux de sécurité. Expel a lancé le SIEM Géré pour Microsoft Sentinel et Splunk Enterprise Security en mars 2026 en tant qu'extension co-gérée à son service MDR. L'offre couvre la stratégie de détection, la logique personnalisée, le paramétrage, la gestion des coûts d'ingestion et les flux d'alertes directs, tandis que la tarification est basée sur les surfaces d'attaque et les sources de journaux. Securonix a introduit Sam en février 2026 avec des niveaux d'autorité basés sur les rôles qui prennent en charge différentes combinaisons d'automatisation et de supervision humaine.



Par Mode de Déploiement :
Le Cloud Domine Tandis que le Déploiement Hybride Conserve un Rôle ClairLes déploiements cloud représentaient 59,36 % du marché des services gérés SIEM et de surveillance des journaux de sécurité en 2026 et devraient s'étendre à un CAGR de 14,11 % jusqu'en 2032. La livraison multi-locataires peut réduire les coûts d'infrastructure pour chaque client. Les connecteurs basés sur les API peuvent simplifier l'intégration pour les sources de données SaaS et natives du cloud. Le stockage élastique peut également suivre le volume de télémétrie sans engagements importants de capacité initiale. Ces caractéristiques rendent la livraison cloud bien adaptée à de nombreux services de sécurité gérés.
Le Sentinel Data Lake de Microsoft fournit des niveaux distincts pour l'analytique active et le stockage à plus long terme. Cette conception peut prendre en charge des recherches historiques plus longues, améliorer l'économie de conservation et permettre aux fournisseurs de mettre à jour le contenu de détection, les flux de renseignements et les investigations automatisées dans leur base de clients. Les modèles sur site et hybrides restent importants là où des règles de localisation des données s'appliquent ou où les données OT doivent rester dans l'installation. Fortinet a publié FortiSIEM 7.5 en janvier 2026 avec des fonctionnalités d'investigation agentique et des contrôles de souveraineté des données pour le traitement et le stockage régionaux. Le déploiement hybride maintient la gestion et les rapports basés sur le cloud disponibles tout en conservant la collecte ou le traitement local pour les données sensibles sur le marché des services gérés SIEM et de surveillance des journaux de sécurité.
Par Application :
La Gestion des Journaux Ancre les Revenus Tandis que la Surveillance IoT et OT se DéveloppeLa gestion des journaux et les rapports représentaient 34,22 % du segment par application en 2026. Les acheteurs réglementés commencent souvent par la surveillance des journaux gérés pour répondre aux exigences d'audit. Les achats axés sur la conformité signifient que les obligations de journalisation peuvent précéder l'utilisation de cas d'usage plus avancés de renseignement sur les menaces. Le renseignement sur les menaces, l'analytique de sécurité, la réponse aux incidents et la forensique sont ensuite ajoutés à mesure que les programmes clients mûrissent. Ce schéma soutient un faible taux de désabonnement sur le marché des services gérés SIEM et de surveillance des journaux de sécurité car le changement de fournisseur pendant un cycle d'audit peut perturber la continuité des preuves.
La surveillance de la sécurité IoT et OT devrait s'étendre à un CAGR de 14,56 % jusqu'en 2032. Les opérateurs industriels, énergétiques, de services publics et d'infrastructures critiques ont besoin d'une visibilité sur la télémétrie IT et OT. Une étude IEEE de 2025 a décrit la nécessité d'une collecte de données unifiée sur les réseaux de terrain OT et les systèmes de surveillance IT pour détecter les attaques en plusieurs étapes. L'Office Fédéral Allemand pour la Sécurité de l'Information a publié des recommandations en mars 2025 sur la surveillance OT dans l'automatisation des sous-stations qui conseillent d'acheminer les alertes de détection d'intrusion industrielle vers un emplacement central. NERC CIP-015 exige également une surveillance de la sécurité réseau pour les systèmes d'alimentation en vrac des services publics d'électricité en Amérique du Nord.
Par Taille d'Organisation :
Les Grandes Entreprises Dominent Tandis que les PME Deviennent le Centre de CroissanceLes grandes entreprises représentaient 68,78 % de la demande en 2026. Leurs vastes environnements de journaux, leurs obligations de conformité complexes et leur capacité à s'engager dans des contrats pluriannuels soutiennent cette position. Ces clients utilisent souvent des services SOC co-gérés ou entièrement gérés aux côtés d'équipes de sécurité internes. Ils nécessitent également une ingénierie de détection sur mesure, des flux de renseignements dédiés et une couverture 24h/24 et 7j/7 dans des environnements IT distribués. Les services gérés peuvent étendre la couverture des heures ouvrables aux opérations continues sans nécessiter un personnel interne en rotation mondiale.
Les PME devraient s'étendre à un CAGR de 14,44 % jusqu'en 2032. La tarification à l'usage et les produits conçus pour les petites organisations abaissent la barrière d'entrée à la surveillance de niveau entreprise. Huntress a rendu le SIEM Géré généralement disponible en avril 2025 avec une tarification par source de données, des rapports de conformité, une conservation allant jusqu'à 7 ans et un support SOC opéré par le fournisseur. Les contraintes de personnel ont un fort impact sur les petites organisations car elles peuvent avoir du mal à attirer du personnel de sécurité expérimenté. Les services gérés peuvent fournir la maintenance des règles, le triage des alertes et la réponse aux incidents que ces organisations ne peuvent pas maintenir en interne à un coût compétitif, élargissant l'accès au sein du marché des services gérés SIEM et de surveillance des journaux de sécurité.

Par Secteur d'Activité des Utilisateurs Finaux :
Le BFSI Détient la Position la Plus Large Tandis que l'Énergie et les Services Publics Progressent le Plus RapidementLe BFSI représentait 23,42 % du marché des services gérés SIEM et de surveillance des journaux de sécurité en 2026. Le segment fait face à des obligations de conformité croisées issues de PCI-DSS v4.0, DORA et des règles bancaires nationales. L'Exigence 10.4.1.1 de PCI-DSS v4.0 a rendu les révisions quotidiennes automatisées des journaux effectives le 31 mars 2025. Cette exigence a réduit la praticabilité de la révision manuelle pour les processeurs de paiement et les émetteurs de cartes. La Banque de Réserve de l'Inde a publié ses Directions relatives au Cadre de Risque Technologique, de Résilience et d'Assurance en Cybersécurité pour les banques commerciales le 31 juillet 2026, exigeant un personnel SOC 24h/24 et 7j/7 et un signalement des incidents en 6 heures via la plateforme DAKSH.
L'énergie et les services publics devraient s'étendre à un CAGR de 14,28 % jusqu'en 2032. Le secteur doit combiner la surveillance IT et OT tout en répondant à un niveau plus élevé de supervision des infrastructures critiques. Le gouvernement et la défense, la santé et les sciences de la vie, ainsi que les technologies de l'information et les télécommunications conservent également des positions substantielles car l'exposition aux violations et les besoins de conformité sont élevés. Les entreprises manufacturières et industrielles, ainsi que les entreprises de commerce de détail et de commerce électronique, adoptent la surveillance gérée à mesure que les exigences en matière de cyber-assurance et de chaîne d'approvisionnement se renforcent. Le secteur des services SIEM gérés répond à ces besoins variés grâce à un contenu de détection et des rapports spécifiques au secteur, tandis que le volume d'alertes et la gestion des faux positifs soutiennent la demande de paramétrage spécialisé.
Analyse Géographique
Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité en Amérique du Nord
L'Amérique du Nord représentait 44,29 % du marché en 2026, soutenue par un environnement d'approvisionnement mature et une base dense d'organisations financières, de santé, gouvernementales et technologiques qui soutient le marché des services gérés SIEM et de surveillance des journaux de sécurité. Les divulgations de l'Article 106 de la SEC dans le Formulaire 10-K ont rendu la gouvernance de la cybersécurité et les pistes d'audit associées pertinentes pour les rapports destinés aux investisseurs. Les États-Unis restent l'ancre régionale, tandis que le Canada bénéficie des programmes fédéraux de cybersécurité et des besoins de conformité en matière de santé. Le Mexique connaît une adoption progressive grâce aux exigences de fabrication transfrontalière et du secteur financier.
Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité en Asie-Pacifique
L'Asie-Pacifique devrait s'étendre à un CAGR de 14,59 % jusqu'en 2032. Les règles de conservation des journaux en pays pendant 180 jours et de signalement des incidents en 6 heures de l'Inde créent une demande directe pour des services dotés de capacités de stockage et de rapports locaux. Les obligations de confidentialité du Japon et la sensibilisation croissante à la sécurité soutiennent la demande de SOC, tandis que la numérisation du secteur financier en Corée du Sud renforce les dépenses de sécurité. La demande régionale est également soutenue par les investissements dans les capacités de résidence des données. Arctic Wolf s'est étendu au Japon et à Singapour en 2025 et a signé un Accord de Collaboration Stratégique avec Amazon Web Services en octobre 2025 pour faire évoluer sa plateforme Aurora et son SOC alimenté par l'IA.
Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité en EMEA et en Amérique du Sud
L'Europe est la deuxième géographie en importance car NIS2 et DORA exigent que les organisations documentent la couverture des journaux de sécurité et la gestion des incidents. Unisys a reçu un contrat-cadre de services professionnels de cybersécurité de la Commission Européenne de 4 ans en octobre 2025 pour 71 institutions et agences de l'UE. L'Amérique du Sud est plus petite mais en expansion à mesure que les institutions financières brésiliennes et argentines répondent aux exigences locales de protection des données et de cyber-assurance. La demande au Moyen-Orient et en Afrique augmente grâce aux investissements gouvernementaux, télécom et BFSI dans la visibilité centralisée et les rapports réglementaires. ZainTECH a lancé des SecOps gérés alimentés par l'IA aux Émirats Arabes Unis, en Arabie Saoudite et en Jordanie en août 2025 avec une gestion des journaux en pays.
Paysage Concurrentiel
Concentration du Marché
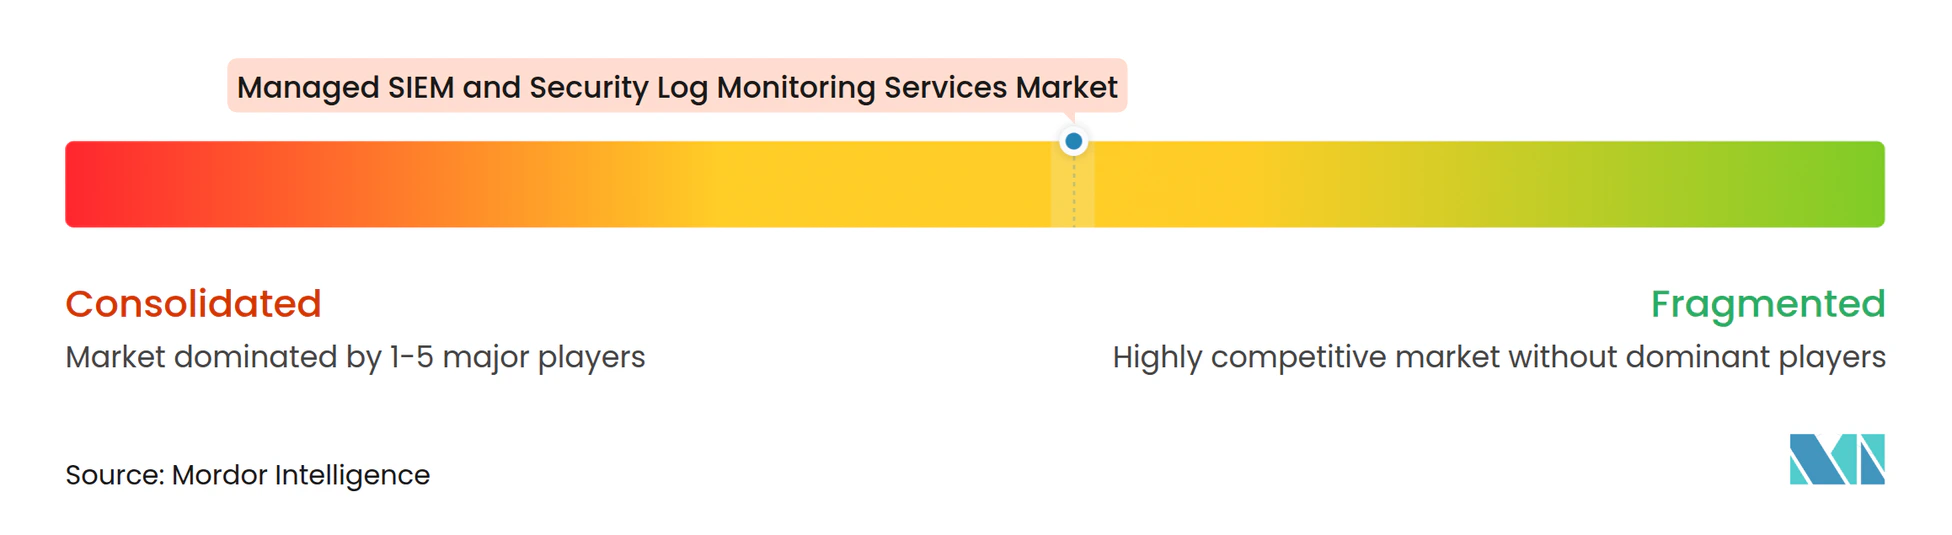
Le marché des services SIEM gérés présente une concentration modérée parmi les principaux fournisseurs intégrés, tandis que la base de fournisseurs plus large reste fragmentée. Microsoft, Cisco, via Splunk, Palo Alto Networks et IBM sont en concurrence avec des MSSP spécialisés tels qu'Arctic Wolf, Secureworks sous Sophos, ReliaQuest et des spécialistes régionaux. Les fournisseurs combinent les fonctions SIEM, SOAR, XDR et MDR en plateformes gérées unifiées. Un périmètre de service plus large peut soutenir des contrats plus longs et des valeurs de contrat annuelles plus élevées que les services de gestion des journaux autonomes. Les acheteurs évaluent également l'ingénierie de détection, la qualité du renseignement et la participation à des cadres tels que MITRE ATT&CK et l'échange d'informations ISAC sur le marché des services SIEM gérés.
Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025. La transaction a combiné Taegis XDR, le renseignement de l'Unité de Contre-Menace et les capacités SIEM avec le portefeuille d'opérations de sécurité de Sophos. LevelBlue a finalisé son acquisition de Trustwave en août 2025, combinant la plateforme de renseignement sur les menaces OTX avec la Plateforme d'Opérations de Sécurité Fusion de Trustwave et les capacités SpiderLabs. Ces transactions soulignent l'importance de l'échelle, de l'étendue du renseignement et de la couverture de la plateforme tout en augmentant la pression sur les fournisseurs plus petits.
Securonix a introduit Sam en février 2026 pour quantifier le travail d'analyste réalisé par l'IA et fournir des mesures au niveau du conseil d'administration couvrant la détection, l'investigation et la réponse. Palo Alto Networks a intégré les clients IBM QRadar SaaS dans Cortex XSIAM au cours de 2024, les versions SaaS prenant fin en avril 2026. Les services co-gérés pour les clients du marché intermédiaire réglementé et la surveillance de la télémétrie OT et IoT restent des opportunités où le traitement local et le contrôle du client sont importants. Le secteur des services SIEM gérés présente également une opportunité dans les offres pour PME qui associent une tarification prévisible par source à des rapports de conformité intégrés.
Leaders du Secteur des Services Gérés SIEM et de Surveillance des Journaux de Sécurité
-
IBM Corporation
-
Secureworks Corp.
-
AT&T Inc.
-
Verizon Communications Inc.
-
Arctic Wolf Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité Entreprises couvertes dans ce rapport
- International Business Machines Corporation
- Secureworks Corp.
- AT&T Inc.
- Verizon Communications Inc.
- Arctic Wolf Networks, Inc.
- NTT Corporation
- Trustwave Holdings, Inc.
- Rapid7, Inc.
- Optiv Security Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Capgemini SE
- Wipro Limited
- Unisys Corporation
- Securonix, Inc.
- Sumo Logic, Inc.
- ReliaQuest Holdings, LLC
- CyberProof Inc.
Développements industriels récents dans Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité
- Septembre 2026 : Arctic Wolf a lancé Aurora MDR Connect, un niveau exclusif aux MSP de son service Aurora de Détection et Réponse Gérées, alimenté par la Plateforme Aurora Superintelligence et Aurora Agentic SOC. La plateforme traite plus de 10 billions d'événements de sécurité par semaine et mène plus de 200 000 investigations par semaine, permettant aux MSP de fournir une détection, une investigation et une réponse pré-autorisée 24h/24 et 7j/7 aux clients du marché intermédiaire sans construction interne de SOC.
- Septembre 2026 : Wipro et CrowdStrike ont lancé le CISO Command Center, intégrant la plateforme Falcon de CrowdStrike avec la stratégie de cybersécurité axée sur le conseil de Wipro pour unifier la sécurité des points de terminaison, la sécurité cloud, la gestion de l'exposition et la sécurité de l'IA sous un SOC moderne. L'initiative opérationnalise les services CyberShield et CyberTransform de Wipro, hébergés dans 8 Centres de Cyberdéfense mondiaux, autour d'un modèle opérationnel axé sur le risque.
- Août 2026 : Optiv a lancé Optiv Agentic Security Operations à Black Hat USA 2026, remplaçant sa plateforme MDR héritée par un modèle d'opérations de sécurité gérées axé sur l'IA, alimenté par Google Security Operations. Le service s'intègre à Wiz pour le contexte d'exécution cloud, la cartographie des chemins d'attaque et la détection et réponse cloud en temps réel dans les environnements clients, faisant évoluer le service du traitement réactif des alertes vers la remédiation proactive des risques.
- Mars 2026 : Expel a lancé le SIEM Géré pour Microsoft Sentinel et Splunk Enterprise Security en tant qu'extension co-gérée à son service MDR. L'offre couvre la stratégie de détection, la création et le paramétrage de logique de détection personnalisée, l'optimisation des coûts d'ingestion des données et les flux d'alertes directs dans les flux de travail de réponse d'Expel, avec une tarification basée sur le nombre de surfaces d'attaque et de sources de journaux.
Périmètre du Rapport sur le Marché Mondial des Services Gérés SIEM et de Surveillance des Journaux de Sécurité
Le Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité comprend des services de sécurité externalisés, disponibles 24h/24 et 7j/7, dans lesquels un prestataire tiers déploie, exploite et maintient la technologie SIEM pour collecter, corréler, analyser et répondre aux événements de sécurité et aux données de journaux dans l'environnement IT d'une organisation, couvrant les points de terminaison, les réseaux, les plateformes cloud, les applications SaaS, les systèmes d'identité et les dispositifs de sécurité.
Le Rapport sur le Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité est Segmenté par Type de Service (Services SIEM Entièrement Gérés, Services SIEM Co-Gérés, Surveillance et Rapports des Journaux Gérés, et Renseignement sur les Menaces Géré et Analytique de Sécurité), Mode de Déploiement (Cloud, Sur Site et Hybride), Application (Gestion des Journaux et Rapports, Renseignement sur les Menaces, Analytique de Sécurité, Réponse aux Incidents et Forensique, et Surveillance de la Sécurité IoT et OT), Taille d'Organisation (Grandes Entreprises et Petites et Moyennes Entreprises), Secteur d'Activité des Utilisateurs Finaux (Banque, Services Financiers et Assurance, Gouvernement et Défense, Santé et Sciences de la Vie, Technologies de l'Information et Télécommunications, Fabrication et Industrie, Commerce de Détail et Commerce Électronique, Énergie et Services Publics, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Services SIEM Entièrement Gérés |
| Services SIEM Co-Gérés |
| Surveillance et Rapports des Journaux Gérés |
| Renseignement sur les Menaces Géré et Analytique de Sécurité |
| Cloud |
| Sur Site |
| Hybride |
| Gestion des Journaux et Rapports |
| Renseignement sur les Menaces |
| Analytique de Sécurité |
| Réponse aux Incidents et Forensique |
| Surveillance de la Sécurité IoT et OT |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Banque, Services Financiers et Assurance |
| Gouvernement et Défense |
| Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Fabrication et Industrie |
| Commerce de Détail et Commerce Électronique |
| Énergie et Services Publics |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie Saoudite |
| Émirats Arabes Unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par Type de Service | Services SIEM Entièrement Gérés | |
| Services SIEM Co-Gérés | ||
| Surveillance et Rapports des Journaux Gérés | ||
| Renseignement sur les Menaces Géré et Analytique de Sécurité | ||
| Par Mode de Déploiement | Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Application | Gestion des Journaux et Rapports | |
| Renseignement sur les Menaces | ||
| Analytique de Sécurité | ||
| Réponse aux Incidents et Forensique | ||
| Surveillance de la Sécurité IoT et OT | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Banque, Services Financiers et Assurance | |
| Gouvernement et Défense | ||
| Santé et Sciences de la Vie | ||
| Technologies de l'Information et Télécommunications | ||
| Fabrication et Industrie | ||
| Commerce de Détail et Commerce Électronique | ||
| Énergie et Services Publics | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité ?
Le Marché des Services Gérés SIEM et de Surveillance des Journaux de Sécurité devrait s'étendre de 7,18 milliards USD en 2026 et 8,26 milliards USD en 2027 à 15,86 milliards USD d'ici 2032, à un CAGR de 13,94 %.
Qu'est-ce qui stimule la demande de services SIEM gérés ?
L'augmentation des volumes d'alertes, les pénuries de personnel, l'expansion du cloud et les exigences de conformité accroissent le besoin de surveillance et de réponse fournies en externe.
Quel type de service SIEM géré se développe le plus rapidement ?
Les services SIEM co-gérés devraient s'étendre à un CAGR de 14,23 % jusqu'en 2032 car les clients peuvent conserver la gouvernance tout en externalisant le travail des analystes.
Quel mode de déploiement domine l'adoption des SIEM gérés ?
Le déploiement cloud était en tête avec 59,36 % de la demande en 2026 et devrait s'étendre à un CAGR de 14,11 % jusqu'en 2032.
Quel secteur d'utilisateurs finaux présente la plus forte demande de services SIEM gérés ?
Le BFSI détenait 23,42 % de la demande en 2026 car les institutions financières font face à des exigences intensives de journalisation, d'audit et de signalement des incidents.
Quelle région se développe le plus rapidement pour les services SIEM gérés ?
L'Asie-Pacifique devrait s'étendre à un CAGR de 14,59 % jusqu'en 2032, soutenue par les investissements dans les infrastructures numériques et les exigences de résidence des données.