
Tamaño y Participación del Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 8.26 Mil millones de dólares |
| Tamaño del Mercado (2032) | 15.86 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 13.94 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad por Mordor Intelligence
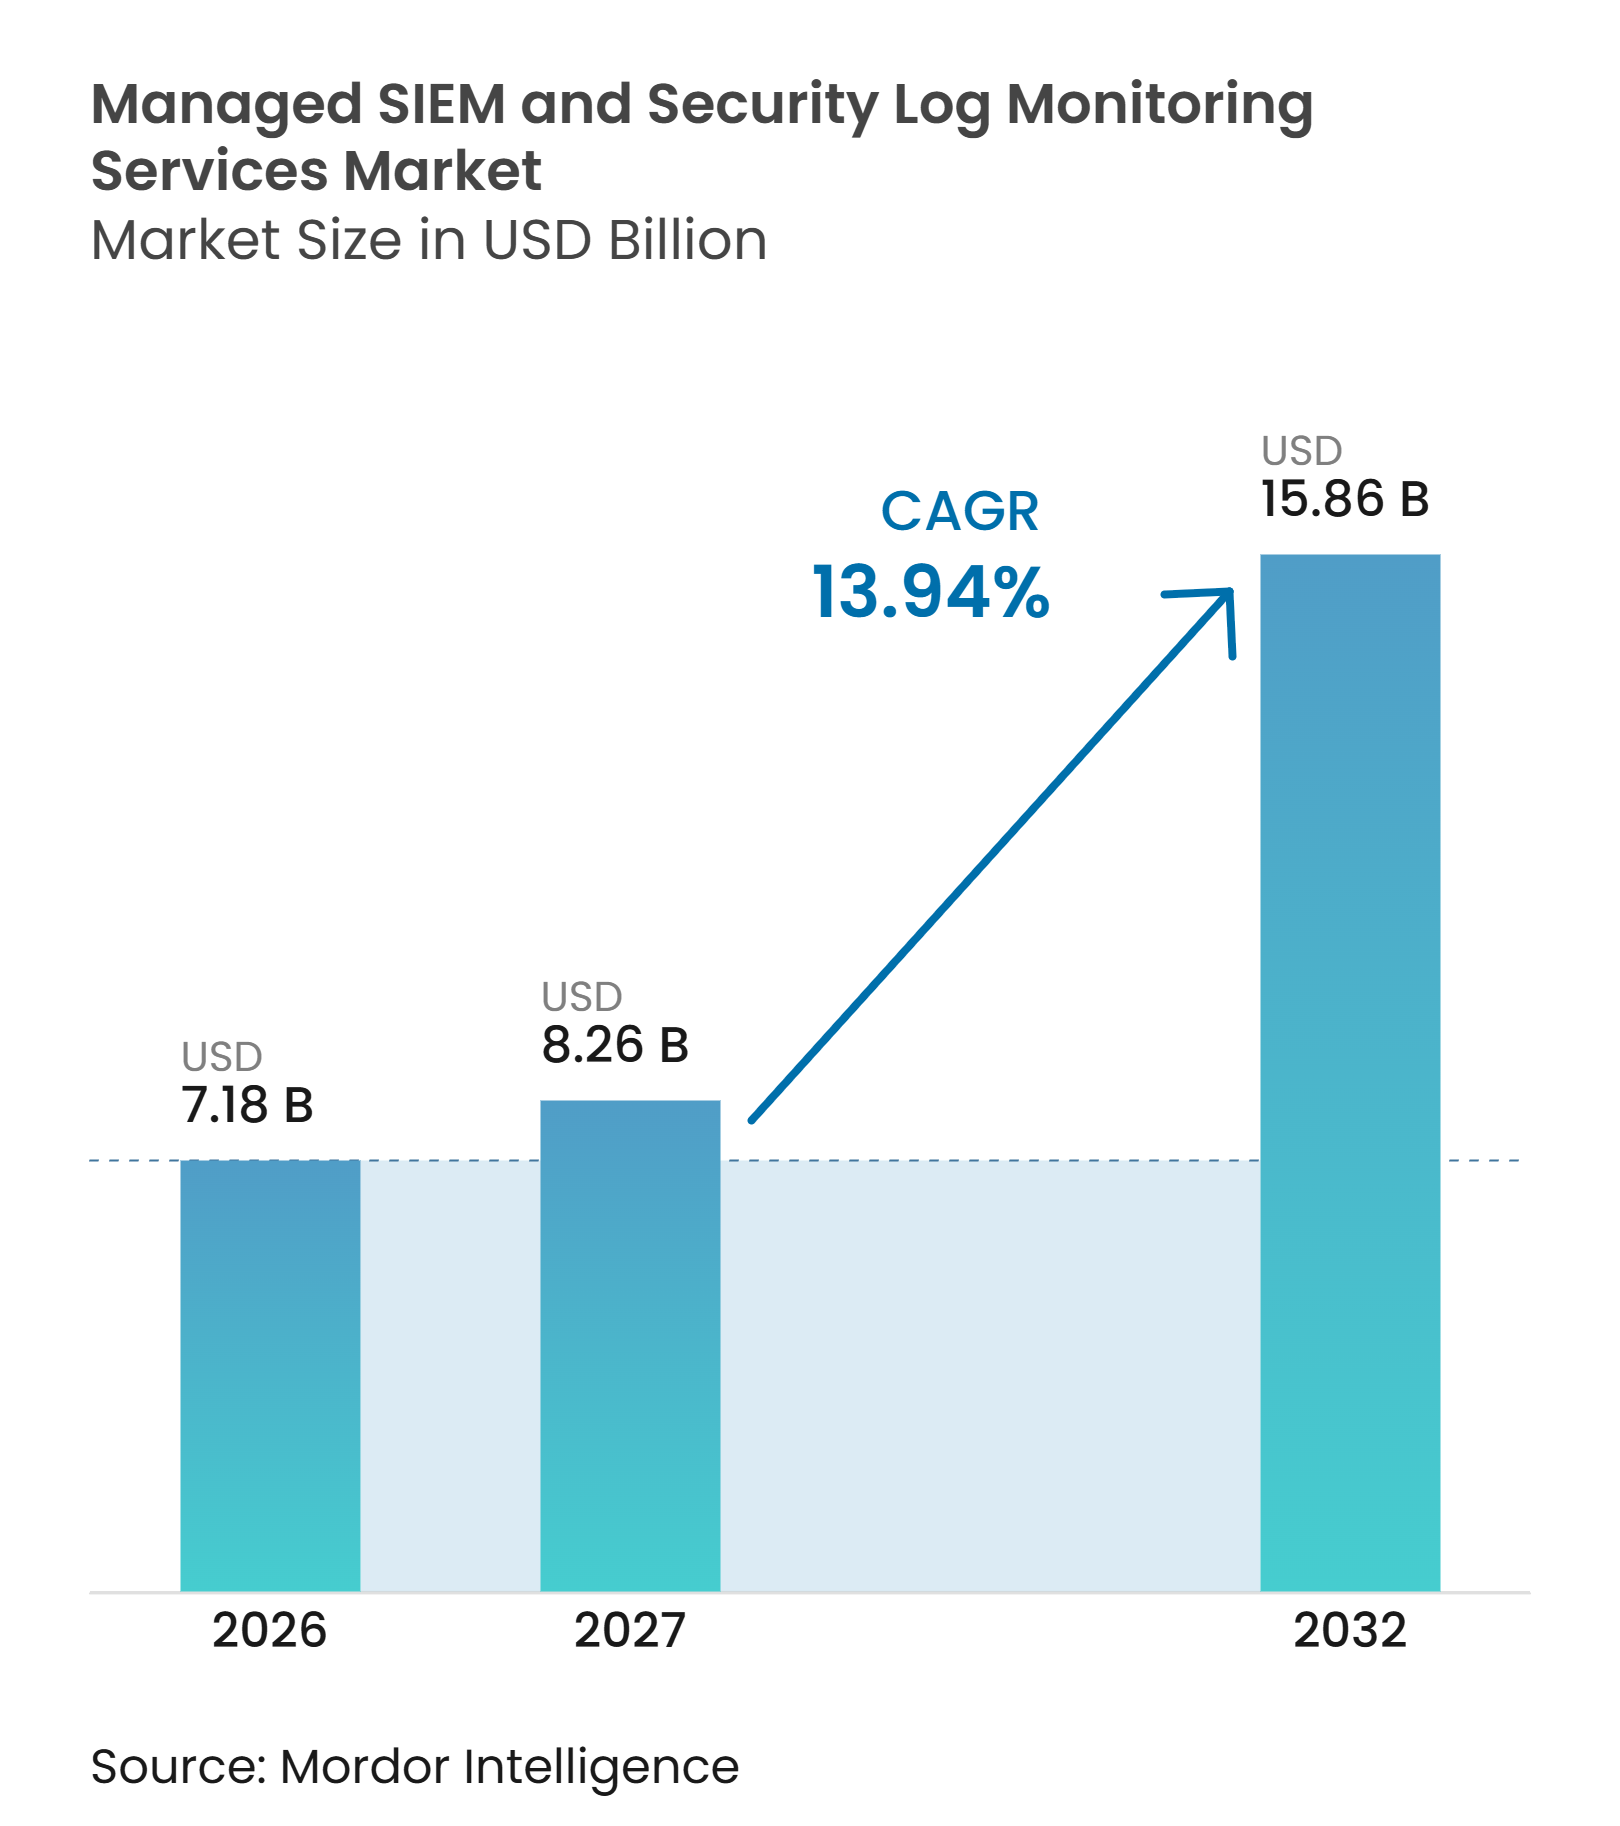
Se proyecta que el tamaño del Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad se expanda desde 7,18 mil millones de USD en 2026 y 8,26 mil millones de USD en 2027 hasta 15,86 mil millones de USD para 2032, registrando un CAGR del 13,94% entre 2027 y 2032. Las organizaciones están trasladando las operaciones de seguridad desde plataformas con licencia y equipos internos de analistas hacia servicios gestionados de detección, correlación y respuesta. Los ataques automatizados están incrementando los volúmenes de alertas más rápido de lo que muchos equipos internos pueden revisarlos, lo que aumenta la demanda de monitoreo continuo y compromisos de respuesta definidos. Las obligaciones de cumplimiento normativo, las brechas de personal, la expansión en la nube y los nuevos enfoques de precios se están reforzando mutuamente en el mercado de servicios gestionados de SIEM. Los proveedores están respondiendo con funciones de investigación automatizada, almacenamiento de menor costo y opciones de servicio co-gestionado que preservan el control del cliente sobre los datos y las decisiones de escalamiento. Estos cambios favorecen a los proveedores en el mercado de servicios gestionados de SIEM que pueden dar soporte a cargas de trabajo reguladas mientras reducen la presión operativa sobre los equipos internos de seguridad.
Conclusiones Clave del Informe
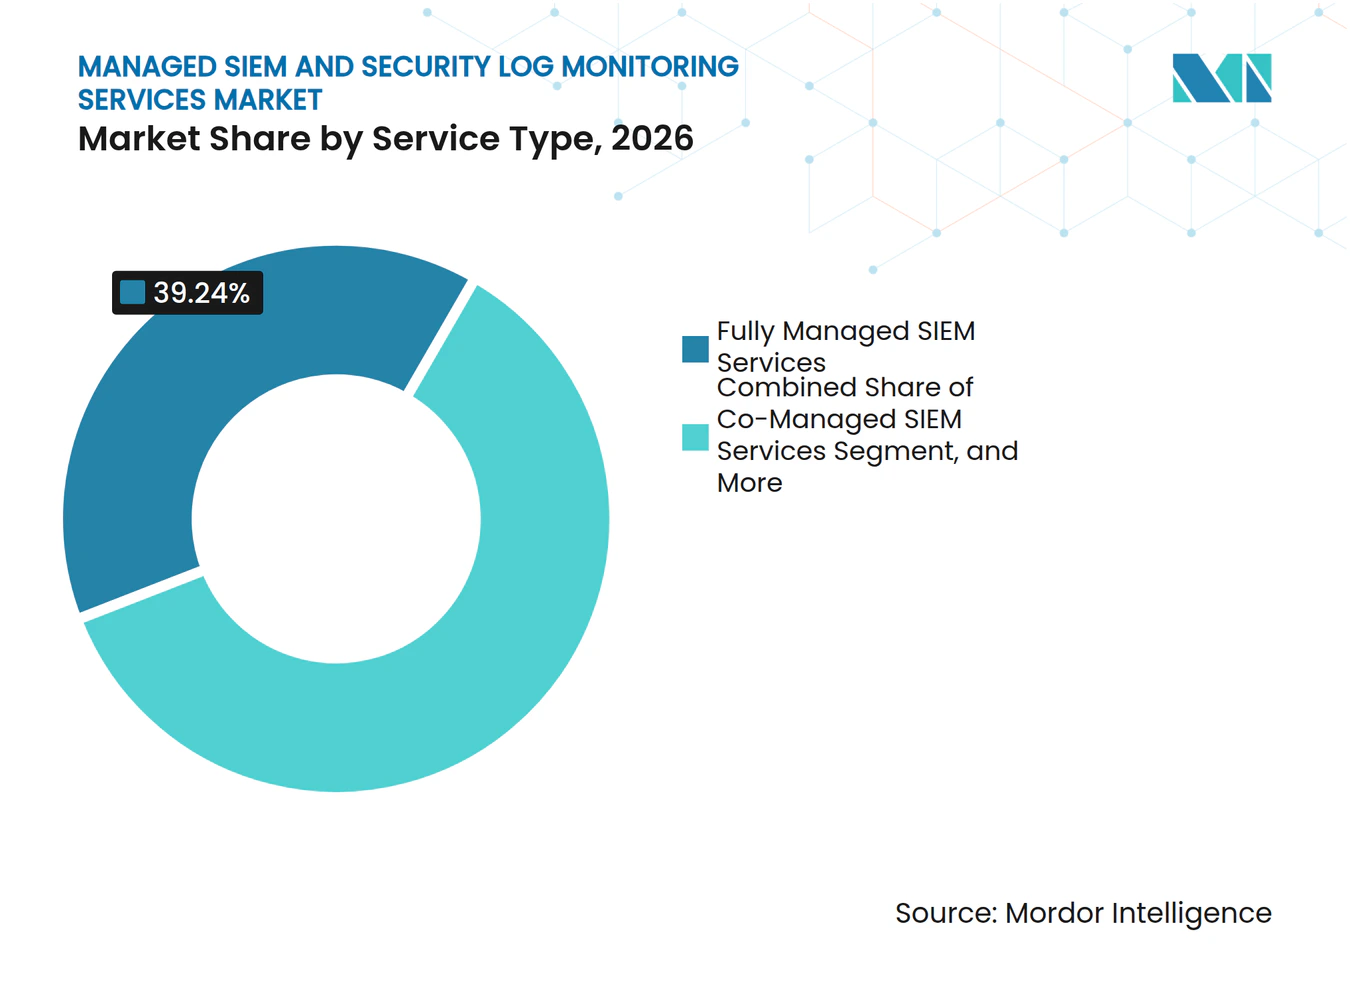
- Por tipo de servicio, los servicios de SIEM totalmente gestionados representaron el 39,24% de la participación del mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad en 2026, mientras que se proyecta que los servicios de SIEM co-gestionados se expandan a un CAGR del 14,23% hasta 2032.
- Por modo de implementación, la nube representó el 59,36% del mercado en 2026 y se espera que se expanda a un CAGR del 14,11% hasta 2032.
- Por aplicación, la gestión de registros e informes representó el 34,22% del mercado en 2026, mientras que se proyecta que el monitoreo de seguridad de IoT y OT se expanda a un CAGR del 14,56% hasta 2032.
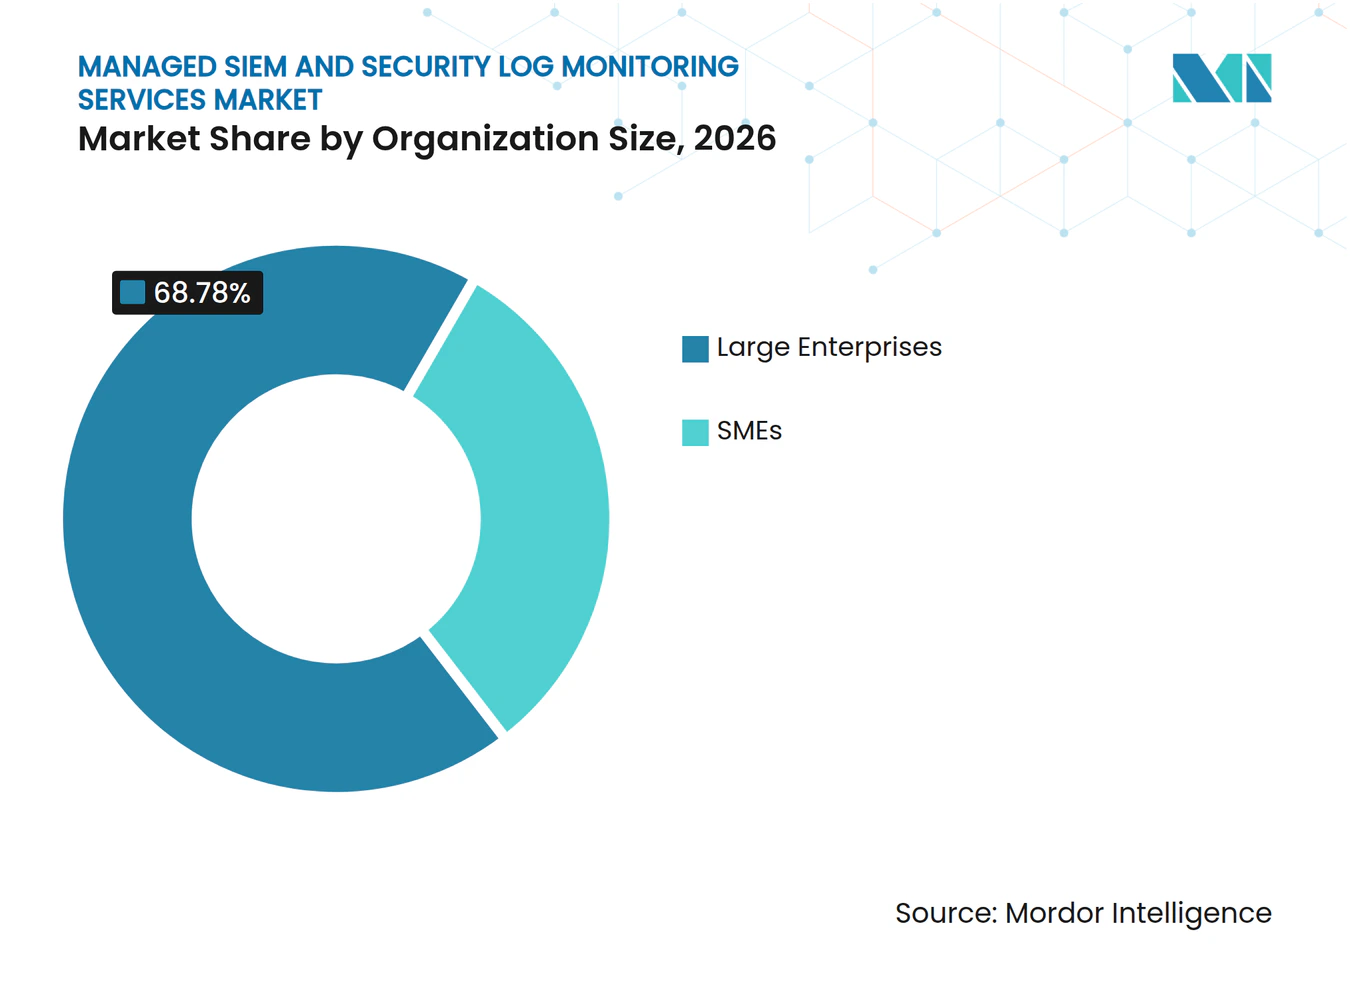
- Por tamaño de organización, las grandes empresas representaron el 68,78% del mercado en 2026, mientras que se proyecta que las pymes se expandan a un CAGR del 14,44% hasta 2032.
- Por industria de usuario final, BFSI representó el 23,42% de la participación del mercado de servicios gestionados de SIEM en 2026, mientras que se proyecta que energía y servicios públicos se expandan a un CAGR del 14,28% hasta 2032.
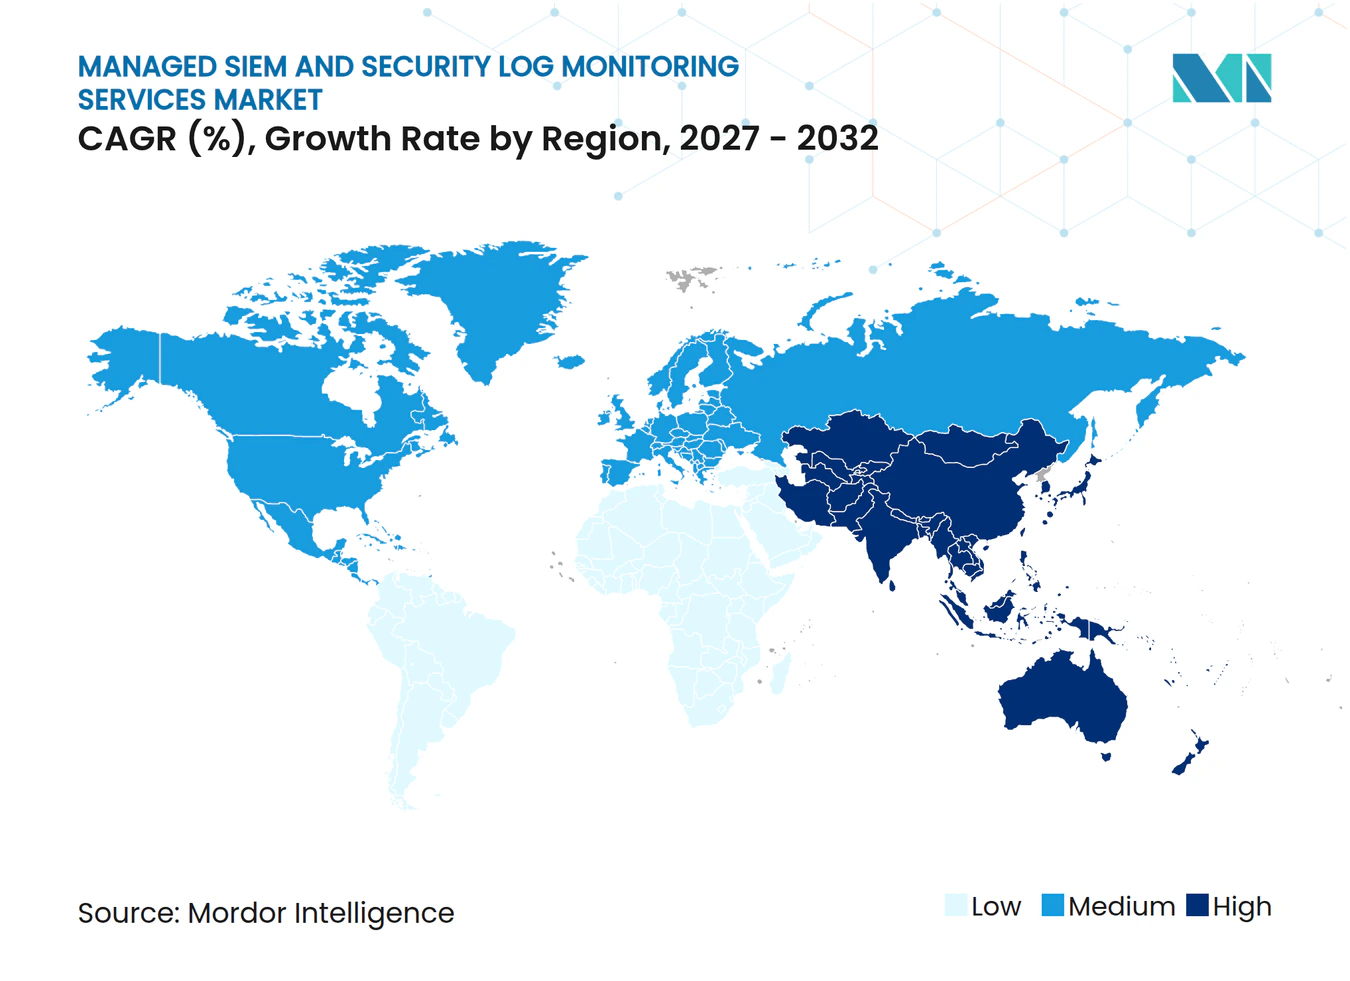
- Por geografía, América del Norte representó el 44,29% del mercado en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 14,59% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Sofisticación de las Amenazas Cibernéticas | +4.0% | Global | Corto plazo (≤ 2 años) |
| Escasez de Talento en Ciberseguridad | +3.0% | Global | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios de Registro y Auditoría | +2.5% | América del Norte y la UE, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Expansión de la Superficie de Ataque en Nube e Híbrida | +2.0% | Global | Mediano plazo (2-4 años) |
| Automatización del SOC Habilitada por IA y Convergencia con XDR | +1.5% | Global | Mediano plazo (2-4 años) |
| Precios Basados en Uso y Adopción del SOC Co-Gestionado | +1.0% | América del Norte, Asia-Pacífico y Europa emergente | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Creciente Sofisticación de las Amenazas Cibernéticas Acelera la Demanda de SIEM
El phishing asistido por IA, la variación de malware y los ataques de credenciales están incrementando el volumen y la velocidad de las alertas de seguridad. Red Canary informó que la superficie de ataque empresarial se amplió un 41% durante los 12 meses anteriores, mientras que el 73% de los líderes de seguridad señaló que el tiempo transcurrido desde la detección hasta la resolución de un ataque había aumentado. Estas condiciones incrementan la demanda en el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad de compromisos de nivel de servicio que cubran la detección y la respuesta. Los compradores están evaluando a los proveedores en función de su capacidad para identificar tácticas generadas por IA y cadenas de ataque desconocidas. Esta evaluación está otorgando mayor peso al análisis de comportamiento que a las firmas conocidas por sí solas. Red Canary también encontró que el 54% de las organizaciones utiliza IA para la gestión de SIEM, lo que convierte el monitoreo de registros asistido por IA en una capacidad esperada en lugar de un diferenciador exclusivo.[1]
La Escasez de Talento en Ciberseguridad Impulsa la Externalización de Servicios Gestionados
Las persistentes brechas de personal están llevando a las organizaciones a buscar monitoreo continuo de proveedores externos. ISC2 informó que el 59% de los encuestados tenía necesidades críticas o significativas de competencias en 2025, en comparación con el 44% en 2024. El estudio también encontró que el 95% de los encuestados tenía al menos 1 necesidad de competencias y el 72% creía que las reducciones de personal aumentaban significativamente el riesgo de brechas. ISACA informó que el 55% de los equipos de ciberseguridad tenía personal insuficiente, el 65% tenía puestos vacantes y el 20% utilizaba MSSPs o proveedores externos de SOC para abordar los déficits de competencias.[2] Las organizaciones sin analistas suficientes también carecen de la capacidad para ajustar las reglas de detección, mantener los flujos de datos y responder a los incidentes. Esto respalda la demanda de entrega totalmente gestionada y co-gestionada en el mercado de servicios gestionados de SIEM.
Los Requisitos Regulatorios de Registro y Auditoría Crean una Demanda Impulsada por el Cumplimiento Normativo
Las normas más estrictas de registro y monitoreo están creando una base de demanda duradera para el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad. El Reglamento de Ejecución de la Comisión Europea 2024/2690 establece requisitos técnicos y metodológicos para la gestión de riesgos de ciberseguridad en el marco de NIS2.[3] Las Normas Técnicas de Regulación de DORA 2024/1772 exigen que las entidades financieras mantengan registros que respalden la gestión de riesgos de TIC y el manejo de incidentes. En los Estados Unidos, el Artículo 106 de la SEC exige la divulgación anual de la gestión de riesgos de ciberseguridad y la gobernanza, mientras que los incidentes materiales deben divulgarse en el Formulario 8-K dentro de los 4 días hábiles posteriores a la determinación de materialidad. Estos requisitos aumentan el valor de los calendarios de retención específicos por jurisdicción, las cronologías estructuradas de incidentes y las evidencias listas para auditoría. ISO/IEC 27001, PCI-DSS y las normas sectoriales refuerzan aún más el registro y el monitoreo como controles obligatorios.
La Expansión de la Superficie de Ataque en Nube e Híbrida Presiona la Gestión Interna de Registros
Las cargas de trabajo en la nube, las aplicaciones SaaS y los puntos de acceso remotos han creado un entorno de registros más fragmentado. Una asesoría conjunta de 2025 liderada por el Departamento de Defensa de los Estados Unidos identificó el registro en plataformas en la nube como una prioridad y señaló que las organizaciones pueden configurar incorrectamente o no incorporar los registros de la nube en las plataformas SIEM. La ausencia del plano de control de la nube, la autenticación SaaS y la actividad de API puede dejar brechas importantes en un programa de seguridad interno. Los proveedores gestionados abordan estas brechas mediante ingeniería de conectores y normalización de registros multinube. Microsoft lanzó Sentinel Data Lake en julio de 2025 con una arquitectura de 2 niveles que separa el análisis activo de la retención a largo plazo de menor costo. Una retención más prolongada a menor costo de almacenamiento puede fortalecer la oferta de cumplimiento normativo en el mercado de servicios gestionados de SIEM.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración y Ajuste de SIEM | -1.5% | Global | Corto plazo (≤ 2 años) |
| Preocupaciones sobre Soberanía de Datos y Control por Terceros | -1.0% | UE, núcleo de Asia-Pacífico, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Presión de Costos por Retención de Registros a Largo Plazo e Ingesta | -0.7% | Global | Corto plazo (≤ 2 años) |
| Riesgo de Responsabilidad del MSSP y Límites de Respuesta a Incidentes | -0.5% | América del Norte y la UE | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Complejidad de Integración y Ajuste de SIEM Alarga los Plazos de Adquisición
La incorporación de SIEM gestionado puede ser un desafío cuando una empresa opera sistemas locales, múltiples plataformas en la nube, redes OT y aplicaciones SaaS de terceros. Una encuesta SOC de SANS encontró que muchos SOCs incorporaban datos en plataformas SIEM sin un plan estructurado de recuperación o gestión. Esta brecha puede resultar en ruido de alertas, cobertura de detección inadecuada y un acumulado de reglas no validadas. Los proveedores deben evaluar la cobertura de fuentes de registros, abordar esquemas de eventos inconsistentes y calibrar las detecciones al entorno operativo del cliente. Estas actividades pueden crear brechas de cobertura temporales y retrasar la plena efectividad del servicio. Las verificaciones estructuradas de calidad de datos, la migración de fuentes por fases y el ajuste de referencia pueden reducir los desafíos de implementación; sin embargo, los entornos de clientes complejos siguen siendo una barrera para el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad.
Las Preocupaciones sobre Soberanía de Datos y Control por Terceros Limitan la Entrega Basada en la Nube
Las normas de localización de datos pueden limitar la forma en que un proveedor almacena, procesa y transfiere los registros de los clientes. Las Directrices CERT-In de India exigen que las entidades cubiertas retengan los registros de sistemas TIC durante 180 días dentro de la jurisdicción india e informen los incidentes especificados dentro de las 6 horas de haberlos detectado. Los requisitos de cumplimiento de la UE también hacen hincapié en la evidencia, la integridad y los registros de incidentes, mientras que los mercados del Golfo pueden restringir el enrutamiento internacional de registros. Los proveedores pueden necesitar nodos regionales o asociaciones locales en lugar de un pequeño número de centros de procesamiento centralizados. Esto añade costos y puede reducir la base de clientes potenciales para el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad cuando los proveedores carecen de presencia regional. Los compradores también pueden cuestionar la autoridad de respuesta a incidentes y la cadena de custodia cuando un tercero posee datos de seguridad sensibles.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
Los Modelos Co-Gestionados Ganan Terreno a Medida que Madura la Gobernanza HíbridaLos servicios de SIEM totalmente gestionados representaron el 39,24% del segmento por tipo de servicio en 2026. Este modelo coloca la ingeniería de detección, las operaciones de analistas, la respuesta a incidentes y los informes regulatorios bajo 1 contrato de proveedor. Tiene especial relevancia para las organizaciones con experiencia interna de seguridad limitada y exigentes obligaciones de cumplimiento normativo. Se proyecta que el tamaño del mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad para los servicios de SIEM co-gestionados se expanda a un CAGR del 14,23% hasta 2032. Los acuerdos co-gestionados permiten a los clientes mantener el control sobre la inteligencia de amenazas y las decisiones de escalamiento mientras externalizan el trabajo de analistas de Nivel 1 y Nivel 2.
Los líderes de seguridad pueden mantener acceso directo a los registros sin procesar y a las reglas de detección sin recrear un SOC interno completo. El monitoreo de registros gestionado, los informes, la inteligencia de amenazas y el análisis de seguridad se agrupan cada vez más en contratos de múltiples servicios que pueden aumentar el valor del contrato sin un incremento equivalente en la plantilla del proveedor en el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad. Expel lanzó SIEM Gestionado para Microsoft Sentinel y Splunk Enterprise Security en marzo de 2026 como un complemento co-gestionado a su servicio MDR. La oferta cubre la estrategia de detección, la lógica personalizada, el ajuste, la gestión de costos de ingesta y los flujos directos de alertas, mientras que el precio se basa en las superficies de ataque y las fuentes de registros. Securonix introdujo Sam en febrero de 2026 con niveles de autoridad basados en roles que admiten diferentes combinaciones de automatización y supervisión humana.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
La Nube Lidera Mientras la Implementación Híbrida Mantiene un Papel ClaroLas implementaciones en la nube representaron el 59,36% del mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad en 2026 y se proyecta que se expandan a un CAGR del 14,11% hasta 2032. La entrega multiinquilino puede reducir los costos de infraestructura para cada cliente. Los conectores basados en API pueden simplificar la incorporación de fuentes de datos SaaS y nativas de la nube. El almacenamiento elástico también puede seguir el volumen de telemetría sin grandes compromisos de capacidad inicial. Estas características hacen que la entrega en la nube sea muy adecuada para muchos servicios de seguridad gestionados.
Sentinel Data Lake de Microsoft proporciona niveles separados para el análisis activo y el almacenamiento a más largo plazo. Este diseño puede admitir búsquedas históricas más extensas, mejorar la economía de retención y permitir a los proveedores actualizar el contenido de detección, los flujos de inteligencia y las investigaciones automatizadas en toda su base de clientes. Los modelos locales e híbridos siguen siendo importantes donde se aplican normas de localización de datos o los datos OT deben permanecer dentro de las instalaciones. Fortinet lanzó FortiSIEM 7.5 en enero de 2026 con funciones de investigación agéntica y controles de soberanía de datos para el procesamiento y almacenamiento regional. La implementación híbrida mantiene disponible la gestión y los informes basados en la nube mientras retiene la recopilación o el procesamiento local para datos sensibles en el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad.
Por Aplicación:
La Gestión de Registros Ancla los Ingresos Mientras el Monitoreo de IoT y OT se ExpandeLa gestión de registros e informes representó el 34,22% del segmento de aplicaciones en 2026. Los compradores regulados a menudo comienzan con el monitoreo de registros gestionado para cumplir con los requisitos de auditoría. Las compras impulsadas por el cumplimiento normativo significan que las obligaciones de registro pueden preceder al uso de casos de uso más avanzados de inteligencia de amenazas. La inteligencia de amenazas, el análisis de seguridad, la respuesta a incidentes y la informática forense se añaden posteriormente a medida que los programas de los clientes maduran. Este patrón respalda una baja rotación en el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad porque cambiar de proveedor durante un ciclo de auditoría puede interrumpir la continuidad de la evidencia.
Se proyecta que el monitoreo de seguridad de IoT y OT se expanda a un CAGR del 14,56% hasta 2032. Los operadores industriales, energéticos, de servicios públicos e infraestructura crítica necesitan visibilidad sobre la telemetría de TI y OT. Un estudio del IEEE de 2025 describió la necesidad de una recopilación de datos unificada en las redes de campo OT y los sistemas de monitoreo de TI para detectar ataques de múltiples etapas. La Oficina Federal Alemana para la Seguridad de la Información emitió recomendaciones en marzo de 2025 sobre el monitoreo OT en la automatización de subestaciones que aconsejan enrutar las alertas de detección de intrusiones industriales a una ubicación central. NERC CIP-015 también requiere el monitoreo de seguridad de red para los sistemas de energía eléctrica a granel de las empresas de servicios públicos en América del Norte.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes se Convierten en el Foco de CrecimientoLas grandes empresas representaron el 68,78% de la demanda en 2026. Sus grandes entornos de registros, complejas obligaciones de cumplimiento normativo y capacidad para comprometerse con contratos plurianuales respaldan esta posición. Estos clientes a menudo utilizan servicios SOC co-gestionados o totalmente gestionados junto con equipos internos de seguridad. También requieren ingeniería de detección personalizada, flujos de inteligencia dedicados y cobertura 24/7 en entornos de TI distribuidos. Los servicios gestionados pueden ampliar la cobertura desde el horario comercial hasta las operaciones continuas sin requerir personal interno de seguimiento en diferentes zonas horarias.
Se proyecta que las pymes se expandan a un CAGR del 14,44% hasta 2032. Los precios basados en uso y los productos diseñados para organizaciones más pequeñas están reduciendo la barrera de entrada al monitoreo de nivel empresarial. Huntress puso a disposición general el SIEM Gestionado en abril de 2025 con precios por fuente de datos, informes de cumplimiento normativo, retención de hasta 7 años y soporte de SOC operado por el proveedor. Las limitaciones de personal tienen un fuerte efecto en las organizaciones más pequeñas porque pueden tener dificultades para atraer personal de seguridad experimentado. Los servicios gestionados pueden proporcionar el mantenimiento de reglas, el triaje de alertas y la respuesta a incidentes que estas organizaciones no pueden sostener internamente a un costo competitivo, ampliando el acceso dentro del mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad.

Por Industria de Usuario Final:
BFSI Mantiene la Mayor Posición Mientras Energía y Servicios Públicos Avanzan Más RápidoBFSI representó el 23,42% del mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad en 2026. El segmento enfrenta obligaciones de cumplimiento superpuestas de PCI-DSS v4.0, DORA y normas bancarias nacionales. El Requisito 10.4.1.1 de PCI-DSS v4.0 hizo efectivas las revisiones diarias automatizadas de registros el 31 de marzo de 2025. Este requisito redujo la practicidad de la revisión manual para los procesadores de pagos y los emisores de tarjetas. El Banco de la Reserva de India emitió sus Directrices del Marco de Garantía, Resiliencia y Riesgo Tecnológico de Ciberseguridad para bancos comerciales el 31 de julio de 2026, exigiendo personal de SOC 24/7 e informes de incidentes en 6 horas a través de la plataforma DAKSH.
Se proyecta que energía y servicios públicos se expandan a un CAGR del 14,28% hasta 2032. El sector necesita combinar el monitoreo de TI y OT mientras cumple con un mayor nivel de supervisión de infraestructura crítica. El gobierno y la defensa, la salud y las ciencias de la vida, y las tecnologías de la información y las telecomunicaciones también mantienen posiciones sustanciales porque la exposición a brechas y las necesidades de cumplimiento normativo son elevadas. Las empresas manufactureras e industriales, junto con los negocios de comercio minorista y electrónico, están adoptando el monitoreo gestionado a medida que se fortalecen los requisitos de ciberseguros y cadena de suministro. La industria de servicios gestionados de SIEM atiende estas diversas necesidades a través de contenido de detección e informes específicos del sector, mientras que el volumen de alertas y la gestión de falsos positivos sostienen la demanda de ajuste especializado.
Análisis Geográfico
Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad en América del Norte
América del Norte representó el 44,29% del mercado en 2026, respaldada por un entorno de adquisición maduro y una densa base de organizaciones financieras, de salud, gubernamentales y tecnológicas que sostiene el mercado de servicios gestionados de SIEM y monitoreo de registros de seguridad. Las divulgaciones del Artículo 106 de la SEC en el Formulario 10-K han hecho que la gobernanza de ciberseguridad y las pistas de auditoría relacionadas sean relevantes para los informes dirigidos a inversores. Los Estados Unidos siguen siendo el ancla regional, mientras que Canadá se beneficia de los programas federales de ciberseguridad y las necesidades de cumplimiento normativo en el sector salud. México está experimentando una adopción incremental a través de la manufactura transfronteriza y los requisitos del sector financiero.
Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a un CAGR del 14,59% hasta 2032. Las normas de India sobre retención de registros en el país durante 180 días e informes de incidentes en 6 horas crean una demanda directa de servicios con capacidades locales de almacenamiento e informes. Las obligaciones de privacidad de Japón y la creciente conciencia de seguridad respaldan la demanda de SOC, mientras que la digitalización del sector financiero de Corea del Sur fortalece el gasto en seguridad. La demanda regional también está respaldada por la inversión en capacidades de residencia de datos. Arctic Wolf se expandió a Japón y Singapur en 2025 y firmó un Acuerdo de Colaboración Estratégica con Amazon Web Services en octubre de 2025 para escalar su plataforma Aurora y su SOC impulsado por IA.
Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad en EMEA y América del Sur
Europa es la segunda geografía más grande porque NIS2 y DORA exigen a las organizaciones documentar la cobertura de registros de seguridad y la gestión de incidentes. Unisys recibió un contrato marco de servicios profesionales de ciberseguridad de la Comisión Europea de 4 años en octubre de 2025 para 71 instituciones y agencias de la UE. América del Sur es más pequeña pero está en expansión a medida que las instituciones financieras brasileñas y argentinas responden a los requisitos locales de protección de datos y ciberseguros. La demanda en Oriente Medio y África está aumentando a través de la inversión gubernamental, de telecomunicaciones y de BFSI en visibilidad centralizada e informes regulatorios. ZainTECH lanzó SecOps gestionado impulsado por IA en los Emiratos Árabes Unidos, Arabia Saudita y Jordania en agosto de 2025 con manejo de registros en el país.
Panorama Competitivo
Concentración del Mercado
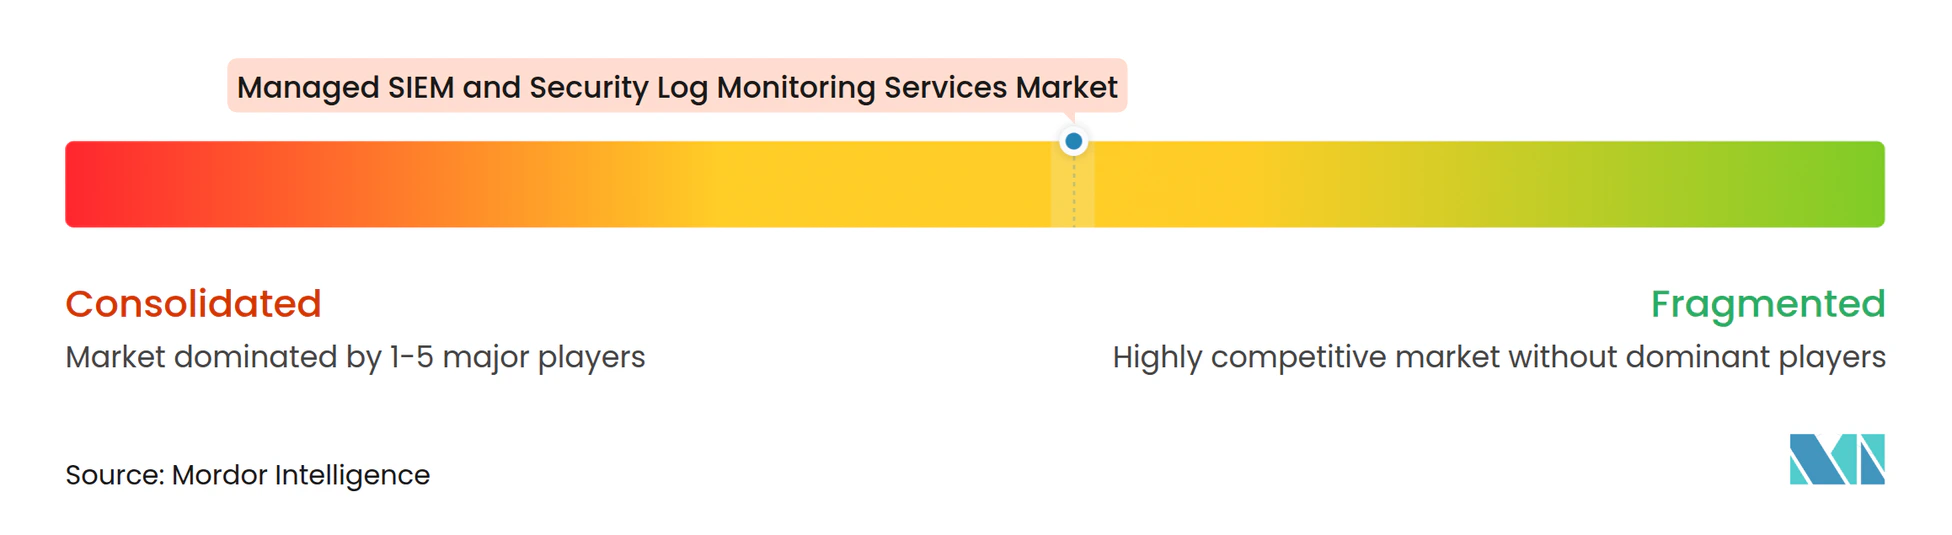
El mercado de servicios gestionados de SIEM tiene una concentración moderada entre los principales proveedores integrados, mientras que la base de proveedores más amplia sigue siendo fragmentada. Microsoft, Cisco, a través de Splunk, Palo Alto Networks e IBM compiten con MSSPs especializados como Arctic Wolf, Secureworks bajo Sophos, ReliaQuest y especialistas regionales. Los proveedores están combinando las funciones de SIEM, SOAR, XDR y MDR en plataformas gestionadas unificadas. Un alcance de servicio más amplio puede respaldar contratos más largos y valores de contrato anuales más altos que los servicios de gestión de registros independientes. Los compradores también evalúan la ingeniería de detección, la calidad de la inteligencia y la participación en marcos como MITRE ATT&CK y el intercambio de información de ISAC en el mercado de servicios gestionados de SIEM.
Sophos completó su adquisición de Secureworks por 859 millones de USD en febrero de 2025. La transacción combinó Taegis XDR, la inteligencia de la Unidad de Contraamenazas y las capacidades de SIEM con la cartera de operaciones de seguridad de Sophos. LevelBlue completó su adquisición de Trustwave en agosto de 2025, combinando la plataforma de inteligencia de amenazas OTX con la Plataforma de Operaciones de Seguridad Fusion de Trustwave y las capacidades de SpiderLabs. Estas transacciones subrayan la importancia de la escala, la amplitud de la inteligencia y la cobertura de la plataforma, al tiempo que aumentan la presión sobre los proveedores más pequeños.
Securonix introdujo Sam en febrero de 2026 para cuantificar el trabajo de analistas completado por IA y proporcionar medidas a nivel de directorio en detección, investigación y respuesta. Palo Alto Networks absorbió a los clientes de IBM QRadar SaaS en Cortex XSIAM durante 2024, con las versiones SaaS finalizando en abril de 2026. Los servicios co-gestionados para clientes de mercado medio regulados y el monitoreo de telemetría OT e IoT siguen siendo oportunidades donde el procesamiento local y el control del cliente son importantes. La industria de servicios gestionados de SIEM también tiene una oportunidad en las ofertas para pymes que combinan precios predecibles por fuente con informes de cumplimiento normativo integrados.
Líderes de la Industria de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad
-
IBM Corporation
-
Secureworks Corp.
-
AT&T Inc.
-
Verizon Communications Inc.
-
Arctic Wolf Networks, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad Empresas cubiertas en este informe
- International Business Machines Corporation
- Secureworks Corp.
- AT&T Inc.
- Verizon Communications Inc.
- Arctic Wolf Networks, Inc.
- NTT Corporation
- Trustwave Holdings, Inc.
- Rapid7, Inc.
- Optiv Security Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Capgemini SE
- Wipro Limited
- Unisys Corporation
- Securonix, Inc.
- Sumo Logic, Inc.
- ReliaQuest Holdings, LLC
- CyberProof Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad
- Septiembre de 2026: Arctic Wolf lanzó Aurora MDR Connect, un nivel exclusivo para MSP de su servicio Aurora de Detección y Respuesta Gestionadas, impulsado por la Plataforma Aurora Superintelligence y Aurora Agentic SOC. La plataforma procesa más de 10 billones de eventos de seguridad semanalmente y realiza más de 200.000 investigaciones semanales, lo que permite a los MSP ofrecer detección, investigación y respuesta preautorizada 24/7 a clientes del mercado medio sin necesidad de construir un SOC interno.
- Septiembre de 2026: Wipro y CrowdStrike lanzaron el CISO Command Center, integrando la plataforma Falcon de CrowdStrike con la estrategia de ciberseguridad liderada por consultoría de Wipro para unificar la seguridad de puntos de acceso, la seguridad en la nube, la gestión de exposición y la seguridad de IA bajo un SOC moderno. La iniciativa operacionaliza los servicios CyberShield y CyberTransform de Wipro, alojados en 8 Centros de Defensa Cibernética globales, en torno a un modelo operativo basado en el riesgo.
- Agosto de 2026: Optiv lanzó Optiv Agentic Security Operations en Black Hat USA 2026, reemplazando su plataforma MDR heredada con un modelo de operaciones de seguridad gestionadas con IA como prioridad, impulsado por Google Security Operations. El servicio se integra con Wiz para el contexto de tiempo de ejecución en la nube, el mapeo de rutas de ataque y la detección y respuesta en la nube en tiempo real en los entornos de los clientes, trasladando el servicio del procesamiento reactivo de alertas a la remediación proactiva de riesgos.
- Marzo de 2026: Expel lanzó SIEM Gestionado para Microsoft Sentinel y Splunk Enterprise Security como un complemento co-gestionado a su servicio MDR. La oferta cubre la estrategia de detección, la creación y el ajuste de lógica de detección personalizada, la optimización de costos de ingesta de datos y los flujos directos de alertas en los flujos de trabajo de respuesta de Expel, con precios basados en el número de superficies de ataque y fuentes de registros.
Alcance del Informe del Mercado Global de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad
El Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad comprende servicios de seguridad externalizados y disponibles 24/7 en los que un proveedor externo implementa, opera y mantiene la tecnología SIEM para recopilar, correlacionar, analizar y responder a eventos de seguridad y datos de registros en el entorno de TI de una organización, cubriendo puntos de acceso, redes, plataformas en la nube, aplicaciones SaaS, sistemas de identidad y dispositivos de seguridad.
El Informe del Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad está segmentado por Tipo de Servicio (Servicios de SIEM Totalmente Gestionados, Servicios de SIEM Co-Gestionados, Monitoreo y Reporte de Registros Gestionados, e Inteligencia de Amenazas Gestionada y Análisis de Seguridad), Modo de Implementación (Nube, Local e Híbrido), Aplicación (Gestión de Registros e Informes, Inteligencia de Amenazas, Análisis de Seguridad, Respuesta a Incidentes y Análisis Forense, y Monitoreo de Seguridad de IoT y OT), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros, Gobierno y Defensa, Salud y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Manufactura e Industrial, Comercio Minorista y Electrónico, Energía y Servicios Públicos, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios de SIEM Totalmente Gestionados |
| Servicios de SIEM Co-Gestionados |
| Monitoreo y Reporte de Registros Gestionados |
| Inteligencia de Amenazas Gestionada y Análisis de Seguridad |
| Nube |
| Local |
| Híbrido |
| Gestión de Registros e Informes |
| Inteligencia de Amenazas |
| Análisis de Seguridad |
| Respuesta a Incidentes y Análisis Forense |
| Monitoreo de Seguridad de IoT y OT |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros |
| Gobierno y Defensa |
| Salud y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Manufactura e Industrial |
| Comercio Minorista y Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Tipo de Servicio | Servicios de SIEM Totalmente Gestionados | |
| Servicios de SIEM Co-Gestionados | ||
| Monitoreo y Reporte de Registros Gestionados | ||
| Inteligencia de Amenazas Gestionada y Análisis de Seguridad | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Aplicación | Gestión de Registros e Informes | |
| Inteligencia de Amenazas | ||
| Análisis de Seguridad | ||
| Respuesta a Incidentes y Análisis Forense | ||
| Monitoreo de Seguridad de IoT y OT | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros | |
| Gobierno y Defensa | ||
| Salud y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Manufactura e Industrial | ||
| Comercio Minorista y Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad?
Se proyecta que el Mercado de Servicios Gestionados de SIEM y Monitoreo de Registros de Seguridad se expanda desde 7,18 mil millones de USD en 2026 y 8,26 mil millones de USD en 2027 hasta 15,86 mil millones de USD para 2032, a un CAGR del 13,94%.
¿Qué está impulsando la demanda de servicios gestionados de SIEM?
El aumento de los volúmenes de alertas, la escasez de personal, la expansión en la nube y los requisitos de cumplimiento normativo están incrementando la necesidad de monitoreo y respuesta entregados externamente.
¿Qué tipo de servicio gestionado de SIEM se está expandiendo más rápido?
Se proyecta que los servicios de SIEM co-gestionados se expandan a un CAGR del 14,23% hasta 2032 porque los clientes pueden mantener la gobernanza mientras externalizan el trabajo de los analistas.
¿Qué modo de implementación lidera la adopción de SIEM gestionado?
La implementación en la nube lideró con el 59,36% de la demanda en 2026 y se proyecta que se expanda a un CAGR del 14,11% hasta 2032.
¿Qué sector de usuario final tiene la mayor demanda de servicios gestionados de SIEM?
BFSI representó el 23,42% de la demanda en 2026 porque las instituciones financieras enfrentan requisitos intensivos de registro, auditoría e informes de incidentes.
¿Qué región se está expandiendo más rápido en servicios gestionados de SIEM?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 14,59% hasta 2032, respaldada por la inversión en infraestructura digital y los requisitos de residencia de datos.