
Marktgröße und Marktanteil für Managed SIEM und Sicherheits-Log-Monitoring-Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 8.26 Milliarden US-Dollar |
| Marktgröße (2032) | 15.86 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.94 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed SIEM und Sicherheits-Log-Monitoring-Services von Mordor Intelligence
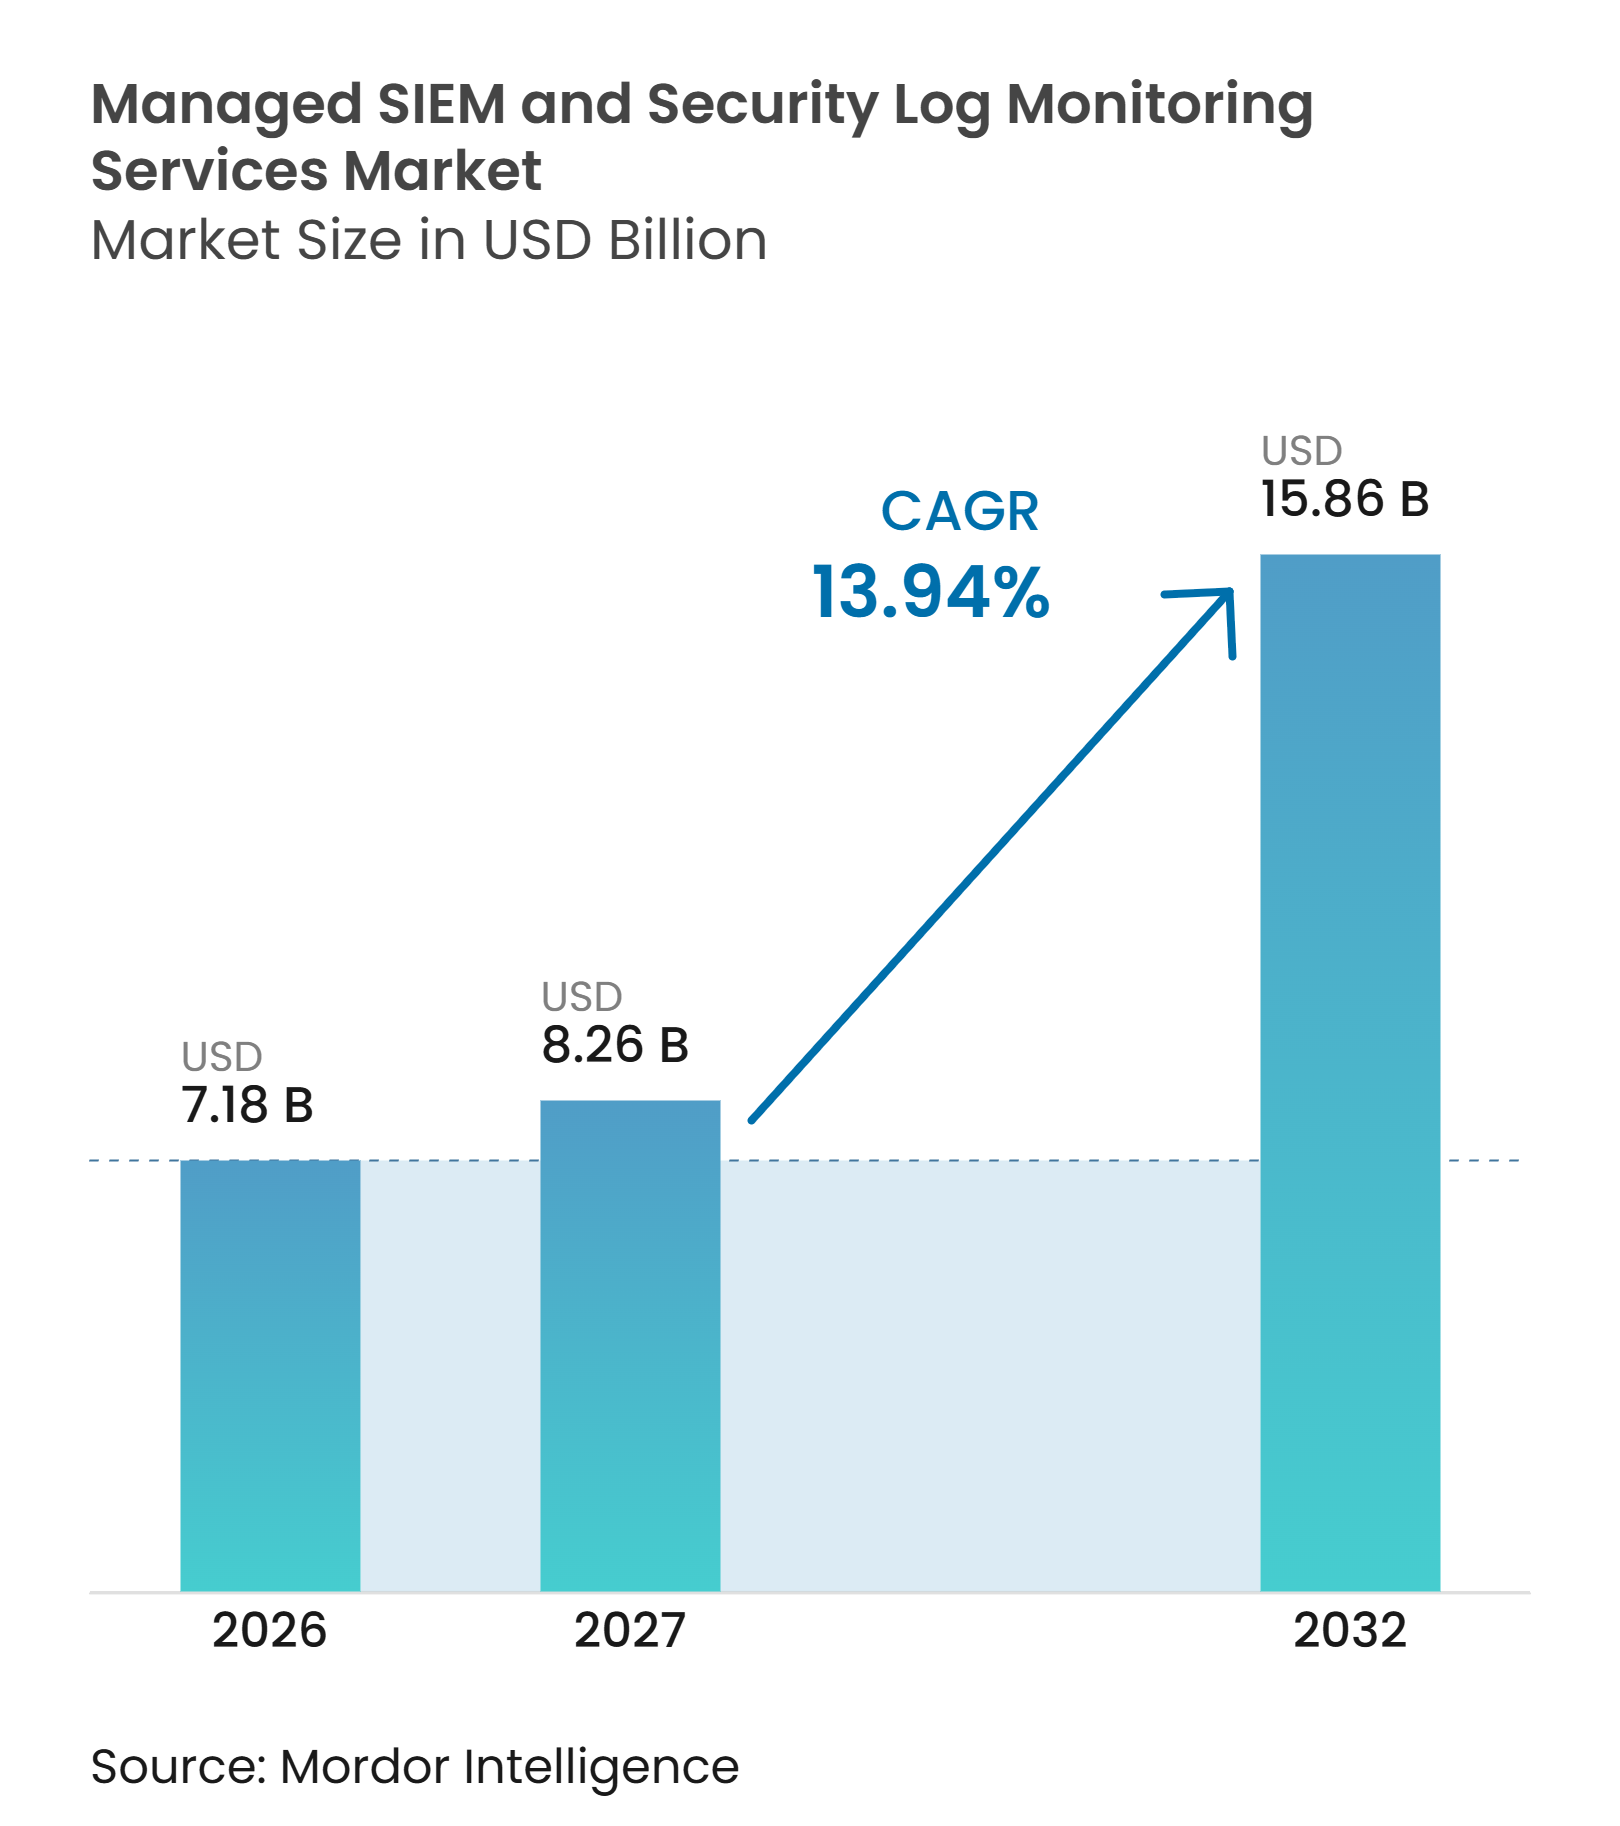
Die Marktgröße für Managed SIEM und Sicherheits-Log-Monitoring-Services wird voraussichtlich von 7,18 Milliarden USD im Jahr 2026 und 8,26 Milliarden USD im Jahr 2027 auf 15,86 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 13,94 % zwischen 2027 und 2032. Unternehmen verlagern Sicherheitsoperationen von lizenzierten Plattformen und internen Analystenteams hin zu verwalteten Erkennungs-, Korrelations- und Reaktionsdiensten. Automatisierte Angriffe erhöhen das Alarmaufkommen schneller, als viele interne Teams es überprüfen können, was die Nachfrage nach kontinuierlicher Überwachung und definierten Reaktionsverpflichtungen steigert. Compliance-Anforderungen, Personalengpässe, Cloud-Expansion und neue Preisansätze verstärken sich gegenseitig im Markt für Managed SIEM-Services. Anbieter reagieren mit automatisierten Untersuchungsfunktionen, kostengünstigerer Speicherung und gemeinsam verwalteten Serviceoptionen, die die Kundenkontrolle über Daten und Eskalationsentscheidungen erhalten. Diese Veränderungen begünstigen Anbieter im Markt für Managed SIEM-Services, die regulierte Arbeitslasten unterstützen und gleichzeitig den operativen Druck auf interne Sicherheitsteams reduzieren können.
Wichtigste Erkenntnisse des Berichts
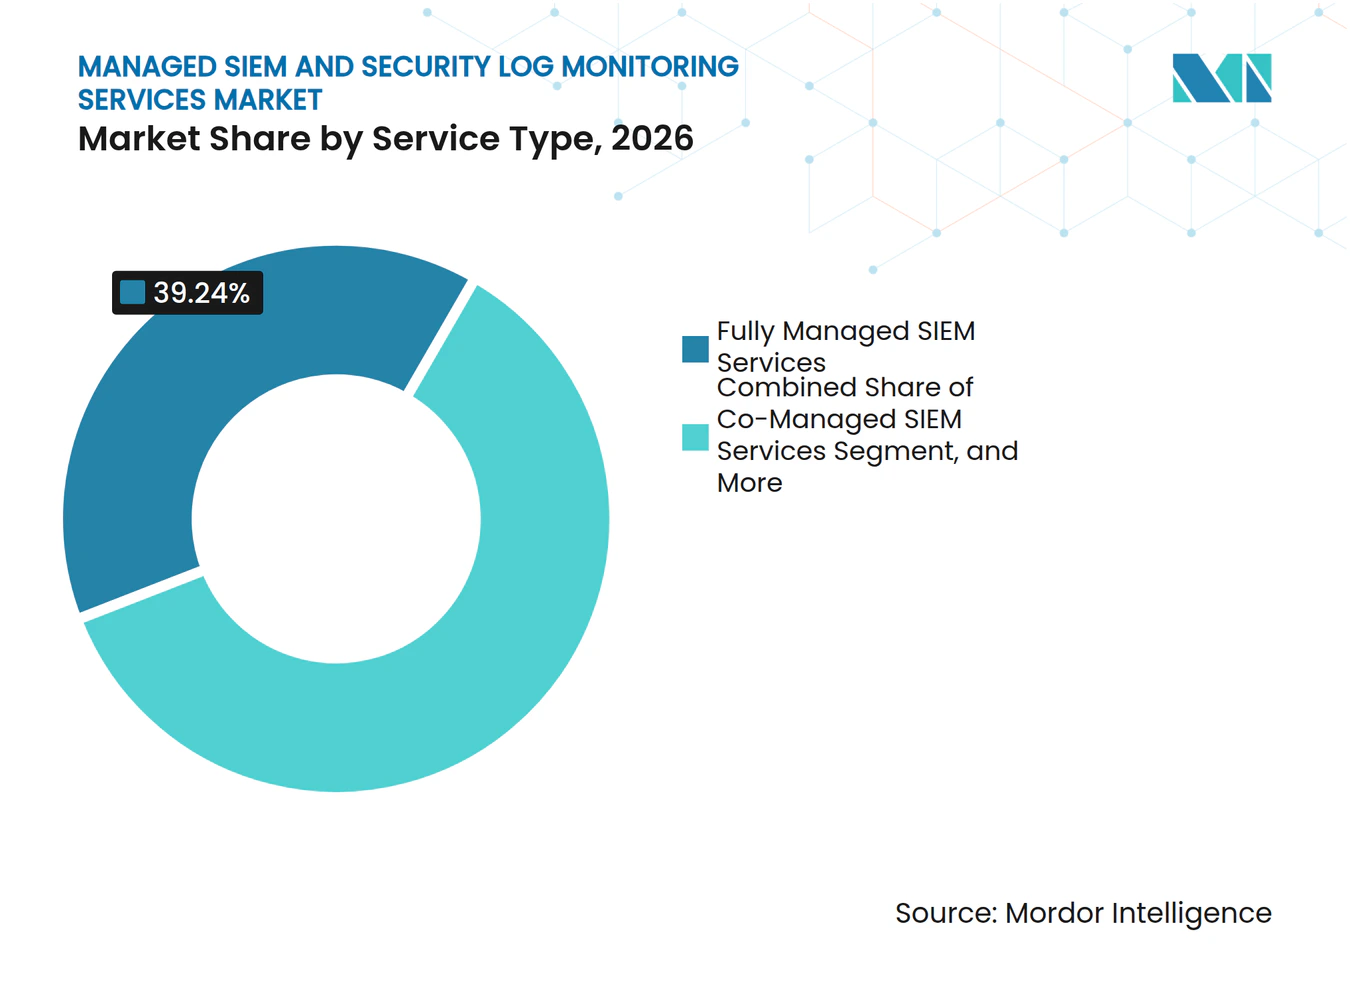
- Nach Servicetyp hielten vollständig verwaltete SIEM-Services im Jahr 2026 einen Marktanteil von 39,24 % am Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services, während gemeinsam verwaltete SIEM-Services bis 2032 voraussichtlich mit einer CAGR von 14,23 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 59,36 % auf die Cloud, und es wird erwartet, dass dieser Bereich bis 2032 mit einer CAGR von 14,11 % wächst.
- Nach Anwendung hielt Log-Management und Reporting im Jahr 2026 einen Marktanteil von 34,22 %, während IoT- und OT-Sicherheitsüberwachung bis 2032 voraussichtlich mit einer CAGR von 14,56 % wachsen wird.
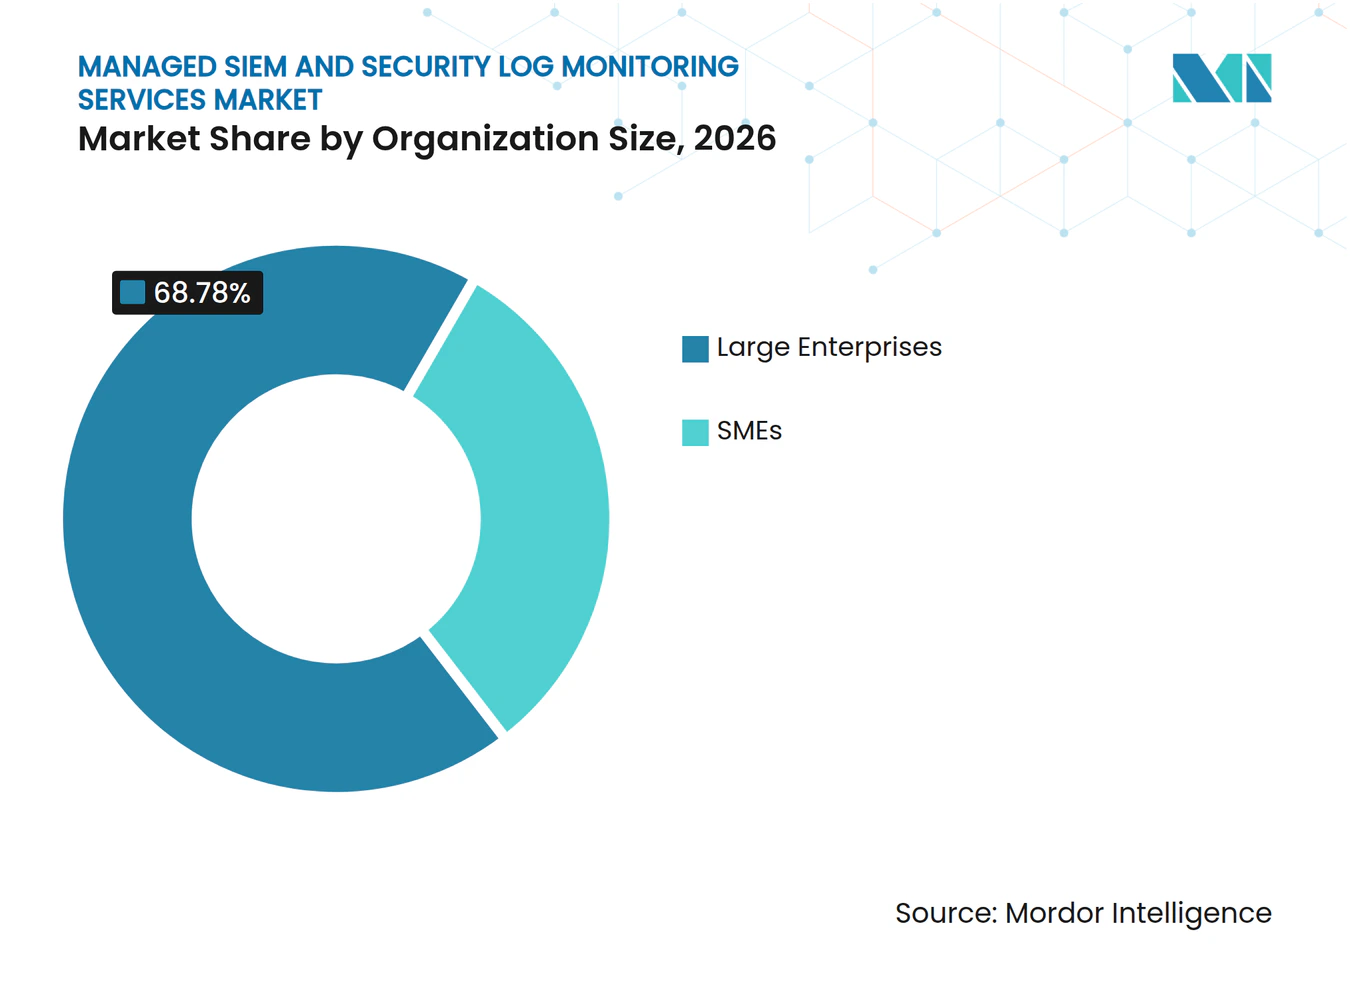
- Nach Unternehmensgröße entfielen im Jahr 2026 68,78 % des Marktes auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einer CAGR von 14,44 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 23,42 % am Markt für Managed SIEM-Services, während Energie und Versorgungsunternehmen bis 2032 voraussichtlich mit einer CAGR von 14,28 % wachsen werden.
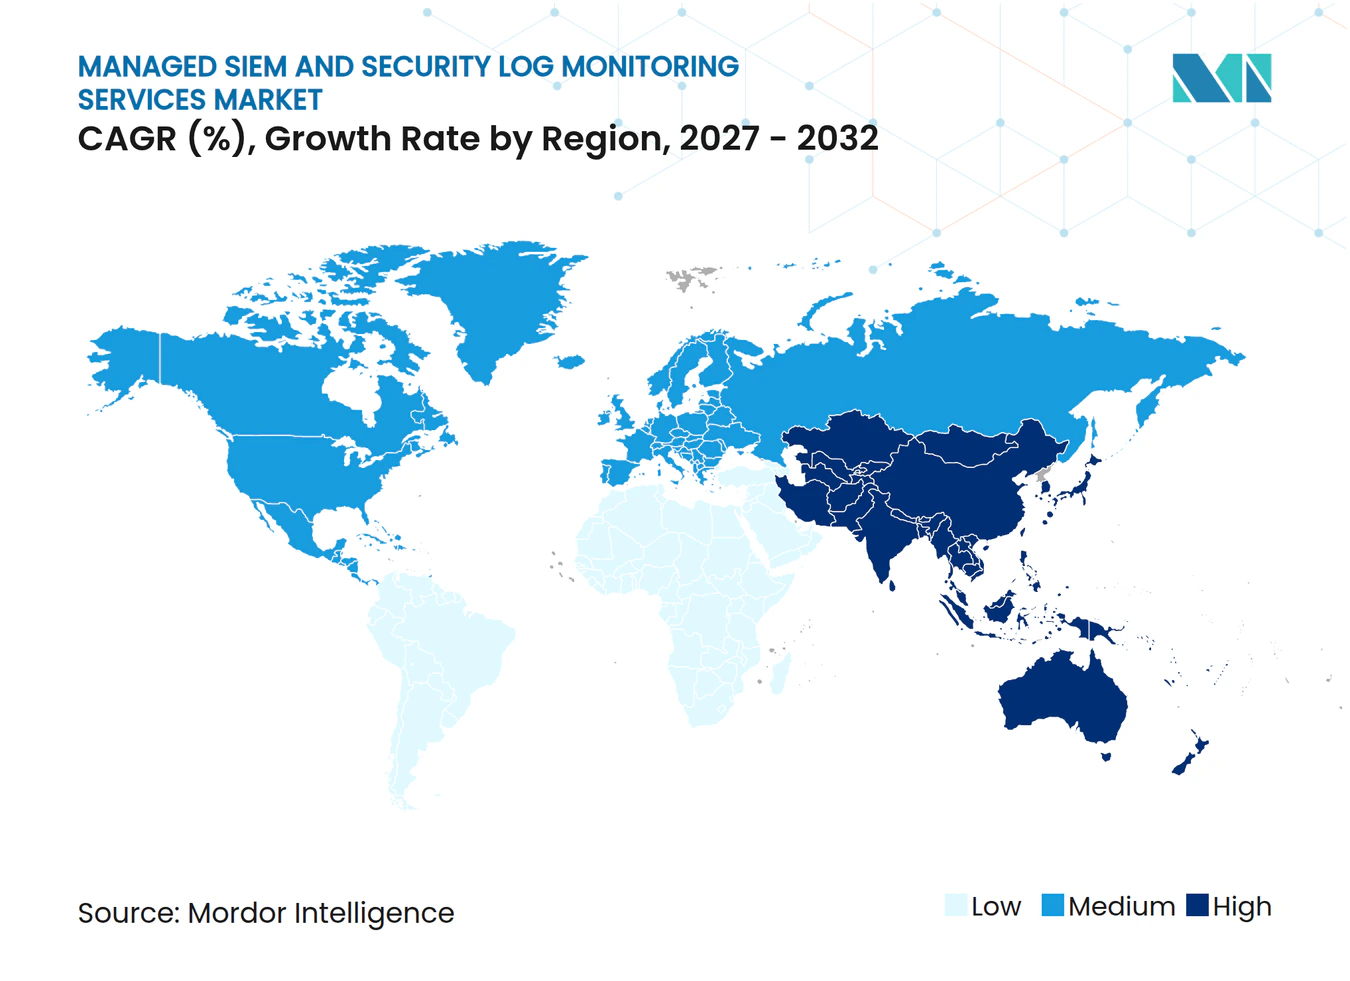
- Nach Geografie entfiel im Jahr 2026 ein Anteil von 44,29 % auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 14,59 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Raffinesse von Cyberbedrohungen | +4.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkräften | +3.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Protokollierungs- und Prüfanforderungen | +2.5% | Nordamerika und EU, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Expansion der Cloud- und Hybrid-Angriffsfläche | +2.0% | Global | Mittelfristig (2–4 Jahre) |
| KI-gestützte SOC-Automatisierung und XDR-Konvergenz | +1.5% | Global | Mittelfristig (2–4 Jahre) |
| Nutzungsbasierte Preisgestaltung und Einführung gemeinsam verwalteter SOC-Dienste | +1.0% | Nordamerika, asiatisch-pazifischer Raum und aufstrebende europäische Märkte | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Raffinesse von Cyberbedrohungen beschleunigt die SIEM-Nachfrage
KI-gestützte Phishing-Angriffe, Malware-Variationen und Angriffe auf Anmeldedaten erhöhen das Volumen und die Geschwindigkeit von Sicherheitswarnungen. Red Canary berichtete, dass sich die Unternehmensangriffsfläche in den vorangegangenen 12 Monaten um 41 % ausgeweitet hat, während 73 % der Sicherheitsverantwortlichen angaben, dass die Zeit von der Erkennung bis zur Behebung eines Angriffs gestiegen ist. Diese Bedingungen steigern die Nachfrage im Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services nach Service-Level-Verpflichtungen, die Erkennung und Reaktion abdecken. Käufer testen Anbieter auf ihre Fähigkeit, KI-generierte Taktiken und unbekannte Angriffsketten zu identifizieren. Diese Bewertung legt mehr Gewicht auf Verhaltensanalysen als auf bekannte Signaturen allein. Red Canary stellte außerdem fest, dass 54 % der Unternehmen KI für das SIEM-Management einsetzen, was KI-gestützte Log-Überwachung zu einer erwarteten Fähigkeit statt zu einem engen Differenzierungsmerkmal macht.[1]
Mangel an Cybersicherheitsfachkräften treibt Outsourcing an verwaltete Dienste voran
Anhaltende Personalengpässe veranlassen Unternehmen, kontinuierliche Überwachung von externen Anbietern zu beziehen. ISC2 berichtete, dass 59 % der Befragten im Jahr 2025 kritische oder erhebliche Qualifikationsbedarfe hatten, verglichen mit 44 % im Jahr 2024. Die Studie ergab außerdem, dass 95 % der Befragten mindestens einen Qualifikationsbedarf hatten und 72 % glaubten, dass Personalreduzierungen das Risiko von Sicherheitsverletzungen erheblich erhöhten. ISACA berichtete, dass 55 % der Cybersicherheitsteams unterbesetzt waren, 65 % unbesetzte Stellen hatten und 20 % MSSPs oder externe SOC-Anbieter nutzten, um Qualifikationsdefizite zu beheben.[2] Unternehmen ohne ausreichende Analysten fehlt auch die Kapazität, Erkennungsregeln zu optimieren, Datenpipelines zu pflegen und auf Vorfälle zu reagieren. Dies unterstützt die Nachfrage nach vollständig verwalteter und gemeinsam verwalteter Bereitstellung im Markt für Managed SIEM-Services.
Regulatorische Protokollierungs- und Prüfanforderungen schaffen compliance-getriebene Nachfrage
Strengere Protokollierungs- und Überwachungsvorschriften schaffen eine dauerhafte Nachfragebasis für den Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services. Die Durchführungsverordnung der EU-Kommission 2024/2690 legt technische und methodische Anforderungen für das Cybersicherheitsrisikomanagement im Rahmen von NIS2 fest.[3] Die technischen Regulierungsstandards DORA 2024/1772 verpflichten Finanzunternehmen, Aufzeichnungen zu führen, die das IKT-Risikomanagement und die Vorfallbehandlung unterstützen. In den Vereinigten Staaten verlangt SEC Item 106 eine jährliche Offenlegung des Cybersicherheitsrisikomanagements und der Governance, während wesentliche Vorfälle innerhalb von 4 Werktagen nach einer Wesentlichkeitsfeststellung auf Formular 8-K offengelegt werden müssen. Diese Anforderungen erhöhen den Wert jurisdiktionsspezifischer Aufbewahrungsfristen, strukturierter Vorfallzeitpläne und prüfungsfähiger Nachweise. ISO/IEC 27001, PCI-DSS und branchenspezifische Vorschriften verstärken Protokollierung und Überwachung als erforderliche Kontrollen zusätzlich.
Expansion der Cloud- und Hybrid-Angriffsfläche belastet das interne Log-Management
Cloud-Workloads, SaaS-Anwendungen und Remote-Endpunkte haben eine stärker fragmentierte Log-Umgebung geschaffen. Ein gemeinsamer Beratungshinweis aus dem Jahr 2025 unter Federführung des US-Verteidigungsministeriums identifizierte die Protokollierung von Cloud-Plattformen als Priorität und stellte fest, dass Unternehmen Cloud-Protokolle möglicherweise falsch konfigurieren oder nicht in SIEM-Plattformen einlesen. Fehlende Cloud-Steuerungsebene, SaaS-Authentifizierung und API-Aktivitäten können wichtige Lücken in einem internen Sicherheitsprogramm hinterlassen. Verwaltete Anbieter schließen diese Lücken durch Connector-Engineering und Multi-Cloud-Log-Normalisierung. Microsoft startete Sentinel Data Lake im Juli 2025 mit einer 2-Tier-Architektur, die aktive Analysen von kostengünstigerer Langzeitspeicherung trennt. Längere Aufbewahrung bei niedrigeren Speicherkosten kann das Compliance-Angebot im Markt für Managed SIEM-Services stärken.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der SIEM-Integration und -Optimierung | -1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Bedenken hinsichtlich Datensouveränität und Drittanbieterkontrolle | -1.0% | EU, zentraler asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Kostendruck durch langfristige Log-Aufbewahrung und Datenaufnahme | -0.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Haftungsrisiken von MSSPs und Abgrenzungsrisiken bei der Vorfallreaktion | -0.5% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der SIEM-Integration und -Optimierung verlängert Beschaffungszeiträume
Das Onboarding von Managed SIEM kann eine Herausforderung darstellen, wenn ein Unternehmen On-Premises-Systeme, mehrere Cloud-Plattformen, OT-Netzwerke und SaaS-Anwendungen von Drittanbietern betreibt. Eine SANS SOC-Umfrage ergab, dass viele SOCs Daten in SIEM-Plattformen einlasen, ohne einen strukturierten Abruf- oder Verwaltungsplan zu haben. Diese Lücke kann zu Alarmlärm, unzureichender Erkennungsabdeckung und einem Rückstand an nicht validierten Regeln führen. Anbieter müssen die Abdeckung von Log-Quellen bewerten, inkonsistente Ereignisschemata beheben und Erkennungen auf die Betriebsumgebung des Kunden kalibrieren. Diese Aktivitäten können vorübergehende Abdeckungslücken erzeugen und die vollständige Serviceeffektivität verzögern. Strukturierte Datenqualitätsprüfungen, phasenweise Quellmigration und Basis-Optimierung können Implementierungsherausforderungen reduzieren; komplexe Kundenumgebungen bleiben jedoch ein Hindernis für den Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services.
Bedenken hinsichtlich Datensouveränität und Drittanbieterkontrolle schränken die cloudbasierte Bereitstellung ein
Datenlokalisierungsvorschriften können einschränken, wie ein Anbieter Kundenprotokolle speichert, verarbeitet und überträgt. Indiens CERT-In-Richtlinien verpflichten betroffene Unternehmen, IKT-Systemprotokolle 180 Tage lang innerhalb der indischen Jurisdiktion aufzubewahren und bestimmte Vorfälle innerhalb von 6 Stunden nach deren Feststellung zu melden. EU-Compliance-Anforderungen legen ebenfalls Wert auf Nachweise, Integrität und Vorfallaufzeichnungen, während Golfmärkte das internationale Log-Routing einschränken können. Anbieter benötigen möglicherweise regionale Knoten oder lokale Partnerschaften anstelle einer kleinen Anzahl zentralisierter Verarbeitungszentren. Dies erhöht die Kosten und kann die adressierbare Kundenbasis für den Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services einschränken, wenn Anbieter keinen regionalen Standort haben. Käufer können auch die Vorfallreaktionsbefugnis und die Beweismittelkette in Frage stellen, wenn ein Dritter sensible Sicherheitsdaten hält.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Gemeinsam verwaltete Modelle gewinnen an Bedeutung, da hybride Governance reiftVollständig verwaltete SIEM-Services machten im Jahr 2026 39,24 % des Servicetyp-Segments aus. Dieses Modell bündelt Erkennungs-Engineering, Analystenoperationen, Vorfallreaktion und regulatorisches Reporting unter einem Anbietervertrag. Es ist besonders relevant für Unternehmen mit begrenzter interner Sicherheitskompetenz und anspruchsvollen Compliance-Anforderungen. Die Marktgröße für gemeinsam verwaltete SIEM-Services im Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services wird bis 2032 voraussichtlich mit einer CAGR von 14,23 % wachsen. Gemeinsam verwaltete Vereinbarungen ermöglichen es Kunden, die Kontrolle über Bedrohungsinformationen und Eskalationsentscheidungen zu behalten, während Tier-1- und Tier-2-Analysten-Arbeit ausgelagert wird.
Sicherheitsverantwortliche können direkten Zugriff auf Rohdaten-Protokolle und Erkennungsregeln behalten, ohne einen vollständigen internen SOC neu aufzubauen. Verwaltete Log-Überwachung, Reporting, Bedrohungsinformationen und Sicherheitsanalysen werden zunehmend in Multi-Service-Verträgen gebündelt, die den Vertragswert steigern können, ohne einen entsprechenden Anstieg des Anbieter-Personalbestands im Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services zu erfordern. Expel startete Managed SIEM für Microsoft Sentinel und Splunk Enterprise Security im März 2026 als gemeinsam verwaltetes Add-on zu seinem MDR-Service. Das Angebot umfasst Erkennungsstrategie, benutzerdefinierte Logik, Optimierung, Verwaltung der Aufnahmekosten und direkte Alarm-Feeds, wobei die Preisgestaltung auf Angriffsflächen und Log-Quellen basiert. Securonix führte Sam im Februar 2026 mit rollenbasierten Berechtigungsstufen ein, die verschiedene Kombinationen aus Automatisierung und menschlicher Aufsicht unterstützen.



Nach Bereitstellungsmodus:
Cloud führt, während hybride Bereitstellung eine klare Rolle behältCloud-Bereitstellungen machten im Jahr 2026 59,36 % des Marktes für Managed SIEM und Sicherheits-Log-Monitoring-Services aus und werden bis 2032 voraussichtlich mit einer CAGR von 14,11 % wachsen. Multi-Tenant-Bereitstellung kann die Infrastrukturkosten für jeden Kunden senken. API-basierte Konnektoren können das Onboarding für SaaS- und Cloud-native Datenquellen vereinfachen. Elastischer Speicher kann auch dem Telemetrievolumen folgen, ohne große Vorabkapazitätsverpflichtungen. Diese Eigenschaften machen die Cloud-Bereitstellung für viele verwaltete Sicherheitsdienste gut geeignet.
Microsofts Sentinel Data Lake bietet separate Ebenen für aktive Analysen und Langzeitspeicherung. Dieses Design kann längere historische Suchen unterstützen, die Aufbewahrungswirtschaftlichkeit verbessern und Anbietern ermöglichen, Erkennungsinhalte, Intelligence-Feeds und automatisierte Untersuchungen in ihrer Kundenbasis zu aktualisieren. On-Premises- und Hybrid-Modelle bleiben wichtig, wo Datenlokalisierungsvorschriften gelten oder OT-Daten innerhalb der Anlage verbleiben müssen. Fortinet veröffentlichte FortiSIEM 7.5 im Januar 2026 mit agentischen Untersuchungsfunktionen und Datensouveränitätskontrollen für regionale Verarbeitung und Speicherung. Hybride Bereitstellung hält cloudbasiertes Management und Reporting verfügbar, während lokale Erfassung oder Verarbeitung für sensible Daten im Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services erhalten bleibt.
Nach Anwendung:
Log-Management verankert den Umsatz, während IoT- und OT-Überwachung expandiertLog-Management und Reporting machten im Jahr 2026 34,22 % des Anwendungssegments aus. Regulierte Käufer beginnen häufig mit verwalteter Log-Überwachung, um Prüfanforderungen zu erfüllen. Compliance-getriebene Käufe bedeuten, dass Protokollierungspflichten der Nutzung fortgeschrittenerer Anwendungsfälle für Bedrohungsinformationen vorausgehen können. Bedrohungsinformationen, Sicherheitsanalysen, Vorfallreaktion und Forensik werden dann hinzugefügt, wenn Kundenprogramme reifen. Dieses Muster unterstützt eine geringe Abwanderung im Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services, da ein Anbieterwechsel während eines Prüfzyklus die Beweiskontinuität unterbrechen kann.
IoT- und OT-Sicherheitsüberwachung wird bis 2032 voraussichtlich mit einer CAGR von 14,56 % wachsen. Betreiber in der Industrie, im Energiesektor, bei Versorgungsunternehmen und in der kritischen Infrastruktur benötigen Einblick in IT- und OT-Telemetrie. Eine IEEE-Studie aus dem Jahr 2025 beschrieb die Notwendigkeit einer einheitlichen Datenerfassung über OT-Feldnetzwerke und IT-Überwachungssysteme hinweg, um mehrstufige Angriffe zu erkennen. Das Bundesamt für Sicherheit in der Informationstechnik veröffentlichte im März 2025 Empfehlungen zur OT-Überwachung in der Unterwerksautomatisierung, die empfehlen, industrielle Einbruchserkennungswarnungen an einen zentralen Standort weiterzuleiten. NERC CIP-015 verlangt außerdem Netzwerksicherheitsüberwachung für elektrische Versorgungsunternehmen mit Massenleistungssystemen in Nordamerika.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU zum Wachstumsschwerpunkt werdenGroßunternehmen machten im Jahr 2026 68,78 % der Nachfrage aus. Ihre großen Log-Umgebungen, komplexen Compliance-Pflichten und die Fähigkeit, mehrjährige Verträge abzuschließen, unterstützen diese Position. Diese Kunden nutzen häufig gemeinsam verwaltete oder vollständig verwaltete SOC-Services neben internen Sicherheitsteams. Sie benötigen auch maßgeschneidertes Erkennungs-Engineering, dedizierte Intelligence-Feeds und 24/7-Abdeckung in verteilten IT-Umgebungen. Verwaltete Services können die Abdeckung von Geschäftszeiten auf kontinuierlichen Betrieb ausweiten, ohne internes Follow-the-Sun-Personal zu erfordern.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 14,44 % wachsen. Nutzungsbasierte Preisgestaltung und für kleinere Unternehmen konzipierte Produkte senken die Einstiegshürde für Überwachung auf Unternehmensebene. Huntress machte Managed SIEM im April 2025 allgemein verfügbar mit Preisgestaltung pro Datenquelle, Compliance-Reporting, Aufbewahrung für bis zu 7 Jahre und vom Anbieter betriebener SOC-Unterstützung. Personalengpässe haben einen starken Einfluss auf kleinere Unternehmen, da sie möglicherweise Schwierigkeiten haben, erfahrene Sicherheitsfachkräfte zu gewinnen. Verwaltete Services können Regelwartung, Alarm-Triage und Vorfallreaktion bereitstellen, die diese Unternehmen intern nicht zu wettbewerbsfähigen Kosten aufrechterhalten können, und erweitern so den Zugang im Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services.

Nach Endnutzerbranche:
BFSI hält die größte Position, während Energie und Versorgungsunternehmen am schnellsten wachsenBFSI machte im Jahr 2026 23,42 % des Marktes für Managed SIEM und Sicherheits-Log-Monitoring-Services aus. Das Segment sieht sich überlappenden Compliance-Anforderungen aus PCI-DSS v4.0, DORA und nationalen Bankenvorschriften gegenüber. PCI-DSS v4.0 Anforderung 10.4.1.1 machte automatisierte tägliche Log-Überprüfungen ab dem 31. März 2025 wirksam. Diese Anforderung reduzierte die Praktikabilität manueller Überprüfungen für Zahlungsabwickler und Kartenaussteller. Die Reserve Bank of India veröffentlichte am 31. Juli 2026 ihre Richtlinien zum Rahmen für Cybersicherheitstechnologierisiken, Resilienz und Assurance für Geschäftsbanken, die eine 24/7-SOC-Besetzung und eine 6-stündige Vorfallmeldung über die DAKSH-Plattform vorschreiben.
Energie und Versorgungsunternehmen werden bis 2032 voraussichtlich mit einer CAGR von 14,28 % wachsen. Der Sektor muss IT- und OT-Überwachung kombinieren und dabei einem höheren Niveau der Aufsicht über kritische Infrastrukturen gerecht werden. Regierung und Verteidigung, Gesundheitswesen und Biowissenschaften sowie IT und Telekommunikation behalten ebenfalls erhebliche Positionen, da das Risiko von Sicherheitsverletzungen und Compliance-Anforderungen hoch sind. Fertigungs- und Industrieunternehmen sowie Einzel- und E-Commerce-Unternehmen übernehmen verwaltete Überwachung, da Cyberversicherungs- und Lieferkettenanforderungen zunehmen. Die Managed SIEM-Services-Branche bedient diese vielfältigen Bedürfnisse durch branchenspezifische Erkennungsinhalte und Reporting, während Alarmvolumen und Verwaltung von Fehlalarmen die Nachfrage nach spezialisierter Optimierung aufrechterhalten.
Geografische Analyse
Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services in Nordamerika
Nordamerika machte im Jahr 2026 44,29 % des Marktes aus, unterstützt durch ein reifes Beschaffungsumfeld und eine dichte Basis an Finanz-, Gesundheits-, Regierungs- und Technologieunternehmen, die den Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services trägt. SEC Item 106-Offenlegungen in Formular 10-K haben Cybersicherheits-Governance und zugehörige Prüfpfade für investorenorientierte Berichterstattung relevant gemacht. Die Vereinigten Staaten bleiben der regionale Anker, während Kanada von bundesstaatlichen Cybersicherheitsprogrammen und Compliance-Anforderungen im Gesundheitswesen profitiert. Mexiko verzeichnet eine schrittweise Einführung durch grenzüberschreitende Fertigungs- und Finanzsektor-Anforderungen.
Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 14,59 % wachsen. Indiens Vorschriften zur 180-tägigen inländischen Log-Aufbewahrung und 6-stündigen Vorfallmeldung schaffen direkte Nachfrage nach Diensten mit lokalen Speicher- und Berichtsfähigkeiten. Japans Datenschutzverpflichtungen und wachsendes Sicherheitsbewusstsein unterstützen die SOC-Nachfrage, während Südkoreas Digitalisierung des Finanzsektors die Sicherheitsausgaben stärkt. Die regionale Nachfrage wird auch durch Investitionen in Datenresidenzfähigkeiten unterstützt. Arctic Wolf expandierte 2025 nach Japan und Singapur und unterzeichnete im Oktober 2025 ein Strategisches Kooperationsabkommen mit Amazon Web Services, um seine Aurora-Plattform und den KI-gestützten SOC zu skalieren.
Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services in EMEA und Südamerika
Europa ist die zweitgrößte Region, da NIS2 und DORA Unternehmen verpflichten, die Abdeckung von Sicherheitsprotokollen und das Vorfallmanagement zu dokumentieren. Unisys erhielt im Oktober 2025 einen 4-jährigen Rahmenvertrag für Cybersicherheits-Professionaldienste der Europäischen Kommission für 71 EU-Institutionen und -Agenturen. Südamerika ist kleiner, expandiert aber, da brasilianische und argentinische Finanzinstitute auf lokale Datenschutz- und Cyberversicherungsanforderungen reagieren. Die Nachfrage im Nahen Osten und Afrika steigt durch Investitionen von Regierung, Telekommunikation und BFSI in zentralisierte Transparenz und regulatorisches Reporting. ZainTECH startete im August 2025 KI-gestützte verwaltete SecOps in den Vereinigten Arabischen Emiraten, Saudi-Arabien und Jordanien mit inländischer Log-Verarbeitung.
Wettbewerbslandschaft
Marktkonzentration
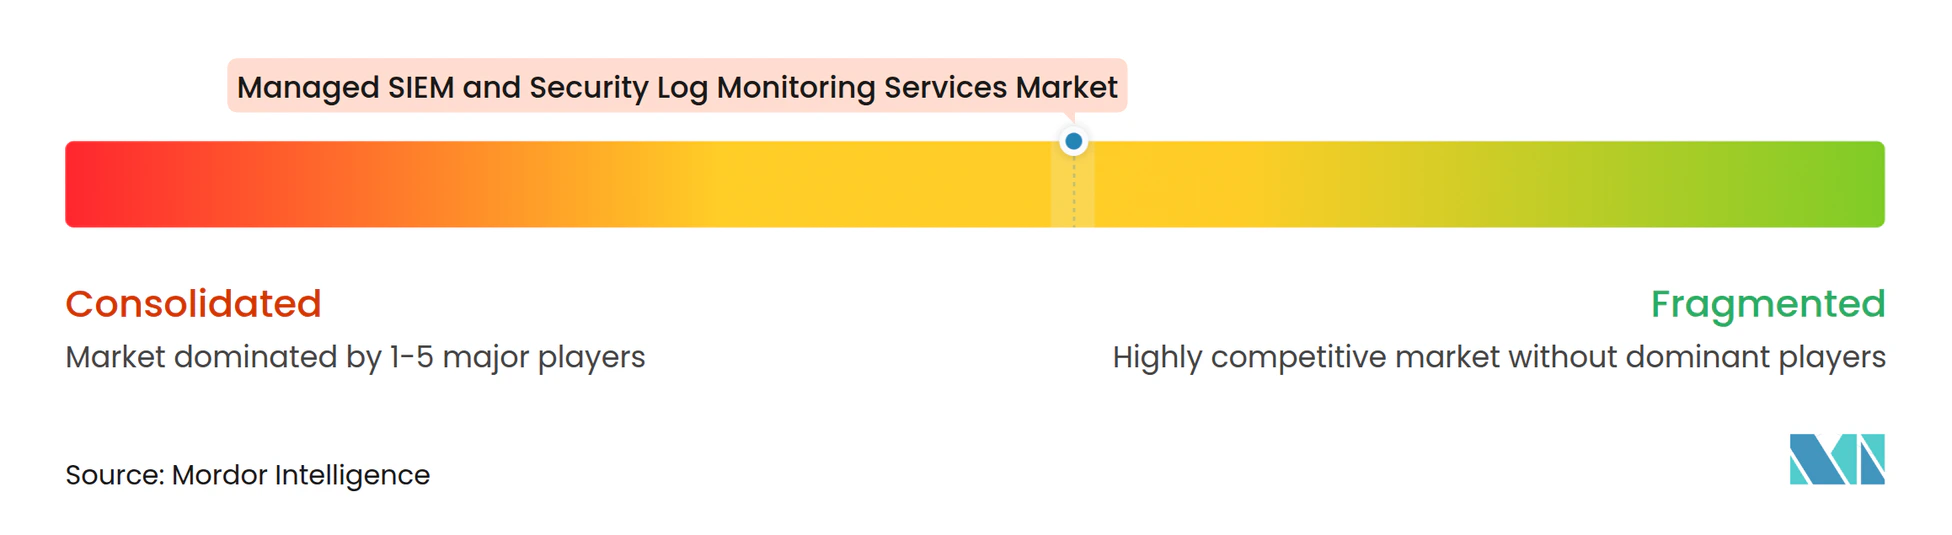
Der Markt für Managed SIEM-Services weist eine moderate Konzentration unter führenden integrierten Anbietern auf, während die breitere Anbieterbasis fragmentiert bleibt. Microsoft, Cisco über Splunk, Palo Alto Networks und IBM konkurrieren mit reinen MSSPs wie Arctic Wolf, Secureworks unter Sophos, ReliaQuest und regionalen Spezialisten. Anbieter kombinieren SIEM-, SOAR-, XDR- und MDR-Funktionen zu einheitlichen verwalteten Plattformen. Ein breiterer Serviceumfang kann längere Verträge und höhere jährliche Vertragswerte unterstützen als eigenständige Log-Management-Services. Käufer bewerten auch Erkennungs-Engineering, Intelligence-Qualität und die Teilnahme an Frameworks wie MITRE ATT&CK und ISAC-Informationsaustausch im Markt für Managed SIEM-Services.
Sophos schloss die Übernahme von Secureworks für 859 Millionen USD im Februar 2025 ab. Die Transaktion kombinierte Taegis XDR, Counter Threat Unit Intelligence und SIEM-Fähigkeiten mit Sophos' Sicherheitsoperationsportfolio. LevelBlue schloss die Übernahme von Trustwave im August 2025 ab und kombinierte die OTX-Bedrohungsintelligenz-Plattform mit Trustwaves Fusion Security Operations Platform und SpiderLabs-Fähigkeiten. Diese Transaktionen unterstreichen die Bedeutung von Skalierung, Intelligence-Breite und Plattformabdeckung und erhöhen gleichzeitig den Druck auf kleinere Anbieter.
Securonix führte Sam im Februar 2026 ein, um KI-abgeschlossene Analysten-Arbeit zu quantifizieren und Maßnahmen auf Vorstandsebene für Erkennung, Untersuchung und Reaktion bereitzustellen. Palo Alto Networks überführte IBM QRadar SaaS-Kunden im Jahr 2024 in Cortex XSIAM, wobei die SaaS-Versionen bis April 2026 endeten. Gemeinsam verwaltete Services für regulierte mittelständische Kunden sowie OT- und IoT-Telemetrie-Überwachung bleiben Bereiche, in denen lokale Verarbeitung und Kundenkontrolle wichtig sind. Die Managed SIEM-Services-Branche hat auch eine Öffnung bei KMU-Angeboten, die vorhersehbare Preisgestaltung pro Quelle mit integriertem Compliance-Reporting verbinden.
Branchenführer im Bereich Managed SIEM und Sicherheits-Log-Monitoring-Services
-
International Business Machines Corporation
-
Secureworks Corp.
-
AT&T Inc.
-
Verizon Communications Inc.
-
Arctic Wolf Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services Unternehmen in diesem Bericht
- International Business Machines Corporation
- Secureworks Corp.
- AT&T Inc.
- Verizon Communications Inc.
- Arctic Wolf Networks, Inc.
- NTT Corporation
- Trustwave Holdings, Inc.
- Rapid7, Inc.
- Optiv Security Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Capgemini SE
- Wipro Limited
- Unisys Corporation
- Securonix, Inc.
- Sumo Logic, Inc.
- ReliaQuest Holdings, LLC
- CyberProof Inc.
Neueste Industrielle Entwicklungen in Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services
- September 2026: Arctic Wolf startete Aurora MDR Connect, eine exklusive MSP-Stufe seines Aurora Managed Detection and Response-Dienstes, betrieben von der Aurora Superintelligence Platform und Aurora Agentic SOC. Die Plattform verarbeitet wöchentlich über 10 Billionen Sicherheitsereignisse und führt wöchentlich über 200.000 Untersuchungen durch, wodurch MSPs in der Lage sind, mittelständischen Kunden 24/7-Erkennung, Untersuchung und vorautorisierte Reaktion ohne internen SOC-Aufbau bereitzustellen.
- September 2026: Wipro und CrowdStrike starteten das CISO Command Center und integrierten CrowdStrikes Falcon-Plattform mit Wipros beratungsgeführter Cybersicherheitsstrategie, um Endpunktsicherheit, Cloud-Sicherheit, Expositionsmanagement und KI-Sicherheit unter einem modernen SOC zu vereinen. Die Initiative operationalisiert Wipros CyberShield- und CyberTransform-Services, die in 8 globalen Cyber Defense Centers gehostet werden, rund um ein risikogeführtes Betriebsmodell.
- August 2026: Optiv startete Optiv Agentic Security Operations auf der Black Hat USA 2026 und ersetzte seine Legacy-MDR-Plattform durch ein KI-first-Modell für verwaltete Sicherheitsoperationen, betrieben von Google Security Operations. Der Service integriert sich mit Wiz für Cloud-Laufzeitkontext, Angriffspfadzuordnung und Echtzeit-Cloud-Erkennung und -Reaktion in Kundenumgebungen und verlagert den Service von reaktiver Alarmverarbeitung zu proaktiver Risikobehebung.
- März 2026: Expel startete Managed SIEM für Microsoft Sentinel und Splunk Enterprise Security als gemeinsam verwaltetes Add-on zu seinem MDR-Service. Das Angebot umfasst Erkennungsstrategie, Erstellung und Optimierung benutzerdefinierter Erkennungslogik, Optimierung der Datenaufnahmekosten und direkte Alarm-Feeds in Expels Reaktions-Workflows, mit Preisgestaltung basierend auf der Anzahl der Angriffsflächen und Log-Quellen.
Umfang des globalen Marktberichts für Managed SIEM und Sicherheits-Log-Monitoring-Services
Der Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services umfasst ausgelagerte 24/7-Sicherheitsdienste, bei denen ein Drittanbieter SIEM-Technologie einsetzt, betreibt und wartet, um Sicherheitsereignisse und Log-Daten in der IT-Umgebung eines Unternehmens zu erfassen, zu korrelieren, zu analysieren und darauf zu reagieren, einschließlich Endpunkte, Netzwerke, Cloud-Plattformen, SaaS-Anwendungen, Identitätssysteme und Sicherheitsgeräte.
Der Marktbericht für Managed SIEM und Sicherheits-Log-Monitoring-Services ist segmentiert nach Servicetyp (vollständig verwaltete SIEM-Services, gemeinsam verwaltete SIEM-Services, verwaltete Log-Überwachung und Reporting sowie verwaltete Bedrohungsinformationen und Sicherheitsanalysen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Anwendung (Log-Management und Reporting, Bedrohungsinformationen, Sicherheitsanalysen, Vorfallreaktion und Forensik sowie IoT- und OT-Sicherheitsüberwachung), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen, Regierung und Verteidigung, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Fertigung und Industrie, Einzel- und E-Commerce, Energie und Versorgungsunternehmen sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltete SIEM-Services |
| Gemeinsam verwaltete SIEM-Services |
| Verwaltete Log-Überwachung und Reporting |
| Verwaltete Bedrohungsinformationen und Sicherheitsanalysen |
| Cloud |
| On-Premises |
| Hybrid |
| Log-Management und Reporting |
| Bedrohungsinformationen |
| Sicherheitsanalysen |
| Vorfallreaktion und Forensik |
| IoT- und OT-Sicherheitsüberwachung |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Fertigung und Industrie |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Servicetyp | Vollständig verwaltete SIEM-Services | |
| Gemeinsam verwaltete SIEM-Services | ||
| Verwaltete Log-Überwachung und Reporting | ||
| Verwaltete Bedrohungsinformationen und Sicherheitsanalysen | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Anwendung | Log-Management und Reporting | |
| Bedrohungsinformationen | ||
| Sicherheitsanalysen | ||
| Vorfallreaktion und Forensik | ||
| IoT- und OT-Sicherheitsüberwachung | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| Regierung und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Fertigung und Industrie | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services?
Der Markt für Managed SIEM und Sicherheits-Log-Monitoring-Services wird voraussichtlich von 7,18 Milliarden USD im Jahr 2026 und 8,26 Milliarden USD im Jahr 2027 auf 15,86 Milliarden USD bis 2032 wachsen, mit einer CAGR von 13,94 %.
Was treibt die Nachfrage nach Managed SIEM-Services an?
Steigende Alarmvolumen, Personalengpässe, Cloud-Expansion und Compliance-Anforderungen erhöhen den Bedarf an extern bereitgestellter Überwachung und Reaktion.
Welcher Managed SIEM-Servicetyp expandiert am schnellsten?
Gemeinsam verwaltete SIEM-Services werden bis 2032 voraussichtlich mit einer CAGR von 14,23 % wachsen, da Kunden die Governance behalten können, während sie Analysten-Arbeit auslagern.
Welcher Bereitstellungsmodus führt bei der Einführung von Managed SIEM?
Cloud-Bereitstellung führte im Jahr 2026 mit 59,36 % der Nachfrage und wird bis 2032 voraussichtlich mit einer CAGR von 14,11 % wachsen.
Welcher Endnutzersektor hat die größte Nachfrage nach Managed SIEM-Services?
BFSI hielt im Jahr 2026 23,42 % der Nachfrage, da Finanzinstitute intensive Protokollierungs-, Prüf- und Vorfallmeldeanforderungen haben.
Welche Region expandiert am schnellsten bei Managed SIEM-Services?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 14,59 % wachsen, unterstützt durch Investitionen in digitale Infrastruktur und Datenresidenzanforderungen.