
Tamanho e Participação do Mercado de Serviços Gerenciados de Prevenção a Ransomware
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
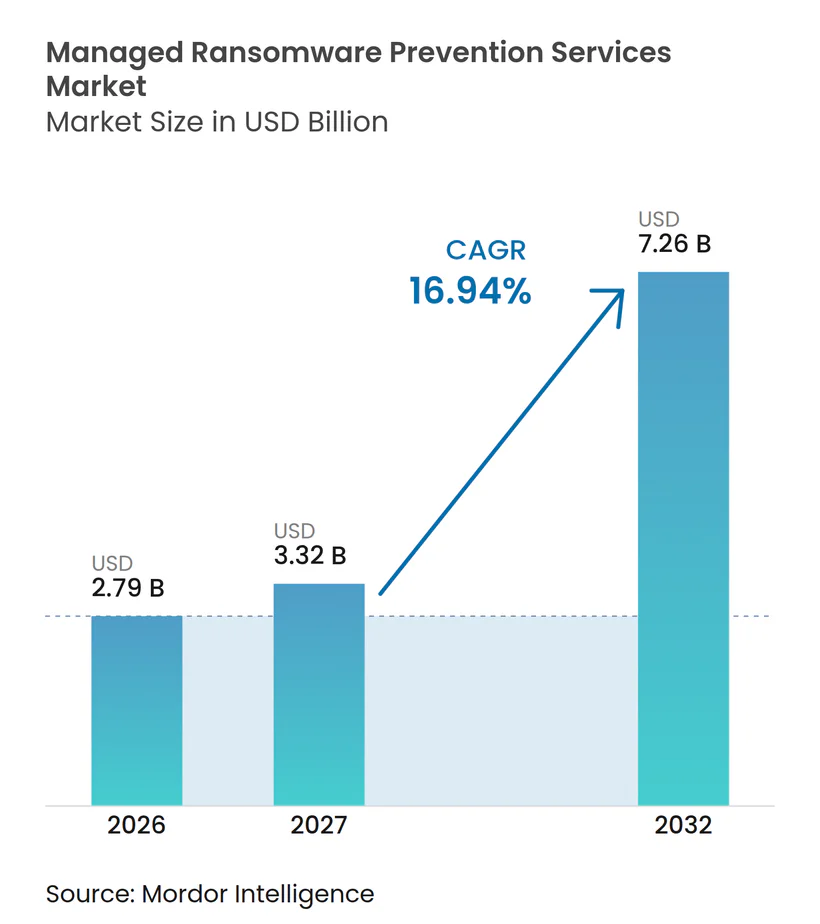
| Tamanho do Mercado (2027) | 3.32 Bilhões de dólares |
| Tamanho do Mercado (2032) | 7.26 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 16.94 % |
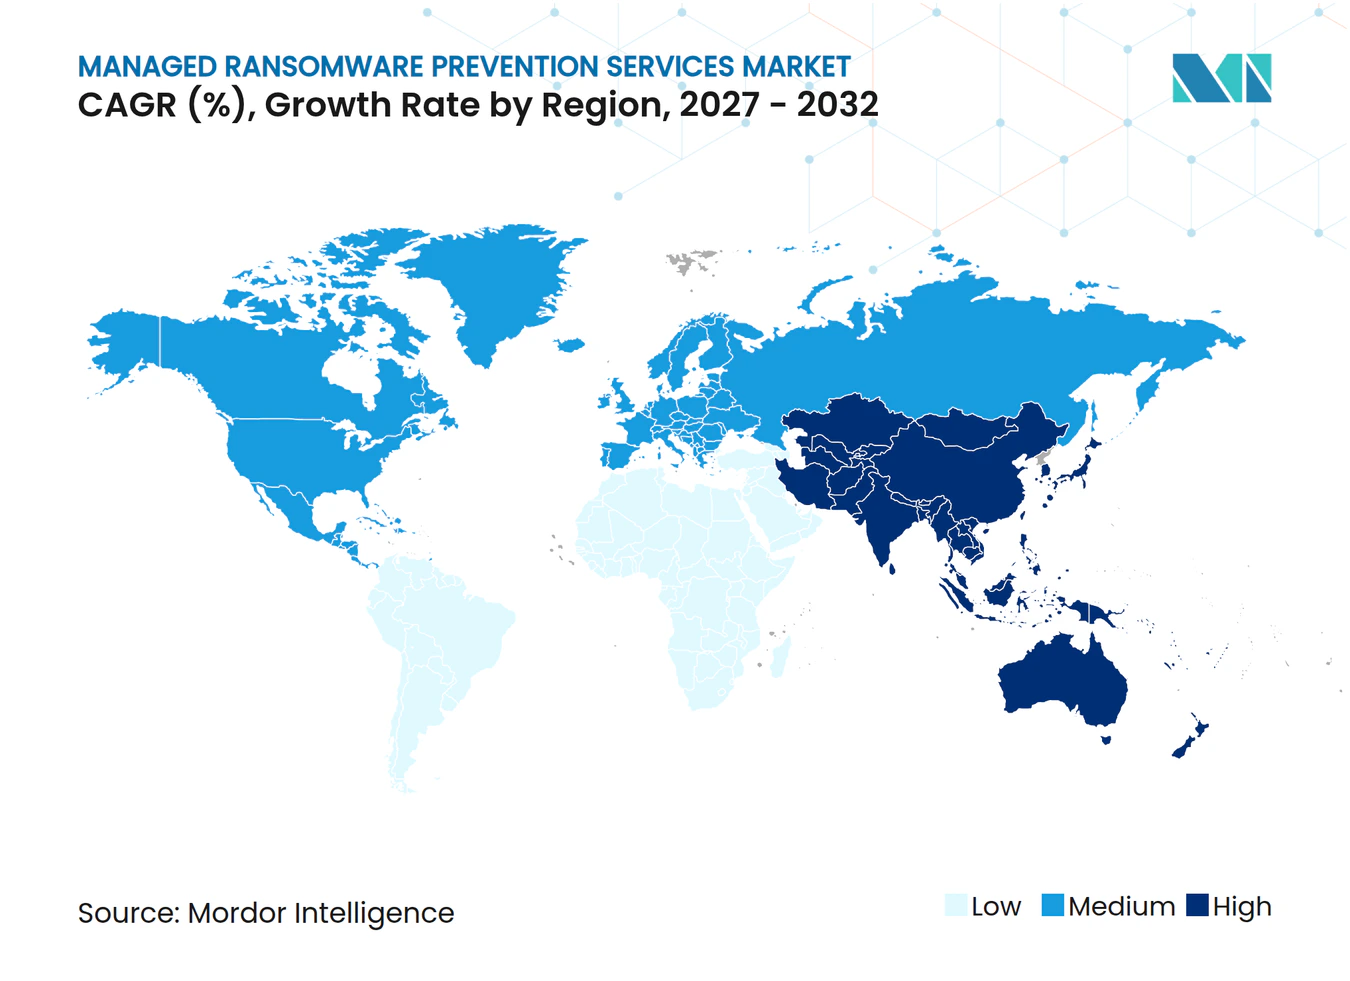
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Prevenção a Ransomware por Mordor Intelligence
O tamanho do mercado de serviços gerenciados de prevenção a ransomware tem projeção de expansão de 2,79 bilhões de USD em 2026 e 3,26 bilhões de USD em 2027 para 7,26 bilhões de USD até 2032, registrando um CAGR de 16,94% entre 2027 e 2032. A demanda está migrando de produtos de segurança separados para equipes externas que monitoram, detectam e respondem a ameaças ao longo de todo o ciclo de vida de segurança, à medida que os compradores buscam um serviço capaz de assumir a responsabilidade pelas operações rotineiras e também apoiar uma resposta coordenada quando ocorre um evento grave. O ransomware agora combina criptografia com roubo de dados, de modo que backups confiáveis por si só não eliminam a necessidade de detecção e resposta precoces, pois a potencial exposição de informações sensíveis pode gerar desafios legais, operacionais, de clientes e de reputação mesmo após a restauração dos sistemas. Os compradores estão atribuindo maior valor a provedores capazes de combinar sinais de nuvem, identidade, endpoint e rede em um único modelo operacional, permitindo que as equipes de segurança avaliem atividades relacionadas em conjunto e priorizem as ações com maior probabilidade de reduzir a exposição imediata. Regulamentação, requisitos de seguros e escassez de competências em cibersegurança estão tornando a proteção contínua um requisito de negócio mais formal, especialmente para organizações que precisam demonstrar como monitoram sistemas críticos, controlam acessos, gerenciam incidentes e supervisionam relacionamentos importantes com terceiros. O mercado de serviços gerenciados de prevenção a ransomware também favorece provedores capazes de demonstrar tratamento local de dados, responsabilidade clara e qualidade de serviço consistente, pois as equipes de aquisição precisam ter confiança de que seu provedor pode cumprir as expectativas operacionais, contratuais e regulatórias ao longo de toda a vigência do relacionamento.
Principais Conclusões do Relatório
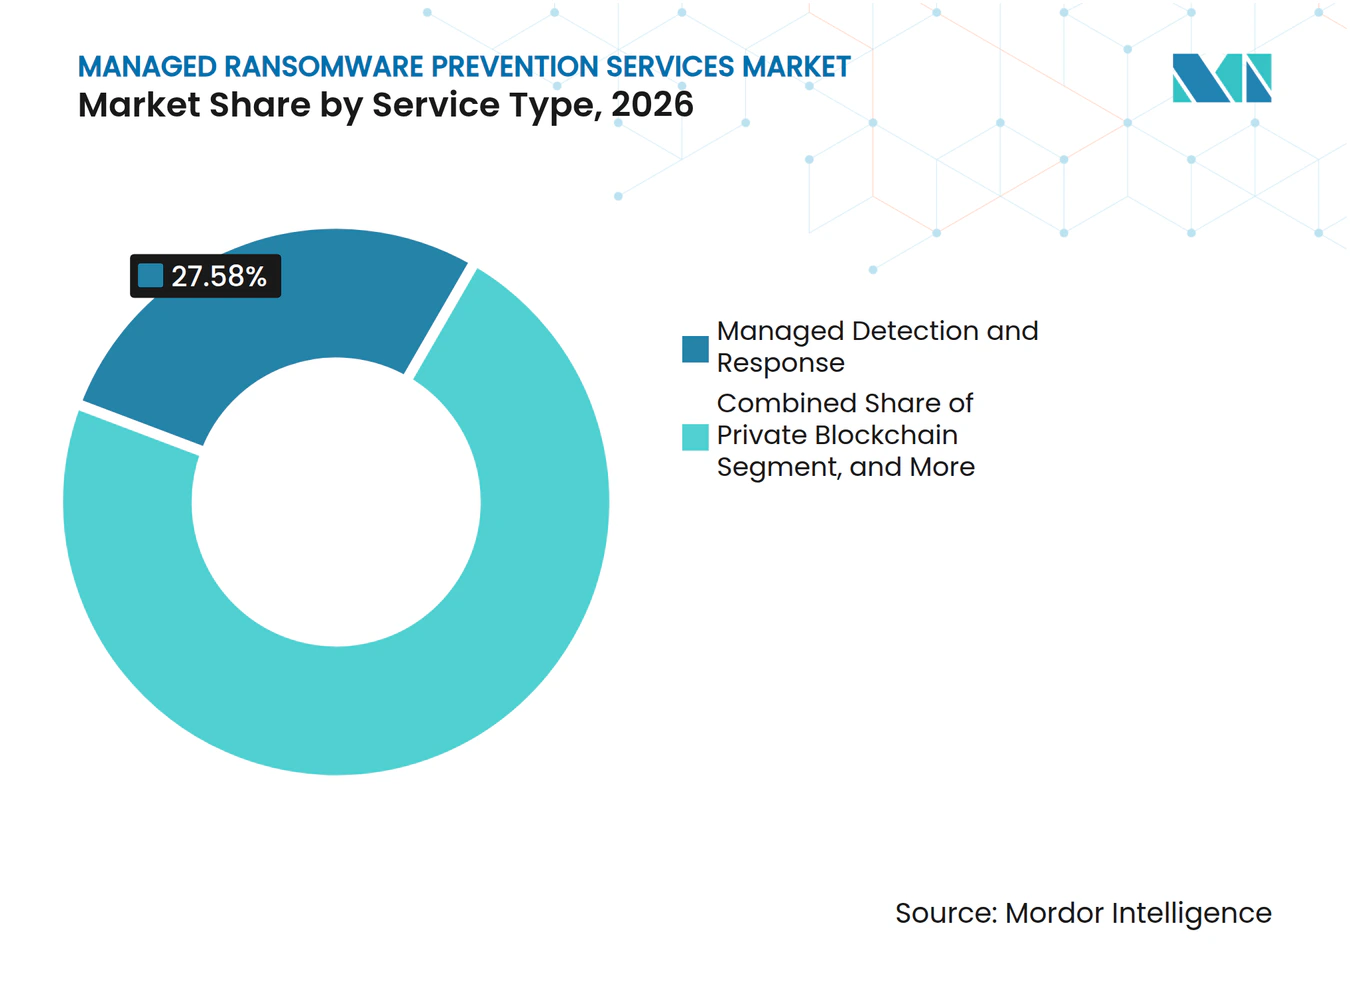
- Por tipo de serviço, a Detecção e Resposta Gerenciadas detinha 27,58% da participação do mercado de serviços gerenciados de prevenção a ransomware em 2026, enquanto a Segurança Gerenciada de Identidade e Acesso tem projeção de expansão a um CAGR de 19,73% até 2032.
- Por modo de implantação, a implantação baseada em nuvem representou 68,91% do tamanho do mercado de serviços gerenciados de prevenção a ransomware em 2026 e tem projeção de expansão a um CAGR de 18,92% até 2032.
- Por modelo de entrega de serviço, os Serviços Totalmente Gerenciados detinham 46,52% de participação na receita em 2026, enquanto os Serviços Cogerenciados têm projeção de expansão a um CAGR de 19,92% até 2032.
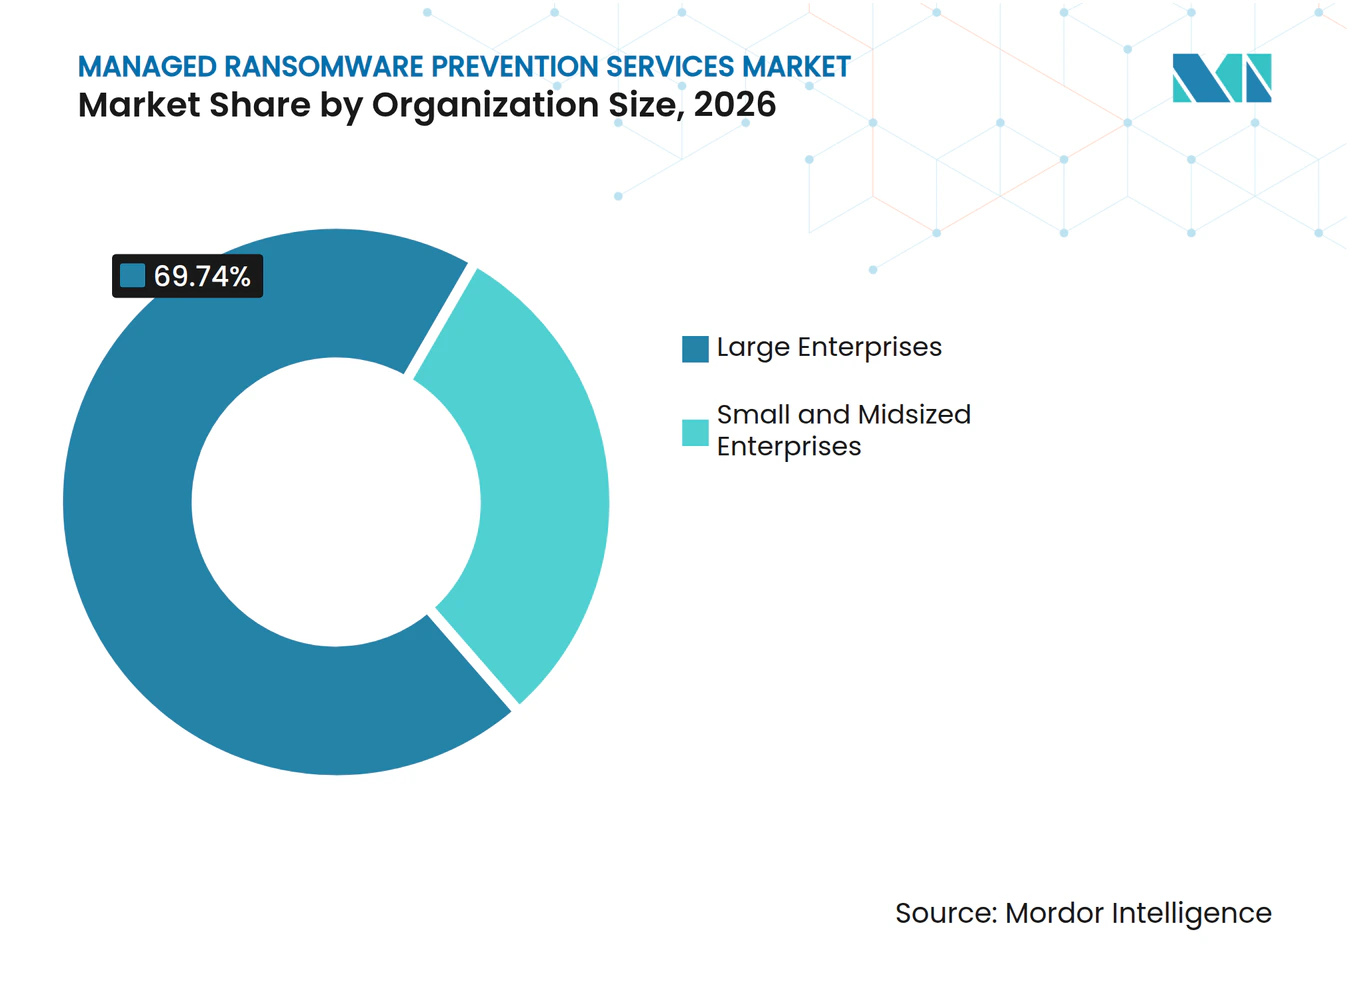
- Por porte da organização, as grandes empresas detinham 69,74% de participação na receita em 2026, enquanto as PMEs têm projeção de expansão a um CAGR de 18,82% até 2032.
- Por setor do usuário final, o BFSI detinha 26,69% de participação na receita do mercado de serviços gerenciados de prevenção a ransomware em 2026, enquanto o setor de saúde e ciências da vida tem projeção de expansão a um CAGR de 20,86% até 2032.
- Por geografia, a América do Norte detinha 38,64% de participação na receita em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 19,86% até 2032, apoiada por uma combinação de expansão das operações digitais, crescentes necessidades de segurança e o apelo dos serviços gerenciados para organizações que buscam proteção especializada sem aumentar proporcionalmente o quadro interno, enquanto diferentes regulamentações nacionais de dados e ambientes tecnológicos criam demanda por provedores com capacidade de entrega local e modelos operacionais flexíveis.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escalada da Atividade de Ransomware como Serviço | +4.1% | Global, mais aguda na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios e de Ciberseguro para Proteção Contínua | +3.5% | América do Norte e UE como núcleo, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão das Superfícies de Ataque em Nuvem, Ambientes Híbridos e Trabalho Remoto | +2.9% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Cibersegurança e Demanda por Monitoramento 24/7 | +2.6% | Global, mais aguda na América do Norte, Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Ataques de Ransomware Centrados em Identidade em Ambientes Híbridos | +1.7% | América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Comprometimento de Backups e Necessidade de Garantia de Recuperação Gerenciada | +0.8% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Escalada da Atividade de Ransomware como Serviço
O ransomware como serviço tornou as ferramentas de ataque e as redes de afiliados mais acessíveis a grupos criminosos, permitindo que os atacantes obtenham capacidades técnicas, arranjos de pagamento e infraestrutura de suporte sem desenvolver cada componente por conta própria. O Google relatou que 77% das intrusões de ransomware em 2025 envolveram suspeita de roubo de dados, o que eleva o custo de depender exclusivamente da recuperação por backup durante incidentes graves.[1] Esse padrão aumenta a necessidade de identificar movimentação lateral e preparação de dados antes que a criptografia se inicie, pois uma organização ainda pode enfrentar extorsão, divulgação e interrupção operacional mesmo quando consegue restaurar seus sistemas a partir de backups. O mercado de serviços gerenciados de prevenção a ransomware se beneficia porque equipes especializadas podem manter monitoramento ininterrupto e conectar inteligência de ameaças entre os ambientes dos clientes. Organizações de médio porte têm forte razão para utilizar serviços externos quando não conseguem construir um centro de operações de segurança completo, contratar especialistas para cada turno ou manter inteligência de ameaças atualizada em um ambiente de ataque em rápida evolução. Provedores que combinam detecção, contenção e suporte à recuperação podem abordar o impacto operacional mais amplo de um evento de ransomware, e o mercado de serviços gerenciados de prevenção a ransomware pode recompensar as empresas capazes de tornar essas responsabilidades claras antes que um incidente ocorra.
Requisitos Regulatórios e de Ciberseguro para Proteção Contínua
O Regulamento (UE) 2025/37 entrou em vigor em 4 de fevereiro de 2025 e habilita esquemas europeus de certificação de cibersegurança para serviços de segurança gerenciados, criando um quadro mais claro para avaliar a prestação de serviços de segurança em ambientes regulados.[2] O regulamento também apoia um papel mais definido para os provedores de serviços de segurança gerenciados no âmbito do quadro de cibersegurança da UE. As organizações sujeitas à NIS2 e ao Regulamento de Resiliência Operacional Digital precisam de evidncias mais sólidas de que as funções críticas de segurança podem continuar durante um incidente, incluindo funções definidas, processos documentados e supervisão eficaz de terceiros importantes. Esse requisito transforma a proteção terceirizada em algo além de uma aquisição tecnológica discricionária para muitos compradores regulados. A subscrição de ciberseguros também valoriza controles verificáveis de monitoramento e resposta, o que fortalece a demanda por níveis de serviço documentados e torna os processos de resposta de um provedor relevantes tanto para a redução de riscos quanto para as discussões sobre cobertura. O mercado de serviços gerenciados de prevenção a ransomware pode, portanto, recompensar provedores que ofereçam processos auditáveis, termos contratuais claros e certificação reconhecida, especialmente quando os compradores precisam de evidências de que uma função terceirizada está operando conforme o esperado.
Expansão das Superfícies de Ataque em Nuvem, Ambientes Híbridos e Trabalho Remoto
A Cisco constatou que 84% das organizações relataram maior risco de segurança decorrente do uso de dispositivos não gerenciados por funcionários em 2025. O mesmo estudo revelou que 60% das equipes de TI não tinham conhecimento das interações dos funcionários com ferramentas de inteligência artificial generativa. Serviços em nuvem, acesso remoto, contêineres e sistemas de borda aumentam o número de identidades, dispositivos e cargas de trabalho que requerem supervisão, enquanto a organização pode ter menor visibilidade sobre onde as atividades ocorrem ou quais ativos contêm dados sensíveis. O mercado de serviços gerenciados de prevenção a ransomware está bem posicionado para apoiar esse ambiente distribuído, pois o monitoramento entregue via nuvem pode escalar conforme as cargas de trabalho mudam. O uso de muitos produtos pontuais pode atrasar as investigações quando seus dados não estão conectados, pois os analistas podem ter que reconciliar alertas, interfaces e fontes de informação separados antes de determinar o que aconteceu. Provedores de serviços que mantêm descoberta contínua de ativos e telemetria multiplataforma podem reduzir esses pontos cegos, o que confere ao mercado de serviços gerenciados de prevenção a ransomware um papel em ajudar os compradores a manter visibilidade à medida que seus ambientes se tornam mais distribuídos.
Escassez de Talentos em Cibersegurança e Demanda por Monitoramento 24/7
Muitas organizações enfrentam lacunas de competências em cibersegurança de moderadas a críticas à medida que suas necessidades de segurança se tornam mais especializadas. As lideranças podem não ter confiança de que possuem pessoas suficientes com as habilidades práticas necessárias para manter uma cobertura eficaz em todos os seus ambientes. A lacuna inclui expertise em segurança em nuvem, segurança de inteligência artificial, caça a ameaças e segurança de tecnologia operacional, áreas em que o trabalho eficaz requer tanto conhecimento técnico quanto familiaridade com o ambiente de negócios sendo protegido. As equipes internas podem ter dificuldade em manter cobertura 24/7 enquanto também realizam trabalhos de governança e remediação, especialmente quando um grupo pequeno precisa responder a alertas, melhorar controles, reportar à liderança e apoiar projetos tecnológicos do dia a dia. O mercado de serviços gerenciados de prevenção a ransomware oferece aos compradores acesso a expertise especializada e processos operacionais estabelecidos sem a necessidade de construir cada capacidade internamente, permitindo que as equipes internas concentrem seu tempo limitado em prioridades de risco, melhoria de controles e coordenação com líderes de negócio. Essa dependência tende a persistir porque funções de segurança de alta especialização requerem treinamento extenso e experiência prática, o que sustenta o mercado de serviços gerenciados de prevenção a ransomware, onde as organizações precisam de acesso a competências difíceis de recrutar e reter internamente.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Preocupações com Soberania de Dados e Confiança em Terceiros | -1.9% | UE, Ásia-Pacífico, incluindo China e Índia, e Oriente Médio | Longo prazo (≥ 4 anos) |
| Complexidade de Integração em Pilhas de Segurança Heterogêneas | -1.4% | Global | Médio prazo (2-4 anos) |
| Preocupações com Responsabilidade e Prestação de Contas para Provedores Gerenciados | -1.0% | América do Norte e UE | Médio prazo (2-4 anos) |
| Restrições Orçamentárias entre Organizações Pequenas e de Médio Porte | -0.6% | Global, mais elevadas na América do Sul e África | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Preocupações com Soberania de Dados e Confiança em Terceiros
O acesso de terceiros pode reduzir a carga de trabalho interna ao mesmo tempo em que amplia o conjunto de partes que lidam com dados sensíveis, contas administrativas, telemetria de sistemas e, por vezes, informações necessárias para investigar e conter um incidente. A ENISA relatou que a infraestrutura crítica de segurança europeia tem dependência material de provedores com sede fora da Europa. As regras de residência de dados na Europa, Ásia-Pacífico e Oriente Médio podem exigir que os provedores utilizem infraestrutura regional e processamento no país. Esses requisitos aumentam os custos operacionais e podem restringir a eficiência dos modelos de entrega global, pois os provedores podem precisar de infraestrutura regional separada, processos localizados e arranjos de pessoal que atendam aos requisitos nacionais. O mercado de serviços gerenciados de prevenção a ransomware deve abordar essa preocupação por meio de práticas transparentes de dados, capacidade de entrega local e controles sobre acesso privilegiado. Os quadros de certificação podem apoiar a confiança nas aquisições, mas os compradores ainda avaliarão onde os dados são armazenados e quem pode acessá-los, como o acesso é controlado e se um provedor pode cumprir os compromissos contratuais durante uma investigação.
Complexidade de Integração em Pilhas de Segurança Heterogêneas
A Cisco relatou que 77% das organizações que utilizam mais de 10 soluções de segurança acreditavam que isso prejudicava a resposta rápida a ameaças. Os provedores devem coletar e interpretar dados de ferramentas de gerenciamento de informações e eventos de segurança, endpoints, sistemas de identidade, serviços em nuvem e produtos de rede que podem não funcionar em conjunto por design. Organizações complexas podem exigir integração prolongada quando operam múltiplas nuvens, sistemas legados e tecnologia operacional, pois as equipes de serviço precisam compreender as dependências, métodos de coleta, propriedade e prioridades de segurança em todo o ambiente. Isso pode atrasar os benefícios que os compradores esperam do monitoramento externo, especialmente se as fontes de dados estiverem incompletas ou se o cliente e o provedor precisarem acordar sobre a autoridade de resposta a incidentes antes que o serviço se torne totalmente operacional. Provedores nativos de plataforma podem ter vantagem quando seus fluxos de trabalho já conectam detecção, resposta e controles de identidade. O mercado de serviços gerenciados de prevenção a ransomware também deixa espaço para provedores de serviços capazes de integrar ambientes mistos sem forçar uma substituição tecnológica completa.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Segurança de Identidade e Acesso Remodela a Linha de Base de Detecção e Resposta GerenciadasA Detecção e Resposta Gerenciadas detinha 27,58% de participação em 2026, tornando-se a principal oferta gerenciada no mercado de serviços gerenciados de prevenção a ransomware. Ela combina monitoramento contínuo, investigação de alertas, contenção e resposta em um modelo de serviço útil para organizações sem um centro de operações de segurança com equipe completa, especialmente quando os volumes de alertas crescem mais rapidamente do que o quadro interno e os orçamentos operacionais. A categoria está evoluindo em direção à caça proativa a ameaças e fluxos de trabalho de analistas apoiados por automação, para que as equipes possam priorizar atividades de alto risco em vez de processar cada alerta isoladamente, mantendo a revisão humana para ações que possam afetar as operações de negócio. A Detecção e Resposta Estendidas Gerenciadas está ganhando espaço porque une telemetria de endpoint, rede, nuvem e identidade em um processo investigativo comum, ajudando os analistas a acompanhar uma ameaça entre sistemas em vez de tratar cada sinal como um evento separado. Esse papel mantém a Detecção e Resposta Gerenciadas no centro do mercado de serviços gerenciados de prevenção a ransomware, mesmo quando os compradores adicionam serviços adjacentes e esperam que seu provedor apoie uma resposta coordenada quando um alerta se torna um incidente confirmado.
A Segurança Gerenciada de Identidade e Acesso tem projeção de expansão a um CAGR de 19,73% até 2032, refletindo o maior ônus de governança de acesso criado por sistemas em nuvem e identidades não humanas. O Google e a Mandiant afirmaram que suspeita de roubo de dados ocorreu em 77% das intrusões de ransomware em 2025, o que torna a proteção de credenciais e a visibilidade dos caminhos de acesso especialmente importantes antes que os dados sejam preparados para exfiltração.[3] A Segurança Gerenciada de Endpoint e Aplicações permanece relevante onde o número de dispositivos excede a capacidade disponível de analistas, enquanto a Segurança Gerenciada de E-mail e Colaboração aborda o phishing que pode utilizar conteúdo gerado por inteligência artificial. A Segurança Gerenciada de Rede e Perímetro e a Segurança Gerenciada de Nuvem e Cargas de Trabalho são cada vez mais diferenciadas pelo gerenciamento contínuo de postura em vez de compromissos básicos de disponibilidade. Em conjunto, essas categorias movem o setor de serviços gerenciados de prevenção a ransomware do monitoramento reativo para um modelo operacional construído em torno da redução contínua de riscos, onde as equipes buscam identificar controles de acesso fracos, ativos não gerenciados e comportamentos suspeitos antes que um atacante possa interromper um sistema crítico.



Por Modo de Implantação:
A Nuvem Domina, o Híbrido Preserva a ComplexidadeA implantação baseada em nuvem representou 68,91% do tamanho do mercado de serviços gerenciados de prevenção a ransomware em 2026 e tem projeção de expansão a um CAGR de 18,92% até 2032. Esta é a única categoria do relatório que apresenta tanto participação atual quanto expansão prevista, indicando que os compradores estão ampliando uma preferência de entrega já estabelecida, e não migrando de uma base pequena. Os serviços entregues via nuvem são adequados para organizações que estão adicionando aplicações multinuvem, cargas de trabalho distribuídas e caminhos de acesso remoto, enquanto a análise centralizada pode atender a múltiplos locais. A precificação baseada em consumo, a capacidade elástica e a ausência de hardware de segurança local tornam o modelo prático tanto para grandes compradores quanto para organizações menores. O mercado de serviços gerenciados de prevenção a ransomware se beneficia, portanto, quando o consumo de segurança está alinhado com a escala variável do ambiente de nuvem do cliente, pois a capacidade pode ser ajustada conforme cargas de trabalho, usuários e aplicações são adicionados ou desativados, e porque o serviço pode ser estendido a múltiplos locais sem duplicar o modelo completo de centro de operações em cada site.
A implantação local permanece necessária para sistemas com isolamento total de rede e ambientes de alta segurança, incluindo redes de defesa governamentais e instituições financeiras com requisitos rigorosos de residência ou classificação de dados. A implantação híbrida é relevante quando os clientes precisam de análises de centro de operações de segurança baseadas em nuvem, mas devem manter funções de coleta ou controle no local devido a latência, arquitetura legada ou necessidades de tratamento local. Essa abordagem pode preservar investimentos existentes enquanto permite que os provedores utilizem serviços mais amplos de inteligência de ameaças e análise, um equilíbrio que pode ser importante quando projetos de substituição interromperiam operações críticas ou criariam trabalho de conformidade evitável. Provedores capazes de conectar plataformas em nuvem, agentes locais e sensores de tecnologia operacional sem exigir um único modelo arquitetural podem reduzir o ônus da segurança híbrida. A contínua expansão da computação de borda habilitada por 5G pode criar cargas de trabalho mais distribuídas para esses provedores monitorarem, incluindo ativos que ficam fora de um data center central, mas ainda se conectam a serviços essenciais de negócio.
Por Modelo de Entrega de Serviço:
Os Serviços Cogerenciados Emergem como a Escolha para Organizações com Maturidade em SegurançaOs Serviços Totalmente Gerenciados representaram 46,52% da receita em 2026 e permanecem o modelo principal para clientes que desejam que o provedor assuma a responsabilidade operacional de ponta a ponta. O arranjo abrange monitoramento, detecção e resposta, ao mesmo tempo em que oferece aos conselhos de administração uma estrutura de custos definida e um quadro documentado de responsabilidade que esclarece quem é responsável por agir durante um incidente. É particularmente relevante quando a cobertura interna de segurança é limitada ou quando a organização precisa de evidências claras de governança ativa de segurança para reguladores e seguradoras, sem sobrecarregar uma pequena equipe interna com todas as tarefas operacionais. O serviço pode padronizar as operações rotineiras de segurança em ambientes grandes e complexos, criando processos consistentes para tratamento de alertas, escalonamento, relatórios e revisão em múltiplas unidades de negócio. Isso ajuda uma grande organização a aplicar um padrão operacional mínimo comum, reconhecendo que divisões individuais ainda podem ter diferentes prioridades regulatórias ou de risco. Permanece uma rota principal de entrada no mercado de serviços gerenciados de prevenção a ransomware para compradores que buscam um modelo operacional totalmente terceirizado.
Os Serviços Cogerenciados têm projeção de expansão a um CAGR de 19,92% até 2032, indicando que algumas organizações com maturidade em segurança preferem a responsabilidade compartilhada à terceirização total. Os clientes podem manter analistas internos focados em trabalhos estratégicos, regulatórios e de coordenação de negócios, enquanto equipes externas executam processos de monitoramento e resposta com uso intensivo de automação em escala, permitindo que cada grupo se concentre no trabalho para o qual está melhor posicionado. Os Serviços Gerenciados com Orientação Consultiva atendem à demanda por orientação sobre risco cibernético, conformidade e seguros, enquanto os Serviços Gerenciados Acionados por Incidentes fornecem capacidade especializada para eventos complexos que exigem rigor forense. Painéis compartilhados, revisões operacionais regulares e desenvolvimento de competências do cliente podem tornar o relacionamento de trabalho mais eficaz, pois ambas as partes podem avaliar prioridades, revisar incidentes e ajustar responsabilidades conforme os riscos ou as necessidades de negócio mudam. Provedores que investem nessas práticas de governança podem estar melhor posicionados do que aqueles focados apenas na automação de serviços.
Por Porte da Organização:
A Demanda das PMEs Expande à Medida que os Modelos de Precificação EvoluemAs grandes empresas detinham 69,74% dos gastos em 2026 porque seus ambientes tecnológicos requerem cobertura ampla e contínua em diversas aplicações, grupos de usuários, geografias e unidades de negócio internas. Seus contratos frequentemente combinam Detecção e Resposta Gerenciadas, identidade e segurança em nuvem em arranjos vinculados a fornecedores de plataforma já utilizados em suas operações, o que pode simplificar a governança de serviços e reduzir o número de relacionamentos operacionais separados. Elas também requerem relatórios formais, capacidade de serviço regional e controles adaptados a unidades de negócio reguladas, especialmente onde a continuidade de negócios, a prontidão para auditorias e o tratamento de dados sensíveis são considerações centrais de aquisição. O volume de dados e o volume de alertas nesses ambientes sustentam receitas substanciais para os provedores de serviços. Os requisitos de aquisição favorecem provedores capazes de demonstrar capacidade de integração, entrega global e conhecimento vertical relevante.
As PMEs têm projeção de expansão a um CAGR de 18,82% até 2032, à medida que a precificação por usuário e por assinatura torna os serviços de segurança modulares mais acessíveis a organizações com menos de 500 funcionários. Essa abordagem de precificação separa o monitoramento essencial, o suporte a incidentes e o gerenciamento de vulnerabilidades de pacotes empresariais maiores, reduzindo uma barreira de custo anterior. O mercado de serviços gerenciados de prevenção a ransomware pode atender a esse grupo com pacotes claros que são mais simples de adquirir e operar, oferecendo a equipes menores uma cobertura definida sem forçá-las a selecionar e coordenar muitos produtos de segurança separados, negociar múltiplos acordos de serviço ou construir sua própria função de monitoramento ininterrupto antes de poder abordar um nível básico de exposição a ransomware. As organizações do setor público permanecem um grupo de compradores distinto porque têm ciclos de aquisição mais longos, orçamentos fixos e fortes requisitos de soberania, o que pode moldar a localização dos centros de operações e as qualificações esperadas do pessoal de serviço. As organizações do setor público podem ter recursos insuficientes em relação aos seus objetivos de segurança, o que apoia o caso de centros de operações de segurança dedicados e pessoal habilitado onde o modelo de serviço deve atender a requisitos governamentais específicos.

Por Setor do Usuário Final:
O BFSI Ancora enquanto a Saúde AceleraO BFSI detinha 26,69% dos gastos do usuário final em 2026, apoiado por quadros de conformidade que exigem monitoramento robusto, trilhas de auditoria claras e resposta oportuna. As instituições financeiras utilizam a proteção gerenciada para manter supervisão contínua em sistemas complexos que lidam com informações e transações de clientes, incluindo serviços que devem permanecer disponíveis enquanto as equipes de segurança investigam atividades suspeitas. Elas também precisam de provedores capazes de apoiar a proteção de identidade, a detecção de fraudes e o tratamento seguro de dados sensíveis, ao mesmo tempo em que produzem registros que podem ser utilizados em revisões de governança interna e regulatória. As expectativas regulatórias e os requisitos de ciberseguro adicionam peso às decisões de terceirizar funções de segurança selecionadas. O mercado de serviços gerenciados de prevenção a ransomware tem uma base sólida no BFSI porque os incidentes podem levar a consequências operacionais, financeiras e de reputação materiais.
O setor de saúde e ciências da vida tem projeção de expansão a um CAGR de 20,86% até 2032, à medida que dispositivos médicos conectados, sistemas de telemedicina e registros de pacientes ampliam o escopo das operações de segurança. O ransomware pode interromper a atividade clínica e afetar a segurança do paciente, tornando a contenção rápida particularmente valiosa neste setor, onde o acesso atrasado a sistemas ou registros pode ter consequências além da perda financeira. As capacidades de operações de segurança alinhadas à HIPAA tornaram-se um requisito básico de provedor para clientes de saúde dos Estados Unidos, juntamente com a capacidade de trabalhar com ambientes clínicos, administrativos e de dispositivos conectados diversos. O Governo e a Defesa necessitam de centros de operações com isolamento total de rede, habilitações de pessoal e arranjos de entrega personalizados, enquanto a Manufatura Industrial necessita de proteção para tecnologia operacional em rede. Energia e Serviços Públicos valoriza a expertise em IEC 62443, enquanto Varejo e Comércio Eletrônico, Transporte e Logística, Educação, TI e Telecomunicações e Serviços Profissionais adicionam demanda relacionada a fraudes, cadeias de suprimentos, dados de clientes e disponibilidade de rede, com cada grupo de compradores buscando uma abordagem de serviço que reflita sua combinação particular de sistemas de negócio, conexões externas, expectativas regulatórias e risco de interrupção.
Análise Geográfica
Mercado de Serviços Gerenciados de Prevenção a Ransomware na América do Norte
A América do Norte deteve 38,64% da participação no mercado de serviços gerenciados de prevenção a ransomware em 2026, sustentada por práticas maduras de aquisição de serviços gerenciados e por uma grande base de organizações que utilizam provedores externos de segurança para cobertura operacional parcial ou total. Os Estados Unidos respondem por grande parte dos gastos da região, impulsionados por diretrizes federais de segurança cibernética, requisitos estaduais de privacidade e exigências das seguradoras para monitoramento contínuo. Canadá e México ampliam a demanda à medida que organizações de médio porte dos setores de serviços financeiros e infraestrutura crítica fazem maior uso de provedores gerenciados. O mercado de serviços gerenciados de prevenção a ransomware na América do Norte também se beneficia de compradores familiarizados com operações tecnológicas terceirizadas, capazes de estender essas práticas de aquisição ao monitoramento de segurança, resposta a incidentes e suporte operacional. A elevada densidade competitiva da região pressiona os provedores generalistas. Ao mesmo tempo, os compradores reduzem o número de fornecedores e privilegiam serviços alinhados a ecossistemas de plataformas consolidadas. Essa preferência pode tornar a telemetria integrada, a familiaridade com fluxos de trabalho e modelos claros de responsabilidade mais relevantes durante os processos de seleção e renovação de provedores. Isso confere aos provedores integrados uma vantagem por meio de menores custos de migração, operações mais conectadas e acesso à telemetria de segurança já utilizada nos ambientes dos clientes, enquanto os provedores generalistas precisam demonstrar integração e qualidade de serviço comparáveis.
Mercado de Serviços Gerenciados de Prevenção a Ransomware na Europa e América do Sul
A Europa é moldada pelos requisitos de conformidade com a NIS2 e a DORA, que passaram a ter relevância operacional a partir do início de 2025. O Regulamento (UE) 2025/37 apoia esquemas de certificação para serviços gerenciados de segurança, oferecendo aos compradores um caminho mais claro para comparar as capacidades dos provedores. Alemanha, Reino Unido e França lideram os gastos regionais, enquanto Espanha e Itália ampliam os investimentos em transformação digital e necessitam de arranjos de segurança capazes de acompanhar o maior uso de aplicações em nuvem, serviços conectados e operações orientadas por dados. A ENISA declarou que seu trabalho de certificação de serviços gerenciados de segurança visa fortalecer a prestação de serviços confiáveis na Europa, de modo que os provedores certificados possam estar em melhor posição para conquistar contratos no setor público e em segmentos altamente regulados. A América do Sul ainda está em fase emergente, com o Brasil impulsionando a demanda, sendo a entrega escalável com base em parceiros frequentemente mais relevante do que a profundidade dos portfólios de serviços empresariais, já que os compradores tendem a priorizar cobertura gerenciada acessível em detrimento de arranjos complexos e altamente personalizados.
Mercado de Serviços Gerenciados de Prevenção a Ransomware na APAC e no Oriente Médio e África
A Ásia-Pacífico deve expandir a um CAGR de 19,86% até 2032, sustentada pela combinação de operações digitais em expansão, crescentes necessidades de segurança e o apelo dos serviços gerenciados para organizações que buscam proteção especializada sem ampliar proporcionalmente o quadro interno de pessoal, enquanto diferentes regulamentações nacionais de dados e ambientes tecnológicos criam demanda por provedores com capacidade de entrega local e modelos operacionais flexíveis. A Índia apresenta demanda crescente por serviços de Detecção e Resposta Gerenciadas (MDR) à medida que as empresas lidam com maior complexidade de ameaças enquanto controlam os custos internos de pessoal, uma combinação que pode tornar um modelo operacional externo mais prático do que desenvolver internamente um conjunto igualmente amplo de capacidades especializadas em cada organização. A base industrial do Japão impulsiona a segurança gerenciada de tecnologia operacional após violações na cadeia de suprimentos, enquanto a China amplia a capacidade de provedores domésticos sob regras de localização de dados. A Arábia Saudita e os Emirados Árabes Unidos expandem a demanda endereçável por meio dos programas de transformação digital da Visão 2030, e a África apresenta uma base de gastos menor, com África do Sul, Nigéria e Egito como importantes centros de demanda, onde a oportunidade de serviços é moldada pela necessidade de proteção acessível capaz de operar em diferentes níveis de maturidade tecnológica.
Cenário Competitivo
Concentração do Mercado
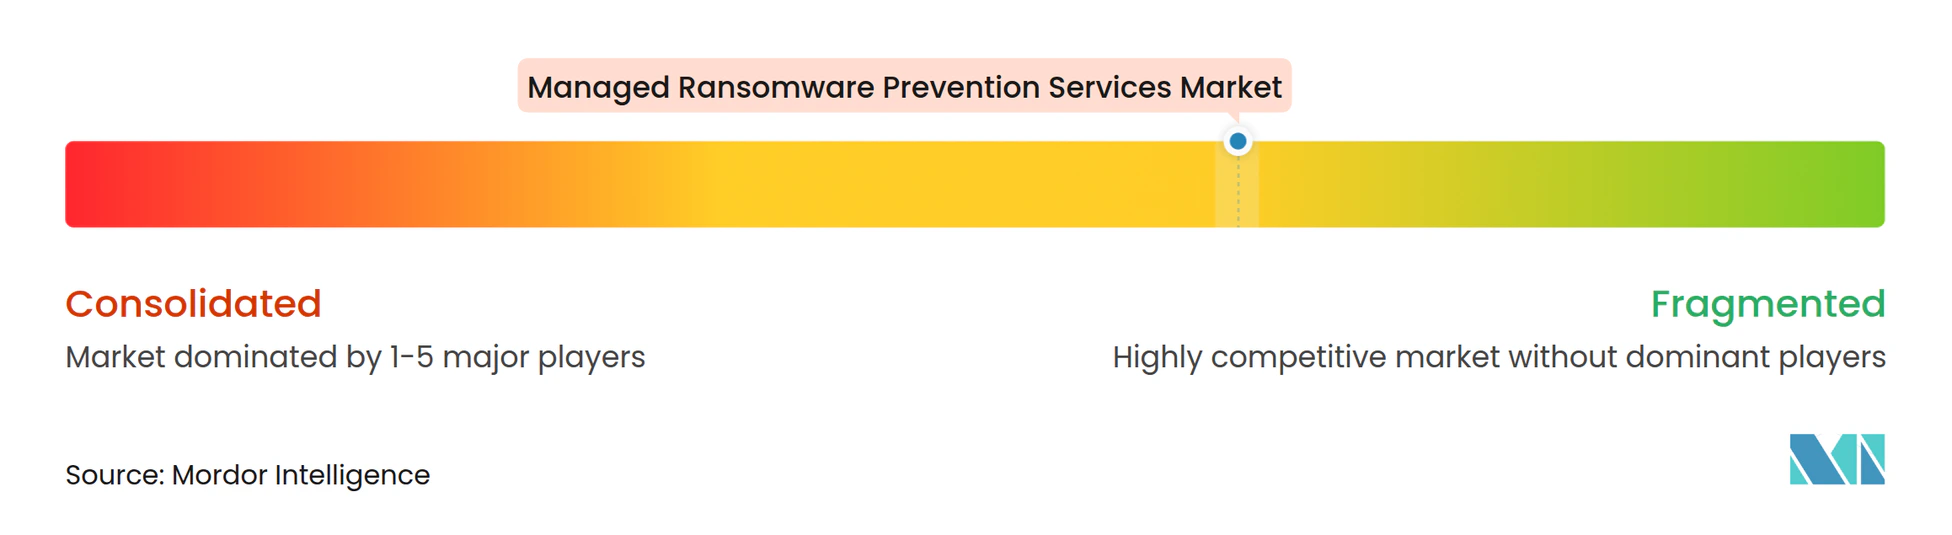
O mercado de serviços gerenciados de prevenção a ransomware é moderadamente fragmentado no nível dos provedores de serviços e mais concentrado no nível de plataforma, onde um grupo menor de fornecedores influencia as ferramentas, a telemetria e os fluxos de trabalho operacionais utilizados por muitos provedores de serviços. Microsoft, CrowdStrike e Palo Alto Networks moldam as decisões de consolidação empresarial porque suas plataformas fornecem grande parte da telemetria de segurança e das ferramentas utilizadas nas operações gerenciadas. Accenture, IBM, Tata Consultancy Services e Capgemini competem por meio de integração de serviços, centros globais de operações de segurança e conhecimento vertical. Trustwave, Rapid7, Sophos e Arctic Wolf competem por meio de detecção e resposta gerenciadas, resposta a incidentes e compromissos de serviço. Os compradores escolhem entre modelos operacionais liderados por plataforma e provedores independentes com integração multifornecedor, o que preserva espaço para especialistas enquanto aumenta a importância do alinhamento de plataforma para grandes contas que buscam menos interfaces operacionais e fluxos de dados mais consistentes.
Uma tensão competitiva central surge quando os fornecedores de plataforma expandem suas próprias ofertas gerenciadas enquanto também apoiam parceiros de canal que operam essas plataformas. Provedores de serviços independentes podem usar plataformas líderes para escalar operações, embora isso possa criar dependência operacional em vez de diferenciação arquitetural. Oportunidades abertas permanecem na proteção de tecnologia operacional e sistemas de controle industrial para manufatura e concessionárias de energia, onde a expertise especializada é importante. Modelos de entrega em nuvem soberana podem atrair clientes governamentais que precisam de controle local, residência de dados e operações dedicadas. Os serviços de segurança para governança de inteligência artificial podem se tornar mais relevantes à medida que as organizações implantam agentes autônomos e precisam de maior visibilidade sobre seu uso, incluindo as identidades, o acesso a dados e as permissões operacionais conectadas a esses sistemas.
A Palo Alto Networks e a Wipro expandiram sua parceria em junho de 2026 para entregar serviços de Detecção e Resposta Gerenciadas orientados por inteligência artificial em 8 Centros Globais de Defesa Cibernética. A oferta combina o Cortex XSIAM com a plataforma CyberShield da Wipro e utiliza aprendizado de máquina e automação para reduzir substancial e materialmente os ciclos de alerta para resposta. A Verizon Business e a Accenture anunciaram uma parceria em março de 2025 que combinou gerenciamento de identidade e acesso, Detecção e Resposta Estendidas Gerenciadas e serviços de risco cibernético. Esses movimentos mostram competição baseada em plataformas integradas, escala de entrega e suporte consultivo, e não apenas em capacidade de monitoramento, pois os clientes querem cada vez mais que tecnologia, operações e orientação de risco funcionem em conjunto. O mercado de serviços gerenciados de prevenção a ransomware permanece aberto a integradores globais e provedores especializados mesmo quando as famílias de plataformas influenciam as aquisições, pois os clientes ainda podem buscar resposta independente a incidentes, conhecimento específico do setor, entrega regional ou integração multifornecedor que não dependa de um único fornecedor de tecnologia ou de um modelo de serviço padrão.
Líderes do Setor de Serviços Gerenciados de Prevenção a Ransomware
-
Accenture plc
-
Atos SE
-
AT&T Inc.
-
Broadcom Inc.
-
Capgemini SE
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Prevenção a Ransomware Empresas cobertas neste relatório
- Accenture plc
- Atos SE
- AT&T Inc.
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Dell Technologies Inc.
- Deloitte Touche Tohmatsu Limited
- ESET, spol. s r.o.
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kaspersky Lab
- Kroll, LLC
- Lumen Technologies, Inc.
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Sophos Limited
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Prevenção a Ransomware
- Junho de 2026: A Palo Alto Networks e a Wipro expandiram sua parceria para entregar serviços de Detecção e Resposta Gerenciadas orientados por inteligência artificial, combinando o Cortex XSIAM com a plataforma de segurança gerenciada CyberShield da Wipro em 8 Centros Globais de Defesa Cibernética. A oferta utiliza aprendizado de máquina e automação para reduzir os ciclos de alerta para resposta de dias para minutos.
- Junho de 2026: A Accenture anunciou seu acordo para adquirir participação majoritária na Dragos e a totalidade da runZero e da NetRise a um valor empresarial combinado de 4,175 bilhões de USD, ampliando seu negócio de cibersegurança existente de 10 bilhões de USD para entregar uma plataforma de segurança de tecnologia operacional de ponta a ponta para operadores de infraestrutura crítica, o maior investimento estratégico único em cibersegurança gerenciada de tecnologia operacional na história do mercado.
- Setembro de 2025: A Proofpoint lançou o Data Security Complete em 23 de setembro de 2025, uma plataforma unificada que integra prevenção contra perda de dados multicanal, gerenciamento de ameaças internas, ITM e gerenciamento de postura de segurança de dados, DSPM, em e-mail, nuvem, web e endpoints, com reduções declaradas nos custos de administração de até 58%.
- Março de 2025: A Verizon Business e a Accenture anunciaram uma parceria estratégica para entregar gerenciamento de identidade e acesso, Detecção e Resposta Estendidas Gerenciadas e serviços de risco cibernético para organizações de todos os portes, integrando as capacidades globais de inteligência de ameaças da Accenture com a infraestrutura de segurança de rede da Verizon.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Prevenção a Ransomware
Os serviços gerenciados de prevenção a ransomware são ofertas terceirizadas que ajudam as organizações a reduzir a exposição a ransomware por meio de monitoramento contínuo, gerenciamento de vulnerabilidades e exposições, proteção de e-mail e endpoint, fortalecimento de identidade, validação de backup, inteligência de ameaças e prontidão para incidentes. Os provedores também podem apoiar a detecção precoce, a contenção, o planejamento de recuperação e o fortalecimento pós-incidente para limitar a interrupção dos negócios.
O Relatório do Mercado de Serviços Gerenciados de Prevenção a Ransomware é Segmentado por Tipo de Serviço (Detecção e Resposta Gerenciadas, Detecção e Resposta Estendidas Gerenciadas, Segurança Gerenciada de Endpoint e Aplicações, Segurança Gerenciada de Identidade e Acesso, Segurança Gerenciada de E-mail e Colaboração, Segurança Gerenciada de Rede e Perímetro, Segurança Gerenciada de Nuvem e Cargas de Trabalho e Outros Tipos de Serviço), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Modelo de Entrega de Serviço (Serviços Totalmente Gerenciados, Serviços Cogerenciados, Serviços Gerenciados com Orientação Consultiva e Serviços Gerenciados Acionados por Incidentes), Porte da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Detecção e Resposta Gerenciadas |
| Detecção e Resposta Estendidas Gerenciadas |
| Segurança Gerenciada de Endpoint e Aplicações |
| Segurança Gerenciada de Identidade e Acesso |
| Segurança Gerenciada de E-mail e Colaboração |
| Segurança Gerenciada de Rede e Perímetro |
| Segurança Gerenciada de Nuvem e Cargas de Trabalho |
| Outros Tipos de Serviço |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Serviços Totalmente Gerenciados |
| Serviços Cogerenciados |
| Serviços Gerenciados com Orientação Consultiva |
| Serviços Gerenciados Acionados por Incidentes |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Detecção e Resposta Gerenciadas | |
| Detecção e Resposta Estendidas Gerenciadas | ||
| Segurança Gerenciada de Endpoint e Aplicações | ||
| Segurança Gerenciada de Identidade e Acesso | ||
| Segurança Gerenciada de E-mail e Colaboração | ||
| Segurança Gerenciada de Rede e Perímetro | ||
| Segurança Gerenciada de Nuvem e Cargas de Trabalho | ||
| Outros Tipos de Serviço | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Modelo de Entrega de Serviço | Serviços Totalmente Gerenciados | |
| Serviços Cogerenciados | ||
| Serviços Gerenciados com Orientação Consultiva | ||
| Serviços Gerenciados Acionados por Incidentes | ||
| Por Porte da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de prevenção a ransomware?
O tamanho do mercado de serviços gerenciados de prevenção a ransomware tem projeção de expansão de 2,79 bilhões de USD em 2026 e 3,26 bilhões de USD em 2027 para 7,26 bilhões de USD até 2032, registrando um CAGR de 16,94% entre 2027 e 2032.
Qual tipo de serviço lidera os serviços gerenciados de prevenção a ransomware?
A Detecção e Resposta Gerenciadas lidera com 27,58% de participação em 2026, enquanto a Segurança Gerenciada de Identidade e Acesso tem o maior CAGR projetado, de 19,73%.
Por que as organizações estão terceirizando serviços de prevenção a ransomware?
O ransomware envolve cada vez mais roubo de dados, enquanto a complexidade da nuvem e as lacunas de competências em cibersegurança tornam o monitoramento interno contínuo difícil.
Qual modelo de implantação é preferido para a prevenção gerenciada a ransomware?
A implantação baseada em nuvem lidera com 68,91% de participação em 2026 e tem projeção de expansão a um CAGR de 18,92% até 2032.
Qual setor do usuário final está se expandindo mais rapidamente para esses serviços?
Saúde e Ciências da Vida tem projeção de expansão a um CAGR de 20,86% até 2032 porque os ambientes de cuidados conectados precisam de proteção e resposta rápidas.
Qual região tem projeção de expansão mais rápida?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 19,86% até 2032, apoiada pela crescente demanda por capacidades de detecção e resposta gerenciadas.