
Tamanho e Participação do Mercado de Serviços Gerenciados de Antivírus e Antimalware
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
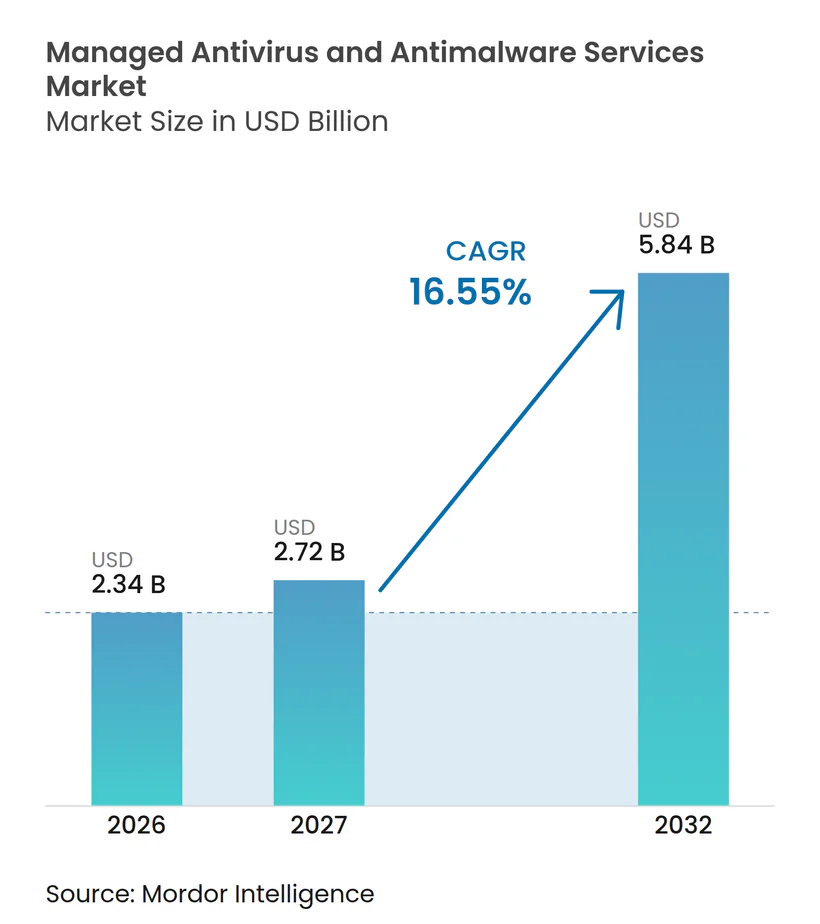
| Tamanho do Mercado (2027) | 2.72 Bilhões de dólares |
| Tamanho do Mercado (2032) | 5.84 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 16.55 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Antivírus e Antimalware pela Mordor Intelligence
O tamanho do Mercado de Serviços Gerenciados de Antivírus e Antimalware é avaliado em 2,34 bilhões de USD em 2026 e tem previsão de atingir 5,84 bilhões de USD até 2032, crescendo a um CAGR de 16,55% no período de 2027 a 2032. O Mercado de Serviços Gerenciados de Antivírus e Antimalware está em expansão à medida que grupos de ransomware dependem cada vez mais do roubo de dados e de técnicas que evitam deixar arquivos de malware convencionais nos endpoints. Essa mudança torna o monitoramento contínuo mais importante do que a varredura periódica de assinaturas para organizações com dispositivos distribuídos e cargas de trabalho em nuvem. A persistente escassez de profissionais de segurança experientes também torna a cobertura 24/7 gerenciada externamente mais prática para muitos compradores. Os provedores estão respondendo combinando proteção de endpoint, detecção e resposta, caça a ameaças e resposta a incidentes em uma única assinatura. Regras de residência de dados, infraestrutura híbrida e sensibilidade a preços entre organizações menores continuam sendo limitações importantes para a adoção e as margens de serviço.
Principais Conclusões do Relatório
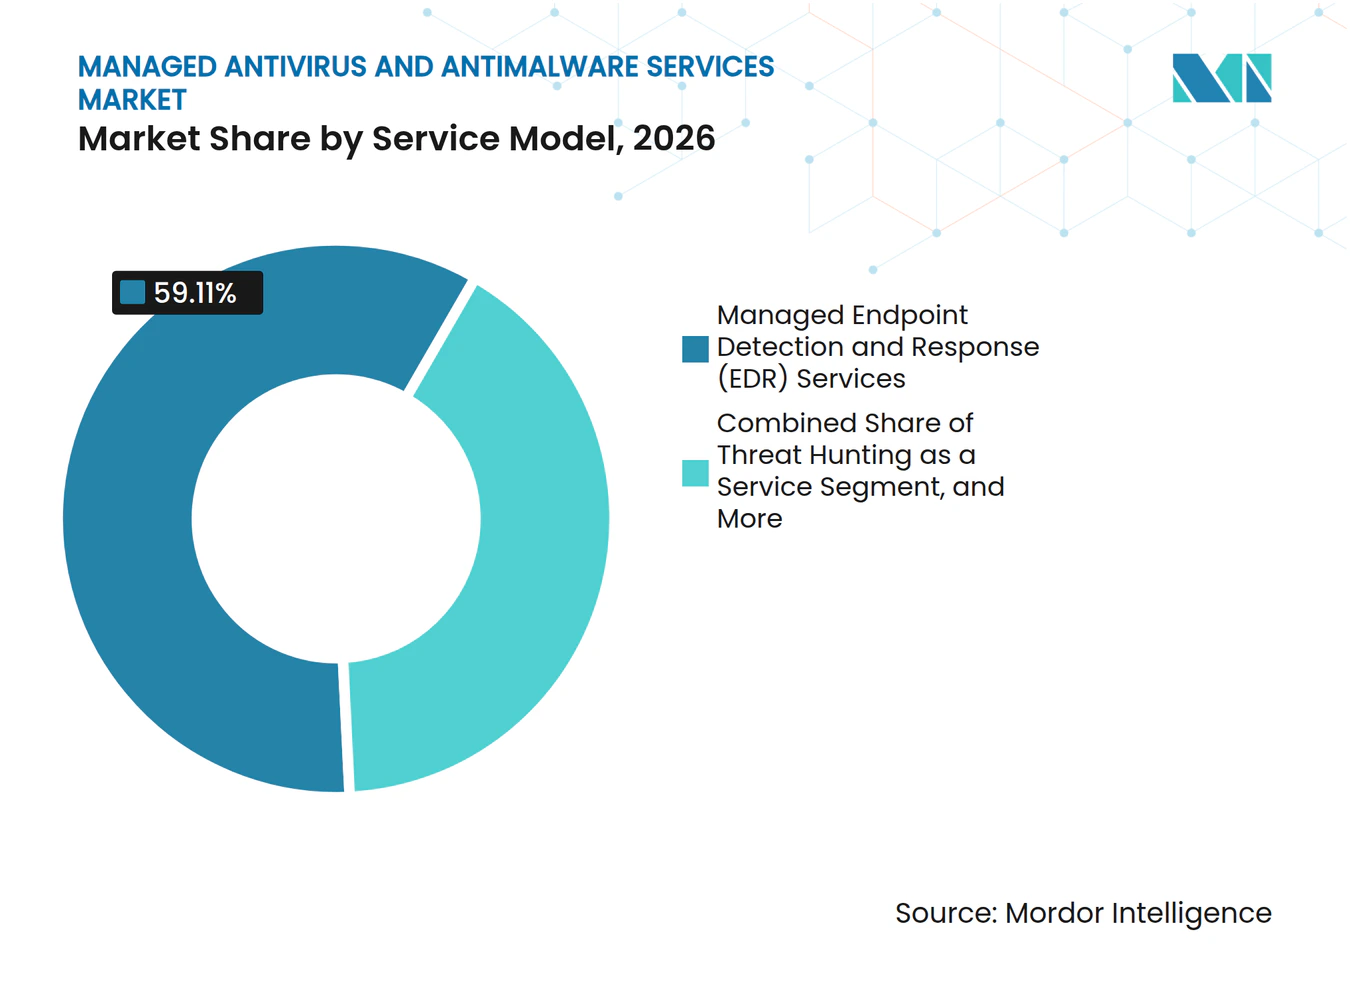
- Por modelo de serviço, os Serviços Gerenciados de Detecção e Resposta de Endpoint detinham 59,11% da participação do Mercado de Serviços Gerenciados de Antivírus e Antimalware em 2026, enquanto a Caça a Ameaças como Serviço tem projeção de expansão a um CAGR de 17,71% até 2032.
- Por modelo de implantação, a nuvem pública detinha 66,14% da participação do Mercado de Serviços Gerenciados de Antivírus e Antimalware em 2026, enquanto a nuvem híbrida tem projeção de expansão a um CAGR de 18,02% até 2032.
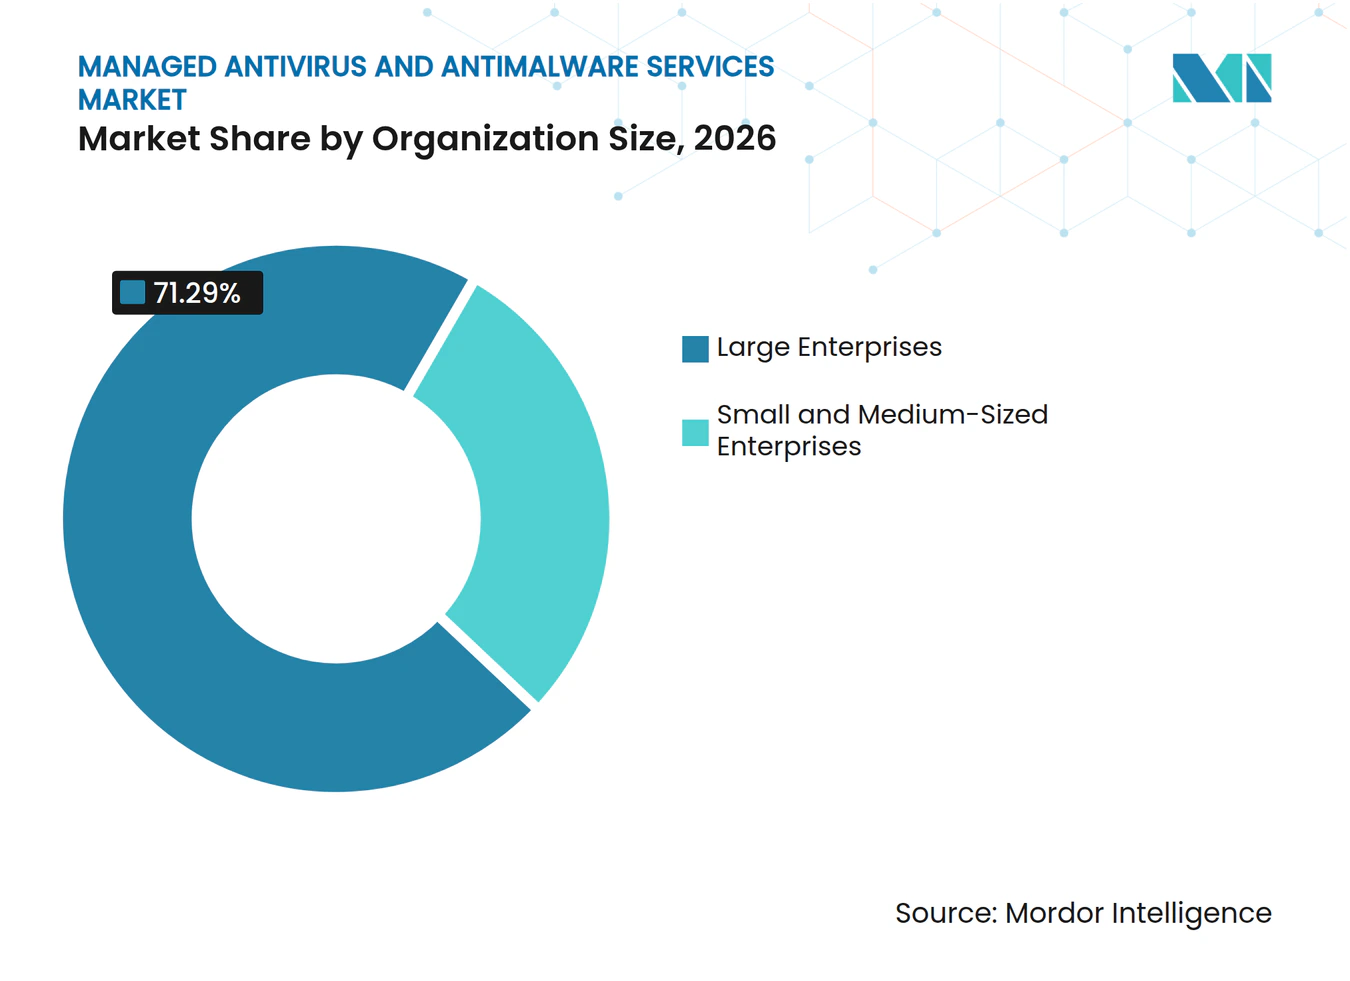
- Por porte da organização, as grandes empresas detinham 71,29% da receita do Mercado de Serviços Gerenciados de Antivírus e Antimalware em 2026, enquanto as pequenas e médias empresas têm projeção de expansão a um CAGR de 18,32% até 2032.
- Por setor do usuário final, o BFSI representou 29,33% da receita do Mercado de Serviços Gerenciados de Antivírus e Antimalware em 2026, enquanto o governo e a administração pública têm projeção de expansão a um CAGR de 17,05% até 2032.
- Por geografia, a América do Norte detinha 37,16% da receita em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 17,33% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada da Atividade de Ransomware e Malware Sem Arquivo | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Cibersegurança e Demanda por Cobertura 24/7 | +3.8% | Global | Longo prazo (≥ 4 anos) |
| Detecção Habilitada por IA, Correlação XDR e Contenção Automatizada | +3.2% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Requisitos Regulatórios para Monitoramento Contínuo e Resposta a Incidentes | +2.5% | Europa e América do Norte | Médio prazo (2 a 4 anos) |
| Expansão do Trabalho Remoto e Exposição por Dispositivos Pessoais | +1.8% | Global | Curto prazo (≤ 2 anos) |
| Requisitos de Seguros e Garantias ao Cliente para Controles de Endpoint Mensuráveis | +1.4% | América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada da Atividade de Ransomware e Malware Sem Arquivo
O Mercado de Serviços Gerenciados de Antivírus e Antimalware é impulsionado por ataques que priorizam o roubo persistente de dados em detrimento da criptografia isolada. O Google Cloud relatou que 77% das intrusões de ransomware em 2025 envolveram roubo de dados suspeito ou confirmado, em comparação com 57% em 2024. Os atacantes utilizam cada vez mais ferramentas legítimas, incluindo Rclone, WinRAR e clientes FTP, para fazer com que a atividade de exfiltração se assemelhe ao tráfego de rede normal. O Google Cloud também constatou que técnicas sem malware representaram 82% das detecções de atacantes em 2025, ante 51% em 2020. A Zscaler relatou que o roubo de dados por ransomware cresceu mais de 275% em relação ao ano anterior, atingindo 896,2 terabytes em seu relatório de 2026, enquanto o pagamento médio de resgate aumentou 5,3% para 431.995 USD. Essas condições favorecem o monitoramento comportamental contínuo e a investigação proativa, pois as atualizações de assinaturas não conseguem identificar todos os ataques que não deixam arquivos maliciosos no disco.
Escassez de Talentos em Cibersegurança e Demanda por Cobertura 24/7
O Mercado de Serviços Gerenciados de Antivírus e Antimalware também se beneficia da escassez de habilidades especializadas em segurança. A ISC2 constatou que 59% das organizações relataram necessidades críticas ou significativas de habilidades em cibersegurança em 2025, um aumento de 15 pontos percentuais em relação a 2024. O mesmo estudo revelou que 95% das organizações tinham pelo menos 1 lacuna ativa de habilidades. Restrições orçamentárias impediram 33% dos respondentes de contratar equipes de cibersegurança adequadas, enquanto 72% concordaram que reduções de pessoal aumentam significativamente o risco de violações. Operações de segurança internas 24/7 exigem de seis a oito analistas experientes para manter a cobertura em turnos, um nível de pessoal que muitas organizações de médio porte não conseguem sustentar. A terceirização já está consolidada, com 20% dos respondentes relatando trabalho de cibersegurança terceirizado e 19% utilizando provedores de serviços de segurança terceirizados.
Detecção Habilitada por IA, Correlação XDR e Contenção Automatizada
As operações habilitadas por IA estão transformando o modelo de serviço, passando da revisão manual de alertas para investigação e contenção automatizadas. A Palo Alto Networks lançou o Unit 42 Managed XSIAM 2.0 em fevereiro de 2026 e relatou que mais de 60% dos clientes do Cortex XSIAM reduziram os tempos de resposta medianos de dias ou semanas para minutos.[1] A empresa também citou um contrato de 85 milhões de USD com uma grande empresa de telecomunicações dos Estados Unidos como seu maior contrato até o momento. A CrowdStrike lançou sua oferta Agentic SOC do Outono de 2025 com 7 agentes de IA para fluxos de trabalho de segurança, incluindo caça a ameaças, inteligência e detecção e resposta gerenciadas. A correlação XDR integra a telemetria de endpoint, rede, nuvem e identidade em um processo de detecção compartilhado, reduzindo a fragmentação que aumenta os custos operacionais em implantações de múltiplos ambientes. Provedores que demonstram respostas mais rápidas e controladas podem conquistar contratos empresariais maiores, pois os compradores precisam de evidências mensuráveis de que as operações de segurança podem agir quando um incidente ocorre.
Requisitos Regulatórios para Monitoramento Contínuo e Resposta a Incidentes
O Mercado de Serviços Gerenciados de Antivírus e Antimalware recebe suporte de regulamentações que exigem que as organizações documentem o monitoramento e a resposta a incidentes. A ENISA publicou o Guia de Implementação Técnica da NIS2 em junho de 2025, abordando gestão de riscos, tratamento de incidentes e monitoramento contínuo de segurança. O guia mapeia os requisitos de evidências para a ISO/IEC 27001:2022 e o NIST Cybersecurity Framework 2.0. O Regulamento de Resiliência Operacional Digital tornou-se aplicável em janeiro de 2025 e exige que as entidades financeiras gerenciem o risco de TIC de terceiros e classifiquem os incidentes de forma estruturada. Organizações sem um centro de operações de segurança interno podem utilizar serviços gerenciados para obter monitoramento contínuo e registros de resposta prontos para auditoria. Essa necessidade de conformidade pode manter a demanda em setores regulados mesmo quando os orçamentos de TI de curto prazo estão restritos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Preocupações com Privacidade, Residência de Dados e Soberania de Telemetria | -2.8% | Global, concentrado na União Europeia e no núcleo da Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Complexidade de Integração de Endpoints Legados e Multinuvem | -2.3% | Global | Longo prazo (≥ 4 anos) |
| Falsos Positivos e Autorização de Resposta Inconsistente | -1.6% | Global | Curto prazo (≤ 2 anos) |
| Sensibilidade a Preços e Pressão sobre Margens por Endpoint entre PMEs | -1.2% | Global, concentrado na América do Sul e no Oriente Mdio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Preocupações com Privacidade, Residência de Dados e Soberania de Telemetria
Os serviços gerenciados exigem que sinais comportamentais, artefatos de memória, eventos de autenticação e registros de rede sejam enviados a centros de operações de segurança centralizados ou baseados em nuvem. Isso cria tensão com as leis nacionais de residência de dados e as políticas internas de soberania. A Bitdefender constatou que 76% de 1.200 gerentes e profissionais de cibersegurança pesquisados provavelmente trocariam de fornecedor devido a preocupações com soberania de dados, jurisdição ou acesso por governos estrangeiros. Organizações de serviços financeiros, infraestrutura crítica e governo podem ser incapazes de rotear a telemetria de endpoint por infraestrutura de nuvem não residente. China, Índia e vários mercados do Sudeste Asiático acrescentam requisitos de localização separados que tornam a entrega padrão de múltiplos locatários mais difícil. Essas restrições podem excluir provedores de outra forma capazes de contratos regulados, a menos que ofereçam infraestrutura local, administração e entidades operacionais responsáveis.
Complexidade de Integração de Endpoints Legados e Multinuvem
O Mercado de Serviços Gerenciados de Antivírus e Antimalware precisa lidar com ambientes de clientes construídos a partir de sistemas operacionais diversos, dispositivos industriais proprietários, aplicações locais e agentes de segurança legados. Esses sistemas frequentemente não foram projetados para enviar telemetria centralizada a um provedor gerenciado. A pesquisa de referência identifica 78% das empresas operando ambientes híbridos ou multinuvem, nos quais cada ambiente requer uma arquitetura de agente distinta e lógica de detecção. A fragmentação aumenta os custos de integração, atrasa a entrega de valor do serviço e cria lacunas que os atacantes podem explorar. A Fortinet atualizou o FortiEndpoint em março de 2026 para consolidar ZTNA, SASE, EPP, EDR e DLP em 1 agente, abordando diretamente a proliferação de agentes em ambientes híbridos. Organizações de manufatura, energia e saúde também precisam conectar a tecnologia operacional à TI corporativa, e seus cronogramas de implementação podem se estender por trimestres.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço:
EDR Gerenciado Lidera Enquanto a Caça a Ameaças Ganha ImpulsoOs Serviços Gerenciados de Detecção e Resposta de Endpoint detinham 59,11% da receita em 2026. O segmento lidera porque as organizações estão migrando de varreduras periódicas de assinaturas para monitoramento comportamental contínuo em todo o seu parque de endpoints. Os requisitos de seguro cibernético estão aumentando o valor da cobertura documentada de EDR em endpoints gerenciados. O EDR gerenciado também oferece aos compradores cobertura 24/7 sem exigir uma equipe interna de segurança dedicada. Os serviços gerenciados de antimalware e antivírus continuam relevantes para compradores com exposição regulatória limitada ou orçamentos mais restritos. A recuperação de ransomware e a resposta a incidentes também são adquiridas como contratos de retenção independentes por organizações de BFSI e saúde que precisam de capacidade de resposta documentada. O gerenciamento de vulnerabilidades gerenciado e a detecção e resposta gerenciadas de ameaças de identidade são cada vez mais incluídos em contratos de serviço completo, em vez de vendidos como serviços isolados.
A Caça a Ameaças como Serviço tem projeção de expansão a um CAGR de 17,71% até 2032, a maior taxa dentro da segmentação por modelo de serviço. O Mercado de Serviços Gerenciados de Antivírus e Antimalware se beneficia dessa transição porque a extorsão liderada por exfiltração de dados não pode ser tratada apenas por meio de detecção passiva. A Arctic Wolf relatou que o ransomware representou 44% de seus engajamentos de resposta a incidentes no ano anterior, antes do lançamento do Aurora Adaptive Threat Protection em outubro de 2026. A empresa também relatou que o malware de coleta de credenciais comprometeu aproximadamente 1,7 bilhão de credenciais em 7,4 milhões de dispositivos infectados. A SentinelOne lançou o Wayfinder Threat Detection and Response com o Google Cloud em novembro de 2025, combinando caça a ameaças com suporte de IA, supervisão de analistas humanos e Google Threat Intelligence. O Mercado de Serviços Gerenciados de Antivírus e Antimalware está, portanto, evoluindo para serviços que combinam análise automatizada com revisão especializada.



Por Modelo de Implantação:
Nuvem Pública Lidera Enquanto as Implantações Híbridas Expandem Mais RapidamenteA nuvem pública detinha 66,14% da receita em 2026. Sua liderança reflete operações mais simples, escalabilidade elástica e menores requisitos de infraestrutura para a entrega de segurança gerenciada de múltiplos locatários. As plataformas nativas de nuvem permitem que os provedores apliquem inteligência de ameaças comum, emitam atualizações de detecção rapidamente e mantenham níveis de serviço consistentes em grandes grupos de clientes. Essas capacidades podem reduzir os preços dos serviços e acelerar a integração de clientes. A nuvem privada mantém um papel definido em serviços financeiros, defesa e governo, onde as regras de residência de dados restringem os fluxos de telemetria transfronteiriços. Os requisitos de soberania estão sustentando a demanda por nuvem privada, embora o volume permaneça abaixo das implantações de nuvem pública. O modelo de nuvem pública continua atraente para compradores que aceitam o processamento centralizado de dados e precisam de capacidade de serviço que escale rapidamente.
A nuvem híbrida tem projeção de crescimento a um CAGR de 18,02% até 2032, tornando-a o modelo de implantação de crescimento mais rápido. O tamanho do Mercado de Serviços Gerenciados de Antivírus e Antimalware para nuvem híbrida é sustentado por parques empresariais que operam infraestrutura legada, nuvem privada e nuvem pública em paralelo. Fabricantes industriais, concessionárias de energia e provedores de saúde enfrentam requisitos particularmente complexos porque alguns ambientes de tecnologia operacional não conseguem enviar telemetria para plataformas de nuvem pública. A Fortinet aprimorou o FortiGuard SOC como Serviço em março de 2026 com telemetria de detecção de rede FortiNDR e telemetria de carga de trabalho em nuvem FortiCNAPP.[2] Esse desenvolvimento reflete a necessidade de visibilidade em endpoints locais, cargas de trabalho em nuvem e redes. Um único relacionamento gerenciado nesses ambientes pode reduzir a carga administrativa para organizações que, de outra forma, gerenciam vários fornecedores de segurança.
Por Porte da Organização:
Grandes Empresas Geram Receita Enquanto as PMEs Expandem Mais RapidamenteAs grandes empresas detinham 71,29% do segmento por porte da organização em 2026. Sua posição reflete a adoção mais precoce de EDR gerenciado e MDR, parques de endpoints maiores e obrigações de conformidade rigorosas que tornam a cobertura de segurança documentada necessária. Os grandes compradores preferem contratos que combinem proteção de endpoint, EDR, caça a ameaças e resposta a incidentes com 1 provedor. Essa estrutura de contrato sustenta receitas recorrentes mais elevadas e fortalece a concentração entre plataformas estabelecidas. A Palo Alto Networks relatou que sua plataforma Cortex XSIAM tinha aproximadamente 470 clientes empresariais com gastos superiores a 1 milhão de USD em receita recorrente anual média no final de 2025. O Mercado de Serviços Gerenciados de Antivírus e Antimalware atende esses compradores por meio de serviços que fornecem responsabilidade clara pelos resultados de detecção e resposta. A demanda das grandes empresas permanece central para a receita dos provedores à medida que a aquisição de clientes se expande para organizações menores.
As pequenas e médias empresas têm projeção de crescimento a um CAGR de 18,32% até 2032. Seu crescimento é impulsionado pela exposição ao ransomware e pela migração de ferramentas de segurança separadas para assinaturas gerenciadas por endpoint. Organizações menores precisam cada vez mais de proteção estruturada porque sua exposição a ameaças pode ser significativa mesmo quando suas equipes de segurança são limitadas. A SentinelOne lançou o Managed AI Defense por meio do marketplace Pax8 em setembro de 2025, combinando EDR, Purple AI, caça a ameaças gerenciada e gerenciamento de vulnerabilidades para provedores de serviços gerenciados que atendem compradores menores. A Blue Mantis também lançou o Blue Mantis Protect para organizações de médio porte em setembro de 2025, utilizando detecção habilitada por IA em 9 soluções de segurança integradas. O Mercado de Serviços Gerenciados de Antivírus e Antimalware atende um grupo mal atendido que precisa de cobertura estruturada, mas tem capacidade limitada para manter uma grande equipe interna de segurança. A sensibilidade a preços e as margens por endpoint continuam sendo restrições, particularmente em regiões de menor renda e contas de clientes menores.

Por Setor do Usuário Final:
BFSI Lidera a Receita Enquanto a Demanda Governamental AceleraO BFSI detinha 29,33% da receita do usuário final em 2026. O papel do setor BFSI é reforçado por seus dados de alto valor, controles obrigatórios e exposição a atacantes motivados financeiramente. As organizações financeiras precisam de cobertura contínua e processos de resposta documentados para satisfazer as necessidades de auditoria, seguro e resiliência operacional. O relatório CERTFin do setor bancário italiano estimou o custo total de propriedade de cibersegurança em 550 milhões de USD, representando 8% do orçamento total de TI. Saúde, TI e telecomunicações, manufatura, varejo e comércio eletrônico, e energia e serviços públicos têm requisitos diferentes, incluindo monitoramento de OT, cobertura de nível de operadora e controles específicos do setor. Essa variedade de requisitos distribui a demanda do usuário final por múltiplos segmentos verticais, mantendo o BFSI no centro da receita atual.
O governo e a administração pública têm projeção de crescimento a um CAGR de 17,05% até 2032. As agências públicas estão tratando a proteção de endpoint como uma função de serviço crítico devido à atividade de estados-nação e a requisitos de contratação pública mais específicos. A Proximus NXT ganhou um contrato de estrutura de serviços gerenciados de cibersegurança com o Governo Federal Belga em fevereiro de 2025, cobrindo 70.000 usuários finais em serviços públicos federais. O contrato tinha expectativa de superar 110 milhões de USD ao longo de 7 anos. Pesquisa do Conselho de Segurança de Dados da Índia constatou que as entidades de BFSI da Índia sofrem 1,6 vezes mais ataques cibernéticos por organização do que seus pares globais. Os casos relatados aumentaram de 1,4 milhão em 2021 para 2,9 milhões em 2025, reforçando a demanda em governo e BFSI na Ásia-Pacífico.
Análise Geográfica
Mercado de Serviços Gerenciados de Antivírus e Antimalware da América do Norte
A América do Norte deteve 37,16% da receita em 2026. O Mercado de Serviços Gerenciados de Antivírus e Antimalware é liderado regionalmente pelos Estados Unidos, que possuem uma densa base de especialistas em MDR e fornecedores de plataformas, bem como um mercado de ciberseguros desenvolvido. As medidas federais de detecção e resposta a endpoints associadas à Ordem Executiva 14028 fornecem um ponto de referência de aquisição para compradores do setor público. Canadá e México acrescentam demanda vinculada a requisitos de serviços financeiros e saúde. O Mercado de Serviços Gerenciados de Antivírus e Antimalware se beneficia da implantação mais precoce de operações de segurança com suporte de IA na América do Norte.
Mercado de Serviços Gerenciados de Antivírus e Antimalware da Europa
A Europa está expandindo suas obrigações de conformidade, criando demanda por monitoramento gerenciado nos setores abrangidos. O Mercado de Serviços Gerenciados de Antivírus e Antimalware é moldado pelas diferentes implementações nacionais da NIS2, que favorecem fornecedores capazes de operar em múltiplos países. A Bitdefender expandiu seu Programa Europeu de Aceleração Soberana em julho de 2026 com serviços de MDR residentes na UE, entregues a partir de um centro de operações de segurança na Romênia. A oferta mantém a telemetria, investigação e resposta dos clientes dentro da União Europeia. Alemanha, Reino Unido, França e Itália continuam sendo os maiores mercados nacionais europeus, enquanto a Sophos concluiu sua aquisição da Secureworks por 859 milhões de USD em fevereiro de 2025.[3] A crescente preocupação com ransomware direcionado a infraestruturas críticas está incentivando ainda mais as empresas a adotarem serviços gerenciados de proteção de endpoints.
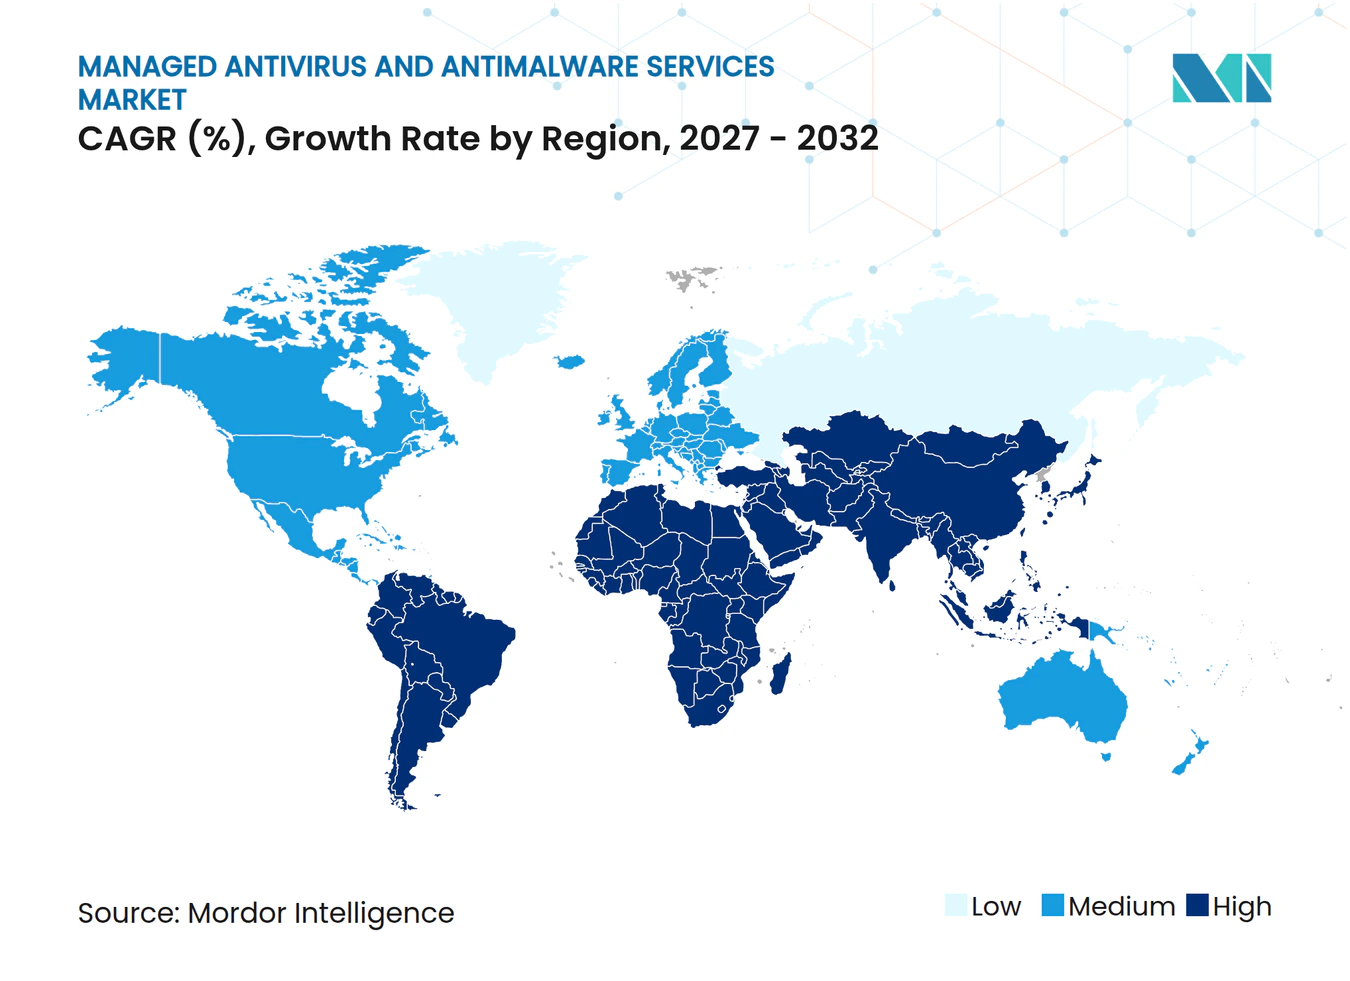
Mercado de Serviços Gerenciados de Antivírus e Antimalware da APAC, América do Sul e MEA
A Ásia-Pacífico deve expandir-se a um CAGR de 17,33% até 2032, o ritmo regional mais rápido. O Mercado de Serviços Gerenciados de Antivírus e Antimalware é apoiado na região pela adoção de nuvem, digitalização empresarial e estruturas de cibersegurança na Índia, Coreia do Sul, Japão, China e Austrália. O Punjab National Bank divulgou uma alocação de cibersegurança de 73,5 milhões de USD a 84 milhões de USD para seu exercício financeiro atual. A América do Sul, o Oriente Médio e a África permanecem como áreas de receita menores, com Brasil, Arábia Saudita, Emirados Árabes Unidos, África do Sul e Nigéria servindo como principais centros de demanda.
Cenário Competitivo
Concentração do Mercado
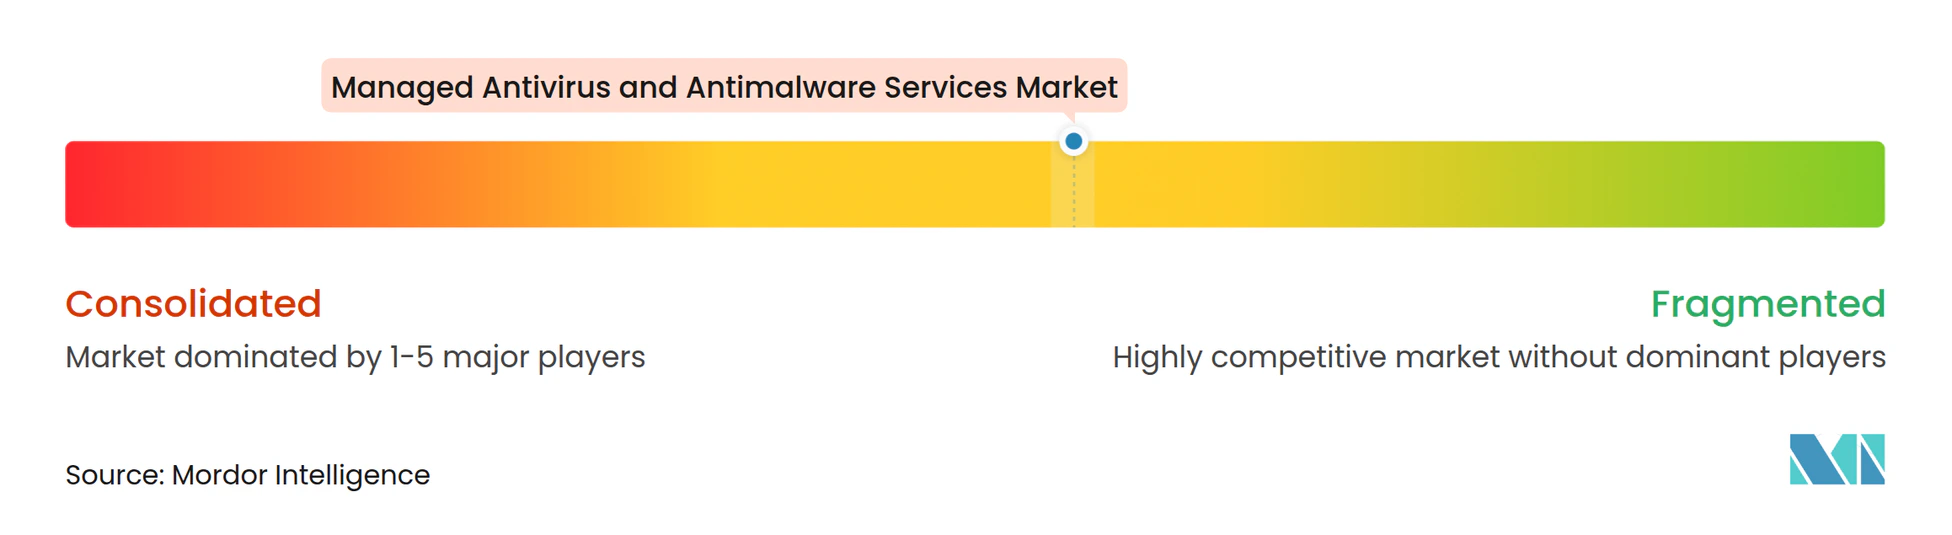
O Mercado de Serviços Gerenciados de Antivírus e Antimalware é moderadamente concentrado, com CrowdStrike, Palo Alto Networks, Sophos, SentinelOne e Fortinet competindo ao lado de Arctic Wolf, Deepwatch, eSentire, Red Canary e Expel. Os principais provedores combinam proteção de endpoint, EDR, XDR, caça a ameaças e resposta a incidentes em plataformas de serviço integradas. Essa abordagem reduz a dependência de produtos pontuais e aumenta o valor de um relacionamento com um único provedor. O lançamento de outono de 2025 da CrowdStrike introduziu 7 agentes de IA em sua oferta Agentic SOC. A Fortinet expandiu sua oferta de operações de segurança em março de 2026 com recursos de SOC unificado, IA agêntica e funcionalidade de endpoint mais ampla.
O Mercado de Serviços Gerenciados de Antivírus e Antimalware tem oportunidades em infraestrutura soberana, segurança de tecnologia operacional e organizações menores que ainda carecem de cobertura gerenciada econômica. A CrowdStrike expandiu sua parceria com a Schwarz Digits em julho de 2026 para disponibilizar o Falcon no STACKIT para clientes empresariais europeus. A Arctic Wolf lançou o Aurora Adaptive Threat Protection em outubro de 2026 usando um grafo causal de processos de endpoint, arquivos e chamadas de API. Essas iniciativas mostram que as escolhas de implantação local e a capacidade de resposta automatizada são pontos significativos de competição. BYOD e trabalho remoto continuam expandindo o parque de endpoints que os provedores podem atender.
As aquisições são uma rota importante para os fornecedores adicionarem inteligência de ameaças, gerenciamento de telemetria, segurança de navegador e proteção de identidade. A CrowdStrike anunciou acordos para adquirir a Onum em agosto de 2025, a Pangea em setembro de 2025, a SGNL em janeiro de 2026 e a Seraphic Security em janeiro de 2026.[4] A Sophos adquiriu a Secureworks em fevereiro de 2025 e integrou o Sophos Endpoint com o Secureworks Taegis MDR e XDR nas assinaturas em outubro de 2025. Plataformas mais amplas podem aumentar os custos de migração, enquanto empresas especializadas buscam posições por meio de entrega focada e precificação mais simples.
Líderes do Setor de Serviços Gerenciados de Antivírus e Antimalware
-
Sophos Limited
-
Trend Micro Incorporated
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Palo Alto Networks, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Antivírus e Antimalware Empresas cobertas neste relatório
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Blackpoint Cyber, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Cybereason Inc.
- Cynet Security Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Fortinet, Inc.
- Kaspersky Lab AO
- Malwarebytes Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, LLC
- SentinelOne, Inc.
- Sophos Limited
- Trend Micro Incorporated
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Antivírus e Antimalware
- Outubro de 2026: A Arctic Wolf apresentou o Aurora Adaptive Threat Protection em sua Cúpula de Operações de Segurança 2026, lançando uma solução de segurança de endpoint baseada em intenão e impulsionada por IA que usa um grafo causal de processos de endpoint, arquivos e chamadas de API para prever e interromper ataques de ransomware e roubo de credenciais antes que se materializem. O produto é respaldado pela Plataforma Aurora Superintelligence, que processa mais de 10 trilhões de eventos de segurança semanalmente em mais de 11.000 clientes, e foi projetado para complementar, não substituir, as soluções existentes de EPP e EDR.
- Julho de 2026: A CrowdStrike e a Schwarz Digits anunciaram uma parceria estratégica expandida para fornecer cibersegurança soberana em toda a Europa, incluindo o acordo definitivo da CrowdStrike para adquirir a propriedade intelectual da XM Cyber por 600 milhões de USD e a implantação da plataforma Falcon no STACKIT, a nuvem soberana da Schwarz Digits, permitindo que empresas europeias satisfaçam os requisitos de infraestrutura residente da DORA e da NIS2.
- Julho de 2026: A Bitdefender expandiu seu Programa Europeu de Aceleração Soberana para incluir serviços de MDR totalmente residentes na UE entregues por um SOC na Romênia, garantindo que toda a telemetria do cliente, investigação de incidentes e resposta permaneçam dentro das fronteiras da UE. O anúncio responde diretamente aos 76% dos gerentes de cibersegurança pesquisados que indicaram prontidão para trocar de fornecedor devido a preocupações com soberania de dados.
- Março de 2026: A Fortinet anunciou a prévia do FortiSOC, uma plataforma de SOC unificado entregue em nuvem, e aprimorou o FortiGuard SOC como Serviço com telemetria de múltiplos fornecedores, FortiNDR e visibilidade de carga de trabalho em nuvem FortiCNAPP no Fortinet Accelerate 2026. O FortiEndpoint foi simultaneamente atualizado para consolidar ZTNA, SASE, EPP, EDR e DLP em um único agente, abordando diretamente a proliferação de agentes em ambientes gerenciados híbridos.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Antivírus e Antimalware
O Mercado de Serviços Gerenciados de Antivírus e Antimalware compreende serviços de cibersegurança terceirizados que fornecem monitoramento contínuo, detecção, prevenção, investigação, contenção e remediação de malware, ransomware, ameaças sem arquivo e ataques cibernéticos baseados em endpoint em ambientes empresariais. O mercado inclui operações de antivírus gerenciado, detecção e resposta de endpoint gerenciada (EDR), caça a ameaças, recuperação de ransomware, resposta a incidentes e serviços relacionados de monitoramento e suporte entregues por meio de modelos de operações de segurança baseados em nuvem ou híbridos.
O Relatório do Mercado de Serviços Gerenciados de Antivírus e Antimalware é Segmentado por Modelo de Serviço (Serviços Gerenciados de Antimalware e Antivírus, Serviços Gerenciados de Detecção e Resposta de Endpoint [EDR], Caça a Ameaças como Serviço, Serviços de Recuperação de Ransomware e Resposta a Incidentes e Outros Modelos de Serviço), Modelo de Implantação (Nuvem Pública, Nuvem Privada e Nuvem Híbrida), Porte da Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços Gerenciados de Antimalware e Antivírus |
| Serviços Gerenciados de Detecção e Resposta de Endpoint (EDR) |
| Caça a Ameaças como Serviço |
| Serviços de Recuperação de Ransomware e Resposta a Incidentes |
| Outros Modelos de Serviço |
| Nuvem Pública |
| Nuvem Privada |
| Nuvem Híbrida |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Modelo de Serviço | Serviços Gerenciados de Antimalware e Antivírus | |
| Serviços Gerenciados de Detecção e Resposta de Endpoint (EDR) | ||
| Caça a Ameaças como Serviço | ||
| Serviços de Recuperação de Ransomware e Resposta a Incidentes | ||
| Outros Modelos de Serviço | ||
| Por Modelo de Implantação | Nuvem Pública | |
| Nuvem Privada | ||
| Nuvem Híbrida | ||
| Por Porte da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços Gerenciados de Antivírus e Antimalware?
O Mercado de Serviços Gerenciados de Antivírus e Antimalware é avaliado em 2,34 bilhões de USD em 2026 e tem previsão de atingir 5,84 bilhões de USD até 2032, crescendo a um CAGR de 16,55%.
O que está impulsionando a demanda por serviços gerenciados de antivírus e antimalware?
O Mercado de Serviços Gerenciados de Antivírus e Antimalware é sustentado pelo roubo de dados por ransomware, métodos de ataque sem arquivo, escassez de habilidades em cibersegurança e requisitos de conformidade.
Qual modelo de serviço tem a maior participação?
Os Serviços Gerenciados de Detecção e Resposta de Endpoint detinham 59,11% da receita em 2026 porque as organizações exigem monitoramento comportamental contínuo.
Qual modelo de implantação está crescendo mais rapidamente?
A nuvem híbrida tem projeção de crescimento a um CAGR de 18,02% até 2032, à medida que as organizações protegem infraestrutura legada, nuvem privada e ambientes de nuvem pública em conjunto.
Quais organizações têm expectativa de adotar esses serviços mais rapidamente?
As pequenas e médias empresas têm projeção de crescimento a um CAGR de 18,32% até 2032, à medida que migram para assinaturas gerenciadas por endpoint.
Qual região tem expectativa de crescer mais rapidamente?
O Mercado de Serviços Gerenciados de Antivírus e Antimalware tem expectativa de crescer mais rapidamente na Ásia-Pacífico, a um CAGR de 17,33% até 2032.