
Taille et Part du Marché des Services Managés de Prévention des Ransomwares
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
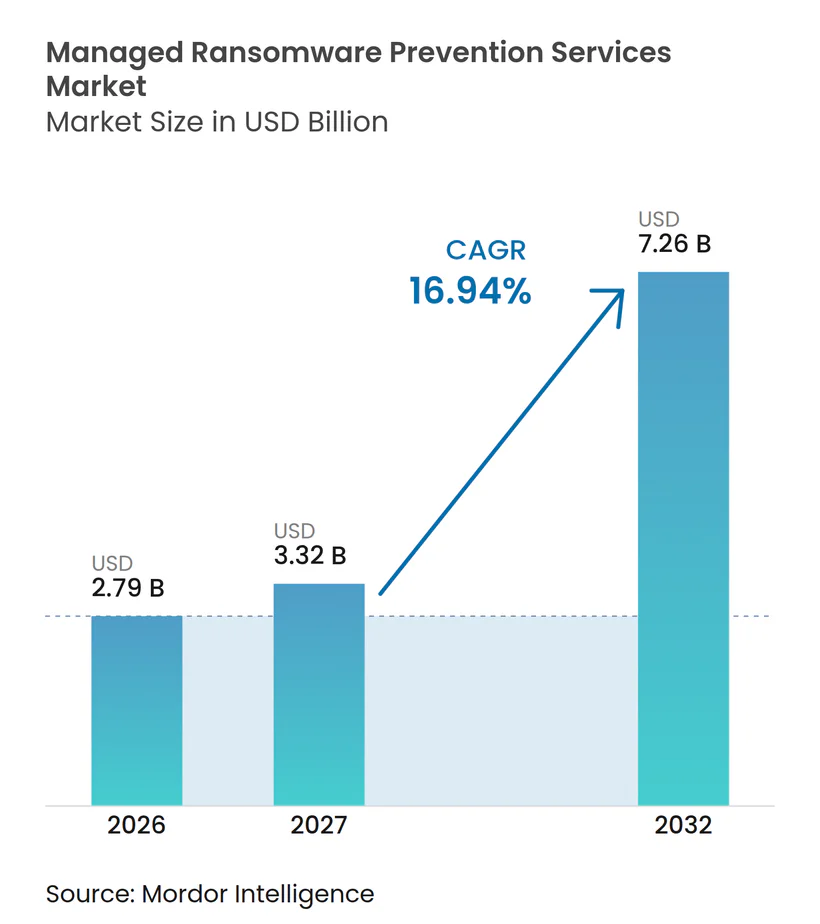
| Taille du Marché (2027) | 3.32 Milliards de dollars |
| Taille du Marché (2032) | 7.26 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.94 % |
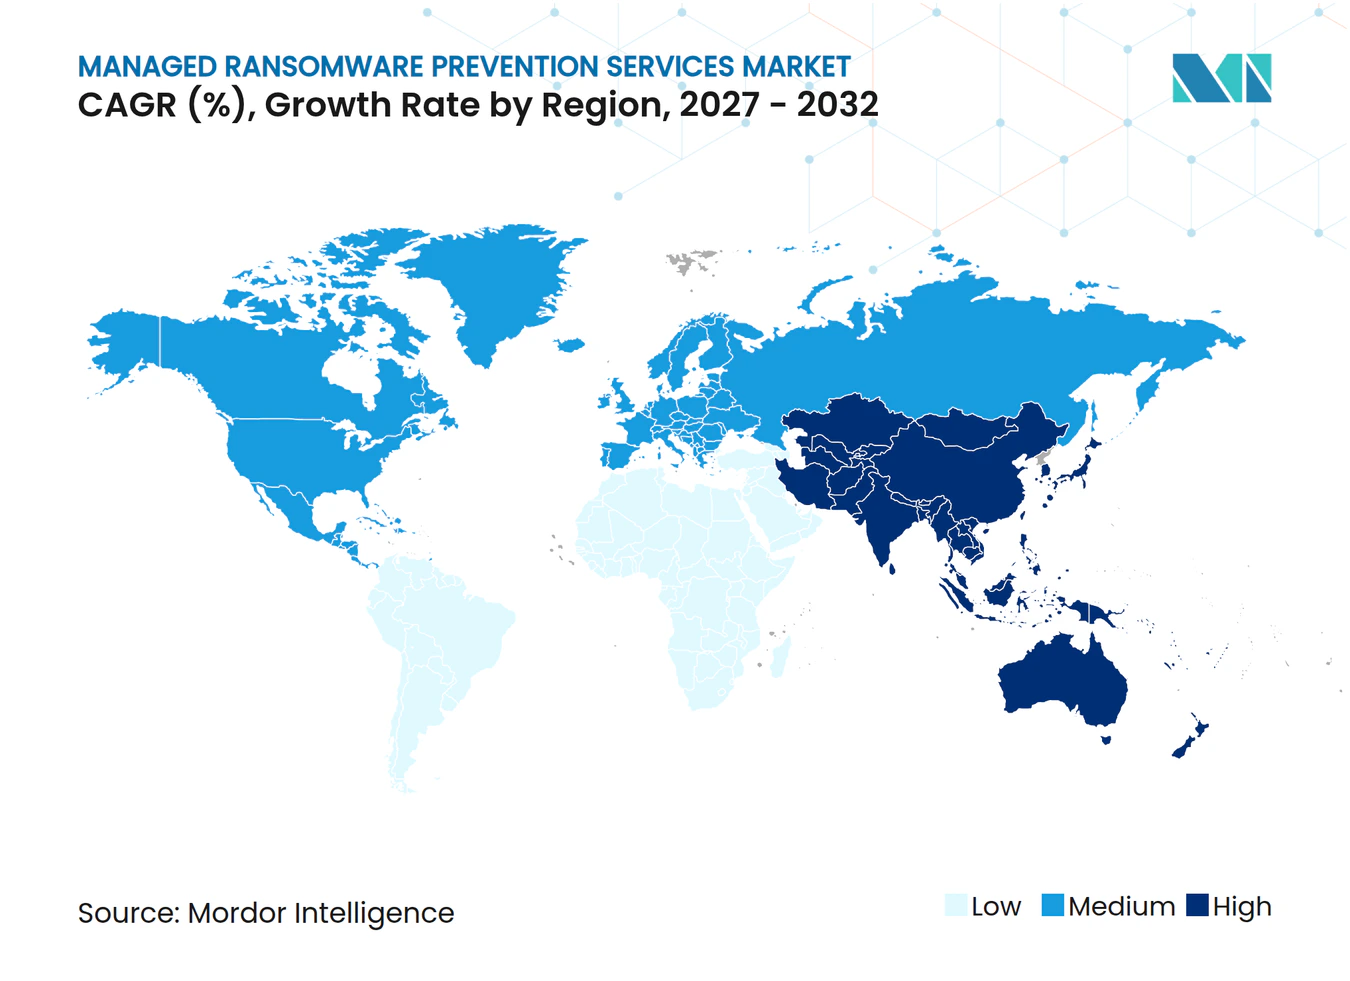
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Managés de Prévention des Ransomwares par Mordor Intelligence
La taille du marché des services managés de prévention des ransomwares devrait s'étendre de 2,79 milliards USD en 2026 et 3,26 milliards USD en 2027 à 7,26 milliards USD d'ici 2032, enregistrant un CAGR de 16,94 % entre 2027 et 2032. La demande se déplace des produits de sécurité distincts vers des équipes externes qui surveillent, détectent et répondent aux menaces tout au long du cycle de vie complet de la sécurité, les acheteurs recherchant un service capable d'assumer la responsabilité des opérations courantes ainsi que de soutenir une réponse coordonnée lors d'un événement grave. Les ransomwares combinent désormais le chiffrement avec le vol de données, de sorte que des sauvegardes fiables seules ne suppriment pas le besoin de détection et de réponse précoces, car l'exposition potentielle d'informations sensibles peut créer des défis juridiques, opérationnels, clients et de réputation même après la restauration des systèmes. Les acheteurs accordent plus de valeur aux fournisseurs capables de combiner les signaux du cloud, de l'identité, des points de terminaison et du réseau dans un modèle opérationnel unique, permettant au personnel de sécurité d'évaluer les activités connexes ensemble et de prioriser les actions les plus susceptibles de réduire l'exposition immédiate. La réglementation, les exigences des assurances cyber et le manque de compétences en cybersécurité font de la protection continue une exigence commerciale plus formelle, en particulier pour les organisations qui doivent démontrer comment elles surveillent les systèmes critiques, contrôlent les accès, gèrent les incidents et supervisent les relations importantes avec des tiers. Le marché des services managés de prévention des ransomwares favorise également les fournisseurs capables de démontrer une gestion locale des données, une responsabilité claire et une qualité de service constante, car les équipes d'approvisionnement ont besoin de la certitude que leur fournisseur peut répondre aux attentes opérationnelles, contractuelles et réglementaires tout au long de la durée de la relation.
Points Clés du Rapport
- Par type de service, la Détection et Réponse Managées détenait 27,58 % de la part du marché des services managés de prévention des ransomwares en 2026, tandis que la Sécurité Managée des Identités et des Accès devrait se développer à un CAGR de 19,73 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud représentait 68,91 % de la taille du marché des services managés de prévention des ransomwares en 2026 et devrait se développer à un CAGR de 18,92 % jusqu'en 2032.
- Par modèle de prestation de services, les Services Entièrement Managés détenaient 46,52 % de la part des revenus en 2026, tandis que les Services Co-Managés devraient se développer à un CAGR de 19,92 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 69,74 % de la part des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 18,82 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI détenait une part de revenus de 26,69 % du marché des services managés de prévention des ransomwares en 2026, tandis que le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 20,86 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 38,64 % de la part des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032, soutenue par une combinaison d'opérations numériques en expansion, de besoins croissants en matière de sécurité et de l'attrait des services managés pour les organisations cherchant une protection spécialisée sans augmenter les effectifs internes équivalents, tandis que les différentes réglementations nationales sur les données et les environnements technologiques créent une demande pour des fournisseurs disposant d'une capacité de livraison locale et de modèles opérationnels flexibles.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Escalade de l'Activité des Ransomwares en tant que Service | +4.1% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Exigences Réglementaires et des Assurances Cyber pour une Protection Continue | +3.5% | Amérique du Nord et UE en priorité, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des Surfaces d'Attaque liées au Cloud, au Travail Hybride et au Télétravail | +2.9% | Mondial | Court terme (≤ 2 ans) |
| Pénuries de Talents en Cybersécurité et Demande de Surveillance 24h/24 et 7j/7 | +2.6% | Mondial, plus aigu en Amérique du Nord, en Europe et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Attaques de Ransomwares Centrées sur l'Identité dans les Environnements Hybrides | +1.7% | Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Ciblage des Sauvegardes et Besoin d'une Assurance de Récupération Managée | +0.8% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Escalade de l'Activité des Ransomwares en tant que Service
Les ransomwares en tant que service ont rendu les outils d'attaque et les réseaux d'affiliés plus accessibles aux groupes criminels, permettant aux attaquants d'obtenir des capacités techniques, des arrangements de paiement et une infrastructure de soutien sans développer chaque composant eux-mêmes. Google a signalé que 77 % des intrusions par ransomware en 2025 impliquaient un vol de données suspecté, ce qui augmente le coût de s'appuyer uniquement sur la récupération par sauvegarde lors d'incidents graves.[1] Ce schéma accroît la nécessité d'identifier les mouvements latéraux et la mise en scène des données avant que le chiffrement ne commence, car une organisation peut toujours faire face à une extorsion, une divulgation et une perturbation opérationnelle même lorsqu'elle peut restaurer ses systèmes à partir de sauvegardes. Le marché des services managés de prévention des ransomwares en bénéficie car des équipes spécialisées peuvent maintenir une surveillance permanente et connecter le renseignement sur les menaces dans les environnements clients. Les organisations de taille intermédiaire ont une forte raison d'utiliser des services externes lorsqu'elles ne peuvent pas construire un centre d'opérations de sécurité complet, recruter des spécialistes pour chaque équipe ou maintenir un renseignement sur les menaces à jour dans un environnement d'attaque en rapide évolution. Les fournisseurs qui combinent la détection, le confinement et le soutien à la récupération peuvent répondre à l'impact opérationnel plus large d'un événement de ransomware, et le marché des services managés de prévention des ransomwares peut récompenser les entreprises capables de clarifier ces responsabilités avant qu'un incident ne survienne.
Exigences Réglementaires et des Assurances Cyber pour une Protection Continue
Le Règlement (UE) 2025/37 est entré en vigueur le 4 février 2025 et permet des schémas européens de certification en cybersécurité pour les services de sécurité managés, créant un cadre plus clair pour évaluer la prestation de services de sécurité dans les environnements réglementés.[2] Le règlement soutient également un rôle plus défini pour les fournisseurs de services de sécurité managés dans le cadre de la cybersécurité de l'UE. Les organisations soumises à NIS2 et à la Loi sur la Résilience Opérationnelle Numérique ont besoin de preuves plus solides que les fonctions de sécurité critiques peuvent continuer pendant un incident, notamment des rôles définis, des processus documentés et une supervision efficace des tiers importants. Cette exigence fait passer la protection externalisée au-delà d'un achat technologique discrétionnaire pour de nombreux acheteurs réglementés. La souscription d'assurances cyber accorde également de la valeur aux contrôles de surveillance et de réponse vérifiables, ce qui renforce la demande de niveaux de service documentés et rend les processus de réponse d'un fournisseur pertinents tant pour la réduction des risques que pour les discussions sur la couverture. Le marché des services managés de prévention des ransomwares peut donc récompenser les fournisseurs qui offrent des processus auditables, des termes contractuels clairs et une certification reconnue, en particulier lorsque les acheteurs ont besoin de preuves qu'une fonction externalisée fonctionne comme prévu.
Expansion des Surfaces d'Attaque liées au Cloud, au Travail Hybride et au Télétravail
Cisco a constaté que 84 % des organisations ont signalé un risque de sécurité plus élevé lié aux employés utilisant des appareils non gérés en 2025. La même étude a révélé que 60 % des équipes informatiques manquaient de visibilité sur les interactions des employés avec les outils d'intelligence artificielle générative. Les services cloud, l'accès à distance, les conteneurs et les systèmes de périphérie augmentent le nombre d'identités, d'appareils et de charges de travail nécessitant une supervision, tandis que l'organisation peut avoir moins de visibilité sur l'endroit où l'activité se produit ou sur les actifs qui détiennent des données sensibles. Le marché des services managés de prévention des ransomwares est bien positionné pour soutenir cet environnement distribué car la surveillance fournie par le cloud peut s'adapter aux charges de travail changeantes. L'utilisation de nombreux produits ponctuels peut retarder les investigations lorsque leurs données ne sont pas connectées, car les analystes peuvent devoir réconcilier des alertes, des interfaces et des sources d'information séparées avant de pouvoir déterminer ce qui s'est passé. Les fournisseurs de services qui maintiennent une découverte continue des actifs et une télémétrie multiplateforme peuvent réduire ces angles morts, ce qui donne au marché des services managés de prévention des ransomwares un rôle pour aider les acheteurs à maintenir leur visibilité à mesure que leurs environnements deviennent plus distribués.
Pénuries de Talents en Cybersécurité et Demande de Surveillance 24h/24 et 7j/7
De nombreuses organisations font face à des lacunes modérées à critiques en matière de compétences en cybersécurité à mesure que leurs besoins en sécurité deviennent plus spécialisés. Les équipes dirigeantes peuvent manquer de confiance quant au fait qu'elles disposent de suffisamment de personnes ayant les compétences pratiques nécessaires pour maintenir une couverture efficace dans tous leurs environnements. Le déficit comprend l'expertise en sécurité du cloud, en sécurité de l'intelligence artificielle, en chasse aux menaces et en sécurité des technologies opérationnelles, des domaines où un travail efficace nécessite à la fois des connaissances techniques et une familiarité avec l'environnement commercial protégé. Les équipes internes peuvent avoir du mal à maintenir une couverture 24h/24 et 7j/7 tout en effectuant des travaux de gouvernance et de remédiation, en particulier lorsqu'un petit groupe doit répondre aux alertes, améliorer les contrôles, rendre compte à la direction et soutenir les projets technologiques quotidiens. Le marché des services managés de prévention des ransomwares offre aux acheteurs un accès à une expertise spécialisée et à des processus opérationnels établis sans avoir à développer chaque capacité en interne, permettant aux équipes internes de concentrer leur temps limité sur les priorités de risque, l'amélioration des contrôles et la coordination avec les dirigeants d'entreprise. Cette dépendance est susceptible de persister car les rôles de sécurité hautement qualifiés nécessitent une formation longue et une expérience pratique, ce qui soutient le marché des services managés de prévention des ransomwares, où les organisations ont besoin d'accéder à des compétences difficiles à recruter et à retenir en interne.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Préoccupations relatives à la Souveraineté des Données et à la Confiance envers les Tiers | -1.9% | UE, Asie-Pacifique, dont la Chine et l'Inde, et Moyen-Orient | Long terme (≥ 4 ans) |
| Complexité d'Intégration dans les Piles de Sécurité Hétérogènes | -1.4% | Mondial | Moyen terme (2-4 ans) |
| Préoccupations relatives à la Responsabilité et à l'Imputabilité des Fournisseurs Managés | -1.0% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Contraintes Budgétaires des Petites et Moyennes Organisations | -0.6% | Mondial, plus élevé en Amérique du Sud et en Afrique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Préoccupations relatives à la Souveraineté des Données et à la Confiance envers les Tiers
L'accès de tiers peut réduire la charge de travail interne tout en élargissant l'ensemble des parties qui traitent des données sensibles, des comptes administratifs, de la télémétrie système et parfois des informations nécessaires pour enquêter sur un incident et le contenir. L'ENISA a signalé que l'infrastructure critique de sécurité européenne dépend de manière significative de fournisseurs dont le siège social est situé en dehors de l'Europe. Les règles de résidence des données en Europe, en Asie-Pacifique et au Moyen-Orient peuvent exiger que les fournisseurs utilisent une infrastructure régionale et un traitement dans le pays. Ces exigences augmentent les coûts opérationnels et peuvent restreindre l'efficacité des modèles de livraison mondiaux, car les fournisseurs peuvent avoir besoin d'une infrastructure régionale distincte, de processus localisés et d'arrangements de personnel répondant aux exigences nationales. Le marché des services managés de prévention des ransomwares doit répondre à cette préoccupation par des pratiques transparentes en matière de données, une capacité de livraison locale et des contrôles sur les accès privilégiés. Les cadres de certification peuvent soutenir la confiance lors des achats, mais les acheteurs évalueront toujours où les données sont stockées et qui peut y accéder, comment l'accès est contrôlé et si un fournisseur peut respecter ses engagements contractuels lors d'une investigation.
Complexité d'Intégration dans les Piles de Sécurité Hétérogènes
Cisco a signalé que 77 % des organisations utilisant plus de 10 solutions de sécurité estimaient que cela nuisait à la rapidité de réponse aux menaces. Les fournisseurs doivent collecter et interpréter des données provenant d'outils de gestion des informations et des événements de sécurité, de points de terminaison, de systèmes d'identité, de services cloud et de produits réseau qui peuvent ne pas fonctionner ensemble par conception. Les organisations complexes peuvent nécessiter un embarquement prolongé lorsqu'elles exploitent plusieurs clouds, des systèmes hérités et des technologies opérationnelles, car les équipes de service doivent comprendre les dépendances, les méthodes de collecte, la propriété et les priorités de sécurité dans l'ensemble de l'environnement. Cela peut retarder les avantages attendus par les acheteurs d'une surveillance externe, surtout si les sources de données sont incomplètes ou si le client et le fournisseur doivent s'entendre sur l'autorité de réponse aux incidents avant que le service ne devienne pleinement opérationnel. Les fournisseurs natifs de plateformes peuvent avoir un avantage lorsque leurs flux de travail connectent déjà la détection, la réponse et les contrôles d'identité. Le marché des services managés de prévention des ransomwares laisse également de la place aux fournisseurs de services capables d'intégrer des environnements mixtes sans imposer un remplacement technologique complet.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service :
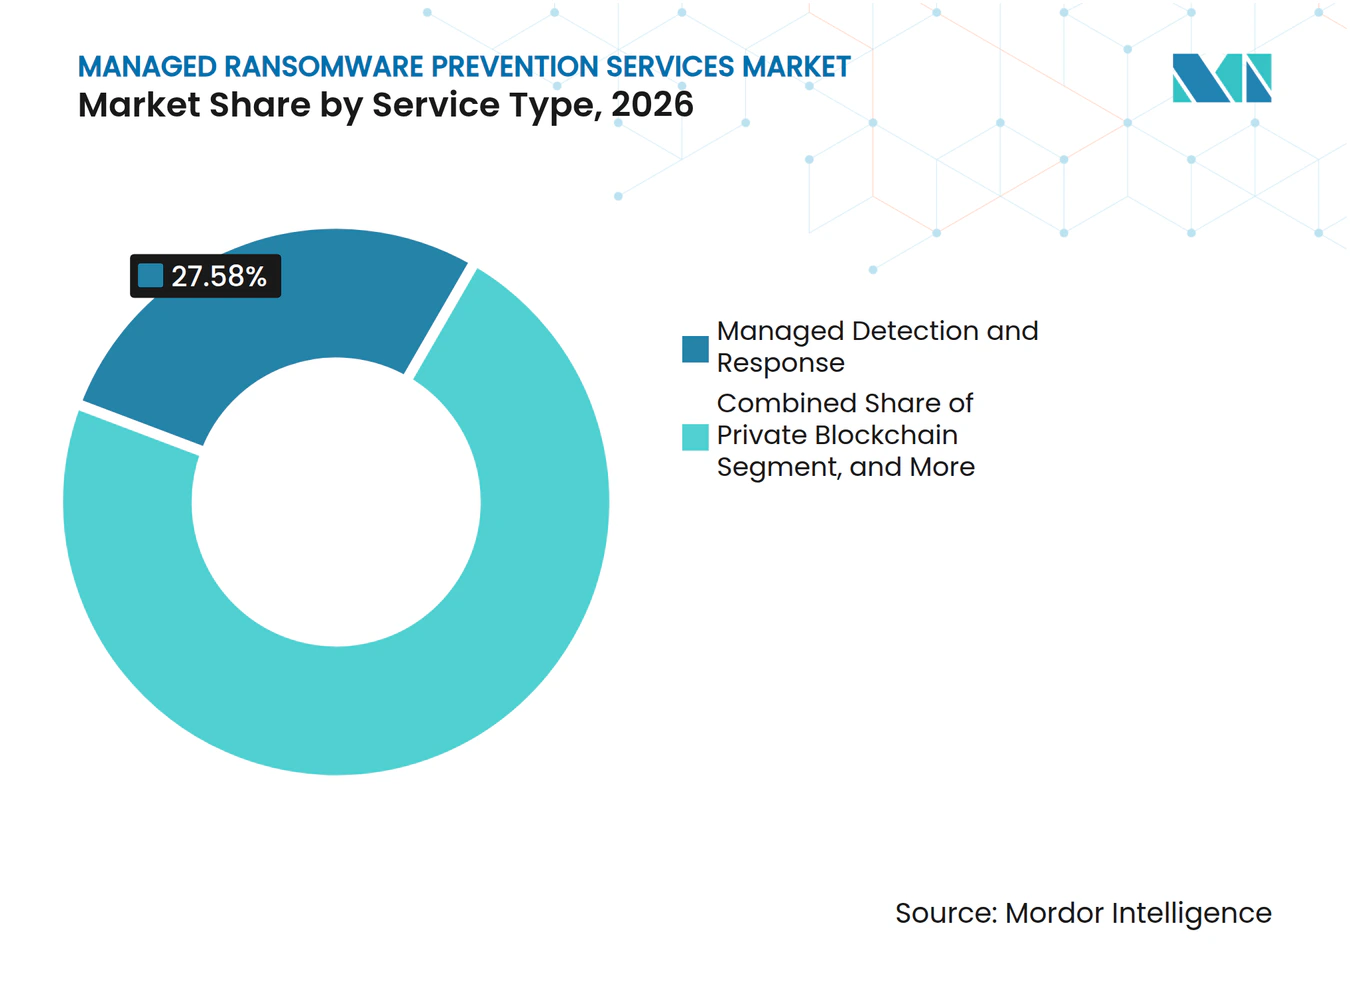
La Sécurité des Identités et des Accès Redéfinit la Base de la Détection et Réponse ManagéesLa Détection et Réponse Managées détenait 27,58 % de part en 2026, ce qui en fait la principale offre managée au sein du marché des services managés de prévention des ransomwares. Elle combine la surveillance continue, l'investigation des alertes, le confinement et la réponse dans un modèle de service utile pour les organisations sans centre d'opérations de sécurité entièrement doté en personnel, en particulier lorsque les volumes d'alertes augmentent plus rapidement que les effectifs internes et les budgets opérationnels. La catégorie évolue vers la chasse proactive aux menaces et les flux de travail des analystes soutenus par l'automatisation, afin que les équipes puissent prioriser les activités à haut risque plutôt que de traiter chaque alerte isolément, tout en conservant une révision humaine pour les actions susceptibles d'affecter les opérations commerciales. La Détection et Réponse Étendues Managées gagne du terrain car elle relie la télémétrie des points de terminaison, du réseau, du cloud et de l'identité dans un processus d'investigation commun, aidant les analystes à suivre une menace à travers les systèmes plutôt que de traiter chaque signal comme un événement distinct. Ce rôle maintient la Détection et Réponse Managées au centre du marché des services managés de prévention des ransomwares, même lorsque les acheteurs ajoutent des services adjacents et s'attendent à ce que leur fournisseur soutienne une réponse coordonnée lorsqu'une alerte devient un incident confirmé.
La Sécurité Managée des Identités et des Accès devrait se développer à un CAGR de 19,73 % jusqu'en 2032, reflétant la charge plus importante de gouvernance des accès créée par les systèmes cloud et les identités non humaines. Google et Mandiant ont déclaré que le vol de données suspecté s'est produit dans 77 % des intrusions par ransomware en 2025, ce qui rend la protection des identifiants et la visibilité sur les chemins d'accès particulièrement importants avant que les données ne soient mises en scène.[3] La Sécurité Managée des Points de Terminaison et des Applications reste pertinente lorsque le nombre d'appareils dépasse la capacité des analystes disponibles, tandis que la Sécurité Managée des Courriels et de la Collaboration traite le hameçonnage pouvant utiliser du contenu généré par l'intelligence artificielle. La Sécurité Managée des Réseaux et du Périmètre et la Sécurité Managée du Cloud et des Charges de Travail se distinguent de plus en plus par une gestion continue de la posture plutôt que par de simples engagements de disponibilité. Ensemble, ces catégories font évoluer le secteur des services managés de prévention des ransomwares d'une surveillance réactive vers un modèle opérationnel axé sur la réduction continue des risques, où les équipes cherchent à identifier les contrôles d'accès faibles, les actifs non gérés et les comportements suspects avant qu'un attaquant ne puisse perturber un système critique.


Note: Parts de segments de tous les segments individuels disponibles à l'achat du rapport
Par Mode de Déploiement :
Le Cloud Domine, le Hybride Préserve la ComplexitéLe déploiement basé sur le cloud représentait 68,91 % de la taille du marché des services managés de prévention des ransomwares en 2026 et devrait se développer à un CAGR de 18,92 % jusqu'en 2032. Il s'agit de la seule catégorie du rapport qui affiche à la fois une part actuelle et une expansion prévisionnelle, indiquant que les acheteurs étendent une préférence de livraison déjà établie plutôt que de partir d'une base réduite. Les services fournis par le cloud conviennent aux organisations qui ajoutent des applications multi-cloud, des charges de travail distribuées et des chemins d'accès à distance, tandis que l'analytique centralisée peut servir plusieurs sites. La tarification basée sur la consommation, la capacité élastique et l'absence de matériel de sécurité sur site rendent le modèle pratique tant pour les grands acheteurs que pour les organisations plus petites. Le marché des services managés de prévention des ransomwares bénéficie donc lorsque la consommation de sécurité est alignée sur l'échelle changeante du parc cloud d'un client, car la capacité peut être ajustée à mesure que les charges de travail, les utilisateurs et les applications sont ajoutés ou retirés, et parce que le service peut être étendu à plusieurs sites sans dupliquer le modèle complet du centre d'opérations sur chaque site.
Le déploiement sur site reste nécessaire pour les systèmes à isolation physique et les environnements à haute sécurité, notamment les réseaux de défense gouvernementaux et les institutions financières soumises à des exigences strictes de résidence des données ou de classification. Le déploiement hybride est pertinent lorsque les clients ont besoin d'une analytique de centre d'opérations de sécurité basée sur le cloud mais doivent conserver des fonctions de collecte ou de contrôle sur site en raison de la latence, de l'architecture héritée ou des besoins de traitement local. Cette approche peut préserver les investissements existants tout en permettant aux fournisseurs d'utiliser des services plus larges de renseignement sur les menaces et d'analytique, un équilibre qui peut être important lorsque les projets de remplacement perturberaient des opérations critiques ou créeraient des travaux de conformité évitables. Les fournisseurs capables de connecter des plateformes cloud, des agents sur site et des capteurs de technologies opérationnelles sans exiger un modèle architectural unique peuvent réduire la charge de la sécurité hybride. La propagation continue de l'informatique de périphérie activée par la 5G peut créer davantage de charges de travail distribuées à surveiller pour ces fournisseurs, notamment des actifs situés en dehors d'un centre de données central mais toujours connectés aux services commerciaux essentiels.
Par Modèle de Prestation de Services :
Les Services Co-Managés Émergent comme le Choix des Organisations Matures en SécuritéLes Services Entièrement Managés représentaient 46,52 % des revenus en 2026 et restent le modèle principal pour les clients qui souhaitent que le fournisseur assume la responsabilité opérationnelle de bout en bout. L'arrangement couvre la surveillance, la détection et la réponse, tout en fournissant aux conseils d'administration une structure de coûts définie et un cadre de responsabilité documenté qui précise qui est responsable des actions lors d'un incident. Il est particulièrement pertinent lorsque la couverture de sécurité interne est limitée ou lorsque l'organisation a besoin de preuves claires d'une gouvernance de sécurité active pour les régulateurs et les assureurs, sans demander à une petite équipe interne de gérer chaque tâche opérationnelle. Le service peut standardiser les opérations de sécurité courantes dans des environnements vastes et complexes, créant des processus cohérents pour la gestion des alertes, l'escalade, le reporting et la révision dans plusieurs unités commerciales. Cela aide une grande organisation à appliquer une norme opérationnelle minimale commune tout en reconnaissant que les divisions individuelles peuvent encore avoir des priorités réglementaires ou de risque différentes. Il reste une voie principale d'accès au marché des services managés de prévention des ransomwares pour les acheteurs qui recherchent un modèle opérationnel entièrement externalisé.
Les Services Co-Managés devraient se développer à un CAGR de 19,92 % jusqu'en 2032, indiquant que certaines organisations matures en sécurité préfèrent la responsabilité partagée à l'externalisation totale. Les clients peuvent maintenir les analystes internes concentrés sur le travail stratégique, réglementaire et de coordination commerciale tandis que les équipes externes gèrent des processus de surveillance et de réponse à forte automatisation à grande échelle, permettant à chaque groupe de se concentrer sur le travail pour lequel il est le mieux positionné. Les Services Managés à Orientation Conseil répondent à la demande de conseils sur le risque cyber, la conformité et l'assurance, tandis que les Services Managés Déclenchés par Incident fournissent une capacité spécialisée pour les événements complexes nécessitant une rigueur médico-légale. Les tableaux de bord partagés, les révisions opérationnelles régulières et le développement des compétences des clients peuvent rendre la relation de travail plus efficace, car les deux parties peuvent évaluer les priorités, examiner les incidents et ajuster les responsabilités à mesure que les risques ou les besoins commerciaux évoluent. Les fournisseurs qui investissent dans ces pratiques de gouvernance peuvent être mieux positionnés que ceux qui se concentrent uniquement sur l'automatisation des services.
Par Taille d'Organisation :
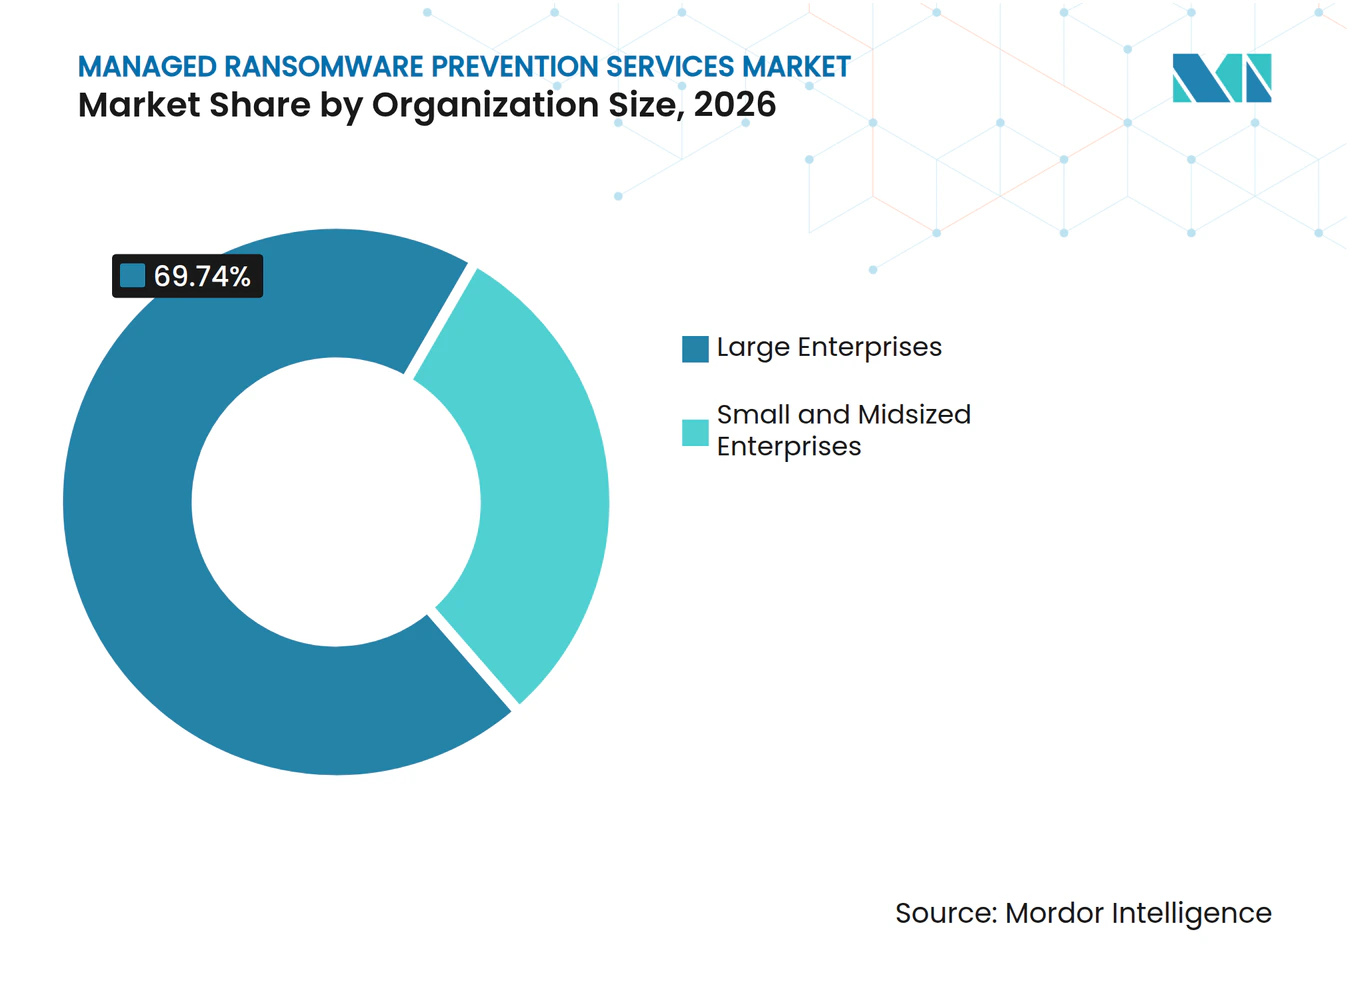
La Demande des PME s'Étend à Mesure que les Modèles de Tarification ÉvoluentLes grandes entreprises détenaient 69,74 % des dépenses en 2026 car leurs environnements technologiques nécessitent une couverture large et continue dans diverses applications, groupes d'utilisateurs, zones géographiques et unités commerciales internes. Leurs contrats combinent souvent la Détection et Réponse Managées, l'identité et la sécurité cloud dans des arrangements liés aux fournisseurs de plateformes déjà utilisés dans leurs opérations, ce qui peut simplifier la gouvernance des services et réduire le nombre de relations opérationnelles distinctes. Elles nécessitent également des rapports formels, une capacité de service régionale et des contrôles adaptés aux unités commerciales réglementées, en particulier lorsque la continuité des activités, la préparation aux audits et la gestion des données sensibles sont des considérations d'approvisionnement centrales. Le volume de données et le volume d'alertes dans ces environnements soutiennent des revenus substantiels pour les fournisseurs de services. Les exigences d'approvisionnement favorisent les fournisseurs capables de démontrer une capacité d'intégration, une livraison mondiale et une connaissance sectorielle pertinente.
Les PME devraient se développer à un CAGR de 18,82 % jusqu'en 2032, car la tarification par utilisateur et par abonnement rend les services de sécurité modulaires plus accessibles aux organisations de moins de 500 employés. Cette approche tarifaire sépare la surveillance essentielle, le soutien aux incidents et la gestion des vulnérabilités des offres groupées d'entreprise plus importantes, réduisant ainsi une barrière de coût antérieure. Le marché des services managés de prévention des ransomwares peut servir ce groupe avec des offres claires plus simples à acquérir et à exploiter, offrant aux petites équipes une couverture définie sans les obliger à sélectionner et à coordonner de nombreux produits de sécurité distincts, à négocier plusieurs accords de service ou à construire leur propre fonction de surveillance permanente avant de pouvoir traiter un niveau de base d'exposition aux ransomwares. Les organisations du secteur public restent un groupe d'acheteurs distinct car elles ont des cycles d'approvisionnement plus longs, des budgets fixes et de fortes exigences de souveraineté, ce qui peut influencer l'emplacement des centres d'opérations et les qualifications attendues du personnel de service. Les organisations du secteur public peuvent manquer de ressources par rapport à leurs objectifs de sécurité, ce qui soutient l'argument en faveur de centres d'opérations de sécurité dédiés et de personnel habilité lorsque le modèle de service doit répondre à des exigences gouvernementales spécifiques.

Par Secteur d'Activité des Utilisateurs Finaux :
Le BFSI Ancre Tandis que la Santé AccélèreLe BFSI détenait 26,69 % des dépenses des utilisateurs finaux en 2026, soutenu par des cadres de conformité qui exigent une surveillance solide, des pistes d'audit claires et une réponse rapide. Les institutions financières utilisent la protection managée pour maintenir une supervision continue dans des systèmes complexes qui traitent les informations et les transactions des clients, notamment des services qui doivent rester disponibles pendant que les équipes de sécurité enquêtent sur des activités suspectes. Elles ont également besoin de fournisseurs capables de soutenir la protection des identités, la détection des fraudes et la gestion sécurisée des données sensibles, tout en produisant des enregistrements pouvant être utilisés dans la gouvernance interne et les examens réglementaires. Les attentes réglementaires et les exigences des assurances cyber ajoutent du poids aux décisions d'externaliser certaines fonctions de sécurité. Le marché des services managés de prévention des ransomwares dispose d'une base solide dans le BFSI car les incidents peuvent entraîner des conséquences opérationnelles, financières et de réputation significatives.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 20,86 % jusqu'en 2032, car les dispositifs médicaux connectés, les systèmes de télémédecine et les dossiers patients élargissent le périmètre des opérations de sécurité. Les ransomwares peuvent interrompre l'activité clinique et affecter la sécurité des patients, rendant le confinement rapide particulièrement précieux dans ce secteur, où un accès retardé aux systèmes ou aux dossiers peut avoir des conséquences au-delà des pertes financières. Les capacités d'opérations de sécurité conformes à la HIPAA sont devenues une exigence de base pour les fournisseurs desservant les clients du secteur de la santé aux États-Unis, ainsi que la capacité à travailler avec des environnements cliniques, administratifs et de dispositifs connectés diversifiés. Le Gouvernement et la Défense nécessitent des centres d'opérations à isolation physique, des habilitations du personnel et des arrangements de livraison adaptés, tandis que la Fabrication Industrielle nécessite une protection pour les technologies opérationnelles en réseau. L'Énergie et les Services Publics valorisent l'expertise IEC 62443, tandis que le Commerce de Détail et le Commerce Électronique, le Transport et la Logistique, l'Éducation, les Technologies de l'Information et les Télécommunications, et les Services Professionnels ajoutent une demande liée à la fraude, aux chaînes d'approvisionnement, aux données clients et à la disponibilité du réseau, chaque groupe d'acheteurs recherchant une approche de service qui reflète son mélange particulier de systèmes commerciaux, de connexions externes, d'attentes réglementaires et de risques d'interruption.
Analyse Géographique
Marché des Services Gérés de Prévention des Ransomwares en Amrique du Nord
L'Amérique du Nord détenait 38,64 % de la part de marché des services gérés de prévention des ransomwares en 2026, soutenue par des pratiques matures d'approvisionnement en services gérés et une large base d'organisations qui font appel à des prestataires de sécurité externes pour une couverture opérationnelle partielle ou totale. Les États-Unis soutiennent une grande partie des dépenses de la région grâce aux directives fédérales en matière de cybersécurité, aux exigences de confidentialité des États et aux attentes des assureurs en matière de surveillance continue. Le Canada et le Mexique contribuent à la demande, les organisations de taille intermédiaire des services financiers et des infrastructures critiques ayant davantage recours aux prestataires gérés. Le marché des services gérés de prévention des ransomwares en Amérique du Nord bénéficie également d'acheteurs familiarisés avec l'externalisation des opérations technologiques, qui peuvent étendre ces pratiques d'approvisionnement à la surveillance de la sécurité, à la réponse aux incidents et au soutien en cas d'incident. La forte densité concurrentielle de la région exerce une pression sur les prestataires généralistes. Dans le même temps, les acheteurs réduisent le nombre de fournisseurs et privilégient les services alignés sur les écosystèmes de plateformes établis. Cette préférence peut rendre la télémétrie intégrée, la familiarité avec les flux de travail et des modèles de responsabilité clairs plus importants lors de la sélection des prestataires et des discussions de renouvellement. Cela confère aux prestataires intégrés un avantage grâce à des coûts de changement plus faibles, des opérations mieux connectées et un accès à la télémétrie de sécurité déjà utilisée dans les environnements clients, tandis que les prestataires généralistes doivent démontrer une intégration et une qualité de service comparables.
Marché des Services Gérés de Prévention des Ransomwares en Europe et en Amérique du Sud
L'Europe est façonnée par les exigences de conformité NIS2 et DORA qui sont devenues opérationnellement importantes à partir du début de 2025. Le règlement (UE) 2025/37 soutient les schémas de certification pour les services de sécurité gérés, offrant aux acheteurs une voie plus claire pour comparer les capacités des prestataires. L'Allemagne, le Royaume-Uni et la France sont en tête des dépenses régionales, tandis que l'Espagne et l'Italie augmentent leurs investissements dans la transformation numérique et ont besoin de dispositifs de sécurité capables de suivre le rythme de l'utilisation croissante des applications cloud, des services connectés et des opérations axées sur les données. L'ENISA a déclaré que ses travaux de certification des services de sécurité gérés visent à renforcer la fourniture de services de confiance en Europe, de sorte que les prestataires certifiés puissent être mieux placés pour sécuriser les contrats du secteur public et des secteurs hautement réglementés. L'Amérique du Sud est encore en phase d'émergence, le Brésil étant le principal moteur de la demande, et une livraison évolutive par des partenaires est souvent plus pertinente que la profondeur des portefeuilles de services aux entreprises, les acheteurs pouvant privilégier une couverture gérée accessible plutôt que des arrangements complexes et hautement personnalisés.
Marché des Services Gérés de Prévention des Ransomwares en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032, soutenue par une combinaison d'opérations numériques en expansion, de besoins croissants en matière de sécurité et de l'attrait des services gérés pour les organisations cherchant une protection spécialisée sans augmenter proportionnellement leurs effectifs internes, tandis que les différentes réglementations nationales sur les données et les environnements technologiques créent une demande pour des prestataires disposant d'une capacité de livraison locale et de modèles opérationnels flexibles. L'Inde connaît une demande croissante pour les services de détection et réponse gérées (MDR), les entreprises gérant une complexité accrue des menaces tout en maîtrisant les coûts de personnel interne, une combinaison qui peut rendre un modèle opérationnel externe plus pratique que la constitution d'un ensemble aussi large de capacités spécialisées au sein de chaque organisation. La base industrielle manufacturière du Japon soutient la sécurité opérationnelle technologique gérée à la suite de violations de la chaîne d'approvisionnement, tandis que la Chine développe sa capacité de prestataires nationaux dans le cadre des règles de localisation des données. L'Arabie Saoudite et les Émirats arabes unis élargissent la demande adressable grâce aux programmes de transformation numérique Vision 2030, et l'Afrique présente une base de dépenses plus faible avec l'Afrique du Sud, le Nigeria et l'Égypte comme centres de demande importants, où l'opportunité de service est façonnée par le besoin d'une protection accessible pouvant fonctionner à travers différents niveaux de maturité technologique.
Paysage Concurrentiel
Concentration du Marché
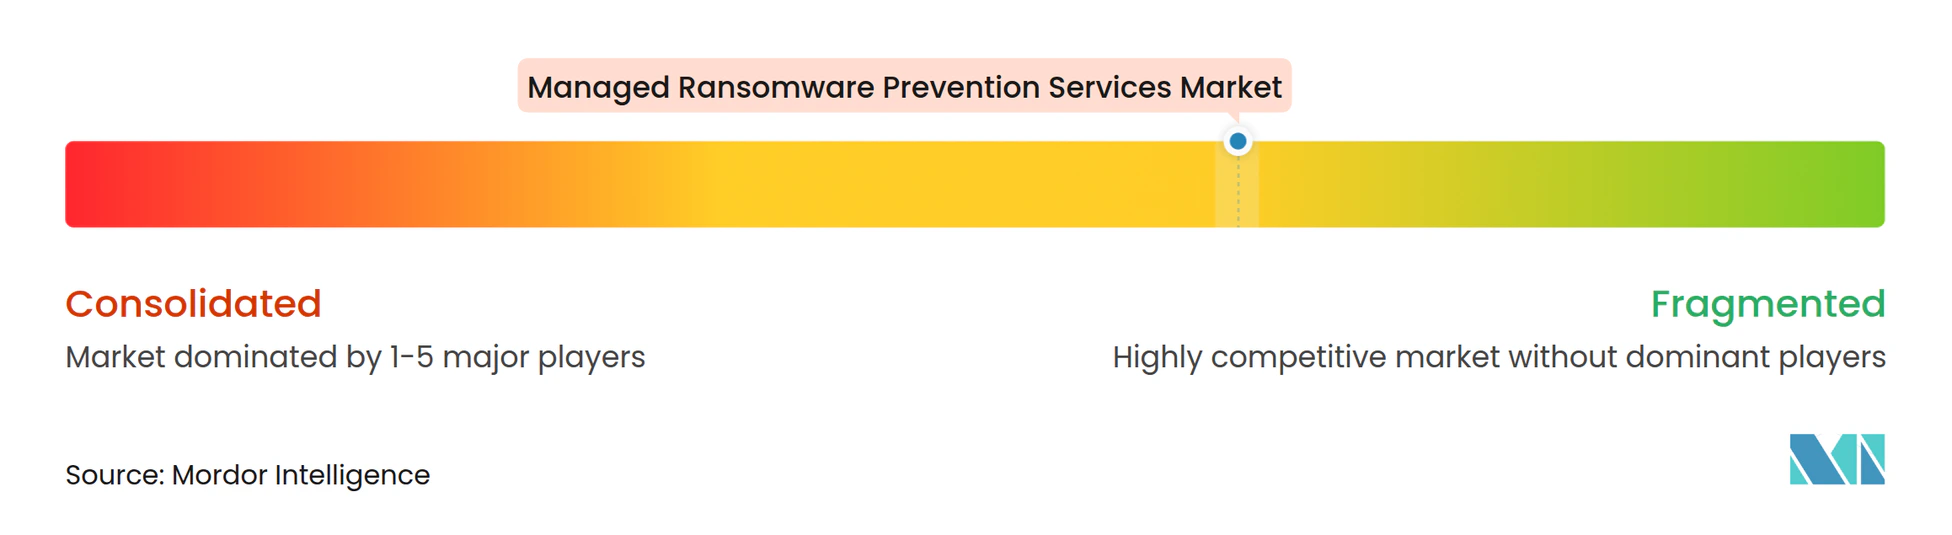
Le marché des services managés de prévention des ransomwares est modérément fragmenté au niveau des fournisseurs de services et plus concentré au niveau des plateformes, où un groupe plus restreint de fournisseurs influence les outils, la télémétrie et les flux de travail opérationnels utilisés par de nombreux prestataires de services. Microsoft, CrowdStrike et Palo Alto Networks façonnent les décisions de consolidation des entreprises car leurs plateformes fournissent une grande partie de la télémétrie de sécurité et des outils utilisés dans les opérations managées. Accenture, IBM, Tata Consultancy Services et Capgemini se font concurrence par l'intégration de services, les centres d'opérations de sécurité mondiaux et la connaissance sectorielle. Trustwave, Rapid7, Sophos et Arctic Wolf se font concurrence par la détection et réponse managées, la réponse aux incidents et les engagements de service. Les acheteurs choisissent entre des modèles opérationnels pilotés par les plateformes et des fournisseurs indépendants avec une intégration multi-fournisseurs, ce qui préserve un espace pour les spécialistes tout en augmentant l'importance de l'alignement sur les plateformes pour les grands comptes cherchant moins d'interfaces opérationnelles et des flux de données plus cohérents.
Une tension concurrentielle centrale surgit lorsque les fournisseurs de plateformes étendent leurs propres offres managées tout en soutenant également des partenaires de distribution qui exploitent ces plateformes. Les fournisseurs de services indépendants peuvent utiliser des plateformes de premier plan pour faire évoluer leurs opérations, bien que cela puisse créer une dépendance opérationnelle plutôt qu'une différenciation architecturale. Des opportunités ouvertes subsistent dans la protection des technologies opérationnelles et des systèmes de contrôle industriel pour la fabrication et les services publics d'énergie, où une expertise spécialisée est importante. Les modèles de livraison en cloud souverain peuvent séduire les clients gouvernementaux qui ont besoin d'un contrôle local, d'une résidence des données et d'opérations dédiées. Les services de sécurité pour la gouvernance de l'intelligence artificielle pourraient devenir plus pertinents à mesure que les organisations déploient des agents autonomes et ont besoin d'une meilleure visibilité sur leur utilisation, notamment les identités, l'accès aux données et les autorisations d'exploitation connectés à ces systèmes.
Palo Alto Networks et Wipro ont élargi leur partenariat en juin 2026 pour fournir des services de Détection et Réponse Managées pilotés par l'intelligence artificielle dans 8 Centres de Cyberdéfense mondiaux. L'offre combine Cortex XSIAM avec la plateforme CyberShield de Wipro et utilise l'apprentissage automatique et l'automatisation pour réduire substantiellement et de manière significative les cycles d'alerte à réponse. Verizon Business et Accenture ont annoncé un partenariat en mars 2025 combinant la gestion des identités et des accès, la Détection et Réponse Étendues Managées et les services de risque cyber. Ces mouvements montrent une concurrence basée sur des plateformes intégrées, l'échelle de livraison et le soutien consultatif, plutôt que sur la seule capacité de surveillance, car les clients souhaitent de plus en plus que la technologie, les opérations et les conseils en matière de risques fonctionnent ensemble. Le marché des services managés de prévention des ransomwares reste ouvert aux intégrateurs mondiaux et aux fournisseurs spécialisés même si les familles de plateformes influencent les achats, car les clients peuvent toujours rechercher une réponse aux incidents indépendante, une connaissance spécifique au secteur, une livraison régionale ou une intégration multi-fournisseurs qui ne dépend pas d'un seul fournisseur de technologie ou d'un modèle de service standard.
Leaders du Secteur des Services Managés de Prévention des Ransomwares
-
Accenture plc
-
Atos SE
-
AT&T Inc.
-
Broadcom Inc.
-
Capgemini SE
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Prévention des Ransomwares Entreprises couvertes dans ce rapport
- Accenture plc
- Atos SE
- AT&T Inc.
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Dell Technologies Inc.
- Deloitte Touche Tohmatsu Limited
- ESET, spol. s r.o.
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kaspersky Lab
- Kroll, LLC
- Lumen Technologies, Inc.
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Sophos Limited
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
Développements industriels récents dans Marché des Services Gérés de Prévention des Ransomwares
- Juin 2026 : Palo Alto Networks et Wipro ont élargi leur partenariat pour fournir des services de Détection et Réponse Managées pilotés par l'intelligence artificielle, combinant Cortex XSIAM avec la plateforme de sécurité managée CyberShield de Wipro dans 8 Centres de Cyberdéfense mondiaux. L'offre utilise l'apprentissage automatique et l'automatisation pour réduire les cycles d'alerte à réponse de plusieurs jours à quelques minutes.
- Juin 2026 : Accenture a annoncé son accord pour acquérir une participation majoritaire dans Dragos et la totalité de runZero et NetRise pour une valeur d'entreprise combinée de 4,175 milliards USD, s'appuyant sur son activité de cybersécurité existante de 10 milliards USD pour fournir une plateforme de sécurité des technologies opérationnelles de bout en bout aux opérateurs d'infrastructures critiques, le plus grand investissement stratégique unique dans la cybersécurité managée des technologies opérationnelles de l'histoire du marché.
- Septembre 2025 : Proofpoint a lancé Data Security Complete le 23 septembre 2025, une plateforme unifiée intégrant la prévention des pertes de données multicanal, la gestion des menaces internes, la gestion des menaces internes et la gestion de la posture de sécurité des données à travers les courriels, le cloud, le web et les points de terminaison, avec des réductions annoncées des coûts d'administration allant jusqu'à 58 %.
- Mars 2025 : Verizon Business et Accenture ont annoncé un partenariat stratégique pour fournir la gestion des identités et des accès, la Détection et Réponse Étendues Managées et des services de risque cyber pour des organisations de toutes tailles, intégrant les capacités mondiales de renseignement sur les menaces d'Accenture avec l'infrastructure de sécurité réseau de Verizon.
Périmètre du Rapport sur le Marché Mondial des Services Managés de Prévention des Ransomwares
Les services managés de prévention des ransomwares sont des offres externalisées qui aident les organisations à réduire leur exposition aux ransomwares grâce à une surveillance continue, à la gestion des vulnérabilités et des expositions, à la protection des courriels et des points de terminaison, au renforcement des identités, à la validation des sauvegardes, au renseignement sur les menaces et à la préparation aux incidents. Les fournisseurs peuvent également soutenir la détection précoce, le confinement, la planification de la récupération et le renforcement post-incident pour limiter les perturbations des activités.
Le Rapport sur le Marché des Services Managés de Prévention des Ransomwares est Segmenté par Type de Service (Détection et Réponse Managées, Détection et Réponse Étendues Managées, Sécurité Managée des Points de Terminaison et des Applications, Sécurité Managée des Identités et des Accès, Sécurité Managée des Courriels et de la Collaboration, Sécurité Managée des Réseaux et du Périmètre, Sécurité Managée du Cloud et des Charges de Travail, et Autres Types de Services), Mode de Déploiement (Basé sur le Cloud, Sur Site, et Hybride), Modèle de Prestation de Services (Services Entièrement Managés, Services Co-Managés, Services Managés à Orientation Conseil, et Services Managés Déclenchés par Incident), Taille de l'Organisation (Grandes Entreprises, et Petites et Moyennes Entreprises), Secteur d'Activité des Utilisateurs Finaux (Banque, Services Financiers et Assurance (BFSI), Technologies de l'Information et Télécommunications, Santé et Sciences de la Vie, Gouvernement et Secteur Public, Fabrication Industrielle, Commerce de Détail et Commerce Électronique, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Détection et Réponse Managées |
| Détection et Réponse Étendues Managées |
| Sécurité Managée des Points de Terminaison et des Applications |
| Sécurité Managée des Identités et des Accès |
| Sécurité Managée des Courriels et de la Collaboration |
| Sécurité Managée des Réseaux et du Périmètre |
| Sécurité Managée du Cloud et des Charges de Travail |
| Autres Types de Services |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Services Entièrement Managés |
| Services Co-Managés |
| Services Managés à Orientation Conseil |
| Services Managés Déclenchés par Incident |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Banque, Services Financiers et Assurance (BFSI) |
| Technologies de l'Information et Télécommunications |
| Santé et Sciences de la Vie |
| Gouvernement et Secteur Public |
| Fabrication Industrielle |
| Commerce de Détail et Commerce Électronique |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Type de Service | Détection et Réponse Managées | |
| Détection et Réponse Étendues Managées | ||
| Sécurité Managée des Points de Terminaison et des Applications | ||
| Sécurité Managée des Identités et des Accès | ||
| Sécurité Managée des Courriels et de la Collaboration | ||
| Sécurité Managée des Réseaux et du Périmètre | ||
| Sécurité Managée du Cloud et des Charges de Travail | ||
| Autres Types de Services | ||
| Par Mode de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Modèle de Prestation de Services | Services Entièrement Managés | |
| Services Co-Managés | ||
| Services Managés à Orientation Conseil | ||
| Services Managés Déclenchés par Incident | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Banque, Services Financiers et Assurance (BFSI) | |
| Technologies de l'Information et Télécommunications | ||
| Santé et Sciences de la Vie | ||
| Gouvernement et Secteur Public | ||
| Fabrication Industrielle | ||
| Commerce de Détail et Commerce Électronique | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services managés de prévention des ransomwares ?
La taille du marché des services managés de prévention des ransomwares devrait s'étendre de 2,79 milliards USD en 2026 et 3,26 milliards USD en 2027 à 7,26 milliards USD d'ici 2032, enregistrant un CAGR de 16,94 % entre 2027 et 2032.
Quel type de service est en tête des services managés de prévention des ransomwares ?
La Détection et Réponse Managées est en tête avec 27,58 % de part en 2026, tandis que la Sécurité Managée des Identités et des Accès affiche le CAGR projeté le plus élevé à 19,73 %.
Pourquoi les organisations externalisent-elles les services de prévention des ransomwares ?
Les ransomwares impliquent de plus en plus le vol de données, tandis que la complexité du cloud et les lacunes en compétences cyber rendent difficile la surveillance interne continue.
Quel modèle de déploiement est préféré pour la prévention managée des ransomwares ?
Le déploiement basé sur le cloud est en tête avec 68,91 % de part en 2026 et devrait se développer à un CAGR de 18,92 % jusqu'en 2032.
Quel secteur d'utilisateurs finaux se développe le plus rapidement pour ces services ?
La Santé et les Sciences de la Vie devraient se développer à un CAGR de 20,86 % jusqu'en 2032 car les environnements de soins connectés nécessitent une protection et une réponse rapides.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032, soutenue par une demande croissante de capacités de détection et réponse managées.