
マネージド・ランサムウェア防止サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
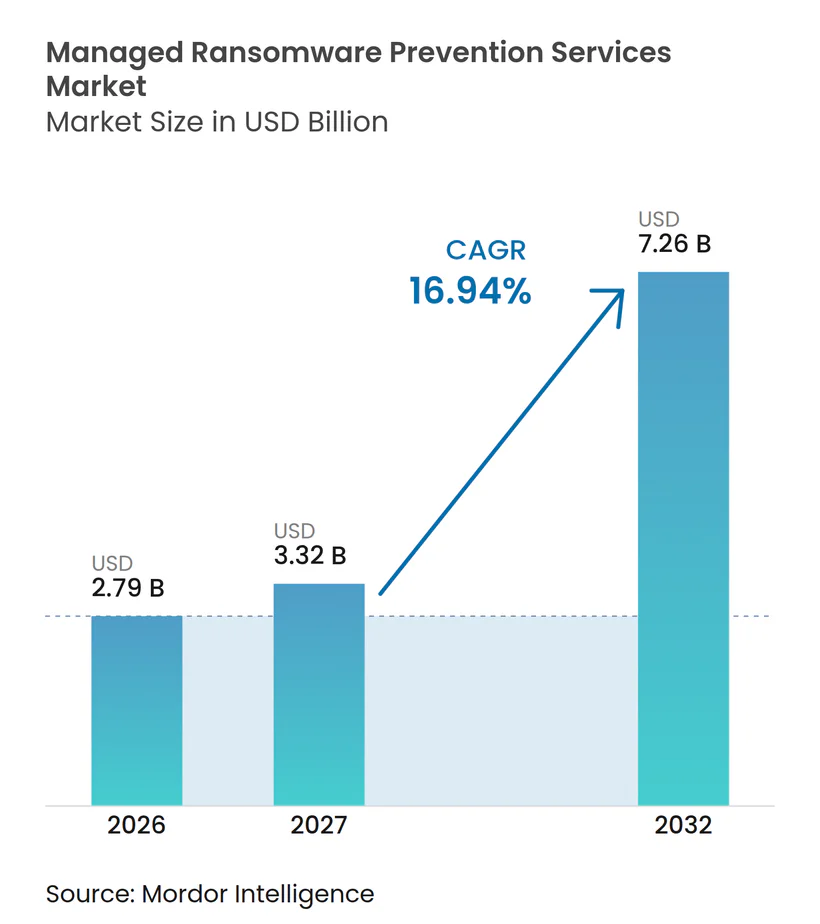
| 市場規模 (2027) | 3.32 十億米ドル |
| 市場規模 (2032) | 7.26 十億米ドル |
| 成長率 (2027 - 2032) | 16.94 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・ランサムウェア防止サービス市場分析
マネージド・ランサムウェア防止サービス市場規模は、2026年の2.79 ビリオン 米ドルおよび2027年の3.26 ビリオン 米ドルから、2032年までに7.26 ビリオン 米ドルへと拡大し、2027年から2032年の間にCAGR 16.94%を記録すると予測されています。需要は個別のセキュリティ製品から、セキュリティライフサイクル全体にわたって脅威を監視・検知・対応する外部チームへとシフトしており、購買者は日常業務責任を担いつつ、深刻なインシデント発生時には協調的な対応を支援できるサービスを求めています。ランサムウェアは現在、暗号化とデータ窃取を組み合わせているため、信頼性の高いバックアップだけでは早期検知と対応の必要性を排除できません。機密情報の漏洩リスクは、システムが復旧した後でも法的・業務的・顧客的・評判的な課題を生じさせる可能性があるためです。購買者は、クラウド・アイデンティティ・エンドポイント・ネットワークのシグナルを単一の運用モデルに統合できるプロバイダーをより重視しており、セキュリティスタッフが関連するアクティビティをまとめて評価し、即時のリスク軽減に最も効果的なアクションを優先できるようにしています。規制・保険要件・サイバースキル不足により、継続的な保護はより正式なビジネス要件となっており、特に重要システムの監視方法、アクセス制御、インシデント対応、重要なサードパーティ関係の管理方法を実証しなければならない組織にとって重要です。マネージド・ランサムウェア防止サービス市場はまた、ローカルデータ理・明確な説明責任・一貫したサービス品質を実証できるプロバイダーを優遇します。調達チームは、プロバイダーが契約期間全体にわたって業務上・契約上・規制上の期待に応えられるという確信を必要としているためです。
主要レポートのポイント
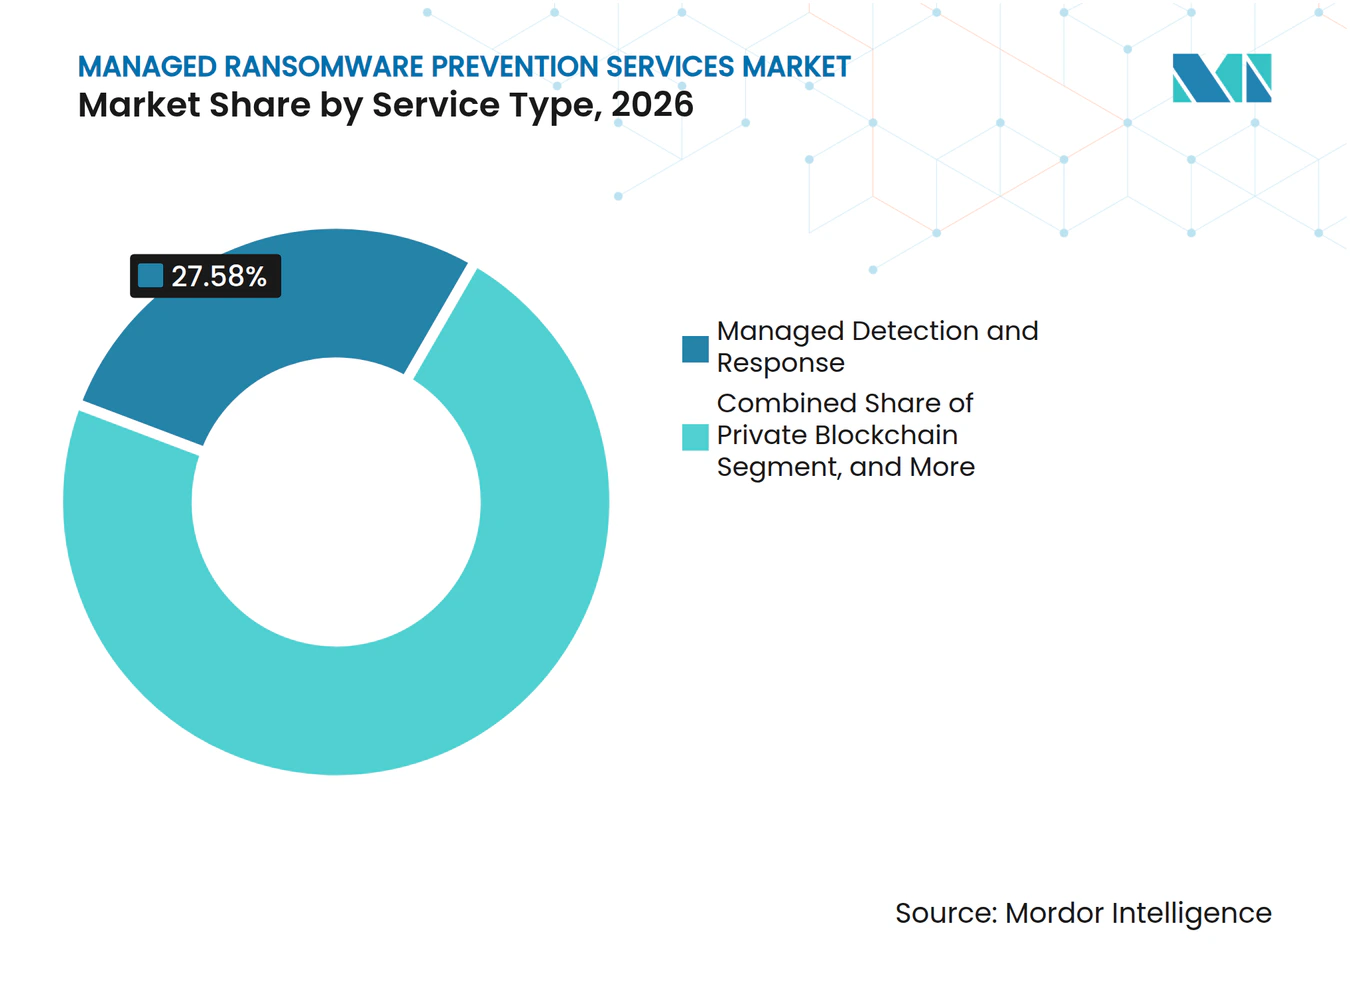
- サービスタイプ別では、マネージド・ディテクション・アンド・レスポンスが2026年のマネージド・ランサムウェア防止サービス市場シェアの27.58%を占め、マネージド・アイデンティティ・アンド・アクセス・セキュリティは2032年までに19.73%のCAGRで拡大すると予測されています。
- デプロイメントモード別では、クラウドベースのデプロイメントが2026年のマネージド・ランサムウェア防止サービス市場規模の68.91%を占め、2032年までに18.92%のCAGRで拡大すると予測されています。
- サービス提供モデル別では、フルマネージドサービスが2026年に46.52%の収益シェアを占め、コマネージドサービスは2032年までに19.92%のCAGRで拡大すると予測されています。
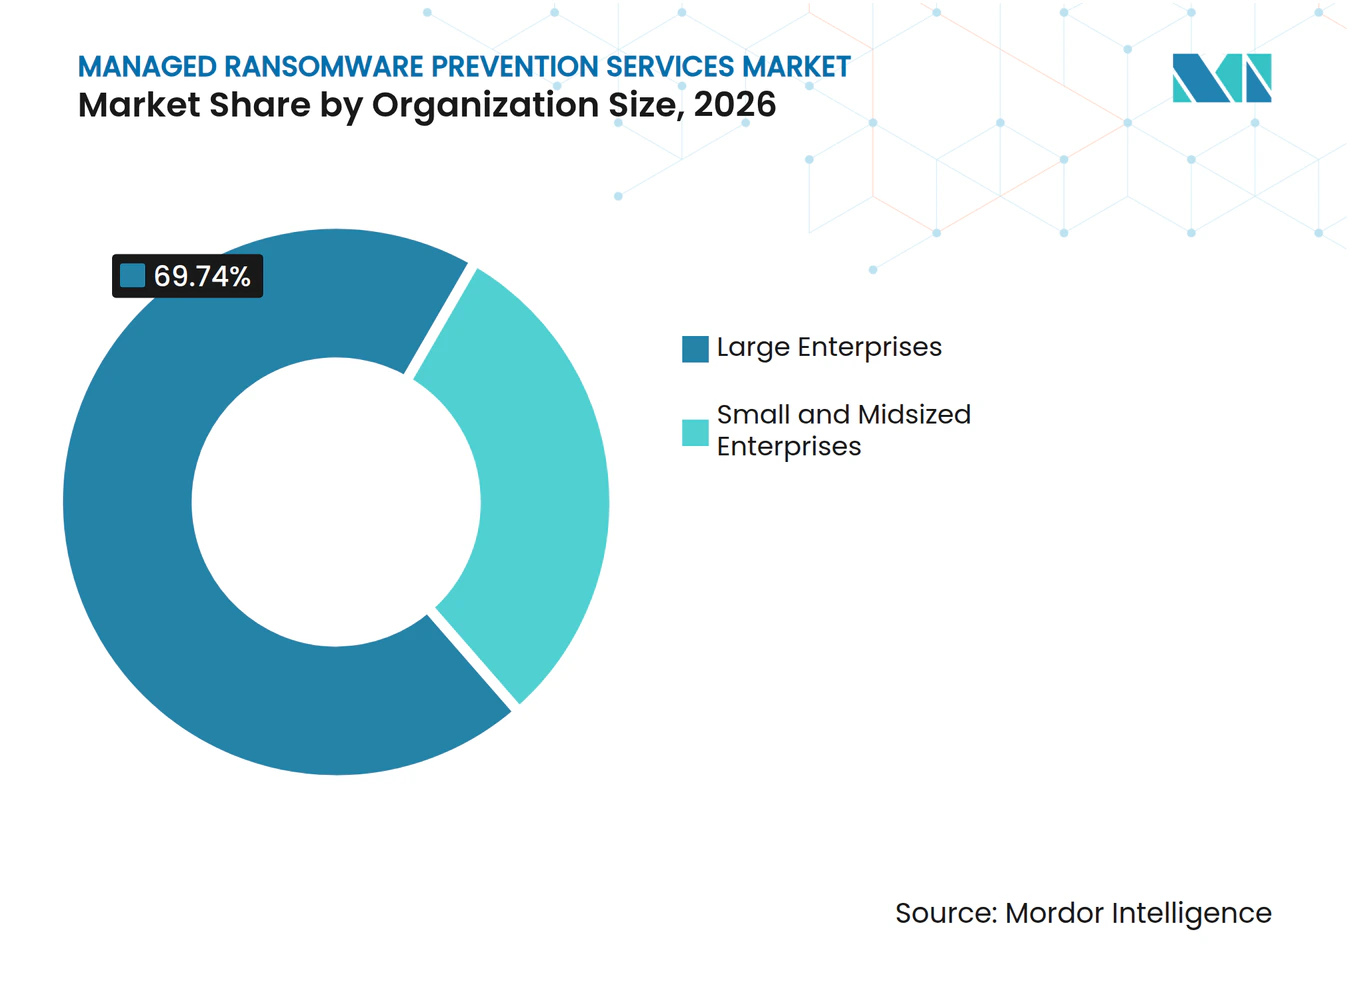
- 組織規模別では、大企業が2026年に69.74%の収益シェアを占め、中小企業は2032年までに18.82%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年のマネージド・ランサムウェア防止サービス市場において26.69%の収益シェアを占め、ヘルスケア・ライフサイエンス産業は2032年までに20.86%のCAGRで拡大すると予測されています。
- 地域別では、北米が2026年に38.64%の収益シェアを占め、アジア太平洋地域は2032年までに19.86%のCAGRで拡大すると予測されています。これはデジタル業務の拡大、セキュリティニーズの高まり、同等の内部人員を増やすことなく専門的な保護を求める組織にとってのマネージドサービスの魅力の組み合わせによって支えられており、各国のデータ規制や技術環境の違いが、ローカル提供能力と柔軟な運用モデルを持つプロバイダーへの需要を生み出しています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| サービスとしてのランサムウェア活動の激化 | +4.1% | グローバル、特に米とヨーロッパで顕著 | 短期(2年以内) |
| 継続的な保護に対する規制およびサイバー保険要件 | +3.5% | 北米とEUが中心、アジア太平洋地域への波及 | 中期(2〜4年) |
| クラウド・ハイブリッド・リモートワーク攻撃対象領域の拡大 | +2.9% | グローバル | 短期(2年以内) |
| サイバーセキュリティ人材不足と24時間365日監視への需要 | +2.6% | グローバル、特に北米・ヨーロッパ・アジア太平洋地域で顕著 | 長期(4年以上) |
| ハイブリッド環境全体にわたるアイデンティティ中心型ランサムウェア攻撃 | +1.7% | 北米・ヨーロッパ・アジア太平洋地域 | 中期(2〜4年) |
| バックアップへの標的攻撃とマネージド・リカバリー保証の必要性 | +0.8% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
サービスとしてのランサムウェア活動の激化
サービスとしてのランサムウェアは、攻撃ツールとアフィリエイトネットワークを犯罪グループにとってよりアクセスしやすくし、攻撃者がすべてのコンポーネントを自ら開発することなく、技術的な能力・決済手段・支援インフラを入手できるようにしました。Googleは、2025年のランサムウェア侵害の77%データ窃取の疑いが関与していたと報告しており、深刻なインシデント時にバックアップ復旧のみに依存するコストを引き上げています。[1] このパターンは、暗号化が始まる前にラテラルムーブメントとデータステージングを特定する必要性を高めています。バックアップからシステムを復旧できる場合でも、組織は恐喝・情報開示・業務中断に直面する可能性があるためです。マネージド・ランサムウェア防止サービス市場は、専門チームが24時間365日の監視を維持し、顧客環境全体で脅威インテリジェンスを連携できるため、恩恵を受けています。中規模組織は、フルセキュリティオペレーションセンターを構築したり、すべてのシフトに専門家を雇用したり、急速に変化する攻撃環境体で最新の脅威インテリジェンスを維持したりできない場合、外部サービスを利用する強い理由があります。検知・封じ込め・復旧支援を組み合わせるプロバイダーは、ランサムウェアインシデントのより広範な業務上の影響に対処でき、マネージド・ランサムウェア防止サービス市場は、インシデント発生前にこれらの責任を明確にできる企業を評価します。
継続的な保護に対する規制およびサイバー保険要件
規則(EU)2025/37は2025年2月4日に発効し、マネージドセキュリティサービスに対する欧州サイバーセキュリティ認証スキームを可能にし、規制された環境におけるセキュリティサービス提供の評価のためのより明確な枠組みを構築しています。[2] この規則はまた、EUサイバーセキュリティ枠組みの下でマネージドセキュリティサビスプロバイダーのより明確な役割を支援します。NIS2およびデジタル運用レジリエンス法の対象となる組織は、インシデント中も重要なセキュリティ機能が継続できるというより強力な証拠を必要としており、これには定義された役割・文書化されたプロセス・重要なサードパーティの効果的な監督が含まれます。この要件は、多くの規制対象購買者にとって、アウトソーシングされた保護を任意の技術購入から脱却させます。サイバー保険の引受も同様に、検証可能な監視・対応管理を重視しており、文書化されたサービスレベルへの需要を強化し、プロバイダーの対応プロセスをリスク軽減とカバレッジ議論の両方に関連させます。したがって、マネージド・ランサムウェア防止サービス市場は、監査可能なプロセス・明確な契約条件・認定された認証を提供するプロバイダーを評価します。特に購買者がアウトソーシングされた機能が意図通りに運用されているという証拠を必要とする場合に重要です。
クラウド・ハイブリッド・リモートワーク攻撃対象領域の拡大
Ciscoは、2025年に組織の84%が理されていないデバイスを使用する従業員からのセキュリティリスクが高まったと報告したことを明らかにしました。同調査では、ITチームの60%が生成AIツールとの従業員のやり取りを把握していなかったことも判明しました。クラウドサービス・リモートアクセス・コンテナ・エッジシステムは、監視が必要なアイデンティティ・デバイス・ワークロードの数を増加させる一方、組織はアクティビティが発生する場所や機密データを保持するアセットについての可視性が低下する可能性があります。マネージド・ランサムウェア防止サービス市場は、クラウド提供の監視がワークロードの変化に合わせてスケールできるため、この分散環境をサポートするのに適しています。多数のポイント製品の使用は、データが接続されていない場合に調査を遅延させる可能性があります。アナリストが何が起きたかを判断する前に、個別のアラート・インターフェース・情報ソースを照合しなければならない場合があるためです。継続的なアセット探索とクロスプラットフォームのテレメトリーを維持するサービスプロバイーは、これらのブラインドスポットを削減でき、マネージド・ランサムウェア防止サービス市場は、環境がより分散するにつれて購買者が可視性を維持するのを支援する役割を担います。
サイバーセキュリティ人材不足と24時間365日監視への需要
多くの組織は、セキュリティニーズがより専門化するにつれて、中程度から深刻なサイバーセキュリティスキルギャップに直面しています。リーダーシップチームは、すべての環境にわたって効果的なカバレッジを維持するために必要な実践的スキルを持つ人材が十分にいるかどうかについて確信を持てない場合があります。このギャップには、クラウドセキュリティ・AIセキュリティ・脅威ハンティング・運用技術セキュリティの専門知識が含まれており、これらの分野では効果的な業務に技術的知識と保護対象のビジネス環境への精通の両方が必要です。内部チームは、特に小規模なグループがアラートへの対応・管理策の改善・リーダーシップへの報告・日常的な技術プロジェクトのサポートを行わなければならない場合、ガバナンスおび是正作業を完了しながら24時間365日のカバレッジを維持することに苦労する可能性があります。マネージド・ランサムウェア防止サービス市場は、各能力を内部で構築することなく、専門的な専門知識と確立された運用プロセスへのアクセスを購買者に提供し、内部チームがリスク優先事項・管理策の改善・ビジネスリーダーとの調整に限られた時間を集中できるようにします。高度なスキルを要するセキュリティ職は長期的なトレーニングと実践的な経験を必要とするため、この依存関係は持続する可能性が高く、組織が内部で採用・維持することが困難なスキルへのアクセスを必要とするマネージド・ランサムウェア防止サービス市場を支えています。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| データ主権およびサードパーティ信頼に関する懸念 | -1.9% | EU、アジア太平洋地域(中国・インドを含む)、中東 | 長期(4年以上) |
| 異種セキュリティスタック全体にわたる統合の複雑さ | -1.4% | グローバル | 中期(2〜4年) |
| マネージドプロバイダーにする責任・説明責任の懸念 | -1.0% | 北米とEU | 中期(2〜4年) |
| 中小規模組織における予算制約 | -0.6% | グローバル、南米とアフリカで最も高い | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
データ主権およびサードパーティ信頼に関する懸念
サードパーティアクセスは内部の作業負荷を軽減できる一方で、機密データ・管理者アカウント・システムテレメトリー、そして場合によってはインシデントの調査・封じ込めに必要な情報を扱う関係者の範囲を拡大します。ENISAは、欧州の重要セキュリティインフラがヨーロッパ域外に本社を置くプロバイダーに対して重大な依存関係を持っていると報告しました。ヨーロッパ・アジア太平洋地域・中東のデータ居住規則は、プロバイダーに地域インフラと国内処理の使用を要求する場合があります。これらの要件は運用コストを増加させ、グローバル提供モデルの効率を制限する可能性があります。プロバイダーは、国家要件を満たす個別の地域インフラ・ローカライズされたプロセス・人員配置を必要とする場合があるためです。マネージド・ランサムウェア防止サービス市場は、透明なデタ慣行・ローカル提供能力・特権アクセスの管理を通じてこの懸念に対処しなければなりません。認証フレームワークは調達の信頼を支援できますが、購買者はデータの保存場所とアクセス可能な人物・アクセスの制御方法・プロバイダーが調査中に契約上のコミットメントを果たせるかどうかを引き続き評価します。
異種セキュリティスタック全体にわたる統合の複雑さ
Ciscoは、10以上のセキュリティソリューションを使用している組織の77%が、これが迅速な脅威対応を損なっていると考えていると報告しました。プロバイダーは、設計上連携しない可能性のあるセキュリティ情報・イベント管理ツール・エンドポイント・アイデンティティシステム・クラウドサービス・ネットワーク製品からデータを収集・解釈しなければなりません。複雑な組織は、複数のクラウド・レガシーシステム・運用技術を運用している場合、長期的なオンボーディングを必要とする可能性があります。サービスチームが環境全体の依存関係・収集方法・所有権・セキュリティ優先事項を理解する必要があるためです。これは、データソースが不完全な場合や、サービスが完全に稼働する前に顧客とプロバイダーがインシデント対応の権限について合意しなければならない場合に、購買者が期待する外部監視の恩恵を遅延させる可能性があります。プラットフォームネイティブのプロバイダーは、ワークフローがすでに検知・対応・アイデンティティ管理を接続している場合に優位性を持つ可能性があります。マネージド・ランサムウェア防止サービス市場はまた、完全な技術置き換えを強制することなく混在環境を統合できるサービスプロバイダーの余地を残しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
アイデンティティ・アクセスセキュリティがMDRの基準を再構築マネージド・ディテクション・アンド・レスポンスは2026年に27.58%のシェアを占め、マネージド・ランサムウェア防止サービス市場内の主要なマネージドサービスとなっています。これは継続的な監視・アラート調査・封じ込め・対応をサービスモデルに組み合わせており、特にアラート量が内部スタッフと運用予算よりも速く増加する場合に、フスタッフのセキュリティオペレーションセンターを持たない組織に有用です。このカテゴリーは、自動化によって支援されるプロアクティブな脅威ハンティングとアナリストワークフローへと移行しており、チームはビジネス業務に影響を与える可能性のあるアクションに対して人間によるレビューを維持しながら、すべてのアラートを個別に処理するのではなく、高リスクのアクティビティを優先できます。マネージド・エクステンデッド・ディテクション・アンド・レスポンスは、エンドポイント・ネットワーク・クラウド・アイデンティティのテレメトリーを共通の調査プロセスに統合し、アナリストが各シグナルを個別のイベントとして扱うのではなく、システム全体にわたって脅威を追跡できるため、支持を得ています。この役割により、購買者が隣接するサービスを追加し、アラートが確認されたインシデントになった際にプロバイダーが協調的な対応を支援することを期待する場合でも、MDRはマネージド・ランサムウェア防止サービス市場の中心に位置し続けています。
マネージド・アイデティティ・アンド・アクセス・セキュリティは、クラウドシステムと非人間アイデンティティによって生じるより大きなアクセスガバナンスの負担を反映して、2032年までに19.73%のCAGRで拡大すると予測されています。GoogleとMandiantは、2025年のランサムウェア侵害の77%でデータ窃取の疑いが発生したと述べており、データがステージングされる前に資格情報の保護とアクセスパスへの可視性が特に重要になっています。[3] マネージド・エンドポイント・アンド・アプリケーション・セキュリティは、デバイス数が利用可能なアナリスト能力を超える場合に引き続き関連性を持ち、マネージド・メール・アンド・コラボレーション・セキュリティはAI生成コンテンツを使用する可能性のあるフィッシングに対処します。マネージド・ネットワーク・アンド・ペリメーター・セキュリティとマネージド・クラウド・アンド・ワークロード・セキュリティは、基本的な稼働時間コミットメントではなく継続的なポスチャー管理によってますます区別されています。これらのカテゴリーは総合して、マネージド・ランサムウェア防止サービス産業を、チームが攻撃者が重要なシステムを妨害する前に弱いアクセス制御・管理されていないアセット・不審な行動を特定しようとする継続的なリスク軽減を中心に構築された運用モデルへと、事後対応型の監視から移行させています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
プロイメントモード別:
クラウドが優位、ハイブリッドが複雑さを維持クラウドベースのデプロイメントは2026年のマネージド・ランサムウェア防止サービス市場規模の68.91%を占め、2032年までに18.92%のCAGRで拡大すると予測されています。これはレポート内で現在のシェアと予測拡大の両方を示す唯一のカテゴリーであり、購買者が小規模な基盤から移行するのではなく、すでに確立された提供の優先傾向を拡大していることを示しています。クラウド提供サービスは、マルチクラウドアプリケーション・分散ワークロード・リモートアクセスパスを追加している組織に適しており、集中型分析が複数の拠点にサービスを提供できます。消費ベースの価格設定・弾力的な容量・オンプレミスのセキュリティハードウェアの不要性により、このモデルは大規模購買者と小規模組織の両方にとって実用的です。したがって、マネージド・ランサムウェア防止サービス市場は、セキュリティの消費が顧客のクラウド資産の変化するスケールに合わせられる場合に恩恵を受けます。ワークロード・ユーザー・アプリーションが追加または廃止されるにつれて容量を調整でき、すべてのサイトでフルオペレーションセンターモデルを複製することなくサービスを複数の拠点に拡張できるためです。
オンプレミスのデプロイメントは、エアギャップシステムおよび高セキュリティ環境に引き続き必要であり、厳格なデータ居住または分類要件を持つ政府防衛ネットワークや金融機関が含まれます。ハイブリッドデプロイメントは、顧客がクラウドベースのセキュリティオペレーションセンター分析を必要とするが、レイテンシー・レガシーアーキテクチャ・ローカル処理ニーズのために収集または制御機能をオンサイトに維持しなければならない場合に関連します。このアプローチは、プロバイダーがより広範な脅威インテリジェンスと分析サービスを使用できるようにしながら既存の投資を維持できます。これは、置き換えプロジェクトが重要な業務を中断させたり、回避可能なコンプライアンス作業を生じさせたりする場合に重要なバランスです。クラウドプラットフォーム・オンプレミスエージェント・運用技術センーを単一のアーキテクチャモデルを要求することなく接続できるプロバイダーは、ハイブリッドセキュリティの負担を軽減できます。5Gを活用したエッジコンピューティングの継続的な普及により、これらのプロバイダーが監視するより分散したワークロードが生まれる可能性があります。中央データセンターの外に位置しながらもコアビジネスサービスに接続するアセットを含みます。
サービス提供モデル別:
コマネージドサービスがセキュリティ成熟した選択肢として台頭フルマネージドサービスは2026年の収益の46.52%を占め、プロバイダーにエンドツーエンドの運用責任を担わせたい顧客にとっての主要モデルであり続けています。この取り決めは監視・検知・対応をカバーし、取締役会に定義されたコスト構造と、インシデント中に誰が行動に責任を持つかを明確にする文書化された説明責任フレームワークを提供します。これは、内部のセキュリティカバレッジが限られている場合や、組織が小規模な内部チームにすべての運用タスクを処理させることなく、規制当局や保険会社に対してアクティブなセキュリティガバナンスの明確な証拠を必要とする場合に特に関連します。このサービスは、大規模で複雑な環境全体にわたって日常的なセキュリティ業務を標準化し、複数のビジネスユニット全体でアラート処理・エスカレーション・報告・レビューの一貫したプロセスを作成できます。これにより、大規模組織は共通の最低運用基準を適用しながら、個々の部門が依然として異なる規制またはリスク優先事項を持つ可能性があることを認識できます。これは、完全なアウトソーシング運用モデルを求める購買者にとって、マネージド・ランサムウェア防止サービス市場への主要な参入経路であり続けています。
コマネージドサービスは2032年までに19.92%のCAGRで拡大すると予測されており、一部のセキュリティ成熟した組織が完全なアウトソーシングよりも共有責任を好むことを示しています。顧客は内部アナリストを戦略的・規制的・ビジネス調整業務に集中させながら、外部チームが大規模に自動化重視の監視・対応プロセスを実行でき、各グループが最も適した業務に集中できます。アドバザリー主導のマネージドサービスは、サイバーリスク・コンプライアンス・保険に関するガイダンスへの需要に対応し、インシデントトリガー型マネージドサービスは法医学的厳密さを必要とする複雑なイベントに専門的な能力を提供します。共有ダッシュボード・定期的な運用レビュー・クライアントスキル開発は、双方がリスクやビジネスニーズの変化に応じて優先事項を評価し・インシデントをレビューし・責任を調整できるため、業務関係をより効果的にします。これらのガバナンス慣行に投資するプロバイダーは、サービス自動化のみに注力するプロバイダーよりも優位な立場にある可能性があります。
組織規模別:
価格モデルの進化に伴い中小企業の需要が拡大大企業は2026年の支出の69.74%を占めました。その技術環境は、多様なアプリケーション・ユーザーグループ・地域・内部ビジネスユニット全体にわたる広範かつ継続的なカバレッジを必要とするためです。その契約は多くの場合、業務全体ですでに使用されているプラットフォームベンダーに関連した取り決めの中でMDR・アイデティティ・クラウドセキュリティを組み合わせており、サービスガバナンスを簡素化し、個別の運用関係の数を削減できます。また、特に事業継続性・監査準備・機密データ処理が中心的な調達上の考慮事項である規制対象ビジネスユニットに合わせた正式な報告・地域サービス能力・管理策を必要とします。これらの環境全体のデータ量とアラート量は、実質的なサービスプロバイダー収益を支えています。調達要件は、統合能力・グローバル提供・関連する業種知識を実証できるプロバイダーを優遇します。
中小企業は、ユーザーあたりおよびサブスクリプション価格設定により、モジュール型セキュリティサービスが従業員500人未満の組織にとってよりアクセスしやすくなるにつれて、2032年までに18.82%のCAGRで拡大すると予測されています。この価格設定アプローチは、大規模なエンタープライズバンドルから必須の監視・インシデントサポート・脆弱性管理を分離し、以前のコスト障壁を低減します。マネージド・ランサムウェア防止サービス市場は、調達・運用がより簡単な明確なパッケージでこのグループにサービスを提供でき、小規模チームに多数の個別セキュリティ製品を選択・調整したり、複数のサービス契約を交渉したり、ランサムウェアの基本的なリスクに対処する前に常時稼働の監視機能を自ら構築したりすることを強いることなく、定義されたカバレッジを提供します。公共部門組織は、より長い調達サイクル・固定予算・強力な主権要件を持つため、独自の購買グループであり続けており、これはサービスモデルが特定の政府要件を満たさなければならない場合に、オペレーションセンターの所在地とサービス担当者に期待される資格を形成する可能性があります。公共部門組織はセキュリティ目標に対してリソースが不足している可能性があり、これはサービスモデルが特定の政府要件を満たさなければならない場合に、専用のセキュリティオペレーションセンターとセキュリティクリアランスを持つ担当者の必要性を支持します。

エンドユーザー産業別:
BFSIが基盤を固め、ヘルスケアが加速BFSIは2026年のエンドユーザー支出の26.69%を占め、強力な監視・明確な監査証跡・タイムリーな対応を要求するコンプライアンス枠組みによって支えられています。金融機関は、顧客情報とトランザクションを処理する複雑なシステム全体にわたって継続的な監視を維持するためにマネージド保護を使用しており、セキュリティチームが不審なアクティビティを調査している間も利用可能であり続けなければならないサービスを含みます。また、機密データの安全な処理・不正検知・アイデンティティ保護をサポートできるプロバイダーを必要とし、内部ガバナンスおよび規制レビューで使用できる記録を作成します。規制上の期待とサイバー保険要件は、選択されたセキュリティ機能をアウトソーシングする決定に重みを加えます。マネージド・ランサムウェア防止サービス市場は、インシデントが重大な業務上・財務上・評判上の結果をもたらす可能性があるため、BFSIに強固な基盤を持っています。
ヘルスケア・ライフサイエンス産業は、接続された医療機器・遠隔医療システム・患者記録がセキュリティ業務の範囲を拡大するにつれて、2032年までに20.86%のCAGRで拡大すると予測されています。ランサムウェアは臨床活動を中断させ患者の安全に影響を与える可能性があり、このセクターでは迅速な封じ込めが特に価値を持ちます。システムや記録へのアクセスの遅延は財務的損失を超えた結果をもたらす可能性があるためです。HIPAA準拠のセキュリティ業務能力は、多様な臨床・管理・接続デバイス環境で作業できる能力とともに、米国のヘルスケア顧客にとっての基本的なプロバイダー要件となっています。政府・防衛はエアギャップオペレーションセンター・担当者のセキュリティクリアランス・カスタマイズされた提供取り決めを必要とし、製造・産業はネットワーク化された運用技術の保護を必要とします。エネルギー・公益事業はIEC 62443の専門知識を重し、小売・eコマース・輸送・物流・教育・ITおよび通信・専門サービスは、各購買グループがビジネスシステム・外部接続・規制上の期待・中断リスクの特定の組み合わせを反映したサービスアプローチを求める中で、詐欺・サプライチェーン・顧客データ・ネットワーク可用性に関連した需要を追加しています。
地域分析
北米マネージド・ランサムウェア防止サービス市場
北米は2026年のマネージド・ランサムウェア防止サービス市場シェアの38.64%を占め、成熟したマネージドサービス調達慣行と、選択的または完全な運用カバレッジのために外部セキュリティプロバイダーを利用る組織の大規模な基盤によって支えられています。米国は、連邦サイバーガイダンス、州のプライバシー要件、および継続的モニタリングに対する保険上の期待を通じて、この地域の支出の大部分を支えています。カナダとメキシコは、中規模の金融サービスおよび重要インフラ組織がマネージドプロバイダーをより積極的に活用するにつれて需要を加えています。北米のマネージド・ランサムウェア防止サービス市場はまた、アウトソーシングされたテクノロジー運用に精通しており、それらの調達慣行をセキュリティモニタリング、対応、およびインシデントサポートに拡張できる購買者からも恩恵を受けています。この地域の高い競争密度は、汎用プロバイダーに圧力をかけています。同時に、購買者はベンダー数を削減し、確立されたプラットフォームエコシステムに沿ったサービスを好む傾向があります。この傾向により、統合されたテレメトリ、ワークフローの親しみやすさ、および明確な責任モデルが、プロバイダーの選定および更新の議論においてより重要になる可能性があります。これにより統合プロバイダーはスイッチングコストの低減、より連携した運用、および顧客環境ですでに使用されているセキュリティテレメトリへのアクセスを通じて優位性を持つ一方、汎用プロバイダーは同等の統合とサービス品質を実証する必要があります。
欧州および南米マネージド・ランサムウェア防止サービス市場
欧州は、2025年初頭から運用上重要となったNIS2およびDORAのコンプライアンス要件によって形成されています。規則(EU)2025/37は、マネージドセキュリティサービスの認証スキームを支援しており、購買者がプロバイダーの能力を比較するためのより明確な手段を提供しています。ドイツ、英国、フランスが地域支出をリードする一方、スペインとイタリアはデジタルトランスフォーメーションへの投資を増やしており、クラウドアプリケーション、接続サービス、およびデータ駆動型運用の利用拡大に対応できるセキュリティ体制を必要としています。ENISAは、マネージドセキュリティサービスの認証作業が欧州における信頼できるサービス提供を強化することを目的としており、認証をけたプロバイダーが公共部門および高度に規制された契約を確保するうえでより有利な立場に置かれる可能性があると述べています。南米はまだ新興段階にあり、ブラジルが需要を牽引しており、購買者が複雑で高度にカスタマイズされた体制よりもアクセスしやすいマネージドカバレッジを優先できることから、スケーラブルなパートナー主導の提供が企業サービスポートフォリオの深さよりも関連性が高い場合が多いです。
アジア太平洋地域および中東・アフリカ地域マネージド・ランサムウェア防止サービス市場
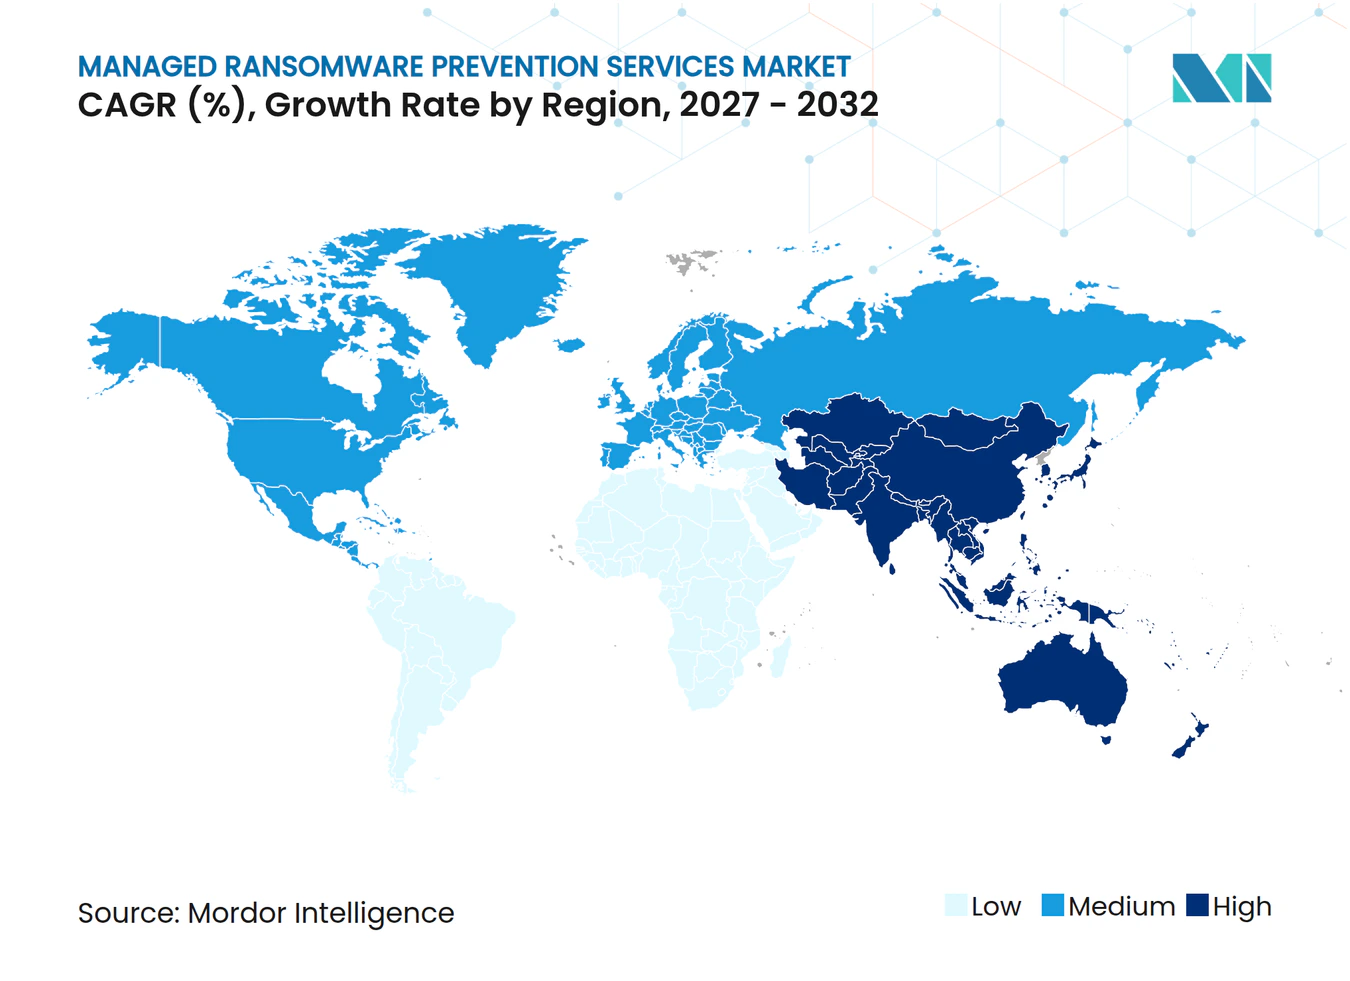
アジア太平洋地域は、デジタル運用の拡大、セキュリティニーズの高まり、および同等の内部人員を追加することなく専門的な保護を求める組織にとってのマネージドサービスの魅力の組み合わせによって支えられ、2032年までに19.86%のCAGRで拡大すると予測されており、一方で各国のデータ規制や技術環境の違いが、現地での提供能力と柔軟な運用モデルを持つプロバイダーへの需要を生み出しています。インドでは、企業が内部スタッフィングコストを管理しながらより大きな脅威複雑さに対処するにつれてMDRへの需要が高まっており、この組み合わせにより、外部運用モデルがすべての組織内に同等の幅広い専門能力を構築するよりも実用的になる場合があります。日本の製造業基盤は、サプライチェーン侵害を受けてマネージドOTセキュリティを支援しており、中国はデータローカライゼーション規則のもとで国内プロバイダーの能力を拡充しています。サウジアラビアとUAEはビジョン2030デジタルトランスフォーメーションプログラムを通じて対応可能な需要を拡大しており、アフリカは南アフリカ、ナイジェリア、エジプトを重要な需要の中心として支出基盤が低く、サービスの機会は技術成熟度の異なるレベルにわたって機能できるアクセスしやすい保護の必要性によって形成されています。
競合環境
市場集中度
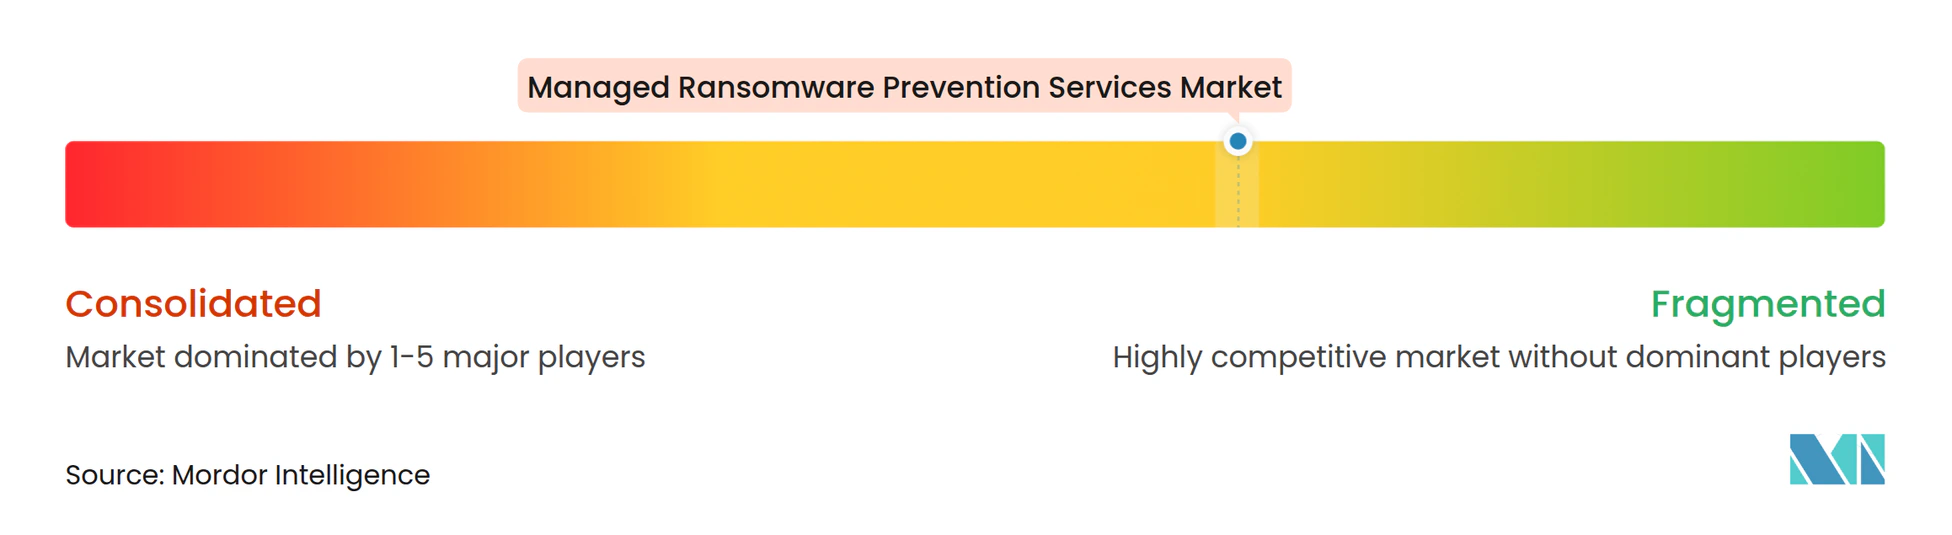
マネージド・ランサムウェア防止サービス市場は、サービスプロバイダーレベルでは適度に分散しており、プラットフォームレベルではより集中しており、より小規模なベンダーグループが多くのサービスプロバイダーが使用するツール・テレメトリー・運用ワークフローに影響を与えています。Microsoft・CrowdStrike・Palo Alto Networksは、そのプラットフォームがマネージド業務で使用されるセキュリティテレメトリーとツールの多くを供給しているため、エンタープライズ統合の決定を形成しています。Accenture・IBM・Tata Consultancy Services・Capgeminiは、サビス統合・グローバルセキュリティオペレーションセンター・業種知識を通じて競争しています。Trustwave・Rapid7・Sophos・Arctic Wolfは、マネージド・ディテクション・アンド・レスポンス・インシデント対応・サービスコミットメントを通じて競争しています。購買者は、プラットフォーム主導の運用モデルとマルチベンダー統合を持つ独立プロバイダーの間で選択しており、より少ない運用インターフェースとより一貫したデータフローを求める大規模アカウントにとってプラットフォームの整合性の重要性が高まる一方で、専門家のためのスペースを維持しています。
プラットフォームベンダーがチャネルパートナーをサポートしながら独自のマネージドサービスを拡大する場合に、中心的な競争上の緊張が生じます。独立したサービスプロバイダーは主要プラットフォームを使用して業務をスケールできますが、これはアーキテクチャ上の差別化ではなく運用上の依存関係を生み出す可能性があります。製造業とエネルギー公益事業向けの運用技術および産業制御システム保護において、専門的な専門知識が重要なオープンな機会が残っています。ソブリンクラウド提供モデルは、ローカル制御・データ居住・専用業務を必要とする政府顧客にアピールできます。組織が自律エージェントを展開し、それらのシステムに接続されたアイデンティティ・データアクセス・運用権限を含む使用状況への強力な可視性を必要とするにつれて、AIガバナンスのセキュリティサービスがより関連性を持つようになる可能性があります。
Palo Alto NetworksとWiproは2026年6月にパートナーシップを拡大し、8つのグローバルサイバー防衛センター全体でAI駆動のMDRサービスを提供しました。このサービスはCortex XSIAMとWiproのCyberShieldプラットフォームを組み合わせ、機械学習と自動化を使用してアラートから対応までのサイクルを大幅かつ実質的に削減します。Verizon BusinessとAccentureは2025年3月に、アイデンティティ・アクセス管理・マネージド・エクステンデッド・ディテクション・アンド・レスポンス・サイバーリスクサービスを組み合わせたパートナーシップを発表しました。これらの動きは、監視能力だけでなく、統合されたプットフォーム・提供スケール・アドバイザリーサポートに基づく競争を示しています。顧客はテクノロジー・業務・リスクガイダンスが連携して機能することをますます求めているためです。マネージド・ランサムウェア防止サービス市場は、プラットフォームファミリーが調達に影響を与える中でも、グローバルインテグレーターと専門プロバイダーに対して開かれたままです。顧客は依然として、単一の技術サプライヤーや一つの標準サービスモデルに依存しない独立したインシデント対応・業種固有の知識・地域提供・マルチベンダー統合を求める可能性があるためです。
マネージド・ランサムウェア防止サービス産業のリーダー企業
-
Accenture plc
-
Atos SE
-
AT&T Inc.
-
Broadcom Inc.
-
Capgemini SE
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・ランサムウェア防止サービス市場 このレポートでカバーされる企業
- Accenture plc
- Atos SE
- AT&T Inc.
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Dell Technologies Inc.
- Deloitte Touche Tohmatsu Limited
- ESET, spol. s r.o.
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kaspersky Lab
- Kroll, LLC
- Lumen Technologies, Inc.
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Sophos Limited
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
最近の産業開発事情 マネージド・ランサムウェア防止サービス市場
- 2026年6月:Palo Alto NetworksとWiproはパートナーシップを拡大し、Cortex XSIAMとWiproのCyberShieldマネージドセキュリティプラットフォームを8つのグローバルサイバー防衛センター全体で組み合わせ、AI駆動のMDRサービスを提供しました。このサービスは機械学習と自動化を使用して、アラートから対応までのサイクルを数日から数分に短縮します。
- 2026年6月:Accentureは、DragosとrunZeroおよびNetRiseの全株式を合計企業価値4.175 ビリオン 米ドルで取得する契約を発表し、既存の10 ビリオン 米ドルのサイバーセキュリティ事業を基盤として、重要インフラ事業者向けのエンドツーエンドの運用技術セキュリティプラットフォームを提供します。これはマネージド運用技術サイバーセキュリティにおける市場史上最大の単一戦略投資です。
- 2025年9月:Proofpointは2025年9月23日にData Security Completeを発売しました。これは、メール・クラウド・ウェブ・エンドポイント全体にわたるマルチチャネルDLP・内部脅威管理(ITM)・データセキュリティポスチャー管理(DSPM)を統合した統合プラットフォームであり、管理コストを最大58%削減すると主張しています。
- 2025年3月:Verizon BusinessとAccentureは、Accentureのグローバル脅威インテリジェンス能力とVerizonのネットワークセキュリティインフラを統合し、あらゆる規模の組織向けにアイデンティティ・アクセス管理・マネージド・エクステンデッド・ディテクション・アンド・レスポンス・サイバーリスクサービスを提供する戦略的パートナーシップを発表しました。
グローバル・マネージド・ランサムウェア防止サービス市場レポートの範囲
マネージド・ランサムウェア防止サービスは、継続的な監視・脆弱性およびエクスポージャー管理・メールおよびエンドポイント保護・アイデンティティ強化バックアップ検証・脅威インテリジェンス・インシデント準備を通じて、組織がランサムウェアのリスクを軽減するのを支援するアウトソーシングサービスです。プロバイダーはまた、業務中断を制限するために早期検知・封じ込め・復旧計画・インシデント後の強化をサポートする場合があります。
マネージド・ランサムウェア防止サービス市場レポートは、サービスタイプ(マネージド・ディテクション・アンド・レスポンス、マネージド・エクステンデッド・ディテクション・アンド・レスポンス、マネージド・エンドポイント・アンド・アプリケーション・セキュリティ、マネージド・アイデンティティ・アンド・アクセス・セキュリティ、マネージド・メール・アンド・コラボレーション・セキュリティ、マネージド・ネットワーク・アンド・ペリメーター・セキュリティ、マネージド・クラウド・アンド・ワークロード・セキュリティ、その他のサービスタイプ)、デプロイメントモード(クラウドベース、オンプレミス、ハイブリッド)、サービス提供モデル(フルマネージドサービス、コネージドサービス、アドバイザリー主導のマネージドサービス、インシデントトリガー型マネージドサービス)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、ヘルスケア・ライフサイエンス、政府・公共部門、産業製造、小売・eコマース、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド・ディテクション・アンド・レスポンス |
| マネージド・エクステンデッド・ディテクション・アンド・レスポンス |
| マネージド・エンドポイント・アンド・アプリケーション・セキュリティ |
| マネージド・アイデンティティ・アンド・アクセス・セキュリティ |
| マネージド・メール・アンド・コラボレーション・セキュリティ |
| マネージド・ネットワーク・アンド・ペリメーター・セキュリティ |
| マネージド・クラウド・アンド・ワークロード・セキュリティ |
| その他のサービスタイプ |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| フルマネージドサービス |
| コマネージドサービス |
| アドバイザリー主導のマネージドサービス |
| インシデントトリガー型マネージドサービス |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケア・ライフサイエンス |
| 政府・公共部門 |
| 産業製造 |
| 小売・eコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | マネージド・ディテクション・アンド・レスポンス | |
| マネージド・エクステンデッド・ディテクション・アンド・レスポンス | ||
| マネージド・エンドポイント・アンド・アプリケーション・セキュリティ | ||
| マネージド・アイデンティティ・アンド・アクセス・セキュリティ | ||
| マネージド・メール・アンド・コラボレーション・セキュリティ | ||
| マネージド・ネットワーク・アンド・ペリメーター・セキュリティ | ||
| マネージド・クラウド・アンド・ワークロード・セキュリティ | ||
| その他のサービスタイプ | ||
| デプロイメントモード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| サービス提供モデル別 | フルマネージドサービス | |
| コマネージドサービス | ||
| アドバイザリー主導のマネージドサービス | ||
| インシデントトリガー型マネージドサービス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケア・ライフサイエンス | ||
| 政府・公共部門 | ||
| 産業製造 | ||
| 小売・eコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド・ランサムウェア防止サービス市場の規模はどのくらいですか?
マネージド・ランサムウェア防止サービス市場規模は、2026年の2.79 ビリオン 米ドルおよび2027年の3.26 ビリオン 米ドルから、2032年までに7.26 ビリオン 米ドルへと拡大し、2027年から2032年の間にCAGR 16.94%を記録すると予測されています。
マネージド・ランサムウェア防止サービスをリードするサービスタイプはどれですか?
マネージド・ディテクション・アンド・レスポンスが2026年に27.58%のシェアでリードし、マネージド・アイデンティティ・アンド・アクセス・セキュリティが19.73%と最も高い予測CAGRを持っています。
組織がランサムウェア防止サービスをアウトソーシングする理由は何ですか?
ランサムウェアはますますデータ窃取を伴うようになっており、クラウドの複雑さとサイバースキルのギャップにより、継続的な内部監視が困難になっています。
マネージド・ランサムウェア防止に好まれるデプロイメントモデルはどれですか?
クラウドベースのデプロイメントが2026年に68.91%のシェアでリードし、2032年までに18.92%のCAGRで拡大すると予測されています。
これらのサービスで最も急速に拡大しているエンドユーザーセクターはどれですか?
ヘルスケア・ライフサイエンスは、接続されたケア環境が迅速な保護と対応を必要とするため、2032年までに20.86%のCAGRで拡大すると予測されています。
最も急速に拡大すると予測されている地域はどこですか?
アジア太平洋地域は、マネージド・ディテクション・アンド・レスポンス能力への需要の高まりに支えられ、2032年までに19.86%のCAGRで拡大すると予測されています。