
Tamanho e Participação do Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 4.39 Bilhões de dólares |
| Tamanho do Mercado (2032) | 8.18 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.22 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints pela Mordor Intelligence
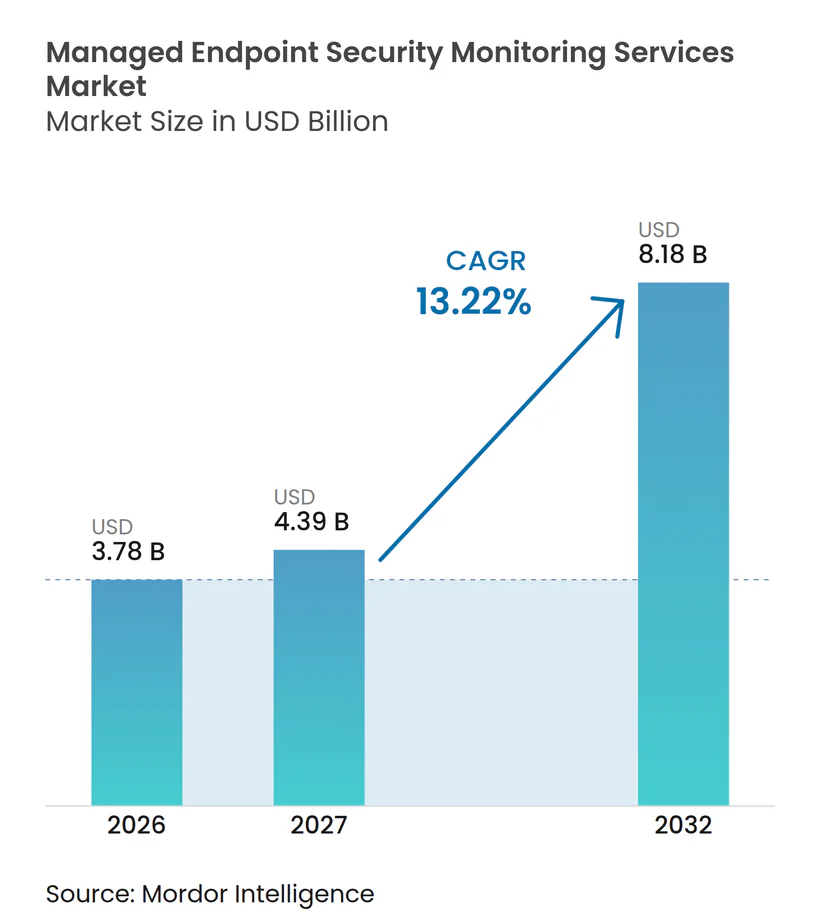
O tamanho do Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints está projetado para expandir de 3,78 bilhões de USD em 2026 e 4,39 bilhões de USD em 2027 para 8,18 bilhões de USD até 2032, registrando um CAGR de 13,22% entre 2027 e 2032. O Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints está registrando maior demanda porque a atividade de ransomware está escalando, o pessoal qualificado em operações de segurança é escasso e as organizações estão cada vez mais utilizando proteção terceirizada de endpoints para manter cobertura contínua. No Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints, o trabalho remoto e híbrido, juntamente com a adoção da nuvem, aumentaram o número e a variedade de dispositivos que as organizações precisam proteger, frequentemente em vários locais e ambientes operacionais. Para o Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints, essas mudanças tornaram o monitoramento de endpoints um tema de risco recorrente no nível do conselho e aumentaram o interesse em provedores capazes de operar ininterruptamente com procedimentos claros de investigação e resposta. A estratégia competitiva no Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints está se deslocando para plataformas XDR integradas que combinam telemetria de endpoints, identidade, rede e nuvem, elevando o padrão de entrega para provedores especializados. Os provedores no Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints que automatizam investigações rotineiras, melhoram a velocidade de contenção e preservam a supervisão humana qualificada estão mais bem posicionados para reter clientes à medida que os adversários também adotam ferramentas habilitadas por inteligência artificial.
Principais Conclusões do Relatório
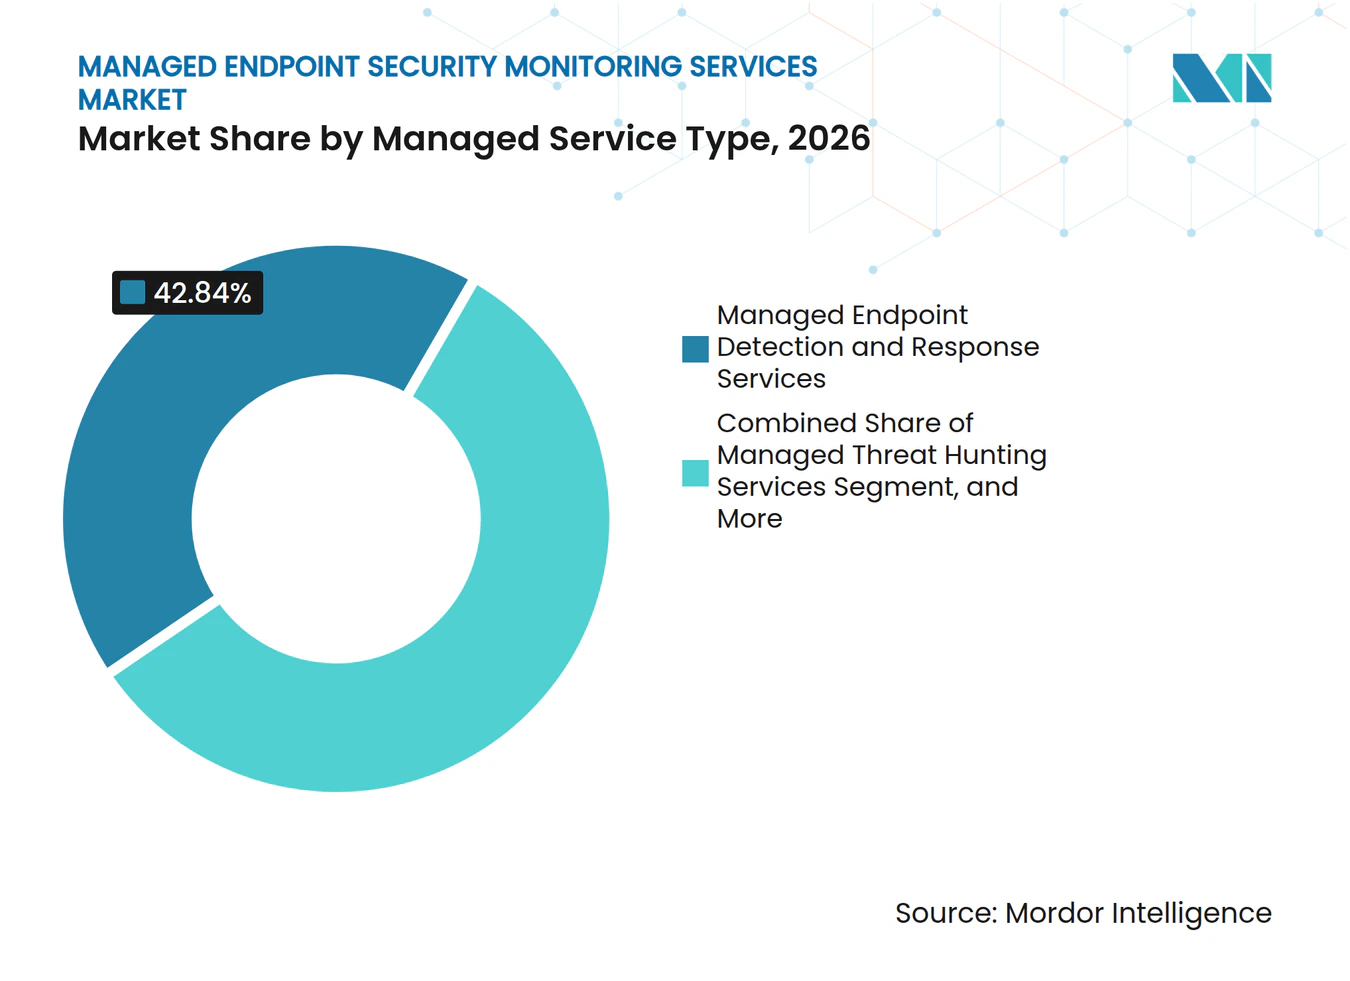
- Por tipo de serviço gerenciado, os Serviços Gerenciados de Detecção e Resposta de Endpoints detinham 42,84% da participação do mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints em 2026, enquanto os Serviços Gerenciados de Resposta a Incidentes e Remediação de Endpoints estão projetados para expandir a um CAGR de 17,37% até 2032.
- Por modo de implantação, a implantação baseada em nuvem representou 56,91% do tamanho do mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints em 2026 e está projetada para expandir a um CAGR de 16,29% até 2032.
- Por modelo de serviço, os serviços totalmente gerenciados comandaram 39,53% da receita em 2026, enquanto os serviços co-gerenciados estão projetados para expandir a um CAGR de 16,03% até 2032.
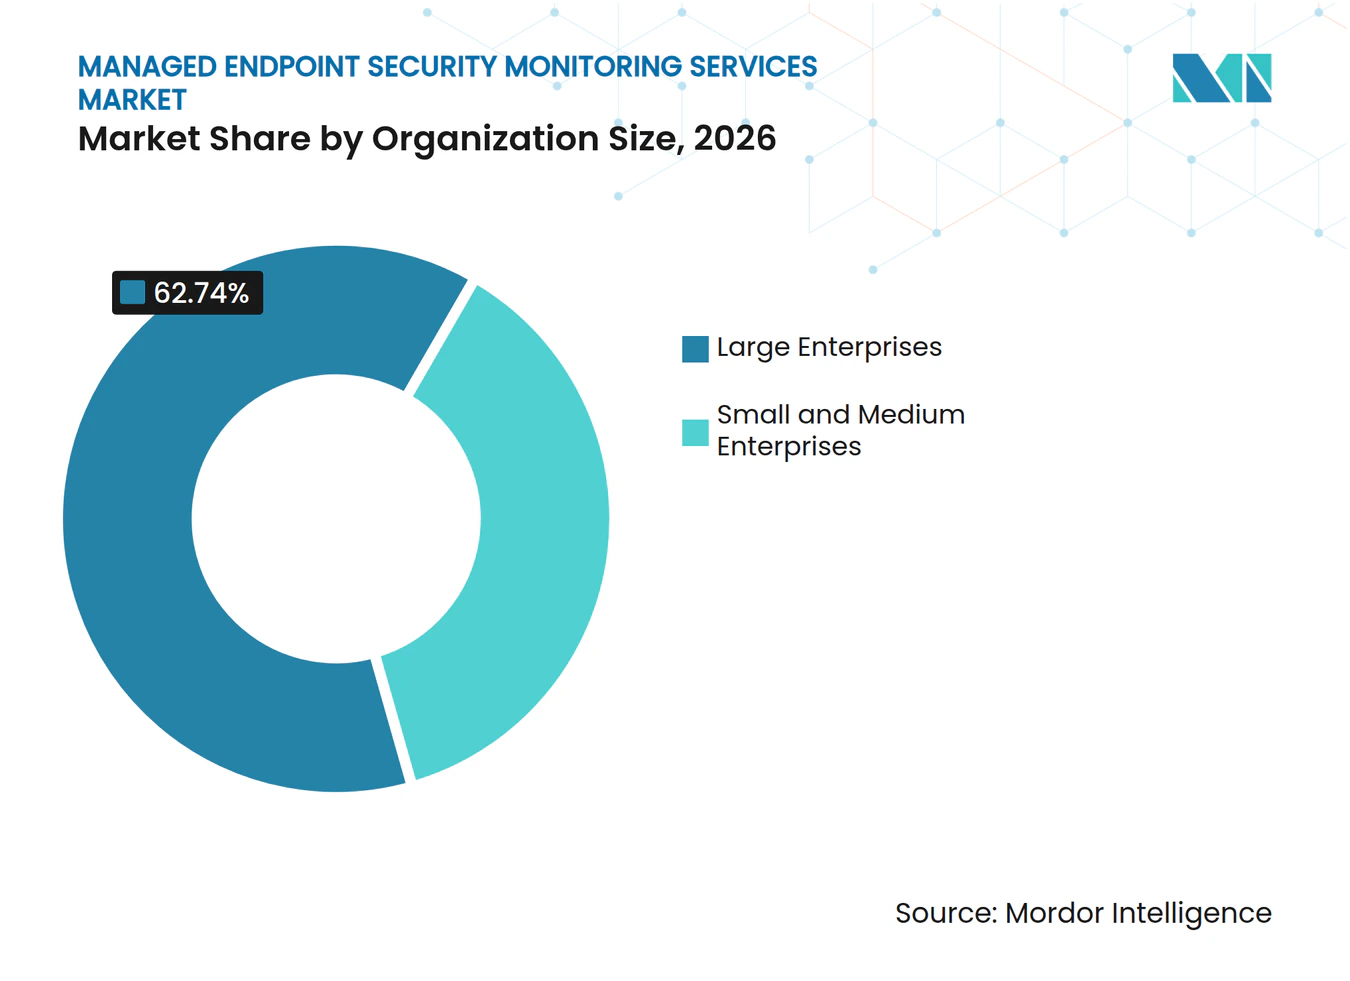
- Por tamanho da organização, as grandes empresas detinham 62,74% da receita em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 14,18% até 2032.
- Por setor do usuário final, o BFSI representou 21,32% da receita em 2026, enquanto energia e serviços públicos estão projetados para expandir a um CAGR de 14,71% até 2032.
- Por geografia, a América do Norte detinha 42,87% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 14,24% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada da Complexidade de Ransomware e Ataques a Endpoints | +3.8% | Global, maior densidade na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Caça a Ameaças e Automação de Resposta Habilitadas por Inteligência Artificial | +2.9% | Global, adoção inicial mais forte na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escassez de Pessoal Qualificado em Operações de Segurança | +2.6% | Global, mais aguda na Europa, Índia e Sudeste Asiático | Longo prazo (≥ 4 anos) |
| Requisitos de Seguro Cibernético e Conformidade Regulatória | +2.1% | América do Norte e União Europeia, com expansão para Oriente Médio e África | Médio prazo (2-4 anos) |
| Proliferação de Endpoints em Nuvem e Trabalho Híbrido | +1.7% | Global, notavelmente no núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Consolidação de Telemetria de Endpoints em Plataformas XDR | +1.4% | América do Norte e União Europeia, ganhos iniciais em Singapura e Tóquio | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada da Complexidade de Ransomware e Ataques a Endpoints
O volume de ransomware e a sofisticação técnica estão impulsionando uma demanda sustentada por monitoramento gerenciado de endpoints em todo o Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints. A Zscaler documentou um aumento de 275% ano a ano na atividade de ransomware de abril de 2025 a março de 2026, juntamente com 328 milhões de USD em pagamentos verificados de ransomware. A mesma pesquisa relatou 896,2 terabytes de dados roubados e constatou que cargos de nível gerencial e acima representavam 62% dos indivíduos visados. Esse foco em usuários com privilégios mais elevados aumenta o custo de alertas perdidos e reforça a demanda por análise comportamental contínua. Cargas úteis com script de inteligência artificial, ferramentas de movimento lateral desenvolvidas por inteligência artificial e o uso indevido de plataformas de trabalho como o Microsoft Teams reduzem a utilidade das defesas baseadas em assinaturas. Os provedores que combinam telemetria comportamental, inteligência de ameaças atualizada, manuais de contenção rápida, procedimentos claros de escalonamento, evidências pós-incidente e suporte fora do horário normal de trabalho podem preencher a lacuna entre o volume de alertas e a capacidade interna de investigação, fortalecendo o argumento para cobertura especializada.
Caça a Ameaças e Automação de Resposta Habilitadas por Inteligência Artificial
A automação habilitada por inteligência artificial está mudando a economia da prestação de serviços ao ajudar os provedores a ampliar a cobertura dos analistas sem aumentos proporcionais no quadro de pessoal. A CrowdStrike introduziu o MDR Agêntico por meio do Falcon Complete em março de 2026 e relatou investigações de ameaças até 5 vezes mais rápidas e precisão de triagem 3 vezes maior em seus benchmarks declarados. A SentinelOne lançou o Wayfinder Threat Detection and Response com o Google Cloud em novembro de 2025, combinando caça gerenciada a ameaças com inteligência artificial com MDR 24x7x365 em endpoints, cargas de trabalho em nuvem e identidades. Essas ofertas elevam as expectativas de que alertas de baixo sinal sejam resolvidos automaticamente e incidentes graves sejam escalonados com contexto útil. A ReliaQuest relatou tempos médios de contenção de 4 minutos em seu relatório anual de ameaças de 2026, ilustrando o padrão de resposta associado a maior automação. O Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints favorece provedores que possam aplicar triagem automatizada, processar de forma confiável dados de endpoints, nuvem e identidade, e ainda manter revisão humana onde incidentes complexos exigem julgamento em vez de ação automatizada isolada.
Escassez de Pessoal Qualificado em Operações de Segurança
A escassez de talentos em operações de segurança continua sendo uma razão duradoura para as organizações terceirizarem o monitoramento de endpoints. O SANS constatou que 60% das organizações pesquisadas identificaram a lacuna de competências como seu principal desafio de força de trabalho em 2026, em comparação com 52% no ano anterior. O relatório também constatou que 27% das organizações sofreram uma violação diretamente ligada a lacunas de competências da força de trabalho. Cargos seniores de segurança levaram 6 ou mais meses para serem preenchidos em 55% das organizações, enquanto 32% reduziram as funções de SOC e analista à medida que a inteligência artificial assumiu tarefas repetitivas. A ISACA relatou que 58% das organizações consideravam suas equipes com pessoal insuficiente e 61% tinham vagas abertas em segurança cibernética. Os serviços gerenciados fornecem a ambientes complexos de endpoints acesso a competências especializadas de investigação e resposta quando não conseguem recrutar, treinar e reter especialistas dedicados para cada função de endpoint.
Requisitos de Seguro Cibernético e Conformidade Regulatória
O seguro cibernético e os requisitos regulatórios estão transformando a detecção e resposta de endpoints em um controle auditável em vez de uma aquisição opcional. Os aprimoramentos regulatórios do Departamento de Serviços Financeiros de Nova York, que entraram em vigor em novembro de 2025, exigem que as empresas Classe A utilizem EDR em endpoints e mantenham monitoramento contínuo.[1] O DORA está sendo aplicado em toda a União Europeia desde janeiro de 2025 e incorpora a gestão de riscos de TIC e a supervisão de terceiros nos programas de conformidade de serviços financeiros. O NIS2, em vigor desde outubro de 2026, amplia as obrigações de segurança cibernética em 18 setores da União Europeia. Essas regras aumentam o valor de processos de resposta documentados, registros de configuração e atestados de provedores. O Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints se beneficia quando os provedores conseguem demonstrar a seguradoras e auditores como os alertas foram tratados, quais controles estavam em vigor e se a resposta seguiu um processo acordado.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fadiga de Alertas e Carga de Falsos Positivos | -0.7% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Soberania de Dados e Monitoramento Transfronteiriço | -0.5% | União Europeia, Ásia-Pacífico, Oriente Médio e África | Médio prazo (2-4 anos) |
| Preocupações com Controle e Confiança na Terceirização | -0.1% | Global | Longo prazo (≥ 4 anos) |
| Fricção de Integração com Múltiplos Fornecedores e Custos de Migração | -0.1% | América do Norte e União Europeia | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Fadiga de Alertas e Carga de Falsos Positivos
A fadiga de alertas pode limitar o valor prático que os clientes recebem de um contrato de monitoramento gerenciado. A Microsoft relatou que 46% dos alertas eram falsos positivos, 42% não foram investigados e os analistas gastaram 20% de sua semana de trabalho agregando dados em uma média de 10,9 consoles em um estudo com 300 profissionais de SOC. Grandes volumes de alertas de baixo valor podem atrasar a investigação de ameaças reais e reduzir a confiança na fila de detecção. Eles também adicionam pressão às equipes de SOC voltadas ao cliente e podem enfraquecer as perspectivas de renovação de contrato. Os provedores podem reduzir esse ônus por meio de ajuste fino, uso de correlação rica em contexto e implementação de sistemas que aproveitam decisões anteriores dos analistas para identificar ruídos repetitivos. A Expel lançou seu Ruxie Precedent Engine em setembro de 2026 para reconhecer alertas semelhantes a casos anteriores e direcionar ruídos recorrentes para fora das filas primárias dos analistas, ajudando a direcionar o tempo dos analistas para incidentes com consequências de segurança mais claras.
Restrições de Soberania de Dados e Monitoramento Transfronteiriço
As regras de soberania de dados podem entrar em conflito com o modelo de telemetria centralizado utilizado por muitas plataformas de monitoramento gerenciado. O Banco de Compensações Internacionais declarou que leis de privacidade fragmentadas e estruturas regulatórias podem limitar o compartilhamento de dados de segurança cibernética entre fronteiras. O Capítulo V do GDPR, a Lei de Proteção de Informações Pessoais da China e a Lei de Proteção de Dados Pessoais Digitais da Índia podem limitar a forma como as organizações multinacionais roteiam dados de endpoints. Os provedores podem precisar de configurações de monitoramento soberano que processem a telemetria dentro da jurisdição do cliente. Esse requisito aumenta os custos de infraestrutura por cliente e reduz as vantagens de escala de um serviço padronizado. A parceria da Bitdefender com a secunet em 2025, que suporta o processamento do GravityZone dentro da União Europeia, mostra como os provedores podem abordar a restrição enquanto mantêm visibilidade contínua dos endpoints.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço Gerenciado, a Detecção Comportamental Detém a Maior Posição de Receita
Os Serviços Gerenciados de Detecção e Resposta de Endpoints representaram 42,84% da receita de 2026. O segmento se beneficia da demanda empresarial por análise contínua de telemetria comportamental e dos requisitos de seguros que favorecem a cobertura documentada de EDR. Ele também fornece às equipes de segurança um processo gerenciado para revisar atividades suspeitas, em vez de depender apenas do software de endpoint. Os Serviços Gerenciados de Resposta a Incidentes e Remediação de Endpoints estão projetados para crescer a um CAGR de 17,37% de 2027 a 2032, à medida que os compradores buscam contratos com compromissos claros de contenção, análise de causa raiz e recuperação. A mudança indica que muitos compradores agora desejam um resultado operacional em vez de apenas alertas de detecção.
Os Serviços Gerenciados de Antivírus e Antimalware enfrentam pressão de margem porque as ferramentas de prevenção estão sendo cada vez mais incluídas nos pacotes de serviços gerenciados de EDR e XDR. Os Serviços Gerenciados de Caça a Ameaças estão ganhando interesse entre as grandes empresas porque a atividade proativa baseada em hipóteses pode identificar o comportamento do invasor antes que o comprometimento seja confirmado. Os Serviços Gerenciados de Vulnerabilidade e Patches permanecem estreitamente vinculados aos ciclos de auditoria e aos requisitos das seguradoras para níveis de serviço de gerenciamento de patches. Os clientes podem usar esses serviços para conectar a manutenção rotineira de software com seu processo mais amplo de prevenção de incidentes. Em conjunto, essas necessidades incentivam os provedores no Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints a combinar vários serviços em torno de um único fluxo de trabalho de detecção e resposta.



Por Modo de Implantação, a Entrega Nativa em Nuvem Suporta Atualizações de Serviço Mais Rápidas
A implantação baseada em nuvem representou 56,91% do mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints em 2026 e está projetada para crescer a um CAGR de 16,29% até 2032. Sua posição de liderança reflete escalabilidade elástica, engenharia de detecção multilocatário e distribuição rápida de inteligência de ameaças. A entrega em nuvem permite que os provedores distribuam regras de detecção atualizadas e modelos comportamentais para os endpoints dos clientes logo após a disponibilização de novas informações. Essa velocidade é importante quando as ferramentas e técnicas dos invasores podem mudar em questão de dias. Ela também permite que os provedores mantenham processos de monitoramento comuns em ambientes de clientes distribuídos.
A implantação local permanece relevante para organizações que enfrentam requisitos rígidos de localização ou que operam ambientes de tecnologia com isolamento de rede. Usuários governamentais, de defesa e de infraestrutura crítica podem manter esses ambientes porque exigem controle direto sobre o processamento de dados. A implantação híbrida fornece um caminho de transição para grandes organizações que mantêm cargas de trabalho regulamentadas localmente enquanto estendem o monitoramento baseado em nuvem para funcionários remotos e dispositivos distribuídos. Esse design suporta diferentes necessidades de segurança dentro da mesma empresa sem exigir uma mudança completa nos sistemas existentes. O Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints, portanto, inclui demanda prioritária por nuvem juntamente com demanda especializada persistente por arquiteturas locais e híbridas.
Por Modelo de Serviço, os Serviços Co-Gerenciados Ganham com Compradores Mais Maduros
Os serviços totalmente gerenciados detinham 39,53% da receita em 2026, refletindo o número de organizações que preferem a terceirização abrangente porque sua capacidade interna de operações de segurança é limitada. Esse modelo fornece aos clientes acesso a funções de monitoramento, investigação, escalonamento e resposta por meio de um único provedor externo. Os serviços co-gerenciados estão projetados para expandir a um CAGR de 16,03% de 2027 a 2032. Sua expansão reflete organizações que construíram equipes de segurança e agora desejam complementar os analistas internos com expertise externa e ferramentas especializadas.
O modelo co-gerenciado pode criar relacionamentos duradouros com os clientes porque os manuais de investigação, os procedimentos de escalonamento e a engenharia de detecção são integrados às operações do cliente. Esses vínculos operacionais podem tornar a troca de provedores mais difícil do que em um arranjo totalmente terceirizado. Os modelos entregues por provedores de serviços gerenciados também estão se expandindo pelo canal, oferecendo a provedores menores uma forma de oferecer serviços de monitoramento dedicados a seus próprios clientes. A eSentire lançou a Atlas Nexus Network em março de 2025 para permitir que MSPs e integradores de sistemas operem instâncias dedicadas do Atlas XDR com inteligência artificial generativa e capacidades de detecção agêntica. Essa abordagem de canal amplia o Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints além dos contratos empresariais diretos, alcançando mais compradores de PMEs.
Por Tamanho da Organização, as Grandes Empresas Lideram os Gastos Enquanto as PMEs Expandem Mais Rapidamente
As grandes empresas geraram 62,74% da receita de 2026, a maior participação por tamanho de organização no mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints. As obrigações de auditoria regulatória, os complexos parques de endpoints em múltiplos sites e os maiores volumes de contratos sustentam seus gastos. As PMEs estão projetadas para expandir a um CAGR de 14,18% de 2027 a 2032 a partir de uma base menor. A entrega nativa em nuvem, as assinaturas de preço fixo e os modelos de canal MSP reduzem o limite de entrada para organizações com menos de 500 endpoints.
A OpenText relatou que 71% das PMEs preferiram pacotes completos de prevenção, detecção e resposta, enquanto 92% dos MSPs estavam registrando crescimento vinculado ao interesse em segurança relacionada à inteligência artificial entre os clientes. A Datto relatou que 97% dos MSPs de melhor desempenho entregaram detecção de endpoints e caça a ameaças como componentes de serviço padrão em 2025. Essas descobertas mostram que o monitoramento de endpoints está se tornando parte dos pacotes padrão de segurança gerenciada para organizações menores. Os requisitos de seguro cibernético continuam sendo um importante gatilho comercial para a adoção pelas PMEs. Os provedores que empacotam prevenção, detecção e resposta de forma clara podem tornar o monitoramento gerenciado mais fácil de adquirir e operar para clientes menores.

Por Setor do Usuário Final, o BFSI Lidera os Gastos e Energia e Serviços Públicos Expande Mais Rapidamente
O BFSI representou 21,32% da receita de 2026, a maior participação de usuário final no mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints. O PCI-DSS, o GLBA, o DORA e o NYDFS Parte 500 criam requisitos sólidos para supervisão contínua de endpoints e resposta documentada a incidentes. A saúde e as ciências da vida também representam um grupo de alto gasto devido às obrigações da Regra de Segurança HIPAA e às consequências financeiras dos incidentes de ransomware. Esses setores atribuem alto valor ao monitoramento capaz de produzir evidências para revisões de conformidade e resposta. Suas necessidades também favorecem provedores que possam vincular o monitoramento técnico a procedimentos bem definidos de escalonamento e relatórios.
Energia e serviços públicos estão projetados para expandir a um CAGR de 14,71% de 2027 a 2032, a maior taxa de crescimento entre os setores de usuários finais. A Zscaler relatou um aumento de 622% ano a ano no ransomware direcionado a serviços públicos de abril de 2025 a março de 2026. TI e telecomunicações, governo e defesa, varejo e comércio eletrônico e manufatura têm diferentes prioridades de detecção. A manufatura precisa de conscientização sobre tecnologia operacional; os usuários governamentais podem exigir configurações de nuvem soberana; e os varejistas precisam gerenciar aumentos sazonais em ataques. Essas diferentes necessidades suportam ofertas mais personalizadas em todo o setor de Serviços Gerenciados de Monitoramento de Segurança de Endpoints.
Análise Geográfica
Mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados da América do Norte
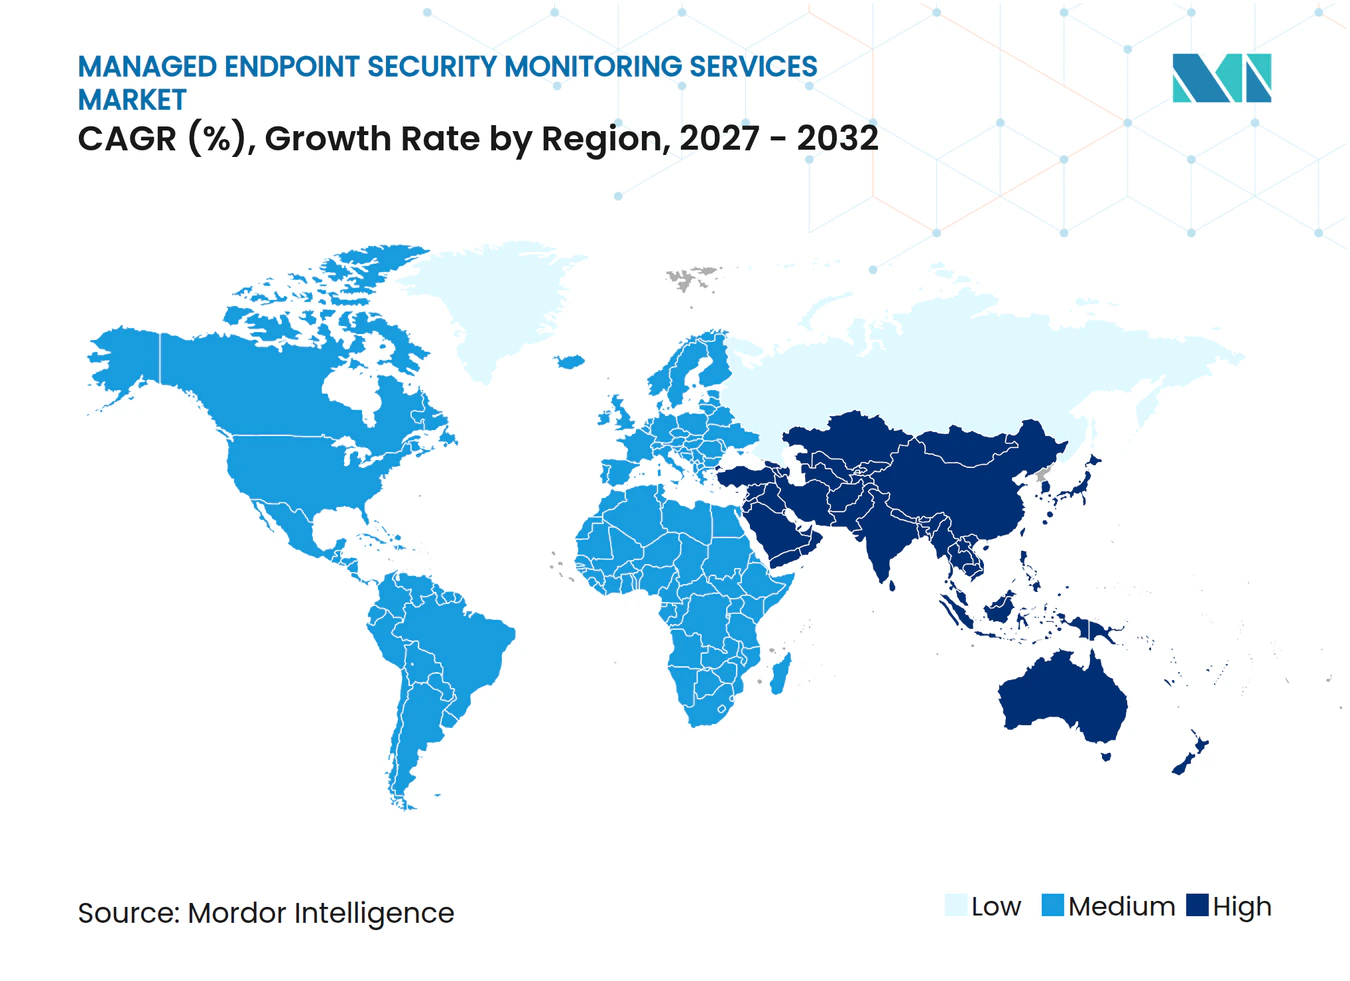
A América do Norte detinha 42,87% da participação de mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados em 2026, tornando-se o maior mercado regional. A região combina uma alta concentração de grandes compradores de tecnologia com um ambiente maduro de ciberseguro, e grandes organizações também gerenciam complexos parques de endpoints em escritórios, forças de trabalho remotas e serviços em nuvem. As regras do NYDFS que entraram em vigor em novembro de 2025 criaram pressão adicional de aquisição para instituições financeiras de médio porte que anteriormente operavam abaixo do limite da Classe A, aumentando a atenção aos procedimentos documentados de monitoramento e resposta. O Canadá está fortalecendo a demanda em consonância com as práticas regulatórias dos EUA e os investimentos governamentais em cibersegurança. O México também está se tornando um destino importante para a demanda, à medida que o nearshoring aumenta a infraestrutura tecnológica sem criar uma oferta comparável de talentos em operações de segurança.
Mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados da Ásia-Pacífico
Espera-se que a Ásia-Pacífico se expanda a um CAGR de 14,24% de 2027 a 2032, a taxa regional mais rápida no Mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados, impulsionada por investimentos digitais, aumento da frequência de violações e novas obrigações de cibersegurança. A Lei de Proteção de Dados Pessoais Digitais da Índia e a Lei de Proteção de Informações Pessoais da China influenciam as configurações de telemetria de endpoints para organizações multinacionais, tornando os modelos de monitoramento regional mais importantes. A Lei de Cibersegurança de 2024 da Austrália entrou em operação em 2025 e exige a notificação de violações e padrões mínimos de segurança para operadores de infraestrutura crítica, aumentando o valor dos serviços capazes de oferecer tratamento local de dados e cobertura eficaz de detecção. A Coreia do Sul e o Japão estão expandindo a adoção de segurança gerenciada entre clientes corporativos e de PMEs, enquanto Singapura, Malásia e Indonésia possuem grandes bases de PMEs digitalmente ativas que podem acessar cada vez mais o monitoramento entregue via nuvem. O Mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados na Ásia-Pacífico também exige que os provedores adaptem seus modelos de entrega às diferentes regras nacionais de privacidade e ambientes tecnológicos.
Mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados da EMEA e América do Sul
A Europa ocupou a terceira maior posição regional em 2026, liderada pela Alemanha, pelo Reino Unido e pela França. O DORA criou um pipeline de requisitos de segurança de endpoints em serviços financeiros, enquanto o NIS2 estendeu os requisitos de cibersegurança a 18 setores em outubro de 2026, colocando maior foco na cobertura técnica e na disciplina de relatórios.[2] O Oriente Médio, especialmente a Arábia Saudita e os Emirados Árabes Unidos, está registrando uma adoção mais rápida à medida que os programas nacionais de digitalização e o direcionamento ao setor de energia aumentam as necessidades de segurança, incluindo a necessidade de opções de localização de dados. A América do Sul, liderada pelo Brasil e pela Argentina, e a África, onde a demanda está emergindo na África do Sul e na Nigéria, permanecem mercados menores, porém em desenvolvimento.
Cenário Competitivo
Concentração do Mercado
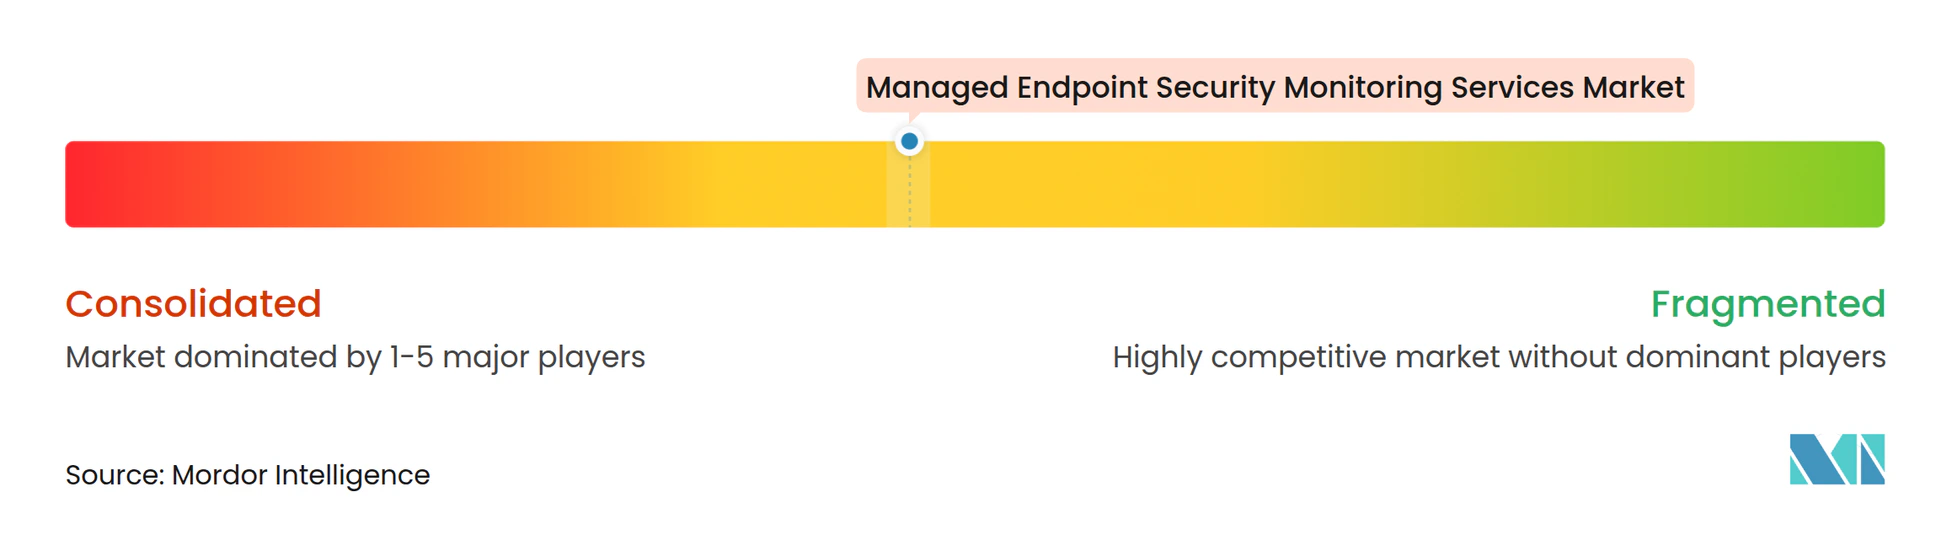
O Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints é moderadamente concentrado no segmento empresarial, onde CrowdStrike, SentinelOne, Sophos e Arctic Wolf têm forte reconhecimento de marca e infraestrutura de entrega significativa. O campo mais amplo de fornecedores permanece fragmentado, com Huntress, Expel, ReliaQuest, eSentire, Deepwatch e Proficio competindo por contas de médio mercado e PMEs. Essa combinação significa que os clientes empresariais frequentemente comparam escala global e amplitude de plataforma, enquanto clientes menores podem priorizar suporte prático ao serviço e disponibilidade no canal. Os provedores se diferenciam por meio de flexibilidade no modelo de serviço, qualidade de detecção, velocidade de contenção e capacidade de alcançar clientes por meio de parceiros. A competição também está se movendo em direção a recursos de SOC agêntico, designs multilocatários para MSPs e opções de nuvem soberana ou regional para clientes regulamentados, favorecendo empresas que possam conectar dados de endpoints com sinais de identidade, rede e nuvem.
A Arctic Wolf concluiu sua aquisição da Sevco Security em fevereiro de 2026 e integrou o gerenciamento contínuo de exposição à Plataforma Aurora. A transação expandiu sua oferta do monitoramento focado em detecção para serviços de superfície de ataque e quantificação de riscos, refletindo o interesse dos compradores em identificar pontos fracos antes que se tornem incidentes confirmados de endpoints. A CrowdStrike introduziu o MDR Agêntico em março de 2026, adicionando agentes inteligentes destinados a automatizar a triagem de alertas, investigação e contenção dentro do Falcon Complete. Esses movimentos mostram que os provedores estão competindo na capacidade de identificar exposição antes de um incidente e responder rapidamente quando um ocorre. Os provedores com ofertas exclusivas de endpoints podem enfrentar pressão quando os compradores preferem uma plataforma de segurança operacional mais ampla que una fluxos de trabalho de detecção com telemetria de identidade e nuvem.
A Sophos concluiu sua aquisição da Secureworks em fevereiro de 2025 por 859 milhões de USD e integrou o Sophos Endpoint às assinaturas Taegis XDR e MDR em setembro de 2025.[3] A integração manteve a ingestão de telemetria de ferramentas EDR de terceiros, incluindo CrowdStrike, SentinelOne e Microsoft Defender, posicionando o Taegis como uma plataforma aberta para clientes que mantêm ferramentas de endpoint existentes. A Bitdefender lançou o GravityZone PHASR globalmente em abril de 2025, usando perfis comportamentais e alinhamento de privilégios para personalizar as configurações de proteção de endpoints por usuário. Essas estratégias refletem a demanda por plataformas consolidadas que possam aceitar telemetria diversificada e melhorar a prevenção e a resposta, enquanto os especialistas ainda podem se diferenciar por meio de qualidade de serviço, foco vertical e execução no canal. O Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints, portanto, acomoda tanto a escala de plataforma quanto a entrega de serviços focada para atender a diferentes requisitos dos clientes.
Líderes do Setor de Serviços Gerenciados de Monitoramento de Segurança de Endpoints
-
CrowdStrike Holdings, Inc.
-
Sophos Limited
-
Arctic Wolf Networks, Inc.
-
SentinelOne, Inc.
-
Rapid7, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados Empresas cobertas neste relatório
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Binary Defense Systems, Inc.
- Blackpoint Cyber, Inc.
- CrowdStrike Holdings, Inc.
- Critical Start, Inc.
- Cybereason Inc.
- Cynet Systems Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Huntress Labs Incorporated
- Malwarebytes Inc.
- Proficio, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- ReliaQuest, LLC
- SentinelOne, Inc.
- Seceon Inc.
- Sophos Limited
- ThreatLocker, Inc.
- WithSecure Corporation
Desenvolvimentos industriais recentes em Mercado de Serviços de Monitoramento de Segurança de Endpoints Gerenciados
- Setembro de 2026: A Blackpoint Cyber lançou um amplo conjunto de novas capacidades de Detecção e Resposta a Ameaças de Identidade no CompassOne, incluindo 6 novos módulos de detecção para ambientes Microsoft, um Relatório Forense gerado por inteligência artificial com uma linha do tempo completa do invasor e um Relatório de Varredura Histórica cobrindo até 180 dias de atividade do Microsoft 365 com mapeamentos MITRE ATT&CK. O lançamento fortaleceu a posição competitiva da Blackpoint para contratos de monitoramento gerenciado de endpoints focados em MSPs, onde a correlação entre identidade e endpoint é uma lacuna crítica de capacidade de defesa.
- Setembro de 2026: A Expel lançou o Ruxie Precedent Engine, uma capacidade de inteligência artificial que reconhece automaticamente quando um novo alerta corresponde a casos históricos previamente triados e direciona ruídos recorrentes para fora das filas primárias dos analistas, reduzindo a latência de decisão para padrões de alertas recorrentes dentro de sua plataforma de segurança gerenciada.
- Abril de 2026: A Unidade de Resposta a Ameaças da eSentire detectou exploração ativa de dispositivos Citrix NetScaler ADC e Gateway em 2 de abril de 2026, 6 dias antes da publicação das regras padrão de detecção de rede do setor, correlacionando atividade de 28 IPs de origem de invasores e bloqueando a campanha em ambientes de clientes gerenciados em tempo real.
- Março de 2026: A CrowdStrike apresentou o MDR Agêntico por meio de seu programa Falcon Complete na RSA 2026 em São Francisco, permitindo que os analistas construam e implantem agentes inteligentes que automatizam a triagem de alertas, investigação e contenção. Os benchmarks internos indicaram investigações até 5 vezes mais rápidas e precisão de triagem 3 vezes maior usando modelos NVIDIA Nemotron, e o lançamento incluiu Serviços de Transformação de SOC para suportar a migração empresarial para o Falcon Next-Gen SIEM.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints
O mercado de serviços gerenciados de monitoramento de segurança de endpoints compreende a prestação de serviços terceirizados de monitoramento de segurança, detecção, investigação, caça a ameaças, gerenciamento de vulnerabilidades e resposta a incidentes, projetados para proteger dispositivos endpoints, incluindo desktops, laptops, servidores, dispositivos móveis e outros endpoints conectados, contra ameaças cibernéticas. Esses serviços são prestados por provedores de serviços de segurança gerenciada (MSSPs), provedores de detecção e resposta gerenciada (MDR) e empresas especializadas em segurança cibernética que aproveitam tecnologias de segurança, inteligência de ameaças, automação e capacidades de centro de operações de segurança (SOC) para identificar, avaliar e mitigar riscos de segurança relacionados a endpoints.
O Relatório do Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints é Segmentado por Tipo de Serviço Gerenciado (Serviços Gerenciados de Detecção e Resposta de Endpoints, Serviços Gerenciados de Antivírus e Antimalware, Serviços Gerenciados de Caça a Ameaças, Serviços Gerenciados de Vulnerabilidade e Patches e Serviços Gerenciados de Resposta a Incidentes e Remediação de Endpoints), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Modelo de Serviço (Totalmente Gerenciado, Co-Gerenciado e Entregue por Provedor de Serviços Gerenciados), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (BFSI, Saúde e Ciências da Vida, TI e Telecomunicações, Governo e Defesa, Varejo e Comércio Eletrônico, Manufatura, Energia e Serviços Públicos e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços Gerenciados de Detecção e Resposta de Endpoints |
| Serviços Gerenciados de Antivírus e Antimalware |
| Serviços Gerenciados de Caça a Ameaças |
| Serviços Gerenciados de Vulnerabilidade e Patches |
| Serviços Gerenciados de Resposta a Incidentes e Remediação de Endpoints |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Totalmente Gerenciado |
| Co-Gerenciado |
| Entregue por Provedor de Serviços Gerenciados |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Energia e Serviços Públicos |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço Gerenciado | Serviços Gerenciados de Detecção e Resposta de Endpoints | |
| Serviços Gerenciados de Antivírus e Antimalware | ||
| Serviços Gerenciados de Caça a Ameaças | ||
| Serviços Gerenciados de Vulnerabilidade e Patches | ||
| Serviços Gerenciados de Resposta a Incidentes e Remediação de Endpoints | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Modelo de Serviço | Totalmente Gerenciado | |
| Co-Gerenciado | ||
| Entregue por Provedor de Serviços Gerenciados | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | BFSI | |
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Governo e Defesa | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Energia e Serviços Públicos | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços Gerenciados de Monitoramento de Segurança de Endpoints?
O mercado está projetado em 3,78 bilhões de USD em 2026, 4,39 bilhões de USD em 2027 e 8,18 bilhões de USD até 2032, com um CAGR de 13,22% para 2027-2032, sustentado pela demanda por monitoramento contínuo terceirizado de endpoints.
Qual serviço gerenciado de endpoints tem a maior participação de receita?
Os Serviços Gerenciados de Detecção e Resposta de Endpoints lideraram com uma participação de receita de 42,84% em 2026, refletindo a preferência empresarial por análise contínua de telemetria comportamental e cobertura documentada de EDR.
Qual abordagem de implantação está se expandindo mais rapidamente?
A implantação baseada em nuvem é o maior modo com 56,91% da receita de 2026 e está projetada para expandir a um CAGR de 16,29% até 2032, sustentada por escalabilidade elástica e distribuição rápida de inteligência de ameaças.
Quais organizações estão aumentando os gastos mais rapidamente?
As PMEs estão projetadas para expandir a um CAGR de 14,18% até 2032, sustentadas pela entrega baseada em nuvem, assinaturas de preço fixo, canais MSP e a crescente importância dos requisitos de seguro cibernético.
Qual setor de usuário final tem a expansão projetada mais rápida?
Energia e serviços públicos está projetado para expandir a um CAGR de 14,71% até 2032, à medida que o direcionamento de ransomware e as necessidades de segurança de TI-OT se intensificam em toda a infraestrutura de energia renovável e convencional.
Qual região tem a expansão projetada mais rápida?
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,24% até 2032, sustentada por investimento digital, regulamentação de segurança, crescente frequência de violações e demanda de clientes empresariais e de PMEs.