
Managed Ransomware Prevention Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
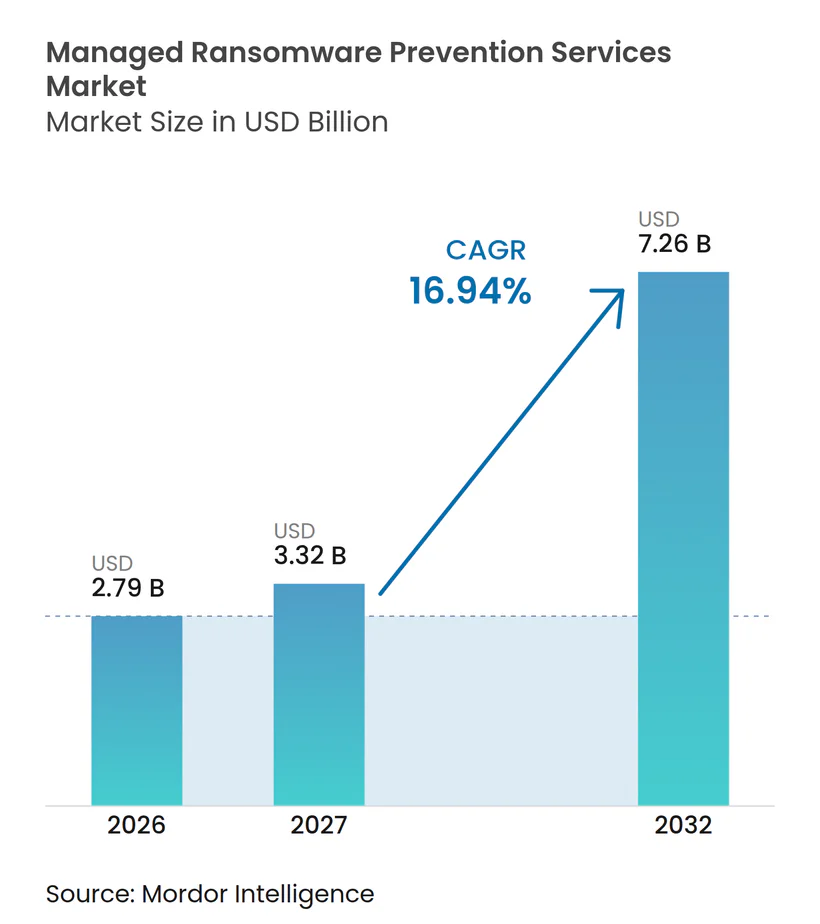
| Marktgröße (2027) | 3.32 Milliarden US-Dollar |
| Marktgröße (2032) | 7.26 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.94 % |
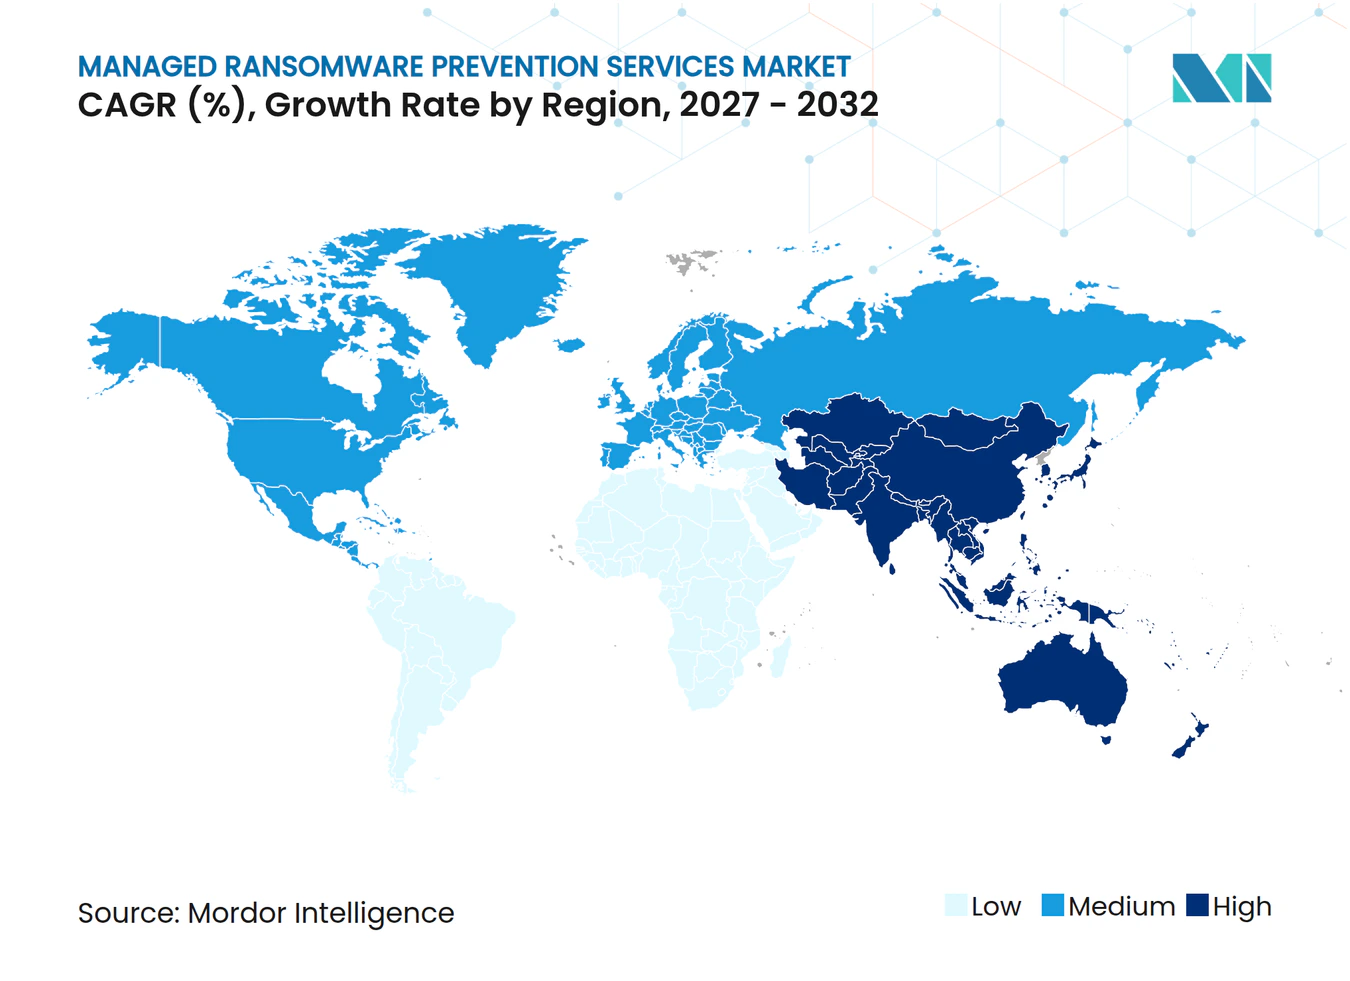
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Managed Ransomware Prevention Services Marktanalyse von Mordor Intelligence
Die Marktgröße für verwaltete Ransomware-Präventionsdienste wird voraussichtlich von 2,79 Milliarden USD im Jahr 2026 und 3,26 Milliarden USD im Jahr 2027 auf 7,26 Milliarden USD bis 2032 anwachsen, was einer CAGR von 16,94 % zwischen 2027 und 2032 entspricht. Die Nachfrage verlagert sich von separaten Sicherheitsprodukten hin zu externen Teams, die Bedrohungen über den gesamten Sicherheitslebenszyklus hinweg überwachen, erkennen und darauf reagieren, da Käufer nach einem Dienst suchen, der sowohl die Verantwortung für den Routinebetrieb übernehmen als auch eine koordinierte Reaktion bei schwerwiegenden Ereignissen unterstützen kann. Ransomware kombiniert mittlerweile Verschlüsselung mit Datendiebstahl, sodass zuverlässige Backups allein den Bedarf an frühzeitiger Erkennung und Reaktion nicht beseitigen, da die potenzielle Offenlegung sensibler Informationen selbst nach der Wiederherstellung von Systemen rechtliche, betriebliche, kundenbezogene und reputationsbezogene Herausforderungen schaffen kann. Käufer legen zunehmend Wert auf Anbieter, die Cloud-, Identitäts-, Endpunkt- und Netzwerksignale in einem einzigen Betriebsmodell zusammenführen können, sodass Sicherheitsmitarbeiter zusammenhängende Aktivitäten gemeinsam bewerten und die Maßnahmen priorisieren können, die am ehesten geeignet sind, die unmittelbare Gefährdung zu reduzieren. Regulatorische Anforderungen, Versicherungsanforderungen und ein begrenztes Angebot an Cybersicherheitsfachkräften machen kontinuierlichen Schutz zu einer formelleren geschäftlichen Anforderung, insbesondere für Organisationen, die nachweisen müssen, wie sie kritische Systeme überwachen, den Zugang kontrollieren, Vorfälle handhaben und wichtige Drittanbieterbeziehungen beaufsichtigen. Der Markt für verwaltete Ransomware-Präventionsdienste begünstigt zudem Anbieter, die lokale Datenverarbeitung, klare Verantwortlichkeiten und eine gleichbleibende Servicequalität nachweisen können, da Beschaffungsteams darauf vertrauen müssen, dass ihr Anbieter die betrieblichen, vertraglichen und regulatorischen Anforderungen über die gesamte Laufzeit der Beziehung hinweg erfüllen kann.
Wichtige Erkenntnisse des Berichts
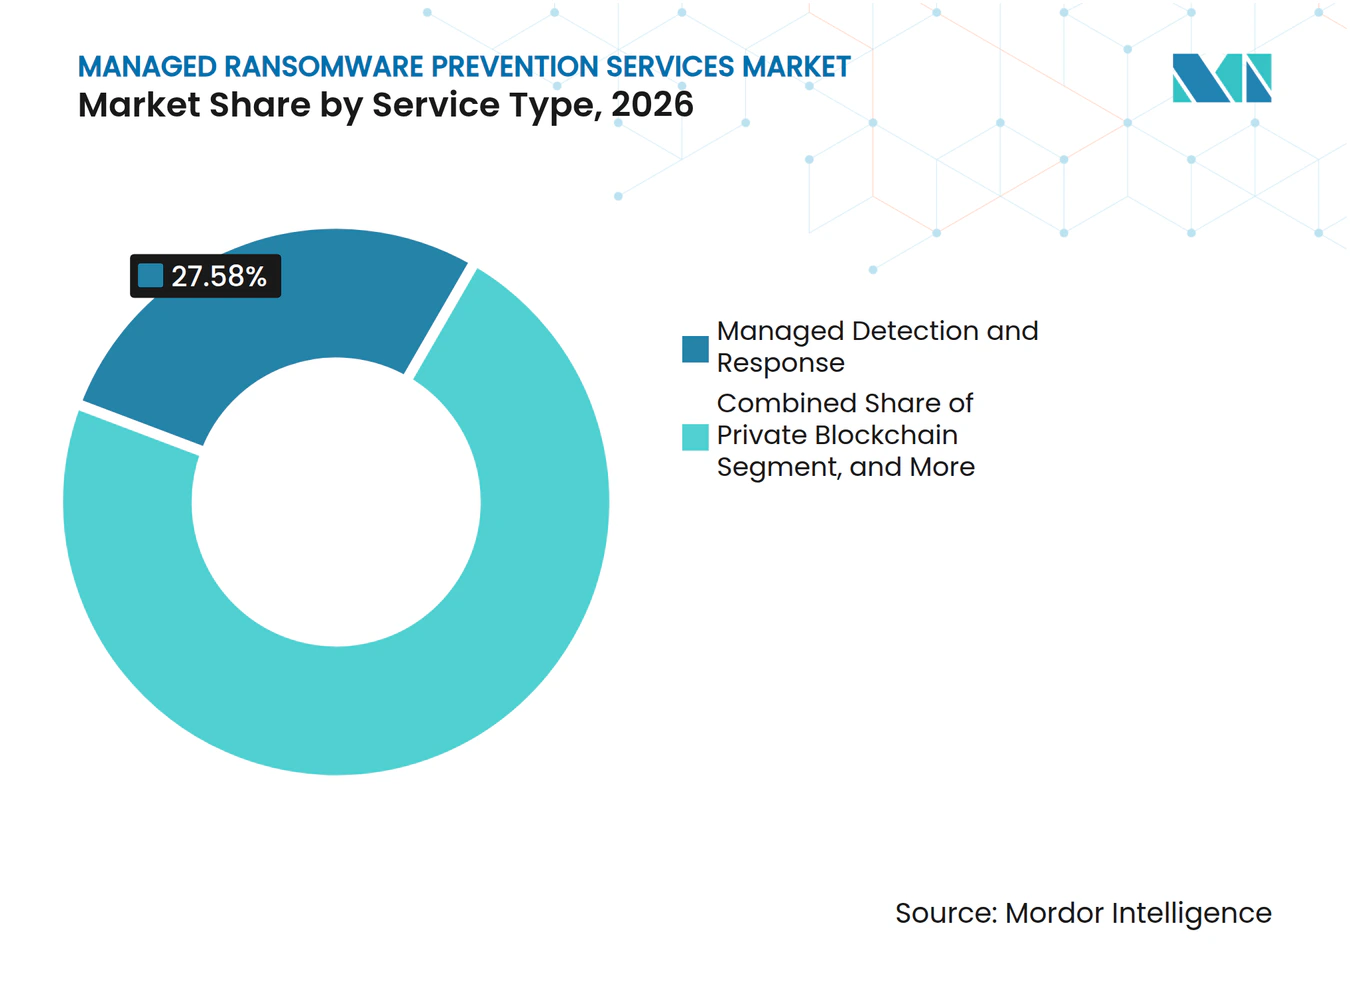
- Nach Dienstleistungstyp hielt Managed Detection and Response im Jahr 2026 einen Marktanteil von 27,58 % am Markt für verwaltete Ransomware-Präventionsdienste, während Managed Identity and Access Security bis 2032 voraussichtlich mit einer CAGR von 19,73 % wachsen wird.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 68,91 % der Marktgröße für verwaltete Ransomware-Präventionsdienste auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 18,92 % wachsen wird.
- Nach Dienstleistungserbringungsmodell hielten vollständig verwaltete Dienste im Jahr 2026 einen Umsatzanteil von 46,52 %, während gemeinsam verwaltete Dienste bis 2032 voraussichtlich mit einer CAGR von 19,92 % wachsen werden.
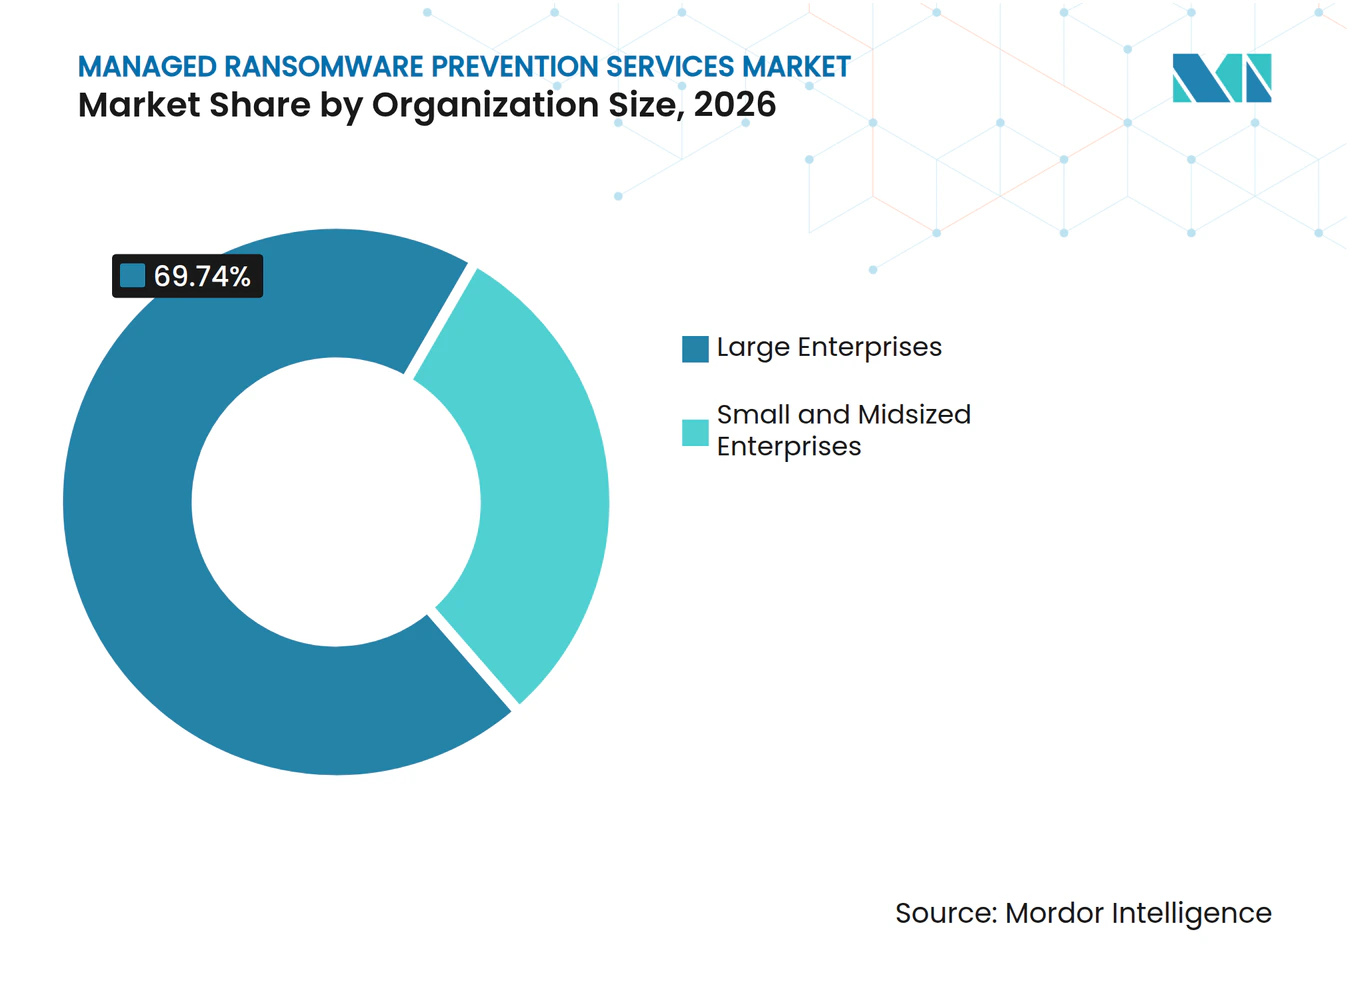
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 69,74 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 18,82 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 26,69 % am Markt für verwaltete Ransomware-Präventionsdienste, während die Gesundheits- und Biowissenschaftsbranche bis 2032 voraussichtlich mit einer CAGR von 20,86 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 38,64 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 19,86 % wachsen wird, unterstützt durch eine Kombination aus expandierenden digitalen Aktivitäten, steigendem Sicherheitsbedarf und der Attraktivität verwalteter Dienste für Organisationen, die spezialisierte Absicherung suchen, ohne entsprechende interne Personalkapazitäten aufzubauen, während unterschiedliche nationale Datenschutzvorschriften und Technologieumgebungen die Nachfrage nach Anbietern mit lokaler Lieferkapazität und flexiblen Betriebsmodellen fördern.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Ransomware-as-a-Service-Aktivität | +4.1% | Global, am stärksten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Regulatorische und Cyber-Versicherungsanforderungen für kontinuierlichen Schutz | +3.5% | Nordamerika und EU als Kernregionen, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausweitung der Angriffsflächen durch Cloud, Hybrid- und Remote-Arbeitsumgebungen | +2.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Fachkräftemangel im Bereich Cybersicherheit und Nachfrage nach 24/7-Überwachung | +2.6% | Global, am stärksten in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Identitätszentrierte Ransomware-Angriffe in hybriden Umgebungen | +1.7% | Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Angriffe auf Backups und der Bedarf an verwalteter Wiederherstellungssicherheit | +0.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Ransomware-as-a-Service-Aktivität
Ransomware-as-a-Service hat Angriffswerkzeuge und Affiliate-Netzwerke für kriminelle Gruppen zugänglicher gemacht und ermöglicht es Angreifern, technische Fähigkeiten, Zahlungsvereinbarungen und unterstützende Infrastruktur zu erwerben, ohne jede Komponente selbst entwickeln zu müssen. Google berichtete, dass 77 % der Ransomware-Einbrüche im Jahr 2025 mutmaßlichen Datendiebstahl beinhalteten, was die Kosten erhöht, sich im Falle schwerwiegender Vorfälle allein auf die Wiederherstellung aus Backups zu verlassen.[1] Dieses Muster erhöht die Notwendigkeit, laterale Bewegungen und Daten-Staging zu erkennen, bevor die Verschlüsselung beginnt, da eine Organisation selbst dann noch mit Erpressung, Offenlegung und Betriebsunterbrechungen konfrontiert sein kann, wenn sie ihre Systeme aus Backups wiederherstellen kann. Der Markt für verwaltete Ransomware-Präventionsdienste profitiert davon, weil Spezialistenteams eine Rund-um-die-Uhr-Überwachung aufrechterhalten und Bedrohungsinformationen über Kundenumgebungen hinweg verknüpfen können. Mittelgroße Organisationen haben einen starken Anreiz, externe Dienste zu nutzen, wenn sie kein vollständiges Security Operations Center aufbauen, keine Spezialisten für jede Schicht einstellen oder keine aktuellen Bedrohungsinformationen in einer sich schnell verändernden Angriffsumgebung aufrechterhalten können. Anbieter, die Erkennung, Eindämmung und Wiederherstellungsunterstützung kombinieren, können die umfassenderen betrieblichen Auswirkungen eines Ransomware-Ereignisses adressieren, und der Markt für verwaltete Ransomware-Präventionsdienste kann die Unternehmen belohnen, die diese Verantwortlichkeiten bereits vor einem Vorfall klar kommunizieren können.
Regulatorische und Cyber-Versicherungsanforderungen für kontinuierlichen Schutz
Die Verordnung (EU) 2025/37 trat am 4. Februar 2025 in Kraft und ermöglicht europäische Cybersicherheitszertifizierungssysteme für verwaltete Sicherheitsdienste, wodurch ein klarerer Rahmen für die Bewertung der Sicherheitsdienstleistungserbringung in regulierten Umgebungen geschaffen wird.[2] Die Verordnung unterstützt auch eine klarer definierte Rolle für Anbieter verwalteter Sicherheitsdienste im Rahmen des EU-Cybersicherheitsrahmens. Organisationen, die NIS2 und dem Digital Operational Resilience Act unterliegen, benötigen stärkere Nachweise dafür, dass kritische Sicherheitsfunktionen während eines Vorfalls aufrechterhalten werden können, einschließlich definierter Rollen, dokumentierter Prozesse und einer wirksamen Aufsicht über wichtige Dritte. Diese Anforderung macht ausgelagerten Schutz für viele regulierte Käufer zu mehr als einem diskretionären Technologieeinkauf. Die Cyber-Versicherungszeichnung legt ebenfalls Wert auf nachweisbare Überwachungs- und Reaktionskontrollen, was die Nachfrage nach dokumentierten Serviceniveaus stärkt und die Reaktionsprozesse eines Anbieters sowohl für die Risikominderung als auch für Deckungsgespräche relevant macht. Der Markt für verwaltete Ransomware-Präventionsdienste kann daher Anbieter belohnen, die prüfbare Prozesse, klare Vertragsbedingungen und anerkannte Zertifizierungen anbieten, insbesondere wenn Käufer Nachweise benötigen, dass eine ausgelagerte Funktion wie vorgesehen funktioniert.
Ausweitung der Angriffsflächen durch Cloud, Hybrid- und Remote-Arbeitsumgebungen
Cisco stellte fest, dass 84 % der Organisationen im Jahr 2025 ein höheres Sicherheitsrisiko durch Mitarbeiter meldeten, die nicht verwaltete Geräte nutzen. Dieselbe Studie ergab, dass 60 % der IT-Teams keine Kenntnis über die Interaktionen der Mitarbeiter mit generativen KI-Tools hatten. Cloud-Dienste, Fernzugriff, Container und Edge-Systeme erhöhen die Anzahl der Identitäten, Geräte und Workloads, die einer Aufsicht bedürfen, während die Organisation möglicherweise weniger Einblick hat, wo Aktivitäten stattfinden oder welche Assets sensible Daten enthalten. Der Markt für verwaltete Ransomware-Präventionsdienste ist gut positioniert, um diese verteilte Umgebung zu unterstützen, da Cloud-basierte Überwachung mit sich ändernden Workloads skalieren kann. Die Verwendung vieler Einzelprodukte kann Untersuchungen verzögern, wenn deren Daten nicht verknüpft sind, da Analysten möglicherweise separate Warnmeldungen, Oberflächen und Informationsquellen abgleichen müssen, bevor sie feststellen können, was passiert ist. Dienstanbieter, die eine kontinuierliche Asset-Erkennung und plattformübergreifende Telemetrie aufrechterhalten, können diese blinden Flecken reduzieren, was dem Markt für verwaltete Ransomware-Präventionsdienste eine Rolle dabei gibt, Käufern zu helfen, die Sichtbarkeit aufrechtzuerhalten, während ihre Umgebungen zunehmend verteilt werden.
Fachkräftemangel im Bereich Cybersicherheit und Nachfrage nach 24/7-Überwachung
Viele Organisationen sehen sich mit moderaten bis kritischen Kompetenzlücken im Bereich Cybersicherheit konfrontiert, da ihre Sicherheitsanforderungen immer spezialisierter werden. Führungsteams können mangelndes Vertrauen haben, dass sie über genügend Mitarbeiter mit den praktischen Fähigkeiten verfügen, die erforderlich sind, um eine wirksame Abdeckung in allen ihren Umgebungen aufrechtzuerhalten. Die Lücke umfasst Fachwissen in Cloud-Sicherheit, KI-Sicherheit, Bedrohungssuche und Sicherheit für Betriebstechnologie – Bereiche, in denen effektive Arbeit sowohl technisches Wissen als auch Vertrautheit mit der zu schützenden Geschäftsumgebung erfordert. Interne Teams können Schwierigkeiten haben, eine 24/7-Abdeckung aufrechtzuerhalten und gleichzeitig Governance- und Behebungsarbeiten abzuschließen, insbesondere wenn eine kleine Gruppe auf Warnmeldungen reagieren, Kontrollen verbessern, der Führungsebene berichten und tägliche Technologieprojekte unterstützen muss. Der Markt für verwaltete Ransomware-Präventionsdienste bietet Käufern Zugang zu spezialisiertem Fachwissen und etablierten Betriebsprozessen, ohne jede Fähigkeit intern aufbauen zu müssen, sodass interne Teams ihre begrenzte Zeit auf Risikoprioritäten, Kontrollverbesserungen und die Koordination mit Geschäftsführern konzentrieren können. Diese Abhängigkeit wird voraussichtlich anhalten, da hochqualifizierte Sicherheitsrollen eine langwierige Ausbildung und praktische Erfahrung erfordern, was den Markt für verwaltete Ransomware-Präventionsdienste unterstützt, wo Organisationen Zugang zu Fähigkeiten benötigen, die intern schwer zu rekrutieren und zu halten sind.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Bedenken hinsichtlich Datensouveränität und Vertrauen in Dritte | -1.9% | EU, asiatisch-pazifischer Raum einschließlich China und Indien sowie Naher Osten | Langfristig (≥ 4 Jahre) |
| Integrationskomplexität über heterogene Sicherheits-Stacks hinweg | -1.4% | Global | Mittelfristig (2–4 Jahre) |
| Haftungs- und Verantwortlichkeitsbedenken für verwaltete Anbieter | -1.0% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Budgetbeschränkungen bei kleinen und mittelgroßen Organisationen | -0.6% | Global, am stärksten in Südamerika und Afrika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Bedenken hinsichtlich Datensouveränität und Vertrauen in Dritte
Der Zugang Dritter kann die interne Arbeitslast reduzieren und gleichzeitig die Anzahl der Parteien erweitern, die sensible Daten, Administratorkonten, Systemtelemetrie und manchmal Informationen verarbeiten, die zur Untersuchung und Eindämmung eines Vorfalls benötigt werden. ENISA berichtete, dass die europäische kritische Sicherheitsinfrastruktur eine wesentliche Abhängigkeit von Anbietern aufweist, die ihren Hauptsitz außerhalb Europas haben. Datenspeicherungsvorschriften in Europa, dem asiatisch-pazifischen Raum und dem Nahen Osten können von Anbietern verlangen, regionale Infrastruktur und eine Verarbeitung im jeweiligen Land zu nutzen. Diese Anforderungen erhöhen die Betriebskosten und können die Effizienz globaler Liefermodelle einschränken, da Anbieter möglicherweise separate regionale Infrastruktur, lokalisierte Prozesse und Personalvereinbarungen benötigen, die nationalen Anforderungen entsprechen. Der Markt für verwaltete Ransomware-Präventionsdienste muss dieses Anliegen durch transparente Datenpraktiken, lokale Lieferkapazität und Kontrollen über privilegierten Zugang adressieren. Zertifizierungsrahmen können das Vertrauen bei der Beschaffung stärken, aber Käufer werden dennoch bewerten, wo Daten gespeichert werden und wer darauf zugreifen kann, wie der Zugang kontrolliert wird und ob ein Anbieter vertragliche Verpflichtungen während einer Untersuchung erfüllen kann.
Integrationskomplexität über heterogene Sicherheits-Stacks hinweg
Cisco berichtete, dass 77 % der Organisationen, die mehr als 10 Sicherheitslösungen nutzen, der Meinung waren, dass dies eine schnelle Reaktion auf Bedrohungen beeinträchtigte. Anbieter müssen Daten aus Security Information and Event Management-Tools, Endpunkten, Identitätssystemen, Cloud-Diensten und Netzwerkprodukten erfassen und interpretieren, die möglicherweise nicht von vornherein zusammenarbeiten. Komplexe Organisationen können eine verlängerte Einführungsphase erfordern, wenn sie mehrere Clouds, Legacy-Systeme und Betriebstechnologie betreiben, da Serviceteams die Abhängigkeiten, Erfassungsmethoden, Eigentumsverhältnisse und Sicherheitsprioritäten in der gesamten Umgebung verstehen müssen. Dies kann die Vorteile verzögern, die Käufer von der externen Überwachung erwarten, insbesondere wenn Datenquellen unvollständig sind oder wenn Kunde und Anbieter die Befugnis zur Reaktion auf Vorfälle vereinbaren müssen, bevor der Dienst vollständig betriebsbereit wird. Plattformeigene Anbieter können einen Vorteil haben, wenn ihre Workflows bereits Erkennung, Reaktion und Identitätskontrollen verbinden. Der Markt für verwaltete Ransomware-Präventionsdienste lässt auch Raum für Dienstanbieter, die gemischte Umgebungen integrieren können, ohne einen vollständigen Technologieaustausch zu erzwingen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Identitäts- und Zugriffssicherheit gestaltet die MDR-Grundlage neuManaged Detection and Response hielt im Jahr 2026 einen Anteil von 27,58 % und ist damit das wichtigste verwaltete Angebot innerhalb des Marktes für verwaltete Ransomware-Präventionsdienste. Es kombiniert kontinuierliche Überwachung, Warnungsuntersuchung, Eindämmung und Reaktion in einem Dienstleistungsmodell, das für Organisationen ohne ein vollständig besetztes Security Operations Center nützlich ist, insbesondere wenn das Warnungsvolumen schneller steigt als die interne Personalausstattung und die Betriebsbudgets. Die Kategorie entwickelt sich in Richtung proaktiver Bedrohungssuche und Analystenworkflows, die durch Automatisierung unterstützt werden, sodass Teams risikoreiche Aktivitäten priorisieren können, anstatt jede Warnung isoliert zu bearbeiten, während die menschliche Überprüfung für Maßnahmen erhalten bleibt, die den Geschäftsbetrieb beeinflussen können. Managed Extended Detection and Response gewinnt an Bedeutung, da es Endpunkt-, Netzwerk-, Cloud- und Identitätstelemetrie in einem gemeinsamen Untersuchungsprozess zusammenführt und Analysten dabei hilft, einer Bedrohung systemübergreifend zu folgen, anstatt jedes Signal als separates Ereignis zu behandeln. Diese Rolle hält MDR im Mittelpunkt des Marktes für verwaltete Ransomware-Präventionsdienste, auch wenn Käufer angrenzende Dienste hinzufügen und erwarten, dass ihr Anbieter eine koordinierte Reaktion unterstützt, wenn aus einer Warnung ein bestätigter Vorfall wird.
Managed Identity and Access Security wird voraussichtlich bis 2032 mit einer CAGR von 19,73 % wachsen, was die größere Zugriffs-Governance-Last widerspiegelt, die durch Cloud-Systeme und nicht-menschliche Identitäten entsteht. Google und Mandiant stellten fest, dass in 77 % der Ransomware-Einbrüche im Jahr 2025 mutmaßlicher Datendiebstahl stattfand, was den Schutz von Anmeldeinformationen und die Sichtbarkeit von Zugriffspfaden besonders wichtig macht, bevor Daten bereitgestellt werden.[3] Managed Endpoint and Application Security bleibt relevant, wenn die Anzahl der Geräte die verfügbare Analysten-Kapazität übersteigt, während Managed Email and Collaboration Security Phishing adressiert, das KI-generierte Inhalte nutzen kann. Managed Network and Perimeter Security und Managed Cloud and Workload Security werden zunehmend durch kontinuierliches Posture-Management statt durch grundlegende Verfügbarkeitszusagen unterschieden. Zusammen verlagern diese Kategorien die Branche für verwaltete Ransomware-Präventionsdienste von reaktiver Überwachung hin zu einem Betriebsmodell, das auf kontinuierlicher Risikominderung aufgebaut ist, bei dem Teams schwache Zugriffskontrollen, nicht verwaltete Assets und verdächtiges Verhalten identifizieren wollen, bevor ein Angreifer ein kritisches System stören kann.



Nach Bereitstellungsmodus:
Cloud dominiert, Hybrid bewahrt KomplexitätDie Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 68,91 % der Marktgröße für verwaltete Ransomware-Präventionsdienste und wird bis 2032 voraussichtlich mit einer CAGR von 18,92 % wachsen. Dies ist die einzige Kategorie im Bericht, die sowohl den aktuellen Anteil als auch das prognostizierte Wachstum zeigt, was darauf hindeutet, dass Käufer eine bereits etablierte Lieferpräferenz ausbauen, anstatt von einer kleinen Basis aus zu starten. Cloud-basierte Dienste eignen sich für Organisationen, die Multi-Cloud-Anwendungen, verteilte Workloads und Remote-Zugriffspfade hinzufügen, während zentralisierte Analysen mehrere Standorte bedienen können. Verbrauchsbasierte Preisgestaltung, elastische Kapazität und der Verzicht auf lokale Sicherheitshardware machen das Modell sowohl für große Käufer als auch für kleinere Organisationen praktikabel. Der Markt für verwaltete Ransomware-Präventionsdienste profitiert daher, wenn der Sicherheitsverbrauch mit der sich ändernden Größe des Cloud-Bestands eines Kunden abgestimmt ist, da die Kapazität angepasst werden kann, wenn Workloads, Benutzer und Anwendungen hinzugefügt oder eingestellt werden, und da der Dienst auf mehrere Standorte ausgeweitet werden kann, ohne das vollständige Operations-Center-Modell an jedem Standort zu duplizieren.
Die On-Premises-Bereitstellung bleibt für Air-Gap-Systeme und Hochsicherheitsumgebungen notwendig, einschließlich staatlicher Verteidigungsnetzwerke und Finanzinstitute mit strengen Anforderungen an Datenspeicherung oder Klassifizierung. Die Hybrid-Bereitstellung ist relevant, wenn Kunden Cloud-basierte Security Operations Center-Analysen benötigen, aber Erfassungs- oder Kontrollfunktionen aufgrund von Latenz, Legacy-Architektur oder lokalen Verarbeitungsanforderungen vor Ort halten müssen. Dieser Ansatz kann bestehende Investitionen erhalten und gleichzeitig Anbietern ermöglichen, umfassendere Bedrohungsinformationen und Analysedienste zu nutzen – ein Gleichgewicht, das wichtig sein kann, wenn Ersatzprojekte kritische Abläufe stören oder vermeidbare Compliance-Arbeit verursachen würden. Anbieter, die Cloud-Plattformen, On-Premises-Agenten und Betriebstechnologie-Sensoren verbinden können, ohne ein einziges Architekturmodell zu fordern, können die Last der hybriden Sicherheit reduzieren. Die weitere Verbreitung von 5G-fähigem Edge-Computing kann mehr verteilte Workloads für diese Anbieter zur Überwachung schaffen, einschließlich Assets, die außerhalb eines zentralen Rechenzentrums liegen, aber dennoch mit zentralen Geschäftsdiensten verbunden sind.
Nach Dienstleistungserbringungsmodell:
Gemeinsam verwaltete Dienste entwickeln sich zur Wahl für sicherheitsreife OrganisationenVollständig verwaltete Dienste entfielen im Jahr 2026 auf 46,52 % des Umsatzes und bleiben das wichtigste Modell für Kunden, die möchten, dass der Anbieter die End-to-End-Betriebsverantwortung übernimmt. Die Vereinbarung umfasst Überwachung, Erkennung und Reaktion und bietet Vorständen eine definierte Kostenstruktur sowie einen dokumentierten Verantwortlichkeitsrahmen, der klärt, wer während eines Vorfalls für Maßnahmen verantwortlich ist. Sie ist besonders relevant, wenn die interne Sicherheitsabdeckung begrenzt ist oder wenn die Organisation klare Nachweise einer aktiven Sicherheits-Governance für Regulatoren und Versicherer benötigt, ohne ein kleines internes Team mit jeder betrieblichen Aufgabe zu belasten. Der Dienst kann routinemäßige Sicherheitsoperationen in großen, komplexen Umgebungen standardisieren und konsistente Prozesse für die Bearbeitung von Warnmeldungen, Eskalation, Berichterstattung und Überprüfung über mehrere Geschäftsbereiche hinweg schaffen. Dies hilft einer großen Organisation, einen gemeinsamen Mindestbetriebsstandard anzuwenden, während anerkannt wird, dass einzelne Abteilungen möglicherweise noch unterschiedliche regulatorische oder Risikoprioritäten haben. Es bleibt ein primärer Einstiegsweg in den Markt für verwaltete Ransomware-Präventionsdienste für Käufer, die ein vollständiges ausgelagertes Betriebsmodell suchen.
Gemeinsam verwaltete Dienste werden bis 2032 voraussichtlich mit einer CAGR von 19,92 % wachsen, was darauf hindeutet, dass einige sicherheitsreife Organisationen geteilte Verantwortung gegenüber vollständiger Auslagerung bevorzugen. Kunden können interne Analysten auf strategische, regulatorische und geschäftliche Koordinationsarbeit konzentrieren, während externe Teams automatisierungsintensive Überwachungs- und Reaktionsprozesse in großem Maßstab durchführen, sodass jede Gruppe sich auf die Arbeit konzentrieren kann, für die sie am besten positioniert ist. Beratungsgeführte verwaltete Dienste adressieren die Nachfrage nach Orientierung zu Cyberrisiken, Compliance und Versicherungen, während ereignisausgelöste verwaltete Dienste Spezialistenkapazität für komplexe Ereignisse bereitstellen, die forensische Strenge erfordern. Gemeinsame Dashboards, regelmäßige Betriebsüberprüfungen und die Entwicklung von Kundenfähigkeiten können die Arbeitsbeziehung effektiver gestalten, da beide Parteien Prioritäten bewerten, Vorfälle überprüfen und Verantwortlichkeiten anpassen können, wenn sich Risiken oder Geschäftsanforderungen ändern. Anbieter, die in diese Governance-Praktiken investieren, können besser positioniert sein als solche, die sich nur auf die Automatisierung von Diensten konzentrieren.
Nach Unternehmensgröße:
KMU-Nachfrage wächst mit der Weiterentwicklung von PreismodellenGroßunternehmen hielten im Jahr 2026 69,74 % der Ausgaben, da ihre Technologieumgebungen eine breite und kontinuierliche Abdeckung über verschiedene Anwendungen, Benutzergruppen, Geografien und interne Geschäftsbereiche hinweg erfordern. Ihre Verträge kombinieren häufig MDR, Identitäts- und Cloud-Sicherheit in Vereinbarungen, die mit Plattformanbietern verknüpft sind, die bereits in ihren Betrieben eingesetzt werden, was die Service-Governance vereinfachen und die Anzahl separater Betriebsbeziehungen reduzieren kann. Sie erfordern auch formelle Berichterstattung, regionale Servicekapazität und auf regulierte Geschäftsbereiche zugeschnittene Kontrollen, insbesondere wenn Geschäftskontinuität, Prüfungsbereitschaft und der Umgang mit sensiblen Daten zentrale Beschaffungsüberlegungen sind. Das Daten- und Warnungsvolumen in diesen Umgebungen unterstützt erhebliche Dienstanbietereinnahmen. Beschaffungsanforderungen bevorzugen Anbieter, die Integrationsfähigkeit, globale Lieferung und relevantes Branchenwissen nachweisen können.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 18,82 % wachsen, da Preismodelle pro Benutzer und Abonnementpreise modulare Sicherheitsdienste für Organisationen mit weniger als 500 Mitarbeitern zugänglicher machen. Dieser Preisansatz trennt wesentliche Überwachung, Vorfallsunterstützung und Schwachstellenmanagement von größeren Unternehmenspaketen und reduziert eine frühere Kostenbarriere. Der Markt für verwaltete Ransomware-Präventionsdienste kann diese Gruppe mit klaren Paketen bedienen, die einfacher zu beschaffen und zu betreiben sind, und kleineren Teams eine definierte Abdeckung bieten, ohne sie zu zwingen, viele separate Sicherheitsprodukte auszuwählen und zu koordinieren, mehrere Servicevereinbarungen auszuhandeln oder eine eigene Rund-um-die-Uhr-Überwachungsfunktion aufzubauen, bevor sie ein grundlegendes Maß an Ransomware-Schutz erreichen können. Organisationen des öffentlichen Sektors bleiben eine eigenständige Käufergruppe, da sie längere Beschaffungszyklen, feste Budgets und starke Souveränitätsanforderungen haben, die den Standort von Operations-Centern und die erwarteten Qualifikationen des Servicepersonals beeinflussen können. Organisationen des öffentlichen Sektors können im Verhältnis zu ihren Sicherheitszielen unterversorgt sein, was den Fall für dedizierte Security Operations Center und sicherheitsüberprüftes Personal unterstützt, wo das Servicemodell spezifische staatliche Anforderungen erfüllen muss.

Nach Endnutzerbranche:
BFSI als Anker, während das Gesundheitswesen beschleunigtBFSI hielt im Jahr 2026 26,69 % der Endnutzerausgaben, unterstützt durch Compliance-Rahmenwerke, die eine starke Überwachung, klare Prüfpfade und zeitnahe Reaktion erfordern. Finanzinstitute nutzen verwalteten Schutz, um eine kontinuierliche Aufsicht über komplexe Systeme aufrechtzuerhalten, die Kundeninformationen und Transaktionen verarbeiten, einschließlich Dienste, die verfügbar bleiben müssen, während Sicherheitsteams verdächtige Aktivitäten untersuchen. Sie benötigen auch Anbieter, die Identitätsschutz, Betrugserkennung und die sichere Verarbeitung sensibler Daten unterstützen können, während sie Aufzeichnungen erstellen, die in der internen Governance und bei regulatorischen Überprüfungen verwendet werden können. Regulatorische Erwartungen und Cyber-Versicherungsanforderungen verleihen Entscheidungen zur Auslagerung ausgewählter Sicherheitsfunktionen zusätzliches Gewicht. Der Markt für verwaltete Ransomware-Präventionsdienste hat eine starke Basis im BFSI-Bereich, da Vorfälle zu wesentlichen betrieblichen, finanziellen und reputationsbezogenen Folgen führen können.
Die Gesundheits- und Biowissenschaftsbranche wird bis 2032 voraussichtlich mit einer CAGR von 20,86 % wachsen, da vernetzte Medizingeräte, Telemedizinsysteme und Patientenakten den Umfang der Sicherheitsoperationen erweitern. Ransomware kann klinische Aktivitäten unterbrechen und die Patientensicherheit beeinträchtigen, was eine schnelle Eindämmung in diesem Sektor besonders wertvoll macht, wo verzögerter Zugang zu Systemen oder Aufzeichnungen Folgen haben kann, die über finanzielle Verluste hinausgehen. HIPAA-konforme Sicherheitsoperationsfähigkeiten sind zu einer grundlegenden Anbieteranforderung für Gesundheitskunden in den Vereinigten Staaten geworden, neben der Fähigkeit, mit verschiedenen klinischen, administrativen und vernetzten Geräteumgebungen zu arbeiten. Regierung und Verteidigung benötigen Air-Gap-Operations-Center, Sicherheitsüberprüfungen des Personals und maßgeschneiderte Liefervereinbarungen, während Fertigung und Industrie Schutz für vernetzte Betriebstechnologie benötigen. Energie und Versorgungsunternehmen schätzen IEC 62443-Expertise, während Einzelhandel und E-Commerce, Transport und Logistik, Bildung, IT und Telekommunikation sowie professionelle Dienstleistungen Nachfrage im Zusammenhang mit Betrug, Lieferketten, Kundendaten und Netzwerkverfügbarkeit hinzufügen, wobei jede Käufergruppe einen Serviceansatz sucht, der ihre besondere Mischung aus Geschäftssystemen, externen Verbindungen, regulatorischen Erwartungen und Unterbrechungsrisiken widerspiegelt.
Geografische Analyse
Markt für verwaltete Ransomware-Präventionsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 38,64 % am Markt für verwaltete Ransomware-Präventionsdienste, gestützt durch ausgereifte Beschaffungspraktiken für verwaltete Dienste und eine große Basis von Organisationen, die externe Sicherheitsanbieter für ausgewählte oder vollständige Betriebsabdeckung nutzen. Die Vereinigten Staaten tragen den Großteil der Ausgaben in der Region durch bundesstaatliche Cyber-Leitlinien, staatliche Datenschutzanforderungen und Versicherungserwartungen für kontinuierliche Überwachung. Kanada und Mexiko steigern die Nachfrage, da mittelgroße Finanzdienstleistungsunternehmen und Betreiber kritischer Infrastrukturen verwaltete Anbieter stärker in Anspruch nehmen. Der Markt für verwaltete Ransomware-Präventionsdienste in Nordamerika profitiert zudem von Käufern, die mit ausgelagerten Technologiebetrieben vertraut sind und diese Beschaffungspraktiken auf Sicherheitsüberwachung, Reaktion und Vorfallunterstützung ausweiten können. Die hohe Wettbewerbsdichte in der Region übt Druck auf Generalanbieter aus. Gleichzeitig reduzieren Käufer die Anzahl der Anbieter und bevorzugen Dienste, die auf etablierte Plattform-Ökosysteme abgestimmt sind. Diese Präferenz kann integrierte Telemetrie, Workflow-Vertrautheit und klare Verantwortungsmodelle bei der Anbieterauswahl und Verlängerungsgesprächen wichtiger machen. Dies verschafft integrierten Anbietern einen Vorteil durch geringere Wechselkosten, stärker vernetzte Abläufe und Zugang zu Sicherheitstelemetrie, die bereits in Kundenumgebungen genutzt wird, während Generalanbieter vergleichbare Integration und Servicequalität nachweisen müssen.
Markt für verwaltete Ransomware-Präventionsdienste in Europa und Südamerika
Europa wird durch die Compliance-Anforderungen von NIS2 und DORA geprägt, die ab Anfang 2025 operativ bedeutsam wurden. Die Verordnung (EU) 2025/37 unterstützt Zertifizierungsschemata für verwaltete Sicherheitsdienste, die Käufern einen klareren Weg bieten, die Fähigkeiten von Anbietern zu vergleichen. Deutschland, das Vereinigte Königreich und Frankreich führen bei den regionalen Ausgaben, während Spanien und Italien ihre Investitionen in die digitale Transformation steigern und Sicherheitsvereinbarungen benötigen, die mit der verstärkten Nutzung von Cloud-Anwendungen, vernetzten Diensten und datengesteuerten Abläufen Schritt halten können. ENISA hat erklärt, dass ihre Zertifizierungsarbeit für verwaltete Sicherheitsdienste darauf abzielt, die vertrauenswürdige Dienstleistungserbringung in Europa zu stärken, sodass zertifizierte Anbieter besser positioniert sein können, um Verträge im öffentlichen Sektor und in stark regulierten Bereichen zu sichern. Südamerika befindet sich noch in der Entstehungsphase, wobei Brasilien die Nachfrage antreibt und eine skalierbare, partnergeführte Lieferung oft relevanter ist als die Tiefe von Unternehmensdienstleistungsportfolios, da Käufer zugängliche verwaltete Abdeckung gegenüber komplexen, hochgradig individualisierten Vereinbarungen priorisieren können.
Markt für verwaltete Ransomware-Präventionsdienste in Asien-Pazifik und Nahost/Afrika
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 19,86 % wachsen, unterstützt durch eine Kombination aus expandierenden digitalen Betrieben, steigendem Sicherheitsbedarf und der Attraktivität verwalteter Dienste für Organisationen, die spezialisierte Absicherung suchen, ohne gleichwertiges internes Personal aufzubauen, während unterschiedliche nationale Datenschutzvorschriften und Technologieumgebungen die Nachfrage nach Anbietern mit lokaler Lieferkapazität und flexiblen Betriebsmodellen erzeugen. Indien verzeichnet eine steigende Nachfrage nach MDR, da Unternehmen eine größere Bedrohungskomplexität bewältigen und gleichzeitig die internen Personalkosten kontrollieren – eine Kombination, die ein externes Betriebsmodell praktischer machen kann als den Aufbau eines ebenso breiten Spektrums an Spezialisierungsfähigkeiten innerhalb jeder Organisation. Japans Fertigungsbasis unterstützt die verwaltete Betriebstechnologiesicherheit nach Lieferkettenverletzungen, während China unter Datenlokalisierungsvorschriften inländische Anbieterkapazitäten aufbaut. Saudi-Arabien und die Vereinigten Arabischen Emirate erweitern die adressierbare Nachfrage durch die digitalen Transformationsprogramme von Vision 2030, und Afrika verfügt über eine geringere Ausgabenbasis mit Südafrika, Nigeria und Ägypten als wichtigen Nachfragezentren, wo die Dienstleistungschance durch den Bedarf an zugänglichem Schutz geprägt wird, der über unterschiedliche Technologiereifegrade hinweg funktionieren kann.
Wettbewerbslandschaft
Marktkonzentration
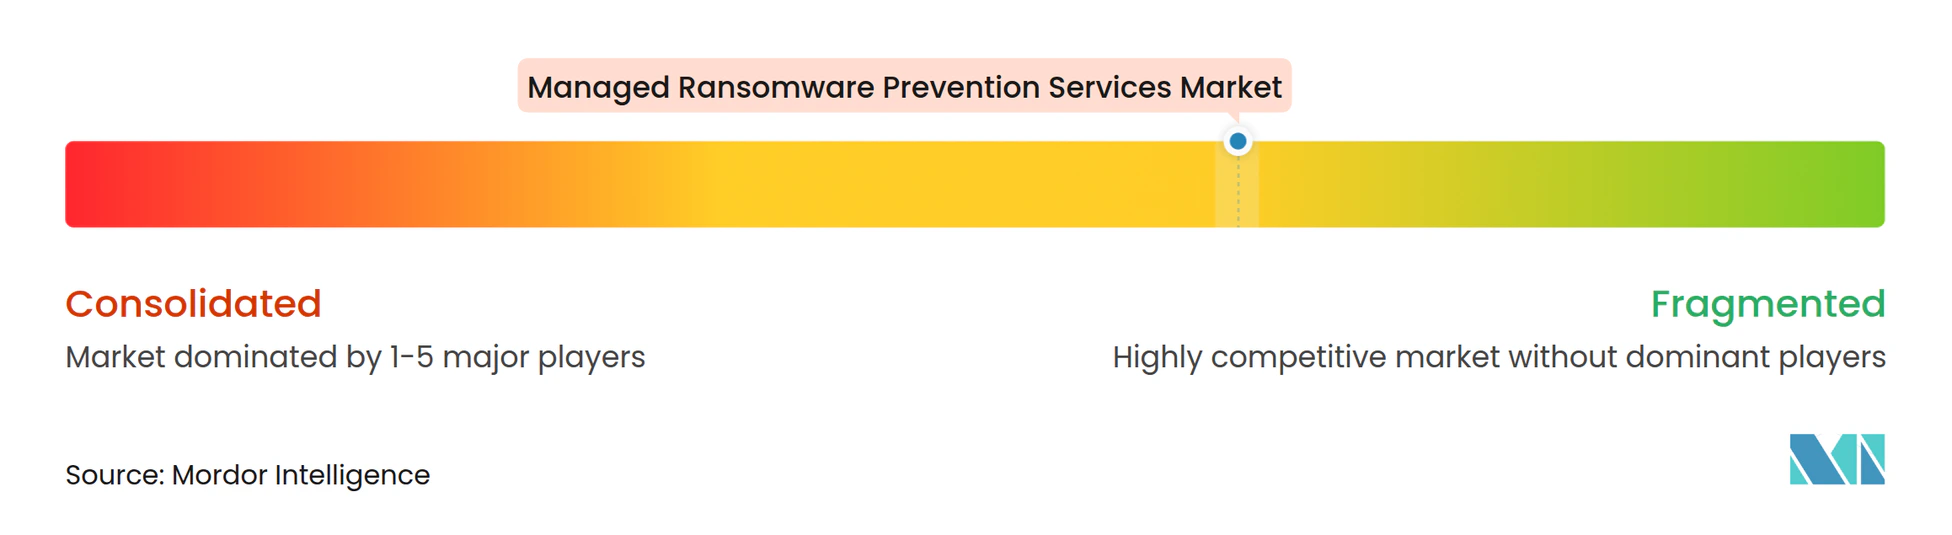
Der Markt für verwaltete Ransomware-Präventionsdienste ist auf der Ebene der Dienstanbieter mäßig fragmentiert und auf der Plattformebene stärker konzentriert, wo eine kleinere Gruppe von Anbietern die Tools, Telemetrie und Betriebsworkflows beeinflusst, die von vielen Dienstanbietern genutzt werden. Microsoft, CrowdStrike und Palo Alto Networks prägen Unternehmensentscheidungen zur Konsolidierung, da ihre Plattformen einen Großteil der Sicherheitstelemetrie und der Tools liefern, die in verwalteten Operationen eingesetzt werden. Accenture, IBM, Tata Consultancy Services und Capgemini konkurrieren durch Serviceintegration, globale Security Operations Center und Branchenwissen. Trustwave, Rapid7, Sophos und Arctic Wolf konkurrieren durch Managed Detection and Response, Incident Response und Serviceverpflichtungen. Käufer wählen zwischen plattformgeführten Betriebsmodellen und unabhängigen Anbietern mit Multi-Vendor-Integration, was Raum für Spezialisten erhält und gleichzeitig die Bedeutung der Plattformausrichtung für große Konten erhöht, die weniger Betriebsschnittstellen und konsistentere Datenflüsse anstreben.
Eine zentrale Wettbewerbsspannung entsteht, wenn Plattformanbieter ihre eigenen verwalteten Angebote ausbauen und gleichzeitig Kanalpartner unterstützen, die diese Plattformen betreiben. Unabhängige Dienstanbieter können führende Plattformen nutzen, um Operationen zu skalieren, obwohl dies eine betriebliche Abhängigkeit statt einer architektonischen Differenzierung schaffen kann. Offene Möglichkeiten bestehen im Bereich Betriebstechnologie und Schutz industrieller Steuerungssysteme für Fertigung und Energieversorger, wo spezialisiertes Fachwissen wichtig ist. Souveräne Cloud-Liefermodelle können für Regierungskunden attraktiv sein, die lokale Kontrolle, Datenspeicherung und dedizierte Operationen benötigen. Sicherheitsdienste für KI-Governance könnten relevanter werden, wenn Organisationen autonome Agenten einsetzen und eine stärkere Sichtbarkeit in deren Nutzung benötigen, einschließlich der Identitäten, des Datenzugriffs und der Betriebsberechtigungen, die mit diesen Systemen verbunden sind.
Palo Alto Networks und Wipro haben ihre Partnerschaft im Juni 2026 ausgebaut, um KI-gesteuerte MDR-Dienste über 8 globale Cyber Defense Center bereitzustellen. Das Angebot kombiniert Cortex XSIAM mit Wipros CyberShield-Plattform und nutzt maschinelles Lernen und Automatisierung, um die Zyklen von Warnung bis Reaktion erheblich und wesentlich zu verkürzen. Verizon Business und Accenture kündigten im März 2025 eine Partnerschaft an, die Identitäts- und Zugriffsmanagement, Managed Extended Detection and Response sowie Cyber-Risikodienste kombinierte. Diese Schritte zeigen Wettbewerb auf der Grundlage integrierter Plattformen, Lieferumfang und Beratungsunterstützung, anstatt allein auf Überwachungskapazität, da Kunden zunehmend möchten, dass Technologie, Betrieb und Risikoberatung zusammenarbeiten. Der Markt für verwaltete Ransomware-Präventionsdienste bleibt für globale Integratoren und Spezialanbieter offen, auch wenn Plattformfamilien die Beschaffung beeinflussen, da Kunden weiterhin unabhängige Incident Response, branchenspezifisches Wissen, regionale Lieferung oder Multi-Vendor-Integration suchen können, die nicht von einem einzigen Technologielieferanten oder einem Standardservicemodell abhängt.
Branchenführer im Bereich verwaltete Ransomware-Präventionsdienste
-
Accenture plc
-
Atos SE
-
AT&T Inc.
-
Broadcom Inc.
-
Capgemini SE
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Ransomware-Präventionsdienste Unternehmen in diesem Bericht
- Accenture plc
- Atos SE
- AT&T Inc.
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Dell Technologies Inc.
- Deloitte Touche Tohmatsu Limited
- ESET, spol. s r.o.
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kaspersky Lab
- Kroll, LLC
- Lumen Technologies, Inc.
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Sophos Limited
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Ransomware-Präventionsdienste
- Juni 2026: Palo Alto Networks und Wipro haben ihre Partnerschaft ausgebaut, um KI-gesteuerte MDR-Dienste bereitzustellen, indem Cortex XSIAM mit Wipros CyberShield-Plattform für verwaltete Sicherheit über 8 globale Cyber Defense Center kombiniert wird. Das Angebot nutzt maschinelles Lernen und Automatisierung, um die Zyklen von Warnung bis Reaktion von Tagen auf Minuten zu reduzieren.
- Juni 2026: Accenture gab seine Vereinbarung zur Übernahme einer Mehrheitsbeteiligung an Dragos sowie aller Anteile an runZero und NetRise zu einem kombinierten Unternehmenswert von 4,175 Milliarden USD bekannt, aufbauend auf seinem bestehenden Cybersicherheitsgeschäft im Wert von 10 Milliarden USD, um eine End-to-End-OT-Sicherheitsplattform für Betreiber kritischer Infrastrukturen bereitzustellen – die größte einzelne strategische Investition in verwaltete OT-Cybersicherheit in der Marktgeschichte.
- September 2025: Proofpoint hat am 23. September 2025 Data Security Complete eingeführt, eine einheitliche Plattform, die mehrkanalige DLP, Insider-Bedrohungsmanagement, ITM und Data Security Posture Management, DSPM, über E-Mail, Cloud, Web und Endpunkte hinweg integriert, mit behaupteten Reduzierungen der Verwaltungskosten von bis zu 58 %.
- März 2025: Verizon Business und Accenture kündigten eine strategische Partnerschaft an, um IAM, Managed Extended Detection and Response und Cyber-Risikodienste für Organisationen aller Größen bereitzustellen, wobei Accentures globale Bedrohungsinformationsfähigkeiten mit Verizons Netzwerksicherheitsinfrastruktur integriert werden.
Globaler Managed Ransomware Prevention Services Marktberichtsumfang
Verwaltete Ransomware-Präventionsdienste sind ausgelagerte Angebote, die Organisationen dabei helfen, die Ransomware-Gefährdung durch kontinuierliche Überwachung, Schwachstellen- und Gefährdungsmanagement, E-Mail- und Endpunktschutz, Identitätshärtung, Backup-Validierung, Bedrohungsinformationen und Vorfallsbereitschaft zu reduzieren. Anbieter können auch frühzeitige Erkennung, Eindämmung, Wiederherstellungsplanung und Härtung nach Vorfällen unterstützen, um Geschäftsunterbrechungen zu begrenzen.
Der Bericht über den Markt für verwaltete Ransomware-Präventionsdienste ist segmentiert nach Dienstleistungstyp (Managed Detection and Response, Managed Extended Detection and Response, Managed Endpoint and Application Security, Managed Identity and Access Security, Managed Email and Collaboration Security, Managed Network and Perimeter Security, Managed Cloud and Workload Security und weitere Dienstleistungstypen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Dienstleistungserbringungsmodell (vollständig verwaltete Dienste, gemeinsam verwaltete Dienste, beratungsgeführte verwaltete Dienste und ereignisausgelöste verwaltete Dienste), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheits- und Biowissenschaften, Regierung und öffentlicher Sektor, Industrielle Fertigung, Einzelhandel und E-Commerce sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Detection and Response |
| Managed Extended Detection and Response |
| Managed Endpoint and Application Security |
| Managed Identity and Access Security |
| Managed Email and Collaboration Security |
| Managed Network and Perimeter Security |
| Managed Cloud and Workload Security |
| Weitere Dienstleistungstypen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Vollständig verwaltete Dienste |
| Gemeinsam verwaltete Dienste |
| Beratungsgeführte verwaltete Dienste |
| Ereignisausgelöste verwaltete Dienste |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheits- und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Managed Detection and Response | |
| Managed Extended Detection and Response | ||
| Managed Endpoint and Application Security | ||
| Managed Identity and Access Security | ||
| Managed Email and Collaboration Security | ||
| Managed Network and Perimeter Security | ||
| Managed Cloud and Workload Security | ||
| Weitere Dienstleistungstypen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Dienstleistungserbringungsmodell | Vollständig verwaltete Dienste | |
| Gemeinsam verwaltete Dienste | ||
| Beratungsgeführte verwaltete Dienste | ||
| Ereignisausgelöste verwaltete Dienste | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheits- und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Ransomware-Präventionsdienste?
Die Marktgröße für verwaltete Ransomware-Präventionsdienste wird voraussichtlich von 2,79 Milliarden USD im Jahr 2026 und 3,26 Milliarden USD im Jahr 2027 auf 7,26 Milliarden USD bis 2032 anwachsen, was einer CAGR von 16,94 % zwischen 2027 und 2032 entspricht.
Welcher Dienstleistungstyp führt bei verwalteten Ransomware-Präventionsdiensten?
Managed Detection and Response führt mit einem Anteil von 27,58 % im Jahr 2026, während Managed Identity and Access Security mit 19,73 % die höchste prognostizierte CAGR aufweist.
Warum lagern Organisationen Ransomware-Präventionsdienste aus?
Ransomware beinhaltet zunehmend Datendiebstahl, während Cloud-Komplexität und Fachkräftemangel im Bereich Cybersicherheit eine kontinuierliche interne Überwachung erschweren.
Welches Bereitstellungsmodell wird für verwaltete Ransomware-Prävention bevorzugt?
Die Cloud-basierte Bereitstellung führt mit einem Anteil von 68,91 % im Jahr 2026 und wird bis 2032 voraussichtlich mit einer CAGR von 18,92 % wachsen.
Welcher Endnutzersektor wächst bei diesen Diensten am schnellsten?
Gesundheits- und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 20,86 % wachsen, da vernetzte Versorgungsumgebungen schnellen Schutz und schnelle Reaktion benötigen.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 19,86 % wachsen, unterstützt durch eine steigende Nachfrage nach Managed Detection and Response-Fähigkeiten.