
Tamaño y Participación del Mercado de Servicios Gestionados de Prevención de Ransomware
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.32 Mil millones de dólares |
| Tamaño del Mercado (2032) | 7.26 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.94 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Prevención de Ransomware por Mordor Intelligence
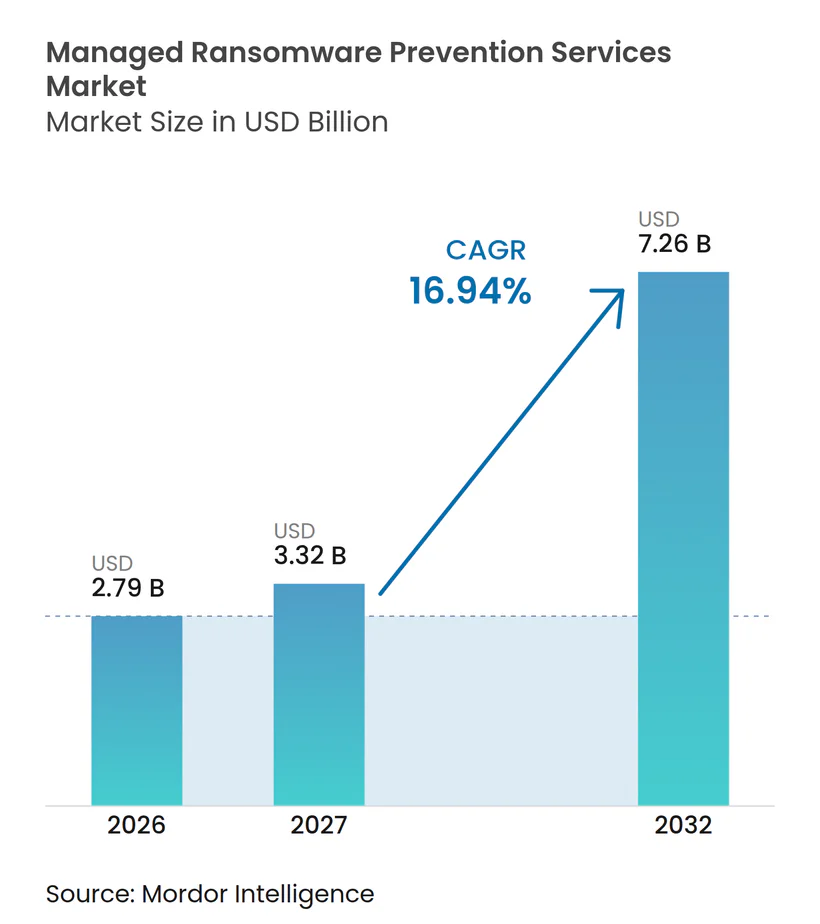
Se proyecta que el tamaño del mercado de servicios gestionados de prevención de ransomware se expanda desde 2,79 mil millones de USD en 2026 y 3,26 mil millones de USD en 2027 hasta 7,26 mil millones de USD para 2032, registrando un CAGR del 16,94% entre 2027 y 2032. La demanda está migrando de productos de seguridad independientes hacia equipos externos que monitorean, detectan y responden a amenazas a lo largo del ciclo de vida completo de la seguridad, ya que los compradores buscan un servicio que pueda asumir la responsabilidad de las operaciones rutinarias y también apoyar una respuesta coordinada cuando ocurre un evento grave. El ransomware ahora combina el cifrado con el robo de datos, por lo que las copias de seguridad confiables por sí solas no eliminan la necesidad de detección y respuesta tempranas, ya que la posible exposición de información sensible puede generar desafíos legales, operativos, de clientes y de reputación incluso después de que los sistemas sean restaurados. Los compradores otorgan mayor valor a los proveedores que pueden combinar señales de nube, identidad, endpoints y red en un único modelo operativo, lo que permite al personal de seguridad evaluar la actividad relacionada en conjunto y priorizar las acciones con mayor probabilidad de reducir la exposición inmediata. La regulación, los requisitos de seguros cibernéticos y la escasez de habilidades en ciberseguridad están convirtiendo la protección continua en un requisito empresarial más formal, especialmente para las organizaciones que deben demostrar cómo monitorean los sistemas críticos, controlan el acceso, gestionan los incidentes y supervisan las relaciones importantes con terceros. El mercado de servicios gestionados de prevención de ransomware también favorece a los proveedores que pueden demostrar manejo local de datos, responsabilidad clara y calidad de servicio consistente, ya que los equipos de adquisiciones necesitan la confianza de que su proveedor puede cumplir con las expectativas operativas, contractuales y regulatorias durante toda la vigencia de la relación.
Conclusiones Clave del Informe
- Por tipo de servicio, la Detección y Respuesta Gestionadas representó el 27,58% de la participación del mercado de servicios gestionados de prevención de ransomware en 2026, mientras que se proyecta que la Seguridad Gestionada de Identidad y Acceso se expanda a un CAGR del 19,73% hasta 2032.
- Por modo de implementación, la implementación basada en la nube representó el 68,91% del tamaño del mercado de servicios gestionados de prevención de ransomware en 2026 y se proyecta que se expanda a un CAGR del 18,92% hasta 2032.
- Por modelo de prestación de servicios, los Servicios Totalmente Gestionados representaron el 46,52% de la participación en ingresos en 2026, mientras que se proyecta que los Servicios Co-Gestionados se expandan a un CAGR del 19,92% hasta 2032.
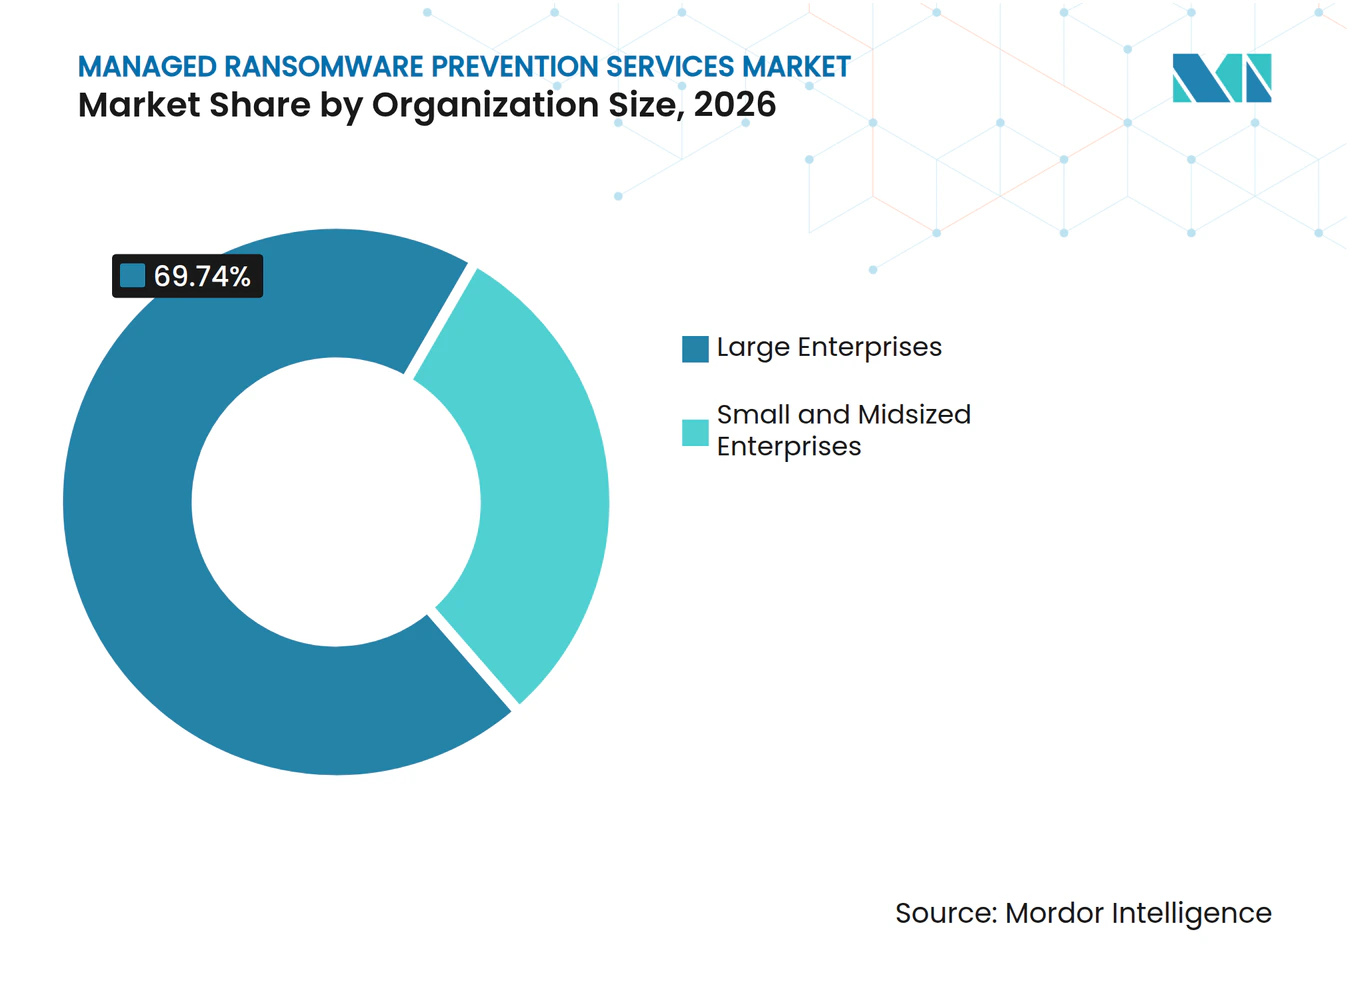
- Por tamaño de organización, las grandes empresas representaron el 69,74% de la participación en ingresos en 2026, mientras que se proyecta que las Pymes se expandan a un CAGR del 18,82% hasta 2032.
- Por industria del usuario final, el sector BFSI representó el 26,69% de la participación en ingresos del mercado de servicios gestionados de prevención de ransomware en 2026, mientras que se proyecta que la industria de salud y ciencias de la vida se expanda a un CAGR del 20,86% hasta 2032.
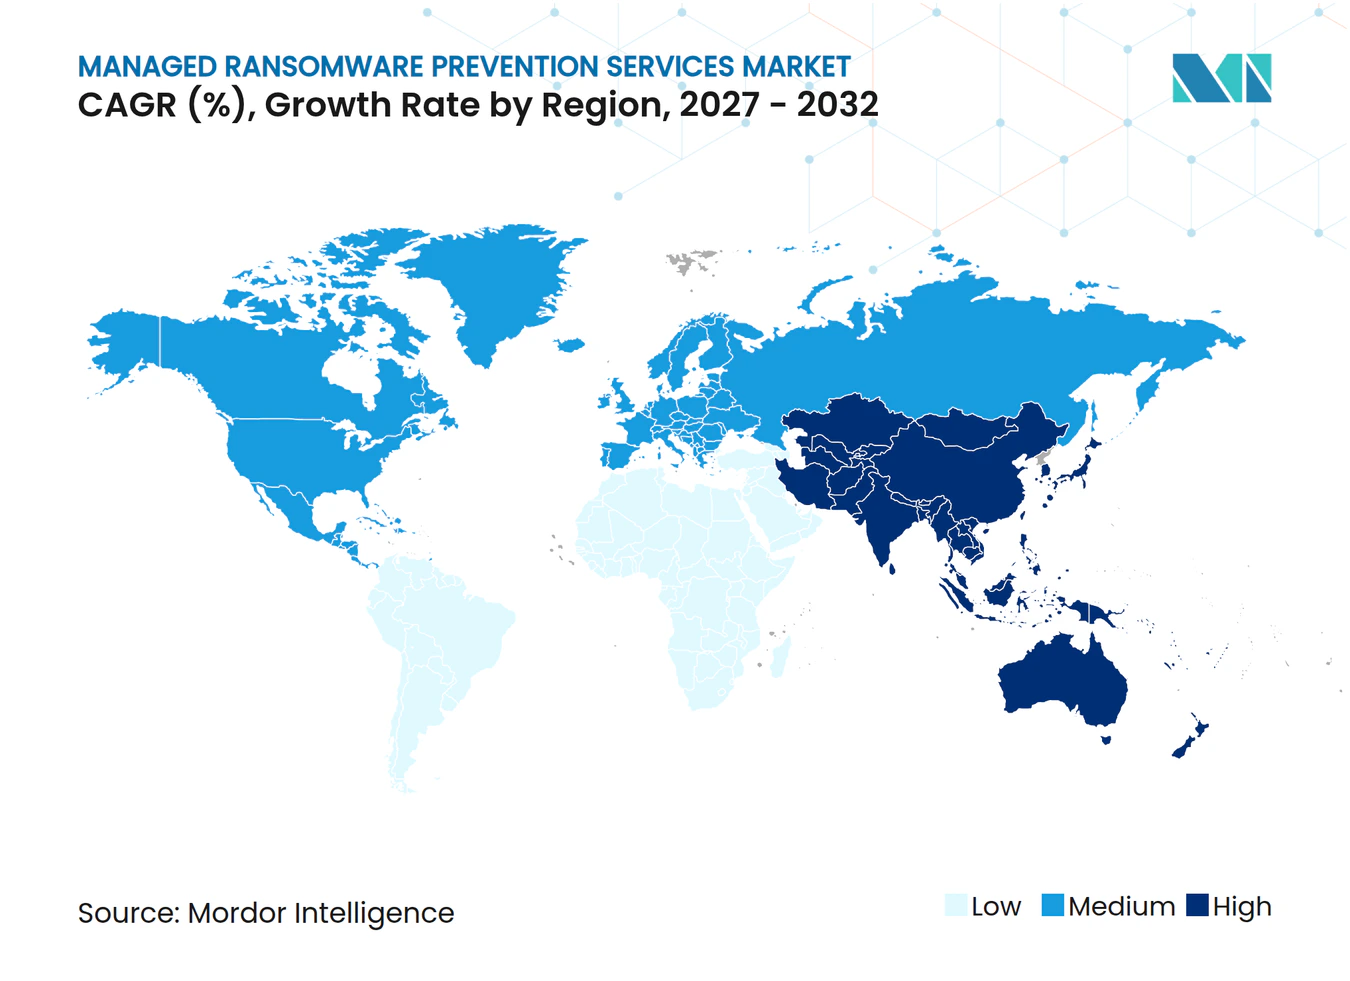
- Por geografía, América del Norte representó el 38,64% de la participación en ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 19,86% hasta 2032, respaldado por una combinación de operaciones digitales en expansión, crecientes necesidades de seguridad y el atractivo de los servicios gestionados para las organizaciones que buscan protección especializada sin añadir una plantilla interna equivalente, mientras que las diferentes normativas nacionales de datos y los entornos tecnológicos crean demanda de proveedores con capacidad de entrega local y modelos operativos flexibles.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Escalada de la Actividad de Ransomware como Servicio | +4.1% | Global, más aguda en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios y de Seguros Cibernéticos para la Protección Continua | +3.5% | América del Norte y la UE como núcleo, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión de las Superficies de Ataque en la Nube, Entornos Híbridos y Trabajo Remoto | +2.9% | Global | Corto plazo (≤ 2 años) |
| Escasez de Talento en Ciberseguridad y Demanda de Monitoreo 24/7 | +2.6% | Global, más aguda en América del Norte, Europa y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Ataques de Ransomware Centrados en la Identidad en Entornos Híbridos | +1.7% | América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Ataques a Copias de Seguridad y la Necesidad de Garantía de Recuperación Gestionada | +0.8% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Escalada de la Actividad de Ransomware como Servicio
El ransomware como servicio ha hecho que las herramientas de ataque y las redes de afiliados sean más accesibles para los grupos criminales, lo que permite a los atacantes obtener capacidades técnicas, acuerdos de pago e infraestructura de soporte sin desarrollar cada componente por sí mismos. Google informó que el 77% de las intrusiones de ransomware en 2025 implicaron presunto robo de datos, lo que eleva el costo de depender únicamente de la recuperación mediante copias de seguridad durante incidentes graves.[1] Este patrón aumenta la necesidad de identificar el movimiento lateral y la preparación de datos antes de que comience el cifrado, ya que una organización puede seguir enfrentando extorsión, divulgación e interrupción operativa incluso cuando puede restaurar sus sistemas desde copias de seguridad. El mercado de servicios gestionados de prevención de ransomware se beneficia porque los equipos especializados pueden mantener un monitoreo ininterrumpido y conectar la inteligencia de amenazas en los entornos de los clientes. Las organizaciones medianas tienen una razón sólida para utilizar servicios externos cuando no pueden construir un centro de operaciones de seguridad completo, contratar especialistas para cada turno o mantener inteligencia de amenazas actualizada en un entorno de ataque que cambia rápidamente. Los proveedores que combinan detección, contención y soporte de recuperación pueden abordar el impacto operativo más amplio de un evento de ransomware, y el mercado de servicios gestionados de prevención de ransomware puede recompensar a las empresas que puedan dejar claras estas responsabilidades antes de que ocurra un incidente.
Requisitos Regulatorios y de Seguros Cibernéticos para la Protección Continua
El Reglamento (UE) 2025/37 entró en vigor el 4 de febrero de 2025 y permite la creación de esquemas europeos de certificación de ciberseguridad para servicios de seguridad gestionados, creando un marco más claro para evaluar la prestación de servicios de seguridad en entornos regulados.[2] El reglamento también apoya un papel más definido para los proveedores de servicios de seguridad gestionados en el marco de ciberseguridad de la UE. Las organizaciones sujetas a NIS2 y a la Ley de Resiliencia Operativa Digital necesitan evidencia más sólida de que las funciones de seguridad críticas pueden continuar durante un incidente, incluidos roles definidos, procesos documentados y supervisión efectiva de terceros importantes. Este requisito convierte la protección externalizada en algo más que una compra tecnológica discrecional para muchos compradores regulados. La suscripción de seguros cibernéticos también valora los controles de monitoreo y respuesta verificables, lo que fortalece la demanda de niveles de servicio documentados y hace que los procesos de respuesta de un proveedor sean relevantes tanto para la reducción de riesgos como para las discusiones sobre cobertura. El mercado de servicios gestionados de prevención de ransomware puede, por tanto, recompensar a los proveedores que ofrezcan procesos auditables, términos contractuales claros y certificación reconocida, especialmente cuando los compradores necesitan evidencia de que una función externalizada está operando según lo previsto.
Expansión de las Superficies de Ataque en la Nube, Entornos Híbridos y Trabajo Remoto
Cisco encontró que el 84% de las organizaciones reportaron un mayor riesgo de seguridad derivado del uso de dispositivos no gestionados por parte de los empleados en 2025. El mismo estudio encontró que el 60% de los equipos de TI carecían de conocimiento sobre las interacciones de los empleados con herramientas de inteligencia artificial generativa. Los servicios en la nube, el acceso remoto, los contenedores y los sistemas perimetrales aumentan el número de identidades, dispositivos y cargas de trabajo que requieren supervisión, mientras que la organización puede tener menos visibilidad sobre dónde ocurre la actividad o qué activos contienen datos sensibles. El mercado de servicios gestionados de prevención de ransomware está bien posicionado para apoyar este entorno distribuido porque el monitoreo entregado en la nube puede escalar con las cargas de trabajo cambiantes. El uso de muchos productos puntuales puede retrasar la investigación cuando sus datos no están conectados, ya que los analistas pueden tener que conciliar alertas, interfaces y fuentes de información separadas antes de poder determinar qué ocurrió. Los proveedores de servicios que mantienen el descubrimiento continuo de activos y la telemetría multiplataforma pueden reducir estos puntos ciegos, lo que otorga al mercado de servicios gestionados de prevención de ransomware un papel en ayudar a los compradores a mantener la visibilidad a medida que sus entornos se vuelven más distribuidos.
Escasez de Talento en Ciberseguridad y Demanda de Monitoreo 24/7
Muchas organizaciones enfrentan brechas de habilidades en ciberseguridad de moderadas a críticas a medida que sus necesidades de seguridad se vuelven más especializadas. Los equipos directivos pueden carecer de la confianza de que cuentan con suficientes personas con las habilidades prácticas necesarias para mantener una cobertura efectiva en todos sus entornos. La brecha incluye experiencia en seguridad en la nube, seguridad de inteligencia artificial, búsqueda de amenazas y seguridad de tecnología operativa, áreas donde el trabajo efectivo requiere tanto conocimiento técnico como familiaridad con el entorno empresarial que se protege. Los equipos internos pueden tener dificultades para mantener una cobertura 24/7 mientras también completan trabajos de gobernanza y remediación, especialmente cuando un grupo pequeño debe responder a alertas, mejorar controles, reportar a la dirección y apoyar proyectos tecnológicos del día a día. El mercado de servicios gestionados de prevención de ransomware proporciona a los compradores acceso a experiencia especializada y procesos operativos establecidos sin tener que construir cada capacidad internamente, lo que permite a los equipos internos concentrar su tiempo limitado en prioridades de riesgo, mejora de controles y coordinación con los líderes empresariales. Esta dependencia probablemente persistirá porque los roles de seguridad de alta especialización requieren una formación prolongada y experiencia práctica, lo que respalda el mercado de servicios gestionados de prevención de ransomware, donde las organizaciones necesitan acceso a habilidades que son difíciles de reclutar y retener internamente.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Preocupaciones sobre Soberanía de Datos y Confianza en Terceros | -1.9% | UE, Asia-Pacífico, incluidos China e India, y Oriente Medio | Largo plazo (≥ 4 años) |
| Complejidad de Integración en Pilas de Seguridad Heterogéneas | -1.4% | Global | Mediano plazo (2-4 años) |
| Preocupaciones sobre Responsabilidad y Rendición de Cuentas para Proveedores Gestionados | -1.0% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Restricciones Presupuestarias entre Organizaciones Pequeñas y Medianas | -0.6% | Global, más elevadas en América del Sur y África | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Preocupaciones sobre Soberanía de Datos y Confianza en Terceros
El acceso de terceros puede reducir la carga de trabajo interna al mismo tiempo que amplía el conjunto de partes que manejan datos sensibles, cuentas administrativas, telemetría de sistemas y, en ocasiones, información necesaria para investigar y contener un incidente. La ENISA informó que la infraestructura de seguridad crítica europea tiene una dependencia material de proveedores con sede fuera de Europa. Las normas de residencia de datos en Europa, Asia-Pacífico y Oriente Medio pueden exigir a los proveedores el uso de infraestructura regional y procesamiento en el país. Estos requisitos aumentan los costos operativos y pueden restringir la eficiencia de los modelos de entrega global, ya que los proveedores pueden necesitar infraestructura regional separada, procesos localizados y acuerdos de personal que cumplan con los requisitos nacionales. El mercado de servicios gestionados de prevención de ransomware debe abordar esta preocupación mediante prácticas de datos transparentes, capacidad de entrega local y controles sobre el acceso privilegiado. Los marcos de certificación pueden respaldar la confianza en las adquisiciones, pero los compradores seguirán evaluando dónde se almacenan los datos y quién puede acceder a ellos, cómo se controla el acceso y si un proveedor puede cumplir con los compromisos contractuales durante una investigación.
Complejidad de Integración en Pilas de Seguridad Heterogéneas
Cisco informó que el 77% de las organizaciones que utilizan más de 10 soluciones de seguridad consideraban que esto perjudicaba la respuesta rápida ante amenazas. Los proveedores deben recopilar e interpretar datos de herramientas de gestión de información y eventos de seguridad, endpoints, sistemas de identidad, servicios en la nube y productos de red que pueden no funcionar conjuntamente por diseño. Las organizaciones complejas pueden requerir una incorporación prolongada cuando operan múltiples nubes, sistemas heredados y tecnología operativa, ya que los equipos de servicio necesitan comprender las dependencias, los métodos de recopilación, la propiedad y las prioridades de seguridad en todo el entorno. Esto puede retrasar los beneficios que los compradores esperan del monitoreo externo, especialmente si las fuentes de datos están incompletas o si el cliente y el proveedor deben acordar la autoridad de respuesta a incidentes antes de que el servicio sea completamente operativo. Los proveedores nativos de plataforma pueden tener una ventaja cuando sus flujos de trabajo ya conectan los controles de detección, respuesta e identidad. El mercado de servicios gestionados de prevención de ransomware también deja espacio para los proveedores de servicios que pueden integrar entornos mixtos sin forzar un reemplazo tecnológico completo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Seguridad de Identidad y Acceso Redefine la Base de la Detección y Respuesta GestionadasLa Detección y Respuesta Gestionadas representó el 27,58% de la participación en 2026, convirtiéndose en la oferta gestionada principal dentro del mercado de servicios gestionados de prevención de ransomware. Combina monitoreo continuo, investigación de alertas, contención y respuesta en un modelo de servicio útil para organizaciones sin un centro de operaciones de seguridad con personal completo, especialmente cuando los volúmenes de alertas crecen más rápido que la dotación de personal interno y los presupuestos operativos. La categoría está evolucionando hacia la búsqueda proactiva de amenazas y flujos de trabajo de analistas respaldados por automatización, de modo que los equipos puedan priorizar la actividad de alto riesgo en lugar de revisar cada alerta de forma aislada, manteniendo al mismo tiempo la revisión humana para las acciones que pueden afectar las operaciones empresariales. La Detección y Respuesta Extendidas Gestionadas está ganando terreno porque une la telemetría de endpoints, red, nube e identidad en un proceso de investigación común, ayudando a los analistas a seguir una amenaza a través de los sistemas en lugar de tratar cada señal como un evento separado. Este papel mantiene a la Detección y Respuesta Gestionadas en el centro del mercado de servicios gestionados de prevención de ransomware, incluso cuando los compradores añaden servicios adyacentes y esperan que su proveedor apoye una respuesta coordinada cuando una alerta se convierte en un incidente confirmado.
Se proyecta que la Seguridad Gestionada de Identidad y Acceso se expanda a un CAGR del 19,73% hasta 2032, lo que refleja la mayor carga de gobernanza de acceso creada por los sistemas en la nube y las identidades no humanas. Google y Mandiant declararon que el presunto robo de datos ocurrió en el 77% de las intrusiones de ransomware en 2025, lo que hace que la protección de credenciales y la visibilidad de las rutas de acceso sean especialmente importantes antes de que los datos sean preparados para su exfiltración.[3] La Seguridad Gestionada de Endpoints y Aplicaciones sigue siendo relevante donde el número de dispositivos supera la capacidad disponible de los analistas, mientras que la Seguridad Gestionada de Correo Electrónico y Colaboración aborda el phishing que puede utilizar contenido generado por inteligencia artificial. La Seguridad Gestionada de Redes y Perímetro y la Seguridad Gestionada de Nube y Cargas de Trabajo se distinguen cada vez más por la gestión continua de la postura en lugar de compromisos básicos de disponibilidad. En conjunto, estas categorías llevan a la industria de servicios gestionados de prevención de ransomware desde el monitoreo reactivo hacia un modelo operativo construido en torno a la reducción continua del riesgo, donde los equipos buscan identificar controles de acceso débiles, activos no gestionados y comportamientos sospechosos antes de que un atacante pueda interrumpir un sistema crítico.


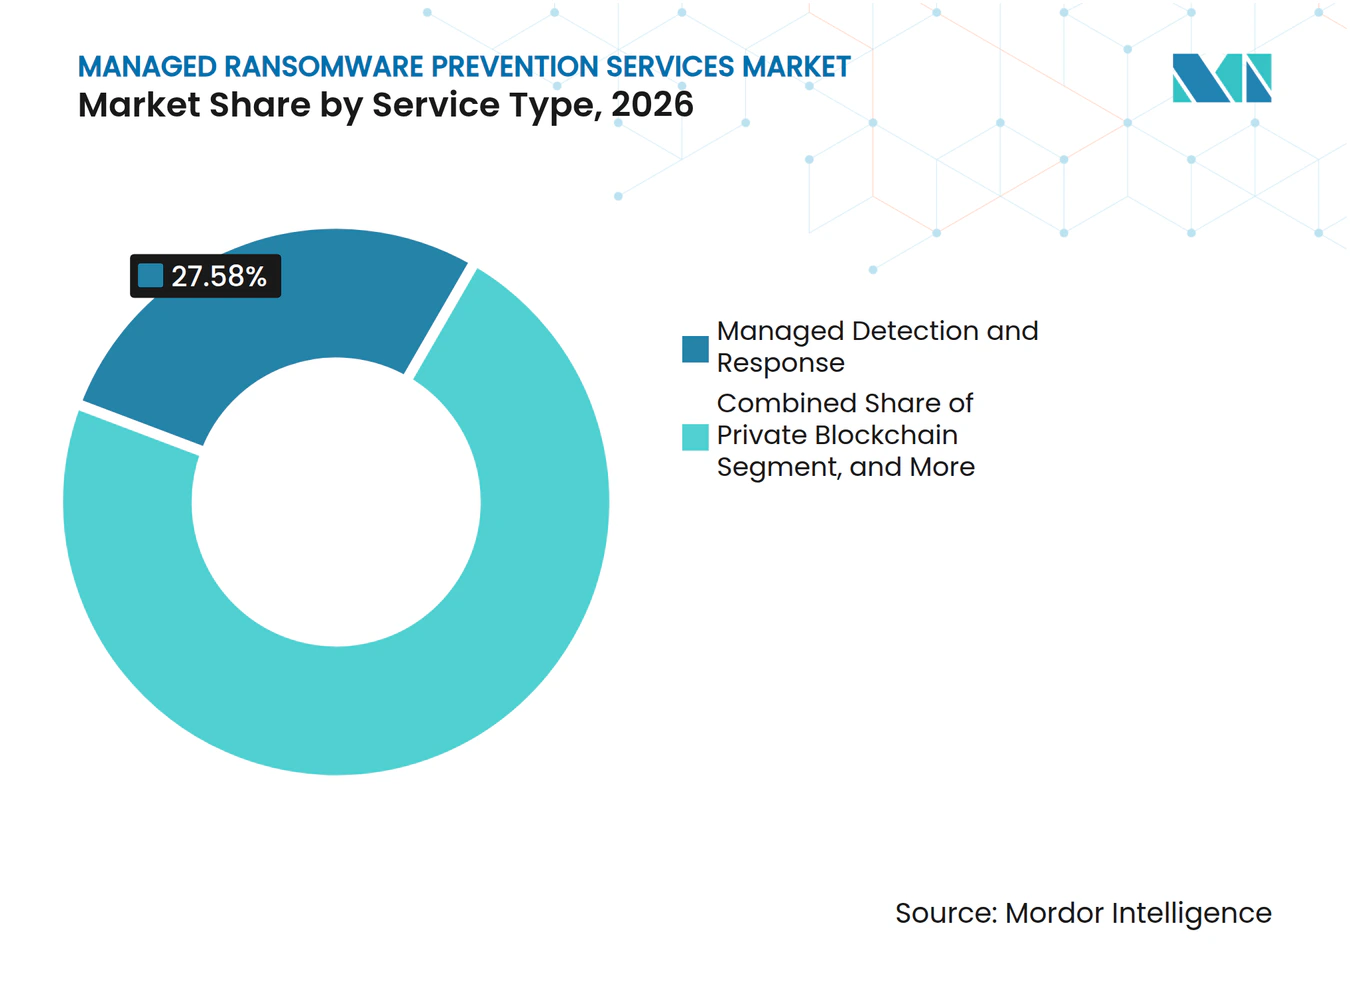
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
La Nube Domina, el Entorno Híbrido Preserva la ComplejidadLa implementación basada en la nube representó el 68,91% del tamaño del mercado de servicios gestionados de prevención de ransomware en 2026 y se proyecta que se expanda a un CAGR del 18,92% hasta 2032. Esta es la única categoría del informe que muestra tanto la participación actual como la expansión prevista, lo que indica que los compradores están extendiendo una preferencia de entrega ya establecida en lugar de partir de una base pequeña. Los servicios entregados en la nube se adaptan a las organizaciones que están añadiendo aplicaciones multinube, cargas de trabajo distribuidas y rutas de acceso remoto, mientras que los análisis centralizados pueden servir a múltiples ubicaciones. Los precios basados en el consumo, la capacidad elástica y la ausencia de hardware de seguridad en instalaciones propias hacen que el modelo sea práctico tanto para grandes compradores como para organizaciones más pequeñas. El mercado de servicios gestionados de prevención de ransomware se beneficia, por tanto, cuando el consumo de seguridad está alineado con la escala cambiante del entorno en la nube de un cliente, ya que la capacidad puede ajustarse a medida que se añaden o retiran cargas de trabajo, usuarios y aplicaciones, y porque el servicio puede extenderse a múltiples ubicaciones sin duplicar el modelo completo del centro de operaciones en cada sitio.
La implementación en instalaciones propias sigue siendo necesaria para los sistemas con aislamiento de red y los entornos de alta seguridad, incluidas las redes de defensa gubernamentales y las instituciones financieras con estrictos requisitos de residencia o clasificación de datos. La implementación híbrida es relevante cuando los clientes necesitan análisis del centro de operaciones de seguridad basados en la nube, pero deben mantener funciones de recopilación o control en las instalaciones debido a la latencia, la arquitectura heredada o las necesidades de manejo local. Este enfoque puede preservar las inversiones existentes al mismo tiempo que permite a los proveedores utilizar servicios más amplios de inteligencia de amenazas y análisis, un equilibrio que puede ser importante cuando los proyectos de reemplazo interrumpirían operaciones críticas o crearían trabajo de cumplimiento evitable. Los proveedores que pueden conectar plataformas en la nube, agentes en instalaciones propias y sensores de tecnología operativa sin exigir un único modelo arquitectónico pueden reducir la carga de la seguridad híbrida. La continua expansión de la computación perimetral habilitada por 5G puede crear más cargas de trabajo distribuidas para que estos proveedores las monitoreen, incluidos activos que se encuentran fuera de un centro de datos central pero que aún se conectan a los servicios empresariales principales.
Por Modelo de Prestación de Servicios:
Los Servicios Co-Gestionados Emergen como la Opción para Organizaciones con Madurez en SeguridadLos Servicios Totalmente Gestionados representaron el 46,52% de los ingresos en 2026 y siguen siendo el modelo principal para los clientes que desean que el proveedor asuma la responsabilidad operativa de extremo a extremo. El acuerdo cubre el monitoreo, la detección y la respuesta, al tiempo que proporciona a los consejos de administración una estructura de costos definida y un marco de responsabilidad documentado que aclara quién es responsable de actuar durante un incidente. Es especialmente relevante cuando la cobertura de seguridad interna es limitada o cuando la organización necesita evidencia clara de una gobernanza de seguridad activa para reguladores y aseguradoras, sin pedir a un pequeño equipo interno que gestione cada tarea operativa. El servicio puede estandarizar las operaciones de seguridad rutinarias en entornos grandes y complejos, creando procesos consistentes para el manejo de alertas, la escalada, la elaboración de informes y la revisión en múltiples unidades de negocio. Esto ayuda a una gran organización a aplicar un estándar operativo mínimo común, reconociendo al mismo tiempo que las divisiones individuales pueden tener diferentes prioridades regulatorias o de riesgo. Sigue siendo una vía principal de acceso al mercado de servicios gestionados de prevención de ransomware para los compradores que buscan un modelo operativo completamente externalizado.
Se proyecta que los Servicios Co-Gestionados se expandan a un CAGR del 19,92% hasta 2032, lo que indica que algunas organizaciones con madurez en seguridad prefieren la responsabilidad compartida sobre la externalización total. Los clientes pueden mantener a los analistas internos enfocados en el trabajo estratégico, regulatorio y de coordinación empresarial, mientras que los equipos externos ejecutan procesos de monitoreo y respuesta con gran automatización a escala, lo que permite a cada grupo concentrarse en el trabajo para el que está mejor posicionado. Los Servicios Gestionados con Orientación Consultiva abordan la demanda de orientación sobre riesgo cibernético, cumplimiento y seguros, mientras que los Servicios Gestionados Activados por Incidentes proporcionan capacidad especializada para eventos complejos que requieren rigor forense. Los paneles de control compartidos, las revisiones operativas periódicas y el desarrollo de habilidades del cliente pueden hacer que la relación de trabajo sea más efectiva, ya que ambas partes pueden evaluar prioridades, revisar incidentes y ajustar responsabilidades a medida que cambian los riesgos o las necesidades empresariales. Los proveedores que invierten en estas prácticas de gobernanza pueden estar mejor posicionados que aquellos enfocados únicamente en la automatización del servicio.
Por Tamaño de Organización:
La Demanda de las Pymes se Expande a Medida que Evolucionan los Modelos de PreciosLas grandes empresas representaron el 69,74% del gasto en 2026 porque sus entornos tecnológicos requieren una cobertura amplia y continua en diversas aplicaciones, grupos de usuarios, geografías y unidades de negocio internas. Sus contratos a menudo combinan Detección y Respuesta Gestionadas, seguridad de identidad y seguridad en la nube dentro de acuerdos vinculados a proveedores de plataformas ya utilizados en sus operaciones, lo que puede simplificar la gobernanza del servicio y reducir el número de relaciones operativas separadas. También requieren informes formales, capacidad de servicio regional y controles adaptados a las unidades de negocio reguladas, especialmente donde la continuidad del negocio, la preparación para auditorías y el manejo de datos sensibles son consideraciones centrales de adquisición. El volumen de datos y el volumen de alertas en estos entornos respaldan ingresos sustanciales para los proveedores de servicios. Los requisitos de adquisición favorecen a los proveedores que pueden demostrar capacidad de integración, entrega global y conocimiento vertical relevante.
Se proyecta que las Pymes se expandan a un CAGR del 18,82% hasta 2032, ya que los precios por usuario y por suscripción hacen que los servicios de seguridad modulares sean más accesibles para las organizaciones con menos de 500 empleados. Este enfoque de precios separa el monitoreo esencial, el soporte ante incidentes y la gestión de vulnerabilidades de los paquetes empresariales más grandes, reduciendo una barrera de costo anterior. El mercado de servicios gestionados de prevención de ransomware puede atender a este grupo con paquetes claros que son más sencillos de adquirir y operar, brindando a los equipos más pequeños una cobertura definida sin obligarlos a seleccionar y coordinar muchos productos de seguridad separados, negociar múltiples acuerdos de servicio o construir su propia función de monitoreo permanente antes de poder abordar un nivel básico de exposición al ransomware. Las organizaciones del sector público siguen siendo un grupo de compradores diferenciado porque tienen ciclos de adquisición más largos, presupuestos fijos y fuertes requisitos de soberanía, lo que puede determinar la ubicación de los centros de operaciones y las calificaciones esperadas del personal de servicio. Las organizaciones del sector público pueden estar insuficientemente dotadas de recursos en relación con sus objetivos de seguridad, lo que respalda el caso de centros de operaciones de seguridad dedicados y personal habilitado donde el modelo de servicio debe cumplir con requisitos gubernamentales específicos.

Por Industria del Usuario Final:
El Sector BFSI como Ancla mientras el Sector Salud AceleraEl sector BFSI representó el 26,69% del gasto del usuario final en 2026, respaldado por marcos de cumplimiento que exigen un monitoreo sólido, registros de auditoría claros y respuesta oportuna. Las instituciones financieras utilizan la protección gestionada para mantener una supervisión continua en sistemas complejos que manejan información y transacciones de clientes, incluidos servicios que deben permanecer disponibles mientras los equipos de seguridad investigan actividades sospechosas. También necesitan proveedores que puedan apoyar la protección de identidades, la detección de fraudes y el manejo seguro de datos sensibles, al tiempo que producen registros que pueden utilizarse en revisiones de gobernanza interna y regulatoria. Las expectativas regulatorias y los requisitos de seguros cibernéticos añaden peso a las decisiones de externalizar determinadas funciones de seguridad. El mercado de servicios gestionados de prevención de ransomware tiene una base sólida en el sector BFSI porque los incidentes pueden tener consecuencias operativas, financieras y de reputación materiales.
Se proyecta que la industria de salud y ciencias de la vida se expanda a un CAGR del 20,86% hasta 2032, a medida que los dispositivos médicos conectados, los sistemas de telemedicina y los registros de pacientes amplían el alcance de las operaciones de seguridad. El ransomware puede interrumpir la actividad clínica y afectar la seguridad del paciente, lo que hace que la contención rápida sea especialmente valiosa en este sector, donde el acceso retrasado a sistemas o registros puede tener consecuencias más allá de la pérdida financiera. Las capacidades de operaciones de seguridad alineadas con HIPAA se han convertido en un requisito básico del proveedor para los clientes del sector salud en los Estados Unidos, junto con la capacidad de trabajar con entornos clínicos, administrativos y de dispositivos conectados diversos. El sector Gobierno y Defensa necesita centros de operaciones con aislamiento de red, habilitaciones de personal y acuerdos de entrega adaptados, mientras que el sector Manufactura Industrial necesita protección para la tecnología operativa en red. El sector Energía y Servicios Públicos valora la experiencia en IEC 62443, mientras que el Comercio Minorista y Electrónico, el Transporte y la Logística, la Educación, las Tecnologías de la Información y las Telecomunicaciones, y los Servicios Profesionales añaden demanda relacionada con el fraude, las cadenas de suministro, los datos de clientes y la disponibilidad de la red, con cada grupo de compradores buscando un enfoque de servicio que refleje su combinación particular de sistemas empresariales, conexiones externas, expectativas regulatorias y riesgo de interrupción.
Análisis Geográfico
Mercado de Servicios Gestionados de Prevención de Ransomware en América del Norte
América del Norte concentró el 38,64% de la cuota del mercado de servicios gestionados de prevención de ransomware en 2026, respaldada por prácticas maduras de adquisición de servicios gestionados y una amplia base de organizaciones que recurren a proveedores de seguridad externos para una cobertura operativa parcial o total. Estados Unidos sustenta gran parte del gasto regional a través de directrices federales en materia de ciberseguridad, requisitos estatales de privacidad y expectativas de las aseguradoras en cuanto a la monitorización continua. Canadá y México incrementan la demanda a medida que las organizaciones medianas del sector de servicios financieros e infraestructuras críticas hacen un mayor uso de proveedores gestionados. El mercado de servicios gestionados de prevención de ransomware en América del Norte también se beneficia de compradores familiarizados con la externalización de operaciones tecnológicas, que pueden extender esas prácticas de adquisición a la monitorización de seguridad, la respuesta a incidentes y el soporte operativo. La elevada densidad competitiva de la región ejerce presión sobre los proveedores generalistas. Al mismo tiempo, los compradores reducen el número de proveedores y favorecen los servicios alineados con ecosistemas de plataformas consolidadas. Esta preferencia puede hacer que la telemetría integrada, la familiaridad con los flujos de trabajo y los modelos de responsabilidad claramente definidos adquieran mayor importancia durante los procesos de selección de proveedores y las negociaciones de renovación. Esto otorga a los proveedores integrados una ventaja a través de menores costes de cambio, operaciones más interconectadas y acceso a la telemetría de seguridad ya utilizada en los entornos de los clientes, mientras que los proveedores generalistas deben demostrar una integración y una calidad de servicio comparables.
Mercado de Servicios Gestionados de Prevención de Ransomware en Europa y América del Sur
Europa está condicionada por los requisitos de cumplimiento de NIS2 y DORA, que adquirieron relevancia operativa a partir de principios de 2025. El Reglamento (UE) 2025/37 respalda los esquemas de certificación para servicios de seguridad gestionados, lo que ofrece a los compradores una vía más clara para comparar las capacidades de los proveedores. Alemania, el Reino Unido y Francia lideran el gasto regional, mientras que España e Italia incrementan su inversión en transformación digital y necesitan soluciones de seguridad que puedan seguir el ritmo del mayor uso de aplicaciones en la nube, servicios conectados y operaciones basadas en datos. La ENISA ha declarado que su labor de certificación de servicios de seguridad gestionados tiene como objetivo fortalecer la provisión de servicios de confianza en Europa, de modo que los proveedores certificados puedan estar mejor posicionados para obtener contratos en el sector público y en sectores altamente regulados. América del Sur se encuentra aún en fase emergente, con Brasil como motor de la demanda, donde la entrega escalable a través de socios suele ser más relevante que la profundidad de las carteras de servicios empresariales, ya que los compradores pueden priorizar una cobertura gestionada accesible frente a soluciones complejas y altamente personalizadas.
Mercado de Servicios Gestionados de Prevención de Ransomware en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,86% hasta 2032, impulsada por la combinación de la expansión de las operaciones digitales, el aumento de las necesidades de seguridad y el atractivo de los servicios gestionados para las organizaciones que buscan protección especializada sin incrementar proporcionalmente su plantilla interna, mientras que las distintas normativas nacionales de datos y los entornos tecnológicos generan demanda de proveedores con capacidad de entrega local y modelos operativos flexibles. India registra una demanda creciente de servicios de detección y respuesta gestionadas (MDR) a medida que las empresas gestionan una mayor complejidad de amenazas controlando los costes de personal interno, una combinación que puede hacer que un modelo operativo externo resulte más práctico que desarrollar un conjunto igualmente amplio de capacidades especializadas dentro de cada organización. La base manufacturera de Japón impulsa la seguridad gestionada de tecnología operativa tras las brechas en la cadena de suministro, mientras que China está ampliando la capacidad de sus proveedores nacionales bajo las normas de localización de datos. Arabia Saudita y los Emiratos Árabes Unidos están ampliando la demanda potencial a través de los programas de transformación digital de Visión 2030, y África cuenta con una base de gasto más reducida, siendo Sudáfrica, Nigeria y Egipto los principales centros de demanda, donde la oportunidad de servicio está determinada por la necesidad de una protección accesible que pueda funcionar en distintos niveles de madurez tecnológica.
Panorama Competitivo
Concentración del Mercado
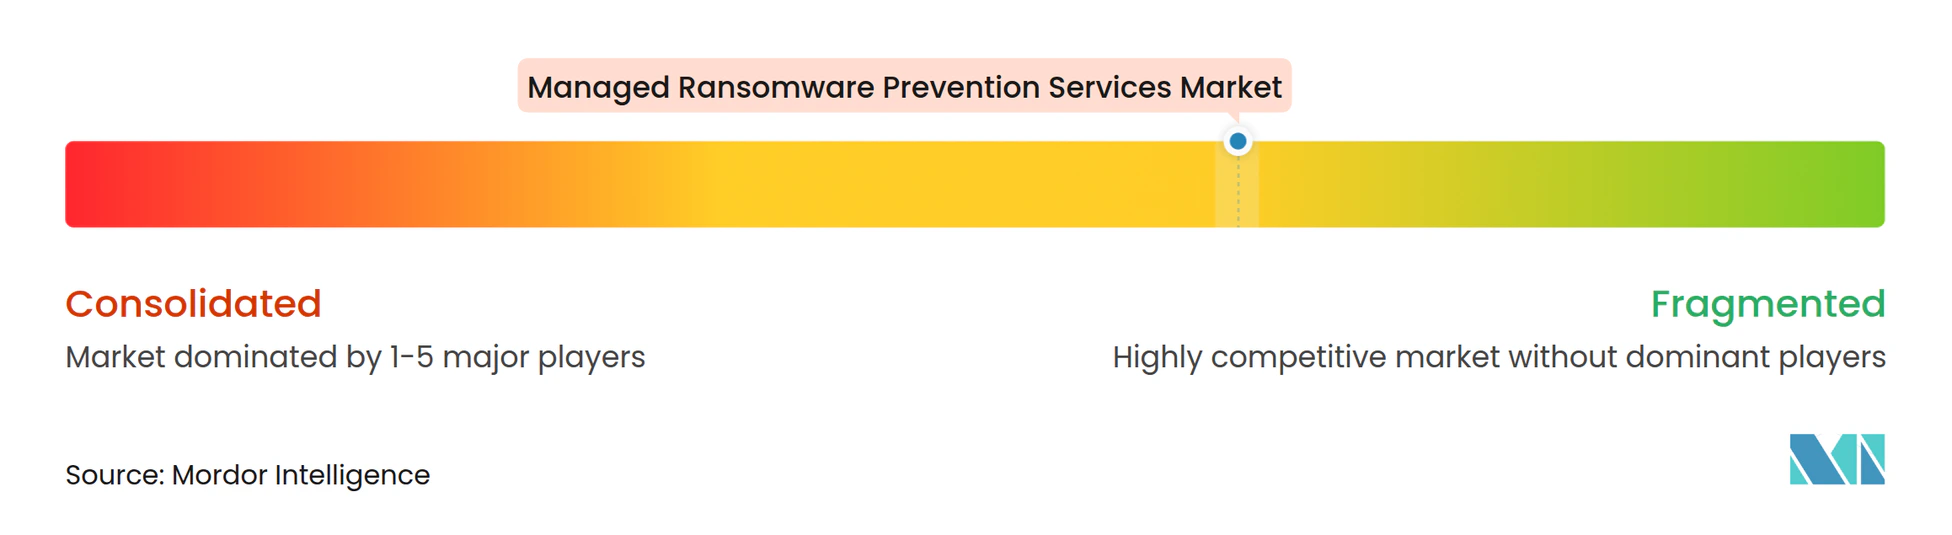
El mercado de servicios gestionados de prevención de ransomware está moderadamente fragmentado a nivel de proveedor de servicios y más concentrado a nivel de plataforma, donde un grupo más reducido de proveedores influye en las herramientas, la telemetría y los flujos de trabajo operativos utilizados por muchos proveedores de servicios. Microsoft, CrowdStrike y Palo Alto Networks determinan las decisiones de consolidación empresarial porque sus plataformas suministran gran parte de la telemetría de seguridad y las herramientas utilizadas en las operaciones gestionadas. Accenture, IBM, Tata Consultancy Services y Capgemini compiten a través de la integración de servicios, centros de operaciones de seguridad globales y conocimiento vertical. Trustwave, Rapid7, Sophos y Arctic Wolf compiten a través de la detección y respuesta gestionadas, la respuesta a incidentes y los compromisos de servicio. Los compradores eligen entre modelos operativos liderados por plataformas y proveedores independientes con integración de múltiples proveedores, lo que preserva el espacio para los especialistas al tiempo que aumenta la importancia de la alineación con la plataforma para las grandes cuentas que buscan menos interfaces operativas y flujos de datos más consistentes.
Una tensión competitiva central surge cuando los proveedores de plataformas amplían sus propias ofertas gestionadas al mismo tiempo que apoyan a los socios de canal que operan esas plataformas. Los proveedores de servicios independientes pueden utilizar plataformas líderes para escalar las operaciones, aunque esto puede crear dependencia operativa en lugar de diferenciación arquitectónica. Siguen existiendo oportunidades abiertas en la protección de tecnología operativa y sistemas de control industrial para la manufactura y las empresas de servicios públicos de energía, donde la experiencia especializada es importante. Los modelos de entrega en nube soberana pueden resultar atractivos para los clientes gubernamentales que necesitan control local, residencia de datos y operaciones dedicadas. Los servicios de seguridad para la gobernanza de la inteligencia artificial pueden volverse más relevantes a medida que las organizaciones implementen agentes autónomos y necesiten mayor visibilidad sobre su uso, incluidas las identidades, el acceso a datos y los permisos operativos conectados a esos sistemas.
Palo Alto Networks y Wipro ampliaron su asociación en junio de 2026 para ofrecer servicios de Detección y Respuesta Gestionadas impulsados por inteligencia artificial en 8 Centros de Ciberdefensa globales. La oferta combina Cortex XSIAM con la plataforma CyberShield de Wipro y utiliza aprendizaje automático y automatización para reducir sustancial y materialmente los ciclos de alerta a respuesta. Verizon Business y Accenture anunciaron una asociación en marzo de 2025 que combinó gestión de identidades y accesos, Detección y Respuesta Extendidas Gestionadas y servicios de riesgo cibernético. Estos movimientos muestran una competencia basada en plataformas integradas, escala de entrega y soporte consultivo, en lugar de basarse únicamente en la capacidad de monitoreo, ya que los clientes quieren cada vez más que la tecnología, las operaciones y la orientación sobre riesgos funcionen conjuntamente. El mercado de servicios gestionados de prevención de ransomware sigue abierto a integradores globales y proveedores especializados incluso cuando las familias de plataformas influyen en las adquisiciones, ya que los clientes aún pueden buscar respuesta a incidentes independiente, conocimiento específico del sector, entrega regional o integración de múltiples proveedores que no dependa de un único proveedor de tecnología o de un modelo de servicio estándar.
Líderes de la Industria de Servicios Gestionados de Prevención de Ransomware
-
Accenture plc
-
Atos SE
-
AT&T Inc.
-
Broadcom Inc.
-
Capgemini SE
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Prevención de Ransomware Empresas cubiertas en este informe
- Accenture plc
- Atos SE
- AT&T Inc.
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Dell Technologies Inc.
- Deloitte Touche Tohmatsu Limited
- ESET, spol. s r.o.
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kaspersky Lab
- Kroll, LLC
- Lumen Technologies, Inc.
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Sophos Limited
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Prevención de Ransomware
- Junio de 2026: Palo Alto Networks y Wipro ampliaron su asociación para ofrecer servicios de Detección y Respuesta Gestionadas impulsados por inteligencia artificial, combinando Cortex XSIAM con la plataforma de seguridad gestionada CyberShield de Wipro en 8 Centros de Ciberdefensa globales. La oferta utiliza aprendizaje automático y automatización para reducir los ciclos de alerta a respuesta de días a minutos.
- Junio de 2026: Accenture anunció su acuerdo para adquirir una participación mayoritaria en Dragos y la totalidad de runZero y NetRise a un valor empresarial combinado de 4,175 mil millones de USD, ampliando su negocio de ciberseguridad existente de 10 mil millones de USD para ofrecer una plataforma de seguridad de tecnología operativa de extremo a extremo para operadores de infraestructura crítica, la mayor inversión estratégica individual en ciberseguridad gestionada de tecnología operativa en la historia del mercado.
- Septiembre de 2025: Proofpoint lanzó Data Security Complete el 23 de septiembre de 2025, una plataforma unificada que integra prevención de pérdida de datos multicanal, gestión de amenazas internas, gestión de la postura de seguridad de datos a través de correo electrónico, nube, web y endpoints, con reducciones declaradas en los costos de administración de hasta el 58%.
- Marzo de 2025: Verizon Business y Accenture anunciaron una asociación estratégica para ofrecer gestión de identidades y accesos, Detección y Respuesta Extendidas Gestionadas y servicios de riesgo cibernético para organizaciones de todos los tamaños, integrando las capacidades globales de inteligencia de amenazas de Accenture con la infraestructura de seguridad de red de Verizon.
Alcance del Informe Global del Mercado de Servicios Gestionados de Prevención de Ransomware
Los servicios gestionados de prevención de ransomware son ofertas externalizadas que ayudan a las organizaciones a reducir la exposición al ransomware mediante monitoreo continuo, gestión de vulnerabilidades y exposición, protección de correo electrónico y endpoints, fortalecimiento de identidades, validación de copias de seguridad, inteligencia de amenazas y preparación ante incidentes. Los proveedores también pueden apoyar la detección temprana, la contención, la planificación de recuperación y el fortalecimiento posterior al incidente para limitar la interrupción del negocio.
El Informe del Mercado de Servicios Gestionados de Prevención de Ransomware está segmentado por Tipo de Servicio (Detección y Respuesta Gestionadas, Detección y Respuesta Extendidas Gestionadas, Seguridad Gestionada de Endpoints y Aplicaciones, Seguridad Gestionada de Identidad y Acceso, Seguridad Gestionada de Correo Electrónico y Colaboración, Seguridad Gestionada de Redes y Perímetro, Seguridad Gestionada de Nube y Cargas de Trabajo, y Otros Tipos de Servicio), Modo de Implementación (Basado en la Nube, En Instalaciones Propias e Híbrido), Modelo de Prestación de Servicios (Servicios Totalmente Gestionados, Servicios Co-Gestionados, Servicios Gestionados con Orientación Consultiva y Servicios Gestionados Activados por Incidentes), Tamaño de la Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria del Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Tecnologías de la Información y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Electrónico, y Otras Industrias del Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Detección y Respuesta Gestionadas |
| Detección y Respuesta Extendidas Gestionadas |
| Seguridad Gestionada de Endpoints y Aplicaciones |
| Seguridad Gestionada de Identidad y Acceso |
| Seguridad Gestionada de Correo Electrónico y Colaboración |
| Seguridad Gestionada de Redes y Perímetro |
| Seguridad Gestionada de Nube y Cargas de Trabajo |
| Otros Tipos de Servicio |
| Basado en la Nube |
| En Instalaciones Propias |
| Híbrido |
| Servicios Totalmente Gestionados |
| Servicios Co-Gestionados |
| Servicios Gestionados con Orientación Consultiva |
| Servicios Gestionados Activados por Incidentes |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Tecnologías de la Información y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Otras Industrias del Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Detección y Respuesta Gestionadas | |
| Detección y Respuesta Extendidas Gestionadas | ||
| Seguridad Gestionada de Endpoints y Aplicaciones | ||
| Seguridad Gestionada de Identidad y Acceso | ||
| Seguridad Gestionada de Correo Electrónico y Colaboración | ||
| Seguridad Gestionada de Redes y Perímetro | ||
| Seguridad Gestionada de Nube y Cargas de Trabajo | ||
| Otros Tipos de Servicio | ||
| Por Modo de Implementación | Basado en la Nube | |
| En Instalaciones Propias | ||
| Híbrido | ||
| Por Modelo de Prestación de Servicios | Servicios Totalmente Gestionados | |
| Servicios Co-Gestionados | ||
| Servicios Gestionados con Orientación Consultiva | ||
| Servicios Gestionados Activados por Incidentes | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria del Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Tecnologías de la Información y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Electrónico | ||
| Otras Industrias del Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de prevención de ransomware?
Se proyecta que el tamaño del mercado de servicios gestionados de prevención de ransomware se expanda desde 2,79 mil millones de USD en 2026 y 3,26 mil millones de USD en 2027 hasta 7,26 mil millones de USD para 2032, registrando un CAGR del 16,94% entre 2027 y 2032.
¿Qué tipo de servicio lidera los servicios gestionados de prevención de ransomware?
La Detección y Respuesta Gestionadas lidera con el 27,58% de participación en 2026, mientras que la Seguridad Gestionada de Identidad y Acceso tiene el CAGR proyectado más alto del 19,73%.
¿Por qué las organizaciones están externalizando los servicios de prevención de ransomware?
El ransomware implica cada vez más el robo de datos, mientras que la complejidad de la nube y las brechas de habilidades en ciberseguridad dificultan el monitoreo interno continuo.
¿Qué modelo de implementación se prefiere para la prevención gestionada de ransomware?
La implementación basada en la nube lidera con el 68,91% de participación en 2026 y se proyecta que se expanda a un CAGR del 18,92% hasta 2032.
¿Qué sector del usuario final se está expandiendo más rápidamente para estos servicios?
Se proyecta que la Salud y las Ciencias de la Vida se expandan a un CAGR del 20,86% hasta 2032 porque los entornos de atención conectada necesitan protección y respuesta rápidas.
¿Qué región se proyecta que se expanda más rápidamente?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 19,86% hasta 2032, respaldado por la creciente demanda de capacidades de detección y respuesta gestionadas.