
Tamanho e Participação do Mercado de Serviços Gerenciados de Recuperação de Ransomware
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 2.15 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.97 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.05 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Recuperação de Ransomware por Mordor Intelligence
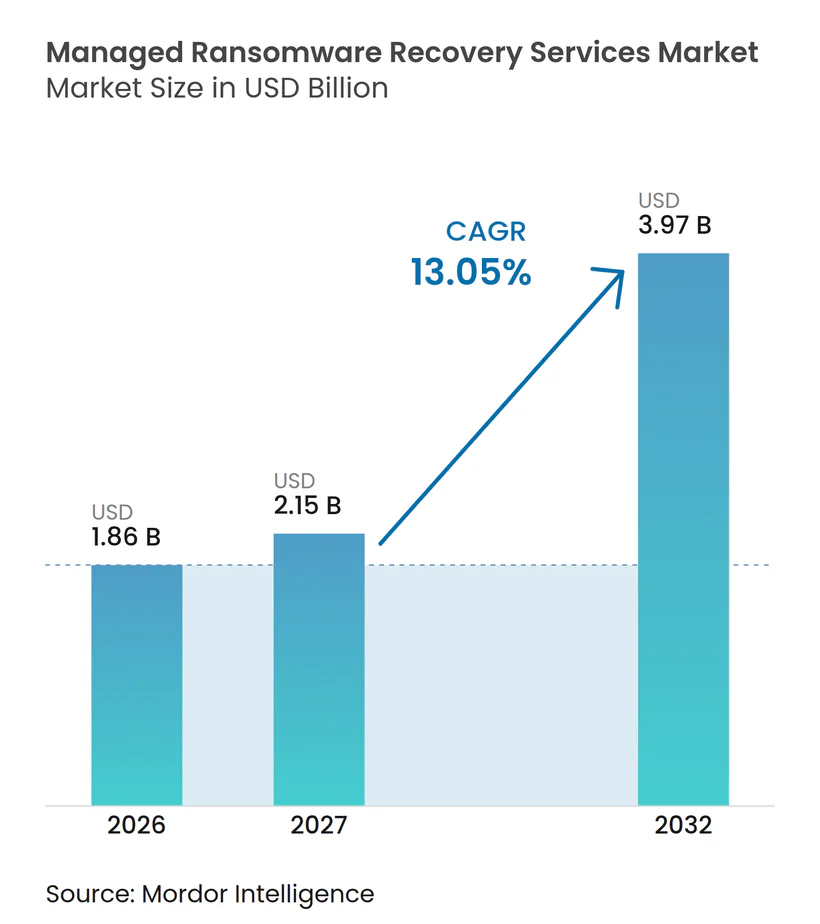
O tamanho do mercado de serviços gerenciados de recuperação de ransomware tem projeção de expansão de 1,86 bilhões de USD em 2026 e 2,15 bilhões de USD em 2027 para 3,97 bilhões de USD até 2032, registrando um CAGR de 13,05% entre 2027 e 2032. O mercado de serviços gerenciados de recuperação de ransomware é sustentado por organizações que transferem o trabalho de recuperação de equipes internas de TI para provedores especializados capazes de restaurar sistemas, preservar evidências e gerenciar os efeitos mais amplos de um ataque. Os eventos de ransomware atualmente combinam com frequência criptografia, roubo de dados e pressão sobre clientes ou outras partes interessadas, tornando a simples restauração de arquivos insuficiente. O mercado de serviços gerenciados de recuperação de ransomware também se beneficia de regulamentações e requisitos de seguros que exigem procedimentos de recuperação testados, backups imutáveis e objetivos de recuperação documentados. Os fornecedores estão respondendo combinando detecção de ameaças, contenção, recuperação de identidade e restauração em um único serviço, enquanto provedores menores enfrentam pressões de custo e de talentos. Essas condições criam espaço para serviços de recuperação repetíveis e com suporte de automação, especialmente onde as organizações têm capacidade forense interna limitada. O mercado de serviços gerenciados de recuperação de ransomware recompensa os provedores que conseguem tornar o trabalho complexo de recuperação mais fácil de testar e gerenciar.
Principais Conclusões do Relatório
- Por tipo de serviço, Restauração de Infraestrutura, Sistemas, Aplicações e Nuvem deteve 29,67% do mercado de serviços gerenciados de recuperação de ransomware em 2026 e tem projeção de expansão a um CAGR de 14,43% até 2032.
- Por modelo de entrega, a Resposta Remota a Incidentes deteve 46,32% de participação em 2026, enquanto a Entrega Híbrida tem projeção de expansão a um CAGR de 14,73% até 2032.
- Por porte da organização, as Grandes Empresas responderam por 70,41% do mercado de serviços gerenciados de recuperação de ransomware em 2026, enquanto as Pequenas e Médias Empresas têm projeção de expansão a um CAGR de 15,03% até 2032.
- Por vertical da indústria, o setor de Serviços Bancários, Financeiros e de Seguros (BFSI) deteve 26,57% de participação em 2026, enquanto Saúde e Ciências da Vida tem projeção de expansão a um CAGR de 15,33% até 2032.
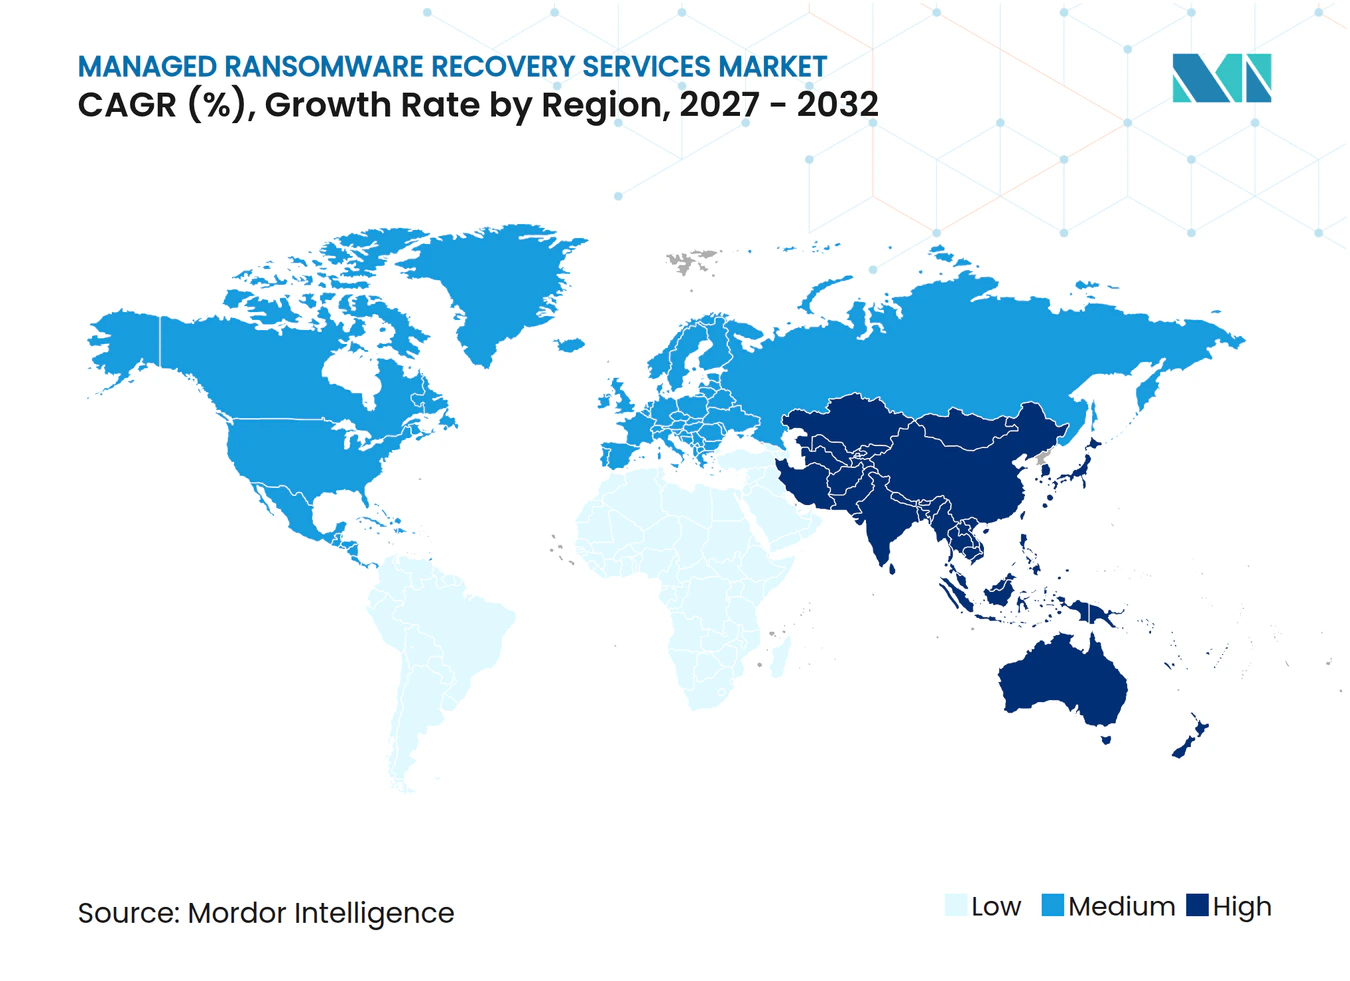
- Por geografia, a América do Norte respondeu por 36,21% do mercado de serviços gerenciados de recuperação de ransomware em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 16,63% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escalada de Ataques de Dupla e Tripla Extorsão | +4.2% | Global, com América do Norte e Europa mais expostas | Curto prazo (≤ 2 anos) |
| Pressão Regulatória por Recuperação Cibernética Testada | +2.8% | UE, América do Norte, núcleo da Ásia-Pacífico, incluindo Austrália e Índia, com extensão ao Oriente Médio e África | Médio prazo (2-4 anos) |
| Expansão de Cargas de Trabalho em Nuvem e Multinuvem | +2.1% | Global, mais elevada na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Ataques a Backups Criam Demanda por Recuperação Imutável | +1.8% | Global, mais aguda na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Caminhos de Ataque Centrados em Identidade Aumentam a Complexidade da Recuperação | +1.1% | Global, principalmente em ambientes de grandes empresas | Médio prazo (2-4 anos) |
| Prontidão para Recuperação Torna-se Requisito de Nível de Conselho e de Seguros | +0.9% | América do Norte e UE, com extensão à Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques de Dupla e Tripla Extorsão
O mercado de serviços gerenciados de recuperação de ransomware é moldado por métodos de extorsão que exigem muito mais do que a descriptografia de arquivos. A Arctic Wolf relatou que 96% dos casos de ransomware envolveram roubo de dados, o que significa que uma restauração bem-sucedida do sistema ainda pode deixar uma organização exposta a riscos de divulgação e reputacionais. Os clientes, portanto, precisam de preservação forense, monitoramento da dark web, coordenação jurídica e suporte para decisões de comunicação, além da recuperação técnica. A Check Point Research identificou 85 grupos ativos de ransomware e 45 novos atores observados em 2025, adicionando incerteza às negociações e ao planejamento de incidentes. O escopo mais amplo desses eventos favorece provedores contratados que podem conter um ataque e orientar o processo de recuperação desde a primeira resposta até a restauração. O mercado de serviços gerenciados de recuperação de ransomware valoriza cada vez mais essa ampla capacidade de resposta a incidentes e a clara responsabilização que a acompanha.
Pressão Regulatória por Recuperação Cibernética Testada
O mercado de serviços gerenciados de recuperação de ransomware também está sendo influenciado por normas que transformam a prontidão para recuperação em uma obrigação documentada. O Regulamento de Resiliência Operacional Digital da União Europeia está em vigor desde 17 de janeiro de 2025 e exige que as entidades financeiras mantenham e testem procedimentos de continuidade de negócios de TIC, backup e recuperação. O marco regulatório australiano de notificação de pagamento de ransomware exige que determinadas entidades notifiquem um pagamento ou o recebimento de uma demanda em até 72 horas, reforçando a necessidade de gestão organizada de incidentes. Nova York ampliou os requisitos de notificação de incidentes de cibersegurança e de divulgação de pagamentos de ransomware para corporações municipais e autoridades públicas a partir de 26 de julho de 2025. Essas obrigações tornam uma avaliação de recuperação pontual menos útil do que um relacionamento contínuo que inclua testes, registros e responsabilidades definidas. O DORA e as normas europeias correlatas são especialmente importantes para organizações de serviços financeiros e infraestrutura crítica que devem demonstrar aos supervisores que os procedimentos de recuperação funcionam na prática. O mercado de serviços gerenciados de recuperação de ransomware ganha demanda recorrente quando as evidências de recuperação precisam ser mantidas.
Expansão de Cargas de Trabalho em Nuvem e Multinuvem
Os ambientes de nuvem e multinuvem estão aumentando o número de sistemas que precisam ser recuperados conjuntamente após um ataque. A Microsoft documentou um caminho de ataque do Storm-0501 no qual contas de sincronização comprometidas permitiram a movimentação do Active Directory para o Microsoft Entra ID e, em seguida, para privilégios mais amplos na nuvem. Uma equipe de recuperação deve, portanto, tratar a infraestrutura local, as identidades na nuvem, as aplicações e os serviços vinculados, em vez de tratá-los como tarefas separadas. A Commvault estendeu o Cleanroom Recovery para a AWS em 2025, além do suporte já existente para o Azure, oferecendo ambientes de recuperação isolados para cargas de trabalho em nuvem. A ITR relatou que o setor de backup e recuperação do Japão expandiu 9,7% no ano fiscal de 2025, à medida que ambientes híbridos, multinuvem e de SaaS aumentaram a complexidade da recuperação. O lançamento pela KDDI iret em 2026 de 3 serviços de recuperação na Oracle Cloud Infrastructure demonstra como provedores regionais estão adaptando seus serviços onde as empresas não conseguem construir internamente arquiteturas resilientes de backup multinuvem. O mercado de serviços gerenciados de recuperação de ransomware, portanto, tem uma necessidade crescente de provedores que coordenem a recuperação em diferentes ambientes.
Ataques a Backups Criam Demanda por Recuperação Imutável
Os atacantes visam cada vez mais o ambiente de backup que as organizações esperam usar para restauração. O ataque a sistemas de backup pode deixar as organizações incapazes de restaurar operações críticas mesmo quando existem cópias de backup. O armazenamento imutável e os ambientes de recuperação isolados estão, portanto, tornando-se requisitos centrais para um plano de recuperação confiável. A Sophos constatou que 54% das organizações atacadas usaram backups para restaurar dados, demonstrando que ter um backup não garante um processo de recuperação utilizável.[1] Essa lacuna sustenta serviços que verificam a integridade do backup, isolam cópias limpas e realizam a restauração em condições de incidente. Também favorece provedores que tornam o teste de recuperação parte de um serviço regular, e não apenas uma atividade de emergência. O mercado de serviços gerenciados de recuperação de ransomware é fortalecido quando esses testes identificam vulnerabilidades antes de um ataque.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escassez de Engenheiros de Recuperação e Especialistas em Forense | -1.8% | Global, mais aguda na América do Norte e UE | Curto prazo (≤ 2 anos) |
| Alto Custo e Economia Incerta de Contratos de Recuperação Complexos | -1.2% | Global, desproporcional para segmentos de PMEs | Médio prazo (2-4 anos) |
| Restrições de Integridade de Evidências e Acesso Transfronteiriço a Dados | -0.7% | UE, núcleo da Ásia-Pacífico, com extensão à América do Norte | Médio prazo (2-4 anos) |
| Desvio de Runbook de Recuperação em Dependências de SaaS e Nativas de Nuvem | -0.5% | Global, especialmente em ambientes com uso intensivo de multinuvem | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Engenheiros de Recuperação e Especialistas em Forense
O mercado de serviços gerenciados de recuperação de ransomware enfrenta uma oferta limitada de profissionais capazes de liderar trabalhos complexos de recuperação. A Fortinet relatou uma lacuna global na força de trabalho de cibersegurança de 4,7 milhões de profissionais em 2025. A ISACA constatou que 55% das equipes de cibersegurança estavam com quadro insuficiente e 65% tinham vagas não preenchidas. O estudo do governo do Reino Unido de 2025 revelou que 30% das empresas tinham lacunas em habilidades avançadas que incluíam análise forense.[2] O trabalho de recuperação exige capacidades escassas em manuseio de evidências, reconstrução do Active Directory, recuperação de identidade em nuvem e documentação pronta para seguradoras. Provedores que escalam muito rapidamente podem alocar profissionais menos experientes em casos difíceis, o que pode prolongar a recuperação e gerar erros no manuseio de evidências. Essa restrição está incentivando runbooks padronizados e triagem assistida por automação que reservam especialistas sênior para as tarefas que exigem seu julgamento.
Alto Custo e Economia Incerta de Contratos de Recuperação Complexos
O trabalho de recuperação complexo continua difícil de orçar porque o escopo final frequentemente só se revela após o início de um incidente. Demandas de resgate, serviços profissionais, assessoria jurídica, notificação de clientes e comunicações de crise podem gerar custos substanciais para o contratante. Assessoria jurídica, notificação de clientes, comunicações de crise e serviços de restauração podem acrescentar custos substanciais à resposta. Para pequenas e médias empresas, um contrato de retenção completo ou um contrato de recuperação pode consumir uma parcela significativa do orçamento de TI. Os compradores também têm dificuldade em comparar propostas quando os provedores definem o escopo de recuperação de forma diferente, e dependências ocultas de SaaS ou nuvem surgem após a assinatura do contrato. Essas condições podem atrasar as decisões de compra mesmo quando os compradores reconhecem os riscos operacionais de depender de recuperação autogerenciada.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
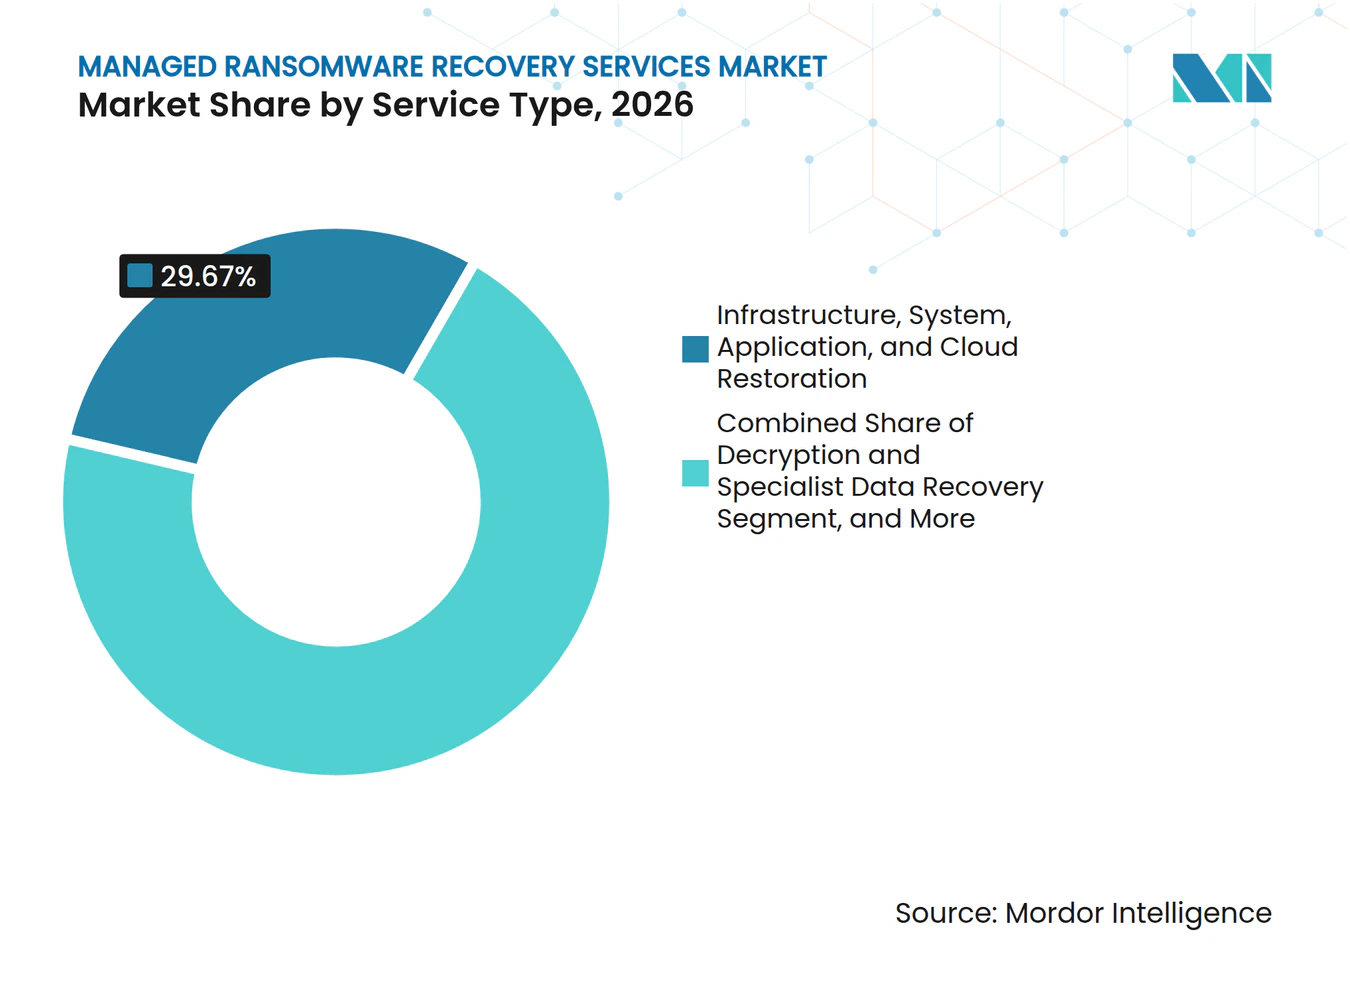
Restauração em Nuvem Sustenta Participação e ExpansãoRestauração de Infraestrutura, Sistemas, Aplicações e Nuvem deteve 29,67% da participação do mercado de serviços gerenciados de recuperação de ransomware em 2026 e tem projeção de expansão a um CAGR de 14,43% até 2032. Sua posição reflete a necessidade de reconstruir ambientes completos em infraestrutura híbrida e ativos de nuvem após um incidente de ransomware. O trabalho frequentemente inclui servidores, aplicações, máquinas virtuais, configurações de nuvem e os serviços de identidade que os conectam. As organizações exigem cada vez mais um local limpo e isolado onde os sistemas restaurados possam ser testados antes de retornar à produção. Google Cloud, Rubrik e Commvault têm promovido ambientes de recuperação isolados em nuvem que apoiam essa abordagem. O mercado de serviços gerenciados de recuperação de ransomware, consequentemente, atribui mais valor a provedores que conseguem restaurar um serviço de negócios, e não apenas recuperar arquivos individuais.
Avaliação de Emergência, Triagem, Contenção e Erradicação continuam sendo a primeira etapa de um contrato de recuperação e podem ter preços premium porque a organização precisa de orientação urgente. Os programas de retenção transformam parte desse trabalho em um serviço recorrente planejado, estabelecendo contatos, procedimentos e acesso antes de um ataque. A Forense Digital e Preservação de Evidências tornou-se mais importante onde as normas de notificação exigem um registro do incidente e uma cadeia de custódia confiável. A Descriptografia e Recuperação Especializada de Dados continua relevante quando cópias imutáveis estão ausentes ou incompletas, embora o uso mais amplo de backups protegidos possa limitar seu papel a longo prazo. A Recuperação de Identidade, Diretório e Acesso está se tornando uma especialidade separada porque um atacante pode manter acesso por meio de sistemas de diretório e identidade após uma restauração de infraestrutura. O lançamento do Okta Recovery pela Rubrik em 2025 estendeu seu suporte de recuperação de identidade para o Active Directory, o Entra ID e o Okta. Funções de recuperação documentadas nesses serviços ajudam os compradores a migrar de uma abordagem de correção emergencial para um contrato de recuperação gerenciada definido.



Por Modelo de Entrega:
A Entrega Híbrida Combina Trabalho Remoto e PresencialA Resposta Remota a Incidentes respondeu por 46,32% da participação do mercado de serviços gerenciados de recuperação de ransomware em 2026. Ela atrai compradores porque um especialista pode iniciar a triagem rapidamente por meio de um portal seguro, sem precisar se deslocar até o local afetado. As ferramentas remotas também se adequam a plataformas de recuperação conectadas a sistemas de nuvem, cópias de backup e dados centralizados de segurança. Muitos contratos de retenção começam dessa forma, permitindo que as organizações ativem um processo de resposta acordado logo após um alerta. O modelo pode reduzir o custo de uma fase inicial de avaliação e contenção. Permanece particularmente prático quando os sistemas corporativos estão acessíveis e o trabalho de recuperação não requer intervenção física.
A Entrega Híbrida tem projeção de expansão a um CAGR de 14,73% até 2032, a maior taxa entre os modelos de entrega. Ela combina triagem forense remota com trabalho presencial direcionado para preservação de evidências, recuperação de hardware ou ambientes de tecnologia operacional. A Implantação em Campo no Local continua necessária em ambientes de manufatura, saúde e outros onde o isolamento de rede impede o acesso remoto ou onde as evidências precisam ser coletadas pessoalmente. A NCC Group e a Dragos lançaram um contrato de retenção de convergência de TI e TO em novembro de 2025, combinando forense digital e resposta a incidentes com conhecimento em tecnologia operacional.[3] O mercado de serviços gerenciados de recuperação de ransomware se beneficia desse modelo porque os clientes podem evitar uma equipe presencial prolongada, mantendo acesso à intervenção física nas etapas críticas. Provedores capazes de transferir trabalho entre equipes remotas e presenciais em diferentes jurisdições podem oferecer qualidade de serviço mais consistente. O mercado de serviços gerenciados de recuperação de ransomware recompensa um modelo de entrega que mantém a tomada de decisões consistente durante essas transferências. A abordagem é especialmente relevante quando a recuperação precisa cobrir sistemas corporativos e ativos operacionais no mesmo evento.
Por Porte da Organização:
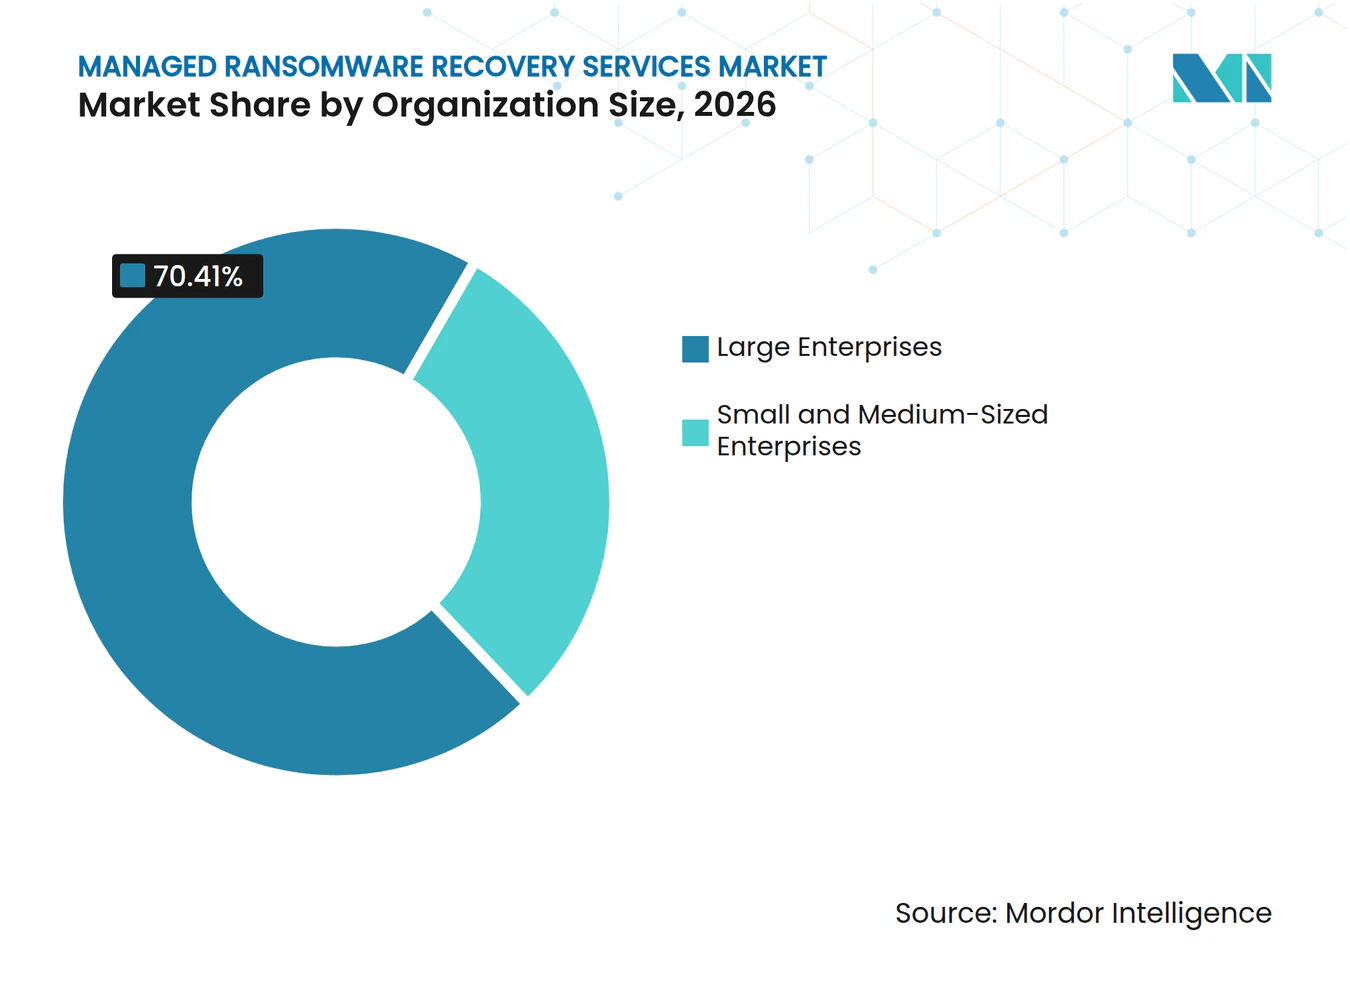
Serviços Gerenciados se Estendem a Empresas MenoresAs Grandes Empresas detiveram 70,41% de participação em 2026. Essas organizações têm amplas superfícies de ataque, alta exposição a demandas de resgate e orçamentos estabelecidos para contratos de retenção de resposta a incidentes. Elas também gerenciam ambientes complexos que podem incluir grandes florestas do Active Directory, vários provedores de nuvem, aplicações de SaaS e vínculos com a cadeia de suprimentos. Uma falha na recuperação pode interromper serviços ao cliente, atividades regulamentadas e operações em vários locais. As grandes empresas, portanto, têm maior probabilidade de manter avaliações de prontidão e objetivos de recuperação definidos antes de um incidente. Seus requisitos sustentam a demanda por provedores capazes de coordenar recuperação técnica, preservação de evidências, relatórios executivos e documentação voltada a reguladores.
As Pequenas e Médias Empresas têm projeção de expansão a um CAGR de 15,03% até 2032. Serviços por assinatura e modulares tornam as capacidades de recuperação especializada mais acessíveis do que um programa interno totalmente dotado de pessoal. O Commvault Guardian é um exemplo de oferta baseada em retenção projetada para levar serviços de prontidão definidos a uma base de clientes mais ampla. As seguradoras também pedem cada vez mais que as empresas documentem planos de recuperação e processos de backup testados como parte das discussões de cobertura. A JIPDEC relatou que 45,8% das empresas japonesas sofreram uma infecção por ransomware em 2026, enquanto o sucesso na recuperação foi de 44,2%, abaixo dos 46% de 2025. Isso deixa muitas organizações menores com uma razão prática para buscar um provedor que possa validar a capacidade de recuperação antes de um evento. Modelos de serviço que utilizam playbooks padronizados podem melhorar o acesso sem exigir que o cliente empregue uma grande equipe especializada.

Por Vertical da Indústria:
BFSI Lidera Enquanto Saúde Ganha RitmoO setor de BFSI deteve 26,57% de participação em 2026. As organizações financeiras há muito investem em resposta a incidentes, continuidade de negócios e nos controles necessários para proteger dados de clientes e transações. O DORA acrescentou um requisito para muitas entidades financeiras da UE testarem seus arranjos de recuperação de TIC, reforçando o argumento para suporte externo de recuperação preparado. Falhas de recuperação nesse setor podem levar a interrupções operacionais, atenção supervisória e perda de confiança entre clientes e contrapartes. Essas organizações frequentemente preferem contratos de retenção que forneçam funções definidas, procedimentos testados e um registro claro de cada etapa da resposta. O mercado de serviços gerenciados de recuperação de ransomware se beneficia da necessidade do setor de manter sistemas críticos disponíveis enquanto cumpre requisitos rigorosos de notificação e evidências.
Saúde e Ciências da Vida têm projeção de expansão a um CAGR de 15,33% até 2032. Os registros eletrônicos de saúde e os sistemas clínicos conectados podem ser difíceis de restaurar porque suportam cuidados ao paciente com prazos críticos. A Check Point Research relatou que a saúde representou 8% das vítimas de ransomware listadas publicamente no terceiro trimestre de 2025. O custo do tempo de inatividade é alto porque as interrupções podem afetar a prestação de cuidados, bem como os processos administrativos. As organizações de TI e Telecomunicações também precisam de amplo suporte de recuperação porque seus ambientes contêm extensa infraestrutura de nuvem e identidade. A Manufatura continua sendo um comprador significativo, pois o ransomware pode afetar tanto os sistemas de tecnologia da informação quanto os de tecnologia operacional. Energia, serviços públicos, varejo e comércio eletrônico criam demanda adicional onde serviços críticos ou períodos de negociação movimentados tornam a interrupção prolongada inaceitável.
Análise Geográfica
Mercado de Serviços Gerenciados de Recuperação de Ransomware da América do Norte
A América do Norte respondeu por 36,21% do tamanho do mercado de serviços gerenciados de recuperação de ransomware em 2026. Os Estados Unidos concentram um grande número de organizações regulamentadas e um mercado bem desenvolvido para serviços de resposta a incidentes contratados de forma permanente. A Check Point Research relatou que os Estados Unidos representaram 51% das vítimas de ransomware listadas publicamente no terceiro trimestre de 2025.[4] O Canadá também contribui para a demanda regional por suporte gerenciado de recuperação. Os requisitos de reporte para infraestruturas críticas e empresas de capital aberto também reforçam a demanda por suporte estruturado de recuperação. Os requisitos de reporte de Nova York ampliam esse foco de conformidade para corporações municipais e autoridades públicas.
Mercado de Serviços Gerenciados de Recuperação de Ransomware da Europa e América do Sul
A Europa continua sendo um importante centro de demanda, pois a conformidade regulatória e a exposição industrial tornam os procedimentos de recuperação testados fundamentais. O DORA fortaleceu a contratação formal de serviços de recuperação entre entidades financeiras desde janeiro de 2025. Alemanha, Reino Unido, França, Itália e Espanha apresentam demanda substancial proveniente de organizações industriais, financeiras e de telecomunicações. A NCC Group relatou que a Europa representou 26% dos ataques globais de ransomware em junho de 2026. A Diretiva NIS2 também apoia os requisitos de prontidão para recuperação de entidades essenciais e importantes em toda a União Europeia. A América do Sul é uma área de demanda emergente, com ataques contra organizações dos setores de BFSI e energia no Brasil e na Argentina aumentando o interesse em serviços especializados de recuperação.
Mercado de Serviços Gerenciados de Recuperação de Ransomware da APAC e MEA
A Ásia-Pacífico deve expandir a uma CAGR de 16,63% até 2032. A Índia registrou 77 incidentes confirmados de ransomware no primeiro semestre de 2026, ocupando o segundo lugar na Ásia-Pacífico de acordo com a síntese de pesquisa fornecida pela Mordor Intelligence. O requisito de reporte em 6 horas do CERT-In aumenta o valor de um provedor contratado de forma permanente que possa ser mobilizado rapidamente. A ITR relatou um aumento de 9,7% no setor de backup e recuperação do Japão durante o ano fiscal de 2025 e previu uma CAGR de 12,0% até o ano fiscal de 2030. O Oriente Médio e a África também apresentam demanda proveniente de programas de infraestrutura digital do Golfo e de economias digitais em expansão na Nigéria e na África do Sul, embora a disponibilidade de provedores locais especializados permaneça limitada.
Cenário Competitivo
Concentração do Mercado
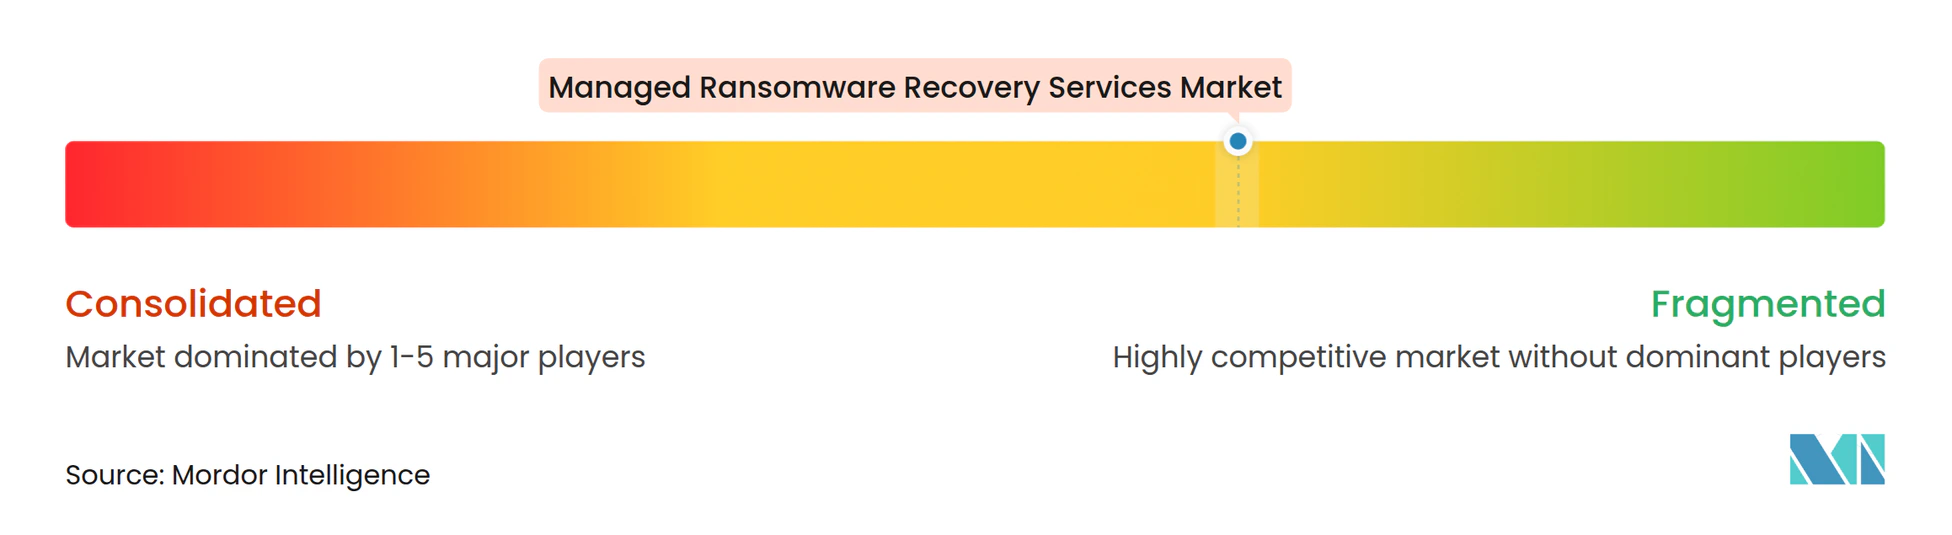
O mercado de serviços gerenciados de recuperação de ransomware é moderadamente fragmentado, sem que nenhum provedor detenha uma posição dominante em todos os tipos de serviço. A concorrência vem de plataformas de cibersegurança com capacidade de resposta a incidentes, provedores de proteção de dados que migram para serviços de resposta e empresas especializadas em forense digital. CrowdStrike, Palo Alto Networks e SentinelOne competem ao lado de Veeam, Commvault, Rubrik e Cohesity, enquanto Kroll, NCC Group e Arete Advisors trazem expertise especializada em resposta. O padrão mais visível é a convergência entre detecção, contenção, proteção de dados e recuperação. Os compradores esperam cada vez mais que um provedor coordene essas etapas, em vez de passar o incidente entre fornecedores separados. Isso favorece empresas que conseguem combinar telemetria de segurança com restauração isolada e procedimentos de recuperação testados.
A parceria da Commvault com a CrowdStrike foi expandida em abril de 2025 para combinar a resposta a incidentes da CrowdStrike com os serviços de recuperação da Commvault e sua oferta de prontidão Guardian. O acordo vincula a detecção de ameaças em tempo real à restauração em sala limpa, permitindo que os clientes passem da contenção à recuperação por meio de um fluxo de trabalho mais integrado. A Rubrik adquiriu a Strata.io em junho de 2026 para adicionar continuidade de identidade e capacidades de avanço de identidade para ambientes híbridos e multinuvem. Essa medida aborda o risco de uma organização restaurar sistemas, mas deixar os serviços de identidade expostos à persistência de um atacante. A NCC Group e a Dragos introduziram seu contrato de retenção conjunto de TI e TO em novembro de 2025, oferecendo um modelo para fornecedores que se diferenciam por expertise de resposta específica ao setor. Esses movimentos mostram que a profundidade do serviço e a execução coordenada são tão importantes quanto a tecnologia de backup subjacente.
O mercado de serviços gerenciados de recuperação de ransomware tem uma abertura clara para ofertas com automação em primeiro lugar, voltadas a organizações menores que não conseguem suportar um grande contrato de retenção. O mercado de serviços gerenciados de recuperação de ransomware pode se beneficiar quando essas ofertas reduzem a dependência do tempo escasso de especialistas. A certificação de armazenamento WORM e a atestação ISO 27001 estão se tornando mais relevantes na contratação empresarial porque os compradores buscam evidências de que os dados de recuperação e os processos de serviço atendem a requisitos reconhecidos. Os provedores podem se diferenciar testando a capacidade de recuperação, automatizando a triagem de rotina e tornando o status de recuperação mais fácil de entender para executivos e seguradoras. As empresas especializadas podem permanecer competitivas por meio de experiência em setores regulamentados e ambientes onde a tecnologia operacional está envolvida. As plataformas maiores têm vantagem onde os clientes desejam um único provedor para detecção, proteção de dados e restauração. Provedores menores ainda podem competir onde oferecem um serviço de resposta focado, conhecimento local ou fortes habilidades forenses. Pontuação de concentração de mercado: 3 de 10, porque o rascunho não identifica participação combinada dos principais provedores e descreve um campo fragmentado que abrange plataformas, especialistas em backup e respondentes especializados.
Líderes do Setor de Serviços Gerenciados de Recuperação de Ransomware
-
Veeam Software Group GmbH
-
Rubrik, Inc.
-
Cohesity, Inc.
-
Alvaka Networks, Inc.
-
CrowdStrike Holdings, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Recuperação de Ransomware Empresas cobertas neste relatório
- Veeam Software Group GmbH
- Rubrik, Inc.
- Cohesity, Inc.
- Druva Inc.
- Proven Data Recovery, LLC
- Acronis International GmbH
- Alvaka Networks, Inc.
- Arete Advisors, Inc.
- Bitdefender SRL
- Commvault Systems, Inc.
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- DriveSavers, Inc.
- Gillware, Inc.
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Secure Data Recovery Services, Inc.
- SentinelOne, Inc.
- Sophos Limited
- STORM Guidance, LLC
- Halcyon
- Verizon Communications Inc.
- Mandiant, Inc.
- WithSecure Corporation
- 11:11 Systems
- Recovery Point Systems
- Iron Mountain Incorporated
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Recuperação de Ransomware
- Outubro de 2026: A EXA Corporation lançou seu "Serviço de Diagnóstico de Recuperação de Backup de Ransomware" no Japão, oferecendo uma avaliação de espectro completo da capacidade de recuperação de backup por meio das perspectivas de backup, restauração e recuperação, e entregando um roteiro de melhorias aos clientes. O serviço responde a casos documentados em que organizações com ambientes de backup ainda falharam em restaurar sistemas prontamente devido a lacunas procedimentais e arquiteturais, e tem como alvo a crescente demanda empresarial japonesa por serviços de validação de recuperação.
- Outubro de 2026: A Arcserve anunciou a disponibilidade imediata dos Pacotes de Proteção e Recuperação de Ransomware da Arcserve, novas soluções acessíveis para organizações pequenas e de médio porte defenderem dados contra ataques de ransomware, validarem a capacidade de recuperação e coordenarem a recuperação de dados com menor complexidade operacional.
- Junho de 2026: A Rubrik adquiriu a Strata.io, especialista em orquestração de identidade para ambientes híbridos e multinuvem, para introduzir a Continuidade de Identidade, failover automatizado para um provedor de identidade secundário durante um incidente, e o Avanço de Identidade, permitindo que as organizações reconstruam o Active Directory preservando alterações legítimas de credenciais sem reintroduzir a persistência do atacante. Os termos não foram divulgados, e as capacidades entraram em pré-visualização privada no evento Rubrik FORWARD.
- Maio de 2026: A KDDI iret lançou 3 novos serviços de recuperação de ransomware usando a Oracle Cloud Infrastructure. Os serviços abordam a dificuldade que as empresas japonesas enfrentam na construção de arquiteturas de backup multinuvem à prova de adulteração. Eles incluem recuperação com RPO próximo de zero usando o Oracle Database Zero Data Loss Autonomous Recovery Service, sincronização de banco de dados em tempo real por meio do Oracle GoldenGate e uma conexão multinuvem por circuito privado que atende aos padrões do setor de saúde e FISC.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Recuperação de Ransomware
Os serviços gerenciados de recuperação de ransomware fornecem soluções completas lideradas por especialistas, projetadas para isolar ataques cibernéticos, restaurar com segurança dados comprometidos e reconstruir a infraestrutura de TI afetada após um incidente de ransomware. Esses serviços especializados de terceiros minimizam o tempo de inatividade dos negócios e mitigam o impacto financeiro por meio de contenção rápida, análise forense e restauração segura de backups.
O Relatório do Mercado de Serviços Gerenciados de Recuperação de Ransomware é Segmentado por Tipo de Serviço (Avaliação de Emergência, Triagem, Contenção e Erradicação, Forense Digital e Preservação de Evidências, Descriptografia e Recuperação Especializada de Dados, Restauração de Infraestrutura, Sistemas, Aplicações e Nuvem, Recuperação de Identidade, Diretório e Acesso, e Outros Tipos de Serviço), Modelo de Entrega (Resposta Remota a Incidentes, Implantação em Campo no Local e Entrega Híbrida), Porte da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical da Indústria (Serviços Bancários, Financeiros e de Seguros [BFSI], Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura, Energia e Serviços Públicos, Varejo e Comércio Eletrônico, e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Avaliação de Emergência, Triagem, Contenção e Erradicação |
| Forense Digital e Preservação de Evidências |
| Descriptografia e Recuperação Especializada de Dados |
| Restauração de Infraestrutura, Sistemas, Aplicações e Nuvem |
| Recuperação de Identidade, Diretório e Acesso |
| Outros Tipos de Serviço |
| Resposta Remota a Incidentes |
| Implantação em Campo no Local |
| Entrega Híbrida |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura |
| Energia e Serviços Públicos |
| Varejo e Comércio Eletrônico |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Avaliação de Emergência, Triagem, Contenção e Erradicação | |
| Forense Digital e Preservação de Evidências | ||
| Descriptografia e Recuperação Especializada de Dados | ||
| Restauração de Infraestrutura, Sistemas, Aplicações e Nuvem | ||
| Recuperação de Identidade, Diretório e Acesso | ||
| Outros Tipos de Serviço | ||
| Por Modelo de Entrega | Resposta Remota a Incidentes | |
| Implantação em Campo no Local | ||
| Entrega Híbrida | ||
| Por Porte da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical da Indústria | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura | ||
| Energia e Serviços Públicos | ||
| Varejo e Comércio Eletrônico | ||
| Outros Verticais da Indústria | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de recuperação de ransomware?
O mercado de serviços gerenciados de recuperação de ransomware tem projeção de crescimento de 1,86 bilhões de USD em 2026 para 3,97 bilhões de USD até 2032, a um CAGR de 13,05% de 2027 a 2032.
Qual tipo de serviço lidera os serviços gerenciados de recuperação de ransomware?
A Restauração de Infraestrutura, Sistemas, Aplicações e Nuvem lidera com 29,67% de participação em 2026 e tem projeção de expansão a um CAGR de 14,43% até 2032.
Por que as empresas utilizam provedores gerenciados de recuperação de ransomware?
Os provedores ajudam as organizações a coordenar contenção, preservação forense, recuperação de identidade, validação de backup e restauração limpa quando as equipes internas não conseguem cobrir todas as tarefas.
Qual modelo de entrega está se expandindo mais rapidamente para recuperação de ransomware?
A Entrega Híbrida tem projeção de expansão a um CAGR de 14,73% até 2032 porque combina triagem remota com trabalho presencial quando a intervenção física é necessária.
Quais organizações criam a demanda mais forte por serviços de recuperação?
As Grandes Empresas detiveram 70,41% de participação em 2026, enquanto as pequenas e médias empresas têm projeção de expansão a um CAGR de 15,03% até 2032.
Qual região tem a expansão projetada mais rápida?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 16,63% até 2032, sustentada pela adoção digital, requisitos de notificação e oferta limitada de capacidade especializada de recuperação.