
Tamanho e Participação do Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 6.48 Bilhões de dólares |
| Tamanho do Mercado (2032) | 14.08 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 16.79 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas por Mordor Intelligence
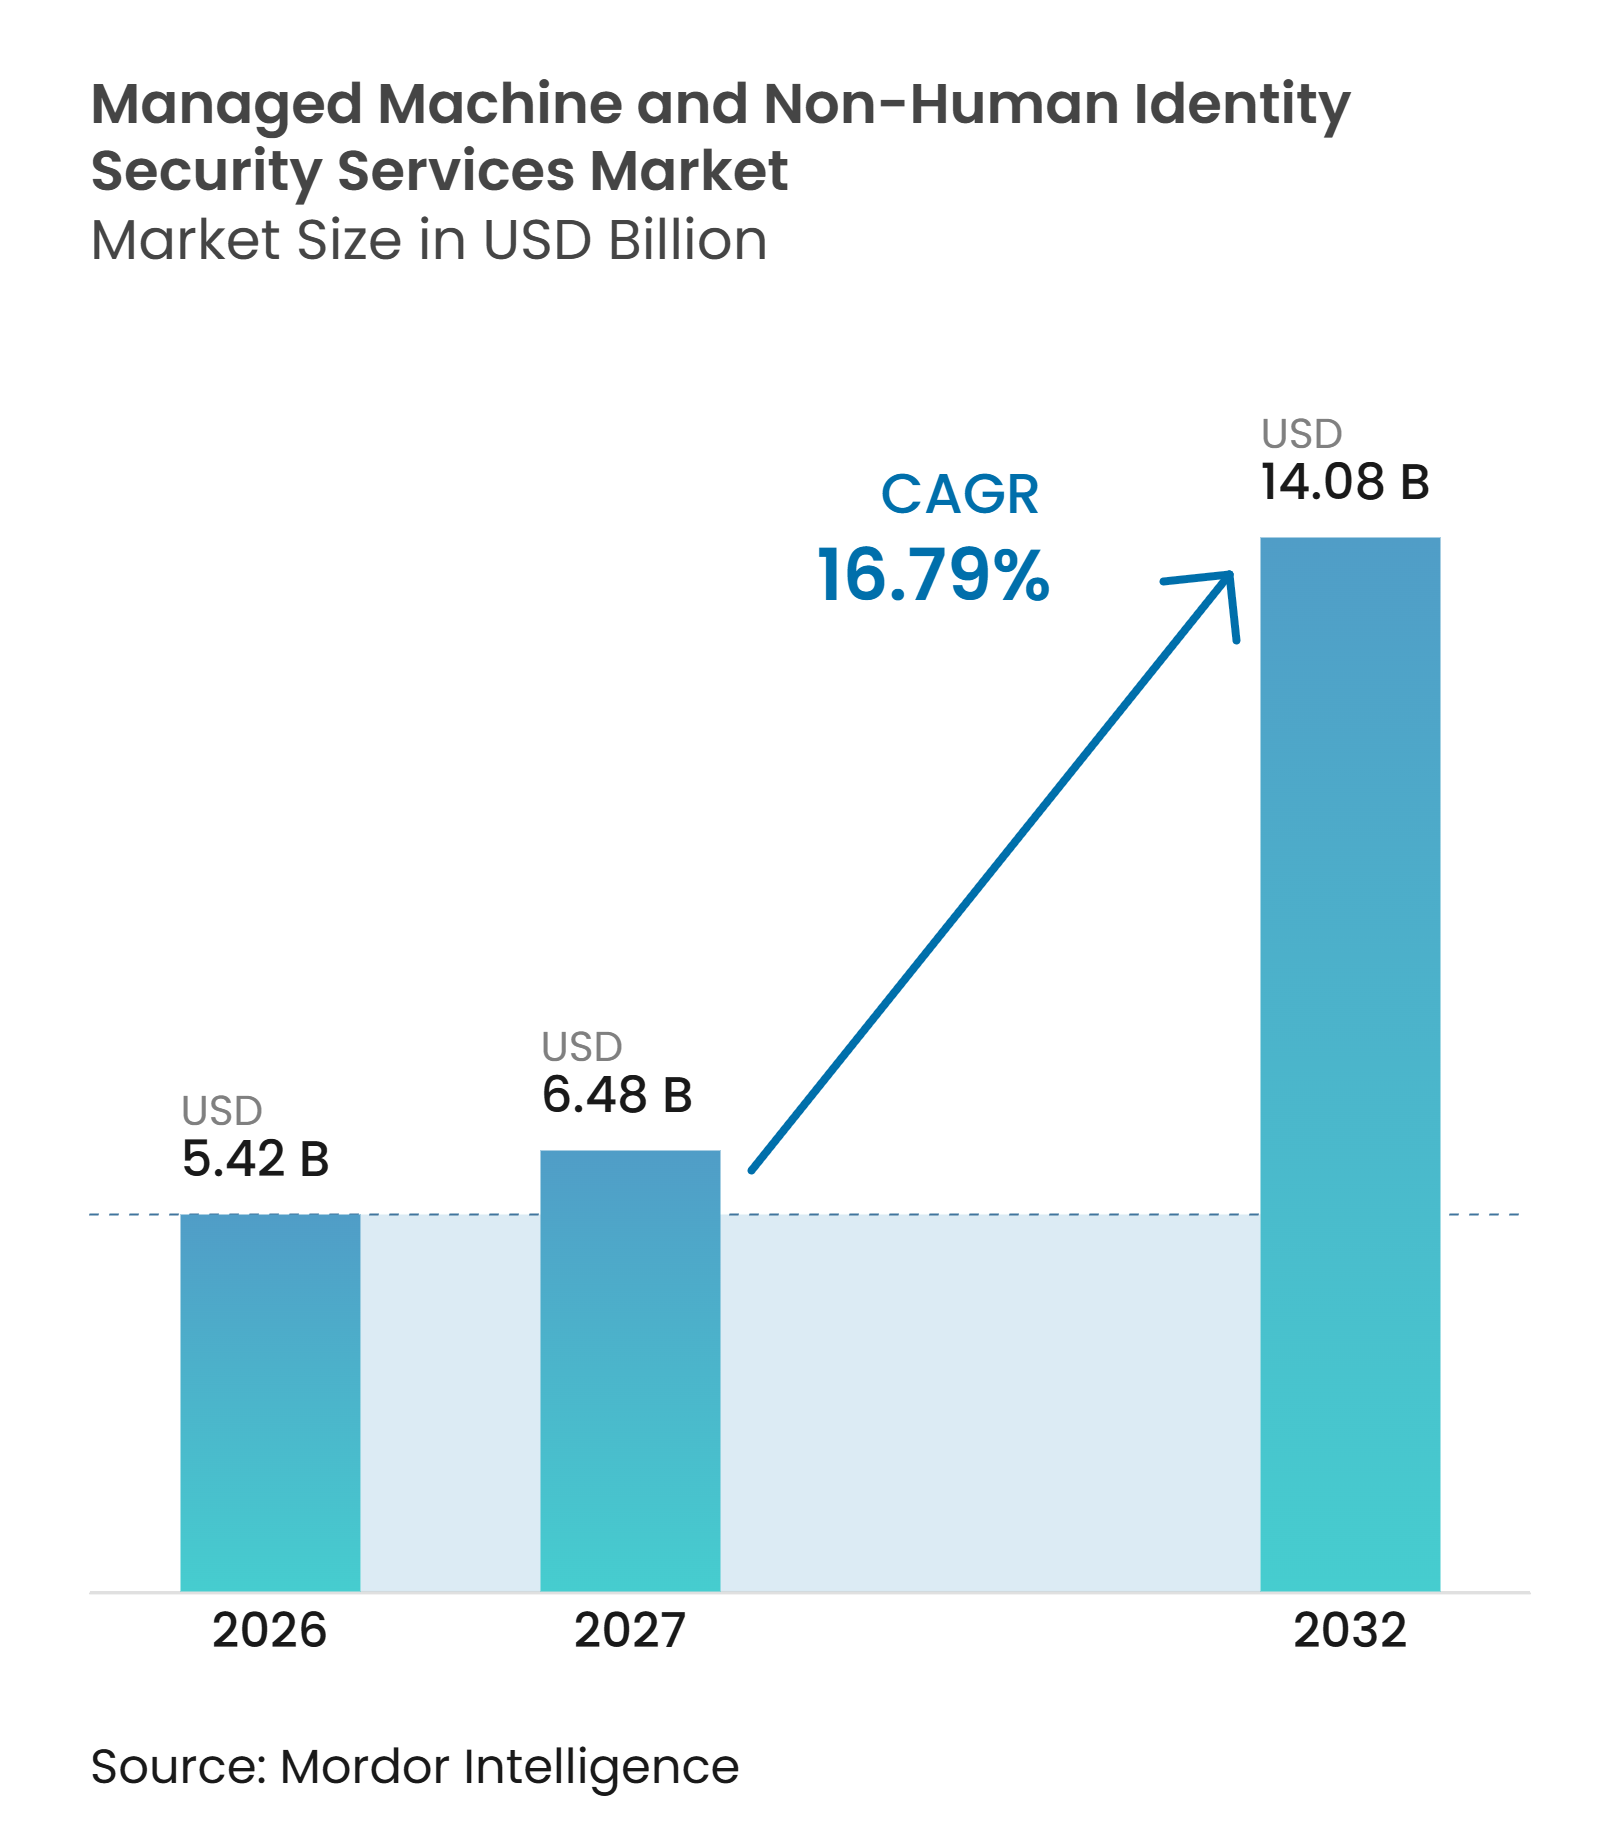
O tamanho do Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas está projetado para expandir de 5,42 bilhões de USD em 2026 e 6,48 bilhões de USD em 2027 para 14,08 bilhões de USD até 2032, registrando um CAGR de 16,79% entre 2027 e 2032. O Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas está sendo moldado pelo número crescente de contas de serviço, chaves de API, certificados, tokens e credenciais de carga de trabalho utilizados em ambientes de nuvem. As equipes corporativas estão migrando da supervisão manual de credenciais para a descoberta contínua, rotação, revogação e aplicação de políticas. Os períodos de validade mais curtos dos certificados TLS tornam a automação essencial, pois a atividade de renovação não pode mais ser gerenciada de forma consistente por meio de processos manuais. Os agentes de inteligência artificial também introduzem uma classe de identidade separada que necessita de rastreabilidade, acesso verificado e processos claros de remoção quando o trabalho automatizado é concluído. Os provedores que combinam automação do ciclo de vida com suporte operacional contínuo estão posicionados para atender às restrições de segurança, conformidade e competências no Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas.
Principais Conclusões do Relatório
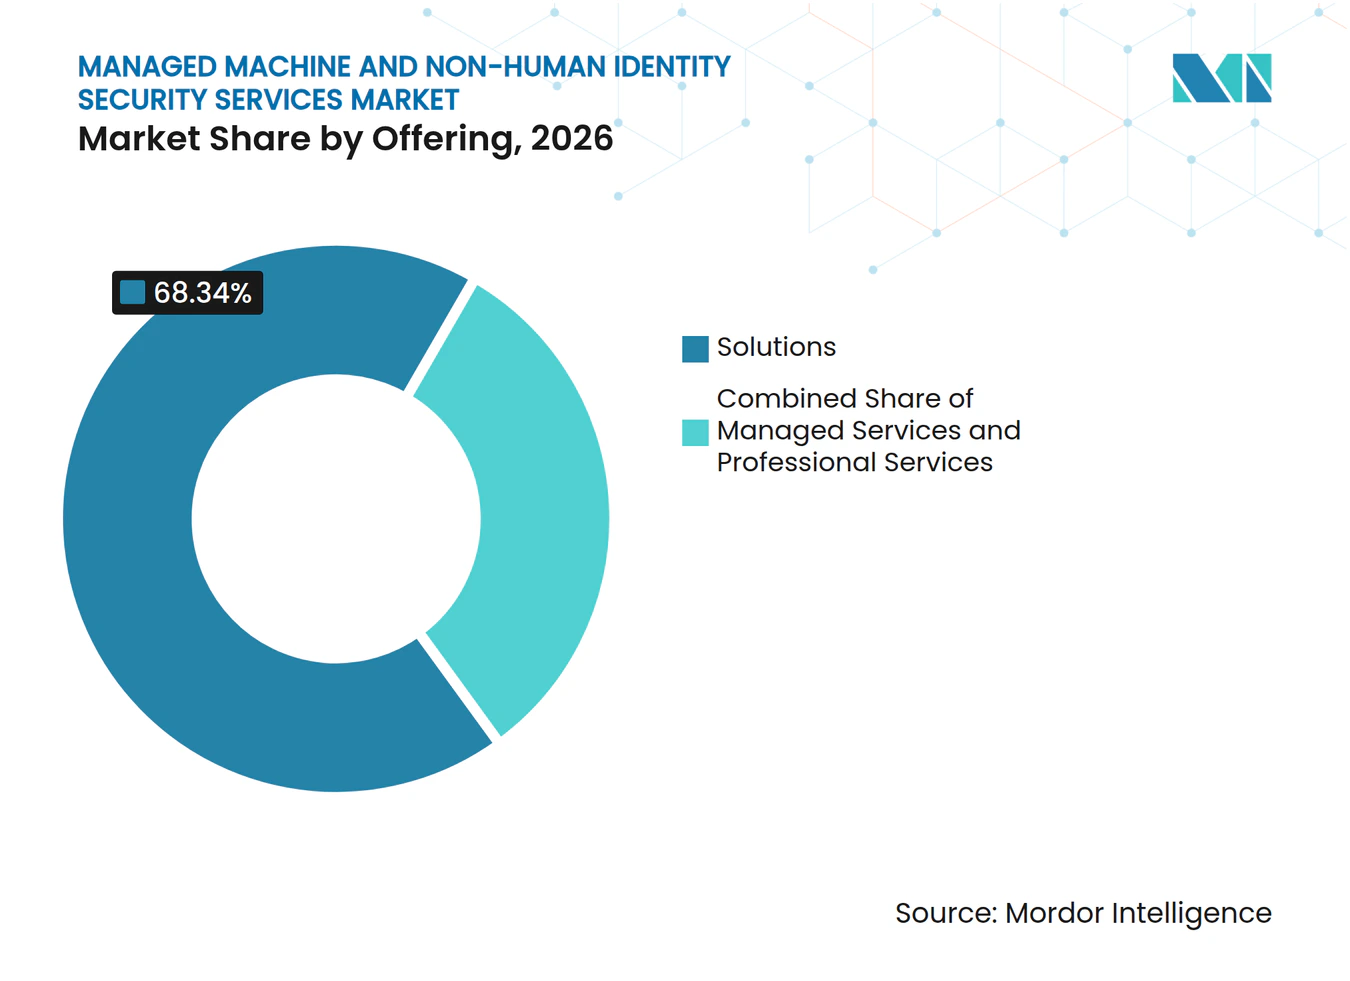
- Por oferta, as soluções detinham 68,34% da participação do Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas em 2026, enquanto os serviços gerenciados estão projetados para expandir a um CAGR de 17,81% até 2032.
- Por tipo de identidade, as identidades de aplicações e serviços detinham 24,55% do mercado total em 2026, enquanto as identidades de agentes de inteligência artificial estão projetadas para expandir a um CAGR de 17,87% até 2032.
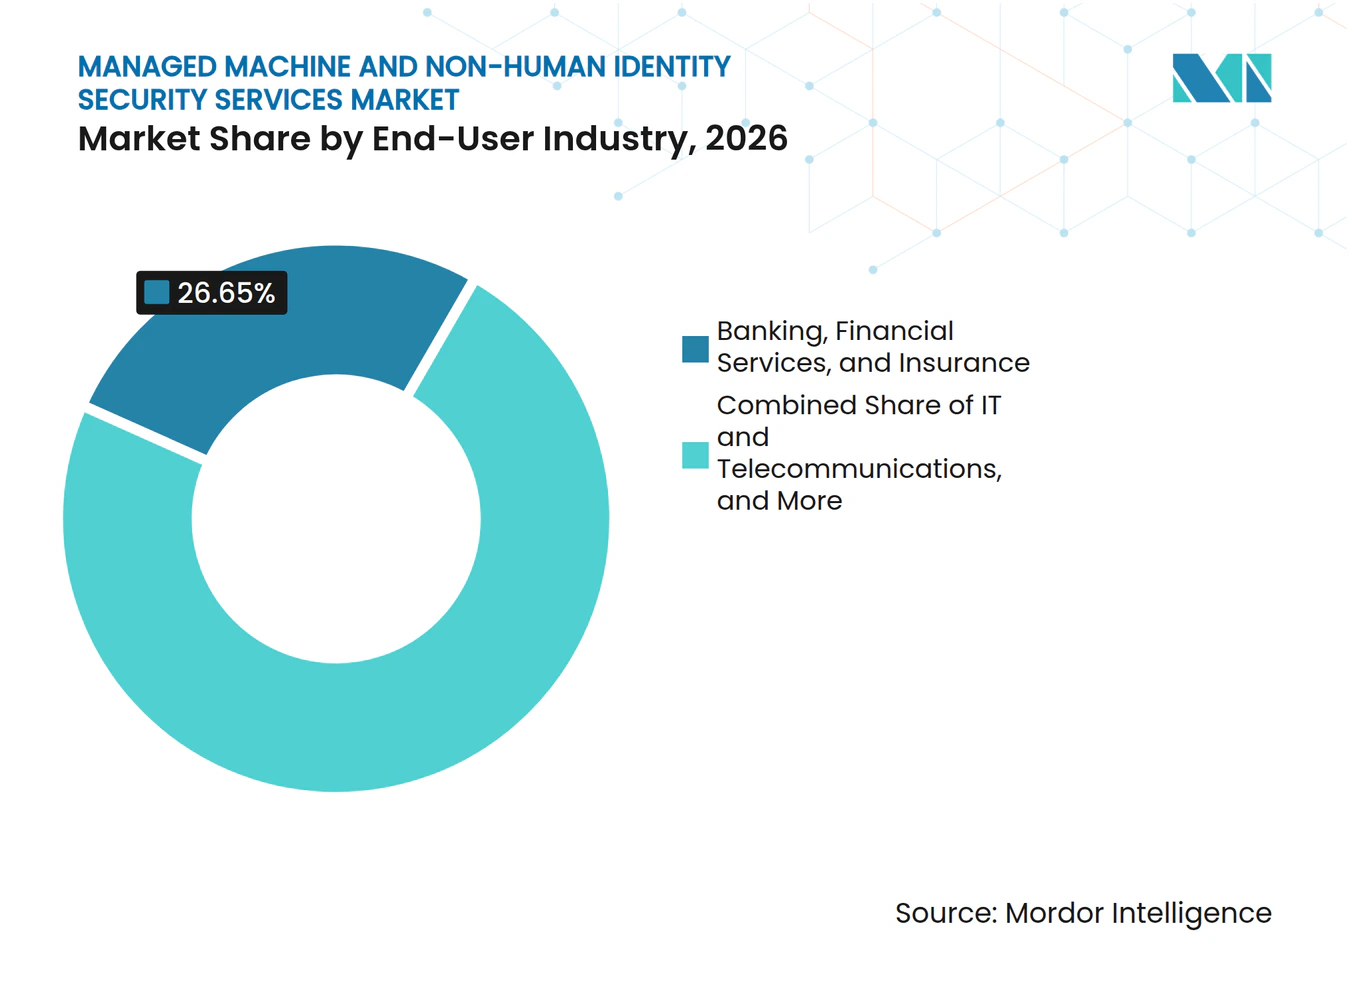
- Por setor do usuário final, o segmento de Serviços Bancários, Financeiros e de Seguros representou 26,65% do mercado total em 2026, enquanto o setor de tecnologia da informação e telecomunicações está projetado para expandir a um CAGR de 17,78% até 2032.
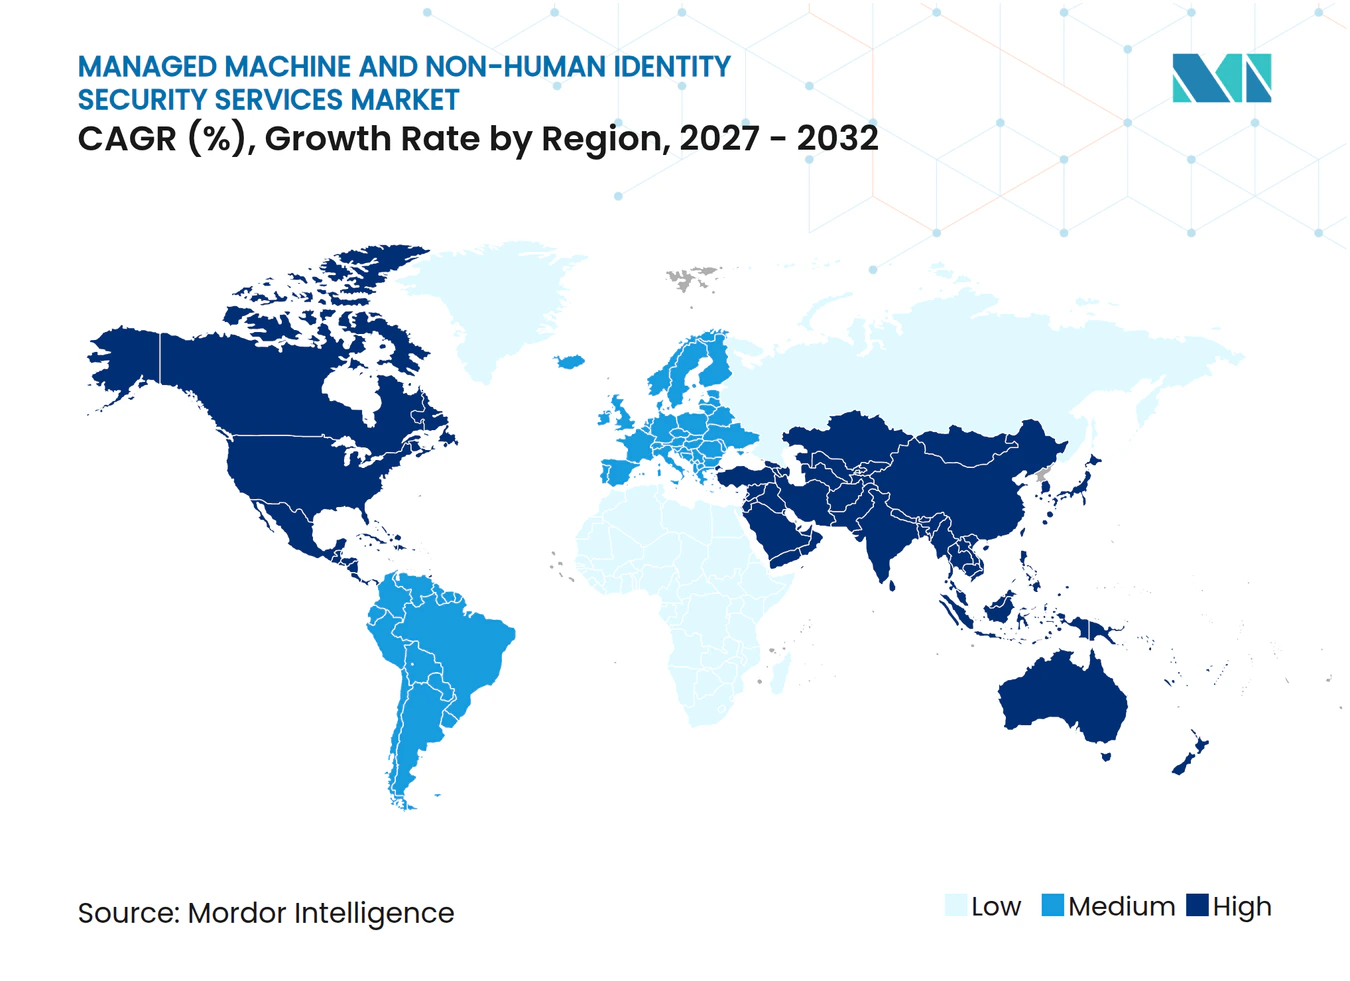
- Por geografia, a América do Norte detinha 41,63% do mercado global em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 17,69% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Fatores Impulsionadores*
| Fator Impulsionador | Impacto (~) % na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Cargas de Trabalho Nativas em Nuvem, APIs e Contas de Serviço | +4.8% | Global, concentrado na América do Norte, Ásia-Pacífico e Europa Ocidental | Curto prazo (≤ 2 anos) |
| Adoção de Agentes de Inteligência Artificial e Fluxos de Trabalho Autônomos | +3.9% | Global, com América do Norte e Ásia-Pacífico como centros de adoção antecipada | Curto prazo (≤ 2 anos) |
| Redução dos Prazos de Validade dos Certificados TLS e Requisitos de Agilidade Criptográfica | +2.6% | Global, com maior urgência de conformidade na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Confiança Zero e Responsabilidade Regulatória para Acesso de Máquinas | +2.0% | Centros regulatórios da América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Atestação da Cadeia de Suprimentos de Software e Proveniência de Cargas de Trabalho | +1.2% | América do Norte e Europa, com expansão para defesa e infraestrutura crítica da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Pressão de Terceirização Decorrente da Escassez de Especialistas em PKI e Identidade de Máquinas | +0.9% | Global, concentrado nos segmentos de médio mercado e governo | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Cargas de Trabalho Nativas em Nuvem, APIs e Contas de Serviço
Os ambientes nativos em nuvem utilizam microsserviços, clusters Kubernetes, funções sem servidor e conexões de API de terceiros, cada um dos quais pode exigir sua própria credencial. A pesquisa da Cloud Security Alliance afirma que ambientes nativos em nuvem podem ter 144 identidades de máquinas para cada usuário humano. A mesma pesquisa relatou um crescimento de 44% ano a ano nas identidades de máquinas entre 2024 e 2025, o que pressiona as equipes que gerenciam certificados e segredos manualmente.[1] A CyberArk relatou que 79% dos líderes de segurança esperavam que as identidades de máquinas aumentassem em até 150% no ano seguinte. A empresa também constatou que 72% dos entrevistados haviam sofrido uma interrupção relacionada a certificados nos 12 meses anteriores. Essa escala torna a descoberta, a rotação e a revogação um requisito operacional contínuo para o Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas.
Adoção de Agentes de Inteligência Artificial e Fluxos de Trabalho Autônomos
Os agentes de inteligência artificial precisam de identidades separadas das contas de serviço utilizadas para executar uma transação. Cada agente precisa de um patrocinador registrado, credenciais verificadas, permissões definidas e controles de remoção quando seu trabalho é concluído. O rascunho WIMSE do IETF sobre identidade de agentes de inteligência artificial descreve uma estrutura para estabelecer e verificar a identidade do agente em sistemas distribuídos. Uma pesquisa da Cloud Security Alliance encomendada pela Oasis Security constatou que 78% das organizações não tinham processos formais para criar ou remover identidades relacionadas à inteligência artificial. A pesquisa também constatou que 92% não tinham confiança em seus sistemas de gerenciamento de identidade e acesso existentes para gerenciar o risco de acesso orientado por inteligência artificial.[2] A AWS publicou uma arquitetura de referência em outubro de 2026 que utiliza Keyfactor EJBCA, certificados X.509, vinculação de token OAuth e revogação OCSP para cargas de trabalho com múltiplos agentes.
Redução dos Prazos de Validade dos Certificados TLS e Requisitos de Agilidade Criptográfica
O Fórum CA/Browser aprovou uma redução na validade máxima dos certificados TLS de 398 dias para 200 dias até 15 de março de 2026. O período de validade cairá ainda mais para 100 dias até 15 de março de 2027 e para 47 dias até 15 de março de 2029.[3] Uma organização com 10.000 certificados TLS deve, portanto, gerenciar 18.250 eventos de renovação anuais no limite de 200 dias, em comparação com 9.100 sob o limite anterior de 398 dias. Esse volume de renovações torna o gerenciamento automatizado do ciclo de vida dos certificados necessário para grandes carteiras de certificados. O Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas também se beneficia porque a automação do ciclo de vida suporta futuras mudanças criptográficas dentro de processos controlados. A mesma disciplina operacional pode ajudar as organizações a planejar transições para criptografia pós-quântica sem depender de ações manuais desconectadas.
Confiança Zero e Responsabilidade Regulatória para Acesso de Máquinas
A Publicação Especial 1800-35 do NIST fornece 19 exemplos de implementações de arquitetura de confiança zero desenvolvidas com 24 colaboradores do setor. A publicação aborda o gerenciamento de identidade, credenciais e acesso para cargas de trabalho não humanas. O Departamento de Defesa dos Estados Unidos finalizou sua regra do Programa CMMC em 10 de setembro de 2025, com a regra entrando em vigor em 10 de novembro de 2025. Esses requisitos aumentam a necessidade de documentar e controlar o acesso nas cadeias de suprimentos de defesa. O acesso de máquinas deve ser continuamente validado, em vez de ser tratado como permanentemente confiável. Os provedores gerenciados podem apoiar essa necessidade mantendo linhas de base comportamentais, revisando anomalias e preservando evidências para auditorias e revisões contratuais.
Análise de Impacto das Restrições*
| Restrição | Impacto (~) % na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fragmentação de Ferramentas Legadas de PKI, Segredos e Identidade | -2.1% | Global, mais agudo em manufatura, governo e setores regulamentados | Longo prazo (≥ 4 anos) |
| Responsabilidade Pouco Clara entre Equipes de Segurança, Engenharia de Plataforma e Aplicações | -1.4% | Global | Médio prazo (2-4 anos) |
| Controles Nativos de Hiperescaladores Reduzem Gastos Incrementais com Plataformas | -0.9% | Ambientes com alta concentração de hiperescaladores na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Carga de Descoberta, Atribuição e Falsos Positivos de Identidades Efêmeras | -0.6% | Global, concentrado em ambientes com uso intensivo de contêineres e multinuvem | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Fragmentação de Ferramentas Legadas de PKI, Segredos e Identidade
Muitas empresas operam certificados, chaves e segredos em módulos de segurança locais, gerenciadores de segredos em nuvem, cofres gerenciados por desenvolvedores e sistemas de integração e entrega contínuas. Cada ambiente pode ter políticas, inventários e controles de ciclo de vida separados. Uma pesquisa do setor de 2025 constatou que 68% dos entrevistados descreveram o gerenciamento de ativos criptográficos como extremamente ou muito difícil, citando sistemas fragmentados, inventários incompletos e responsabilidade pouco clara. Um provedor não pode aplicar uma política consistente até que tenha concluído a descoberta e estabelecido um inventário confiável. Essa fase de descoberta pode absorver um tempo substancial antes que uma organização veja o benefício operacional esperado. As organizações de manufatura, energia e governo enfrentam restrições adicionais porque a tecnologia operacional legada pode usar repositórios de certificados que não funcionam com integrações padrão de gerenciamento de ciclo de vida.
Responsabilidade Pouco Clara entre Equipes de Segurança, Engenharia de Plataforma e Aplicações
A CyberArk constatou que a responsabilidade por prevenir o comprometimento de identidades de máquinas estava dividida entre equipes de segurança, equipes de desenvolvimento e equipes de plataforma. As equipes de segurança respondiam por 53% dessa responsabilidade, as equipes de desenvolvimento por 28% e as equipes de plataforma por 14%. Essa divisão pode atrasar a remediação quando um provedor detecta uma credencial expirada ou com privilégios excessivos. A carga de trabalho afetada deve ser identificada, a equipe responsável deve aprovar a ação e a credencial deve ser rotacionada sem interromper os serviços dependentes. As equipes de desenvolvimento, infraestrutura e segurança têm prioridades diferentes e podem usar ferramentas diferentes. Os provedores que definem rotas de escalonamento e integram controles nos fluxos de trabalho de desenvolvimento estabelecidos estão em melhor posição para reduzir essa barreira.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Soluções Lideram a Adoção, Enquanto Serviços Gerenciados Expandem Mais RapidamenteAs soluções detinham 68,34% da receita total em 2026, tornando-as a maior categoria de oferta. Essa posição reflete a demanda inicial dos compradores por ferramentas que descobrem certificados, chaves de API e segredos em um ambiente distribuído. As empresas geralmente começam com um plano de controle de software antes de transferir tarefas operacionais sustentadas para um provedor externo. No Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas, essas plataformas são usadas para consolidar a descoberta de ativos, a rotação de credenciais, o controle de políticas e os relatórios de ciclo de vida. Os compradores dos setores de Serviços Bancários, Financeiros e de Seguros e de tecnologia da informação priorizam ferramentas que criam uma visão unificada de certificados de aplicações, credenciais de API e repositórios de segredos. Keyfactor, DigiCert e AppViewX estabeleceram bases instaladas em gerenciamento do ciclo de vida de certificados e operações de identidade relacionadas.
Os serviços gerenciados estão projetados para expandir a um CAGR de 17,81% até 2032, a taxa mais rápida dentro da segmentação de ofertas. As organizações que implantaram uma plataforma ainda precisam de especialistas para ajustar políticas, investigar anomalias, gerenciar filas de renovação e manter a conformidade. Esse trabalho requer atenção contínua, e não apenas uma implementação inicial. O setor de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas se beneficia quando as equipes internas de segurança têm conhecimento limitado de PKI ou carecem de cobertura ininterrupta. Os serviços profissionais permanecem relevantes para planejamento de implementação, design de governança e avaliações de agilidade criptográfica. Eles apoiam organizações que precisam estabelecer políticas e fundamentos técnicos antes que a aquisição de plataformas ou as operações gerenciadas possam começar.



Por Tipo de Identidade:
Identidades de Aplicações e Serviços Lideram, Enquanto Agentes de Inteligência Artificial Avançam Mais RapidamenteAs identidades de aplicações e serviços detinham 24,55% da participação do Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas em 2026. Essas identidades incluem contas de serviço e certificados de aplicações que têm sido amplamente utilizados por mais tempo do que as categorias mais recentes de identidade de máquinas. Seus padrões de aquisição maduros e as ferramentas de gerenciamento existentes sustentam sua posição de liderança. As identidades de aplicação para aplicação e de API seguem de perto, pois as arquiteturas de microsserviços criam credenciais em cada conexão de serviço. As identidades de cargas de trabalho e contêineres também estão se tornando mais importantes à medida que os ambientes Kubernetes utilizam credenciais de curta duração em vez de segredos estáticos. As diretrizes de cadeia de suprimentos da CNCF identificam a identidade criptográfica de cargas de trabalho como um controle básico para ambientes de software nativos em nuvem.
As identidades de agentes de inteligência artificial estão projetadas para expandir a um CAGR de 17,87% até 2032, o ritmo mais rápido entre os tipos de identidade. Os fluxos de trabalho autônomos precisam de identidades distintas porque suas ações devem ser atribuíveis e seu acesso deve ser controlado. As identidades de máquinas e dispositivos ampliam a oportunidade para ambientes de Internet das Coisas e tecnologia operacional, onde os ativos conectados têm ciclos de vida variados. As identidades de acesso criptográfico, incluindo chaves SSH e certificados de assinatura de código, permanecem difíceis de governar quando são de longa duração ou mal inventariadas. A IBM introduziu o Gerenciamento de Identidade de Máquinas em 2026 com foco nos ciclos de vida de credenciais de agentes de inteligência artificial, tratando essa categoria de identidade como uma necessidade corporativa distinta. O Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas, portanto, abrange credenciais estabelecidas, bem como padrões de acesso mais recentes baseados em agentes.
Por Setor do Usuário Final:
Serviços Bancários, Financeiros e de Seguros Detêm a Maior Participação, Enquanto Tecnologia da Informação e Telecomunicações Lideram o CrescimentoO segmento de Serviços Bancários, Financeiros e de Seguros representou 26,65% da receita total em 2026, tornando-o a principal categoria de usuário final. As organizações financeiras dependem da autenticação máquina a máquina em sistemas de negociação, APIs de pagamento e integrações de banco central. Seu ambiente operacional é moldado por requisitos como NYDFS Parte 500, DORA, PCI DSS 4.0 e NIS2. A Palo Alto Networks afirmou que as instituições financeiras precisam de controles de identidade que funcionem em todos esses requisitos sobrepostos. Essas obrigações tornam difícil manter práticas informais de identidade de máquinas. A combinação de transações sensíveis e necessidades de auditoria sustenta a demanda por controles documentados de credenciais e supervisão contínua.
O setor de tecnologia da informação e telecomunicações está projetado para expandir a um CAGR de 17,78% até 2032. As operadoras de telecomunicações gerenciam o fatiamento de redes 5G, serviços orientados por API e infraestrutura multilocatário que criam grandes carteiras de identidades de máquinas. A saúde e as ciências da vida também apresentam um caso de uso de alta prioridade, pois dispositivos médicos conectados à nuvem e ferramentas de diagnóstico por inteligência artificial operam sob os controles de acesso da HIPAA. Um artigo revisado por pares de 2025 propôs uma arquitetura de identidade de confiança zero em camadas para identidades não humanas em ambientes de saúde em nuvem. A manufatura conecta tecnologia operacional anteriormente isolada a redes corporativas e traz novas necessidades de gerenciamento de ciclo de vida. Governo, varejo e comércio eletrônico, e energia e serviços públicos requerem controles para conformidade, comércio via API e proteção de infraestrutura crítica.

Análise Geográfica
Mercado de Serviços Gerenciados de Segurança de Identidade de Máquinas e Identidades Não Humanas da América do Norte
A América do Norte deteve 41,63% da receita global em 2026, a maior posição regional. A região possui alta concentração de empresas nativas em nuvem e um ecossistema maduro de serviços gerenciados de segurança. A política federal e os requisitos de cadeia de suprimentos elevaram a segurança de identidade de máquinas ao nível de planejamento executivo em muitas agências governamentais e fornecedores. A Keyfactor, Inc. obteve a certificação FedRAMP em 2026, permitindo que clientes federais e adjacentes ao governo adquirissem automação do ciclo de vida de certificados baseada em nuvem sob abordagens de autorização existentes. A Keyfactor, Inc. também declarou que os certificados PKI gerenciados haviam aumentado mais de 200% desde 2025 e que 50% dos maiores bancos dos Estados Unidos e da Europa eram clientes. O Canadá e o México contribuem por meio de programas de supervisão do setor financeiro e de modernização energética que se alinham cada vez mais às práticas de identidade de máquinas dos Estados Unidos.
Mercado de Serviços Gerenciados de Segurança de Identidade de Máquinas e Identidades Não Humanas da Europa
A Europa é o segundo maior mercado regional, sustentado por um ambiente regulatório voltado à aplicação de normas. A Diretiva NIS2, o DORA e o GDPR, em conjunto, exigem que as organizações gerenciem e documentem os controles de acesso em operações digitais críticas. O DORA tornou-se aplicável às entidades financeiras em janeiro de 2025. Alemanha, Reino Unido, França e Países Baixos são os países líderes em adoção, pois os operadores de infraestrutura crítica estão fortalecendo os programas de ciclo de vida de identidade. Esses requisitos tornam o gerenciamento de certificados, os registros de acesso e o controle demonstrável de caminhos de serviço não humanos mais relevantes. A Rússia permanece amplamente atendida por fornecedores domésticos, pois sanções e barreiras regulatórias restringem o envolvimento de provedores internacionais.
Mercado de Serviços Gerenciados de Segurança de Identidade de Máquinas e Identidades Não Humanas da APAC, MEA e América do Sul
A Ásia-Pacífico deve expandir-se a um CAGR de 17,69% até 2032, a taxa regional mais elevada. Índia, Coreia do Sul, Japão, China e Austrália estão expandindo a infraestrutura em nuvem e criando maiores estoques de certificados, segredos e credenciais de carga de trabalho. O tamanho do Mercado de Serviços Gerenciados de Segurança de Identidade de Máquinas e Identidades Não Humanas na região se beneficia onde as equipes locais necessitam de suporte especializado para operações contínuas de identidade. As diretrizes da Agência Digital do Japão e os requisitos do CERT-In da Índia aumentam o foco em segurança cibernética e controles de acesso de máquinas. O ambiente bancário da Coreia do Sul também intensificou a atenção à segurança de API. O Oriente Médio é apoiado pela Visão 2030 da Arábia Saudita e pela Estratégia Nacional de Segurança Cibernética dos Emirados Árabes Unidos, enquanto o Brasil lidera a América do Sul por meio de necessidades de conformidade relacionadas ao open banking e à LGPD. A África permanece em um estágio inicial de adoção, com África do Sul e Nigéria impulsionadas pela digitalização dos serviços financeiros.
Cenário Competitivo
Concentração do Mercado
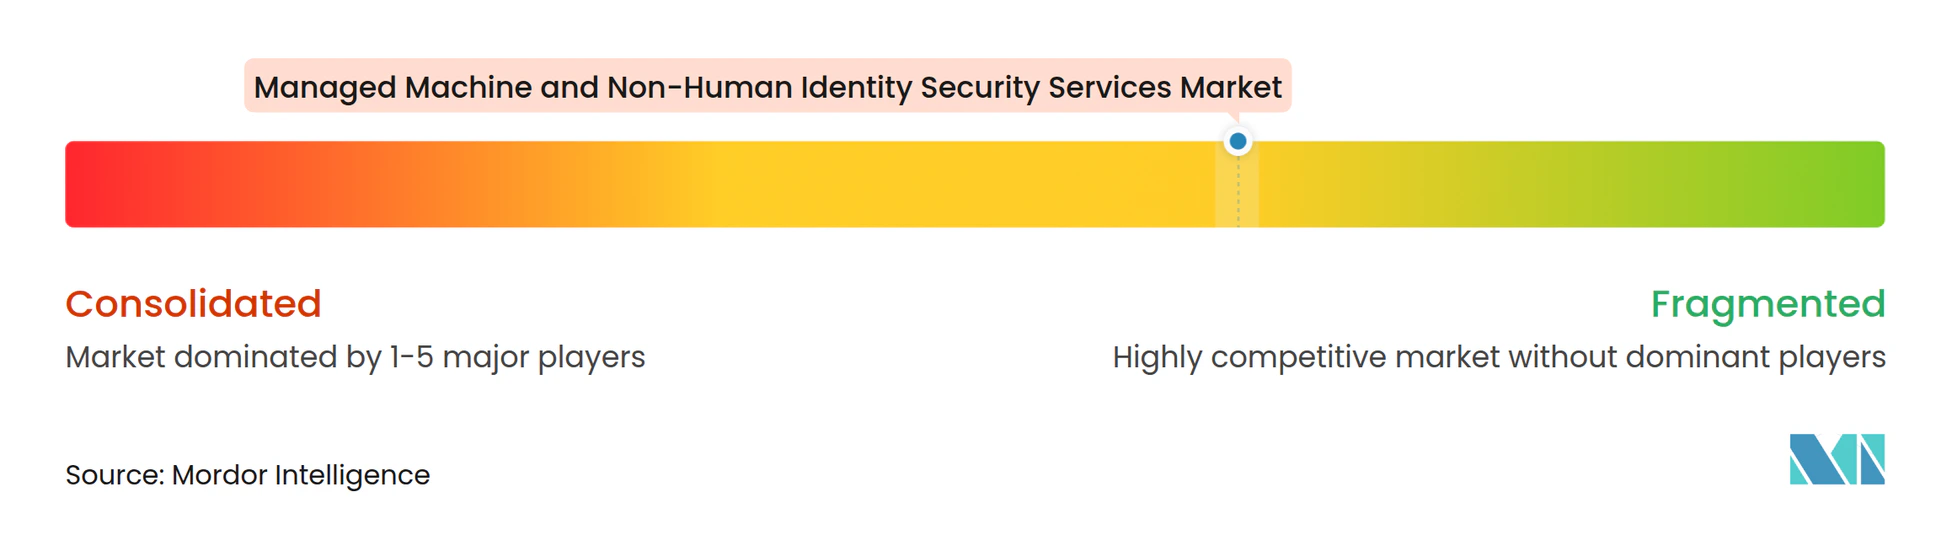
O Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas é moderadamente fragmentado. Provedores especializados em identidades não humanas competem com plataformas de segurança estabelecidas e ofertas de serviços gerenciados de integradores de sistemas. Keyfactor, AppViewX, Akeyless e Aembit atendem a necessidades específicas em gerenciamento de certificados, segredos, identidade de cargas de trabalho e governança de agentes. Provedores maiores competem adicionando funções de identidade de máquinas a portfólios mais amplos de segurança e identidade. Os resultados competitivos dependem da capacidade de descobrir credenciais, gerenciar seu ciclo de vida completo e criar evidências para conformidade. A categoria também requer interoperabilidade entre ambientes de nuvem, sistemas legados, ferramentas de desenvolvimento e autoridades certificadoras.
Uma estratégia central é combinar o gerenciamento do ciclo de vida de certificados, a governança de segredos e a identidade de agentes de inteligência artificial em um único modelo operacional. A AppViewX adquiriu a Eos em março de 2026, adicionando um plano de controle de identidade nativo de inteligência artificial para agentes de inteligência artificial e cargas de trabalho autônomas às suas capacidades de ciclo de vida de certificados e PKI. A transação também colocou o cofundador da Eos, Archit Lohokare, no cargo de diretor executivo da AppViewX. A Entrust lançou sua Plataforma Unificada de Segurança Criptográfica em abril de 2025 para reunir chaves, segredos e certificados em um único modelo de governança. Em abril de 2026, a Entrust e a IBM anunciaram uma solução conjunta que combina a Plataforma de Segurança Criptográfica da Entrust com os serviços de transformação quântica segura da IBM Consulting.
A Keyfactor e a IBM Consulting lançaram uma solução conjunta em janeiro de 2026 para descoberta criptográfica, automação do ciclo de vida de PKI, prontidão quântica segura, pontuação de risco baseada em inteligência artificial e geração de lista de materiais criptográficos. Os fornecedores também estão participando de trabalhos de padrões técnicos sobre identidade de agentes de inteligência artificial por meio de rascunhos WIMSE do IETF. Isso cria competição em torno da implementação de padrões, bem como de capacidades de produtos. O mercado intermediário permanece uma abertura importante porque as demandas de conformidade estão aumentando enquanto muitas organizações não conseguem operar plataformas de identidade complexas internamente. Os provedores regionais de serviços gerenciados podem competir onde oferecem implementação prática, monitoramento, escalonamento e suporte de governança. O material de origem disponível não fornece participação de mercado combinada para os principais fornecedores, portanto, a narrativa competitiva não pressupõe uma estrutura de fornecedores concentrada.
Líderes do Setor de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Sectigo Limited
-
Smallstep Labs, Inc.
-
Akeyless Security Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Segurança de Identidade de Máquinas e Identidades Não Humanas Empresas cobertas neste relatório
- Keyfactor, Inc.
- DigiCert, Inc.
- Sectigo Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- Akeyless Security Ltd.
- Aembit, Inc.
- Astrix Security, Inc.
- Entro Security Ltd.
- GitGuardian SAS
- Clutch Security, Inc.
- Oasis Security Ltd.
- Token Security Ltd.
- P0 Security, Inc.
- Permiso Security, Inc.
- SPIRL, Inc.
- Corsha, Inc.
- Teleport, Inc.
- Cofide, Inc.
- Veza, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Segurança de Identidade de Máquinas e Identidades Não Humanas
- Outubro de 2026: A AppViewX expandiu suas capacidades de Segurança de Identidade de Agentes para incluir visibilidade de Inteligência Artificial Sombra, um interruptor de desligamento em tempo de execução para agentes não autorizados e emissão de identidade de agente resistente a ataques quânticos. A Lista de Materiais de Inteligência Artificial agora abrange agentes sombra baseados em navegador e em scripts, fornecendo às equipes de segurança visibilidade centralizada sobre cada agente autorizado e não autorizado, seus modelos, ferramentas MCP e credenciais.
- Setembro de 2026: A Keyfactor superou 200 milhões de USD em receita recorrente anual no início do terceiro trimestre de 2026, representando um crescimento de mais de 35% ano a ano. Os certificados automatizados por meio do Keyfactor Command aumentaram 207% desde 2024. A empresa também confirmou um investimento estratégico superior a 1 bilhão de USD da Summit Partners e sua intenção de adquirir a Cofide para ampliar as capacidades de identidade de cargas de trabalho e agentes de inteligência artificial.
- Abril de 2026: A Entrust e a IBM anunciaram uma solução conjunta combinando a Plataforma de Segurança Criptográfica da Entrust com os Serviços de Transformação Quântica Segura da IBM Consulting, oferecendo descoberta criptográfica em toda a empresa, planejamento de migração de criptografia pós-quântica baseado em risco e governança gerenciada do ciclo de vida antes dos prazos regulatórios.
- Março de 2026: A AppViewX adquiriu a Eos, um Plano de Controle de Identidade nativo de inteligência artificial para agentes de inteligência artificial e cargas de trabalho corporativas autônomas, combinando a plataforma de gerenciamento do ciclo de vida de certificados e PKI da AppViewX com a governança agêntica e o controle de acesso privilegiado da Eos. Archit Lohokare, cofundador da Eos e ex-vice-presidente sênior da CyberArk, foi nomeado diretor executivo da AppViewX.
Escopo do Relatório Global do Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas
O Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas refere-se ao setor focado em serviços terceirizados e gerenciados que protegem, monitoram, governam e gerenciam o ciclo de vida de identidades não humanas utilizadas por máquinas, aplicações, cargas de trabalho, APIs, contêineres, microsserviços, bots de automação robótica de processos, dispositivos de Internet das Coisas, contas de serviço e infraestrutura nativa em nuvem em ambientes corporativos.
O Relatório do Mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas é Segmentado por Oferta (Soluções, Serviços Gerenciados, Serviços Profissionais), Tipo de Identidade (Identidades de Aplicações e Serviços, Identidades de Aplicação para Aplicação e de API, Identidades de Cargas de Trabalho e Contêineres, Identidades de Máquinas e Dispositivos, Identidades de Acesso Criptográfico, Identidades de Agentes de Inteligência Artificial, Identidades de Bots e Automação Robótica de Processos), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros, Tecnologia da Informação e Telecomunicações, Saúde e Ciências da Vida, Manufatura e Industrial, Governo e Setor Público, Varejo e Comércio Eletrônico, Energia e Serviços Públicos, Outros Setores do Usuário Final) e Geografia (América do Norte [Estados Unidos, Canadá, México], América do Sul [Brasil, Argentina, Restante da América do Sul], Europa [Alemanha, Reino Unido, França, Itália, Espanha, Rússia, Restante da Europa], Ásia-Pacífico [China, Índia, Japão, Coreia do Sul, Austrália, Restante da Ásia-Pacífico], Oriente Médio [Arábia Saudita, Emirados Árabes Unidos, Turquia, Restante do Oriente Médio], África [África do Sul, Nigéria, Restante da África]). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços Gerenciados |
| Serviços Profissionais |
| Identidades de Aplicações e Serviços |
| Identidades de Aplicação para Aplicação e de API |
| Identidades de Cargas de Trabalho e Contêineres |
| Identidades de Máquinas e Dispositivos |
| Identidades de Acesso Criptográfico |
| Identidades de Agentes de Inteligência Artificial |
| Identidades de Bots e Automação Robótica de Processos |
| Serviços Bancários, Financeiros e de Seguros |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura e Industrial |
| Governo e Setor Público |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Oferta | Soluções | |
| Serviços Gerenciados | ||
| Serviços Profissionais | ||
| Por Tipo de Identidade | Identidades de Aplicações e Serviços | |
| Identidades de Aplicação para Aplicação e de API | ||
| Identidades de Cargas de Trabalho e Contêineres | ||
| Identidades de Máquinas e Dispositivos | ||
| Identidades de Acesso Criptográfico | ||
| Identidades de Agentes de Inteligência Artificial | ||
| Identidades de Bots e Automação Robótica de Processos | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Tecnologia da Informação e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Manufatura e Industrial | ||
| Governo e Setor Público | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas?
O mercado de Serviços de Segurança de Identidade para Máquinas Gerenciadas e Identidades Não Humanas está projetado para crescer de 5,42 bilhões de USD em 2026 e 6,48 bilhões de USD em 2027 para 14,08 bilhões de USD até 2032, registrando um CAGR de 16,79% durante o período de previsão.
O que está impulsionando a demanda por serviços de segurança de identidade de máquinas gerenciadas?
A demanda está sendo impulsionada pela rápida expansão de cargas de trabalho nativas em nuvem, APIs, contas de serviço, credenciais de máquinas, ciclos de vida mais curtos de certificados TLS e agentes de inteligência artificial, todos os quais aumentam a necessidade de descoberta automatizada de identidades, rotação de credenciais, gerenciamento de certificados e governança.
Qual categoria de oferta lidera o mercado de serviços de segurança de identidade para máquinas gerenciadas e identidades não humanas?
As soluções lideraram o mercado com 68,34% de participação na receita em 2026, pois as organizações priorizam a descoberta de identidades baseada em plataforma, o gerenciamento do ciclo de vida, a automação de certificados e a aplicação de políticas antes de expandir os compromissos de serviços gerenciados.
Por que as identidades de agentes de inteligência artificial são importantes para a segurança corporativa?
As Identidades de Agentes de Inteligência Artificial estão se tornando críticas porque os agentes autônomos requerem autenticação verificável, permissões controladas, rastreabilidade de atividades e desprovisionamento seguro. Muitas plataformas tradicionais de gerenciamento de identidade e acesso não foram projetadas para gerenciar grandes números de identidades dinâmicas e não humanas de forma eficaz.
Qual setor do usuário final tem a maior demanda por esses serviços?
O segmento de Serviços Bancários, Financeiros e de Seguros representou 26,65% da receita do mercado em 2026, impulsionado por requisitos rigorosos de segurança, conformidade, auditabilidade e resiliência operacional em sistemas bancários, de pagamentos, de seguros e de transações financeiras.
Qual região está se expandindo mais rapidamente para serviços de segurança de identidade gerenciada?
A Ásia-Pacífico está projetada para ser a região de crescimento mais rápido, com um CAGR de 17,69% até 2032, apoiada pela aceleração da adoção de nuvem, iniciativas de transformação digital, crescentes volumes de identidades de máquinas e fortalecimento das regulamentações de segurança cibernética.